Multifamily WiFi: Wie Isolierung, xPSK und Abrechnung funktionieren
Published

Der Fernseher eines Bewohners verbindet sich nicht, das Vermietungsbüro meldet, dass das Internet funktioniert, und die Kameras im Parkhaus fallen ständig aus. In der Zwischenzeit hat jemand einem Lieferanten dasselbe WiFi-Passwort gegeben, das die Gebäudetechnik nutzt. Sie werden aufgefordert, mehr Bandbreite zu kaufen, aber Bandbreite wird keines dieser Eigentums- oder Zugangskontrollprobleme lösen.
WiFi in Mehrfamilienhäusern funktioniert am besten, wenn Sie das Gebäude als eine Ansammlung von nach Identitäten getrennten Netzwerken betrachten und nicht als einen einzigen großen Hotspot. Entscheiden Sie, wem jedes Gerät gehört, was es erreichen darf, wer für seine Verbindung bezahlt und wer Störungen behebt, bevor Sie einen weiteren Access Point auswählen.
Inhaltsverzeichnis
- Drei Netzwerke, die jedes Mehrfamilienhaus benötigt
- Abrechnungsmodelle im Vergleich
- Wie die Isolierung pro Mieter Bewohner getrennt hält
- Geteilte Schlüssel im Vergleich zu gerätespezifischem xPSK
- So testen Sie die Abdeckung und planen den Failover
- Drei Wohnszenarien im Detail
- Betrieb und Einzugsbereitschaft
- Bestätigen Sie das Modell Ihres Gebäudes vor dem Bau
Drei Netzwerke, die jedes Mehrfamilienhaus benötigt
Angenommen, Sie planen ein Gebäude mit Wohnungen, einem Vermietungsbüro, einem Fitnessraum, einer Personaletage und Kameras im Parkdeck. Bewohner benötigen eine heimatähnliche Konnektivität, Besucher benötigen vorübergehenden Internetzugang und Mitarbeiter benötigen Zugriff auf Unternehmensanwendungen. Diese Anforderungen sollten nicht zu einem separaten Netzwerknamen für jeden Raum oder jede Abteilung führen.
Beginnen Sie mit drei Zugriffskategorien: Offenes Gäste-WiFi, Sicheres Personal-Netzwerk sowie Bewohner und Geräte. Dies sind Einstiegspunkte in Richtlinien, keine Erlaubnis, alle Elemente jeder Kategorie in dasselbe uneingeschränkte Subnetz zu platzieren.
Netzwerktypen in einem Mehrfamilienhaus
| Netzwerk | Wer und was es nutzt | Wie der Beitritt erfolgt | Wie es isoliert wird |
|---|---|---|---|
| Offenes Gäste-Netzwerk | Besucher, Lieferanten, BYOD-Smartphones | Captive Portal mit SSO, Social-Media- oder SMS-Anmeldung | Gäste-VLAN mit Client-Isolierung |
| Sicheres Personal-Netzwerk | Vermietungsmitarbeiter, Instandhaltung, Dienstleister, verwaltete Geräte | Zertifikatsbasiertes EAP-TLS oder Passpoint mit individuellen Zugangsdaten | Personal-VLAN, getrennt von Bewohnern und Gebäudetechnik |
| Bewohner und Endgeräte | Bewohner, Smart-TVs, Thermostate, Türschlösser, Kameras, Kassen in Gemeinschaftsbereichen | Eindeutiger Schlüssel pro Gerät, Benutzer oder Mieter | Eigenes VLAN pro Bewohner oder Mieter, mit separaten Richtliniengruppen für herstellereigene Gebäudetechnik |
Lassen Sie die Identität das Ziel bestimmen
Eine SSID ist der Netzwerkname, den Personen sehen. Ein VLAN ist ein logisches Verkehrssegment hinter diesem Namen. Ein Netzwerk "Bewohner" zu nennen, beweist nicht, dass das beitretende Gerät einem aktuellen Bewohner gehört - und ein anderes "Personal" zu nennen, legt nicht fest, welcher Mitarbeiter sich verbindet.
Die Authentifizierung sollte das entsprechende VLAN oder die entsprechende Rolle zurückgeben. Das Smartphone eines Bewohners gehört in das Segment dieses Haushalts; eine gebäudeeigene Kamera gehört in die Kamera-Richtliniendomäne, selbst wenn beide über dieselbe geräteorientierte SSID zugreifen. Die Drei-SSID-Architektur bietet eine nützliche Möglichkeit, diese Zugangspunkte zuzuordnen, ohne für jeden Mieter ein neues Broadcast-Netzwerk zu erstellen.
Halten Sie BYOD-Onboarding und dauerhafte Autorisierung strikt getrennt. Ein privates Smartphone kann bei einem Portal beginnen, aber ein Mitarbeiter sollte nicht allein deshalb Zugriff auf Vermietungsunterlagen erhalten, weil er die Gast-Anmeldung abgeschlossen hat. Ebenso vereinfacht Passpoint die sichere Erkennung und Verbindung, aber die Zugangsdaten und die Autorisierungsrichtlinie bestimmen weiterhin den Zugriff.
Designregel: Der Eigentümer und der Zweck eines Geräts sollten seine Berechtigungen bestimmen, nicht der Access Point, den es zufällig erreicht.
Erfassen Sie die Portaleinwilligung getrennt von der Netzwerkautorisierung und machen Sie die optionale Marketingeinwilligung nicht zum Ersatz für eine Zugriffsrichtlinie. Bevor Sie Hardware auswählen, listen Sie jede Geräteklasse im Gebäude in einer Tabellenzeile auf und bestimmen Sie das eingeschränkte Segment, das hinter diesem Zugangspunkt benötigt wird.
Abrechnungsmodelle im Vergleich
Der Unterschied zwischen verfügbar und inbegriffen ist entscheidend: Der Apartment-Bericht des U.S. Census Bureau ergab, dass WiFi oder Internetdienst im Jahr 2015 in 99 % der neu gebauten, unmöblierten US-Mietwohnungen verfügbar war, der Dienst jedoch nur in 12 % der Fälle inbegriffen war. Ein Gebäude kann Konnektivität bereitstellen, ohne dass der Eigentümer das Abonnement für jeden Bewohner bezahlt.
Abrechnung, Netzwerkverwaltung und Eigentum an der Infrastruktur sind getrennte Entscheidungen. Ein verwaltetes Netzwerk erfordert nicht automatisch Bulk Billing, und eine Bulk-Vereinbarung beinhaltet nicht automatisch die Fehlerbehebung auf Wohnungsebene.
Abrechnungsmodelle für Mehrfamilienhaus-WiFi
| Modell | Wie Bewohner zahlen | Wer den Dienst betreibt | Am besten geeignet für | Hauptrisiko |
|---|---|---|---|---|
| Pauschal-Internet in der Miete | In der Miete enthalten | Eigentümer oder Großkunden-Anbieter | Eigentümer, die ein zusätzliches Vermietungsangebot suchen | Kosten fallen für jede Wohneinheit an, ob genutzt oder nicht |
| Vom Bewohner bezahlter Einzelvertrag | Bewohner schließt direkt einen Vertrag mit einem ISP ab | Der jeweilige Anbieter des Bewohners | Gebäude mit geringerer Dichte oder ältere Objekte | Ungleichmäßige Abdeckung und Bewohner auf der Suche nach Empfang |
| Managed WiFi mit Bewohnergebühr | Monatliche Gebühr zur Miete hinzugefügt oder separat abgerechnet | Managed Service Provider | Immobilien, die gebäudeweites WiFi ohne Großkunden-Einkaufsvereinbarung wünschen | Vorbehalte gegen Gebühren und unklare Preise pro Wohneinheit |
| Hybrid-Modell (Basiszugang plus kostenpflichtige Stufe) | Basiszugang in der Miete enthalten, schnellerer Tarif optional | Eigentümer und Anbieter gemeinsam | Gebäude mit gemischten Einkommensstrukturen oder mit Fokus auf Zusatzangebote | 2 Stufen in einem Netzwerk führen zu Support-Konflikten|
| Kostenloses WiFi in Gemeinschaftsbereichen | Kostenlos für Gemeinschaftsflächen | Eigentümer | Nur Lobbys und Gemeinschaftsräume | Deckt Wohneinheiten nicht ab; öffentlicher und privater Datenverkehr müssen getrennt werden |
Kalkulieren Sie die Verantwortung, nicht nur den Anschluss
Bulk Billing bietet eine unkomplizierte Erfahrung für die Bewohner, aber der Eigentümer trägt die Vertragskosten bei Leerstand und geringer Nutzung. Zudem wenden sich Bewohner bei Beschwerden an die Immobilie - unabhängig davon, welches Unternehmen den Dienst technisch betreibt.
Einzelhandelsabonnements reduzieren die direkte Abrechnungsrolle des Eigentümers. Sie entbinden jedoch nicht von Gebäudeaufgaben wie dem Zugang zu Kommunikationsräumen, beschädigten Verkabelungen oder Störungen durch schlecht platzierte Geräte.
Wenden Sie bei einem Hybridmodell die kostenpflichtige Stufe auf die Richtlinie des authentifizierten Haushalts an. Erstellen Sie keine zusätzliche Premium-SSID in der Erwartung, dass Bewohner verstehen, ob ein Problem durch ihr Abonnement, ihr Gerät oder ihren Standort verursacht wird. Ein schnellerer Tarif behebt zudem keine schwache Abdeckung in der Wohnung.
Berücksichtigen Sie bei Vergleichen auch die weniger sichtbaren Kosten:
- Physische Wartung: Switches, Stromversorgungen, Verkabelungsfehler und Ersatz-Access-Points.
- Service-Administration: Kontenänderungen, Abrechnungsstreitigkeiten, Onboarding und Auszugsverwaltung.
- Fehlerbehebung: Ferndiagnose, Vor-Ort-Einsätze und Zuständigkeit für bewohnereigene Geräte.
Wählen Sie zuerst den Verantwortlichen für den Support. Wählen Sie dann das Abrechnungsmodell, das zum Budget und den Befugnissen dieses Verantwortlichen passt.
Ein günstiger Service wird teuer, wenn das Vermietungspersonal seinen Tag damit verbringt, Screenshots zwischen Bewohnern und einem Anbieter weiterzuleiten, der keine Untersuchungen im Gebäude durchführt.
Wie Mandantenisolierung die Bewohner voneinander trennt
Ein Flur im Hotel bietet jedem Gast eine ähnliche Tür, aber jeder Schlüssel öffnet nur das vorgesehene Zimmer. Mehrfamilien-WiFi benötigt dieselbe Unterscheidung: Verschlüsselung schützt den Datenverkehr über die Luft; Isolierung steuert, welche Ziele ein verbundenes Gerät erreichen kann.
Die Korridor-Analogie macht die Abgrenzung gegenüber Gebäudemanagement-Teams leichter verständlich.
In den Ergebnissen von Parks Associates, über die die Mecklenburg Times berichtete, gaben 31 % der Bewohner von Mehrfamilienhäusern an, dass ihre Gemeinschaft ein flächendeckendes WiFi anbietet. Eine umfassendere Abdeckung bringt mehr Geräte in Reichweite der Infrastruktur, was eine fehlerhafte Berechtigung folgenschwerer macht.
Bauen Sie die Grenzen in Schichten auf
- Identitätszuweisung: Weisen Sie jeden Haushalt oder Mieter seinem autorisierten VLAN oder dem entsprechenden Richtliniensegment zu. Behalten Sie diese Zuweisung beim Roaming der Geräte bei.
- Gäste-Client-Isolierung: Verhindern Sie, dass Besucher im Gäste-Netzwerk direkt miteinander kommunizieren. Testen Sie das Verhalten über Access Points hinweg, nicht nur auf demselben Funkkanal.
- Firewall-Durchsetzung: Blockieren Sie den Datenverkehr von Bewohner zu Bewohner sowie von Bewohner zur Gebäudetechnik standardmäßig. Erlauben Sie nur spezifische betriebliche Datenflüsse anstelle eines breiten Zugriffs auf interne Netzwerke.
- Gesteuerte gemeinsame Dienste: Geben Sie freigegebene Drucker oder Bildschirme in Gemeinschaftsbereichen über Gateway-Richtlinien frei. Begrenzen Sie die Dienstveröffentlichung, damit private Haushaltsgeräte nicht im gesamten Gebäude sichtbar sind.
Ein VLAN allein ist keine Firewall. Wenn das Gateway frei zwischen den Segmenten der Bewohner routet, sieht das Segmentierungsdiagramm zwar beruhigend aus, die tatsächliche Zugriffsrichtlinie bleibt jedoch freizügig.
Nehmen wir an, ein Angreifer kompromittiert einen ungepatchten Thermostat in einem flachen Bewohnernetzwerk. Der Angreifer kann dann die Kamera oder das Speichergerät eines Nachbarn auf offene Dienste untersuchen. Ein stCross-Sicherheits-WiFi-Passwort entfernt diesen Pfad nicht, da der kompromittierte Thermostat bereits verbunden ist.
Die Lösung besteht darin, das Thermostat in seiner vorgesehenen Richtliniendomäne zu isolieren und seine zulässigen Zieladressen einzuschränken. Gebäudeeigene Steuerungen sollten zudem von den Geräten der Bewohner getrennt bleiben, selbst wenn sich beide in derselben Wohnung befinden.
Nachweise aufbewahren, ohne alles zu sammeln
Netzwerksicherheit und der Schutz der Privatsphäre der Bewohner erfordern getrennte Entscheidungen. Erklären Sie, welche Verbindungstelemetrie Sie erfassen, wer darauf zugreifen kann und wie lange sie verfügbar bleibt; Isolation beantwortet diese Fragen nicht.
Protokollieren Sie Identität, Geräte-ID, VLAN- oder Rollenzuweisung sowie Widerrufsereignisse mit verwendbaren Zeitstempeln. Bei einem Vorfall sollte der Betreiber in der Lage sein, das betroffene Gerät zu identifizieren und dessen Zugriff einzudämmen, ohne jeden Haushalt als verdächtig zu behandeln.
Geteilte Schlüssel im Vergleich zu gerätespezifischem xPSK
xPSK bedeutet, dass ein WiFi-Netzwerk unterschiedliche Pre-Shared Keys für verschiedene Geräte, Benutzer oder Mieter akzeptieren kann. Der Schlüssel identifiziert die Verbindung, und die Authentifizierungsrichtlinie weist sie dem entsprechenden VLAN oder der entsprechenden Rolle zu. Stellen Sie sich den Schlüssel wie einen Ausweis vor und das VLAN wie den Raum, den dieser Ausweis zu betreten erlaubt.
Die Implementierung ist entscheidend. Bestätigen Sie, dass die Access-Point-Plattform das vorgesehene Schlüsselmodell, die Richtlinienzuweisung und das Widerrufsverhalten unterstützt, anstatt davon auszugehen, dass jede Funktion namens private PSK identisch funktioniert.
Wichtige Modelle für Mehrfamilienhaus-WiFi im Vergleich
| Ansatz | Zurechenbarkeit | Reichweite des Widerrufs | Einrichtungsaufwand |
|---|---|---|---|
| Einziges gemeinsames Passwort | Keine individuelle Identität über die Anmeldedaten | Änderung trennt alle, die es nutzen | Niedrig |
| Schlüssel pro Wohneinheit oder Mieter | An eine Wohneinheit oder einen Mieter gebunden, nicht an eine Person | Die gesamte Wohneinheit oder der Mieter | Niedrig bis mittel |
| xPSK pro Gerät | Ausgestellte Anmeldedaten sind einem Gerät zuordenbar und Richtlinien zugewiesen | Anmeldedaten eines einzelnen Geräts | Mittel, mit Schlüsselausstellung und VLAN-Zuordnung |
| Zertifikat pro Benutzer über EAP-TLS | Jeder Benutzer oder jedes Gerät hat eine individuelle Identität | Eine Identität | Hoch, erfordert Zertifikats-Lebenszyklusmanagement, oft ein Verzeichnis und MDM |
Stimmen Sie die Anmeldeinformationen auf den Lebenszyklus ab
Ein Mieterschlüssel ist für Haushaltsgeräte praktisch, kann jedoch nicht unterscheiden, welches Haushaltsmitglied ihn weitergegeben hat. Gerätespezifische Schlüssel bieten eine gezieltere Sperrung, vorausgesetzt, der Ausstellungsprozess verknüpft jeden Zugangswert zuverlässig mit dem vorgesehenen Gerät. Sie ersetzen keine Hardware-Attestierung: Ein kopiertes Passwort kann weiterhin an anderer Stelle verwendet werden, sofern keine zusätzlichen Kontrollen dies verhindern.
Planen Sie für mietvertragsgebundenen Zugriff den Ablauf der Zugangsdaten der Bewohner entsprechend dem Mietverhältnis. Das Smartphone und der Fernseher eines ausziehenden Bewohners können den Zugriff verlieren, ohne dass die Zugangsdaten des einziehenden Haushalts geändert werden müssen. Halten Sie immobilieneigene Geräte außerhalb dieses Ablauf-Workflows für Bewohner.
Ich würde ein gemeinsames Passwort nur für ein streng zugangsbeschränktes Netzwerk mit geringer Relevanz und ohne Zugriff auf Mitarbeiter oder Gebäudetechnik akzeptieren. Ein kleines Gebäude ist für sich genommen kein Grund, die Zugangsdaten von Bewohnern zu teilen.
WPA3 nutzen, ohne universelle Kompatibilität vorauszusetzen
Die Sicherheitsrichtlinie der Wi-Fi Alliance unterscheidet die Widerstandsfähigkeit von WPA3-Personal gegen Passwort-Raten-Angriffe von den Funktionen von WPA3-Enterprise für kontrollierte Umgebungen und erklärt, dass WPA3 Protected Management Frames erfordert. Der optionale 192-Bit-Enterprise-Sicherheitsmodus erfordert vor der Durchsetzung zudem Prüfungen der Client-Kompatibilität.
Verwenden Sie zertifikatsbasiertes EAP-TLS für verwaltete Mitarbeitergeräte, sofern die Geräteverwaltungsinfrastruktur dies unterstützt. Passpoint kann die Verbindungserkennung und das Onboarding verbessern, ersetzt jedoch nicht die zugrunde liegende Authentifizierungsentscheidung.
Führen Sie die Migration in einer kontrollierten Reihenfolge durch:
- Funktionen inventarisieren, einschließlich älterer Smart-Geräte und Zertifikatsunterstützung.
- Zuerst das Personal umstellen, da Administratoren die Endpunkte hier kontrollieren können.
- Bewohner umstellen, mit getesteten Anleitungen und einem Rollback-Pfad.
- Gebäudegeräte umstellen, um Herstellerabhängigkeiten und die Betriebskontinuität zu überprüfen.
Deaktivieren Sie vorübergehende Zugangsdaten bewusst. Andernfalls wird das temporäre gemeinsame Passwort zur dauerhaften Umgehung.
So testen Sie die Abdeckung und planen den Ausfallschutz
Ein Smartphone kann volle Signalstärke anzeigen, während Anrufe stottern und Streams ins Stocken geraten. Die Signalstärke bestätigt nur, dass Funkenergie vorhanden ist; sie sagt nichts über Auslastung der Sendezeit durch benachbarte Zugangspunkte, Engpässe im Uplink oder einen Authentifizierungsfehler aus, der dazu führt, dass Geräte zwar verbunden sind, aber keinen Datenverkehr übertragen können.
Abdeckung verursacht in einem Mehrfamilienhaus einen zweiten Kostenfaktor. Jeder zusätzliche abgedeckte Raum vergrößert den Pool der Geräte, die sich einen Kanal teilen, und erhöht den Schadensradius eines einzelnen falsch konfigurierten Clients oder eines Clients mit geteiltem Passwort. Testen Sie Abdeckung und Identitätstrennung gemeinsam: Ein Bereich, der Durchsatzprüfungen besteht, Bewohner bei einem Backend-Ausfall jedoch in ein gemeinsames Segment wirft, hat den Test nicht bestanden.
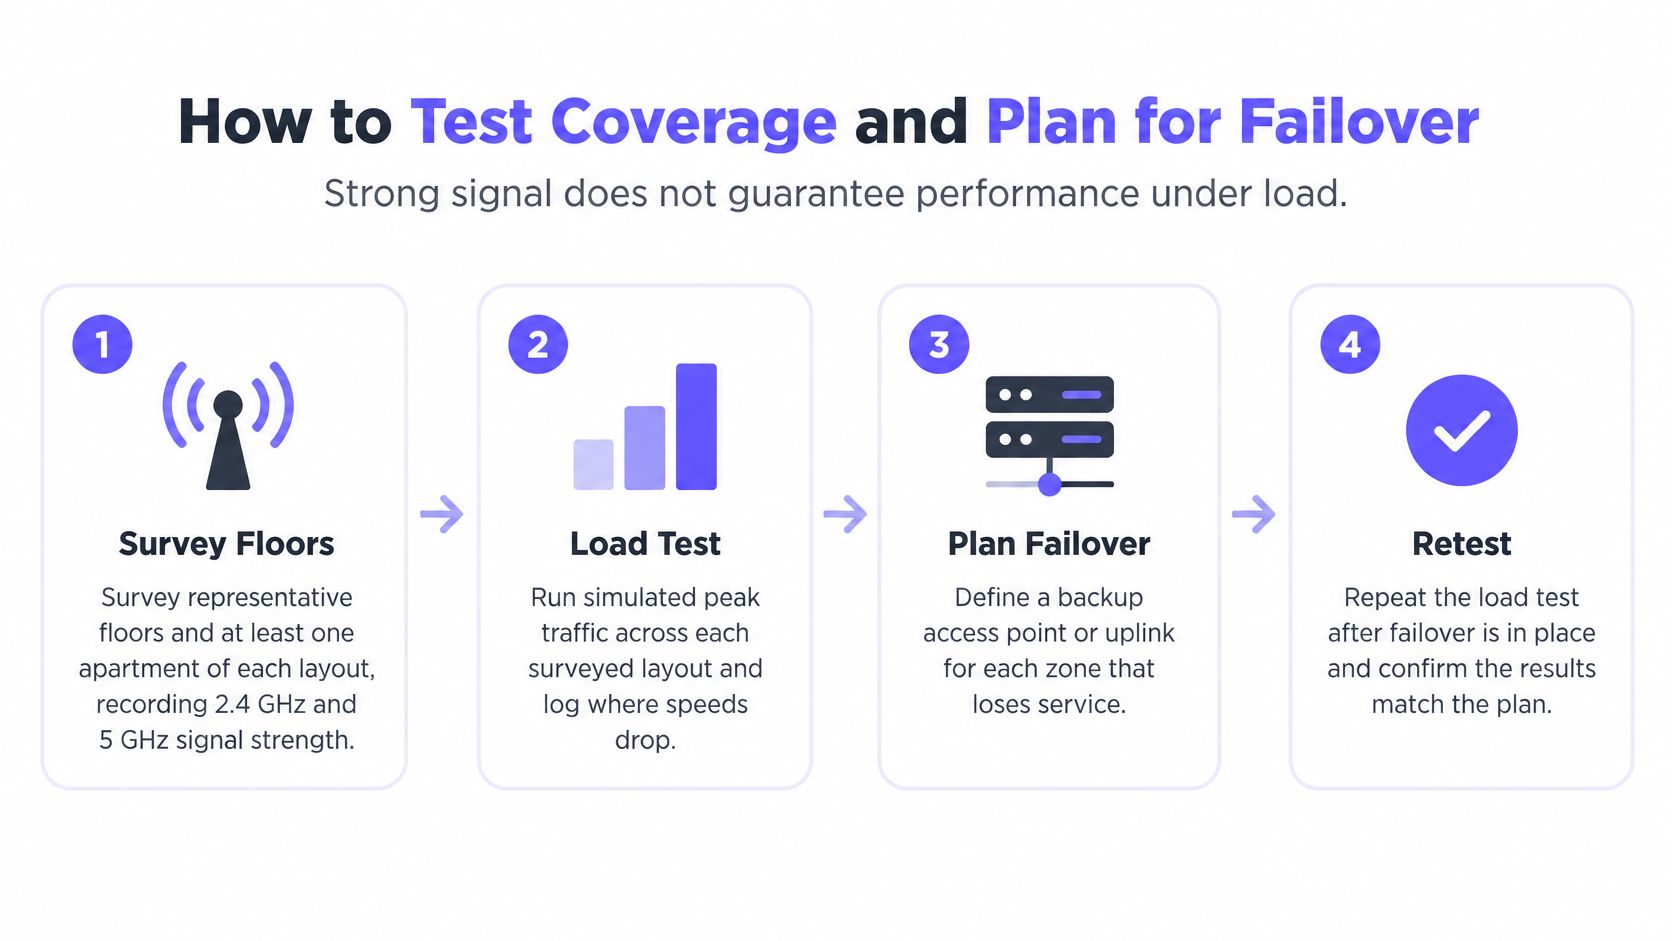
Verwenden Sie den folgenden Workflow, um Abdeckungs-, Kapazitäts- und Resilienztests voneinander zu trennen.
Testen Sie das Gebäude, das tatsächlich bewohnt wird
Repräsentative Grundrisse untersuchen. Prüfen Sie Baupläne, Wandstärken, Beton, Metallarbeiten und Versorgungsschächte. Nutzen Sie ein Vermessungstool wie Ekahau oder Hamina zusammen mit Tests vor Ort, um die empfangene Signalstärke und den Signal-Rausch-Abstand auf den von Ihren Geräten genutzten Frequenzbändern zu erfassen.
Platzierung und Bewegung validieren. Testen Sie innerhalb der Wohnungen, nicht nur auf den Fluren. Führen Sie einen aktiven Anruf an Wohnungstüren, Aufzügen, Treppenhäusern und Gemeinschaftsräumen vorbei und dokumentieren Sie, wo das Roaming die Verbindung unterbricht.
Realistische Auslastung erzeugen. Dimensionieren Sie die Kapazität basierend auf gleichzeitig aktiven Clients und Anwendungen. Die vom Hersteller angegebene maximale Anzahl an Verbindungen eines Access Points garantiert nicht, dass jedes verbundene Gerät gleichzeitig streamen oder einen Videoanruf halten kann.
Authentifizierungsfehler simulieren. Überprüfen Sie den geographisch redundanten RADIUS-Dienst und testen Sie anschließend den Ausfall eines Backends oder dessen Netzwerkpfads. Dokumentieren Sie, was mit neuen Verbindungen, bestehenden Sitzungen, der Reauthentifizierung und dem gecachten Autorisierungsstatus passiert. Prüfen Sie, in welchem Segment jedes Gerät während des Ausfalls landet; eine Ausweichlösung, die die Trennung pro Bewohner in ein einziges gemeinsames VLAN zusammenfasst, ist ein zu behebeinder Fehler und keine funktionierende Wiederherstellung.
Einen Access Point und einen Uplink entfernen. Bestätigen Sie, dass benachbarte Access Points eine nutzbare Kapazität und nicht nur eine spürbare Abdeckung bieten. Testen Sie Ausfälle in Richtung des Kernnetzwerks separat, einschließlich Stromversorgungs- und Switching-Abhängigkeiten, die sich überschneidende Access Points nicht lösen können.
Den Auslastungstest zu Stoßzeiten wiederholen. Erfassen Sie Durchsatz, Paketverlust, Latenz, Signalqualität, Roaming-Verhalten und Richtlinienzuweisung unter Last. Wiederholen Sie die Messung nach einem Failover, anstatt davon auszugehen, dass die Ergebnisse des Normalbetriebs weiterhin gelten.
Die Sicherheitsrichtlinien der Wi-Fi Alliance decken die sicherheitstechnische Seite der Bereitstellung ab. Eine Sicherheitskonfiguration ist kein Ersatz für eine Funkmessung oder eine objektspezifische Abnahmespezifikation, und nach Identitäten getrennter Datenverkehr teilt sich weiterhin die Sendezeit im Funknetz - Kanalwiederverwendung und Sendeleistungsplanung bleiben daher Teil der Aufgabe.
Abnahmeziele für Spitzenzeiten
Beginnen Sie mit diesen typischen Planungswerten und passen Sie diese anschließend an die Anwendungen und den Servicevertrag des Gebäudes an.
| Metrik | Typisches Ziel | Warum es wichtig ist |
|---|---|---|
| Signalstärke | −67 dBm oder besser am am schlechtesten versorgten Punkt in jeder Einheit | Zuverlässiges Streaming und Anrufe ohne erneute Übertragungen |
| SNR | Etwa 25 dB oder höher unter Last | Sauberes Signal trotz Störungen |
| Paketverlust | Innerhalb von etwa 1 % für Sprach- und Videoübertragungen | Anrufe und Videos bleiben stabil |
| Latenz | Unter ungefähr 50 ms zu einem benannten Test-Endpunkt | Reaktionsschnelle Apps und Remote-Geräte |
| Durchsatz | Mindestens etwa 70 % der vertraglich vereinbarten Rate in Gemeinschaftsbereichen zu Spitzenzeiten | Deckung von Engpässen in gemeinsam genutzten Räumen auf |
Machen Sie den Abnahmetest reproduzierbar
Erfassen Sie das Client-Modell, den Teststandort, den Endpunkt, die Verkehrslast und ob die Latenz lokal oder über das Internet gemessen wird. Ohne diese Details führen widersprüchliche Speedtest-Screenshots zu keiner Lösung eines Streitfalls.
Die meisten Materialien zu Wohnungsnetzwerken gehen nicht so weit. Eine Ressource für Eigenheimbesitzer wie der Netzwerk-Leitfaden von Edinhart Realty and Property Management deckt die Seite der Einzelwohnungen ab, während eine detaillierte Checkliste für das WiFi Netzdesign den Fragen auf Eigentumsebene näher kommt, die eine Abnahmespezifikation beantworten muss.
Nutzen Sie das untenstehende Video als visuelle Referenz bei der Planung; die maßgebliche Spezifikation für die Abnahme ist das schriftliche Testdokument.
Abnahmebedingung: Nehmen Sie das Netzwerk ab, wenn die am schlechtesten versorgte bewohnte Einheit den vereinbarten Test zur Hauptverkehrszeit besteht. Ein guter Gebäudedurchschnitt kann eine tote Ecke in einer Wohnung verdecken.
Drei Praxisszenarien für Wohngebäude
Build-to-Rent mit Steuerung für leerstehende Einheiten
Betrachten Sie eine Build-to-Rent-Anlage, bei der das Internet in der Miete enthalten ist. Das unmittelbare betriebliche Problem besteht darin, gebäudeeigene Schlösser und Thermostate bei Leerstand online zu halten, ohne dem ehemaligen Bewohner weiterhin Zugriff zu gewähren.
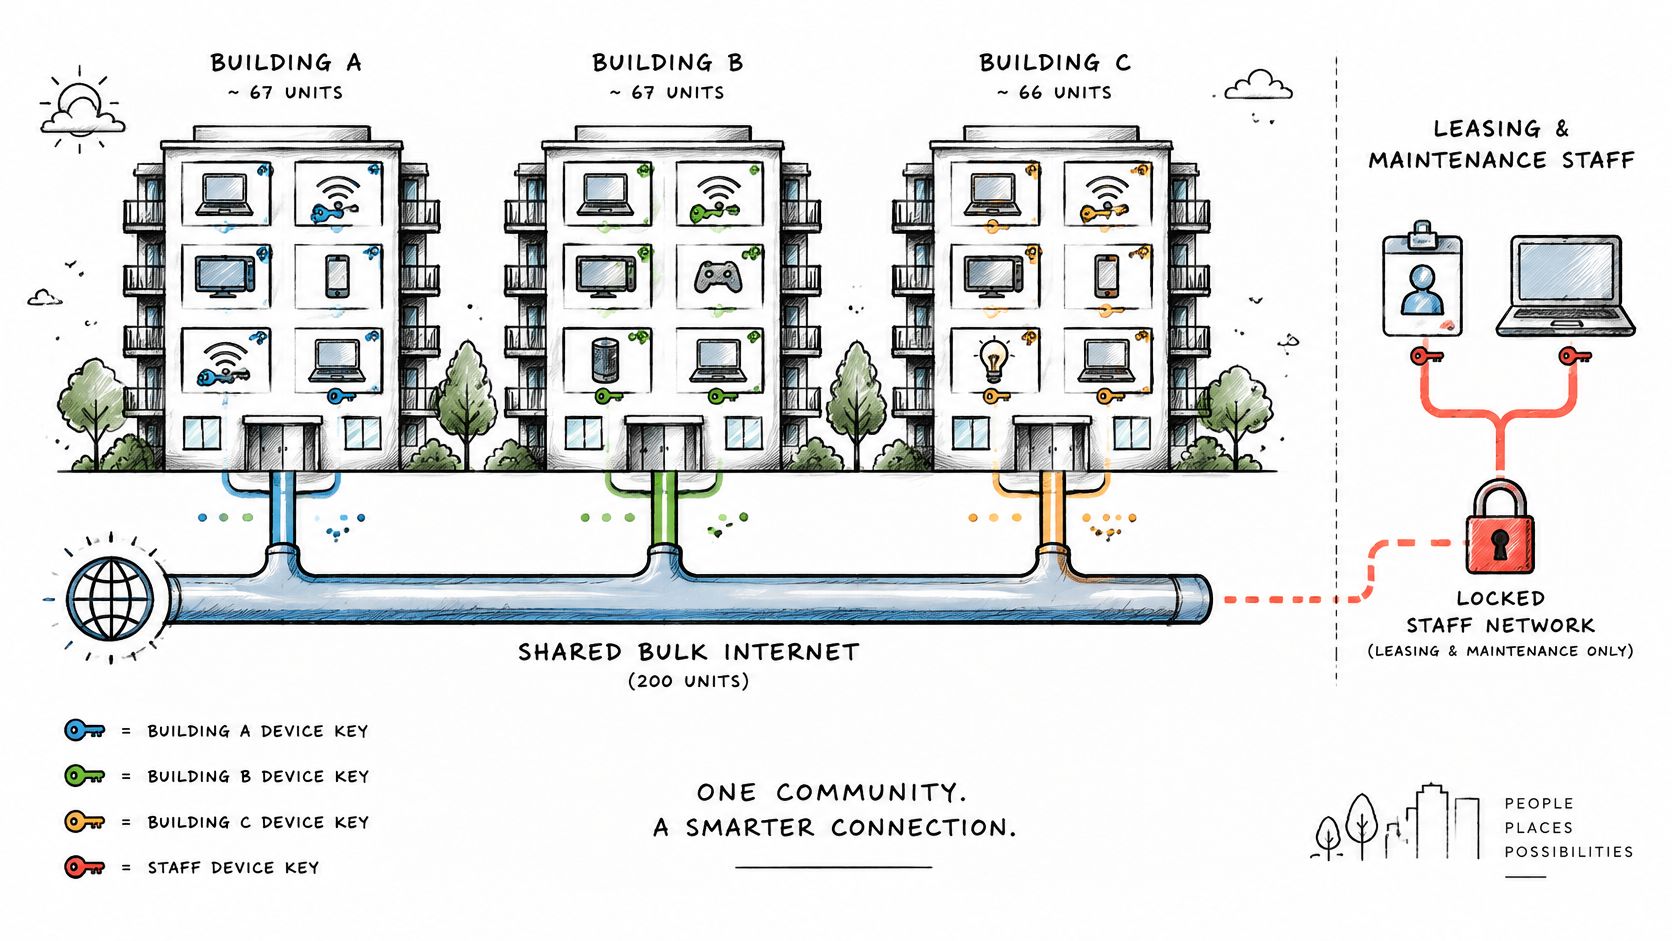
Nutzen Sie Sammelabrechnung für den Bewohnerservice, sicheren Personalzugriff für Vermietung und Instandhaltung sowie unabhängig verwaltete Gerätezugangsdaten für die Gebäudesteuerung. Betrachten Sie Leerstand als eine Änderung der Bewohnerberechtigung, nicht als Abschaltung der betrieblichen Systeme der Wohnung.
Ohne diese Unterscheidung verliert das Personal beim Mieterwechsel entweder die Fernsteuerung oder behält den Zugriff eines ausgezogenen Mieters bei, um eine Trennung der Geräte zu vermeiden. Beides ist kein akzeptables Wartungsverfahren.
Eine gemeinsame physische Infrastruktur kann diese getrennten Verantwortlichkeiten in der gesamten Gemeinschaft unterstützen.
Co-Living mit häufigen Mieterwechseln
Beim Co-Living liegt das Problem in den wechselnden Mitgliedern statt in einem festen Haushalt. Binden Sie die Gültigkeitsdauer der Zugangsdaten des Mitglieds an die Buchung und sorgen Sie dafür, dass der Checkout den Zugriff automatisch beendet.
Ein gemeinsam genutzter Drucker oder Lounge-Bildschirm kann über eine eng definierte Gateway-Richtlinie verfügbar bleiben. Laptops, Speichermedien und private Streaming-Ziele der Mitglieder sollten nicht zu Gemeinschaftsressourcen werden, nur weil sich alle eine Küche teilen.
Eine nützliche Ausnahmebehandlung umfasst:
- Buchungsverlängerungen: Ablaufdatum aktualisieren, ohne ein gebäudeweites Passwort auszugeben.
- Vorzeitige Abreisen: Zugangsrechte abreisender Mitglieder widerrufen, ohne Mitbewohner zu stören.
- Zugriff auf geteilte Bildschirme: Den vorgesehenen Dienst zulassen, ohne private Mitgliedersegmente zu öffnen.
Wenn Sie dieses Konzept ignorieren, behält ein ehemaliges Mitglied unter Umständen noch lange nach dem Checkout funktionierende Zugangsdaten. Das Personal hat dann keine saubere Möglichkeit, diese Person zu entfernen, ohne aktuelle Bewohner zu beeinträchtigen.
Serviced Apartments mit Firmenkonten
Kurzzeitbesucher können sich über ein Captive Portal mit erfasster Einwilligung verbinden und gelangen in ein isoliertes Gästesegment. Unternehmenskonten benötigen ein anderes Autorisierungsmodell: Die Mitarbeiter des Unternehmens benötigen möglicherweise ein Unternehmensnetzwerk für die diesem Konto zugewiesenen Wohnungen.
Koppeln Sie diese Berechtigung an die Unternehmenskontingente, nicht nur an eine Wohnungsnummer. Bei einer Neuzuweisung einer Wohnung muss der Zugriff des vorherigen Unternehmens entfernt werden, bevor die nächste Buchung beginnt.
Andernfalls kann ein Gastgerät auf freigegebene Dateien eines Nachbarn zugreifen, oder ein ehemaliger Unternehmensmitarbeiter verbleibt im Unternehmenssegment. Soziales Wohnen, Studentenwohnheime und Unterkünfte für Militärfamilien folgen demselben Identitäts- und Lebenszyklusmuster, wobei Förderbedingungen und Gebührenstrukturen in das Service-Design einfließen.
Betrieb und Bereitschaft beim Einzug
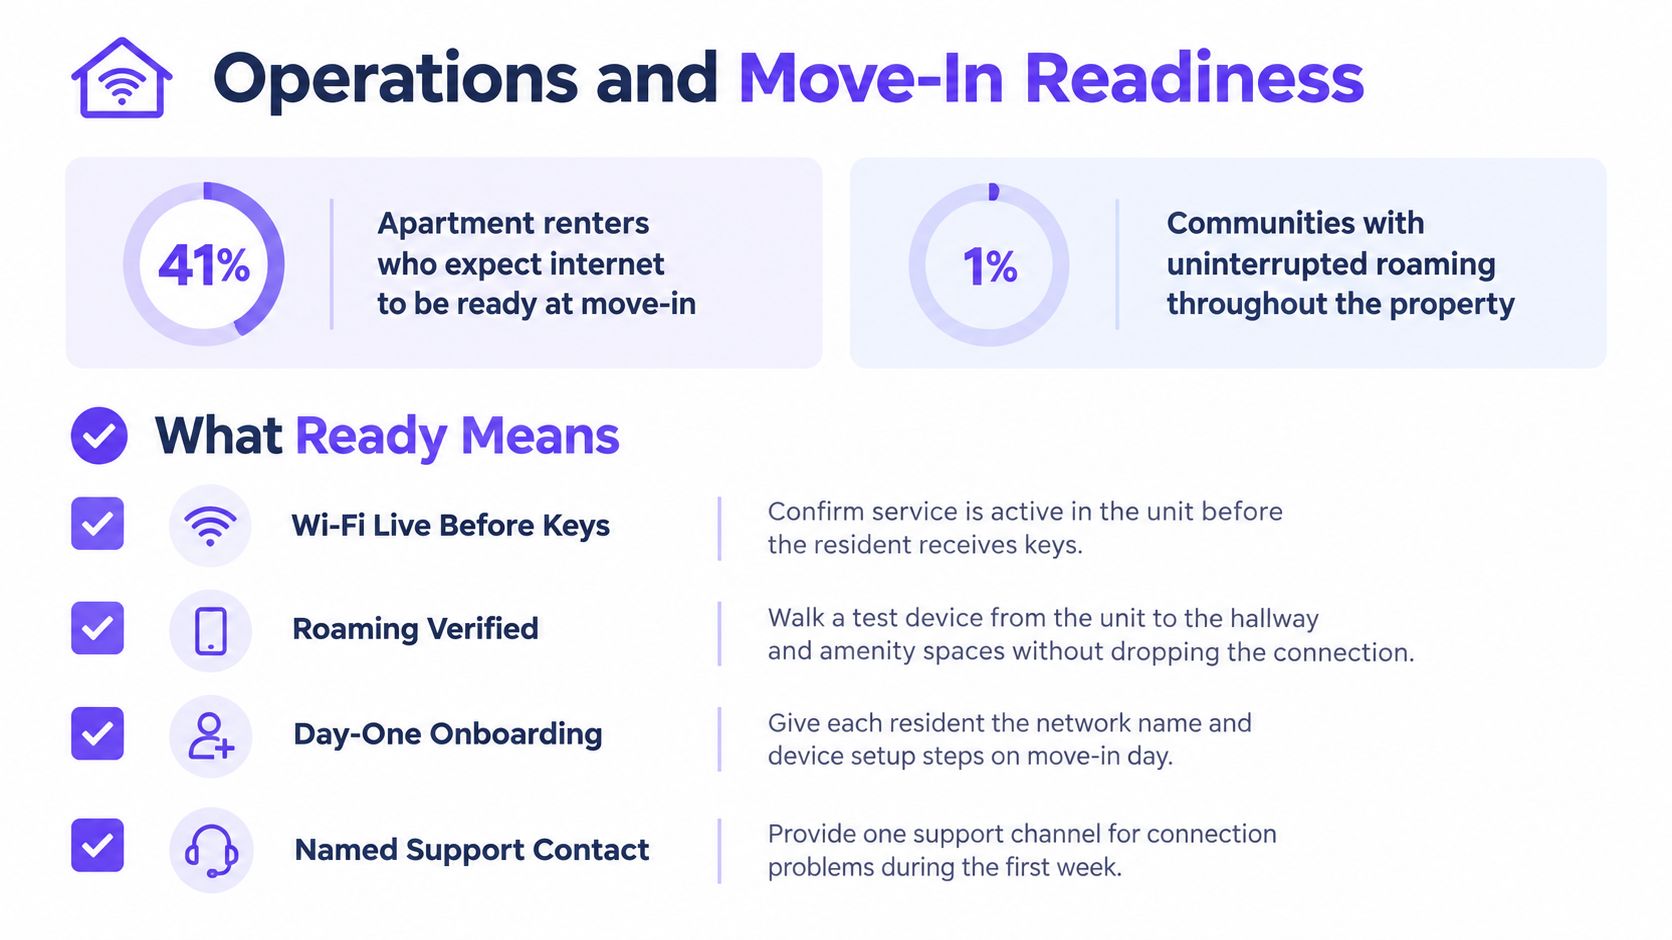
Laut Ergebnissen von Parks Associates, über die die Mecklenburg Times berichtete, erwarten 41 % der Wohnungsmieter, dass das Internet beim Einzug betriebsbereit ist. Ein aktivierter Anschluss allein erfüllt diese Erwartung nicht. Bewohner beurteilen die Einsatzbereitschaft danach, ob sich ihr Smartphone, Laptop und Fernseher in jedem Raum der Wohnung verbinden und dauerhaft funktionieren.
Die Betriebsbereitschaft ist das Ergebnis eines Begehungstests - überprüfen Sie sie daher genauso, wie ein Bewohner sie erlebt.
Machen Sie die Einsatzbereitschaft zu einem beobachtbaren Ergebnis
- Bewohner-Authentifizierung erfolgreich: Testen Sie die ausgestellten Anmeldeinformationen über den tatsächlichen Onboarding-Pfad, einschließlich eines Geräts ohne komfortablen Browser.
- Abdeckung der Gemeinschaftsbereiche funktioniert: Überprüfen Sie den Dienst dort, wo Bewohner sitzen, trainieren oder arbeiten - nicht nur am Eingang.
- Betriebsidentitäten sind aktiv: Bestätigen Sie, dass Mitarbeiter und Gebäude-Geräte ihre zugewiesenen Anmeldeinformationen verwenden, anstatt eine Verbindung für Bewohner zu leihen.
- Roaming erhält den Dienst aufrecht: Führen Sie ein Testgerät entlang der vorgesehenen Bewohner-Route, während eine Anwendung läuft.
- Eskalation hat einen Verantwortlichen: Geben Sie den Bewohnern einen benannten Support-Kanal und den Mitarbeitern einen dokumentierten Weg zum Netzbetreiber.
Widerrufen Sie bei einem Wechsel die Geräteschlüssel des ausziehenden Bewohners am Auszugstag, stellen Sie die Zugangsdaten des neuen Mieters für den Einzug aus und überprüfen Sie die resultierende VLAN-Zuweisung. Nutzen Sie einen dokumentierten Ablauf für Einzugs- und Auszugs-Zugangsdaten, damit sich Administratoren nicht auf handschriftliche Erinnerungen verlassen müssen.
Führen Sie eine Ausnahmewarteschlange für verzögerte Auszüge und strittige Belegungsdaten. Die Automatisierung benötigt eine kontrollierte Übersteuerung statt einer unbegrenzten Zugriffsausnahme. Setzen Sie daher das Ablaufdatum vor der Gewährung und führen Sie einen Audit Trail. Eine unbefristete Übersteuerung ist ein unverwaltetes Zugangsdatum.
Verwaltungsaufwand reduzieren
Jede zusätzliche SSID erhöht den Beacon-Datenverkehr auf den sendenden Funkkanälen, und acht bis zehn Netzwerknamen können allein 15 bis 25 % der Kanal-Sendezeit für Beacons verbrauchen. Die Konsolidierung auf drei Zugangspunkte gewinnt diese Sendezeit zurück. Zudem verkleinert sie den Schadenausbreitungsradius: In einem Netzwerk, das jeden Korridor und jeden Gemeinschaftsbereich abdeckt, kann ein falsch konfiguriertes oder kompromittiertes Gerät mit einem gemeinsam genutzten Passwort alles erreichen, was die SSID abdeckt. Individuelle Schlüssel hinter wenigen SSIDs halten ein einzelnes fehlerhaftes Gerät in seinem eigenen Segment.
Halten Sie ein übersichtliches Einrichtungsschreiben für Bewohner bereit mit Netzwerkname, Weg zur Anmeldedaten-Abfrage, Prozess zum Hinzufügen von Geräten und Support-Kontakt. Fügen Sie Anleitungen für TVs und Konsolen hinzu, da ein Onboarding-Test, der nur Laptops berücksichtigt, typische Probleme im Haushalt übersieht.
Leiten Sie die Erstmeldung beim Support für Bewohner an die Immobilie und die technische Eskalation an den Netzwerkbetreiber weiter. Legen Sie Fristen für Bestätigung, Eskalation und Aktualisierung im Vertrag fest, und unterscheiden Sie zwischen einer zugesagten Antwort und einer zugesagten Reparatur. Bewohner sollten nicht erst feststellen müssen, ob der Fehler beim ISP, beim WLAN-Betreiber oder beim Gebäude liegt, bevor jemand das Ticket annimmt.
Bestätigen Sie das Modell Ihres Gebäudes vor dem Aufbau
Nutzen Sie bei einem Neubau mit Pauschalinternet (Bulk Internet) das Bauzeitfenster, um die Eigentumsgrenzen der Verkabelung, den Gerätezugriff und die betriebliche Verantwortung festzulegen. Wählen Sie die Abrechnung per Bulk-Modell bewusst, nutzen Sie die drei Zugriffskategorien, weisen Sie Gebäude-Geräten individuelle Zugangsdaten zu und verwenden Sie Zertifikate für verwaltete Mitarbeiter-Endgeräte.
Beginnen Sie bei einem älteren Gebäude ohne gemeinsame Infrastruktur mit sicherer Konnektivität für das Personal und kontrolliertem Zugriff für die Gebäudetechnik. Überprüfen Sie die vorhandene Verkabelung und die Switches, bevor Sie sich zu einem gebäudeweiten Bewohner-Service verpflichten, und wählen Sie die Abrechnung für Bewohner erst aus, wenn der Support-Verantwortliche feststeht.
Für eine Immobilie mit gemischten Einkommensgruppen oder Zusatzangeboten passt möglicherweise ein Basisdienst mit einer optionalen schnelleren Stufe zum Betriebsmodell. Halten Sie Isolierung, Gültigkeitsdauer von Zugangsdaten und Datenschutzbestimmungen über alle Stufen hinweg identisch - weniger zu zahlen sollte keine schwächere Trennung bedeuten.
Halten Sie die Entscheidungen schriftlich fest
- Geräteklassen zuordnen: Zeigen Sie das Zugangsnetzwerk und das beschränkte Ziel für jede Kategorie von Bewohnern, Personal, Gästen und Gebäudesystemen an.
- Verantwortliche für Übergaben benennen: Weisen Sie die Verantwortung für Onboarding, Abrechnung, physische Störungen und technische Eskalationen zu.
- Abnahmenachweis verlangen: Schließen Sie die Auslastungs- und Ausfalltests ab, bevor die Bewohner auf den Dienst angewiesen sind.
Purple Access läuft auf Access Points, die Sie bereits besitzen, und unterstützt Deployment-Szenarien für Mehrfamilienhäuser, Build-to-Rent und Co-Living. Unser Planer bildet bestehende SSIDs auf drei Netzwerken ab und nutzt individuelle Identitäten sowie schlüsselbasierte Zugänge pro Gerät anstelle eines gemeinsamen Passworts für das gesamte Gebäude.
Verlangen Sie vor der Unterzeichnung eines Servicevertrags das Drei-Netzwerke-Diagramm und das Widerrufsverfahren als Lieferbestandteile. Lassen Sie sich vom Betreiber demonstrieren, wie ein kompromittiertes Gerät den Zugriff verliert, während nicht betroffene Bewohner und Gebäudesteuerungen verbunden bleiben.
Purple Access bietet offenes, sicheres und xPSK-WiFi für Gäste, Mitarbeiter, Bewohner und Geräte über die Access Points, die Sie besitzen. Besuchen Sie Purple Access, um die bestehenden Verbindungen Ihres Gebäudes in drei Netzwerke zu gliedern und zu planen, wie der individuelle Zugriff erteilt, isoliert und widerrufen wird.