
PCI-DSS-konformes WiFi: Ein Leitfaden für die Sicherheit an mehreren Standorten
Published

Die meisten Leitfäden zur PCI-Compliance für WiFi enden bei der Empfehlung "Erstellen Sie eine Gäste-SSID". Dieser Ratschlag greift für ein echtes Audit zu kurz. Der PCI-Umfang wird nicht durch den Netzwerknamen bestimmt, sondern durch Datenpfade, Konnektivität und den Nachweis, dass die Karteninhaber-Datenumgebung isoliert bleibt.
Wenn ein WLAN-System Zahlungssysteme erreichen kann - oder Sie nicht beweisen können, dass es dies nicht kann - gehört es in die Bewertung. Die PCI-Richtlinien behandeln WiFi seit Jahren als zutrauensrelevantes Thema für die Zahlungssicherheit, und die Grundregel hat sich nicht geändert: Der Geltungsbereich folgt dem Datenfluss, nicht den Bezeichnungen (PCI Wireless Guidelines). Das bedeutet, dass eine Gast-SSID, eine Unternehmens-SSID und ein „temporäres“ VLAN alle irrelevant sind, wenn der zugrunde liegende Pfad weiterhin die CDE berührt.
Inhaltsverzeichnis
- Warum Gäste-WiFi nicht automatisch außerhalb des PCI-Geltungsbereichs liegt
- Nachweis der drahtlosen Segmentierung mit Audit-konformen Nachweisen
- Auswahl des richtigen Authentifizierungsmodells für PCI-WLAN
- Identitätsbasierte VLANs, Cloud RADIUS und starke Kryptografie
- Protokollierung, Überwachung und Erkennung von Rogue Access Points
- Behebungs-Playbook für die häufigsten drahtlosen PCI-Beobachtungen
- Was Auditoren zu WLAN-Netzwerken fragen
Warum Gäste-WiFi nicht automatisch außerhalb des PCI-Geltungsbereichs liegt
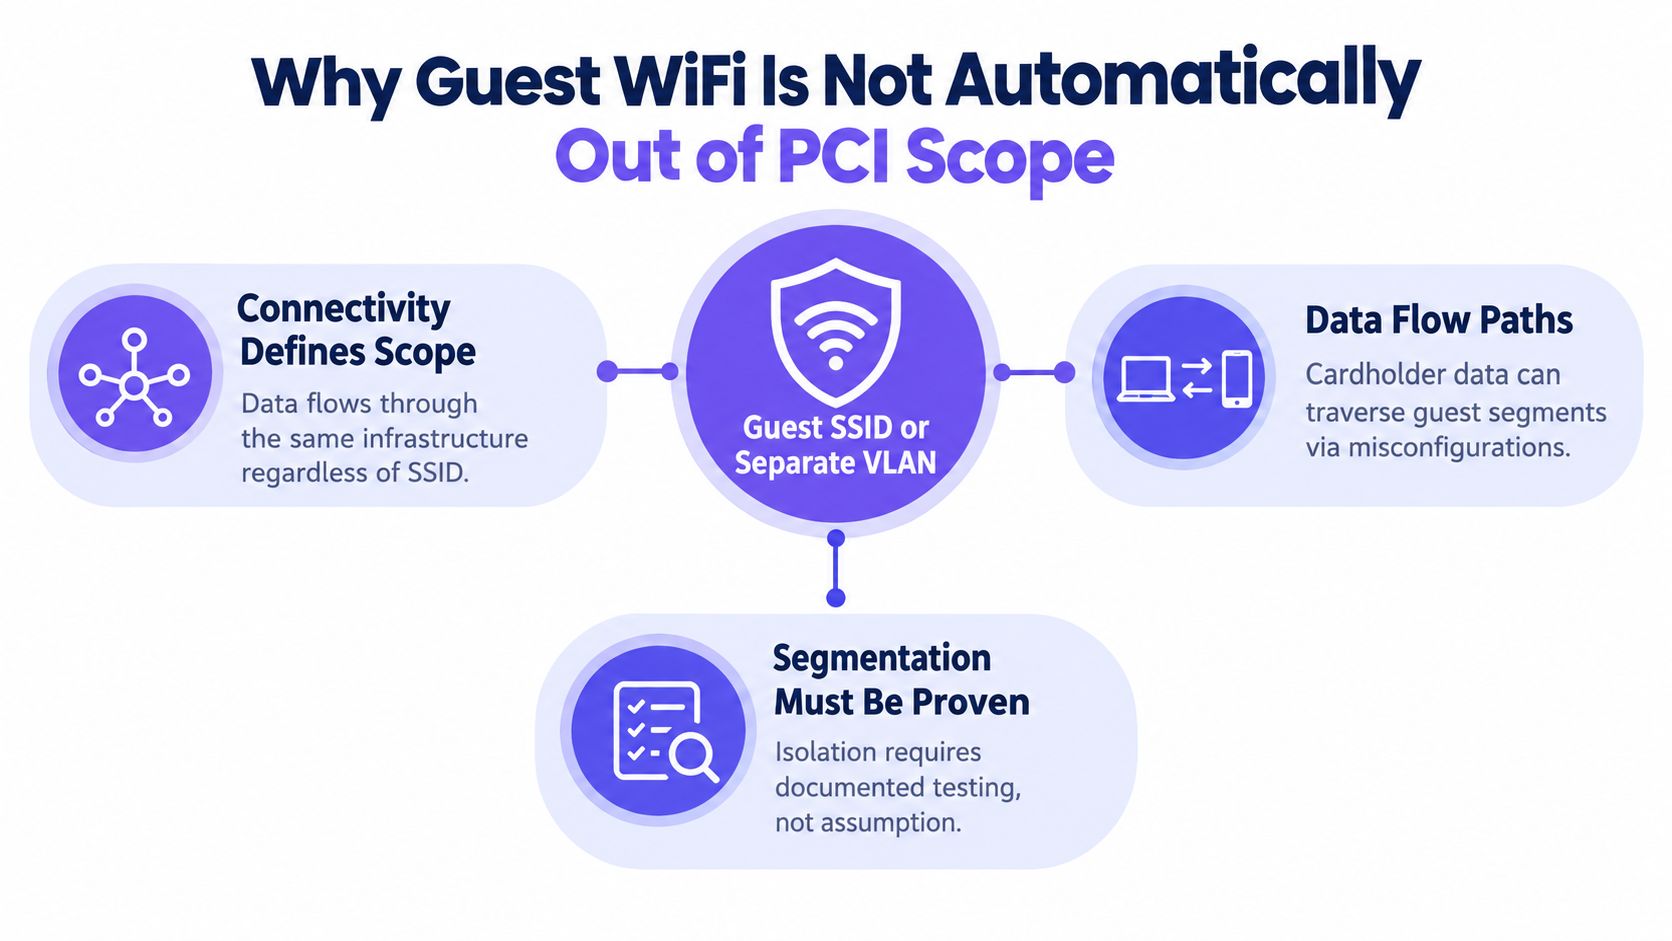
Eine separate Gast-SSID macht das WiFi nicht automatisch sicher, und ein separates VLAN löst das Problem ebenfalls nicht. Der PCI-Geltungsbereich wird erst dann aufgehoben, wenn das WLAN von der Karteninhaber-Datenumgebung segmentiert ist und diese Trennung im Pfad durchgesetzt wird - nicht nur in der Bezeichnung. PCI-DSS 4.0.1 erfordert Netzsicherheitskontrollen zwischen allen WLAN-Netzwerken und der CDE, wobei WLAN-Datenverkehr standardmäßig blockiert wird und nur geschäftlich begründeter Datenverkehr zugelassen ist (PCI Wireless Guidelines).
Bezeichnung der SSID ist keine Sicherheitskontrolle
Ein kompromittierter Access Point, Controller oder Switch kann immer noch eine Brücke in das Zahlungsnetzwerk schlagen, wenn die Route existiert. "Gäste-WiFi" ist eine Absichtserklärung. Es ist keine Kontrolle, die ein Assessor überprüfen kann.
Praktische Regel: Wenn Sie nicht zeigen können, wo der Datenverkehr stoppt, haben Sie keine Segmentierung nachgewiesen.
Der schwierige Teil ist der Nachweis der Isolierung. Die PCI-DSS-Richtlinien warnen auch davor, anzunehmen, dass Drahtlosnetzwerke harmlos sind, nur weil Zahlungssysteme nicht absichtlich mit ihnen verbunden sind. Zudem wird eine regelmäßige Überprüfung gefordert, dass keine unbefugte Drahtlostechnologie eingeführt wurde.
Was den Geltungsbereich bestimmt
Die Frage ist direkt: Kann irgendein Datenpfad aus diesem drahtlosen Netzwerk die CDE erreichen? Wenn ja, ist das Netzwerk relevant. Wenn nein, benötigen Sie dennoch Nachweise, dass die Sperre real ist, durchgesetzt und überwacht wird.
Diese Nachweise sind in Umgebungen mit mehreren Standorten noch wichtiger, da sich Access Points, Switches, Firewalls, Kameras, Kassen und Mitarbeitergeräte dieselbe Infrastruktur teilen. Ein übersichtlicher SSID-Name hilft nicht weiter, wenn das Routing, Richtlinien des Controllers oder ein gemeinsamer Switch-Uplink einen verborgenen Pfad offenlassen. Ein nützlicher Vergleich ist der Drei-SSID-Ansatz von Purple Access, der Identität und Netzwerkrolle getrennt vom eigentlichen SSID-Namen behandelt.
Nachweis der Wireless-Segmentierung mit Belegen, die der Assessor akzeptiert
Segmentierung zählt nur, wenn Sie sie auf der Leitung nachweisen können. Beginnen Sie bei der Firewall, nicht beim Dashboard. Die PCI-Richtlinien verlangen, dass Segmentierungskontrollen den Datenverkehr zwischen drahtlosen Netzwerken und der CDE blockieren. Zudem muss die Segmentierung mindestens einmal jährlich sowie nach wesentlichen Änderungen an Netzwerk, Firewall, Controller, VLAN, Identitätsverwaltung oder Zahlungsanwendungen per Penetrationstest überprüft werden.
Erstellen Sie die Nachweiskette
Verwenden Sie jedes Mal dasselbe Nachweis-Schema, damit der Prüfer eine wiederholbare Kontrolle sieht und keinen einmaligen Screenshot. Fügt die für den Test verwendete AP-Inventar-Momentaufnahme bei und zeigt dann den Zustand von Firewall, Switch und Controller zum Zeitpunkt des Tests. Vergleicht diesen regelmäßig mit Controller-Daten, Switch-Daten, DHCP-Protokollen und den Ergebnissen der drahtlosen Einbruchserkennung. Für die switch-seitige Validierung ist die Netzwerk-Switch-Empfehlung von IT Cloud Global eine nützliche Referenz.
Eine Firewall-Regel auf dem Papier reicht nicht aus. Sie benötigen den Beweis, dass der eingerichtete Pfad den Datenverkehr tatsächlich blockiert.
Negative Tests sind entscheidend. Testen Sie auf Rogue-AP-Bridging, unbefugte Client-Assoziierung, VLAN-Hopping, schwachen administrativen Zugriff und unbeabsichtigten Zugriff auf Zahlungsterminals. Wenn ein Test nur bestätigt, dass die Regel existiert, ist es kein Segmentierungstest. Es ist ein Konfigurations-Screenshot.
Was vor und nach Änderungen zu überprüfen ist
Eine Netzwerkänderung kann einwandfreie Nachweise über Nacht ungültig machen. Führen Sie die Tests nach Controller-Updates, Firewall-Änderungen, VLAN-Umgestaltungen, Identitätsänderungen oder Änderungen an Zahlungs-Apps erneut aus. Warten Sie nicht auf die jährliche Audit-Saison, um Abweichungen festzustellen.
Wenn Sie nach einer praktischen Methode suchen, um die Hygiene von Switches und Controllern zu bewerten, ist der Leitfaden unter Drei-SSID-Design für drahtlose Segmentierung eine nützliche Ergänzung, da dieselbe betriebliche Disziplin auch für die Segmentierungsnachweise gilt. Das Ziel besteht darin, zu belegen, dass Routing, Switching und Firewall-Richtlinien mit der vorgesehenen Isolierung übereinstimmen.
Wenn Sie dies für einen Assessor aufbereiten, halten Sie die Nachweise zusammen: Testplan, Testergebnisse, Hinweise zur Behebung und Nachweise der erneuten Prüfung. Bündeln Sie dies, um aus "wir glauben, es ist isoliert" ein "wir haben es bewiesen" zu machen.
Wahl des richtigen Authentifizierungsmodells für PCI-konformes WLAN
Gemeinsam genutzte Passwörter sind die schwächste akzeptable Lösung und im laufenden Betrieb meist am anfälligsten. Personal wechselt. Externe Dienstleister gehen. Konzessionsflächen ändern sich. Ein PSK, der zu lange genutzt wird, wird zu einem Risiko, selbst wenn das Funksignal selbst segmentiert ist. Für PCI-Umgebungen muss die Authentifizierung eindeutigen Zugriff, gezielten Widerruf und eine saubere Identitätszuordnung unterstützen.
Hier ist der direkte Vergleich.
| Modell | Risiko von Shared Secrets | Sperrung pro Gerät | Identitäts-zu-VLAN-Zuordnung | Eignung für PCI 4.0.1 |
|---|---|---|---|---|
| Shared PSK | Hoch, ein Secret wird von vielen Benutzern oder Geräten geteilt | Schwach, das Ändern eines Benutzers bedeutet meist das Ändern des gesamten Schlüssels | Eingeschränkt, Identität ist nicht eindeutig | Mangelhaft für Personal- und Betriebsnetzwerke |
| WPA2-Enterprise mit EAP-TLS | Niedrig, Anmeldeinformationen sind an Zertifikate auf den Geräten gebunden | Stark, ein einzelnes Zertifikat kann widerrufen werden, ohne das WLAN neu aufzusetzen | Stark, RADIUS kann Benutzer und Geräte Richtlinien zuordnen | Sehr gut geeignet für den Mitarbeiterzugang |
| Gerätespezifischer xPSK | Geringer als Shared PSK, jedes Gerät oder jeder Mandant erhält einen eigenen Schlüssel | Stark, ein Schlüssel kann entfernt werden, ohne andere zu beeinträchtigen | Gut, Identität kann Richtlinien und Sperrungen steuern | Sehr gut geeignet für BYOD, IoT und Konzessionen |
WPA2-Enterprise mit EAP-TLS ist das sauberste Modell für Mitarbeiter. Es bietet zertifikatsbasiertes Vertrauen und eliminiert das Chaos gemeinsam genutzter Schlüssel, das Auditoren missbilligen. Für BYOD, IoT oder Geräte von Konzessionspartnern sind geräte- oder mandantenspezifische xPSKs betrieblich besser geeignet, da Sie ein einzelnes Gerät sperren können, ohne das gesamte Netzwerk neu aufzusetzen.
Betriebsregel: Wenn Sie ein Gerät nicht widerrufen können, ohne den Zugriff aller anderen zu ändern, ist das Modell zu pauschal.
Für ein identitätsbasiertes Design lohnt sich ein Blick auf die Seite von Purple Access zum Thema identitätsbasierte Vernetzung, da sie den drahtlosen Zugriff an der Benutzer- und Geräteidentität ausrichtet und nicht an Anmeldedaten, die sich alle teilen. Das ist der richtige Denkansatz für PCI-konformes WiFi in einer Umgebung mit mehreren Standorten.
Gäste-WiFi sollte auf einem dedizierten Pfad ohne Route zur CDE verbleiben. Der Zugriff von Mitarbeitern sollte Zertifikate nutzen. Alles andere sollte explizit, widerruflich und überprüfbar sein.
Identitätsbasierte VLANs, Cloud RADIUS und starke Kryptografie
Authentifizierung hilft nur, wenn RADIUS die Identität dem richtigen Segment zuordnet. Beim PCI-Wireless-Design verläuft der Kontrollpfad vom Identitätsspeicher über RADIUS und VLAN zur Firewall-Richtlinie - und jede Übergabe muss überprüfbar sein.
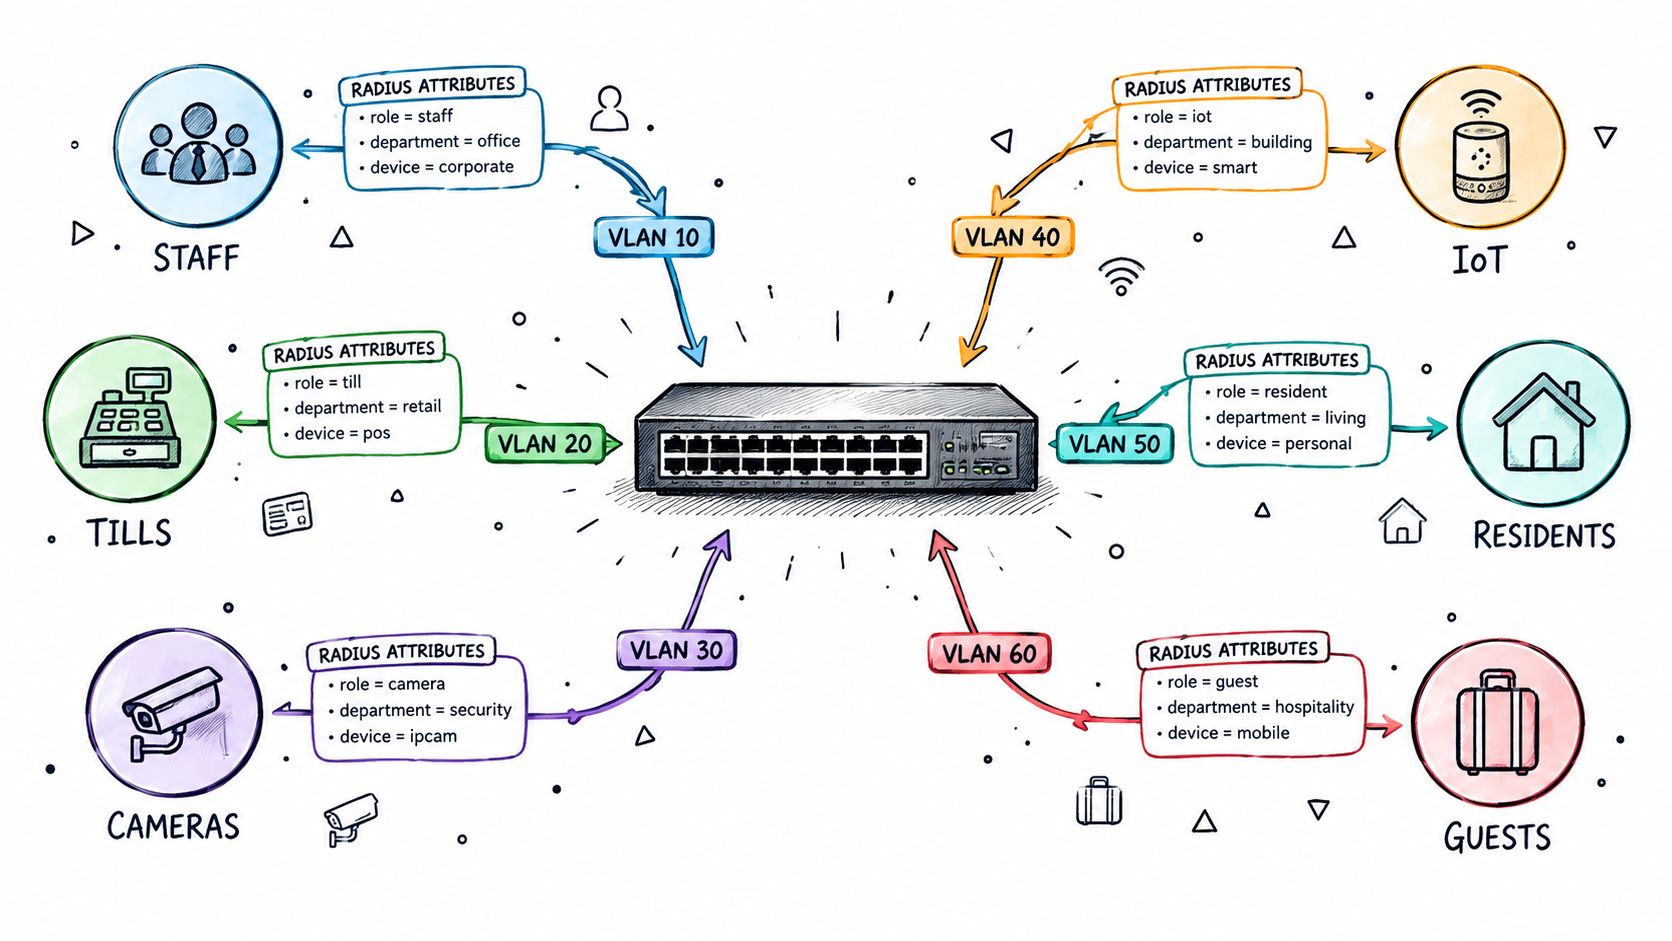
Identität muss im richtigen Segment landen
Die verzeichnisgestützte Bereitstellung über Systeme wie Microsoft Entra ID, Okta oder Google Workspace hält Neueinstellungen, Rollenwechsel und Austritte synchron mit den Richtlinien. Wenn sich die Identität ändert, die VLAN-Zuweisung jedoch nicht, behandelt das Netzwerk den bisherigen Benutzer weiterhin so, als hätte sich nichts geändert.
Für die zugrundeliegende Vermittlungsschicht siehe VLAN-Einrichtung für kleine Unternehmen. Dort wird die Trunk- und Access-Port-Konfiguration behandelt, die diese RADIUS-zugewiesenen Segmente überträgt.
Cloud RADIUS passt genau zu diesem Modell, wenn Sie eine konsistente Authentifizierung über Regionen oder Standorte hinweg benötigen. Cloud RADIUS von Purple Access verknüpft identitätsbasiertes Routing mit der richtigen SSID und dem passenden VLAN - inklusive Audit-Protokollierung und Widerrufsunterstützung. So bleibt der drahtlose Zugriff an die aktuelle Identität gebunden und nicht an statische MAC-Listen.
Starke Kryptografie ist Teil des PCI-Geltungsbereichs
Die PCI-Richtlinien für drahtlose Netzwerke behandeln WLAN-Netzwerke bei der Übertragung von Karteninhaberdaten wie öffentliche Netzwerke. Daher erfordert der PAN-Datenverkehr eine starke Kryptografie wie TLS, IPsec oder WPA2-AES (PCI Wireless Guidelines). "Sicheres WiFi" ist nicht dasselbe wie konformes WiFi. Die Wahl der Verschlüsselung muss zu den Daten passen, die über die Verbindung übertragen werden.
Zertifikatsbasiertes Onboarding über MDM hält private Schlüssel von gemeinsam genutzten Passwörtern fern und bietet Mitarbeitergeräten ein saubereres Vertrauensmodell. Nutzen Sie in gemischten Umgebungen Zertifikate für Mitarbeiter, xPSKs für Geräte ohne Unterstützung für vollwertige Enterprise-Authentifizierung und einen Gäste-Zugang auf einem Pfad, der Zahlungssysteme niemals erreicht.
Protokollierung, Überwachung und Erkennung von Rogue Access Points
Eine schriftliche Richtlinie gegen WiFi entbindet nicht von der Pflicht zur Erkennung unangemeldeter Zugänge (Rogue Detection). PCI erwartet von Unternehmen, dass sie sowohl autorisierte als auch unautorisierte Wireless Access Points verwalten. Die Kontrolle muss also aktiv sein und darf nicht nur dokumentiert werden.
Der Überwachungszyklus, der funktioniert
Beginnen Sie mit einem genehmigten AP-Inventar und führen Sie dieses als aktiven Kontrolldatensatz weiter. Erfassen Sie Verantwortliche, Standort, Hardwareadresse, SSIDs, Controller, Firmware und die Information, ob der AP das CDE erreichen kann. Führen Sie den Inventarabgleich in einem festen wöchentlichen Rhythmus durch und bewahren Sie die Diff-Ergebnisse auf - der Auditor wird fragen, wann der letzte Abgleich stattfand und was dabei festgestellt wurde.
Vergleichen Sie dieses Inventar mit Controller-Daten, Switch-Daten, DHCP-Daten und den Ausgaben der Drahtlos-Einbruchserkennung. Suchen Sie dann nach Abweichungen: eine neue BSSID, ein verschobenes Gerät, eine Firmware-Abweichung oder ein AP, der in einer Quelle auftaucht, in anderen jedoch nicht.
Wenn Sie eine unbekannte BSSID entdecken, gehen Sie dieser nach. Überprüfen Sie das Gerät physisch, klassifizieren Sie es und isolieren oder entfernen Sie es, falls es nicht autorisiert ist. Bewahren Sie den Alarm, die Untersuchungshinweise und die Behebungsnachweise auf. Der Auditor erwartet eine lückenlose Historie und nicht nur eine Aussage, dass sich jemand darum gekümmert hat.
Ein praktischer WLAN-Überwachungszyklus sollte wie folgt aussehen:
- Inventarisierung zuerst: Halten Sie die genehmigte Liste auf dem neuesten Stand, einschließlich Eigentümer und Standort.
- Regelmäßiger Abgleich: Vergleichen Sie wöchentlich die Daten von Controller, Switch, DHCP und WIDS.
- Unbekannte Geräte eskalieren: Überprüfen Sie jede BSSID oder jeden AP, der nicht mit dem Inventar übereinstimmt.
- Vor Ort validieren: Bestätigen Sie das Gerät physisch, bevor Sie es klassifizieren.
- Beheben und aufbewahren: Isolieren oder entfernen Sie das Gerät und bewahren Sie anschließend den Warnverlauf und die Vergleichsergebnisse auf.
Vergessen Sie nicht den Diagramm-Standard
Diagramme zur drahtlosen Infrastruktur sollten die Platzierung der Sicherheitskontrollen und alle relevanten Verbindungen zeigen, einschließlich netzwerkfremder WLANs. Ein Assessor muss sehen, wie sich das Wireless-System auf die CDE bezieht - nicht nur, wo die SSIDs ausgestrahlt werden.
Wenn Ihre Überwachung nur das meldet, was Sie bereitstellen wollten, wird sie das übersehen, was vor Ort tatsächlich aufgetaucht ist.
Behebungs-Leitfaden für die häufigsten PCI-Befunde im WLAN-Bereich
Die meisten Befunde bei drahtlosen Netzwerken wiederholen sich, weil Teams Symptome beheben statt das Fehlschlagen der Kontrollmechanismen. Sie stellen ein Diagramm wieder her, ändern ein Passwort oder patchen einen Controller und stoppen, bevor die Nachweiskette neu aufgebaut ist. Deshalb treten dieselben Probleme bei Audits an mehreren Standorten immer wieder auf.
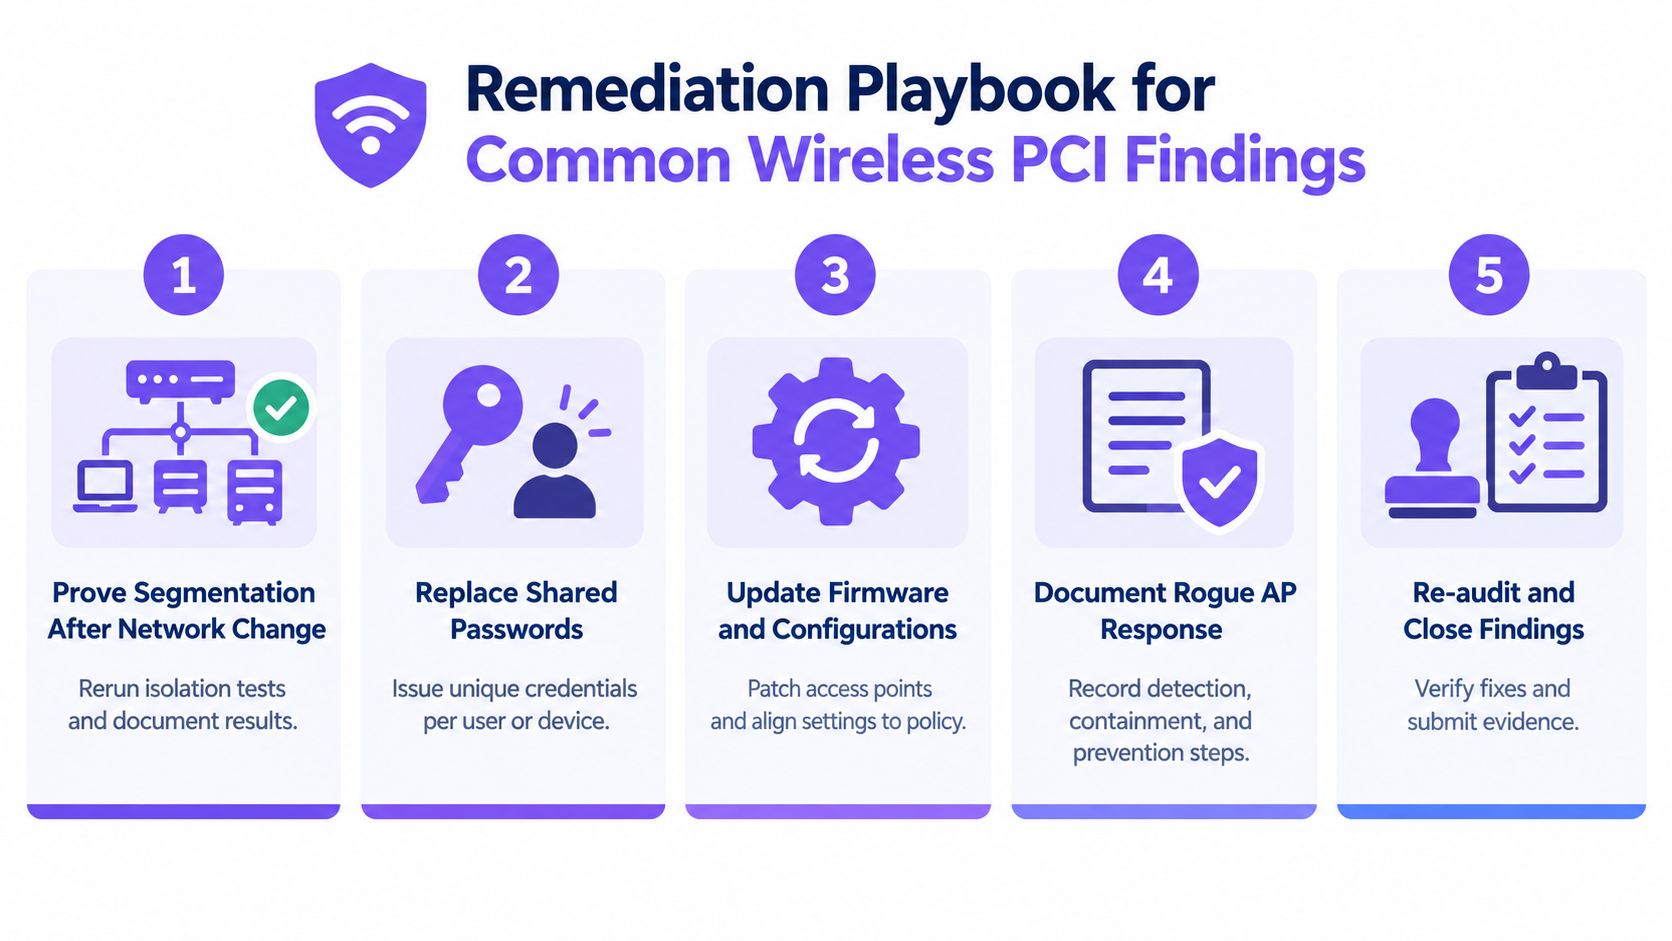
Fehler beheben, dann die Behebung nachweisen
Falls die Segmentierung nach einer Netzwerkänderung fehlschlägt, führen Sie die Isolationstests erneut durch und halten Sie das Ergebnis fest. Wenn Mitarbeiter weiterhin ein gemeinsames Passwort nutzen, stellen Sie diese auf Zertifikate oder gerätespezifische Schlüssel um. Sollten Controller- oder Switch-Konfigurationen abgewichen sein, passen Sie diese wieder an die Richtlinie an und speichern Sie den neuen Snapshot mit Datumsangabe.
Ein schwacher administrativer Pfad auf dem Controller oder Switch erfordert dieselbe Behandlung. Schließen Sie ihn und beweisen Sie anschließend aus derselben Perspektive, die ein Angreifer nutzen würde, dass er geschlossen ist. Dem Auditor ist die vorgesehene ACL egal, wenn der aktive Pfad weiterhin Schwachstellen aufweist.
Priorisieren Sie das Backlog nach Audit-Auswirkung
- Weisen Sie die Segmentierung nach jeder Netzwerkänderung nach. Dies ist die wertvollste Maßnahme, da sie die zentrale PCI-Frage beantwortet: Kann das WLAN die CDE erreichen?
- Ersetzen Sie gemeinsam genutzte Passwörter. Ein geteilter Zugriff lässt sich nur schwer sauber widerrufen und führt im großen Maßstab leicht zu Fehlern.
- Aktualisieren Sie Firmware und Konfigurationen. Konfigurationsabweichungen führen dazu, dass das konforme Design von gestern zur Sicherheitslücke von heute wird.
- Dokumentieren Sie Reaktionen auf nicht autorisierte APs. Wenn die Reaktion nicht aufgezeichnet wird, gilt die Sicherheitskontrolle als nicht vorhanden.
- Führen Sie ein erneutes Audit durch und schließen Sie Feststellungen. Jede Behebung benötigt Nachweise durch erneute Tests, ansonsten gilt sie nicht als abgeschlossen.
Die besten Nachweise für eine Fehlerbehebung sind unspektakulär. Sie zeigen die Änderung, den Test, das Ergebnis und das Datum. Das ist es, worauf Auditoren vertrauen.
Was Auditoren zu WLAN und WiFi fragen
Gäste-WiFi entfernt den PCI-Umfang nicht von selbst. Assessoren suchen nach Beweisen, dass der drahtlose Datenverkehr die CDE in der Praxis nicht erreichen kann - nicht nur auf einem Netzwerkdiagramm.
Sie verlangen Nachweise, keine Kennzeichnungen. Das bedeutet Firewall-Regeln, Überprüfungen des Routings, Controller- und Switch-Snapshots, Paket-Tests und Logs, die belegen, dass der Datenverkehr wie vorgesehen blockiert oder isoliert wird. Eine separate SSID ist nur nützlich, wenn der aktive Pfad dies unterstützt.
Sie prüfen auch die Historie der Nachtests. Tests zur Segmentierung des Drahtlosnetzwerks sollten nach wesentlichen Änderungen an Netzwerk, Firewall, Controller, VLAN, Identitätsverwaltung oder Zahlungsanwendungen wiederholt werden. Der Auditor erwartet die Vorlage der neuesten Nachtest-Nachweise.
Führen Sie nach einer Controller- oder Firewall-Änderung die Wireless-Tests erneut aus und bewahren Sie die Vorher-Nachher-Ergebnisse zusammen auf. Wenn sich die Kontrolle geändert hat, müssen sich auch die Nachweise entsprechend ändern.
Setups an mehreren Standorten werden besonders genau geprüft. Eine gemeinsam genutzte Infrastruktur kann die Grenzen zwischen Gäste-, Personal- und Zahlungsverkehr verwischen. Daher verlangen Auditoren in der Regel Nachweise über Identitätszuweisungen, Segmentierung und Live-Monitoring über alle Standorte hinweg. Zudem werden häufig die letzten drei Untersuchungsberichte zu Rogue APs sowie der Nachweis angefordert, dass die jüngste Firewall-Änderung erneut getestet wurde.
Purple Access hilft dabei, den drahtlosen Zugriff anhand von Identitäten zu modellieren, Benutzer und Geräte mit RADIUS-gesteuerten Richtlinien zu segmentieren und Audit-Nachweise an einem zentralen Ort zu verwalten. Wenn Sie die PCI-Konformität Ihres WiFi über mehrere Standorte hinweg stärken möchten, besuchen Sie Purple Access und prüfen Sie, wie sich Cloud RADIUS, xPSK und Nachweis-Tools in ein kontrolliertes Wireless-Design einfügen.
