
Secure network: certificates, identity and PasspointAuthentication
Mandantenfähiges RADIUS für MSPs: Kunden auf einer zentralen Plattform isolieren
Entscheiden Sie, welches Cloud-RADIUS-Modell zu jedem MSP-Kunden passt. Weisen Sie pro Kunde einen Purple-Mandanten zu, wenn sich Identitätsanbieter, Eigentümer oder Audits unterscheiden. Verwenden Sie einen gemeinsamen Mandanten, der nach Realm und VLAN segmentiert ist, für Gruppen mit einem einzigen Eigentümer und...
13 min read
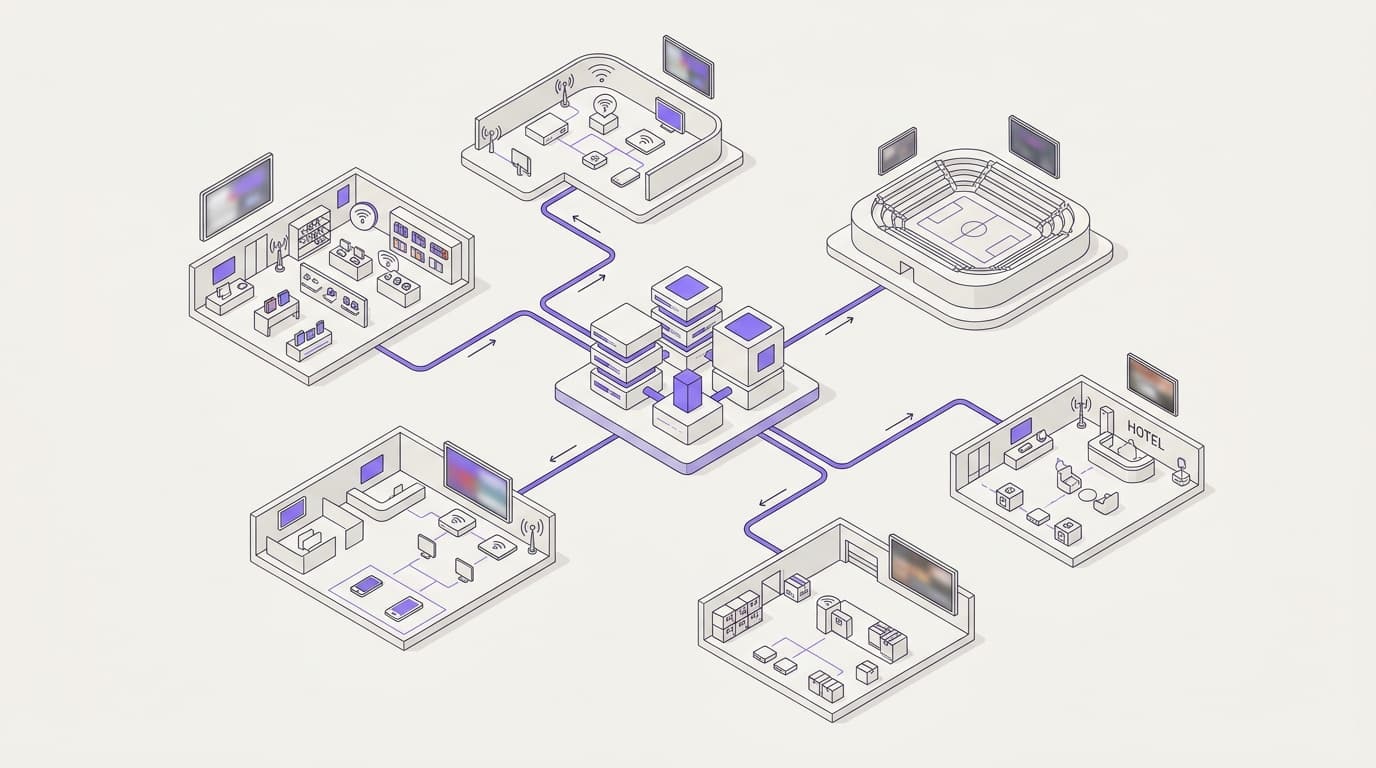
Verwenden Sie einen Purple-Tenant pro Kunde, wenn Kunden separate Identity Provider nutzen oder getrennten Audits unterliegen. Verwenden Sie einen gemeinsamen Tenant, segmentiert nach Realm und VLAN, wenn alle Standorte zu einer Gruppe mit einem Verzeichnis gehören. Beide basieren auf dem weltweit größten Cloud-RADIUS mit einem SLA von 99,9 % RADIUS-Uptime. Keiner davon erfordert neue Access Points.
Welches RADIUS-Modell sollte ein MSP für Multi-Tenant WiFi nutzen?
Die Faustregel ist einfach formuliert: Geben Sie jedem Kunden seinen eigenen Tenant auf einer Cloud-RADIUS-Plattform. Die Isolation sollte den Identitäts- und rechtlichen Grenzen folgen, nicht den Hardwaregrenzen.
RADIUS (Remote Authentication Dial-In User Service, definiert in RFC 2865) ist das Protokoll, über das Ihre Access Points zwei Fragen stellen: Darf dieses Gerät beitreten? Auf welchem VLAN (Virtual LAN, ein logisch getrenntes Netzwerksegment) soll es landen? IEEE 802.1X ist der Standard, der diese Fragen vom Access Point an den RADIUS-Server überträgt.
Diese Fragen einmal zu beantworten, ist einfach. Die Herausforderung für einen MSP besteht darin, sie für 40 Kunden gleichzeitig zu beantworten. Weder Richtlinien noch Identitäten oder Protokolle eines Kunden dürfen zu einem anderen Kunden gelangen.
Vier Bereiche müssen für jeden Kunden strikt getrennt bleiben:
- Identitätsquelle. Das kundeneigene Verzeichnis wie etwa Microsoft Entra ID, Okta oder Google Workspace.
- Richtlinie. Die Regeln, die bestimmen, wer beitritt und welches VLAN zugewiesen wird.
- NAS-Clients und Shared Secrets. Ein NAS (Network Access Server) ist der Access Point oder Controller, der RADIUS-Anfragen sendet. Jeder NAS authentifiziert sich gegenüber RADIUS mit einem Shared Secret.
- Nachweise. Authentifizierungs- und Accounting-Protokolle (RFC 2866), die ein Auditor für einen Kunden einsehen kann, ohne Daten eines anderen Kunden zu sehen.
Diese Entscheidung betrifft das sichere Netzwerk: EAP-TLS, Identity-Provider-Integration, Passpoint und Cloud-RADIUS. EAP-TLS (RFC 5216) authentifiziert Geräte über Zertifikate anstelle von Passwörtern. Den weiteren Kontext finden Sie im Leitfaden für sichere Netzwerke zu Zertifikaten, Identität und Passpoint.
Drei Szenarien bilden Ausnahmen von der Regel:
- Ein Eigentümer, viele Standorte. Wenn alle Standorte denselben Eigentümer und dasselbe Verzeichnis nutzen, bedeutet ein gemeinsamer Tenant mit standortbezogenen VLANs weniger Aufwand.
- Bewohner statt Personal. Wenn die sich verbindenden Personen Bewohner sind, übernimmt das xPSK-Netzwerk die Last.
- Mehrere Audit-Bereiche bei einem Kunden. Wenn ein Kunde zwei unterschiedliche Audit-Geltungsbereiche aufweist, können Sie diesen Kunden in zwei Tenants aufteilen.
Wie wählen Sie das Tenant-Modell anhand eines Diagramms aus?
Gehen Sie drei Fragen pro Kunde durch, nicht pro Gesamtbestand. Der Kundenstamm eines MSP umfasst üblicherweise beide Tenant-Modelle.
{"title":"Auswahl eines RADIUS-Mandantenmodells für jeden MSP-Kunden","start":"q1","nodes":[{"id":"q1","question":"Teilen sich alle Standorte dieses Kunden einen Eigentümer und einen Identitätsanbieter?","help":"Ein Microsoft Entra ID, Okta oder Google Workspace Verzeichnis und eine juristische Person oder Gruppe.","options":[{"label":"Ja","to":"q2"},{"label":"Nein","to":"q3"}]},{"id":"q2","question":"Fällt ein Standort unter einen separaten Audit-Bereich, wie z. B. PCI-DSS-Karteninhaberdaten?","help":"Fragen Sie, ob ein Prüfer Nachweise für einen Teil des Bestands isoliert benötigt.","options":[{"label":"Ja","to":"o1"},{"label":"Nein","to":"o2"}]},{"id":"q3","question":"Sind die Personen, die sich verbinden, Bewohner in ihrem eigenen Zuhause statt Mitarbeiter?","help":"Mietwohnungen, Studentenwohnheime und andere Mehrfamilienhäuser.","options":[{"label":"Ja","to":"o3"},{"label":"Nein","to":"o1"}]},{"id":"o1","outcome":"Mandant pro Kunde auf der Purple Cloud RADIUS","detail":"Separate Identitätsquelle, Richtlinie, NAS-Clients und Protokolle. Verwenden Sie EAP-TLS für Mitarbeitergeräte.","link":"[Cloud RADIUS für Multi-Site-Bestände](guide:cloud-radius-multi-site)"},{"id":"o2","outcome":"Gemeinsamer Mandant mit Realm- und VLAN-Segmentierung","detail":"Ein Verzeichnis und eine Richtlinie. RADIUS gibt ein VLAN pro Standort oder Gruppe zurück.","link":"[Eine Richtlinie über jeden Standort hinweg](guide:cloud-radius-multi-site)"},{"id":"o3","outcome":"Mandant pro Betreiber mit einem xPSK-Schlüssel pro Bewohner","detail":"Der Schlüssel jedes Bewohners legt dessen VLAN fest. Belassen Sie Mitarbeiter im selben Mandanten auf dem sicheren Netzwerk.","link":"[Ablauf einer Multi-Site-Migration](guide:radius-migration-multi-site)"}]}
Welches Mandantenmodell passt zu welchem Kundenbestand?
Die Szenariotabelle deckt die Bestände ab, auf die MSPs am häufigsten treffen. Lesen Sie zuerst die Spalte "Warum". Sie nennt die Bedingung, von der jede Empfehlung abhängt.
{"caption":"Mandantenmodell nach Kundenbestand","asOf":"2026-06-10","columns":[{"key":"scenario","label":"Szenario"},{"key":"rec","label":"Empfehlung","highlight":true},{"key":"why","label":"Begründung"}],"rows":[["Unabhängige Hotels, jedes mit eigenem Verzeichnis","Mandant pro Kunde","Separate Identitätsanbieter und separate Eigentümer"],["Schulverbund mit einem gemeinsamen Microsoft Entra ID","Gemeinsamer Mandant, VLAN pro Schule","Ein Verzeichnis; Gruppenmitgliedschaft legt das VLAN fest"],["Einzelhandelskette mit PCI-DSS-Kartenterminals","Mandant pro Kunde, Zahlungsgeräte in eigenem VLAN","Hält Nachweise für den Karteninhaber-Bereich innerhalb eines Mandanten"],["Hotelgruppe mit mehreren Marken und einem Verzeichnis","Gemeinsamer Mandant, Realm oder Gruppe pro Marke","Ein Eigentümer und ein Verzeichnis; Marken unterscheiden sich nur in der Richtlinie"],["Betreiber von Miet- oder Studentenwohnungen","Mandant pro Betreiber, xPSK-Schlüssel pro Bewohner","Identität jedes Bewohners legt dessen eigenes VLAN fest"],["Öffentliche Einrichtungen, die sich ein Gebäude und dessen Netzwerk teilen","Mandant pro Einrichtung","Jede Einrichtung ist ein separater GDPR-Verantwortlicher"],["Veranstaltungsort-Betreiber mit Personal-WiFi bei Events","Mandant pro Betreiber, temporäres Personal über den IdP","Zugänge und Abgänge folgen dem Verzeichnis des Betreibers"],["Kunde fügt Passpoint für Mitarbeiter-Roaming hinzu","Mandant pro Kunde mit eigenen Zertifikaten","Zugangsdaten dürfen zwischen Kunden nicht vertraut werden"],["Kleiner Kunde mit ein oder zwei Standorten","Mandant pro Kunde","Geringer Onboarding-Aufwand und keine Überarbeitung bei Wachstum"]],"footnote":"Empfehlungen setzen 802.1X auf bestehenden Access Points voraus. Gäste-Zugang über das offene Netzwerk ist hier nicht berücksichtigt.","download":{"filename":"msp-radius-tenant-models.csv"}}
Mandant pro Kunde: Wann lohnt sich die strikte Isolierung?
Ein Mandant pro Kunde gibt jedem Kunden seine eigene Identitätsquelle, seine eigene Richtlinie, seine eigenen NAS-Clients und seine eigenen Protokolle. Außer der darunterliegenden Plattform wird nichts geteilt. Dies ist das Mandanten-fähige RADIUS-Modell, mit dem die meisten MSPs starten sollten.
Es passt, wenn eine der folgenden drei Bedingungen erfüllt ist:
- Unterschiedliche Identitätsanbieter. Kunde A nutzt Microsoft Entra ID und Kunde B nutzt Google Workspace. Eine gemeinsame Richtlinie kann nicht zwei Verzeichnisse sauber bedienen.
- Unterschiedliche Eigentümer. Zwei Kunden sind unterschiedliche juristische Personen mit jeweils eigenen GDPR-Pflichten und dem eigenen Recht, den Anbieter zu wechseln.
- Separate Audits. Jeder Kunde wird für sich auditierbar sein. Ein Auditor verlangt Nachweise für einen Bestand, ohne die Datensätze eines anderen einzusehen.
Es passt nicht, wenn Sie 12 Mandanten für 12 Standorte einer einzigen Organisation erstellen würden. Das vervielfacht Richtlinien, ohne zusätzliche Isolierung zu schaffen.
{"kind":"flow","direction":"lr","caption":"Wie eine RADIUS-Anfrage innerhalb des Mandanten eines Kunden bleibt","alt":"Ein Access Point sendet eine 802.1X-Anfrage an Purple Cloud-RADIUS, die innerhalb des Kundenmandanten verarbeitet wird, den Identitätsanbieter des Kunden prüft und ein VLAN zurückgibt.","nodes":[{"id":"ap","label":"Kunden-Access-Point","sub":"Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist oder Ubiquiti UniFi","tone":"neutral"},{"id":"rad","label":"Purple Cloud-RADIUS","sub":"Eine Plattform, viele Mandanten","tone":"brand"},{"id":"ten","label":"Kundenmandant","sub":"Eigene NAS-Clients, Secrets, Richtlinien und Protokolle","tone":"brand"},{"id":"idp","label":"Kunden-Identitätsanbieter","sub":"Microsoft Entra ID, Okta oder Google Workspace","tone":"neutral"},{"id":"vlan","label":"VLAN zurückgegeben","sub":"Gerät landet im richtigen Segment","tone":"success"}],"edges":[{"from":"ap","to":"rad","label":"802.1X-Anfrage"},{"from":"rad","to":"ten","label":"In einem Mandanten verarbeitet"},{"from":"ten","to":"idp","label":"Identitätsprüfung"},{"from":"ten","to":"vlan","label":"Akzeptieren mit VLAN"}]}
Was Sie auf den Access Points konfigurieren
Sie ändern die Einstellungen auf der vorhandenen Hardware - Sie ersetzen sie nicht.
- Cisco Meraki. Stellen Sie im Meraki Dashboard die Zugangskontrolle der SSID auf Enterprise mit eigenem RADIUS-Server ein. Aktivieren Sie dann RADIUS-Überschreibung, damit das VLAN in der Antwort angewendet wird.
- HPE Aruba, Juniper Mist, Ruckus und Ubiquiti UniFi. Das Äquivalent ist ein Enterprise (802.1X) WLAN, das auf die im Mandanten dieses Kunden aufgeführten RADIUS-Server verweist.
Übernehmen Sie Serveradressen und Shared Secrets direkt aus dem Mandanten selbst, niemals aus der Konfiguration eines anderen Kunden.
Praxisszenario: 24 unabhängige Hotels
Situation. Ein MSP verwaltet das Mitarbeiter-WiFi für 24 unabhängige Hotels auf Cisco Meraki. Fünfzehn Hotels nutzen Microsoft Entra ID und neun nutzen Google Workspace. Jedes Hotel verfügte über eine eigene virtuelle Maschine mit Windows Network Policy Server und ein eigenes Zertifikat.
Umsetzung. Der MSP erstellte einen Purple Mandanten pro Hotel. Er verband jeden Mandanten mit dem Identitätsanbieter des jeweiligen Hotels und stellte die Mitarbeitergeräte auf EAP-TLS um. Anschließend verlinkte er jede SSID im Meraki Dashboard neu. Die Hotels wurden in Wochenend-Batches migriert, da eine RADIUS-Migration in der Regel am Wochenende durchgeführt wird.
Ergebnis. Der MSP reduzierte den Aufwand von 24 RADIUS-Servern, die gepatcht, gesichert und für Failover verwaltet werden mussten, auf null. Deaktivierte ausscheidende Mitarbeiter in Entra ID oder Google Workspace hängen nicht mehr von der Verzeichnissynchronisierung eines Servers ab. Die Protokolle jedes Hotels befinden sich im eigenen Mandanten, bereit als Nachweis für das jeweilige Audit.
Gemeinsamer Mandant mit Realm- und VLAN-Segmentierung: Wann benötigt eine Gruppe nur einen Mandanten?
Ein gemeinsamer Mandant bedient mehrere Standorte über eine einzige Richtlinie und ein einziges Verzeichnis. RADIUS trennt die Standorte weiterhin. Dies geschieht über die VLAN-Zuweisung, nicht über separate Mandanten.
Zwei Standards übernehmen diese Aufgabe:
- VLAN-Attribute. RFC 3580 definiert die RADIUS-Attribute, die dem Access Point mitteilen, welches VLAN angewendet werden soll: Tunnel-Type, Tunnel-Medium-Type und Tunnel-Private-Group-ID.
- Realms. RFC 7542 definiert den Realm, also den Teil einer Identität nach dem @-Zeichen. Der Realm kann kennzeichnen, zu welcher Marke oder Entität eine Person gehört.
Die Richtlinie liest die Gruppenmitgliedschaft im Verzeichnis oder den Realm aus und gibt dann das passende VLAN zurück. Die Identität bestimmt das VLAN, sodass ein Mitarbeiter, der zwischen Standorten wechselt, keine neuen Anmeldedaten benötigt.
Dieses Modell eignet sich, wenn drei Bedingungen gleichzeitig erfüllt sind:
- Ein Eigentümer.
- Ein Identity Provider.
- Kein Teil der Umgebung benötigt isolierte Audit-Nachweise.
Sobald eine dieser Bedingungen nicht mehr erfüllt ist, wechseln Sie zu einem Mandanten pro Kunde.
{"tone":"warning","title":"Teilen Sie niemals Secrets oder Verzeichnisse über Eigentümer hinweg","text":"Die Wiederverwendung eines RADIUS Shared Secrets über mehrere Kunden hinweg bedeutet, dass ein leckes Secret den gesamten Datenverkehr aller Kunden offenlegt. Die Unterbringung von Verzeichnissen zweier Eigentümer in einem Mandanten lädt zu Benutzernamenskonflikten und kundenübergreifenden Richtlinienfehlern ein."}
Praxisbeispiel: Ein Verbund von 12 Schulen
Situation. Ein MSP betreut einen Schulverbund von 12 Schulen auf HPE Aruba Basis. Jeder Mitarbeiter befindet sich in einem einzigen Microsoft Entra ID Verzeichnis. Jede Schule betrieb ihr eigenes Pre-Shared Key (PSK) Mitarbeiter-SSID, sodass der MSP 12 Schlüssel erneuern musste, wann immer jemand das Unternehmen verließ.
Maßnahme. Der MSP erstellte einen gemeinsamen Purple Mandanten für den Verbund und stellte die Mitarbeitergeräte auf IEEE 802.1X mit EAP-TLS um. Die Richtlinie gibt basierend auf der Entra ID Gruppenmitgliedschaft ein VLAN pro Schule zurück. Das Aruba WLAN jeder Schule verweist auf denselben Mandanten.
Ergebnis. Zwölf gemeinsam genutzte Schlüssel wurden ausgemustert und durch eine einzige Richtlinie ersetzt. Eine Lehrkraft, die die Schule wechselt, ändert die Gruppe in Entra ID und landet bei der nächsten Verbindung automatisch im VLAN der neuen Schule. Ausscheidende Personen verlieren den Zugriff über das Verzeichnis - nicht durch eine Schlüsseländerung an jedem Standort.
Was kostet der Betrieb der einzelnen Modelle?
Die Betriebskosten für MSP RADIUS bestehen hauptsächlich aus Ingenieurszeit, nicht aus Lizenzen. Die Tabelle vergleicht beide Purple Modelle mit dem Ausgangswert, den viele MSPs heute betreiben: einen selbst gehosteten RADIUS-Server pro Kunde.
{"caption":"Laufende Kosten und Aufwand nach RADIUS-Modell","asOf":"2026-06-10","columns":[{"key":"line","label":"Kostenposition"},{"key":"self","label":"Self-Hosted-Server pro Kunde"},{"key":"tpc","label":"Purple Tenant pro Kunde","highlight":true},{"key":"shared","label":"Geteilter Purple Tenant","highlight":true}],"rows":[["Zu erstellende und zu patchende Server","Einer oder zwei pro Kunde","Keine","Keine"],["Failover","Zweiter Server pro Kunde, von Ihnen erstellt und getestet","99,9 % RADIUS-Uptime-SLA","99,9 % RADIUS-Uptime-SLA"],["Plattform-Uptime","Eigenes Hosting-Design","Plattform läuft mit 99,999 %","Plattform läuft mit 99,999 %"],["Identitätsquellen","Konnektor oder Domänenbeitritt pro Server","Ein IdP pro Tenant","Ein gemeinsames Verzeichnis"],["Zu pflegende Richtlinien","Eine pro Server","Eine pro Kunde","Eine pro Gruppe mit standortspezifischen Regeln"],["Onboarding eines neuen Kunden","Server erstellen, härten und testen","Tenant erstellen, IdP verbinden, SSIDs neu ausrichten","Standort zur bestehenden Richtlinie hinzufügen"],["Handling von Ausscheidenden","Manuell, außer der Server synchronisiert das Verzeichnis","Folgt dem IdP des Kunden","Folgt dem IdP der Gruppe"],["Audit-Nachweise","Logs über mehrere Server verteilt","Logs und Richtlinie pro Kunde","Geteilte Logs, nach Standort gefiltert"],["Migrationsaufwand","Baseline: nichts zu migrieren","In der Regel eine Wochenendaufgabe pro Kunde","In der Regel eine Wochenendaufgabe für die Gruppe"],["Neue Hardware","Keine","Keine: hardwareagnostisch","Keine: hardwareagnostisch"]],"footnote":"SLA-, Uptime- und Migrationszahlen stammen von Purple. Self-Hosted-Zahlen beschreiben das typische Design, keinen Benchmark.","download":{"filename":"msp-radius-running-cost.csv"}}
Das Self-Hosted-Modell isoliert Kunden durch Duplizierung. Jeder neue Kunde bedeutet einen weiteren Server, ein weiteres Zertifikat, einen weiteren Backup-Job und einen weiteren Failover-Test. Die Kosten steigen linear mit Ihrem Kundenstamm.
Ein Tenant pro Kunde bewahrt die Isolation und eliminiert die Duplizierung. Der geteilte Tenant ist noch günstiger, allerdings nur innerhalb des Bestands eines einzelnen Eigentümers.
Um diese Positionen mit konkreten Lizenzzahlen zu belegen, nutzen Sie das Cloud-RADIUS Preismodell pro Standort und pro Benutzer.
{"tone":"proof","title":"Skalierbarkeit, die Sie Kunden präsentieren können","text":"JPMorgan betreibt Staff WiFi auf Purple in 5.000 Filialen. Purple läuft in über 80.000 Standorten in 90 Ländern."}
Was ändert die Entscheidung?
Die Faustregel gilt für die meisten Kunden. Die folgenden Bedingungen bewegen einen Kunden von einem Modell zum anderen oder ergänzen das sichere Netzwerk um ein zweites.
Ihr Kunde nutzt mehr als einen Identity Provider
Fusionen führen häufig dazu, dass Gruppen zwei Verzeichnisse nutzen, meist Microsoft Entra ID und Google Workspace. Ein geteilter Tenant kann beide bedienen, allerdings werden Richtlinien dadurch schwerer lesbar und zu prüfen. Trennen Sie nach Eigentümer, wenn die Verzeichnisse zu unterschiedlichen Einheiten gehören. Nutzen Sie einen einzelnen Tenant, wenn es sich um eine einzelne Einheit in der Migrationsphase handelt.
Ein Auditor verlangt getrennte Nachweise
PCI-DSS verlangt, dass die Segmentierung getestet wird. Ein Einzelhandelskunde mit Kartenterminals sollte diese Geräte in einem eigenen VLAN betreiben und dies durch Richtlinien und Protokolle belegen.
Ein Tenant pro Kunde liefert den Nachweis für diesen Segmentierungstest, ohne die Daten anderer Kunden offenzulegen. Purple ist nach ISO 27001 zertifiziert. Das Auditergebnis des Kunden bleibt jedoch in dessen eigener Verantwortung.
Die Personen, die sich verbinden, sind Bewohner, kein Personal
Build-to-Rent-, Studenten- und andere MDU-Betreiber (Multi-Dwelling Unit) müssen jeden Bewohner in seinem eigenen Netzwerksegment unterbringen. Nutzen Sie das xPSK-Netzwerk: iPSK (Identity Pre-Shared Key) weist jedem Bewohner oder Gerät einen eigenen Schlüssel zu, und dieser Schlüssel legt das VLAN des Bewohners fest.
Das Personal auf demselben Gelände verbleibt im sicheren Netzwerk innerhalb desselben Betreiber-Tenants.
Sie fügen Passpoint oder OpenRoaming hinzu
Passpoint (Hotspot 2.0) ermöglicht Geräten den automatischen Beitritt mit einer gespeicherten Anmeldeinformation. OpenRoaming erweitert dies über verbundene Netzwerke hinweg.
Anmeldeinformationen und Zertifikate dürfen niemals kundenübergreifend als vertrauenswürdig eingestuft werden. Das macht einen Tenant pro Kunde zur einzigen sinnvollen Wahl, sobald Roaming in das Design einfließt.
Die WAN-Verbindung des Standorts ist instabil
Cloud RADIUS benötigt einen Pfad vom Access Point zur Plattform. Planen Sie WAN-Ausfälle an Remote-Standorten vor der Umstellung ein, unabhängig davon, welches Tenant-Modell Sie wählen. Unter Was passiert mit dem WiFi, wenn RADIUS nicht erreichbar ist finden Sie Schritte zur Wiederherstellung.
Gastzugang und DNS-Filterung
Der Gastzugang gehört in das offene Netzwerk hinter einem Captive Portal - die Anmeldeseite, die ein Besucher sieht, bevor er online geht. Gast-Marketing ist in Engage angesiedelt und DNS-Filterung in Shield. Beides ändert nichts an der Tenant-Entscheidung für das Personal-RADIUS.
Was ist der empfohlene Standard für MSPs?
Nutzen Sie standardmäßig einen Purple Tenant pro Kunde. Weisen Sie einen Kunden nur dann einem geteilten Tenant zu, wenn alle seine Standorte denselben Eigentümer, dasselbe Verzeichnis und denselben Audit-Umfang teilen.
{"title":"Tenant pro Kunde oder geteilter Tenant","options":[{"name":"Purple Tenant pro Kunde","fitsWhen":["Kunden sind getrennte juristische Personen","Kunden nutzen unterschiedliche Identity Provider","Jeder Kunde wird eigenständig auditiert","Passpoint oder OpenRoaming ist geplant"],"notWhen":["Jeder Standort gehört zu einem Eigentümer mit einem Verzeichnis"]},{"name":"Geteilter Purple Tenant mit VLAN-Segmentierung","fitsWhen":["Ein Eigentümer und ein Identity Provider","Standorte unterscheiden sich nur in VLAN und lokaler Richtlinie","Mitarbeiter wechseln zwischen Standorten"],"notWhen":["Ein Standort fällt unter einen separaten Audit-Umfang","Ein zweiter Eigentümer kommt hinzu"]}],"recommendation":"Starten Sie jeden neuen MSP-Kunden in einem eigenen Purple Tenant. Nutzen Sie einen geteilten Purple Tenant nur für Gruppen mit einem Eigentümer, einem Verzeichnis und einem Audit-Umfang."}
{"tone":"tip","title":"Der Standard auf den Punkt gebracht","text":"Ein Kunde, ein Tenant, ein Identity Provider, EAP-TLS für Mitarbeitergeräte. Nutzen Sie einen geteilten Tenant nur dann, wenn Eigentümer, Verzeichnis und Audit-Umfang jeweils identisch sind."}
Der erste Schritt ist eine Bestandsaufnahme. Erfassen Sie jeden Kunden, seinen Identity-Provider, seinen Access-Point-Hersteller und seine Audit-Verpflichtungen. Anhand dieser Liste lässt sich Ihr Kundenbestand an einem einzigen Nachmittag in die beiden Modelle einteilen.
Wählen Sie dann den Kunden mit den wenigsten Standorten aus und migrieren Sie diesen zuerst. Der Leitfaden zur standortübergreifenden RADIUS-Migration behandelt die zeitliche Abfolge. Die Produktseite zu Purple Cloud-RADIUS beschreibt den Leistungsumfang der Plattform. Für weitergehende Sicherheitskontrollen lesen Sie den Enterprise-WiFi-Sicherheitsleitfaden.
Häufig gestellte Fragen
Wie wird mandantenfähiges Cloud-RADIUS für MSPs bepreist?
Sie modellieren die Kosten pro Standort und pro Benutzer und vergleichen das Ergebnis mit Ihrem heutigen Betrieb. Der entscheidende Vergleichswert sind die Gesamtlaufzeitkosten: Server, Hosting, Zertifikate, Backups und Technikerstunden für jede selbst gehostete RADIUS-Instanz. Diese Kosten steigen mit jedem zusätzlichen Kunden. Ein eigener Mandant pro Kunde auf Purple eliminiert die Serverpositionen vollständig. Nutzen Sie den Cloud-RADIUS-Preisleitfaden, um das Modell pro Standort und Benutzer für Ihren Kundenstamm zu erstellen.
Funktioniert es mit den Access Points, die meine Kunden bereits besitzen?
Ja. Purple ist hardwareunabhängig und funktioniert mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Jeder Hersteller unterstützt bereits IEEE 802.1X mit einem externen RADIUS-Server, sodass Sie lediglich SSID-Einstellungen anpassen müssen, anstatt Hardware auszutauschen. Bei Meraki entspricht dies „Enterprise“ mit eigenem RADIUS-Server und RADIUS-Override. Andere Anbieter bezeichnen es als Enterprise-(802.1X-)WLAN.
Wie lange dauert es, einen Kunden von NPS oder FreeRADIUS zu migrieren?
Eine RADIUS-Migration ist pro Kunde in der Regel ein Wochenendprojekt. Sie erstellen den Mandanten und verbinden den Identity-Provider des Kunden. Anschließend leiten Sie die SSIDs Standort für Standort um, wobei der alte Server aktiv bleibt, bis der letzte Standort umgestellt ist. Größere Umgebungen werden in Etappen über mehrere Wochenenden migriert. Der Migrationsleitfaden für mehrere Standorte erklärt, wie Sie Standorte, Access Points und Richtlinien staffeln, ohne dass es zu Ausfällen beim Mitarbeiter-WiFi kommt.
Kann ein Kunde die Benutzer oder Protokolle eines anderen Kunden einsehen?
Nein, vorausgesetzt, Sie weisen jedem Kunden einen eigenen Mandanten zu. Identitätsquelle, Richtlinien, NAS-Clients und Protokolle verbleiben dann innerhalb dieses Mandanten. Risiken für kundenübergreifende Zugriffe entstehen durch Abkürzungen: ein gemeinsam genutztes RADIUS-Secret oder Verzeichnisse zweier verschiedener Eigentümer in einem gemeinsamen Mandanten. Vermeiden Sie beides, bleibt die Isolation systembedingt gewahrt. Reservieren Sie gemeinsam genutzte Mandanten für Umgebungen mit einem einzigen Eigentümer.
Unterstützt eine gemeinsam genutzte Plattform Audits nach PCI DSS oder ISO 27001?
Sie liefert Nachweise dafür; sie besteht das Audit jedoch nicht anstelle Ihres Kunden. Ein Mandant pro Kunde bietet kundenspezifische Richtlinien und Protokolle. Diese dienen als Nachweise für Segmentierungstests im Rahmen von PCI DSS und für Überprüfungen der Zugriffskontrollen nach ISO 27001. Purple selbst ist nach ISO 27001, Cyber Essentials sowie B Corp zertifiziert und unterstützt GDPR-Anforderungen. Das eigene Auditergebnis zu erzielen, bleibt die Verantwortung jedes einzelnen Kunden.
Was passiert mit dem WiFi, wenn Cloud-RADIUS nicht erreichbar ist?
Neue Authentifizierungen schlagen fehl, bis der Pfad wieder verfügbar ist. Planen Sie dies daher vor der Umstellung ein. Purple sichert RADIUS mit einem Uptime-SLA von 99,9 % auf einer Plattform ab, die mit einer Verfügbarkeit von 99,999 % läuft. Die häufigste Fehlerquelle ist die WAN-Verbindung des Standorts, nicht die Plattform. Der Leitfaden zum Ausfall des RADIUS-Servers erklärt, wie sich Geräte während eines Ausfalls verhalten und wie eine schnelle Wiederherstellung gelingt.
Kann ein Kunde Mitarbeiterzertifikate und Resident-Schlüssel gemeinsam nutzen?
Ja. Das sichere Netzwerk und das xPSK-Netzwerk laufen parallel im Mandanten eines Kunden. Mitarbeitergeräte authentifizieren sich mit EAP-TLS gegenüber dem Identity-Provider des Kunden. Bewohner erhalten jeweils ihren eigenen iPSK-Schlüssel, und dieser Schlüssel legt ihr VLAN fest. Betreiber von Build-to-Rent- und Studentenwohnheimen benötigen häufig beides. Ein einzelner Mandant bietet einen zentralen Satz an Protokollen und einen einzigen Ort für das Verwalten von Ein-, Um- und Austritten (Joiners, Movers, Leavers).
Wie schneidet dies im Vergleich zu einem FreeRADIUS-Server pro Kunde ab?
Ein Server pro Kunde isoliert durch Duplizierung; ein Mandant pro Kunde isoliert auf einer einzigen Plattform. Bei separaten Servern müssen Sie jede Instanz selbst patchen, sichern, überwachen und für Failover sorgen. Der Aufwand wächst mit jedem neu gewonnenen Kunden. Mit Mandanten von Purple läuft die Plattform auf dem weltweit größten Cloud-RADIUS. Ihre Techniker können ihre Zeit somit für Richtlinien und Onboarding nutzen, statt für die Serverwartung.
Frequently asked questions
Wie wird Multi-Tenant-Cloud-RADIUS für einen MSP bepreist?
Sie modellieren es pro Standort und pro Benutzer und vergleichen es dann mit Ihrem heutigen Betrieb. Der entscheidende Vergleich sind die gesamten Betriebskosten: Server, Hosting, Zertifikate, Backups und Technikerstunden für jede selbst gehostete RADIUS-Instanz. Diese Kosten steigen mit jedem neuen Kunden. Ein Mandant pro Kunde auf Purple macht die Serverposten vollständig überflüssig. Nutzen Sie den Cloud-RADIUS-Preisratgeber, um das standort- und benutzerbasierte Modell für Ihren eigenen Kundenstamm zu erstellen.
Funktioniert es mit den Access Points, die meine Kunden bereits besitzen?
Ja. Purple ist hardwareunabhängig und funktioniert mit Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme und Fortinet. Jeder Anbieter unterstützt IEEE 802.1X bereits mit einem externen RADIUS-Server, sodass Sie die SSID-Einstellungen statt der Hardware ändern. Auf Meraki bedeutet dies Enterprise mit meinem RADIUS-Server und RADIUS-Override. Andere Anbieter bezeichnen dies als Enterprise-(802.1X)-WLAN.
Wie lange dauert es, einen Kunden von NPS oder FreeRADIUS zu migrieren?
Die Migration zu RADIUS ist pro Kunde in der Regel eine Wochenendaufgabe. Sie erstellen den Mandanten und verbinden den Identity-Provider des Kunden. Anschließend leiten Sie die SSIDs Standort für Standort um und lassen den alten Server aktiv, bis der letzte Standort umgestellt ist. Größere Bestände werden in Tranchen über mehrere Wochenenden hinweg migriert. Der Leitfaden zur Multi-Site-Migration beschreibt, wie Standorte, Access Points und Richtlinien ohne Unterbrechung des Mitarbeiter-WiFi sequenziert werden.
Kann ein Kunde die Benutzer oder Protokolle eines anderen Kunden einsehen?
Nein, vorausgesetzt, Sie geben jedem Kunden einen eigenen Mandanten. Identitätsquelle, Richtlinien, NAS-Clients und Protokolle verbleiben dann innerhalb dieses Mandanten. Das kundenübergreifende Risiko entsteht durch Kompromisse: ein geteiltes RADIUS-Secret oder die Verzeichnisse zweier Eigentümer in einem gemeinsamen Mandanten. Wenn Sie beides vermeiden, bleibt die Isolation designbedingt gewährleistet. Reservieren Sie geteilte Mandanten für Bestände eines einzelnen Eigentümers.
Unterstützt eine geteilte Plattform PCI-DSS- oder ISO 27001-Audits?
Sie liefert Nachweise für diese Audits; sie besteht das Audit jedoch nicht für Ihren Kunden. Ein Mandant pro Kunde bietet Ihnen kundenspezifische Richtlinien und Protokolle. Diese dienen als Belege für Segmentierungstests unter PCI DSS und für Zugriffskontrollprüfungen unter ISO 27001. Purple selbst ist nach ISO 27001, Cyber Essentials sowie B Corp zertifiziert und unterstützt GDPR-Pflichten. Das jeweilige Auditergebnis des Kunden muss von diesem selbst erzielt werden.
Was passiert mit WiFi, wenn Cloud-RADIUS nicht erreichbar ist?
Neue Authentifizierungen schlagen fehl, bis die Verbindung wiederhergestellt ist. Planen Sie dies daher vor der Umstellung ein. Purple sichert RADIUS mit einem Uptime-SLA von 99,9 % auf einer Plattform ab, die mit 99,999 % Verfügbarkeit läuft. Der typische Ausfallpunkt ist die WAN-Verbindung des Standorts, nicht die Plattform. Der Leitfaden zum Ausfall des RADIUS-Servers erklärt, wie sich Geräte während eines Ausfalls verhalten und wie eine schnelle Wiederherstellung gelingt.
Kann ein Kunde Mitarbeiterzertifikate und Bewohnerschlüssel zusammen betreiben?
Ja. Das sichere Netzwerk und das xPSK-Netzwerk laufen nebeneinander im Mandanten eines Kunden. Mitarbeitergeräte authentifizieren sich mit EAP-TLS gegenüber dem Identity-Provider des Kunden. Bewohner erhalten jeweils einen eigenen iPSK-Schlüssel, und dieser Schlüssel legt ihr VLAN fest. Build-to-Rent- und Studentenwohnheim-Betreiber benötigen häufig beides. Ein einzelner Mandant bietet einen einheitlichen Protokollsatz und einen zentralen Ort zur Verwaltung von Eintritten, Wechseln und Austritten.
Wie schneidet dies im Vergleich zu einem FreeRADIUS-Server pro Kunde ab?
Ein Server pro Kunde isoliert durch Duplizierung; ein Mandant pro Kunde isoliert auf einer einzigen Plattform. Bei separaten Servern patchen, sichern, überwachen und failovern Sie jede Instanz selbst. Der Aufwand wächst mit jedem neuen Kunden. Mit Purple-Mandanten läuft die Plattform auf dem weltweit größten Cloud-RADIUS. Ihre Techniker verwenden ihre Zeit dann für Richtlinien und Onboarding statt für die Serverwartung.