
WiFi con cumplimiento PCI: Guía de seguridad para múltiples sitios
Published

La mayoría de las guías de pci compliance wifi se limitan a decir "cree un SSID de invitados". Ese consejo es demasiado superficial para superar una auditoría real. El alcance del PCI no lo decide el nombre de la red; lo deciden las rutas de tráfico, la conectividad y la evidencia de que el entorno de datos de tarjetahabientes se mantiene aislado.
Si un sistema inalámbrico puede alcanzar los sistemas de pago, o si no puede probar que no puede hacerlo, forma parte de la evaluación. La guía de PCI ha tratado al WiFi como una preocupación de seguridad de pagos durante años, y la regla principal no ha cambiado, el alcance sigue al flujo de datos, no a las etiquetas (PCI Wireless Guidelines). Eso significa que un SSID de invitados, un SSID corporativo y una VLAN “temporal” son irrelevantes si la ruta subyacente aún toca el CDE.
Tabla de contenido
- Por qué el WiFi para invitados no está fuera del alcance de PCI automáticamente
- Cómo probar la segmentación inalámbrica con evidencia que el evaluador acepte
- Cómo elegir el modelo de autenticación adecuado para WiFi PCI
- VLAN impulsadas por identidad, RADIUS en la nube y criptografía sólida
- Registro, monitoreo y detección de puntos de acceso no autorizados
- Guía de remediación para los hallazgos de PCI inalámbricos más comunes
- Lo que los evaluadores preguntan sobre las redes inalámbricas
Por qué el WiFi de invitados no está fuera del alcance de PCI automáticamente
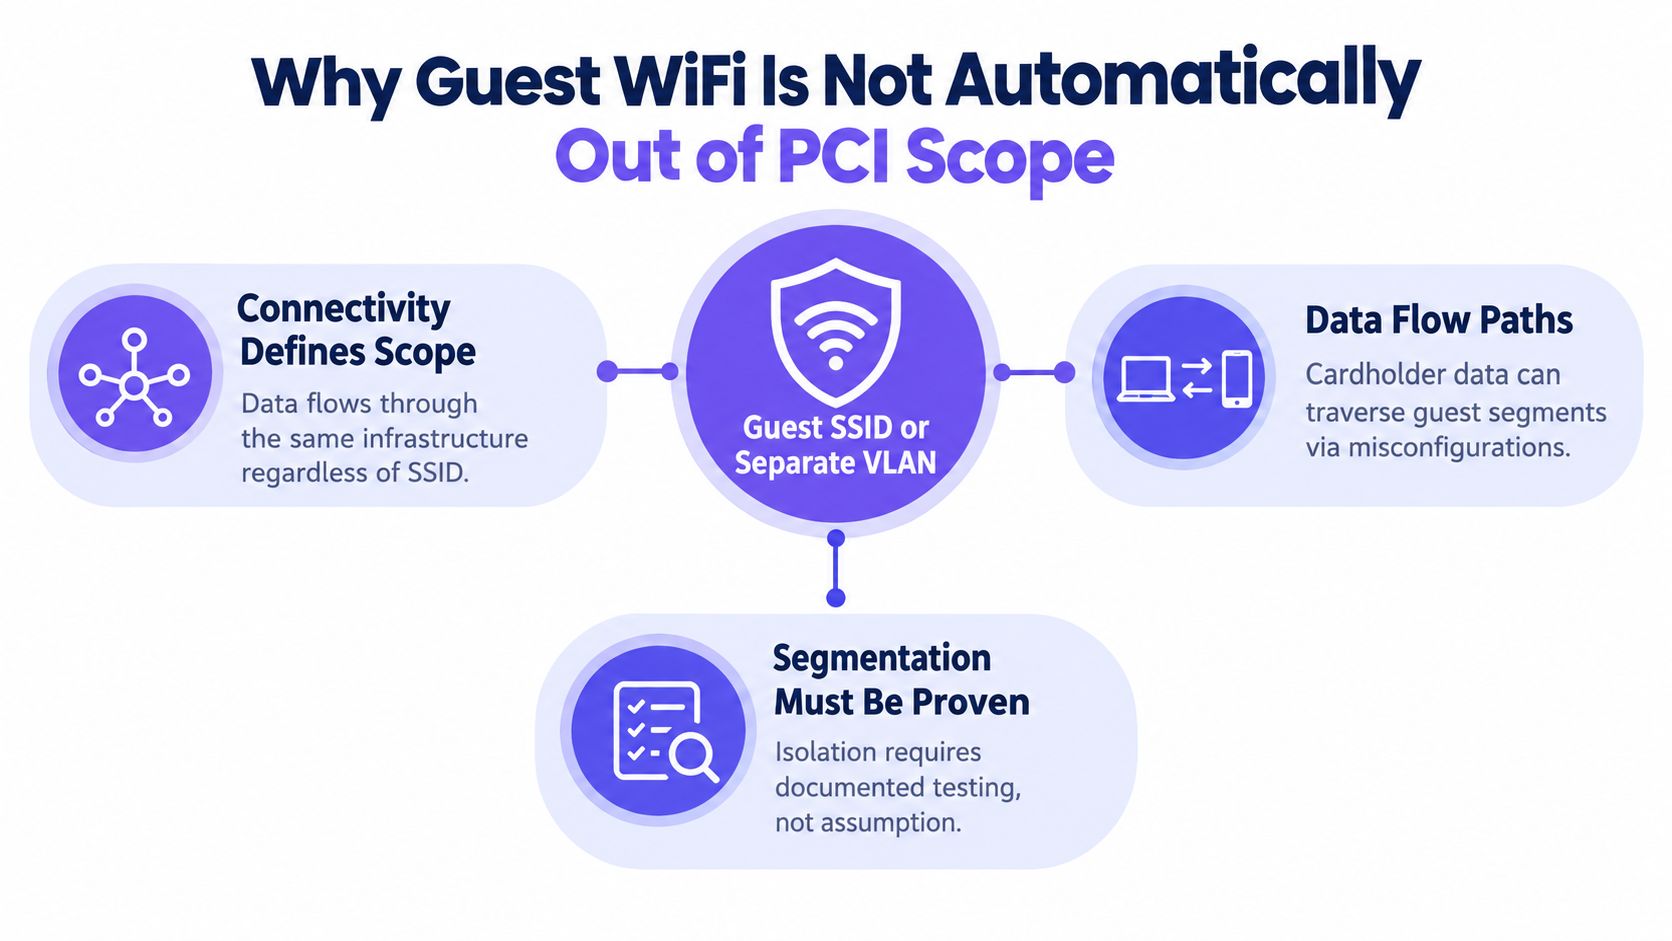
Un SSID de invitados independiente no hace que el WiFi sea seguro por defecto, y una VLAN separada tampoco lo resuelve. El alcance de PCI se elimina solo cuando la red inalámbrica está segmentada del entorno de datos de tarjetas de pago y esa separación se aplica en la ruta, no solo en la etiqueta. PCI DSS 4.0.1 requiere controles de seguridad de red entre todas las redes inalámbricas y el CDE, denegando el tráfico inalámbrico por defecto y permitiendo únicamente el tráfico con justificación comercial (PCI Wireless Guidelines).
La etiqueta en el SSID no es el control
Un punto de acceso, controlador o switch comprometido aún puede crear un puente hacia la red de pagos si la ruta existe. "Guest WiFi" es una descripción de intención. No es un control que un evaluador pueda verificar.
Regla práctica: si no puede mostrar dónde se detiene el tráfico, no ha demostrado la segmentación.
La parte difícil es probar el aislamiento. La guía de PCI también advierte que no se debe asumir que la red inalámbrica es inofensiva solo porque los sistemas de pago no estén conectados intencionalmente a ella, y exige la verificación periódica de que no se haya introducido tecnología inalámbrica no autorizada.
Qué determina el alcance
La pregunta es directa: ¿puede alguna ruta de tráfico desde esa red inalámbrica llegar al CDE? Si puede, la red entra en el alcance. Si no puede, aún necesita evidencia de que el bloqueo es real, efectivo y monitoreado.
Esa evidencia es más importante en entornos multisitio donde los puntos de acceso, switches, firewalls, cámaras, cajas registradoras y dispositivos del personal comparten la misma infraestructura. Un nombre de SSID ordenado no ayudará si el enrutamiento, la política del controlador o un enlace ascendente de switch compartido dejan abierta una ruta oculta. Una comparación útil es el enfoque de tres SSID de Purple Access, el cual trata la identidad y el rol de red de forma independiente de la etiqueta del SSID en sí.
Cómo demostrar la segmentación inalámbrica con evidencia que el evaluador aceptará
La segmentación solo cuenta cuando se puede probar en el cable. Comience con el firewall, no con el panel de control. La guía de PCI espera que los controles de segmentación bloqueen el tráfico entre las redes inalámbricas y el CDE, y requiere que la segmentación se someta a pruebas de penetración al menos una vez al año, y nuevamente después de cambios significativos en la red, firewall, controlador, VLAN, identidad o aplicaciones de pago.
Construya la cadena de evidencia
Utilice el mismo patrón de evidencia cada vez, para que el evaluador vea un control repetible y no una captura de pantalla aislada. Adjunte la captura del inventario de AP utilizada para la prueba, luego muestre el estado del firewall, switch y controlador en el momento de la prueba. Compare eso periódicamente con los datos del controlador, datos del switch, registros DHCP y resultados de detección de intromisiones en redes inalámbricas. Para la validación del lado del switch, los consejos sobre configuración de switches de red de IT Cloud Global son una referencia útil.
Una regla de firewall en papel no es suficiente. Necesita prueba de que la ruta implementada bloquea el tráfico.
Las pruebas negativas son importantes. Evalúe el puenteo de AP no autorizados, la asociación de clientes no autorizados, el salto de VLAN, el acceso administrativo débil y el acceso accidental a las terminales de pago. Si una prueba solo confirma que la regla existe, no es una prueba de segmentación. Es una captura de pantalla de la configuración.
Qué verificar antes y después de los cambios
Un cambio en la red puede invalidar la evidencia previa de la noche a la mañana. Vuelva a ejecutar las pruebas después de las actualizaciones del controlador, cambios en el firewall, rediseños de VLAN, cambios de identidad o modificaciones en la aplicación de pagos. No espere a la temporada de auditoría anual para detectar desviaciones.
Si desea una forma práctica de pensar sobre la higiene de switches y controladores, la guía en el diseño de segmentación inalámbrica de tres SSID es un complemento útil, porque la misma disciplina operativa se aplica a la evidencia de segmentación. El objetivo es demostrar que las políticas de enrutamiento, conmutación y firewall se alinean con el aislamiento previsto.
Cuando redacte esto para un evaluador, mantenga los artefactos juntos: el plan de prueba, los resultados de la prueba, las notas de remediación y la evidencia de la reevaluación. Ese paquete convierte el "creemos que está aislado" en un "demostramos que está aislado".
Cómo elegir el modelo de autenticación adecuado para PCI en redes inalámbricas
Las contraseñas compartidas son la respuesta aceptable más débil y, por lo general, la más fácil de vulnerar en las operaciones reales. El personal cambia. Los contratistas se van. Las concesiones rotan. Una PSK que permanece activa demasiado tiempo se convierte en un riesgo, incluso si la señal inalámbrica en sí está segmentada. Para entornos PCI, la autenticación debe admitir acceso único, revocación dirigida y un mapeo de identidad claro.
Aquí está la comparación directa.
| Modelo | Riesgo de secreto compartido | Revocación por dispositivo | Mapeo de identidad a VLAN | Adecuación con PCI 4.0.1 |
|---|---|---|---|---|
| PSK compartida | Alto, un secreto se comparte entre muchos usuarios o dispositivos | Débil, cambiar un usuario generalmente significa cambiar toda la clave | Limitado, la identidad se difumina | Deficiente para el personal y redes operativas |
| WPA2-Enterprise con EAP-TLS | Bajo, las credenciales están vinculadas a certificados en los dispositivos | Sólida, se puede revocar un certificado sin reconstruir la WLAN | Sólida, RADIUS puede mapear usuarios y dispositivos a la política | Excelente opción para el acceso del personal |
| xPSK por dispositivo | Menor que la PSK compartida, cada dispositivo o usuario recibe su propia clave | Sólida, se puede eliminar una clave sin afectar a las demás | Buena, la identidad puede impulsar la política y la revocación | Excelente opción para BYOD, IoT y concesiones |
WPA2-Enterprise con EAP-TLS es el modelo más limpio para el personal. Le brinda confianza basada en certificados y elimina el problema de los secretos compartidos que tanto odian los auditores. Para BYOD, IoT o dispositivos de concesionarios, las xPSK por dispositivo o por arrendatario se adaptan mejor a la operación, ya que puede revocar un solo dispositivo sin desmantelar toda la red.
Regla operativa: si no puede revocar un dispositivo sin cambiar el acceso de todos los demás, el modelo es demasiado rudimentario.
Para un diseño basado en la identidad, vale la pena revisar la página de redes basadas en la identidad de Purple Access porque estructura el acceso inalámbrico en torno a la identidad del usuario y del dispositivo en lugar de una sola credencial compartida. Ese es el modelo mental correcto para pci compliance wifi en una propiedad multisitio.
El WiFi de invitados debe permanecer en una ruta dedicada sin acceso al CDE. El acceso del personal debe utilizar certificados. Todo lo demás debe ser explícito, revocable y auditable.
VLAN impulsadas por identidad, Cloud RADIUS y criptografía sólida
La autenticación solo ayuda cuando RADIUS mapea la identidad con el segmento correcto. En el diseño inalámbrico para PCI, la ruta de control va desde el almacén de identidades hacia RADIUS, luego a la VLAN y finalmente a la política del firewall, y cada transferencia debe ser verificable.
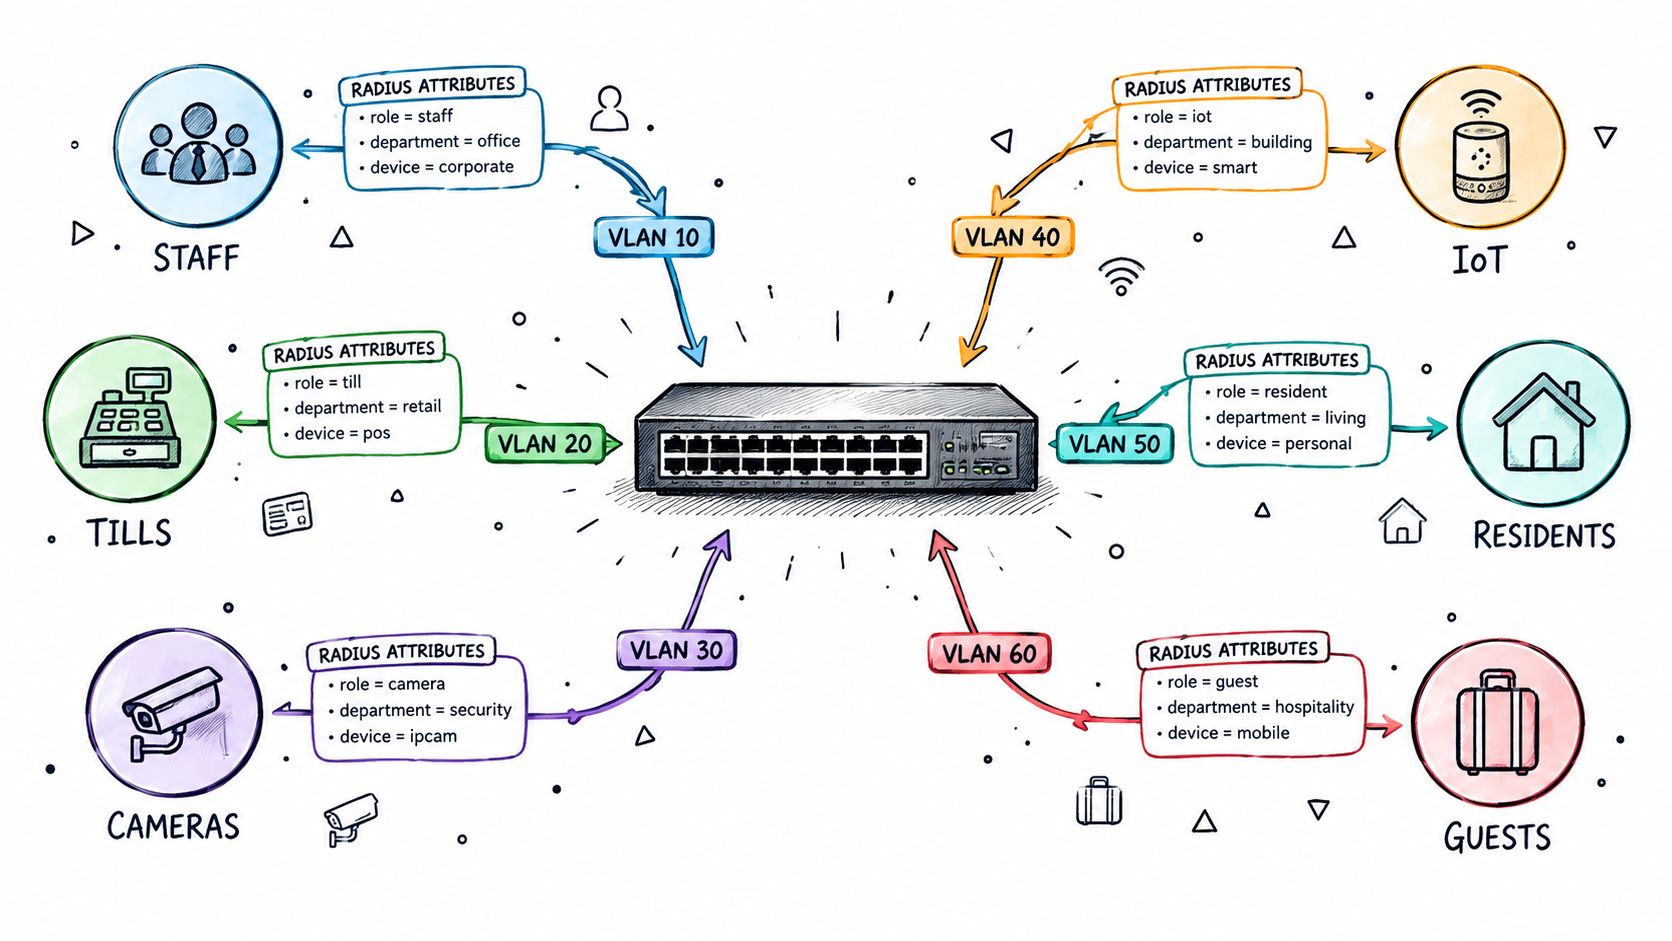
La identidad debe llegar al lugar correcto
El aprovisionamiento respaldado por directorio mediante sistemas como Microsoft Entra ID, Okta o Google Workspace mantiene alineados a los nuevos empleados, las transferencias y las bajas con las políticas. Si la identidad cambia pero la asignación de VLAN no lo hace, la red seguirá tratando al usuario anterior como si nada hubiera cambiado.
Para la capa de switching subyacente, consulte configuración de VLAN para pequeñas empresas, que cubre la configuración de puertos trunk y de acceso que transporta estos segmentos asignados por RADIUS.
Cloud RADIUS se adapta a este modelo cuando necesita una autenticación consistente en distintas regiones o sitios. Cloud RADIUS de Purple Access vincula el enrutamiento impulsado por identidad con el SSID y la VLAN correctos, ofreciendo registro de auditoría y soporte de revocación. Esto mantiene el acceso inalámbrico ligado a la identidad actual, no a listas de MAC estáticas.
La criptografía sólida es parte fundamental de la definición del alcance
La guía inalámbrica de PCI trata a las redes inalámbricas como redes públicas para la transmisión de datos de titulares de tarjetas, por lo que el tráfico PAN necesita una criptografía fuerte como TLS, IPsec o WPA2-AES (Guías Inalámbricas de PCI). "WiFi seguro" no es lo mismo que WiFi en cumplimiento. La elección de criptografía tiene que coincidir con los datos que se mueven a través del enlace.
La incorporación basada en certificados a través de MDM mantiene las claves privadas fuera de las contraseñas compartidas y brinda a los dispositivos del personal un modelo de confianza más limpio. Para entornos mixtos, utilice certificados para los empleados, xPSK para los dispositivos que no pueden ejecutar una autenticación empresarial completa y acceso de invitados en una ruta que nunca alcance los sistemas de pago.
Registro de eventos, monitoreo y detección de puntos de acceso no autorizados
Una política escrita que prohíba el uso de WiFi no elimina la obligación de detectar puntos de acceso no autorizados (rogue). PCI espera que las organizaciones gestionen tanto los puntos de acceso inalámbricos autorizados como los no autorizados, por lo que el control debe estar activo y no solo documentado.
El ciclo de monitoreo que sí funciona
Comience con un inventario de AP aprobado y luego trátelo como un registro de control activo. Incluya el propietario, la ubicación, la dirección de hardware, los SSIDs, el controlador, el firmware y si el AP puede alcanzar el CDE. Realice la comparación del inventario con una cadencia semanal fija y conserve el resultado de las diferencias, ya que el evaluador le preguntará cuándo se ejecutó la última comparación y qué se encontró.
Compare ese inventario con los datos del controlador, los datos del switch, los datos de DHCP y los resultados de detección de intromisiones en la red inalámbrica. Luego busque desviaciones: un nuevo BSSID, un dispositivo movido, una desalineación de firmware o un AP que aparece en una fuente pero no en las demás.
Si detecta un BSSID desconocido, investíguelo. Valide el dispositivo físicamente, clasifíquelo y póngalo en cuarentena o elimínelo si no está autorizado. Guarde la alerta, las notas de investigación y la evidencia de la remediación. El evaluador busca un registro claro, no una frase que diga que alguien lo solucionó.
Un ciclo práctico de monitoreo inalámbrico debería ser así:
- Inventario primero: mantenga actualizada la lista aprobada, incluyendo la propiedad y la ubicación.
- Verificación cruzada programada: compare los datos del controlador, switch, DHCP y WIDS cada semana.
- Escale lo desconocido: investigue cualquier BSSID o AP que no coincida con el inventario.
- Valide en persona: confirme el dispositivo físicamente antes de clasificarlo.
- Corrija y conserve: ponga en cuarentena o elimine el dispositivo, luego conserve el historial de alertas y el resultado de la comparación.
No olvide el estándar de diagramación
Los diagramas inalámbricos deben mostrar la ubicación de los controles de seguridad y todas las conexiones relevantes, incluidas las WLAN fuera del alcance. Un evaluador necesita ver cómo se relaciona el entorno inalámbrico con el CDE, no solo dónde se transmiten los SSID.
Si su monitoreo solo reporta lo que tenía la intención de implementar, no detectará lo que realmente apareció en las instalaciones.
Manual de remediación para los hallazgos inalámbricos más comunes de PCI
La mayoría de los hallazgos en redes inalámbricas se repiten porque los equipos solucionan los síntomas en lugar de las fallas de control. Restauran un diagrama, cambian una contraseña o aplican un parche a un controlador, y luego se detienen antes de reconstruir la cadena de evidencias. Es por eso que los mismos problemas siguen apareciendo en las auditorías de múltiples sitios.
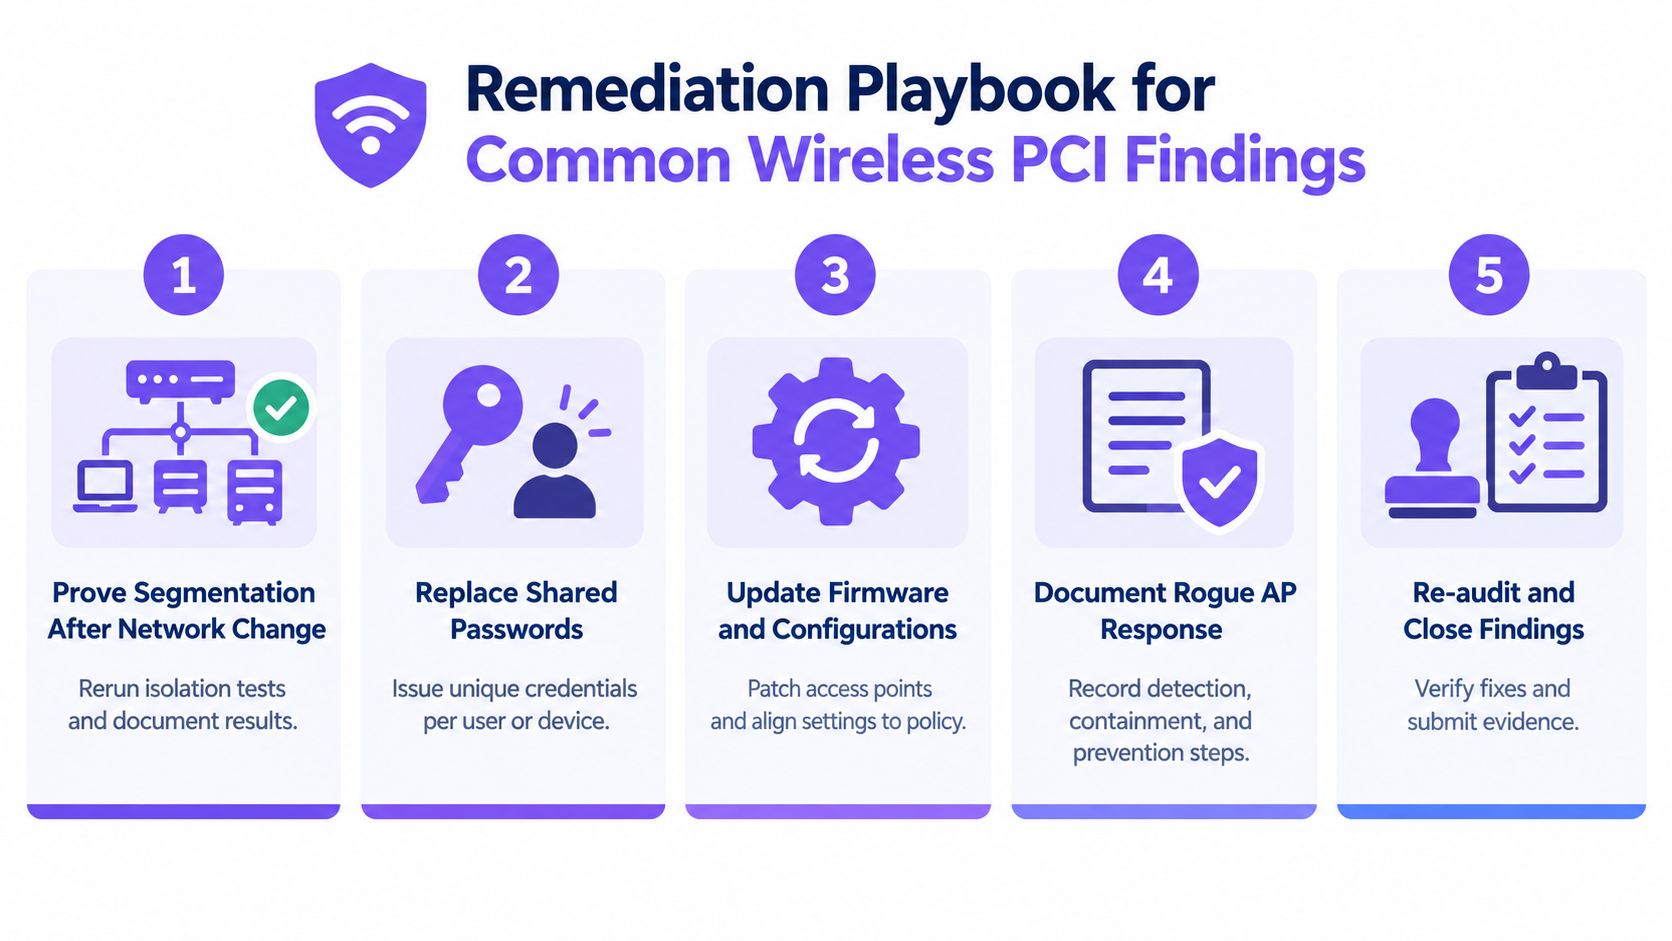
Solucione la falla y luego pruebe la corrección
Si la segmentación falló después de un cambio en la red, vuelva a ejecutar las pruebas de aislamiento y capture el resultado. Si el personal aún comparte una contraseña, migre a certificados o claves por dispositivo. Si las configuraciones del controlador o del switch variaron, corríjalas para que vuelvan a cumplir con la política y guarde la nueva captura con un registro de fecha.
Ruta administrativa débil en el controlador o switch necesita el mismo tratamiento. Ciérrela y luego pruebe que está cerrada desde el mismo punto de vista que usaría un atacante. Al evaluador no le importará que exista la ACL prevista si la ruta activa aún presenta fugas.
Priorice los pendientes según el impacto en la auditoría
- Demuestre la segmentación después de cualquier cambio en la red. Esta es la corrección de mayor valor porque aborda la pregunta clave de PCI: ¿puede la red inalámbrica alcanzar el CDE?
- Reemplace las contraseñas compartidas. El acceso compartido es difícil de revocar de forma limpia y fácil de gestionar mal a gran escala.
- Actualice el firmware y las configuraciones. La desviación es el punto donde el diseño en regla de ayer se convierte en la exposición de hoy.
- Documente la respuesta ante AP no autorizados. Si la respuesta no se registra, el control parece imaginario.
- Vuelva a auditar y cierre los hallazgos. Cada corrección necesita evidencia de reevaluación, o de lo contrario no se considera cerrada.
La mejor evidencia de remediación es la más simple. Muestra el cambio, la prueba, el resultado y la fecha. Eso es en lo que confían los auditores.
Lo que los evaluadores preguntan sobre las redes inalámbricas
El WiFi de invitados no elimina por sí solo el alcance de PCI. Los evaluadores buscan pruebas de que el tráfico inalámbrico no puede llegar al CDE en la práctica, no solo en un diagrama de red.
Quieren evidencias, no etiquetas. Eso significa reglas de firewall, revisiones de enrutamiento, instantáneas del controlador y del switch, pruebas de paquetes y registros que demuestren que el tráfico está bloqueado o confinado según lo diseñado. Un SSID independiente solo es útil si la ruta activa lo respalda.
También verifican la ruta de reevaluación. Las pruebas de segmentación inalámbrica deben repetirse después de cambios significativos en la red, el firewall, el controlador, la VLAN, la identidad o las aplicaciones de pago, y el evaluador esperará ver la evidencia de la última prueba de reevaluación.
Después de realizar un cambio en el controlador o en el firewall, vuelva a ejecutar las pruebas inalámbricas y mantenga juntos los resultados anteriores y posteriores. Si el control cambió, la evidencia debe cambiar con él.
Las configuraciones multisitio atraen un escrutinio adicional. La infraestructura compartida puede confundir el tráfico de invitados, del personal y de pagos, por lo que los evaluadores suelen solicitar el mapeo de identidades, evidencia de segmentación y monitoreo en tiempo real en todos los sitios. También suelen pedir los registros de investigación de los últimos tres AP no autorizados y pruebas de que se volvió a probar el cambio de firewall más reciente.
Purple Access ayuda a modelar el acceso inalámbrico en función de la identidad, segmentar usuarios y dispositivos con políticas impulsadas por RADIUS, y mantener la evidencia de auditoría en un solo lugar. Si está reforzando el cumplimiento de pci compliance wifi en múltiples sitios, visite Purple Access y revise cómo su Cloud RADIUS, xPSK y las herramientas de evidencia se adaptan a un diseño inalámbrico controlado.
