Conception de réseau WiFi : comment le planifier, le concevoir et le tester
Published
La carte thermique de couverture semble parfaite. Le signal est au maximum dans tout l'établissement, mais les terminaux de paiement gèlent pendant le rush du déjeuner et le personnel doit se rapprocher de la réserve pour reconnecter ses combinés. Ajouter un point d'accès supplémentaire pourrait aider, mais vous n'avez pas établi si la défaillance provient de la capacité radio, de l'itinérance, de l'authentification ou de l'acheminement au-delà du réseau sans fil.
La conception d'un réseau WiFi commence par les exigences de service, et non par l'emplacement au plafond. Traitez la capacité, la couverture, l'identité et les tests de recette comme un seul processus d'ingénierie. Le livrable utile n'est pas une carte colorée. C'est un réseau dont vous pouvez mesurer, expliquer et reproduire le comportement sur l'ensemble de vos sites.
Table des matières
- Définir les exigences avant d'installer les points d'accès
- Dimensionner la capacité sur les bandes 2,4, 5 et 6 GHz
- Cartographier la couverture, les canaux et les zones de chevauchement
- Consolider les SSID et planifier les VLAN pour la segmentation
- Choisir le matériel et valider sous charge réelle
- Lancer un pilote et maintenir votre architecture WiFi à jour
Définir les exigences avant de positionner les points d'accès
Commencez au comptoir de paiement pendant que le site est fréquenté. Demandez quelle transaction échoue, quel équipement l'exécute, où se tient l'opérateur et si le problème survient en étant immobile ou en déplacement. Enregistrez le symptôme de l'application avant de conclure qu'il s'agit d'un défaut WiFi.
Parcourez ensuite le reste du site avec l'équipe d'exploitation. Un plan des installations vous indique où se trouvent les pièces, mais les personnes qui les utilisent quotidiennement peuvent vous indiquer où les visiteurs font la queue, où le personnel se rassemble et où les équipements mobiles changent de direction.
Rédiger une fiche d'exigences structurée par classe d'équipements
Créez une fiche d'exigences d'une page comportant une ligne pour chaque catégorie d'appareil dans chaque zone d'exploitation. Conservez des hypothèses claires et visibles au lieu de les enfouir dans un outil de conception.
| Exigence | Ce qu'il faut enregistrer |
|---|---|
| Parc d'appareils | Modèle d'appareil, bandes prises en charge, propriété et capacité d'authentification |
| Simultanéité en période de pointe | Appareils associés et appareils utilisant activement des applications |
| Demande applicative | Débit ascendant et descendant requis, ainsi que la sensibilité au délai |
| Déplacement | Utilisation stationnaire, itinéraires d'itinérance et transitions de l'intérieur vers l'extérieur |
| Disponibilité | Interruption acceptable, attentes de récupération et impact commercial |
| Politique d'accès | Services requis, destinations interdites et gestionnaire d'identité |
Ne donnez pas le même profil applicatif aux caméras, aux téléphones des invités et aux terminaux de paiement. Demandez au responsable de l'application à quoi ressemble un fonctionnement optimal, puis mesurez le trafic représentatif lorsque cela est possible. Séparez la demande continue des pics de trafic, et distinguez un équipement simplement connecté d'un équipement qui transfère activement des données.
Consignez explicitement les exigences de roaming et de rétablissement de connexion. Un terminal mobile du personnel franchissant une porte nécessite un test de validation bien différent de celui d'un capteur qui s'éveille, s'authentifie et transmet une mesure.
Définir les contraintes avant d'approuver les dépenses
Documentez les heures d'ouverture, les plages de maintenance, les restrictions de câblage, les équipements existants et les responsabilités pour les services en amont. Si le projet inclut des contrats d'opérateur ou des coûts de connectivité, les équipes basées à Dallas peuvent consulter les conseils d'optimisation des coûts télécoms à Dallas de Beyond Surplus en tant que volet commercial distinct. Ne laissez pas une discussion d'approvisionnement remplacer les exigences applicatives.
Complétez la fiche en désignant des responsables et en identifiant les questions non résolues :
- Responsable des opérations : Confirme les conditions de pointe et les conséquences d'une interruption.
- Responsable des applications : Approuve les attentes en matière de débit, de latence et de reprise.
- Responsable du réseau : Enregistre les dépendances et définit la manière dont chaque exigence sera testée.
- Responsable de la sécurité : Approuve qui et quoi peut accéder à chaque service.
Règle pratique : Si personne n'est en mesure de décrire la procédure de test d'une exigence, celle-ci n'est pas prête à justifier l'achat d'un équipement.
Évitez les objectifs flous tels qu'« une excellente couverture » ou « un WiFi visiteurs rapide ». Ils ne fournissent aucune directive précise à l'ingénieur et n'offrent à l'équipe d'exploitation aucun critère objectif de validation.
Dimensionner la capacité sur les bandes 2,4, 5 et 6 GHz
La vitesse maximale théorique d'un point d'accès ne correspond pas à sa capacité applicative exploitable. Le WiFi 6 affiche un débit maximal théorique de 9,6 Gbit/s, mais sa conception met l'accent sur l'efficacité dans les environnements denses, et non uniquement sur la vitesse, comme l'explique l'historique des normes WiFi de l'IEEE. Ne divisez pas le besoin en trafic d'un site par le débit d'une fiche technique pour déterminer le nombre de points d'accès.
La première décision en matière de capacité concerne les bandes accessibles à chaque type de client. La capacité disponible pour les ordinateurs portables récents ne bénéficie pas automatiquement aux terminaux de paiement ou aux capteurs plus anciens.
Données de planification par bande WiFi
| Bande | Élément clé du spectre | Implication pour la planification |
|---|---|---|
| 2.4 GHz | Une bande WiFi historique prenant en charge les anciens équipements | Inventorier les équipements qui en dépendent et dimensionner explicitement leur demande |
| 5 GHz | Une bande entreprise établie aux côtés du 2,4 GHz | Conserver un budget de capacité distinct pour les clients ne pouvant pas passer au 6 GHz |
| 6 GHz | L'attribution américaine a ouvert 1 200 MHz à un usage sans licence en avril 2020, selon le document Wi-Fi 6E de la Wi-Fi Alliance | Le spectre supplémentaire offre plus de choix de canaux, mais une propagation plus courte qu'en 2,4 GHz et la compatibilité des clients limitent encore la conception |
L'attribution du spectre ci-dessus est un fait de planification pour les États-Unis, pas un plan de canaux mondial. Établissez le domaine réglementaire applicable avant de modéliser les canaux disponibles.
L'adoption par les clients va également à l'encontre du traitement des bandes de fréquences comme une réserve de capacité unique. Au premier trimestre 2025, le WiFi 7 représentait 11,8 % des revenus des points d'accès dépendants, tandis que l'adoption rapportée des clients en 6 GHz dans les environnements d'entreprise compatibles se situait environ entre 20 et 50 %, selon l'analyse WLAN d'entreprise d'IDC. Ces chiffres fournissent un contexte, mais ne remplacent pas votre propre inventaire.
Modéliser le temps d'antenne plutôt que la bande passante totale
Établissez le modèle de forte fréquentation séparément pour chaque bande et chaque zone d'exploitation. Commencez par identifier les clients actifs simultanés, leurs exigences applicatives et les performances mesurées sur des appareils représentatifs.
- Estimer le trafic proposé : Combinez le nombre de clients actifs avec les exigences d'envoi et de téléchargement des applications.
- Traduire la demande en temps d'antenne : Utilisez le débit client observé plutôt que le débit radio annoncé.
- Inclure les surcoûts d'exploitation : Tenez compte de l'activité d'authentification, du trafic de gestion, des retransmissions et des émetteurs concurrents.
- Tester la répartition des clients : Modélisez ce qui se produit si des appareils compatibles restent sur une bande plus ancienne au lieu de migrer comme prévu.
La largeur de canal est une décision de réutilisation autant que de débit. Un canal plus large peut convenir à une charge de travail isolée et exigeante, tandis que des canaux plus étroits peuvent desservir un espace encombré plus efficacement. Réservez la décision finale sur la largeur au plan de canaux mesuré.
Choisissez des déclencheurs de migration observables : congestion prolongée, augmentation du nombre de clients compatibles ou nouvelle exigence applicative. L'achat de points d'accès WiFi 7 ne garantit pas que le site tirera parti de toutes leurs capacités. Dimensionnez le réseau dont vous avez besoin pendant la transition, et pas seulement celui que vous espérez posséder plus tard.
Cartographier la couverture, les canaux et les zones de chevauchement
Parcourez le site avant de faire confiance au plan d'étage. Marquez les restrictions de montage, les baies, les voies de circulation fréquentées et les espaces où le stock varie. Traitez chaque détail de construction incertain comme un élément à mesurer, et non comme une valeur d'atténuation murale à deviner.
Utilisez la séquence suivante pour maintenir l'emplacement lié aux données probantes.
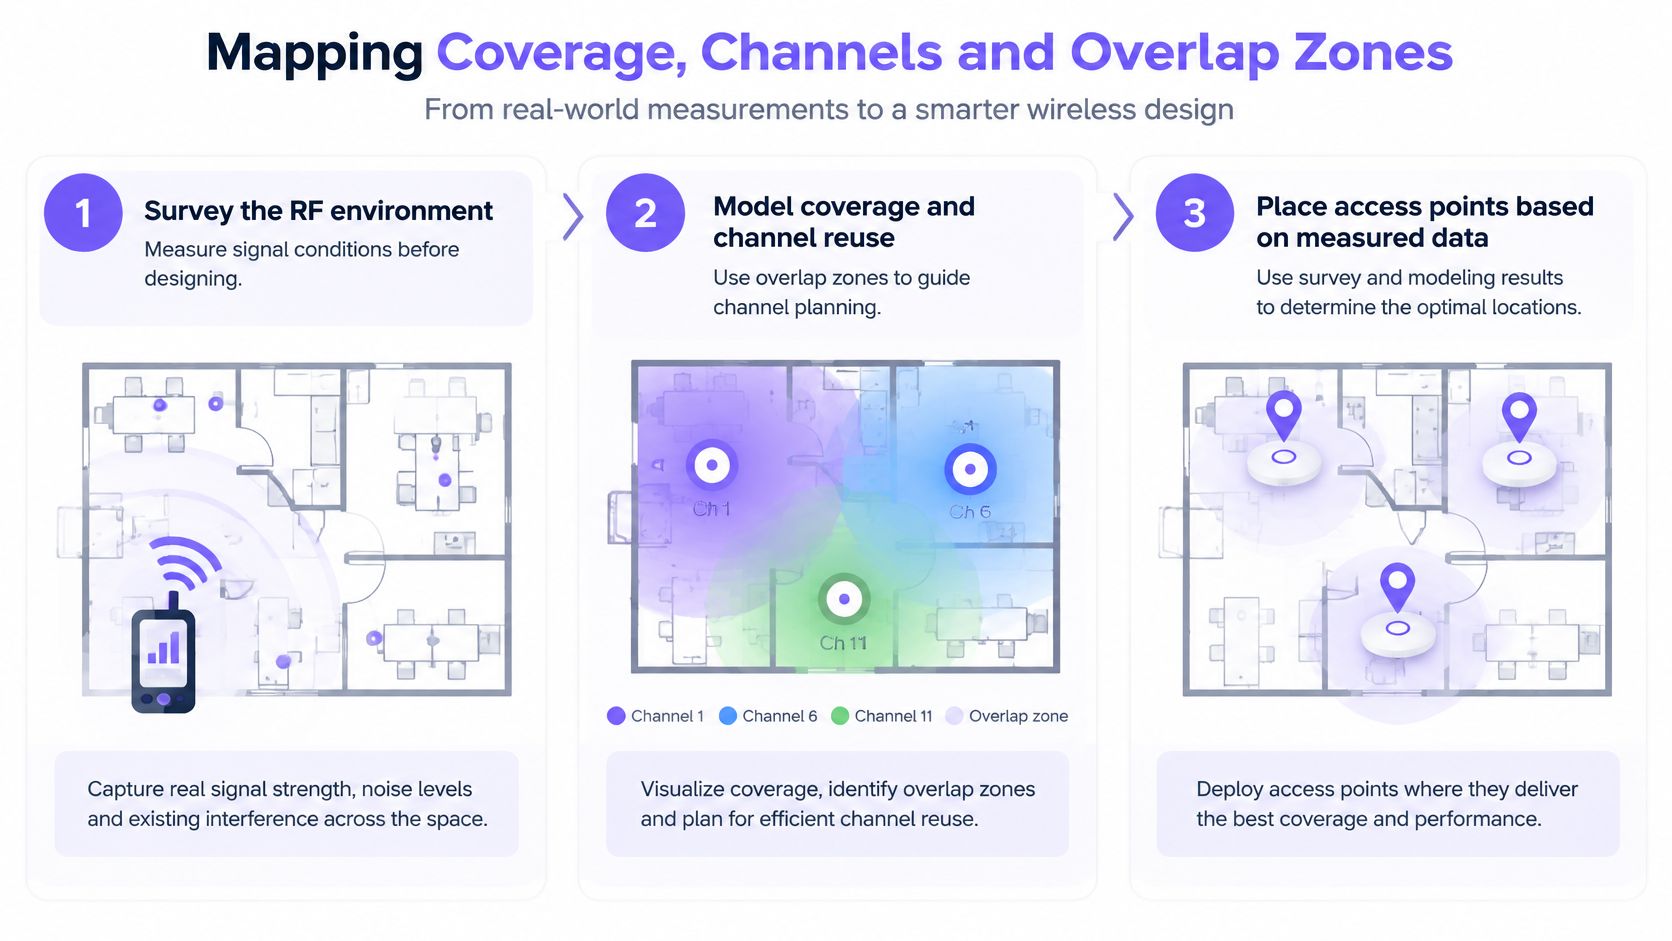
Réaliser un relevé de site avant la modélisation
Mesurez l'environnement RF existant dans toutes les zones de service et les itinéraires de déplacement. Enregistrez les conditions de signal, l'activité avoisinante et les observations d'interférences avec l'emplacement et l'heure de chaque mesure. Un site calme et vide ne constitue pas une représentation adéquate de toutes les conditions d'exploitation.
Les recommandations de conception de réseaux LAN sans fil de l'IEEE identifient la réutilisation des canaux, les interférences co-canal, les zones de chevauchement, la puissance d'émission et le type d'antenne comme des variables fondamentales de conception. Elles expliquent également que le passage de 20 MHz à 40 ou 80 MHz réduit le nombre de canaux réutilisables de manière indépendante d'un facteur d'environ deux ou quatre, respectivement, ce qui peut accroître la contention là où les cellules se chevauchent.
Utilisez ce compromis pour comparer les schémas d'implantation candidats. Ne sélectionnez pas des canaux plus larges simplement parce que le matériel les prend en charge.
Modéliser conjointement le positionnement, la puissance et les zones de roaming
Créez une disposition prédictive à l'aide de la fiche des exigences et des observations de l'enquête. Modifiez ensemble les emplacements d'AP, les choix d'antennes et les paramètres de puissance, puis vérifiez si les cellules proposées desservent à la fois les utilisateurs immobiles et les équipements en déplacement.
- Vérifier les voisins sur canal partagé : Identifiez les points d'accès susceptibles d'entrer en concurrence au sein de la même zone opérationnelle.
- Inspecter les parcours de transition : Examinez les passages de portes, les fins d'allées et les zones de transition, et pas seulement le centre des pièces.
- Remettre en question les réglages de puissance uniformes : N'utilisez pas la puissance de transmission maximale partout pour compenser les lacunes de positionnement.
- Consigner les hypothèses de montage : Notez l'orientation, les restrictions d'accès et tout emplacement dépendant d'un nouveau câblage.
Un chevauchement excessif peut sembler rassurant sur une carte d'intensité de signal tout en maintenant les utilisateurs en compétition pour le temps d'antenne. À l'inverse, réduire le chevauchement sans tenir compte des déplacements peut provoquer des interruptions applicatives aux limites de zone. Évaluez ces deux aspects par rapport à vos besoins, et non en fonction de l'attractivité visuelle de la carte thermique.
Une prédiction de couverture est un modèle à vérifier, pas une preuve que le réseau installé est validé.
Pour les projets impliquant le remplacement d'équipements et la logistique d'installation, la planification de la mise à niveau du réseau avec Reworx Recycling est une ressource pertinente à conserver aux côtés des travaux techniques. Séparez bien le modèle RF, le périmètre d'installation et les décisions relatives à l'élimination des équipements afin que chacun ait un responsable désigné.
Terminez cette étape avec une conception versionnée : emplacements d'AP proposés, hypothèses de largeur de canal, approche de puissance, chevauchement attendu et questions d'enquête non résolues. Ne commandez pas autour d'un modèle dont les hypothèses critiques ne sont toujours pas documentées.
Consolidation des SSIDs et planification des VLANs pour la segmentation
Un nom de service ne constitue pas une limite de sécurité. Avant de créer un SSID supplémentaire, demandez-vous si ce groupe a réellement besoin d'une expérience de découverte et d'intégration distincte, ou simplement d'une politique d'autorisation différente.
Cette comparaison illustre la différence entre nommer des réseaux et concevoir l'application des règles.
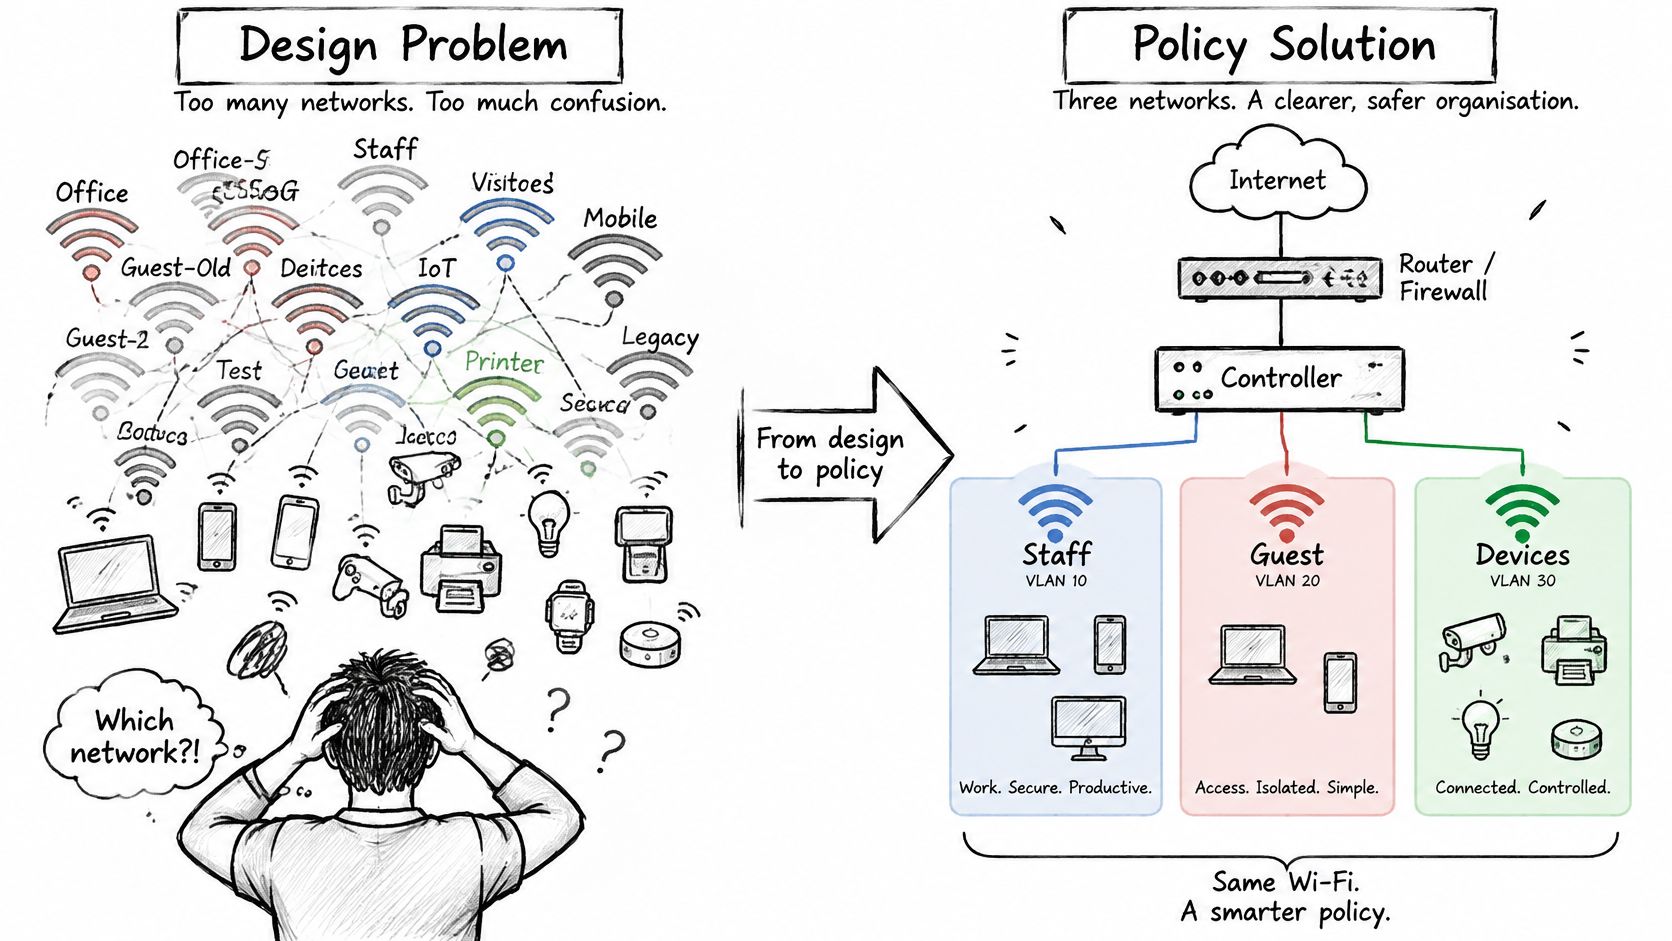
Comparer la multiplication des SSID à l'accès basé sur la confiance
| Choix de conception | SSID par département | Modèle de réseau basé sur la confiance |
|---|---|---|
| Onboarding des invités | Noms distincts pour les groupes de visiteurs | Réseau ouvert pour les invités et l'intégration BYOD |
| Utilisateurs de confiance | Réseaux du personnel divisés par équipe | Réseau sécurisé avec authentification individuelle |
| Appareils et locataires | Noms supplémentaires et identifiants partagés | Réseau basé sur des clés avec politique attribuée par identité |
| Autorisation | Souvent déduite du SSID sélectionné | Explicitement appliquée via les VLAN et les contrôles d'accès |
Chez Purple Access, nous consolidons ces rôles en Open, Secure et xPSK sur les points d'accès existants. Secure prend en charge l'accès du personnel basé sur des certificats, tandis que xPSK fournit des clés uniques par équipement, personne ou locataire avec des attributions individuelles de VLAN, de stratégies et de bande passante. Vous pouvez révoquer une clé sans modifier l'accès de tous les autres utilisateurs.
Utilisez la ressource de planification à trois SSID pour cartographier les groupes existants avant de modifier la configuration de production. La consolidation doit préserver les distinctions nécessaires dans la politique, et non les aplanir dans une zone de confiance partagée.
Créer une matrice d'autorisation
Pour chaque classe, enregistrez la méthode d'authentification, le VLAN attribué ou la politique d'application équivalente, les destinations autorisées et les refus explicites. Incluez les invités, les employés, les terminaux gérés, les systèmes de paiement, les caméras et les équipements de gestion du bâtiment.
Les recommandations de sécurité WLAN du NIST préconisent de séparer les réseaux sans fil accessibles de l'extérieur des réseaux internes, d'empêcher les connexions inappropriées entre eux, de régir les clients à double connexion et de procéder à des évaluations techniques périodiques de la sécurité. Traitez ces éléments comme des exigences d'application plutôt que comme de simples conventions de nommage de SSIDs.
Un terminal de paiement peut avoir besoin d'un service de transaction approuvé sans avoir besoin d'accéder aux terminaux voisins. Une caméra peut avoir besoin de son enregistreur sans joindre les ordinateurs portables du personnel. Rédigez ces flux de manière explicite, y compris les exceptions pour la découverte ou la gestion, et attribuez un responsable à chaque exception.
Pour un support visuel accompagnant la discussion sur les politiques, visionnez la vidéo ci-dessous.
La simplicité d'intégration reste une décision distincte. Le comparatif des outils QR WiFi de RecensioAI est pertinent pour évaluer les parcours de connexion par QR code, mais une méthode de connexion pratique ne doit pas être confondue avec une preuve de confiance envers l'équipement.
Testez les voies interdites aussi rigoureusement que les voies autorisées. Vérifiez l'isolation des invités par rapport à la gestion interne et aux services de paiement, testez les clients utilisant des connexions réseau simultanées, et confirmez que la révocation supprime bien l'accès. Les journaux doivent identifier le mandant et la décision politique afin que le centre d'assistance puisse expliquer un résultat sans devoir deviner quel mot de passe a été utilisé.
Choisir le matériel et valider sous charge réelle
Un signal fort ne prouve pas que les applications fonctionnent en cas de saturation. De même, un test de débit réussi depuis l'ordinateur portable d'un ingénieur ne garantit pas que l'appareil opérationnel le moins performant puisse s'authentifier, passer d'une borne à l'autre et rétablir sa connexion.
Choisissez le matériel en fonction de la charge de travail documentée, puis conditionnez la recette à la qualité de service observée.
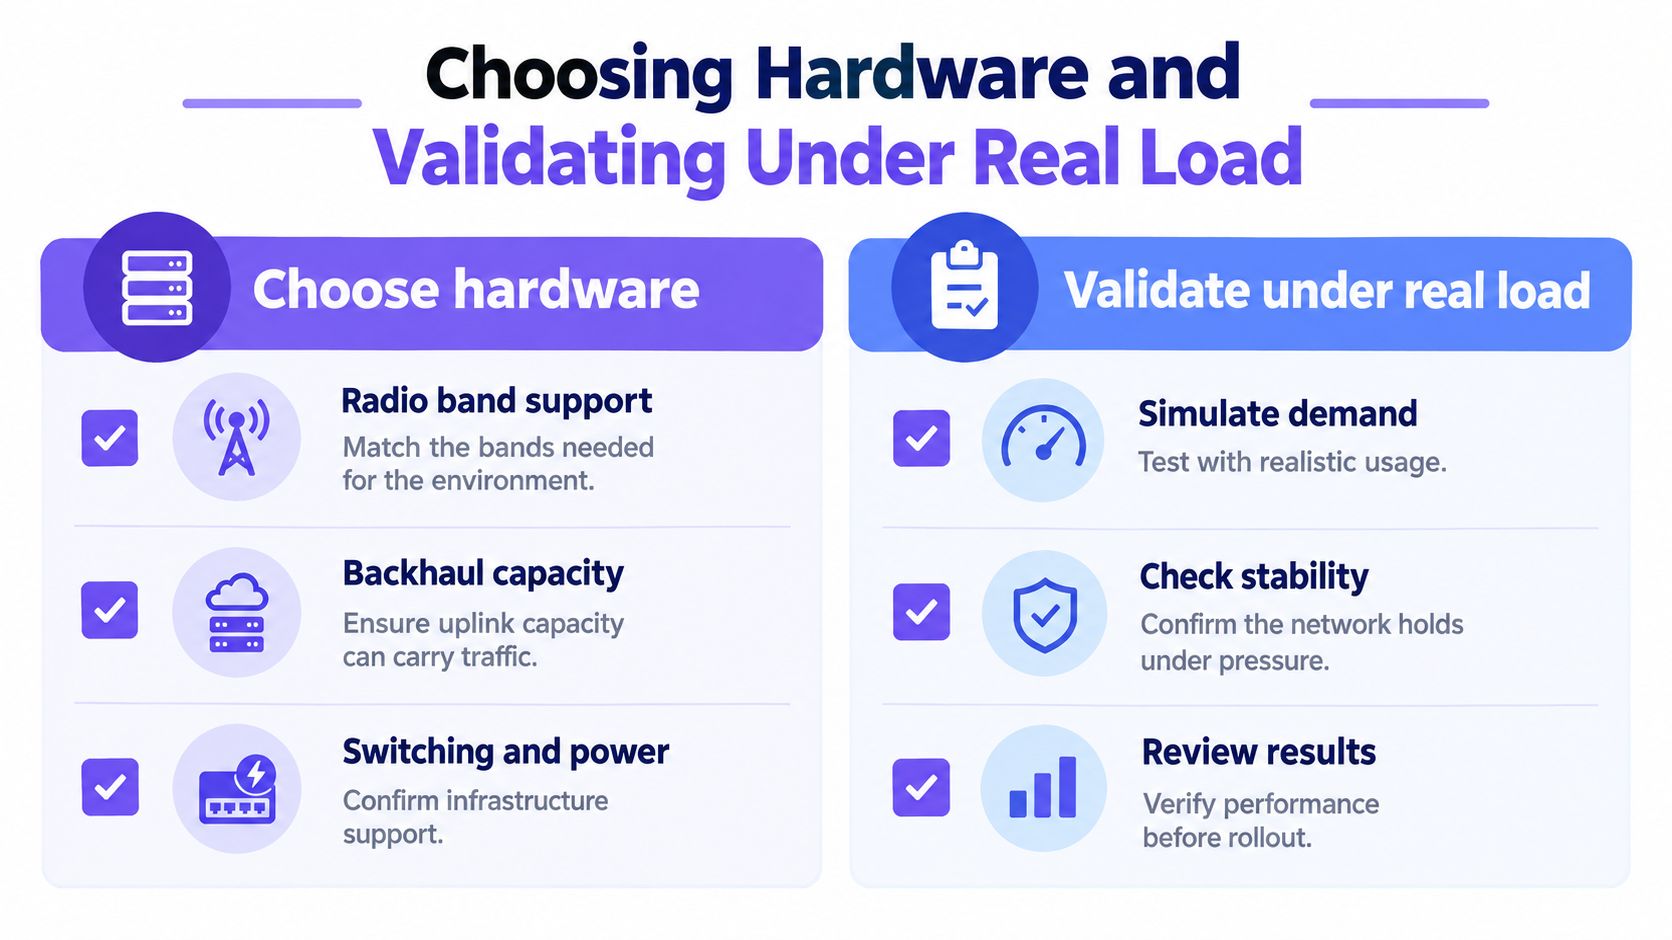
Sélectionner les équipements en tenant compte de l'ensemble de la chaîne de trafic
Évaluez la prise en charge des bandes radio, la compatibilité des antennes, la compatibilité des clients, les commandes de gestion et la capacité à exporter de la télémétrie utile. Vérifiez le chemin de commutation et l'alimentation électrique par rapport à la configuration radio proposée au lieu de supposer que l'infrastructure existante est suffisante.
Distinguez la compatibilité de la capacité. Un équipement peut très bien prendre en charge le mode d'authentification requis tout en restant inadapté au volume de trafic, à la position de montage ou à l'environnement d'exploitation.
Utilisez le guide de compatibilité matérielle lors de l'évaluation des points d'accès existants. Conservez les équipements qui répondent aux exigences de conception et de test, plutôt que de les remplacer uniquement pour standardiser la marque au plafond.
Faire de la recette une décision Go / No-Go
Définissez des objectifs de niveau de service par classe d'appareil avant les tests. Spécifiez le débit, la latence, la perte de paquets, le temps d'authentification et le comportement de récupération acceptables avec le responsable de l'application. Choisissez les centiles de débit et de latence à l'avance afin que personne ne puisse sélectionner un résumé avantageux après le test.
Le problème de fiabilité est opérationnel, et non cosmétique. Une étude IDC sur la distribution intelligente décrit des zones d'ombre affectant les appareils mobiles, la robotique et l'IoT, ainsi que des problèmes de mauvaise configuration, de bande passante et d'interopérabilité. Utilisez cela comme une raison de tester des flux de travail complets, et non comme la preuve que votre site présente la même défaillance.
Exécutez une liste de contrôle de recette pouvant bloquer la mise en service :
- Clients représentants : Utilisez de véritables terminaux de paiement, téléphones portables, capteurs et types d'appareils invités.
- Demande simultanée : Reproduisez des combinaisons d'applications sur des zones de service adjacentes, et pas seulement sur un point d'accès isolé.
- Résultats de localisation : Enregistrez le débit percentile et la latence aux postes de travail et le long des parcours de déplacement.
- Charge de l'infrastructure : Mesurez le trafic par point d'accès et le débit global du commutateur pendant l'exécution des tests sans fil.
- Comparaison des prédictions : Examinez les différences significatives entre les performances descendantes modélisées et observées.
- Reprise après panne : Testez les scénarios d'interruption convenus et enregistrez la récupération de l'application, et pas seulement la réassociation.
Conservez les conditions de test avec les résultats : modèle client, version logicielle, emplacement, occupation, mix de trafic et révision de configuration. Sans ce contexte, une amélioration apparente peut refléter un test différent plutôt qu'un meilleur réseau.
Critère de bascule : L'échec d'un flux de travail critique invalide le test, même si le niveau de signal est excellent.
Classifiez chaque défaillance avant de modifier les paramètres. Déterminez si elle suit le parcours de l'emplacement, de l'équipement, de l'identité ou de l'application, puis retestez après une modification contrôlée. Sinon, vous ne pourrez pas savoir quelle ajustement a résolu la panne ou si un autre service a régressé.
Mener un pilote et maintenir votre conception WiFi à jour
Choisissez un site pilote qui met à l'épreuve les hypothèses les plus complexes du projet. Le bureau le plus calme est certes pratique, mais il ne vous apprendra pas grand-chose sur un site très fréquenté accueillant des appareils variés, du personnel en déplacement et des équipements appartenant à des tiers.
Sélectionnez un site représentatif des contraintes d'exploitation réelles, soutenu par une équipe locale prête à documenter les anomalies. Définissez les preuves de réussite requises pour le déploiement global avant le lancement du pilote.
Évaluer le pilote sur la base de preuves opérationnelles
Sur le site pilote, comparez les tickets de support avec les enregistrements d'authentification, les décisions de politique et les résultats d'acceptation. Une baisse des réclamations ne suffit pas si le personnel a cessé de signaler un problème non résolu ou a adopté une solution de contournement.
Constituez un dossier de preuves synthétique :
- Classification des tickets : Séparez les problèmes d'intégration, d'authentification, de roaming, d'application et de capacité.
- Preuve de politique : Conservez des enregistrements indiquant qui s'est connecté et quelle autorisation s'appliquait.
- Registre des exceptions : Documentez les autorisations temporaires, les propriétaires et les conditions de suppression.
- Validation opérationnelle : Demandez au personnel de faire une démonstration des flux de travail critiques dans des conditions de forte activité.
Utilisez la ressource de visibilité et d'audit pour structurer les preuves que votre équipe d'exploitation doit conserver. Donnez au centre d'assistance suffisamment de contexte pour enquêter sur une connexion échouée sans accorder d'accès administratif inutile.
Une fois le pilote en ligne, évaluez-le sur la base des tickets et des preuves d'audit. Déployez le système sur les sites restants par vagues que vous définissez, chaque site utilisant les trois mêmes SSID. Conservez un modèle de nommage et d'identité cohérent tout en permettant à la configuration RF de refléter chaque bâtiment.
Maintenir la conception sous contrôle des modifications
Un modèle de politique standard ne signifie pas copier les emplacements d'AP ou les paramètres de puissance entre les sites. Enregistrez les différences spécifiques à chaque site, préservez la configuration de référence approuvée et utilisez les mêmes critères d'acceptation partout où les exigences métier correspondent.
Examinez la segmentation après toute modification d'application, de VLAN et de politique sans fil. Confirmez que les exceptions temporaires ont toujours une fonction valide et répétez les tests de chemins interdits pertinents. Une autorisation non documentée ne doit pas devenir une dépendance permanente simplement parce que personne ne se souvient de sa raison d'être.
Planifiez une réévaluation lors des changements qui affectent l'architecture :
- Changements côté clients : Nouvelles flottes d'équipements ou capacités d'authentification modifiées.
- Changements physiques : Pièces réaménagées, baies déplacées ou schémas de stockage modifiés.
- Changements applicatifs : Demande de trafic différente ou exigences de continuité plus strictes.
- Changements opérationnels : Nouveaux rythmes d'ouverture, dispositions pour les occupants ou zones de fréquentation maximale.
À retenir : Une architecture WiFi pérenne associe chaque choix de configuration à une exigence, une politique d'identité et un protocole de test répétable.
Cette semaine, rassemblez la liste actuelle des SSID, l'inventaire des équipements, le plan de masse de la zone la plus fréquentée et les tickets de support non résolus. Identifiez le besoin derrière chaque réseau existant et les preuves manquantes dans son PV de recette. Cela donnera à votre prochaine discussion de conception un point de départ bien plus utile qu'une simple liste d'achats de points d'accès.
Purple Access propose une session de conception de 45 minutes au cours de laquelle un ingénieur réseau Purple mappe vos SSIDs actuels sur des réseaux Open, Secure et xPSK à l'aide des points d'accès que vous possédez déjà, et vous conservez le plan obtenu. Apportez votre inventaire d'appareils et votre liste de réseaux actuelle sur Purple Access pour transformer ces exigences en un plan pratique et une discussion autour d'un pilote.