
Solutions WiFi pour le commerce de détail qui maintiennent vraiment vos magasins opérationnels
Published

Un samedi après-midi met à nu les faiblesses d'un réseau WiFi commercial plus vite que n'importe quel test en laboratoire. Les clients regardent des vidéos de démonstration et vérifient les stocks, tandis que le personnel scanne les rayons, les caisses enregistreuses traitent les achats, les caméras transfèrent leurs images et les capteurs contrôlent le matériel. Le réseau peut afficher un signal maximal, mais un terminal portable met trop de temps à s'authentifier, un terminal de paiement perd sa connexion ou le Captive Portal devient extrêmement lent.
Ce schéma amène de nombreuses équipes IT multi-sites à renouveler leurs points d'accès. Des radios plus récentes peuvent aider, mais le matériel seul ne résoudra pas le problème des identifiants partagés, des réseaux non segmentés, de la surabondance d'SSID, des configurations de magasin incohérentes ou du manque de clarté sur la gestion du réseau. Les solutions de retail WiFi solutions efficaces traitent l'accès sans fil comme une infrastructure de magasin régie par l'identité, les politiques d'accès, la mesure et les contrôles opérationnels.
Table des matières
- Pourquoi le WiFi en magasin échoue les jours d'affluence
- Comment le WiFi pour le secteur de la vente est devenu une infrastructure essentielle
- Engagement WiFi visiteurs et d'analyses en magasin
- Segmenter le trafic des POS, du personnel, des stocks et de l'IoT
- Choisir un accès sécurisé sans friction
- Exemples de WiFi pour le secteur de la vente selon le format de magasin
- Planifier un déploiement fiable dans chaque magasin
Pourquoi le WiFi des magasins échoue les jours de forte affluence
Un samedi d'affluence, une file d'attente à la caisse peut révéler plusieurs problèmes de réseau simultanément. Un client attend pour payer, un vendeur se dirige vers la réserve et un scanner portable tente de se reconnecter. La navigation des visiteurs augmente la demande, tandis que chaque point d'accès consomme du temps d'antenne à annoncer plusieurs réseaux au lieu de transmettre des données applicatives.
Un signal puissant ne garantit pas qu'un réseau de magasin dispose d'une capacité suffisante ou d'un service fiable. La saturation, une authentification lente, des échecs d'itinérance ou la latence des applications peuvent interrompre le travail, même si l'appareil capte clairement le point d'accès. Le véritable test consiste à vérifier si l'appareil approprié peut se connecter à la bonne politique, basculer d'un point d'accès à un autre et exécuter ses tâches opérationnelles sous forte charge.
Test opérationnel : Lorsqu'un magasin signale un « mauvais WiFi », identifiez le flux de travail défaillant, l'appareil impliqué, son identité et le moment exact où la transaction s'est arrêtée.
Les symptômes révèlent souvent une dette de conception :
- Délais d'authentification : Les appareils du personnel attendent la validation de l'annuaire ou du certificat avant de pouvoir commencer à fonctionner.
- Interruptions d'itinérance : Un scanner perd sa session lorsqu'un employé se déplace entre les rayons.
- Demande des invités non maîtrisée : Le trafic des clients entre en compétition avec les applications opérationnelles pour le temps d'antenne ou la bande passante Internet.
- Dérive de configuration : Les magasins utilisent des SSIDs, des mappages VLAN, des méthodes d'authentification et des paramètres de points d'accès différents.
- Preuves d'incident insuffisantes : Les équipes ne peuvent pas déterminer si la saturation RF, les identifiants, la commutation, la capacité WAN ou une application ont causé la panne.
Une conception fiable commence par les flux de travail métier et leur gouvernance. Les équipes informatiques peuvent ensuite définir les identités des utilisateurs et des appareils, attribuer des politiques contrôlées, consolider les SSID inutiles et mesurer la qualité de service pour les caisses, les scanners, les capteurs et les invités. Cette gouvernance permet souvent de protéger les opérations critiques sur les points d'accès existants, sous réserve que la capacité et la couverture répondent à la charge de travail.
Comment le WiFi du secteur de la vente au détail est devenu une infrastructure stratégique
Le WiFi en point de vente a débuté comme une solution de mobilité. La norme IEEE 802.11b a été approuvée en 1999, permettant des performances de LAN sans fil commercialement viables allant jusqu'à environ 11 Mbps, et les acteurs du secteur ont formé la Wireless Ethernet Compatibility Alliance la même année, renommée plus tard Wi-Fi Alliance (historique du WiFi en point de vente).
Les recherches historiques identifient les guichets automatiques comme les premiers clients du WiFi, car les grands magasins déplaçaient souvent les terminaux de transaction. Câbler à nouveau chaque emplacement était coûteux et contraignant ; le réseau sans fil a donc résolu un problème pratique d'exploitation avant de devenir un service client.
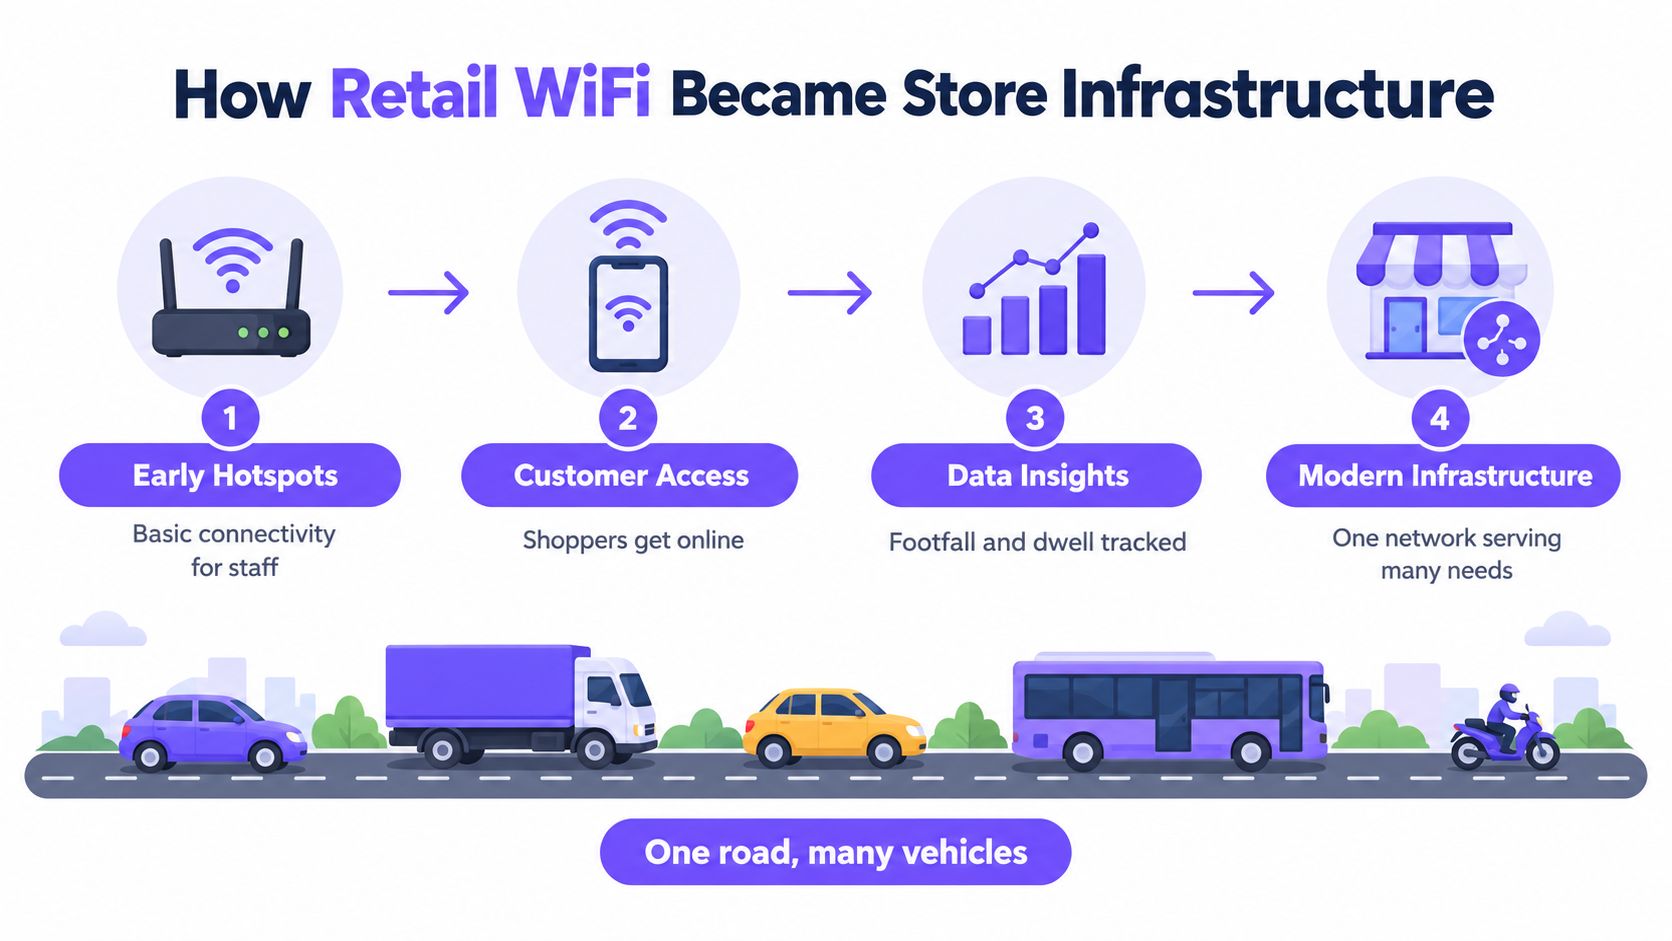
Le magasin moderne suit la même structure de base, mais avec davantage de types de trafic. Les lecteurs de stock portables, les systèmes de point de vente, les applications pour le personnel, les services de géolocalisation, l'accès invité, les bornes interactives, les caméras et les capteurs peuvent tous dépendre de la même couche sans fil physique.
Imaginez cette couche comme une route. La route est empruntée par des camionnettes de livraison, des bus, des vélos et des véhicules d'urgence. Ils partagent l'espace physique, mais n'ont pas tous la même destination, la même priorité ni les mêmes droits d'accès. Un réseau WLAN pour le commerce de détail fonctionne exactement de la même manière. Une même infrastructure radio peut desservir plusieurs groupes, à condition que le réseau attribue à chaque utilisateur ou appareil une identité, une politique, un segment et une qualité de service appropriés.
Réseau physique unique, voies logiques multiples
Le point d'accès n'a pas besoin d'une radio distincte pour chaque fonction métier. Il a en revanche besoin d'instructions claires sur les personnes autorisées à se connecter et sur les ressources accessibles via cette connexion.
Le téléphone d'un invité doit pouvoir accéder à Internet sans atteindre les systèmes du magasin. Un lecteur de code-barres peut avoir besoin d'accéder aux services de stock, mais pas aux caméras ni aux systèmes de paiement. Un capteur d'équipement peut nécessiter une connexion à sa plateforme SaaS tout en restant isolé des appareils des employés. Un concessionnaire externe peut exiger une connexion strictement limitée qui peut être révoquée sans perturber le réseau du personnel du détaillant.
C'est pourquoi les solutions WiFi pour le secteur du retail ne doivent pas être définies comme un accès internet gratuit. Elles constituent une fondation réseau opérationnelle. La couche physique fournit la connectivité, tandis que l'identité, la segmentation, l'authentification et les politiques déterminent le comportement de cette connectivité.
L'histoire explique également pourquoi une stratégie axée sur le matériel peut manquer le problème de fond. Le remplacement des points d'accès peut améliorer la capacité radio, mais il ne créera pas automatiquement des identités redevables, une attribution VLAN cohérente, un consentement invité contrôlé ou la preuve que les flux de travail critiques d'un magasin sont protégés.
Engagement WiFi invités et analyses en magasin
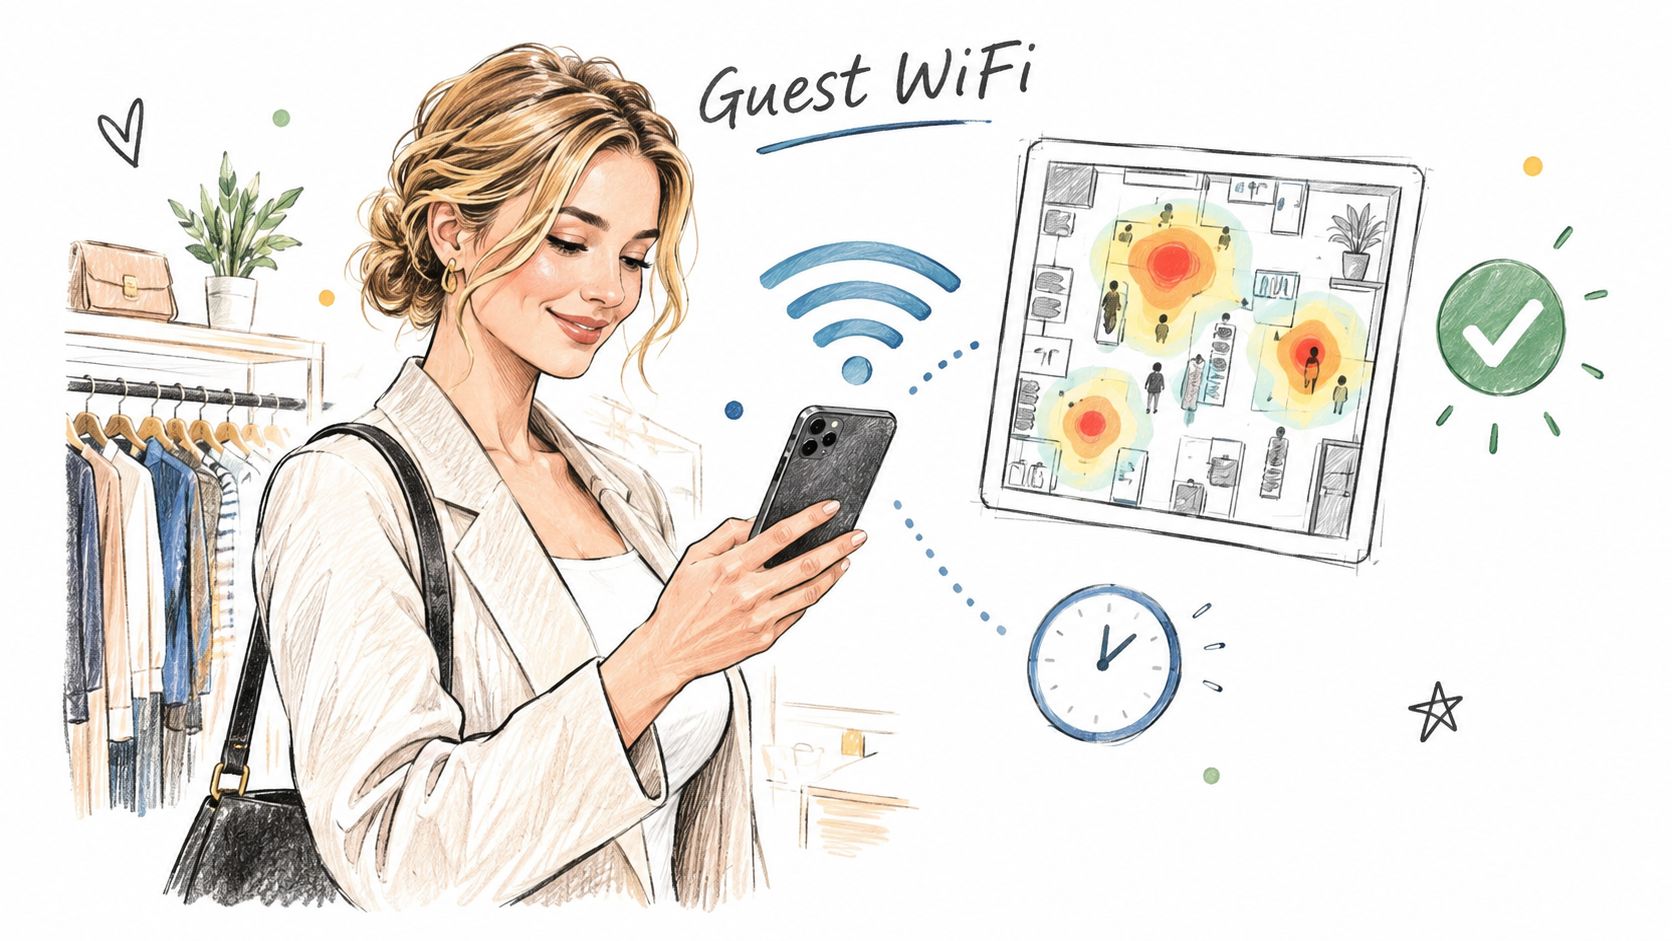
Un client entre dans un magasin, se connecte au WiFi invité et consulte la page d'un produit avant de s'adresser à un vendeur. Cette connexion peut servir à bien plus qu'à la simple navigation. Un Captive Portal aux couleurs de la marque peut présenter les conditions d'utilisation, demander le consentement, authentifier les visiteurs et associer les informations autorisées aux activités liées à l'expérience client. L'échange doit rester transparent : le client obtient un accès, tandis que le détaillant explique clairement ce qu'il collecte et pour quelle raison.
Séparez le consentement d'authentification du consentement marketing. Un visiteur peut accepter les conditions requises pour l'accès à Internet sans accepter d'e-mails ou de SMS promotionnels. Maintenir l'indépendance de ces choix réduit le risque lié à la confidentialité et évite de rendre la connectivité conditionnelle à la participation au marketing.
Transformer les connexions en signaux utiles
L'accès invité peut aider l'équipe d'un magasin à évaluer si les clients passent du temps près d'une nouvelle tête de gondole, si une campagne fait revenir les visiteurs ou si une zone suscite peu d'intérêt. Ces indicateurs permettent d'orienter les décisions d'aménagement, le calendrier des campagnes et l'organisation des services. Ils restent des tendances globales plutôt que des mesures d'une précision absolue, car un appareil connecté ne représente pas toujours une personne unique et ne révèle pas ses intentions.
La question la plus pertinente dépasse le simple nombre de connexions : quelle décision ces informations permettront-elles d'appuyer ? Pour une campagne, définissez le parcours de consentement et la méthode d'attribution. Pour l'aménagement de l'espace, des données de déplacement agrégées peuvent suffire. Pour l'amélioration du service, un court sondage peut fournir de meilleures preuves que le suivi de localisation passif.
Maintenez une périmétrie stricte des données :
- Collectez avec discernement : Ne demandez que les champs nécessaires à un cas d'usage précis.
- Expliquez clairement : Présentez la finalité, la durée de conservation et les modalités de partage directement au point de collecte.
- Séparez les identités : Dissociez autant que possible les journaux d'accès au réseau des autorisations marketing.
- Agrégez lorsque cela s'y prête : Exploitez des données de fréquentation globales dès que l'identification individuelle n'est pas requise.
- Respectez le refus de prospection : Un client qui refuse le marketing doit bénéficier exactement de la même qualité de connexion.
Un Captive Portal peut ajouter de la friction pour les acheteurs qui souhaitent simplement consulter une page produit. Passpoint et OpenRoaming peuvent offrir un accès plus simple aux utilisateurs compatibles, mais ils introduisent également des décisions relatives au cycle de vie des identités et à l'itinérance que l'équipe commerciale doit régir.
Évaluez une campagne en fonction de son impact opérationnel. Si le portail génère des appels au support, retarde la première connexion ou échoue sur des appareils plus anciens, sa valeur marketing peut ne pas justifier la perturbation. Testez le parcours sur des téléphones courants, validez les registres de consentement et maintenez le trafic invité isolé des caisses et des applications du magasin.
L'engagement WiFi en point de vente fonctionne au mieux lorsque le marketing, la confidentialité et les opérations réseau partagent la responsabilité. Le captive portal devient alors un service gouverné au sein du réseau du magasin, plutôt qu'une surface publicitaire fonctionnant indépendamment des contrôles d'accès. Ce modèle de gouvernance aide à protéger l'infrastructure existante tout en alignant la connaissance invité sur les opérations du magasin.
Segmentation du trafic POS, du personnel, des stocks et de l'IoT
La segmentation commence par la liste de ce que chaque groupe doit pouvoir atteindre, puis par le refus de tout le reste par défaut. L'objectif n'est pas de créer un SSID distinct pour chaque catégorie d'appareil. L'objectif est d'appliquer la bonne politique sans consommer inutilement du temps d'antenne ni forcer le personnel à gérer une collection de mots de passe partagés.
Cisco recommande de ne pas dépasser trois SSIDs par point d'accès physique, expliquant que chaque SSID génère une charge résiduelle de trames de gestion et peut réduire le temps d'antenne disponible pour le trafic applicatif (recommandations Cisco relatives aux SSIDs). Un balisage beacon est transmis environ toutes les 100 millisecondes, et les requêtes de sonde peuvent déclencher des réponses pour chaque réseau diffusé. Un nombre excessif de SSIDs peut entraîner une pollution radioélectrique, des échecs d'association et des dysfonctionnements sur les équipements contraints tels que les lecteurs de code-barres et les téléphones WiFi.
Un modèle de segmentation pratique
Utilisez un petit nombre de WLAN et laissez l'identité déterminer le VLAN ou la politique qui en découle. Cette approche permet de maintenir la configuration radio stable tout en permettant à la décision de sécurité de varier selon l'utilisateur, l'appareil, le rôle ou l'identifiant.
| Groupe de trafic | Méthode d'accès | Objectif d'isolation |
|---|---|---|
| Clients invités | Captive Portal, Passpoint ou OpenRoaming | Accès Internet uniquement, sans aucun acheminement vers les systèmes du magasin |
| Employés et terminaux portables | WPA3-Enterprise avec authentification par annuaire ou certificat | Autoriser les applications approuvées pour le personnel et la gestion des stocks |
| Caisses et équipements liés au paiement | Identité de l'appareil avec politique à périmètre restreint | Limiter l'accès aux seuls services de transaction requis |
| Caméras et capteurs | Clés par appareil ou accès basé sur des certificats | Empêcher le déplacement latéral et simplifier la révocation |
| Concessions et prestataires | Identité individuelle ou clés par occupant | Séparer le trafic des tiers des opérations du commerçant |
WPA3-Enterprise offre des fondations plus solides qu'un mot de passe employé partagé. Sa spécification exige le 802.1X IEEE utilisant la suite AKM basée sur SHA-256, impose la protection des trames de gestion dans le fonctionnement WPA3-Enterprise, et interdit WPA version 1, WEP et TKIP sur le même BSS WPA3-Enterprise (spécification WPA3).
Rendre la révocation spécifique
Une clé partagée crée un problème opérationnel majeur. Si un employé quitte l'entreprise, qu'un scanner disparaît ou qu'un appareil de prestataire est compromis, changer la clé affecte tous les équipements qui l'utilisent. L'accès basé sur l'identité permet à l'équipe de révoquer un seul identifiant, certificat ou enregistrement d'appareil.
Pour les équipements sans interface utilisateur incapables d'utiliser des certificats d'entreprise, les clés par équipement offrent un compromis efficace. La ressource explicative consacrée à l'IoT dans le commerce connecté constitue une base d'information utile pour les équipes qui évaluent le mode d'authentification et de communication de leurs équipements connectés. Pour un exemple de mise en œuvre axé sur les clés basées sur l'identité et l'isolation IoT, consultez xPSK pour les équipements IoT.
Testez l'architecture avec du matériel informatique réel du magasin. Vérifiez l'itinérance des scanners, le basculement du serveur d'authentification, l'expiration des certificats, la révocation des clés et la récupération après le redémarrage d'un point d'accès. Ne relevez pas les débits minimaux et n'activez pas un mode exclusivement Enterprise sur l'ensemble du parc avant que les périphériques liés au paiement, les équipements techniques et les anciens scanners n'aient réussi la validation.
Choisir un accès sécurisé sans friction
Chaque profil d'utilisateur nécessite une méthode d'intégration spécifique. Un client peut accepter un Captive Portal personnalisé une fois, tandis qu'un employé s'attend à ce qu'un appareil géré se connecte automatiquement. Un capteur IoT peut ne pas avoir d'écran du tout. Traiter chaque groupe comme un utilisateur de Captive Portal crée des frictions, et traiter chaque groupe comme un utilisateur de mot de passe partagé génère un risque évitable.
| Méthode d'accès | Utilisation idéale | Avantage principal | Compromis principal |
|---|---|---|---|
| Captive Portal | Nouveaux visiteurs et engagement avec consentement | Facile à personnaliser aux couleurs de la marque et à associer aux conditions ou au consentement | Ajoute une interaction et peut soulever des questions de confidentialité |
| Passpoint ou OpenRoaming | Visiteurs récurrents avec des profils compatibles | Accès sécurisé et répétable sans devoir se reconnecter au portail | Nécessite la gestion des profils, des identités, de l'itinérance et des partenaires |
| WPA3-Enterprise avec certificats | Personnel, ordinateurs portables gérés et terminaux mobiles approuvés | Identité individuelle, chiffrement et révocation ciblée | Nécessite la compatibilité des clients, la gestion du cycle de vie des certificats et des tests |
| Clés par équipement | IoT sans interface utilisateur, concessions et équipements | Un identifiant unique peut être révoqué sans devoir modifier chaque équipement | L'inventaire des clés et la mise en service des équipements nécessitent une gestion rigoureuse |
Adapter la méthode à l'utilisateur
Un Captive Portal convient pour une première visite lorsque le commerçant a besoin d'obtenir l'acceptation des conditions d'utilisation ou un engagement consenti. Veillez à ce que le formulaire reste court et que l'échange de valeur soit clair. N'utilisez pas le consentement marketing comme une condition non divulguée pour un accès internet de base.
Passpoint et OpenRoaming conviennent aux clients ou partenaires qui ont besoin d'un accès récurrent sur plusieurs sites. Le guide d'accès Passpoint et OpenRoaming constitue une référence utile pour les équipes qui comparent cet accès avec l'intégration via portail. Les questions opérationnelles comptent tout autant que l'expérience utilisateur : qui émet le profil, comment est-il supprimé, et que se passe-t-il lorsqu'un compte ou un équipement est compromis ?
Les certificats fonctionnent bien pour les appareils gérés des employés, car l'identité peut suivre l'appareil et l'enregistrement de l'annuaire. Avant d'activer le mode WPA3-Enterprise uniquement, vérifiez le parc de scanners et maintenez une transition contrôlée pour les clients existants. Une sécurité qui nuit à la mobilité peut paralyser un magasin tout aussi efficacement qu'une conception non sécurisée.
Mode de défaillance à tester : Une connexion réussie en laboratoire ne prouve pas grand-chose si l'itinérance échoue entre la réserve et la surface de vente, ou si la récupération de l'authentification laisse les collaborateurs dans l'impossibilité de travailler.
Les clés par appareil conviennent aux équipements qui ne prennent pas en charge 802.1X. Attribuez la responsabilité de la création, du stockage, de la rotation et de la révocation. L'accès des concessions mérite la même rigueur que l'accès interne, car un appareil tiers non géré peut devenir une voie d'accès à un environnement partagé.
La bonne réponse réside souvent dans une combinaison. Les invités peuvent utiliser un portail ou Passpoint, les employés des certificats, et les capteurs des clés individuelles. Le plan de contrôle commun doit toujours enregistrer qui ou quoi s'est connecté, où la connexion aboutit et comment l'accès peut être retiré.
Exemples de WiFi dans le secteur de la vente au détail selon le format de magasin
Un magasin de vêtements phare et une grande surface alimentaire peuvent suivre le même modèle de gouvernance tout en donnant la priorité à des flux de travail différents. La différence réside dans la manière dont les identités, les politiques, la surveillance et la responsabilité sont appliquées sur chaque site.
Dans le magasin de vêtements, l'équipe marketing peut souhaiter un parcours client personnalisé aux couleurs de la marque et une vision globale des déplacements autour des présentoirs saisonniers. L'équipe réseau sépare l'accès invité du trafic du personnel et des opérations, puis attribue les appareils des employés à une politique d'accès sécurisée. Le portail captif collecte uniquement le consentement requis pour l'activité d'engagement choisie. Les responsables de magasin reçoivent des synthèses utiles plutôt que des historiques bruts d'appareils.
La première amélioration immédiate réside dans un modèle opérationnel attribuant des responsables désignés pour l'authentification, la santé radiofréquence, le consentement, la confidentialité, la conservation, l'utilisation des campagnes et la validation en magasin. Cette responsabilité permet de protéger les caisses et les scanners sur les points d'accès existants, à condition que les politiques d'identité isolent le trafic opérationnel et que les tests confirment que l'activité des clients n'impacte pas le travail en magasin.
Une chaîne de supermarchés avec un trafic moins visible
Un réseau de grande distribution présente un profil de contraintes différent. Les collaborateurs utilisent des terminaux portables dans les rayons, les caisses nécessitent une connectivité fiable, et les capteurs de la chaîne du froid ou des installations peuvent communiquer dans des zones aux conditions radio difficiles. Le WiFi invité soutient toujours l'expérience client, mais un échec de scan d'inventaire peut impacter les opérations du magasin plus directement qu'un retard de connexion client.
La chaîne consolide les SSID inutiles et attribue aux terminaux portables gérés une politique basée sur l'identité. Les équipements ne pouvant pas utiliser de certificats reçoivent des identifiants individuels avec une propriété définie. La surveillance au niveau du magasin vérifie l'authentification des scanners, les interruptions d'itinérance, la réponse des applications et la joignabilité des capteurs au lieu de s'appuyer uniquement sur une carte de couverture.
Un centre commercial accueillant des concessions indépendantes présente un autre modèle d'exploitation. Chaque concession peut avoir besoin d'un accès Internet et de ses propres services professionnels, mais l'exploitant du centre ne doit pas distribuer une seule clé partagée à tous les occupants. Les identités et politiques par occupant rendent l'arrivée et le départ plus précis, tout en maintenant l'accès invité séparé.
La standardisation signifie des règles de décision cohérentes, et non des paramètres identiques. Une chaîne peut partager un modèle de politique, un schéma de nommage, un service d'authentification, un tableau de bord de surveillance et un processus de modification, puis adapter la configuration radio et les priorités applicatives à l'agencement de chaque magasin.
Leçon pratique : Standardisez d'abord les règles de propriété et d'accès. Ne révisez le matériel qu'après avoir testé ces contrôles et les flux de travail du magasin.
Planification d'un déploiement fiable dans chaque magasin
Commencez chaque déploiement par les flux de travail qui doivent résister à un samedi d'affluence. Remontez à partir des identités, des appareils, des contrôles et des preuves requis par ces flux de travail avant d'approuver un bon de commande. Une caisse, un scanner portable, un capteur et une session invité peuvent partager un point d'accès, mais ils ne doivent pas partager le même niveau de confiance.
Suivez cette séquence :
- Inventorier le parc : Enregistrez les points d'accès, les commutateurs, les dépendances WAN, les SSIDs, les VLANs, les services d'authentification et les types d'équipements.
- Associer les identités aux politiques : Séparez les accès pour invités, employés, terminaux portables, caisses, capteurs, prestataires et concessions.
- Réduire la charge réseau sans fil : Consolidez les SSIDs lorsque la politique basée sur l'identité peut remplacer des noms de réseau distincts. Validez ensuite l'utilisation des canaux et la compatibilité des clients.
- Piloter des magasins représentatifs : Incluez un site à forte fréquentation, une disposition complexe et un magasin disposant d'équipements existants.
- Tester les conditions de défaillance : Couvrez l'itinérance, la coupure WAN, le basculement du service d'authentification, la révocation des identifiants, l'expiration des certificats et le remplacement des points d'accès.
- Mesurer les flux de travail opérationnels : Suivez le succès des authentifications, le temps d'intégration, les échecs d'itinérance, la latence des applications, le confinement des incidents et les preuves d'audit.
Le modèle opérationnel doit être répétable, tandis que les décisions relatives aux magasins restent fondées sur des preuves. Standardisez d'abord les règles d'identité, la surveillance, la propriété et le contrôle des modifications. Évaluez ensuite chaque point d'accès en fonction de la capacité, de la compatibilité, de la prise en charge et des conditions physiques. Ne remplacez les équipements que lorsqu'ils ne peuvent pas répondre au flux de travail testé ou aux exigences d'assistance.
Les opérateurs en contact avec la clientèle peuvent également avoir besoin d'une connectivité pour prendre en charge l'interaction numérique dans des environnements de restauration rapide. Isolez ce service des caisses, des appareils du personnel et du trafic lié aux stocks grâce à des politiques basées sur l'identité.
Un examen du matériel tel que les conseils sur le matériel Purple Access peut aider les équipes à évaluer si les points d'accès actuels sont adaptés au déploiement. Le modèle de magasin final doit désigner les propriétaires, documenter les exceptions, définir les actions de rétablissement et indiquer quelles mesures confirment que l'activité commerciale peut se poursuivre pendant les pannes.
Purple Access prend en charge l'accès basé sur l'identité, l'intégration des invités, la segmentation et les contrôles de politiques sur les points d'accès existants. Ces contrôles permettent aux équipes multisites de régir l'accès de manière cohérente tout en offrant aux clients une expérience de connexion plus fluide.