
WiFi et conformité PCI-DSS : Guide de sécurité multisite
Published

La plupart des guides PCI-DSS pour le WiFi s'arrêtent à "créer un SSID invité". Ce conseil est trop superficiel pour résister à un véritable audit. Le périmètre PCI-DSS n'est pas déterminé par le nom du réseau, il est déterminé par les chemins de trafic, la connectivité et la preuve que l'environnement des données de cartes de paiement reste isolé.
Si un système sans fil peut atteindre les systèmes de paiement, ou si vous ne pouvez pas prouver qu'il ne le peut pas, il fait partie du sujet. Les directives PCI traitent le WiFi comme un enjeu de sécurité des paiements depuis des années, et la règle fondamentale n'a pas changé : le périmètre suit le flux de données, pas les étiquettes (PCI Wireless Guidelines). Cela signifie qu'un SSID invité, un SSID d'entreprise et un VLAN "temporaire" sont tous irrélevants si le chemin sous-jacent touche toujours le CDE.
Table des matières
- Pourquoi le WiFi invité n'est pas automatiquement hors du périmètre PCI
- Prouver la segmentation sans fil avec des preuves acceptées par l'évaluateur
- Choisir le bon modèle d'authentification pour le sans-fil PCI
- VLAN basés sur l'identité, Cloud RADIUS et cryptographie forte
- Journalisation, surveillance et détection des points d'accès illicites
- Guide de remédiation pour les constats PCI sans fil les plus fréquents
- Ce que les évaluateurs demandent concernant le sans-fil
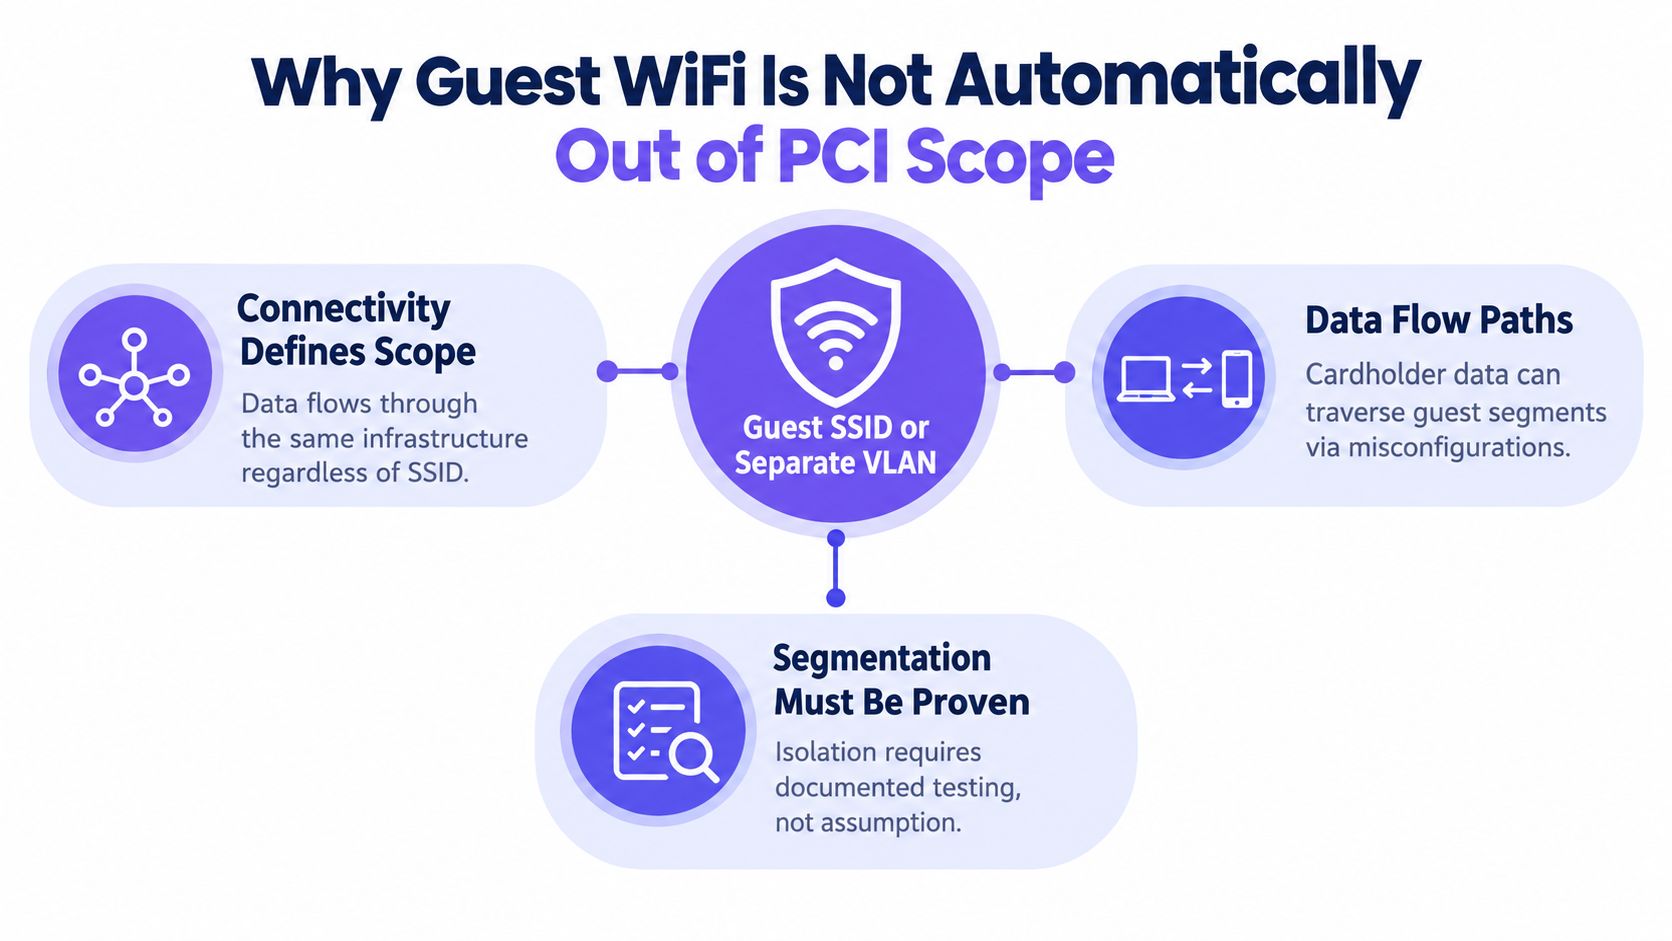
Pourquoi le WiFi invité n'est pas automatiquement hors du périmètre PCI
Un SSID invité séparé ne rend pas le WiFi sécurisé par défaut, et un VLAN séparé ne résout pas non plus le problème. Le périmètre PCI n'est exclu que lorsque le sans-fil est segmenté de l'environnement des données de titulaires de cartes (CDE) et que cette séparation est appliquée dans l'acheminement, et pas seulement dans la désignation. La norme PCI-DSS 4.0.1 exige des contrôles de sécurité réseau entre tous les réseaux sans fil et le CDE, le trafic sans fil étant refusé par défaut et seul le trafic justifié par l'activité étant autorisé (PCI Wireless Guidelines).
Le nom du SSID ne constitue pas un contrôle
Un point d'accès, un contrôleur ou un commutateur compromis peut toujours faire un pont vers le réseau de paiement si la route existe. Le "WiFi invité" exprime une intention. Ce n'est pas un contrôle qu'un évaluateur peut vérifier.
Règle pratique : si vous ne pouvez pas montrer où le trafic s'arrête, vous n'avez pas démontré la segmentation.
Le plus difficile est de prouver l'isolement. Les directives PCI mettent également en garde contre l'idée de croire que le sans-fil est inoffensif sous prétexte que les systèmes de paiement n'y sont pas connectés intentionnellement, et elles exigent une vérification périodique de l'absence de technologies sans fil non autorisées.
Ce qui détermine le périmètre
La question est directe : un flux de trafic provenant de ce réseau sans fil peut-il atteindre le CDE ? Si oui, le réseau entre dans le périmètre. Si non, vous devez tout de même prouver que le blocage est réel, appliqué et surveillé.
Ces preuves comptent encore plus dans les environnements multisites où les points d'accès, les commutateurs, les pare-feux, les caméras, les caisses et les appareils du personnel partagent la même infrastructure. Un nom d'SSID propre ne sera d'aucune utilité si le routage, la politique du contrôleur ou une liaison montante de commutateur partagée laissent un chemin masqué ouvert. Une comparaison utile est l'approche à trois SSID de Purple Access, qui traite l'identité et le rôle réseau comme des éléments distincts de l'étiquette SSID elle-même.
Prouver la segmentation sans fil avec des preuves acceptées par l'évaluateur
La segmentation n'a de valeur que si vous pouvez la prouver sur le réseau. Commencez par le pare-feu, pas par le tableau de bord. Les directives PCI exigent que les contrôles de segmentation bloquent le trafic entre les réseaux sans fil et le CDE, et imposent de tester cette segmentation par des tests de pénétration au moins une fois par an, ainsi qu'après chaque modification majeure du réseau, du pare-feu, du contrôleur, du VLAN, de l'identité ou de l'application de paiement.
Construisez la chaîne de preuves
Utilisez le même modèle de preuve à chaque fois, afin que l'évaluateur voie un contrôle répétable et non une capture d'écran ponctuelle. Joignez la capture d'inventaire AP utilisée pour le test, puis montrez l'état du pare-feu, du commutateur et du contrôleur au moment du test. Comparez régulièrement cela aux données du contrôleur, aux données du commutateur, aux enregistrements DHCP et aux résultats de détection des intrusions sans fil. Pour la validation côté commutateur, les conseils sur la configuration des commutateurs réseau d'IT Cloud Global constituent une référence utile.
Une règle de pare-feu sur le papier ne suffit pas. Vous devez prouver que le chemin déployé bloque le trafic.
Les tests négatifs sont essentiels. Testez le pontage d'AP malveillants, l'association de clients non autorisés, le saut de VLAN, les accès administratifs faibles et l'accès accidentel aux terminaux de paiement. Si un test se contente de confirmer que la règle existe, ce n'est pas un test de segmentation. C'est une simple capture d'écran de configuration.
Ce qu'il faut vérifier avant et après les modifications
Une modification du réseau peut invalider des preuves claires du jour au lendemain. Réexécutez les tests après les mises à jour de contrôleur, les modifications de pare-feu, les refontes de VLAN, les changements d'identité ou les modifications d'applications de paiement. N'attendez pas la saison de l'audit annuel pour découvrir des dérives.
Si vous cherchez une approche pratique pour la gestion des commutateurs et des contrôleurs, les conseils fournis sur la page consacrée à la conception de segmentation sans fil à trois SSID constituent un complément utile, car la même rigueur opérationnelle s'applique aux preuves de segmentation. L'objectif est de démontrer que le routage, la commutation et les politiques de pare-feu concordent avec l'isolation souhaitée.
Lorsque vous rédigez ce dossier pour un évaluateur, rassemblez les artefacts : plan de test, résultats des tests, notes de correction et preuves de nouveau test. Ce bundle transforme un "nous pensons que c'est isolé" en "nous l'avons prouvé".
Choisir le bon modèle d'authentification pour le WiFi PCI
Les mots de passe partagés constituent la réponse acceptable la plus faible, et généralement la plus facile à compromettre en conditions réelles. Le personnel change. Les prestataires partent. Les concessions tournent. Une PSK qui reste active trop longtemps devient une menace, même si le signal sans fil lui-même est segmenté. Pour les environnements PCI, l'authentification doit prendre en charge un accès unique, une révocation ciblée et un mappage d'identité clair.
Voici la comparaison directe.
| Modèle | Risque lié au secret partagé | Révocation par équipement | Mappage de l'identité vers le VLAN | Adéquation PCI-DSS 4.0.1 |
|---|---|---|---|---|
| PSK partagé | Élevé, un seul secret est partagé entre plusieurs utilisateurs ou équipements | Faible, modifier un utilisateur implique généralement de changer toute la clé | Limité, l'identité est floue | Médiocre pour le personnel et les réseaux opérationnels |
| WPA2-Enterprise avec EAP-TLS | Faible, les identifiants sont liés aux certificats sur les équipements | Élevée, un certificat peut être révoqué sans reconfigurer le WLAN | Élevée, RADIUS peut associer les utilisateurs et équipements aux politiques | Excellente adéquation pour l'accès du personnel |
| xPSK par équipement | Plus faible que le PSK partagé, chaque équipement ou entité reçoit sa propre clé | Élevée, une clé peut être supprimée sans impacter les autres | Bonne, l'identité peut piloter la politique et la révocation | Excellente adéquation pour le BYOD, l'IoT et les concessions |
WPA2-Enterprise avec EAP-TLS est le modèle le plus propre pour le personnel. Il vous offre une confiance basée sur des certificats et élimine les problèmes de clés partagées que les auditeurs détestent. Pour les appareils BYOD, IoT ou de concession, les xPSK par appareil ou par client sont mieux adaptés sur le plan opérationnel, car vous pouvez révoquer un seul appareil sans bloquer l'ensemble du réseau.
Règle opérationnelle : si vous ne pouvez pas révoquer un appareil sans modifier l'accès de tous les autres, le modèle manque de précision.
Pour une conception fondée sur l'identité, la page consacrée au réseau basé sur l'identité de Purple Access mérite d'être consultée, car elle structure l'accès sans fil autour de l'identité de l'utilisateur et de l'appareil plutôt qu'autour d'un identifiant unique partagé. C'est le modèle mental adapté pour le pci compliance wifi au sein d'un parc multisite.
Le WiFi invité doit rester sur un chemin dédié sans aucune route vers le CDE. L'accès du personnel doit utiliser des certificats. Tout le reste doit être explicite, révocable et auditable.
VLANs basés sur l'identité, RADIUS Cloud et cryptographie forte
L'authentification n'est utile que lorsque RADIUS associe l'identité au bon segment. Dans une architecture sans fil PCI, le chemin de contrôle va du magasin d'identités vers RADIUS, puis vers le VLAN et la politique de pare-feu ; chaque étape doit être vérifiable.
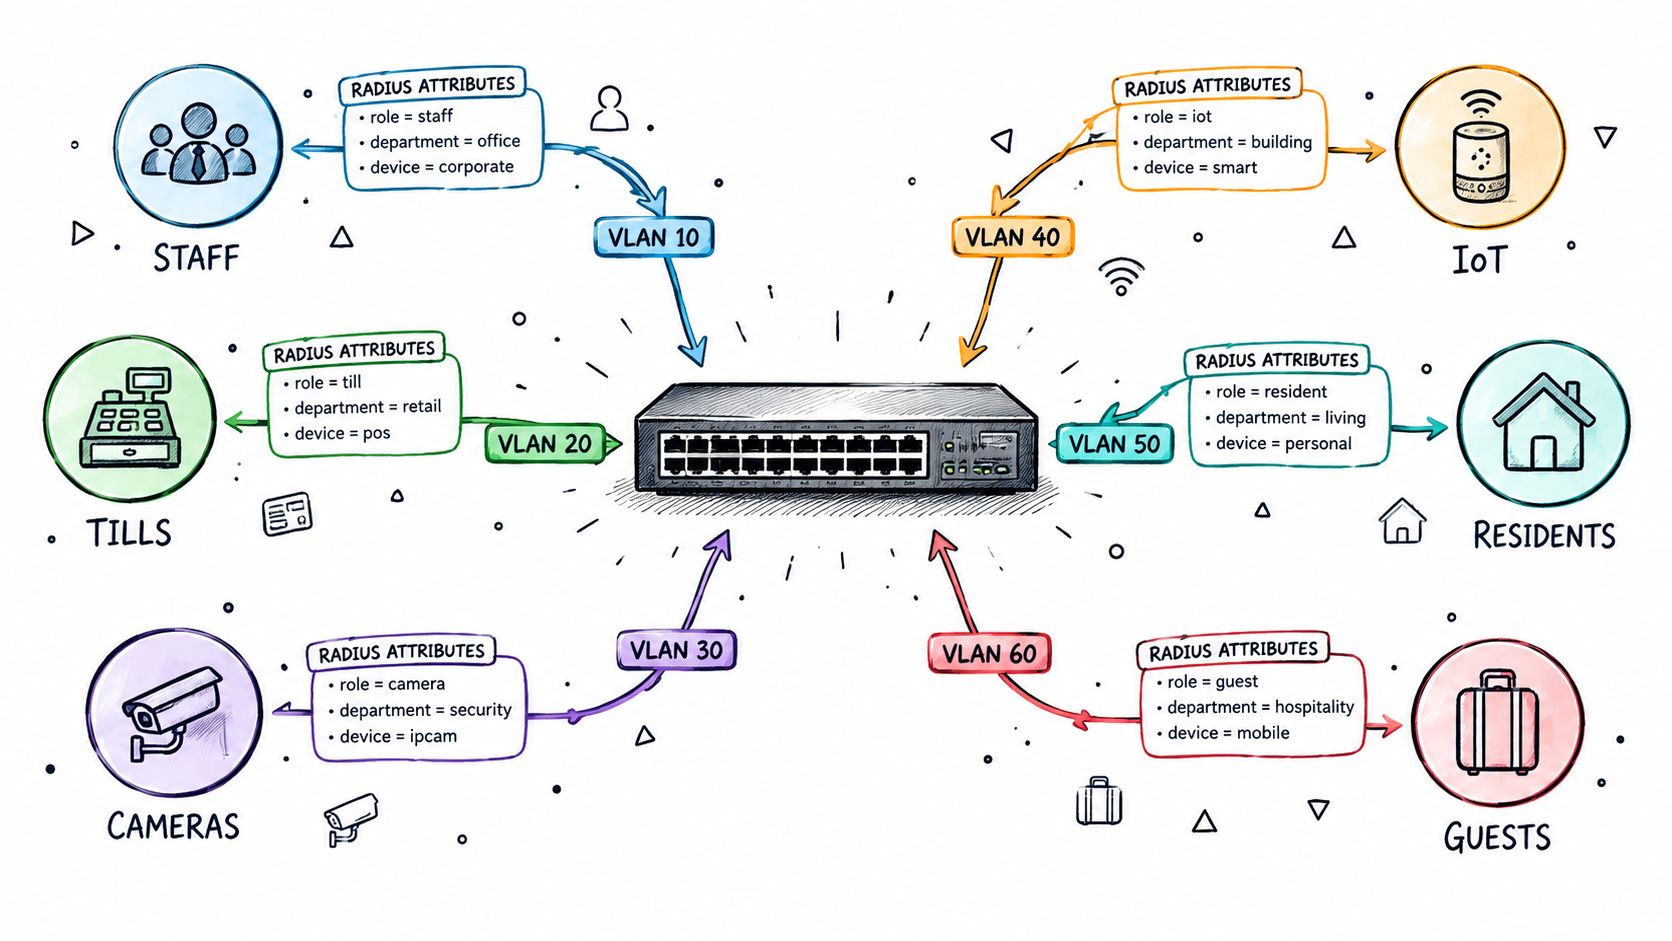
L'identité doit aboutir au bon endroit
L'approvisionnement adossé à un annuaire via des systèmes tels que Microsoft Entra ID, Okta ou Google Workspace maintient les arrivées, les changements de poste et les départs en phase avec la politique. Si l'identité change mais pas l'attribution de VLAN, le réseau continue de traiter l'ancien utilisateur comme si rien n'avait changé.
Pour la couche de commutation sous-jacente, consultez la configuration VLAN pour les petites entreprises, qui couvre la configuration des ports trunk et d'accès acheminant ces segments attribués par RADIUS.
Le Cloud RADIUS correspond à ce modèle lorsque vous avez besoin d'une authentification cohérente entre différentes régions ou sites. Le Cloud RADIUS de Purple Access associe le routage basé sur l'identité au bon SSID et VLAN, avec un journal d'audit et la prise en charge de la révocation. Cela permet de maintenir l'accès sans fil lié à l'identité actuelle, et non à des listes MAC statiques.
La cryptographie forte fait partie de l'analyse du périmètre
Les directives sans fil PCI traitent les réseaux sans fil comme des réseaux publics pour la transmission des données de cartes de paiement, ainsi le trafic PAN nécessite une cryptographie forte telle que TLS, IPsec, ou WPA2-AES (PCI Wireless Guidelines). Un « WiFi sécurisé » n'est pas la même chose qu'un WiFi conforme. Le choix du chiffrement doit correspondre aux données qui circulent sur la liaison.
L'intégration basée sur des certificats via MDM conserve les clés privées à l'écart des mots de passe partagés et offre aux appareils du personnel un modèle de confiance plus clair. Pour les environnements mixtes, utilisez des certificats pour les employés, des xPSK pour les appareils qui ne peuvent pas exécuter une authentification d'entreprise complète, et un accès invité sur un chemin qui n'atteint jamais les systèmes de paiement.
Journalisation, surveillance et détection des points d'accès malveillants
Une politique écrite interdisant le WiFi ne supprime pas l'obligation de détection des points d'accès malveillants. La norme PCI exige que les organisations gèrent à la fois les points d'accès sans fil autorisés et non autorisés ; le contrôle doit donc être actif, et pas seulement documenté.
Le cycle de surveillance efficace
Commencez avec un inventaire d'AP approuvé, puis traitez-le comme un registre de contrôle en direct. Incluez le propriétaire, l'emplacement, l'adresse matérielle, les SSID, le contrôleur, le firmware et la capacité de l'AP à atteindre le CDE. Effectuez la comparaison d'inventaire selon un rythme hebdomadaire fixe et conservez l'historique des différences, car l'évaluateur demandera quand la dernière comparaison a eu lieu et ce qu'elle a révélé.
Comparez cet inventaire avec les données du contrôleur, du commutateur, du DHCP et de la détection des intrusions sans fil. Recherchez ensuite les écarts : un nouveau BSSID, un équipement déplacé, une incompatibilité de firmware ou un AP qui apparaît sur une source mais pas sur les autres.
Si vous voyez un BSSID inconnu, enquêtez. Validez l'appareil physiquement, classez-le et mettez-le en quarantaine ou supprimez-le s'il n'est pas autorisé. Conservez l'alerte, les notes d'enquête et les preuves de résolution. L'évaluateur veut une piste claire, pas une simple phrase indiquant que quelqu'un s'en est occupé.
Un cycle de surveillance du sans-fil pratique doit ressembler à ceci :
- Inventoriez d'abord : maintenez à jour la liste approuvée, y compris la propriété et l'emplacement.
- Recroisez selon un calendrier fixe : comparez chaque semaine les données du contrôleur, du commutateur, du DHCP et du WIDS.
- Faites remonter les inconnus : étudiez tout BSSID ou AP qui ne correspond pas à l'inventaire.
- Validez en personne : confirmez physiquement l'équipement avant de le classifier.
- Corrigez et conservez : mettez en quarantaine ou retirez l'équipement, puis conservez l'historique des alertes et le résultat de la comparaison.
N'oubliez pas la norme de schématisation
Les schémas sans fil doivent montrer le positionnement des contrôles de sécurité et toutes les connexions pertinentes, y compris les WLAN hors périmètre. Un évaluateur doit comprendre comment la structure sans fil se rattache au CDE, et pas seulement où les SSID émettent.
Si votre surveillance se contente de remonter ce que vous aviez l'intention de déployer, elle ratera ce qui est réellement apparu sur le terrain.
Guide de résolution pour les constats PCI sans fil les plus fréquents
La plupart des problèmes sans fil réapparaissent parce que les équipes corrigent les symptômes plutôt que la défaillance des contrôles. Elles restaurent un schéma, changent un mot de passe ou mettent à jour un contrôleur, puis s'arrêtent avant de reconstruire la chaîne de preuves. C'est pourquoi les mêmes problèmes continuent d'apparaître lors des audits multi-sites.
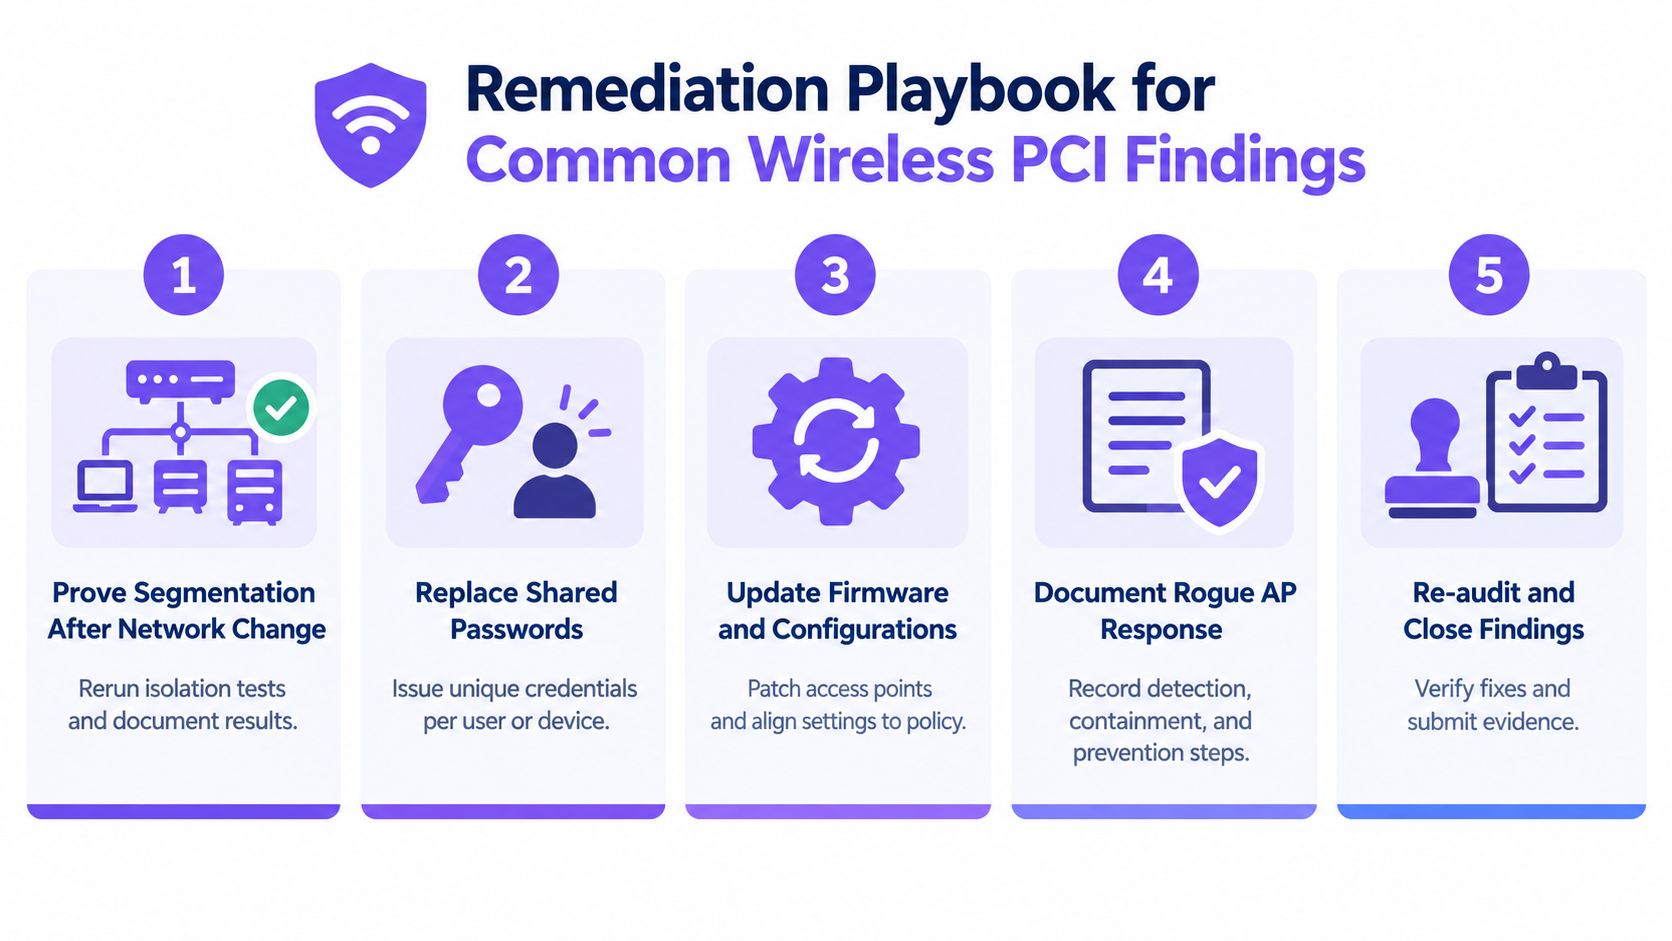
Corrigez la défaillance, puis prouvez la correction
Si la segmentation a échoué après une modification du réseau, réexécutez les tests d'isolation et capturez le résultat. Si le personnel partage toujours un mot de passe, faites-le passer à des certificats ou à des clés par appareil. Si les configurations du contrôleur ou du commutateur ont dérivé, réalignez-les sur la politique et stockez la nouvelle capture instantanée avec un suivi de date.
Un chemin d'accès administratif faible sur le contrôleur ou le commutateur nécessite le même traitement. Fermez-le, puis prouvez qu'il est fermé à partir du même point de vue qu'utiliserait un attaquant. L'évaluateur se moque que l'ACL prévue existe si le chemin réel présente toujours des fuites.
Priorisez le backlog en fonction de l'impact sur l'audit
- Prouvez la segmentation après toute modification du réseau. Il s'agit de la correction à plus forte valeur ajoutée car elle répond à la question centrale de la norme PCI : le réseau sans fil peut-il atteindre le CDE ?
- Remplacez les mots de passe partagés. L'accès partagé est difficile à révoquer proprement et facile à mal gérer à grande échelle.
- Mettez à jour les firmwares et les configurations. C'sest en dérivant que la conception conforme d'hier devient l'exposition d'aujourd'hui.
- Documentez la réponse aux AP malveillants. Si la réponse n'est pas enregistrée, le contrôle semble virtuel.
- Réauditez et clôturez les observations. Chaque correction nécessite une preuve de nouveau test, sinon elle n'est pas clôturée.
Les meilleures preuves de correction sont simples et factuelles. Elles montrent la modification, le test, le résultat et la date. C'est ce à quoi les auditeurs font confiance.
Ce que les auditeurs demandent au sujet du sans-fil
Le WiFi invité ne réduit pas le périmètre PCI à lui seul. Les évaluateurs cherchent la preuve que le trafic sans fil ne peut pas atteindre le CDE dans la pratique, et pas seulement sur un schéma réseau.
Ils veulent des preuves, pas des étiquettes. Cela implique des règles de pare-feu, des révisions de routage, des captures de contrôleurs et de commutateurs, des tests de paquets et des journaux montrant que le trafic est bloqué ou confiné comme prévu. Un SSID séparé n'est utile que si le chemin actif le permet.
Ils vérifient également l'historique des nouveaux tests. Les tests de segmentation sans fil doivent être répétés après tout changement important au niveau du réseau, du pare-feu, du contrôleur, du VLAN, de l'identité ou de l'application de paiement, et l'évaluateur s'attendra à voir les preuves des derniers tests effectués.
Après une modification de contrôleur ou de pare-feu, réexécutez les tests sans fil et conservez les résultats avant et après. Si le contrôle a changé, la preuve doit évoluer en conséquence.
Les configurations multisites font l'objet d'un examen plus approfondi. L'infrastructure partagée peut brouiller le trafic des invités, du personnel et des paiements, de sorte que les évaluateurs demandent généralement une cartographie des identités, des preuves de segmentation et une surveillance en direct sur l'ensemble des sites. Ils demandent également souvent les trois derniers rapports d'investigation sur les AP roguish et la preuve que la modification la plus récente du pare-feu a été retestée.
Purple Access aide à modéliser l'accès sans fil autour de l'identité, à segmenter les utilisateurs et les appareils à l'aide de politiques pilotées par RADIUS, et à centraliser les preuves d'audit. Si vous renforcez votre pci compliance wifi sur plusieurs sites, visitez Purple Access et découvrez comment son Cloud RADIUS, son xPSK et ses outils de preuve s'intègrent dans une architecture sans fil maîtrisée.
