Multifamily WiFi: आइसोलेशन, xPSK और बिलिंग कैसे काम करते हैं
Published

निवासी का टीवी कनेक्ट नहीं होगा, लीज़िंग कार्यालय का कहना है कि इंटरनेट काम कर रहा है, और पार्किंग कैमरे ऑफ़लाइन होते रहते हैं। इस बीच, किसी ने डिलीवरी ड्राइवर को वही WiFi पासवर्ड दे दिया है जिसका उपयोग रखरखाव दल करता है। आपसे अधिक बैंडविड्थ खरीदने के लिए कहा जा रहा है, लेकिन बैंडविड्थ इनमें से किसी भी स्वामित्व या एक्सेस-नियंत्रण समस्याओं को ठीक नहीं करेगी।
मल्टीफैमिली WiFi सबसे अच्छा काम तब करता है जब आप इमारत को पहचान-पृथक नेटवर्कों के संग्रह के रूप में देखते हैं, न कि एक बड़े वायरलेस हॉटस्पॉट के रूप में। एक और एक्सेस पॉइंट चुनने से पहले यह तय करें कि प्रत्येक उपकरण किसका है, यह कहाँ तक पहुँच सकता है, इसके कनेक्शन का भुगतान कौन करता है, और इसे कौन ठीक करता है।
विषय-सूची
- प्रत्येक मल्टीफैमिली बिल्डिंग के लिए आवश्यक तीन नेटवर्क
- बिलिंग मॉडल की तुलना
- प्रति-किराएदार आइसोलेशन निवासियों को कैसे अलग रखता है
- साझा कीज़ बनाम प्रति-डिवाइस xPSK
- कवरेज का परीक्षण कैसे करें और फेलओवर की योजना कैसे बनाएं
- तीन आवासीय परिदृश्यों का समाधान
- संचालन और मूव-इन तत्परता
- निर्माण से पहले अपनी इमारत के मॉडल की पुष्टि करें
हर मल्टीफैमिली बिल्डिंग के लिए आवश्यक तीन नेटवर्क
मान लीजिए कि आप अपार्टमेंट, एक लीज़िंग कार्यालय, एक जिम, एक कर्मचारी मंजिल, और पार्किंग-डेक कैमरों वाली इमारत की योजना बना रहे हैं। निवासियों को घर जैसी कनेक्टिविटी की आवश्यकता होती है, आगंतुकों को अस्थायी इंटरनेट एक्सेस की आवश्यकता होती है, और कर्मचारियों को व्यावसायिक अनुप्रयोगों तक पहुंच की आवश्यकता होती है। उन आवश्यकताओं के कारण हर कमरे या विभाग के लिए अलग नेटवर्क नाम नहीं बनना चाहिए।
तीन एक्सेस श्रेणियों के साथ शुरुआत करें: ओपन गेस्ट, सिक्योर स्टाफ, और निवासी और डिवाइस। ये नीति में प्रवेश बिंदु हैं, न कि प्रत्येक श्रेणी में सब कुछ एक ही अप्रतिबंधित सबनेट पर रखने की अनुमति।
मल्टीफैमिली बिल्डिंग में नेटवर्क के प्रकार
| नेटवर्क | कौन और क्या इसका उपयोग करता है | वे कैसे जुड़ते हैं | इसे क्या अलग करता है |
|---|---|---|---|
| ओपन गेस्ट | आगंतुक, डिलीवरी ड्राइवर, BYOD फोन | SSO, सोशल या SMS साइन-इन के साथ Captive Portal | क्लाइंट आइसोलेशन के साथ गेस्ट VLAN |
| सुरक्षित स्टाफ | लीजिंग एजेंट, रखरखाव, ठेकेदार, प्रबंधित उपकरण | व्यक्तिगत क्रेडेंशियल्स के साथ प्रमाण पत्र-आधारित EAP-TLS या Passpoint | स्टाफ VLAN, निवासियों और भवन प्रणालियों से अलग |
| निवासी और डिवाइस | निवासी, स्मार्ट टीवी, थर्मोस्टेट, दरवाजे के ताले, कैमरे, सुविधा टिल | प्रति डिवाइस, उपयोगकर्ता या किरायेदार विशिष्ट कुंजी | प्रति निवासी या किरायेदार का अपना VLAN, संपत्ति के स्वामित्व वाली प्रणालियों के लिए अलग नीति समूहों के साथ |
पहचान को गंतव्य चुनने दें
एक SSID वह नेटवर्क नाम है जिसे लोग देखते हैं। एक VLAN उस नाम के पीछे एक तार्किक ट्रैफ़िक सेगमेंट है। किसी नेटवर्क का नाम Resident रखने से यह साबित नहीं होता कि उससे जुड़ने वाला उपकरण किसी वर्तमान निवासी का है, और दूसरे नेटवर्क का नाम Staff रखने से यह स्थापित नहीं होता कि कौन सा कर्मचारी कनेक्ट हो रहा है।
प्रमाणीकरण द्वारा उपयुक्त VLAN या भूमिका वापस मिलनी चाहिए। निवासी का फोन उस घर के सेगमेंट से संबंधित है; संपत्ति के स्वामित्व वाला कैमरा कैमरा नीति डोमेन से संबंधित है, भले ही दोनों एक ही डिवाइस-उन्मुख SSID के माध्यम से प्रवेश करते हों। तीन-SSID आर्किटेक्चर प्रत्येक किरायेदार के लिए एक नया प्रसारण नेटवर्क बनाए बिना इन एंट्री पॉइंट्स का मानचित्रण करने का एक उपयोगी तरीका प्रदान करता है।
BYOD ऑनबोर्डिंग को चल रहे ऑथराइजेशन से अलग रखें। एक व्यक्तिगत फ़ोन पोर्टल से शुरू हो सकता है, लेकिन किसी कर्मचारी को लीज़िंग रिकॉर्ड तक पहुंच केवल इसलिए नहीं मिलनी चाहिए क्योंकि उसने गेस्ट साइन-इन पूरा किया है। इसी तरह, Passpoint सुरक्षित खोज और कनेक्शन को सुव्यवस्थित करता है, लेकिन क्रेडेंशियल और ऑथराइजेशन नीति अभी भी पहुंच का निर्धारण करती हैं।
डिज़ाइन नियम: किसी डिवाइस के मालिक और उद्देश्य को उसकी अनुमतियाँ निर्धारित करनी चाहिए, न कि उस एक्सेस पॉइंट को जिस तक वह पहुँचता है।
पोर्टल सहमति को नेटवर्क प्राधिकरण से अलग से रिकॉर्ड करें, और वैकल्पिक मार्केटिंग सहमति को एक्सेस नीति का विकल्प न बनाएं। उपकरण चुनने से पहले, भवन में प्रत्येक उपकरण वर्ग को सूचीबद्ध करें और उसे एक तालिका पंक्ति में रखें, फिर उस प्रवेश बिंदु के पीछे आवश्यक प्रतिबंधित सेगमेंट की पहचान करें।
बिलिंग मॉडलों की तुलना
उपलब्ध और शामिल होने के बीच का अंतर महत्वपूर्ण है: U.S. Census Bureau की अपार्टमेंट रिपोर्ट में पाया गया कि WiFi या इंटरनेट सेवा 2015 में नए निर्मित अमिश्रित U.S. किराये के 99% अपार्टमेंट में उपलब्ध थी, लेकिन केवल 12% में ही यह सेवा शामिल थी। मालिक द्वारा प्रत्येक निवासी के सब्सक्रिप्शन को खरीदे बिना भी एक इमारत कनेक्टिविटी का समर्थन कर सकती है।
बिलिंग, नेटवर्क प्रबंधन और अवसंरचना स्वामित्व अलग-अलग निर्णय हैं। एक प्रबंधित नेटवर्क के लिए स्वचालित रूप से बल्क बिलिंग की आवश्यकता नहीं होती है, और एक बल्क समझौते में स्वचालित रूप से अपार्टमेंट-स्तरीय समस्या निवारण शामिल नहीं होता है।
मल्टीफैमिली WiFi बिलिंग मॉडल
| मॉडल | निवासी कैसे भुगतान करते हैं | सेवा का संचालन कौन करता है | सबसे उपयुक्त | मुख्य जोखिम |
|---|---|---|---|---|
| किराए में बल्क इंटरनेट | किराए में शामिल | मालिक या बल्क प्रदाता | वे मालिक जो लीजिंग सुविधा चाहते हैं | लागत का भुगतान हर यूनिट के लिए किया जाता है, चाहे उसका उपयोग हो या न हो |
| निवासी द्वारा भुगतान किया गया रिटेल | निवासी सीधे किसी ISP को सब्सक्राइब करता है | प्रत्येक निवासी का प्रदाता | कम घनत्व वाली या पुरानी इमारतें | असमान कवरेज और सेवा की तलाश करते निवासी |
| निवासी शुल्क के साथ Managed WiFi | मासिक शुल्क किराए में जोड़ा जाता है या अलग से बिल भेजा जाता है | प्रबंधित प्रदाता | बल्क खरीद व्यवस्था के बिना संपत्ति-व्यापी WiFi चाहने वाली संपत्तियां | शुल्क का विरोध और प्रति-यूट अनिश्चित मूल्य निर्धारण |
| हाइब्रिड बेस प्लस पेड टियर | बेस किराए में शामिल, तेज़ टियर वैकल्पिक | मालिक और प्रदाता एक साथ | मिश्रित-आय या सुविधा-संचालित इमारतें | एक ही नेटवर्क पर दो टियर सपोर्ट विवाद पैदा करते हैं |
| निःशुल्क कॉमन-एरिया WiFi | साझा क्षेत्रों के लिए कोई शुल्क नहीं | मालिक | केवल लॉबी और सुविधा स्थान | यूनिट्स को कवर नहीं करता है, और सार्वजनिक तथा निजी ट्रैफिक को अलगाव की आवश्यकता होती है |
केवल सर्किट की ही नहीं, बल्कि जिम्मेदारी की कीमत तय करें
बल्क बिलिंग एक सीधा निवासी अनुभव प्रदान करती है, लेकिन रिक्ति और कम उपयोग के दौरान मालिक अनुबंधित लागत वहन करता है। निवासी संपत्ति के पास शिकायतें भी लाएंगे, भले ही कोई भी कंपनी तकनीकी रूप से सेवा संचालित करती हो।
रिटेल सब्सक्रिप्शन मालिक की प्रत्यक्ष बिलिंग भूमिका को कम करते हैं। वे संचार कक्षों तक पहुँच, क्षतिग्रस्त केबलिंग, या गलत तरीके से रखे गए उपकरणों से होने वाले व्यवधान जैसी भवन जिम्मेदारियों को समाप्त नहीं करते हैं।
हाइब्रिड मॉडल के लिए, प्रमाणित घर की नीति पर सशुल्क स्तर लागू करें। एक प्रीमियम SSID न बनाएं और निवासियों से यह समझने की उम्मीद न करें कि कोई समस्या उनकी सदस्यता, उनके उपकरण या उनके स्थान से आ रही है। एक तेज़ योजना भी कमजोर अपार्टमेंट कवरेज को ठीक नहीं करेगी।
तुलना में कम दिखाई देने वाली लागतों को शामिल करें:
- भौतिक रखरखाव: स्विचेस, पावर सप्लाई, केबल बिछाने की खराबी, और प्रतिस्थापन एक्सेस पॉइंट।
- सेवा प्रशासन: खाता परिवर्तन, बिलिंग विवाद, ऑनबोर्डिंग, और मूव-आउट प्रोसेसिंग।
- खराबी से निपटना: रिमोट डायग्नोसिस, ऑनसाइट विज़िट, और निवासियों के स्वामित्व वाले उपकरणों की जिम्मेदारी।
पहले सहायता मालिक का चयन करें। फिर वह बिलिंग मॉडल चुनें जो उस मालिक के बजट और अधिकार के अनुकूल हो।
एक सस्ती सेवा तब महंगी हो जाती है जब लीजिंग कर्मचारी अपना दिन निवासियों और एक ऐसे प्रदाता के बीच स्क्रीनशॉट रिले करने में बिताते हैं जो इमारत के अंदर जांच नहीं करेगा।
प्रति-किराएदार अलगाव (Per-Tenant Isolation) निवासियों को कैसे अलग रखता है
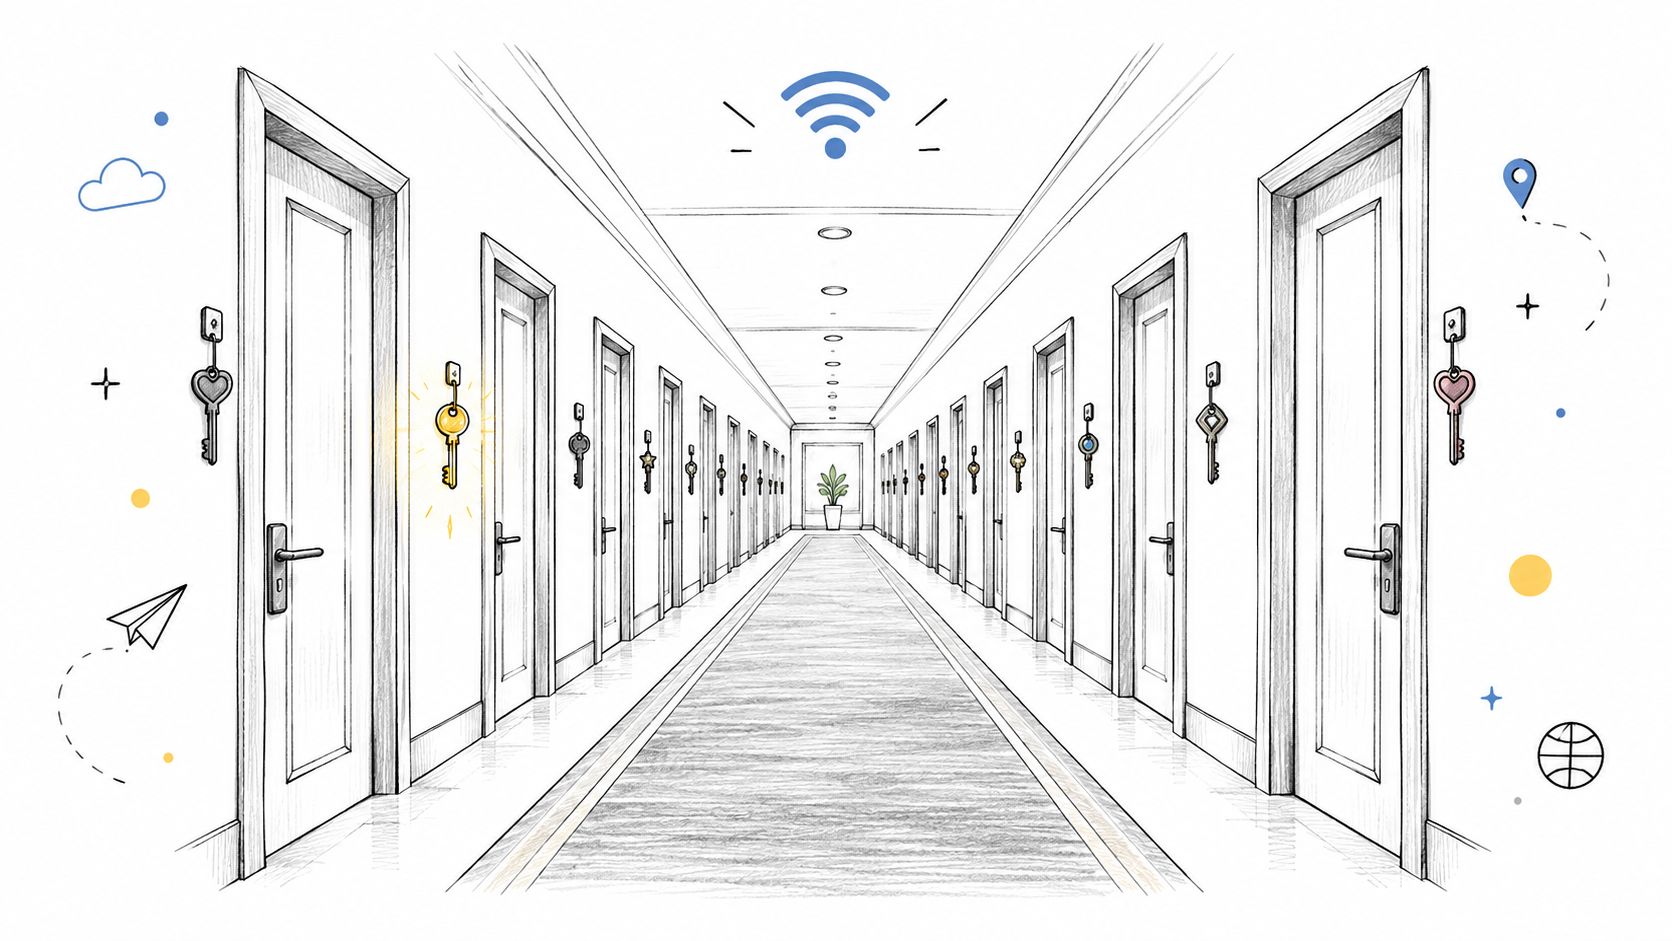
एक होटल का गलियारा हर मेहमान को एक जैसा दरवाजा देता है, लेकिन प्रत्येक कुंजी केवल इच्छित कमरे को खोलती है। मल्टीफ़ैमिली WiFi को भी इसी अंतर की आवश्यकता होती है: एंक्रिप्शन हवा में ट्रैफ़िक की सुरक्षा करता है; अलगाव नियंत्रित करता है कि कनेक्टेड डिवाइस किन गंतव्यों तक पहुँच सकता है।
कॉरिडोर का उदाहरण प्रॉपर्टी टीमों को सीमा को समझाना आसान बनाता है।
Mecklenburg Times द्वारा रिपोर्ट किए गए Parks Associates के निष्कर्षों में, 31% बहु-पारिवारिक निवासियों ने बताया कि उनके समुदाय ने संपत्ति-व्यापी WiFi की पेशकश की है। व्यापक कवरेज अधिक उपकरणों को इन्फ्रास्ट्रक्चर की पहुंच में लाता है, जिससे एक गलत अनुमति अधिक परिणामी हो जाती है।
परतों में सीमाओं का निर्माण करें
- पहचान असाइनमेंट: प्रत्येक परिवार या किरायेदार को उसके अधिकृत VLAN या समकक्ष नीति खंड में रखें। जब डिवाइस रोमिंग करे तो उस असाइनमेंट को सुरक्षित रखें।
- गेस्ट क्लाइंट आइसोलेशन: गेस्ट नेटवर्क पर आगंतुकों को एक-दूसरे से सीधे संपर्क करने से रोकें। केवल एक ही रेडियो पर नहीं, बल्कि एक्सेस पॉइंट्स में व्यवहार का परीक्षण करें।
- फ़ायरवॉल प्रवर्तन: डिफ़ॉल्ट रूप से निवासी-से-निवासी और निवासी-से-भवन-सिस्टम फ़्लो को अस्वीकार करें। आंतरिक नेटवर्क तक व्यापक पहुंच के बजाय विशिष्ट परिचालन फ़्लो की अनुमति दें।
- नियंत्रित साझा सेवाएं: गेटवे नीति के माध्यम से स्वीकृत प्रिंटर या सुविधा स्क्रीन प्रकाशित करें। डिस्कवरी रिफ्लेक्शन को सीमित करें ताकि निजी घरेलू उपकरणों का विज्ञापन पूरी इमारत में न हो।
केवल एक VLAN फ़ायरवॉल नहीं है। यदि गेटवे निवासियों के सेगमेंट के बीच स्वतंत्र रूप से रूट करता है, तो सेगमेंटेशन आरेख आश्वस्त करने वाला दिखता है जबकि वास्तविक पहुँच नीति अनुमतिपूर्ण बनी रहती है।
मान लीजिए कि कोई हमलावर एक फ्लैट रेजिडेंट नेटवर्क पर पैच न किए गए थर्मोस्टैट को हैक कर लेता है। इसके बाद हमलावर किसी पड़ोसी के कैमरा या स्टोरेज डिवाइस पर एक्सपोज्ड सेवाओं की जांच कर सकता है। एक मजबूत WiFi पासवर्ड उस रास्ते को खत्म नहीं करता क्योंकि हैक किया गया थर्मोस्टैट पहले से ही कनेक्टेड है।
सुधार यह है कि थर्मोस्टेट को उसके लक्षित नीति क्षेत्र में सीमित रखा जाए और उसके अनुमत गंतव्यों को प्रतिबंधित किया जाए। संपत्ति-स्वामित्व वाले नियंत्रण भी निवासी-स्वामित्व वाले गैजेट्स से अलग रहने चाहिए, भले ही दोनों एक ही अपार्टमेंट के अंदर हों।
सब कुछ एकत्र किए बिना साक्ष्य बनाए रखें
नेटवर्क सुरक्षा और निवासी गोपनीयता के लिए अलग-अलग निर्णयों की आवश्यकता होती है। यह स्पष्ट करें कि आप कौन सा कनेक्शन टेलीमेट्री एकत्र करते हैं, इसे कौन एक्सेस कर सकता है, और यह कब तक उपलब्ध रहता है; आइसोलेशन इन प्रश्नों का उत्तर नहीं देता है।
उपयोगी टाइमस्टैम्प के साथ पहचान, डिवाइस पहचानकर्ता, VLAN या भूमिका असाइनमेंट, और निरसन घटनाओं को लॉग करें। किसी घटना के दौरान, ऑपरेटर को हर घर को संदिग्ध माने बिना प्रभावित डिवाइस की पहचान करने और उसकी पहुँच को सीमित करने में सक्षम होना चाहिए।
साझा कीज बनाम प्रति-डिवाइस xPSK
xPSK का अर्थ है कि एक WiFi नेटवर्क विभिन्न उपकरणों, उपयोगकर्ताओं या किरायेदारों के लिए अलग-अलग प्री-शेयर्ड कुंजियों को स्वीकार कर सकता है। कुंजी कनेक्शन की पहचान करती है, और प्रमाणीकरण नीति इसे उपयुक्त VLAN या भूमिका से मैप करती है। कुंजी को एक बैज के रूप में सोचें और VLAN को उस कमरे के रूप में सोचें जिसमें वह बैज आपको प्रवेश करने की अनुमति देता है।
कार्यान्वयन महत्वपूर्ण है। यह पुष्टि करें कि एक्सेस-पॉइंट प्लेटफॉर्म इच्छित की (key) मॉडल, नीति असाइनमेंट, और निरसन व्यवहार का समर्थन करता है, न कि यह मान लें कि प्राइवेट PSK नाम की हर सुविधा एक समान रूप से काम करती है।
मल्टीफैमिली WiFi के लिए तुलना किए गए प्रमुख मॉडल
| दृष्टिकोण | जवाबदेही | रद्दीकरण (Revocation) की पहुँच | सेटअप का प्रयास |
|---|---|---|---|
| एकल साझा पासवर्ड | क्रेडेंशियल से कोई व्यक्तिगत पहचान नहीं | इसे बदलने से इसका उपयोग करने वाले सभी लोग डिस्कनेक्ट हो जाते हैं | कम |
| प्रति-यूनिट या प्रति-किराएदार कुंजी | किसी व्यक्ति से नहीं, बल्कि किसी यूनिट या किराएदार से जुड़ी है | पूरी यूनिट या किराएदार | कम से मध्यम |
| प्रति-डिवाइस xPSK | जारी क्रेडेंशियल एक डिवाइस के लिए जिम्मेदार है और नीति से मैप किया गया है | एक डिवाइस क्रेडेंशियल | मध्यम, कुंजी जारी करने और VLAN मैपिंग के साथ |
| EAP-TLS के माध्यम से प्रति-उपयोगकर्ता प्रमाणपत्र | प्रत्येक उपयोगकर्ता या डिवाइस की एक व्यक्तिगत पहचान होती है | एक पहचान | उच्च, जिसके लिए प्रमाण पत्र जीवनचक्र प्रबंधन, अक्सर एक निर्देशिका और MDM की आवश्यकता होती है |
क्रेडेंशियल को जीवनचक्र से मिलाएं
एक किरायेदार कुंजी घरेलू डिवाइसों के लिए सुविधाजनक होती है, लेकिन यह अंतर नहीं कर सकती कि किस परिवार के सदस्य ने इसे शेयर किया है। प्रति-डिवाइस कुंजियाँ संकीर्ण निरसन प्रदान करती हैं, बशर्ते जारी करने की प्रक्रिया प्रत्येक क्रेडेंशियल को उसके लक्षित डिवाइस के साथ मज़बूती से जोड़े। वे हार्डवेयर सत्यापन नहीं हैं - एक कॉपी किया गया पासवर्ड अभी भी कहीं और इस्तेमाल किया जा सकता है जब तक कि अतिरिक्त नियंत्रण इसे न रोकें।
लीज-लिंक्ड एक्सेस के लिए, किरायेदारी के आधार पर निवासी क्रेडेंशियल समाप्ति का समय निर्धारित करें। जाने वाले निवासी का फोन और टीवी आने वाले परिवार के क्रेडेंशियल बदले बिना एक्सेस खो सकते हैं। प्रॉपर्टी के स्वामित्व वाले उपकरणों को उस निवासी समाप्ति वर्कफ़्लो से बाहर रखें।
मैं केवल एक कड़ाई से प्रतिबंधित, कम-परिणाम वाले नेटवर्क के लिए साझा पासवर्ड स्वीकार करूँगा, जिसमें कोई कर्मचारी या भवन-सिस्टम की पहुँच न हो। एक छोटी इमारत होना, अपने आप में, निवासियों के क्रेडेंशियल साझा करने का कारण नहीं है।
सार्वभौमिक संगतता माने बिना WPA3 का उपयोग करें
Wi-Fi Alliance का सुरक्षा मार्गदर्शन WPA3-Personal की पासवर्ड-अनुमानित हमलों के प्रति प्रतिरोधक क्षमता को WPA3-Enterprise की नियंत्रित-पर्यावरण क्षमताओं से अलग करता है, और बताता है कि WPA3 के लिए संरक्षित प्रबंधन फ़्रेम आवश्यक हैं। इसका वैकल्पिक 192-बिट एंटरप्राइज सुरक्षा मोड लागू करने से पहले क्लाइंट संगतता जांच की भी मांग करता है।
प्रबंधित स्टाफ डिवाइसों के लिए प्रमाणपत्र-आधारित EAP-TLS का उपयोग करें, जहाँ डिवाइस-प्रबंधन अवसंरचना इसका समर्थन करती है। Passpoint कनेक्शन खोज और ऑनबोर्डिंग में सुधार कर सकता है, लेकिन यह अंतर्निहित प्रमाणीकरण निर्णय को प्रतिस्थापित नहीं करता है।
एक नियंत्रित क्रम में माइग्रेट करें:
- क्षमताओं की सूची बनाएं, जिसमें पुराने स्मार्ट डिवाइस और प्रमाण पत्र सहायता शामिल हैं।
- कर्मचारियों को पहले स्थानांतरित करें, जहां व्यवस्थापक एंडपॉइंट को नियंत्रित कर सकते हैं।
- निवासियों को स्थानांतरित करें, परीक्षण किए गए निर्देशों और रोलबैक मार्ग के साथ।
- भवन उपकरणों को स्थानांतरित करें, विक्रेता निर्भरताओं और परिचालन निरंतरता को सत्यापित करते हुए।
संक्रमणकालीन क्रेडेंशियल्स को जानबूझकर समाप्त करें। अन्यथा, अस्थायी साझा पासवर्ड स्थायी बाईपास बन जाता है।
कवरेज का परीक्षण कैसे करें और फेलओवर की योजना कैसे बनाएं
कॉल अटकलने और स्ट्रीम रुकने के दौरान भी एक फोन पूर्ण सिग्नल दिखा सकता है। सिग्नल की ताकत पुष्टि करती है कि रेडियो ऊर्जा मौजूद है; यह पड़ोसी रेडियो से एयरटाइम प्रतिस्पर्धा, अपलिंक पर भीड़, या प्रमाणीकरण विफलता के बारे में कुछ नहीं कहती जो उपकरणों को संबद्ध तो रखती है लेकिन ट्रैफ़िक पास करने में असमर्थ बनाती है।
मल्टीफैमिली बिल्डिंग में कवरेज की दूसरी लागत भी होती है। हर अतिरिक्त कवर्ड कमरा चैनल शेयर करने वाले डिवाइसों के पूल को बढ़ाता है, और यह सिंगल मिसकॉन्फ़िगर या पासवर्ड शेयर करने वाले क्लाइंट के प्रभाव क्षेत्र को विस्तृत करता है। कवरेज और पहचान के अलगाव का एक साथ परीक्षण करें - एक यूनिट जो थ्रूपुट जांच पास कर लेती है लेकिन बैकएंड विफल होने पर निवासियों को एक कॉमन सेगमेंट में डाल देती है, वह पास नहीं हुई है।
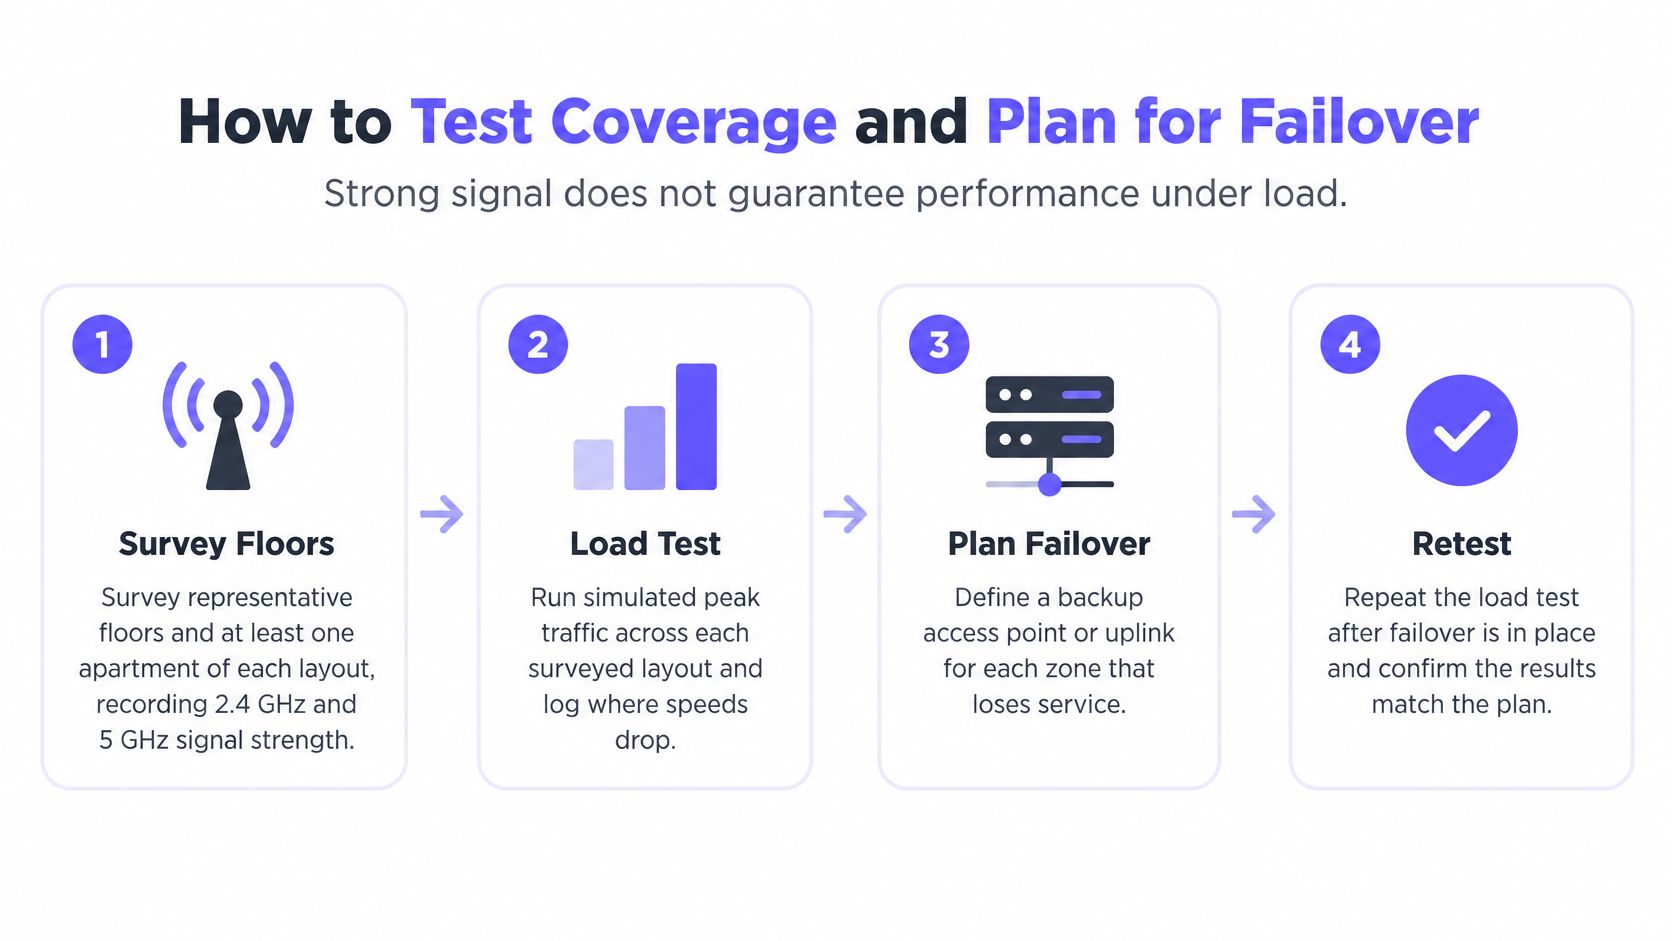
कवरेज, क्षमता और लचीलेपन के परीक्षण को अलग करने के लिए निम्नलिखित वर्कफ़्लो का उपयोग करें।
उस इमारत का परीक्षण करें जिसमें लोग वास्तव में रहते हैं
प्रतिनिधि लेआउट का सर्वेक्षण करें। ब्लूप्रिंट, दीवार की मोटाई, कंक्रीट, मेटलवर्क और सर्विस राइजर की समीक्षा करें। आपके डिवाइस द्वारा उपयोग किए जाने वाले बैंड पर प्राप्त सिग्नल शक्ति और सिग्नल-टू-नॉइज़ अनुपात को रिकॉर्ड करने के लिए क्लाइंट टेस्टिंग के साथ Ekahau या Hamina जैसे सर्वे टूल का उपयोग करें।
प्लेसमेंट और मूवमेंट को सत्यापित करें। केवल गलियारों में ही नहीं, बल्कि अपार्टमेंट के भीतर भी परीक्षण करें। यूनिट के दरवाजों, लिफ्ट, सीढ़ियों और एमेनिटी रूम के पास से एक एक्टिव कॉल करते हुए जाएं, और यह रिकॉर्ड करें कि रोमिंग कहाँ सेशन को बाधित करती है।
वास्तविक मांग उत्पन्न करें। एक साथ सक्रिय क्लाइंट और अनुप्रयोगों के अनुसार क्षमता का आकार तय करें। किसी एक्सेस पॉइंट की विज्ञापित एसोसिएशन सीमा इस बात की गारंटी नहीं है कि हर कनेक्टेड डिवाइस एक साथ स्ट्रीम कर सकता है या वीडियो कॉल चालू रख सकता है।
ऑथेंटिकेशन विफलता का अभ्यास करें। भौगोलिक रूप से रेडंडेंट RADIUS सेवा को सत्यापित करें, फिर बैकएंड या उसके नेटवर्क पाथ के नुकसान का परीक्षण करें। नए कनेक्शन, मौजूदा सेशन, फिर से ऑथेंटिकेशन और कैश्ड ऑथराइजेशन पर क्या प्रभाव पड़ता है, इसे दस्तावेज़बद्ध करें। आउटेज के दौरान जांचें कि प्रत्येक डिवाइस किस सेगमेंट में जाता है; एक फॉलबैक जो प्रति-निवासी अलगाव को एक साझा VLAN में बदल देता है, वह एक समस्या है जिसे ठीक करने की आवश्यकता है, न कि कोई रिकवरी।
एक एक्सेस पॉइंट और एक अपलिंक निकालें। पुष्टि करें कि पड़ोसी रेडियो केवल पता लगाने योग्य कवरेज के बजाय उपयोगी क्षमता प्रदान करते हैं। अपस्ट्रीम विफलता का अलग से परीक्षण करें, जिसमें पावर और स्विचिंग निर्भरताएं शामिल हैं जिन्हें ओवरलैपिंग रेडियो हल नहीं कर सकते हैं।
व्यस्त-घंटे (busy-hour) के परीक्षण को दोहराएं। लोड के तहत थ्रूपुट, पैकेट लॉस, लेटेंसी, सिग्नल गुणवत्ता, रोमिंग व्यवहार और नीति असाइनमेंट को रिकॉर्ड करें। यह मानने के बजाय कि सामान्य-संचालन परिणाम अभी भी लागू होते हैं, फेलओवर के बाद परीक्षण दोहराएं।
Wi-Fi Alliance security guidance परिनियोजन के सुरक्षा पक्ष को कवर करती है। सुरक्षा कॉन्फ़िगरेशन किसी RF सर्वे या संपत्ति-विशिष्ट स्वीकृति विनिर्देश का विकल्प नहीं है, और पहचान से अलग किया गया ट्रैफ़िक अभी भी रेडियो एयरटाइम शेयर करता है, इसलिए चैनल का पुनरुपयोग और ट्रांसमिट-पावर प्लानिंग काम का हिस्सा बनी रहती है।
व्यस्त-समय स्वीकृति लक्ष्य
इन विशिष्ट योजना मूल्यों से शुरुआत करें, फिर भवन के अनुप्रयोगों और सेवा अनुबंध से मेल खाने के लिए उन्हें कड़ा करें।
| मेट्रिक | विशिष्ट लक्ष्य | यह क्यों महत्वपूर्ण है |
|---|---|---|
| सिग्नल की शक्ति | प्रत्येक इकाई में सबसे कम सेवा वाले बिंदु पर −67 dBm या बेहतर | बिना रीट्रांसमिट के विश्वसनीय स्ट्रीमिंग और कॉल्स |
| SNR | लोड के तहत लगभग 25 dB या अधिक | हस्तक्षेप के बावजूद साफ सिग्नल |
| पैकेट हानि | वॉइस और वीडियो के लिए लगभग 1% के भीतर | कॉल्स और वीडियो स्थिर रहते हैं |
| लेटेंसी | एक नामित परीक्षण एंडपॉइंट तक लगभग 50 ms से कम | उत्तरदायी ऐप्स और रिमोट डिवाइस |
| थ्रूपुट | पीक टाइम पर एमेनिटी क्षेत्रों में अनुबंधित दर का कम से कम लगभग 70% | साझा कमरों में कंटेंशन को उजागर करता है |
स्वीकृति परीक्षण को दोहराने योग्य बनाएं
क्लाइंट मॉडल, परीक्षण स्थान, एंडपॉइंट, ट्रैफिक लोड, और क्या लेटेंसी को स्थानीय रूप से या इंटरनेट पर मापा गया है, इसे रिकॉर्ड करें। इन विवरणों के बिना, प्रतिस्पर्धात्मक स्पीड-टेस्ट स्क्रीनशॉट किसी विवाद को हल नहीं करेंगे।
अधिकांश आवासीय नेटवर्किंग सामग्री इस दायरे से पहले ही रुक जाती है। Edinhart Realty and Property Management's networking guide जैसा गृहस्वामी-स्तरीय संसाधन समस्या के एकल-आवास पक्ष को कवर करता है, जबकि एक विस्तृत WiFi network design checklist संपत्ति-स्तरीय प्रश्नों से अधिक निकटता से मेल खाती है जिनका उत्तर एक स्वीकृति विनिर्देश को देने की आवश्यकता होती है।
योजना के दौरान नीचे दिए गए वीडियो को एक दृश्य संदर्भ के रूप में मानें; स्वीकृति विनिर्देश लिखित परीक्षण दस्तावेज़ है।
साइन-ऑफ स्थिति: नेटवर्क को तब स्वीकार करें जब सबसे खराब सेवा वाला ऑक्यूपाइड यूनिट सहमत व्यस्त-समय (busy-hour) परीक्षण को पास कर ले। एक स्वस्थ इमारत का औसत एक मृत कोने की इकाई को छिपा सकता है।
तीन आवासीय परिदृश्यों पर काम किया गया
खाली-इकाई नियंत्रणों के साथ बिल्ड-टू-रेंट
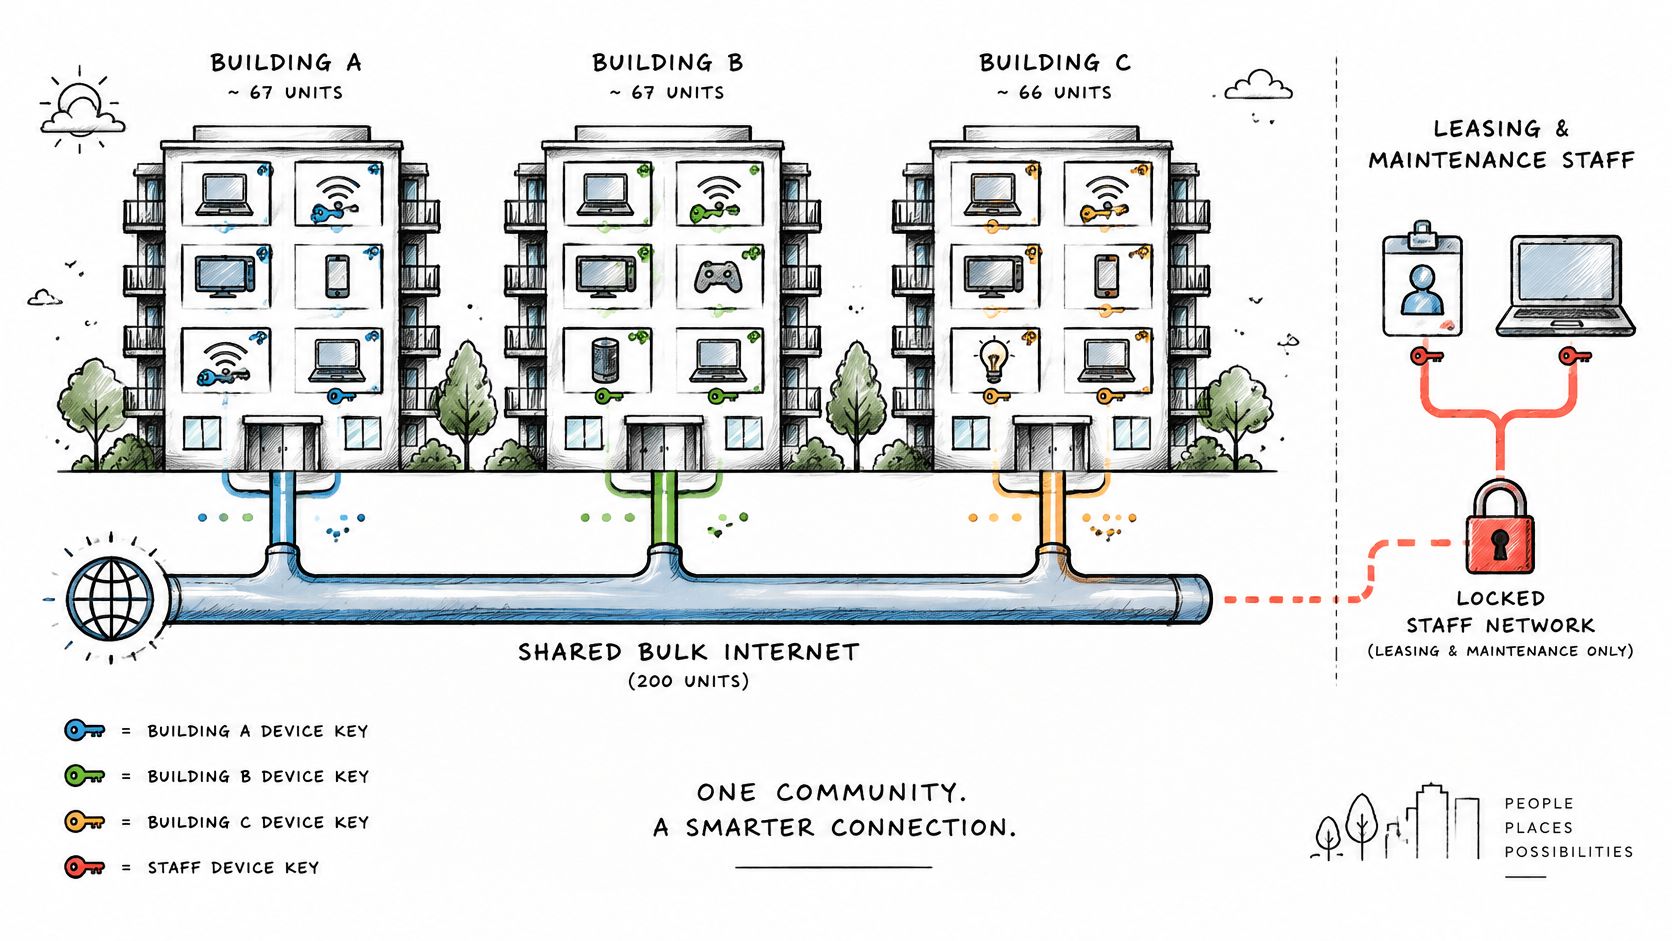
एक बिल्ड-टू-रेंट समुदाय पर विचार करें जहाँ किराए में इंटरनेट शामिल है। तत्काल परिचालन समस्या यह है कि पूर्व निवासी को अधिकृत छोड़े बिना खाली रहने के दौरान संपत्ति के स्वामित्व वाले ताले और थर्मोस्टैट्स को कनेक्टेड रखा जाए।
निवासी सेवा के लिए बल्क बिलिंग, लीजिंग और रखरखाव के लिए सुरक्षित स्टाफ एक्सेस और बिल्डिंग कंट्रोल के लिए स्वतंत्र रूप से प्रबंधित डिवाइस क्रेडेंशियल का उपयोग करें। रिक्ति को निवासी अधिकार में बदलाव के रूप में मानें, न कि अपार्टमेंट के परिचालन प्रणालियों के बंद होने के रूप में।
उस अंतर के बिना, कर्मचारी या तो टर्नओवर के दौरान रिमोट कंट्रोल खो देते हैं या उपकरणों को डिस्कनेक्ट करने से बचने के लिए जाने वाले किरायेदार की पहुँच को बनाए रखते हैं। दोनों में से कोई भी स्वीकार्य रखरखाव प्रक्रिया नहीं है।
एक साझा भौतिक बैकबोन पूरे समुदाय में इन अलग-अलग जिम्मेदारियों का समर्थन कर सकता है।
बार-बार रवानगी के साथ सह-आवास (Co-living)
को-लिविंग में, समस्या एक निश्चित घर के बजाय बदलती सदस्यता है। सदस्य की क्रेडेंशियल अवधि को बुकिंग से बांधें, और चेकआउट को स्वचालित रूप से पहुँच समाप्त करने दें।
संकीर्ण रूप से परिभाषित गेटवे नीति के माध्यम से एक साझा प्रिंटर या लाउंज स्क्रीन उपलब्ध रह सकती है। सदस्यों के लैपटॉप, स्टोरेज डिवाइस और व्यक्तिगत कास्टिंग लक्ष्य केवल इसलिए सामुदायिक संसाधन नहीं बनने चाहिए क्योंकि हर कोई एक ही रसोई साझा करता है।
उपयोगी अपवाद हैंडलिंग में शामिल हैं:
- बुकिंग एक्सटेंशन: पूरे भवन के पासवर्ड को जारी किए बिना समाप्ति तिथि अपडेट करें।
- समय से पहले प्रस्थान: रूममेट्स को परेशान किए बिना जाने वाले सदस्य की पहुंच रद्द करें।
- साझा-स्क्रीन पहुंच: निजी सदस्य सेगमेंट खोले बिना वांछित सेवा की अनुमति दें।
इस डिज़ाइन को छोड़ दें और एक प्रस्थान करने वाला सदस्य चेकआउट के लंबे समय बाद भी उपयोग योग्य क्रेडेंशियल रख सकता है। तब कर्मचारियों के पास वर्तमान निवासियों को असुविधा पहुँचाए बिना उस व्यक्ति को हटाने का कोई साफ़ तरीका नहीं होगा।
कॉरपोरेट खातों के साथ सर्विस अपार्टमेंट
कम समय के लिए आने वाले मेहमान सहमति दर्ज करके एक Captive Portal के माध्यम से जुड़ सकते हैं और एक अलग गेस्ट सेगमेंट में प्रवेश कर सकते हैं। कॉर्पोरेट खातों को एक अलग प्राधिकरण मॉडल की आवश्यकता होती है: कंपनी के कर्मचारियों को उस खाते के लिए निर्दिष्ट अपार्टमेंट में एक कंपनी नेटवर्क की आवश्यकता हो सकती है।
उस अधिकार को केवल एक अपार्टमेंट नंबर से नहीं, बल्कि कॉर्पोरेट आवंटन से जोड़कर रखें। किसी अपार्टमेंट को फिर से असाइन करने पर अगली बुकिंग शुरू होने से पहले पिछली कंपनी की पहुँच को हटा दिया जाना चाहिए।
अन्यथा, कोई अतिथि डिवाइस किसी पड़ोसी की एक्सपोज़्ड फ़ाइलों तक पहुँच सकता है, या पूर्व कॉर्पोरेट निवासी कंपनी सेगमेंट के भीतर रह सकता है। सोशल हाउसिंग, छात्र आवास और सैन्य परिवार आवास समान पहचान-और-जीवनचक्र पैटर्न का पालन करते हैं, जिसमें फंडिंग स्थितियां और शुल्क संरचनाएं सेवा डिज़ाइन पर आधारित होती हैं।
संचालन और मूव-इन तत्परता
Mecklenburg Times द्वारा रिपोर्ट किए गए Parks Associates के निष्कर्षों के अनुसार, 41% अपार्टमेंट किराएदार शिफ्ट होने के समय इंटरनेट तैयार होने की उम्मीद करते हैं। एक सक्रिय सर्किट अकेले उस उम्मीद को पूरा नहीं करता है। निवासी तैयारी का न्याय इस बात से करते हैं कि क्या उनका फोन, लैपटॉप और टीवी घर के हर कमरे में कनेक्ट होते हैं और काम करते रहते हैं।
तैयारी एक वॉकथ्रू परिणाम है, इसलिए इसे उसी तरह सत्यापित करें जिस तरह से एक निवासी इसका अनुभव करता है।
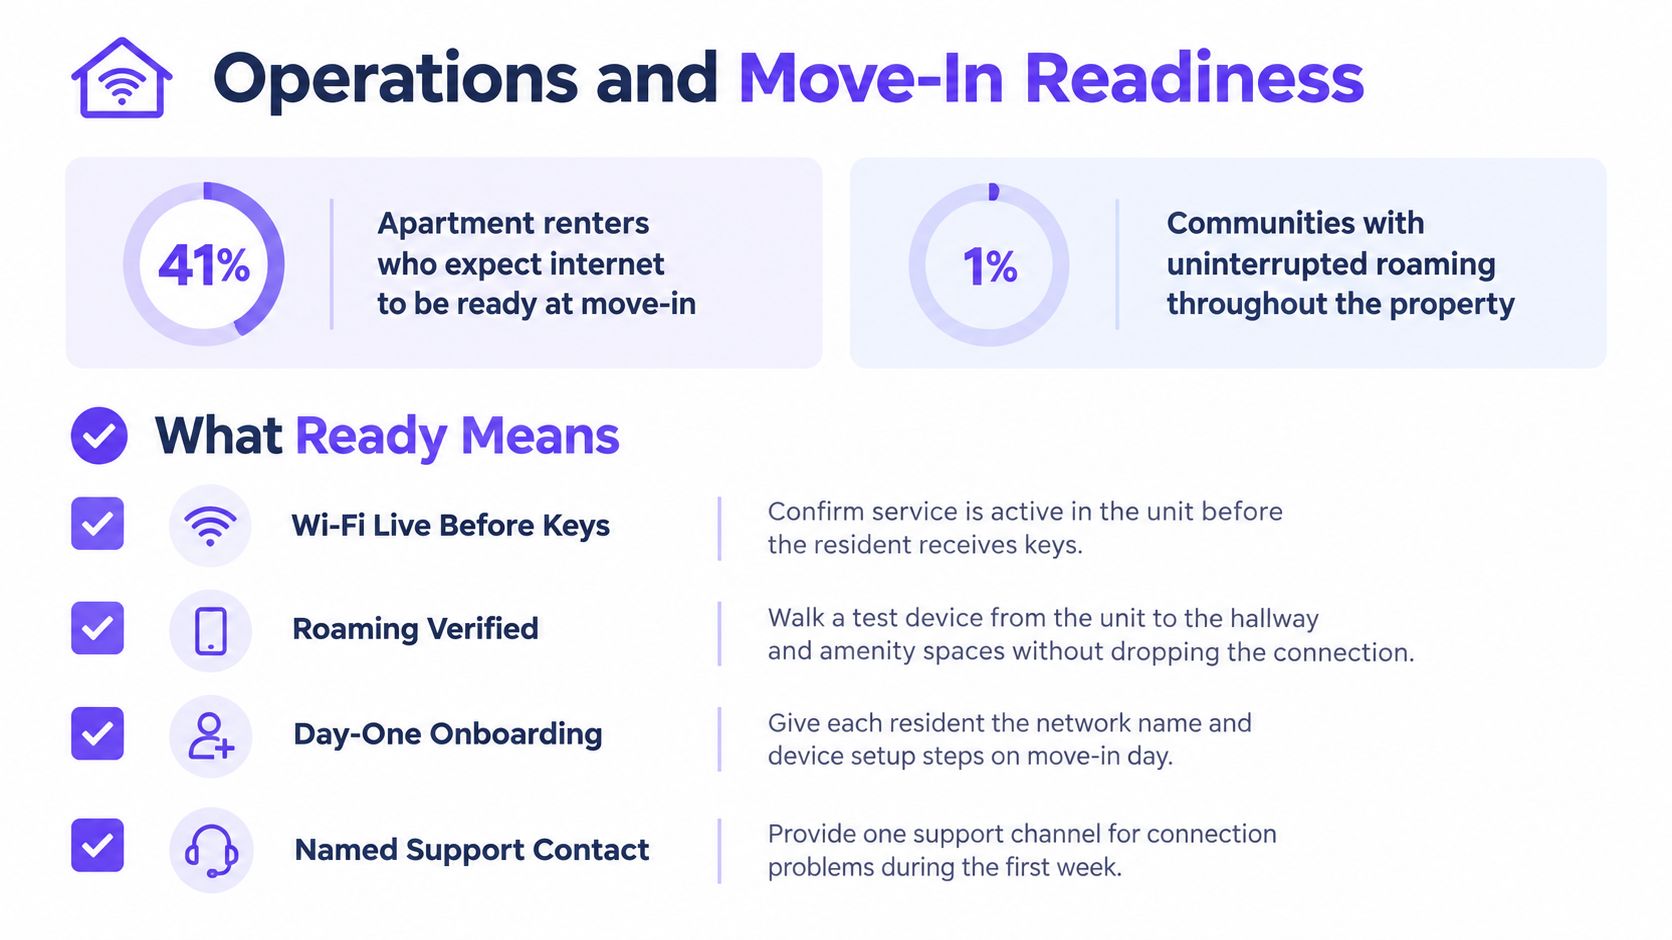
तत्परता को एक अवलोकन योग्य परिणाम बनाएं
- निवासी प्रमाणीकरण सफल होता है: जारी किए गए क्रेडेंशियल का परीक्षण वास्तविक ऑनबोर्डिंग पथ के माध्यम से करें, जिसमें बिना सुविधाजनक ब्राउज़र वाला डिवाइस भी शामिल है।
- एमेनिटी कवरेज काम करता है: केवल प्रवेश द्वार पर ही नहीं, बल्कि जहाँ निवासी बैठते हैं, व्यायाम करते हैं या काम करते हैं, वहाँ सेवा की पुष्टि करें।
- परिचालन पहचानें सक्रिय हैं: पुष्टि करें कि कर्मचारी और भवन उपकरण निवासी कनेक्शन को उधार लेने के बजाय अपने सौंपे गए क्रेडेंशियल का उपयोग करते हैं।
- रोमिंग सेवा को बनाए रखती है: एक एप्लिकेशन चलाते समय लक्षित निवासी मार्ग के माध्यम से एक परीक्षण डिवाइस को ले जाकर जांचें।
- एस्केलेशन का एक मालिक है: निवासियों को एक नामित सहायता चैनल और कर्मचारियों को नेटवर्क ऑपरेटर के लिए एक दस्तावेज मार्ग प्रदान करें।
परिवर्तन के समय, बाहर जाने वाले निवासी के डिवाइस की कुंजियों को बाहर जाने वाले दिन रद्द कर दें, नए किरायेदार के आने के लिए क्रेडेंशियल्स जारी करें, और परिणामी VLAN असाइनमेंट को सत्यापित करें। एक प्रलेखित move-in and move-out credential workflow का उपयोग करें ताकि किसी एडमिनिस्ट्रेटर को हाथ से लिखी गई याद दिलाने वाली टिप्पणी पर निर्भर न रहना पड़े।
देर से जाने वालों और विवादित ऑक्यूपेंसी रिकॉर्ड के लिए एक एक्सेप्शन कतार बनाए रखें। ऑटोमेशन को अनिश्चितकालीन एक्सेस एक्सेप्शन के बजाय एक नियंत्रित ओवरराइड की आवश्यकता होती है, इसलिए इसे देने से पहले समाप्ति तिथि निर्धारित करें और एक ऑडिट ट्रेल बनाए रखें। एक अनिश्चितकालीन ओवरराइड एक अनप्रबंधित क्रेडेंशियल होता है।
प्रशासनिक शोर को कम करें
प्रत्येक अतिरिक्त SSID इसे प्रसारित करने वाले रेडियो पर बीकन ट्रैफ़िक जोड़ता है, और आठ से दस नेटवर्क नाम अकेले बीकन पर ही 15 से 25% चैनल एयरटाइम खर्च कर सकते हैं। तीन एंट्री पॉइंट्स में समेकित करने से वह एयरटाइम वापस मिल जाता है। यह ब्लास्ट रेडियस को भी कम करता है: एक ऐसा नेटवर्क जो हर कॉरिडोर और सुविधा क्षेत्र को कवर करता है, साझा पासवर्ड पर एक गलत कॉन्फ़िगर या समझौता किया गया डिवाइस उस हर जगह तक पहुंच सकता है जहां SSID पहुंचता है। कुछ SSIDs के पीछे व्यक्तिगत कुंजियां एक एकल खराब डिवाइस को उसके अपने सेगमेंट के भीतर ही सीमित रखती हैं।
नेटवर्क नाम, क्रेडेंशियल पुनर्प्राप्ति मार्ग, डिवाइस जोड़ने की प्रक्रिया और सहायता संपर्क के साथ एक संक्षिप्त निवासी सेटअप शीट बनाए रखें। टीवी और कंसोल के लिए निर्देश शामिल करें, क्योंकि केवल लैपटॉप-आधारित ऑनबोर्डिंग परीक्षण से सामान्य घरेलू समस्याएं छूट जाती हैं।
निवासी-उन्मुख सहायता के लिए, प्रारंभिक रिपोर्ट को संपत्ति की ओर और तकनीकी वृद्धि को नेटवर्क ऑपरेटर की ओर रूट करें। समझौते में पावती, वृद्धि और अद्यतन समय सीमाएं रखें, और एक वादा की गई प्रतिक्रिया को वादा की गई मरम्मत से अलग करें। किसी के टिकट स्वीकार करने से पहले निवासियों को यह निर्धारित करने की आवश्यकता नहीं होनी चाहिए कि गलती ISP, वायरलेस ऑपरेटर या भवन की है।
निर्माण करने से पहले अपनी इमारत के मॉडल की पुष्टि करें
बल्क इंटरनेट वाले नए निर्माण के लिए, केबलिंग स्वामित्व, उपकरण एक्सेस और परिचालन जिम्मेदारी स्थापित करने के लिए निर्माण विंडो का उपयोग करें। बल्क बिलिंग को सोच-समझकर चुनें, तीन एक्सेस श्रेणियों का उपयोग करें, भवन के उपकरणों को व्यक्तिगत क्रेडेंशियल असाइन करें, और प्रबंधित कर्मचारी एंडपॉइंट्स के लिए प्रमाणपत्रों का उपयोग करें।
बिना साझा बुनियादी ढांचे वाली पुरानी इमारत के लिए, सुरक्षित कर्मचारी कनेक्टिविटी और संपत्ति प्रणालियों के लिए नियंत्रित एक्सेस के साथ शुरुआत करें। पूरे निवासी सेवा के लिए प्रतिबद्ध होने से पहले मौजूदा केबलिंग और स्विचिंग का निरीक्षण करें, फिर सहायता मालिक का नाम तय होने के बाद निवासी बिलिंग का चयन करें।
एक मिश्रित-आय या सुविधा-आधारित संपत्ति के लिए, एक वैकल्पिक तेज़ स्तर के साथ एक बुनियादी सेवा ऑपरेटिंग मॉडल के अनुकूल हो सकती है। सभी स्तरों पर अलगाव, क्रेडेंशियल जीवनकाल और गोपनीयता सुरक्षा को समान रखें; कम भुगतान करने का मतलब कमजोर अलगाव नहीं होना चाहिए।
फैसलों को कागज़ पर उतारें
- डिवाइस श्रेणियों का मानचित्रण करें: प्रत्येक निवासी, कर्मचारी, अतिथि और भवन-सिस्टम श्रेणी के लिए एंट्री नेटवर्क और प्रतिबंधित गंतव्य दिखाएं।
- हैंडऑफ स्वामियों का नाम तय करें: ऑनबोर्डिंग, बिलिंग, भौतिक त्रुटियों और तकनीकी वृद्धि की जिम्मेदारी सौंपें।
- स्वीकृति साक्ष्य की आवश्यकता: निवासियों के सेवा पर निर्भर होने से पहले व्यस्त-समय और विफलता परीक्षणों को पूरा करें।
Purple Access आपके पास पहले से मौजूद एक्सेस पॉइंट्स पर काम करता है और मल्टीफैमिली, बिल्ड-टू-रेंट और को-लिविंग डिप्लॉयमेंट का समर्थन करता है। हमारा प्लानर पूरी प्रॉपर्टी के लिए एक साझा पासवर्ड के बजाय व्यक्तिगत पहचान और प्रति-डिवाइस कुंजियों का उपयोग करके मौजूदा SSIDs को तीन नेटवर्क पर मैप करता है।
सेवा समझौते पर हस्ताक्षर करने से पहले, डिलीवरेबल्स के रूप में तीन-नेटवर्क आरेख और निरसन प्रक्रिया की आवश्यकता होती है। ऑपरेटर से यह प्रदर्शित करने के लिए कहें कि एक समझौता किया गया डिवाइस कैसे एक्सेस खो देता है जबकि असंबद्ध निवासी और भवन नियंत्रण कनेक्टेड रहते हैं।
Purple Access आपके द्वारा स्वामित्व वाले एक्सेस पॉइंट्स पर मेहमानों, कर्मचारियों, निवासियों और उपकरणों के लिए खुला, सुरक्षित और xPSK WiFi प्रदान करता है। अपने भवन के मौजूदा कनेक्शनों को तीन नेटवर्कों में मैप करने और व्यक्तिगत एक्सेस कैसे जारी, अलग और रद्द की जाएगी, इसकी योजना बनाने के लिए Purple Access पर जाएं।