
PCICompliance WiFi: एक मल्टी-साइट सुरक्षा गाइड
Published

अधिकांश PCI अनुपालन WiFi गाइड "एक अतिथि SSID बनाएं" पर रुक जाते हैं। यह सलाह वास्तविक ऑडिट में टिकने के लिए बहुत सतही है। PCI दायरा नेटवर्क के नाम से तय नहीं होता है, यह ट्रैफ़िक पथ, कनेक्टिविटी और साक्ष्य से तय होता है कि कार्डधारक डेटा वातावरण अलग-थलग रहता है।
यदि कोई वायरलेस सिस्टम भुगतान प्रणालियों तक पहुँच सकता है, या यदि आप यह साबित नहीं कर सकते कि यह नहीं पहुँच सकता, तो यह चर्चा का हिस्सा है। PCI मार्गदर्शन वर्षों से WiFi को भुगतान-सुरक्षा चिंता के रूप में मानता आ रहा है, और मूल नियम नहीं बदला है, दायरा डेटा प्रवाह का अनुसरण करता है, लेबल का नहीं (PCI Wireless Guidelines)। इसका अर्थ यह है कि एक गेस्ट SSID, एक कॉर्पोरेट SSID, और एक "अस्थायी" VLAN सभी अप्रासंगिक हैं यदि अंतर्निहित पथ अभी भी CDE को छूता है।
विषय-सूची
- गेस्ट WiFi अपने आप PCI दायरा से बाहर क्यों नहीं होता है
- ऐसे साक्ष्यों के साथ वायरलेस सेग्मेंटेशन साबित करना जिन्हें असेसर स्वीकार करेगा
- PCI वायरलेस के लिए सही प्रमाणीकरण मॉडल चुनना
- आइडेंटिटी-संचालित VLANs, क्लाउड RADIUS, और मजबूत क्रिप्टोग्राफी
- लॉगिंग, मॉनिटरिंग और अनधिकृत एक्सेस पॉइंट का पता लगाना
- सबसे आम वायरलेस PCI निष्कर्षों के लिए निवारण प्लेबुक
- असेसर्स वायरलेस के बारे में क्या पूछते हैं
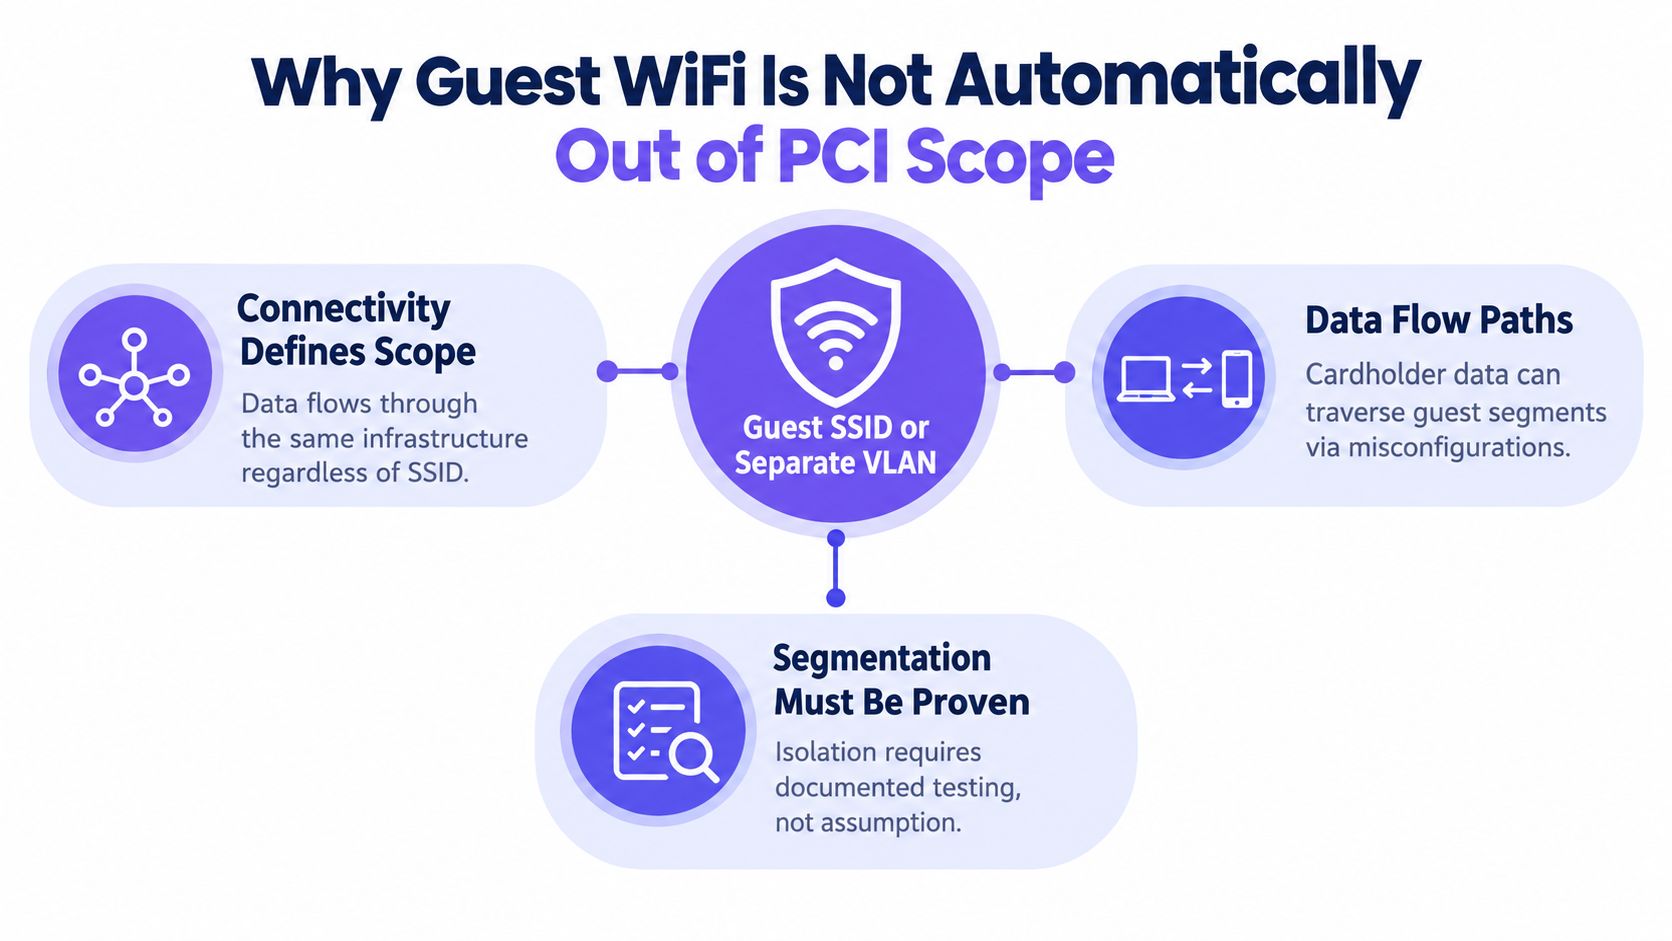
गेस्ट WiFi स्वचालित रूप से PCI स्कोप से बाहर क्यों नहीं है
एक अलग गेस्ट SSID डिफ़ॉल्ट रूप से WiFi को सुरक्षित नहीं बनाता है, और एक अलग VLAN भी इसे हल नहीं करता है। PCI दायरा केवल तभी हटाया जाता है जब वायरलेस कार्डधारक डेटा वातावरण से सेग्मेंटेड होता है और वह अलगाव केवल लेबल में ही नहीं, बल्कि पथ में लागू होता है। PCI-DSS 4.0.1 के तहत सभी वायरलेस नेटवर्क और CDE के बीच नेटवर्क सुरक्षा नियंत्रण आवश्यक हैं, जिसमें वायरलेस फ़्लो डिफ़ॉल्ट रूप से अस्वीकृत होता है और केवल व्यवसाय के आधार पर उचित फ़्लो की अनुमति दी जाती है (PCI Wireless Guidelines)।
SSID पर दिया गया लेबल नियंत्रण नहीं है
यदि मार्ग मौजूद है तो एक समझौता किया गया एक्सेस पॉइंट, कंट्रोलर या स्विच अभी भी भुगतान नेटवर्क में ब्रिज कर सकता है। "गैस्ट WiFi" मंशा का एक विवरण है। यह ऐसा नियंत्रण नहीं है जिसे कोई एसेसर सत्यापित कर सके।
व्यावहारिक नियम: यदि आप यह नहीं दिखा सकते कि ट्रैफ़िक कहाँ रुकता है, तो आपने विभाजन नहीं दिखाया है।
कठिन हिस्सा अलगाव साबित करना है। PCI मार्गदर्शन यह भी चेतावनी देता है कि वायरलेस को केवल इसलिए हानिरहित न मानें क्योंकि भुगतान प्रणाली जानबूझकर इससे जुड़ी नहीं है, और इसके लिए समय-समय पर सत्यापन की आवश्यकता होती है कि अनधिकृत वायरलेस तकनीक पेश नहीं की गई है।
दायरा क्या तय करता है
सवाल सीधा है: क्या उस वायरलेस नेटवर्क से कोई भी ट्रैफ़िक पथ CDE तक पहुँच सकता है? यदि यह पहुँच सकता है, तो नेटवर्क खेल में है। यदि यह नहीं पहुँच सकता है, तो भी आपको इस बात के प्रमाण की आवश्यकता है कि ब्लॉक वास्तविक है, लागू है, और मॉनीटर किया गया है।
यह प्रमाण बहु-स्थान (multi-site) वातावरणों में अधिक महत्वपूर्ण होता है जहां एक्सेस पॉइंट, स्विच, फ़ायरवॉल, कैमरे, टिल और कर्मचारियों के डिवाइस एक ही फैब्रिक साझा करते हैं। यदि राउटिंग, कंट्रोलर पॉलिसी, या साझा स्विच अपलिंक एक छिपे हुए पथ को खुला छोड़ देता है, तो एक साफ़-सुथरा SSID नाम मदद नहीं करेगा। एक उपयोगी तुलना Purple Access का तीन-SSID दृष्टिकोण है, जो पहचान और नेटवर्क भूमिका को स्वयं SSID लेबल से अलग मानता है।
साक्ष्य के साथ वायरलेस विभाजन साबित करना जिसे एसेसर स्वीकार करेगा
सेग्मेंटेशन का महत्व केवल तभी होता है जब आप इसे वायर पर साबित कर सकें। डैशबोर्ड से नहीं, फ़ायरवॉल से शुरुआत करें। PCI मार्गदर्शन में उम्मीद की जाती है कि सेग्मेंटेशन नियंत्रण वायरलेस नेटवर्क और CDE के बीच ट्रैफ़िक को ब्लॉक करें, और इसके लिए कम से कम सालाना आधार पर, और महत्वपूर्ण नेटवर्क, फ़ायरवॉल, कंट्रोलर, VLAN, पहचान, या भुगतान-आवेदन परिवर्तनों के बाद फिर से सेग्मेंटेशन का पेनिट्रेशन-परीक्षण किया जाना आवश्यक है।
साक्ष्य श्रृंखला बनाएं
हर बार उसी साक्ष्य पैटर्न का उपयोग करें, ताकि मूल्यांकनकर्ता को एक दोहराया जाने वाला नियंत्रण दिखाई दे, न कि एक बार लिया गया स्क्रीनशॉट। परीक्षण के लिए उपयोग किए गए AP इन्वेंट्री स्नैपशॉट को संलग्न करें, फिर परीक्षण के समय फ़ायरवॉल, स्विच और कंट्रोलर स्थिति दिखाएं। नियमित रूप से कंट्रोलर डेटा, स्विच डेटा, DHCP रिकॉर्ड और वायरलेस घुसपैठ पहचान परिणामों के साथ इसकी तुलना करें। स्विच-साइड सत्यापन के लिए, IT Cloud Global's network switch advice एक उपयोगी संदर्भ है।
कागज पर फ़ायरवॉल नियम का होना ही काफ़ी नहीं है। आपको प्रमाण की आवश्यकता है कि तैनात पथ ट्रैफ़िक को रोकता है।
नेगेटिव टेस्ट मायने रखते हैं। दुष्ट AP ब्रिजिंग, अनधिकृत क्लाइंट जुड़ाव, VLAN हॉपरिंग, कमजोर प्रशासनिक पहुंच और भुगतान टर्मिनलों तक आकस्मिक पहुंच के लिए परीक्षण करें। यदि कोई परीक्षण केवल यह पुष्टि करता है कि नियम मौजूद है, तो यह सेगमेंटेशन परीक्षण नहीं है। यह एक कॉन्फ़िगरेशन स्क्रीनशॉट है।
बदलावों से पहले और बाद में क्या सत्यापित करें
नेटवर्क परिवर्तन रातों-रात साफ़ साक्ष्यों को अमान्य कर सकता है। कंट्रोलर अपडेट, फ़ायरवॉल परिवर्तन, VLAN रीडिजाइन, पहचान परिवर्तन, या पेमेंट-ऐप परिवर्तनों के बाद परीक्षणों को फिर से चलाएं। विचलन का पता लगाने के लिए वार्षिक ऑडिट सीज़न का इंतज़ार न करें।
यदि आप स्विच और कंट्रोलर स्वच्छता के बारे में सोचने का एक व्यावहारिक तरीका चाहते हैं, तो तीन-SSID वायरलेस सेग्मेंटेशन डिज़ाइन पर मार्गदर्शन एक उपयोगी साथी है, क्योंकि वही परिचालन अनुशासन सेग्मेंटेशन साक्ष्य पर लागू होता है। मुख्य बात यह दिखाना है कि राउटिंग, स्विचिंग और फ़ायरवॉल नीति इच्छित अलगाव के साथ संरेखित होती है।
जब आप इसे एसेसर के लिए लिखते हैं, तो कलाकृतियों (artifacts), परीक्षण योजना, परीक्षण परिणाम, उपचारात्मक नोट्स और पुन: परीक्षण साक्ष्यों को एक साथ रखें। वह बंडल "हम सोचते हैं कि यह अलग है" को "हमने इसे साबित कर दिया" में बदल देता है।
PCI वायरलेस के लिए सही प्रमाणीकरण मॉडल चुनना
साझा किए गए पासवर्ड सबसे कमजोर स्वीकार्य उत्तर हैं, और आमतौर पर वास्तविक संचालन के तहत तोड़ने में सबसे आसान होते हैं। कर्मचारी बदलते हैं। ठेकेदार चले जाते हैं। रियायतें बदलती हैं। बहुत लंबे समय तक रहने वाली PSK एक देनदारी बन जाती है, भले ही वायरलेस सिग्नल स्वयं खंडित (segmented) हो। PCI वातावरण के लिए, प्रमाणीकरण को अनन्य एक्सेस, लक्षित रद्दीकरण, और साफ़ पहचान मैपिंग का समर्थन करना होगा।
यहाँ सीधा मुकाबला है।
| मॉडल | शेयर किया गया सीक्रेट जोखिम | प्रति-डिवाइस निरसन | VLAN मैपिंग के लिए आइडेंटिटी | PCI 4.0.1 उपयुक्तता |
|---|---|---|---|---|
| शेयर किया गया PSK | उच्च, एक सीक्रेट कई उपयोगकर्ताओं या डिवाइसों में शेयर किया जाता है | कमजोर, एक उपयोगकर्ता को बदलने का मतलब आमतौर पर पूरी कुंजी बदलना होता है | सीमित, आइडेंटिटी स्पष्ट नहीं होती है | कर्मचारियों और परिचालन नेटवर्क के लिए अनुपयुक्त |
| EAP-TLS के साथ WPA2-Enterprise | कम, क्रेडेंशियल्स डिवाइसों पर प्रमाणपत्रों से जुड़े होते हैं | मजबूत, WLAN का पुनर्निर्माण किए बिना एक प्रमाणपत्र को रद्द किया जा सकता है | मजबूत, RADIUS उपयोगकर्ताओं और डिवाइसों को नीति के अनुसार मैप कर सकता है | कर्मचारी पहुंच के लिए अत्यधिक उपयुक्त |
| प्रति-डिवाइस xPSK | शेयर किए गए PSK से कम, प्रत्येक डिवाइस या किरायेदार को अपनी कुंजी मिलती है | मजबूत, दूसरों को प्रभावित किए बिना एक कुंजी हटाई जा सकती है | अच्छा, आइडेंटिटी नीति और निरसन को संचालित कर सकती है | BYOD, IoT, रियायतों के लिए अत्यधिक उपयुक्त |
EAP-TLS के साथ WPA2-Enterprise कर्मचारियों के लिए सबसे स्वच्छ मॉडल है। यह आपको प्रमाणपत्र-आधारित विश्वास प्रदान करता है और साझा-गुप्त (shared-secret) की गड़बड़ी को हटाता है जिसे ऑडिटर नापसंद करते हैं। BYOD, IoT, या रियायती उपकरणों के लिए, प्रति-उपकरण या प्रति-किरायेदार xPSKs एक बेहतर परिचालन विकल्प हैं, क्योंकि आप पूरे नेटवर्क को ध्वस्त किए बिना एक उपकरण को रद्द कर सकते हैं।
परिचालन नियम: यदि आप हर किसी के एक्सेस को बदले बिना एक डिवाइस को निरस्त नहीं कर सकते हैं, तो मॉडल बहुत अधिक अनगढ़ है।
पहचान-आधारित डिज़ाइन के लिए, Purple Access का पहचान-आधारित नेटवर्किंग पृष्ठ समीक्षा के योग्य है क्योंकि यह एकल साझा क्रेडेंशियल के बजाय उपयोगकर्ता और डिवाइस पहचान के आसपास वायरलेस एक्सेस को फ्रेम करता है। बहु-साइट संपदा में pci compliance wifi के लिए यह सही मानसिक मॉडल है।
गेस्ट WiFi को CDE के किसी भी मार्ग के बिना एक समर्पित पथ पर रहना चाहिए। कर्मचारी एक्सेस में प्रमाणपत्रों का उपयोग होना चाहिए। बाकी सब कुछ स्पष्ट, निरसनीय और ऑडिट योग्य होना चाहिए।
आइडेंटिटी ड्रिवन VLANs, क्लाउड RADIUS, और मजबूत क्रिप्टोग्राफी
प्रमाणीकरण केवल तभी मदद करता है जब RADIUS पहचान को सही खंड से मैप करता है। PCI वायरलेस डिज़ाइन में, नियंत्रण पथ पहचान स्टोर से RADIUS से VLAN से फ़ायरवॉल नीति तक चलता है, और प्रत्येक हैंडऑफ़ को सत्यापित करने योग्य होना चाहिए।
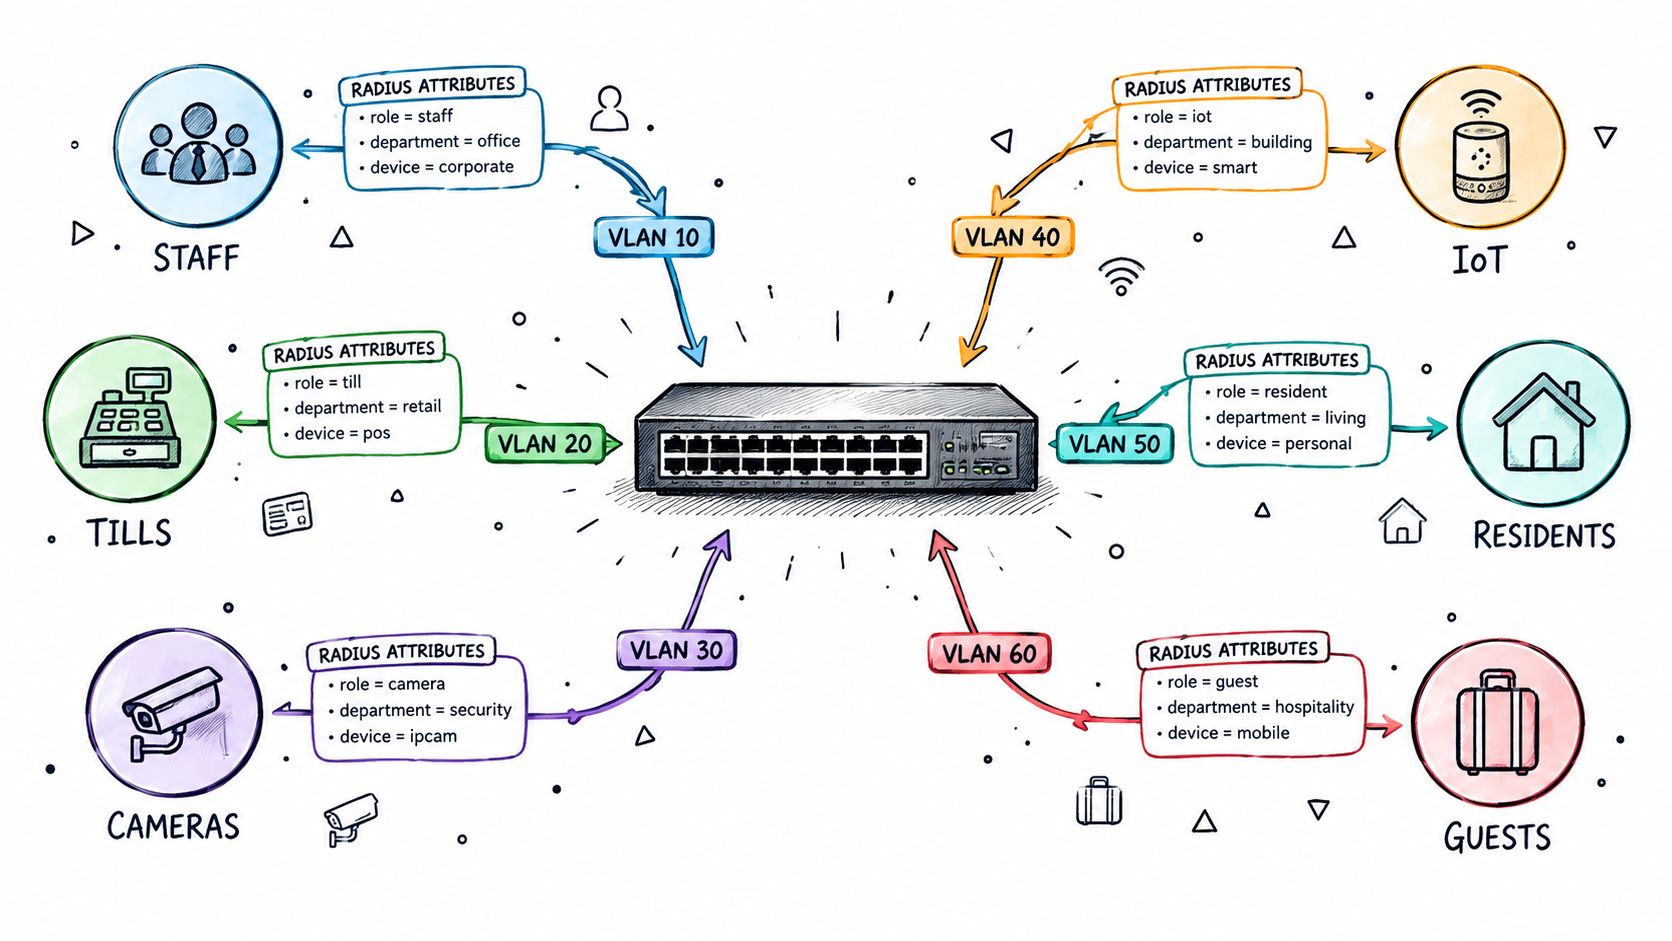
पहचान सही जगह पर पहुंचनी चाहिए
Microsoft Entra ID, Okta, या Google Workspace जैसे सिस्टम के माध्यम से निर्देशिका-समर्थित प्रावधान नए कर्मचारियों, भूमिका बदलने वालों और जाने वालों को नीति के साथ संरेखित रखता है। यदि पहचान बदलती है लेकिन VLAN असाइनमेंट नहीं बदलता है, तो नेटवर्क अभी भी पुराने उपयोगकर्ता के साथ वैसा ही व्यवहार करता है जैसे कुछ भी नहीं बदला हो।
अंतर्निहित स्विचिंग परत के लिए, छोटे व्यवसाय के लिए VLAN सेटअप देखें, जो ट्रंक और एक्सेस-पोर्ट कॉन्फ़िगरेशन को कवर करता है जो इन RADIUS-असाइन किए गए सेगमेंट को ले जाता है।
जब आपको क्षेत्रों या साइटों में निरंतर प्रमाणीकरण की आवश्यकता होती है, तो Cloud RADIUS इस मॉडल में बिल्कुल सटीक बैठता है। Purple Access का Cloud RADIUS ऑडिट लॉगिंग और निरसन (revocation) सहायता के साथ पहचान-संचालित राउटिंग को सही SSID और VLAN से जोड़ता है। यह वायरलेस एक्सेस को स्थिर MAC सूचियों के बजाय वर्तमान पहचान से जुड़ा रखता है।
मजबूत क्रिप्टोग्राफी स्कोप कहानी का हिस्सा है
PCI वायरलेस मार्गदर्शन कार्डधारक-डेटा ट्रांसमिशन के लिए वायरलेस नेटवर्क को सार्वजनिक नेटवर्क के रूप में मानता है, इसलिए PAN ट्रैफ़िक को TLS, IPsec, या WPA2-AES जैसे मजबूत क्रिप्टोग्राफी की आवश्यकता होती है (PCI Wireless Guidelines)। "सुरक्षित WiFi" का मतलब अनुपालन वाला WiFi नहीं है। क्रिप्टो विकल्प को लिंक के पार जाने वाले डेटा से मेल खाना चाहिए।
MDM के माध्यम से प्रमाणपत्र-आधारित ऑनबोर्डिंग निजी कुंजियों को साझा पासवर्ड से दूर रखती है और कर्मचारियों के उपकरणों को एक स्वच्छ ट्रस्ट मॉडल प्रदान करती है। मिश्रित संपत्तियों के लिए, कर्मचारियों के लिए प्रमाणपत्रों का उपयोग करें, उन उपकरणों के लिए xPSKs का उपयोग करें जो पूर्ण एंटरप्राइज ऑथ नहीं चला सकते हैं, और ऐसे पथ पर अतिथि पहुँच प्रदान करें जो कभी भी भुगतान प्रणालियों तक न पहुँचे।
लॉगिंग, मॉनिटरिंग, और अनधिकृत एक्सेस पॉइंट का पता लगाना
लिखित नो-WiFi नीति रॉग-डिटेक्शन दायित्व को नहीं हटाती है। PCI अपेक्षा करता है कि संगठन अधिकृत और अनधिकृत दोनों प्रकार के वायरलेस एक्सेस पॉइंट्स को प्रबंधित करें, इसलिए नियंत्रण केवल दस्तावेजीकृत नहीं, बल्कि सक्रिय होना चाहिए।
काम करने वाला मॉनिटरिंग चक्र
एक स्वीकृत AP इन्वेंट्री के साथ शुरुआत करें, फिर इसे एक लाइव नियंत्रण रिकॉर्ड के रूप में मानें। इसमें स्वामी, स्थान, हार्डवेयर पता, SSIDs, कंट्रोलर, फर्मवेयर, और यह शामिल करें कि क्या AP, CDE तक पहुँच सकता है। एक निश्चित साप्ताहिक ताल पर इन्वेंट्री तुलना चलाएँ और अंतर आउटपुट को बनाए रखें, क्योंकि एसेसर पूछेगा कि अंतिम तुलना कब चली थी और उसमें क्या मिला।
कंट्रोलर डेटा, स्विच डेटा, DHCP डेटा और वायरलेस घुसपैठ पहचान आउटपुट के खिलाफ उस इन्वेंट्री की तुलना करें। फिर विचलन की तलाश करें: एक नया BSSID, एक स्थानांतरित डिवाइस, एक फर्मवेयर बेमेल, या एक AP जो एक स्रोत पर दिखाई देता है लेकिन दूसरों पर नहीं।
यदि आपको कोई अज्ञात BSSID दिखाई देता है, तो उसकी जांच करें। डिवाइस को भौतिक रूप से सत्यापित करें, उसे वर्गीकृत करें, और यदि वह अनधिकृत है तो उसे अलग करें या हटा दें। अलर्ट, जांच संबंधी नोट्स और उपचार के साक्ष्य रखें। एसेसर एक स्पष्ट ट्रैक चाहता है, न कि केवल एक वाक्य जो कहे कि किसी ने इसे संभाला था।
एक व्यावहारिक वायरलेस मॉनिटरिंग चक्र इस तरह दिखना चाहिए:
- पहले इन्वेंट्री बनाएं: स्वामित्व और स्थान सहित स्वीकृत सूची को अद्यतित रखें।
- समय-सारणी के अनुसार क्रॉस-चेक करें: हर सप्ताह कंट्रोलर, स्विच, DHCP और WIDS डेटा की तुलना करें।
- अज्ञात मामलों को आगे बढ़ाएं: किसी भी BSSID या AP की जांच करें जो इन्वेंट्री से मेल नहीं खाता है।
- व्यक्तिगत रूप से सत्यापित करें: डिवाइस को वर्गीकृत करने से पहले भौतिक रूप से उसकी पुष्टि करें।
- सुधार करें और सुरक्षित रखें: डिवाइस को क्वारंटाइन करें या हटाएं, फिर अलर्ट ट्रेल और तुलना आउटपुट को सुरक्षित रखें।
आरेखण मानक को न भूलें
वायरलेस आरेखों में सुरक्षा-नियंत्रण प्लेसमेंट और आउट-ऑफ़-स्कोप WLANs सहित सभी प्रासंगिक कनेक्शन दिखाए जाने चाहिए। एक एसेसर को यह देखने की आवश्यकता होती है कि वायरलेस फ़ैब्रिक CDE से कैसे संबंधित है, न कि केवल यह कि SSIDs कहाँ प्रसारित होते हैं।
यदि आपकी निगरानी केवल वही रिपोर्ट करती है जो आपने तैनात करने का इरादा किया था, तो यह उसे छोड़ देगी जो वास्तव में फ्लोर पर दिखाई दिया था।
सबसे सामान्य वायरलेस PCI निष्कर्षों के लिए उपचारात्मक प्लेबुक
अधिकांश वायरलेस निष्कर्ष इसलिए दोहराए जाते हैं क्योंकि टीमें नियंत्रण विफलता के बजाय लक्षणों को ठीक करती हैं। वे एक आरेख को पुनर्स्थापित करते हैं, पासवर्ड बदलते हैं, या नियंत्रक को पैच करते हैं, फिर सबूत श्रृंखला को फिर से बनाए जाने से पहले रुक जाते हैं। यही कारण है कि बहु-साइट ऑडिट में एक ही समस्या बार-बार सामने आती है।
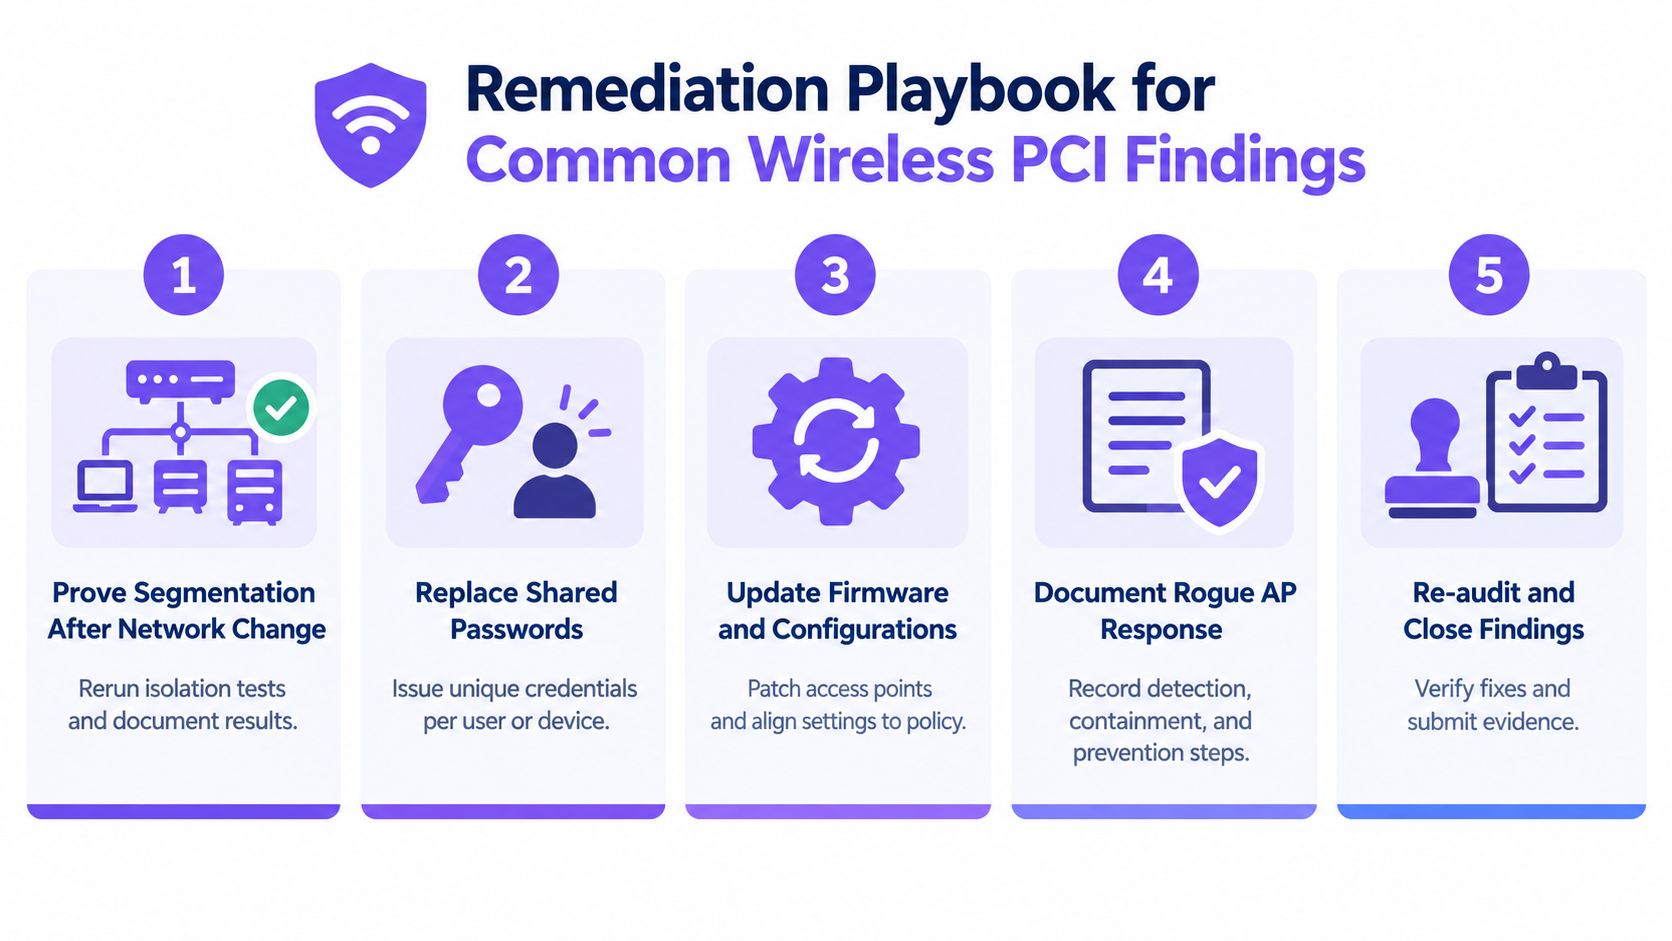
विफलता को ठीक करें, फिर सुधार साबित करें
यदि नेटवर्क परिवर्तन के बाद विभाजन विफल हो गया, तो अलगाव परीक्षणों को फिर से चलाएँ और परिणाम कैप्चर करें। यदि कर्मचारी अभी भी एक पासवर्ड साझा करते हैं, तो उन्हें प्रमाणपत्रों या प्रति-उपकरण कुंजियों पर स्थानांतरित करें। यदि कंट्रोलर या स्विच कॉन्फ़िग में बदलाव आया है, तो उन्हें वापस नीति के अनुसार पैच करें और तारीख के रिकॉर्ड के साथ नया स्नैपशॉट संग्रहीत करें।
नियंत्रक या स्विच पर एक कमजोर प्रशासनिक पथ को समान उपचार की आवश्यकता होती है। इसे बंद करें, फिर उसी सहूलियत बिंदु से साबित करें कि यह बंद है जिसका उपयोग कोई हमलावर करेगा। यदि लाइव पथ अभी भी लीक होता है तो मूल्यांकनकर्ता को इस बात की परवाह नहीं होगी कि इच्छित ACL मौजूद है।
ऑडिट प्रभाव के आधार पर बैकलॉग को प्राथमिकता दें
- किसी भी नेटवर्क बदलाव के बाद सेग्मेंटेशन साबित करें। यह सबसे मूल्यवान समाधान है क्योंकि यह मुख्य PCI प्रश्न का समाधान करता है, क्या वायरलेस CDE तक पहुँच सकता है?
- साझा किए गए पासवर्ड बदलें। साझा एक्सेस को स्पष्ट रूप से निरस्त करना कठिन होता है और बड़े पैमाने पर गलत तरीके से संभालना आसान होता है।
- फर्मवेयर और कॉन्फ़िगरेशन अपडेट करें। ड्रिफ्ट वही जगह है जहाँ कल का अनुपालन वाला डिज़ाइन आज का जोखिम बन जाता है।
- अनाधिकृत AP प्रतिक्रिया को दस्तावेज़बद्ध करें। यदि प्रतिक्रिया दर्ज नहीं की जाती है, तो नियंत्रण काल्पनिक लगता है।
- फिर से ऑडिट करें और निष्कर्षों को बंद करें। प्रत्येक सुधार के लिए पुन: परीक्षण साक्ष्य की आवश्यकता होती है, अन्यथा इसे बंद नहीं माना जाता है।
सबसे अच्छा उपचारात्मक साक्ष्य उबाऊ होता है। यह परिवर्तन, परीक्षण, परिणाम और तिथि दिखाता है। ऑडिटर्स इसी पर भरोसा करते हैं।
मूल्यांकनकर्ता वायरलेस के बारे में क्या पूछते हैं
गेस्ट WiFi अपने आप PCI दायरा नहीं हटाता है। एसेसर केवल नेटवर्क आरेख पर ही नहीं, बल्कि व्यवहार में भी इस बात का प्रमाण तलाशते हैं कि वायरलेस ट्रैफ़िक CDE तक नहीं पहुँच सकता।
वे सबूत चाहते हैं, लेबल नहीं। इसका मतलब है फ़ायरवॉल नियम, राउटिंग समीक्षाएं, कंट्रोलर और स्विच स्नैपशॉट, पैकेट परीक्षण और लॉग जो दिखाते हैं कि ट्रैफ़िक को डिज़ाइन के अनुसार अवरुद्ध या सीमित किया गया है। एक अलग SSID केवल तभी उपयोगी होता है जब लाइव पाथ इसका समर्थन करता है।
वे पुनर्टेस्ट ट्रेल की भी जांच करते हैं। महत्वपूर्ण नेटवर्क, फ़ायरवॉल, कंट्रोलर, VLAN, पहचान, या भुगतान-एप्लिकेशन परिवर्तनों के बाद वायरलेस सेगमेंटेशन परीक्षण दोहराया जाना चाहिए, और मूल्यांकनकर्ता से नवीनतम पुनर्टेस्ट साक्ष्य देखने की उम्मीद की जाएगी।
कंट्रोलर या फ़ायरवॉल परिवर्तन के बाद, वायरलेस परीक्षणों को फिर से चलाएं और पहले और बाद के परिणामों को एक साथ रखें। यदि नियंत्रण बदल गया है, तो साक्ष्य भी इसके साथ बदलना होगा।
मल्टी-साइट सेटअप अतिरिक्त जांच का कारण बनते हैं। साझा इंफ्रास्ट्रक्चर अतिथि, कर्मचारी और भुगतान ट्रैफ़िक को धुंधला कर सकता है, इसलिए एसेसर आमतौर पर सभी साइटों पर पहचान मैपिंग, विभाजन साक्ष्य और लाइव निगरानी की मांग करते हैं। वे आमतौर पर अंतिम तीन अनधिकृत AP जांच रिकॉर्ड और यह प्रमाण भी मांगते हैं कि सबसे हालिया फ़ायरवॉल परिवर्तन का पुन: परीक्षण किया गया था।
Purple Access पहचान के आसपास वायरलेस एक्सेस को मॉडल करने, RADIUS-संचालित नीति के साथ उपयोगकर्ताओं और उपकरणों को विभाजित करने और ऑडिट साक्ष्य को एक स्थान पर रखने में मदद करता है। यदि आप कई साइटों पर pci compliance wifi को कड़ा कर रहे हैं, तो Purple Access पर जाएं और समीक्षा करें कि इसका Cloud RADIUS, xPSK, और साक्ष्य टूलिंग एक नियंत्रित वायरलेस डिज़ाइन में कैसे फिट बैठते हैं।
