
WiFi conforme a PCI-DSS: Guida alla sicurezza multi-sede
Published

La maggior parte delle guide sulla conformità PCI per la rete WiFi si limita a consigliare di "creare un SSID guest". Questo consiglio è troppo superficiale per superare un audit reale. L'ambito PCI non è determinato dal nome della rete, ma dai percorsi del traffico, dalla connettività e dalle prove che l'ambiente dei dati dei titolari di carta rimanga isolato.
Se un sistema wireless può raggiungere i sistemi di pagamento, o se non riesci a dimostrare che non può farlo, rientra nel perimetro di valutazione. Le linee guida PCI considerano la rete WiFi un elemento critico per la sicurezza dei pagamenti da anni e la regola fondamentale non è cambiata: l'ambito segue il flusso dei dati, non le etichette (Linee guida wireless PCI). Ciò significa che un SSID guest, un SSID aziendale e una VLAN "temporanea" sono tutti irrilevanti se il percorso sottostante tocca ancora il CDE.
Indice dei contenuti
- Perché il WiFi ospiti non è automaticamente fuori dal perimetro PCI
- Dimostrare la segmentazione wireless con prove accettabili per l'assessor
- Scegliere il giusto modello di autenticazione per il wireless PCI
- VLAN basate sull'identità, Cloud RADIUS e crittografia forte
- Logging, monitoraggio e rilevamento dei Rogue Access Point
- Playbook di risoluzione per i rilievi PCI wireless più comuni
- Cosa chiedono gli assessor riguardo al wireless
Perché il WiFi ospiti non è automaticamente fuori dall'ambito PCI
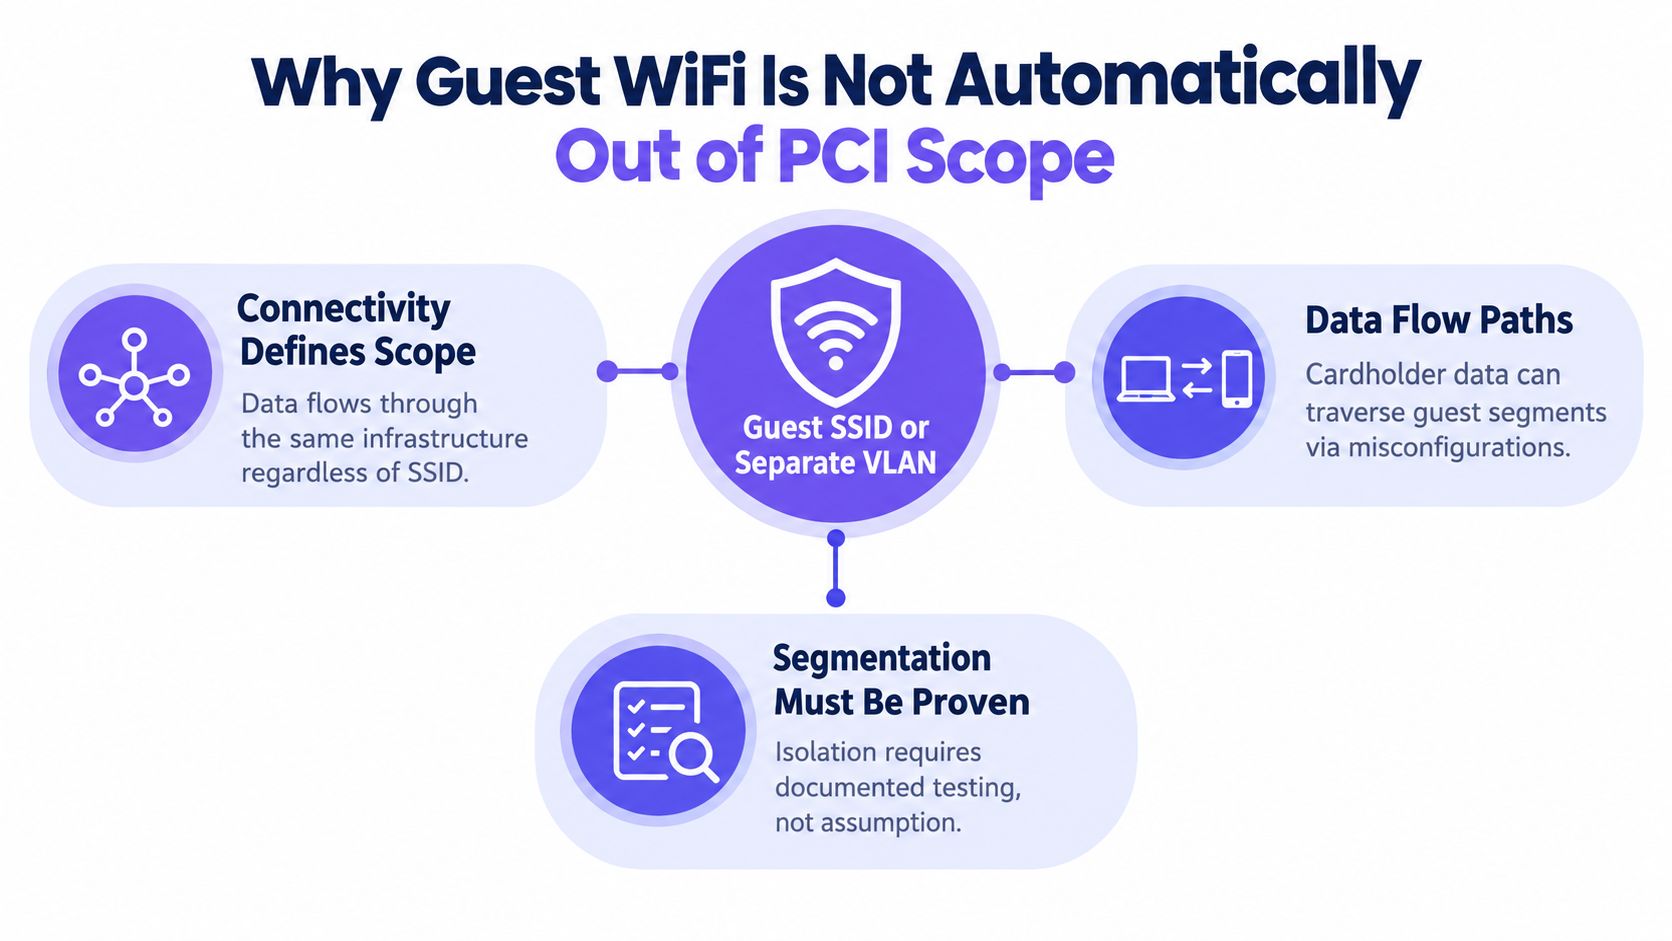
Un SSID guest separato non rende la rete WiFi sicura per impostazione predefinita, né una VLAN separata risolve il problema. L'ambito PCI viene escluso solo quando il wireless è segmentato dall'ambiente dei dati dei titolari di carta (CDE) e tale separazione è applicata lungo il percorso, non solo nell'etichetta. La normativa PCI-DSS 4.0.1 richiede controlli di sicurezza della rete tra tutte le reti wireless e il CDE, con il traffico wireless bloccato per impostazione predefinita e solo il traffico con una giustificazione aziendale consentito (Linee guida wireless PCI).
L'etichetta sull'SSID non costituisce un controllo
Un Access Point, un controller o uno switch compromesso può comunque fare da bridge verso la rete dei pagamenti se il percorso esiste. "Guest WiFi" è una descrizione di intento: non è un controllo che un valutatore possa verificare.
Regola pratica: se non puoi mostrare dove si arresta il traffico, non hai dimostrato la segmentazione.
La parte complessa è dimostrare l'isolamento. Le linee guida PCI-DSS diffidano anche dal presumere che il wireless sia inoffensivo solo perché i sistemi di pagamento non vi sono collegati intenzionalmente, e richiedono verifiche periodiche per accertare che non sia stata introdotta tecnologia wireless non autorizzata.
Cosa determina il perimetro
La questione è diretta: un qualsiasi percorso di traffico da quella rete wireless può raggiungere il CDE? Se la risposta è sì, la rete è nell'ambito del controllo. In caso contrario, occorre comunque dimostrare che il blocco sia effettivo, applicato e monitorato.
Tale prova conta ancora di più negli ambienti multi-sito in cui access point, switch, firewall, telecamere, casse e dispositivi del personale condividono la stessa infrastruttura. Un nome SSID ordinato non sarà d'aiuto se l'routing, le policy del controller o un uplink di switch condiviso lasciano aperto un percorso nascosto. Un confronto utile è l'approccio a tre SSID di Purple Access, che tratta l'identità e il ruolo di rete come elementi separati dall'etichetta dell'SSID stessa.
Dimostrare la segmentazione wireless con prove accettabili per il valutatore
La segmentazione ha valore solo se si è in grado di dimostrarla sulla rete fisica. Inizia dal firewall, non dalla dashboard. Le linee guida PCI richiedono che i controlli di segmentazione blocchino il traffico tra le reti wireless e il CDE, ed esigono che la segmentazione sia sottoposta a penetration test almeno una volta all'anno, oltre che a seguito di modifiche rilevanti a rete, firewall, controller, VLAN, identità o applicazioni di pagamento.
Costruire la catena delle evidenze
Utilizza la stessa tipologia di prove ogni volta, in modo che il valutatore veda un controllo ripetibile e non uno screenshot isolato. Allega lo screenshot dell'inventario AP utilizzato per il test, quindi mostra lo stato del firewall, dello switch e del controller al momento del test. Confronta regolarmente questi dati con le informazioni del controller, dello switch, con i registri DHCP e con i risultati del sistema di rilevamento delle intrusioni wireless. Per la convalida lato switch, le raccomandazioni sugli switch di rete di IT Cloud Global rappresentano un utile riferimento.
Una regola del firewall sulla carta non è sufficiente. Serve la prova che il percorso distribuito blocchi effettivamente il traffico.
I test negativi sono fondamentali. Verifica la presenza di rogue AP bridging, associazione di client non autorizzati, VLAN hopping, accessi amministrativi deboli e accessi accidentali ai terminali di pagamento. Se un test si limita a confermare l'esistenza della regola, non è un test di segmentazione: è solo uno screenshot di configurazione.
Cosa verificare prima e dopo le modifiche
Una modifica alla rete può invalidare prove valide dall'oggi al domani. Esegui nuovamente i test dopo aggiornamenti del controller, modifiche al firewall, riprogettazioni delle VLAN, cambi di identità o aggiornamenti delle app di pagamento. Non attendere la stagione degli audit annuali per individuare eventuali scostamenti.
Se cerchi un modo pratico per concepire la gestione corretta di switch e controller, la guida sulla progettazione della segmentazione wireless a tre SSID rappresenta un valido supporto, poiché la medesima disciplina operativa si applica alla documentazione della segmentazione. L'obiettivo è dimostrare che le policy di routing, switching e firewall siano perfettamente allineate con l'isolamento previsto.
Quando redigi la documentazione per un valutatore, conserva insieme tutti gli elementi prodotti: piano di test, risultati dei test, note di risoluzione e prove di re-test. Questo pacchetto trasforma un "pensiamo che sia isolato" in un "lo abbiamo dimostrato".
Scegliere il modello di autenticazione corretto per il WiFi PCI
Le password condivise sono la soluzione accettabile più debole e di solito la più facile da compromettere nell'operatività quotidiana. Il personale cambia. I fornitori esterni se ne vanno. Le concessioni ruotano. Una PSK che resta attiva troppo a lungo diventa un rischio, anche se il segnale wireless stesso è segmentato. Per gli ambienti PCI, l'autenticazione deve supportare accessi unici, revoche mirate e una mappatura chiara dell'identità.
Ecco il confronto diretto.
| Modello | Rischio Secret Condiviso | Revoca per Singolo Dispositivo | Mappatura Identità-VLAN | Idoneità PCI 4.0.1 |
|---|---|---|---|---|
| PSK Condiviso | Elevato, un unico secret è condiviso tra molti utenti o dispositivi | Debole, la modifica di un utente richiede solitamente la modifica dell'intera chiave | Limitata, l'identità non è definita chiaramente | Scarsa per il personale e le reti operative |
| WPA2-Enterprise con EAP-TLS | Basso, le credenziali sono collegate ai certificati sui dispositivi | Forte, un singolo certificato può essere revocato senza ricreare la WLAN | Forte, RADIUS può mappare utenti e dispositivi alle policy | Altamente idoneo per l'accesso del personale |
| xPSK per Singolo Dispositivo | Inferiore rispetto al PSK condiviso, ogni dispositivo o tenant riceve la propria chiave | Forte, una chiave può essere rimossa senza influire sulle altre | Buona, l'identità può guidare le policy e la revoca | Altamente idoneo per BYOD, IoT e concessioni |
La combinazione WPA2-Enterprise con EAP-TLS rappresenta il modello più pulito per il personale. Garantisce una fiducia basata sui certificati ed elimina la gestione complessa dei segreti condivisi che gli auditor non approvano. Per i dispositivi BYOD, IoT o in concessione, le xPSK per singolo dispositivo o per tenant garantiscono una migliore operatività, poiché consentono di revocare un solo dispositivo senza compromettere l'intera rete.
Regola operativa: se non puoi revocare un singolo dispositivo senza modificare l'accesso di tutti gli altri, il modello è troppo generico.
Per una progettazione basata sull'identità, vale la pena consultare la pagina di Purple Access sulla rete basata sull'identità, in quanto struttura l'accesso wireless attorno all'identità di utente e dispositivo anziché su un'unica credenziale condivisa. Questo è il modello concettuale corretto per la pci compliance wifi in un'infrastruttura multi-sito.
La rete Guest WiFi deve rimanere su un percorso dedicato senza alcuna instradamento verso il CDE. L'accesso del personale deve utilizzare certificati. Tutto il resto deve essere esplicito, revocabile e verificabile.
VLAN basate sull'identità, RADIUS in cloud e crittografia forte
L'autenticazione è utile solo quando RADIUS associa l'identità al segmento corretto. Nella progettazione wireless PCI, il percorso di controllo va dallo store delle identità a RADIUS, alla VLAN, fino alla policy del firewall: ciascun passaggio deve essere verificabile.
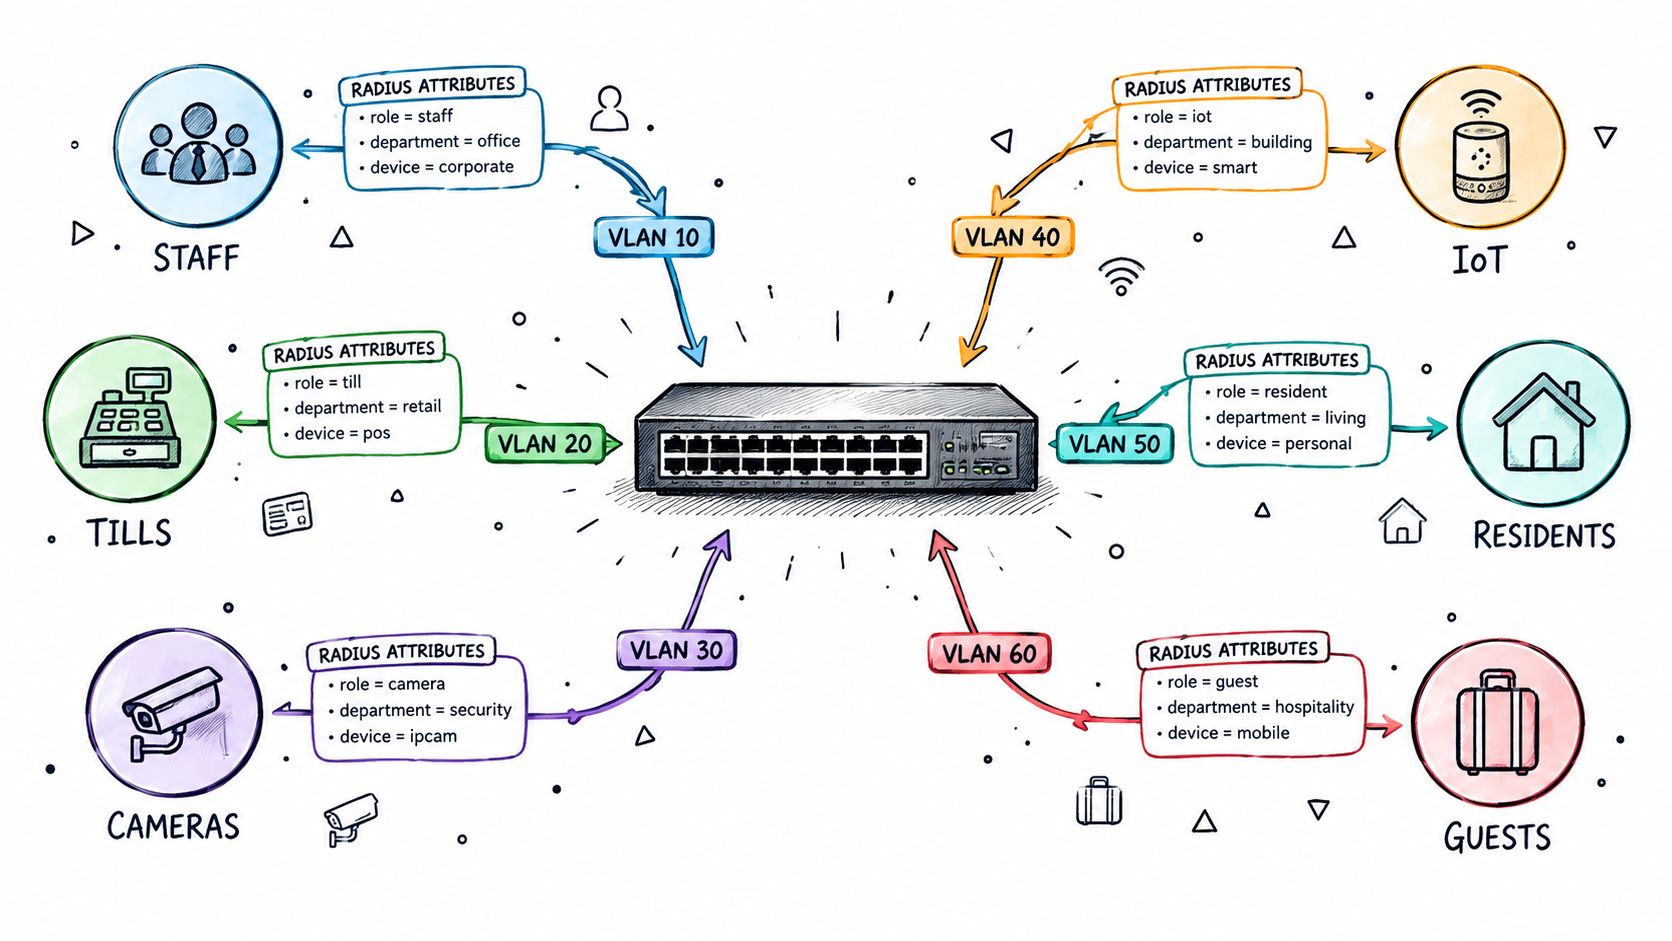
L'identità deve essere instradata nella destinazione corretta
Il provisioning basato su directory tramite sistemi come Microsoft Entra ID, Okta o Google Workspace mantiene i nuovi ingressi, i cambi di ruolo e le uscite allineati con la policy. Se l'identità cambia ma l'assegnazione della VLAN rimane invariata, la rete continuerà a trattare il vecchio utente come se nulla fosse cambiato.
Per il livello di switching sottostante, consulta la configurazione VLAN per le piccole imprese, che copre la configurazione delle porte di trunk e di accesso che trasportano questi segmenti assegnati via RADIUS.
Cloud RADIUS si adatta a questo modello quando si ha necessità di un'autenticazione coerente tra diverse regioni o sedi. Il Cloud RADIUS di Purple Access collega l'instradamento basato sull'identità al corretto SSID e alla corretta VLAN, integrando registri di audit e supporto per la revoca. In questo modo l'accesso wireless rimane legato all'identità corrente e non a elenchi MAC statici.
La crittografia forte fa parte della definizione dell'ambito
Le linee guida wireless PCI trattano le reti wireless come reti pubbliche per la trasmissione dei dati dei titolari di carta, pertanto il traffico PAN necessita di una crittografia solida come TLS, IPsec o WPA2-AES (Linee guida wireless PCI). Un "WiFi sicuro" non equivale a un WiFi conforme. La scelta della crittografia deve corrispondere ai dati che transitano sul collegamento.
L'onboarding basato su certificati tramite MDM mantiene le chiavi private al sicuro da password condivise e fornisce ai dispositivi del personale un modello di attendibilità più pulito. Per ambienti misti, utilizza certificati per i dipendenti, xPSK per i dispositivi che non possono eseguire l'autenticazione enterprise completa e un accesso ospiti su un percorso che non raggiunga mai i sistemi di pagamento.
Registrazione log, monitoraggio e rilevamento dei Rogue Access Point
Una policy scritta di assenza di WiFi non elimina l'obbligo di rilevamento dei dispositivi rogue. PCI richiede che le organizzazioni gestiscano sia gli Access Point wireless autorizzati che quelli non autorizzati, pertanto il controllo deve essere attivo e non solo documentato.
Il ciclo di monitoraggio efficace
Inizia con un inventario degli AP approvati, quindi gestiscilo come un registro di controllo attivo. Includi proprietario, posizione, indirizzo hardware, SSID, controller, firmware e la capacità dell'AP di raggiungere il CDE. Esegui il confronto dell'inventario con una cadenza settimanale fissa e conserva l'output delle differenze, poiché l'auditor chiederà quando è stato eseguito l'ultimo confronto e cosa è stato rilevato.
Confronta tale inventario con i dati del controller, dello switch, del DHCP e del sistema di rilevamento delle intrusioni wireless. Cerca quindi eventuali scostamenti: un nuovo BSSID, un dispositivo spostato, un disallineamento del firmware o un AP visualizzato su una sorgente ma non sulle altre.
Se viene rilevato un BSSID sconosciuto, è necessario indagare. Verifica fisicamente il dispositivo, ordinalo in base alla tipologia e mettilo in quarantena o rimuovilo se non è autorizzato. Conserva l'avviso, le note d'indagine e le prove di risoluzione. L'auditor richiede una traccia chiara e documentata, non una semplice dichiarazione generica.
Un ciclo di monitoraggio wireless pratico dovrebbe essere articolato così:
- Esegui prima l'inventario: mantieni aggiornato l'elenco approvato, inclusi la proprietà e il posizionamento.
- Effettua verifiche incrociate programmate: confronta ogni settimana i dati di controller, switch, DHCP e WIDS.
- Inoltra gli elementi sconosciuti: indaga su qualsiasi BSSID o AP che non corrisponda all'inventario.
- Conferma di persona: verifica fisicamente il dispositivo prima di classificarlo.
- Risolvi e conserva: metti in quarantena o rimuovi il dispositivo, quindi conserva la cronologia degli avvisi e i dati del confronto.
Non dimenticare lo standard di diagrammazione
I diagrammi della rete wireless dovrebbero mostrare il posizionamento dei controlli di sicurezza e tutte le connessioni rilevanti, incluse le WLAN fuori dall'ambito. Un valutatore deve capire come la struttura wireless si collega al CDE, non solo dove trasmettono gli SSID.
Se il tuo monitoraggio segnala solo ciò che avevi intenzione di distribuire, non rileverà ciò che è effettivamente comparso sul campo.
Playbook di risoluzione per i rilevamenti wireless PCI più comuni
La maggior parte dei rilievi wireless si ripete perché i team risolvono i sintomi anziché il malfunzionamento del controllo. Ripristinano un diagramma, modificano una password o applicano una patch a un controller, per poi fermarsi prima che la catena di evidenze sia ricostruita. Ecco perché gli stessi problemi continuano a ripresentarsi negli audit multi-sede.
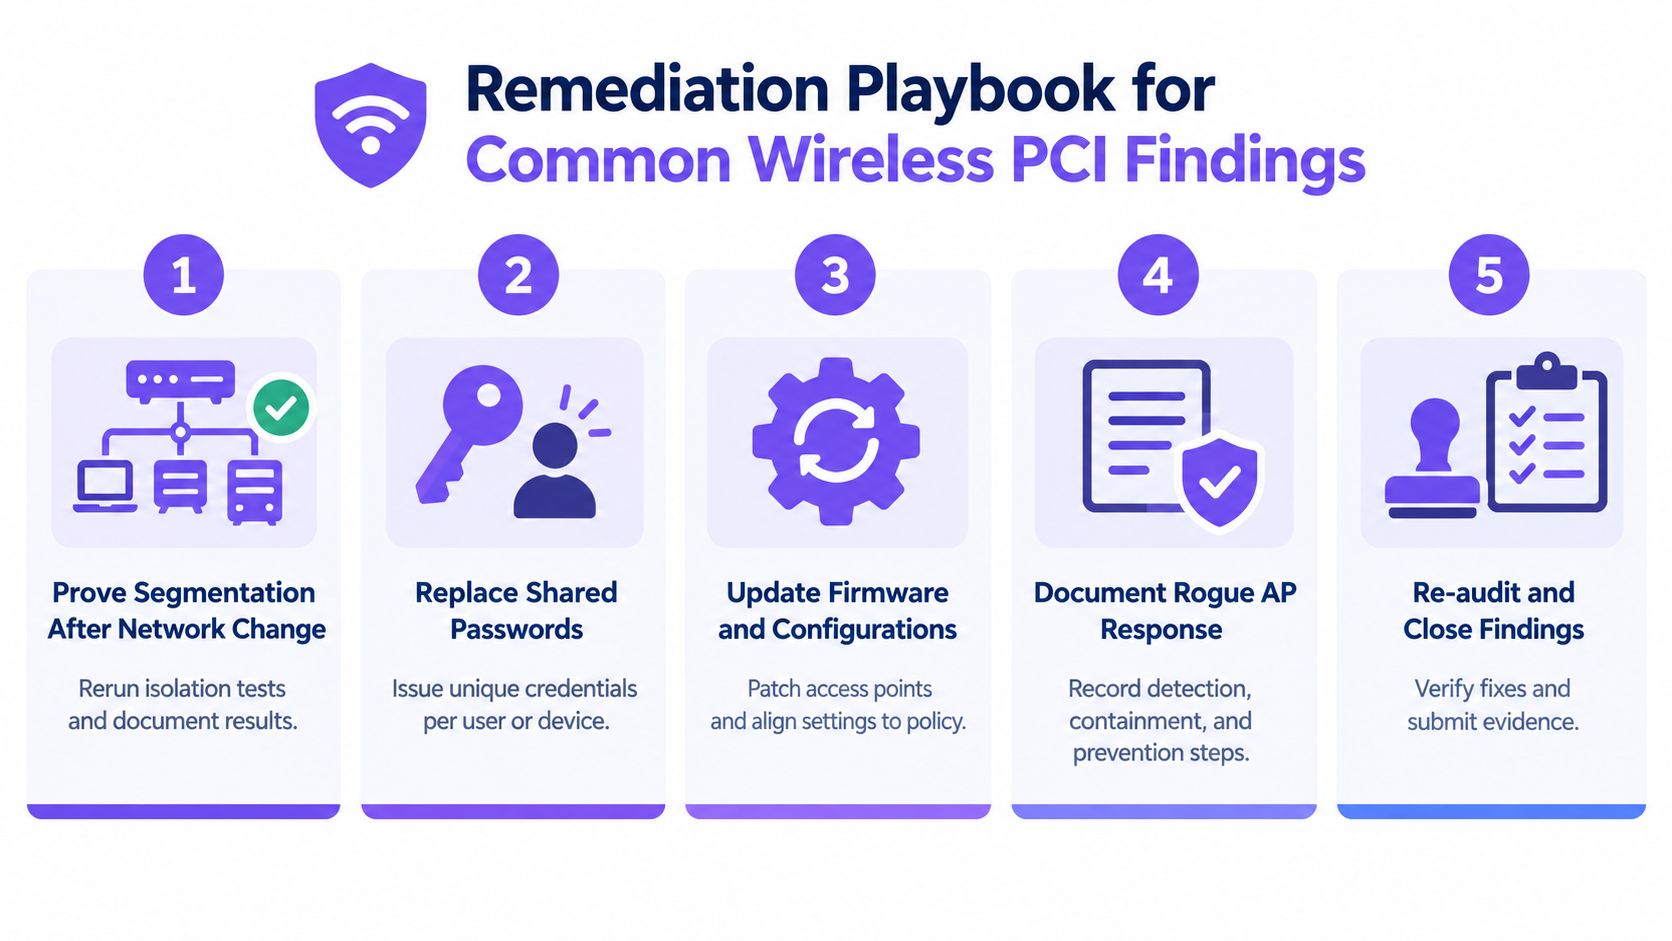
Risolvere il problema, poi dimostrare la correzione
Se la segmentazione dovesse fallire a seguito di una modifica di rete, esegui nuovamente i test di isolamento e acquisisci il risultato. Se il personale condivide ancora una password, passa ai certificati o alle chiavi per singolo dispositivo. Se le configurazioni dei controller o degli switch hanno subito variazioni, ripristinale secondo le policy e archivia la nuova istantanea associandovi una datazione certa.
Un percorso amministrativo debole sul controller o sullo switch richiede lo stesso trattamento. Chiudilo, quindi dimostra che sia chiuso dallo stesso punto di vista che utilizzerebbe un attaccante. All'assessor non importerà che la ACL prevista esista se il percorso attivo presenta ancora perdite.
Prioritizzare il backlog in base all'impatto sull'audit
- Dimostra la segmentazione dopo ogni modifica alla rete. Questa è la correzione a più alto valore perché risponde al quesito fondamentale della PCI: il wireless può raggiungere il CDE?
- Sostituisci le password condivise. L'accesso condiviso è difficile da revocare in modo pulito ed è facile da gestire male su larga scala.
- Aggiorna firmware e configurazioni. Le deviazioni di configurazione trasformano l'architettura conforme di ieri nell'esposizione di oggi.
- Documenta la risposta agli AP canaglia. Se la risposta non viene registrata, il controllo risulta inesistente.
- Esegui un nuovo audit e chiudi i rilievi. Ogni correzione necessita delle prove di un nuovo test, altrimenti non può dirsi conclusa.
Le prove di risoluzione migliori sono quelle più lineari. Mostrano la modifica, il test, il risultato e la data. È questo ciò di cui gli auditor si fidano.
Cosa chiedono gli assessor riguardo alla rete wireless
La rete Guest WiFi non esclude di per sé l'ambito PCI. I valutatori cercano la prova che il traffico wireless non possa raggiungere il CDE nei fatti, non solo su un diagramma di rete.
Richiedono evidenze concrete, non etichette. Ciò significa regole del firewall, revisioni del routing, snapshot del controller e dello switch, test sui pacchetti e log che dimostrino che il traffico viene bloccato o limitato come previsto. Uno SSID separato è utile solo se il percorso attivo lo supporta.
Verificano inoltre la tracciabilità dei riesami. I test di segmentazione wireless devono essere ripetuti a seguito di modifiche significative a rete, firewall, controller, VLAN, identità o applicazioni di pagamento, e l'assessor si assicurerà di visionare le evidenze del riesame più recente.
Dopo una modifica al controller o al firewall, esegui nuovamente i test wireless e conserva insieme i risultati precedenti e successivi. Se il controllo è cambiato, anche le prove devono essere aggiornate di conseguenza.
Le configurazioni multi-sede richiedono un controllo ancora più rigoroso. Le infrastrutture condivise possono confondere il traffico di ospiti, personale e pagamenti, pertanto gli auditor richiedono solitamente la mappatura delle identità, le prove di segmentazione e il monitoraggio in tempo reale tra le sedi. Di solito richiedono anche i verbali delle ultime tre indagini su AP canaglia e la prova che l'ultima modifica al firewall sia stata ritestata.
Purple Access aiuta a modellare l'accesso wireless attorno all'identità, a segmentare utenti e dispositivi con policy basate su RADIUS e a conservare le prove di audit in un unico luogo. Se stai rafforzando la pci compliance wifi su più sedi, visita Purple Access e verifica come il suo Cloud RADIUS, xPSK e gli strumenti di conformità si integrano in un'architettura wireless controllata.
