
Secure network: certificates, identity and PasspointAuthentication
RADIUS multi-tenant per gli MSP: isolare i clienti su un'unica piattaforma
Decida quale modello cloud RADIUS si adatta a ciascun cliente MSP. Assegni un tenant Purple per ogni cliente quando provider di identità, titolari o audit differiscono. Utilizzi un tenant condiviso, segmentato per realm e VLAN, per gruppi con un unico titolare e un solo directory. Pianifichi quindi ciascuna migrazione...
13 min read
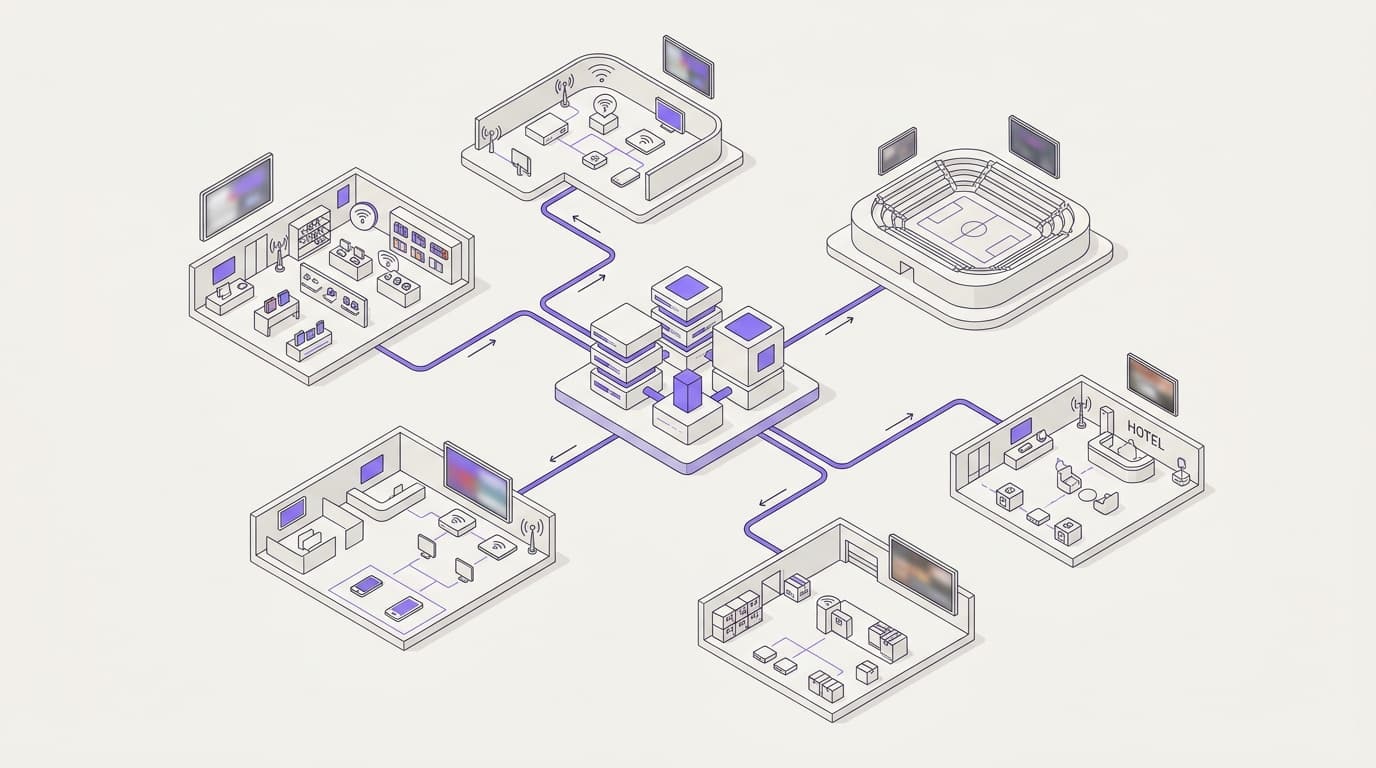
Utilizzi un tenant Purple per ciascun cliente quando i clienti utilizzano provider di identità separati o devono soddisfare audit distinti. Utilizzi invece un singolo tenant condiviso, segmentato per realm e VLAN, quando tutte le sedi appartengono a un unico gruppo dotato di una sola directory. Entrambi operano sul cloud RADIUS più grande al mondo, con un SLA di uptime di RADIUS del 99,9%. Nessuno dei due richiede nuovi access point.
Quale modello RADIUS dovrebbe scegliere un MSP per il WiFi multi-tenant?
La regola empirica è semplice: assegni a ciascun cliente un proprio tenant su una singola piattaforma cloud RADIUS. L'isolamento deve seguire il perimetro legale e delle identità, non quello dell'hardware.
RADIUS (Remote Authentication Dial-In User Service, definito in RFC 2865) è il protocollo impiegato dagli access point per porre due domande: questo dispositivo può accedere? Su quale VLAN (VLAN, un segmento di rete logicamente separato) deve essere instradato? Lo standard IEEE 802.1X è ciò che trasmette queste richieste dall'access point al server RADIUS.
Rispondere a queste domande per un solo cliente è semplice. La difficoltà per un MSP risiede nel rispondere contemporaneamente per 40 clienti: le policy, le identità o i log di un cliente non devono in alcun modo essere accessibili a un altro.
Quattro elementi devono rimanere rigorosamente separati per ogni cliente:
- Origine dell'identità. La directory proprietaria di ciascun cliente, ad esempio Microsoft Entra ID, Okta o Google Workspace.
- Policy. Le regole che stabiliscono chi può accedere e quale VLAN assegnare.
- Client NAS e segreti condivisi. Un NAS (Network Access Server) è l'access point o il controller che invia le richieste RADIUS. Ognuno di essi si autentica su RADIUS tramite un segreto condiviso.
- Evidenze di audit. I log di autenticazione e accounting (RFC 2866) che un auditor può consultare per un cliente senza visualizzare i dati degli altri.
Questa decisione si colloca a livello di rete sicura: EAP-TLS, integrazione con l'identity provider, Passpoint e cloud RADIUS. EAP-TLS (RFC 5216) autentica i dispositivi mediante certificati anziché password. Per un quadro d'insieme più dettagliato, consulti la guida alle reti sicure su certificati, identità e Passpoint.
Tre scenari consentono di derogare alla regola:
- Un unico proprietario, più sedi. Quando tutte le sedi condividono lo stesso proprietario e la stessa directory, un tenant condiviso con VLAN per singola sede richiede meno lavoro.
- Residenti anziché dipendenti. Quando gli utenti che si connettono sono residenti, la rete xPSK gestisce il carico.
- Più ambiti di audit per un solo cliente. Se un singolo cliente prevede due diversi perimetri di audit, è possibile suddividere il cliente in due tenant distinti.
Come scegliere il modello di tenant con un unico diagramma?
Valuti tre domande per ciascun cliente, non per l'intera infrastruttura complessiva. Il portfolio di un MSP comprende abitualmente entrambi i modelli di tenant.
{"title":"Scelta del modello di tenant RADIUS per ciascun cliente MSP","start":"q1","nodes":[{"id":"q1","question":"Tutti i siti di questo cliente condividono un unico proprietario e un unico provider di identità?","help":"Un solo directory Microsoft Entra ID, Okta o Google Workspace, e un'unica entità legale o gruppo.","options":[{"label":"Sì","to":"q2"},{"label":"No","to":"q3"}]},{"id":"q2","question":"Un qualsiasi sito prevede un ambito di audit separato, ad esempio per i dati dei titolari di carta PCI-DSS?","help":"Chiedi se un auditor necessita di prove per una parte della struttura in modo isolato.","options":[{"label":"Sì","to":"o1"},{"label":"No","to":"o2"}]},{"id":"q3","question":"Le persone che si connettono sono residenti nelle proprie abitazioni anziché personale aziendale?","help":"Build-to-rent, alloggi universitari e altre unità abitative plurifamiliari.","options":[{"label":"Sì","to":"o3"},{"label":"No","to":"o1"}]},{"id":"o1","outcome":"Tenant per cliente su Purple cloud RADIUS","detail":"Origine identità, policy, client NAS e log separati. Utilizza EAP-TLS per i dispositivi del personale.","link":"[Cloud RADIUS per strutture multi-sito](guide:cloud-radius-multi-site)"},{"id":"o2","outcome":"Tenant condiviso con segmentazione realm e VLAN","detail":"Un unico directory e un'unica policy. RADIUS restituisce una VLAN per sito o gruppo.","link":"[Un'unica policy in ogni sede](guide:cloud-radius-multi-site)"},{"id":"o3","outcome":"Tenant per operatore con chiave xPSK per residente","detail":"La chiave di ciascun residente imposta la relativa VLAN. Mantieni il personale sulla rete sicura nello stesso tenant.","link":"[Pianificazione di una migrazione multi-sito](guide:radius-migration-multi-site)"}]}
Quale modello di tenant si adatta a ciascuna struttura cliente?
La tabella degli scenari copre le strutture che gli MSP incontrano più di frequente. Leggi prima la colonna "motivo". Sottolinea la condizione da cui dipende ciascuna raccomandazione.
{"caption":"Modello di tenant per parco clienti","asOf":"2026-06-10","columns":[{"key":"scenario","label":"Scenario"},{"key":"rec","label":"Raccomandazione","highlight":true},{"key":"why","label":"Motivazione"}],"rows":[["Hotel indipendenti, ciascuno con la propria directory","Tenant per cliente","Identity provider separati e proprietari separati"],["Multi-academy trust su un unico Microsoft Entra ID","Tenant condiviso, VLAN per scuola","Un'unica directory; l'appartenenza ai gruppi imposta la VLAN"],["Catena retail con terminali POS PCI-DSS","Tenant per cliente, dispositivi di pagamento sulla propria VLAN","Mantiene le evidenze dell'ambito titolari di carta all'interno di un unico tenant"],["Gruppo alberghiero con diversi marchi e un'unica directory","Tenant condiviso, realm o gruppo per marchio","Un unico proprietario e un'unica directory; i marchi differiscono solo per le policy"],["Operatore di build-to-rent o alloggi universitari","Tenant per operatore, chiave xPSK per residente","L'identità di ciascun residente imposta la propria VLAN"],["Enti pubblici che condividono un edificio e la relativa rete","Tenant per ente","Ciascun ente è un titolare del trattamento GDPR separato"],["Gestore di location che gestisce la WiFi del personale durante gli eventi","Tenant per operatore, personale temporaneo tramite l'IdP","I nuovi assunti e le uscite seguono la directory dell'operatore"],["Cliente che aggiunge Passpoint per il roaming del personale","Tenant per cliente con i propri certificati","Le credenziali non devono essere considerate attendibili tra clienti diversi"],["Piccolo cliente con una o due sedi","Tenant per cliente","Sforzo di onboarding ridotto e nessuna rielaborazione in caso di crescita"]],"footnote":"Le raccomandazioni presuppongono IEEE 802.1X sugli access point esistenti. L'accesso guest sulla rete aperta è fuori ambito in questa sede.","download":{"filename":"msp-radius-tenant-models.csv"}}
Tenant per cliente: quando l'isolamento netto si rivela vantaggioso?
Un tenant per cliente fornisce a ciascun cliente la propria origine di identità, le proprie policy, i propri client NAS e i propri log. Nulla viene condiviso ad eccezione della piattaforma sottostante. Questo è il modello RADIUS multi-tenant da cui la maggior parte degli MSP dovrebbe partire.
È idoneo quando si verifica una di queste tre condizioni:
- Identity provider diversi. Il cliente A utilizza Microsoft Entra ID e il cliente B utilizza Google Workspace. Un'unica policy condivisa non può gestire due directory in modo pulito.
- Proprietari diversi. Due clienti sono entità legali separate, ciascuna con i propri obblighi GDPR e il proprio diritto di rescindere il contratto.
- Audit separati. Ciascun cliente verrà sottoposto ad audit in modo indipendente. Un auditor richiede evidenze per un singolo parco macchine senza leggere i registri di un altro.
Non è idoneo quando si creerebbero 12 tenant per 12 sedi di un'unica organizzazione. In questo modo si moltiplicherebbero le policy senza aggiungere un reale isolamento.
{"kind":"flow","direction":"lr","caption":"Come una singola richiesta RADIUS rimane all'interno del tenant di un solo cliente","alt":"Un access point invia una richiesta 802.1X a Purple cloud RADIUS, che la gestisce all'interno del tenant del cliente, controlla l'identity provider del cliente e restituisce una VLAN.","nodes":[{"id":"ap","label":"Access point cliente","sub":"Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist o Ubiquiti UniFi","tone":"neutral"},{"id":"rad","label":"Purple cloud RADIUS","sub":"Una piattaforma, molti tenant","tone":"brand"},{"id":"ten","label":"Tenant cliente","sub":"Propri client NAS, segreti, criteri e log","tone":"brand"},{"id":"idp","label":"Identity provider cliente","sub":"Microsoft Entra ID, Okta o Google Workspace","tone":"neutral"},{"id":"vlan","label":"VLAN restituita","sub":"Il dispositivo accede al segmento corretto","tone":"success"}],"edges":[{"from":"ap","to":"rad","label":"Richiesta 802.1X"},{"from":"rad","to":"ten","label":"Gestita in un solo tenant"},{"from":"ten","to":"idp","label":"Verifica dell'identità"},{"from":"ten","to":"vlan","label":"Accetta con VLAN"}]}
Cosa configurare sugli access point
È sufficiente modificare le impostazioni sull'hardware esistente, senza doverlo sostituire.
- Cisco Meraki. Nel Meraki Dashboard, impostare il controllo accessi dell'SSID su Enterprise con il server RADIUS personalizzato. Abilitare quindi l'override RADIUS affinché venga applicata la VLAN presente nella risposta.
- HPE Aruba, Juniper Mist, Ruckus e Ubiquiti UniFi. L'equivalente è una WLAN Enterprise (802.1X) che punta ai server RADIUS elencati nel tenant di quel determinato cliente.
Prelevare gli indirizzi dei server e i segreti condivisi direttamente dal tenant stesso, mai dalla configurazione di un altro cliente.
Scenario pratico: 24 hotel indipendenti
Situazione. Un MSP gestisce il WiFi per lo staff di 24 hotel indipendenti su infrastruttura Cisco Meraki. Quindici hotel utilizzano Microsoft Entra ID e nove utilizzano Google Workspace. Ogni hotel disponeva della propria macchina virtuale Windows Network Policy Server e del proprio certificato.
Azione eseguita. L'MSP ha creato un tenant Purple per ciascun hotel. Ha collegato ogni tenant all'identity provider dell'hotel corrispondente e ha migrato i dispositivi dello staff a EAP-TLS. Ha quindi aggiornato i puntamenti di ciascun SSID nel Meraki Dashboard. La migrazione degli hotel è avvenuta a gruppi durante i fine settimana, poiché la migrazione RADIUS viene generalmente eseguita nei weekend.
Risultato. L'MSP è passato da 24 server RADIUS da aggiornare, sottoporre a backup e gestire in failover a zero server. La disattivazione degli utenti usciti dall'azienda in Entra ID o Google Workspace non dipende più dalla sincronizzazione della directory di un server. I log di ciascun hotel risiedono nel rispettivo tenant, pronti per essere usati come documentazione per i singoli audit.
Tenant condiviso con segmentazione tramite realm e VLAN: quando a un gruppo serve un solo tenant?
Un tenant condiviso serve più sedi a partire da un unico criterio e un'unica directory. La separazione delle sedi viene comunque effettuata da RADIUS tramite l'assegnazione delle VLAN, anziché con tenant separati.
Il processo si basa su due standard:
- Attributi VLAN. La norma RFC 3580 definisce gli attributi RADIUS che indicano all'access point quale VLAN applicare: Tunnel-Type, Tunnel-Medium-Type e Tunnel-Private-Group-ID.
- Domain (Realm). La norma RFC 7542 definisce il realm, ovvero la parte di un'identità che segue il simbolo @. Il realm può contrassegnare il marchio o l'entità a cui appartiene una persona.
La policy legge l'appartenenza al gruppo di directory o al realm, quindi restituisce la VLAN corrispondente. L'identità imposta la VLAN, pertanto un membro dello staff che si sposta tra i siti non necessita di nuove credenziali.
Questo modello è adatto quando si verificano contemporaneamente tre condizioni:
- Un unico proprietario.
- Un unico provider di identità.
- Nessuna parte del parco impianti necessita di prove di audit isolate.
Infrangendone anche solo una, si passa a un tenant per ciascun cliente.
{"tone":"warning","title":"Non condividere mai secret o directory tra proprietari diversi","text":"Riutilizzare un singolo secret condiviso RADIUS tra più clienti significa che una singola fuga di dati espone il traffico di ciascun cliente. Inserire le directory di due proprietari diversi in un unico tenant invita a collisioni di nomi utente ed errori di policy tra clienti diversi."}
Scenario pratico: un istituto comprensivo di 12 scuole
Situazione. Un MSP supporta un istituto comprensivo di 12 scuole basato su HPE Aruba. Tutti i membri dello staff sono inseriti in un'unica directory Microsoft Entra ID. Ogni scuola gestiva il proprio SSID per lo staff con chiave precondivisa (PSK), quindi l'MSP aveva 12 chiavi da ruotare ogni volta che un dipendente se ne andava.
Azione intrapresa. L'MSP ha creato un unico tenant Purple condiviso per l'istituto e ha migrato i dispositivi dello staff allo standard 802.1X con EAP-TLS. La policy restituisce una VLAN per ogni scuola in base all'appartenenza al gruppo Entra ID. La rete WLAN Aruba di ciascuna scuola punta al medesimo tenant.
Risultato. Diciotto chiavi condivise sono state dismesse e sostituite da un'unica policy. Un insegnante che cambia scuola viene spostato di gruppo in Entra ID e accede alla VLAN della nuova scuola al momento della connessione successiva. Gli ex dipendenti perdono l'accesso tramite la directory, non attraverso una modifica della chiave in ciascun sito.
Quanto costa la gestione di ciascun modello?
Il costo operativo di un servizio RADIUS erogato da un MSP è costituito prevalentemente dal tempo degli ingegneri, non dalle licenze. La tabella mette a confronto entrambi i modelli Purple con il punto di riferimento utilizzato oggi da molti MSP: un server RADIUS self-hosted per ogni cliente.
{"caption":"Costo operativo ed impegno per modello RADIUS","asOf":"2026-06-10","columns":[{"key":"line","label":"Voce di costo"},{"key":"self","label":"Server self-hosted per cliente"},{"key":"tpc","label":"Tenant Purple per cliente","highlight":true},{"key":"shared","label":"Tenant condiviso Purple","highlight":true}],"rows":[["Server da configurare e aggiornare","Uno o due per cliente","Nessuno","Nessuno"],["Failover","Secondo server per cliente, configurato e testato da te","SLA di disponibilità RADIUS del 99,9%","SLA di disponibilità RADIUS del 99,9%"],["Uptime della piattaforma","Architettura di hosting propria","La piattaforma opera al 99,999%","La piattaforma opera al 99,999%"],["Origini di identità","Connettore o dominio associato per server","Un IdP per tenant","Una directory condivisa"],["Criteri da gestire","Uno per server","Uno per cliente","Uno per gruppo, con regole per sede"],["Onboarding di un nuovo cliente","Configurare, mettere in sicurezza e testare un server","Creare un tenant, connettere l'IdP, reindirizzare gli SSID","Aggiungere la sede ai criteri esistenti"],["Gestione delle uscite","Manuale a meno che il server non sincronizzi la directory","Segue l'IdP del cliente","Segue l'IdP del gruppo"],["Evidenze per l'audit","Log distribuiti su più server","Log e criteri per cliente","Log condivisi, filtrati per sede"],["Impegno di migrazione","Baseline: nulla da migrare","Di solito un'attività da weekend per cliente","Di solito un'attività da weekend per il gruppo"],["Nuovo hardware","Nessuno","Nessuno: indipendente dall'hardware","Nessuno: indipendente dall'hardware"]],"footnote":"Le cifre relative a SLA, uptime e migrazione sono di Purple. I dati self-hosted descrivono l'architettura tipica, non un benchmark.","download":{"filename":"msp-radius-running-cost.csv"}}
Il modello self-hosted isola i clienti tramite duplicazione. Ogni nuovo cliente aggiunge un server, un certificato, un processo di backup e un test di failover. Il costo cresce in modo direttamente proporzionale al volume del tuo business.
Un tenant per cliente mantiene l'isolamento ed elimina la duplicazione. Il tenant condiviso è ancora più economico, ma solo all'interno delle proprietà di un singolo titolare.
Per associare i numeri di licenza a queste voci, consulta il modello di prezzi del cloud RADIUS per sede e per utente.
{"tone":"proof","title":"Scalabilità che puoi mostrare a un cliente","text":"JPMorgan gestisce la WiFi del personale su Purple in 5.000 filiali. Purple è attivo in oltre 80.000 location in 90 Paesi."}
Cosa cambia la risposta?
La regola empirica vale per la maggior parte dei clienti. Queste condizioni spostano un cliente da un modello all'altro, oppure aggiungono una seconda rete a fianco di quella sicura.
Il tuo cliente gestisce più di un provider di identità
Le fusioni lasciano i gruppi con due directory, spesso Microsoft Entra ID e Google Workspace. Un tenant condiviso può servirle entrambe, ma i criteri diventano più difficili da leggere e sottoporre ad audit. Dividi per titolare dove le directory corrispondono a entità separate. Mantieni un unico tenant dove si tratta di un'unica entità durante la migrazione.
Un auditor richiede evidenze separate
Lo standard PCI-DSS richiede che la segmentazione sia testata. Un cliente del settore retail con terminali per carte di pagamento dovrebbe mantenere tali dispositivi sulla propria VLAN, con criteri e log che lo dimostrino.
Un tenant per cliente fornisce la prova di tale test di segmentazione senza esporre i record di altri clienti. Purple detiene la certificazione ISO 27001. L'esito dell'audit del cliente rimane comunque di sua esclusiva responsabilità.
Le persone che si connettono sono residenti, non personale aziendale
Gli operatori del settore Build-to-rent, per studenti e altri complessi MDU (multi-dwelling unit) devono inserire ogni residente nel proprio segmento di rete. Utilizza la rete xPSK: la tecnologia iPSK (identity pre-shared key) assegna a ogni residente o dispositivo la propria chiave, e tale chiave imposta la VLAN del residente.
Il personale presente nella stessa struttura rimane sulla rete sicura, all'interno dello stesso tenant operatore.
Stai aggiungendo Passpoint o OpenRoaming
Passpoint (Hotspot 2.0) consente ai dispositivi di registrarsi automaticamente con una credenziale memorizzata. OpenRoaming estende questa funzionalità attraverso reti federate.
Le credenziali e i certificati non devono mai essere considerati attendibili tra clienti diversi. Ciò rende la configurazione con un tenant per cliente l'unica scelta valida una volta che il roaming entra a far parte del progetto.
Il collegamento WAN del sito è instabile
Il RADIUS-as-a-Service in cloud richiede un percorso dall'access point alla piattaforma. Pianifica la perdita della WAN sui siti remoti prima del passaggio definitivo, indipendentemente dal modello di tenant scelto. Consulta cosa succede al WiFi quando il server RADIUS non è raggiungibile per le procedure di ripristino.
Accesso ospiti e filtraggio DNS
L'accesso ospiti appartiene alla rete aperta protetta da Captive Portal, ovvero la pagina di accesso che un visitatore vede prima di andare online. Il marketing per gli ospiti risiede in Engage e il filtraggio DNS risiede in Shield. Nessuno dei due influisce sulla scelta del tenant per il RADIUS del personale.
Qual è l'opzione predefinita consigliata per gli MSP?
La scelta predefinita deve essere un tenant Purple per cliente. Sposta un cliente su un tenant condiviso solo quando tutti i suoi siti condividono un unico proprietario, un'unica directory e un unico ambito di audit.
{"title":"Tenant per cliente o tenant condiviso","options":[{"name":"Tenant Purple per cliente","fitsWhen":["I clienti sono entità legali distinte","I clienti utilizzano provider di identità diversi","Ogni cliente viene sottoposto ad audit in modo indipendente","È previsto l'uso di Passpoint o OpenRoaming"],"notWhen":["Tutti i siti appartengono a un unico proprietario con un'unica directory"]},{"name":"Tenant condiviso Purple con segmentazione VLAN","fitsWhen":["Un solo proprietario e un solo provider di identità","I siti differiscono solo per VLAN e criteri locali","Il personale si sposta tra i diversi siti"],"notWhen":["Un qualsiasi sito ha un ambito di audit separato","Un secondo proprietario si unisce alla struttura"]}],"recommendation":"Avvia ogni nuovo cliente MSP sul proprio tenant Purple dedicato. Utilizza un tenant condiviso Purple solo per gruppi con un unico proprietario, un'unica directory e un unico ambito di audit."}
{"tone":"tip","title":"L'opzione predefinita in una riga","text":"Un cliente, un tenant, un provider di identità, EAP-TLS per i dispositivi del personale. Passa a un tenant condiviso solo quando proprietario, directory e ambito di audit sono unici."}
La prima azione consiste nell'eseguire un inventario. Crei un elenco di tutti i clienti, indicando il rispettivo provider di identità, il fornitore di access point e gli obblighi di audit. Questo elenco Le permetterà di suddividere il Suo portafoglio nei due modelli in un pomeriggio.
Scelga poi il cliente con il minor numero di sedi e migri prima questo. La guida alla migrazione multisito di RADIUS illustra la sequenza delle operazioni. La pagina del prodotto RADIUS cloud di Purple descrive cosa include la piattaforma. Per una serie di controlli più ampia, legga la guida alla sicurezza del WiFi aziendale.
Domande frequenti
Come vengono definiti i prezzi di RADIUS cloud multi-tenant per un MSP?
Si definisce un modello per sede e per utente, per poi confrontarlo con la configurazione attuale. Il confronto significativo riguarda il costo di gestione totale: server, hosting, certificati, backup e ore di lavoro dei tecnici per ciascuna istanza RADIUS self-hosted. Questi costi aumentano con l'aggiunta di ogni nuovo cliente. Un tenant per ogni cliente su Purple elimina completamente le voci di spesa relative ai server. Utilizzi la guida ai prezzi di RADIUS cloud per creare il modello per sede e per utente ideale per il Suo portafoglio clienti.
Funziona con gli access point già in possesso dei clienti?
Sì. Purple è indipendente dall'hardware e funziona con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Ciascun fornitore supporta già lo standard IEEE 802.1X con un server RADIUS esterno, pertanto si tratta di modificare le impostazioni di SSID invece dell'hardware. Su Meraki, ciò equivale a configurare la modalità Enterprise con server RADIUS personale e override RADIUS. Altri fornitori la definiscono WLAN Enterprise (802.1X).
Quanto tempo occorre per migrare un cliente da NPS o FreeRADIUS?
La migrazione di RADIUS è solitamente un'attività che richiede un fine settimana per ciascun cliente. Si crea il tenant e si connette il provider di identità del cliente. Successivamente si riassegnano gli SSID sede per sede, mantenendo attivo il vecchio server fino alla migrazione dell'ultima sede. I parchi macchine più estesi vengono migrati a scaglioni nel corso di diversi fine settimana. La guida alla migrazione multisito illustra come pianificare la sequenza di sedi, access point e policy senza alcuna interruzione per il WiFi del personale WiFi.
Un cliente può visualizzare gli utenti o i log di un altro cliente?
No, a condizione che a ciascun cliente venga assegnato un tenant dedicato. La sorgente di identità, le policy, i client NAS e i log rimangono all'interno di quel tenant. Il rischio di commistione tra clienti deriva da scorciatoie: un segreto RADIUS condiviso o le directory di due proprietari all'interno di un unico tenant condiviso. Evitando entrambe le pratiche, l'isolamento è garantito a livello di progettazione. Riservi i tenant condivisi esclusivamente a infrastrutture con un unico titolare.
Una piattaforma condivisa supporta gli audit PCI DSS o ISO 27001?
Fornisce elementi probatori a supporto, ma non supera l'audit al posto del Suo cliente. Un tenant per cliente offre policy e log dedicati per ciascun cliente. Questi fungono da prove di conformità per i test di segmentazione secondo lo standard PCI DSS e per le verifiche del controllo degli accessi secondo ISO 27001. Purple stessa possiede le certificazioni ISO 27001, Cyber Essentials e B Corp e supporta gli obblighi relativi a GDPR. L'esito finale dell'audit rimane una responsabilità a carico di ciascun cliente.
Cosa accade al WiFi se RADIUS cloud non è raggiungibile?
Le nuove autenticazioni non vanno a buon fine fino al ripristino del percorso, quindi è opportuno pianificare questa eventualità prima del cutover. Purple supporta RADIUS con uno SLA di uptime del 99,9% su una piattaforma con un uptime effettivo del 99,999%. Il punto di guasto più comune è il collegamento WAN della sede, non la piattaforma. La guida all'inattività del server RADIUS illustra il comportamento dei dispositivi durante un'interruzione e le modalità di ripristino rapido.
Un singolo cliente può utilizzare contemporaneamente certificati per il personale e chiavi per i residenti?
Sì. La rete protetta e la rete xPSK operano in parallelo all'interno del tenant di un singolo cliente. I dispositivi del personale si autenticano tramite EAP-TLS con l'identity provider del cliente. Ciascun residente riceve la propria chiave iPSK, che assegna la relativa VLAN. Gli operatori del settore student housing e build-to-rent necessitano spesso di entrambe le soluzioni. Un unico tenant consente di centralizzare i log e gestire in un solo punto ingressi, cambi di ruolo e uscite.
Qual è la differenza rispetto alla configurazione con un server FreeRADIUS per cliente?
Un server per cliente isola mediante duplicazione; un tenant per cliente isola su un'unica piattaforma. Utilizzando server separati, è necessario gestire autonomamente applicazione di patch, backup, monitoraggio e failover per ogni istanza. Il carico di lavoro aumenta a ogni nuovo cliente acquisito. Con i tenant Purple, la piattaforma opera sul cloud RADIUS più grande al mondo. I tecnici possono così concentrarsi sulle policy e sull'onboarding, anziché sulla manutenzione dei server.
Frequently asked questions
Come viene calcolato il prezzo del cloud multi-tenant RADIUS per un MSP?
Si modella per sede e per utente, per poi confrontarlo con quanto attualmente in uso. Il confronto rilevante riguarda il costo operativo totale: server, hosting, certificati, backup e ore di ingegneria per ogni istanza RADIUS self-hosted. Questi costi aumentano con ogni cliente aggiunto. Un tenant per ciascun cliente su Purple elimina del tutto le voci relative ai server. Utilizzi la guida ai prezzi di RADIUS cloud per creare il modello per sede e per utente per il Suo portafoglio clienti.
Funziona con gli access point già in possesso dei miei clienti?
Sì. Purple è indipendente dall'hardware e funziona con Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Ciascun fornitore supporta già lo standard IEEE 802.1X con un server RADIUS esterno, pertanto è sufficiente modificare le impostazioni SSID anziché l'hardware. Su Meraki, ciò equivale a Enterprise con my RADIUS server e override RADIUS. Altri fornitori la definiscono una WLAN Enterprise (802.1X).
Quanto tempo occorre per migrare un cliente da NPS o FreeRADIUS?
La migrazione a RADIUS è solitamente un'operazione che richiede un fine settimana per cliente. Si crea il tenant e si collega l'identity provider del cliente. Successivamente si riassegnano gli SSID sede per sede, mantenendo attivo il vecchio server fino al passaggio dell'ultima sede. Gli ambienti di dimensioni maggiori vengono migrati in lotti su più fine settimana. La guida alla migrazione multi-sede spiega come gestire la sequenza di sedi, access point e policy senza interruzioni per il WiFi del personale WiFi.
Un cliente può visualizzare gli utenti o i log di un altro cliente?
No, a condizione di assegnare a ciascun cliente un tenant dedicato. La sorgente di identità, i criteri, i client NAS e i log risiedono all'interno di tale tenant. Il rischio di contaminazione tra clienti deriva da scorciatoie: un segreto RADIUS condiviso o le directory di due proprietari in un unico tenant condiviso. Evitando entrambi, l'isolamento è garantito a livello di progettazione. Riservi i tenant condivisi esclusivamente per patrimoni immobiliari con un unico proprietario.
Una piattaforma condivisa supporta gli audit PCI DSS o ISO 27001?
Fornisce prove a loro supporto; non supera l'audit al posto del cliente. Un tenant per ciascun cliente garantisce policy e log dedicati. Questi fungono da evidenze per i test di segmentazione ai sensi del PCI DSS e per le verifiche del controllo degli accessi secondo ISO 27001. La stessa Purple è certificata ISO 27001, Cyber Essentials e B Corp e supporta i requisiti GDPR. Il superamento dell'audit rimane una responsabilità del singolo cliente.
Cosa succede a WiFi se il cloud RADIUS non è raggiungibile?
Le nuove autenticazioni non vanno a buon fine fino al ripristino del percorso, pertanto è consigliabile pianificare questa eventualità prima del passaggio definitivo. Purple supporta RADIUS con uno SLA di disponibilità del 99,9% su una piattaforma con un uptime del 99,999%. Il punto di guasto più comune è il collegamento WAN della sede, non la piattaforma. La guida al server RADIUS non disponibile illustra il comportamento dei dispositivi durante un'interruzione e come procedere al rapido ripristino.
Un cliente può gestire contemporaneamente certificati per il personale e chiavi per i residenti?
Sì. La rete sicura e la rete xPSK operano affiancate all'interno del tenant di un cliente. I dispositivi del personale si autenticano con EAP-TLS tramite l'identity provider del cliente. I residenti ricevono ciascuno la propria chiave iPSK, che determina la loro VLAN. I gestori di complessi build-to-rent e alloggi per studenti necessitano solitamente di entrambe le soluzioni. Un unico tenant centralizza i log e offre un unico punto di gestione per nuovi ingressi, trasferimenti e uscite del personale.
In cosa differisce questa soluzione rispetto all'assegnazione di un server FreeRADIUS a ciascun cliente?
Un server per ciascun cliente isola per duplicazione; un tenant per cliente isola su un'unica piattaforma. Con server separati, è necessario eseguire manualmente l'applicazione delle patch, il backup, il monitoraggio e il failover per ogni istanza. L'impegno aumenta con ogni nuovo cliente acquisito. Con i tenant Purple, la piattaforma opera sul cloud RADIUS più grande al mondo. In questo modo i Suoi tecnici possono dedicarsi alla configurazione delle policy e all'onboarding anziché alla manutenzione dei server.