
Secure network: certificates, identity and PasspointAuthentication
MSPs साठी मल्टी-भाडेकरू (Multi-tenant) RADIUS: एकाच प्लॅटफॉर्मवर ग्राहकांना वेगळे ठेवणे
प्रत्येक MSP ग्राहकासाठी कोणते क्लाउड RADIUS मॉडेल योग्य आहे ते ठरवा. जेव्हा आयडेंटिटी प्रोव्हायडर्स, मालक किंवा ऑडिट वेगवेगळे असतील, तेव्हा प्रत्येक ग्राहकाला Purple भाडेकरू द्या. एकाच डिरेक्टरी असलेल्या सिंगल-ओनर समूहांसाठी, realm आणि VLAN द्वारे विभागलेला एक शेअर केलेला भाडेकरू वापरा. त्यानंतर तुमच्या ग्राहकांच्या...
13 min read
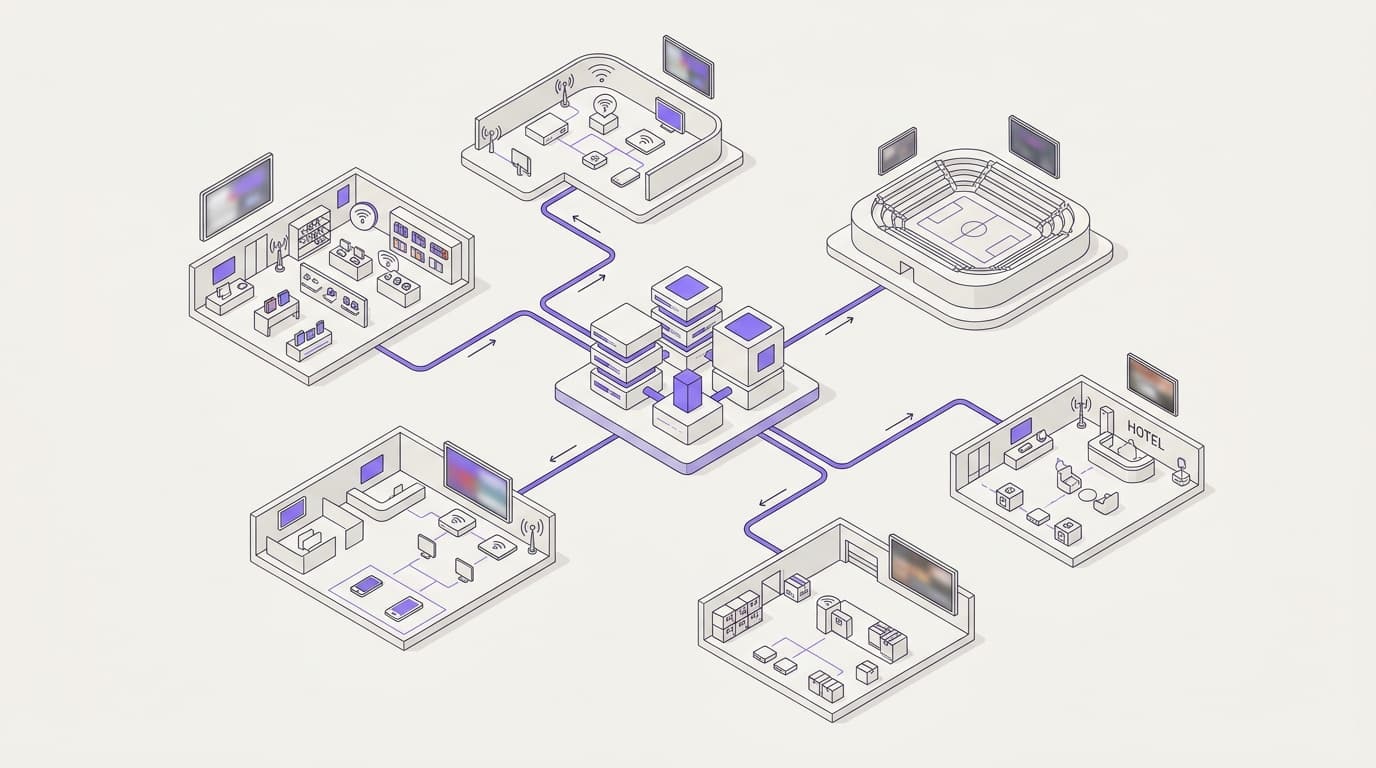
जेव्हा ग्राहक स्वतंत्र identity providers वापरतात किंवा स्वतंत्र ऑडिट्सना सामोरे जातात, तेव्हा प्रत्येक ग्राहकासाठी एक Purple tenant वापरा. जेव्हा प्रत्येक साइट ही एकाच डिरेक्टरीसह एकाच समूहाची असते, तेव्हा realm आणि VLAN द्वारे विभागलेला एक सामायिक (shared) tenant वापरा. दोन्हीही 99.9% RADIUS अपटाइम SLA सह जगातील सर्वात मोठ्या क्लाउड RADIUS वर चालतात. कोणत्याही पर्यायासाठी नवीन access points ची आवश्यकता नसते.
मल्टि-टेनंट WiFi साठी MSP ने कोणते RADIUS मॉडेल वापरावे?
याचा मूळ नियम सांगणे सोपे आहे. एकाच क्लाउड RADIUS प्लॅटफॉर्मवर प्रत्येक ग्राहकाला त्याचा स्वतःचा tenant द्या. अलगीकरण (Isolation) हे हार्डवेअर सीमेनुसार नसून ओळख आणि कायदेशीर सीमेनुसार असले पाहिजे.
RADIUS (रिमोट ऑथेंटिकेशन डायल-इन युझर सर्व्हिस, RFC 2865 मध्ये परिभाषित) हा एक प्रोटोकॉल आहे ज्याचा वापर तुमचे access points दोन प्रश्न विचारण्यासाठी करतात. हे डिव्हाइस कनेक्ट होऊ शकते का? ते कोणत्या VLAN (व्हर्च्युअल LAN, तार्किकदृष्ट्या स्वतंत्र नेटवर्क सेगमेंट) वर गेले पाहिजे? IEEE 802.1X हे असे मानक आहे जे ते प्रश्न access point वरून RADIUS सर्व्हरकडे पाठवते.
त्यांची उत्तरे एकदा देणे सोपे आहे. MSP साठी कठीण काम म्हणजे एकाच वेळी 40 ग्राहकांसाठी त्यांची उत्तरे देणे. कोणत्याही ग्राहकाची पॉलिसी, ओळखी (identities) किंवा लॉग्स दुसऱ्या ग्राहकाकडे लीक होऊ नयेत.
प्रत्येक ग्राहकासाठी चार गोष्टी स्वतंत्र राहणे आवश्यक आहे:
- Identity source. प्रत्येक ग्राहकाची स्वतःची डिरेक्टरी, जसे की Microsoft Entra ID, Okta किंवा Google Workspace.
- Policy. कोण सामील होऊ शकते आणि त्यांना कोणते VLAN मिळेल हे ठरवणारे नियम.
- NAS क्लायंट्स आणि शेअर केलेले सीक्रेट्स. NAS (नेटवर्क ॲक्सेस सर्व्हर) हा access point किंवा कंट्रोलर असतो जो RADIUS विनंत्या पाठवतो. प्रत्येकजण शेअर केलेल्या सीक्रेटसह RADIUS वर ऑथेंटिकेट होतो.
- Evidence. ऑथेंटिकेशन आणि अकाउंटिंग लॉग्स (RFC 2866) जेणेकरून ऑडिटर दुसऱ्या ग्राहकाची माहिती न पाहता एका ग्राहकाचे लॉग्स वाचू शकेल.
हा निर्णय सुरक्षित नेटवर्कवर आधारित आहे: EAP-TLS, identity provider इंटिग्रेशन, Passpoint आणि क्लाउड RADIUS. EAP-TLS (RFC 5216) हे पासवर्डऐवजी सर्टिफिकेट्ससह डिव्हाइसेस ऑथेंटिकेट करते. अधिक तपशिलांसाठी, सर्टिफिकेट्स, ओळख आणि Passpoint साठीची सुरक्षित नेटवर्क मार्गदर्शिका पहा.
तीन परिस्थितींमध्ये हा नियम बदलू शकतो:
- एक मालक, अनेक साइट्स. जेव्हा प्रत्येक साइटचा एकच मालक आणि एकच डिरेक्टरी असते, तेव्हा प्रति-साइट VLANs असलेला सामायिक (shared) tenant वापरणे अधिक सोयीचे ठरते.
- कर्मचाऱ्यांऐवजी रहिवासी. जेव्हा कनेक्ट होणारे लोक रहिवासी असतात, तेव्हा xPSK नेटवर्क हा भार सांभाळते.
- एकाच ग्राहकामध्ये अनेक ऑडिट स्कोप्स. जेव्हा एका ग्राहकाचे दोन ऑडिट स्कोप्स असतात, तेव्हा तुम्ही त्या ग्राहकाची दोन भागांमध्ये विभागणी करू शकता.
तुम्ही एका चार्टमध्ये tenant मॉडेल कसे निवडाल?
संपूर्ण इस्टेटनुसार नव्हे, तर प्रति ग्राहक तीन प्रश्नांचा विचार करून निर्णय घ्या. MSP च्या पोर्टफोलिओमध्ये सहसा दोन्ही tenant मॉडेल्स समाविष्ट असतात.
{"title":"प्रत्येक MSP ग्राहकासाठी RADIUS टेनंट मॉडेल निवडणे","start":"q1","nodes":[{"id":"q1","question":"या ग्राहकाच्या सर्व साइट्सचा एकच मालक आणि एकच ओळख प्रदाता आहे का?","help":"एक Microsoft Entra ID, Okta किंवा Google Workspace डिरेक्टरी, आणि एकच कायदेशीर संस्था किंवा गट.","options":[{"label":"होय","to":"q2"},{"label":"नाही","to":"q3"}]},{"id":"q2","question":"कोणत्याही साइटमध्ये PCI DSS कार्डधारक डेटासारखी स्वतंत्र ऑडिट व्याप्ती आहे का?","help":"ऑडिटरला संपत्तीच्या एका भागासाठी स्वतंत्रपणे पुराव्याची आवश्यकता आहे का ते विचारा.","options":[{"label":"होय","to":"o1"},{"label":"नाही","to":"o2"}]},{"id":"q3","question":"कनेक्ट होणारे लोक कर्मचाऱ्यांऐवजी त्यांच्या स्वतःच्या घरातील रहिवासी आहेत का?","help":"बिल्ड-टू-रेंट, विद्यार्थी निवास आणि इतर मल्टी-ड्वेलिंग युनिट्स.","options":[{"label":"होय","to":"o3"},{"label":"नाही","to":"o1"}]},{"id":"o1","outcome":"Purple क्लाउड RADIUS वर प्रति ग्राहक टेनंट","detail":"स्वतंत्र ओळख स्रोत, धोरण, NAS क्लायंट आणि लॉग. कर्मचाऱ्यांच्या उपकरणांसाठी EAP-TLS वापरा.","link":"[मल्टी-साइट संपत्तीसाठी क्लाउड RADIUS](guide:cloud-radius-multi-site)"},{"id":"o2","outcome":"रिएलम आणि VLAN सेगमेंटेशनसह सामायिक टेनंट","detail":"एक डिरेक्टरी आणि एक धोरण. RADIUS प्रत्येक साइट किंवा गटासाठी एक VLAN परत करतो.","link":"[प्रत्येक ठिकाणासाठी एक धोरण](guide:cloud-radius-multi-site)"},{"id":"o3","outcome":"प्रत्येक रहिवाशासाठी xPSK की सह प्रति ऑपरेटर टेनंट","detail":"प्रत्येक रहिवाशाची की त्यांचा VLAN सेट करते. एकाच टेनंटमध्ये कर्मचाऱ्यांना सुरक्षित नेटवर्कवर ठेवा.","link":"[मल्टी-साइट माइग्रेशनचा क्रम ठरवणे](guide:radius-migration-multi-site)"}]}
कोणते टेनंट मॉडेल कोणत्या ग्राहक संपत्तीसाठी योग्य आहे?
सिनेरियो तक्त्यामध्ये MSP ला बहुतांश वेळा आढळणाऱ्या संपत्तीचा समावेश आहे. प्रथम "का" स्तंभ वाचा. ही शिफारस ज्या अटीवर अवलंबून आहे ती येथे नमूद केली आहे.
{"caption":"ग्राहक मालमत्तेनुसार टेनंट मॉडेल","asOf":"2026-06-10","columns":[{"key":"scenario","label":"स्थिती"},{"key":"rec","label":"शिफारस","highlight":true},{"key":"why","label":"कारण"}],"rows":[["स्वतंत्र हॉटेल्स, प्रत्येकाची स्वतःची डिरेक्टरी","प्रति ग्राहक टेनंट","स्वतंत्र आयडेंटिटी प्रोव्हायडर्स आणि स्वतंत्र मालक"],["एका Microsoft Entra ID वर मल्टी-अकॅडमी ट्रस्ट","सामायिक टेनंट, प्रति शाळा VLAN","एक डिरेक्टरी; ग्रुप मेंबरशिपद्वारे VLAN निश्चित केले जाते"],["PCI DSS कार्ड टर्मिनल्ससह रिटेल साखळी","प्रति ग्राहक टेनंट, पेमेंट उपकरणांसाठी स्वतंत्र VLAN","कार्डधारक-व्याप्तीचा पुरावा एका टेनंटमध्ये सुरक्षित ठेवतो"],["अनेक ब्रँड्स आणि एका डिरेक्टरीसह हॉटेल ग्रुप","सामायिक टेनंट, प्रति ब्रँड क्षेत्र किंवा ग्रुप","एक मालक आणि एक डिरेक्टरी; ब्रँड केवळ पॉलिसीमध्ये भिन्न असतात"],["बिल्ड-टू-रेंट किंवा विद्यार्थी वसतिगृह चालक","प्रति चालक टेनंट, प्रति रहिवासी xPSK की","प्रत्येक रहिवाशाची ओळख त्यांचे स्वतःचे VLAN निश्चित करते"],["एक इमारत आणि तिचे नेटवर्क सामायिक करणाऱ्या सार्वजनिक संस्था","प्रति संस्था टेनंट","प्रत्येक संस्था ही एक स्वतंत्र GDPR डेटा कंट्रोलर आहे"],["कार्यक्रमांमध्ये कर्मचार्यांचे WiFi चालवणारे वेन्यू ऑपरेटर","प्रति ऑपरेटर टेनंट, IdP द्वारे तात्पुरते कर्मचारी","नवीन आणि सोडणारे कर्मचारी ऑपरेटरच्या डिरेक्टरीनुसार चालतात"],["कर्मचाऱ्यांच्या रोमिंगसाठी Passpoint जोडणारा ग्राहक","स्वतःच्या प्रमाणपत्रांसह प्रति ग्राहक टेनंट","ग्राहकांमध्ये क्रेडेंशियल्सवर विश्वास ठेवता कामा नये"],["एक किंवा दोन साइट्स असलेला छोटा ग्राहक","प्रति ग्राहक टेनंट","कमी ऑनबोर्डिंग प्रयत्न आणि व्यवसाय वाढल्यास पुन्हा काम करण्याची गरज नाही"]],"footnote":"शिफारसी विद्यमान ॲक्सेस पॉइंट्सवर IEEE 802.1X गृहीत धरतात. ओपन नेटवर्कवरील गेस्ट ॲक्सेस येथे समाविष्ट नाही.","download":{"filename":"msp-radius-tenant-models.csv"}}
प्रति ग्राहक टेनंट: कठोर विलगीकरण कधी फायदेशीर ठरते?
प्रति ग्राहक टेनंट प्रत्येक ग्राहकाला स्वतःचा आयडेंटिटी सोर्स, स्वतःची पॉलिसी, स्वतःचे NAS क्लायंट्स आणि स्वतःचे लॉग्स प्रदान करतो. खालील प्लॅटफॉर्मशिवाय काहीही सामायिक केले जात नाही. हे मल्टी-टेनंट RADIUS मॉडेल आहे ज्यापासून बहुतेक MSPs ने सुरुवात केली पाहिजे.
खालील तीनपैकी कोणतीही एक अट लागू झाल्यास हे योग्य ठरते:
- वेगळे आयडेंटिटी प्रोव्हायडर्स. ग्राहक A Microsoft Entra ID वापरतो आणि ग्राहक B Google Workspace वापरतो. एक सामायिक पॉलिसी दोन डिरेक्टरीज योग्यरित्या हाताळू शकत नाही.
- वेगळे मालक. दोन ग्राहक या स्वतंत्र कायदेशीर संस्था आहेत, प्रत्येकाच्या स्वतःच्या GDPR जबाबदाऱ्या आहेत आणि त्यांना तुम्हाला सोडण्याचा स्वतःचा अधिकार आहे.
- स्वतंत्र ऑडिट. प्रत्येक ग्राहकाचे स्वतःचे स्वतंत्र ऑडिट केले जाईल. ऑडिट करणाऱ्याला दुसऱ्याच्या नोंदी न वाचता एकाच मालमत्तेचा पुरावा हवा असतो.
एकाच संस्थेच्या 12 साइट्ससाठी 12 टेनंट्स तयार करणे योग्य नाही. यामुळे विलगीकरण न वाढता पॉलिसी वाढते.
{"kind":"flow","direction":"lr","caption":"एक RADIUS विनंती एका ग्राहकाच्या टेनंटमध्ये कशी राहते","alt":"एक ॲक्सेस पॉइंट Purple क्लाउड RADIUS ला 802.1X विनंती पाठवतो, जो ती ग्राहकाच्या टेनंटमध्ये हाताळतो, ग्राहकाच्या आयडेंटिटी प्रोव्हायडरची तपासणी करतो आणि VLAN परत करतो.","nodes":[{"id":"ap","label":"ग्राहकाचा ॲक्सेस पॉइंट","sub":"Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist किंवा Ubiquiti UniFi","tone":"neutral"},{"id":"rad","label":"Purple क्लाउड RADIUS","sub":"एक प्लॅटफॉर्म, अनेक टेनंट्स","tone":"brand"},{"id":"ten","label":"ग्राहक टेनंट","sub":"स्वतःचे NAS क्लायंट्स, सीक्रेट्स, पॉलिसी आणि लॉग्स","tone":"brand"},{"id":"idp","label":"ग्राहक आयडेंटिटी प्रोव्हायडर","sub":"Microsoft Entra ID, Okta किंवा Google Workspace","tone":"neutral"},{"id":"vlan","label":"VLAN परत मिळाले","sub":"डिव्हाइस योग्य सेगमेंटवर जाते","tone":"success"}],"edges":[{"from":"ap","to":"rad","label":"802.1X विनंती"},{"from":"rad","to":"ten","label":"एका टेनंटमध्ये हाताळले"},{"from":"ten","to":"idp","label":"आयडेंटिटी तपासणी"},{"from":"ten","to":"vlan","label":"VLAN सह स्वीकारा"}]}
ॲक्सेस पॉइंट्सवर तुम्ही काय कॉन्फिगर करता
तुम्ही अस्तित्वात असलेल्या हार्डवेअरवरील सेटिंग्ज बदलता; तुम्ही ते बदलून दुसरे बसवत नाही.
- Cisco Meraki. Meraki Dashboard मध्ये, SSID चे ॲक्सेस कंट्रोल माझ्या RADIUS सर्व्हरसह Enterprise वर सेट करा. त्यानंतर RADIUS override सक्षम करा जेणेकरून प्रतिसादातील VLAN लागू होईल.
- HPE Aruba, Juniper Mist, Ruckus आणि Ubiquiti UniFi. यासाठी समतुल्य पर्याय म्हणजे त्या ग्राहकाच्या टेनंटमध्ये सूचीबद्ध केलेल्या RADIUS सर्व्हरकडे निर्देश करणारा Enterprise (802.1X) WLAN.
सर्व्हरचे पत्ते आणि शेअर केलेले सीक्रेट्स थेट टेनंटमधूनच घ्या, कधीही दुसऱ्या ग्राहकाच्या कॉन्फिगरेशनमधून घेऊ नका.
व्यावहारिक उदाहरण: 24 स्वतंत्र हॉटेल्स
परिस्थिती. एक MSP 24 स्वतंत्र हॉटेल्ससाठी Cisco Meraki वर कर्मचारी WiFi व्यवस्थापित करतो. पंधरा हॉटेल्स Microsoft Entra ID वापरतात आणि नऊ हॉटेल्स Google Workspace वापरतात. प्रत्येक हॉटेलचा स्वतःचा Windows Network Policy Server व्हर्च्युअल मशीन आणि स्वतःचे सर्टिफिकेट होते.
काय केले गेले. MSP ने प्रति हॉटेल एक Purple टेनंट तयार केला. त्याने प्रत्येक टेनंट त्या हॉटेलच्या आयडेंटिटी प्रोव्हायडरशी जोडला आणि कर्मचाऱ्यांची डिव्हाइसेस EAP-TLS वर हलवली. त्यानंतर Meraki Dashboard मधील प्रत्येक SSID पुन्हा रिपॉइंट केला. हॉटेल्स वीकेंडच्या टप्प्याटप्प्याने हलवली गेली, कारण RADIUS मायग्रेशन हे सहसा वीकेंडला केले जाणारे काम असते.
परिणाम. MSP ला पॅच, बॅकअप आणि फेलओव्हर करण्यासाठी असलेल्या 24 RADIUS सर्व्हरवरून शून्य सर्व्हरवर यावे लागले. Entra ID किंवा Google Workspace मध्ये डिसेबल केलेल्या कर्मचाऱ्यांचे ॲक्सेस आता सर्व्हरच्या डिरेक्टरी सिंकवर अवलंबून राहत नाहीत. प्रत्येक हॉटेलचे लॉग्स त्याच्या स्वतःच्या टेनंटमध्ये असतात, जे त्याच्या स्वतःच्या ऑडिटसाठी पुरावा म्हणून तयार असतात.
रिअल्म आणि VLAN सेगमेंटेशनसह सामायिक टेनंट: एका समूहाला फक्त एकाच टेनंटची गरज कधी असते?
एक सामायिक टेनंट एकाच पॉलिसी आणि एकाच डिरेक्टरीमधून अनेक साइट्सना सेवा देतो. RADIUS तरीही साइट्स वेगळ्या ठेवतो. ते वेगळ्या टेनंट्सद्वारे न करता, VLAN असाइनमेंटद्वारे केले जाते.
हे काम दोन मानकांद्वारे (standards) केले जाते:
- VLAN attributes. RFC 3580 द्वारे RADIUS attributes परिभाषित केले जातात जे ॲक्सेस पॉइंटला कोणती VLAN लागू करायची ते सांगतात: Tunnel-Type, Tunnel-Medium-Type आणि Tunnel-Private-Group-ID.
- Realms. RFC 7542 द्वारे realm परिभाषित केले जाते, जे @ चिन्हापुढील ओळख दर्शवणारा भाग असतो. realm हे दर्शवू शकते की एखादी व्यक्ती कोणत्या ब्रँड किंवा घटकाशी संबंधित आहे.
हे धोरण डिरेक्टरी ग्रुप मेंबरशिप किंवा realm वाचते, आणि नंतर जुळणारी VLAN परत करते. ओळख ही VLAN सेट करते, त्यामुळे ठिकाणांदरम्यान जाणाऱ्या कर्मचाऱ्याला कोणत्याही नवीन क्रेडेंशियलची आवश्यकता नसते.
हे मॉडेल तेव्हा योग्य ठरते जेव्हा तीन अटी एकत्र पूर्ण होतात:
- एक मालक.
- एक identity provider.
- इस्टेटच्या कोणत्याही भागाला वेगळ्या ऑडिट पुराव्याची आवश्यकता नाही.
यापैकी कोणतीही एक अट मोडल्यास तुम्ही प्रति ग्राहक एका टेनंटवर जाल.
{"tone":"warning","title":"मालकांमध्ये गुप्त माहिती किंवा डिरेक्टरीज कधीही शेअर करू नका","text":"ग्राहकांमध्ये एकच RADIUS शेअर केलेले सिक्रेट पुन्हा वापरल्यास एका लीकमुळे प्रत्येक ग्राहकाचा ट्रॅफिक उघडा पडतो. दोन मालकांच्या डिरेक्टरीज एकाच टेनंटमध्ये ठेवल्याने युजरनेम कोलिजन आणि क्रॉस-कस्टमर पॉलिसी त्रुटी निर्माण होतात."}
प्रत्यक्ष उदाहरण: १२ शाळांचा ट्रस्ट
परिस्थिती. एक MSP HPE Aruba वर १२ शाळांच्या मल्टी-ॲकॅडमी ट्रस्टला सपोर्ट पुरवतो. प्रत्येक कर्मचारी एका Microsoft Entra ID डिरेक्टरीमध्ये आहे. प्रत्येक शाळा स्वतःचा प्री-शेअर की (PSK) स्टाफ SSID चालवत होती, ज्यामुळे कोणीही नोकरी सोडल्यावर बदलण्यासाठी MSP कडे १२ की होत्या.
काय करण्यात आले. MSP ने ट्रस्टसाठी एक शेअर केलेला Purple टेनंट तयार केला आणि कर्मचाऱ्यांची डिव्हाइसेस IEEE 802.1X सह EAP-TLS वर हलवली. हे धोरण Entra ID ग्रुप मेंबरशिपच्या आधारे प्रति शाळा एक VLAN परत करते. प्रत्येक शाळेचे Aruba WLAN एकाच टेनंटकडे निर्देशित करते.
परिणाम. बारा शेअर केलेल्या की बंद करण्यात आल्या आणि त्यांच्या जागी एक धोरण आणले गेले. शाळा बदलणारा शिक्षक Entra ID मधील ग्रुप बदलतो आणि त्यांच्या पुढील कनेक्शनवर नवीन शाळेच्या VLAN वर येतो. नोकरी सोडणाऱ्यांचा ॲक्सेस डिरेक्टरीद्वारे बंद होतो, प्रत्येक ठिकाणी की बदलून नाही.
प्रत्येक मॉडेल चालवण्यासाठी किती खर्च येतो?
MSP RADIUS चालवण्याचा खर्च मुख्यतः इंजिनिअरचा वेळ असतो, लायसन्सचा नाही. खालील तक्ता आज अनेक MSP चालवत असलेल्या बेसलाइनसह दोन्ही Purple मॉडेल्सची तुलना करतो: प्रति ग्राहक एक सेल्फ-होस्ट केलेले RADIUS सर्व्हर.
{"caption":"RADIUS मॉडेलनुसार चालणारा खर्च आणि प्रयत्न","asOf":"2026-06-10","columns":[{"key":"line","label":"खर्च लाईन"},{"key":"self","label":"प्रति ग्राहक स्वयं-होस्ट केलेले सर्व्हर"},{"key":"tpc","label":"प्रति ग्राहक Purple टेनंट","highlight":true},{"key":"shared","label":"Purple शेअर केलेले टेनंट","highlight":true}],"rows":[["तयार करण्यासाठी आणि पॅच करण्यासाठी सर्व्हर","प्रति ग्राहक एक किंवा दोन","काहीही नाही","काहीही नाही"],["फेलोव्हर","तुमच्याद्वारे तयार केलेले आणि चाचणी केलेले प्रति ग्राहक दुसरे सर्व्हर","99.9% RADIUS अपटाइम SLA","99.9% RADIUS अपटाइम SLA"],["प्लॅटफॉर्म अपटाइम","तुमची स्वतःची होस्टिंग डिझाइन","प्लॅटफॉर्म 99.999% वर चालतो","प्लॅटफॉर्म 99.999% वर चालतो"],["ओळख स्रोत","प्रति सर्व्हर कनेक्टर किंवा डोमेन जॉइन","प्रति टेनंट एक IdP","एक शेअर केलेली डिरेक्टरी"],["मेंटेन ठेवण्यासाठी पॉलिसी","प्रति सर्व्हर एक","प्रति ग्राहक एक","प्रति साइट नियमांसह, प्रति गट एक"],["नवीन ग्राहक ऑनबोर्ड करणे","सर्व्हर तयार करा, हार्डन करा आणि चाचणी करा","टेनंट तयार करा, IdP कनेक्ट करा, SSID पुनर्निर्देशित करा","विद्यमान पॉलिसीमध्ये साइट जोडा"],["सोडून जाणाऱ्यांचे व्यवस्थापन","सर्व्हर डिरेक्टरी सिंक करत नसल्यास मॅन्युअल","ग्राहकाच्या IdP चे अनुसरण करते","गटाच्या IdP चे अनुसरण करते"],["ऑडिट पुरावा","सर्व्हरवर पसरलेले लॉग्स","प्रति ग्राहक लॉग्स आणि पॉलिसी","साइटनुसार फिल्टर केलेले शेअर केलेले लॉग्स"],["स्थलांतर प्रयत्न","बेसलाइन: स्थलांतरित करण्यासाठी काहीही नाही","सामान्यतः प्रति ग्राहक वीकेंडचा सराव","सामान्यतः गटासाठी वीकेंडचा सराव"],["नवीन हार्डवेअर","काहीही नाही","काहीही नाही: हार्डवेअर-अॅग्नोस्टिक","काहीही नाही: हार्डवेअर-अॅग्नोस्टिक"]],"footnote":"SLA, अपटाइम आणि स्थलांतर आकडेवारी Purple ची स्वतःची आहे. स्वयं-होस्ट केलेले आकडे विशिष्ट डिझाइनचे वर्णन करतात, बेंचमार्कचे नाही.","download":{"filename":"msp-radius-running-cost.csv"}}
स्वयं-होस्ट केलेले मॉडेल डुप्लिकेशनद्वारे ग्राहकांना वेगळे करते. प्रत्येक नवीन ग्राहक सर्व्हर, प्रमाणपत्र, बॅकअप जॉब आणि फेलोव्हर चाचणी जोडतो. तुमच्या व्यवसायाच्या पुस्तकासह खर्च थेट वाढतो.
प्रति ग्राहक टेनंट हे अलगीकरण ठेवतो आणि डुप्लिकेशन कमी करतो. शेअर केलेला टेनंट पुन्हा स्वस्त आहे, परंतु केवळ एका मालकाच्या इस्टेटमध्ये.
या लाईन्सवर परवाना क्रमांक जोडण्यासाठी, क्लाउड RADIUS किंमत मॉडेल प्रति साइट आणि प्रति वापरकर्ता चे अनुसरण करा.
{"tone":"proof","title":"तुम्ही ग्राहकाला दाखवू शकता असे स्केल","text":"JPMorgan 5,000 शाखांमध्ये Purple वर Staff WiFi चालवते. Purple 90 देशांमधील 80,000+ ठिकाणी चालते."}
काय उत्तर बदलते?
हा अंगठाचा नियम बहुतांश ग्राहकांसाठी लागू होतो. या अटी ग्राहकाला एका मॉडेलवरून दुसऱ्या मॉडेलवर नेतात, किंवा सुरक्षित नेटवर्कसोबत दुसरे नेटवर्क जोडतात.
तुमचा ग्राहक एकापेक्षा जास्त ओळख प्रदाता चालवतो
विलीनीकरणामुळे गटांकडे दोन डिरेक्टरीज उरतात, बहुधा Microsoft Entra ID आणि Google Workspace. एक शेअर केलेला टेनंट दोन्हीसाठी काम करू शकतो, परंतु पॉलिसी वाचणे आणि ऑडिट करणे कठीण होते. जिथे डिरेक्टरीज स्वतंत्र घटकांमध्ये मॅप करतात तेथे मालकानुसार विभागणी करा. जिथे ते स्थलांतर मध्यभागी एकच घटक आहेत तेथे एक टेनंट ठेवा.
ऑडिटराला स्वतंत्र पुराव्याची आवश्यकता असते
PCI-DSS साठी विभागणीची (segmentation) चाचणी घेणे आवश्यक आहे. कार्ड टर्मिनल असलेल्या किरकोळ ग्राहकाने ती उपकरणे स्वतःच्या VLAN वर ठेवली पाहिजेत, आणि ते दर्शवणारे धोरण व लॉग असले पाहिजेत.
प्रत्येक ग्राहकासाठी एक टॅनेन्ट (tenant) तुम्हाला इतर ग्राहकांच्या नोंदी उघड न करता त्या विभागणी चाचणीचा पुरावा देतो. Purple कडे ISO 27001 प्रमाणपत्र आहे. तुमच्या ग्राहकाचे स्वतःचे ऑडिट निकाल मिळवणे हे त्यांच्याच हातात राहते.
कनेक्ट होणारे लोक रहिवासी आहेत, कर्मचारी नाहीत
बिल्ड-टू-रेंट, विद्यार्थी आणि इतर MDU (मल्टी-ड्वेलिंग युनिट) ऑपरेटरना प्रत्येक रहिवाशाची स्वतःची नेटवर्क लिंक असणे आवश्यक आहे. xPSK नेटवर्क वापरा: iPSK (आयडेंटिटी प्री-शेअर की) प्रत्येक रहिवाशाला किंवा उपकरणाला स्वतःची की देते आणि ती की रहिवाशाचे VLAN सेट करते.
त्याच इस्टेटवरील कर्मचारी त्याच ऑपरेटर टॅनेन्ट अंतर्गत सुरक्षित नेटवर्कवर राहतात.
तुम्ही Passpoint किंवा OpenRoaming जोडत आहात
Passpoint (हॉटस्पॉट 2.0) उपकरणांना सेव्ह केलेल्या क्रेडेंशियलसह आपोआप जोडण्याची अनुमती देते. OpenRoaming हे फेडरेटेड नेटवर्कवर विस्तारित करते.
क्रेडेंशियल आणि प्रमाणपत्रांवर कधीही ग्राहकांमध्ये विश्वास ठेवला जाऊ नये. यामुळे एकदा डिझाइनमध्ये रोमिंग समाविष्ट झाले की, प्रत्येक ग्राहकासाठी एक टॅनेन्ट असणे हाच एकमेव योग्य पर्याय ठरतो.
साइटची WAN लिंक कमकुवत आहे
Cloud RADIUS ला ॲक्सेस पॉइंटपासून प्लॅटफॉर्मपर्यंतचा मार्ग आवश्यक असतो. तुम्ही कोणता टॅनेन्ट मॉडेल निवडता याने फरक पडत नाही, कटओव्हरपूर्वी दूरस्थ साइटवरील WAN हानीचे नियोजन करा. पुनर्प्राप्ती चरणांसाठी RADIUS पोहोचण्यायोग्य नसल्यास WiFi चे काय होते ते पहा.
गेस्ट ॲक्सेस आणि DNS फिल्टरिंग
गेस्ट ॲक्सेस कॅप्टिव्ह पोर्टलच्या (व्हिजिटर ऑनलाईन येण्यापूर्वी पाहणारे साइन-इन पेज) मागे उघड्या नेटवर्कवर असतो. गेस्ट मार्केटिंग Engage मध्ये असते आणि DNS फिल्टरिंग Shield मध्ये असते. यापैकी काहीही कर्मचाऱ्यांच्या RADIUS साठीच्या टॅनेन्ट निर्णयाला बदलत नाही.
MSP साठी शिफारस केलेला डीफॉल्ट पर्याय कोणता आहे?
डीफॉल्टनुसार प्रत्येक ग्राहकासाठी एक Purple टॅनेन्ट ठेवा. एखाद्या ग्राहकाला सामायिक (shared) टॅनेन्टवर तेव्हाच हलवा जेव्हा त्याच्या सर्व साइट्सचा एकच मालक, एक डिरेक्टरी आणि एकच ऑडिट स्कोप असेल.
{"title":"प्रत्येक ग्राहकासाठी टॅनेन्ट की सामायिक टॅनेन्ट","options":[{"name":"प्रत्येक ग्राहकासाठी Purple टॅनेन्ट","fitsWhen":["ग्राहक स्वतंत्र कायदेशीर संस्था आहेत","ग्राहक वेगवेगळे आयडेंटिटी प्रदाते चालवतात","प्रत्येक ग्राहकाचे ऑडिट स्वतःचे असते","Passpoint किंवा OpenRoaming चे नियोजन आहे"],"notWhen":["प्रत्येक साइट एकाच डिरेक्टरीसह एकाच मालकाची आहे"]},{"name":"VLAN विभागणीसह Purple सामायिक टॅनेन्ट","fitsWhen":["एक मालक आणि एक आयडेंटिटी प्रदाता","साइट्स केवळ VLAN आणि स्थानिक धोरणामध्ये भिन्न आहेत","कर्मचारी साइट्सदरम्यान फिरतात"],"notWhen":["कोणत्याही साइटमध्ये स्वतंत्र ऑडिट स्कोप आहे","दुसरा मालक इस्टेटमध्ये सामील होतो"]}],"recommendation":"प्रत्येक नवीन MSP ग्राहकाला त्याच्या स्वतःच्या Purple टॅनेन्टवर सुरू करा. सामायिक Purple टॅनेन्ट केवळ एकाच मालकाच्या, एकाच डिरेक्टरी आणि एकाच ऑडिट स्कोप असलेल्या ग्रुप्ससाठी वापरा."}
{"tone":"tip","title":"एका ओळीत डीफॉल्ट नियम","text":"एक ग्राहक, एक टॅनेन्ट, एक आयडेंटिटी प्रदाता, कर्मचाऱ्यांच्या उपकरणांसाठी EAP-TLS. मालक, डिरेक्टरी आणि ऑडिट स्कोप हे सर्व एकच असतानाच सामायिक टॅनेन्टवर संक्षिप्त करा."}
पहिली कृती म्हणजे इन्व्हेंटरी तयार करणे. प्रत्येक ग्राहक, त्याचा आयडेंटिटी प्रोव्हायडर, त्याचा ॲक्सेस पॉइंट व्हेंडर आणि त्याच्या ऑडिट जबाबदाऱ्यांची यादी करा. ही यादी एका दुपारमध्ये तुमच्या बिझनेस बुकचे दोन मॉडेल्समध्ये वर्गीकरण करते.
त्यानंतर सर्वात कमी साइट्स असलेला ग्राहक निवडा आणि त्याचे मायग्रेशन सर्वप्रथम करा. मल्टी-साइट RADIUS मायग्रेशन गाइड मध्ये क्रमवारीचा (सिक्वेन्सिंग) समावेश आहे. Purple क्लाउड RADIUS प्रॉडक्ट पेज मध्ये प्लॅटफॉर्ममध्ये काय समाविष्ट आहे ते दिलेले आहे. अधिक विस्तृत कंट्रोल सेटसाठी, एंटरप्राइझ WiFi सुरक्षा गाइड वाचा.
वारंवार विचारले जाणारे प्रश्न
MSP साठी मल्टी-टेनंट क्लाउड RADIUS चे दर कसे ठरवले जातात?
तुम्ही प्रति साइट आणि प्रति युझर मॉडेल तयार करता, आणि नंतर आज तुम्ही चालवत असलेल्या सिस्टीमशी त्याची तुलना करता. सर्वात महत्त्वाची तुलना म्हणजे एकूण चालू खर्च (टोटल रनिंग कॉस्ट): प्रत्येक सेल्फ-होस्टेड RADIUS इन्स्टन्ससाठी सर्व्हर्स, होस्टिंग, सर्टिफिकेट्स, बॅकअप आणि इंजिनिअरचे कामाचे तास. तुम्ही जोडत असलेल्या प्रत्येक ग्राहकासोबत हे खर्च वाढत जातात. Purple वरील प्रति ग्राहक एक टेनंट सर्व्हरशी संबंधित सर्व खर्च पूर्णपणे काढून टाकतो. तुमच्या स्वतःच्या बिझनेस बुकसाठी प्रति-साइट आणि प्रति-युझर मॉडेल तयार करण्यासाठी क्लाउड RADIUS प्रायसिंग गाइड वापरा.
माझ्या ग्राहकांकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्ससह हे काम करते का?
होय. Purple हार्डवेअर-अग्नॉस्टिक आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet सह काम करते. प्रत्येक व्हेंडर आधीपासूनच बाह्य RADIUS सर्व्हरसह IEEE 802.1X ला सपोर्ट करतो, त्यामुळे तुम्हाला हार्डवेअर बदलण्याऐवजी फक्त SSID सेटिंग्ज बदलावी लागतात. Meraki वर, याचा अर्थ Enterprise सह माझा RADIUS सर्व्हर आणि RADIUS ओव्हरराइड असा होतो. इतर व्हेंडर्स याला Enterprise (802.1X) WLAN म्हणतात.
एखाद्या ग्राहकाला NPS किंवा FreeRADIUS वरून मायग्रेट करण्यासाठी किती वेळ लागतो?
RADIUS मायग्रेशन ही सहसा प्रति ग्राहक एका वीकेंडची प्रक्रिया असते. तुम्ही टेनंट तयार करता आणि ग्राहकाचा आयडेंटिटी प्रोव्हायडर कनेक्ट करता. त्यानंतर शेवटची साइट स्थलांतरित होईपर्यंत जुना सर्व्हर ॲक्टिव्ह ठेवून, तुम्ही प्रत्येक साइटनुसार SSIDs पुन्हा पॉइंट करता. मोठे इस्टेट्स अनेक वीकेंड्समध्ये बॅचेसमध्ये स्थलांतरित केले जातात. मल्टी-साइट मायग्रेशन गाइडमध्ये स्टाफ WiFi मध्ये कोणताही व्यत्यय न आणता साइट्स, ॲक्सेस पॉइंट्स आणि पॉलिसी यांचा क्रम कसा लावायचा याचा समावेश आहे.
एक ग्राहक दुसऱ्या ग्राहकाचे युझर्स किंवा लॉग्स पाहू शकतो का?
नाही, परंतु यासाठी तुम्ही प्रत्येक ग्राहकाला त्याचा स्वतःचा टेनंट देणे आवश्यक आहे. आयडेंटिटी सोर्स, पॉलिसी, NAS क्लायंट्स आणि लॉग्स हे त्या टेनंटमध्येच सुरक्षित राहतात. ग्राहकांमधील डेटा सुरक्षिततेचा धोका हा चुकीच्या शॉर्टकट्समुळे निर्माण होतो: उदा. एक शेअर्ड RADIUS सीक्रेट, किंवा एकाच शेअर्ड टेनंटमध्ये दोन वेगवेगळ्या मालकांच्या डिरेक्टरीज असणे. या दोन्ही गोष्टी टाळा म्हणजे आयसोलेशन सुरळीत राहील. शेअर्ड टेनंट्स केवळ एकाच मालकीच्या इस्टेट्ससाठी वापरा.
एखादा शेअर्ड प्लॅटफॉर्म PCI DSS किंवा ISO 27001 ऑडिट्सना सपोर्ट करतो का?
हा त्यांच्यासाठी पुरावे प्रदान करतो; तो तुमच्या ग्राहकासाठी थेट ऑडिट पास करत नाही. प्रति ग्राहक टेनंट तुम्हाला प्रति-ग्राहक पॉलिसी आणि लॉग्स प्रदान करतो. हे PCI DSS अंतर्गत सेगमेंटेशन टेस्टिंगसाठी आणि ISO 27001 अंतर्गत ॲक्सेस कंट्रोल रिव्ह्यूजसाठी पुरावे म्हणून काम करतात. Purple कडे स्वतः ISO 27001, Cyber Essentials आणि B Corp सर्टिफिकेशन आहे आणि ते GDPR जबाबदाऱ्यांचे समर्थन करते. प्रत्येक ग्राहकाचा स्वतःचा ऑडिट निकाल मिळवणे ही त्यांची स्वतःची जबाबदारी राहते.
क्लाउड RADIUS पर्यंत पोहोचता येत नसल्यास WiFi चे काय होते?
मार्ग पुन्हा उपलब्ध होईपर्यंत नवीन ऑथेंटिकेशन अयशस्वी होतात, म्हणून कटओव्हरपूर्वी त्याचे नियोजन करा. Purple हे RADIUS ला 99.999% अपटाईमवर चालणाऱ्या प्लॅटफॉर्मवर 99.9% अपटाईम SLA सह बॅकअप देते. सामान्य बिघाडाचा मुद्दा हा साइटचा WAN लिंक असतो, प्लॅटफॉर्म नाही. आउटेजदरम्यान डिव्हाइसेस काय करतात आणि ते त्वरित कसे पूर्ववत करायचे हे RADIUS सर्व्हर डाऊन मार्गदर्शकामध्ये स्पष्ट केले आहे.
एखादा ग्राहक कर्मचाऱ्यांचे प्रमाणपत्रे आणि रहिवाशांच्या की एकाच वेळी चालवू शकतो का?
होय. सुरक्षित नेटवर्क आणि xPSK नेटवर्क एकाच ग्राहकाच्या टेनंटमध्ये शेजारी-शेजारी चालतात. कर्मचाऱ्यांची डिव्हाइसेस ग्राहकाच्या आयडेंटिटी प्रोव्हायडरविरुद्ध EAP-TLS सह ऑथेंटिकेट होतात. प्रत्येक रहिवाशाला त्यांची स्वतःची iPSK की मिळते आणि ती की त्यांचा VLAN सेट करते. बिल्ड-टू-रेंट आणि विद्यार्थी ऑपरेटर्सना सामान्यत: या दोन्हीची आवश्यकता असते. एकच टेनंट लॉगचा एक संच आणि जॉइनर्स, मूव्हर्स आणि लीव्हर्स व्यवस्थापित करण्यासाठी एकच जागा ठेवतो.
प्रति ग्राहक एक FreeRADIUS सर्व्हर असण्याशी याची तुलना कशी होते?
प्रति ग्राहक सर्व्हर हा डुप्लिकेशनद्वारे वेगळा करतो; प्रति ग्राहक टेनंट हा एकाच प्लॅटफॉर्मवर वेगळा करतो. स्वतंत्र सर्व्हर्ससह, तुम्ही प्रत्येक इन्स्टन्स स्वतः पॅच करता, बॅकअप घेता, मॉनिटर करता आणि फेलओव्हर करता. तुम्ही जोडता त्या प्रत्येक ग्राहकासोबत मेहनत वाढत जाते. Purple टेनंट्ससह, हे प्लॅटफॉर्म जगातील सर्वात मोठ्या क्लाउड RADIUS वर चालते. त्यामुळे तुमचे इंजिनिअर्स त्यांचा वेळ सर्व्हरच्या देखभालीऐवजी पॉलिसी आणि ऑनबोर्डिंगवर खर्च करतात.
Frequently asked questions
MSP साठी मल्टि-टेनंट क्लाउड RADIUS ची किंमत कशी ठरवली जाते?
तुम्ही हे प्रति साइट आणि प्रति युझर मॉडेल करता, मग तुम्ही आज चालवत असलेल्या गोष्टींशी त्याची तुलना करता. महत्त्वाची तुलना म्हणजे एकूण चालू खर्च: प्रत्येक सेल्फ-होस्ट केलेल्या RADIUS इन्स्टन्ससाठी सर्व्हर्स, होस्टिंग, सर्टिफिकेट्स, बॅकअप आणि इंजिनिअरचे तास. तुम्ही जोडत असलेल्या प्रत्येक ग्राहकासोबत हे खर्च वाढत जातात. Purple वर प्रति ग्राहक एक टेनंट सर्व्हरच्या ओळी पूर्णपणे काढून टाकतो. तुमच्या स्वतःच्या व्यवसायासाठी प्रति-साइट आणि प्रति-युझर मॉडेल तयार करण्यासाठी क्लाउड RADIUS किंमत मार्गदर्शक वापरा.
माझ्या ग्राहकांकडे आधीपासून असलेल्या अॅक्सेस पॉइंट्ससह हे काम करते का?
होय. Purple हे हार्डवेअर-अॅग्नॉस्टिक आहे आणि Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme आणि Fortinet सोबत काम करते. प्रत्येक व्हेंडर आधीपासूनच बाह्य RADIUS सर्व्हरसह IEEE 802.1X चे समर्थन करतो, ज्यामुळे तुम्ही हार्डवेअरऐवजी SSID सेटिंग्ज बदलता. Meraki वर, याचा अर्थ माझ्या RADIUS सर्व्हर आणि RADIUS ओव्हरराइडसह Enterprise असा होतो. इतर व्हेंडर्स याला Enterprise (802.1X) WLAN म्हणतात.
एखाद्या ग्राहकाला NPS किंवा FreeRADIUS वरून मायग्रेट करण्यासाठी किती वेळ लागतो?
RADIUS स्थलांतर ही सहसा प्रति ग्राहक वीकेंडची कसरत असते. तुम्ही टेनंट तयार करता आणि ग्राहकाच्या आयडेंटिटी प्रोव्हायडरला जोडता. त्यानंतर शेवटची साइट कट ओव्हर होईपर्यंत जुना सर्व्हर चालू ठेवून तुम्ही साइटनुसार SSIDs पुन्हा निर्देशित करता. मोठ्या इस्टेट्स अनेक वीकेंड्समध्ये बॅचेसमध्ये हलवल्या जातात. मल्टि-साइट मायग्रेशन मार्गदर्शक Staff WiFi मध्ये अंतर न ठेवता साइट्स, अॅक्सेस पॉइंट्स आणि पॉलिसी यांचा क्रम कसा लावायचा हे स्पष्ट करतो.
एक ग्राहक दुसऱ्या ग्राहकाचे युझर्स किंवा लॉग्स पाहू शकतो का?
नाही, जर तुम्ही प्रत्येक ग्राहकाला त्याचा स्वतःचा स्वतंत्र टेनंट दिला तर नाही. आयडेंटिटी सोर्स, पॉलिसी, NAS क्लायंट्स आणि लॉग्स हे त्या टेनंटमध्येच राहतात. ग्राहकांमधील क्रॉस-रिस्क ही शॉर्टकट्समुळे उद्भवते: एक शेअर केलेले RADIUS सीक्रेट, किंवा एका शेअर केलेल्या टेनंटमध्ये दोन मालकांच्या डिरेक्टरीज. हे दोन्ही टाळा आणि डिझाइननुसार अलगीकरण टिकून राहते. शेअर केलेले टेनंट्स फक्त एकाच मालकीच्या इस्टेट्ससाठी राखून ठेवा.
शेअर केलेले प्लॅटफॉर्म PCI DSS किंवा ISO 27001 ऑडिट्सचे समर्थन करते का?
हे त्यांच्यासाठी पुरावे प्रदान करते; हे तुमच्या ग्राहकासाठीचे ऑडिट पास करून देत नाही. प्रति ग्राहक एक टेनंट तुम्हाला प्रति-ग्राहक पॉलिसी आणि लॉग्स देतो. हे PCI DSS अंतर्गत सेगमेंटेशन टेस्टिंगसाठी आणि ISO 27001 अंतर्गत अॅक्सेस कंट्रोल रिव्ह्यूजसाठी पुरावा म्हणून काम करतात. Purple कडे स्वतः ISO 27001, Cyber Essentials आणि B Corp सर्टिफिकेशन्स आहेत आणि ते GDPR जबाबदाऱ्यांचे समर्थन करते. प्रत्येक ग्राहकाचा स्वतःचा ऑडिट निकाल मिळवणे ही त्यांची स्वतःची जबाबदारी राहते.
क्लाउड RADIUS पर्यंत पोहोचता येत नसेल तर WiFi चे काय होते?
मार्ग पूर्ववत होईपर्यंत नवीन ऑथेंटिकेशन्स अयशस्वी होतात, म्हणून कटओव्हरपूर्वी त्याचे नियोजन करा. Purple हे 99.999% अपटाइमवर चालणाऱ्या प्लॅटफॉर्मवर 99.9% अपटाइम SLA सह RADIUS ला सपोर्ट करते. बिघाडाचा सामान्य बिंदू साइटची WAN लिंक असते, प्लॅटफॉर्म नाही. RADIUS सर्व्हर डाउन मार्गदर्शक आउटेज दरम्यान डिव्हाइसेस काय करतात आणि त्वरीत रिकव्हर कसे करावे हे स्पष्ट करतो.
एक ग्राहक कर्मचारी प्रमाणपत्रे आणि निवासी की एकत्र चालवू शकतो का?
होय. सुरक्षित नेटवर्क आणि xPSK नेटवर्क एकाच ग्राहकाच्या टेनंटमध्ये एकाच वेळी चालतात. कर्मचाऱ्यांची उपकरणे ग्राहकाच्या आयडेंटिटी प्रोव्हायडरविरुद्ध EAP-TLS सह ऑथेंटिकेट होतात. रहिवाशांना प्रत्येकाला स्वतःची iPSK की मिळते आणि ती की त्यांचे VLAN सेट करते. बिल्ड-टू-रेंट आणि विद्यार्थी ऑपरेटर्सना सहसा या दोन्हीची आवश्यकता असते. एकच टेनंट लॉग्सचा एक संच आणि जॉइनर्स, मूव्हर्स आणि लीव्हर्स व्यवस्थापित करण्यासाठी एकच जागा प्रदान करतो.
प्रति ग्राहक एका FreeRADIUS सर्व्हरशी याची तुलना कशी होते?
प्रति ग्राहक एक सर्व्हर डुप्लिकेशनद्वारे वेगळा करतो; प्रति ग्राहक एक टेनंट एकाच प्लॅटफॉर्मवर वेगळा करतो. स्वतंत्र सर्व्हर्ससह, तुम्ही प्रत्येक इन्स्टन्स स्वतः पॅच करता, बॅकअप घेता, मॉनिटर करता आणि फेल ओव्हर करता. तुम्ही जोडलेल्या प्रत्येक ग्राहकासोबत मेहनत वाढते. Purple टेनंट्ससह, प्लॅटफॉर्म जगातील सर्वात मोठ्या क्लाउड RADIUS वर चालतो. त्यानंतर तुमचे इंजिनिअर्स त्यांचा वेळ सर्व्हर देखभालीऐवजी पॉलिसी आणि ऑनबोर्डिंगवर घालवू शकतात.