Design de rede WiFi: como planejar, construir e testar
Published
O mapa de calor da cobertura parece perfeito. Você tem sinal cheio em todo o local, mas as maquinetinhas de cartão travam no horário de pico do almoço e os funcionários caminham até o estoque para reconectar seus aparelhos. Outro ponto de acesso pode ajudar, mas você ainda não determinou se a falha é de capacidade de rádio, roaming, autenticação ou do caminho além da rede sem fio.
O design da rede WiFi começa com os requisitos de serviço, não com as localizações no teto. Trate capacidade, cobertura, identidade e testes de aceitação como um único processo de engenharia. O entregável útil não é um mapa colorido. É uma rede cujo comportamento você pode medir, explicar e reproduzir em todos os locais.
Índice
- Definindo requisitos antes de posicionar pontos de acesso
- Dimensionando a capacidade nas bandas de 2,4, 5 e 6 GHz
- Mapeando cobertura, canais e zonas de sobreposição
- Consolidando SSIDs e planejando VLANs para segmentação
- Escolhendo hardware e validando sob carga real
- Executando um piloto e mantendo seu projeto de WiFi atualizado
Definindo requisitos antes de posicionar os pontos de acesso
Comece no balcão de pagamento enquanto o local estiver movimentado. Pergunte qual transação falha, qual dispositivo a executa, onde o operador fica e se o problema ocorre parado ou em movimento. Registre o sintoma da aplicação antes de decidir que se trata de uma falha de rede sem fio.
Em seguida, percorra o restante do local com a equipe de operações. Uma planta das instalações mostra onde as salas estão, mas as pessoas que as utilizam podem informar onde os visitantes formam filas, onde os funcionários se reúnem e onde os equipamentos móveis mudam de direção.
Crie uma planilha de requisitos com base nas classes de dispositivos
Crie uma folha de requisitos de uma página com uma linha para cada classe de dispositivo em cada área operacional. Mantenha as premissas visíveis em vez de escondê-las dentro de uma ferramenta de design.
| Requisito | O que registrar |
|---|---|
| População de dispositivos | Modelo do dispositivo, bandas suportadas, propriedade e capacidade de autenticação |
| Simultaneidade em horários de pico | Dispositivos associados e dispositivos utilizando aplicativos ativamente |
| Demanda de aplicativos | Vazão necessária de upload e download, além da sensibilidade a atrasos |
| Movimentação | Uso estacionário, rotas de roaming e transições de ambientes internos para externos |
| Disponibilidade | Interrupção aceitável, expectativas de recuperação e impacto no negócio |
| Política de acesso | Serviços necessários, destinos proibidos e provedor de identidade |
Não atribua às câmeras, telefones de convidados e terminais de pagamento o mesmo perfil de aplicação. Pergunte ao responsável pela aplicação como é uma operação bem-sucedida e, em seguida, meça o tráfego representativo onde for possível. Separe a demanda contínua dos picos e distinga um dispositivo conectado de outro que está transferindo dados ativamente.
Registre os requisitos de roaming e recuperação de forma explícita. Um dispositivo móvel de funcionário passando por uma porta precisa de um teste de aceitação diferente de um sensor que desperta, autentica e envia uma leitura.
Defina as restrições antes de aprovar os despesas
Documente horas de operação, janelas de manutenção, restrições de cabeamento, equipamentos existentes e responsabilidades por serviços upstream. Se o projeto incluir contratos de operadoras ou custos de conectividade, as equipes baseadas em Dallas podem encontrar conselhos de otimização de custos de telecomunicações em Dallas com a Beyond Surplus como um fluxo de trabalho comercial separado. Não deixe que uma discussão de compras substitua os requisitos da aplicação.
Conclua a planilha com os responsáveis definidos e as questões não resolvidas:
- Responsável por Operações: Confirma as condições de pico de uso e as consequências de uma interrupção.
- Responsável por Aplicações: Aprova as expectativas de vazão, latência e recuperação.
- Responsável por Redes: Registra as dependências e define como cada requisito será testado.
- Responsável por Segurança: Aprova quem e o que pode acessar cada serviço.
Regra prática: Se ninguém consegue descrever como um requisito será testado, ele não está pronto para direcionar a compra de equipamentos.
Evite metas como "excelente cobertura" ou "WiFi rápido para convidados". Elas não orientam o engenheiro sobre o que construir e não dão à equipe de operações uma base concreta para aceitação.
Dimensionando a capacidade nas bandas de 2,4, 5 e 6 GHz
A velocidade nominal de um ponto de acesso não é sua capacidade de aplicação utilizável. O WiFi 6 tem uma taxa máxima teórica de 9,6 Gbit/s, mas a sua concepção enfatiza a eficiência em ambientes densos, não apenas a velocidade, conforme explica a história dos padrões WiFi do IEEE. Não divida os requisitos de tráfego de um local pela taxa do folheto técnico para definir a contagem de APs.
A primeira decisão de capacidade é quais clientes podem usar quais faixas. A capacidade disponível para laptops modernos não ajuda automaticamente terminais de pagamento ou sensores mais antigos.
Fatos de planejamento por banda de WiFi
| Banda | Fato principal do espectro | Implicação no planejamento |
|---|---|---|
| 2,4 GHz | Uma banda de WiFi antiga com suporte a dispositivos legados | Faça o inventário dos dispositivos que dependem dela e dimensione a demanda explicitamente |
| 5 GHz | Uma banda corporativa consolidada ao lado da de 2,4 GHz | Mantenha um orçamento de capacidade separado para clientes que não podem migrar para 6 GHz |
| 6 GHz | A alocação nos EUA abriu 1.200 MHz para uso não licenciado em abril de 2020, de acordo com o artigo sobre Wi-Fi 6E da Wi-Fi Alliance | O espectro adicional suporta mais opções de canais, mas a propagação mais curta do que em 2,4 GHz e a compatibilidade do cliente ainda restringem o projeto |
A alocação de espectro acima é um fato de planejamento dos EUA, não um plano de canais global. Estabeleça o domínio regulatório aplicável antes de modelar os canais disponíveis.
A adoção pelos clientes também se contrapõe ao tratamento das bandas como um único pool de capacidade. No primeiro trimestre de 2025, o WiFi 7 representou 11,8% da receita de pontos de acesso dependentes, enquanto a adoção relatada de clientes de 6 GHz em ambientes corporativos habilitados foi de aproximadamente 20–50%, de acordo com a análise de WLAN corporativa da IDC. Esses números fornecem contexto, não um substituto para o seu próprio inventário.
Modele o tempo de transmissão em vez da largura de banda total
Crie o modelo para horários de pico separadamente para cada faixa e área operacional. Comece com os clientes ativos simultâneos, a demanda de aplicativos deles e o desempenho medido em dispositivos representativos.
- Estimar o tráfego oferecido: Combine a contagem de clientes ativos com os requisitos de upload e download dos aplicativos.
- Traduzir demanda em tempo de transmissão: Use a vazão observada do cliente em vez da taxa de rádio anunciada.
- Incluir custos operacionais adicionais: Considere atividades de autenticação, tráfego de gerenciamento, retransmissões e transmissores concorrentes.
- Testar a distribuição de clientes: Modele o que acontece se dispositivos capazes permanecerem em uma banda mais antiga em vez de migrarem como esperado.
A largura do canal é uma decisão de reutilização, bem como uma decisão de taxa de transferência. Um canal mais largo pode ser adequado para uma carga de trabalho isolada e exigente, enquanto canais mais estreitos podem atender a um ambiente movimentado de forma mais eficaz. Reserve a decisão final da largura para o plano de canais medido.
Escolha gatilhos de migração que você possa observar: congestionamento contínuo, um aumento na população de clientes compatíveis ou um novo requisito de aplicação. Comprar pontos de acesso Wi-Fi 7 não garante que o local poderá se beneficiar de toda a sua capacidade. Dimensione a rede que você precisa operar durante a transição, não apenas aquela que deseja ter mais tarde.
Mapeando cobertura, canais e zonas de sobreposição
Percorra o local antes de confiar na planta baixa. Marque restrições de montagem, racks, rotas de circulação movimentadas e espaços onde o inventário muda. Trate cada detalhe de construção incerto como algo a ser medido, não como um valor de perda de sinal na parede a ser adivinhado.
Use a seguinte sequência para manter o posicionamento vinculado a evidências.
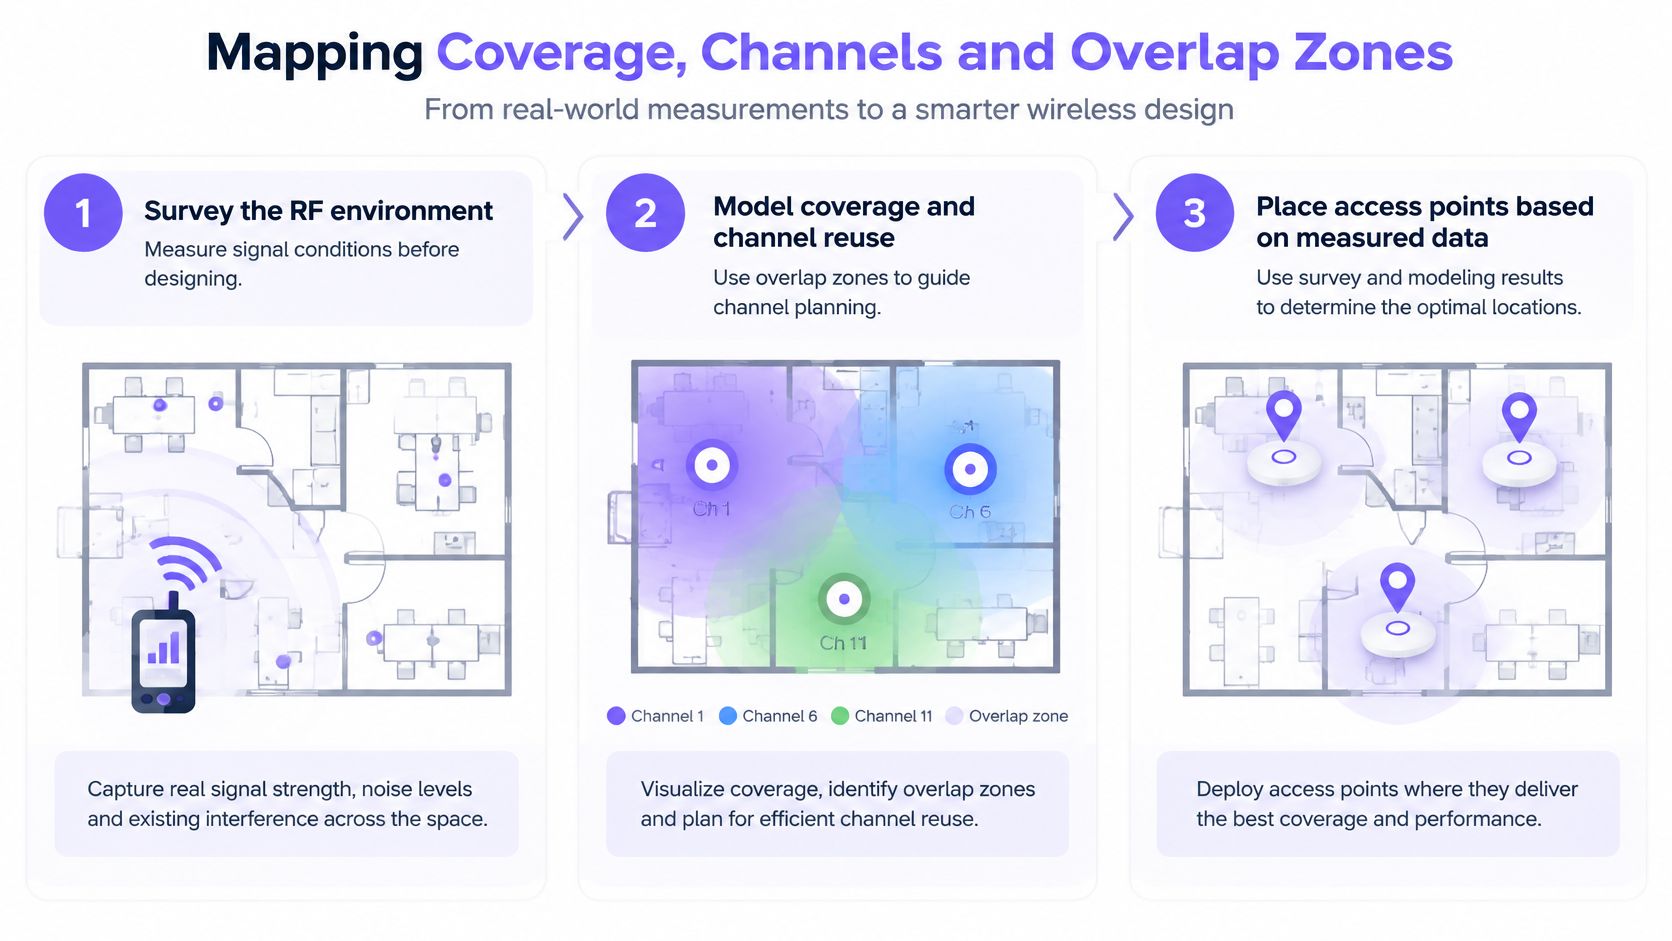
Realize a pesquisa de campo antes da modelagem
Meça o ambiente RF existente nas áreas de serviço e rotas de deslocamento. Registre as condições do sinal, a atividade de redes vizinhas e as observações de interferência juntamente com a localização e o horário de cada medição. Um local calmo e vazio não representa adequadamente todas as condições de operação.
As orientações de projeto de LAN sem fio do IEEE identificam a reutilização de canais, interferência co-canal, zonas de sobreposição, potência de transmissão e tipo de antena como variáveis centrais do projeto. Elas também explicam que mudar de 20 MHz para 40 ou 80 MHz reduz os canais reutilizáveis de forma independente em cerca de duas ou quatro vezes, respectivamente, o que pode aumentar a disputa onde as células se sobrepõem.
Use esse trade-off para comparar layouts candidatos. Não selecione canais mais amplos apenas porque o hardware suporta.
Modele posicionamento, potência e zonas de handoff em conjunto
Crie um layout preditivo usando a planilha de requisitos e as observações da pesquisa. Altere os locais dos APs, escolhas de antenas e configurações de potência juntos e, em seguida, verifique se as células propostas atendem tanto a usuários estáticos quanto a dispositivos em movimento.
- Verifique vizinhos de canal compartilhado: Identifique APs que possam competir dentro da mesma área operacional.
- Inspecione rotas de handoff: Examine portas, finais de corredores e transições, não apenas os centros das salas.
- Conteste configurações de potência uniformes: Não use a potência de transmissão máxima em todos os lugares como substituto para o trabalho de posicionamento.
- Registre as premissas de montagem: Anote a orientação, restrições de acesso e qualquer local que dependa de novo cabeamento.
A sobreposição excessiva pode parecer reconfortante em um mapa de intensidade de sinal, enquanto deixa os usuários competindo pelo tempo de transmissão. Por outro lado, reduzir a sobreposição sem considerar a movimentação pode causar a interrupção da aplicação no limite da área. Avalie ambos em relação ao requisito, não em relação ao quão atraente o mapa de calor parece.
Uma previsão de cobertura é um modelo a ser desafiado, não uma prova de que a rede instalada foi aprovada.
Para projetos que envolvem a substituição de equipamentos e logística de instalação, o planejamento de atualização de rede com a Reworx Recycling é um recurso relevante para manter ao lado do trabalho técnico. Mantenha o modelo de RF, o escopo de instalação e as decisões de descarte de equipamentos separados, para que cada etapa tenha um responsável definido.
Finalize esta etapa com um projeto versionado: locais propostos de APs, premissas de largura de canal, abordagem de potência, sobreposição esperada e perguntas não resolvidas da pesquisa. Não faça pedidos com base em um modelo cujas premissas críticas ainda não estejam documentadas.
Consolidando SSIDs e Planejando VLANs para Segmentação
O nome de um departamento não é um limite de segurança. Antes de criar outro SSID, pergunte se o grupo realmente precisa de uma experiência de descoberta e integração diferente ou de uma política de autorização distinta.
Esta comparação ilustra a diferença entre nomear redes e projetar a aplicação de políticas.
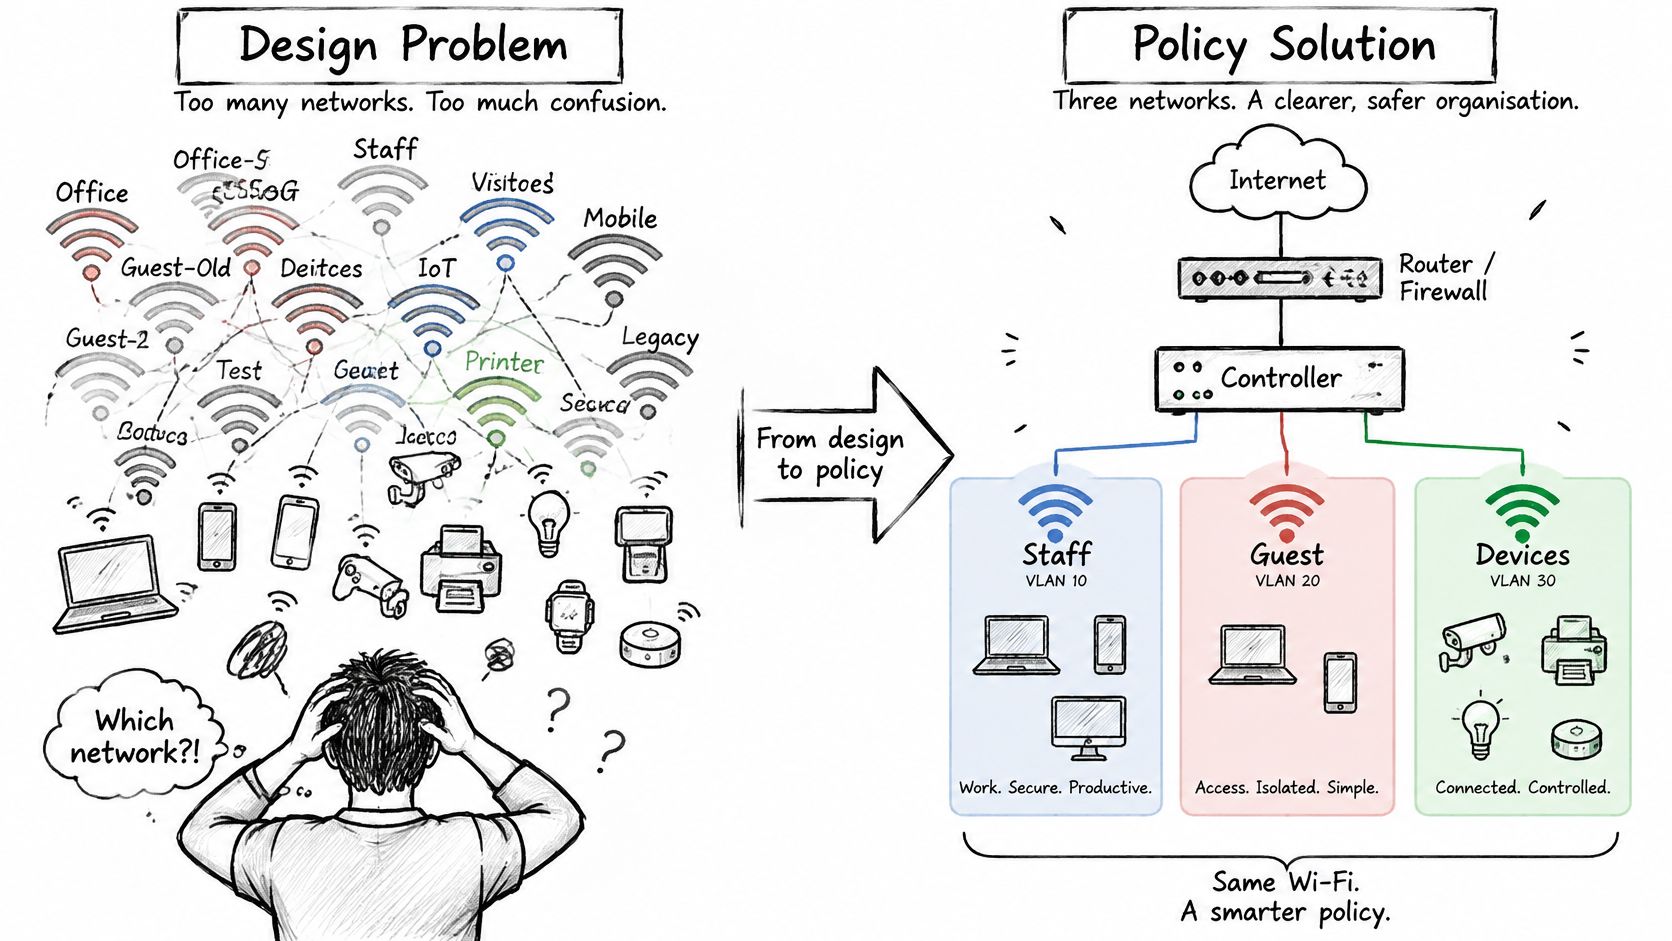
Compare a proliferação de SSIDs com o acesso baseado em confiança
| Escolha de design | SSIDs por departamento | Modelo de rede baseado em confiança |
|---|---|---|
| Integração de visitantes | Nomes separados para grupos de visitantes | Rede aberta para visitantes e integração de BYOD |
| Usuários confiáveis | Redes de funcionários divididas por equipe | Rede segura com autenticação individual |
| Dispositivos e locatários | Nomes adicionais e credenciais compartilhadas | Rede baseada em chaves com políticas atribuídas por identidade |
| Autorização | Muitas vezes inferida a partir do SSID selecionado | Aplicada explicitamente por meio de VLANs e controles de acesso |
Na Purple Access, consolidamos essas funções em Open, Secure e xPSK nos pontos de acesso existentes. O Secure suporta acesso de funcionários baseado em certificados, enquanto o xPSK fornece chaves exclusivas de dispositivo, pessoa ou locatário com atribuições individuais de VLAN, política e largura de banda. Você pode revogar uma chave sem alterar o acesso de todos os outros.
Use o recurso de planejamento de três SSIDs para mapear os grupos existentes antes de alterar a configuração de produção. A consolidação deve preservar as distinções necessárias na política, e não nivelá-las em uma zona de confiança compartilhada.
Crie uma matriz de autorização
Para cada classe, registre o método de autenticação, a VLAN atribuída ou política de aplicação equivalente, os destinos permitidos e as negações explícitas. Inclua convidados, funcionários, endpoints gerenciados, sistemas de pagamento, câmeras e dispositivos de controle predial.
O guia de segurança para WLAN do NIST recomenda separar redes sem fio acessíveis externamente das redes internas, evitar conexões inadequadas entre elas, gerenciar clientes com dupla conexão e realizar avaliações técnicas periódicas de segurança. Trate essas orientações como requisitos de aplicação obrigatórios, e não apenas como convenções de nomenclatura de SSID.
Um terminal de pagamento pode precisar de um serviço de transação aprovado sem precisar de acesso aos terminais vizinhos. Uma câmera pode precisar do seu gravador sem alcançar os laptops da equipe. Escreva esses caminhos explicitamente, incluindo exceções para descoberta ou gerenciamento, e atribua um responsável para cada exceção.
Para um complemento visual à discussão sobre políticas, assista ao vídeo abaixo.
A conveniência de integração continua sendo uma decisão separada. A comparação de ferramentas de QR Code Wi-Fi da RecensioAI é relevante ao avaliar fluxos de trabalho de conexão baseados em QR Code, mas um método de conexão conveniente não deve ser confundido com prova de confiança no dispositivo.
Teste os caminhos proibidos com o mesmo rigor aplicado aos caminhos permitidos. Verifique o isolamento de convidados da gestão interna e dos serviços de pagamento, teste clientes usando conexões de rede simultâneas e confirme se a revogação realmente remove o acesso. Os logs devem identificar o usuário e a decisão de política aplicada para que o suporte consiga explicar um resultado sem precisar adivinhar qual senha foi utilizada.
Escolhendo o hardware e validando sob carga real
Leituras de sinal forte não comprovam que os aplicativos funcionam sob contenção. Tampouco um teste de velocidade bem-sucedido no laptop de um engenheiro garante que o dispositivo operacional menos capaz consiga autenticar, fazer roaming e se recuperar.
Escolha o hardware com base na carga de trabalho documentada e faça com que a aceitação dependa do serviço observado.
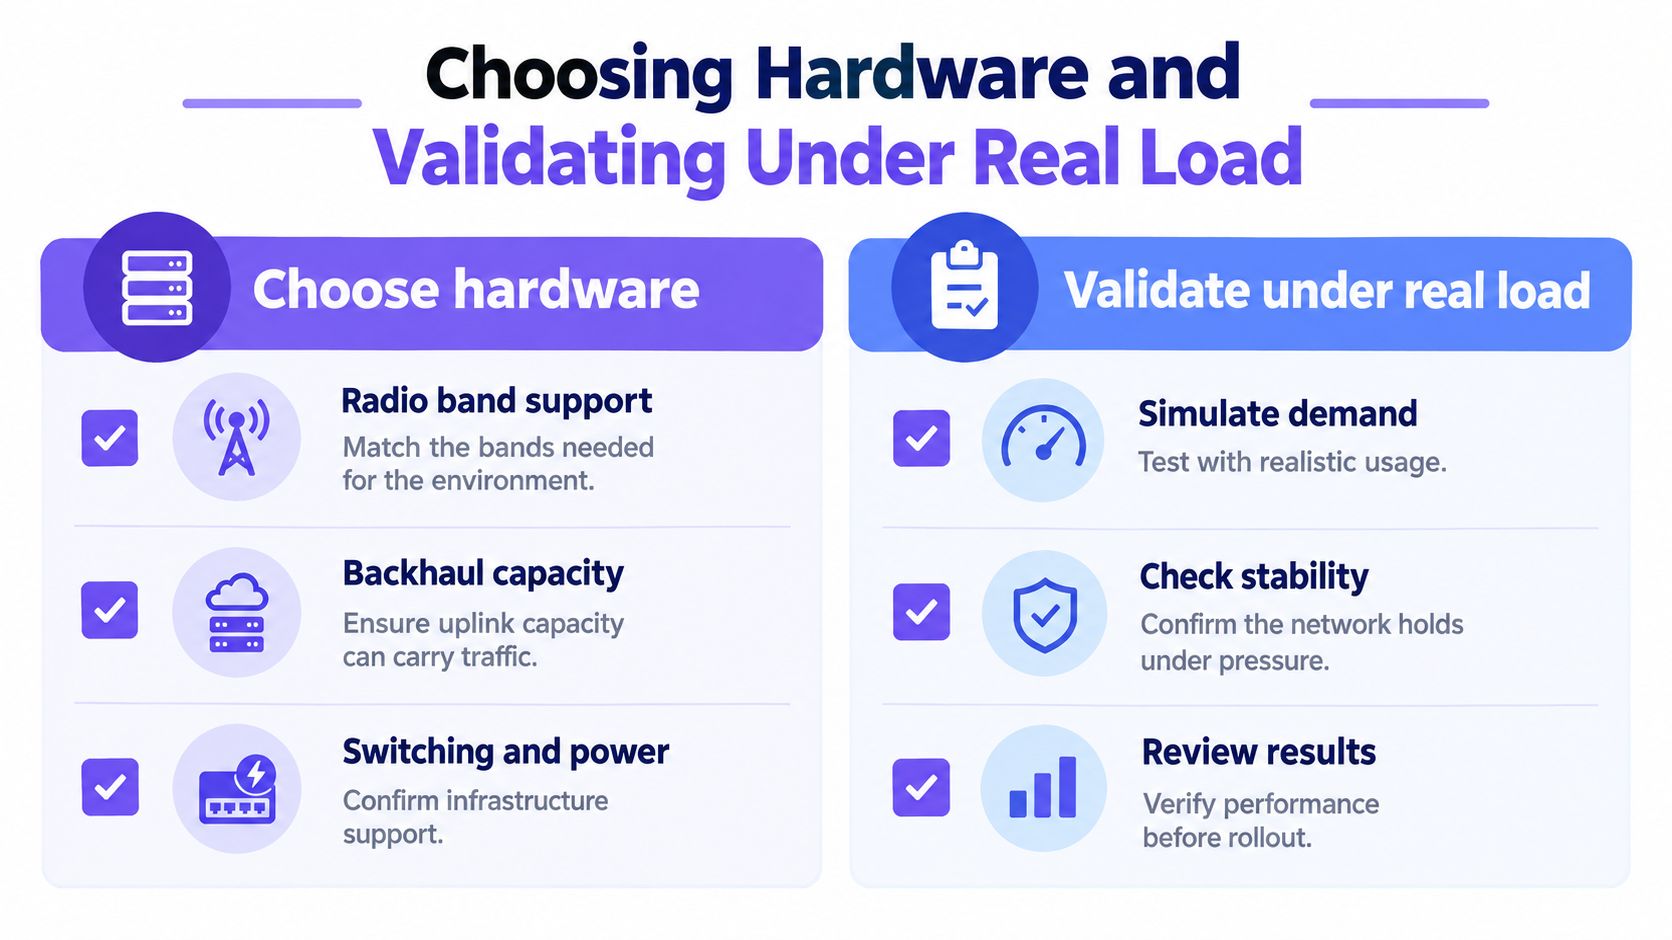
Selecione considerando todo o caminho do tráfego
Avalie o suporte a faixas de frequência, a adequação das antenas, a compatibilidade de clientes, os controles de gerenciamento e a capacidade de exportar telemetria útil. Verifique o caminho de comutação e o fornecimento de energia em relação à configuração de rádio proposta, em vez de presumir que a infraestrutura existente seja suficiente.
Separe a compatibilidade da capacidade. Um equipamento pode suportar o método de autenticação exigido e, ainda assim, ser inadequado para o tráfego, a posição de montagem ou o ambiente operacional.
Consulte a orientação de compatibilidade de hardware ao avaliar os pontos de acesso existentes. Mantenha os equipamentos que atendam aos requisitos de projeto e teste, em vez de substituí-los apenas para padronizar a marca no teto.
Faça da aceitação uma decisão de avanço ou interrupção
Defina objetivos de nível de serviço por classe de dispositivo antes dos testes. Especifique com o proprietário do aplicativo os níveis aceitáveis de taxa de transferência, latência, perda de pacotes, tempo de autenticação e comportamento de recuperação. Escolha os percentuais de taxa de transferência e latência com antecedência para que ninguém selecione um resumo conveniente após o teste.
O problema de confiabilidade é operacional, não estético. Um estudo da IDC sobre distribuição inteligente descreve pontos cegos que afetam dispositivos móveis, robótica e IoT, além de problemas com erros de configuração, largura de banda e interoperabilidade. Use isso como um motivo para testar fluxos de trabalho completos, e não como prova de que seu local tem a mesma falha.
Execute uma lista de verificação de aceitação que possa interromper a migração:
- Clientes representativos: Use terminais de pagamento reais, dispositivos móveis, sensores e tipos de dispositivos de visitantes.
- Demanda simultânea: Reproduza combinações de aplicativos em áreas de serviço vizinhas, e não apenas em um AP isolado.
- Resultados de localização: Registre o percentual de vazão e latência em postos de trabalho e ao longo das rotas de movimentação.
- Carga de infraestrutura: Meça o tráfego por AP e a vazão agregada do switch enquanto os testes sem fio estiverem em execução.
- Comparação de previsões: Investigue diferenças materiais entre o desempenho de downlink modelado e o observado.
- Recuperação de falhas: Execute cenários de interrupção acordados e registre a recuperação dos aplicativos, e não apenas a reassociação.
Mantenha as condições de teste junto com os resultados: modelo do cliente, versão do software, localização, ocupação, combinação de tráfego e revisão de configuração. Sem esse contexto, uma aparente melhoria pode refletir um teste diferente em vez de uma rede melhor.
Critério de transição: O fracasso de um fluxo de trabalho crítico continua sendo um teste reprovado, mesmo quando a leitura do sinal é excelente.
Classifique cada falha antes de alterar as configurações. Determine se ela segue o caminho de localização, dispositivo, identidade ou aplicação e, em seguida, teste novamente após uma alteração controlada. Caso contrário, você não conseguirá saber qual ajuste corrigiu a falha ou se outro serviço sofreu regressão.
Executando um piloto e mantendo seu projeto de WiFi atualizado
Escolha um piloto que exponha as premissas mais difíceis do projeto. O escritório mais silencioso é conveniente, mas não trará muitas informações sobre um local movimentado, com dispositivos variados, funcionários em movimento e equipamentos de terceiros.
Selecione um local com pressão operacional representativa e uma equipe local disposta a documentar falhas. Defina as evidências necessárias para a expansão antes que o piloto entre em operação.
Avalie o piloto com base em evidências operacionais
No local piloto, compare os chamados de suporte com registros de autenticação, decisões de política e resultados de aceitação. Uma redução nas reclamações não é suficiente se a equipe parou de relatar um problema não resolvido ou adotou uma solução alternativa.
Crie um pacote compacto de evidências:
- Classificação de chamados: Separe problemas de integração, autenticação, roaming, aplicações e capacidade.
- Comprovação de políticas: Mantenha registros mostrando quem se conectou e qual autorização foi aplicada.
- Registro de exceções: Documente permissões temporárias, responsáveis e condições para remoção.
- Aprovação operacional: Peça à equipe para demonstrar os fluxos de trabalho críticos em condições de alto tráfego.
Use o recurso de visibilidade e auditoria para estruturar as evidências que sua equipe de operações precisa reter. Forneça ao suporte técnico contexto suficiente para investigar uma falha de conexão sem conceder acesso administrativo desnecessário.
Depois que o piloto estiver ativo, avalie-o com base em chamados e evidências de auditoria. Faça a implantação nos demais locais em ondas definidas por você, com cada local usando os mesmos três SSIDs. Mantenha o modelo de nomenclatura e identidade consistente, permitindo que a implementação de RF reflita cada edifício.
Mantenha o projeto sob controle de alterações
Um modelo de política padrão não significa copiar locais de AP ou configurações de potência entre propriedades. Registre as diferenças específicas de cada local, preserve a linha de base de configuração aprovada e use os mesmos critérios de aceitação onde quer que os requisitos de negócios sejam correspondentes.
Revise a segmentação após alterações de aplicativos, VLAN e políticas sem fio. Confirme se as exceções temporárias ainda têm uma finalidade válida e repita os testes de caminhos proibidos relevantes. Uma permissão não documentada não deve se tornar uma dependência permanente apenas porque ninguém se lembra do motivo de sua existência.
Agende reavaliações com base em alterações que afetem o projeto:
- Mudanças de clientes: Novas frotas de dispositivos ou recursos de autenticação alterados.
- Mudanças físicas: Salas reformadas, racks realocados ou padrões de estoque alterados.
- Mudanças de aplicações: Demandas de tráfego diferentes ou requisitos de continuidade mais rígidos.
- Mudanças operacionais: Novos padrões de abertura, arranjos de locatários ou áreas de uso de pico.
Principal conclusão: Um projeto de WiFi sustentável conecta cada decisão de configuração a um requisito, a uma política de identidade e a um teste repetível.
Nesta semana, reúna a lista atual de SSIDs, o inventário de dispositivos, a planta da área mais movimentada e os chamados de suporte não resolvidos. Identifique o requisito por trás de cada rede existente e as evidências que faltam em seu registro de aceitação. Isso dará à próxima conversa sobre design algo mais útil do que uma lista de compras de APs.
O Purple Access oferece uma sessão de planejamento de 45 minutos na qual um engenheiro de rede da Purple mapeia seus SSIDs atuais em redes Abertas, Seguras e xPSK usando os pontos de acesso que você já possui, e você fica com o plano resultante. Traga seu inventário de dispositivos e a lista de redes atuais para o Purple Access para transformar esses requisitos em um projeto prático e discutir um piloto.