
PCI Compliance WiFi: um guia de segurança para vários locais
Published

A maioria dos guias de compliance PCI para WiFi para na recomendação de "criar um SSID de convidado". Esse conselho é raso demais para sobreviver a uma auditoria real. O escopo do PCI não é decidido pelo nome da rede, é decidido por caminhos de tráfego, conectividade e evidências de que o ambiente de dados de titulares de cartão permanece isolado.
Se um sistema sem fio puder alcançar os sistemas de pagamento, ou se você não puder provar que ele não alcança, ele faz parte da discussão. As diretrizes do PCI tratam o WiFi como uma preocupação de segurança de pagamento há anos, e a regra principal não mudou, o escopo segue o fluxo de dados, não os rótulos (Diretrizes do PCI para redes sem fio). Isso significa que um SSID de visitante, um SSID corporativo e uma VLAN "temporária" são irrelevantes se o caminho subjacente ainda tocar o CDE.
Índice
- Por que o Guest WiFi não está automaticamente fora do escopo do PCI-DSS
- Comprovando a segmentação sem fio com evidências que o assessor aceitará
- Escolhendo o modelo de autenticação correto para rede sem fio PCI-DSS
- VLANs baseadas em identidade, Cloud RADIUS e criptografia forte
- Registros de log, monitoramento e detecção de Access Points não autorizados
- Playbook de remediação para as apontamentos mais comuns de PCI-DSS em redes sem fio
- O que os assessores perguntam sobre redes sem fio
Por Que o WiFi de Convidados Não Está Automaticamente Fora do Escopo do PCI
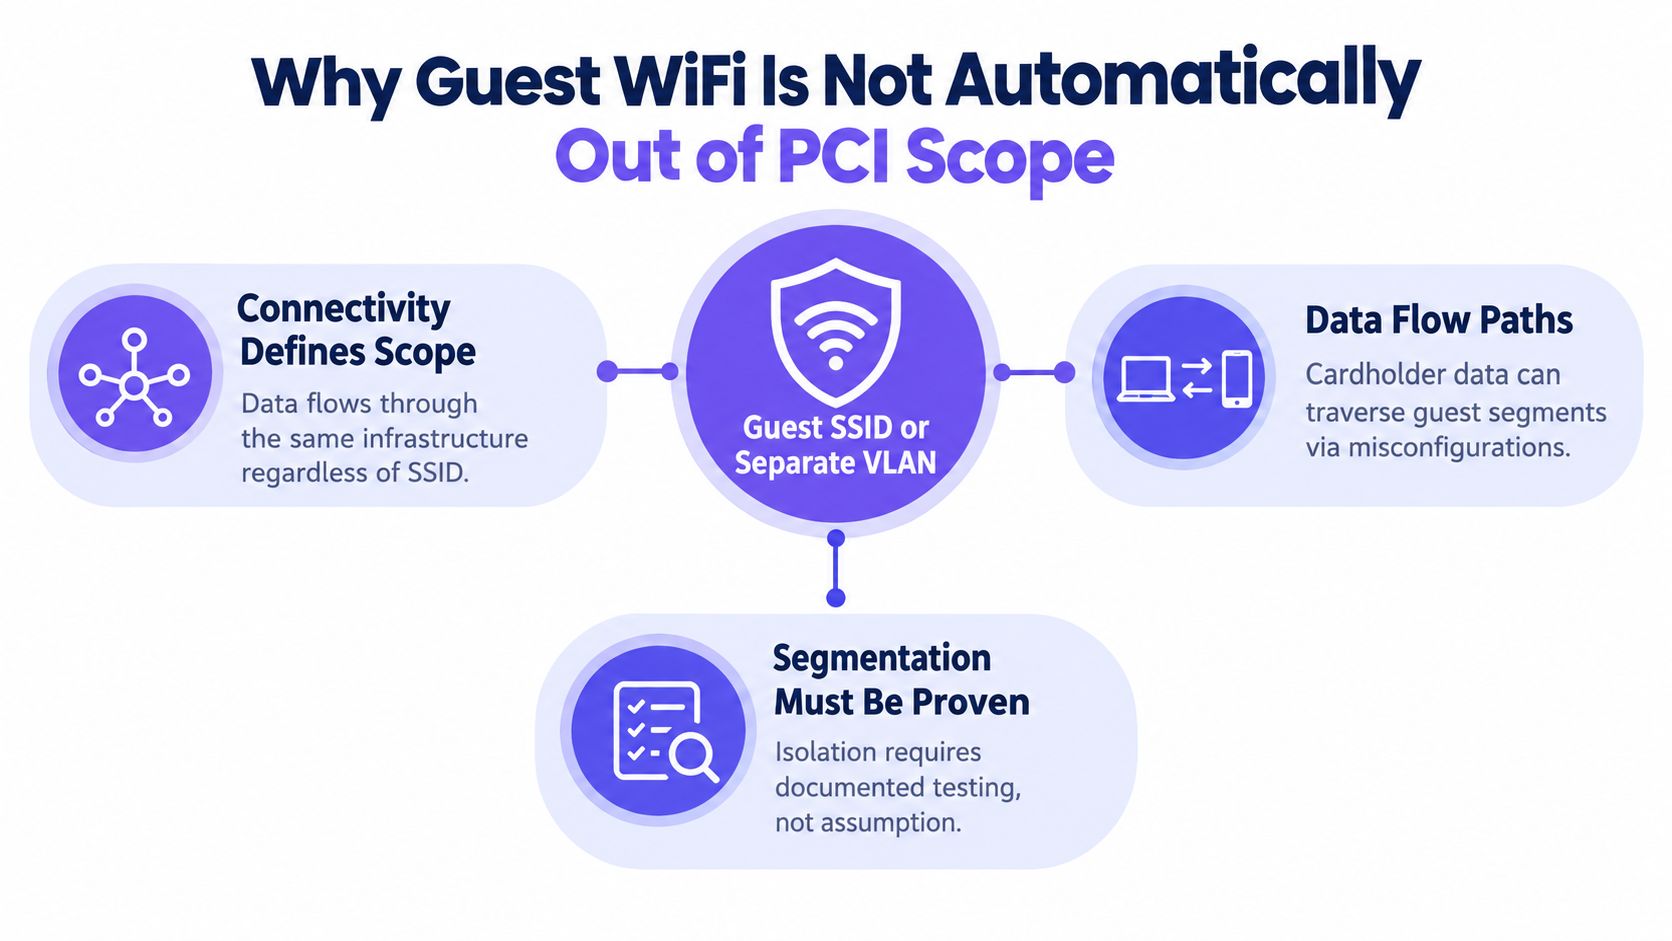
Um SSID de visitante separado não torna o WiFi seguro por padrão, e uma VLAN separada também não resolve isso. O escopo do PCI só é removido quando a rede sem fio está segmentada do ambiente de dados de detentores de cartão (CDE) e essa separação é aplicada no caminho, não apenas no rótulo. O PCI DSS 4.0.1 exige controles de segurança de rede entre todas as redes sem fio e o CDE, com o tráfego sem fio negado por padrão e apenas o tráfego com justificativa de negócios permitido (Diretrizes do PCI para redes sem fio).
O nome atribuído ao SSID não é o controle
Um ponto de acesso, controlador ou switch comprometido ainda pode fazer ponte com a rede de pagamento se a rota existir. “Guest WiFi” é uma descrição de intenção. Não é um controle que um assessor possa verificar.
Regra prática: se você não pode mostrar onde o tráfego para, você não demonstrou a segmentação.
A parte difícil é provar o isolamento. As orientações do PCI também alertam contra a suposição de que a rede sem fio é inofensiva só porque os sistemas de pagamento não estão intencionalmente conectados a ela, e exigem verificação periódica de que tecnologias sem fio não autorizadas não foram introduzidas.
O que determina o escopo
A pergunta é direta: qualquer caminho de tráfego dessa rede sem fio pode atingir o CDE? Se puder, a rede está no escopo. Se não puder, você ainda precisa de evidências de que o bloqueio é real, imposto e monitorado.
Essa evidência é ainda mais importante em ambientes de vários locais, onde pontos de acesso, switches, firewalls, câmeras, caixas e dispositivos de funcionários compartilham a mesma estrutura. Um nome de SSID organizado não ajudará se o roteamento, a política do controlador ou um uplink de switch compartilhado deixarem um caminho oculto aberto. Uma comparação útil é a abordagem de três SSIDs da Purple Access, que trata a identidade e a função de rede como algo separado do próprio rótulo do SSID.
Provando a segmentação sem fio com evidências que o assessor aceitará
A segmentação só conta quando você pode prová-la na prática. Comece pelo firewall, não pelo painel. As diretrizes do PCI exigem que os controles de segmentação bloqueiem o tráfego entre redes sem fio e o CDE, além de exigirem testes de penetração na segmentação pelo menos uma vez ao ano e após alterações significativas na rede, no firewall, no controlador, na VLAN, na identidade ou no aplicativo de pagamento.
Construa a cadeia de evidências
Use o mesmo padrão de evidência sempre, para que o avaliador veja um controle repetível, e não uma captura de tela isolada. Anexe a captura do inventário de APs usada no teste e, em seguida, mostre o estado do firewall, do switch e do controlador no momento do teste. Compare isso regularmente com dados do controlador, dados do switch, registros de DHCP e resultados de detecção de intrusão sem fio. Para validação no lado do switch, o guia da IT Cloud Global para configuração de switch de rede é uma referência útil.
Uma regra de firewall no papel não é suficiente. Você precisa de provas de que o caminho implantado bloqueia o tráfego.
Testes negativos são importantes. Teste a ponte de APs não autorizados, associação de clientes não autorizados, VLAN hopping, acesso administrativo fraco e acesso acidental a terminais de pagamento. Se um teste apenas confirma que a regra existe, ele não é um teste de segmentação. É uma captura de tela de configuração.
O que verificar antes e depois das alterações
Uma alteração na rede pode invalidar evidências limpas da noite para o dia. Execute novamente os testes após atualizações do controlador, alterações de firewall, reformulações de VLAN, mudanças de identidade ou alterações no aplicativo de pagamento. Não espere pela temporada de auditoria anual para encontrar desvios.
Se você deseja uma maneira prática de pensar sobre a higiene de switches e controladores, o guia em projeto de segmentação sem fio de três SSIDs é um complemento útil, pois a mesma disciplina operacional se aplica às evidências de segmentação. O objetivo é demonstrar que as políticas de roteamento, switching e firewall estão alinhadas com o isolamento pretendido.
Ao documentar isso para um assessor, mantenha os artefatos juntos - plano de teste, resultados dos testes, notas de remediação e evidências de reteste. Esse pacote transforma "achamos que está isolado" em "provamos que está."
Escolhendo o Modelo de Autenticação Correto para WiFi em Conformidade com PCI
Senhas compartilhadas são a resposta aceitável mais frágil e, geralmente, a mais fácil de ser violada em operações reais. Funcionários mudam. Prestadores de serviços saem. As concessões se alternam. Uma PSK que dura muito tempo se torna um risco, mesmo que o próprio sinal sem fio esteja segmentado. Para ambientes PCI, a autenticação deve oferecer suporte a acesso exclusivo, revogação direcionada e mapeamento claro de identidade.
Aqui está a comparação direta.
| Modelo | Risco de segredo compartilhado | Revogação por dispositivo | Mapeamento de identidade para VLAN | Adequação ao PCI-DSS 4.0.1 |
|---|---|---|---|---|
| PSK compartilhado | Alto, um único segredo é compartilhado entre vários usuários ou dispositivos | Fraca, alterar um usuário geralmente significa alterar toda a chave | Limitada, a identidade fica imprecisa | Ruim para equipes e redes operacionais |
| WPA2-Enterprise com EAP-TLS | Baixo, as credenciais estão vinculadas a certificados nos dispositivos | Forte, um certificado pode ser revogado sem reconfigurar a WLAN | Forte, o RADIUS pode mapear usuários e dispositivos para as políticas | Altamente adequado para acesso de equipes |
| xPSK por dispositivo | Menor que o PSK compartilhado, cada dispositivo ou locatário recebe sua própria chave | Forte, uma chave pode ser removida sem afetar os outros | Boa, a identidade pode direcionar políticas e revogações | Altamente adequado para BYOD, IoT e concessões |
O WPA2-Enterprise com EAP-TLS é o modelo mais limpo para os funcionários. Ele fornece confiança baseada em certificados e elimina a confusão de segredos compartilhados que os auditores odeiam. Para BYOD, IoT ou dispositivos de terceiros, os xPSKs por dispositivo ou por locatário são uma opção operacional melhor, pois você pode revogar um dispositivo sem derrubar toda a rede.
Regra operacional: se você não pode revogar um dispositivo sem alterar o acesso de todos os outros, o modelo é vago demais.
Para projetos baseados em identidade, vale a pena analisar a página de redes baseadas em identidade do Purple Access, pois ela estrutura o acesso sem fio em torno da identidade do usuário e do dispositivo, e não em torno de uma única credencial compartilhada. Esse é o modelo mental correto para pci compliance wifi em uma estrutura com vários locais.
O Guest WiFi deve permanecer em um caminho dedicado sem rota para o CDE. O acesso da equipe deve usar certificados. Todo o resto deve ser explícito, revogável e auditável.
VLANs Orientadas por Identidade, Cloud RADIUS e Criptografia Forte
A autenticação só ajuda quando o RADIUS mapeia a identidade para o segmento correto. No projeto sem fio PCI-DSS, o caminho de controle vai do repositório de identidades para o RADIUS, depois para a VLAN e para a política do firewall, e cada etapa precisa ser verificável.
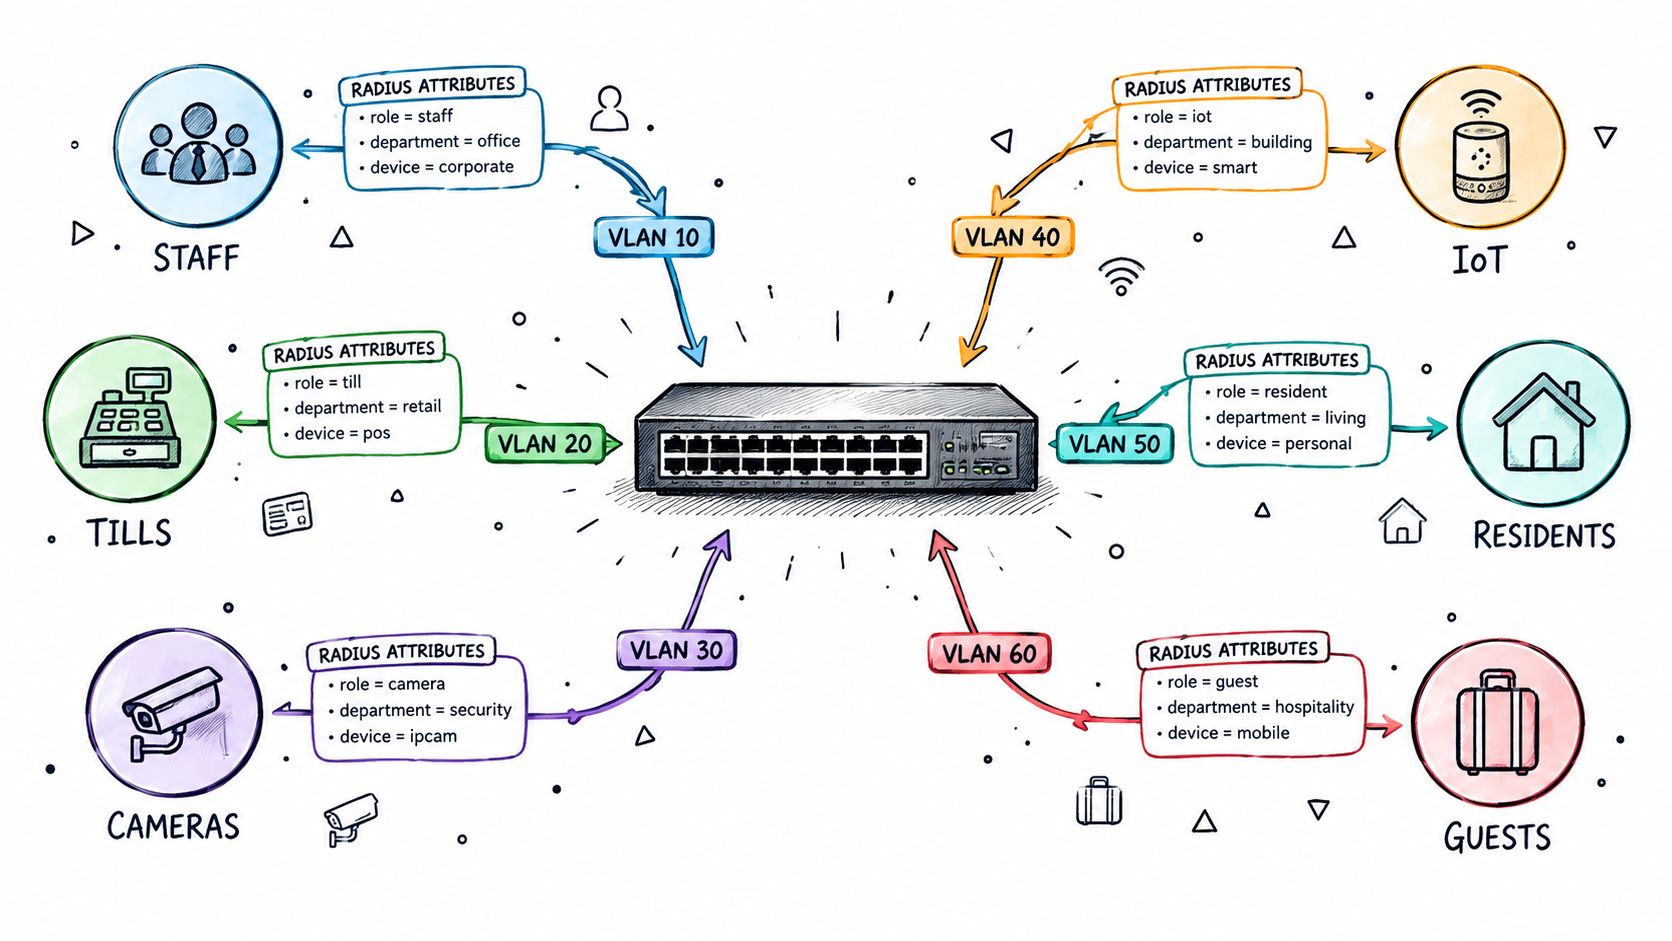
A identidade precisa ser direcionada ao local correto
O provisionamento baseado em diretório por meio de sistemas como Entra ID, Okta ou Google Workspace mantém ingressantes, transferidos e desligados alinhados com a política. Se a identidade muda, mas a atribuição de VLAN não, a rede continua tratando o antigo usuário como se nada tivesse mudado.
Para a camada de comutação subjacente, consulte configuração de VLAN para pequenas empresas, que cobre a configuração de portas trunk e de acesso que transportam esses segmentos atribuídos por RADIUS.
O RADIUS em nuvem se adapta a esse modelo quando você precisa de autenticação consistente entre regiões ou locais. O Cloud RADIUS da Purple Access conecta o roteamento baseado em identidade ao SSID e VLAN corretos, com suporte a registro de auditoria e revogação. Isso mantém o acesso sem fio vinculado à identidade atual, e não a listas estáticas de MAC.
Criptografia forte faz parte da história do escopo
As diretrizes sem fio do PCI tratam as redes sem fio como redes públicas para a transmissão de dados do portador do cartão, portanto, o tráfego PAN precisa de criptografia forte, como TLS, IPsec ou WPA2-AES (PCI Wireless Guidelines). "WiFi seguro" não é a mesma coisa que WiFi em conformidade. A escolha da criptografia precisa corresponder aos dados que se movem pelo link.
O integração baseada em certificados por meio de MDM mantém as chaves privadas fora de senhas compartilhadas e oferece aos dispositivos dos funcionários um modelo de confiança mais limpo. Para ambientes mistos, use certificados para funcionários, xPSKs para dispositivos que não podem executar a autenticação enterprise completa e acesso de convidados em um caminho que nunca alcance os sistemas de pagamento.
Registros de Log, Monitoramento e Detecção de Access Points Suspeitos
Uma política por escrito de proibição de WiFi não elimina a obrigação de detecção de pontos de acesso não autorizados. O PCI-DSS espera que as organizações gerenciem pontos de acesso sem fio autorizados e não autorizados, portanto, o controle precisa ser ativo, e não apenas documentado.
O ciclo de monitoramento que funciona
Comece com um inventário de APs aprovado e, em seguida, trate-o como um registro de controle ativo. Inclua proprietário, localização, endereço de hardware, SSIDs, controlador, firmware e se o AP pode alcançar o CDE. Execute a comparação de inventário em uma cadência semanal fixa e retenha o resultado do diff, pois o avaliador perguntará quando a última comparação foi executada e o que ela encontrou.
Compare esse inventário com os dados do controlador, dados do switch, dados de DHCP e a saída do sistema de detecção de intrusão sem fio. Em seguida, procure por desvios: um novo BSSID, um dispositivo movido, uma divergência de firmware ou um AP que aparece em uma fonte, mas não nas outras.
Se você vir um BSSID desconhecido, investigue-o. Valide o dispositivo fisicamente, classifique-o e coloque-o em quarentena ou remova-o se não for autorizado. Guarde o alerta, as notas de investigação e as evidências de remediação. O avaliador quer um histórico claro, não uma frase dizendo que alguém cuidou do assunto.
Um ciclo prático de monitoramento de redes sem fio deve ser assim:
- Inventário primeiro: mantenha a lista aprovada atualizada, incluindo propriedade e localização.
- Cruzamento de dados programado: compare dados do controlador, switch, DHCP e WIDS todas as semanas.
- Escalone desconhecidos: investigue qualquer BSSID ou AP que não corresponda ao inventário.
- Valide presencialmente: confirme o dispositivo fisicamente antes de classificá-lo.
- Corrija e retenha: coloque de quarentena ou remova o dispositivo e, em seguida, mantenha o histórico de alertas e os resultados das comparações.
Não se esqueça do padrão de diagramação
Os diagramas sem fio devem mostrar a localização dos controles de segurança e todas as conexões relevantes, incluindo WLANs fora do escopo. Um assessor precisa ver como a estrutura sem fio se relaciona com o CDE, e não apenas onde os SSIDs são transmitidos.
Se o seu monitoramento apenas relata o que você pretendia implantar, ele perderá o que realmente apareceu no local.
Plano de Ação para as Descobertas Mais Comuns de PCI Sem Fio
A maioria das descobertas em redes sem fio se repete porque as equipes corrigem os sintomas em vez da falha de controle. Elas restauram um diagrama, alteram uma senha ou aplicam um patch em um controlador e, em seguida, param antes que a cadeia de evidências seja reconstruída. É por isso que os mesmos problemas continuam aparecendo em auditorias de vários locais.
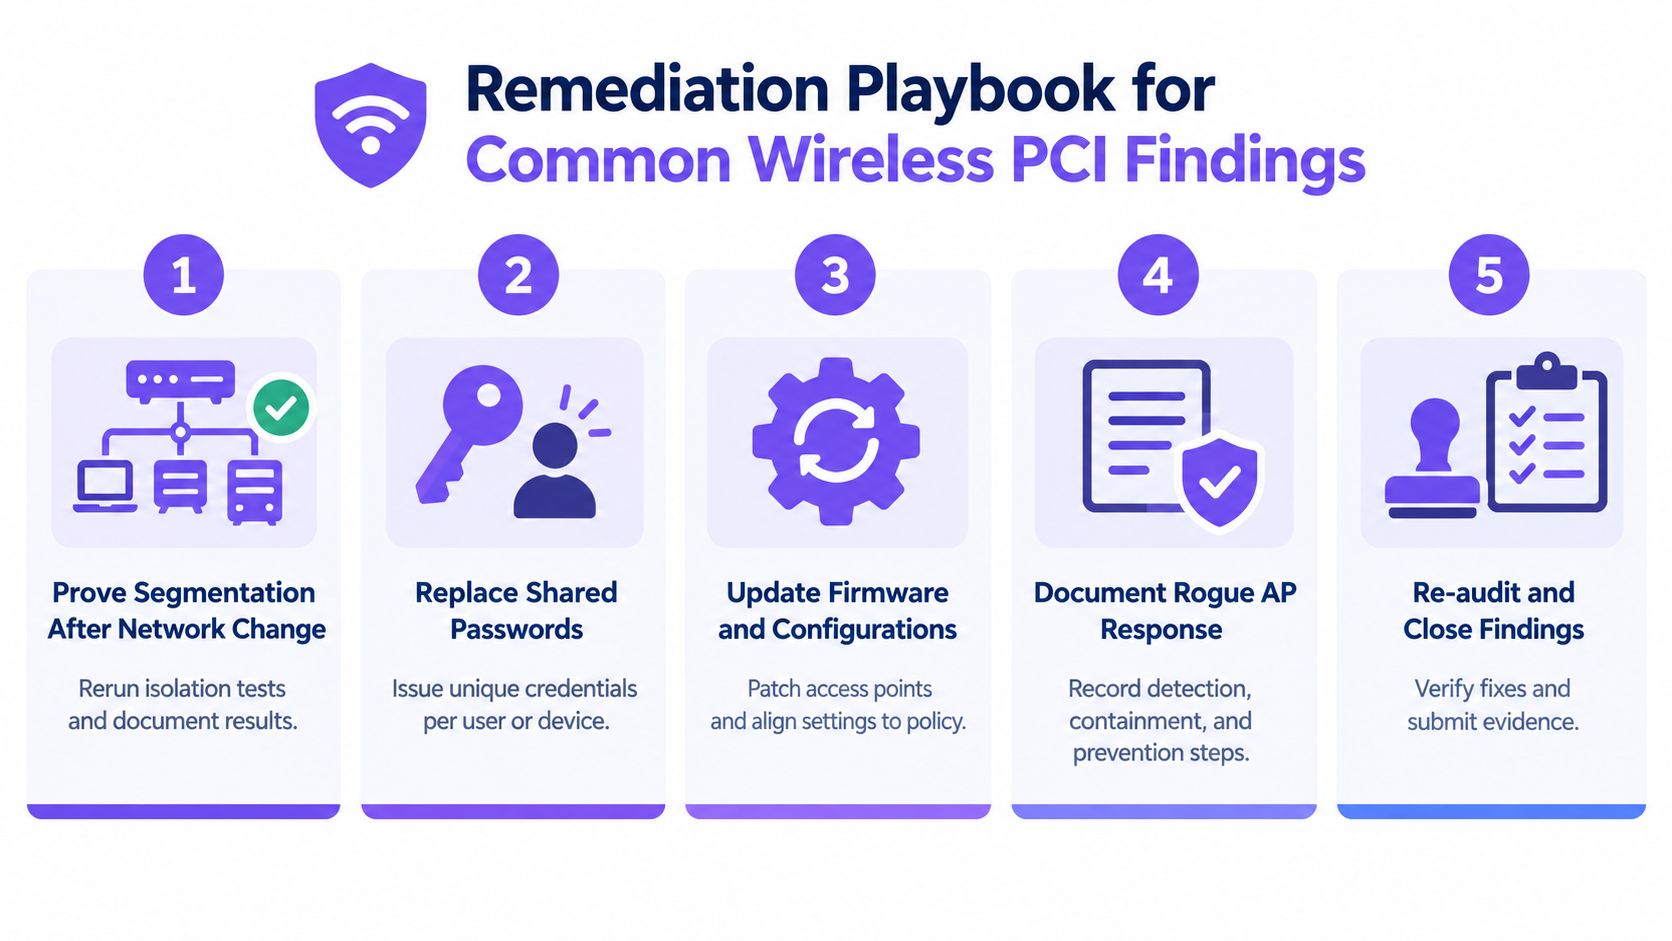
Corrija a falha e, em seguida, comprove a correção
Se a segmentação falhar após uma alteração na rede, execute novamente os testes de isolamento e capture o resultado. Se os funcionários ainda compartilharem uma senha, mude-os para certificados ou chaves por dispositivo. Se as configurações do controlador ou do switch divergirem, ajuste-as de volta à política e armazene o novo snapshot com um histórico de datas.
Caminhos administrativos fracos no controlador ou switch precisam do mesmo tratamento. Feche-os e prove que estão fechados do mesmo ponto de vista que um invasor usaria. O avaliador não vai se importar se a ACL pretendida existe se o caminho ativo ainda apresentar vazamentos.
Priorize as pendências pelo impacto na auditoria
- Prove a segmentação após qualquer alteração na rede. Esta é a correção de maior valor porque responde à questão principal do PCI: o acesso sem fio pode alcançar o CDE?
- Substitua senhas compartilhadas. O acesso compartilhado é difícil de revogar de forma limpa e fácil de gerenciar incorretamente em escala.
- Atualize o firmware e as configurações. O desvio de configuração é onde o design em conformidade de ontem se torna a exposição de hoje.
- Documente a resposta a APs não autorizados. Se a resposta não for registrada, o controle parece imaginário.
- Reaudite e encerre as pendências. Cada correção precisa de evidências de reteste, caso contrário, não estará encerrada.
A melhor evidência de remediação é simples e direta. Ela mostra a alteração, o teste, o resultado e a data. É nisso que os auditores confiam.
O Que os Avaliadores Perguntam Sobre Redes Sem Fio
O Guest WiFi não remove o escopo do PCI-DSS por si só. Os assessores procuram provas de que o tráfego sem fio não pode atingir o CDE na prática, e não apenas em um diagrama de rede.
Eles querem evidências, não rótulos. Isso significa regras de firewall, revisões de roteamento, capturas de tela de controladores e switches, testes de pacotes e logs que mostram que o tráfego é bloqueado ou confinado conforme projetado. Um SSID separado só é útil se o caminho ativo for compatível.
Eles também verificam o histórico de retestes. O teste de segmentação de rede sem fio deve ser repetido após alterações significativas na rede, firewall, controlador, VLAN, identidade ou aplicação de pagamento, e o avaliador esperará ver as evidências do reteste mais recente.
Após uma alteração no controlador ou no firewall, execute novamente os testes sem fio e mantenha os resultados de antes e depois juntos. Se o controle mudou, a evidência precisa mudar com ele.
Configurações multilocal recebem escrutínio adicional. A infraestrutura compartilhada pode confundir o tráfego de convidados, funcionários e pagamentos, portanto, os avaliadores geralmente solicitam mapeamento de identidade, evidências de segmentação e monitoramento em tempo real entre os locais. Eles também costumam solicitar os três últimos registros de investigação de APs invasores e a prova de que a alteração mais recente do firewall foi testada novamente.
O Purple Access ajuda a modelar o acesso sem fio com base na identidade, a segmentar usuários e dispositivos com políticas orientadas por RADIUS e a manter as evidências de auditoria em um só lugar. Se você estiver reforçando o pci compliance wifi em vários locais, visite o Purple Access e veja como suas ferramentas de Cloud RADIUS, xPSK e evidências se encaixam em um projeto de rede sem fio controlado.
