
Secure network: certificates, identity and PasspointAuthentication
RADIUS multilocatário (multi-tenant) para MSPs: isolando clientes em uma única plataforma
Decida qual modelo de RADIUS em nuvem se adapta a cada cliente MSP. Forneça um locatário (tenant) Purple por cliente quando os provedores de identidade, proprietários ou auditorias forem diferentes. Use um tenant compartilhado, segmentado por realm e VLAN, para grupos com um único proprietário e apenas um diretório...
13 min read
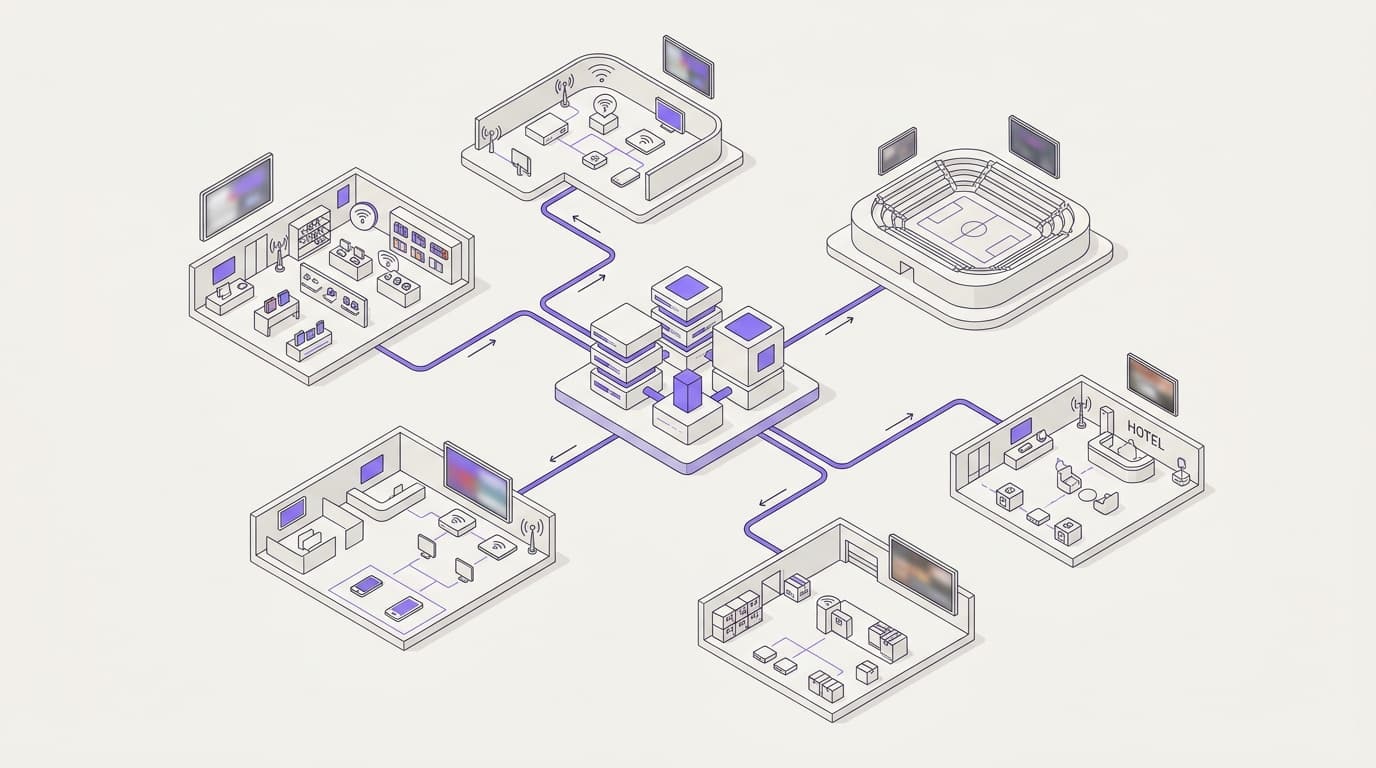
Utilize um tenant Purple por cliente quando os clientes utilizarem provedores de identidade separados ou passarem por auditorias separadas. Utilize um tenant compartilhado, segmentado por realm e VLAN, quando todos os locais pertencerem a um único grupo com um único diretório. Ambos operam no maior RADIUS em nuvem do mundo, com um SLA de 99,9% de disponibilidade do RADIUS. Nenhum dos dois precisa de novos pontos de acesso.
Qual modelo de RADIUS um MSP deve utilizar para WiFi multi-inquilino WiFi?
A regra prática é simples de explicar. Dê a cada cliente seu próprio tenant em uma única plataforma RADIUS em nuvem. O isolamento deve seguir o limite jurídico e de identidade, e não o limite de hardware.
O RADIUS (Remote Authentication Dial-In User Service, definido na RFC 2865) é o protocolo que seus pontos de acesso utilizam para fazer duas perguntas. Este dispositivo tem permissão para entrar? Em qual VLAN (VLAN, um segmento de rede logicamente separado) ele deve ser posicionado? O IEEE 802.1X é o padrão que transmite essas perguntas do ponto de acesso ao servidor RADIUS.
Respondê-las uma vez é fácil. A parte difícil para um MSP é respondê-las para 40 clientes simultaneamente. Nenhuma política, identidade ou registro de log de um cliente pode vazar para outro.
Quatro elementos devem permanecer separados para cada cliente:
- Origem de identidade. O diretório próprio de cada cliente, como Microsoft Entra ID, Okta ou Google Workspace.
- Política. As regras que definem quem ingressa e qual VLAN recebe.
- Clientes NAS e segredos compartilhados. Um NAS (servidor de acesso à rede) é o ponto de acesso ou controladora que envia as solicitações RADIUS. Cada um se autentica no RADIUS com um segredo compartilhado.
- Evidências. Logs de autenticação e contabilização (RFC 2866) que um auditor pode analisar para um cliente sem ver os de outro.
Essa decisão baseia-se na rede segura: EAP-TLS, integração de provedor de identidade, Passpoint e RADIUS em nuvem. O EAP-TLS (RFC 5216) autentica dispositivos com certificados em vez de senhas. Para uma visão mais ampla, consulte o guia de rede segura para certificados, identidade e Passpoint.
Três cenários flexibilizam a regra:
- Um proprietário, múltiplos locais. Quando todos os locais compartilham um único proprietário e um único diretório, um tenant compartilhado com VLANs por local exige menos esforço.
- Residentes em vez de funcionários. Quando as pessoas que se conectam são residentes, a rede xPSK suporta a demanda.
- Vários escopos de auditoria em um único cliente. Quando um único cliente possui dois escopos de auditoria, você pode dividir esse cliente em dois.
Como escolher um modelo de tenant em um único gráfico?
Analise três perguntas por cliente, e não por propriedade. A carteira de um MSP normalmente contempla ambos os modelos de tenant.
{"title":"Escolhendo um modelo de tenant RADIUS para cada cliente MSP","start":"q1","nodes":[{"id":"q1","question":"Todos os locais deste cliente compartilham um único proprietário e um único provedor de identidade?","help":"Um diretório do Microsoft Entra ID, Okta ou Google Workspace, e uma única entidade legal ou grupo.","options":[{"label":"Sim","to":"q2"},{"label":"Não","to":"q3"}]},{"id":"q2","question":"Algum local possui um escopo de auditoria separado, como dados de titulares de cartão PCI-DSS?","help":"Pergunte se um auditor precisa de evidências para uma parte da estrutura de forma isolada.","options":[{"label":"Sim","to":"o1"},{"label":"Não","to":"o2"}]},{"id":"q3","question":"As pessoas que se conectam são residentes em suas próprias casas em vez de funcionários?","help":"Build-to-rent, acomodações estudantis e outras unidades habitacionais múltiplas.","options":[{"label":"Sim","to":"o3"},{"label":"Não","to":"o1"}]},{"id":"o1","outcome":"Tenant por cliente no Purple cloud RADIUS","detail":"Fonte de identidade, política, clientes NAS e logs separados. Use EAP-TLS para dispositivos de funcionários.","link":"[Cloud RADIUS para estruturas multilocal](guide:cloud-radius-multi-site)"},{"id":"o2","outcome":"Tenant compartilhado com segmentação de realm e VLAN","detail":"Um diretório e uma política. O RADIUS retorna uma VLAN por local ou grupo.","link":"[Uma política em todos os locais](guide:cloud-radius-multi-site)"},{"id":"o3","outcome":"Tenant por operador com uma chave xPSK por residente","detail":"A chave de cada residente define sua VLAN. Mantenha os funcionários na rede segura no mesmo tenant.","link":"[Sequenciando uma migração multilocal](guide:radius-migration-multi-site)"}]}
Qual modelo de tenant se adapta à estrutura de cada cliente?
A tabela de cenários cobre as estruturas que os MSPs encontram com mais frequência. Leia primeiro a coluna "por quê". Ela indica a condição da qual cada recomendação depende.
{"caption":"Modelo de tenant por estrutura de clientes","asOf":"2026-06-10","columns":[{"key":"scenario","label":"Cenário"},{"key":"rec","label":"Recomendação","highlight":true},{"key":"why","label":"Motivo"}],"rows":[["Hotéis independentes, cada um com seu próprio diretório","Tenant por cliente","Provedores de identidade separados e proprietários separados"],["Rede de escolas em um único Microsoft Entra ID","Tenant compartilhado, VLAN por escola","Um diretório; a associação ao grupo define a VLAN"],["Rede varejista com terminais de cartão PCI-DSS","Tenant por cliente, dispositivos de pagamento em sua própria VLAN","Mantém as evidências do escopo do titular do cartão dentro de um tenant"],["Grupo hoteleiro com várias marcas e um diretório","Tenant compartilhado, realm ou grupo por marca","Um proprietário e um diretório; as marcas diferem apenas na política"],["Operador de imóveis para aluguel ou acomodação estudantil","Tenant por operador, chave xPSK por residente","A identidade de cada residente define sua própria VLAN"],["Órgãos públicos compartilhando um edifício e sua rede","Tenant por órgão","Cada órgão é um controlador de dados GDPR separado"],["Operador de locais de eventos executando WiFi para funcionários","Tenant por operador, equipe temporária via IdP","Entradas e saídas seguem o diretório do operador"],["Cliente adicionando Passpoint para roaming de funcionários","Tenant por cliente com seus próprios certificados","As credenciais não devem ser confiadas entre clientes"],["Pequeno cliente com um ou dois locais","Tenant por cliente","Baixo esforço de integração e sem retrabalho se ele crescer"]],"footnote":"As recomendações presumem 802.1X nos pontos de acesso existentes. O acesso de convidados na rede aberta está fora do escopo aqui.","download":{"filename":"msp-radius-tenant-models.csv"}}
Tenant por cliente: quando o isolamento completo vale a pena?
Um tenant por cliente dá a cada cliente sua própria fonte de identidade, sua própria política, seus próprios clientes NAS e seus próprios logs. Nada é compartilhado, exceto a plataforma subjacente. Este é o modelo RADIUS multi-tenant do qual a maioria dos MSPs deve começar.
Ele se adequa quando qualquer uma das três condições se aplica:
- Provedores de identidade diferentes. O cliente A usa o Microsoft Entra ID e o cliente B usa o Google Workspace. Uma política compartilhada não pode atender a dois diretórios com clareza.
- Proprietários diferentes. Dois clientes são entidades legais separadas, cada um com suas próprias obrigações de GDPR e seu próprio direito de rescisão.
- Auditorias separadas. Cada cliente será auditado por conta própria. Um auditor quer evidências para uma estrutura sem ler os registros de outra.
Ele não se adequa quando você criaria 12 tenants para 12 locais de uma organização. Isso multiplica a política sem adicionar isolamento.
{"kind":"flow","direction":"lr","caption":"Como uma requisição RADIUS permanece dentro do tenant de um cliente","alt":"Um ponto de acesso envia uma requisição 802.1X para o Purple cloud RADIUS, que a processa dentro do tenant do cliente, consulta o provedor de identidade do cliente e retorna uma VLAN.","nodes":[{"id":"ap","label":"Ponto de acesso do cliente","sub":"Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist ou Ubiquiti UniFi","tone":"neutral"},{"id":"rad","label":"Purple cloud RADIUS","sub":"Uma plataforma, múltiplos tenants","tone":"brand"},{"id":"ten","label":"Tenant do cliente","sub":"Próprios clientes NAS, segredos, políticas e logs","tone":"brand"},{"id":"idp","label":"Provedor de identidade do cliente","sub":"Microsoft Entra ID, Okta ou Google Workspace","tone":"neutral"},{"id":"vlan","label":"VLAN retornada","sub":"Dispositivo entra no segmento correto","tone":"success"}],"edges":[{"from":"ap","to":"rad","label":"Requisição 802.1X"},{"from":"rad","to":"ten","label":"Processado em um tenant"},{"from":"ten","to":"idp","label":"Verificação de identidade"},{"from":"ten","to":"vlan","label":"Aceitar com VLAN"}]}
O que você configura nos pontos de acesso
Você altera as configurações no hardware existente; você não o substitui.
- Cisco Meraki. No Meraki Dashboard, defina o controle de acesso do SSID para Enterprise com meu servidor RADIUS. Em seguida, habilite a sobreposição de RADIUS para que a VLAN na resposta seja aplicada.
- HPE Aruba, Juniper Mist, Ruckus e Ubiquiti UniFi. O equivalente é uma WLAN Enterprise (802.1X) apontando para os servidores RADIUS listados no tenant daquele cliente.
Obtenha os endereços dos servidores e os segredos compartilhados diretamente do tenant correspondente, nunca da configuração de outro cliente.
Cenário prático: 24 hotéis independentes
Situação. Um MSP gerencia o WiFi de funcionários para 24 hotéis independentes usando Cisco Meraki. Quinze hotéis utilizam o Microsoft Entra ID e nove utilizam o Google Workspace. Cada hotel possuía sua própria máquina virtual com Windows Network Policy Server e seu próprio certificado.
O que foi feito. O MSP criou um tenant da Purple para cada hotel. Conectou cada tenant ao provedor de identidade correspondente daquele hotel e migrou os dispositivos dos funcionários para EAP-TLS. Em seguida, apontou novamente cada SSID no Meraki Dashboard. A migração dos hotéis ocorreu em lotes durante os fins de semana, pois migrações de RADIUS costumam ser realizadas nesses períodos.
Resultado. O MSP passou de 24 servidores RADIUS para atualizar, fazer backup e gerenciar failover para nenhum. Usuários desligados e desativados no Entra ID ou Google Workspace não dependem mais da sincronização de diretório de um servidor. Os logs de cada hotel permanecem em seu próprio tenant, prontos como evidência para suas próprias auditorias.
Tenant compartilhado com segmentação por realm e VLAN: quando um grupo precisa de apenas um tenant?
Um tenant compartilhado atende a vários locais com uma única política e um único diretório. O RADIUS continua separando os locais, mas faz isso por meio da atribuição de VLANs, e não com tenants separados.
Dois padrões realizam esse trabalho:
- Atributos de VLAN. O RFC 3580 define os atributos RADIUS que informam ao ponto de acesso qual VLAN aplicar: Tunnel-Type, Tunnel-Medium-Type e Tunnel-Private-Group-ID.
- Domínios (Realms). O RFC 7542 define o domínio (realm), a parte de uma identidade após o símbolo @. O domínio pode identificar a qual marca ou entidade uma pessoa pertence.
A política lê a associação do grupo do diretório ou o domínio e retorna a VLAN correspondente. A identidade define a VLAN, portanto, um funcionário que se desloca entre locais não precisa de uma nova credencial.
Este modelo é adequado quando três condições ocorrem juntas:
- Um único proprietário.
- Um único provedor de identidade.
- Nenhuma parte da estrutura precisa de evidências de auditoria isoladas.
Se romper qualquer uma delas, você deverá migrar para um tenant por cliente.
{"tone":"warning","title":"Nunca compartilhe segredos ou diretórios entre proprietários","text":"Reutilizar um segredo compartilhado de RADIUS entre clientes significa que um único vazamento expõe o tráfego de todos os clientes. Colocar diretórios de dois proprietários em um único tenant convida a colisões de nomes de usuário e erros de política entre clientes."}
Cenário prático: uma rede com 12 escolas
Situação. Um MSP atende a uma rede de 12 escolas usando HPE Aruba. Todos os funcionários estão em um único diretório do Microsoft Entra ID. Cada escola operava seu próprio SSID de funcionários com chave pré-compartilhada (PSK), o que exigia que o MSP alterasse 12 chaves sempre que alguém saía da empresa.
O que foi feito. O MSP criou um único tenant compartilhado do Purple para a rede de escolas e migrou os dispositivos dos funcionários para IEEE 802.1X com EAP-TLS. A política retorna uma VLAN por escola com base no grupo de pertencimento do Entra ID. O WLAN Aruba de cada escola aponta para o mesmo tenant.
Resultado. Doze chaves compartilhadas foram desativadas e substituídas por uma única política. Um professor que muda de escola altera seu grupo no Entra ID e é direcionado para a VLAN da nova escola em sua próxima conexão. Os desligados perdem o acesso pelo diretório, sem a necessidade de alterar chaves em cada local.
Quanto custa manter cada modelo?
O custo operacional para RADIUS em MSPs consiste principalmente no tempo dos engenheiros, não em licenças. A tabela compara ambos os modelos da Purple com a linha de base que muitos MSPs utilizam hoje: um servidor RADIUS próprio hospedado por cliente.
{"caption":"Custo de operação e esforço por modelo RADIUS","asOf":"2026-06-10","columns":[{"key":"line","label":"Linha de custo"},{"key":"self","label":"Servidor auto-hospedado por cliente"},{"key":"tpc","label":"Tenant da Purple por cliente","highlight":true},{"key":"shared","label":"Tenant compartilhado da Purple","highlight":true}],"rows":[["Servidores para criar e aplicar patches","Um ou dois por cliente","Nenhum","Nenhum"],["Failover","Segundo servidor por cliente, criado e testado por você","SLA de 99,9% de disponibilidade do RADIUS","SLA de 99,9% de disponibilidade do RADIUS"],["Disponibilidade da plataforma","Seu próprio projeto de hospedagem","A plataforma opera em 99,999%","A plataforma opera em 99,999%"],["Fontes de identidade","Conector ou ingresso no domínio por servidor","Um IdP por tenant","Um diretório compartilhado"],["Políticas para manter","Uma por servidor","Uma por cliente","Uma por grupo, com regras por local"],["Integrar um novo cliente","Criar, proteger e testar um servidor","Criar um tenant, conectar o IdP, reapontar os SSIDs","Adicionar o local à política existente"],["Gestão de desligamentos","Manual, a menos que o servidor sincronize o diretório","Segue o IdP do cliente","Segue o IdP do grupo"],["Evidências de auditoria","Logs distribuídos entre servidores","Logs e política por cliente","Logs compartilhados, filtrados por local"],["Esforço de migração","Linha de base: nada para migrar","Geralmente uma tarefa de fim de semana por cliente","Geralmente uma tarefa de fim de semana para o grupo"],["Novo hardware","Nenhum","Nenhum: agnóstico em relação ao hardware","Nenhum: agnóstico em relação ao hardware"]],"footnote":"Os dados de SLA, disponibilidade e migração são da própria Purple. Os valores auto-hospedados descrevem o projeto típico, não um benchmark.","download":{"filename":"msp-radius-running-cost.csv"}}
O modelo auto-hospedado isola os clientes por duplicação. Cada novo cliente adiciona um servidor, um certificado, uma rotina de backup e um teste de failover. O custo cresce em linha reta junto com a sua carteira de clientes.
Um tenant por cliente mantém o isolamento e elimina a duplicação. O tenant compartilhado é ainda mais barato, mas apenas dentro do patrimônio de um único proprietário.
Para associar números de licenças a essas linhas, siga o modelo de precificação do cloud RADIUS por local e por usuário.
{"tone":"proof","title":"Escala que você pode apresentar ao cliente","text":"A JPMorgan executa o WiFi para funcionários na Purple em 5.000 filiais. A Purple opera em mais de 80.000 locais em 90 países."}
O que altera a resposta?
A regra geral vale para a maioria dos clientes. Estas condições movem um cliente de um modelo para o outro, ou adicionam uma segunda rede ao lado da rede segura.
Seu cliente opera mais de um provedor de identidade
Fusões deixam grupos com dois diretórios, frequentemente Microsoft Entra ID e Google Workspace. Um tenant compartilhado pode atender a ambos, mas a política se torna mais difícil de ler e auditar. Divida por proprietário onde os diretórios corresponderem a entidades separadas. Mantenha um tenant onde eles forem uma única entidade em fase de migração.
Um auditor exige evidências separadas
O PCI-DSS exige que a segmentação seja testada. Um cliente de varejo com terminais de cartão deve manter esses dispositivos em sua própria VLAN, com políticas e logs que comprovem isso.
Um tenant por cliente fornece evidências para esse teste de segmentação sem expor os registros de outros clientes. A Purple possui certificação ISO 27001. O resultado da auditoria do próprio cliente continua sendo de responsabilidade dele.
As pessoas que se conectam são residentes, não funcionários
Operadores de Build-to-rent, acomodações estudantis e outros MDUs (unidades habitacionais múltiplas) precisam de cada residente em seu próprio segmento de rede. Use a rede xPSK: o iPSK (identity pre-shared key) dá a cada residente ou dispositivo sua própria chave, e essa chave define a VLAN do residente.
Os funcionários no mesmo imóvel permanecem na rede segura, dentro do mesmo tenant do operador.
Você está adicionando Passpoint ou OpenRoaming
O Passpoint (Hotspot 2.0) permite que os dispositivos se conectem automaticamente com uma credencial armazenada. O OpenRoaming estende isso em redes federadas.
Credenciais e certificados nunca devem ser confiados entre clientes diferentes. Isso faz do tenant por cliente a única escolha sensata quando o roaming entra no projeto.
O link WAN do local é frágil
O RADIUS-as-a-Service na nuvem precisa de um caminho do ponto de acesso até a plataforma. Planeje para a perda de WAN em locais remotos antes da migração, independentemente do modelo de tenant escolhido. Veja o que acontece com o WiFi quando o RADIUS está inacessível para as etapas de recuperação.
Acesso de convidados e filtragem de DNS
O acesso de convidados pertence à rede aberta atrás de um Captive Portal, a página de login que o visitante vê antes de ficar online. O marketing de convidados fica no Engage e a filtragem de DNS fica no Shield. Nenhum dos dois altera a decisão de tenant para o RADIUS de funcionários.
Qual é o padrão recomendado para MSPs?
O padrão deve ser um tenant da Purple por cliente. Mova um cliente para um tenant compartilhado apenas quando todos os seus locais compartilharem um único proprietário, um único diretório e um único escopo de auditoria.
{"title":"Tenant por cliente ou tenant compartilhado","options":[{"name":"Tenant da Purple por cliente","fitsWhen":["Os clientes são entidades legais separadas","Os clientes utilizam provedores de identidade diferentes","Cada cliente é auditado individualmente","Passpoint ou OpenRoaming está planejado"],"notWhen":["Todos os locais pertencem a um único proprietário com um único diretório"]},{"name":"Tenant da Purple compartilhado com segmentação de VLAN","fitsWhen":["Um proprietário e um provedor de identidade","Os locais diferem apenas na VLAN e na política local","Os funcionários se deslocam entre os locais"],"notWhen":["Qualquer local possui um escopo de auditoria separado","Um segundo proprietário se junta ao grupo"]}],"recommendation":"Inicie cada novo cliente de MSP em seu próprio tenant da Purple. Use um tenant da Purple compartilhado apenas para grupos de proprietário único com um único diretório e um único escopo de auditoria."}
{"tone":"tip","title":"O padrão em uma linha","text":"Um cliente, um tenant, um provedor de identidade, EAP-TLS para dispositivos de funcionários. Reduza para um tenant compartilhado apenas quando o proprietário, o diretório e o escopo de auditoria forem todos únicos."}
A primeira ação é fazer um inventário. Liste cada cliente, seu provedor de identidade, o fornecedor do ponto de acesso e suas obrigações de auditoria. Essa lista divide sua carteira nos dois modelos em uma tarde.
Depois, escolha o cliente com o menor número de sites e faça a migração dele primeiro. O guia de migração multissite de RADIUS aborda o sequenciamento. A página do produto Purple cloud RADIUS detalha o que a plataforma inclui. Para conferir o conjunto mais amplo de controles, leia o guia de segurança corporativa de WiFi.
Perguntas frequentes
Como é cobrado o RADIUS em nuvem multitenant para um MSP?
Você faz a modelagem por site e por usuário e, em seguida, compara com a sua infraestrutura atual. A comparação que realmente importa é o custo operacional total: servidores, hospedagem, certificados, backup e horas de engenharia para cada instância autohospedada de RADIUS. Esses custos aumentam a cada novo cliente adicionado. Um tenant por cliente no Purple elimina totalmente os custos de servidor. Use o guia de preços do RADIUS em nuvem para estruturar o modelo por site e por usuário para sua própria carteira de clientes.
Ele funciona com os pontos de acesso que meus clientes já possuem?
Sim. O Purple é independente de hardware e funciona com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Cada fornecedor já é compatível com o padrão IEEE 802.1X por meio de um servidor RADIUS externo, permitindo que você altere as configurações de SSID em vez de trocar o hardware. No Meraki, isso significa selecionar Enterprise com meu servidor RADIUS e substituição de RADIUS. Outros fabricantes chamam essa configuração de WLAN Enterprise (802.1X).
Quanto tempo leva para migrar um cliente do NPS ou FreeRADIUS?
A migração do RADIUS costuma ser uma atividade de fim de semana por cliente. Você cria o tenant e conecta o provedor de identidade do cliente. Em seguida, redireciona os SSIDs site por site, mantendo o servidor antigo ativo até que o último site conclua a transição. Ambientes maiores migram em lotes ao longo de vários fins de semana. O guia de migração multissite explica como sequenciar sites, pontos de acesso e políticas sem interrupções no Staff WiFi.
Um cliente consegue visualizar os usuários ou registros de outro cliente?
Não, desde que você forneça a cada cliente o seu próprio tenant. A fonte de identidade, a política, os clientes NAS e os registros ficam isolados dentro desse tenant. O risco entre clientes surge do uso de atalhos: um segredo de RADIUS compartilhado ou diretórios de dois proprietários em um mesmo tenant conjunto. Evite ambos e o isolamento será mantido por padrão. Reserve tenants compartilhados apenas para estruturas pertencentes a um único proprietário.
Uma plataforma compartilhada atende às auditorias PCI DSS ou ISO 27001?
Ela fornece as evidências necessárias para as auditorias; ela não aprova a auditoria no lugar do seu cliente. Ter um tenant por cliente fornece políticas e registros individuais por cliente. Esses dados servem como evidência para testes de segmentação no PCI DSS e para revisões de controle de acesso segundo a ISO 27001. O próprio Purple possui as certificações ISO 27001, Cyber Essentials e B Corp, além de atender às obrigações de GDPR. A responsabilidade por obter a aprovação na auditoria continua sendo de cada cliente.
O que acontece com o WiFi se o RADIUS em nuvem ficar inacessível?
Novas autenticações falham até que o caminho seja restabelecido, portanto, planeje isso antes da transição. A Purple oferece suporte ao RADIUS com um SLA de 99,9% de tempo de atividade em uma plataforma que opera com 99,999% de disponibilidade. O ponto comum de falha é o link WAN do local, não a plataforma. O guia de indisponibilidade do servidor RADIUS explica o comportamento dos dispositivos durante uma interrupção e como se recuperar rapidamente.
Um único cliente pode utilizar certificados de funcionários e chaves de residentes simultaneamente?
Sim. A rede segura e a rede xPSK funcionam lado a lado no tenant de um cliente. Os dispositivos dos funcionários são autenticados com EAP-TLS junto ao provedor de identidade do cliente. Cada residente recebe sua própria chave iPSK, e essa chave define sua VLAN. Operadores de build-to-rent e de residências estudantis geralmente precisam de ambas as opções. Um único tenant mantém um conjunto unificado de logs e um único local para gerenciar admissões, transferências e desligamentos de usuários.
Como isso se compara à utilização de um servidor FreeRADIUS por cliente?
Um servidor por cliente realiza o isolamento por duplicação; um tenant por cliente realiza o isolamento em uma única plataforma. Com servidores separados, você precisa aplicar patches, fazer backups, monitorar e gerenciar o failover de cada instância por conta própria. O esforço aumenta a cada cliente que você contrata. Com os tenants da Purple, a plataforma opera na maior nuvem RADIUS do mundo. Dessa forma, seus engenheiros dedicam tempo a políticas e integrações, em vez de focar na manutenção de servidores.
Frequently asked questions
Como funciona a precificação do RADIUS em nuvem multitenant para um MSP?
Você faz a modelagem por local e por usuário e, em seguida, compara com o que você opera hoje. A comparação que realmente importa é o custo total de operação: servidores, hospedagem, certificados, backup e horas de engenharia para cada instância auto-hospedada de RADIUS. Esses custos aumentam a cada novo cliente adicionado. Um tenant por cliente no Purple elimina totalmente os custos de servidor. Use o guia de preços do RADIUS em nuvem para criar o modelo por local e por usuário para a sua própria carteira de clientes.
Funciona com os pontos de acesso que os meus clientes já possuem?
Sim. O Purple é independente de hardware e funciona com Cisco Meraki, HPE Aruba, Ruckus, Juniper Mist, Ubiquiti UniFi, Cambium, Extreme e Fortinet. Cada fornecedor já oferece suporte a IEEE 802.1X com um servidor RADIUS externo, portanto você altera as configurações de SSID em vez do hardware. No Meraki, isso significa Enterprise com o meu servidor RADIUS e substituição de RADIUS. Outros fornecedores chamam isso de WLAN Enterprise (802.1X).
Quanto tempo leva para migrar um cliente do NPS ou FreeRADIUS?
A migração do RADIUS normalmente é um processo de fim de semana por cliente. Você cria o tenant e conecta o provedor de identidade do cliente. Em seguida, redireciona os SSIDs local por local, mantendo o servidor antigo ativo até que a transição do último local seja concluída. Ambientes maiores migram em lotes ao longo de vários fins de semana. O guia de migração multilocais aborda como sequenciar locais, pontos de acesso e políticas sem interrupção no WiFi para colaboradores WiFi.
Um cliente pode ver os usuários ou logs de outro cliente?
Não, desde que você forneça a cada cliente o seu próprio tenant. A fonte de identidade, as políticas, os clientes NAS e os logs permanecem dentro desse tenant. O risco entre clientes decorre de atalhos: um segredo RADIUS compartilhado ou diretórios de dois proprietários em um único tenant compartilhado. Evite ambos e o isolamento se manterá por design. Reserve tenants compartilhados para ambientes de um único proprietário.
Uma plataforma compartilhada oferece suporte a auditorias de PCI DSS ou ISO 27001?
Ela fornece evidências para elas; não aprova a auditoria para o seu cliente. Um tenant por cliente fornece políticas e logs por cliente. Eles servem como evidência para testes de segmentação sob o PCI DSS e para revisões de controle de acesso sob a ISO 27001. O próprio Purple possui as certificações ISO 27001, Cyber Essentials e B Corp e atende a obrigações de GDPR. O resultado da auditoria de cada cliente continua sendo de responsabilidade dele.
O que acontece com o WiFi se o RADIUS em nuvem não puder ser acessado?
Novas autenticações falharão até que o caminho seja restabelecido, portanto planeje-se para isso antes da transição. O Purple respalda o RADIUS com um SLA de 99,9% de disponibilidade em uma plataforma que opera com 99,999% de disponibilidade. O ponto comum de falha é o link WAN do local, não a plataforma. O guia de indisponibilidade do servidor RADIUS explica o comportamento dos dispositivos durante uma interrupção e como recuperá-los com rapidez.
Um cliente pode operar certificados de colaboradores e chaves de residentes em conjunto?
Sim. A rede segura e a rede de xPSK operam lado a lado em um único tenant do cliente. Os dispositivos dos colaboradores são autenticados com EAP-TLS junto ao provedor de identidade do cliente. Cada residente recebe a sua própria chave iPSK, e essa chave define a sua VLAN. Operadores de moradia estudantil e build-to-rent costumam precisar de ambos. Um único tenant mantém um único conjunto de logs e um único local para gerenciar entradas, mudanças e saídas.
Como isso se compara a um servidor FreeRADIUS por cliente?
Um servidor por cliente isola por duplicação; um tenant por cliente isola em uma única plataforma. Com servidores separados, você precisa aplicar patches, fazer backup, monitorar e configurar failover para cada instância por conta própria. O esforço aumenta a cada cliente que você contrata. Com tenants no Purple, a plataforma opera no maior RADIUS em nuvem do mundo. Assim, seus engenheiros dedicam tempo a políticas e integração em vez de manutenção de servidores.