
Secure network: certificates, identity and PasspointAuthentication
從 Cisco ISE 移轉至雲端 RADIUS:分階段切換計畫
您將能夠規劃並執行分成五個階段的移轉計畫,從 Cisco ISE 移轉至 Purple 雲端 RADIUS,完全無需一次性全面切換(flag day)。您將瞭解需要盤點哪些項目、何時推送伺服器憑證信任、如何進行每一波的切換與回滾,以及有哪些事實能證明 ISE 可以安全關機。
15 min read
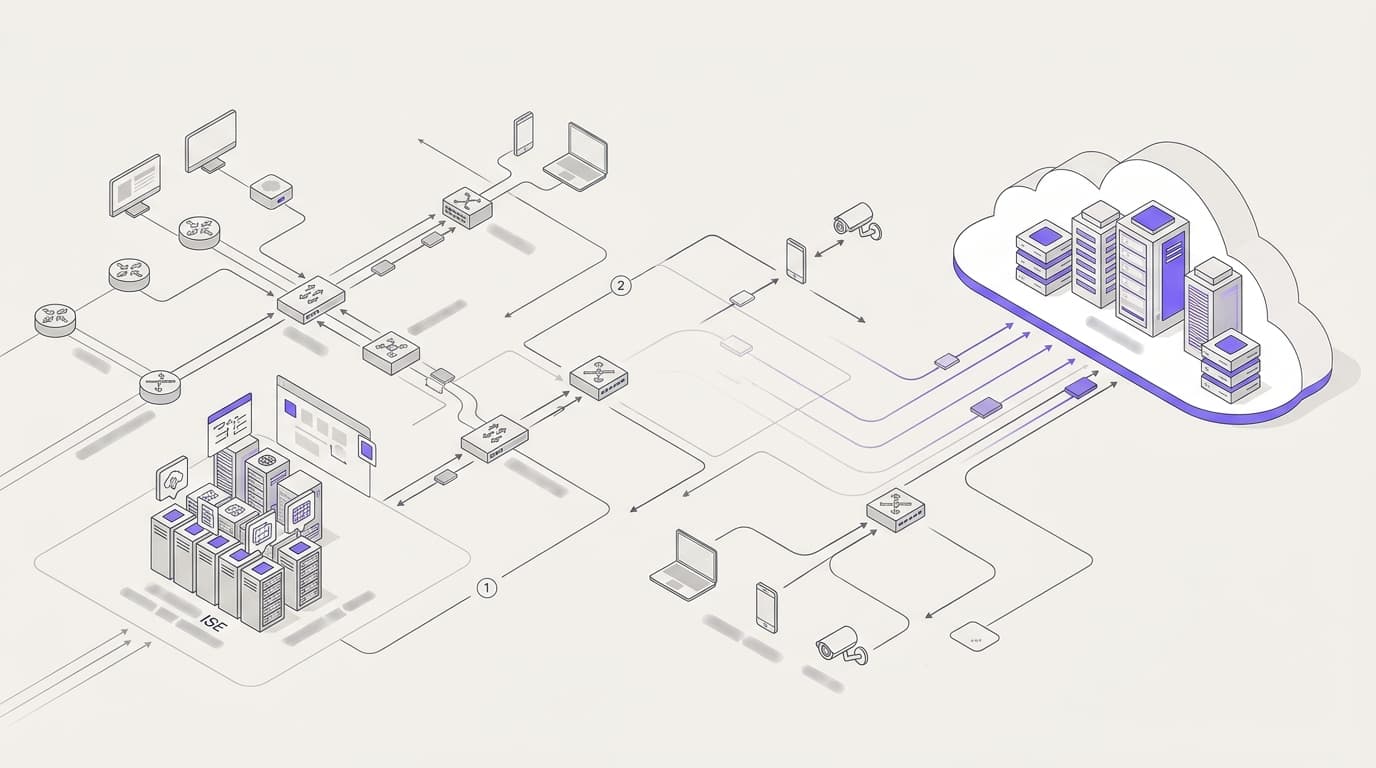
您可以在每個裝置都信任新伺服器憑證的情況下,分五個階段從 Cisco ISE 轉移至雲端 RADIUS,無需安排特定交接日 (Flag day)。按站點將 Purple 與 ISE 並行執行運作。保留用戶端上的 IEEE 802.1X 與 EAP-TLS 設定。採取分波段切換,在最後一個站點完成轉移之前,將 ISE 作為復原路徑。
從 Cisco ISE 轉移後,哪些內容會改變,哪些會保持不變?
最終狀態的描述非常簡短。您的存取點會將驗證請求傳送至 Purple 的雲端 RADIUS,而非您資料中心的 ISE 節點。Purple 會比對 Microsoft Entra ID、Okta 或 Google Workspace 來核對身分。然後傳回該身分所屬的 VLAN。ISE 將關機、其授權過期,且不再需要任何人進行修補。
首先介紹一些術語。RADIUS (RFC 2865) 是您的控制器已在使用的驗證協定。IEEE 802.1X 是透過 WiFi 傳輸登入資訊的基於連接埠的存取控制標準。EAP-TLS (RFC 5216) 使用憑證驗證每個裝置。PEAP 將密碼交換封裝在加密的 TLS 加密隧道內。VLAN 或稱為虛擬區域網路 (VLAN),是裝置在完成驗證後所連線到的網路區段。
有四件事會改變:
- 每個網路存取裝置 (NAD) 上的 RADIUS 伺服器位址與共用金鑰,意指傳送請求的控制器、AP 或雲端儀表板。
- 裝置在 802.1X 期間看到的伺服器憑證。
- 原則所在之處。 ISE 原則集與授權設定檔將轉變為映射至 VLAN 的身分群組。
- 身分來源。 雲端目錄將取代已加入內部部署 Active Directory 的 ISE。
您的 SSID、存取點、VLAN、交換作業以及來自您自家 CA 的任何用戶端憑證都將保持原樣。這正是得以實現分階段轉移的原因。ISE 功能本身需要有一個去處,且並非所有功能都會落腳於安全網路。
| ISE 目前的功能 | 轉移後的去處 | Purple 網路 |
|---|---|---|
| 適用於員工與企業裝置的 802.1X | 搭配 EAP-TLS 與您的身分提供者使用的 Purple 雲端 RADIUS | 安全 |
| 適用於掃描器、印表機與感測器的 MAB (MAC Authentication Bypass) | 每個裝置或裝置群組的金鑰 (iPSK 或 PPSK,合稱 xPSK) | xPSK |
| 訪客與贊助式入口網站 | 強制入口,存取前顯示的登入頁面 | 開放 |
| 使用 ISE 內部 CA 進行的 BYOD 註冊 | 來自您 MDM 或您自家 CA 的憑證 | 安全 |
| TACACS+、有線 802.1X、Posture、TrustSec | 不在本計畫的討論範圍內;請為各項目指定負責人 | 無 |
這項計畫涵蓋貴公司基地台上的 WiFi 驗證。如果 ISE 同時執行裝置管理、有線連接埠或合規性檢查(posture),請在第一階段之前列出每一項,並指定單獨的負責人。如果 ISE 代管用於行銷的訪客 Portal,則該部分會移至開放網路與 Purple Engage。憑證、身分與 Passpoint 安全網路指南 深入探討了目標設計。
第一階段之前必須具備哪些條件?
六個條件,每個條件均為「是」或「否」。在所有六個條件都確認為「是」之前,請勿開始建置。
- 盤點已完成。 包含每一個 SSID、每一個 NAD 及其共用金鑰、每一個策略集(policy set)與授權設定檔(authorisation profile),以及每一個依賴 MAB 的端點群組。
- 您已建立 ISE 基準線。 擷取至少兩週內每個站台每個 SSID 每小時的驗證量與成功率。ISE 的即時記錄與報告可提供這些資料。沒有基準線,您就無法判斷切換波次是否成功。
- 憑證計畫已擬定。 記錄是哪家 CA 簽發了您的用戶端憑證,以及 ISE 提示哪張憑證用於 EAP。記錄是否有任何裝置持有來自 ISE 內部 CA 的憑證。
- 身分群組已存在於您的目錄中。 每個 ISE 授權規則都需要在 Microsoft Entra ID、Okta 或 Google Workspace 中有對應的群組,且每個群組都需要一個 VLAN。
- 站台可以連線至雲端。 每個站台的防火牆皆允許來自控制器或 AP 的 RADIUS 流量連線至 Purple 的 RADIUS 伺服器。
- ISE 維持受支援狀態。 在第五階段結束前,請維持 ISE 的授權、修補程式與管理維護。這是您的回滾路徑。
這裡還有一個設計決策需要注意。PEAP-MSCHAPv2 會檢查密碼雜湊值,而 Microsoft Entra ID 等雲端目錄不會將該雜湊值暴露給 RADIUS 伺服器。如果 ISE 針對在地地 Active Directory 驗證 PEAP,請在 ISE 仍在執行驗證時,先將這些裝置移至 EAP-TLS。每個波次僅變更一個項目:先變更 EAP 方法,再變更 RADIUS 伺服器。
{"tone":"warning","title":"隱藏的風險:伺服器憑證信任","text":"在 802.1X 期間,每部裝置都會檢查 RADIUS 伺服器憑證。僅信任 ISE EAP 憑證或其 CA 的設定檔將會拒絕 Purple,直到您的 MDM 推播新的信任設定為止,因此請在第二階段部署,而非切換當晚。"}
ISE 轉移的各個階段依序為何?
分為五個階段,每個階段都有負責人與結束測試。以下時間長度適用於擁有 40 個站台的企業範疇;請依據貴公司的規模進行調整。任何單一站台的切換通常是一項週末作業。切換前數週的準備工作才是確保成功的關鍵。
{"kind":"timeline","direction":"lr","caption":"擁有 40 個據點的企業從 Cisco ISE 遷移至 Purple 雲端 RADIUS 的五個階段。ISE 將持續運作直至階段 5 完成。","alt":"包含五個遷移階段的時間軸,從第 1 至 2 週的探索,到第 10 週起停用 ISE。","nodes":[{"id":"p1","label":"階段 1:探索與設計","sub":"盤點 NAD、策略集、憑證與 MAB 裝置","tone":"neutral","when":"第 1-2 週"},{"id":"p2","label":"階段 2:平行建置","sub":"雲端 RADIUS、IdP 群組、VLAN 規則、憑證信任","tone":"brand","when":"第 3 週"},{"id":"p3","label":"階段 3:試行單一據點","sub":"每種裝置類型皆在正確的 VLAN 上進行驗證","tone":"brand","when":"第 4-5 週"},{"id":"p4","label":"階段 4:分批切換","sub":"週末變更窗口,保留 ISE 作為回滾方案","tone":"brand","when":"第 6-9 週"},{"id":"p5","label":"階段 5:停用 ISE","sub":"ISE 驗證歸零,節點關機","tone":"success","when":"第 10+ 週"}],"edges":[{"from":"p1","to":"p2"},{"from":"p2","to":"p3"},{"from":"p3","to":"p4"},{"from":"p4","to":"p5"}]}
{"caption":"ISE 遷移至雲端 RADIUS 階段計劃","asOf":"2026-06-10","columns":[{"key":"phase","label":"階段"},{"key":"scope","label":"範圍"},{"key":"owner","label":"負責人"},{"key":"exit","label":"完成測試"}],"rows":[["1. 探索與設計","所有 SSID、NAD、策略集、授權設定檔、憑證與 MAB 裝置","網路架構師","完成簽署將每個 ISE 規則對應至身分群組與 VLAN 的文件"],["2. 平行建置","雲端 RADIUS、IdP 連線、VLAN 規則、xPSK 金鑰、伺服器憑證信任","身分與存取管理主管","測試裝置可透過實驗室 SSID 成功向 Purple 進行驗證"],["3. 試行單一據點","一個具代表性的據點、所有裝置類型","IT 經理與該據點主管","連續五個工作天達到或優於 ISE 基線,且每種類型皆分配至正確的 VLAN"],["4. 分批切換","據點分組,每組各一個變更窗口","網路運營團隊","每批切換在無回滾情況下維持基線效能 48 小時"],["5. 停用 ISE","ISE 節點、NAD 項目、授權、內部 CA","IT 總監","指定期間內 ISE 驗證數歸零,且證明已歸檔"]],"footnote":"時程與門檻為 40 個據點企業的規劃預設值。請根據階段 1 前擷取的 ISE 基線設定您專屬的數值。","download":{"filename":"ise-to-cloud-radius-phase-plan.csv"}}
ISE 遷移的各個階段會發生什麼事?
階段 1:探索與設計
在變更任何設定前,先匯出 ISE 目前的設定。列出每個策略集、其條件以及回傳的授權設定檔。大多數企業會發現,多年的累積規則最終都可以精簡為少數幾個實際結果:員工 VLAN、承包商 VLAN、IoT VLAN、拒絕存取。
將每個結果寫為身分群組和 VLAN。RADIUS 上的 VLAN 指派會使用 RFC 3580 中描述的通道屬性。部分控制器還會讀取廠商特定屬性 (VSA),例如 HPE Aruba 控制器所使用的角色屬性。請留意您的硬體預期使用哪些屬性。
然後尋找無法執行 802.1X 的裝置。ISE 的終端清單會顯示哪些 MAC 位址透過 MAB 進行驗證。在站點遷移前,每個裝置都需要一把 xPSK 金鑰和一個 VLAN。
階段 2:平行建置 Purple
將 Purple 連線至您的身分提供者,並建立階段 1 的群組對 VLAN 規則。上傳簽發用戶端憑證的 CA,以便 EAP-TLS 進行驗證。針對無頭 (headless) 裝置群組簽發 xPSK 金鑰。
透過 MDM 將對 Purple 伺服器憑證的信任推播至所有受控裝置。這是建置作業中耗時最長的工作,因此請在第一天就啟動。設定指向 Purple 的實驗室 SSID,並對每個類別的一台裝置進行驗證。
階段 3:試行一個具代表性的站點
選擇一個擁有您所有裝置類別的站點:Windows、macOS、iOS、Android、掃描器和任何特殊的裝置。避免選擇您的旗艦站點和最簡單的站點。使用您將在後續各波次中採用的相同步驟進行切換。
維持觀察五個工作天。將 Purple 的成功率與該站點的 ISE 基準進行比較。檢查每個裝置類別是否都落入正確的 VLAN。請在此階段修復任何失敗的問題,而不是在波次推廣時才修復。
階段 4:分波次進行切換
將剩餘的站點分組為單一團隊可在單一變更視窗內支援的波次。在每個波次之前執行 Proceed 或 No-go 檢查。在每個站點都遵循相同的步驟。
{"title":"將單一據點從 ISE 切換至 Purple 雲端 RADIUS","steps":[{"title":"記錄基準值","body":"在轉移記錄中記下該據點每小時的 ISE 驗證次數,以及每個 SSID 的成功率。","check":"在切換時間視窗開啟前已記錄基準數據。"},{"title":"將安全 SSID 指向 Purple","body":"將 ISE RADIUS 伺服器替換為 Purple 的伺服器與共用金鑰。請寫下 ISE 項目以備復原之需。","check":"儀表板顯示 Purple 為此 SSID 的 RADIUS 伺服器。","variants":[{"label":"Cisco Meraki","body":"在 Meraki Dashboard 中,編輯 SSID 存取控制設定並更新 RADIUS 伺服器清單。"},{"label":"HPE Aruba","body":"在 Aruba Central 或控制器中,更新 WLAN 802.1X 設定檔所使用的伺服器群組。"},{"label":"Ruckus","body":"在 RUCKUS One 或 SmartZone 中,更新指派給 WLAN 的 AAA 伺服器。"},{"label":"Juniper Mist","body":"在 Mist 儀表板中,編輯 WLAN 企業安全性設定並更新 RADIUS 伺服器。"},{"label":"Ubiquiti UniFi","body":"在 UniFi Network 中,更新企業級 SSID 所使用的 RADIUS 設定檔。"}]},{"title":"重新連線測試裝置","body":"重新連線該據點每種類別的一台裝置,包含使用 xPSK 的無頭裝置。","check":"每台測試裝置均連線至預期的 VLAN。"},{"title":"觀察第一個小時","body":"檢視 Purple 的驗證記錄,並按原因將失敗項目分類。","check":"成功率達到或高於據點基準值。"},{"title":"維持或復原","body":"若成功率在約定時間視窗結束時仍低於基準值,請恢復 SSID 上的 ISE 伺服器。","check":"決策與原因均已載明於轉移記錄中。"},{"title":"完成據點轉移","body":"經過 48 小時後,將據點標記為已轉移。在第 5 階段前,請將其 NAD 項目保留在 ISE 中,以確保復原機制仍可運作。","check":"ISE 顯示沒有來自此據點的新驗證。"}]}
第 5 階段:停用 ISE
僅在 ISE 於您設定的時間長度內(例如 30 天)完全沒有收到任何 WiFi 驗證時,才開始進行第 5 階段。匯出您的稽核留存政策所要求的 ISE 驗證報告。移除 NAD 項目,然後將節點關機。請在續約時讓授權自動失效,而非提早取消。
最後退役 ISE 內部 CA。一旦 ISE 移除後,其簽發的所有憑證將停止串接至活用的 CA。
在切換期間,ISE 和 Purple 如何並行運作?
有兩種模式,且運作方式不同。
平行 SSID。 廣播第二個由 Purple 進行驗證的安全 SSID,並與 ISE SSID 並存。您的 MDM 會將裝置群組分批轉移至新的 SSID 設定檔。兩者同時運作,因此這是真正的並列運作。代價是在轉移期間需要多負擔一個 SSID 的空載時間(airtime)。
相同 SSID,切換伺服器。 維持單一 SSID,並在變更時間視窗內變更其 RADIUS 伺服器。這種方式在無線環境中更為乾淨,但這是一種一次性切換,而非漸進混合。
大多數團隊忽視的關鍵:多數控制器上的 RADIUS 故障轉移觸發條件是主要伺服器停止回應,而不是拒絕裝置時。如果您將 Purple 列為第一順位,ISE 列為第二順位,Purple 的拒絕回應不會故障轉移至 ISE。請勿將伺服器順序視為安全防護網,請依循試點階段的測試結果。
實作情境:採用 Cisco Meraki 的 40 家飯店集團
某飯店集團在 40 家飯店中使用 Cisco Meraki 運行員工 WiFi。資料中心內的兩個 ISE 節點透過 PEAP 對本地端的 Active Directory 進行員工驗證。該集團希望讓該資料中心退役。
團隊將此搬遷過程分為兩個階段。首先,在 ISE 仍驗證所有內容的情況下,透過其 MDM 發送 EAP-TLS 憑證與 Purple 伺服器信任。ISE 驗證了新憑證,因此員工端沒有發生任何變化。其次,團隊先在一間中型飯店進行試點,接著在四個週末分批處理剩餘的飯店,每批九到十家飯店。
可測量的結果是退役測試本身。在最後一批切換後,ISE 的員工 SSID 驗證數量降至零。沒有任何一批需要復原。ISE 節點在次月底關閉電源。
如何復原失敗的切換批次?
復原是第二步的反向操作:在受影響的 SSID 上還原 ISE 伺服器與共用金鑰。由於 ISE 保持運作且其 NAD 項目仍留在原位,因此案場會在下一次重新連線時恢復至先前的狀態。請事先確認由誰做出決策,以及做出決策前需要等待多久。
{"title":"切換批次的執行、暫緩或復原決策","start":"q1","nodes":[{"id":"q1","question":"試點或前一批次是否達到 ISE 成功率基準?","help":"將每個 SSID 的 Purple 成功率與相同案場的 ISE 基準進行比較。","options":[{"label":"是","to":"q2"},{"label":"否","to":"o3"}]},{"id":"q2","question":"此批次中的每台裝置是否都信任 Purple 的伺服器憑證?","help":"檢查這些案場中每個裝置群組的 MDM 部署狀態。","options":[{"label":"是","to":"q3"},{"label":"否","to":"o2"}]},{"id":"q3","question":"此批次中的每個案場都能連線至 Purple 的 RADIUS 伺服器嗎?","help":"在維護時段開始前測試每個案場的防火牆。","options":[{"label":"是","to":"q4"},{"label":"否","to":"o2"}]},{"id":"q4","question":"ISE 是否仍處於上線狀態,且有指定的復原負責人在線待命?","options":[{"label":"是","to":"o1"},{"label":"否","to":"o2"}]},{"id":"o1","outcome":"執行","detail":"開啟變更維護時段並依循案場切換步驟進行。"},{"id":"o2","outcome":"暫緩:修復並重新排程","detail":"修復問題,並在下一個維護時段之前重新執行此檢查。"},{"id":"o3","outcome":"復原並進行診斷","detail":"在受影響的 SSID 上還原 ISE,找出失敗的裝置類別或規則,並先在試點案場進行修復。","link":"[比較 ISE 替代方案](guide:cisco-ise-alternatives)"}]}
實作情境:採用 HPE Aruba 的 300 家門市零售商
某零售商在 300 家門市採用 HPE Aruba。ISE 透過 EAP-TLS 驗證員工筆電,並透過 MAB 驗證手持式庫存掃描器。試點門市測試通過後,團隊轉移了第一波 30 家門市。
第二波轉移時,有四家門市的掃描器發生故障。這些門市使用了較新機型的掃描器,其 MAC 位址未納入第一階段的資產清單。復原負責人在變更視窗期內,恢復了受影響 WLAN 上的 ISE 伺服器群組,掃描作業隨即恢復。
團隊從 ISE 的端點清單中擷取了新機型的位址,並為其核發了 xPSK 金鑰。在試點門市測試了一台掃描器後,重新執行該波次轉移。全部 300 家門市順利完成移轉至 Purple。每一個 MAB 規則均已廢除,卡片終端機現在位於獨立的 VLAN 上。這項網路隔離成為該零售商進行 PCI-DSS 範圍評估的有力佐證。
您如何證明從 ISE 的遷移已順利完成?
「完成」是一連串的事實,而非感覺。當以下條件全部滿足時,即代表您已完成:
- ISE 在您設定的時間段內記錄到零次 WiFi 驗證。
- Purple 在每個據點的成功率均達到或高於其 ISE 基準線。
- 每個身分群組均落入預期的 VLAN(已透過各類別的探針裝置完成驗證)。
- 沒有任何裝置持有鏈結至 ISE 內部 CA 的憑證。
- 您保留期內的 ISE 報表已匯出並妥善儲存。
- ISE 節點已關機,且訂閱續約已取消。
請為整個專案維持一份記錄檔。下方核對清單即為該記錄檔。
{"title":"ISE 至雲端 RADIUS 遷移記錄檔","groups":[{"heading":"第一階段之前","items":[{"text":"列出所有 SSID、NAD 及共用金鑰"},{"text":"將每個原則集對映至身分群組及 VLAN"},{"text":"擷取每個據點及 SSID 為期兩週的 ISE 基準線","why":"缺乏此基準線,任何波次均無法判斷通過或失敗"},{"text":"識別 PEAP 裝置並確認 EAP-TLS 方案"},{"text":"從 ISE 端點清單列出 MAB 裝置"},{"text":"有線網路、TACACS+ 及態勢範圍指派獨立負責人"}]},{"heading":"建置與試點","items":[{"text":"連接身分提供者並將群組對映至 VLAN"},{"text":"針對 EAP-TLS 信任用戶端憑證 CA"},{"text":"透過 MDM 推送 Purple 伺服器憑證信任","why":"這是切換當晚最容易引發問題的風險"},{"text":"為無頭裝置群組核發 xPSK 金鑰"},{"text":"據點防火牆允許 RADIUS 流量傳輸至 Purple"},{"text":"試點據點保持基準線達五個工作天"}]},{"heading":"分波次移轉","items":[{"text":"記錄每個波次的執行與否(Go or no-go)確認"},{"text":"為每個變更視窗期指定復原負責人"},{"text":"每個波次保持基準線達 48 小時"}]},{"heading":"完成","items":[{"text":"約定期間內 ISE WiFi 驗證次數為零"},{"text":"無憑證鏈結至 ISE 內部 CA"},{"text":"匯出 ISE 報表以供稽核保留"},{"text":"移除 NAD 項目並關閉 ISE 節點電源"},{"text":"取消 ISE 授權續約"}]}],"download":{"filename":"ise-migration-log.csv"}}
實務中會出現哪些故障模式?
大部分失敗的移轉波次都可以追溯到幾個常見原因。
- 不受信任的伺服器憑證。 裝置會彈出提示或直接靜默拒絕連線。請在階段 2 透過您的 MDM 解決此問題,切勿要求員工手動接受提示。
- 同時變更兩項設定。 在更換伺服器的同一維護窗口內,將 PEAP 切換為 EAP-TLS,會導致無法釐清是哪項變更引發問題。
- 被遺忘的無螢幕裝置(Headless devices)。 正如該零售商所發生的狀況,使用 MAB 的掃描器、印表機與感測器會最先失效。請在每個波次開始前,重新從 ISE 匯出並重建 MAB 清單。
- 共享金鑰(Shared Secret)不符合。 控制器上只要有一個打錯的金鑰,就會導致整個站點被拒絕。請從單一來源複製金鑰,切勿手動輸入。
- 防火牆外聯流量(Egress)。 具備區域連線出口或舊版防火牆規則的站點,可能會阻擋連往雲端的 RADIUS 流量。請在維護窗口前測試每個站點。
- VLAN 屬性差異。 ISE 授權設定檔可能會傳回 VLAN 名稱、VLAN ID 或特定廠商的角色設定。請在試點站點確認並符合各控制器所預期的格式。
- 下游靜默接收端。 若防火牆先前透過 pxGrid 從 ISE 取得身分資訊,該資料流會在切換時中斷。若您依賴授權變更(RFC 5176)來結束連線階段,請在試點期間進行測試。
- 過度依賴備援機制(Failover)。 將 ISE 列為次要伺服器無法捕捉拒絕連線的狀況,唯有經過測試的回滾機制才有效。
Purple 的定位與優勢
Purple Access 可在您現有的基地台上運行三種網路:開放網路、安全網路與 xPSK。ISE 移轉會落地於安全網路上。Purple cloud RADIUS 可使用 EAP-TLS 對 Microsoft Entra ID、Okta 或 Google Workspace 進行身份驗證。Passpoint 作為自動且加密連線的 Hotspot 2.0 標準,可將相同的身份延伸至各個站點,並透過身份在每個網路上設定 VLAN。
Purple 獨立於硬體品牌之外。無需新增任何硬體,即可完美支援 Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 與 Fortinet。Purple 營運著全球最大的 cloud RADIUS,在可用性達 99.999% 的平台上提供 99.9% 的 RADIUS 正常運行時間 SLA。
{"items":[{"value":"99.9%","label":"RADIUS 正常運行時間 SLA","note":"Purple 的合約 SLA"},{"value":"99.999%","label":"平台正常運行時間","note":"Purple 內部數據"},{"value":"80,000+","label":"上線據點","note":"Purple 內部數據"},{"value":"90","label":"國家/地區","note":"Purple 內部數據"}]}
{"tone":"proof","title":"分行規模的員工 WiFi","text":"JPMorgan 在 5,000 家分行透過 Purple 運行員工 WiFi。"}
Purple 擁有 ISO 27001、Cyber Essentials 與 B Corp 認證,並符合 GDPR 與 CCPA 規範。這些認證能縮短您資安團隊進行供應商評估的時間。若需深入了解整體資安架構,請參閱企業 WiFi 安全指南。若您仍在評估適用的方案,請參閱 用於 WiFi 身份驗證的 Cisco ISE 替代方案。
常見問題
從 Cisco ISE 移轉到雲端 RADIUS 需要多長時間?
切換本身通常是一個週末的工作;準備工作則需要更長時間。對於包含 40 個據點的網路環境,請規劃兩週的探索期、一週的建立期、兩週的試點期以及數個週末分批進行。憑證是最大的變數。如果裝置已經在使用帶有您自身 CA 憑證的 EAP-TLS,計畫時程將會縮短。若牽涉到針對 Active Directory 進行 PEAP,請先增加一個階段,將這些裝置移轉至 EAP-TLS。
移出 Cisco ISE 需要更換新的基地台嗎?
不需要。雲端 RADIUS 可與您現有的基地台和控制器相容運作:Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 和 Fortinet。移轉工作僅需變更每個 SSID 上的設定:新的 RADIUS 伺服器地址、新的共用金鑰,以及在需要時設定新的 VLAN 屬性。您的交換作業、VLAN 和 SSID 都保持原樣。
我們可以保留已經發行的用戶端憑證嗎?
可以,前提是這些憑證是由您自己的 CA 或 MDM 發行的。雲端 RADIUS 會根據發行 CA 來驗證 EAP-TLS 憑證,因此只要信任該 CA,憑證就可以繼續使用。ISE 內部 CA 發行的憑證則是例外情況。由於這些憑證會鏈結到您即將停用的系統,因此請在第 5 階段開始之前,從您的 MDM 或 CA 重新發行憑證。
在 ISE 中使用 MAC 身份驗證繞過(MAB)的裝置會受到什麼影響?
這些裝置會移轉至 xPSK 網路。MAB 信任的是容易被偽造的 MAC 地址。為每個裝置或裝置群組提供獨立金鑰,能讓掃描器、印表機和感測器擁有各自的憑證,並將它們歸類到各自的 VLAN。請在第 1 階段從 ISE 的端點清單中找出這些裝置。在第 2 階段發行金鑰,然後在試點據點測試每種型號各一台裝置。
移出 ISE 會影響我們的 PCI DSS 或 ISO 27001 舉證嗎?
這只會改變證據的來源,不會影響您是否擁有證據。在停用系統之前,請匯出您保留期限所需的 ISE 身份驗證報告。從切換完成起,Purple 的身份驗證紀錄與 VLAN 分配將為網路隔離和存取控制提供證據。Purple 本身的 ISO 27001 和 Cyber Essentials 認證也能支援稽核員期望看到的供應商評估。
雲端 RADIUS 的定價與 Cisco ISE 相比如何?
請比較總成本,而非單純比較授權項目。ISE 的成本包含授權、執行該系統的節點或虛擬機器、支援合約,以及工程師用於修補和升級的時間。雲端 RADIUS 是一種訂閱制服務,您無需運作任何伺服器。Purple 會針對您的環境提供報價,因此請準備好您的據點數量、SSID 和裝置數量。ISE 替代方案指南 中列出了其他需要比較的項目。
我們應該在移轉 WiFi 的同時移轉有線 802.1X 嗎?
否。請先遷移 WiFi,並將有線 802.1X 視為具備獨立試行的單獨專案。有線連接埠通常連接 MAB 裝置、桌上型電話和合規性評估 (posture) 規則,這些都需要自己的資產清單。在同一個變更視窗中同時變更兩者,會使可能同時失敗的事項數量倍增。這也會讓在高壓情境下的復原決策變得更加困難。
從 Aruba ClearPass 進行遷移有何不同?
五個階段完全相同;差別在於匯出的方式。ClearPass 將策略儲存為服務、強制執行策略和設定檔,而不是 ISE 策略集。將這些內容對映至身分群組和 VLAN 是階段 1 的主要任務。憑證信任風險和容錯轉移行為的適用方式完全相同。ClearPass 遷移指南 詳細涵蓋了匯出的相關內容。
Frequently asked questions
從 Cisco ISE 遷移至雲端 RADIUS 需要多少時間?
切換本身通常可在週末完成;準備工作則需要較長時間。對於包含 40 個站點的資產,請規劃兩週的探索期、一週的建置期、兩週的試行期以及數個週末波次。憑證是最大的變數。如果裝置已經在使用來自您自家 CA 的憑證搭配 EAP-TLS,時程將會縮短。如果涉及對 Active Directory 進行 PEAP,請增加一個階段,先將這些裝置移轉至 EAP-TLS。
要轉移出 Cisco ISE,我是否需要新的無線基地台?
不需要。雲端 RADIUS 可搭配您目前運作的無線基地台與控制器使用:Cisco Meraki、HPE Aruba、Ruckus、Juniper Mist、Ubiquiti UniFi、Cambium、Extreme 及 Fortinet。轉移作業僅需針對每個 SSID 變更設定:新的 RADIUS 伺服器位址、新的共用金鑰,以及在必要時新增 VLAN 屬性。您的交換作業、VLAN 及 SSID 皆會保持原樣。
我們能否保留目前已核發的用戶端憑證?
可以,前提是由您自己的 CA 或 MDM 所核發。雲端 RADIUS 會透過核發 CA 驗證 EAP-TLS 憑證,因此只要信任該 CA,憑證就能繼續運作。來自 ISE 內部 CA 的憑證則屬例外。這些憑證鏈結至您即將停用的系統,因此在第 5 階段開始之前,請由您的 MDM 或 CA 重新核發。
在 ISE 中使用 MAC 身份驗證旁路 (MAB) 的裝置會受到什麼影響?
這些裝置會移至 xPSK 網路。MAB 僅信任 MAC 位址,而該位址非常容易偽造。透過為每台裝置或裝置群組提供獨立金鑰,可讓掃描器、印表機與感測器擁有專屬憑證,並將其引導至各自的 VLAN。請在第 1 階段從 ISE 的端點清單中找出這些裝置。在第 2 階段核發金鑰,接著在試點站台針對每種型號各測試一台。
轉移出 ISE 是否會影響我們的 PCI DSS 或 ISO 27001 佐證資料?
這只會改變佐證資料的來源,並不影響您是否擁有這些資料。在停用之前,請先匯出保存期限內的 ISE 驗證報告。從切換完成起,Purple 的驗證記錄與 VLAN 指派狀況便能為網路微分割與存取控制提供佐證。此外,Purple 本身的 ISO 27001 與 Cyber Essentials 認證也能支援稽核人員預期查看的供應商評估。
雲端 RADIUS 價格與 Cisco ISE 相比如何?
請比較總成本,而非僅比較授權項目。ISE 成本包含授權、執行該系統的節點或虛擬機器、維護合約,以及工程師花費在修補與升級的時間。雲端 RADIUS 採取訂閱制,您無須維運任何伺服器。Purple 會針對您的整體環境提供報價,因此請準備好您的站台數量、SSID 及裝置數量。[ISE 替代方案指南](guide:cisco-ise-alternatives) 詳述了其他需要比較的項目。
我們是否應該在轉移 WiFi 的同時轉移有線 802.1X?
不需要。請先轉移 WiFi,並將有線 802.1X 視為具備獨立試點的單獨專案。有線連接埠通常連接 MAB 裝置、桌上型電話及需要獨立清冊的合規性狀態 (posture) 規則。在同一個維護時段內同時變更兩者,會使可能同時失敗的風險翻倍,也會讓高壓下的復原決策更加難以評估。
從 Aruba ClearPass 進行遷移是否有任何不同?
五個階段完全相同,差異僅在於匯出方式。ClearPass 將策略儲存為服務、強制執行策略與設定檔,而非 ISE 的策略集。將這些內容對映至身分群組與 VLAN 是第 1 階段的主要工作。憑證信任風險與故障轉移行為的運作方式完全相同。[ClearPass 遷移指南](guide:migrate-from-clearpass) 深入介紹了匯出細節。