BYOD অনবোর্ডিং: কর্মী এবং অতিথিদের Access কীভাবে সেট আপ করবেন
Published

একজন নতুন কর্মীর ব্যক্তিগত ফোন নিয়ে আগমন ঘটে, একজন কন্ট্রাক্টর একটি পুরনো ল্যাপটপ নিয়ে হাজির হন, এবং মিটিং শুরু হওয়ার আগে একজন গেস্টের WiFi প্রয়োজন হয়। যদি তিনজনেই একই শেয়ার করা পাসওয়ার্ড পান, তবে অ্যাক্সেস দেওয়া সহজ কিন্তু পরে তা নিয়ন্ত্রণ করা কঠিন। BYOD অনবোর্ডিং তখন ভালো কাজ করে যখন আপনি প্রতিটি ধরণের ডিভাইসের জন্য একটি রুট বেছে নেন, এবং কেউ যখন এটি এনরোল করতে পারে না বা চায় না তখন কী ঘটবে তার পরিকল্পনা করেন।
অনবোর্ডিংকে একটি জীবনচক্র (lifecycle) হিসেবে বিবেচনা করাই হলো মূল বিষয়। একটি সাইন-ইন পৃষ্ঠা কারা সংযুক্ত হয়েছে তা রেকর্ড করতে পারে, তবে এটি একটি ডিভাইস নিরাপদ কিনা তা নিশ্চিত করে না, এটি কী অ্যাক্সেস করতে পারবে তা নির্ধারণ করে না বা এর অ্যাক্সেস বাতিল করা যাবে কিনা তা নিশ্চিত করে না।
সূচিপত্র
- একটি BYOD অনবোর্ডিং পদ্ধতি বেছে নেওয়া
- ক্যাপটিভ পোর্টাল এবং SSO সাইন-ইন সেট আপ করুন
- আপনার MDM-এর মাধ্যমে EAP-TLS শংসাপত্র ইস্যু করুন
- শেয়ার করা ডিভাইসগুলির জন্য MDMless অনবোর্ডিং এবং ডিভাইস-ভিত্তিক কি (Key)
- অসমর্থিত এবং আংশিকভাবে পরিচালিত ডিভাইসগুলির জন্য ফলব্যাক রুট
- সম্মতি, গোপনীয়তা এবং অফবোর্ডিং নিয়মাবলী
- রুটের ক্রম নিশ্চিত করুন এবং প্রথমে এটি নিয়ে পাইলট পরীক্ষা চালান
একটি BYOD অনবোর্ডিং পদ্ধতি বেছে নেওয়া
| পদ্ধতি | প্রয়োজনীয় ডিভাইস ম্যানেজমেন্ট | ইস্যু করা ক্রিডেনশিয়াল | যার জন্য সেরা | প্রধান সীমাবদ্ধতা |
|---|---|---|---|---|
| SSO, Google, Apple, Facebook বা SMS সহ ক্যাপটিভ পোর্টাল | কোনোটিই নয় | রেকর্ড করা সম্মতি সহ ব্রাউজার সেশন | গেস্ট এবং অনিয়মিত দর্শনার্থী | পোর্টাল সাইন-ইন ডিভাইসের অবস্থা প্রমাণ করে না |
| SCEP-এর মাধ্যমে MDM-ইস্যু করা EAP-TLS শংসাপত্র | Intune বা Jamf Pro-এর মতো এনরোল করা MDM | প্রতি-ডিভাইস শংসাপত্র | ম্যানেজ করা কর্মীদের ফোন এবং ল্যাপটপ | আনএনরোল করা ব্যক্তিগত ডিভাইসগুলি যুক্ত হতে পারে না |
| MDMহীন অ্যাপ-ইনস্টল করা WiFi পাস | ইনস্টলার অ্যাপ, কোনো MDM নেই | প্রতি-ব্যবহারকারী বা প্রতি-ডিভাইস পাস | ক্লিনার, এজেন্সির কর্মী, ব্যক্তিগত ফোন | ডিভাইসের অবস্থার ওপর দুর্বল দৃশ্যমানতা |
| প্রতি-ডিভাইস xPSK কী | ডিভাইসে কোনোটিই নয় | প্রতি ডিভাইসে অনন্য প্রাক-শেয়ার করা কী | শেয়ার করা টিল, IoT, বাসিন্দারা | কী ব্যবস্থাপনা এবং একটি রিভোকেশন প্রসেসের প্রয়োজন |
| Passpoint বা OpenRoaming প্রোফাইল | ডিভাইসে প্রোফাইল ইনস্টল করা আছে | শংসাপত্র-ভিত্তিক পরিচয় | বিভিন্ন ভেন্যুতে পুনরায় আসা গেস্টরা | শুধুমাত্র সেই ডিভাইসগুলি যা Passpoint সমর্থন করে |
এই রুটগুলি ট্রাস্টের বিভিন্ন স্তর এবং ব্যবহারকারীদের ভিন্ন প্রত্যাশার সাথে সামঞ্জস্যপূর্ণ। একটি ব্রাউজার পোর্টাল গেস্ট অ্যাক্সেসকে সহজ রাখে, তবে এটি কোনো ফোনের সিকিউরিটি পোসচার পরীক্ষা করতে পারে না। একটি শংসাপত্র একটি পরিচালিত ডিভাইসকে সংযোগের সময়ে একটি শক্তিশালী আইডেন্টিটি প্রদান করে, তবে এর জন্য এনরোলমেন্ট প্রয়োজন। যে সমস্ত ডিভাইস MDM প্রোফাইল নিতে পারে না, সেগুলির জন্য একটি পাস বা ইউনিক কী পুরো সাইট জুড়ে শেয়ার করা পাসওয়ার্ডের একটি বিকল্প অফার করে।
ব্যক্তিগত ডিভাইসগুলি দৈনন্দিন কাজের অংশে পরিণত হওয়ায় BYOD একটি অ্যাক্সেস-কন্ট্রোল প্রয়োজনীয়তা হয়ে উঠেছে। ৬০০ জন মার্কিন IT এবং বিজনেস লিডারদের ওপর পরিচালিত ২০১২ সালের একটি Cisco IBSG সমীক্ষায়, ৯৫% বলেছেন যে তাদের সংস্থা কোনো না কোনোভাবে কর্মীদের মালিকানাধীন ডিভাইসের অনুমতি দেয়, এবং ৮৪% ব্যক্তিগত ডিভাইসের অনুমতি দেয়ার পাশাপাশি অন্তত কিছু সহায়তা প্রদান করে (Cisco-এর ২০১২ সালের BYOD স্টাডি)। সেই পার্থক্যটি গুরুত্বপূর্ণ: WiFi-এ একটি ডিভাইসের অনুমতি দেওয়া আর সেটিকে সাপোর্ট করা, উপযুক্ত অ্যাক্সেস দেওয়া, বা এর ক্রিডেনশিয়াল সরিয়ে দেওয়ার জন্য প্রস্তুত থাকা এক বিষয় নয়।
ব্যতিক্রমের আগে ডিফল্ট নির্বাচন করুন
প্রতিটি ডিভাইস ক্লাসে একটি ডিফল্ট রুট বরাদ্দ করে শুরু করুন। পরিচালিত কর্মীদের ডিভাইসগুলির সার্টিফিকেট ব্যবহার করা উচিত; গেস্টদের একটি পোর্টাল ব্যবহার করা উচিত; MDM ছাড়া ডিভাইসগুলির একটি অ্যাপ-ইনস্টল করা পাস বা অনন্য কী পাওয়া উচিত, শেয়ার করা পাসওয়ার্ড নয়। পুনরাগত গেস্টরা Passpoint বা OpenRoaming-এর জন্য উপযুক্ত হতে পারে যদি তাদের ডিভাইসগুলি প্রোফাইলটিকে সমর্থন করে।
তারপরে পরীক্ষা করে দেখুন যে আপনার বেছে নেওয়া ডিফল্টটির জন্য এমন কিছুর প্রয়োজন আছে কি না যা একজন ব্যবহারকারী প্রদান করবেন না, যেমন একটি ব্যক্তিগত ফোন পরিচালনা করার অনুমতি। সবার জন্য ডিফল্টটিকে দুর্বল করার বদলে কেবল সেই ব্যতিক্রমগুলিকে ফলব্যাক রুটে পাঠান। একটি WiFi অ্যাক্সেস কন্ট্রোল ওভারভিউ টিমগুলিকে অ্যাক্সেস নীতির সাথে প্রমাণীকরণ মানচিত্র করতে সাহায্য করতে পারে, তবে আপনার ডিভাইস ক্লাস এবং নেটওয়ার্ক অনুমতিগুলির উপর ভিত্তি করে চূড়ান্ত পছন্দ করা উচিত।
ক্যাপটিভ পোর্টাল এবং SSO সাইন-ইন সেট আপ করুন
একটি ক্যাপটিভ পোর্টাল হলো অতিথিদের জন্য একটি ব্যবহারিক ডিফল্ট বিকল্প কারণ তারা কোনো ম্যানেজমেন্ট প্রোফাইল ইনস্টল না করেই সাইন ইন করতে পারেন। আপনি যখন সম্মতি রেকর্ড করতে চান বা দর্শকদের তাদের ইতিমধ্যেই থাকা একটি অ্যাকাউন্ট ব্যবহার করে প্রমাণীকরণ করতে দিতে চান তখনও এটি দরকারী। গুরুত্বপূর্ণ ডিজাইনের সিদ্ধান্ত হলো পোর্টালটি সাইন-ইনের পর প্রতিটি ব্যবহারকারীকে কোথায় পাঠায়: প্রমাণীকরণ সঠিক নেটওয়ার্কের দিকে পরিচালিত করা উচিত, ডিফল্টরূপে ব্যাপক অ্যাক্সেস দেওয়া উচিত নয়।
সাইন-ইন ফ্লো তৈরি এবং পরীক্ষা করুন
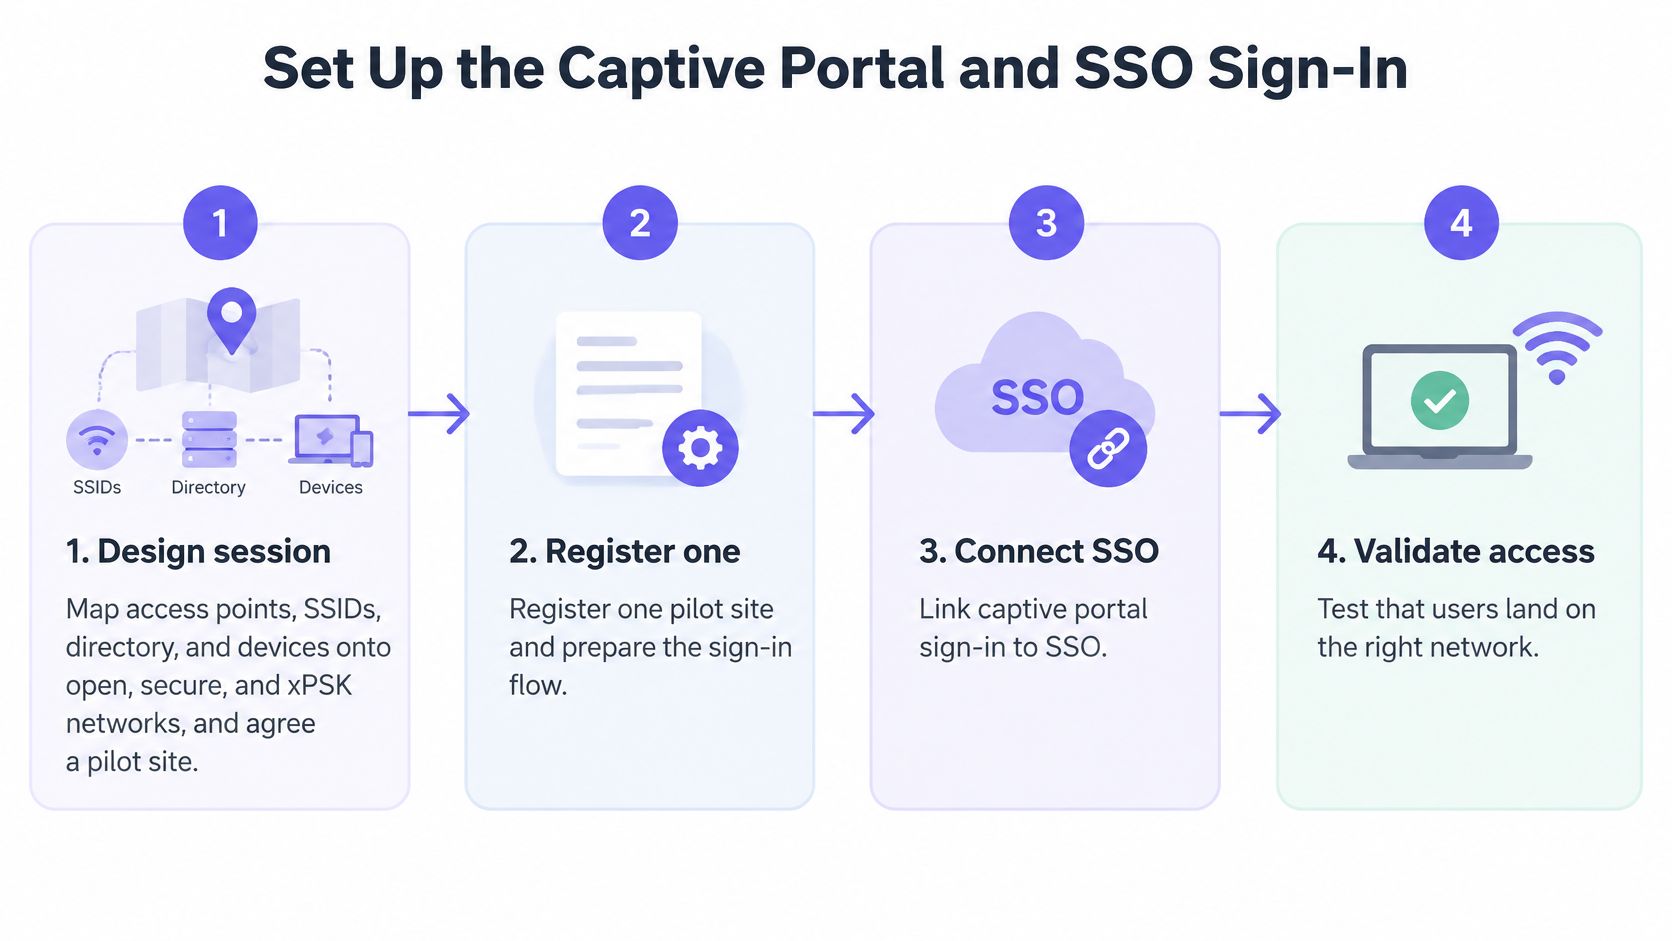
নেটওয়ার্কের ম্যাপ তৈরি করুন এবং একটি পাইলট সাইট বেছে নিন। একটি ডিজাইন সেশনে, অ্যাক্সেস পয়েন্ট, SSID, ডিরেক্টরি গ্রুপ এবং ডিভাইস ক্লাসগুলিকে ওপেন, সিকিউর এবং xPSK নেটওয়ার্কগুলিতে ম্যাপ করুন। একজন নেটওয়ার্ক ইঞ্জিনিয়ারের উচিত একটি প্ল্যান এবং একটি পাইলট সাইট সহ টিম ছেড়ে যাওয়া, যাতে কনফিগারেশনটি একটি কাল্পনিক ডায়াগ্রামের পরিবর্তে ফিজিক্যাল এস্টেটকে প্রতিফলিত করে।
একটি আইডেন্টিটি অ্যাপ্লিকেশন রেজিস্টার করুন। Entra ID, Google Workspace, বা Okta-এ একটি অ্যাপ্লিকেশন সেট আপ করুন এবং সাইন-ইনের জন্য প্রয়োজনীয় ডিরেক্টরি অ্যাক্সেস প্রদান করুন। প্রথমে একটি পাইলট রেজিস্ট্রেশন ব্যবহার করুন, যাতে আপনি ডিপ্লয়মেন্ট বাড়ানোর আগে অনুমতি এবং লগইন অভিজ্ঞতা পরীক্ষা করে নিতে পারেন।
কন্ট্রোলারে পোর্টাল এবং RADIUS বিবরণ যোগ করুন। RADIUS সার্ভার এবং স্প্ল্যাশ URL কনফিগার করুন। অ্যাপ রেজিস্ট্রেশন তৈরি হয়ে গেলে, কন্ট্রোলারের এই পরিবর্তনগুলি সহ কাস্টমার সাইট সেট আপ করতে 15 মিনিটেরও কম সময় লাগে।
প্রতিটি অডিয়েন্সের জন্য সাইন-ইন পদ্ধতি বেছে নিন। যেসব কর্মীদের একটি প্রতিষ্ঠান আইডেন্টিটি প্রয়োজন তাদের জন্য SSO, ব্যক্তিগত অ্যাকাউন্টের জন্য Google বা Apple এবং যেখানে ভিজিটররা প্রত্যাশা করেন সেখানে Facebook ব্যবহার করুন। SMS ওয়ান-টাইম পাসকোড উপযুক্ত অ্যাকাউন্ট না থাকা ভিজিটরদের আরেকটি পথ প্রদান করে।
পোর্টালটিকে ব্র্যান্ডেড করুন এবং সম্মতি স্পষ্ট করুন। সম্মতির লেখাটি সহজ ভাষায় লিখুন এবং প্রতি সাইন-ইনের জন্য একটি এন্ট্রি রেকর্ড করুন। নোটিশটি এমন জায়গায় রাখুন যেখানে ব্যবহারকারী এটি গ্রহণ করার আগে পড়তে পারেন, তাদের যে বোতামটি চাপতে হবে তার নিচে নয়।
গেস্ট নেটওয়ার্কে আসল ডিভাইসগুলি টেস্ট করুন। একটি ব্যক্তিগত iPhone, একটি Android ফোন এবং একটি Windows ল্যাপটপ কানেক্ট করুন। প্রতিটি ব্যবহারকারী গেস্ট VLAN-এ ল্যান্ড করছেন কিনা এবং ক্লায়েন্ট আইসোলেশন গেস্ট ডিভাইসগুলিকে একে অপরের কাছে পৌঁছাতে বাধা দিচ্ছে কিনা তা নিশ্চিত করুন।
সাধারণ পাইলট সংক্রান্ত ট্রিপ বা ভুলগুলি হলো একটি ভুল কন্ট্রোলারকে নির্দেশকারী স্প্ল্যাশ URL, সাইন-ইন বোতামের নিচে লুকানো সম্মতির পাঠ্য, এবং কেবল কর্পোরেট ডিভাইস দিয়ে পরীক্ষা করা। এর প্রতিটিই একটি পোর্টালকে একটি সংকীর্ণ পরীক্ষায় সফল দেখাতে পারে, কিন্তু যাদের এটি প্রয়োজন তাদের জন্য ব্যর্থ হয়। Okta ব্যবহারকারী টিমগুলি আইডেন্টিটি কানেকশন পরিকল্পনা করার সময় Okta WiFi যাচাইকরণ সংক্রান্ত এই গাইডটি দেখতে পারেন।
আপনার MDM-এর মাধ্যমে EAP-TLS শংসাপত্র ইস্যু করুন
ম্যানেজড স্টাফ ডিভাইসগুলির জন্য, একটি শংসাপত্র-ভিত্তিক যোগদান (certificate-based join) একটি শেয়ার করা WiFi পাসওয়ার্ডের ওপর নির্ভর করার বদলে একটি তালিকাভুক্ত ডিভাইসের সাথে নেটওয়ার্ক অ্যাক্সেসকে যুক্ত করে। ডিভাইসটি সংযোগের সময় তার পরিচয় প্রমাণ করে এবং একজন ব্যবহারকারীর পরিচয় নির্ধারণ করতে পারে যে কোন নেটওয়ার্ক অনুমতিগুলি প্রযোজ্য হবে। NIST একটি প্রোভিশন করা শংসাপত্রকে সংযোগের পয়েন্টে একটি মোবাইল ডিভাইসকে সনাক্ত এবং প্রমাণীকরণ করার একটি উপায় হিসাবে বর্ণনা করে এবং উল্লেখ করে যে ব্যবহারকারীর শংসাপত্রের (credentials) সাথে এটিকে একত্রিত করা দুই-ফ্যাক্টর প্রমাণীকরণ প্রদান করতে পারে (NIST-এর মোবাইল ডিভাইস সুরক্ষা সংক্রান্ত নির্দেশিকা)।
স্কেল এখানে খুব কমই সমস্যা তৈরি করে। SCEP-এর মাধ্যমে সার্টিফিকেট প্রদান করা পুরো সংস্থার জন্য একবারের জন্য পাঁচ থেকে দশ মিনিট সময় নেয়, তাই কাটওভারের রাতে পরিচালনা করা ল্যাপটপ এবং ফোনগুলি MDM থেকে তাদের সার্টিফিকেট পায় এবং স্বয়ংক্রিয়ভাবে যোগ দেয়। আরও কঠিন কাজটি হলো একটি সার্টিফিকেট বিশ্বাস করার আগে একটি ডিভাইসকে অবশ্যই কোন কোন চেক পাস করতে হবে তা নির্ধারণ করা।
ডিভাইস ট্রাস্টকে যুক্ত হওয়ার প্রক্রিয়ার অংশ করুন
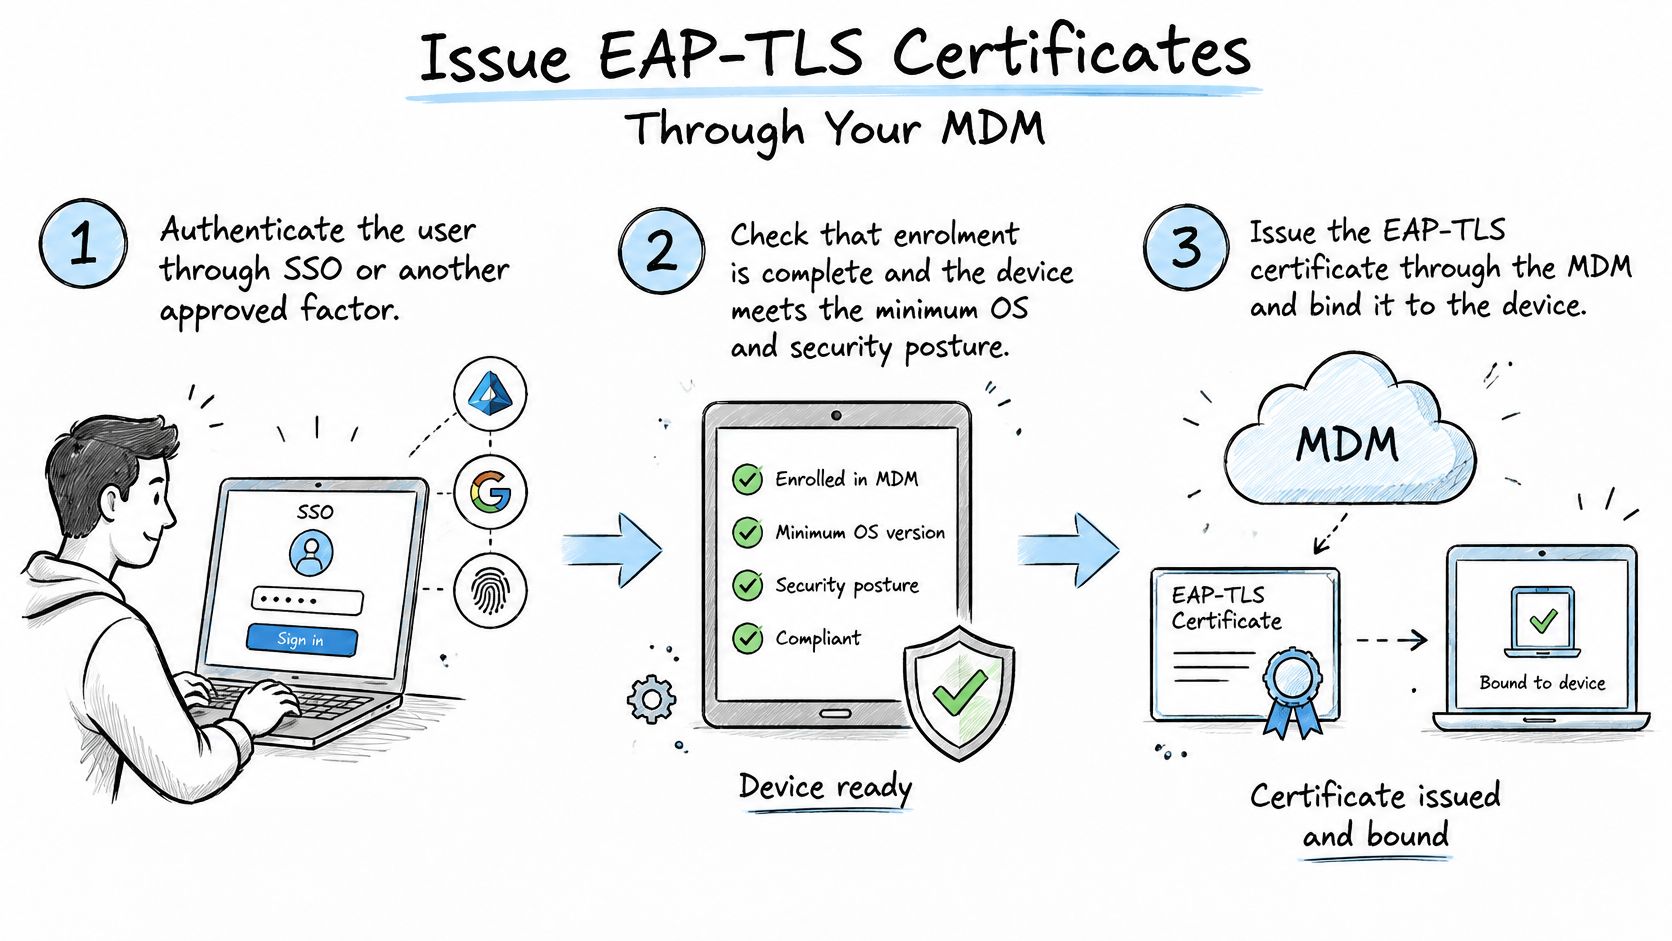
ব্যবহারকারীকে প্রমাণীকরণ (Authenticate) করুন। SSO বা অন্য কোনো অনুমোদিত ফ্যাক্টর দিয়ে শুরু করুন, যাতে নেটওয়ার্ক একটি ডিভাইসকে কোনো পরিচিত ব্যক্তি বা অ্যাকাউন্টের সাথে যুক্ত করতে পারে।
এনরোলমেন্ট এবং পস্চার (posture) পরীক্ষা করুন। নিশ্চিত করুন যে ডিভাইসটি এনরোল করা আছে এবং সংস্থার ন্যূনতম OS ও সুরক্ষার প্রয়োজনীয়তাগুলি পূরণ করে। একটি ব্যক্তিগত মালিকানাধীন ডিভাইস যতক্ষণ না সেই পরীক্ষাগুলিতে উত্তীর্ণ হচ্ছে, ততক্ষণ সেটিকে সম্ভাব্য অবিশ্বাস্য হিসাবে বিবেচনা করুন।
একটি ডিভাইস-বাউন্ড শংসাপত্র ইস্যু করুন। SCEP-এর মাধ্যমে শংসাপত্র প্রদান করতে MDM ব্যবহার করুন। একটি ডিভাইস-বাউন্ড ক্রিডেনশিয়াল একটি শেয়ার করা সিক্রেটের চেয়ে বেশি পরিচালনাযোগ্য, কারণ এটি একটি এনরোল করা এন্ডপয়েন্টের সাথে যুক্ত করা যেতে পারে এবং অন্য কিছু স্পর্শ না করেই বাতিল করা যেতে পারে।
EAP-TLS ব্যবহার করে সংযোগ করুন। প্রাসঙ্গিক শংসাপত্রগুলি যাচাই করতে ক্লায়েন্ট এবং নেটওয়ার্ক কনফিগার করুন। ব্যবহারকারীর ক্রিডেনশিয়াল এবং ডিভাইসের শংসাপত্র তখন সংযোগের সময় পৃথক পরিচয় যাচাইকরণের সুবিধা প্রদান করে।
গ্রুপ অনুযায়ী অ্যাক্সেস নির্দিষ্ট করুন। ডিরেক্টরি গ্রুপগুলিকে লেস্ট-প্রিভিলেজ (least-privilege) VLAN-এ ম্যাপ করুন, যাতে একজন কর্মী কোন কোন তথ্য অ্যাক্সেস করতে পারবেন তা তার ভূমিকা নির্ধারণ করে। একটি সফল প্রমাণীকরণের অর্থ স্বয়ংক্রিয়ভাবে প্রতিটি অভ্যন্তরীণ পরিষেবায় অ্যাক্সেস পাওয়া হওয়া উচিত নয়।
ধারাবাহিকভাবে কমপ্লায়েন্স পুনরায় পরীক্ষা করুন। নীতি মূল্যায়নকে শুধুমাত্র প্রাথমিক এনরোলমেন্টের মধ্যে সীমাবদ্ধ রাখবেন না। ডিভাইসের স্থিতি পুনরায় মূল্যায়ন করুন এবং যখন একটি ডিভাইস আর প্রয়োজনীয়তা পূরণ করবে না, বা এর পিছনের অ্যাকাউন্টটি নিষ্ক্রিয় করা হবে, তখন অ্যাক্সেস সরিয়ে নিন।
হেল্প-ডেস্কের সাধারণ কারণগুলির মধ্যে রয়েছে অসমর্থিত OS সংস্করণ, মেয়াদোত্তীর্ণ সার্টিফিকেট, ভুল সিস্টেম সময়, অনুপস্থিত ট্রাস্ট-চেইন সার্টিফিকেট, প্রাইভেট MAC-অ্যাড্রেস র্যান্ডোমাইজেশন এবং ব্যবহারকারীদের ম্যানেজমেন্ট অনুমতি প্রত্যাখ্যান করা। ডিভাইস মডেল এবং OS সংস্করণ অনুসারে ব্যর্থতা ট্র্যাক করুন, কারণ একটি সামগ্রিক সুস্থ এনরোলমেন্ট হার একটি নির্দিষ্ট প্ল্যাটফর্মে পুনরাবৃত্ত ভাঙনকে লুকিয়ে রাখতে পারে।
- অসমর্থিত OS: একটি অনুমোদিত আপগ্রেড পাথ অফার করুন বা ডিভাইসটিকে রিস্ট্রিক্টেড অ্যাক্সেসে পাঠান।
- মেয়াদউত্তীর্ণ সার্টিফিকেট: একটি ক্রিডেনশিয়ালের মেয়াদ শেষ হয়ে গেলে বিভ্রাট এড়াতে যথেষ্ট আগে রিনিউয়াল অটোমেট করুন।
- ভুল সময় বা ট্রাস্ট চেইন না থাকা: নেটওয়ার্ক পলিসি পরিবর্তন করার আগে ডিভাইসের ঘড়ি এবং সার্টিফিকেট ইনস্টলেশন যাচাই করুন।
- প্রাইভেট MAC র্যান্ডমাইজেশন: নেটওয়ার্কের পলিসি একটি স্টেবল ডিভাইস অ্যাড্রেসের ওপর নির্ভর করে কিনা তা নিশ্চিত করুন এবং প্ল্যাটফর্ম-নির্দিষ্ট সেটআপ নির্দেশাবলী প্রদান করুন।
- ম্যানেজমেন্টের অনুমতি প্রত্যাখ্যান করা হয়েছে: ম্যানেজমেন্ট কী দেখতে পারে তা ব্যাখ্যা করুন এবং ব্যাপক অ্যাক্সেস দেওয়ার পরিবর্তে একটি ফলব্যাক রুট অফার করুন।
কমপ্লায়েন্স বেসলাইন নিজেই সাধারণ থাকে। ডিভাইসগুলির অবিলম্বে এবং নিয়মিত সময়সূচীতে নিরাপত্তা আপডেট পাওয়া উচিত, স্ক্রিন লক ব্যবহার করা উচিত, কেবল অনুমোদিত উৎস থেকেই অ্যাপ ইনস্টল করা উচিত এবং রুট করা বা জেলব্রেক করা থাকলে যোগদান থেকে নিষিদ্ধ করা উচিত। যে ডিভাইসটি সেই পোস্টার চেকগুলিতে ব্যর্থ হয় সেটি একটি পৃথক করা, কম-অধিকারযুক্ত নেটওয়ার্কের অন্তর্ভুক্ত, কর্পোরেট নেটওয়ার্কে নয়।
সংশ্লিষ্ট প্রেক্ষাপটে শংসাপত্রের ফ্লো দেখা গেলে ক্রমটি বোঝা সহজ হয়। নিচের ভিডিওটি অনবোর্ডিং ধাপগুলির একটি দৃশ্যমান সহায়ক নির্দেশিকা প্রদান করে।
শেয়ার করা ডিভাইসগুলির জন্য MDM-বিহীন অনবোর্ডিং এবং ডিভাইস-ভিত্তিক কী
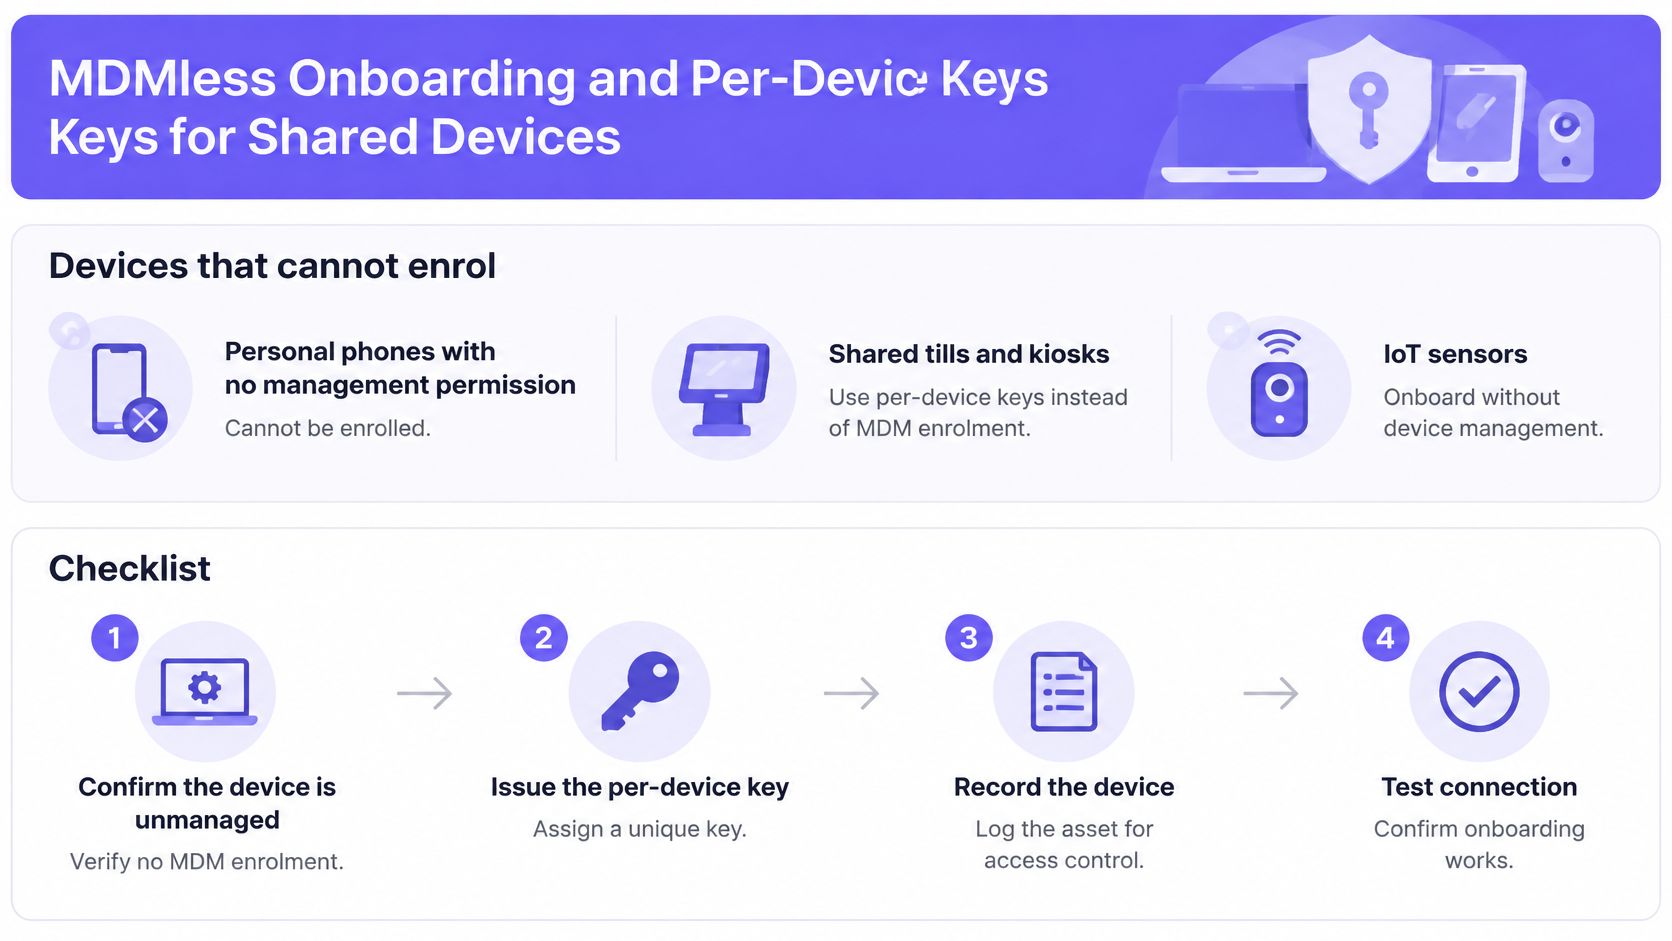
কিছু ডিভাইস MDM এনরোলমেন্ট সম্পূর্ণ করতে পারে না। তার মধ্যে এমন একটি ব্যক্তিগত ফোন অন্তর্ভুক্ত যার মালিক পরিচালনা অনুমতি দেবেন না, একটি শেয়ার করা টিল বা কিওস্ক এবং কোনো উপযুক্ত এনরোলমেন্ট ইন্টারফেস ছাড়া একটি IoT সেন্সর। এর উত্তর তাদের সবাইকে স্টাফ নেটওয়ার্কে যুক্ত করা নয়। একটি সীমাবদ্ধ রুট ব্যবহার করুন যা প্রতিটি ডিভাইসকে একটি শনাক্তযোগ্য শংসাপত্র এবং একজন নির্দিষ্ট মালিক প্রদান করে।
নির্দিষ্ট মালিকের সাথে পাস বা কি (key) ব্যবহার করুন
ডিভাইসটি আনম্যানেজড বা অসংরক্ষিত কিনা তা নিশ্চিত করুন। এটি শংসাপত্রের রুট ব্যবহার করতে পারছে না কিনা এবং এর মালিক কোনো ইনস্টলার অ্যাপে সম্মত আছেন কিনা তা পরীক্ষা করুন। এটি এনরোলমেন্ট অস্বস্তিকর হওয়ার কারণে শুধুমাত্র একটি ব্যতিক্রমকে ডিফল্ট হয়ে যাওয়া থেকে আটকায়।
ব্যক্তিগত ফোনগুলিতে অ্যাপ-ইনস্টল করা WiFi পাস দিন। ব্যবহারকারী সম্পূর্ণ ফোনকে MDM-এ এনরোল না করেই সাইন ইন করেন এবং পাস ইনস্টল করেন। একটি পরিচালিত রোলআউটের জন্য, কাটওভারের রাতে Purple অ্যাপ থেকে দুটি ট্যাப்பில் ব্যক্তিগত ফোনগুলিতে একটি WiFi পাস ইনস্টল করা যেতে পারে।
প্রতিটি শেয়ার করা টার্মিনালকে তার নিজস্ব xPSK কী দিন। টিল বা কিওস্ককে তার নিজস্ব VLAN-এ রাখুন, যার ব্যান্ডউইথ সীমা তার কাজের জন্য উপযুক্ত। একটি অনন্য কী প্রতিটি টিল জুড়ে একটি পাসওয়ার্ড ছড়িয়ে পড়া প্রতিরোধ করে।
কী-এর মেয়াদকে ব্যবহারের সাথে মেলান। বুকিং, চুক্তি বা শিফটের ধরন অনুযায়ী এটি সেট করুন। কোনো ব্যক্তি বা ডিভাইসের অ্যাক্সেসের প্রয়োজন না থাকার পর একটি অস্থায়ী ক্রিডেনশিয়াল কার্যকর থাকা উচিত নয়।
প্রতিটি কী কার কাছে আছে তা রেকর্ড করুন। ক্রিডেনশিয়ালের সাথে কোনো ডিভাইস বা ব্যবহারকারীর মালিককে যুক্ত রাখুন, যাতে কোনো ডিভাইস হারিয়ে গেলে বা কোনো কর্মী চলে গেলে সাপোর্ট স্টাফরা কোন অ্যাক্সেসটি বাতিল করতে হবে তা চিহ্নিত করতে পারেন।
কী বাতিল করুন এবং ফলাফল পরীক্ষা করুন। প্রস্থান করার সাথে সাথে অ্যাক্সেস সরিয়ে নিন এবং নিশ্চিত করুন যে ডিভাইসটি নেটওয়ার্ক থেকে বিচ্ছিন্ন হয়েছে। রিভোকেশন হল অনবোর্ডিং ডিজাইনের একটি অংশ, সমস্যার পর তৈরি করার কোনো কাজ নয়।
এই রুটগুলি একটি সার্টিফিকেটের তুলনায় ডিভাইসের স্থিতি সম্পর্কে কম দৃশ্যমানতা প্রদান করে, তাই কর্মীদের VLAN-এর পরিবর্তে এগুলিকে সীমাবদ্ধ নেটওয়ার্কে রাখুন। অপারেশনাল ট্রেড-অফটি সহজ: একটি প্রতি-ডিভাইস কী ইস্যু এবং ট্র্যাক করতে আরও যত্নের প্রয়োজন হয়, তবে এটি একটি আপস করা শংসাপত্রের নাগালকে সীমিত করে।
অসমর্থিত এবং আংশিকভাবে পরিচালিত ডিভাইসগুলির জন্য ফলব্যাক রুট
সাপোর্ট ততটা ধারাবাহিক নয় যা "এনরোল করুন বা অ্যাক্সেস হারান"-কে প্রতিটি কর্মচারীর জন্য একটি কার্যকর পলিসি হিসাবে তৈরি করতে পারে। একটি Verizon 2025 মোবাইল সিকিউরিটি রিপোর্টে দেখা গেছে যে জরিপ করা সংস্থাগুলির ১৫% সমস্ত ধরণের মোবাইল-ডিভাইসের জন্য পূর্ণ সাপোর্ট দিয়েছে, যেখানে ৩২% অ্যাড-হক সাপোর্ট দিয়েছে, ২৭% শুধুমাত্র নির্দিষ্ট মডেলগুলি সাপোর্ট করেছে, এবং ২৩% কোনও সাপোর্ট দেয়নি। এই পার্থক্যের প্রভাব পড়ে পুরানো ডিভাইস ব্যবহারকারী ব্যক্তি, কন্ট্রাক্টর, ফ্রন্টলাইন কর্মী এবং সেইসব কর্মচারীদের ওপর যারা ব্যক্তিগত ফোনের ব্যাপক নজরদারিতে সম্মতি দেন না।
| ডিভাইসের ক্ষেত্রে | অনবোর্ডিং রুট | নেটওয়ার্ক অ্যাক্সেস | অনুমতি দেওয়ার আগে পরীক্ষা করুন |
|---|---|---|---|
| সম্পূর্ণরূপে ম্যানেজ করা, সাপোর্টেড OS | EAP-TLS-এর মাধ্যমে MDM সার্টিফিকেট | ডিরেক্টরি গ্রুপ অনুযায়ী নিরাপদ নেটওয়ার্ক | কমপ্লায়েন্সের স্ট্যাটাস এবং সার্টিফিকেটের মেয়াদের শেষ তারিখ |
| ব্যক্তিগত ফোন, কোনো ম্যানেজমেন্টের অনুমতি নেই | ক্যাপটিভ পোর্টাল বা অ্যাপ WiFi পাস | ক্লায়েন্ট আইসোলেশন সহ গেস্ট VLAN | সম্মতি রেকর্ড করা হয়েছে, কোনো করপোরেট VLAN নেই |
| আনসাপোর্টেড OS ভার্সন | নির্দিষ্ট অ্যাপগুলিতে শুধুমাত্র ব্রাউজার অ্যাক্সেস | পৃথক করা লো-প্রিভিলেজ নেটওয়ার্ক | আপগ্রেডের তারিখ এবং অনুমোদিত অ্যাপের তালিকা |
| শেয়ার করা টিল বা কিওস্ক | প্রতি ডিভাইসের জন্য xPSK কী | ব্যান্ডউইথ লিমিট সহ নিজস্ব VLAN | কী-এর মালিক এবং তা বাতিল করার পথ |
| কন্ট্রাক্টর বা অস্থায়ী কর্মী | সময়-সীমিত গেস্ট সাইন-ইন বা লোনের ডিভাইস | গেস্ট VLAN, যা চুক্তির শেষে মেয়াদউত্তীর্ণ হয় | চুক্তি শেষের তারিখ এবং নির্দিষ্ট স্পন্সর |
| অ্যাক্সেসিবিলিটি বা পুরোনো ডিভাইসের আবেদন | একটি লোনের ডিভাইস সহ ম্যানুয়াল রিভিউ | অনুমোদিত অ্যাপগুলিতে সীমাবদ্ধ | রিভিউ-এর তারিখ এবং নির্দিষ্ট মালিক |
ব্যতিক্রম নির্দিষ্ট রাখুন এবং নথিভুক্ত (documented) করুন
প্রতিটি ডিভাইসকে কাজ সম্পাদনের জন্য সবচেয়ে কম অ্যাক্সেস দিন। একটি ব্যক্তিগত ফোন যা একটি নির্দিষ্ট পরিষেবায় কেবল ব্রাউজার অ্যাক্সেসের প্রয়োজন, সেটির অভ্যন্তরীণ অ্যাপ্লিকেশন বা কর্পোরেট VLAN-এ রুটের প্রয়োজন নেই। একটি শেয়ার করা টিল-এর জন্য তার নির্ধারিত পরিষেবাগুলির প্রয়োজন, এবং এর শংসাপত্রের জন্য একজন নামযুক্ত মালিক এবং বাতিলের পথ প্রয়োজন।
একটি ডিভাইস-কম্প্যাটিবিলিটি ম্যাট্রিক্স প্রকাশ করুন যাতে কর্মীরা কোনো সাইটে আসার আগেই তাদের OS এবং ডিভাইস এনরোল করতে পারবে কিনা তা পরীক্ষা করে নিতে পারেন। অসাপোর্টেড অপারেটিং সিস্টেম এবং অ্যাপ্লিকেশনগুলির একটি ইনভেন্টরি বজায় রাখুন, এবং প্রতিটির জন্য কোন ফলব্যাক রুট প্রযোজ্য তা রেকর্ড করুন। কন্ট্রাক্টর এবং দর্শকদের জন্য, একটি সময়-সীমিত নেটওয়ার্ক রুট মেয়াদ শেষ হওয়া এবং স্পনসরশিপ স্পষ্ট করতে সাহায্য করে।
একটি কঠোর নিয়ম নিরাপত্তাকে আরও খারাপ করে তুলতে পারে যদি তা কর্মীদের পার্সোনাল হটস্পট, শেয়ার করা পাসওয়ার্ড বা অন্যান্য আনম্যানেজড বিকল্পের দিকে পরিচালিত করে। বিকল্প না দিয়ে অ্যাক্সেস অস্বীকার করার চেয়ে একটি সীমাবদ্ধ, ডকুমেন্টেড রুট প্রায়শই বেশি নিরাপদ।
সম্মতি, গোপনীয়তা এবং অফবোর্ডিংয়ের নিয়মাবলী
“আমি কি BYOD প্রত্যাখ্যান করতে পারি, এবং ঠিক কী আমার নিয়োগকর্তা দেখতে বা মুছে ফেলতে পারবেন?” একজন কর্মীকে একটি প্রোফাইল গ্রহণ করতে বা একটি অ্যাপ ইনস্টল করতে বলার আগে, অনবোর্ডিং বিজ্ঞপ্তিতে উত্তরটি দিন। প্রযুক্তিগত প্রমাণীকরণ এটি দেখায় না যে কেউ শর্তাবলী বুঝতে পেরেছেন বা বেছে নিতে স্বাধীন বোধ করেছেন।
একটি যত্ন-ক্ষেত্র (care-sector) সমীক্ষায়, ৫০% প্রদানকারী BYOD ব্যবহার করেছেন, কিন্তু তাদের মধ্যে অর্ধেকের কাছে একটি BYOD নীতি ছিল; ব্যক্তিগত ডিভাইস ব্যবহারকারী কর্মীদের মাত্র ৪০% নীতি বা নির্দেশিকায় স্বাক্ষর করার কথা মনে করতে পেরেছেন। ২০২৫ সালের একটি পৃথক সমীক্ষায় দেখা গেছে যে ৭০% কর্মী সংস্থা-প্রদত্ত ডিভাইস পছন্দ করেছেন (২০২৫ সালের প্রাপ্তবয়স্ক সামাজিক যত্ন সংক্রান্ত BYOD সংক্রান্ত প্রতিবেদন)। এই ফলাফলগুলি সেই ধারণাকে চ্যালেঞ্জ করে যে ব্যক্তিগত-ডিভাইস অ্যাক্সেস স্বয়ংক্রিয়ভাবে কর্মীদের জন্য সস্তা বা আরও সুবিধাজনক।
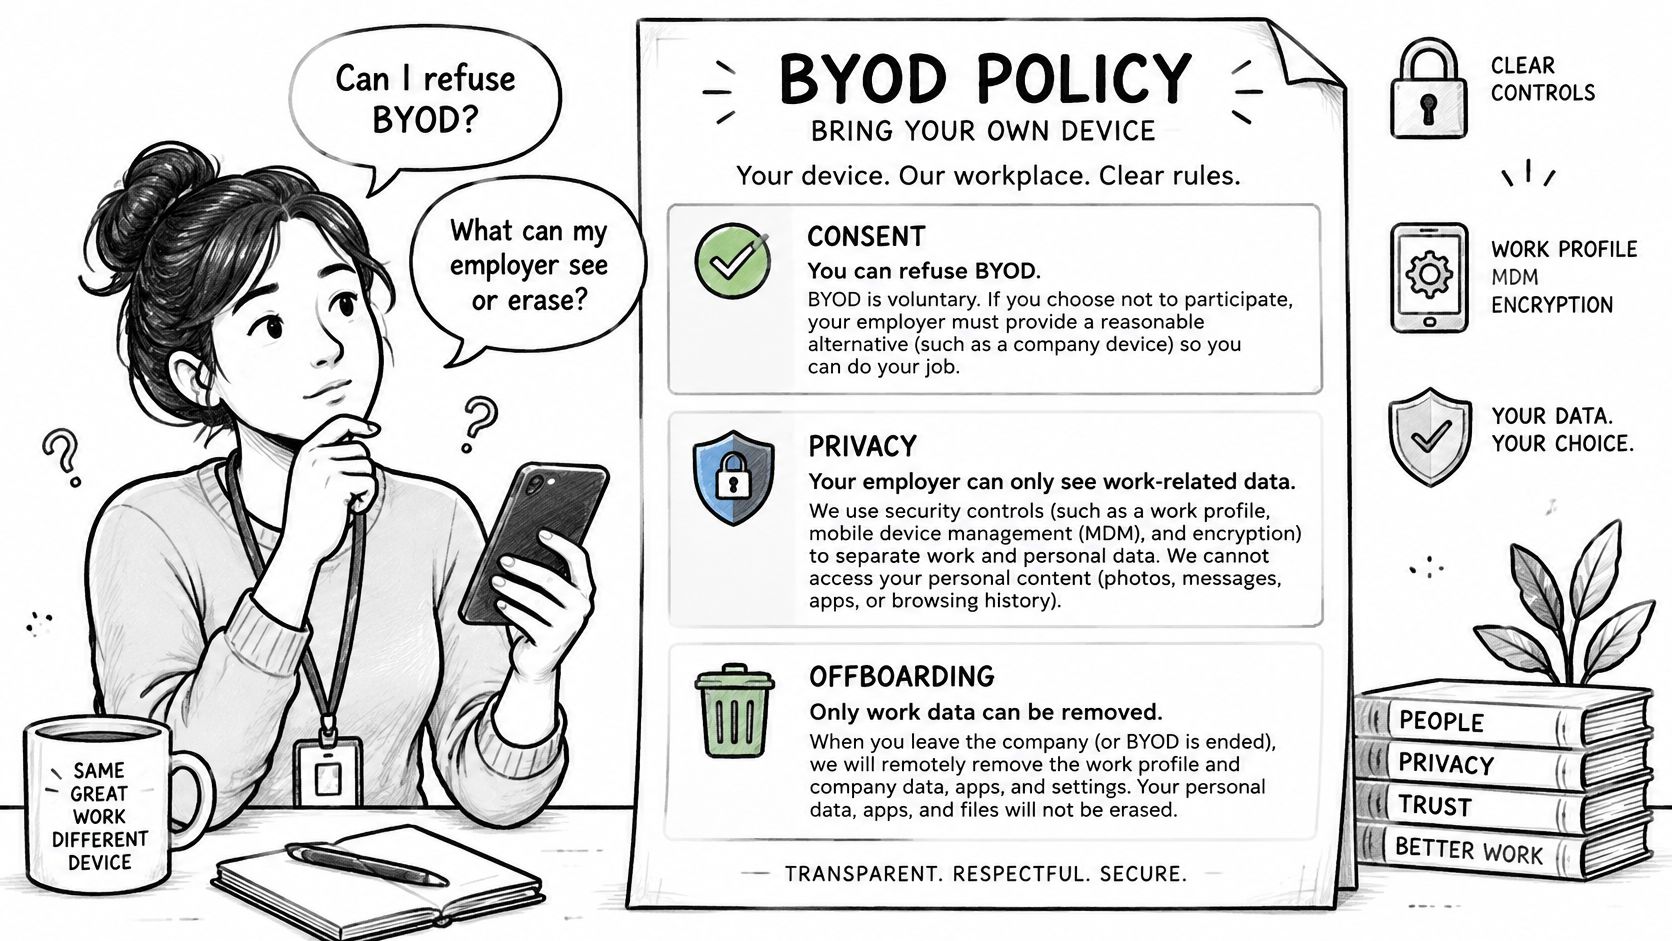
বিজ্ঞপ্তিতে সহজ ভাষায় বলা উচিত:
- কোন সুরক্ষা টেলিমেট্রি সংগ্রহ করা হয়, এবং কোন ব্যক্তিগত বিষয়বস্তু সংস্থা দেখতে পারে না।
- কী মুছে ফেলা যেতে পারে, যার মধ্যে এই নিশ্চিতকরণ অন্তর্ভুক্ত যে একটি কাজের প্রোফাইল সরিয়ে ফেলা হলে ব্যক্তিগত বিষয়বস্তু মুছে যাবে না।
- কাজ-সংক্রান্ত মোবাইল ডেটা এবং ডিভাইসের ক্ষয়ক্ষতির জন্য কে অর্থ প্রদান করে, প্রাসঙ্গিক দেশের জন্য খরচের রিইমবার্সমেন্ট নিয়ম সহ।
- বিকল্প কী যদি কর্মী ব্যক্তিগত-ডিভাইস পরিচালনা প্রত্যাখ্যান করেন।
অংশগ্রহণ যদি কার্যকরীভাবে বাধ্যতামূলক হয় তবে একটি চেকবাক্স অর্থপূর্ণ সম্মতি নয়। একটি লোন ডিভাইস বা অন্য কোনো অ্যাক্সেস রুটের অফার দিন এবং পর্যবেক্ষণ বা ডেটা ব্যবহার পরিবর্তিত হলে আবার সম্মতির জন্য জিজ্ঞাসা করুন। ভিজিটর চেক-ইন প্রক্রিয়ার জন্য, টিমগুলি কী ধরনের পরিচয় সংক্রান্ত তথ্য প্রয়োজনীয় এবং কীভাবে এটি পরিচালনা করা উচিত তা বিবেচনা করার জন্য নির্দেশিকা হিসেবে চেক-ইনের আগে অতিথির আইডি যাচাই করুন বিকল্প ব্যবহার করতে পারে।
অফবোর্ডিংয়ের সময় সার্টিফিকেট, ম্যানেজমেন্ট প্রোফাইল, ক্যাশ করা টোকেন এবং ডিভাইসের সাথে যুক্ত যেকোনো xPSK কী সরিয়ে ফেলতে হবে। একটি Purple Access ডেমো একজন প্রকৌশলীকে একটি লাইভ নেটওয়ার্কে একটি অ্যাপার্টমেন্টের ডিভাইসগুলি ব্যবহার করে কীভাবে একটি কী ইস্যু এবং বাতিল করতে হয় তা দেখাতে পারে: একটি লক, একটি থার্মোস্ট্যাট, একজন গেস্টের ল্যাপটপ এবং একজন ক্লায়েন্টের কর্মীর ফোন।
- একটি সক্রিয় ডিভাইসে একটি কী ইস্যু করুন।
- এটি বাতিল করুন।
- অ্যাক্সেস বন্ধ হতে কত সময় লাগে তা রেকর্ড করুন।
- পাইলটের রিভোকেশন পাশ মার্ক হিসেবে ফলাফলটি রেকর্ড করুন।
রুটের ক্রম নিশ্চিত করুন এবং প্রথমে এটি পাইলট পরীক্ষা করুন
এমন একটি ক্রমে রুটগুলি রোল আউট করুন যা ব্যতিক্রমগুলিকে পুরো নেটওয়ার্ক নির্দিষ্ট করতে দেয় না। প্রতিটি ডিভাইস ক্লাস একটি ডিফল্ট পায়, এবং পাইলট নিশ্চিত করে যে রুটটি বাস্তব সাইটের পরিচয়, কন্ট্রোলার এবং ডিভাইসের সাথে কাজ করছে।
EAP-TLS-এ ম্যানেজড কর্মীদের ডিভাইস দিয়ে শুরু করুন। এনরোল করা ল্যাপটপ এবং ফোনের জন্য সার্টিফিকেট রুট ব্যবহার করুন, যার অ্যাক্সেস ডিরেক্টরি গ্রুপের সাথে যুক্ত থাকবে এবং যার রিভোকেশন পাথ টেস্ট করা হয়েছে।
গেস্ট পোর্টাল যোগ করুন। সাইন-ইন অভিজ্ঞতা স্পষ্ট করুন এবং প্রতিটি গেস্ট সেশনের সম্মতি রেকর্ড করুন।
ব্যক্তিগত এবং আনম্যানেজড কর্মীদের ফোন একটি WiFi পাস-এ সরিয়ে নিন। এটি ব্যবহারকারীদের এমন একটি পথ দেয় যাতে সম্পূর্ণ ডিভাইস এনরোলমেন্টের প্রয়োজন হয় না।
শেয়ার করা টিল, কিওস্ক এবং IoT ডিভাইসগুলিকে ইউনিক xPSK কী-তে রাখুন। প্রতিটি ডিভাইসকে তার নিজস্ব অ্যাক্সেস পলিসিতে বরাদ্দ করুন এবং কার কাছে এর ক্রিডেনশিয়াল রয়েছে তা রেকর্ড করুন।
শুধুমাত্র ব্যতিক্রমী ক্ষেত্রেই ফলব্যাক রুট প্রয়োগ করুন। যেখানে ডিফল্ট রুট সম্ভব নয়, সেখানে ব্রাউজার-অনলি অ্যাক্সেস, গেস্ট বা কন্ট্রাক্টর নেটওয়ার্ক, একটি লোন ডিভাইস, বা ম্যানুয়াল রিভিউ ব্যবহার করুন।
লঞ্চ করার আগে পাইলট পরিমাপ নির্ধারণ করুন
কেউ এনরোলমেন্ট শুরু করার আগে একটি পাইলট সাইট বেছে নিন এবং পাসের মার্ক নির্ধারণ করুন। এনরোলমেন্ট সম্পূর্ণ হওয়া, প্রথম সফল প্রমাণীকরণ, প্রতি 100টি এনরোলমেন্টে হেল্প-ডেস্কের যোগাযোগ, এবং অ্যাক্সেস বাতিল করার সময় পরিমাপ করুন। আপনি যদি পাইলটের পরে থ্রেশহোল্ড সেট করেন, তবে একটি দুর্বল ফলাফলকে গ্রহণযোগ্য বলা অত্যন্ত সহজ হয়ে যায় কারণ সাইটটি ইতিমধ্যেই লাইভ রয়েছে।
একটি ডিজাইন সেশন বুক করুন এবং আপনার SSID তালিকা, অ্যাক্সেস পয়েন্ট ভেন্ডর, ডিরেক্টরি, এবং MDM সাথে আনুন। একজন নেটওয়ার্ক ইঞ্জিনিয়ার রোলআউটের আগে ওপেন, সিকিউর এবং xPSK নেটওয়ার্কগুলিতে সেই বিবরণগুলি ম্যাপ করতে পারেন এবং পাইলট সাইটের বিরুদ্ধে পরিকল্পনাটি যাচাই করতে পারেন। ডেমো দেওয়ার অনুরোধে প্রতিষ্ঠানের নাম এবং যোগাযোগের বিবরণ নেওয়ার সাথে সাথে বর্তমানে গ্রাহকের WiFi-তে কী চলছে, যার মধ্যে SSID, অ্যাক্সেস পয়েন্ট ভেন্ডর, ডিরেক্টরি এবং MDM অন্তর্ভুক্ত রয়েছে, তা ক্যাপচার করা হয়।
Purple Access ক্যাপটিভ-পোর্টাল সাইন-ইন এবং সম্মতি, MDM-এর মাধ্যমে EAP-TLS সার্টিফিকেট এবং অনিয়ন্ত্রিত সরঞ্জামের জন্য প্রতি-ডিভাইস কী সমর্থন করে। ডেমোর ব্যবস্থা করতে এবং ডিজাইন সেশনে আপনার ডিভাইস এবং নেটওয়ার্কের বিবরণ আনতে Purple Access-এ যান।