
Hotspot 2.0 গাইড: Passpoint রোমিং ব্যাখ্যা করা হয়েছে
Published
আপনি এই মুহূর্তটি জানেন: একজন অতিথি বিমানবন্দরে নামেন, একটি হোটেলে চেক-ইন করেন, বা একটি স্টেডিয়ামের সিটে বসেন, এবং WiFi অভিজ্ঞতা আবার শুরু হয়। SSID খুঁজুন, একটি Captive Portal খুলুন, একটি ইমেল ঠিকানা বা রুম নম্বর টাইপ করুন, লগইন পেজ সাফ হওয়ার জন্য অপেক্ষা করুন, তারপর পরবর্তী ভেন্যুতে আবার সব পুনরাবৃত্তি করুন।
সেই বারবার করা ম্যানুয়াল প্রক্রিয়াটির পরিবর্তে সেলুলার রোমিংয়ের মতো মসৃণ সুবিধা প্রদান করতে Hotspot 2.0 তৈরি করা হয়েছে। ডিভাইসটির উচিত একটি বিশ্বস্ত নেটওয়ার্ক সনাক্ত করা, ব্যাকগ্রাউন্ডে প্রমাণীকরণ করা এবং ব্যবহারকারীকে নেটওয়ার্ক অপারেটর হিসেবে কাজ করতে না বলে সংযোগ স্থাপন করা। আপনি যদি এই সমস্যার একটি পরিচিত উদাহরণ দেখতে চান, তবে St Christopher's Inns travel blog picks-এ থাকা ভ্রমণের পরামর্শ এবং কানেক্টিভিটি টিপসগুলো অস্থিতিশীল গেস্ট WiFi এবং বারবার লগইন করার একই দৈনন্দিন অভিজ্ঞতার কথা মনে করিয়ে দেয়।
সূচিপত্র
- Hotspot 2.0 যে দৈনন্দিন সমস্যা সমাধানের জন্য তৈরি করা হয়েছে
- Hotspot 2.0 যেভাবে নেপথ্যে কাজ করে
- Hotspot 2.0 Passpoint এবং এর পেছনের মানদণ্ডসমূহ
- Passpoint Release 1, Release 2 এবং Release 3 এর তুলনা
- ডিপ্লয়মেন্টের সুবিধা এবং যেখানে Hotspot 2.0 এর আসল গুরুত্ব
- অনবোর্ডিং রিকভারি এবং হেল্প-ডেস্কের বাস্তবতা
- ইন্টারওপারেবিলিটির সীমাবদ্ধতা এবং OpenRoaming লেয়ার
- চলতি ব্যবস্থা ব্যাহত না করে Hotspot 2.0 চালু করা
প্রতিদিনের যেসকল সমস্যা সমাধানের জন্য Hotspot 2.0 তৈরি করা হয়েছে
একটি ভালো WiFi অভিজ্ঞতা অদৃশ্য মনে হওয়া উচিত। তার বদলে, ব্যবহারকারীরা এখনও প্রতিটি নতুন জায়গায় একই ক্রমানুসারের মুখোমুখি হন, একটি নতুন SSID, একটি Captive Portal, একটি ফর্ম, এবং একটি লগইন যা তারা সম্ভবত পরের বার আবার পুনরাবৃত্তি করবে।
একটি একক ভবনের ভেতরে এই জটিলতাটি এড়িয়ে যাওয়া সহজ, কিন্তু সারাদিনের ভ্রমণের সময় এটি কষ্টকর হয়ে ওঠে। যে ফোনটি সেলুলার নেটওয়ার্কে রোম করতে জানে, সেটি প্রতিটি নতুন এক্সেস পয়েন্টে পৌঁছানোর সাথে সাথে যেন কোনো হারিয়ে যাওয়া ভিজিটরের মতো আচরণ না করে। Hotspot 2.0 এই প্রত্যাশাকে ঘিরেই ডিজাইন করা হয়েছে, যাতে ব্যবহারকারী ম্যানুয়ালি চেষ্টা করার আগেই নেটওয়ার্ক ডিভাইসটিকে চিহ্নিত করতে পারে এবং এটি যুক্ত হওয়ার যোগ্য কিনা তা নির্ধারণ করতে পারে।
লগইন পেজে এসে ব্যবহারকারীর মানসিক ধারণা ব্যাহত হয়
সমস্যাটি কেবল সুবিধার নয়। প্রতিটি Captive Portal বিলম্ব বাড়ায়, এবং প্রতিটি নতুন এন্ট্রিতে ব্যবহারকারীকে অ্যাক্সেসের বিনিময়ে সময় ব্যয় করতে হয়, এমনকি ডিভাইসটি ইতিমধ্যেই কোনো আইডেন্টিটি প্রোভাইডার বা ম্যানেজড প্রোফাইল দ্বারা স্বীকৃত হলেও। যে সব স্থানে মানুষ বিভিন্ন বিল্ডিং, টার্মিনাল বা চেইন প্রপার্টিগুলির মধ্যে যাতায়াত করে, সেখানে এই অতিরিক্ত ধাপটি একটি দৈনন্দিন সাপোর্ট বোঝা হয়ে দাঁড়ায়।
এই কারণেই Hotspot 2.0 সবচেয়ে বেশি গুরুত্বপূর্ণ যেখানে WiFi কোনো আলাদা কাজের বিষয় না হয়ে পরিবেশের একটি অংশ হওয়ার কথা। এর লক্ষ্য হল মোবাইল কাভারেজ থেকে মানুষ ইতিমধ্যে যে অভিজ্ঞতা প্রত্যাশা করে তা প্রদান করা - ভেতরে প্রবেশ করুন, কানেক্ট করুন, চলতে থাকুন। একজন হোটেল গেস্ট, একজন যাত্রী এবং একটি ম্যানেজড ডিভাইসে থাকা একজন কর্মচারী সবাই এই মডেল থেকে উপকৃত হন, যদিও প্রতিটি কানেকশনের পেছনের ব্যাকএন্ড ওয়ার্কফ্লো খুব আলাদা হতে পারে।
ব্যবহারিক নিয়ম: সংযোগ প্রক্রিয়ার জন্য যদি কোনো ব্যক্তিকে পাসওয়ার্ড মনে রাখতে হয়, কোনো পোর্টাল খুলতে হয়, অথবা প্রতিবার পরিদর্শনের সময় তাদের বিবরণ পুনরায় দিতে হয়, তবে নেটওয়ার্কটি একটি অ্যাক্সেস সিস্টেমের বদলে এখনও একটি গেস্ট বুকের মতো কাজ করছে।
Hotspot 2.0 ব্যাকএন্ডে প্রকৃতপক্ষে যেভাবে কাজ করে
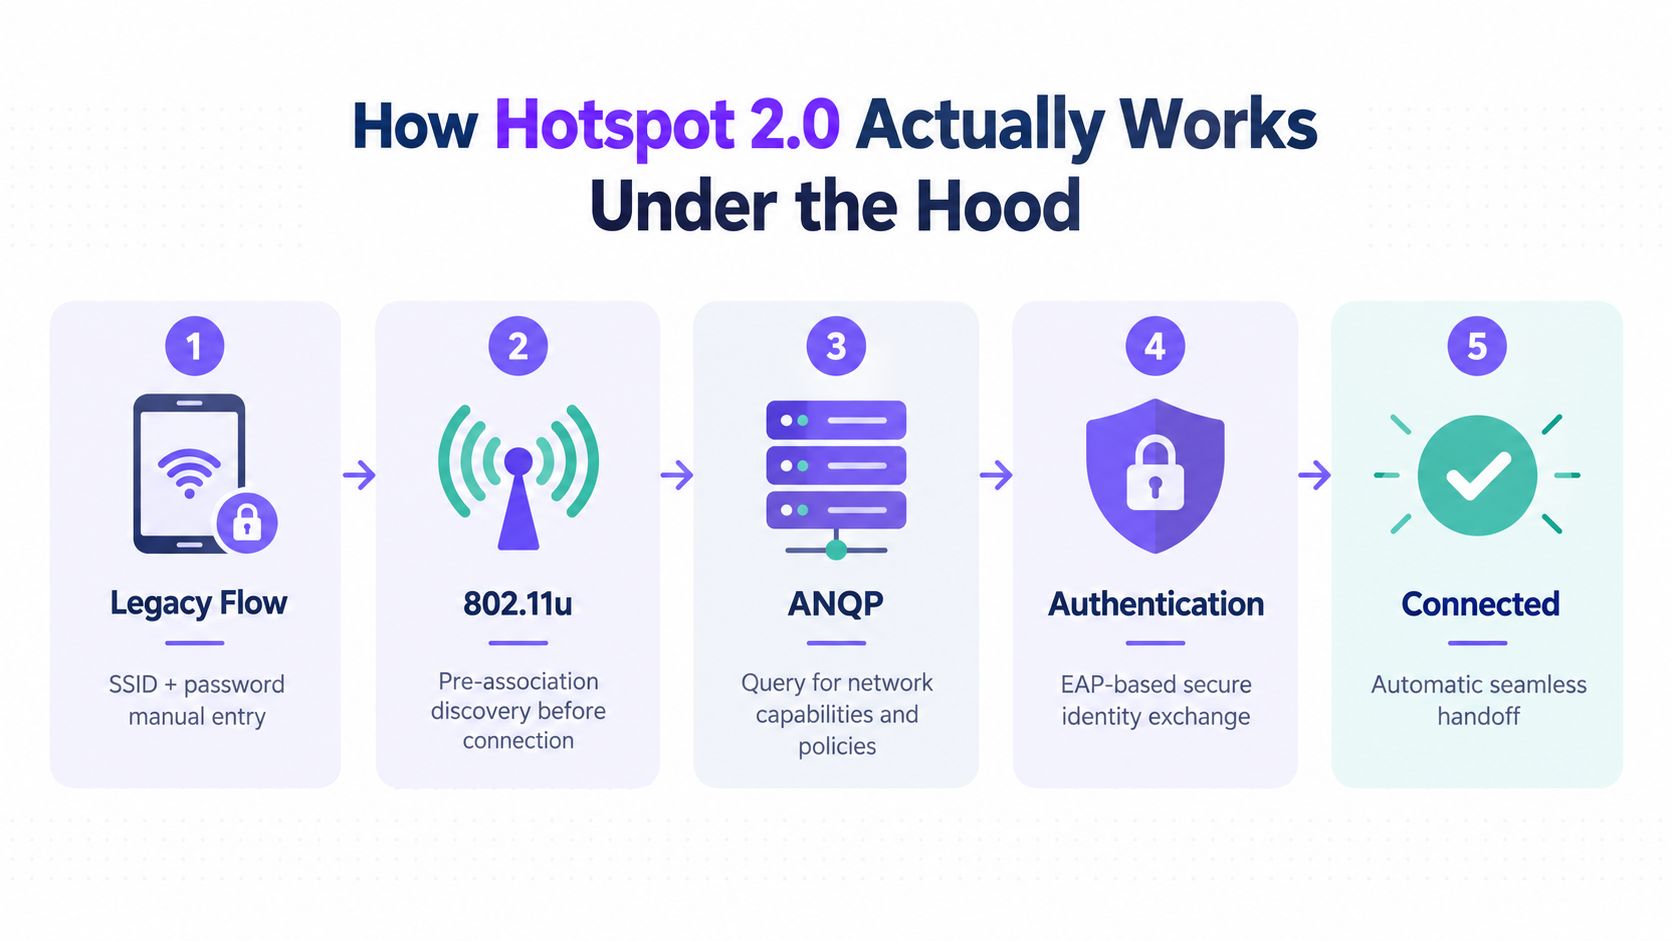
Hotspot 2.0 আবিষ্কারের মাধ্যমে শুরু হয়, এবং এটি কানেকশনের পুরো ধরণ বদলে দেয়। একটি লেগ্যাসি WiFi নেটওয়ার্ক প্রায়শই ডিভাইসের যুক্ত হওয়ার জন্য অপেক্ষা করে কিছু প্রকাশ করার আগে। Hotspot 2.0 ক্লায়েন্টকে প্রথমে জিজ্ঞাসা করার অনুমতি দেয়, তারপর সিদ্ধান্ত নেয় যে নেটওয়ার্কটি ডিভাইসে আগেই সেভ করা প্রোফাইলের সাথে মেলে কিনা।
ডিভাইসটি যুক্ত হওয়ার আগেই নেটওয়ার্ক রিড করে
802.11u ক্লায়েন্টকে অ্যাসোসিয়েশনের আগে অ্যাক্সেস পয়েন্টকে কোয়েরি করার একটি উপায় দেয়। এটি হলো প্রথম গুরুত্বপূর্ণ পরিবর্তন। প্রথমে যুক্ত হয়ে পরে অ্যাক্সেস ঠিক করার বদলে, ডিভাইসটি জানতে চাইতে পারে এটি কী ধরণের নেটওয়ার্ক, এটি সঠিক আইডেন্টিটি পদ্ধতি সমর্থন করে কিনা এবং ডিভাইসের প্রোফাইলটি সেই পরিবেশের জন্য উপযুক্ত কিনা। Access Network Query Protocol, বা ANQP, অপারেটরের পরিচয়, রোমিং কনসোর্টিয়াম তথ্য, ভেন্যুর ধরণ এবং সমর্থিত অথেন্টিকেশন সার্ভিসসহ সেই আদান-প্রদান পরিচালনা করে যেমনটা Microsoft-এর Passpoint ডকুমেন্টেশনে বর্ণনা করা হয়েছে।
এই প্রক্রিয়াটি একটি হোটেলের ফ্রন্ট ডেস্কের মতো কাজ করে, যেখানে কেউ আসার আগেই রুমের তালিকা টাঙানো থাকে। ডিভাইসটি প্রদর্শিত তথ্য পরীক্ষা করে, সেটিকে নিজের ক্রেডেনশিয়ালের সাথে তুলনা করে, এবং কেবল তখনই এগিয়ে যায়। যদি প্রোফাইলটি না মেলে, তবে ক্লায়েন্ট কোনো সাধারণ গেস্ট ফ্লোতে বিভ্রান্ত হয়ে পড়ে পরে ব্যর্থ হওয়ার বদলে সঠিকভাবে থেমে যেতে পারে।
অথেন্টিকেশন ডিসকভারির পরে ঘটে, পোর্টালের পরে নয়
ডিভাইসটি একটি সামঞ্জস্যপূর্ণ নেটওয়ার্ক খুঁজে পেলে, এটি Extensible Authentication Protocol পদ্ধতির সাথে 802.1X ব্যবহার করে। ডিভাইসটি কীভাবে প্রভিশন করা হয়েছিল তার উপর নির্ভর করে প্রোফাইলটিতে EAP-TLS, EAP-TTLS, বা একটি SIM-ভিত্তিক EAP পদ্ধতির প্রয়োজন হতে পারে। এর ফলে তৈরি হওয়া লিঙ্কটি WPA2-Enterprise বা WPA3-Enterprise ব্যবহার করে, তাই এর চূড়ান্ত ফলাফল হলো একটি স্বয়ংক্রিয়ভাবে এনক্রিপ্ট করা সংযোগ as noted in Microsoft's Passpoint documentation।
এটি লগইন পেজ থেকে কাজ সরিয়ে আইডেন্টিটি ম্যানেজমেন্টে নিয়ে যায়। নেটওয়ার্ক এখন সার্টিফিকেটের হেলথ, পলিসি ম্যাচিং এবং ক্রেডেনশিয়াল এখনও বৈধ কিনা তা নিয়ে চিন্তা করে। সার্টিফিকেটটির মেয়াদ শেষ হয়ে গেলে, আইডেন্টিটি বাতিল হয়ে গেলে বা প্রোফাইল ভুল হলে, অ্যাক্সেস স্পষ্টভাবেই ব্যর্থ হওয়া উচিত।
একটি ম্যানেজড ডিপ্লয়মেন্ট প্রায়শই সেই ব্যাকএন্ডকে একটি Cloud RADIUS সার্ভিস-এর সাথে যুক্ত করে যাতে আইডেন্টিটি কেন্দ্রীয়ভাবে পরিচালনা করা যায়। অ্যাক্সেস পয়েন্টটি যা সাপোর্ট করে তা বিজ্ঞাপন বা প্রচার করে, ক্লায়েন্ট একটি সংরক্ষিত প্রোফাইল নির্বাচন করে এবং অ্যাক্সেস প্রসেস সিদ্ধান্ত নেয় যে ডিভাইসটি নেটওয়ার্কের অন্তর্ভুক্ত কি না। ব্যবহারকারীকে প্রতিবার সেই ম্যাচিং ধাপটি সমাধান করতে হয় না।
কার্যকর মানসিক মডেলটি অত্যন্ত সহজ। প্রথমে ডিভাইসটি জানতে পারে নেটওয়ার্কটি কার। তারপর এটি পরীক্ষা করে যে নেটওয়ার্কটি এর প্রোফাইলের সাথে মেলে কিনা। এরপর এটি নিজস্ব পরিচয় উপস্থাপন করে এবং অ্যাক্সেসের সিদ্ধান্তের জন্য অপেক্ষা করে।
Hotspot 2.0 Passpoint এবং এর পেছনের স্ট্যান্ডার্ডসমূহ
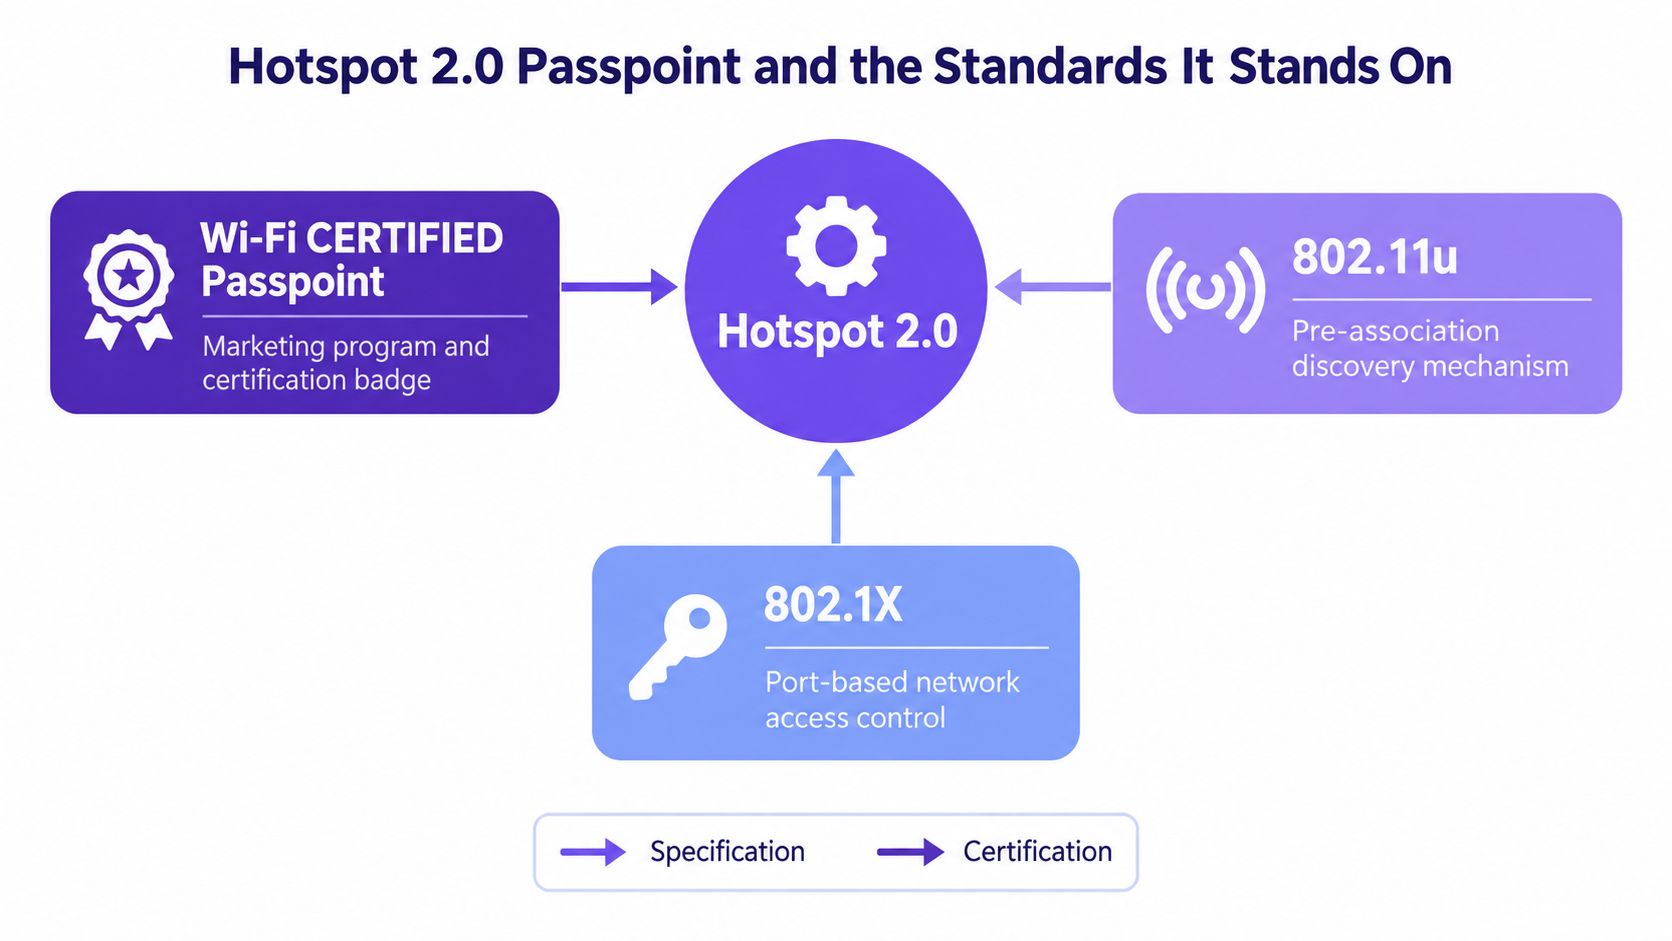
একটি Captive Portal-এর তুলনায় Hotspot 2.0-এর অধীনে একটি ফোন অন্যভাবে নেটওয়ার্কে যুক্ত হয়। ডিভাইসটি প্রথমে অ্যাক্সেস পয়েন্টটি সঠিক সক্ষমতা প্রচার করছে কিনা তা আবিষ্কার করে, তারপর এটি সংরক্ষিত প্রোফাইলের সাথে সেই নেটওয়ার্কটিকে মেলায় এবং কেবল তখনই অথেন্টিকেশন শুরু হয়। Wi-Fi CERTIFIED Passpoint হলো সেই আচরণের উপর নির্মিত সার্টিফিকেশন স্তর, যেখানে 802.11u প্রি-অ্যাসোসিয়েশন ডিসকভারি অংশগুলি সরবরাহ করে যা একটি ক্লায়েন্টকে সংযোগ করার আগেই নেটওয়ার্ক পরীক্ষা করার অনুমতি দেয়। এই সার্টিফিকেশনটি গুরুত্বপূর্ণ কারণ এটি বৈশিষ্ট্যটিকে কেবল একটি হার্ডওয়্যার পরিবারের মধ্যে সীমাবদ্ধ রাখার বদলে একাধিক ভেন্ডরকে একটি সাধারণ লক্ষ্য প্রদান করে প্রোগ্রামটির প্রাথমিক পরিমাপ এপ্রিল 2017 Wireless Broadband Alliance রেফারেন্সে উল্লেখ করা হয়েছে।
Hotspot 2.0 হলো মেকানিজম, Passpoint হলো ব্যাজ
আপনি যখন প্রোডাক্ট শিটগুলো পড়েন তখন এই পার্থক্যটি কার্যকর হয়। যদি কোনো ভেন্ডর বলে “Passpoint সমর্থিত,” তার মানে সাধারণত ইকুইপমেন্টটি ইন্টারঅপারেবিলিটি প্রোগ্রাম অতিক্রম করেছে। যদি এটি Hotspot 2.0 বলে, তবে এটি সাধারণত এর পেছনের ডিসকভারি এবং অথেন্টিকেশন আচরণকে বর্ণনা করে। যদি এটি 802.11u উল্লেখ করে, তবে এটি সেই অংশটিকে নির্দেশ করে যা কানেকশনের আগেই নেটওয়ার্ক তথ্য প্রকাশ করে।
সিকিউরিটি স্ট্যাকটি ব্র্যান্ডিংয়ের নিচে থাকে। 802.1X অ্যাক্সেস কন্ট্রোল পরিচালনা করে এবং WPA2-Enterprise বা WPA3-Enterprise এনক্রিপ্ট করা সেশন বহন করে। ক্লায়েন্টের এখনও একটি বৈধ আইডেন্টিটি প্রয়োজন, সেটি একটি সার্টিফিকেট হোক, একটি SIM-সমর্থিত ক্রেডেনশিয়াল হোক বা অন্য কোনো অনুমোদিত EAP মেথড হোক। এই কারণেই Passpoint ম্যানেজড ডিভাইস এবং MDM চালিত প্রোফাইলের সাথে এত ভালোভাবে মানিয়ে যায়।
একটি দরকারী অ্যানালজি হলো প্রতিটি দরজায় ব্যাজ রিডার সহ একটি অফিস ভবন। ব্যাজের ফরম্যাট গুরুত্বপূর্ণ, রিডারকে এটি বুঝতে হবে এবং দরজা খোলার আগে ব্যাক-এন্ড পলিসি সিস্টেমকে অবশ্যই ব্যাজটিকে বিশ্বাস করতে হবে। Passpoint একই যুক্তি অনুসরণ করে, কিন্তু "ব্যাজ" হলো একটি ডিভাইস প্রোফাইল এবং সার্টিফিকেট চেইন।
সার্টিফিকেট ভিত্তিক ডিভাইসগুলো এই মডেলে সঠিকভাবে খাপ খায়
কর্পোরেট ফ্লিটের জন্য, EAP-TLS প্রায়শই সবচেয়ে নিখুঁত সমাধান কারণ ডিভাইসটি একটি সার্টিফিকেট উপস্থাপন করে এবং সার্ভার পলিসির সাথে তা পরীক্ষা করে। এটি বিনিময় প্রক্রিয়াটিকে মেশিন-রিডেবল রাখে, যা রোমিং স্ট্যান্ডার্ডগুলোর জন্য প্রয়োজনীয়। এটি নেটওয়ার্ক টিমগুলোকে একটি স্পষ্ট রেভোকেশন পাথও প্রদান করে। যদি একটি ল্যাপটপ হারিয়ে যায় বা একটি ফোন ক্ষতিগ্রস্ত হয়, তবে সবাইকে একটি শেয়ার করা পাসওয়ার্ড ব্যবহার করতে বাধ্য না করেই অ্যাক্সেস সরিয়ে নেওয়া যেতে পারে।
সেটাই এই মডেলের মূল্য। Passpoint হলো পরিচয় বহনকারী ডিভাইসগুলোর জন্য একটি ইন্টারঅপারেবিলিটি ফ্রেমওয়ার্ক, যা ডিসকভারি, প্রোফাইল সিলেকশন এবং এনক্রিপ্টেড অথেন্টিকেশনকে একত্রিত করে।
অপারেটিং মানসিকতা: নেটওয়ার্কটি যদি কোনো প্রোভিশন করা ডিভাইসকে কোনো অজানা ডিভাইস থেকে আলাদা করতে না পারে, তবে এটি এখনও একটি সাধারণ উন্মুক্ত WiFi সিস্টেমের মতো আচরণ করছে।
Passpoint Release 1, Release 2 এবং Release 3 এর তুলনা
রিলিজগুলোকে ফিচারের চেকলিস্ট হিসেবে না দেখে ডিপ্লয়মেন্টের পরিপক্কতার পর্যায় হিসেবে বিবেচনা করলে এগুলো বোঝা আরও সহজ হয়। Release 1 স্বয়ংক্রিয় আবিষ্কার এবং নির্বাচন মডেল প্রতিষ্ঠা করেছে। Release 2 এতে Online Sign-Up বা OSU যোগ করেছে, যাতে একটি ডিভাইস ওভার-দ্য-এয়ারে একটি প্রোফাইল পেতে পারে। Release 3 যোগ করেছে WPA3-Enterprise সমর্থন এবং একটি একক-SSID মডেল যা সাধারণ পরিষেবা এবং OSU প্রভিশনিং উভয়ই পরিচালনা করতে পারে as described in technical and vendor documentation on Release 3।
মার্কেটিং সারসংক্ষেপের চেয়ে একটি রিলিজ টেবিল বেশি দরকারী
| রিলিজ | মূল সক্ষমতা | সিকিউরিটি বেসলাইন | OSU সমর্থন | ব্যবহারিক সীমাবদ্ধতা |
|---|---|---|---|---|
| Release 1 | স্বয়ংক্রিয় ডিসকভারি এবং সিলেকশন | WPA2-Enterprise | না | কেবল তখনই কাজ করে যখন একটি সামঞ্জস্যপূর্ণ প্রোফাইল আগে থেকেই বিদ্যমান থাকে |
| Release 2 | ওভার-দ্য-এয়ার প্রোফাইল প্রভিশনিং যুক্ত করে | WPA2-Enterprise | হ্যাঁ | প্রথমবারের ব্যবহারকারীদের জন্য দরকারী, তবে ডেপ্লয়মেন্ট সমর্থন সব জায়গায় সমান নয় |
| Release 3 | WPA3-Enterprise এবং একক-SSID প্রভিশনিং যুক্ত করে | WPA3-Enterprise | হ্যাঁ | সম্পূর্ণ সুবিধা ক্লায়েন্ট এবং ইনফ্রাস্ট্রাকচারের শেষ-থেকে-শেষ সমর্থনের ওপর নির্ভর করে |
গুরুত্বপূর্ণ অপারেশনাল দিকটি হলো Release 3 কোনো জাদুকরী সুইচ নয়। একটি রোলআউটে এখনও ক্লায়েন্ট অপারেটিং সিস্টেম, অ্যাক্সেস পয়েন্ট, কন্ট্রোলার এবং প্রামাণীকরণ সার্ভারকে একই সারিতে আনতে হয়। যদি এই স্তরগুলির একটিও পিছিয়ে থাকে, তবে ব্যবহারকারীর অভিজ্ঞতা সবচেয়ে পুরনো উপাদানটি যা সাপোর্ট করতে পারে তাতে ফিরে যায়।
OSU প্রথম সংযোগের সমস্যার সমাধান করে, প্রতিটি সমস্যার নয়
OSU গুরুত্বপূর্ণ কারণ প্রোফাইল ছাড়া একটি ডিভাইসের স্বয়ংক্রিয় ফ্লোতে প্রবেশের কোনো পথ থাকে না। এটি ভিজিটর এবং পূর্বে এনরোল না করা ডিভাইসগুলির জন্য বিশেষ করে গুরুত্বপূর্ণ। তবে OSU গভর্নেন্সের প্রয়োজনীয়তা দূর করে না, কারণ প্রোফাইলটি এখনও সঠিকভাবে ইস্যু, ইনস্টল এবং রক্ষণাবেক্ষণ করতে হয়।
এখানে সামঞ্জস্যতার একটি বাস্তবতাও স্বীকার করতে হবে। একটি ডিপ্লয়মেন্ট প্রযুক্তিগতভাবে চমৎকার হওয়া সত্ত্বেও বিভিন্ন ডিভাইসে ভিন্ন আচরণ করতে পারে। इसीलिए টিমগুলির স্লোগানের কথা না ভেবে সাপোর্টেড পাথ নিয়ে চিন্তা করা উচিত। প্রশ্নটি Passpoint বিদ্যমান কিনা তা নয়, প্রশ্ন হলো কোন ক্লায়েন্ট কোন রিলিজটি সঠিকভাবে ব্যবহার করতে পারে।
নেটওয়ার্ক টিমগুলির জন্য, রিলিজ পছন্দটি আইডেন্টিটি মডেল অনুসরণ করা উচিত, উল্টোটা নয়। যদি প্রোফাইল লাইফসাইকেল পরিপক্ক হয়, তবে Release 3 ফ্রিকশন কমাতে পারে। যদি এনভায়রনমেন্ট এখনও ম্যানুয়াল অনবোর্ডিংয়ের উপর নির্ভর করে, তবে Release 2 স্টাইলের প্রোভিশনিং এবং একটি ফলব্যাক অ্যাক্সেস পাথ অপরিহার্য থেকে যায়।
ডিপ্লয়মেন্টের সুবিধা এবং যেখানে Hotspot 2.0 তার সঠিক স্থান তৈরি করে
একটি হোটেলের লবি, এয়ারপোর্টের লাউঞ্জ বা ক্যাম্পাসের ফ্লোর ব্যস্ত থাকতে পারে এবং তবুও WiFi ব্যবহারকারীদের জন্য খারাপ অভিজ্ঞতা তৈরি করতে পারে যদি প্রতিবার ভিজিটে একই পোর্টাল স্ক্রিন দিয়ে শুরু হয়। Hotspot 2.0 তার স্থান তৈরি করে যখন অপারেটর প্রতিটি কানেকশনকে একটি সাধারণ লগইন পেজের মাধ্যমে পাঠানোর পরিবর্তে অ্যাক্সেসকে আইডেন্টিটি এবং প্রোফাইল স্টেট অনুসরণ করাতে চায়। এই পরিবর্তনটি গুরুত্বপূর্ণ কারণ এটি নেটওয়ার্ককে ডিভাইস অনুযায়ী পলিসি নির্ধারণ করতে, অ্যাক্সেস সঠিকভাবে বাতিল করতে এবং নিয়মিত ব্যবহারকারীদের Captive Portal-এর চক্র থেকে মুক্ত রাখতে সহায়তা করে।
এই মডেলটিকে সমর্থন করার জন্য ইকোসিস্টেমটি যথেষ্ট বড়। Wi-Fi Alliance-এর বর্তমান প্রযুক্তি ওভারভিউ বলছে যে বিশ্বব্যাপী ২,৮০০টিরও বেশি অনন্য ডিভাইস Wi-Fi CERTIFIED Passpoint প্রাপ্ত হয়েছে, যা দেখায় যে ডিভাইস সাইডটি আর সীমাবদ্ধতার কারণ নয় Wi-Fi Alliance টেকনোলজি ওভারভিউ। একই ওভারভিউ রিপোর্ট করে যে মেম্বার অপারেটররা সম্মিলিতভাবে ২ বিলিয়নেরও বেশি সাবস্ক্রাইবারকে সেবা দিয়েছে এবং বিশ্বব্যাপী ৩ কোটি (৩০ মিলিয়ন) এরও বেশি হটস্পট পরিচালনা করেছে, যা এটি বুঝতে সাহায্য করে যে পাবলিক অ্যাক্সেসের বিস্তার অব্যাহত থাকার সাথে সাথে আইডেন্টিটি-ভিত্তিক WiFi কেন আরও গুরুত্বপূর্ণ হয়ে উঠেছে।
অপারেশনাল ভ্যালু যেখানে স্পষ্ট হয়ে ওঠে
- কম পোর্টাল জটিলতা: ডিভাইসগুলো প্রতিবার পরিদর্শনের সময় একই লগইন ধাপগুলোর পুনরাবৃত্তি না করেই নেটওয়ার্কে পুনরায় যুক্ত হতে পারে।
- সঠিক আইডেন্টিটি কন্ট্রোল: সার্টিফিকেট বা অন্যান্য পরিচালিত শংসাপত্র ডিভাইসটিকে সঠিক পলিসির সাথে যুক্ত করে।
- উন্নত রোমিং সুবিধা: অংশগ্রহণকারী নেটওয়ার্কগুলো বিভিন্ন স্থানে এনরোল করা ডিভাইসগুলোকে সহজেই সনাক্ত করতে পারে।
- শেয়ার করা পাসওয়ার্ডের ওপর নির্ভরশীলতা হ্রাস: পাসওয়ার্ড জানা সবার ওপর প্রভাব না ফেলে সুনির্দিষ্ট কোনো ডিভাইস বা প্রোফাইলের ক্ষেত্রে সুবিধা প্রত্যাহার প্রযোজ্য হয়।
এই সুবিধাগুলো সাপোর্ট টিমগুলোর কাজের চাপ কমিয়ে দেয়। একটি হোটেল গ্রুপ গেস্ট অনবোর্ডিং আলাদা রেখেও ম্যানেজড ডিভাইসগুলোকে একটি সুনির্দিষ্ট পথ দিতে পারে। একজন বিমানবন্দর অপারেটর রোমিং ব্যবহারকারীদের জন্যও একই কাজ করতে পারে। একটি এন্টারপ্রাইজ ক্যাম্পাস এমন ডিভাইসগুলোর জন্য ম্যানুয়াল সাইন-ইন সংরক্ষিত রাখতে পারে যেগুলোতে এখনো কোনো প্রোফাইল নেই, আর এনরোল করা ডিভাইসগুলোকে অতিরিক্ত কোনো ঝামেলা ছাড়াই অথেন্টিকেশন প্রক্রিয়ার মধ্য দিয়ে যেতে দেয়।
পোর্টালগুলিতে কেন চাপ সৃষ্টি হতে শুরু করেছিল তা বুঝতে এই বৃদ্ধির প্রেক্ষাপটটি সাহায্য করে। সেই সময়ের WBA অনুমানে পূর্বাভাস দেওয়া হয়েছিল যে পাবলিক WiFi হটস্পটগুলি ২০১৫ সালের ৬৪.২ মিলিয়ন থেকে বেড়ে ২০২০ সালের মধ্যে ৪৩২.৫ মিলিয়নে পৌঁছাবে, এবং এই দ্রুত সম্প্রসারণের কারণেই পোর্টাল মডেলটি বড় স্কেলে বজায় রাখা কঠিন হয়ে পড়েছিল। অ্যাক্সেস লেয়ার যখন ক্রমাগত বড় হতে থাকে, তখন একটি ম্যানুয়াল লগইন ফ্লো দীর্ঘমেয়াদে কার্যকর থাকে না।
যদি সুবিধার মতোই কমপ্লায়েন্সও সমান গুরুত্বপূর্ণ হয়, তবে ডিজাইনের পছন্দটি আরও স্পষ্ট হয়ে ওঠে। আইডেন্টিটি ভিত্তিক WiFi একটি শেয়ার্ড পাসওয়ার্ড সেটআপের চেয়ে সেগমেন্টেশন এবং অ্যাক্সেস গভর্নেন্সের সাথে আরও স্বাভাবিকভাবে খাপ খায়, যার কারণে অনেক টিম এটিকে আরও শক্তিশালী পলিসি বাউন্ডারির সাথে যুক্ত করে। এই পরিচালনা সংক্রান্ত পদ্ধতির একটি সম্পর্কিত ধারণার জন্য দেখুন WiFi-এর জন্য Purple Access-এর PCI কমপ্লায়েন্স নির্দেশিকা।
অনবোর্ডিং রিকভারি এবং হেল্প ডেসকের বাস্তবতা
একটি ক্লিন ডেমো ডিভাইসে Passpoint বেশ সহজ মনে হয়। সাপোর্ট সংক্রান্ত সমস্যা শুরু হয় তখন, যখন সেই সহজ পথটি বাধাগ্রস্ত হয়। প্রোফাইল ছাড়া ব্যবহারকারী, পরিবর্তন করা ফোন, মেয়াদউত্তীর্ণ সার্টিফিকেট, বা বাতিল করা আইডেন্টিটি - এই সবই আসল টিকিট হিসেবে জমা হয়। আর এই কেসগুলি যদি অস্পষ্ট হয়, তবে স্ট্যান্ডার্ডটি নিজে সঠিকভাবে কাজ করা সত্ত্বেও পুরো সিস্টেমটি নির্ভরযোগ্য মনে হবে না।
নেটওয়ার্ককে চারটি প্রশ্নের স্পষ্ট উত্তর দিতে হবে
কোনো প্রোফাইল না থাকলে একটি ডিভাইস কীভাবে সেটি পায়? একটি পরিচালিত ফোন পরিবর্তন করা হলে কী ঘটে? কোনো সতর্কতা ছাড়াই মেয়াদের শেষ হওয়ার আগে আপনি কীভাবে সার্টিফিকেট শনাক্ত করবেন এবং নবায়ন করবেন? সমর্থিত নয় এমন ডিভাইসগুলো কোন বিকল্প পথ ব্যবহার করে?
এগুলো পরিচালনাগত প্রশ্ন, কোনো কাল্পনিক বিষয় নয়। Android Release 2 online sign-up সমর্থন করে, যা ব্যবহারকারীদের একটি প্রোফাইল পাওয়ার সাধারণ উপায় প্রদান করে, অন্যদিকে ম্যানেজড ডিভাইসগুলোর জন্য প্রায়শই একটি MDM-প্যাকিং প্রোফাইল বেশি কার্যকর হয়। এক্সেস টিমকে এখনও সার্টিফিকেটের স্থায়িত্ব পর্যবেক্ষণ করতে হয় এবং কোনো ডিভাইস পরিষেবা থেকে সরে গেলে পুরোনো আইডেন্টিটিগুলো অপসারণ করতে হয়। Microsoft's Passpoint guidance covers the underlying model
ব্যবহারিক নিয়ম: সার্টিফিকেট লাইফসাইকেল ম্যানেজমেন্টকে WiFi অপারেশনের অংশ হিসেবে বিবেচনা করুন, অন্য কেউ মনে রাখবে এমন কোনো ব্যাকগ্রাউন্ড PKI কাজ হিসেবে নয়।
সাপোর্ট কিউ হলো সেই জায়গা যেখানে ডিজাইনের কার্যকারিতা পরীক্ষা করা হয়। যদি একটি ডিভাইস সঠিকভাবে এনরোল করতে না পারে, তবে নেটওয়ার্কের একটি অনুমানযোগ্য রিকভারি পথ প্রয়োজন, ঠিক যেমন একটি ভবনের মূল দরজা বন্ধ থাকলে একটি বিকল্প প্রবেশপথের প্রয়োজন হয়।
পরিকল্পিতভাবে ফলব্যাক পাথ ডিজাইন করা
একটি সঠিক Passpoint রোলআউট গেস্ট অ্যাক্সেস বজায় রাখে। এটি এনরোল করা ডিভাইসগুলোর জন্য সহজ পথটিকে অন্য সবার জন্য রিকভারি পাথ থেকে আলাদা করে। বাস্তবে, এর অর্থ সাধারণত প্রথমবার আসা ভিজিটর, পুরনো ডিভাইস এবং অসাপোর্টেড অপারেটিং সিস্টেমের জন্য একটি Captive Portal বা অন্য কোনো নিয়ন্ত্রিত অনবোর্ডিং পথ বজায় রাখা।
মাল্টি-সাইট এনভায়রনমেন্টে, আইডেন্টিটি সার্ভিসেস এবং RADIUS পলিসি সেই পৃথকীকরণকে পরিচালনাযোগ্য করে তোলে। এগুলো টিমগুলোকে পরিচিত ডিভাইসগুলোকে সঠিক নেটওয়ার্কে যুক্ত করতে, প্রয়োজনে অ্যাক্সেস বাতিল করতে এবং কে কানেক্ট করেছে ও কেন করেছে সে সম্পর্কিত অডিট ভিজিবিলিটি বজায় রাখতে সাহায্য করে। উদাহরণস্বরূপ, Purple Access এই ধরনের নিয়ন্ত্রিত অ্যাক্সেস ডিজাইনের জন্য Cloud RADIUS এবং ডিরেক্টরি ভিত্তিক আইডেন্টিটির পাশাপাশি Passpoint ব্যবহার করে, তবে মূল বিষয়টি হলো পরিচালনা সংক্রান্ত: প্রগ্রেসিভ অ্যাক্সেস সবচেয়ে ভালো কাজ করে যখন ফলব্যাক পাথ আগে থেকেই পরিকল্পিত থাকে।
সাপোর্ট সম্পর্কিত প্রশ্নটি সবসময় একই হওয়া উচিত, অটোমেশন ব্যর্থ হলে ব্যবহারকারী কী দেখতে পান? উত্তরটি যদি "কিছুই না" হয়, তবে নেটওয়ার্ক টিমকে টিকিট এবং বিকল্প উপায়ের মাধ্যমে সেই ব্যর্থতার দায় নিতে হবে। উত্তরটি যদি দৃশ্যমান ডায়াগনস্টিকস সহ একটি স্পষ্ট ফলব্যাক হয়, তবে ডিপ্লয়মেন্টটি সহজে সাপোর্ট করার যোগ্য থাকে।
ইন্টারঅপারেবিলিটির সীমাবদ্ধতা এবং OpenRoaming লেয়ার
সবচেয়ে সাধারণ ভুল হলো এটি ধরে নেওয়া যে Passpoint একবার সক্রিয় হলেই তা যেকোনো স্থানে কাজ করে। এটি করে না। ডিভাইস সমর্থন সব ক্ষেত্রে সমান নয়, এবং ফেডারেশন লেয়ারটি ক্লায়েন্টের ক্ষমতা এবং প্রোফাইলের প্রাপ্যতা উভয়ের উপর নির্ভর করে। একটি প্রযুক্তিগত সূত্রে উল্লেখ করা হয়েছে যে Passpoint Release 3 Android 12 এবং পরবর্তী সংস্করণগুলোতে সমর্থিত, যেখানে iPhones এখনও Release 1-এ রয়েছে, যার অর্থ একই স্থানে ব্যবহারকারীদের মধ্যে বিভিন্ন ধরনের আচরণ দেখা যেতে পারে Purple's Passpoint interoperability guide।
ডিভাইস সাপোর্ট এবং প্রোফাইল সাপোর্ট একই কথা নয়
এই পার্থক্যটি গুরুত্বপূর্ণ। একটি ফোন স্ট্যান্ডার্ড সাপোর্ট করতে পারে কিন্তু একটি বৈধ প্রোফাইল না থাকলে কানেক্ট হতে ব্যর্থ হতে পারে। অন্য একটি ফোনে রোমিং প্রোফাইল থাকতে পারে কিন্তু প্ল্যাটফর্ম সাপোর্ট সীমিত হলে এখনও ফলব্যাক SSID-এ চলে যেতে পারে। এগুলি ভিন্ন ব্যর্থতা, এবং এগুলির জন্য ভিন্ন সমাধানের প্রয়োজন।
OpenRoaming ফেডারেশন লেয়ারকে সম্প্রসারিত করে, যার অর্থ এটি অংশগ্রহণকারী আইডেন্টিটি এবং অংশগ্রহণকারী ভেন্যুগুলোকে আরও সহজে একে অপরকে খুঁজে পেতে সহায়তা করে। এটি ডিভাইস সাপোর্ট, প্রোফাইল প্রোভিশনিং বা অসমর্থিত ক্লায়েন্টদের জন্য গেস্ট পাথের প্রয়োজনীয়তা দূর করে না। ব্যবহারিক ডিপ্লয়মেন্ট প্ল্যানিংয়ের জন্য, এটিই সঠিক ধারণা - ফেডারেশন অ্যাক্সেসের পরিধি বাড়ায়, কিন্তু অসামঞ্জস্যতা মুছে ফেলে না।
আপনি যদি ভিজিটর কানেক্টিভিটির বিকল্পগুলো বিবেচনা করেন, তবে Simsima's travel WiFi plans-এর বিস্তৃত ট্রাভেল এবং গেস্ট-WiFi প্ল্যানিং আলোচনাগুলো একটি দরকারী অনুস্মারক যে রোমিং সুবিধা সমস্যার একটি অংশের সমাধান করে। বাকি অংশটি নির্ভর করে কে অথেন্টিকেট করতে পারছে, কে পারছে না, এবং ভেন্যুটি কী বিকল্প ব্যবস্থা উপলব্ধ রাখছে তার ওপর।
বাস্তব নেটওয়ার্কে যে বিষয়টি প্রতিফলিত হয় তা হলো, Passpoint একটি প্রগ্রেসিভ অ্যাক্সেস লেয়ার, গেস্ট অনবোর্ডিংয়ের সম্পূর্ণ বিকল্প নয়। এটি সবচেয়ে ভালো কাজ করে যখন নথিভুক্ত ডিভাইসগুলো স্বয়ংক্রিয়ভাবে চলে এবং বাকি সবাই একটি নিরাপদ, নিয়ন্ত্রিত বিকল্পের মাধ্যমে যুক্ত হয়। এই লেয়ারযুক্ত পদ্ধতিটি কাগজে-কলমে কম দৃষ্টিনন্দন হতে পারে, তবে ডিভাইস এবং আইডেন্টিটিগুলো কী করতে পারে সে সম্পর্কে এটি আরও বাস্তবসম্মত।
চলতি কাজ ব্যাহত না করে Hotspot 2.0 চালু করা
একটি বুদ্ধিমান রোলআউট ফার্মওয়্যার দিয়ে নয়, বরং ব্যবহারকারীদের ধরণ দিয়ে শুরু হয়। ম্যানেজড ডিভাইসগুলির MDM-এর মাধ্যমে প্রোফাইল পাওয়া উচিত। যে দর্শনার্থীরা প্রথমবার আসছেন, তাদের সমর্থিত ক্ষেত্রে OSU-এর মতো একটি মানসম্মত অনবোর্ডিং পথ পাওয়া উচিত। অন্য সবার জন্য একটি নিয়ন্ত্রিত ফলব্যাক SSID থাকা উচিত, কারণ শুধুমাত্র নিবন্ধিত ডিভাইসগুলির জন্য কাজ করে এমন কোনো নেটওয়ার্ক একটি সম্পূর্ণ গেস্ট-অ্যাক্সেস কৌশল হতে পারে না।
অ্যাক্সেস পয়েন্টের ক্ষেত্রে সাধারণ পূর্বশর্তগুলি প্রয়োজন, যেমন 802.11u সাপোর্ট, RADIUS বা AAA ইন্টিগ্রেশন, এবং সঠিক ANQP অ্যাডভার্টাইজিং। এর পর অপারেশনস দলের এমন মেট্রিক্স প্রয়োজন যা সঠিক তথ্য দেয়, যেমন প্রোফাইল-ইনস্টল সফলতা, EAP ব্যর্থতার কোড, রোমিং প্রমাণীকরণ লেটেন্সি, এবং অপারেটিং সিস্টেম অনুযায়ী ফলব্যাক রেট। এগুলি ছাড়া আপনি কেবল নেটওয়ার্ক উন্নত হওয়ার আশা করতেই থাকবেন।
Purple Access-এর থ্রি-SSID প্ল্যানিং মডেল এই আর্কিটেকচারটি তৈরি করার একটি উপায়, তবে কোনো পণ্যের নাম ছাড়াও সিদ্ধান্তের নিয়মটি খুব সহজ: নিবন্ধিত এবং আইডেন্টিটিযুক্ত ব্যবহারকারীদের জন্য Passpoint ব্যবহার করুন, অন্য সবার জন্য একটি নিয়ন্ত্রিত ফলব্যাক SSID রাখুন, এবং উভয়ই পরিমাপ করুন।
আপনি যদি একটি রোলআউটের পরিকল্পনা করেন, তবে Purple Access আপনাকে আপনার সমর্থিত ডিভাইসগুলির চারপাশে আইডেন্টিটি, প্রোফাইল এবং ফলব্যাক লেয়ারগুলি সাজাতে সাহায্য করতে পারে। বিদ্যমান ব্যবস্থার কোনো ব্যাঘাত না ঘটিয়ে কীভাবে একটি ধাপে ধাপে বাস্তবায়নে Passpoint, Cloud RADIUS, এবং নিয়ন্ত্রিত গেস্ট অনবোর্ডিং যুক্ত করা যায় তা দেখতে Purple Access দেখুন।

