প্রোটেক্টিভ DNS ব্যাখ্যাকৃত: এটি কীভাবে কাজ করে এবং কেন এটি গুরুত্বপূর্ণ
Published
হোটেল লবিতে একজন গেস্ট একটি লিঙ্কে ট্যাপ করেন এবং পেজটি লোড হতে শুরু করে। ব্রাউজার ওয়েবসাইটে কানেক্ট করার আগে, গেস্টের ডিভাইসটিকে ইন্টারনেট কোথায় সেই সাইটটি রয়েছে তা খুঁজে বের করতে হবে। সেই শান্ত লুকআপ গন্তব্যটি অনুমোদন করা উচিত কিনা তা পরীক্ষা করার একটি সুযোগ দেয়।
Protective DNS এই রুটিন ধাপে একটি সুরক্ষার সিদ্ধান্ত যোগ করে। এটি সংস্থাগুলোকে শেয়ার করা নেটওয়ার্কে থাকা মানুষ এবং ডিভাইসগুলোকে সুরক্ষিত রাখতে সাহায্য করতে পারে, তবে এটি কেবল তখনই কাজ করে যখন তাদের ট্র্যাফিক ম্যানেজড resolver ব্যবহার করে। সেই পার্থক্যটি বোঝা পারফরম্যান্স, ব্যতিক্রম, বাইপাস রুট এবং গোপনীয়তার পরিকল্পনা করা সহজ করে তোলে।
সূচিপত্র
- কেন প্রতিটি ওয়েবসাইটে প্রবেশ DNS লুকআপের মাধ্যমে শুরু হয়
- নাম রেজোলিউশন পর্যায়ে Protective DNS কী ভূমিকা পালন করে
- সম্পূর্ণ নেটওয়ার্কজুড়ে কীভাবে পলিসি প্রয়োগ করা হয়
- পারফর্ম্যান্সের ওপর প্রভাব এবং পরিমাপযোগ্য পেজ লোড সুবিধা
- বিভিন্ন ভেন্যু এবং এন্টারপ্রাইজে বাস্তব ব্যবহারের ক্ষেত্রসমূহ
- আপনার নেটওয়ার্কের জন্য সঠিক পদ্ধতি বেছে নেওয়া
- ব্লক করা সংখ্যার বাইরে Protective DNS-এর মূল্য পরিমাপ করা
- আপনার Protective DNS চালুর পরিকল্পনার জন্য পরবর্তী পদক্ষেপ
কেন প্রতিটি ওয়েবসাইট ভিজিট একটি DNS লুকআপ দিয়ে শুরু হয়
একটি ওয়েবসাইটের নাম মানুষের জন্য মনে রাখা সহজ। কম্পিউটারের সংযোগ স্থাপনের জন্য একটি নেটওয়ার্ক ঠিকানার প্রয়োজন। Domain Name System (DNS) এই অনুবাদটি প্রদান করে, যা একটি ফোন বুকের মতো কাজ করে - একজন ব্যক্তির নামকে এমন একটি নম্বরে রূপান্তর করে যা আপনি ডায়াল করতে পারেন।
গেস্ট যখন লিঙ্কটিতে ট্যাপ করে, তখন ব্রাউজার ওয়েবসাইটের নামের সাথে সম্পর্কিত ঠিকানার জন্য একটি DNS রিজলভারকে জিজ্ঞাসা করে। রিজলভার উত্তরটি খুঁজে বের করে ফেরত পাঠায়। ব্রাউজার তখন গন্তব্যে সংযোগ করার চেষ্টা করতে পারে। DNS নিজে পেজ বহন করে না, তবে ডিভাইসটিকে কোথায় অনুরোধ করতে হবে তা খুঁজে পেতে সহায়তা করে।
সেই পর্যায়ক্রমটি একটি দরকারী সুরক্ষা চেকপয়েন্ট তৈরি করে। resolver যদি অনুরোধ করা ডোমেনটিকে পরিচিত হুমকি হিসেবে সনাক্ত করে, তবে ব্রাউজার সংযুক্ত হওয়ার আগেই এটি একটি ব্যবহারযোগ্য উত্তর প্রদান করতে অস্বীকার করতে পারে। একটি রক্ষামূলক DNS পরিষেবা এন্ডপয়েন্টে কোনো ডাউনলোড করা ফাইল বা সন্দেহজনক ক্রিয়াকলাপের জন্য অপেক্ষা না করে, এই লুকআপ ধাপে সুরক্ষা নীতি প্রয়োগ করে।
ব্যবহারিক পার্থক্য: DNS একটি ডিভাইসকে একটি গন্তব্য খুঁজে পেতে সহায়তা করে। Protective DNS লুকআপটি সফল হওয়া উচিত কিনা সে সম্পর্কে একটি সিদ্ধান্ত যোগ করে।
এটি বিশেষ করে সেইসব জায়গায় গুরুত্বপূর্ণ যেখানে অনেক মানুষ এবং ডিভাইস নেটওয়ার্ক পরিকাঠামো শেয়ার করে। একটি হোটেলে গেস্টদের ফোন, স্টাফদের ল্যাপটপ, পেমেন্ট টার্মিনাল এবং সংযুক্ত বিল্ডিংয়ের সরঞ্জাম একই সামগ্রিক নেটওয়ার্কের বিভিন্ন অংশ ব্যবহার করতে পারে। একটি অফিস, আবাসিক প্রপার্টি, বা পাবলিক ভেন্যু একই ধরণের চ্যালেঞ্জের মুখোমুখি হয়, যদিও ব্যবহারকারী এবং ডিভাইসগুলো ভিন্ন হতে পারে।
প্রতিরক্ষামূলক DNS সেই লুকআপগুলির জন্য একটি সাধারণ চেকপয়েন্ট প্রদান করতে পারে, তবে এটি একটি সম্পূর্ণ সুরক্ষা প্রোগ্রাম নয়। এটি এমন একটি ডিভাইসকে রক্ষা করবে না যা পরিচালিত সমাধানকারী এড়িয়ে চলে, এবং এটি এন্ডপয়েন্ট সুরক্ষার, অ্যাক্সেস নিয়ন্ত্রণ বা সতর্ক নেটওয়ার্ক ডিজাইনকে প্রতিস্থাপন করে না। দরকারী প্রশ্নগুলি হলো কীভাবে সমাধানকারী তার সিদ্ধান্ত নেয়, কীভাবে একটি প্রতিষ্ঠান ডিভাইসগুলিকে কাঙ্ক্ষিত পথে রাখে, এবং কোনো বাধা সৃষ্টি না করে পরিষেবাটি সাহায্য করছে বলে কী প্রমাণ রয়েছে।
নেম রেজোলিউশন পর্যায়ে প্রটেক্টিভ DNS কীভাবে কাজ করে
প্রটেক্টিভ DNS হলো একটি পলিসি-এনফোর্সিং রিকার্সিভ রিজলভার। একটি রিকার্সিভ রিজলভার ডিভাইসের পক্ষে অনুরোধগুলি পরিচালনা করে, যখন প্রটেক্টিভ DNS নিয়ম প্রয়োগ করে সিদ্ধান্ত নেয় যে একটি অনুরোধ করা গন্তব্যের একটি স্বাভাবিক DNS উত্তর পাওয়া উচিত কিনা। এটি কেবল দ্রুত বা এনক্রিপ্ট করা DNS নয়।
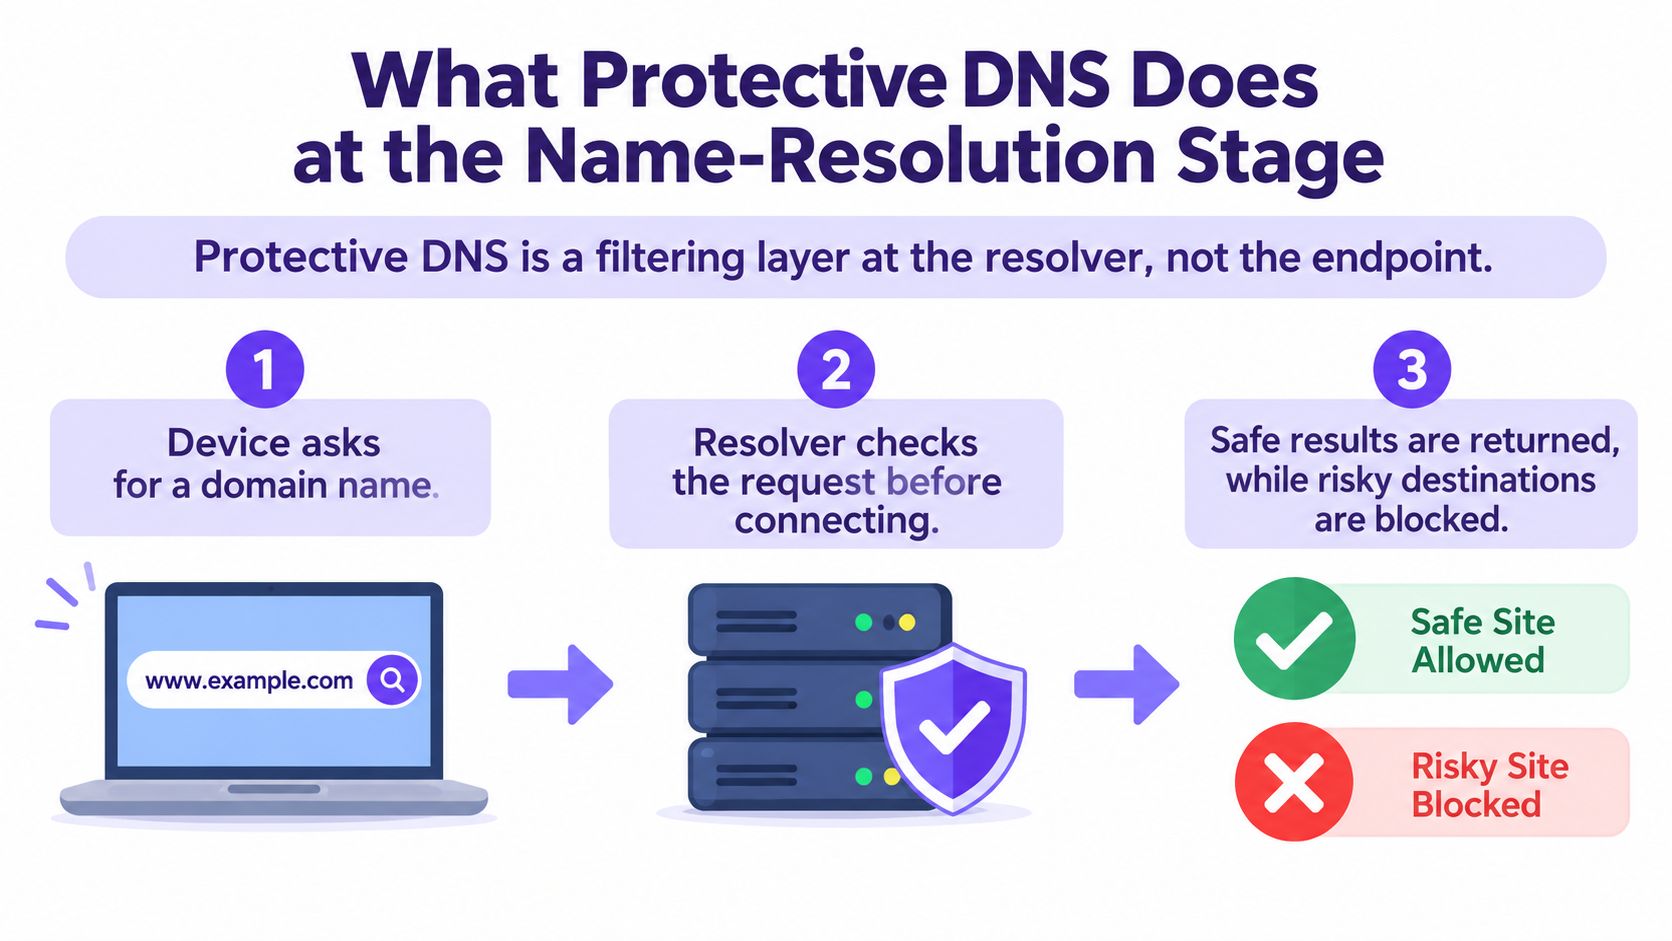
শুরু থেকে শেষ পর্যন্ত একটি লুকআপ অনুসরণ করুন:
- ডিভাইসটি একটি ডোমেন নাম চায়। একটি নামযুক্ত গন্তব্যে সংযোগ করার চেষ্টা করার আগে একটি ব্রাউজার, অ্যাপ বা অন্য প্রক্রিয়ার একটি ঠিকানার প্রয়োজন হয়।
- রিসলভার অনুরোধটি পরীক্ষা করে। এটি কনফিগার করা নীতি এবং থ্রেট ইন্টেলিজেন্সের সাথে ডোমেনটিকে তুলনা করে। শক্তিশালী প্রয়োগগুলো একটি সমাধান করা IP ঠিকানাও পরীক্ষা করতে পারে, যা একটি নামের পেছনের পরিকাঠামো মূল্যায়ন করতে সহায়তা করে।
- রিসলভার একটি ফলাফল প্রদান করে। যদি নীতি অনুরোধের অনুমতি দেয়, তবে রিসলভার একটি উত্তর সরবরাহ করে। যদি না দেয়, তবে পরিষেবাটি রেজোলিউশন ব্লক করতে পারে, একটি খালি প্রতিক্রিয়া ফেরত দিতে পারে, বা ক্লায়েন্টকে একটি সতর্কবার্তা পৃষ্ঠায় পুনঃনির্দেশ করতে পারে। সঠিক আচরণ পণ্য এবং নীতির ওপর নির্ভর করে।
কিছু বাস্তবায়ন অ্যালগরিদম দ্বারা তৈরি ডোমেন বা DGA খোঁজে, যা ম্যালওয়্যার কমান্ড-এন্ড-কন্ট্রোল অবকাঠামো খুঁজে পেতে ব্যবহার করতে পারে। ডোমেনের অক্ষরগুলির অস্বাভাবিক প্যাটার্ন, যার মধ্যে উচ্চ এন্ট্রপি অন্তর্ভুক্ত, তা পরবর্তী নীতি মূল্যায়নের জন্য একটি সংকেত হিসাবে কাজ করতে পারে। এই ধরণের বিশ্লেষণ থ্রেট-ইন্টেলিজেন্স ফিডগুলির পরিপূরক হতে পারে, তবে তাদের নির্বাচিত পরিষেবা কীভাবে সনাক্তকরণ এবং ব্যতিক্রমগুলি পরিচালনা করে তা প্রতিষ্ঠানগুলিকে এখনও যাচাই করতে হবে।
এনক্রিপশন এবং প্রমাণীকরণ কোনো সুরক্ষা সিদ্ধান্তের সমতুল্য নয়
DNSSEC সাইন করা DNS ডাটার অখণ্ডতা এবং সত্যতা যাচাই করতে সাহায্য করে। DNS over HTTPS (DoH) এবং DNS over TLS (DoT) ট্রানজিটে থাকা DNS কোয়েরিগুলোকে সুরক্ষিত করে। সেই বৈশিষ্ট্যগুলো গুরুত্বপূর্ণ, কিন্তু একটি বিদ্যমান ডোমেন ক্ষতিকারক কিনা তা তারা নিজে থেকে নির্ধারণ করে না। Protective DNS resolver-এ সেই নীতির সিদ্ধান্ত নেয়।
ওয়েব অ্যাক্সেস এবং ক্লাউড সার্ভিসের আশেপাশের নিয়ন্ত্রণগুলো পর্যালোচনা করার সময় টিমগুলোর জন্য, এই পার্থক্যটি Microsoft 365 বিজনেসের পরিবেশ সুরক্ষিত করার বিস্তৃত দিকনির্দেশনার পাশাপাশি রাখা যেতে পারে। মূল বিষয়টি হলো এনক্রিপ্ট করা ট্রান্সপোর্ট বা অথেন্টিকেটেড ডেটাকে গন্তব্যের ঝুঁকি সম্পর্কিত সিদ্ধান্তের বিকল্প হিসেবে বিবেচনা করা এড়িয়ে চলা।
একটি নেটওয়ার্ক জুড়ে পলিসি প্রয়োগ কীভাবে কাজ করে
একটি রিজলভার একটি একক অনুরোধের জন্য সঠিক সিদ্ধান্ত নিতে পারে এবং তবুও এটি একটি নেটওয়ার্ক সুরক্ষিত করতে ব্যর্থ হতে পারে যদি ডিভাইসগুলি এর চারপাশে DNS রুট করতে পারে। তাই এস্টেট-ওয়াইড ডেপ্লয়মেন্ট দুটি সংযুক্ত বিষয়ের ওপর নির্ভর করে: ধারাবাহিক পলিসি এবং রিজলভারে পৌঁছানোর একটি নির্ভরযোগ্য পথ।
একটি কেন্দ্রীভূত ডিজাইন একাধিক সাইট থেকে একটি পরিচালিত পরিষেবায় DNS অনুরোধ পাঠায়। এটি স্থানজুড়ে শেয়ার করা নিয়মাবলী প্রয়োগ করা এবং কার্যকলাপ পর্যালোচনা করা সহজ করে তোলে। এটি প্রাপ্যতাকেও একটি সুরক্ষার প্রয়োজনীয়তা হিসেবে গড়ে তোলে। resolver-এ পৌঁছানো না গেলে, নেটওয়ার্কের বাকি অংশ চালু থাকা সত্ত্বেও সাধারণ ওয়েব এক্সেস এবং DNS-এর ওপর নির্ভরশীল পরিষেবাগুলো ব্যর্থ হতে পারে।
মার্কিন সরকারের প্রোটেক্টিভ DNS সার্ভিসটি সেপ্টেম্বর 2022-এ ফেডারেল সিভিলিয়ান এক্সিকিউটিভ ব্রাঞ্চ এজেন্সিগুলির জন্য উপলব্ধ হয়েছে। আগস্ট 2024 এর মধ্যে, 104 টিরও বেশি এজেন্সি অনবোর্ড করেছে, যা প্রতিদিন গড়ে 1.6 বিলিয়ন সুরক্ষিত DNS কোয়েরি তৈরি করে; প্রোগ্রামটি 99.999% রিজলভার আপটাইম রিপোর্ট করেছে (CISA-এর প্রোটেক্টিভ DNS ফ্যাক্ট শিট)। এর অপারেশনাল শিক্ষা হলো ফিল্টারিং কোয়ালিটি এবং সার্ভিস অ্যাভেলেবিলিটি একসাথে মূল্যায়ন করা প্রয়োজন।
পলিসি না বাড়িয়েই আইডেন্টিটি প্রয়োগ করুন
কর্মী, অতিথি, বাসিন্দা এবং সংযুক্ত যন্ত্রপাতির জন্য একই নিয়মের প্রয়োজন হয় না। একটি নেটওয়ার্ক পরিচয় বা নেটওয়ার্ক সেগমেন্টের ওপর ভিত্তি করে বিভিন্ন নীতি নির্ধারণ করতে পারে, যেমন কর্মীদের নেটওয়ার্ক, অতিথি WiFi এবং বিল্ডিং ডিভাইসের জন্য একটি বিচ্ছিন্ন নেটওয়ার্ক। এর লক্ষ্য হলো প্রশাসনকে সহজ রাখার সাথে সাথে ব্যবহারকারী বা ডিভাইসের সাথে নীতি মানানসই করা।
অ্যাক্সেস কন্ট্রোল সেই পৃথকীকরণ প্রতিষ্ঠা করতে সহায়তা করে, যেখানে নেটওয়ার্ক-ট্রাফিক মনিটরিং টিমগুলোকে অস্বাভাবিক নেটওয়ার্ক কার্যকলাপ তদন্ত করতে সাহায্য করতে পারে। একটি ম্যানেজড এনভায়রনমেন্টে নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল কীভাবে মানানসই হয় সে সম্পর্কে সম্পর্কিত তথ্যের জন্য, এই নেটওয়ার্ক অ্যাক্সেস কন্ট্রোল সলিউশনগুলো দেখুন।
বাইপাস রুটগুলি সচেতনভাবে বন্ধ করুন
যদি কোনও ডিভাইস একটি বাহ্যিক রিজলভারে সরাসরি সাধারণ DNS পাঠাতে পারে, তবে প্রটেক্টিভ সার্ভিস অনুরোধটি নাও দেখতে পারে। DoH এবং DoT আরেকটি চ্যালেঞ্জ তৈরি করে: এনক্রিপশন ট্রানজিটে কোয়েরি সুরক্ষিত করতে পারে, তবে একটি আনম্যানেজড রিজলভার সেগুলিকে প্রাতিষ্ঠানিক পলিসি এবং দৃশ্যমানতা থেকেও সরিয়ে দিতে পারে।
যেখানে এনফোর্সমেন্ট প্রয়োজন, দলগুলির উচিত সরাসরি DNS পথ এবং অননুমোদিত এনক্রিপ্ট করা-DNS গন্তব্যগুলি চিহ্নিত করা, এবং তারপরে নেটওয়ার্ক, এন্ডপয়েন্ট এবং ব্রাউজার নিয়ন্ত্রণগুলি কীভাবে সেগুলি পরিচালনা করবে তা নির্ধারণ করা। ব্যতিক্রমগুলিও পরীক্ষা করুন। Captive Portal, মোবাইল ডিভাইস, IPv6, এবং নিজস্ব রিজলভার সেটিংস সহ অ্যাপ্লিকেশনগুলি কর্পোরেট নেটওয়ার্কে একটি পরিচালিত ল্যাপটপ থেকে ভিন্নভাবে আচরণ করতে পারে। নীতিটি কেবল সেই পথগুলিতে কাজ করে যা প্রতিষ্ঠানটি নিয়ন্ত্রণ করতে পারে।
পারফরম্যান্সের প্রভাব এবং পরিমাপযোগ্য পেজ লোডের গতি বৃদ্ধি
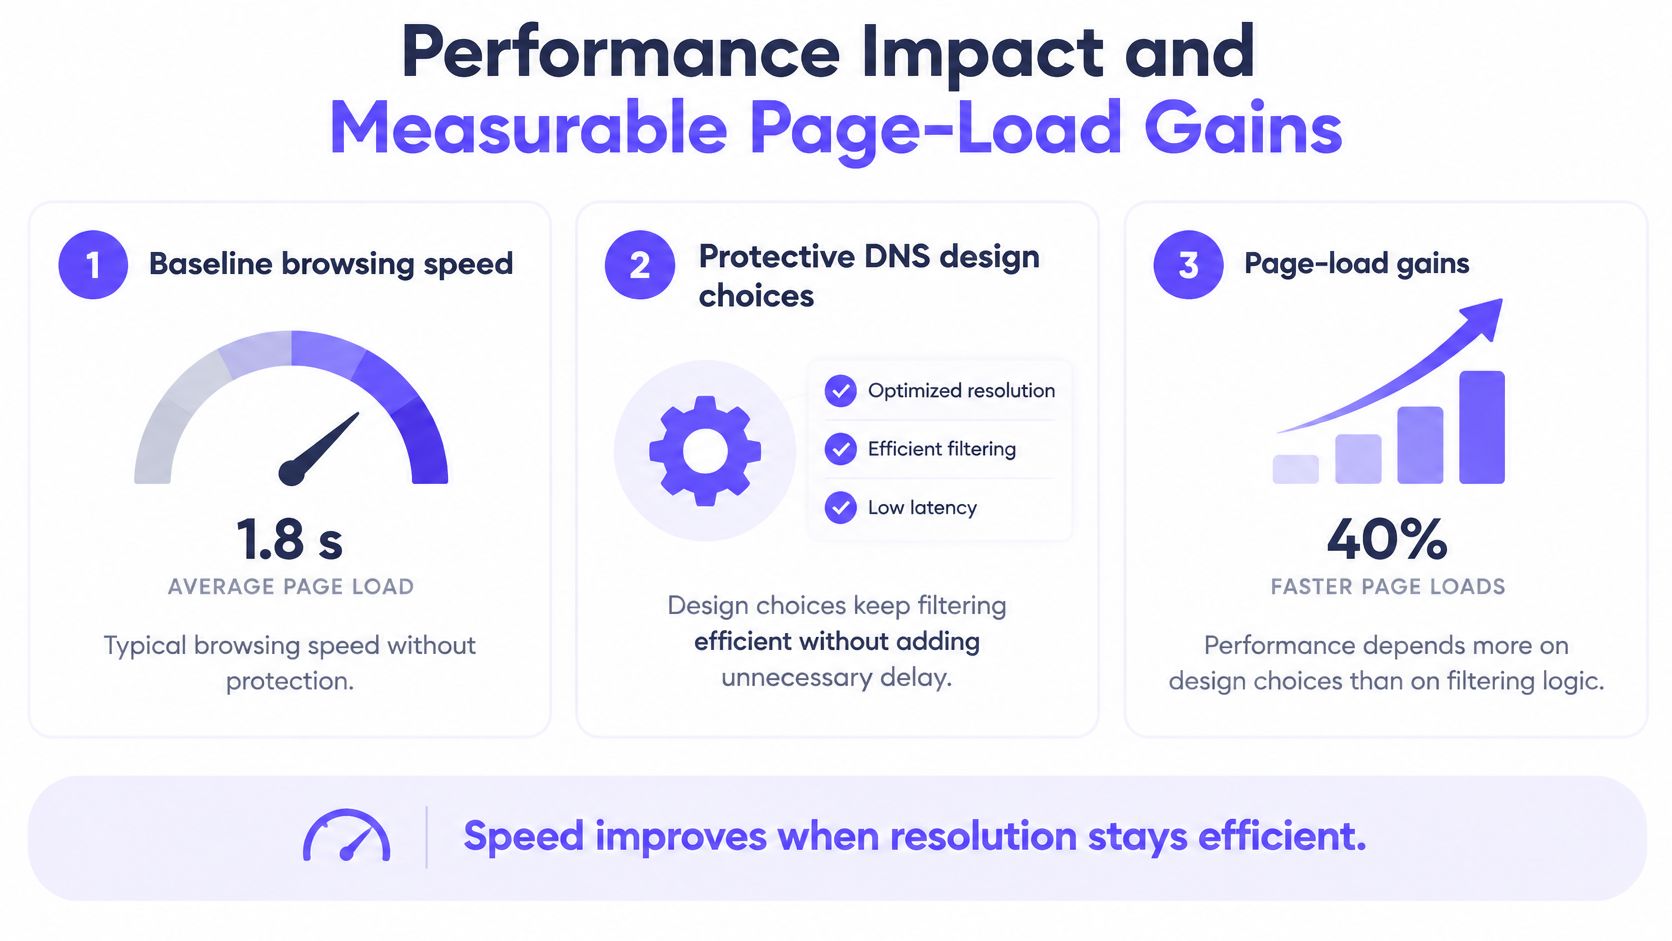
একটি প্রটেক্টিভ DNS সার্ভিস ব্রাউজিংকে লক্ষণীয়ভাবে ধীরগতির করে তোলে না। প্রভাবটি ফিল্টারিংয়ের কাজের চেয়ে ব্যবহারিক ডিজাইনের পছন্দের ওপর বেশি নির্ভর করে: রিজলভারটি কোথায় অবস্থিত, এটি কীভাবে উত্তর ক্যাশ করে, এটি কীভাবে সংযোগ বজায় রাখে এবং ডিভাইসগুলি এটি বাইপাস করে কিনা।
এনক্রিপ্টেড DNS সেটআপের সময় বাড়িয়ে দিতে পারে যখন কোনো কোয়েরি পাঠানোর আগে একটি কানেকশনে TCP, TLS, বা HTTP এস্টাবলিশ করার প্রয়োজন হয়। একটি পার্সিস্টেন্ট সেশন পুনরায় ব্যবহার করা এই ধরনের বেশিরভাগ সেটআপের পুনরাবৃত্তি এড়ায়। এনক্রিপ্টেড DNS পারফরম্যান্সের স্বাধীন পরিমাপ অনুসারে, TLS 1.3, 0-RTT, HTTP/2 মাল্টিপ্লেক্সিং, এবং QUIC কানেকশন ওভারহেড কমাতেও সাহায্য করতে পারে। সুস্থ নেটওয়ার্ক পরিস্থিতিতে, র লুকআপ লেটেন্সি নগণ্য হতে পারে, তবে প্রতিটি ক্লায়েন্ট বা নেটওয়ার্ক পাথের জন্য এটি নিশ্চিত নয়।
শুধু ইম্প্রেশন নয়, লুকআপ পরীক্ষা করুন
একটি কাছাকাছি অবস্থিত, উচ্চ উপযোগিতাসম্পন্ন রিজলভার এবং স্ট্যান্ডার্ড অনুসরণের ক্যাশিং সাধারণ লুকআপগুলিকে দ্রুত রাখতে সাহায্য করে। কিন্তু একটি গড় লেটেন্সি সংখ্যা কিছু ব্যবহারকারীর ধীরগতির অভিজ্ঞতাকে আড়াল করতে পারে, অথবা যখন রিজলভারকে এমন কোনো উত্তর আনতে হয় যা আগে থেকে ক্যাশে করা নেই।
কোল্ড এবং ওয়ার্ম ক্যাশের জন্য আলাদাভাবে p50, p90, এবং p99 লুকআপ ল্যাটেন্সি পরিমাপ করুন। মিডিয়ান একটি সাধারণ লুকআপ দেখায়; উচ্চতর পার্সেন্টাইলগুলি ধীরগতির ক্ষেত্রগুলি প্রকাশ করে যা ব্যবহারকারীদের আরও গভীরভাবে প্রভাবিত করতে পারে। লুকআপ স্পিডকে ফুল পেজ-লোড টাইম থেকে আলাদা রাখুন, কারণ ব্রাউজারের যাত্রায় DNS শুধুমাত্র একটি অংশ।
অপ্রত্যাশিত পরিস্থিতি প্রকাশ করে এমন শর্তগুলি অন্তর্ভুক্ত করুন
মোবাইল ক্লায়েন্ট, IPv6, এবং Captive Portal সহ মানুষ যে ধরনের নেটওয়ার্ক এবং ডিভাইস ব্যবহার করে সেগুলি থেকে পরীক্ষা করুন। যেসব অ্যাপ্লিকেশন এবং ব্রাউজার তাদের নিজস্ব DoH বা DoT সেবা নির্বাচন করতে পারে সেগুলি পরীক্ষা করুন, কারণ তারা DNS অনুরোধের পথ এবং দৃশ্যমানতা উভয়ই পরিবর্তন করতে পারে।
ডিস্ট্রিবিউটেড মেজারমেন্টে দেখা গেছে যে, DoQ (DNS over QUIC) প্লেনটেক্সট পারফরম্যান্সের কাছাকাছি পৌঁছাতে পারে এবং DoH-এর তুলনায় কিছু পেজ-লোড সংক্রান্ত ক্ষেত্রে উন্নতি করতে পারে। আপনার নিজস্ব পরিবেশে ট্রান্সপোর্ট বাছাই পরীক্ষা করার কারণ হিসেবে এই ধরণের ফলাফলগুলোকে বিবেচনা করুন, কোনো নির্দিষ্ট ফলাফলের প্রতিশ্রুতি হিসেবে নয়। ব্যবহারিক লক্ষ্য হলো একটি কাছাকাছি থাকা রিজলভার, কার্যকর ক্যাশিং, পুনরায় ব্যবহারযোগ্য এনক্রিপ্ট করা সেশন, এবং এমন একটি ডিজাইন নিশ্চিত করা যা অনিয়ন্ত্রিত পথগুলোকে খোলা রাখে না।
ভেন্যু এবং এন্টারপ্রাইজে বাস্তব জীবনের ব্যবহার
একটি জাতীয় ডিপ্লয়মেন্ট দেখায় যে প্রোটেক্টিভ DNS কী করতে পারে যখন অনেক প্রতিষ্ঠান একটি পরিচালিত সিকিউরিটি লেয়ার শেয়ার করে। যুক্তরাজ্যে, প্রোটেক্টিভ ডোমেন নেম সিস্টেম সার্ভিস ব্যবহারকারী প্রতিষ্ঠানের সংখ্যা 2022 সালে 944 থেকে বেড়ে 1,173 হয়েছে, যা 24% বৃদ্ধি। সেই বছর জুড়ে, সার্ভিসটি আনুমানিক 0.55 ট্রিলিয়ন DNS কোয়েরি প্রসেস করেছে এবং ক্ষতিকর গন্তব্যের সাথে সম্পর্কিত 11 বিলিয়ন রিকোয়েস্ট ব্লক করেছে, যা সমস্ত কোয়েরির প্রায় 2% (UK NCSC PDNS সামারি)।
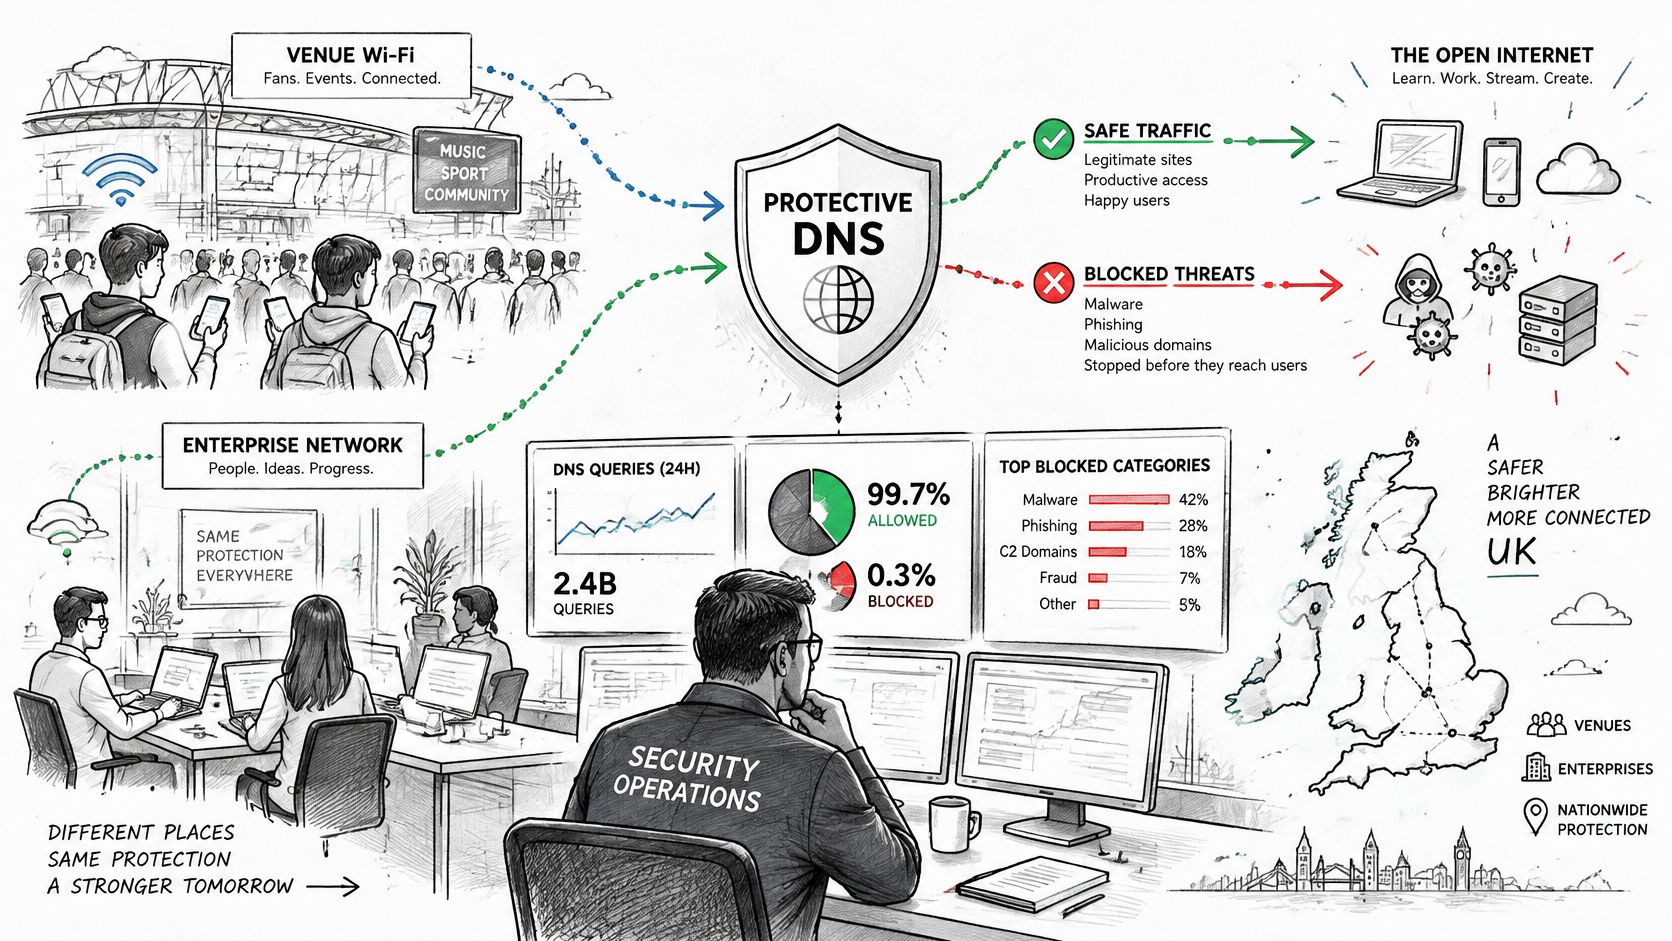
সেই স্কেলটি কোনো কানেকশনের চেষ্টা করার আগেই সিদ্ধান্ত নেওয়ার গুরুত্ব প্রদর্শন করে। এটি প্রমাণ করে না যে প্রতিটি ব্লক করা রিকোয়েস্টই একটি ইনসিডেন্টে পরিণত হতো, অথবা কেবল DNS একা প্রতিটি হুমকির পথ বন্ধ করে দিয়েছে। একটি মাল্টি-সাইট অপারেটরের জন্য, দরকারী তুলনা হলো সার্ভিসটি ধারাবাহিকভাবে নীতি প্রয়োগ করতে পারে কিনা, কার্যকর টেলিমোট্রি তৈরি করতে পারে কিনা, এবং সেই পরিবেশের ভলিউম ও ব্যতিক্রমগুলো পরিচালনা করতে পারে কিনা।
একই চেকপয়েন্ট কীভাবে বিভিন্ন ভেন্যুতে মানানসই হয় তা বিবেচনা করুন:
- হোটেল এবং আবাসিক ভবন: কর্মী ও বিল্ডিংয়ের সরঞ্জাম থেকে অতিথি বা বাসিন্দাদের অ্যাক্সেস আলাদা রাখুন। একটি Captive Portal, পুরোনো ডিভাইস, অথবা বাসিন্দার পছন্দের এনক্রিপ্ট করা রিজলভারের কারণে কিছু ব্যতিক্রম দেখা দিতে পারে যার পূর্ব পরিকল্পনা প্রয়োজন।
- বিমানবন্দর এবং স্টেডিয়াম: পরিচালনগত এবং কর্মী নেটওয়ার্ক আলাদা রেখে উচ্চ ব্যবহারকারীর পাবলিক অ্যাক্সেসে একটি সাধারণ বেসলাইন প্রয়োগ করুন। আনম্যানেজড ডিভাইস এবং সংযোগের চাহিদার দিকে নজর রাখুন যার জন্য একটি নথিভুক্ত ব্যতিক্রমের প্রয়োজন হয়।
- স্বাস্থ্যসেবা এবং শিক্ষা: চিকিৎসা, শিক্ষা বা প্রশাসনিক কাজে ব্যবহৃত বৈধ পরিষেবাগুলো ব্লক না করেই ক্ষতিকারক গন্তব্যে অ্যাক্সেস সীমাবদ্ধ করুন। কাজের জন্য প্রয়োজনীয় কিছু পলিসি দ্বারা ব্লক হলে একটি স্পষ্ট পর্যালোচনার পথ সরবরাহ করুন।
- খুচরা বিক্রয় এবং শপিং সেন্টার: ক্যাশ কাউন্টার, কর্মীদের ডিভাইস এবং অন্যান্য প্রশাসনিক সরঞ্জাম থেকে ভিজিটরদের ট্র্যাফিক আলাদা করুন। অতিথি অ্যাক্সেসের পরিকল্পনা করা রিটেল টিমগুলো অ্যাক্সেস এবং পলিসি কীভাবে একসাথে কাজ করে তা বিবেচনা করার সময় এই retail WiFi solutions সহায়ক মনে করতে পারেন।
টপিকটির একটি সংক্ষিপ্ত ভূমিকা টিমগুলোকে DNS লেয়ার কী করে এবং কী করে না সে বিষয়ে একমত হতে সাহায্য করতে পারে:
প্রতিটি সেটিংয়ে, DNS ফিল্টারিং হলো একটি আংশিক নিয়ন্ত্রণ, প্রতিটি হুমকি বন্ধ হয়ে যাবে এমন কোনো নিশ্চয়তা নয়। একজন ব্যবহারকারী অন্য রিজলভার বা সরাসরি IP ঠিকানার মাধ্যমে পরিকাঠামোয় পৌঁছাতে পারেন, এবং একটি অ্যাপ্লিকেশন এমন প্রোটোকল ব্যবহার করতে পারে যা অর্গানাইজেশনের DNS পাথের ওপর নির্ভর করে না। ডেপ্লয়মেন্টের জন্য নীতির পাশাপাশি ব্যতিক্রম পরিচালনা এবং মনিটরিং প্রয়োজন।
আপনার নেটওয়ার্কের জন্য সঠিক পদ্ধতি নির্বাচন করা
প্রটেক্টিভ DNS রিজলভারের স্তরে কাজ করে। এন্ডপয়েন্ট এজেন্ট, ব্রাউজার সেটিং এবং নেটওয়ার্ক কন্ট্রোলগুলি বিভিন্ন পয়েন্টে কাজ করে, তাই দলগুলি সাধারণত একটি একক বিকল্পের বদলে একটি সংমিশ্রণ বেছে নেয়। সঠিক সংমিশ্রণ নির্ভর করে কে ডিভাইস পরিচালনা করছে, নেটওয়ার্ক কোন ট্র্যাফিক দেখতে পাচ্ছে এবং ব্যতিক্রমগুলি কীভাবে পরিচালনা করা উচিত তার ওপর।
| নিয়ন্ত্রণ | সর্বোত্তম উপযুক্ত | দৃশ্যমানতা | সাধারণ সীমাবদ্ধতা |
|---|---|---|---|
| Protective DNS | শেয়ার করা নেটওয়ার্ক, পরিচালিত এস্টেট এবং DNS-নীতি প্রয়োগের ক্ষেত্রে | রিসলভারের মাধ্যমে সম্পন্ন হওয়া DNS অনুরোধসমূহ | অননুমোদিত রিসলভার এবং নন-DNS পথ এটিকে বাইপাস করতে পারে |
| Endpoint এজেন্ট | পরিচালিত ল্যাপটপ এবং মোবাইল ডিভাইস যার নেটওয়ার্কের বাইরে সুরক্ষার প্রয়োজন | ইনস্টল করা এজেন্টের কাছে দৃশ্যমান কার্যক্রম | কভারেজ এজেন্ট ইনস্টলেশন, স্বাস্থ্য এবং ব্যবস্থাপনার ওপর নির্ভর করে |
| Browser নীতি | পরিচালিত ব্রাউজার যেখানে রিসলভার এবং ব্রাউজিং সেটিংস পরিচালনা করা যায় | ব্রাউজার কনফিগারেশন এবং নির্বাচিত ব্রাউজার কার্যক্রম | প্রতিটি অ্যাপ বা অপরিচালিত ব্রাউজার নিয়ন্ত্রণ করে না |
| নেটওয়ার্ক-স্তরের নিয়ন্ত্রণসমূহ | বিভক্ত নেটওয়ার্ক এবং পরিচালিত পরিকাঠামোর মধ্য দিয়ে যাওয়া ট্রাফিক | নিয়ন্ত্রণের কভারেজের মধ্যে নেটওয়ার্ক ফ্লো | এনক্রিপ্ট করা বা নেটওয়ার্কের বাইরের ট্রাফিক পরিদর্শন সীমিত করতে পারে |
| আইডেন্টিটি এবং অ্যাক্সেস নিয়ন্ত্রণসমূহ | কর্মী, অতিথি, বাসিন্দা এবং নির্দিষ্ট অ্যাক্সেস প্রয়োজনীয় ডিভাইস গ্রুপ | আইডেন্টিটি বা সেগমেন্টের সাথে যুক্ত সংযোগ এবং অ্যাক্সেস সিদ্ধান্ত | একটি অনুমোদিত সংযোগ নিজেই প্রতিটি গন্তব্য বিচার করে না |
ম্যানেজড ল্যাপটপের জন্য, এন্ডপয়েন্ট এবং ব্রাউজার কন্ট্রোলগুলো রিজলভার নীতিকে আরও সমৃদ্ধ করতে পারে, বিশেষ করে যখন কর্মচারীরা অফিসের বাইরে কাজ করেন। গেস্ট WiFi এবং BYOD এজেন্টের মাধ্যমে পরিচালনা করা আরও কঠিন, যা অর্গানাইজেশন যদি তার পছন্দসই সার্ভিসে DNS চালিত করতে পারে, তবে নেটওয়ার্ক-সাইড কন্ট্রোলগুলোকে আরও বেশি ব্যবহারিক করে তোলে। IoT এবং আবাসিক ডিভাইসগুলোর প্রায়শই সেগমেন্টেশন এবং এমন একটি নীতির প্রয়োজন হয় যা সীমিত ডিভাইস-ব্যবস্থাপনা অপশনগুলোকে বিবেচনায় নেয়।
যে দলগুলি নেটওয়ার্ক আইডেন্টিটি, ফিল্টারিং এবং ব্যবহারকারী-মুখী চেকগুলির তুলনা করছে, তাদের জন্য অ্যাক্সেস নিয়ন্ত্রণের বিস্তৃত পর্যালোচনার পাশাপাশি mailX থেকে বিনামূল্যে DNS এবং ইমেল পরীক্ষা একটি প্রাসঙ্গিক সংস্থান হতে পারে। যদি পেমেন্ট পরিবেশগুলি অবকাঠামোর অংশ হয়, তবে WiFi ডিজাইন এবং PCI compliance requirements কীভাবে নেটওয়ার্ক পৃথকীকরণ এবং প্রশাসনকে প্রভাবিত করে তাও বিবেচনা করুন।
Purple Access বিদ্যমান অ্যাক্সেস পয়েন্টগুলিতে ক্যাফটিভ পোর্টাল অনবোর্ডিং এবং আইডেন্টিটি-ড্রিভেন নেটওয়ার্ক অ্যাসাইনমেন্টের সাথে উন্মুক্ত, সুরক্ষিত এবং xPSK নেটওয়ার্ক অপশন যুক্ত করে। Purple Shield প্রতিটি পলিসি নিয়ন্ত্রণের সাথে প্রোটেক্টিভ DNS এবং কনটেন্ট ফিল্টারিং যোগ করে। এই ক্ষমতাগুলি এন্ডপয়েন্ট এবং ব্রাউজার কন্ট্রোলের পাশাপাশি থাকতে পারে, তবে এগুলি রিজলভার এনফোর্সমেন্ট, ব্যতিক্রম এবং মনিটরিং সংজ্ঞায়িত করার প্রয়োজনীয়তা দূর করে না। আপনার যে পাথ এবং ডিভাইসগুলি রক্ষা করা দরকার সে অনুযায়ী সরঞ্জামগুলি চয়ন করুন, তারপর তাদের পলিসিগুলি একসাথে কাজ করে কিনা তা যাচাই করুন।
ব্লক করা সংখ্যার বাইরে প্রটেক্টিভ DNS এর মান পরিমাপ করা
ব্লক করা কোয়েরির মোট সংখ্যা আপনাকে বলে যে রিজলভারটি কাজ করেছে। এটি একা আপনাকে বলতে পারে না যে এটি সঠিক অনুরোধগুলি ধরেছে কিনা, দরকারী কাজে বাধা দিয়েছে কিনা, নাকি অন্য পথ নেওয়া ট্র্যাফিক মিস করেছে। সিদ্ধান্ত গণনা করুন, কিন্তু নিয়ন্ত্রণ পরিমাপ করুন।
European Internet Industry Association-এর DNS ওয়ার্কশপে পূর্ববর্তী ছয় মাসে 780,000 টি ইউনিক ডোমেন কভার করে 2.3 মিলিয়ন অ্যাবিউজ রিপোর্ট রেকর্ড করা হয়েছে, যেখানে মাসিক রিপোর্ট 220,000 থেকে বেড়ে 380,000 হয়েছে (ওয়ার্কশপ রিপোর্ট)। এই পরিসংখ্যানগুলি রিপোর্ট করা অ্যাবিউজের পরিমাপ প্রদর্শন করে। তবে এগুলি এটি নির্ধারণ করে না যে একটি রিজলভার কতগুলি ঘটনা প্রতিরোধ করেছে, একটি ব্লক সঠিক ছিল কিনা, নাকি ক্ষতিগ্রস্ত ট্রাফিক কোনো VPN, বিকল্প রিজলভার, একটি হার্ড-কোডেড IP অ্যাড্রেস, বা একটি এনক্রিপ্টেড অ্যাপ্লিকেশন প্রোটোকলের মাধ্যমে গন্তব্যে পৌঁছেছে।
ফলাফল এবং ব্যতিক্রমের ওপর ভিত্তি করে একটি স্কোরকার্ড তৈরি করুন
একটি দরকারী পর্যালোচনা সুরক্ষা, পরিষেবার গুণমান এবং কার্যক্ষম প্রতিক্রিয়াকে একত্রিত করে। resolver পরিচিত ক্ষতিকারক ডোমেনগুলো সনাক্ত করেছে কিনা, টিমগুলো কতটা দ্রুত ফলস-পজিটিভ আবেদনগুলো পরিচালনা করে এবং নীতির পরিবর্তনগুলো সময়মতো নির্দিষ্ট স্থানে পৌঁছায় কিনা তা ট্র্যাক করুন। resolver-এর প্রাপ্যতা এবং গড় ও টেল লুকআপ ল্যাটেন্সির সাথে এই পরিমাপগুলো যুক্ত করুন।
এছাড়াও বাইপাস চেষ্টাগুলি পরিমাপ করুন। ব্লক করা অনুরোধের কম সংখ্যা নির্দেশ করতে পারে যে পরিবেশে ক্ষতিকারক কার্যকলাপ কম রয়েছে, অথবা এটি নির্দেশ করতে পারে যে ডিভাইসগুলি প্রতিরক্ষামূলক সমাধানকারী ব্যবহার করছে না। নেটওয়ার্ক আইডেন্টিটি, যেমন একটি SSID, VLAN, স্থান, বা ব্যবহারকারী গোষ্ঠীর সাথে প্রাসঙ্গিক ইভেন্টগুলি মেলাুন, যাতে তদন্তকারীরা দেখতে পারেন কোথায় একটি নীতি প্রযোজ্য হয় এবং কোথায় কোনো ব্যতিক্রম লুকিয়ে থাকতে পারে। প্রতিটি ব্লক করা লুকআপ একটি প্রতিরোধ করা ঘটনার প্রতিনিধিত্ব করে তা দাবি করার বদলে এন্ডপয়েন্ট বা ঘটনার ডেটার সাথে DNS কার্যকলাপের তুলনা করুন।
DNS লগগুলিকে সংবেদনশীল অপারেশনাল ডেটা হিসেবে বিবেচনা করুন
DNS লগগুলো ব্রাউজিং প্যাটার্ন প্রকাশ করতে পারে, যার জন্য স্বাস্থ্যসেবা, শিক্ষা, আতিথেয়তা এবং আবাসিক পরিবেশে সতর্কতার প্রয়োজন হয়। সংরক্ষণের সীমা নির্ধারণ করুন, ভূমিকা অনুসারে এক্সেস সীমাবদ্ধ করুন এবং অতিথি-মার্কেটিং ডাটা থেকে সুরক্ষা টেলিমেট্রি আলাদা রাখুন। স্কেলে লগ সংগ্রহ করার আগে কে একটি সুরক্ষা ঘটনা তদন্ত করতে পারে এবং তাদের কী ডাটা প্রয়োজন তা নির্ধারণ করুন।
আপনার প্রোটেক্টিভ DNS রোলআউট প্ল্যানিংয়ের পরবর্তী পদক্ষেপগুলো
ড্যাশবোর্ড নয়, পাথ দিয়ে শুরু করুন। কোন ডিভাইসগুলো পরিচালিত resolver ব্যবহার করে তা ম্যাপ করুন, কোথায় সরাসরি DNS বা অননুমোদিত এনক্রিপ্ট করা DNS এটি বাইপাস করতে পারে তা চিহ্নিত করুন এবং সংস্থা পরিচালিত করে না এমন ডিভাইসগুলোর জন্য এনফোর্সমেন্ট কীভাবে কাজ করবে তা নির্ধারণ করুন। কোনো নীতি ব্লক করে এমন বৈধ পরিষেবাগুলোর জন্য একটি ব্যতিক্রম প্রক্রিয়া অন্তর্ভুক্ত করুন।
রোলআউটের আগে, টিম কীভাবে নিরাপত্তা এবং সার্ভিস কোয়ালিটি উভয়ই মূল্যায়ন করবে তা নির্ধারণ করুন:
- রিসলভার ব্যবহার নিশ্চিত করুন: পরিচালিত ডিভাইস, গেস্ট নেটওয়ার্ক এবং IoT-এর মতো কম অনুমানযোগ্য ডিভাইসগুলো পরীক্ষা করুন।
- নেটওয়ার্ক পাথ পরীক্ষা করুন: যেখানে প্রয়োগ প্রয়োজন, সেখানে ডাইরেক্ট DNS এবং অননুমোদিত এনক্রিপ্ট করা DNS রুটগুলো পর্যালোচনা করুন।
- পারফরম্যান্স পরিমাপ করুন: ধীরগতির পার্সেন্টাইল সহ কোল্ড- এবং ওয়ার্ম-ক্যাশে লুকআপ লেটেন্সি তুলনা করুন।
- স্কোরকার্ড নির্ধারণ করুন: ফলস-পজিটিভ হ্যান্ডলিং, প্রাপ্যতা, নীতি প্রচার, বাইপাস প্রচেষ্টা এবং ঘটনার ফলাফল ট্র্যাক করুন।
- গোপনীয়তার নিয়ম সেট করুন: ব্যাপক সংগ্রহ শুরু করার আগে লগ অ্যাক্সেস এবং ধরে রাখার সীমা নির্ধারণ করুন।
একটি মাল্টি-সাইট ডিপ্লয়মেন্টের জন্য, নেটওয়ার্ক এবং নিরাপত্তা দলগুলিকে একত্রিত করে আইডেন্টিটি, নেটওয়ার্ক সেগমেন্ট, রিজলভার রুট এবং প্রতিটি স্থানের প্রয়োজনীয় ব্যতিক্রমগুলি চিহ্নিত করুন। Purple ডিপ্লয়মেন্ট পরিকল্পনাগুলি রূপ দিতে এবং যাচাই করতে নেটওয়ার্ক ইঞ্জিনিয়ারদের দ্বারা পরিচালিত ডিজাইন সেশন অফার করে। প্রতিরক্ষামূলক DNS পরিচালিত লুকআপ পথের মাধ্যমে ক্ষতিকারক গন্তব্যগুলিতে পৌঁছানো কঠিন করে তুলতে পারে, তবে এটি এন্ডপয়েন্ট সুরক্ষা, নেটওয়ার্ক সেগমেন্টেশন বা গোপনীয়তা শাসনকে প্রতিস্থাপন করবে না।
Purple Access আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলিতে আইডেন্টিটি-ড্রাইভেন নেটওয়ার্ক অ্যাসাইনমেন্ট এবং গেস্ট বা BYOD অনবোর্ডিং সহ উন্মুক্ত, সুরক্ষিত এবং xPSK WiFi নেটওয়ার্ক সমর্থন করে। আপনার সাইট জুড়ে প্রটেক্টিভ DNS এর পাশাপাশি কীভাবে সেই অ্যাক্সেস কন্ট্রোলগুলি কাজ করতে পারে তার পরিকল্পনা করতে, Purple Access ভিজিট করুন।