
VLAN সেগমেনটেশন গাইড: আপনার নেটওয়ার্ক ডিজাইন, ম্যাপ এবং টেস্ট করুন
Published

একটি নেটওয়ার্কে কোনো গেস্ট WiFi নাম, কোনো স্টাফ নেটওয়ার্ক এবং ডিভাইস নেটওয়ার্কের একটি সংগ্রহ থাকতে পারে, তবুও সেটি একজন গেস্টের ল্যাপটপকে একটি স্টাফ সার্ভারের থেকে মাত্র একটি অনুমতিমূলক নিয়মের দূরত্বে রাখে। VLAN তালিকাটি গোছানো মনে হতে পারে, তবে কার্যকর প্রশ্নটি হলো একটি ডিভাইস এমন কিছুতে পৌঁছাতে পারে কিনা যেখানে এটির পৌঁছানো উচিত নয়।
VLAN সেগমেন্টেশন আপনাকে শেয়ার করা সুইচিং পরিকাঠামোতে ট্র্যাফিক আলাদা করার একটি ব্যবহারিক উপায় প্রদান করে। এটি প্রমাণ করে না যে বিভাজনটি নিরাপদ। গ্রুপগুলি এবং তাদের প্রয়োজনীয় কানেকশন দিয়ে শুরু করুন, যেখানে সম্ভব পরিচয় অনুসারে ডিভাইসগুলি বরাদ্দ করুন, তারপরে যে পথগুলি অনুমোদিত এবং ব্লক করা দরকার সেগুলি পরীক্ষা করুন।
সূচিপত্র
- গেস্ট, স্টাফ এবং ডিভাইসের জন্য একটি রেফারেন্স VLAN ম্যাপ
- আপনার অ্যাসেট ইনভেন্টরি থেকে কীভাবে সেগমেন্ট ডিজাইন করবেন
- RADIUS-এর মাধ্যমে VLAN-এ আইডেন্টিটি ম্যাপ করা
- ল্যাটারাল মুভমেন্ট সীমিত করার সেগমেন্ট রুলস
- ডিভাইস এবং মানুশের পরিবর্তনের সাথে সাথে VLAN অ্যাসাইনমেন্ট নির্ভুল রাখা
- সেগমেন্টেশন সত্যিই বজায় থাকছে কিনা তা পরীক্ষা করা
- সেগমেন্ট ম্যাপ নিশ্চিত করুন এবং একটি সাইটে পাইলট চালু করুন
গেস্ট, স্টাফ এবং ডিভাইসের জন্য একটি রেফারেন্স VLAN ম্যাপ
একটি VLAN একটি ফিজিক্যাল সুইচিং ফ্যাব্রিককে আলাদা ব্রডকাস্ট ডোমেনে বিভক্ত করে, যাতে একটি লজিক্যাল নেটওয়ার্কের ডিভাইসগুলি স্বয়ংক্রিয়ভাবে অন্য নেটওয়ার্কে না থাকে। IEEE 802.1Q ইথারনেট ফ্রেমগুলিকে একটি VLAN আইডেন্টিফায়ার বা VID দিয়ে ট্যাগ করে, যা সুইচগুলি সঠিক ভার্চুয়াল LAN-এর সাথে ট্র্যাফিক যুক্ত রাখতে ব্যবহার করে, যেমনটি IEEE 802.1Q স্ট্যান্ডার্ডে বর্ণনা করা হয়েছে।
দর্শনার্থী, কর্মী, বিল্ডিং ডিভাইস, ঠিকাদার এবং ভাড়াটেদের জন্য একটি ভেন্যুর প্রাথমিক ম্যাপ নিচে দেওয়া হলো। VLAN নম্বরগুলি উদাহরণস্বরূপ অ্যাসাইনমেন্ট, সার্বজনীন প্রয়োজনীয়তা নয়। ঠিকাদার এবং ভাড়াটেদের ID গুলি 50 এবং 60 হিসাবে পূরণ করা হয়েছে যাতে বোঝা যায় যাদের নিজস্ব সেগমেন্টের প্রয়োজন তাদের জন্য কীভাবে স্থান সংরক্ষণ করা যায়।
| সেগমেন্ট | নেটওয়ার্ক | VLAN | ডিভাইসগুলি যেভাবে যুক্ত হয় | এই VLAN থেকে অ্যাক্সেসযোগ্য |
|---|---|---|---|---|
| অতিথি এবং BYOD | উন্মুক্ত | 10 | ক্যাপটিভ পোর্টাল বা Passpoint, সম্মতি রেকর্ড সহ | শুধুমাত্র ইন্টারনেট, ক্লায়েন্ট আইসোলেশন সক্রিয় |
| কর্মীদের ল্যাপটপ এবং ফোন | সুরক্ষিত | 20 | MDM এর মাধ্যমে EAP-TLS, অথবা Entra ID, Okta বা Google Workspace এর মাধ্যমে SSO | শুধুমাত্র নির্ধারিত অভ্যন্তরীণ সার্ভার এবং প্রিন্টার |
| লক, থার্মোস্ট্যাট, লিক সেন্সর | xPSK | 40 | ডিভাইস প্রতি একটি MAC-বাউন্ড কী | শুধুমাত্র ভেন্ডর ক্লাউড, অতিথিদের অ্যাক্সেসের বাইরে |
| রক্ষণাবেক্ষণ ঠিকাদার | xPSK | 50 | নির্দিষ্ট সময়সীমার কী, কোনো MDM এর প্রয়োজন নেই | শুধুমাত্র কাজের জন্য প্রয়োজনীয় সিস্টেম, কাজের শেষ দিনে অ্যাক্সেস সমাপ্ত হয় |
| ভাড়াটে বা কনসেশন | xPSK | 60 | ভাড়াটে প্রতি একটি কী | নিজস্ব VLAN, কেনাকাটাকারী এবং সেন্টার সিস্টেম থেকে আলাদা |
তালিকাটিকে উদ্দিষ্ট অ্যাক্সেসের মানচিত্র হিসেবে বিবেচনা করুন, অ্যাক্সেসটি লেখা অনুযায়ী কাজ করছে তার প্রমাণ হিসেবে নয়। VLANগুলি লজিক্যাল বিভাজন প্রদান করে এবং ক্রমবর্ধমান নেটওয়ার্ককে পরিচালনা করা সহজ করতে পারে, তবে VID নিজেই কোনো সূক্ষ্ম নিরাপত্তা নীতি তৈরি করে না। ট্রাঙ্কিং, অ্যাক্সেস-পোর্ট অ্যাসাইনমেন্ট, রাউটিং এবং বাউন্ডারি রুল - এই সবকটিকে ডিজাইনের সাথে মিলতে হবে।
VLANগুলি একটি সাধারণ ভিত্তি হিসাবে রয়ে গেছে: 352 জন স্বাস্থ্যসেবা এবং ম্যানুফ্যাকচারিং নিরাপত্তা লিডারদের ওপর করা একটি Omdia সমীক্ষায়, 64% VLAN ব্যবহার করেছেন বা করার পরিকল্পনা করেছেন। একই সমীক্ষায় দেখা গেছে যে প্রায় 50% পূর্ববর্তী বছরে ল্যাটেরাল মুভমেন্ট সম্পর্কিত একটি ঘটনার সম্মুখীন হয়েছেন, যা মনে করিয়ে দেয় যে নেটওয়ার্ক জোনগুলির ক্ষেত্রে VLAN লেবেলের বাইরেও নিয়ন্ত্রণের প্রয়োজন রয়েছে (Omdia-র মাইক্রোসেগমেন্টেশন রিপোর্ট)।
যেকোনো সুইচ কনফিগারেশনে হাত দেওয়ার আগে মালিক এবং পৌঁছানোযোগ্য সিস্টেম সহ এই টেবিলটির নিজস্ব সংস্করণ ড্রাফট করুন।
আপনার অ্যাসেট ইনভেন্টরি থেকে কীভাবে সেগমেন্ট ডিজাইন করবেন
সেই প্রশ্ন দিয়ে শুরু করুন যা টিমগুলি প্রায়শই এড়িয়ে যায়: কার সাথে কার কথা বলা উচিত? VLAN নম্বরগুলি পরে আসে। কী কী ডিভাইস রয়েছে এবং সেগুলির কোথায় পৌঁছানো দরকার তা জানার আগে ID অ্যাসাইন করলে এমন সেগমেন্ট তৈরি হয় যা সমর্থন করা কঠিন এবং বজায় রাখা আরও কঠিন।
নেটওয়ার্ক পরিকাঠামো সুরক্ষিত করার জন্য CISA-র নির্দেশিকা একই ধরনের উদ্দেশ্যযুক্ত ডিভাইসগুলিকে গ্রুপ করার এবং বিভিন্ন সুরক্ষার প্রয়োজনীয়তাযুক্ত উপাদানগুলিকে পৃথক করার পরামর্শ দেয়। উচ্চ-ঝুঁকিপূর্ণ পরিবেশের জন্য, এর অর্থ হতে পারে পৃথক IT এবং অপারেশনাল-টেকনোলজি VLAN, লেয়ার 3 অ্যাক্সেস কন্ট্রোল এবং অ্যাপ্লিকেশন-অ্যাওয়ার ফায়ারওয়াল সহ।
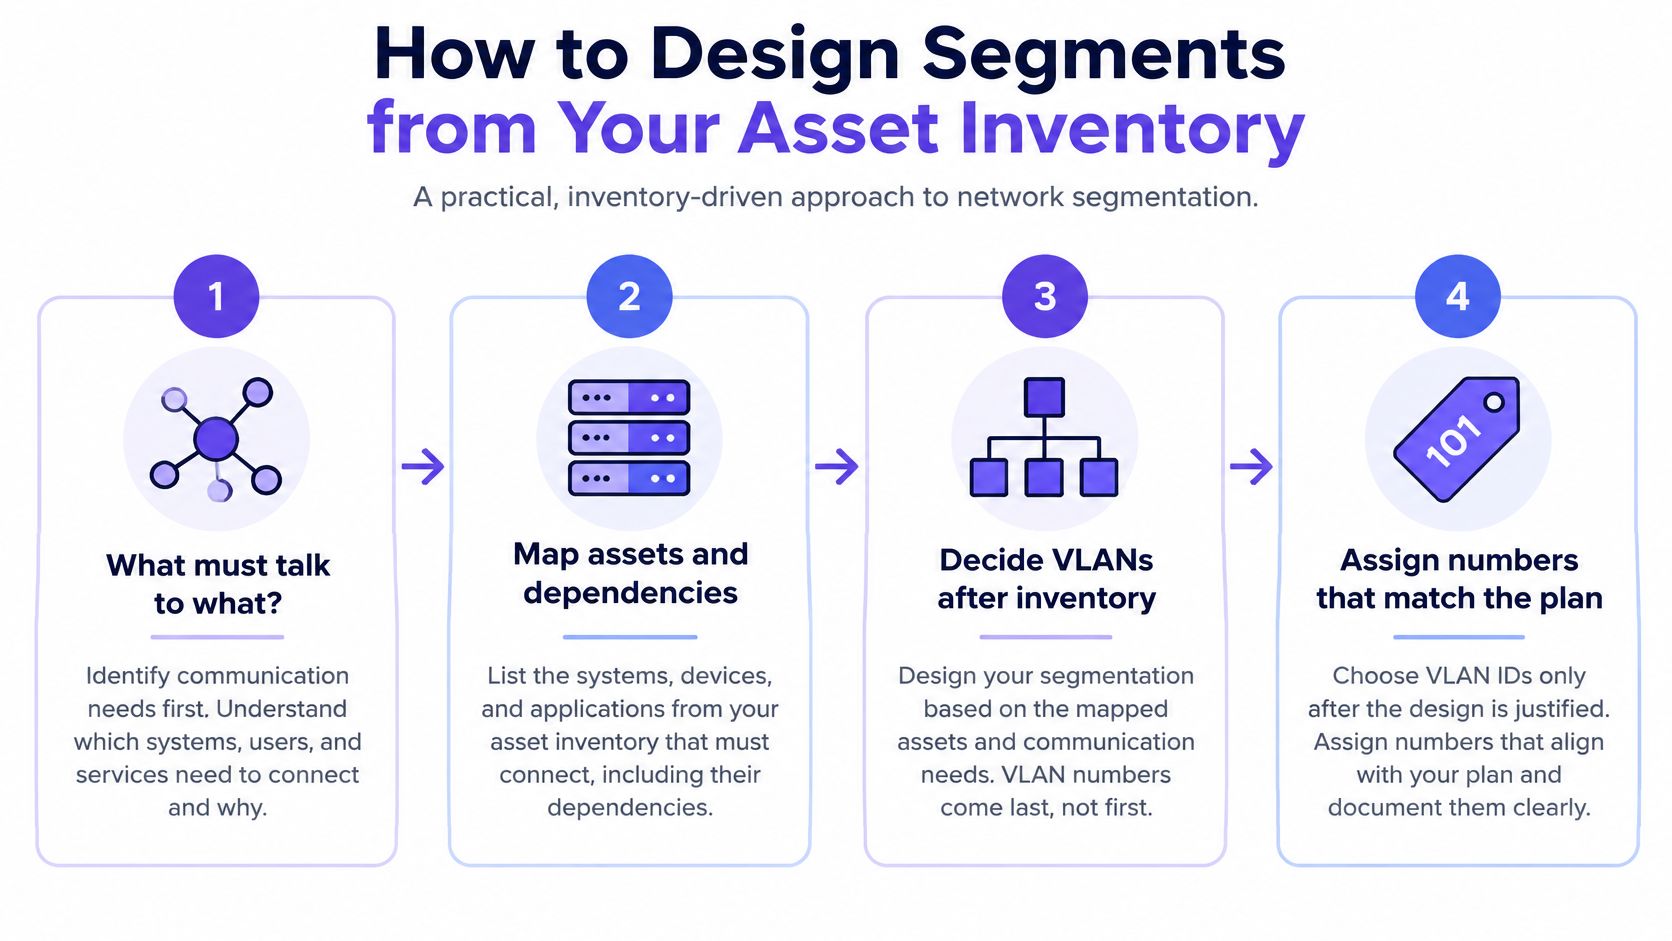
ইনভেন্টরিকে একটি কার্যকরী ডিজাইনে রূপান্তরিত করতে এই ক্রমটি ব্যবহার করুন:
ডিভাইস এবং সেগুলির মালিকদের তালিকা তৈরি করুন। ক্যামেরা, টিল, বিল্ডিং কন্ট্রোল এবং নেটওয়ার্ক সরঞ্জাম সহ অ্যান্ডপয়েন্ট, সিস্টেম এবং ম্যানেজমেন্ট ইন্টারফেসের তালিকা তৈরি করুন। প্রতিটি অ্যাসেটের মালিক কে এবং কে এর অ্যাক্সেস অনুমোদন করতে পারে তা রেকর্ড করুন। অজানা ডিভাইসগুলি সাধারণত এমন জায়গায় যুক্ত করা হয় যেখানে কেউ সেগুলিকে অনলাইন করতে পারে, যার ফলে এগুলি অনাকাঙ্ক্ষিত অ্যাক্সেস পেয়ে থাকে।
উদ্দেশ্য এবং ঝুঁকি অনুযায়ী গ্রুপ করুন। গেস্ট ডিভাইস, কর্মীদের অ্যান্ডপয়েন্ট, পেমেন্ট সিস্টেম, ক্যামেরা, বিল্ডিং কন্ট্রোল, সার্ভার এবং নেটওয়ার্ক ম্যানেজমেন্ট আলাদা করুন। একই ধরনের ব্যবসায়িক কাজগুলির অ্যাক্সেসের প্রয়োজন এবং ঝুঁকি একই রকম হলে সেগুলিকে একটি জোনে রাখা যেতে পারে।
সর্বনিম্ন বৈধ ফ্লো রেকর্ড করুন। প্রতিটি প্রয়োজনীয় কানেকশনের জন্য সোর্স, ডেস্টিনেশন, প্রোটোকল এবং পোর্ট ক্যাপচার করুন। যদি টিম ব্যাখ্যা না করতে পারে যে কেন একটি ফ্লো প্রয়োজন, তবে সেটিকে অনুমোদিত ব্যতিক্রম হিসেবে না দেখে বাদ দেওয়ার জন্য বিবেচনা করুন।
প্রতি গ্রুপে একটি VLAN এবং IP সাবনেট তৈরি করুন। পরিবেশের প্রয়োজন অনুযায়ী উচ্চ-ঝুঁকিপূর্ণ অপারেশনাল টেকনোলজিকে IT থেকে আলাদা রাখুন। সুইচের ফিজিক্যাল লোকেশনের পরিবর্তে ব্যবসা এবং নিরাপত্তার চাহিদা প্রতিফলিত করতে বাউন্ডারি বেছে নিন।
একটি নিয়ন্ত্রিত বাউন্ডারিতে ইন্টার-VLAN রাউটিং রাখুন। ফায়ারওয়াল বা লেয়ার 3 কন্ট্রোল পয়েন্টের মাধ্যমে রাউট করুন যেখানে টিম পলিসি প্রয়োগ করতে পারে। কেবল VLAN-গুলির নাম আলাদা বলেই রাউটিং ওপেন রাখবেন না।
প্রথমে প্রত্যাখ্যান করুন, তারপর নির্দিষ্ট কিছু ব্যতিক্রম যোগ করুন। প্রতিটি অনুমোদিত নিয়মকে প্রয়োজনীয় প্রোটোকল, পোর্ট, দিক নির্দেশ এবং ডেস্টিনেশনের মধ্যে সীমাবদ্ধ রাখুন। প্রতিটি ব্যতিক্রমের জন্য মালিকের অনুমোদন রেকর্ড করুন।
শুরু থেকেই বাউন্ডারি সংক্রান্ত সিদ্ধান্তগুলি লগ করুন। অনুমোদিত এবং প্রত্যাখ্যাত ফ্লো দৃশ্যমান রাখুন যাতে টিমগুলি পর্যালোচনা করতে পারে যে নিয়মগুলি কী করছে।
উদাহরণস্বরূপ, একটি রেস্তোরাঁ গ্রুপ কিচেন ডিসপ্লে থেকে পয়েন্ট-অফ-সেল টার্মিনালগুলিকে আলাদা করতে পারে। যদি একমাত্র প্রয়োজনীয় ইন্টারঅ্যাকশন হয় একটি POS সিস্টেম যা একটি পোর্টে কার্ড টার্মিনালে একটি ট্রানজ্যাকশন পাঠায়, দুটি VLAN-এর মধ্যে সাধারণ অ্যাক্সেস না খুলে সেই নির্দিষ্ট পথটি অনুমতি দিন।
একটি নম্বরিং স্কিম নীতিটি পডা় সহজ করে তুলতে পারে। একটি উদাহরণ হলো জোন অনুযায়ী রেঞ্জ সংরক্ষিত রাখা, যেমন অতিথিদের জন্য 10, কর্মীদের জন্য 20 এবং ডিভাইসের জন্য 40, যা পরবর্তী গ্রুপগুলির জন্য ব্যবধান বজায় রাখে। নীতিটি বিদ্যমান অ্যাড্রেস প্ল্যানের সাথে মানানসই হলে, একটি সাবনেটের তৃতীয় অক্টেটকে এর VLAN ID-এর সাথে মেলালেও ফায়ারওয়াল নিয়মগুলি পরীক্ষা করা সহজ হতে পারে।
আপনি আজ পর্যালোচনা করতে পারেন এমন একটি নিয়মের জন্য জিজ্ঞাসা করুন: আমি কি এর পেছনের ওনার এবং বিজনেস ফ্লো-এর নাম বলতে পারি? উত্তর না হলে, এটিকে অনুমোদিত ডিজাইনে রাখবেন না।
RADIUS-এর মাধ্যমে VLAN-এ পরিচিতি বা আইডেন্টিটি ম্যাপিং করা
একটি শেয়ার করা ওয়্যারলেস নেটওয়ার্কের অন্যান্য ডিভাইসের মতো কোনো ডিভাইসকে একই VLAN-এ যুক্ত হতে হবে না। পরিচয়-ভিত্তিক অ্যাসাইনমেন্টের সাথে, অথেনটিকেশন নেটওয়ার্ক প্লেসমেন্ট নির্ধারণ করে।
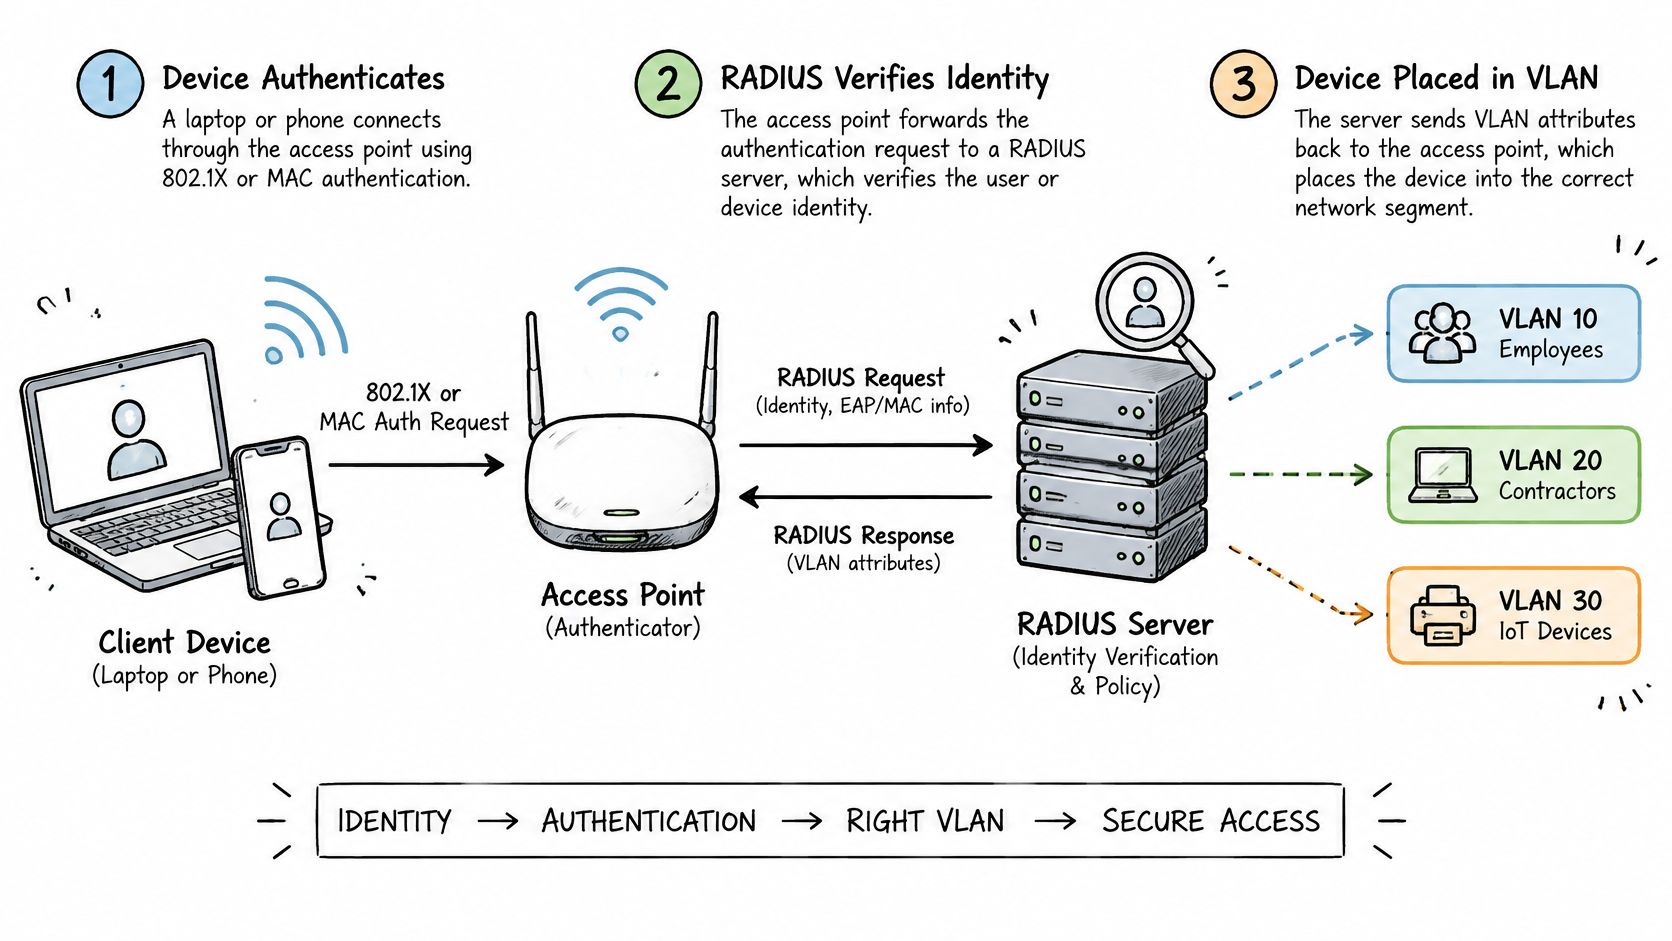
একটি সংযোগ বা জয়েন করার সময় কী ঘটে
একটি সাধারণ 802.1X জয়েন একটি স্পষ্ট অনুক্রম অনুসরণ করে। ডিভাইসটি অ্যাক্সেস পয়েন্ট বা সুইচের মাধ্যমে একটি অথেনটিকেশন অনুরোধ পাঠায় এবং নেটওয়ার্ক সেটি RADIUS-এ পাঠায়। RADIUS পরিচয় পরীক্ষা করে এবং অনুরোধটি গ্রহণ করলে, VLAN অ্যাট্রিবিউট ফেরত দেয়। সুইচ বা অ্যাক্সেস পয়েন্ট তখন নির্ধারিত VLAN-এ সেই সেশনটি বজায় রাখে।
VLAN সনাক্ত করতে সাধারণত ব্যবহৃত অ্যাট্রিবিউটগুলি হলো Tunnel-Type যা VLAN-এ সেট করা থাকে, Tunnel-Medium-Type যা 802-এ সেট করা থাকে এবং Tunnel-Private-Group-ID যা VLAN নম্বরে সেট করা থাকে। সেই মানগুলি নেটওয়ার্কে কনফিগার করা ID-গুলির সাথে মেলা প্রয়োজন; একটি ভুল অ্যাট্রিবিউটের সাথে যুক্ত সঠিক আইডেন্টিটি একটি ডিভাইসকে ভুল সেগমেন্টে রাখতে পারে।
মানুষ এবং ডিভাইসের ক্ষেত্রে ম্যাপিং প্রয়োগ করুন
কর্মীদের জন্য, EAP-TLS মোবাইল ডিভাইস ম্যানেজমেন্টের মাধ্যমে ইস্যু করা সার্টিফিকেট ব্যবহার করতে পারে। একজন পরিচালিত কর্মীর ল্যাপটপ অথেনটিকেশনের সময় তার সার্টিফিকেট প্রদান করে এবং আইডেন্টিটি পলিসি এটিকে কর্মীদের VLAN-এ রাখতে পারে। এটি অ্যাক্সেসের ভিত্তি হিসেবে একটি শেয়ার করা WiFi পাসওয়ার্ডের ওপর নির্ভর করা এড়ায়।
একটি দ্বিতীয় পথ স্টাফ আইডেন্টিটি প্রোভাইডারের মাধ্যমে শুরু হয়। Entra ID বা Okta থেকে গ্রুপের মেম্বারশিপ SAML এবং SCIM-এর মাধ্যমে পাস করা যেতে পারে যাতে, উদাহরণস্বরূপ, ফাইন্যান্স গ্রুপের একজন সদস্য স্টাফ VLAN পান এবং একজন কন্ট্রাক্টর গ্রুপ তার নিজস্ব VLAN পান। এই সেটআপের অ্যাক্সেস-কন্ট্রোল সম্পর্কিত আরও বিস্তারিত তথ্যের জন্য, WiFi অ্যাক্সেস কন্ট্রোল এবং আইডেন্টিটি-ভিত্তিক অ্যাক্সেস দেখুন।
কিছু ডিভাইস 802.1X চালাতে পারে না। সেগুলির জন্য, একটি MAC-বাউন্ড কী একটি স্বতন্ত্র ক্রেডেনশিয়াল এবং একটি সংজ্ঞায়িত VLAN অ্যাসাইনমেন্ট প্রদান করতে পারে। যেখানে একই নেটওয়ার্ক ব্যবহার করে এমন অন্যান্য ডিভাইসের অ্যাক্সেস পরিবর্তন না করে একটি ডিভাইস বাতিল করা প্রয়োজন, সেখানে প্রতি-ডিভাইস কী ব্যবহার করুন।
যখন পরিবেশের প্রয়োজন হয় তখন কন্ডিশনাল অ্যাক্সেস এবং ডিভাইস পোস্চার জয়েন সিদ্ধান্তের অংশ হওয়া উচিত। যদি কোনো ডিভাইস কোনো প্রয়োজনীয় নিয়মে ব্যর্থ হয়, তবে এটিকে তথাকথিত নিরাপদ VLAN-এ স্থাপন করার এবং ঝুঁকিটি নিয়ন্ত্রণে রয়েছে বলে মনে করার পরিবর্তে অথেন্টিকেশনের সময়ই প্রত্যাখ্যান করুন।
RADIUS কনফিগার করার আগে একটি টেবিলে গ্রুপ-টু-অ্যাট্রিবিউট-টু-VLAN ম্যাপিং লিখুন। ফোলব্যাক আচরণও অন্তর্ভুক্ত করুন: যদি RADIUS নাগালের বাইরে থাকে, তবে একটি বিদ্যমান সেশন সংযুক্ত থাকে, কিন্তু নতুন যোগদান স্টাফের VLAN-এ পৌঁছানোর পরিবর্তে ব্যর্থ হয়। একটি নিষ্ক্রিয় করা অ্যাকাউন্ট তার পরবর্তী যোগদানে প্রত্যাখ্যাত হওয়া উচিত, যেখানে অথেন্টিকেশন লগগুলি কখন এবং কেন তা রেকর্ড করবে। সেশন চলাকালীন আপনি যদি তা করার জন্য পলিসি যোগ না করেন তবে লগইনের সময় VLAN অ্যাসাইনমেন্ট ঘটে; এটি স্বয়ংক্রিয়ভাবে পুনরায় মূল্যায়ন করা হয় না।
সেগমেন্টের নিয়ম যা পার্শ্বীয় মুভমেন্ট বা ল্যাটারাল মুভমেন্ট সীমিত করে
একটি বিশ্বস্ত VLAN-এ থাকা একটি ডিভাইস শুধু এটি কোথায় যুক্ত হয়েছে তার ওপর ভিত্তি করেই বিশ্বস্ত হয়ে ওঠে না। NIST জিরো ট্রাস্ট থেকে নেটওয়ার্ক সেগমেন্টেশনকে পৃথক করে: VLANগুলি সাবনেট-লেভেল জোন তৈরি করে, অন্যদিকে অ্যাক্সেস পলিসিগুলি প্রায়শই হোস্টের গ্রুপের জন্য গেটওয়েতে প্রয়োগ করা হয়। জিরো ট্রাস্ট নেটওয়ার্ক লোকেশনের ওপর ভিত্তি করে পরোক্ষ অ্যাক্সেস প্রদান করে না (NIST স্পেশাল পাবলিকেশন 800-215)।
কার্যকারী নীতি হিসাবে একটি ফ্লো ম্যাট্রিক্স ব্যবহার করুন। অনুমতি দেওয়া বা অস্বীকার করার সিদ্ধান্তের মতোই শর্তগুলিও সমান গুরুত্বপূর্ণ।
| উৎস | গন্তব্য | নিয়ম | শর্ত |
|---|---|---|---|
| অতিথি (VLAN 10) | ইন্টারনেট | অনুমতি দিন | ক্লায়েন্ট আইসোলেশন সমকক্ষ ডিভাইসগুলিকে প্রতিরোধ করে |
| অতিথি (VLAN 10) | কর্মীবৃন্দ (VLAN 20) | প্রত্যাখ্যান করুন | কোনো রুট নেই, ডিফল্টভাবে প্রত্যাখ্যান করা হয়েছে |
| কর্মীবৃন্দ (VLAN 20) | অতিথি (VLAN 10) | প্রত্যাখ্যান করুন | কোনো রুট নেই, ডিফল্টভাবে প্রত্যাখ্যান করা হয়েছে |
| কর্মীবৃন্দ (VLAN 20) | নির্ধারিত ফাইল সার্ভার | অনুমতি দিন | শুধুমাত্র প্রয়োজনীয় পোর্টসমূহ |
| ডিভাইসসমূহ (VLAN 40) | ভেন্ডর ক্লাউড | অনুমতি দিন | শুধুমাত্র আউটবাউন্ড, নির্দিষ্ট গন্তব্যে |
| ডিভাইসসমূহ (VLAN 40) | কর্মীবৃন্দ (VLAN 20) | প্রত্যাখ্যান করুন | কন্ট্রোলার কেবল একটি অনুমোদিত গেটওয়ের মাধ্যমে সংযুক্ত |
| ঠিকাদার | বিল্ডিং কন্ট্রোল | শুধুমাত্র ব্যতিক্রম হিসেবে অনুমতি দিন | মালিকের অনুমোদন এবং একটি শেষ তারিখ থাকা আবশ্যক |
গেস্ট রুলটি ইন্টারনেট অ্যাক্সেসের অনুমতি দেয় এবং একই সাথে গেস্ট ডিভাইসগুলিকে একে অপরের সাথে কানেকশন শুরু করা থেকে বিরত রাখে। গেস্ট-টু-স্টাফ দুটি নিয়ম একটির সুরক্ষার জন্য অন্য দিকের পলিসির উপর নির্ভর করার পরিবর্তে উভয় দিকেই অ্যাক্সেস অস্বীকার করে। স্টাফ সদস্যরা নির্দিষ্ট ফাইল সার্ভারে শুধুমাত্র তার পরিষেবার জন্য প্রয়োজনীয় পোর্টগুলিতেই পৌঁছাতে পারে। একটি ডিভাইস আউটবাউন্ডে তার ভেন্ডরের ক্লাউড পরিষেবার সাথে যোগাযোগ করতে পারে, কিন্তু ভেন্ডর কানেকশনটি যেন স্টাফ ডিভাইসগুলিতে পৌঁছানোর পথ না হয়। যদি একজন ঠিকাদারের বিল্ডিং কন্ট্রোলে পৌঁছানোর প্রয়োজন হয়, তবে শুধুমাত্র অনুমোদিত কাজের জন্য অ্যাক্সেস দিন এবং সম্মত শেষের তারিখে এটি সরিয়ে দিন।
একটি VLAN-এর ভেতরের নিয়ন্ত্রণও গুরুত্বপূর্ণ। অন্য কোনো নিয়ন্ত্রণ বাধা না দিলে একটি একই VLAN-এ থাকা ডিভাইসগুলি সাধারণত একে অপরের কাছে পৌঁছাতে পারে। অতিথি এবং ডিভাইস নেটওয়ার্কের জন্য ক্লায়েন্ট আইসোলেশন ব্যবহার করুন যেখানে পিয়ার যোগাযোগের প্রয়োজন নেই, এবং স্থানীয় সংযোগ সীমিত করতে কর্মীদের অ্যান্ডপয়েন্টগুলিতে হোস্ট ফায়ারওয়াল ব্যবহার করুন।
এই সেগমেন্ট-স্তরের সুরক্ষাগুলি বজায় রাখুন:
- ডিফল্ট অ্যাক্সেস সরান: অব্যবহৃত সুইচ পোর্টগুলিকে ডিফল্ট VLAN-এর বাইরে রাখুন এবং যেখানে সম্ভব সেগুলি নিষ্ক্রিয় করুন।
- একটি সক্রিয় নেটিভ VLAN এড়িয়ে চলুন: নেটিভ VLAN-কে একটি অব্যবহৃত ID-তে সেট করুন।
- ট্রাঙ্ক সীমাবদ্ধ করুন: প্রতিটি সুইচ লিঙ্কে কেবল প্রয়োজনীয় VLANগুলির অনুমতি দিন।
- ম্যানেজমেন্ট সুরক্ষিত করুন: নেটওয়ার্ক ম্যানেজমেন্টকে এর নিজস্ব VLAN-এ রাখুন এবং গেস্ট নেটওয়ার্কগুলি থেকে এতে কোনো রুট প্রদান করবেন না।
বেশি VLAN মানেই স্বয়ংক্রিয়ভাবে উন্নত সুরক্ষা নয়। NIST-এর নির্দেশিকা গুরুত্বপূর্ণ সংস্থানগুলিকে পৃথক ট্রাস্ট জোনে বিচ্ছিন্ন করার এবং পরিকাঠামোকে ক্রমান্বয়ে বিভক্ত করার বিষয়টিকে সমর্থন করে, যেখানে এটি করলে কন্টেইনমেন্ট এবং নজরদারির উন্নতি হয়। তবে সংকীর্ণ VLAN-এর একটি দীর্ঘ তালিকার তুলনায় কম সংখ্যক, ঝুঁকি-ভিত্তিক জোন পরিচালনা করা নিরাপদ এবং সহজ হতে পারে, যদি এনফোর্সমেন্টের ক্ষেত্রে আইডেন্টিটি এবং পলিসি বিবেচনা করা হয়। হেলথকেয়ার এবং ম্যানুফ্যাকচারিং নিরাপত্তা লিডারদের উপর পরিচালিত একটি Omdia সমীক্ষায়, 99% মাইক্রোসেগমেন্টেশন প্রয়োগ করছিলেন বা পরিকল্পনা করছিলেন, যেখানে মাত্র 9%-এর ক্ষেত্রে এটি তাদের গুরুত্বপূর্ণ সিস্টেমগুলিকে সুরক্ষিত করছিল (মাইক্রোসেগমেন্টেশন গ্যাপের উপর Omdia-র সমীক্ষা)।
ব্যবহারিক নিয়ম হিসেবে, যদি দুটি গ্রুপের একই অ্যাক্সেস প্রয়োজনীয়তা এবং ঝুঁকি থাকে, তবে তারা একটি জোনে থাকতে পারে। ভিজিটর অ্যাক্সেস পৃথক করার বিষয়ে আরও বিস্তারিত জানতে, এই গেস্ট নেটওয়ার্ক সিকিউরিটির নির্দেশিকাটি ব্যবহার করুন।
ডিভাইস এবং মানুষ পরিবর্তনের সাথে সাথে VLAN অ্যাসাইনমেন্টগুলি নির্ভুল রাখা
একজন কর্মচারী চাকরি ছেড়ে দেন, একজন ঠিকাদার কাজ শেষ করেন বা একটি লক পরিবর্তন করা হয়। প্রতিটি পরিবর্তন একটি VLAN-এর সাথে যুক্ত একটি পুরানো সেভ করা শংসাপত্র রেখে যেতে পারে, তাই অ্যাক্সেসের রেকর্ডগুলি প্রতিটি ব্যক্তি বা ডিভাইসের পরিচিতি এবং জীবনচক্র অনুসরণ করা প্রয়োজন।
| ইভেন্ট | পদক্ষেপ | সময়সীমা | অ্যাক্সেসের ওপর প্রভাব |
|---|---|---|---|
| কর্মচারী প্রস্থান করেছেন | অ্যাকাউন্ট নিষ্ক্রিয় করুন; পরবর্তী সংযোগ RADIUS দ্বারা প্রত্যাখ্যাত হয় | একই দিনে | কর্মীদের VLAN অ্যাক্সেস সমাপ্ত হয় |
| ডিভাইস প্রতিস্থাপিত হয়েছে | MAC-বাউন্ড কী বাতিল করুন এবং একটি নতুন ইস্যু করুন | ইনস্টলেশনের পূর্বে | প্রতিস্থাপিত ডিভাইসটি তার ডিভাইস-ক্লাস VLAN-এ যুক্ত হয় |
| দীর্ঘদিন থাকা অতিথি চেক আউট করেছেন | ইস্যু করার সময় নির্ধারিত শেষ তারিখে কী এর মেয়াদ শেষ হবে | শেষ তারিখ | অতিথির VLAN অ্যাক্সেস সমাপ্ত হয় |
| ঠিকাদারের কাজ শেষ হয়েছে | নির্দিষ্ট সময়সীমার কী এর মেয়াদ শেষ হবে | কাজের শেষ দিন | ঠিকাদারের VLAN অ্যাক্সেস সমাপ্ত হয় |
| ভাড়াটে প্রস্থান করেছেন | শুধুমাত্র সেই ভাড়াটের কী বাতিল করুন | প্রস্থানের সময় | অন্যান্য ভাড়াটেরা সংযুক্ত থাকেন |
একটি MAC-bound কী সহ বিল্ডিং লক অতিথি পরিবর্তনের সময় তার কী এবং VLAN ধরে রাখে। শংসাপত্রটি হার্ডওয়্যারের অন্তর্গত, প্রস্থানকারী অতিথির নয়। অতিথি চেক আউট করার সময় নয়, লকটি প্রতিস্থাপন করার সময় এটি বাতিল করুন।
বিল্ডিং কন্ট্রোল এবং পেমেন্ট সিস্টেমের মতো উচ্চ-ঝুঁকিপূর্ণ অ্যাসেটের জন্য, একটি VLAN অ্যাসাইনমেন্ট পরিবর্তন করার আগে স্পষ্ট পরিবর্তন নিয়ন্ত্রণের প্রয়োজন। গেস্ট এবং অন্যান্য অস্থায়ী অ্যাক্সেসের জন্য, শংসাপত্রে একটি মেয়াদ শেষ হওয়ার তারিখ সেট করুন যাতে ম্যানুয়াল ক্লিনআপের ওপর নির্ভর না করে অ্যাক্সেস শেষ হয়।
একাধিক সাইটজুড়ে, একটি শেয়ার করা VLAN প্ল্যান বজায় রাখুন এবং এতে বৈধ স্থানীয় পার্থক্যসমূহ রেকর্ড করুন। অন্যথায়, একটি লোকেশন কীভাবে সেট আপ করা হয়েছে তার একমাত্র রেকর্ড হয়ে উঠতে পারে সুইচ কনফিগারেশন। নিয়মিতভাবে ব্যতিক্রম এবং অব্যবহৃত কীসমূহ পর্যালোচনা করুন, এবং বর্তমান মালিক নেই এমন বিষয়গুলি মুছে ফেলুন। মানচিত্রে কতগুলি VLAN রয়েছে তা দিয়ে নয়, বরং আইডেন্টিটিগুলি এখনও নির্দিষ্ট সেগমেন্টে ম্যাপ করা হচ্ছে কিনা এবং সময়মতো অ্যাক্সেস শেষ হচ্ছে কিনা তা দিয়ে প্রক্রিয়াটি বিচার করুন।
সেগমেন্টেশন প্রকৃতপক্ষে কার্যকর হচ্ছে কিনা তা পরীক্ষা করা
পৌঁছানোযোগ্যতা পরীক্ষা করুন, VLAN সংখ্যা নয়। প্রতিটি উদ্দেশ্যমূলক পাথের জন্য, যাচাই করুন যে অনুমোদিত সংযোগটি কাজ করছে এবং যে ট্র্যাফিক শুরু করবে এমন ডিভাইস বা সেগমেন্ট থেকে নিষিদ্ধ পাথগুলি ব্যর্থ হয়েছে।
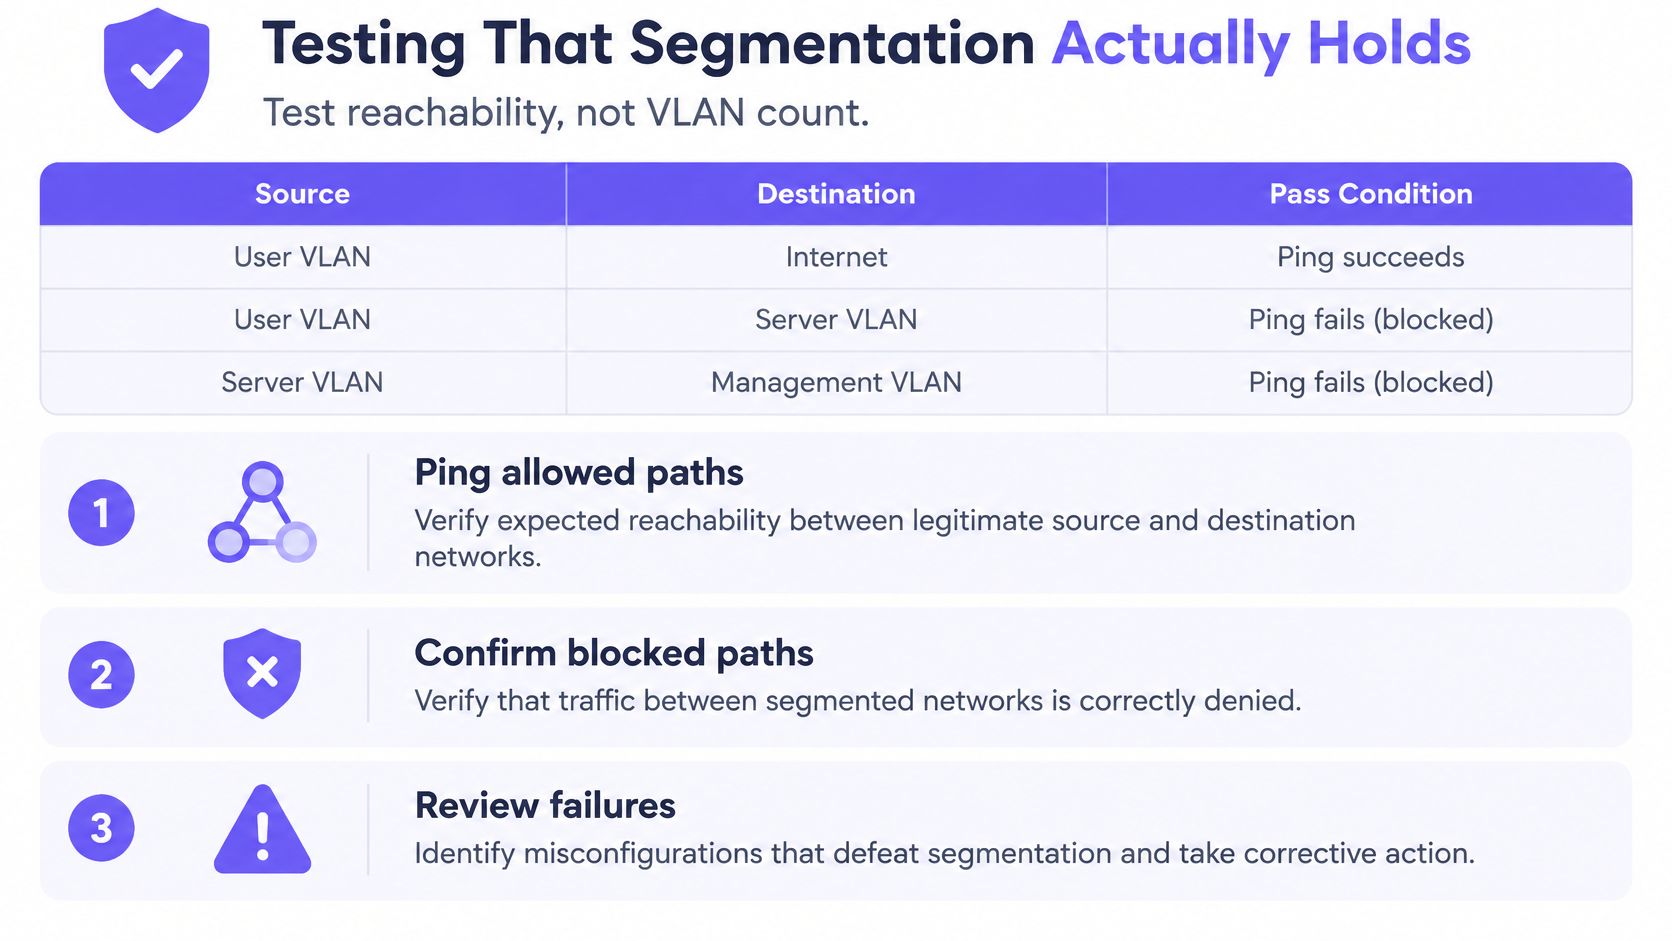
| পরীক্ষা | যেখান থেকে | যেখানে | সফল হবে যখন |
|---|---|---|---|
| ল্যাটারাল রিচ | Guest VLAN 10 | Staff VLAN 20 | কোনো কানেকশন সফল হবে না |
| Guest-এ পিয়ার রিচ VLAN | Guest ডিভাইস A | Guest ডিভাইস B | ক্লায়েন্ট আইসোলেশন দ্বারা ব্লক করা হয়েছে |
| ট্রাঙ্ক লিক | অ্যাক্সেস পোর্ট | অব্যবহৃত VLAN | অব্যবহৃত VLAN-এর জন্য কোনো ফ্রেম ট্যাগ করা নেই |
| ডিভাইস এক্সপোজার | Guest VLAN 10 | লক কন্ট্রোলার | কানেকশন প্রত্যাখ্যান করা হয়েছে |
| ব্যতিক্রম পরীক্ষা | Staff VLAN 20 | নির্দিষ্ট ফাইল সার্ভার | শুধুমাত্র অনুমোদিত পোর্টটি খোলা আছে |
সাধারণ কনফিগারেশন ভুলের মাধ্যমে লজিক্যাল বিভাজন ব্যর্থ হতে পারে। একটি ট্রাঙ্ক এমন VLAN-এর জন্য ট্র্যাফিক বহন করতে পারে যা সেই লিঙ্কের অন্তর্গত নয়। একটি নেটিভ VLAN অপ্রত্যাশিত উপায়ে ট্র্যাফিক প্রকাশ করতে পারে। একটি আনম্যানেজড সুইচ পোর্ট একটি ডিভাইসকে ডিফল্ট VLAN-এ রাখতে পারে, আবার পারমিসিভ রাউটিং বা অতিরিক্ত বিস্তৃত ফায়ারওয়াল রুল সেই পথগুলিকে পুনরায় খুলে দিতে পারে যা ডিজাইন বন্ধ করতে চেয়েছিল।
তিনটি পরীক্ষা ব্যবহার করুন, তারপর পরিবর্তনগুলি পুনরায় পরীক্ষা করুন
প্রথমত, সুইচ এবং ফায়ারওয়ালের একটি অথেন্টিকেটেড কনফিগারেশন রিভিউ সম্পাদন করুন। অ্যাক্সেস পোর্টে VLAN মেম্বারশিপ, ট্রাঙ্কে অনুমোদিত VLAN, নেটিভ VLAN, রাউটিং ইন্টারফেস এবং ইন্টার-VLAN ট্র্যাফিক অনুমোদনকারী নিয়মগুলি পরীক্ষা করুন।
দ্বিতীয়ত, প্রতিটি সেগমেন্টে ভালনারেবিলিটি স্ক্যান চালান। একটি স্ক্যান এমন সিস্টেমগুলি প্রকাশ করতে পারে যা থাকা উচিত নয়, এক্সপোজড সার্ভিস যা পর্যালোচনার প্রয়োজন এবং উদ্দেশ্যে করা ম্যাপ ও ডেপ্লয় করা নেটওয়ার্কের মধ্যে পার্থক্য প্রদর্শন করতে পারে।
তৃতীয়ত, একটি পেনিট্রেসঁ টেস্টের ব্যবস্থা করুন যা প্রতিটি কম-বিশ্বস্ত VLAN থেকে উচ্চ-বিশ্বস্ত জোনে ল্যাটারাল মুভমেন্টের চেষ্টা করে। একটি টেস্টের উচিত বাস্তবসম্মত পথগুলি ব্যবহার করা, শুধুমাত্র নেটওয়ার্কে আলাদা VLAN নাম আছে তা নিশ্চিত করা নয়। প্রমাণীকরণ পথটি নিজেই যাচাই করার সম্পর্কিত নির্দেশিকার জন্য, কীভাবে RADIUS প্রমাণীকরণ পরীক্ষা করবেন দেখুন।
পয়েন্ট-অফ-সেল ভেন্ডারের জন্য ফায়ারওয়াল পরিবর্তনের পর, গেস্ট VLAN থেকে POS সিস্টেমে পুনরায় পরীক্ষা করুন এবং নিশ্চিত করুন যে গেস্ট ট্র্যাফিক এখনও ব্লক করা আছে। তারপরে ভেন্ডার এক্সেপশনটি তার অনুমোদিত উৎস থেকে পরীক্ষা করুন এবং নিশ্চিত করুন যে কেবল তার অনুমোদিত পোর্টটিই খোলা আছে।
প্রতিটি প্রাসঙ্গিক পরিবর্তনের পর এই পরীক্ষাগুলি চালান:
- অনুমোদিত পাথসমূহ যাচাই করুন: প্রয়োজনীয় অ্যাপ্লিকেশনগুলি এখনও সংযোগ স্থাপন করছে কিনা তা নিশ্চিত করুন।
- প্রত্যাখ্যাত পাথসমূহ যাচাই করুন: পলিসি অনুসারে যে সংযোগগুলি ব্যর্থ হওয়া উচিত, সেগুলি চেষ্টা করুন।
- পোর্ট এবং VLAN অ্যাসাইনমেন্ট পরীক্ষা করুন: টেস্ট ডিভাইসগুলি নির্দিষ্ট সেগমেন্টে পৌঁছাচ্ছে কিনা তা নিশ্চিত করুন।
- বাউন্ডারি লগ পর্যালোচনা করুন: অনুমোদিত এবং প্রত্যাখ্যাত সিদ্ধান্তগুলি রেকর্ড করা হয়েছে কিনা তা নিশ্চিত করুন।
- অনুমোদন রেকর্ড করুন: প্রতিটি সক্রিয় ব্যতিক্রমের জন্য একজন ওনার এবং কারণ বজায় রাখুন।
কেবলমাত্র অননুমোদিত পাথ ব্যর্থ হলে, সীমানা সংক্রান্ত সিদ্ধান্তগুলি লগ করা হলে এবং প্রতিটি ব্যতিক্রমের একজন নথিভুক্ত মালিক থাকলে একটি পরীক্ষা উত্তীর্ণ হয়েছে বলে গণ্য করুন। যখন একটি পরীক্ষা ব্যর্থ হয়, টিকিট বন্ধ করার আগে নিয়মটি সংশোধন করুন এবং একই পরীক্ষা পুনরায় পরিচালনা করুন।
সেগমেন্ট ম্যাপ নিশ্চিত করুন এবং একটি সাইট পাইলট করুন
একটি নির্ভরযোগ্য রোলআউট শুরু হয় একটি সম্মত মানচিত্র এবং এমন একটি সাইটের মাধ্যমে যেখানে টিম বাস্তব ডিভাইসের বিরুদ্ধে ডিজাইনটি যাচাই করতে পারে। এই সিদ্ধান্ত পথটি ব্যবহার করুন:
- মালিকের সাথে প্রতিটি গ্রুপ নিশ্চিত করুন। গ্রুপটিকে একটি VLAN, একটি আইডেন্টিটি সোর্স এবং এটির যে যে সিস্টেমে পৌঁছানো প্রয়োজন তার সাথে মিলিয়ে নিন।
- প্ল্যানার ব্যবহার করুন। আজ নেটওয়ার্কের সাথে কী কানেক্ট হচ্ছে তা টিক দিন এবং তিনটি নেটওয়ার্কের জুড়ে প্রতিটি গ্রুপ কোথায় থাকবে তা পরীক্ষা করুন।
- একটি সাইটে পাইলট করুন। সাইটের মালিকদের সাথে রিচেবিলিটি টেস্ট রান করুন এবং নিশ্চিত করুন যে দৈনন্দিন পরিষেবাগুলি এখনও কাজ করছে।
- পাইলট সফল হওয়ার পরেই রোল আউট করুন। অন্য কোথাও কনফিগারেশন প্রয়োগ করার আগে নির্দিষ্ট মালিকদের সাথে সম্পর্কিত ব্যতিক্রমগুলি বজায় রাখুন।
Purple Access সাতটির পরিবর্তে তিনটি SSID ব্যবহার করে, যেখানে আইডেন্টিটি নির্ধারণ করে VLAN এবং প্রতিটি আবাসিক, ভাড়াটে বা ডিভাইস গ্রুপকে তার নিজস্ব সেগমেন্টে রাখে। এর প্ল্যানার দলগুলিকে আজ যা যুক্ত হচ্ছে তা তিনটি নেটওয়ার্কে ম্যাপ করতে দেয় এবং বিশেষজ্ঞ ডিজাইন সেশনগুলি রোলআউটের আগে পরিকল্পনাটি পর্যালোচনা করতে পারে।
একটি VLAN হলো এমন একটি সীমানা যা আপনাকে প্রমাণ করতে হবে, এমন কোনো লেবেল নয় যা আপনি বরাদ্দ করেন।
সুইচ কনফিগারেশন পরিবর্তন করার আগে প্ল্যানারটি চালান বা একটি ডিজাইন সেশন বুক করুন।
Purple Access বিদ্যমান অ্যাক্সেস পয়েন্টগুলিতে রিভোকেশন এবং অডিট লগিং সহ ওপেন, সিকিউর এবং xPSK নেটওয়ার্কগুলিকে আইডেন্টিটি-ড্রিভেন VLAN অ্যাসাইনমেন্টে ম্যাপ করতে পারে। আপনার বর্তমান ডিভাইস গ্রুপগুলিকে ম্যাপ করতে Purple Access প্ল্যানার ব্যবহার করুন, তারপর রোলআউটের আগে রিচেবিলিটি নিয়মগুলি যাচাই করুন।


