
RADIUS অথেনটিকেশন কী? এটি কীভাবে কাজ করে এবং কেন প্রয়োজন
Published
RADIUS প্রমাণীকরণ একটি কেন্দ্রীয় সার্ভার ব্যবহার করে সিদ্ধান্ত নেয় যে কোনো ব্যবহারকারী বা ডিভাইস কোনো নেটওয়ার্কে যোগ দিতে পারে কিনা এবং একবার ভেতরে প্রবেশ করলে এটি কী করতে পারে, তাই একটি অ্যাক্সেস পয়েন্ট তার নিজস্ব পাসওয়ার্ড তালিকা পরীক্ষা করার পরিবর্তে সেই সার্ভারটিকে জিজ্ঞাসা করে। কিন্তু যদি লগইন সফল হয়, তবে কে সিদ্ধান্ত নেয় যে সেই ডিভাইসটি স্টাফ সিস্টেমে পৌঁছাতে পারবে, শুধুমাত্র অতিথি ইন্টারনেট অ্যাক্সেস ব্যবহার করতে পারবে, নাকি অনির্দিষ্টকালের জন্য সংযুক্ত থাকতে পারবে?
একটি সাধারণ পাসওয়ার্ড-চেক ব্যাখ্যা যে অংশটি বাদ দেয় এটি হলো সেটাই। RADIUS হলো একটি পলিসি চ্যানেলও: নেটওয়ার্ক সরঞ্জামগুলি শুধুমাত্র কানেকশনের অনুমতি দেবে কিনা তা নয়, বরং এটি কীভাবে পরিচালনা করা হবে সেই নির্দেশাবলীও গ্রহণ করে।
সূচিপত্র
- RADIUS-এর অর্থ কী এবং কেন এটি তৈরি করা হয়েছিল
- একটি RADIUS লগইন কীভাবে কাজ করে, ধাপে ধাপে
- ডিভাইসের শক্তিশালী পরিচয়ের জন্য EAP-TLS এবং সার্টিফিকেট
- RADIUS অ্যাট্রিবিউট যা নেটওয়ার্ক অ্যাক্সেস নির্ধারণ করে
- সাধারণ RADIUS ব্যবহারের ক্ষেত্র এবং প্রতিটি কী সিদ্ধান্ত নেয়
- সীমা এবং যে ভুল ধারণাগুলি এড়িয়ে চলা উচিত
- RADIUS আপনার নেটওয়ার্কের জন্য উপযুক্ত কিনা তা স্থির করুন
RADIUS বলতে কী বোঝায় এবং কেন এটি তৈরি করা হয়েছিল
RADIUS এর পূর্ণরূপ হলো Remote Authentication Dial-In User Service। প্রযুক্তিগতভাবে, এটি স্বয়ং সার্ভার নয়, বরং বার্তা আদান-প্রদানের জন্য একটি প্রোটোকল বা নিয়মের একটি শেয়ার্ড সেট। একটি RADIUS সার্ভার সেই নিয়মগুলো প্রয়োগ করে এবং অ্যাক্সেসের সিদ্ধান্ত নেয়।
ওয়্যারলেস অ্যাক্সেস পয়েন্ট, অফিস সুইচ এবং রিমোট-অ্যাক্সেস গেটওয়ে সহ একটি সংস্থার কথা বিবেচনা করুন। যদি প্রতিটি ডিভাইস তার নিজস্ব বিবরণ বজায় রাখত, তবে কেউ যোগ দিলে বা চলে গেলে অ্যাডমিনিস্ট্রেটরদের আলাদা আলাদা তালিকা আপডেট করতে হতো। সেই সিদ্ধান্তগুলিকে কেন্দ্রীভূত করলে সরঞ্জামগুলি জিজ্ঞাসা করার জন্য একটি সাধারণ স্থান পায়।
সেই সমস্যাটি এন্টারপ্রাইজ WiFi-এর আগের। RADIUS-এর ইতিহাস অনুসারে, লিভিংস্টন এন্টারপ্রাইজেস 1991 সালে এই প্রোটোকলটি তৈরি করেছিল, যা প্রারম্ভিক ইন্টারনেট ব্যাকবোন NSFNET-এর অ্যাক্সেস নিয়ন্ত্রণের সাথে সম্পর্কিত মেরিট নেটওয়ার্কের অনুরোধের প্রতিক্রিয়া জানায়। ডায়াল-আপ সার্ভারগুলি স্বাধীন শংসাপত্র বজায় রাখার পরিবর্তে একটি শেয়ার্ড অথেন্টিকেশন সার্ভারের সাথে পরামর্শ করতে পারে।
শেয়ার করা অতিথি তালিকা
বেশ কয়েকটি প্রবেশদ্বার সহ একটি স্থানের কথা চিন্তা করুন। প্রতিটি দরজায় একজন বাউন্সার আছে, কিন্তু প্রতিটি বাউন্সার একই গেস্ট লিস্ট দেখে সিদ্ধান্ত নেয়। তালিকাটি সাধারণ প্রবেশাধিকারকে ব্যাকস্টেজ অ্যাকসেস থেকেও আলাদা করতে পারে, যখন স্থানটি কারা প্রবেশ করেছে এবং বের হয়েছে তা রেকর্ড করে।
RADIUS সেই দায়িত্বগুলোকে AAA-তে ভাগ করে:
- Authentication নির্ধারণ করে ব্যবহারকারী বা ডিভাইসটি কে।
- Authorization নির্ধারণ করে যে এটি কোন কোন পরিষেবা এবং নেটওয়ার্ক রিসোর্স ব্যবহার করতে পারে।
- Accounting কানেকশন এবং ডিসকানেকশন ইভেন্টসহ সেশনের সমস্ত কার্যকলাপ রেকর্ড করে।
চিত্রটি কোনও ডিভাইসের অ্যাক্সেসের অনুরোধ জানানো এবং সার্ভারের অনুমতি দেওয়ার বিষয়ে সিদ্ধান্ত নেওয়ার মধ্যে পার্থক্য দেখায়।
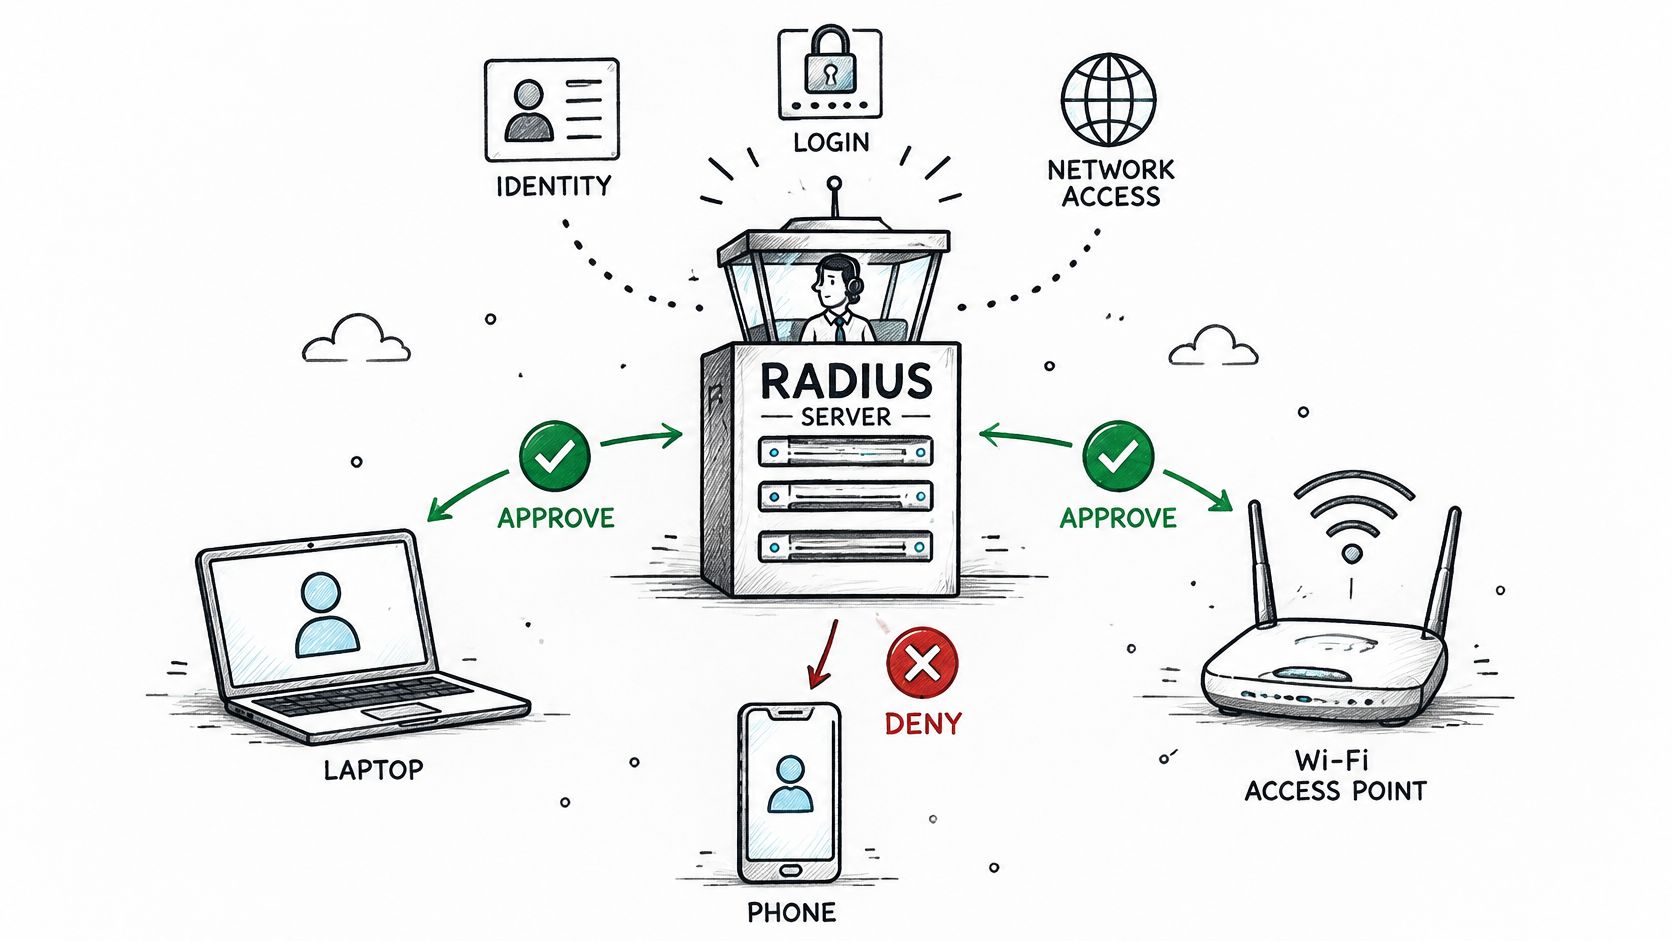
যে ইকুইপমেন্টটি ফলাফল প্রয়োগ করে তাকে Network Access Server, বা NAS বলা হয়। নাম সত্ত্বেও, এটি একটি অ্যাকসেস পয়েন্ট, সুইচ, ওয়্যারলেস কন্ট্রোলার, বা ভার্চুয়াল প্রাইভেট নেটওয়ার্ক গেটওয়ে হতে পারে।
শারীরিক সংযোগ এবং পরিচয় নিয়ন্ত্রণ সমন্বয়কারী দলগুলির জন্য, সাউদার্ন টায়ার রিসোর্সেসের ব্রডব্যান্ড ডেপ্লয়মেন্ট এবং রক্ষণাবেক্ষণ একটি প্রাসঙ্গিক অবকাঠামোগত সংস্থান। দায়িত্বগুলি আলাদা রাখুন: কানেক্টিভিটি ইনস্টল করা এবং বজায় রাখা আর কে এটি ব্যবহার করতে পারে তা নির্ধারণ করা এক কাজ নয়।
RADIUS এন্টারপ্রাইজ WiFi, রিমোট অ্যাকসেস এবং ওয়ার্ড-পোর্ট সিকিউরিটিতে মৌলিক বিষয় হিসেবে রয়ে গেছে, কারণ অ্যাডমিনিস্ট্রেটররা ভেন্ডর জুড়েই একটি সাধারণ প্রোটোকল ব্যবহার করার সময় যে সরঞ্জামগুলি প্রয়োগ করে তা থেকে আইডেন্টিটির সিদ্ধান্ত আলাদা করতে পারেন।
একটি RADIUS লগইন যেভাবে কাজ করে, ধাপে ধাপে
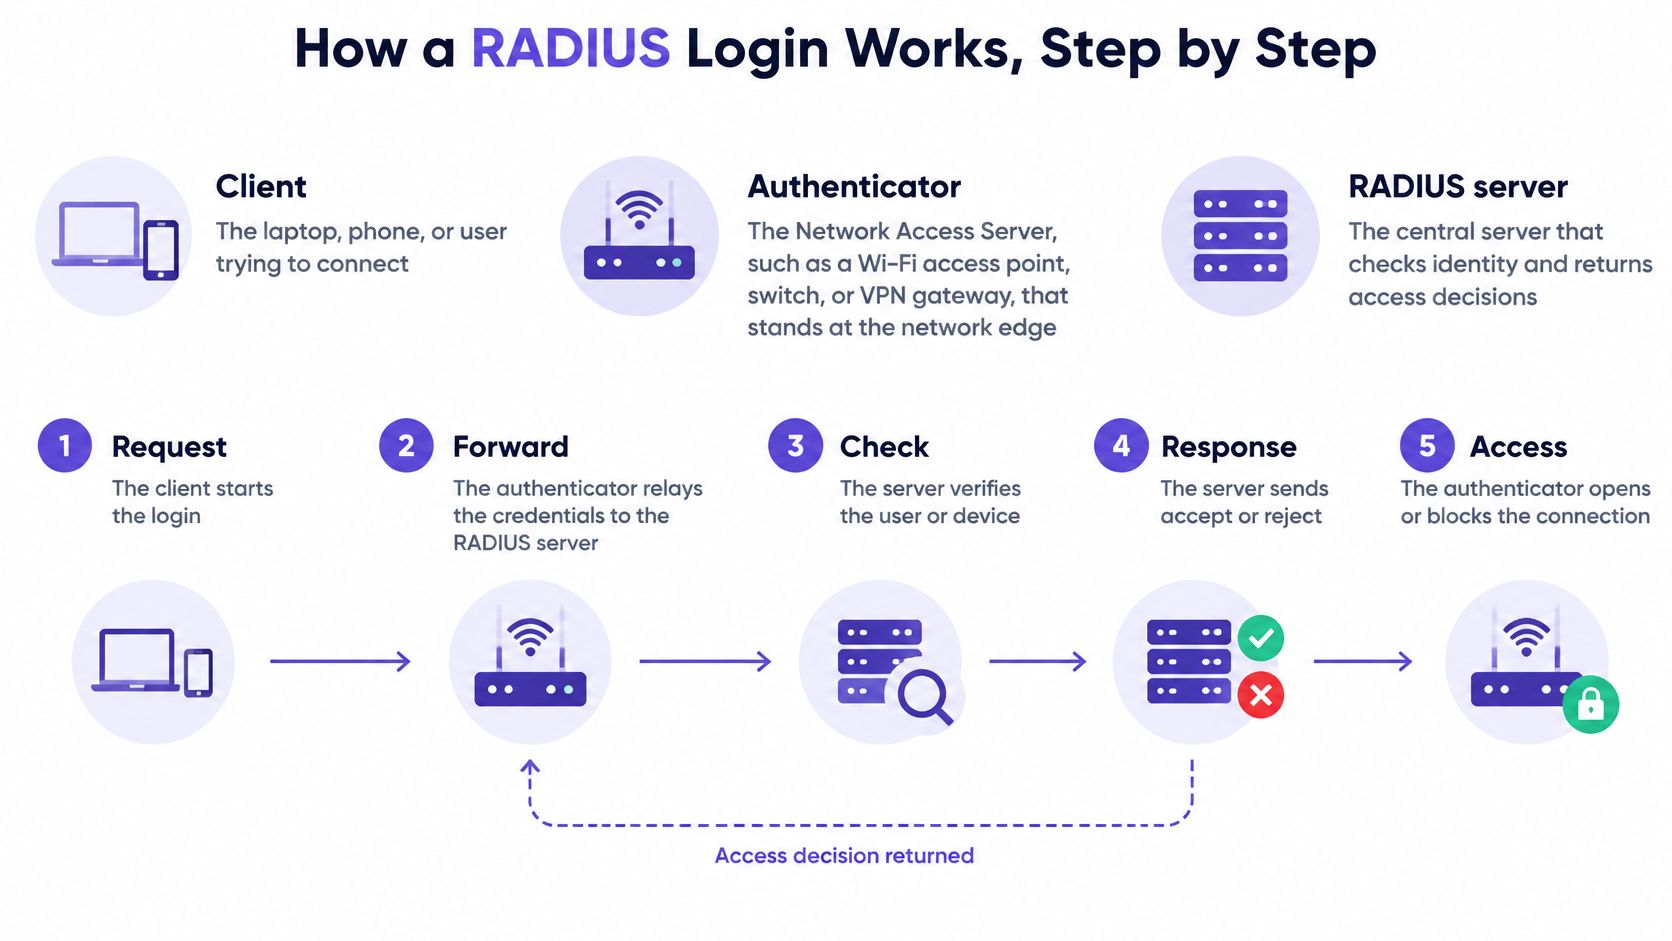
অংশগ্রহণকারীদের আলাদা করার মাধ্যমে শুরু করুন:
- এন্ডপয়েন্ট বা অ্যাপ্লিক্যান্ট বলতে ল্যাপটপ, ফোন বা অথেন্টিকেশন সফটওয়্যারকে বোঝায় যা অ্যাক্সেসের জন্য অনুরোধ করছে।
- অথেন্টিকেটর বলতে NAS-কে বোঝায় যা সংযোগ নিয়ন্ত্রণ করে।
- অথেন্টিকেশন সার্ভার বলতে RADIUS সার্ভারকে বোঝায় যা পরিচয় এবং পলিসি মূল্যায়ন করে।
এখানে নামকরণের ক্ষেত্রে বিভ্রান্তি হতে পারে। প্রোটোকল সম্পর্কিত নথিপত্রে, RADIUS ক্লায়েন্ট সাধারণত NAS হয়ে থাকে, কর্মচারীর ল্যাপটপ নয়। ল্যাপটপটি হলো একটি এন্ডপয়েন্ট যা কানেক্ট করার চেষ্টা করছে।
ডায়াগ্রামটি সেই ভূমিকাগুলোর একটি সরলীকৃত রূপ প্রদান করে।
অনুরোধ এবং প্রতিক্রিয়া অনুসরন করুন
ঐতিহ্যগত UDP ডেপ্লয়মেন্টের জন্য, Wireshark RADIUS রেফারেন্স চিহ্নিত করে অটেনটিকেশন এবং অথরাইজেশনের জন্য UDP 1812 এবং অ্যাকাউন্টিংয়ের জন্য UDP 1813। UDP, যা User Datagram Protocol, কোনো স্থায়ী ট্রান্সপোর্ট সংযোগ স্থাপন না করেই পৃথক নেটওয়ার্ক বার্তা পরিবহন করে।
অ্যান্ডপয়েন্ট অ্যাক্সেসের অনুরোধ জানায়। উদাহরণস্বরূপ, একটি ল্যাপটপ এন্টারপ্রাইজ WiFi-এর সাথে সংযোগ স্থাপন করে এবং প্রমাণীকরণকারী পরিচয় আদান-প্রদান শুরু করে। প্রমাণীকরণ প্রক্রিয়া চলাকালীন সাধারণ নেটওয়ার্ক অ্যাক্সেস নিয়ন্ত্রিত থাকে।
NAS একটি Access-Request পাঠায়। এটি প্রমাণীকরণ সম্পর্কিত তথ্য এবং সংযোগের প্রেক্ষাপট RADIUS প্রমাণীকরণ অ্যান্ডপয়েন্টে ফরোয়ার্ড করে। অনুরোধটি অ্যাক্সেস চাওয়ার মতো ব্যক্তি বা ডিভাইস এবং সংযোগটি পরিচালনা করা নেটওয়ার্ক সরঞ্জাম - উভয়কেই সনাক্ত করে।
সার্ভার প্রমাণ পরীক্ষা করে। প্রমাণীকরণ পদ্ধতির ওপর ভিত্তি করে, এটি একটি ডিরেক্টরির পরামর্শ নিতে পারে, সার্টিফিকেট ট্রাস্ট যাচাই করতে পারে বা টোকেন পরিষেবা ব্যবহার করতে পারে। ডিরেক্টরি হলো একটি পরিচয় ডেটাবেস, যা নিজেই RADIUS সার্ভার হবে এমন কোনো বাধ্যবাধকতা নেই।
একটি চ্যালেঞ্জ কথোপকথনটি জারি রাখে। একটি Access-Challenge পদ্ধতির প্রয়োজন হলে অন্য একটি প্রমাণীকরণ আদান-প্রদানের জন্য অনুরোধ করে। এর মানে এই নয় যে কোনো ব্যক্তিকে স্বয়ংক্রিয়ভাবে অতিরিক্ত একটি কোড টাইপ করতেই হবে।
সার্ভার একটি সিদ্ধান্ত ফেরত দেয়। Access-Accept অ্যাক্সেসের অনুমতি দেয় এবং এতে নীতি ক্ষেত্রগুলি অন্তর্ভুক্ত থাকতে পারে। Access-Reject প্রচেষ্টাটি অস্বীকার করে।
প্রমাণীকরণকারী প্রতিক্রিয়াটি কার্যকর করে। এটি নিয়ন্ত্রিত সংযোগটি খোলে এবং সমর্থিত নির্দেশাবলী প্রয়োগ করে, যেমন নেটওয়ার্ক-সেগমেন্ট প্লেসমেন্ট। এই প্রবাহে, NAS স্বাধীনভাবে পরিচয় অনুমোদন করার পরিবর্তে সার্ভারের সিদ্ধান্ত কার্যকর করে।
অ্যাকাউন্টিং সেশনটি রেকর্ড করে। পৃথক বার্তা সেশন শুরু, অন্তর্বর্তীকালীন আপডেট এবং শেষ হওয়ার ইভেন্টগুলির রিপোর্ট প্রদান করে। এই রেকর্ডগুলি অ্যাডমিনিস্ট্রেটরদের একটি সফল লগইনকে সক্রিয় থাকা সংযোগ থেকে আলাদা করতে সহায়তা করে।
ট্রাবলশুটিং সংক্রান্ত নিয়ম: ক্রেডেনশিয়াল পরিবর্তন করার আগে সর্বশেষ সফল এক্সচেঞ্জ খুঁজুন। সার্ভারে পৌঁছায় না এমন অনুরোধ এবং একটি প্রত্যাখ্যান করা আইডেন্টিটি দুটি সম্পূর্ণ আলাদা সমস্যা।
সিকোয়েন্স অনুসরণ করতে Wireshark-এর radius ডিসপ্লে ফিল্টার অথবা NAS অথেন্টিকেশন লগ ব্যবহার করুন। রিকোয়েস্ট, রেসপন্স এবং সেশন কনটেক্সট মেলান; একটি অ্যাকসেপ্ট মেসেজেই থেমে যাওয়ার পরিবর্তে NAS ফেরত পাঠানো পলিসি প্রয়োগ করেছে কিনা তা পরীক্ষা করুন।
এই আদান-প্রদানের একটি ভিজ্যুয়াল ভিডিও রূপ দেখতে, সাথে থাকা এই ভিডিওটি ব্যবহার করুন।
EAP-TLS এবং শক্তিশালী ডিভাইস পরিচয়ের জন্য সার্টিফিকেট
Extensible Authentication Protocol, বা EAP, হল একটি অথেন্টিকেশন কথোপকথন চালিয়ে যাওয়ার জন্য একটি ফ্রেমওয়ার্ক। এন্টারপ্রাইজ WiFi এবং তারযুক্ত 802.1X, যা পোর্ট-ভিত্তিক অ্যাক্সেস-কন্ট্রোল স্ট্যান্ডার্ড, তাতে অথেন্টিকেটর RADIUS EAP-Message অ্যাট্রিবিউটের ভেতরে সার্ভারে সেই কথোপকথনটি রিলে করে।
অ্যাক্সেস পয়েন্টটির নিজেকে প্রতিটি অথেন্টিকেশন পদ্ধতি কার্যকর করতে হয় না। এর কাজ হলো বিনিময় প্রক্রিয়াটি রিলে করা এবং ফলাফল কার্যকর করা।
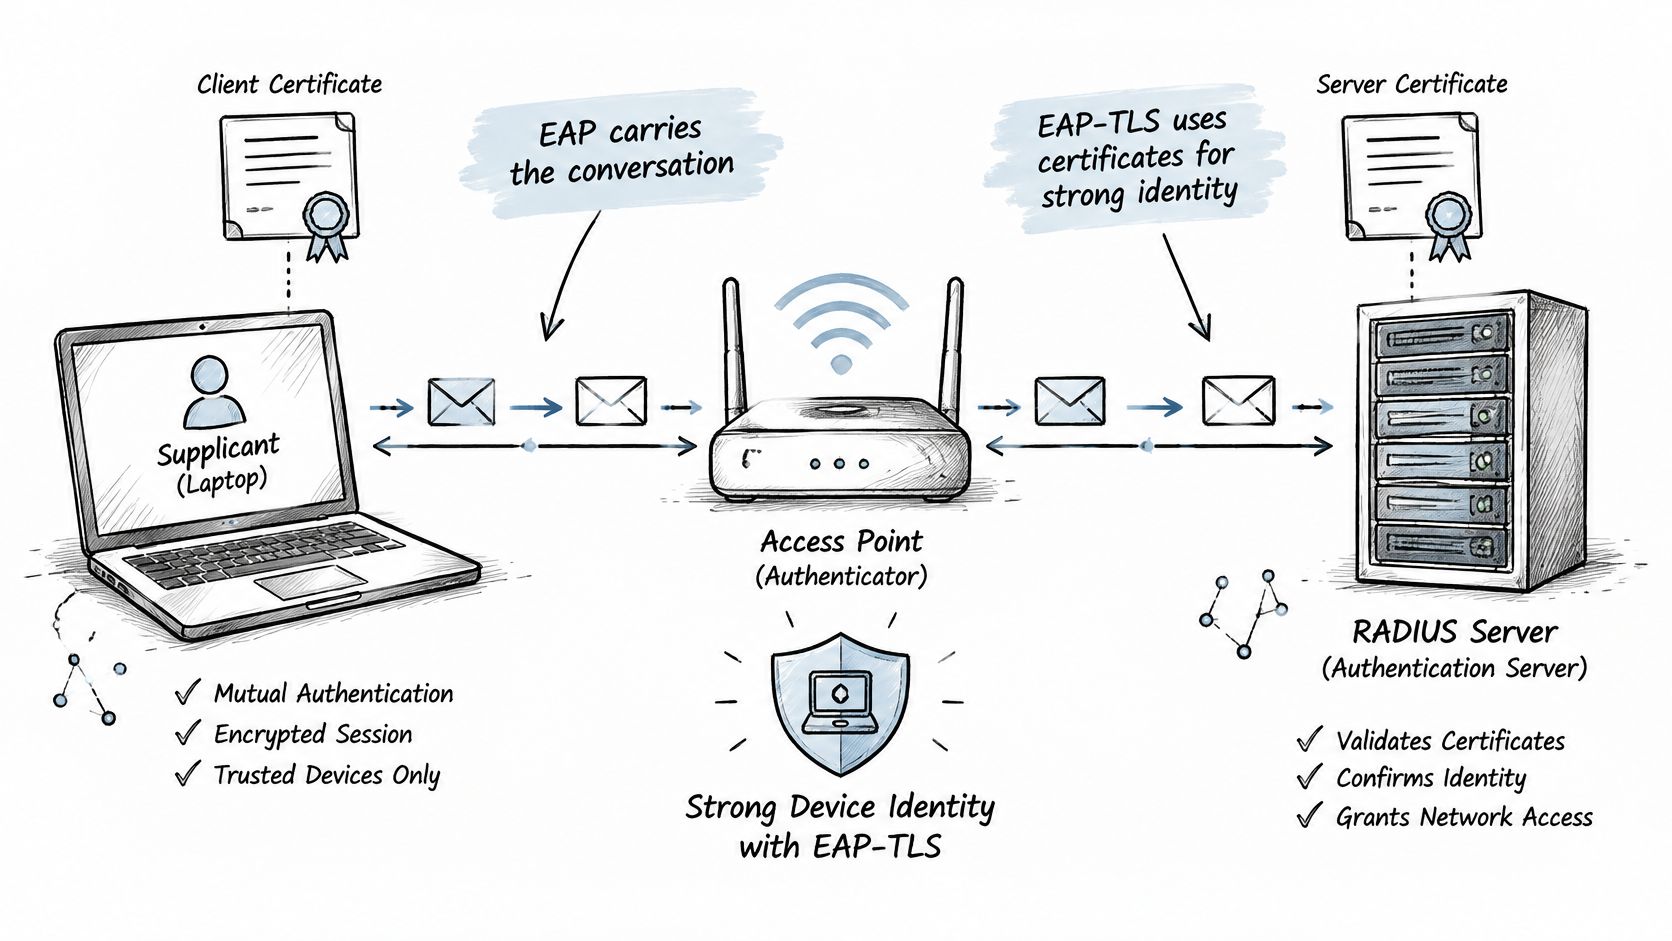
EAP-TLS মিউচুয়াল অথেন্টিকেশনের জন্য শংসাপত্র সহ ট্রান্সপোর্ট লেয়ার সিকিউরিটি ব্যবহার করে। ডিভাইসটি তার শংসাপত্রের প্রাইভেট কি-এর মালিকানা প্রমাণ করে, আর ডিভাইসটি সার্ভারটিকেও যাচাই করে। RFC Editor-এর EAP স্পেসিফিকেশনগুলিতে শংসাপত্র-ভিত্তিক প্রমাণীকরণ এবং কীভাবে প্রমাণিত পরিচয় অনুমোদন এবং অ্যাকাউন্ট করার তথ্য প্রদান করতে পারে তা বর্ণনা করে।
ডায়াগ্রামটি সেই আদান-প্রদানে অংশগ্রহণকারী এন্ডপয়েন্ট, অ্যাক্সেস পয়েন্ট এবং অথেনটিকেশন সার্ভারকে দেখায়।
সার্টিফিকেটের একজন মালিক প্রয়োজন
একটি সার্টিফিকেট একটি পাবলিক ক্রিপ্টোগ্রাফিক কি-র সাথে আইডেন্টিটিকে আবদ্ধ করে। এর সাথে সম্পর্কিত প্রাইভেট কি সুরক্ষিত থাকা আবশ্যক; শুধুমাত্র একটি সার্টিফিকেট ফাইল কপি করা ডিভাইসটিকে ইমপারসোনেট করার জন্য যথেষ্ট হওয়া উচিত নয়।
শেয়ার্ড-পাসওয়ার্ড WiFi-এর মতো নয়, EAP-TLS-এর ক্ষেত্রে সাধারণ কর্মীদের পাসওয়ার্ডের প্রয়োজন হয় না। তবে, এর জন্য একটি পরিচালিত Public Key Infrastructure, বা PKI প্রয়োজন, যা শংসাপত্র প্রদান করে এবং বিশ্বাসযোগ্যতা বজায় রাখে।
ডিপ্লয়মেন্টে জীবনচক্র তৈরি করুন:
- স্বয়ংক্রিয়ভাবে সার্টিফিকেট ইস্যু করুন। Simple Certificate Enrollment Protocol, SCEP, বা একটি সমর্থিত এনরোলমেন্ট কানেক্টরের সাথে মোবাইল ডিভাইস ম্যানেজমেন্ট বা MDM ব্যবহার করুন।
- সার্টিফিকেট এবং নেটওয়ার্ক প্রোফাইল একসাথে ইনস্টল করুন যাতে ডিভাইসগুলি জানতে পারে যে কোন সার্ভার আইডি বিশ্বাস করতে হবে।
- মেয়াদ শেষ হওয়ার আগেই নবায়ন করুন, যার মধ্যে অফিসের বাইরে দীর্ঘ সময় কাটানো ডিভাইসগুলিও অন্তর্ভুক্ত।
- ডিভাইস হারিয়ে গেলে, অবসর নিলে বা অ্যাক্সেস-পলিসি পরিবর্তন হলে ক্রেডেনশিয়াল বাতিল করুন এবং অথেন্টিকেশন সার্ভিস বাতিলকরণ চেক করছে কিনা তা নিশ্চিত করুন।
- ট্রাস্ট স্টোর বজায় রাখুন, যা বিশ্বস্ত সার্টিফিকেট অথরিটি এবং সার্ভার-ভ্যালিডেশন সেটিংসের ডিভাইস তালিকা।
পাসওয়ার্ড-ভিত্তিক বিকল্পের ক্ষেত্রে, একটি অনবোর্ডিং পদ্ধতি বেছে নেওয়ার আগে EAP-TLS এবং PEAP-র মধ্যে তুলনা করুন।
মেয়াদউত্তীর্ণ সার্টিফিকেট আউটেজের কারণ হতে পারে। সার্টিফিকেটের Subject Alternative Name, যা একটি পরিচয় ক্ষেত্র, সেটির ভুল ম্যাপিং একটি ডিভাইসকে ভুল পলিসির সাথে সংযুক্ত করতে পারে। একটি পৌঁছানো অযোগ্য সার্ভার বা একটি অত্যধিক শিথিল ফলব্যাক ব্যাঘাত ঘটাতে পারে বা অনাকাঙ্ক্ষিত অ্যাক্সেস তৈরি করতে পারে।
শক্তিশালী ডিভাইস আইডেন্টিটি লাইফসাইকেল ম্যানেজমেন্টের ওপর নির্ভর করে, শুধুমাত্র একটি কনফিগারেশন মেনুতে EAP-TLS নির্বাচন করার ওপর নয়।
RADIUS অ্যাট্রিবিউট যা নেটওয়ার্ক অ্যাক্সেস নির্ধারণ করে
VLAN-placement attributes দেখায় যে কেন RADIUS একটি লগইন চেকের থেকেও বেশি কিছু। একটি virtual local area network, বা VLAN, হলো একটি লজিক্যাল নেটওয়ার্ক সেগমেন্ট: কর্মী এবং অতিথিরা ভিন্ন ভিন্ন নেটওয়ার্ক অ্যাক্সেস পেলেও একই অ্যাক্সেস পরিকাঠামো ব্যবহার করতে পারেন।
অ্যাট্রিবিউটগুলি হল RADIUS বার্তার ভেতরের লেবেলযুক্ত ফিল্ড। এগুলি অথেন্টিকেশন ইনপুট, সংযোগের প্রসঙ্গ এবং অথরাইজেশন ফলাফল বহন করে; RADIUS স্পেসিফিকেশন এক্সটেনসিবল অ্যাট্রিবিউট মেকানিজম সংজ্ঞায়িত করে যা সেই পলিসি আদান-প্রদানকে সম্ভব করে তোলে।
মূল RADIUS অ্যাট্রিবিউট এবং সেগুলো কী নিয়ন্ত্রণ করে
এগুলি উদাহরণের উদ্দেশ্যে দেওয়া কনফিগারেশন ভ্যালু, কোনো বাধ্যতামূলক ডিফল্ট নয়। গেস্ট-সেশনের উদাহরণটি একটি সর্বজনীন সময়কাল নির্দেশ করার বদলে টাইমআউট সংক্রান্ত নিয়মকে ব্যক্ত করে।
| Attribute | যা বহন করে | উদাহরণ মান | অ্যাক্সেসে যা প্রভাব ফেলে |
|---|---|---|---|
| User-Name | উপস্থাপিত পরিচয় | jsmith@example.com | কার নীতি প্রযোজ্য তা চিহ্নিত করে |
| EAP-Message | Authentication exchange packets | EAP-TLS হ্যান্ডশেক ডেটা | Authentication কথোপকথনটি বহন করে |
| Message-Authenticator | Packet integrity check | HMAC মান | প্রয়োজন হলে এবং যাচাই করা হলে জাল উত্তর প্রত্যাখ্যান করতে সাহায্য করে |
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | VLAN প্লেসমেন্ট | VLAN, Ethernet, কর্মীদের VLAN আইডেন্টিফায়ার | ডিভাইসটিকে কনফিগার করা কর্মীদের VLAN-এ রাখে |
| Session-Timeout | সেকেন্ডে সর্বোচ্চ সেশনের মেয়াদ | Guest-session এর সময়কাল সেকেন্ডে রূপান্তরিত | দৃষ্টান্তমূলক আট ঘণ্টার গেস্ট সেশন শেষ করে |
| Filter-Id | ডিভাইস-লোকাল ফিল্টার বা নীতির নাম | guest-limited | প্রয়োগকারী ডিভাইসে কনফিগার করা সীমাবদ্ধতা নির্বাচন করে |
| Calling-Station-Id | ক্লায়েন্ট MAC অ্যাড্রেস | AA:BB:CC:DD:EE:FF | একটি রিপোর্ট করা ডিভাইস অ্যাড্রেসের সাথে সেশন যুক্ত করে |
| NAS-IP-Address অথবা NAS-Identifier | অনুরোধকারী নেটওয়ার্ক সরঞ্জাম | NAS-Identifier হিসেবে ap-floor2 | সাইট-নির্দিষ্ট নিয়মের জন্য প্রসঙ্গ প্রদান করে |
| Acct-Session-Id | Accounting সেশন আইডেন্টিফায়ার | 1A2B3C4D | শুরু, মধ্যবর্তী এবং সমাপ্তি রেকর্ড লিঙ্ক করে |
HMAC মানে হলো হ্যাশ-ভিত্তিক মেসেজ অথেন্টিকেশন কোড, এটি একটি কি-যুক্ত ইন্টিগ্রিটি চেক। এটি ট্রান্সপোর্ট এনক্রিপ্ট করার বিকল্প নয়।
এই তালিকাটি পড়ার সময় কয়েকটি পার্থক্য গুরুত্বপূর্ণ। User-Name দাবি করা পরিচয় শনাক্ত করে, তবে Authentication পদ্ধতি প্রমাণ সরবরাহ করে। Calling-Station-Id ডিভাইসের বিবরণ দেয়, কিন্তু কোনো রিপোর্ট করা হার্ডওয়্যার ঠিকানা নিজেই শক্তিশালী পরিচয়ের প্রমাণ নয়।
VLAN প্লেসমেন্টের জন্য, ইকুইপমেন্ট দ্বারা প্রত্যাশিত সম্পূর্ণ টানেল-অ্যাট্রিবিউট কম্বিনেশন পাঠান। টার্গেট VLAN ইতিমধ্যেই বিদ্যমান থাকতে হবে এবং সংশ্লিষ্ট নেটওয়ার্ক পাথগুলির মাধ্যমে অ্যাকসেসযোগ্য হতে হবে; এর আইডেন্টিফায়ার গ্রহণ করলেই সেগমেন্ট তৈরি হয় না।
Filter-Id একটি পলিসি চিহ্নিত করে, এটি নিজেই সীমাবদ্ধতা বহন করে এমন কোনো বাধ্যবাধকতা নেই। ব্যান্ডউইথ ক্যাপ কেবল তখনই প্রযোজ্য হয় যদি এনফোর্সিং ইকুইপমেন্ট সেই পলিসি সমর্থন করে এবং সঠিকভাবে ম্যাপ করে।
একটি Access-Accept উদ্দিষ্ট সীমাবদ্ধতাগুলি কার্যকর করা হয়েছিল কি না তার প্রমাণ নয়। NAS-এ পাওয়া ফলাফল সংক্রান্ত VLAN, ফিল্টার এবং সেশন আচরণ যাচাই করুন।
অ্যাকাউন্টিং অডিট ট্রেইল যোগ করে। কানেকশন ইভেন্ট জুড়ে একটি সেশন আইডেন্টিফায়ার মেলানো তদন্তকারীদের একই আইডেন্টিটি থেকে হওয়া পৃথক ভিজিটগুলি চিহ্নিত করতে সাহায্য করে।
অ্যাট্রিবিউটের সাথে সাথে NAS সংজ্ঞা, শেয়ার্ড সিক্রেট, রিট্রাই এবং অ্যাকাউন্টিং ডেলিভারি পরীক্ষা করুন। অনুপস্থিত অথরাইজেশন ফিল্ড বা অসম্পূর্ণ লগ সহ একটি সফল আইডেন্টিটি চেক অ্যাডমিনিস্ট্রেটরদের লগইন ফলাফলের তুলনায় অনেক কম নিয়ন্ত্রণ প্রদান করে।
সাধারণ RADIUS ব্যবহারের ক্ষেত্র এবং প্রতিটি কী সিদ্ধান্ত নেয়
একটি শেয়ার করা RADIUS সার্ভিস বিভিন্ন ডেপ্লয়মেন্ট সমর্থন করতে পারে, তবে শর্ত থাকে যে অ্যাডমিনিস্ট্রেটরদের প্রতিটি ডেপ্লয়মেন্টের জন্য সঠিক অথেন্টিকেশন পদ্ধতি এবং পলিসি নির্ধারণ করতে হবে।
সাধারণ RADIUS ডিপ্লয়মেন্ট এবং সেগুলি কী সিদ্ধান্ত নেয়
| ইউজ কেস | কার্যকরকারী ডিভাইস | RADIUS কী সিদ্ধান্ত নেয় | সাধারণ পদ্ধতি |
|---|---|---|---|
| কর্মীদের WiFi | অ্যাক্সেস পয়েন্ট বা কন্ট্রোলার | ডিভাইসটি গ্রহণ করে এবং কর্মীদের VLAN নির্বাচন করে | EAP-TLS অথবা PEAP-MSCHAPv2 |
| গেস্ট WiFi | ক্যাপটিভ পোর্টাল সহ অ্যাক্সেস পয়েন্ট | সাইন-ইন করার পর অ্যাক্সেস মঞ্জুর করে এবং সেশনের সীমা প্রয়োগ করে | ওয়েব লগইন বা Passpoint/OpenRoaming প্রোফাইল |
| রিমোট VPN অ্যাক্সেস | VPN কনসেনট্রেটর | ব্যবহারকারীকে যাচাই করে এবং একটি গ্রুপ নীতি বা অ্যাড্রেস পুল নির্দিষ্ট করে দেয় | এককালীন কোড বা EAP সহ পাসওয়ার্ড |
| ওয়্যার্ড সুইচ পোর্ট | নেটওয়ার্ক সুইচ | অনুমোদিত ডিভাইসগুলির জন্য পোর্ট খোলে এবং একটি VLAN নির্দিষ্ট করে দেয় | সাপ্লিক্যান্টবিহীন ডিভাইসগুলির জন্য EAP-TLS, বা MAC প্রমাণীকরণ বাইপাস |
| নেটওয়ার্ক ডিভাইস অ্যাডমিনিস্ট্রেশন | রাউটার বা সুইচ লগইন | অ্যাডমিনিস্ট্রেটরের সুবিধাগুলি নিশ্চিত করে এবং অ্যাকাউন্টিং সমর্থন করে; কমান্ড-লেভেল নিয়ন্ত্রণের জন্য স্পষ্ট প্ল্যাটফর্ম সহায়তা প্রয়োজন | RADIUS বা ডিরেক্টরি অ্যাকাউন্ট সহ TACACS+ |
PEAP-MSCHAPv2 হলো একটি পাসওয়ার্ড-ভিত্তিক বিকল্প: Protected EAP অভ্যন্তরীণ পাসওয়ার্ড-Authentication পদ্ধতির চারপাশে একটি TLS টানেল তৈরি করে। এর জন্য সতর্কতার সাথে সার্ভার-সার্টিফিকেট যাচাইকরণের প্রয়োজন হয় এবং ক্লায়েন্ট সার্টিফিকেট না থাকা অবস্থায় এটি প্রায়শই একটি অন্তর্বর্তীকালীন পছন্দ হিসাবে ব্যবহৃত হয়।
গেস্ট পদ্ধতিগুলো একটি আলাদা সমস্যার সমাধান করে। একটি ক্যাপটিভ পোর্টাল একটি ওয়েব সাইন-ইন পেজ পরিবেশন করে, অন্যদিকে Passpoint এবং OpenRoaming নেটওয়ার্ক ডিসকভারি ও Authentication-এর জন্য সমর্থিত প্রোফাইল এবং আইডেন্টিটি ব্যবস্থা ব্যবহার করে। কোনোটিরই কর্মীদের স্তরের অ্যাক্সেস বোঝানো উচিত নয়।
MAC authentication bypass, বা MAB, যখন কোনো ডিভাইস অ্যাপ্লিকে্যান্ট চালাতে পারে না, তখন এটি ডিভাইসের রিপোর্ট করা Media Access Control ঠিকানা পরীক্ষা করে। যেহেতু ঠিকানাগুলি কপি করা যেতে পারে, তাই এই চেকটিকে সার্টিফিকেট অথেন্টিকেশনের সমতুল্য হিসাবে গণ্য না করে ডিভাইসগুলিকে সীমাবদ্ধ সেগমেন্টে রাখুন।
নেটওয়ার্ক অ্যাক্সেস বনাম অ্যাডমিনিস্ট্রেটর অ্যাক্সেস
TACACS+, Terminal Access Controller Access-Control System Plus, হলো সরঞ্জাম প্রশাসনের জন্য ব্যবহৃত আরেকটি সাধারণ AAA প্রোটোকল। এটি Authentication, Authorization, এবং Accounting-কে পৃথক করে, যা বিস্তারিত প্রশাসনিক অনুমোদন প্রক্রিয়ার জন্য উপযুক্ত।
RADIUS সাধারণভাবেই একসাথে অথেন্টিকেশন এবং অথরাইজেশন রিটার্ন করে। ট্র্যাডিশনাল RADIUS সম্পূর্ণ প্যাকেট এনক্রিপ্ট করে না, যেখানে TACACS+ তার প্যাকেট বডি রক্ষা করে; তবে এই দুটি পার্থক্যের কোনোটিই সুরক্ষিত ট্রান্সপোর্ট এবং সঠিক কনফিগারেশনের প্রয়োজনীয়তা দূর করে না।
ইউজ কেস দিয়ে শুরু করুন যেখানে ব্যক্তিগত অ্যাক্সেস সবচেয়ে বেশি গুরুত্বপূর্ণ। ডিস্ট্রিবিউটেড কর্মী নেটওয়ার্কগুলির জন্য, শেয়ার্ড পাসওয়ার্ড থেকে এন্টারপ্রাইজ প্রমাণীকরণে একটি মাল্টি-সাইট মাইগ্রেশনের মধ্যে এন্ডপয়েন্ট প্রস্তুতি, পলিসি ম্যাপিং এবং একটি পরীক্ষিত রোলব্যাক পথ অন্তর্ভুক্ত থাকা উচিত।
সীমাবদ্ধতা এবং ভুল ধারণাগুলো যা এড়িয়ে চলা উচিত
একজন আক্রমণকারী Access-Reject-কে Access-Accept-এ পরিবর্তন করলে যেকোনো কেন্দ্রীয় প্রমাণীকরণ পরিষেবাকে স্বয়ংক্রিয়ভাবে সুরক্ষিত হিসাবে গণ্য করার দুর্বলতাটি প্রকাশ পায়। JumpCloud-এর RADIUS সুরক্ষা নির্দেশিকাতে বর্ণনা করা হয়েছে যে কীভাবে একজন অন-পাথ আক্রমণকারী কার্যকর লেগাসি ডেপ্লয়মেন্টের সুযোগ নিতে পারে যখন Message-Authenticator ভ্যালিডেশন বাধ্যতামূলক করা হয় না, যা Blast-RADIUS-এর সাথে সম্পর্কিত ঝুঁকি।
ট্র্যাডিশনাল RADIUS সাধারণত UDP এবং পুরনো MD5-ভিত্তিক মেকানিজম ব্যবহার করে। ক্রেডেনশিয়াল শক্তি, রেসপন্স ইন্টিগ্রিটি এবং ট্রান্সপোর্ট কনফিডেনশিয়ালিটি সম্পূর্ণ পৃথক বিষয়: একটির উন্নতি করার অর্থ স্বয়ংক্রিয়ভাবে অন্যগুলির সমাধান হওয়া নয়।
পলিসি আদান-প্রদান সুরক্ষিত রাখুন
- বর্তমান ভেন্ডর নির্দেশিকা অনুসারে প্রাসঙ্গিক ট্র্যাফিকের জন্য Message-Authenticator ভ্যালিডেশন বাধ্যতামূলক করুন। নিশ্চিত করুন যে অনুপস্থিত বা অবৈধ মান প্রত্যাখ্যানের কারণ হয়।
- সার্ভার-টু-NAS বিনিময় সুরক্ষিত করতে যেখানে সমর্থিত সেখানে TLS-এর মাধ্যমে RADIUS ব্যবহার করুন, যাকে RadSec-ও বলা হয়।
- শেয়ার্ড সিক্রেটস পরিবর্তন বা রোটেট করুন এবং সেগুলির স্টোরেজ সুরক্ষিত করুন, অথবা সরঞ্জাম যেখানে সমর্থন করে সেখানে সার্টিফিকেট-ভিত্তিক ট্রান্সপোর্ট ট্রাস্ট ব্যবহার করুন।
- সার্ভার, সুইচ, কন্ট্রোলার এবং অ্যাক্সেস পয়েন্ট প্যাচ করুন। ভ্যালিডেশনের প্রয়োজনীয়তা পরিবর্তন করার পর ইন্টারঅপারেবিলিটি টেস্ট করুন।
সুরক্ষা চেকপয়েন্ট: সার্ভার কেবল কী পাঠায় তা নয়, NAS কী প্রত্যাখ্যান করে তাও পরীক্ষা করুন।
RADIUS নিজে থেকে মাল্টি-ফ্যাক্টর প্রমাণীকরণ প্রদান করে না, বা MFA প্রদান করে না। একটি আইডেন্টিটি প্রোভাইডার, ওয়ান-টাইম-কোড ওয়ার্কফ্লো, বা অন্য কোনো সংহত প্রক্রিয়া অতিরিক্ত ফ্যাক্টরগুলি সরবরাহ করে; IETF RADIUS রিভিউ খসড়াটি আলোচনা করে যে কেন প্রোটোকল এবং অপারেশনাল অনুমানগুলি এই ইন্টিগ্রেশনগুলির চারপাশে এখনও গুরুত্বপূর্ণ।
একটি ডিভাইস সার্টিফিকেট একা কোনো ব্যক্তি MFA সম্পন্ন করেছেন কি না তার প্রমাণ নয়। ডিভাইস অথেন্টিকেশন প্রতিষ্ঠা করে যে কোন ক্রেডেনশিয়াল-যুক্ত ডিভাইস কানেক্ট হচ্ছে; ব্যবহারকারীর MFA উক্ত ব্যক্তি সম্পর্কে অতিরিক্ত প্রমাণ প্রতিষ্ঠা করে।
সবশেষে, একটি আইডেন্টিটি নিষ্ক্রিয় করা একটি ইতোমধ্যে সক্রিয় কানেকশনকে সর্বজনীনভাবে বন্ধ করে না। রি-অথেন্টিকেশন, সেশন টার্মিনেশন, অথবা সমর্থিত Change of Authorization, যা CoA নামে পরিচিত, অবশ্যই সেই ফলাফল কার্যকর করবে।
WiFi অ্যাক্সেস কন্ট্রোলকে একটি অপারেশনাল সিস্টেম হিসেবে বিবেচনা করুন: রিভোকেশন, লগ, সার্ভারের প্রাপ্যতা এবং ফলব্যাক আচরণের সমস্ত সাইট জুড়ে ধারাবাহিক টেস্টিং প্রয়োজন।
RADIUS আপনার নেটওয়ার্কের জন্য উপযুক্ত কিনা তা স্থির করুন
RADIUS তখনই উপযুক্ত যখন একটি শেয়ার করা পাসওয়ার্ড থাকার পরিবর্তে ব্যক্তিগত পরিচয় এবং গ্রুপ পলিসি অনুসরণ করে অ্যাক্সেস দেওয়া উচিত। একটি ছোট, বিচ্ছিন্ন নেটওয়ার্কের অতিরিক্ত পরিকাঠামোর প্রয়োজন নাও হতে পারে, তবে ম্যানেজড ডিভাইস, কর্মীদের পরিবর্তন এবং পৃথক গেস্ট বা ঠিকাদার পারমিশনের মতো বিষয়গুলি এটি বিবেচনা করার জোরালো কারণ।
অ্যাক্সেস পয়েন্টের সংখ্যার ওপর নির্ভর করে নয়, আপনার প্রয়োজনীয় কন্ট্রোলগুলির ওপর ভিত্তি করে নির্বাচন করুন। সংবেদনশীল স্টাফ সিস্টেম রয়েছে এমন একটি ছোট সাইটের জন্য একটি বৃহৎ গেস্ট-অনলি নেটওয়ার্কের তুলনায় আরও কঠোর অ্যাক্সেস সিদ্ধান্তের প্রয়োজন হতে পারে।
একটি কার্যকরী ডিপ্লয়মেন্ট পরিকল্পনা তৈরি করুন
- অ্যাক্সেস গ্রুপ ম্যাপ করুন। কর্মী, গেস্ট, কন্ট্রাক্টর এবং আনঅ্যাটেন্ডেড ডিভাইসগুলির কোথায় পৌঁছানো উচিত তা রেকর্ড করুন।
- সরঞ্জামের সামঞ্জস্য যাচাই করুন। সামঞ্জস্যপূর্ণ RADIUS বৈশিষ্ট্য, এন্টারপ্রাইজ ব্যাকগ্রাউন্ড অটেনটিকেশন, সুরক্ষিত ট্রান্সপোর্ট এবং অ্যাকাউন্টিং আচরণ নিশ্চিত করুন।
- অনবোর্ডিং পাথ চয়ন করুন। পরিচালিত এন্ডপয়েন্টের জন্য সার্টিফিকেট-ভিত্তিক অ্যাক্সেস এবং গেস্টদের জন্য উপযুক্ত পোর্টাল বা রোমিং প্রোফাইল ব্যবহার করুন।
- সার্টিফিকেট মালিকানা নির্ধারণ করুন। এনরোলমেন্ট, রিনিউয়াল, ট্রাস্ট সেটিংস এবং হারানো-ডিভাইস পরিচালনার জন্য দায়িত্বপ্রাপ্ত দলের নাম নির্দিষ্ট করুন।
- ব্যর্থতার আচরণ সংজ্ঞায়িত করুন। কোনো অনুপলব্ধ অটেনটিকেশন পরিষেবা অ্যাক্সেস ব্লক করবে নাকি কঠোরভাবে নিয়ন্ত্রিত একটি বিকল্প অনুমতি দেবে তা সিদ্ধান্ত নিন।
- বিস্তৃত করার আগে পরীক্ষা করুন। প্রত্যাখ্যান করা পরিচয়, অনুপলব্ধ সার্ভার, নীতি পরিবর্তন এবং অসম্পূর্ণ অ্যাকাউন্টিং রেকর্ড অন্তর্ভুক্ত করুন।
একটি ম্যানেজড সার্ভিস হল আপনার নিজের অথেন্টিকেশন সার্ভারগুলি রক্ষণাবেক্ষণ করার একটি বিকল্প। Access-এPurple আমাদের Cloud RADIUS ডিভাইসগুলিকে পরিচয়ের ভিত্তিতে ওপেন, সিকিউর বা xPSK নেটওয়ার্কে পাঠায়, প্রতিটি তার নিজস্ব VLAN-এ থাকে এবং অ্যাকাউন্ট নিষ্ক্রিয় থাকা এমন কোনো ব্যক্তি কাজ ছেড়ে দিলে তাকে প্রত্যাখ্যান করে। আমাদের ক্লাউড RADIUS চুক্তিতে একটি 99.9% আপটাইম SLA বহন করে।
একটি হসপিটালিটি ডেপ্লয়মেন্টের জন্য, হাউস কিপিং, রিসেপশন এবং অপারেশন কর্মীরা SCEP-এর মাধ্যমে MDM দ্বারা বিতরণ করা EAP-TLS শংসাপত্র ব্যবহার করে প্রমানীকরণ করতে পারে, ডিরেক্টরি গ্রুপ দ্বারা VLAN প্লেসমেন্ট পেতে পারে এবং তাদের অ্যাকাউন্ট নিষ্ক্রিয় হলে অ্যাকসেস হারাতে পারে।
একটি প্রতিনিধি সাইট দিয়ে শুরু করুন। পুরো এস্টেট জুড়ে কনফিগারেশন প্রসারিত করার আগে এর গ্রুপ, ডিভাইসের ধরণ, এনফোর্সমেন্ট ক্ষমতা এবং ফেলিয়ার টেস্ট নিশ্চিত করুন।
Purple Access আপনার বিদ্যমান অ্যাক্সেস পয়েন্টগুলিতে ম্যানেজড Cloud RADIUS, সার্টিফিকেট-ভিত্তিক স্টাফ অথেন্টিকেশন এবং পরিচয়-চালিত VLAN পলিসিগুলিকে একত্রিত করে। আপনার ব্যবহারকারী গ্রুপ, ডিভাইস অনবোর্ডিং এবং আপনার প্রথম সাইটের জন্য একটি ব্যবহারিক ডেপ্লয়মেন্ট পরিকল্পনা আলোচনা করতে Purple Access দেখুন।


