Die 7 besten Access Points für Unternehmen im Jahr 2026
Published
Ihr Gäste WiFi funktioniert, bis die Lobby voll ist. Mitarbeiter teilen sich nach wie vor ein Passwort, jede Filiale hat leicht unterschiedliche Einstellungen, und das vorgeschlagene Upgrade konzentriert sich auf schnellere Funkverbindungen statt auf die Support-Tickets, die Ihr Team jede Woche bearbeitet. Sie benötigen eine zuverlässige Konnektivität, aber auch ein Netzwerk, das Ihr Team ohne ständige Vor-Ort-Besuche verwalten kann.
Die besten Access Points für Unternehmen hängen vom Standort ab, nicht nur von der WiFi Generation. Ein Café, ein Hotel, ein Lagerhaus und ein Einzelhändler mit mehreren Standorten benötigen unterschiedliche Ansätze für Abdeckung, Client-Dichte, Identität, Gäste-Onboarding und Netzwerktrennung. Wählen Sie zuerst das Betriebsmodell und anschließend die Hardware, die dieses unterstützt.
- Ersetzen von Hardware: Stimmen Sie Funkmodule, Stromversorgung, Uplinks und Verwaltungstools auf das jeweilige Gebäude ab.
- Optimieren der Zugriffskontrolle: Überprüfen Sie, ob Ihre vorhandenen Access Points eine bessere Authentifizierung und Segmentierung unterstützen können.
Nutzen Sie Netzwerk- und WLAN-Lösungen von ATEK, um Infrastrukturoptionen zu erkunden, aber vergleichen Sie die gesamten Bereitstellungskosten anstatt nur die Preise der Access Points. Die folgende engere Auswahl unterscheidet Hardware-Plattformen von einem Zugriffskontroll-Overlay, da der Austausch funktionierender Access Points nicht immer die richtige Maßnahme ist.
Inhaltsverzeichnis
- 1. Purple Access
- 2. Cisco Meraki
- 3. HPE Aruba Networking
- 4. RUCKUS Networks
- 5. Ubiquiti UniFi
- 6. Juniper Mist
- 7. TP-Link Omada
- Beste Business Access Points: Vergleich von 7 Marken
- Entwickelt für das Netzwerk, das Sie betreiben werden
1. Purple Access
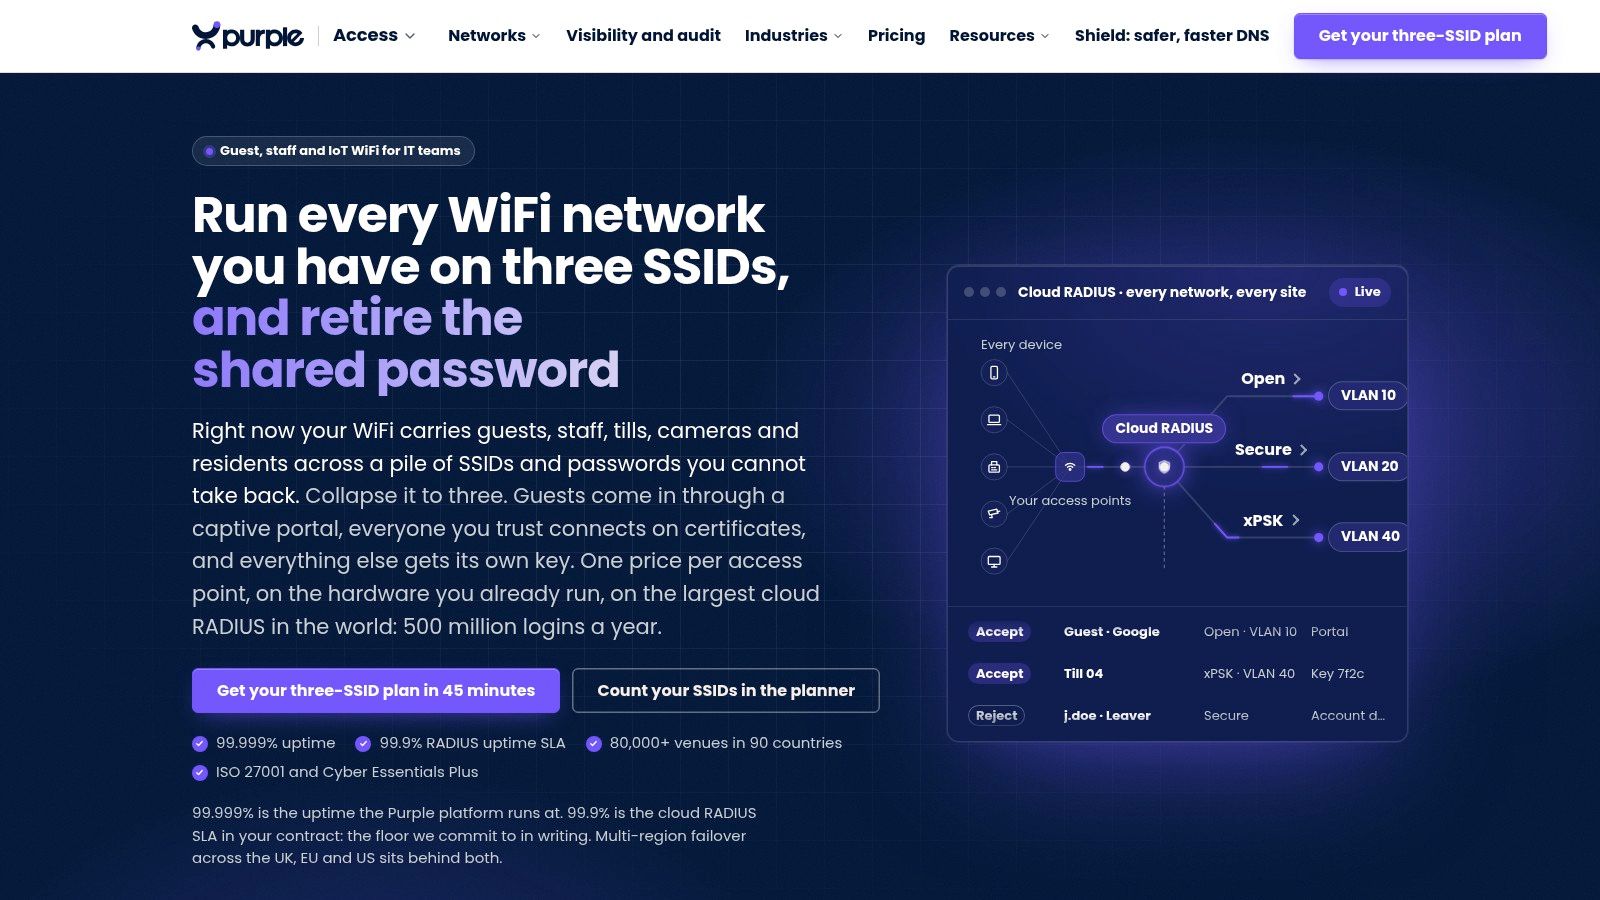
Ideal für Organisationen, die einheitliche Identitäts- und Zugriffsrichtlinien über kompatible bestehende Hardware hinweg benötigen. Purple Access ist kein physischer Access Point. Es ist eine Zugangskontrollplattform für Unternehmen, deren Hauptprobleme in gemeinsam genutzten Passwörtern, fragmentiertem Onboarding und einer uneinheitlichen Trennung zwischen Benutzern und Geräten bestehen.
Dieser Unterschied ist wichtig für Hotels, Wohnimmobilien, Campusgelände und Einzelhandelsflächen. Wenn die Abdeckung ausreichend ist, aber Administratoren Schwierigkeiten haben, Anmeldeinformationen zu widerrufen oder konsistente VLAN Zuweisungen aufrechtzuerhalten, sollten Sie die Zugriffsarchitektur überprüfen, bevor Sie einen Hardware-Austausch genehmigen.
Trennen Sie die Identität vom Hardware-Austausch
Purple organisiert die Konnektivität rund um Open-, Secure- und xPSK-Netzwerke unter Verwendung von Cloud RADIUS und identitätsbasierter VLAN Zuweisung. Onboarding für Gäste, zertifikatsbasierter Mitarbeiterzugriff und individuell widerrufbare Geräteschlüssel decken unterschiedliche betriebliche Anforderungen ab, ohne jedes verbundene Gerät als gleich vertrauenswürdig zu behandeln.
Zu den Integrationen gehören Verzeichnisdienste, MDM-Plattformen, Hospitality-Systeme und Security-Tools. Überprüfen Sie die genaue Kombination aus Access-Point-Modell, Firmware, Authentifizierungsmethode und VLAN-Verhalten vor einer Migration.
- Gästezugang: Nutzen Sie Captive Portal-Onboarding oder unterstützte Passpoint- und OpenRoaming-Workflows.
- Vertrauenswürdige Benutzer: Verknüpfen Sie zertifikatsbasierten Zugriff mit Ihren Identitäts- und Geräteverwaltungsprozessen.
- Geräte und Mandanten: Verwenden Sie eindeutige xPSK-Anmeldeinformationen, wenn Zertifikate nicht praktikabel sind, mit gezieltem Widerruf anstelle eines gemeinsamen Passwort-Resets.
Praktische Regel: Behalten Sie kompatible Access Points bei, die den Abdeckungs- und Kapazitätsanforderungen entsprechen. Ersetzen Sie die Zugriffsrichtlinie, bevor Sie Hardware austauschen, die nicht die Ursache des Problems ist.
Der Vorteil ist die betriebliche Konsistenz, insbesondere über gemischte Hardwarebestände hinweg. Die Einschränkung ist ebenso klar: Ein Overlay kann eine schlechte Platzierung, unzureichende Kapazitäten oder eine schwache kabelgebundene Infrastruktur nicht beheben. Die Business WiFi Installationsanleitung von Purple legt den Schwerpunkt auf messungsgestützte Bereitstellung und Validierung statt auf die beworbene Funkgeschwindigkeit.
Die Preisgestaltung folgt einer Lizenzstruktur pro Access Point. Fordern Sie daher ein Angebot an, das die erforderlichen Zugriffs-Services und den Migrationssupport abdeckt. Testen Sie Gast-, Mitarbeiter- und Geräte-Workflows gemeinsam in einem Pilotprojekt, einschließlich der Sperrung von Zugangsdaten und des Verhaltens bei Authentifizierungsfehlern.
2. Cisco Meraki
Wählen Sie Cisco Meraki für die zentrale Administration über verteilte Filialen hinweg, insbesondere wenn Ihre Organisation bereits Meraki Switches oder Sicherheits-Appliances betreibt. Der Vorteil liegt im Verwaltungsmodell: Administratoren konfigurieren und überwachen die Wireless-Infrastruktur über ein Cloud-Dashboard, anstatt jeden Standort als separates Projekt zu behandeln.
Das Cisco Meraki Wireless Portfolio ist ein starker Ausgangspunkt für Einzelhandelsketten, Filialen und Unternehmen mit begrenzter lokaler IT Abdeckung. Bewerten Sie das gesamte Ökosystem und nicht nur den Access Point, da der betriebliche Nutzen davon abhängt, wie Ihr Team Switching, Sicherheit und Wireless gemeinsam verwaltet.
Kaufen Sie das Verwaltungskonzept mit Bedacht
Meraki eignet sich für Teams, die eine wiederholbare Konfiguration und zentrale Transparenz wünschen. Es ersetzt jedoch nicht die Notwendigkeit, die Mitarbeiterauthentifizierung, die Mandantentrennung oder den Gastzugang zu gestalten.
Nutzen Sie ein definiertes Framework für Gast-WiFi-Anforderungen, um Onboarding, Sitzungsrichtlinien und die Trennung von Unternehmenssystemen festzulegen, bevor Sie Modelle auswählen.
- Stärke: Die zentrale Verwaltung eignet sich für wiederholbare Bereitstellungen an mehreren Standorten.
- Kompromiss: Berücksichtigen Sie Cloud-Management-Lizenzierungs-, Support- und Verlängerungsbedingungen im Lebenszyklus-Budget.
- Bereitstellungsfrage: Bitten Sie den Lieferanten zu dokumentieren, was bei Störungen der Management-Cloud oder des Internets verfügbar bleibt.
Meine Empfehlung: Nehmen Sie Meraki in die engere Wahl, wenn eine einheitliche Verwaltung wichtiger ist als der niedrigste reine Hardwarepreis. Vergleichen Sie bei einem kleinen Büro mit einfachen Anforderungen die laufenden Verwaltungskosten mit dem Aufwand, den Sie einsparen.
Fordern Sie ein kombiniertes Angebot für Hardware, Lizenzierung und Support an. Lassen Sie Ihre eigenen Administratoren während der Testphase routinemäßige Konfigurationsänderungen und Fehlerbehebungen durchführen, anstatt sich ausschließlich auf eine Demonstration des Partners zu verlassen.
3. HPE Aruba Networking
Ein Campus hat andere Anforderungen als eine Filiale. Unterrichtsräume, öffentliche Bereiche, Mitarbeiterbüros und betriebliche Geräte benötigen einen gemeinsamen Richtlinienansatz, ohne dass in jedem Bereich identische Hardware erzwungen werden muss. HPE Aruba Networking gehört bei solchen vielfältigen Unternehmensstandorten auf die engere Auswahl.
Die HPE Aruba Networking Access Point Serie umfasst Optionen für Campus-, Filial- und Remote-Bereitstellungen mit zentralen Verwaltungsfunktionen über Aruba Central. Wählen Sie das Portfolio aufgrund seiner Eignung für verschiedene Standorte und Richtlinien, nicht nur wegen neuerer Wireless-Generationen.
Passen Sie die Architektur an den jeweiligen Standort an
Starten Sie mit Benutzergruppen und betrieblichen Anforderungen. Ein Administrator im Gesundheitswesen sollte klinische Arbeitsabläufe und die Isolierung von Geräten bewerten; ein Universitäts-Team sollte Roaming, Onboarding von Gästen und wechselnde Auslastungen prüfen.
Binden Sie für öffentlich zugängliche Bereiche Hotspot 2.0 und Anforderungen an sicheres Roaming in die Design-Diskussion ein. Bestätigen Sie die Unterstützung über die ausgewählte Hardware, die Verwaltungsplattform und die Authentifizierungsdienste hinweg.
- Beste Eignung: Größere Unternehmen, die unterschiedliche Access-Point-Designs unter einem einheitlichen Verwaltungsansatz benötigen.
- Hauptvorteil: Ein breites Enterprise-Portfolio unterstützt die standortspezifische Hardwareauswahl.
- Hauptnachteil: Produkt-, Management-, Abonnements- und Support-Optionen erfordern eine sorgfältige Umfangskontrolle.
Aruba ist eine starke Empfehlung, wenn Ihr Team Enterprise-Richtlinienfunktionen benötigt und über die Ressourcen verfügt, diese ordnungsgemäß zu gestalten. Die Lösung ist weniger überzeugend, wenn eine einfache Bürobereitstellung zu einer unnötig komplexen Architektur wird.
Bitten Sie den Implementierungspartner, wesentliche Anforderungen von optionalen Diensten zu trennen. Fordern Sie ein klares Verantwortlichkeitsmodell für Konfiguration, Überwachung, Incident Response und Abonnement-Verlängerungen, bevor Sie das Angebot genehmigen.
4. RUCKUS Networks
Nehmen Sie RUCKUS in die engere Wahl, wenn der physische Standort die größte Herausforderung darstellt. Hotels, Bildungseinrichtungen, öffentliche Veranstaltungsorte und anspruchsvolle Innen- oder Außenbereiche benötigen ein Funkdesign, das berücksichtigt, wie Menschen das Gebäude nutzen.
Das Ruckus Wireless Access Point Portfolio bietet Optionen für den Innen- und Außenbereich mit Verwaltungsoptionen wie Ruckus One, SmartZone, Unleashed und unterstützten Standalone-Konfigurationen. Wählen Sie die Verwaltungsplattform zusammen mit der Hardware aus, da diese Entscheidung die Administration und den Support beeinflusst.
Kaufen Sie eine standortweite Bereitstellung nicht allein auf Basis einer Abdeckungssimulation. Testen Sie die schwierigen Bereiche mit repräsentativen Endgeräten und realistischer Auslastung.
Ein Hotelkorridor, ein Konferenzraum und ein Außenbereich sollten nicht als austauschbar behandelt werden. Spezifizieren Sie den vorgesehenen Client-Mix, das Roaming-Verhalten und die Spitzennutzung für jeden Bereich und verlangen Sie anschließend, dass das vorgeschlagene Design diese Workflows nachweist.
Wo Ruckus seinen Platz verdient
- Hohe Eignung: Gastgewerbe, Bildungswesen und öffentlich zugängliche Standorte mit anspruchsvoller Nutzerdichte oder schwierigen Funkbedingungen.
- Nützliche Flexibilität: Verwaltungsoptionen ermöglichen es Entwicklern, die Bereitstellung an unterschiedliche Betriebsmodelle anzupassen.
- Kaufaufwand: Partnergeführte Modellauswahl und Preisgestaltung erfordern einen klar definierten Umfang.
Wählen Sie RUCKUS, wenn die Funktechnik spezialisierte Aufmerksamkeit erfordert, und nicht nur, weil Sie eine Enterprise-Marke wünschen. Für ein einfaches Büro können die verfügbaren Design- und Verwaltungsoptionen die Anforderungen Ihres Teams übersteigen.
Fordern Sie ein Angebot an, das die ausgewählte Plattform, die Support-Verantwortlichkeiten und die Abnahmetests ausweist. Beziehen Sie die Gästetrennung und die Konnektivität betrieblicher Geräte in diese Tests ein, damit ein erfolgreicher Internetzugang nicht fälschlicherweise für ein vollständiges Unternehmensnetzwerk gehalten wird.
5. Ubiquiti UniFi
Transparente Hardware-Preise erleichtern die frühzeitige Budgetplanung. UniFi ist eine praktische Wahl für Unternehmen, die direkt kaufbare Access Points und eine zentrale Verwaltung innerhalb eines breiteren Netzwerk-Ökosystems suchen.
Der Ubiquiti UniFi Wireless Store ermöglicht es Käufern, verfügbare Modelle und veröffentlichte Hardwarepreise zu vergleichen. Das ist nützlich für Büros, kleinere Gastronomiebetriebe und Unternehmen, die bereits UniFi Switches oder Gateways betreiben.
Verwechseln Sie einen reinen Gerätepreis nicht mit einem vollständigen Bereitstellungsbudget. Ihr Team muss weiterhin Stromversorgung, Switching, Installation, Überwachung und das für den Support zuständige Personal berücksichtigen.
- Budgetvorteil: Direkte Ladenpreise helfen bei der Ermittlung des Hardware-Teils eines Angebots.
- Betriebliche Eignung: Zentralisiertes Management ist am nützlichsten, wenn Ihr Team das umliegende Ökosystem versteht.
- Verifizierungsanforderung: Überprüfen Sie Enterprise-Authentifizierung, Uplink-, Strom- und Resilienzanforderungen anhand des genauen Modells.
Legen Sie die Zuständigkeit für den Support vor dem Kauf fest
UniFi verdient einen Platz unter den besten Access Points für Unternehmen, wenn Käufer eine zugängliche Beschaffung und ein definiertes Ökosystem suchen. Die Entscheidung verliert an Gewicht, wenn niemand für Firmware-Änderungen, Konfigurations-Backups, Incident Response oder Ersatzbestände verantwortlich ist.
Bitten Sie Ihr internes Team oder Ihren Dienstleister vor der Bestellung darum, die Workflows zu demonstrieren, auf die Sie angewiesen sind. Dazu gehören das Onboarding von Gästen, der Mitarbeiterzugriff, die VLAN-Zuweisung und die Fehlerbehebung von einem remote Standort aus.
Meine Empfehlung: Wählen Sie UniFi für eine gezielt verwaltete Bereitstellung, nicht als Ersatz für den Netzwerkbetrieb. Vergleichen Sie die Gesamtkosten für Installation und Support mit den Alternativen und wählen Sie dann die Option, die Ihr Team zuverlässig warten kann.
6. Juniper Mist
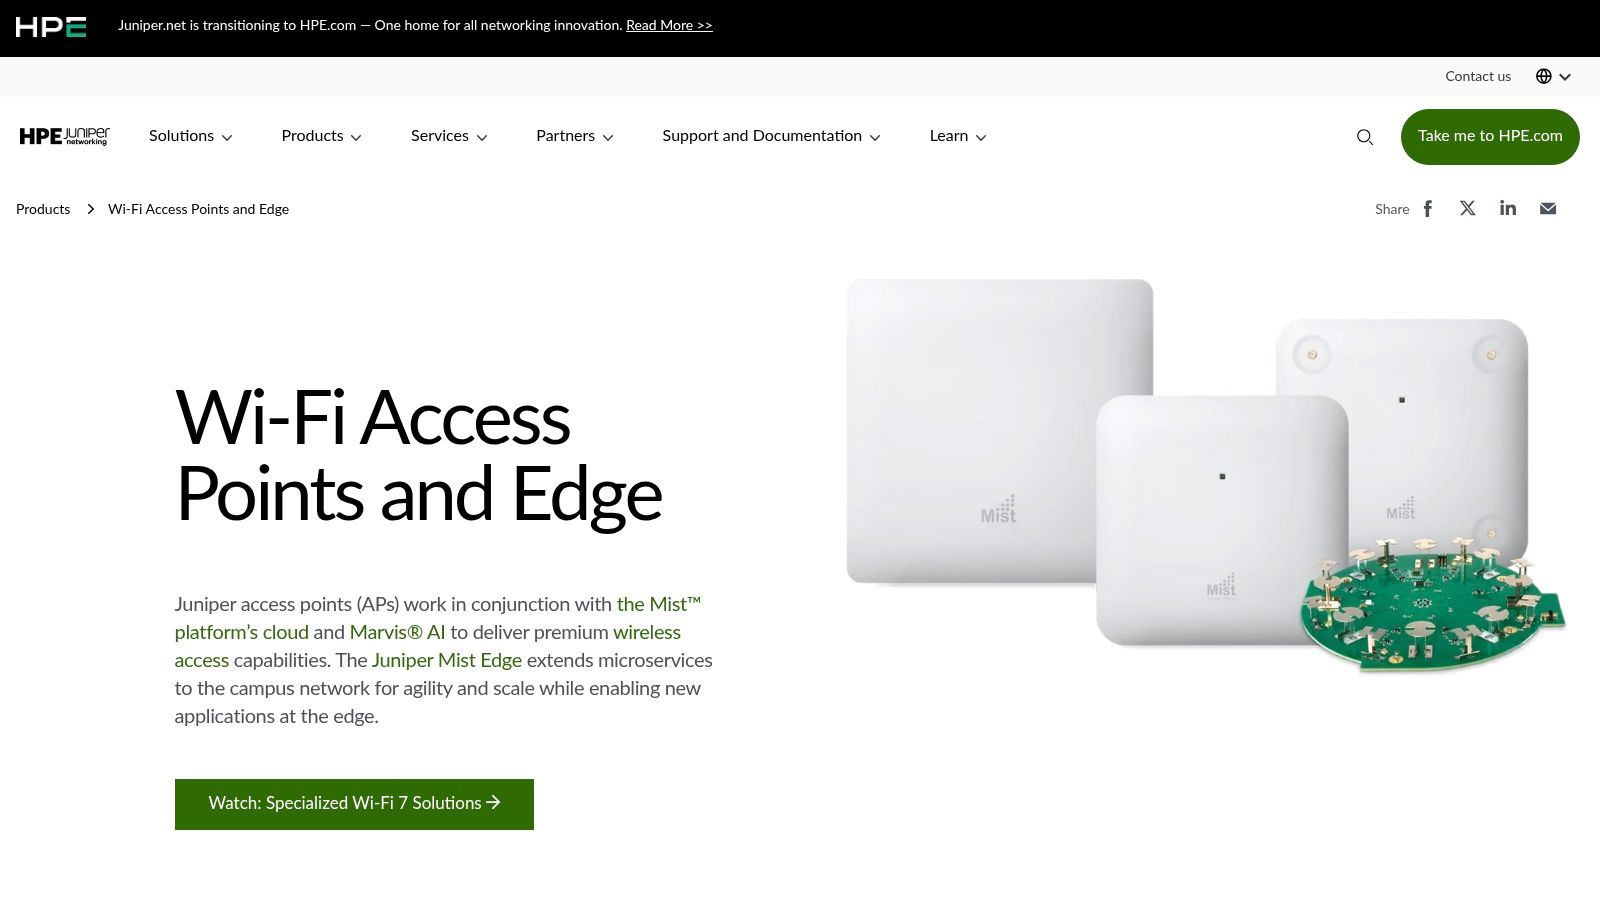
Wenn Benutzer von unregelmäßigen Verbindungsproblemen berichten, benötigen Administratoren Nachweise, nicht nur die Bestätigung, dass ein Access Point online ist. Juniper Mist ist die bevorzugte Wahl für Teams, die Transparenz bei der Client-Experience und Telemetrie-gestützte Fehlerbehebung priorisieren.
Das Juniper Access Point Portfolio arbeitet mit der Mist Cloud-Plattform und den Marvis Diensten zusammen. Indoor- und Outdoor Hardware-Optionen sowie Standortfunktionen auf unterstützten Geräten machen es für Campusumgebungen, das Gesundheitswesen und größere Veranstaltungsorte attraktiv.
Bewerten Sie den Workflow zur Fehlerbehebung
Bitten Sie den Anbieter, eine Untersuchung einer fehlgeschlagenen Client-Verbindung zu demonstrieren. Ihre Administratoren sollten in der Lage sein, ein Assoziierungsproblem mithilfe der vorgeschlagenen Tools von einem Authentifizierungs-, Adressierungs- oder Upstream-Konnektivitätsproblem zu unterscheiden.
Praxistest: Bewerten Sie, was ein Techniker aus der Ferne diagnostizieren kann - nicht nur, wie viele Informationen auf dem Dashboard angezeigt werden.
Transparenz ersetzt keine Zugriffsrichtlinie. Definieren Sie die Anforderungen an die Netzwerkzugriffskontrolle separat, einschließlich Identitätsquellen, Geräteverarbeitung, Segmentierung und Sperrung von Zugangsdaten.
- Hauptvorteil: Betriebliche Erkenntnisse für Teams, die für die Fehlerbehebung der Benutzererfahrung verantwortlich sind.
- Kostenüberlegung: Berücksichtigen Sie das erforderliche Wi-Fi Assurance Abonnement und relevante Servicepakete.
- Architekturüberlegung: Bestätigen Sie, dass das Cloud-Management mit den organisatorischen Anforderungen und Ausfallverfahren übereinstimmt.
Wählen Sie Mist, wenn Ihr Team die betrieblichen Tools aktiv nutzen wird. Zahlen Sie nicht für erweiterte Transparenz, ohne Ingenieure damit zu beauftragen, darauf zu reagieren.
Führen Sie ein Pilotprojekt für typische Supportfälle und normale administrative Aufgaben durch. Die Kaufentscheidung sollte darauf basieren, ob Ihr Team Probleme effektiver lösen kann - nicht darauf, ob die Demonstration beeindruckende Dashboards enthält.
7. TP-Link Omada
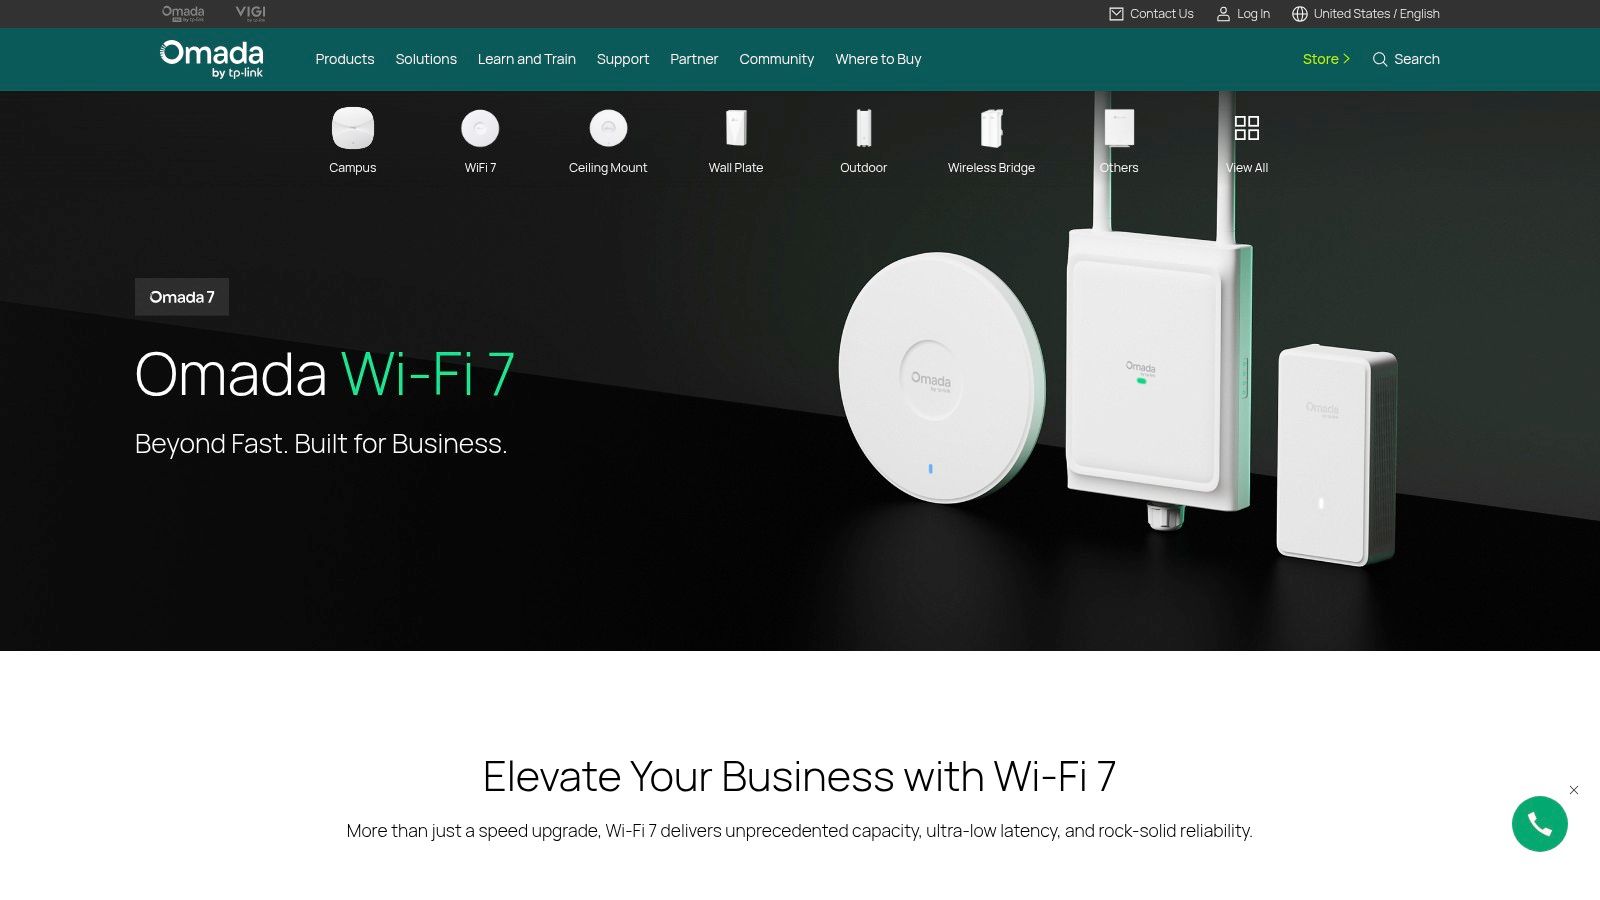
Ein Wand-Access-Point eignet sich für eine andere Installation als ein Decken- oder Außenbereichsgerät. Omada ist eine praktische Option für die engere Auswahl von Unternehmen, die verschiedene Formfaktoren und eine Auswahl an Controller-Ansätzen benötigen.
Die kabellose TP-Link Omada Produktpalette deckt die Anforderungen von Büros, Gastgewerbe, Bildungseinrichtungen, Einzelhandel und Außenbereichen ab. Das SDN Ökosystem unterstützt die zentrale Verwaltung, während Hardware-, Software- und Cloud Controller Optionen den Käufern verschiedene Verwaltungsmodelle bieten.
Wählen Sie den Controller vor der Skalierung aus
Wählen Sie das Controller-Modell, bevor Sie die Hardware standortübergreifend standardisieren. Legen Sie fest, wer ihn hostet, wer ihn wartet, welche Abonnements gelten und wie Administratoren nach einem Ausfall die Wiederherstellung durchführen.
- Eignung für den Standort: Decken-, Wandplatten-, Desktop- und Außenbereich-Designs unterstützen unterschiedliche Installationsanforderungen.
- Gäste-Konnektivität: Bewerten Sie Captive Portal- und Authentifizierungsfunktionen im Hinblick auf das gewünschte Besucher-Erlebnis.
- Erweiterungsplanung: Nutzen Sie unterstützte Mesh-Optionen gezielt dort, wo die Verkabelung schwierig ist, anstatt davonzugehen, dass drahtloser Backhaul jede Kapazitätsanforderung erfüllt.
Der Vorteil von Omada liegt in der Flexibilität, aber Ihr Team muss die spezifische Kombination aus Access Point und Controller überprüfen. Gehen Sie nicht davon aus, dass jedes Modell dieselben Anforderungen an Authentifizierung, VLAN, Verwaltung oder Verfügbarkeit unterstützt.
Wählen Sie Omada für eine klar definierte geschäftliche Bereitstellung mit eindeutiger Support-Verantwortung. Bei größeren Infrastrukturen sollten Sie vom Lieferanten verlangen, dass er die Verwaltungsskalierung, Wiederherstellungsverfahren und den genauen Funktionsumfang vor dem Kauf überprüft.
Testen Sie den anspruchsvollsten Standort und nicht das am einfachsten zu verwaltende Büro. Binden Sie sowohl betriebliche Geräte als auch Gastdatenverkehr ein und vergleichen Sie kabelgebundene sowie drahtlose Backhaul-Lösungen überall dort, wo beide in Betracht gezogen werden.
Die besten Business Access Points: 7 Marken im Vergleich
| Lösung | 🔄 Komplexität der Implementierung | ⚡ Ressourcen- und Kostenprofil | 📊 Erwartetes Ergebnis | ⭐ Idealer Einsatz und Hauptvorteil |
|---|---|---|---|---|
| Purple Access | Moderat: Cloud-Overlay auf kompatiblen Access Points; Migration und Identitäts-Einrichtung erforderlich. | Jährliche Preise pro Access Point; genaue Kosten für kostenpflichtige Tarife erfordern ein Angebot. | Kann die SSID-Komplexität und die Auslastung der Sendezeit reduzieren und gleichzeitig eine identitätsbasierte Netzwerktrennung ermöglichen. | Standorte, die Zugriffssteuerungen für Gäste, Mitarbeiter und Geräte benötigen; unterstützt Zertifikate, Captive Portals und individuell widerrufbare Geräteschlüssel. |
| Cisco Meraki | Gering bis moderat: zentrale Cloud-Konfiguration, besonders einfach in einer bestehenden Meraki Umgebung. | Hardware und laufende Lizenzen erfordern in der Regel ein Partnerangebot. | Vereinfacht die Konfiguration und Überwachung über mehrere Standorte hinweg. | Unternehmen mit mehreren Standorten, die bereits Meraki nutzen; breites, integriertes Netzwerk-Ökosystem. |
| HPE Aruba Networking | Moderat bis hoch: breites Portfolio und verschiedene Verwaltungsoptionen können eine sorgfältige Planung erfordern. | Hardware, Abonnements und Support erfordern möglicherweise ein Partnerangebot. | Ermöglicht eine zentrale Verwaltung und Richtliniensteuerung über unterschiedliche Bereitstellungen hinweg. | |
| RUCKUS Networks | Moderat bis hoch: Die Auswahl von Modell und Verwaltungsplattform erfordert möglicherweise Fachwissen. | Preise in der Regel über Partner; erweiterte Funktionen können zusätzliche Kosten verursachen. | Bietet Optionen für dicht besiedelte Umgebungen und anspruchsvolle Funkbedingungen. | Hotels, Bildungseinrichtungen und öffentliche Veranstaltungsorte; flexible Verwaltungsoptionen sowie Indoor-/Outdoor-Modelle. |
| Ubiquiti UniFi | Gering bis moderat: Die zentrale Verwaltung ist innerhalb des UniFi Ökosystems am nahtlosesten. | Viele Hardwarepreise sind öffentlich; PoE, Switching, Installation und Support fallen zusätzlich an. | Macht die Hardware-Budgetierung für kleine bis anspruchsvollere Bereitstellungen zugänglicher. | Unternehmen, die direkt beziehbare Ausrüstung suchen, insbesondere solche, die bereits UniFi Netzwerkprodukte einsetzen. |
| Juniper Mist | Moderat: Cloud-verwaltetes Setup und Abonnementsplanung sind erforderlich. | WiFi Assurance Abonnement ist erforderlich; Abonnementsbedingungen sollten in langfristige Schätzungen einbezogen werden. | Bietet Telemetrie, Einblicke in die Nutzererfahrung und Erkenntnisse zur Fehlerbehebung. | Campusse, Gesundheitseinrichtungen und große Veranstaltungsorte, die betriebliche Einblicke oder unterstützte Standort- und IoT-Funktionen suchen. |
| TP-Link Omada | Gering bis moderat: Wählen Sie zwischen Hardware-, Software- oder Cloud-Controller-Verwaltung. | Die Nutzung des Cloud-Controllers erfordert möglicherweise ein Abonnement; die Kosten variieren je nach Setup. | Unterstützt zentrales Management, Gastzugang und flexible Abdeckungsszenarien. | Büros, Gastgewerbe, Einzelhandel und Bildungswesen; breite Formfaktoren und flexible Controller-Optionen. |
Bauen Sie für das Netzwerk, das Sie tatsächlich betreiben werden
Wählen Sie die Plattform, die zum Veranstaltungsort, der erwarteten Client-Dichte, den Verwaltungskapazitäten und den Identitätsanforderungen passt, bevor Sie einzelne Modelle vergleichen. Der richtige Kauf ist das Netzwerk, das Ihr Team konsistent betreiben kann - nicht der Access Point mit der höchsten beworbenen Geschwindigkeit.
Purple Access ist die relevanteste plattformbasierte Option, wenn Sie die Konnektivität von Gästen, Mitarbeitern, Bewohnern und Geräten über kompatible vorhandene Hardware vereinheitlichen müssen. Meraki und Aruba sind starke Anwärter für umfassendere Enterprise-Netzwerke; UniFi und Omada eignen sich für den zugänglichen Ökosystem-Einkauf; RUCKUS verdient Aufmerksamkeit für anspruchsvolle Funkumgebungen; und Juniper Mist passt zu telemetriegesteuerten Betriebsabläufen.
Lassen Sie den Pilottest über den Kauf entscheiden
Validieren Sie das vorgeschlagene Design im tatsächlichen Raum mit repräsentativen Clients. Testen Sie Abdeckung, Roaming, Authentifizierung, Isolierung und betriebliche Abläufe unter realistischer Auslastung - einschließlich Bereichen, in denen Benutzer bereits Probleme melden.
- Infrastruktur: Berücksichtigen Sie PoE-Kapazität, Switching, Verkabelung, Uplinks und Installation.
- Betrieb: Berücksichtigen Sie Controller, Abonnements, Überwachung, Support und Austauschverfahren.
- Identität: Testen Sie Onboarding, Verzeichnisintegration, VLAN-Zuweisung, Widerruf und Audit-Anforderungen.
- Ausfallverhalten: Dokumentieren Sie, was passiert, wenn Konnektivität, Authentifizierungsdienste oder Managementsysteme nicht verfügbar sind.
Betrachten Sie Upgrades der WLAN-Generation als Infrastrukturentscheidungen und nicht als automatischen Austausch. Testergebnisse für Enterprise-WLAN belegen den Wert neuerer Funktionen unter getesteten Bedingungen, die Vorteile der Bereitstellung hängen jedoch von kompatiblen Clients, verfügbarem Spektrum, Kanalplanung und Backhaul ab.
Fordern Sie ein vollständiges Lifecycle-Angebot anstelle eines reinen Hardware-Angebots an. Legen Sie fest, wer für Konfiguration, Firmware, Incident Response, Verlängerungen und Abnahmetests verantwortlich ist, und lehnen Sie Angebote ab, die diese Zuständigkeiten unklar lassen.
Genehmigen Sie den Rollout erst, wenn Ihr eigenes Team die erforderlichen Workflows und Support-Prozeduren demonstrieren kann. Wenn die vorhandenen Access Points Kapazitäts- und Abdeckungstests bestehen, priorisieren Sie die Änderungen an der Zugriffskontrolle und Verwaltung, die das eigentliche Problem lösen.
Purple Access bietet identitätsbasierte Konnektivität für Gäste, Mitarbeiter und Geräte über kompatible, bereits vorhandene Business Access Points. Besuchen Sie Purple Access, um Hardware-Kompatibilität, Authentifizierungsanforderungen und einen Pilotversuch zu besprechen, der Ihre Zugriffsrichtlinien vor einem umfassenderen Rollout testet.