
Guía de Hotspot 2.0: explicación de la itinerancia con Passpoint
Published
Conoce de sobra ese momento: un invitado llega al aeropuerto, hace el registro en el hotel o se sienta en su localidad del estadio, y la experiencia WiFi vuelve a empezar desde cero. Buscar el SSID, abrir un Captive Portal, escribir una dirección de correo electrónico o número de habitación, esperar a que se cargue la página de inicio de sesión y volver a repetirlo todo en el siguiente recinto.
Hotspot 2.0 existe para sustituir ese ritual recurrente por algo más cercano al roaming celular. El dispositivo debe ser capaz de reconocer una red de confianza, autenticarse en segundo plano y conectarse sin pedir al usuario que actúe como un operador de red ocasional. Para ver un ejemplo cotidiano del problema desde la perspectiva del consumidor, los consejos de viaje y recomendaciones de conectividad en la selección del blog de viajes de St Christopher's Inns muestran ese mismo contexto habitual de guest WiFi inestable e inicios de sesión repetidos.
Índice de contenidos
- La fricción diaria que Hotspot 2.0 está diseñado para resolver
- Cómo funciona realmente Hotspot 2.0 desde dentro
- Hotspot 2.0 Passpoint y los estándares en los que se basa
- Comparativa de Passpoint Release 1, Release 2 y Release 3
- Beneficios de despliegue y dónde destaca Hotspot 2.0
- Incorporación, recuperación y la realidad del soporte técnico
- Límites de interoperabilidad y la capa OpenRoaming
- Cómo desplegar Hotspot 2.0 sin alterar lo que ya funciona
La fricción diaria que Hotspot 2.0 está diseñado para resolver
Una buena experiencia WiFi debería ser invisible. En su lugar, los usuarios se encuentran con la misma secuencia en cada sitio nuevo: un SSID desconocido, un Captive Portal, un formulario y un inicio de sesión que probablemente tendrán que repetir la próxima vez.
Esa fricción es fácil de pasar por alto dentro de un solo edificio, pero se vuelve molesta a lo largo de un día de viaje. Un teléfono que ya sabe cómo hacer roaming en telefonía móvil no debería comportarse como un visitante perdido cada vez que llega a un nuevo punto de acceso. Hotspot 2.0 se diseñó en torno a esa expectativa, de modo que la red pueda identificar el dispositivo y decidir si pertenece a ella antes de que el usuario empiece a pulsar en la pantalla.
El modelo mental del usuario se rompe en la página de inicio de sesión
El problema no radica solo en la comodidad. Cada Captive Portal añade retrasos y cada nuevo inicio de sesión exige que el usuario cambie tiempo por acceso, incluso cuando el dispositivo ya ha sido reconocido por un proveedor de identidad o un perfil gestionado. En lugares donde las personas se desplazan entre edificios, terminales o establecimientos de una cadena, ese paso adicional se convierte en una carga diaria de soporte.
Por eso Hotspot 2.0 importa más donde se supone que el WiFi debe ser parte del entorno y no una tarea. Su objetivo es ofrecer la misma sensación que la gente espera de la cobertura móvil: entrar, conectarse y seguir desplazándose. El huésped de un hotel, un viajero en transporte público y un empleado con un dispositivo gestionado se benefician de este modelo, aunque el flujo de trabajo en el backend tras cada conexión sea muy diferente.
Regla práctica: si el proceso de conexión requiere que una persona recuerde una contraseña, abra un portal o vuelva a introducir sus datos en cada visita, la red sigue comportándose como un libro de visitas en lugar de como un sistema de acceso.
Cómo funciona realmente Hotspot 2.0 en detalle
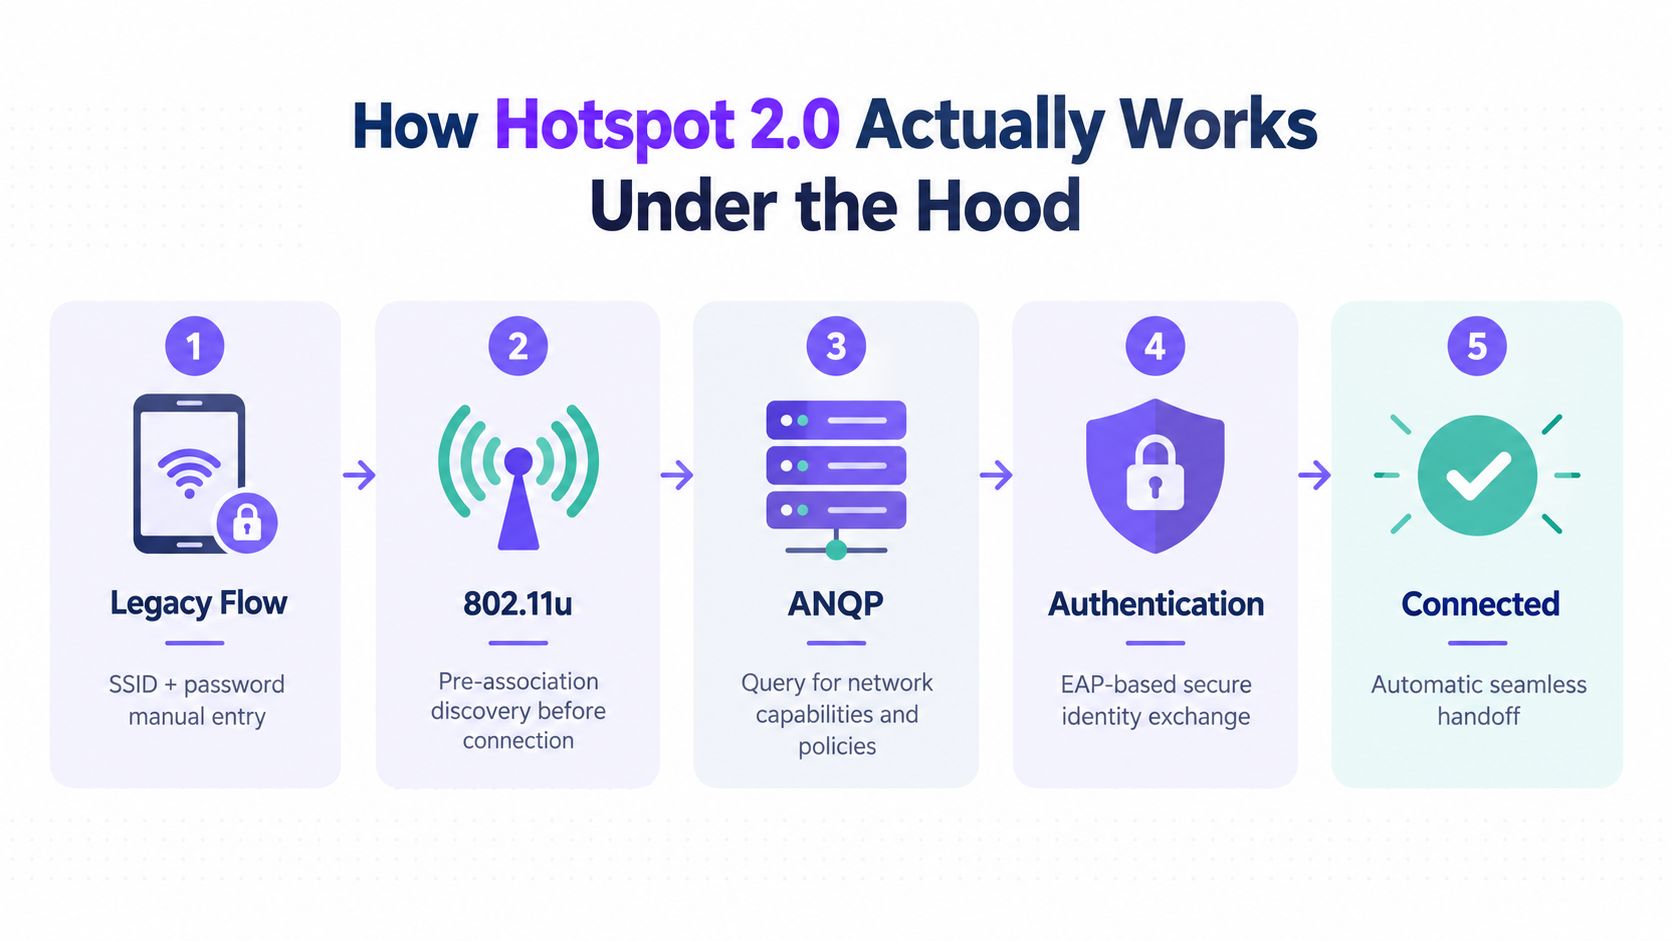
Hotspot 2.0 comienza con el descubrimiento, y eso cambia por completo la forma de la conexión. Una red WiFi heredada a menudo espera a que el dispositivo se conecte antes de revelar casi cualquier información. Hotspot 2.0 permite que el cliente pregunte primero y luego decida si la red coincide con el perfil ya guardado en el dispositivo.
El dispositivo lee la red antes de unirse a ella
802.11u ofrece al cliente una forma de consultar el punto de acceso antes de la asociación. Ese es el primer cambio importante. En lugar de unirse primero y gestionar el acceso después, el dispositivo puede preguntar qué tipo de red es esta, si admite el método de identidad adecuado y si el perfil en el dispositivo tiene sentido para ese entorno. El protocolo de consulta de red de acceso, o ANQP, lleva a cabo ese intercambio, incluyendo la identidad del operador, la información del consorcio de roaming, el tipo de recinto y los servicios de autenticación compatibles tal como se describe en la documentación de Passpoint de Microsoft.
La secuencia funciona como la recepción de un hotel con la lista de habitaciones expuesta antes de que entre nadie. El dispositivo comprueba la información publicada, la compara con sus credenciales y solo entonces avanza. Si el perfil no coincide, el cliente puede detener el proceso de forma limpia en lugar de tropezar con un flujo genérico de invitados y fallar más tarde.
La autenticación se realiza tras el descubrimiento, no tras un portal
Una vez que el dispositivo detecta una red compatible, utiliza 802.1X con un método de Extensible Authentication Protocol. El perfil puede requerir EAP-TLS, EAP-TTLS o un método EAP basado en SIM, según la forma en que se haya aprovisionado el dispositivo. El enlace resultante utiliza WPA2-Enterprise o WPA3-Enterprise, ofreciendo así una conexión cifrada de forma automática como se indica en la documentación sobre Passpoint de Microsoft.
Eso traslada el trabajo fuera de la página de inicio de sesión y lo lleva a la gestión de identidades. La red ahora se preocupa por el estado de los certificados, la coincidencia de políticas y la validez de la credencial. Si el certificado ha caducado, la identidad se ha revocado o el perfil es incorrecto, el acceso debe denegarse de forma clara.
Un despliegue gestionado suele combinar ese backend con un servicio Cloud RADIUS para que la identidad se pueda gestionar de manera centralizada. El punto de acceso anuncia lo que admite, el cliente selecciona un perfil almacenado y la pila de autenticación decide si el dispositivo debe estar en la red. El usuario no tiene que resolver ese paso de coincidencia cada vez.
El modelo mental útil es sencillo. Primero, el dispositivo descubre la identidad de la red. Después, comprueba si la red coincide con su perfil. A continuación, presenta su propia identidad y espera la decisión de acceso.
Hotspot 2.0 Passpoint y los estándares en los que se basa
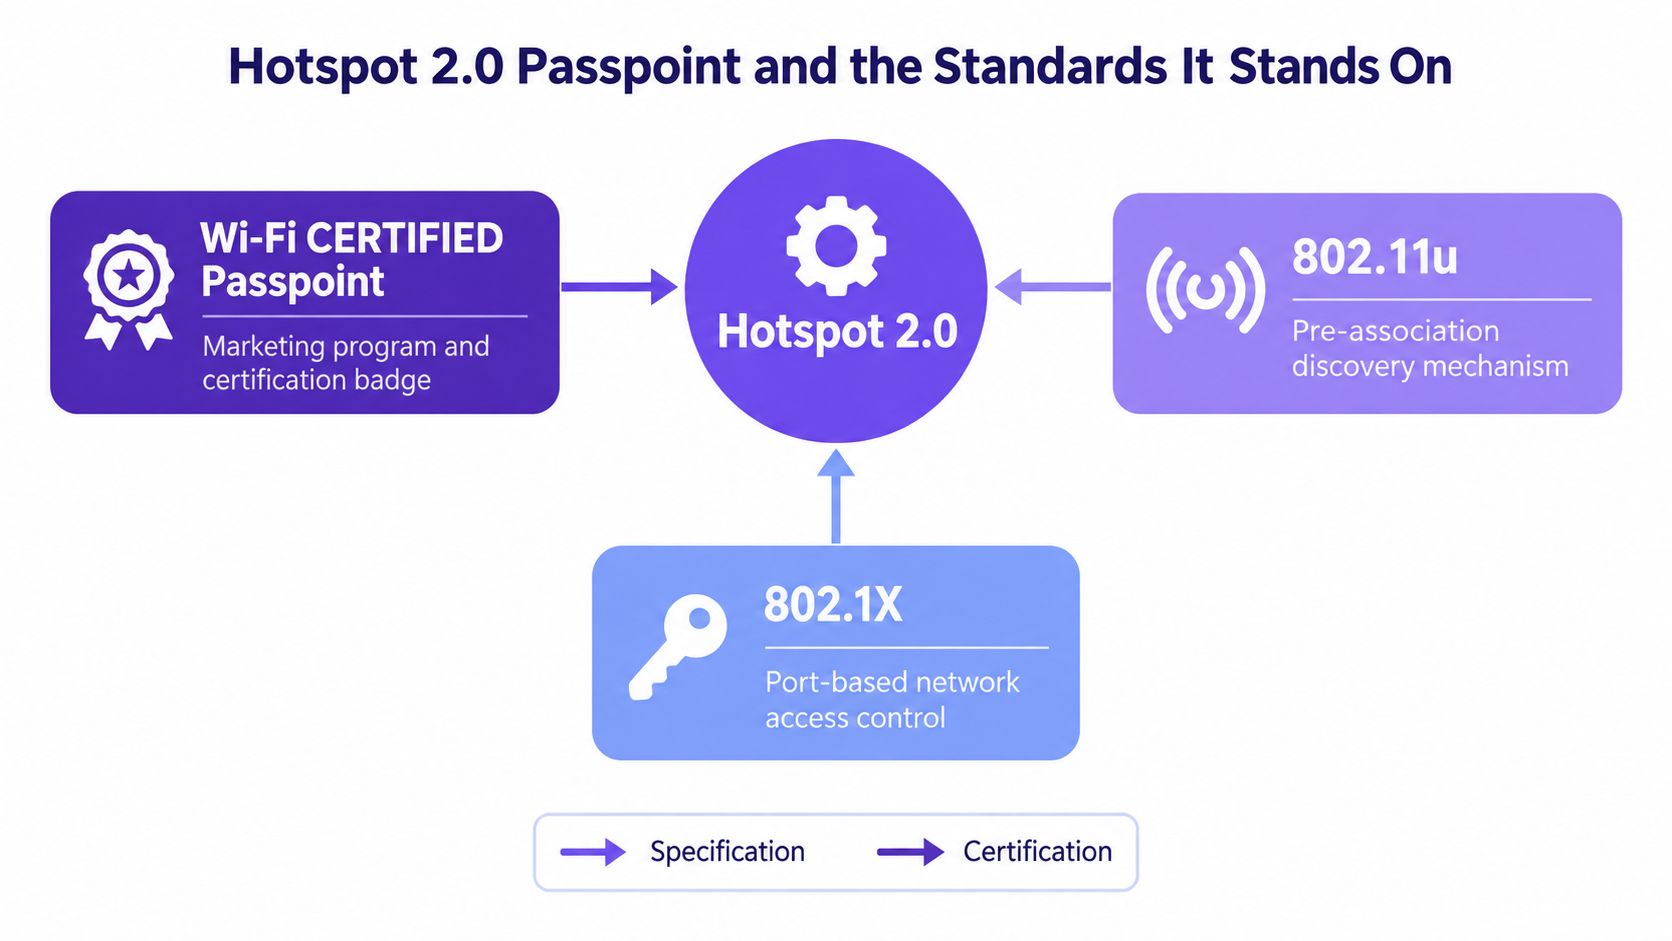
Un teléfono se une a una red de forma diferente con Hotspot 2.0 que en un Captive Portal. Primero, el dispositivo descubre si el punto de acceso anuncia las capacidades correctas, luego compara esa red con un perfil guardado y, solo entonces, comienza la autenticación. Wi-Fi CERTIFIED Passpoint es la capa de certificación sobre la que se construye ese comportamiento, mientras que 802.11u proporciona los elementos de descubrimiento previos a la asociación que permiten a un cliente inspeccionar la red antes de conectarse. La certificación es importante porque ofrece a múltiples fabricantes un objetivo común en lugar de dejar la función bloqueada dentro de una sola familia de hardware la escala inicial del programa se destaca en la referencia de la Wireless Broadband Alliance de abril de 2017.
Hotspot 2.0 es el mecanismo, Passpoint es la certificación
Esa separación es útil cuando se leen las fichas de los productos. Si un proveedor dice "compatible con Passpoint", suele significar que el equipo ha superado el programa de interoperabilidad. Si dice Hotspot 2.0, suele describir el comportamiento de detección y autenticación subyacente. Si menciona 802.11u, señala la parte que expone la información de la red antes de la asociación.
La arquitectura de seguridad se sitúa por debajo de la imagen de marca. 802.1X se encarga del control de acceso, mientras que WPA2-Enterprise o WPA3-Enterprise gestionan la sesión cifrada. El cliente sigue necesitando una identidad válida, ya sea un certificado, una credencial basada en SIM u otro método EAP aprobado. Es por eso por lo que Passpoint se adapta tan bien a los dispositivos gestionados y a los perfiles basados en MDM.
Una analogía útil es un edificio de oficinas con lectores de tarjetas en cada puerta. El formato de la tarjeta importa, el lector debe entenderlo y el sistema de políticas interno debe confiar en la tarjeta antes de que la puerta se abra. Passpoint sigue la misma lógica, pero la "tarjeta" es un perfil de dispositivo y una cadena de certificados.
Los dispositivos basados en certificados se adaptan perfectamente al modelo
Para las flotas corporativas, EAP-TLS suele ser la opción más limpia porque el dispositivo presenta un certificado y el servidor lo verifica con respecto a la directiva. Esto hace que el intercambio sea legible por máquina, que es lo que necesitan los estándares de roaming. También ofrece a los equipos de red una ruta de revocación clara. Si se pierde un portátil o se compromete un teléfono, se puede eliminar la confianza sin obligar a todo el mundo a cambiar a una contraseña compartida.
Ese es el valor del modelo. Passpoint es un marco de interoperabilidad para dispositivos con identidad, que integra el descubrimiento, la selección de perfiles y la autenticación cifrada.
Enfoque operativo: si la red no puede distinguir un dispositivo aprovisionado de uno desconocido, sigue comportándose como un sistema WiFi abierto genérico.
Comparativa entre Passpoint Release 1, Release 2 y Release 3
Las versiones resultan más comprensibles si se analizan como etapas de madurez en el despliegue y no como listas de funciones. Release 1 estableció el modelo de detección y selección automáticas. Release 2 añadió la Online Sign-Up (OSU) para que un dispositivo pudiera obtener un perfil de forma inalámbrica. Release 3 incorporó compatibilidad con WPA3-Enterprise y un modelo de SSID único capaz de gestionar tanto el servicio habitual como el aprovisionamiento de OSU tal y como se describe en la documentación técnica y de proveedores sobre Release 3.
Una tabla de versiones es más útil que un resumen de marketing
| Versión | Capacidad clave | Línea base de seguridad | Soporte OSU | Consideración práctica |
|---|---|---|---|---|
| Versión 1 | Descubrimiento y selección automáticos | WPA2-Enterprise | No | Solo funciona cuando ya existe un perfil compatible |
| Versión 2 | Añade aprovisionamiento de perfiles de forma inalámbrica | WPA2-Enterprise | Sí | Útil para usuarios por primera vez, pero el soporte de despliegue no es uniforme |
| Versión 3 | Añade WPA3-Enterprise y aprovisionamiento de un solo SSID | WPA3-Enterprise | Sí | El beneficio completo depende del soporte de infraestructura y del cliente de extremo a extremo |
El punto operativo clave es que la versión Release 3 no es un botón mágico. Un despliegue debe seguir alineando el sistema operativo del cliente, el punto de acceso, el controlador y el servidor de autenticación. Si una de estas capas se retrasa, la experiencia del usuario vuelve a lo que sea capaz de admitir el componente más antiguo.
OSU resuelve el problema de la primera conexión, no todos los problemas
El OSU es importante porque un dispositivo sin perfil no tiene forma de acceder al flujo automático. Esto es especialmente crucial para los visitantes y para los dispositivos que no se han inscrito previamente. Sin embargo, el OSU no elimina la necesidad de gobernanza, ya que el perfil debe seguir emitiéndose, instalándose y manteniéndose correctamente.
También hay una realidad de compatibilidad que debemos reconocer. Un despliegue puede ser técnicamente elegante y, aun así, comportarse de forma desigual según el dispositivo. Por eso los equipos deben pensar en función de rutas compatibles y no de eslóganes. La cuestión no es si Passpoint existe, sino qué clientes pueden utilizar qué versión de forma limpia.
Para los equipos de red, la elección de la versión debe adaptarse al modelo de identidad, y no al revés. Si el ciclo de vida del perfil es maduro, la versión Release 3 puede reducir la fricción. Si el entorno aún depende del aprovisionamiento manual, la provisión al estilo Release 2 y una ruta de acceso de respaldo siguen siendo esenciales.
Ventajas de despliegue y dónde destaca Hotspot 2.0
El vestíbulo de un hotel, la sala VIP de un aeropuerto o la planta de un campus pueden parecer concurridos y, aun así, ofrecer un rendimiento deficiente para los usuarios de WiFi si cada visita comienza con la misma pantalla de portal. Hotspot 2.0 justifica su uso cuando el operador desea que el acceso dependa de la identidad y el estado del perfil en lugar de obligar a cada conexión a pasar por una página de inicio de sesión compartida. Este cambio es importante porque permite a la red asignar políticas por dispositivo, revocar el acceso de forma limpia y evitar que los usuarios recurrentes entren en el bucle del Captive Portal.
El ecosistema es lo suficientemente amplio como para respaldar ese modelo. La visión general tecnológica actual de la Wi-Fi Alliance indica que más de 2.800 dispositivos únicos cuentan con la certificación Wi-Fi CERTIFIED Passpoint en todo el mundo, lo que demuestra que el lado del dispositivo ya no es el factor limitante visión general tecnológica de la Wi-Fi Alliance. La misma información señala que los operadores miembros atendieron colectivamente a más de 2.000 millones de suscriptores y operaron más de 30 millones de hotspots a nivel global, lo que ayuda a explicar por qué el WiFi basado en identidad adquirió mayor importancia a medida que el acceso público continuó expandiéndose.
Dónde se refleja el valor operativo
- Menos fricción en el portal: Los dispositivos pueden volver a conectarse a la red sin repetir los mismos pasos de inicio de sesión en cada visita.
- Control de identidad más preciso: Los certificados u otras credenciales gestionadas vinculan un dispositivo con la directiva adecuada.
- Comportamiento de roaming mejorado: Las redes participantes pueden reconocer los dispositivos registrados en diferentes instalaciones.
- Menor dispersión de contraseñas compartidas: La revocación se aplica a un dispositivo o perfil, no a todos los usuarios que conocen la contraseña.
Esos beneficios cambian la carga de trabajo de soporte. Un grupo hotelero puede ofrecer a los dispositivos gestionados una ruta predecible mientras mantiene independiente la incorporación de invitados. El operador de un aeropuerto puede hacer lo mismo con los usuarios en roaming. Un campus empresarial puede reservar el inicio de sesión manual para los dispositivos que aún no tienen un perfil, al tiempo que permite que los dispositivos registrados se autentiquen sin fricciones adicionales.
El contexto de crecimiento también ayuda a explicar por qué los portales comenzaron a sobrecargarse. Las proyecciones de la WBA de esa época preveían que los puntos de acceso WiFi públicos pasarían de 64,2 millones en 2015 a 432,5 millones para 2020, y fue precisamente esa expansión la que dificultó el mantenimiento del modelo de portal a escala. Un flujo de inicio de sesión manual no envejece bien cuando la capa de acceso sigue creciendo.
Si el cumplimiento normativo importa tanto como la comodidad, la elección del diseño resulta aún más evidente. La WiFi basada en identidad se adapta de forma más natural a la segmentación y a la gobernanza de accesos que una configuración de contraseña compartida, razón por la cual muchos equipos la combinan con límites de directivas más estrictos. Para consultar un enfoque operativo relacionado, consulte la guía de cumplimiento PCI para WiFi de Purple Access.
Recuperación de la incorporación y la realidad del soporte técnico
Passpoint parece sencillo en un dispositivo de prueba totalmente limpio. El reto de soporte comienza cuando esa ruta limpia se rompe. Un usuario sin perfil, un teléfono que se ha cambiado, un certificado caducado o una identidad revocada se convierten en incidencias reales. Si esos casos no están claros, el despliegue parecerá poco fiable aunque el propio estándar funcione correctamente.
La red tiene que responder a cuatro preguntas con claridad
¿Cómo obtiene un perfil un dispositivo si aún no existe ninguno? ¿Qué ocurre cuando se sustituye un teléfono gestionado? ¿Cómo se identifican y renuevan los certificados antes de que caduquen sin previo aviso? ¿Qué ruta utilizan en su lugar los dispositivos no compatibles?
Estas son preguntas operativas, no abstractas. Android admite el registro en línea de Release 2, lo que ofrece a los usuarios una forma estandarizada de obtener un perfil, mientras que los dispositivos gestionados suelen funcionar mejor con un perfil distribuido mediante MDM. El equipo de accesos aún debe vigilar la validez de los certificados y eliminar las identidades obsoletas cuando un dispositivo deja de estar activo. La guía sobre Passpoint de Microsoft aborda el modelo subyacente
Regla práctica: gestione el ciclo de vida de los certificados como parte de las operaciones de WiFi, no como una tarea de PKI en segundo plano que alguien recordará.
Una cola de soporte es el lugar donde se pone a prueba el diseño. Si un dispositivo no se puede registrar de forma limpia, la red necesita una ruta de recuperación predecible, al igual que un edificio necesita una entrada lateral cuando la puerta principal está bloqueada.
Diseñar la ruta alternativa de forma deliberada
Un buen despliegue de Passpoint mantiene el acceso de invitados en su sitio. Separa la vía fluida para los dispositivos registrados de la ruta de recuperación para todos los demás. En la práctica, esto suele significar mantener un Captive Portal u otra ruta de incorporación controlada para visitantes nuevos, dispositivos antiguos y sistemas operativos no compatibles.
En entornos multisede, los servicios de identidad y las políticas RADIUS hacen que esta separación sea gestionable. Permiten a los equipos situar los dispositivos conocidos en la red adecuada, revocar el acceso cuando sea necesario y mantener la visibilidad de las auditorías sobre quién se ha conectado y por qué. Purple Access, por ejemplo, utiliza Passpoint junto con Cloud RADIUS y la identidad basada en directorio para este tipo de diseño de acceso controlado, pero el aspecto más relevante es operativo: el acceso progresivo funciona mejor cuando la ruta alternativa ya está planificada.
La pregunta clave de soporte siempre debe ser la misma: ¿qué ve el usuario cuando la automatización falla? Si la respuesta es nada, el equipo de red asumirá ese fallo en forma de tickets y soluciones temporales. Si la respuesta es una alternativa clara con diagnósticos visibles, el despliegue seguirá siendo gestionable.
Límites de interoperabilidad y la capa OpenRoaming
El error más común es asumir que Passpoint funciona en todas partes una vez activado. No es así. El soporte de los dispositivos es desigual y la capa de federación depende tanto de la capacidad del cliente como de la disponibilidad del perfil. Una fuente técnica señala que Passpoint Release 3 es compatible con Android 12 y versiones posteriores, mientras que los iPhone se mantienen en Release 1, lo que significa que un mismo recinto puede experimentar comportamientos diferentes entre sus usuarios Guía de interoperabilidad de Passpoint de Purple.
El soporte de dispositivos y el soporte de perfiles no son lo mismo
Esa distinción es importante. Un teléfono puede ser compatible con el estándar y, aun así, no lograr conectarse si no tiene un perfil válido. Otro teléfono puede tener un perfil de itinerancia pero acabar en el SSID de respaldo si la compatibilidad de su plataforma es limitada. Son fallos diferentes que requieren soluciones distintas.
OpenRoaming amplía la capa de federación, lo que significa que ayuda a que las identidades y los recintos participantes se encuentren más fácilmente. No elimina la necesidad de compatibilidad con dispositivos, el aprovisionamiento de perfiles o una ruta de invitados para clientes no compatibles. Para la planificación práctica de la implementación, ese es el modelo mental correcto: la federación amplía el alcance, pero no borra la incompatibilidad.
Si está evaluando alternativas para la conectividad de visitantes, los debates más amplios sobre planificación de viajes y WiFi de invitados en los planes de WiFi para viajes de Simsima son un recordatorio útil de que la comodidad del roaming solo resuelve una parte del problema. El resto sigue reduciéndose a quién puede autenticarse, quién no y qué alternativa mantiene disponible el recinto.
La perspectiva más objetiva es la que se sostiene en las redes reales: Passpoint es una capa de acceso progresivo, no un sustituto completo para la incorporación de invitados. Funciona mejor cuando los dispositivos registrados se conectan automáticamente y todos los demás acceden a una alternativa segura y controlada. Este enfoque por capas es menos elegante sobre el papel, pero resulta más realista respecto a las capacidades reales de los dispositivos y las identidades.
Cómo desplegar Hotspot 2.0 sin interrumplir lo que ya funciona
Un despliegue sensato comienza por la audiencia, no por el firmware. Los dispositivos gestionados deben recibir perfiles a través de MDM. Los visitantes de primera vez deben contar con una ruta de incorporación estandarizada como OSU cuando sea compatible. Todos los demás deben seguir teniendo un SSID de respaldo controlado, porque una red que solo funciona para dispositivos inscritos no constituye una estrategia completa de acceso de invitados.
El lado del punto de acceso necesita los requisitos previos habituales: soporte 802.11u, integración RADIUS o AAA y una publicidad ANQP correcta. Después, el lado de operaciones requiere métricas que reflejen la realidad: éxito en la instalación de perfiles, códigos de error EAP, latencia de autenticación en roaming y tasa de caída al método de respaldo por sistema operativo. Sin todo eso, simplemente se está confiando a ciegas en que la red ha mejorado.
El modelo de planificación de tres SSID de Purple Access es una forma de estructurar esa arquitectura, pero la regla de decisión es simple incluso sin una marca específica: utilice Passpoint para usuarios inscritos provistos de identidad, mantenga un SSID de respaldo controlado para todos los demás y mida ambos.
Si está planificando un despliegue, Purple Access puede ayudarle a estructurar las capas de identidad, perfil y respaldo para los dispositivos con los que trabaja. Explore Purple Access para ver cómo Passpoint, Cloud RADIUS y la incorporación controlada de invitados pueden encajar en un despliegue por fases sin interrumpir lo que ya funciona.

