
Guía de segmentación de VLAN: diseñe, mapee y pruebe su red
Published

Una red puede tener un nombre de WiFi para invitados, una red para el personal y una serie de redes de dispositivos, y aun así dejar un portátil de invitados a una sola regla permisiva de distancia de un servidor del personal. La lista de VLAN puede parecer ordenada, pero la pregunta verdaderamente útil es si un dispositivo puede acceder a algo a lo que no debería.
La segmentación de VLAN le ofrece una forma práctica de separar el tráfico en una infraestructura de conmutación compartida. Esto no demuestra que la separación sea segura. Comience con los grupos y sus conexiones necesarias, asigne los dispositivos por identidad cuando sea posible y, a continuación, pruebe las rutas que deben permitirse y bloquearse.
Índice de contenidos
- Un mapa de VLAN de referencia para invitados, personal y dispositivos
- Cómo diseñar segmentos a partir de su inventario de activos
- Mapeo de identidades a VLAN a través de RADIUS
- Reglas de segmento que limitan el movimiento lateral
- Mantener la precisión de las asignaciones de VLAN a medida que cambian los dispositivos y las personas
- Comprobar que la segmentación se mantiene realmente
- Confirmar el mapa de segmentos y realizar una prueba piloto en una ubicación
Un mapa de VLAN de referencia para invitados, personal y dispositivos
Una VLAN divide una estructura de conmutación física en dominios de difusión independientes, de modo que los dispositivos de una red lógica no se encuentran automáticamente en otra. La norma IEEE 802.1Q etiqueta las tramas Ethernet con un identificador de VLAN (VID), que los switches utilizan para mantener el tráfico asociado a la red LAN virtual correcta, tal como se describe en el estándar IEEE 802.1Q.
A continuación se muestra un mapa de partida para un recinto con visitantes, personal, dispositivos de las instalaciones, contratistas e inquilinos. Los números VLAN son asignaciones de ejemplo, no requisitos universales. Los ID de contratista e inquilino se han indicado como 50 y 60 para mostrar una forma de reservar espacio para los grupos que necesiten su propio segmento.
| Segmento | Red | VLAN | Cómo se unen los dispositivos | Accesible desde esta VLAN |
|---|---|---|---|---|
| Visitantes y BYOD | Abierta | 10 | Portal cautivo o Passpoint, con consentimiento registrado | Solo Internet, aislamiento de clientes activado |
| Portátiles y teléfonos del personal | Segura | 20 | EAP-TLS mediante MDM, o SSO a través de Entra ID, Okta o Google Workspace | Solo servidores internos e impresoras designados |
| Cerraduras, termostatos, sensores de fugas | xPSK | 40 | Una clave vinculada a MAC por dispositivo | Solo nube del proveedor, inaccesible para visitantes |
| Contratistas de mantenimiento | xPSK | 50 | Clave por tiempo limitado, no requiere MDM | Solo los sistemas necesarios para el trabajo, el acceso finaliza el último día del trabajo |
| Inquilinos o concesiones | xPSK | 60 | Una clave por inquilino | VLAN propia, independiente de clientes y sistemas del centro |
Trate la tabla como un mapa del acceso previsto, no como una prueba de que el acceso funciona según lo escrito. Las VLAN proporcionan separación lógica y pueden facilitar la gestión de una red en crecimiento, pero el VID por sí solo no crea una directiva de seguridad detallada. El enlace troncal, la asignación de puertos de acceso, el enrutamiento y las reglas perimetrales deben coincidir con el diseño.
Las VLAN siguen siendo una base habitual: en una encuesta de Omdia realizada a 352 líderes de seguridad del sector sanitario y de la fabricación, el 64 % utilizaba o tenía previsto utilizar VLAN. La misma encuesta reveló que casi el 50 % había sufrido un incidente relacionado con desplazamiento lateral en el año anterior, lo que recuerda que las zonas de red necesitan controles que vayan más allá de la etiqueta VLAN (informe de microsegmentación de Omdia).
Redacte su propia versión de esta tabla, con los responsables y los sistemas alcanzables, antes de modificar cualquier configuración de conmutador.
Cómo diseñar segmentos a partir de su inventario de activos
Comience con la pregunta que los equipos suelen omitir: ¿qué debe comunicarse con qué? Los números de VLAN vienen después. Asignar ID antes de saber qué dispositivos existen y a qué necesitan acceder crea segmentos difíciles de justificar y aún más difíciles de mantener.
La guía de la CISA para proteger las infraestructuras de red recomienda agrupar los dispositivos con fines similares y separar los componentes con diferentes requisitos de seguridad. Para entornos de mayor riesgo, esto puede traducirse en VLAN independientes para TI y tecnología operativa (OT), con controles de acceso de Capa 3 y firewalls orientados a aplicaciones.
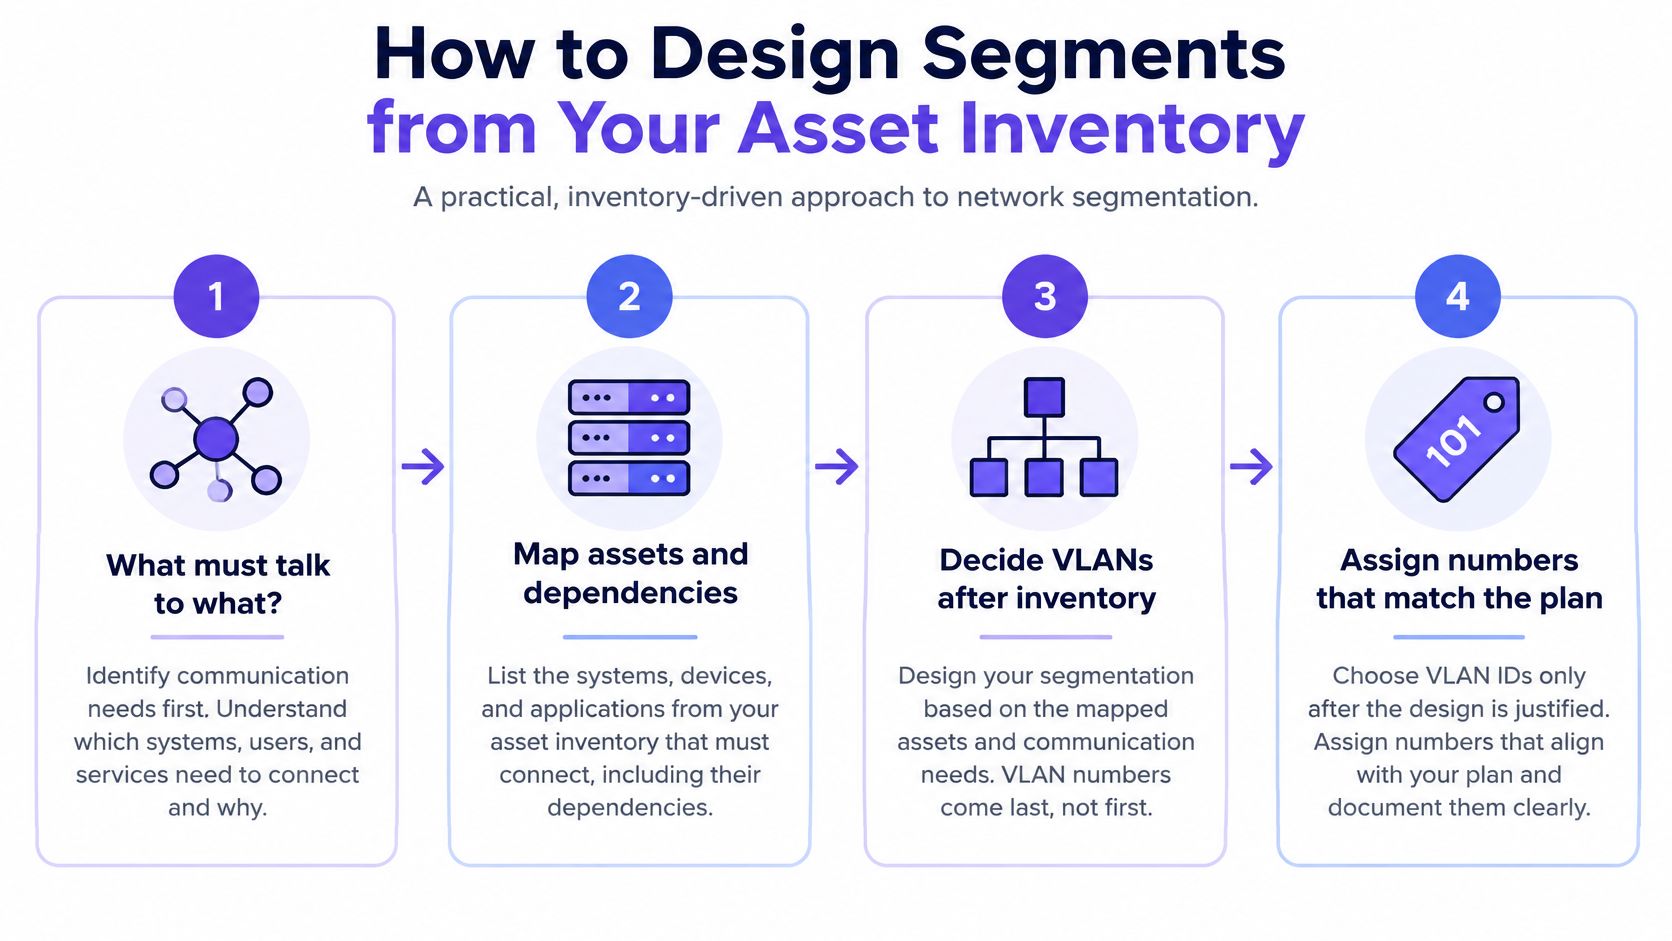
Utilice esta secuencia para transformar el inventario en un diseño funcional:
Haga un inventario de los dispositivos y sus propietarios. Enumere los puntos finales, los sistemas y las interfaces de gestión, incluidas cámaras, cajas registradoras, controles de edificios y equipos de red. Registre quién es el propietario de cada activo y quién puede aprobar su acceso. Los dispositivos desconocidos tienden a terminar dondequiera que alguien pueda conectarlos a Internet, que es como heredan accesos que nadie pretendía conceder.
Agrupe por función y riesgo. Separe los dispositivos de invitados, los puntos finales de empleados, los sistemas de pago, las cámaras, los controles de edificios, los servidores y la gestión de redes. Las funciones empresariales similares pueden compartir una zona cuando sus necesidades de acceso y su nivel de riesgo sean comparables.
Registre los flujos legítimos mínimos. Para cada conexión requerida, capture el origen, el destino, el protocolo y el puerto. Si el equipo no puede justificar por qué se necesita un flujo, considérelo un candidato a eliminar en lugar de una excepción a permitir.
Cree una VLAN y una subred IP por grupo. Mantenga la tecnología operativa de mayor riesgo separada de la TI cuando el entorno lo requiera. Elija los límites para reflejar las necesidades empresariales y de seguridad, no la ubicación física de un conmutador.
Establezca el enrutamiento inter-VLAN en un límite controlado. Enrute a través de un firewall o un punto de control de Capa 3 donde el equipo pueda aplicar políticas. No deje el enrutamiento abierto solo porque las VLAN tengan nombres diferentes.
Deniegue primero y, a continuación, añada excepciones precisas. Limite cada regla aprobada al protocolo, puerto, dirección y destino requeridos. Registre la aprobación de un propietario para cada excepción.
Registre las decisiones de los límites desde el principio. Inste a visibilizar los flujos permitidos y denegados para que los equipos puedan revisar el efecto de las reglas.
Un grupo de restauración, por ejemplo, podría separar los terminales de punto de venta de las pantallas de cocina. Si la única interacción requerida es que un sistema TPV envíe una transacción a un datáfono a través de un puerto, permita esa ruta específica en lugar de abrir un acceso general entre las dos VLAN.
Un esquema de numeración puede facilitar la lectura de las directivas. Un ejemplo es reservar rangos por zona, como 10 para invitados, 20 para el personal y 40 para dispositivos, dejando huecos para grupos posteriores. Hacer coincidir el tercer octeto de una subred con su ID de VLAN también puede hacer que las reglas del firewall sean más fáciles de revisar, siempre que el esquema se adapte al plan de direccionamiento existente.
Si busca una regla que pueda revisar hoy mismo, pregúntese: ¿Puedo nombrar al propietario y el flujo de trabajo subyacente? Si no es así, no la incluya en el diseño aprobado.
Mapeo de identidades a VLAN mediante RADIUS
Un dispositivo no tiene por qué unirse a la misma VLAN que el resto de dispositivos de una red inalámbrica compartida. Con la asignación basada en la identidad, la autenticación determina la ubicación en la red.
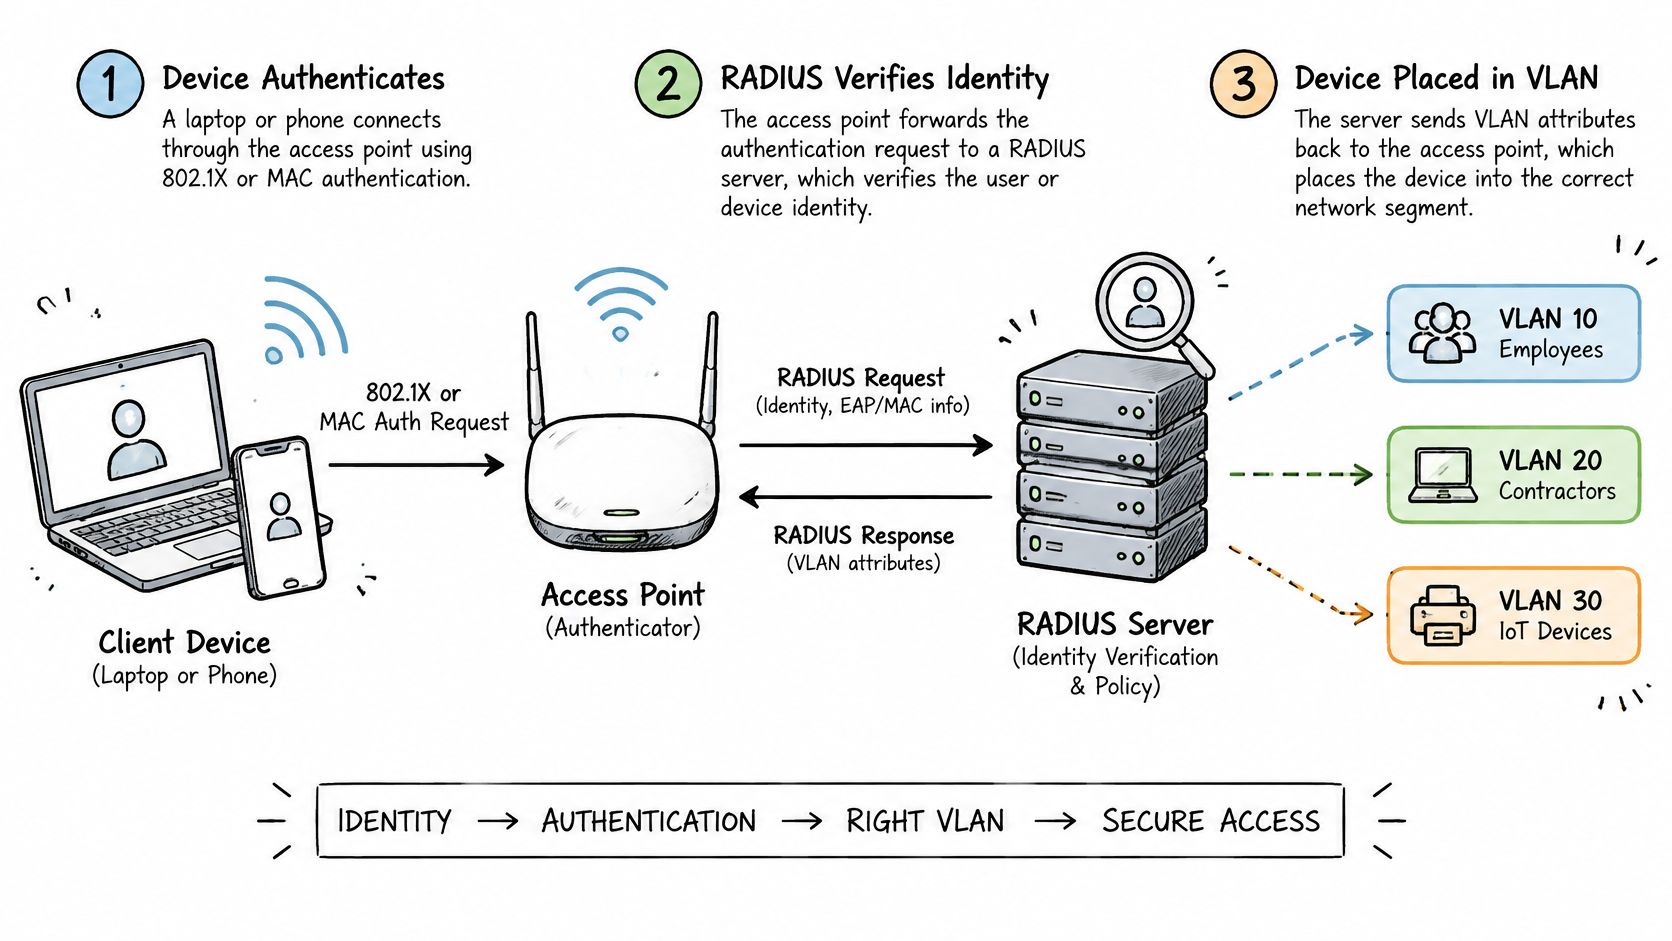
Qué ocurre durante una incorporación
Una incorporación típica a una 802.1X sigue una secuencia clara. El dispositivo envía una solicitud de autenticación a través del punto de acceso o switch, y la red la reenvía a RADIUS. RADIUS comprueba la identidad y, si acepta la solicitud, devuelve atributos de VLAN. A continuación, el switch o punto de acceso asigna esa sesión a la VLAN designada.
Los atributos utilizados habitualmente para identificar la VLAN son Tunnel-Type establecido en VLAN, Tunnel-Medium-Type establecido en 802 y Tunnel-Private-Group-ID establecido en el número de VLAN. Esos valores deben coincidir con los ID configurados en la red; una identidad correcta vinculada a un atributo incorrecto puede situar a un dispositivo en el segmento equivocado.
Aplique la asignación a personas y dispositivos
Para el personal, la EAP-TLS puede utilizar certificados emitidos mediante la gestión de dispositivos móviles. Un portátil gestionado de un empleado presenta su certificado durante la autenticación, y la directiva de identidad puede ubicarlo en la VLAN del personal. Esto evita depender de una contraseña de WiFi compartida como base para el acceso.
Una segunda ruta comienza con un proveedor de identidades del personal. La pertenencia a grupos de Entra ID o Okta se puede transmitir a través de SAML y SCIM de modo que, por ejemplo, un miembro del grupo de Finanzas reciba la VLAN del personal, mientras que un grupo de contratistas reciba su propia VLAN. Para profundizar en la parte del control de acceso de esta configuración, consulte WiFi control de acceso y acceso basado en identidades.
Algunos dispositivos no pueden ejecutar 802.1X. Para esos casos, una clave vinculada a MAC puede proporcionar una credencial individual y una asignación de VLAN definida. Utilice una clave por dispositivo allí donde necesite revocar un solo dispositivo sin cambiar el acceso de los demás dispositivos que utilizan la misma red.
El acceso condicional y el estado de la postura del dispositivo deben formar parte de la decisión de incorporación cuando el entorno lo requiera. Si un dispositivo no cumple una regla obligatoria, rechácelo en la autenticación en lugar de ubicarlo en una VLAN supuestamente más segura y asumir que el riesgo está controlado.
Escriba la asignación de grupo a atributo a VLAN en una tabla antes de configurar RADIUS. Incluya también el comportamiento de reserva: si no se puede acceder a RADIUS, una sesión existente permanece conectada, pero los nuevos intentos de unirse fallan cerrando el acceso en lugar de terminar en la VLAN del personal. Una cuenta deshabilitada debe ser rechazada en su siguiente intento de conexión, registrando en los informes de autenticación cuándo y por qué sucedió. La asignación de VLAN se realiza al iniciar sesión; no se vuelve a evaluar automáticamente durante la sesión a menos que añada una directiva para ello.
Reglas de segmento que limitan el movimiento lateral
Un dispositivo en una VLAN de confianza no es de confianza solo por el lugar desde el que se ha conectado. El NIST distingue la segmentación de red del Zero Trust: las VLAN crean zonas a nivel de subred, mientras que las directivas de acceso suelen aplicarse en las pasarelas para grupos de hosts. El Zero Trust no concede acceso implícito basado en la ubicación de la red (Publicación Especial 800-215 del NIST).
Utilice una matriz de flujo como directiva de trabajo. Las condiciones son tan importantes como la decisión de permitir o denegar.
| Origen | Destino | Regla | Condición |
|---|---|---|---|
| Visitantes (VLAN 10) | Internet | Permitir | El aislamiento de clientes bloquea otros dispositivos |
| Visitantes (VLAN 10) | Personal (VLAN 20) | Denegar | Sin ruta, denegado por defecto |
| Personal (VLAN 20) | Visitantes (VLAN 10) | Denegar | Sin ruta, denegado por defecto |
| Personal (VLAN 20) | Servidor de archivos designado | Permitir | Solo los puertos requeridos |
| Dispositivos (VLAN 40) | Nube del proveedor | Permitir | Solo saliente, a destinos fijos |
| Dispositivos (VLAN 40) | Personal (VLAN 20) | Denegar | Se accede al controlador a través de una pasarela aprobada |
| Contratistas | Controles del edificio | Permitir solo por excepción | Se requiere la aprobación del propietario y una fecha de finalización |
La regla de invitados permite el acceso a Internet al tiempo que impide que los dispositivos de invitados inicien conexiones entre sí. Las dos reglas de invitados a personal deniegan el acceso en ambas direcciones, en lugar de confiar en la directiva de un solo extremo para proteger al otro. El personal solo puede acceder a un servidor de archivos designado a través de los puertos que requiere su servicio. Un dispositivo puede comunicarse con el servicio en la nube de su proveedor hacia el exterior, pero la conexión con dicho proveedor no debe convertirse en una vía de acceso hacia los dispositivos del personal. Si un contratista necesita acceder a los controles del edificio, concédale acceso únicamente para la tarea autorizada y revóquelo en la fecha de finalización acordada.
Los controles dentro de una VLAN también son importantes. Los dispositivos de la misma VLAN generalmente pueden comunicarse entre sí a menos que otro control lo impida. Utilice el aislamiento de clientes para redes de invitados y dispositivos donde no se necesite la comunicación entre pares, y firewalls de host en los endpoints del personal para limitar las conexiones locales.
Mantenga activas estas salvaguardas a nivel de segmento:
- Eliminar acceso predeterminado: Coloque los puertos de switch no utilizados fuera de la VLAN predeterminada y desactívelos donde sea práctico.
- Evitar una VLAN nativa activa: Establezca la VLAN nativa en un ID no utilizado.
- Limitar enlaces troncales: Permita solo las VLAN requeridas en cada enlace de switch.
- Proteger la gestión: Ubique la gestión de red en su propia VLAN y no proporcione ninguna ruta hacia ella desde las redes de invitados.
Contar con más VLAN no se traduce automáticamente en una mayor seguridad. Las directrices del NIST sugieren aislar los recursos críticos en zonas de confianza independientes y dividir la infraestructura de manera progresiva allí donde dicha medida mejore la contención y la supervisión. Sin embargo, disponer de menos zonas basadas en el riesgo puede resultar más seguro y fácil de operar que gestionar una extensa lista de VLAN limitadas, siempre que el cumplimiento de las directivas tenga en cuenta la identidad y las políticas. En una encuesta de Omdia realizada a responsables de seguridad de los sectores sanitario y de fabricación, el 99 % estaba implementando o planeando implementar la microsegmentación, mientras que solo el 9 % la utilizaba para proteger sus sistemas críticos (Encuesta de Omdia sobre la brecha de la microsegmentación).
Como regla práctica, si dos grupos tienen los mismos requisitos de acceso y riesgo, pueden pertenecer a una misma zona. Para obtener más detalles sobre el aislamiento del acceso de visitantes, utilice esta guía sobre seguridad de redes para invitados.
Mantener la precisión en las asignaciones de VLAN a medida que cambian los dispositivos y las personas
Un empleado deja la empresa, un contratista finaliza un trabajo o se sustituye una cerradura. Cada cambio puede dejar una credencial desactualizada vinculada a una VLAN, por lo que los registros de acceso deben seguir la identidad y el ciclo de vida de cada persona o dispositivo.
| Evento | Acción | Temporalización | Efecto en el acceso |
|---|---|---|---|
| El empleado se marcha | Desactivar la cuenta; RADIUS rechaza la siguiente conexión | El mismo día | El acceso del personal a la VLAN finaliza |
| Dispositivo sustituido | Revocar la clave vinculada a MAC y emitir una nueva | Antes de la instalación | El recambio se une a la VLAN de su clase de dispositivo |
| Un visitante de larga estancia se marcha | La clave caduca en la fecha de finalización establecida al emitirla | Fecha de finalización | El acceso del visitante a la VLAN finaliza |
| Finaliza el trabajo del contratista | La clave por tiempo limitado caduca | Último día del trabajo | El acceso del contratista a la VLAN finaliza |
| El inquilino se muda | Revocar únicamente la clave de ese inquilino | En el momento de la mudanza | Los demás inquilinos permanecen conectados |
Una cerradura de edificio con clave vinculada a MAC conserva su clave y VLAN durante la rotación de huéspedes. La credencial pertenece al hardware, no al huésped que se marcha. Revóquela cuando sustituya la cerradura, no cuando un huésped deje la habitación.
Para los activos de alto riesgo, como los controles de edificios y los sistemas de pago, exija un control de cambios explícito antes de alterar una asignación de VLAN. Para el acceso de invitados y otros accesos temporales, establezca una fecha de caducidad en las credenciales para que el acceso finalice sin depender de un borrado manual.
En múltiples ubicaciones, mantenga un plan de VLAN compartido y registre en él las diferencias locales legítimas. De lo contrario, las configuraciones de los switches pueden convertirse en el único registro de cómo está configurada una ubicación. Revise periódicamente las excepciones y las claves no utilizadas, y elimine aquellas que no tengan un propietario actual. Evalúe el proceso en función de si las identidades se siguen asignando a los segmentos previstos y si el acceso finaliza cuando corresponde, no por el número de VLAN de la asignación.
Comprobar que la segmentación se mantiene realmente
Pruebe la alcanzabilidad, no la cantidad de VLAN. Para cada ruta prevista, verifique que la conexión permitida funcione y que las rutas prohibidas fallen desde el dispositivo o segmento que iniciaría el tráfico.
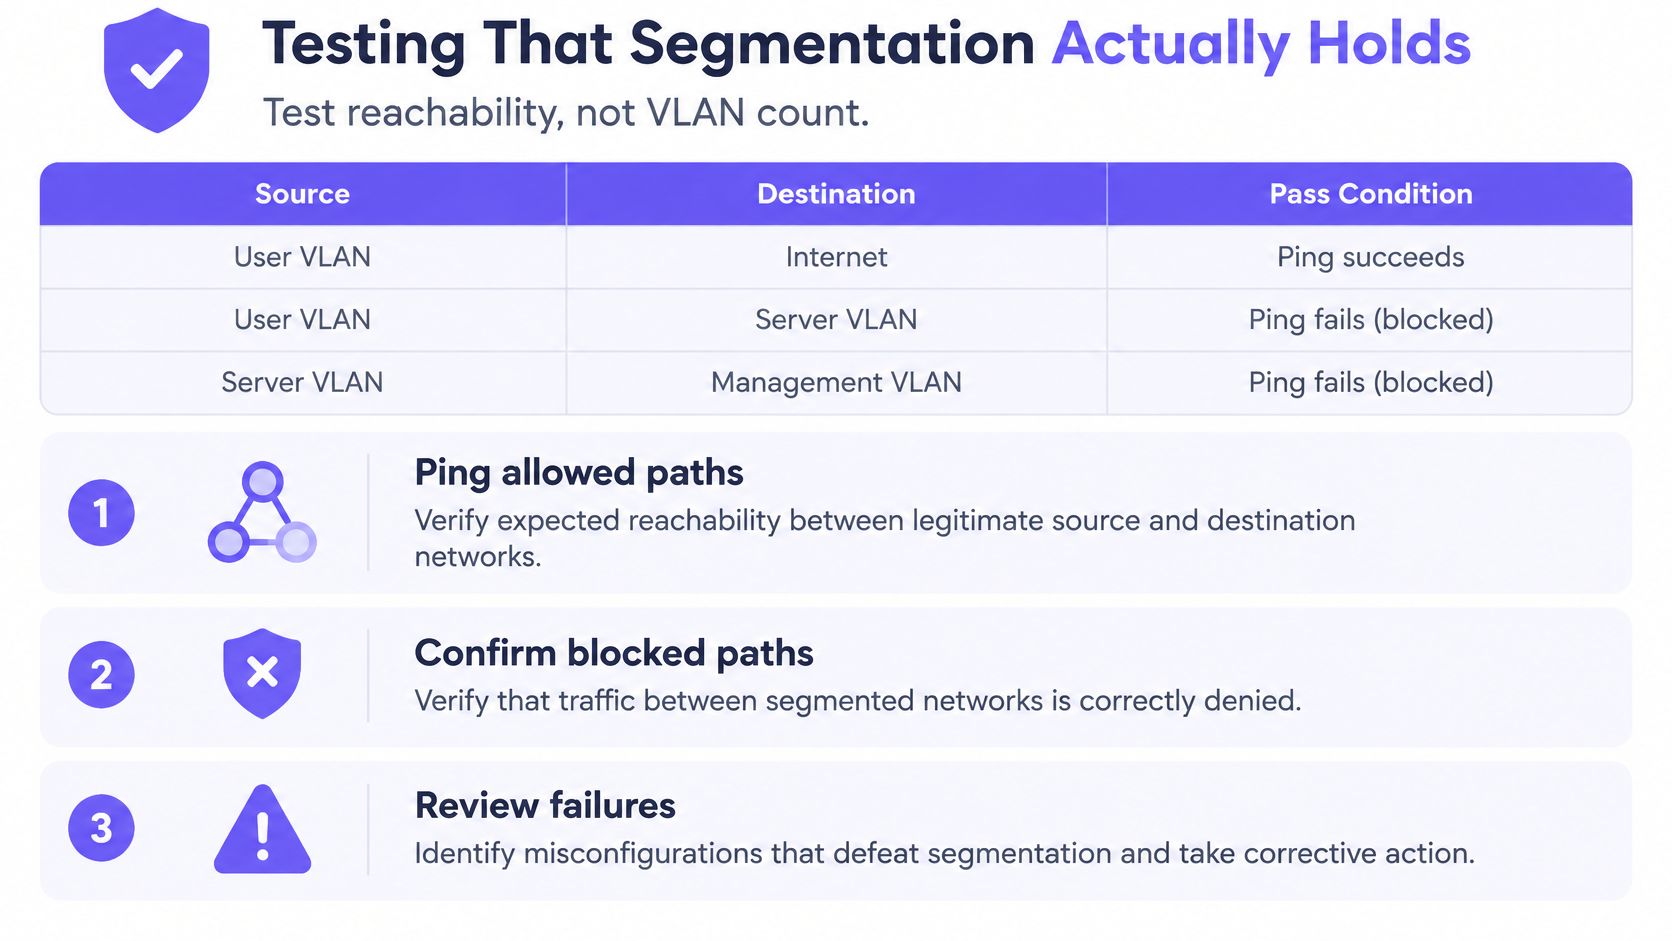
| Prueba | Desde | Hasta | Correcto cuando |
|---|---|---|---|
| Alcance lateral | Invitados VLAN 10 | Personal VLAN 20 | Cero conexiones correctas |
| Alcance entre pares en invitados VLAN | Dispositivo de invitado A | Dispositivo de invitado B | Bloqueado por el aislamiento de clientes |
| Fuga en enlace troncal (trunk) | Puerto de acceso | Sin uso VLAN | Ningún trama etiquetada para el valor sin uso VLAN |
| Exposición de dispositivos | Invitados VLAN 10 | Controlador de cerradura | La conexión es rechazada |
| Comprobación de excepciones | Personal VLAN 20 | Servidor de archivos designado | Solo el puerto autorizado está abierto |
La separación lógica puede fallar por errores de configuración habituales. Un enlace troncal puede transportar tráfico para VLAN que no pertenecen a dicho enlace. Una VLAN nativa puede exponer el tráfico de forma inesperada. Un puerto de switch no gestionado puede situar a un dispositivo en la VLAN predeterminada, mientras que un enrutamiento permisivo o una regla de firewall demasiado amplia pueden volver a abrir rutas que el diseño pretendía bloquear.
Utilice tres comprobaciones y vuelva a probar los cambios
En primer lugar, realice una revisión de configuración autenticada de los switches y firewalls. Compruebe la pertenencia a VLAN en los puertos de acceso, las VLAN permitidas en los enlaces troncales, la VLAN nativa, las interfaces de enrutamiento y las reglas que permiten el tráfico entre VLAN.
En segundo lugar, ejecute análisis de vulnerabilidades en cada segmento. Un análisis puede revelar sistemas que no deberían estar presentes, servicios expuestos que requieren revisión y diferencias entre el mapa previsto y la red desplegada.
En tercer lugar, organice una prueba de penetración que intente un movimiento lateral desde cada VLAN de menor confianza hacia zonas de mayor confianza. Una prueba debe ejercitar rutas realistas, no limitarse a confirmar que la red tiene nombres de VLAN independientes. Para obtener orientación sobre cómo comprobar la propia ruta de autenticación, consulte cómo probar la autenticación RADIUS.
Tras un cambio de firewall para un proveedor de punto de venta, vuelva a realizar pruebas desde la VLAN para invitados al sistema TPV y confirme que el tráfico de invitados sigue bloqueado. A continuación, pruebe la excepción del proveedor desde su origen autorizado y confirme que solo está abierto el puerto aprobado.
Realice estas comprobaciones tras cada cambio relevante:
- Verificar rutas permitidas: Confirme que las aplicaciones requeridas aún se conectan.
- Verificar rutas denegadas: Intente realizar conexiones que la directiva indique que deben fallar.
- Comprobar asignación de puertos y de VLAN: Confirme que los dispositivos de prueba terminan en el segmento previsto.
- Revisar registros de límites: Confirme que se registren las decisiones de acceso permitido y denegado.
- Registrar aprobación: Mantenga un propietario y un motivo para cada excepción activa.
Considere una prueba como superada solo cuando las rutas no autorizadas fallen, las decisiones de límite queden registradas y cada excepción tenga un responsable documentado. Cuando falle una prueba, corrija la regla y vuelva a ejecutar la misma prueba antes de cerrar la incidencia.
Confirme el mapa de segmentos y realice una prueba piloto en una ubicación
Un despliegue fiable comienza con un mapa acordado y un sitio donde el equipo pueda verificar el diseño con dispositivos reales. Utilice esta ruta de decisión:
- Confirme cada grupo con su responsable. Asocie el grupo a un VLAN, a una fuente de identidad y a los sistemas a los que necesita acceder.
- Utilice el planificador. Seleccione lo que se conecta a la red hoy mismo y compruebe dónde se ubicaría cada grupo en las tres redes.
- Realice una prueba piloto en un centro. Ejecute las pruebas de alcanzabilidad con los responsables del centro y confirme que los servicios cotidianos siguen funcionando.
- Despliegue solo tras superar la prueba piloto. Mantenga las excepciones vinculadas a responsables designados antes de aplicar la configuración en otros lugares.
Purple Access utiliza tres SSID en lugar de siete; la identidad decide la VLAN y cada residente, inquilino o grupo de dispositivos se ubica en su propio segmento. Su planificador permite a los equipos mapear lo que se conecta actualmente a las tres redes, y las sesiones de diseño de expertos pueden revisar el plan antes del despliegue.
Un VLAN es un límite que debe demostrar, no una etiqueta que asigna.
Ejecute el planificador o reserve una sesión de diseño antes de cambiar la configuración de los switches.
Purple Access puede mapear redes abiertas, seguras y xPSK a asignaciones de VLAN basadas en la identidad en los puntos de acceso existentes, con revocación y registro de auditoría. Utilice el planificador de Purple Access para mapear sus grupos de dispositivos actuales y, a continuación, valide las reglas de alcanzabilidad antes del despliegue.


