WiFi multifamiliar: cómo funcionan el aislamiento, xPSK y la facturación
Published

La televisión de un residente no se conecta, la oficina de alquileres afirma que la conexión a internet funciona correctamente y las cámaras del aparcamiento sufren desconexiones continuas. Mientras tanto, alguien ha facilitado a un repartidor la misma contraseña de WiFi que utiliza el personal de mantenimiento. Le piden que contrate más ancho de banda, pero el ancho de banda no resolverá ninguno de esos problemas de gestión o de control de acceso.
El WiFi residencial para edificios plurifamiliares funciona mejor cuando se trata el inmueble como un conjunto de redes separadas por identidad, y no como un único hotspot inalámbrico grande. Determine a quién pertenece cada dispositivo, a qué puede acceder, quién paga su conexión y quién la repara antes de elegir otro punto de acceso.
Índice de contenidos
- Tres redes que todo edificio residencial multifamiliar necesita
- Comparativa de modelos de facturación
- Cómo el aislamiento por inquilino mantiene separados a los residentes
- Claves compartidas frente a xPSK por dispositivo
- Cómo probar la cobertura y planificar la conmutación por error
- Tres escenarios residenciales analizados al detalle
- Operaciones y preparación para la mudanza
- Confirme el modelo de su edificio antes de construir
Tres redes que todo edificio multifamiliar necesita
Supongamos que está planificando un edificio con apartamentos, oficina de alquileres, gimnasio, planta para el personal y cámaras en el aparcamiento. Los residentes necesitan una conectividad similar a la de su hogar, los visitantes requieren acceso a internet temporal y los empleados deben acceder a las aplicaciones corporativas. Esos requisitos no deberían dar lugar a un nombre de red diferente para cada estancia o departamento.
Comience con tres categorías de acceso: invitados abierta, personal segura y residentes y dispositivos. Estos son puntos de entrada a las directivas, no un permiso para colocar todo lo de cada categoría en la misma subred sin restricciones.
Tipos de red en un edificio multifamiliar
| Red | Quién y qué la utiliza | Cómo se conectan | Qué la aisla |
|---|---|---|---|
| Invitados abierta | Visitantes, repartidores, teléfonos BYOD | Captive Portal con SSO, redes sociales o inicio de sesión mediante SMS | VLAN de invitados con aislamiento de clientes |
| Personal segura | Agentes del alquiler, mantenimiento, contratistas, dispositivos gestionados | EAP-TLS basado en certificados o Passpoint con credenciales individuales | VLAN de personal, separada de los residentes y de los sistemas del edificio |
| Residente y dispositivo | Residentes, Smart TV, termostatos, cerraduras electrónicas, cámaras, TPVs de zonas comunes | Clave única por dispositivo, usuario o inquilino | VLAN propia por residente o inquilino, con grupos de políticas independientes para los sistemas propiedad del inmueble |
Deje que la identidad elija el destino
Un SSID es el nombre de red que ven los usuarios. Una VLAN es un segmento lógico de tráfico detrás de ese nombre. Asignar el nombre "Residente" a una red no prueba que el dispositivo que se conecta pertenezca a un residente actual, y llamar a otra "Personal" tampoco determina qué empleado se está conectando.
La autenticación debe devolver la VLAN o el rol adecuados. El teléfono de un residente pertenece al segmento de esa vivienda; una cámara propiedad del inmueble pertenece al dominio de directivas de cámaras, aunque ambos accedan a través del mismo SSID orientado a dispositivos. La arquitectura de tres SSIDs ofrece una forma útil de mapear estos puntos de entrada sin necesidad de crear una nueva red de emisión para cada inquilino.
Mantenga el proceso de incorporación BYOD diferenciado de la autorización continua. Un teléfono personal puede empezar en un portal, pero un empleado no debe obtener acceso a los expedientes de alquiler por el mero hecho de completar el registro de invitados. Del mismo modo, Passpoint agiliza el descubrimiento y la conexión seguros, pero las credenciales y la directiva de autorización siguen siendo las que determinan el acceso.
Regla de diseño: El propietario y la función de un dispositivo deben determinar sus permisos, no el punto de acceso al que se conecte accidentalmente.
Registre el consentimiento del portal de forma independiente a la autorización de la red, y no sustituya una directiva de acceso por un consentimiento de marketing opcional. Antes de seleccionar el equipamiento, inscriba cada clase de dispositivo del edificio en una fila de la tabla y, a continuación, identifique el segmento restringido que necesita tras ese punto de entrada.
Comparativa de modelos de facturación
La distinción entre disponible e incluido es fundamental: el informe sobre apartamentos de la Oficina del Censo de EE. UU. reveló que el servicio de internet o WiFi estaba disponible en el 99% de los apartamentos de alquiler sin amueblar de nueva construcción en EE. UU. en 2015, pero el servicio solo estaba incluido en el 12%. Un edificio puede ofrecer conectividad sin que el propietario tenga que pagar la suscripción de cada residente.
La facturación, la gestión de la red y la propiedad de la infraestructura son decisiones independientes. Una red gestionada no exige automáticamente una facturación unificada, y un acuerdo unificado no incluye automáticamente la resolución de problemas a nivel de apartamento.
Modelos de facturación para WiFi multifamiliar
| Modelo | Cómo pagan los residentes | Quién gestiona el servicio | Ideal para | Riesgo principal |
|---|---|---|---|---|
| Internet colectivo en el alquiler | Incluido en el alquiler | Propietario o proveedor del servicio colectivo | Propietarios que buscan ofrecer un servicio de valor añadido | El coste se paga por cada vivienda, se use o no |
| Servicio minorista pagado por el residente | El residente se suscribe directamente con un ISP | El proveedor de cada residente | Edificios más antiguos o de menor densidad | Cobertura desigual y residentes buscando servicio por su cuenta |
| Managed WiFi con cuota de residente | Cuota mensual añadida al alquiler o facturada por separado | Proveedor gestionado | Inmuebles que desean WiFi en toda la propiedad sin un acuerdo de compra colectiva | Resistencia a las cuotas y precios por vivienda poco claros |
| Híbrido base más nivel de pago | Nivel base incluido en el alquiler, nivel más rápido opcional | Propietario y proveedor conjuntamente | Edificios de ingresos mixtos o centrados en los servicios comunes | Dos niveles en una misma red generan disputas de soporte |
| WiFi gratuito en zonas comunes | Sin coste para las zonas compartidas | Propietario | Solo recepciones y espacios de instalaciones comunes | No cubre las viviendas, y el tráfico público y privado requiere aislamiento |
Tarifique la responsabilidad, no solo el circuito
La facturación unificada (bulk billing) ofrece una experiencia sencilla para el residente, pero el propietario asume el coste contratado durante los periodos de desocupación y bajo uso. Además, los residentes trasladarán sus quejas a la propiedad, independientemente de qué empresa opere técnicamente el servicio.
Las suscripciones de minoristas reducen la función de facturación directa del propietario. No eliminan las responsabilidades del edificio, como el acceso a las salas de comunicaciones, el cableado dañado o las interferencias causadas por equipos mal ubicados.
Para un modelo híbrido, aplique la tarifa de pago a la directiva del hogar autenticado. No cree un SSID premium esperando que los residentes entiendan si un problema procede de su suscripción, de su dispositivo o de su ubicación. Un plan más rápido tampoco solucionará una cobertura deficiente en el apartamento.
Incluya los costes menos visibles en las comparativas:
- Mantenimiento físico: Switches, fuentes de alimentación, fallos de cableado y puntos de acceso de repuesto.
- Administración del servicio: Cambios en las cuentas, disputas de facturación, altas e incorporación, y procesamiento de bajas.
- Gestión de incidencias: Diagnóstico remoto, visitas presenciales y responsabilidad sobre el equipamiento propiedad de los residentes.
Elija primero al responsable de soporte. A continuación, elija el modelo de facturación que mejor se adapte al presupuesto y la autoridad de ese responsable.
Un servicio económico resulta caro cuando el personal de alquileres pasa el día reenviando capturas de pantalla entre los residentes y un proveedor que no investigará dentro del edificio.
Cómo el aislamiento por inquilino mantiene separados a los residentes
El pasillo de un hotel ofrece a cada huésped una puerta similar, pero cada llave abre solo la habitación correspondiente. La WiFi en edificios residenciales comunitarios necesita la misma distinción: el cifrado protege el tráfico a través del aire; el aislamiento controla a qué destinos puede llegar un dispositivo conectado.
La analogía del pasillo facilita la explicación del límite a los equipos de gestión de la propiedad.
En las conclusiones de Parks Associates publicadas por Mecklenburg Times, el 31 % de los residentes de viviendas multifamiliares afirmó que su comunidad ofrecía WiFi en todo el recinto. Una cobertura más amplia pone más dispositivos al alcance de la infraestructura, lo que hace que un permiso incorrecto tenga consecuencias más graves.
Cree los límites por capas
- Asignación de identidad: Asigne cada hogar o inquilino a su VLAN autorizada o segmento de política equivalente. Conserve dicha asignación cuando el dispositivo realice roaming.
- Aislamiento de clientes invitados: Evite que los visitantes en la red de invitados interactúen directamente entre sí. Pruebe este comportamiento a través de diferentes puntos de acceso, no solo en la misma radio.
- Aplicación de cortafuegos: Deniegue por defecto el tráfico de residente a residente y de residente a los sistemas del edificio. Permita flujos operativos específicos en lugar de un acceso amplio a las redes internas.
- Servicios compartidos controlados: Publique impresoras o pantallas autorizadas en zonas comunes mediante políticas de pasarela. Limite la duplicación de detección para que los dispositivos privados del hogar no se anuncien en todo el edificio.
Una VLAN por sí sola no es un firewall. Si la pasarela enruta libremente entre los segmentos de los residentes, el diagrama de segmentación parecerá tranquilizador, pero la directiva de acceso real seguirá siendo permisiva.
Supongamos que un atacante compromete un termostato sin actualizar en la red plana de un residente. El atacante podría entonces rastrear la cámara o el dispositivo de almacenamiento de un vecino en busca de servicios expuestos. Una contraseña de WiFi más robusta no elimina esa vía, ya que el termostato comprometido ya está conectado.
La solución consiste en mantener el termostato dentro de su dominio de directivas asignado y restringir los destinos permitidos. Los controles propiedad del inmueble también deben permanecer diferenciados de los dispositivos del residente, incluso cuando ambos se encuentren dentro del mismo apartamento.
Guarde evidencias sin recopilarlo todo
La seguridad de la red y la privacidad de los residentes requieren decisiones independientes. Explique qué telemetría de conexión recopila, quién puede acceder a ella y durante cuánto tiempo permanece disponible; el aislamiento no responde a esas preguntas.
Registre la identidad, el identificador del dispositivo, la asignación de VLAN o rol y los eventos de revocación, con marcas de tiempo utilizables. Durante un incidente, el operador debe ser capaz de identificar el dispositivo afectado y contener su acceso sin tratar a todos los hogares como sospechosos.
Claves compartidas frente a xPSK por dispositivo
xPSK significa que una red WiFi puede aceptar diferentes claves precompartidas para diferentes dispositivos, usuarios o inquilinos. La clave identifica la conexión y la directiva de autenticación la asigna a la VLAN o rol correspondiente. Piense en la clave como una tarjeta de identificación y en la VLAN como la sala a la que dicha tarjeta le permite acceder.
La implementación es importante. Confirme que la plataforma de puntos de acceso admita el modelo de claves, la asignación de directivas y el comportamiento de revocación previstos, en lugar de asumir que todas las funciones denominadas PSK privada funcionan de la misma manera.
Comparativa de modelos clave para WiFi multifamiliar
| Enfoque | Trazabilidad | Alcance de revocación | Esfuerzo de configuración |
|---|---|---|---|
| Contraseña compartida única | Sin identidad individual a partir de la credencial | Al cambiarla se desconecta a todos los usuarios que la utilicen | Bajo |
| Clave por vivienda o inquilino | Vinculada a una vivienda o inquilino, no a una persona | Toda la vivienda o el inquilino completo | Bajo a medio |
| xPSK por dispositivo | La credencial emitida se puede atribuir a un dispositivo y se asigna a una directiva | La credencial de un solo dispositivo | Medio, con emisión de claves y asignación de VLAN |
| Certificado por usuario mediante EAP-TLS | Cada usuario o dispositivo dispone de una identidad individual | Una sola identidad | Alto, requiere la gestión del ciclo de vida de los certificados, a menudo mediante un directorio y MDM |
Adapte las credenciales al ciclo de vida
Una clave de inquilino es cómoda para los dispositivos del hogar, pero no puede distinguir qué miembro de la vivienda la ha compartido. Las claves por dispositivo ofrecen una revocación más precisa, siempre que el proceso de emisión asocie de forma fiable cada credencial con el dispositivo correspondiente. No se trata de una atestación de hardware: una contraseña copiada se puede seguir utilizando en cualquier otro lugar a menos que existan controles adicionales que lo impidan.
Para los accesos vinculados al contrato de alquiler, programe la caducidad de las credenciales del residente en función del contrato. El teléfono y el televisor de un residente saliente pueden perder el acceso sin necesidad de cambiar las credenciales de la familia entrante. Mantenga el equipamiento propiedad de la finca fuera del flujo de trabajo de caducidad de los residentes.
Solo aceptaría una contraseña compartida para una red estrictamente restringida y de bajo impacto, sin acceso al personal ni a los sistemas del edificio. Que un edificio sea pequeño no es, por sí solo, un motivo para compartir las credenciales de los residentes.
Utilice WPA3 sin asumir compatibilidad universal
La guía de seguridad de Wi-Fi Alliance distingue entre la resistencia de WPA3-Personal a los ataques de adivinación de contraseñas y las capacidades en entornos controlados de WPA3-Enterprise, además de explicar que WPA3 requiere Protected Management Frames. Su modo de seguridad enterprise opcional de 192 bits también exige comprobaciones de compatibilidad con los clientes antes de su implantación.
Utilice EAP-TLS basado en certificados para los dispositivos administrados del personal donde la infraestructura de gestión de dispositivos lo admita. Passpoint puede mejorar el descubrimiento de la conexión y la incorporación, pero no sustituye la decisión de autenticación subyacente.
Migre en un orden controlado:
- Inventariar capacidades, incluidos dispositivos inteligentes antiguos y compatibilidad con certificados.
- Migrar primero al personal, donde los administradores pueden controlar los puntos finales.
- Migrar a los residentes, con instrucciones probadas y una ruta de reversión.
- Migrar los dispositivos del edificio, validando las dependencias de los proveedores y la continuidad operativa.
Retire las credenciales de transición de forma deliberada. De lo contrario, la contraseña compartida temporal se convertirá en la vía de acceso permanente.
Cómo probar la cobertura y planificar la conmutación por error
Un teléfono puede mostrar la señal al máximo mientras las llamadas se entrecortan y la reproducción en streaming se detiene. La intensidad de la señal confirma la presencia de energía de radio, pero no dice nada sobre la saturación del tiempo de emisión por radios vecinas, la congestión en el enlace ascendente o un fallo de autenticación que deje a los dispositivos asociados pero incapaces de transmitir tráfico.
La cobertura implica un segundo coste en un edificio residencial. Cada estancia cubierta adicional amplía el grupo de dispositivos que comparten un canal, así como el radio de impacto de un único cliente desconfigurado o que comparta contraseña. Pruebe la cobertura y la separación de identidades de forma conjunta: una vivienda que supere las comprobaciones de rendimiento pero que redirija a los residentes a un segmento común cuando el backend falle no habrá superado la prueba.
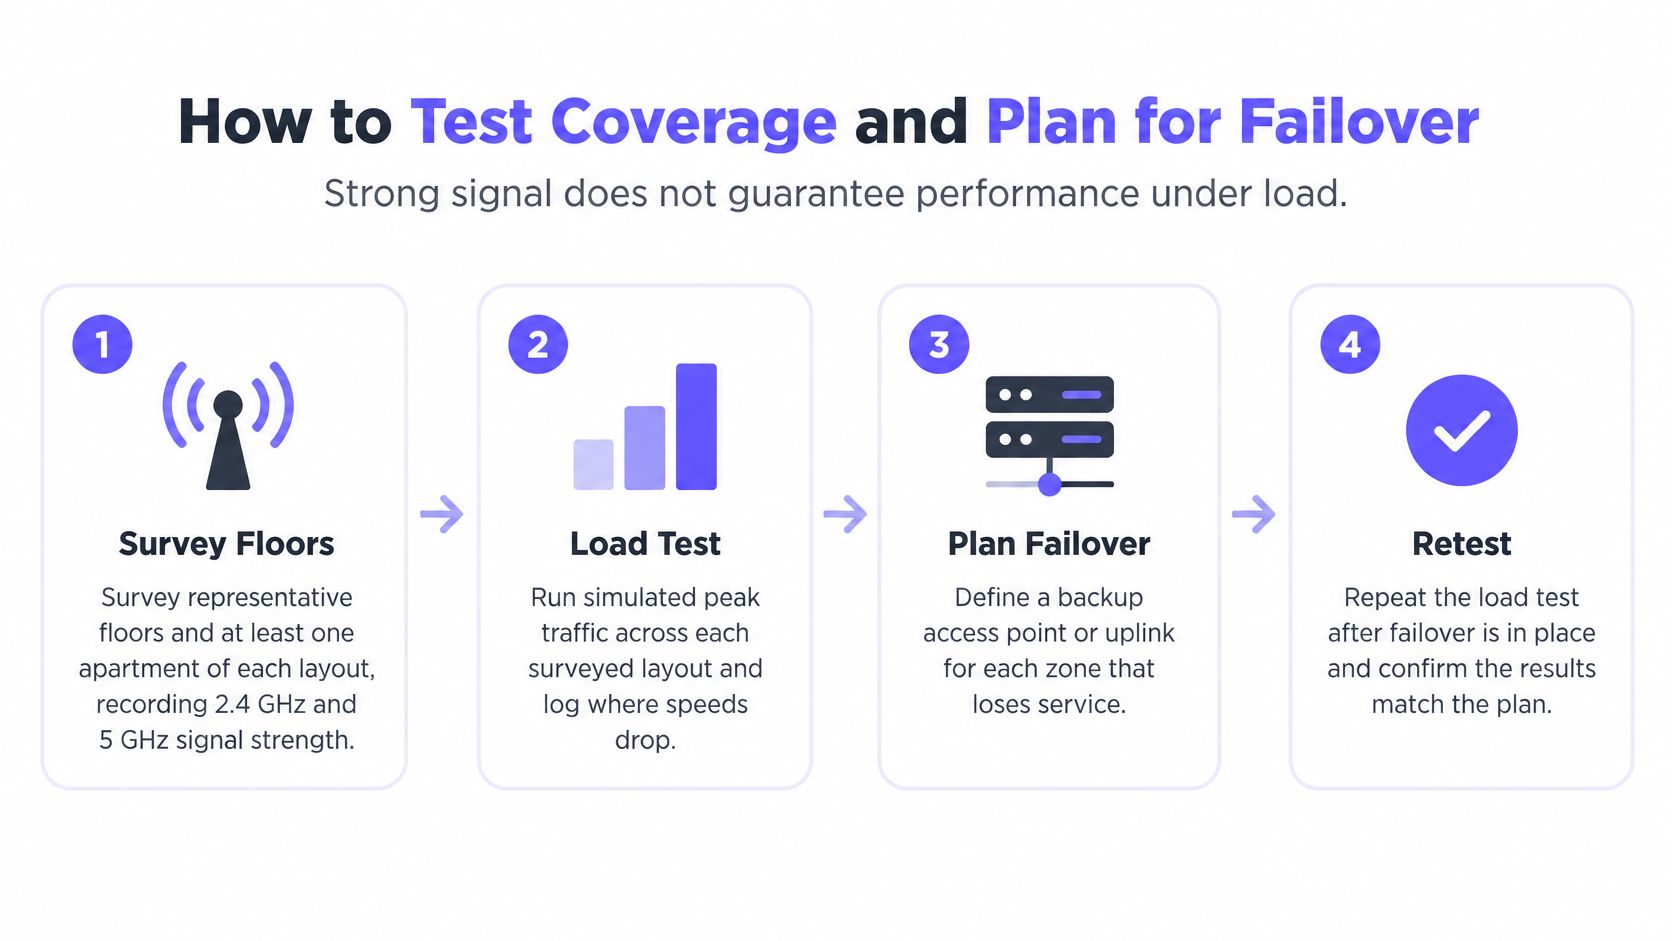
Utilice el siguiente flujo de trabajo para separar las pruebas de cobertura, capacidad y resiliencia.
Pruebe el edificio que las personas realmente ocupan
Inspeccionar diseños representativos. Revise los planos, el grosor de las paredes, el hormigón, las estructuras metálicas y los conductos de instalaciones. Utilice una herramienta de inspección como Ekahau o Hamina junto con pruebas con clientes para registrar la intensidad de la señal recibida y la relación señal-ruido en las bandas que utilizan sus dispositivos.
Validar la ubicación y el movimiento. Realice las pruebas dentro de los apartamentos, no solo en los pasillos. Desplácese manteniendo una llamada activa ante las puertas de las viviendas, ascensores, escaleras y salas comunes, registrando los puntos donde la itinerancia interrumpe la sesión.
Generar una demanda realista. Dimensione la capacidad en función de los clientes activos y las aplicaciones simultáneas. El límite de asociación anunciado para un punto de acceso no garantiza que todos los dispositivos conectados puedan transmitir contenidos o mantener una videollamada al mismo tiempo.
Simular fallos de autenticación. Verifique la existencia de un servicio RADIUS geográficamente redundante y, a continuación, pruebe la pérdida de un sistema secundario o de su ruta de red. Documente lo que ocurre con las nuevas conexiones, las sesiones existentes, la reautenticación y la autorización en caché. Compruebe en qué segmento se sitúa cada dispositivo durante la interrupción; una alternativa que unifique la separación por residente en una sola VLAN compartida es un problema que debe corregirse, no una solución de recuperación.
Retirar un punto de acceso y un enlace ascendente. Confirme que las radios adyacentes proporcionan una capacidad útil y no solo una cobertura detectable. Pruebe el fallo de la red de transporte por separado, incluidas las dependencias de alimentación y conmutación que las radios solapadas no pueden resolver.
Repetir la prueba en hora punta. Registre el rendimiento, la pérdida de paquetes, la latencia, la calidad de la señal, el comportamiento de la itinerancia y la asignación de directivas bajo carga. Repita la prueba tras la conmutación por error en lugar de asumir que los resultados de funcionamiento normal siguen siendo válidos.
La guía de seguridad de Wi-Fi Alliance cubre la parte de seguridad del despliegue. La configuración de seguridad no sustituye a un estudio de cobertura RF ni a unas especificaciones de aceptación particulares para la propiedad, y el tráfico con separación de identidades sigue compartiendo el tiempo de aire de radio, por lo que la reutilización de canales y la planificación de la potencia de transmisión siguen formando parte del trabajo.
Objetivos de aceptación en horas punta
Comience a partir de estos valores de planificación habituales y, a continuación, ajústelos para adaptarse a las aplicaciones y al contrato de servicio del edificio.
| Métrica | Objetivo típico | Por qué es importante |
|---|---|---|
| Intensidad de la señal | −67 dBm o mejor en el punto con peor cobertura de cada unidad | Transmisión y llamadas fiables sin retransmisiones |
| SNR | Alrededor de 25 dB o superior bajo carga | Señal limpia a pesar de las interferencias |
| Pérdida de paquetes | Dentro de aproximadamente el 1 % para voz y vídeo | Las llamadas y el vídeo se mantienen estables |
| Latencia | Por debajo de unos 50 ms hacia un punto de prueba designado | Aplicaciones y dispositivos remotos con excelente capacidad de respuesta |
| Rendimiento (throughput) | Al menos un 70 % de la velocidad contratada en zonas comunes en horas punta | Expone la saturación en espacios compartidos |
Haga que la prueba de aceptación sea reproducible
Registre el modelo de cliente, la ubicación de la prueba, el punto final, la carga de tráfico y si la latencia se mide a nivel local o a través de internet. Sin esos detalles, las capturas de pantalla de pruebas de velocidad de la competencia no resolverán ninguna disputa.
La mayoría del material sobre redes residenciales no llega a abarcar este alcance. Un recurso a nivel de propietario individual, como la guía de redes de Edinhart Realty and Property Management, cubre la parte del problema correspondiente a una sola vivienda, mientras que una lista de comprobación de diseño de red WiFi detallada se ajusta más a las cuestiones a nivel de propiedad que una especificación de aceptación debe responder.
Utilice el siguiente vídeo como referencia visual durante la planificación; la especificación de aceptación es el documento de prueba por escrito.
Condición de aprobación: Acepte la red cuando la unidad ocupada con peor cobertura supere la prueba acordada en hora punta. Un promedio saludable en todo el edificio puede ocultar una unidad de esquina sin señal.
Tres escenarios residenciales analizados en detalle
Build-to-rent con controles para unidades vacías
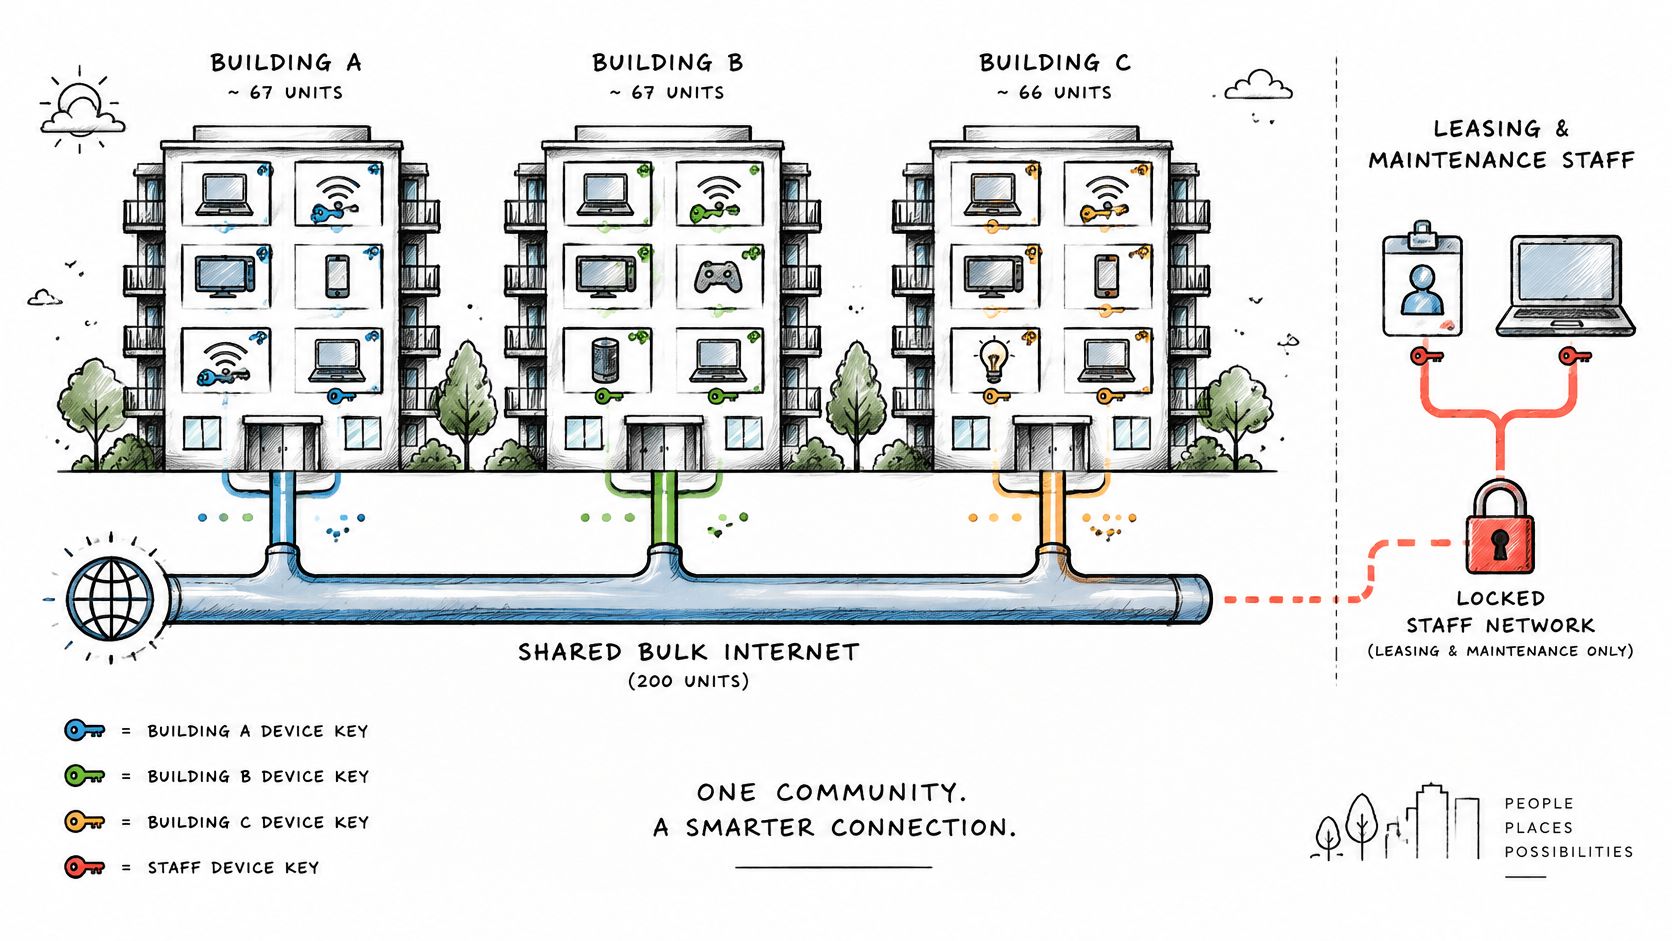
Considere una comunidad de alquiler con opción a compra (build-to-rent) donde el internet está incluido en la renta. El problema operativo inmediato es mantener conectados las cerraduras y termostatos propiedad de la empresa durante los periodos de vacante, sin dejar autorizado al antiguo residente.
Utilice la facturación unificada para el servicio a residentes, un acceso de personal seguro para la gestión de alquileres y mantenimiento, y credenciales de dispositivos gestionadas de forma independiente para los sistemas de control del edificio. Trate la desocupación como un cambio en los derechos del residente, no como un apagado de los sistemas operativos del apartamento.
Sin esa distinción, el personal pierde el control remoto durante la rotación o bien conserva el acceso del inquilino saliente para evitar desconectar los equipos. Ninguna de las dos opciones es un procedimiento de mantenimiento aceptable.
Una infraestructura física compartida puede dar soporte a estas responsabilidades independientes en toda la comunidad.
Co-living con salidas frecuentes
En el coliving, el problema es una comunidad de miembros cambiante más que un hogar fijo. Vincule la duración de las credenciales del miembro a la reserva y haga que la salida revoque el acceso de forma automática.
Una impresora compartida o la pantalla de una sala común pueden seguir disponibles mediante una directiva de pasarela estrictamente definida. Los portátiles, dispositivos de almacenamiento y receptores de transmisión privada de los miembros no deben convertirse en recursos comunitarios solo porque todos compartan la cocina.
La gestión útil de excepciones incluye:
- Extensiones de reservas: Actualice la caducidad sin emitir una contraseña para todo el edificio.
- Salidas anticipadas: Revoque al miembro que se marcha sin molestar a sus compañeros de piso.
- Acceso a pantallas compartidas: Permita el servicio deseado sin abrir segmentos privados de los miembros.
Si omite este diseño, es posible que un miembro que ya se ha ido conserve credenciales válidas mucho tiempo después de la salida. El personal no tendrá entonces una forma limpia de eliminar a esa persona sin molestar a los ocupantes actuales.
Apartamentos con servicios e integrados con cuentas corporativas
Los visitantes de estancia corta pueden conectarse a través de un Captive Portal registrando su consentimiento y acceder a un segmento de invitados aislado. Las cuentas corporativas necesitan un modelo de autorización diferente: el personal de la empresa puede requerir una red corporativa en todos los apartamentos asignados a esa cuenta.
Mantenga esa autorización vinculada a la asignación corporativa, no simplemente al número de apartamento. Al reasignar un apartamento, debe eliminarse el acceso de la empresa anterior antes de que comience la siguiente reserva.
De lo contrario, el dispositivo de un invitado podría acceder a los archivos expuestos de un vecino, o un antiguo ocupante corporativo podría permanecer dentro del segmento de la empresa. Las viviendas de protección oficial, las residencias de estudiantes y las viviendas para familias de personal militar siguen el mismo patrón de identidad y ciclo de vida, con condiciones de financiación y estructuras de cuotas superpuestas al diseño del servicio.
Operaciones y preparación para la mudanza
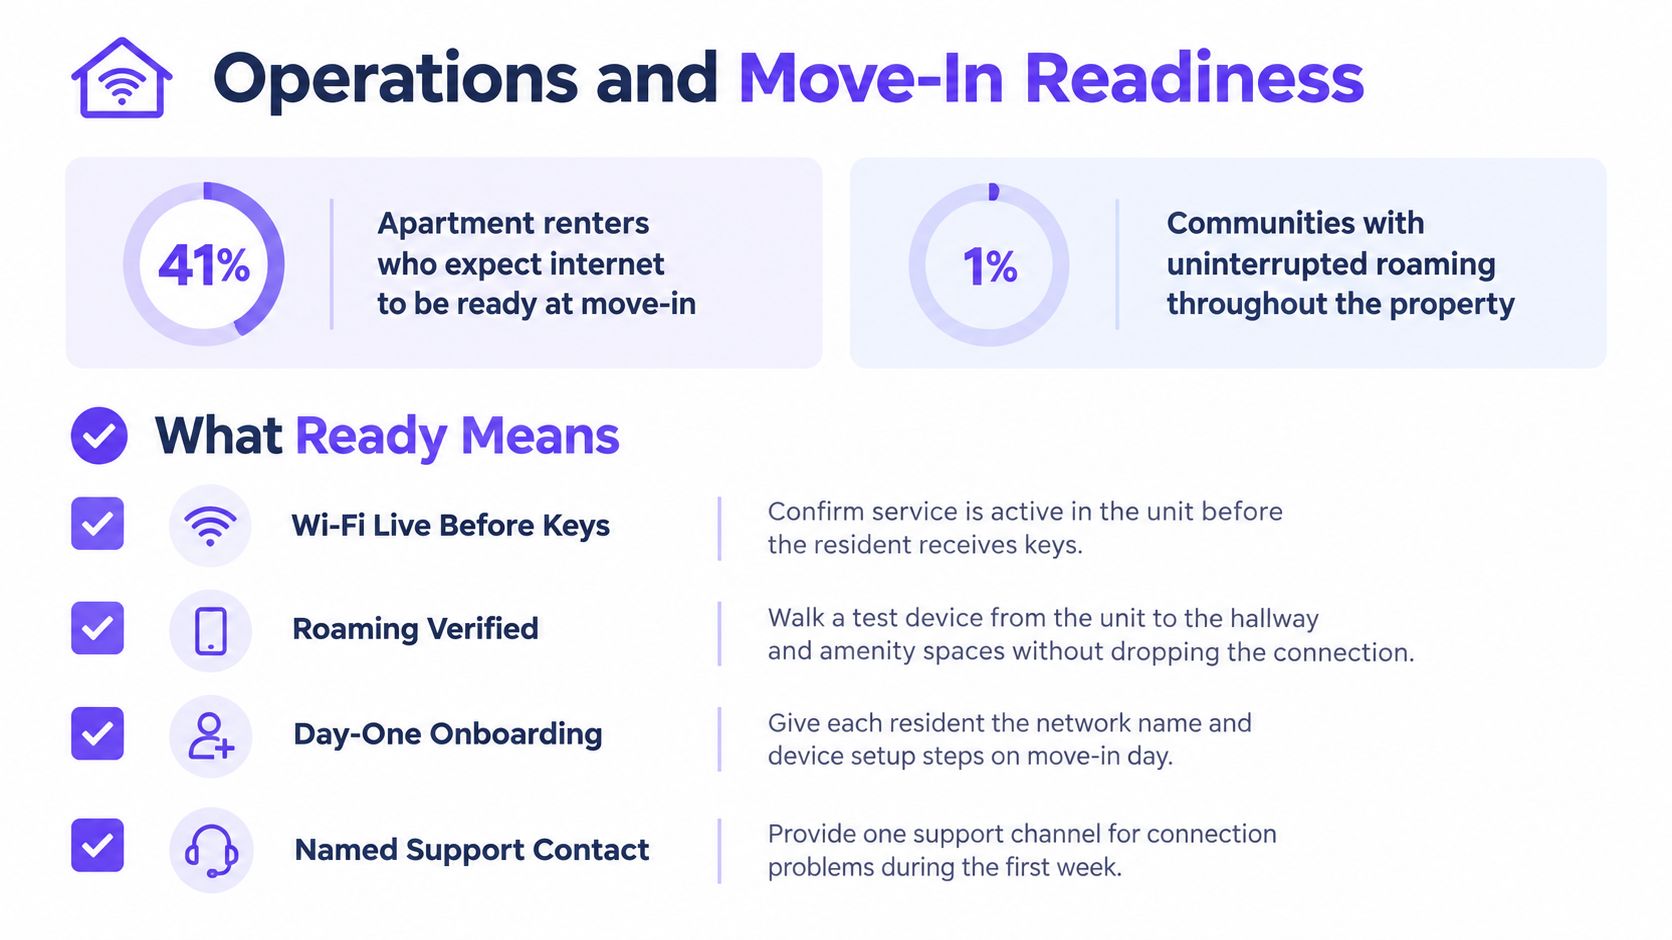
El 41 % de los inquilinos de apartamentos espera que internet esté listo al mudarse, según las conclusiones de Parks Associates publicadas por Mecklenburg Times. Un circuito activado no satisface esa expectativa por sí solo. Los residentes juzgan la disponibilidad según si su teléfono, portátil y televisión se conectan y siguen funcionando en cada habitación de la vivienda.
La preparación es el resultado de una inspección previa, así que verifíquela tal como la experimenta un residente.
Haga que la preparación sea un resultado observable
- La autenticación del residente es correcta: Pruebe la credencial emitida a través de la ruta de incorporación real, incluido un dispositivo que no disponga de un navegador cómodo.
- La cobertura en las zonas comunes funciona: Verifique el servicio donde los residentes se sientan, hacen ejercicio o trabajan, no solo en la entrada.
- Las identidades operativas están activas: Confirme que el personal y los dispositivos del edificio utilizan las credenciales asignadas en lugar de tomar prestada la conexión de un residente.
- El roaming mantiene el servicio: Desplácese con un dispositivo de prueba a lo largo de la ruta habitual del residente mientras ejecuta una aplicación.
- La reescalada tiene un responsable: Proporcione a los residentes un canal de soporte designado y al personal una ruta documentada hacia el operador de la red.
Durante la rotación de inquilinos, revoque las claves de los dispositivos del residente saliente el día de la mudanza, emita las credenciales del nuevo inquilino para su entrada y verifique la asignación de VLAN resultante. Utilice un flujo de trabajo de credenciales para altas y bajas de inquilinos documentado para que el administrador no tenga que depender de un recordatorio escrito a mano.
Mantenga una cola de excepciones para salidas retrasadas y registros de ocupación en disputa. La automatización requiere una anulación controlada en lugar de una excepción de acceso indefinida, por lo que debe establecer la caducidad antes de concederla y mantener un registro de auditoría. Una anulación sin límite de tiempo es una credencial no gestionada.
Reduzca la sobrecarga administrativa
Cada SSID adicional añade tráfico de beacons a las radios que lo emiten, y entre ocho y diez nombres de red pueden consumir entre el 15 % y el 25 % del tiempo de aire del canal solo en beacons. Consolidar en tres puntos de entrada permite recuperar ese tiempo de aire. También reduce el radio de impacto: en una red que cubre cada pasillo y zona de instalaciones, un dispositivo mal configurado o comprometido con una contraseña compartida puede llegar a cualquier lugar donde llegue el SSID. Las claves individuales bajo unos pocos SSIDs mantienen un único dispositivo defectuoso dentro de su propio segmento.
Mantenga una hoja de configuración sencilla para el residente con el nombre de la red, la ruta de obtención de credenciales, el proceso para añadir dispositivos y el contacto de soporte. Incluya instrucciones para televisores y consolas, ya que una prueba de incorporación realizada solo en portátiles no detecta los problemas habituales del hogar.
Para la asistencia a residentes, dirija el informe inicial a la propiedad y el escalado técnico al operador de red. Establezca plazos de acuse de recibo, escalado y actualización en el acuerdo, y diferencie entre una respuesta prometida y una reparación prometida. Los residentes no deberían tener que determinar si el fallo pertenece al ISP, al operador inalámbrico o al edificio antes de que alguien acepte la incidencia.
Confirme el modelo de su edificio antes de construir
Para una nueva construcción con internet a gran escala (bulk internet), aproveche la fase de construcción para establecer la propiedad del cableado, el acceso al equipamiento y la responsabilidad operativa. Elija la facturación a gran escala de forma deliberada, utilice las tres categorías de acceso, asigne credenciales individuales a los dispositivos del edificio y utilice certificados para los endpoints gestionados del personal.
Para un edificio más antiguo sin infraestructura compartida, comience con una conectividad segura para el personal y un acceso controlado para los sistemas de la propiedad. Inspeccione el cableado y la conmutación existentes antes de comprometerse con un servicio para todos los residentes, y seleccione la facturación a residentes una vez determinado el responsable del soporte.
Para una propiedad de ingresos mixtos o centrada en servicios adicionales, un servicio básico con un nivel más rápido opcional puede adaptarse al modelo operativo. Mantenga el aislamiento, la duración de las credenciales y la protección de la privacidad idénticos en todos los niveles; pagar menos no debería significar una separación más débil.
Plasme las decisiones por escrito
- Mapear clases de dispositivos: Muestre la red de entrada y el destino restringido para cada categoría de residente, personal, invitado y sistema del edificio.
- Designar responsables de traspaso: Asigne la responsabilidad de la incorporación, facturación, fallos físicos y escalado técnico.
- Exigir pruebas de aceptación: Complete las pruebas de horas punta y de fallos antes de que los residentes dependan del servicio.
Purple Access funciona en los puntos de acceso que ya posee y admite despliegues en edificios residenciales multifamiliares, alquiler con opción a compra (build-to-rent) y co-living. Nuestro planificador asigna los SSID existentes a tres redes, utilizando identidades individuales y claves por dispositivo en lugar de una contraseña compartida para toda la propiedad.
Antes de firmar un contrato de servicio, exija como entregables el diagrama de las tres redes y el procedimiento de revocación. Solicite al operador que demuestre cómo un dispositivo comprometido pierde el acceso mientras los residentes ajenos al problema y los controles del edificio permanecen conectados.
Purple Access proporciona WiFi abierto, seguro y xPSK para invitados, personal, residentes y dispositivos en los puntos de acceso de su propiedad. Visite Purple Access para mapear las conexiones existentes de su edificio en tres redes y planificar cómo se emitirá, aislará y revocará el acceso individual.