
¿Qué es la autenticación RADIUS? Cómo funciona y por qué
Published
La autenticación RADIUS utiliza un servidor central para decidir si un usuario o dispositivo puede unirse a una red y qué puede hacer una vez dentro, por lo que un punto de acceso consulta a ese servidor en lugar de verificar su propia lista de contraseñas. Pero si un inicio de sesión tiene éxito, ¿quién decide si ese dispositivo puede acceder a los sistemas del personal, usar solo el acceso a internet para invitados o permanecer conectado de forma indefinida?
Esa es la parte que omite una simple explicación basada en la verificación de contraseñas. RADIUS también es un canal de directivas: el equipo de red recibe instrucciones sobre cómo tratar la conexión, no solo si debe permitirla.
Tabla de contenido
- Qué significa RADIUS y por qué se creó
- Cómo funciona un inicio de sesión de RADIUS paso a paso
- EAP-TLS y certificados para una identidad de dispositivo sólida
- Atributos de RADIUS que determinan el acceso a la red
- Casos de uso comunes de RADIUS y lo que decide cada uno
- Límites y conceptos erróneos que se deben evitar
- Determine si RADIUS se adapta a su red
Qué significa RADIUS y por qué se creó
RADIUS significa Remote Authentication Dial-In User Service. Técnicamente, es un protocolo, un conjunto compartido de reglas para intercambiar mensajes, en lugar del servidor en sí. Un servidor RADIUS implementa esas reglas y toma las decisiones de acceso.
Considere una organización con puntos de acceso inalámbrico, switches de oficina y una puerta de enlace de acceso remoto. Si cada dispositivo mantuviera sus propias credenciales, los administradores tendrían que actualizar listas independientes cada vez que alguien se uniera o saliera de la empresa. Centralizar esas decisiones proporciona al equipo un lugar común para realizar consultas.
Ese problema es anterior a las redes WiFi empresariales WiFi. De acuerdo con la historia de RADIUS, Livingston Enterprises desarrolló el protocolo en 1991, respondiendo a una solicitud de Merit Network asociada con el control de acceso a NSFNET, uno de los primeros dorsales de internet. Los servidores de acceso telefónico podían consultar a un servidor de autenticación compartido en lugar de mantener credenciales independientes.
La lista de invitados compartida
Piense en un recinto con varias entradas. Cada puerta tiene un personal de seguridad, pero todos consultan la misma lista de invitados. La lista también puede distinguir la entrada ordinaria del acceso a zonas privadas, mientras el recinto registra quién entró y quién salió.
RADIUS separa esas responsabilidades en AAA:
- La autenticación establece quién es el usuario o dispositivo.
- La autorización determina qué servicios y recursos de red puede utilizar.
- La contabilidad (accounting) registra la actividad de la sesión, incluidos los eventos de conexión y desconexión.
La ilustración muestra la distinción entre un dispositivo que solicita acceso y el servidor que decide si lo permite.
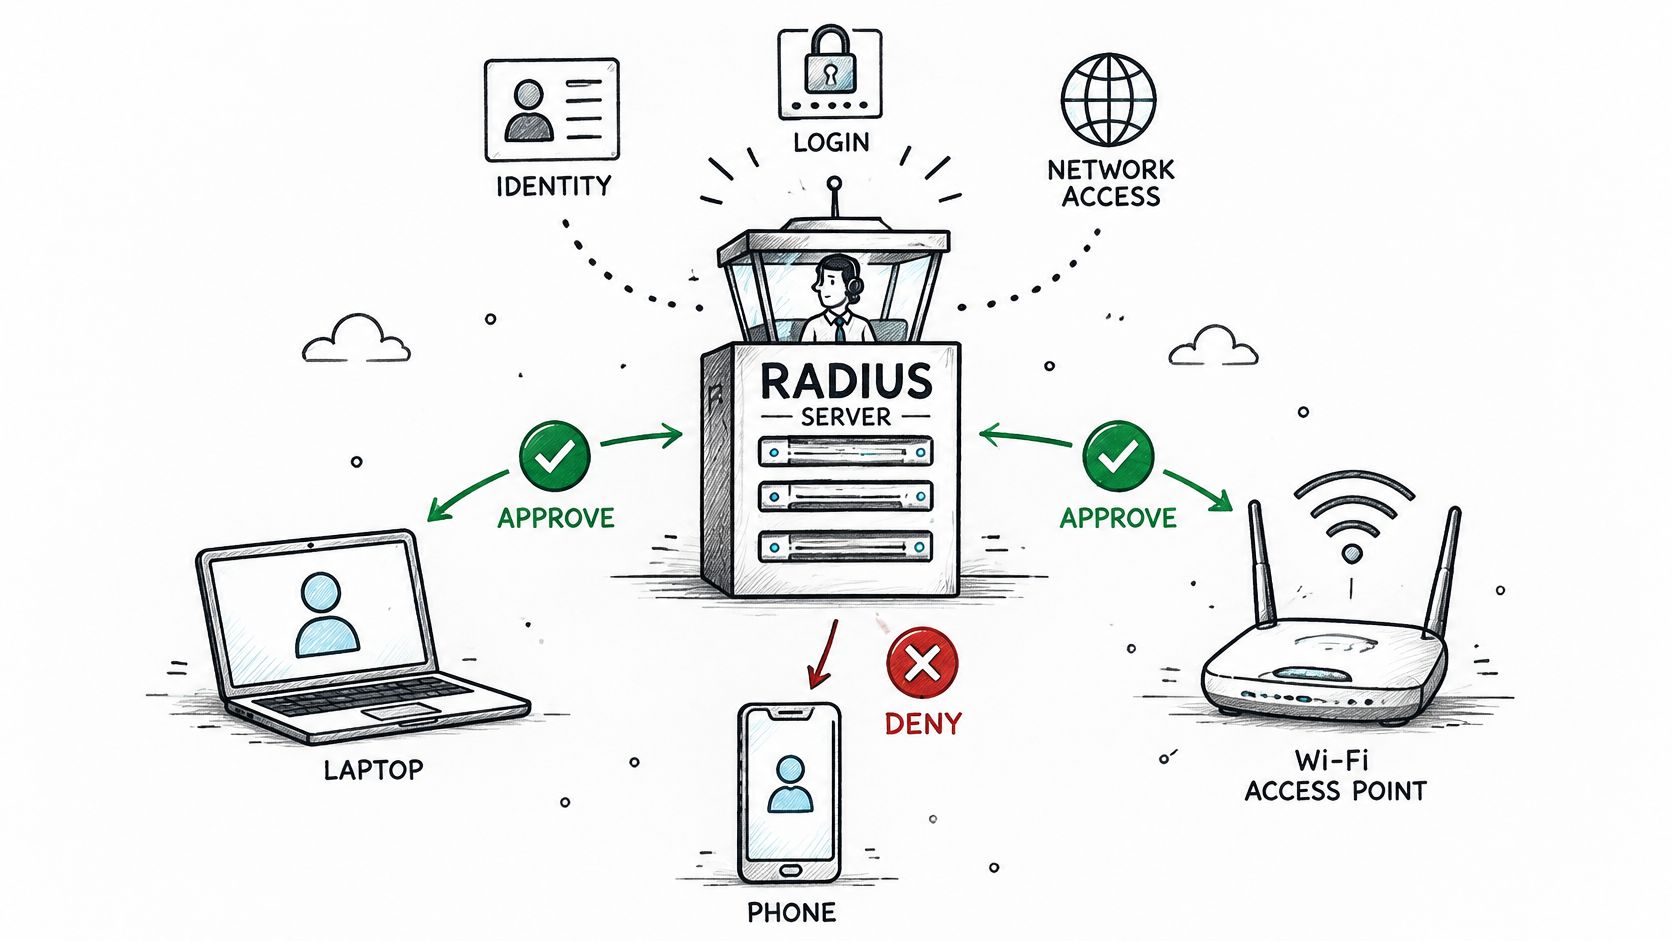
El equipo que hace cumplir el resultado se denomina Servidor de acceso a la red, o NAS. A pesar de su nombre, puede ser un punto de acceso, un conmutador, un controlador inalámbrico o una puerta de enlace de red privada virtual.
Para los equipos que coordinan la conectividad física y los controles de identidad, el despliegue y mantenimiento de banda ancha de Southern Tier Resources es un recurso de infraestructura relevante. Mantenga las responsabilidades separadas: instalar y mantener la conectividad no es la misma tarea que definir quién puede usarla.
RADIUS sigue siendo fundamental en WiFi empresarial, acceso remoto y seguridad de puertos cableados porque los administradores pueden separar las decisiones de identidad del equipo que las aplica, al tiempo que utilizan un protocolo común entre distintos proveedores.
Cómo funciona un inicio de sesión de RADIUS, paso a paso
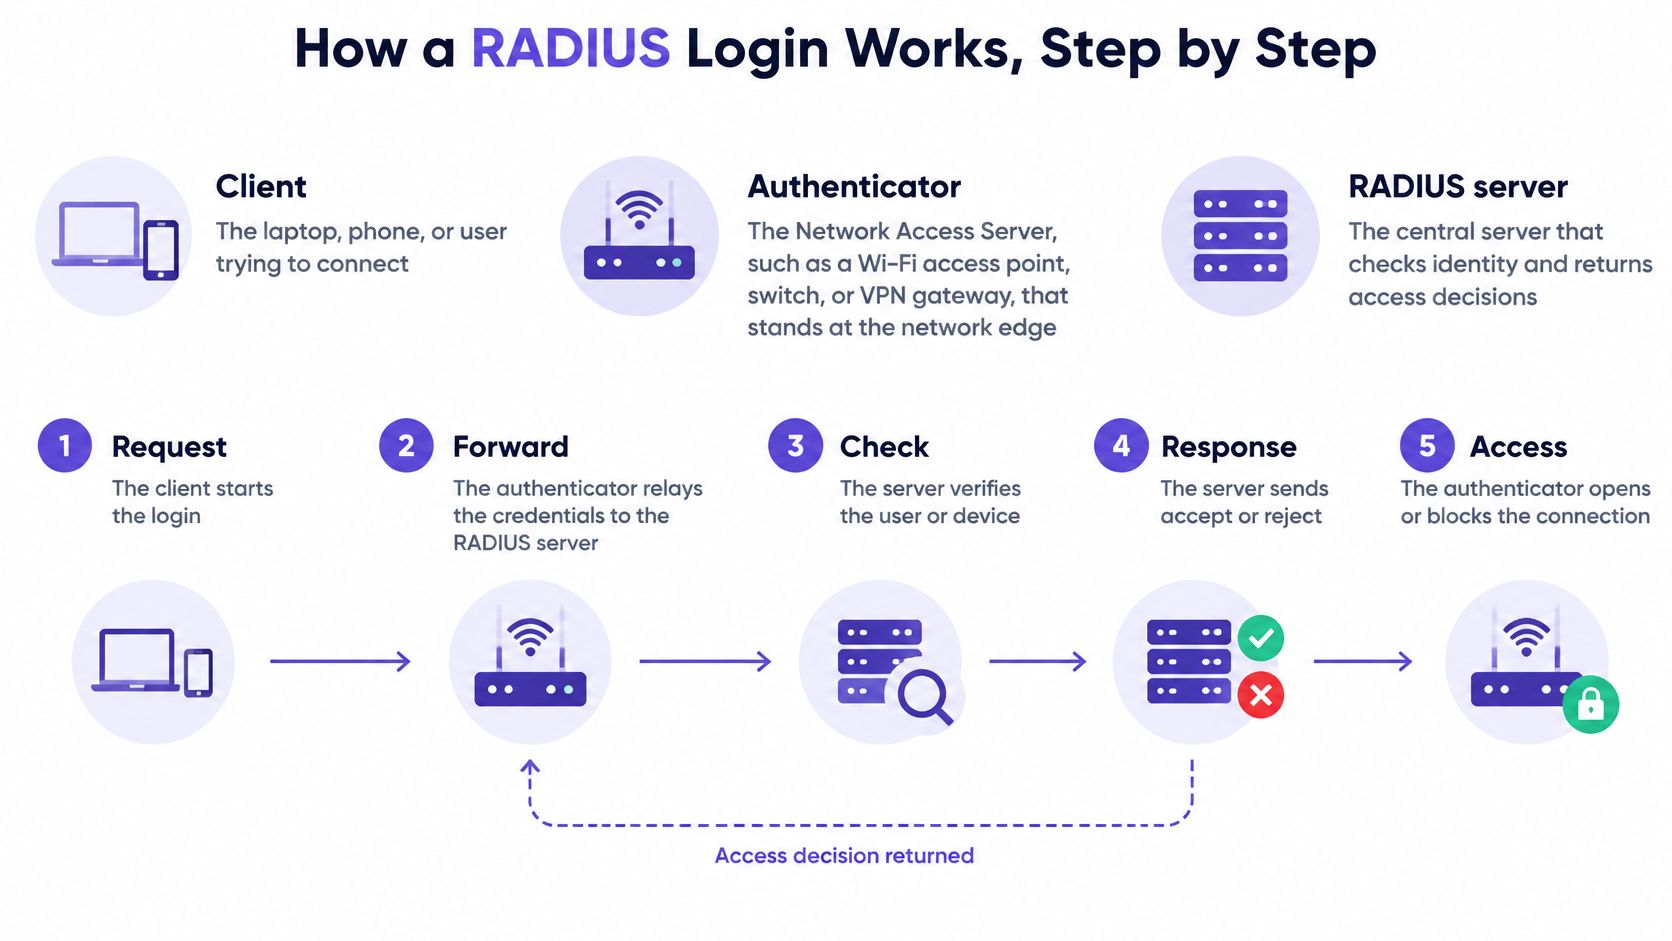
Comience por separar a los participantes:
- Punto final o suplicante se refiere a la laptop, teléfono o software de autenticación que solicita el acceso.
- Autenticador se refiere al NAS que controla la conexión.
- Servidor de autenticación se refiere al servidor RADIUS que evalúa la identidad y la política.
Existe una confusión frecuente con los nombres. En la documentación del protocolo, el RADIUScliente suele ser el NAS, no la laptop del empleado. La laptop es el punto de conexión que intenta ingresar.
El diagrama ofrece una vista simplificada de esos roles.
Siga la solicitud y la respuesta
Para implementaciones tradicionales de UDP, la referencia de Wireshark RADIUS identifica UDP 1812 para autenticación y autorización y UDP 1813 para contabilidad. UDP (User Datagram Protocol) transporta mensajes de red individuales sin establecer una conexión de transporte persistente.
El punto de finalización solicita acceso. Una computadora portátil se conecta al WiFi empresarial, por ejemplo, y el autenticador inicia el intercambio de identidad. El acceso ordinario a la red permanece controlado mientras avanza la autenticación.
El NAS envía un Access-Request. Reenvía la información de autenticación y el contexto de conexión al punto de finalización de autenticación de RADIUS. La solicitud identifica tanto a la persona o dispositivo que busca acceso como al equipo de red que gestiona la conexión.
El servidor verifica la evidencia. Según el método de autenticación, puede consultar un directorio, validar la confianza del certificado o utilizar un servicio de tokens. Un directorio es una base de datos de identidades, no necesariamente el propio servidor RADIUS.
Un desafío continúa la conversación. Un Access-Challenge solicita otro intercambio de autenticación cuando el método lo requiere. No significa automáticamente que una persona deba escribir un código adicional.
El servidor devuelve una decisión. Access-Accept permite el acceso y puede incluir campos de política. Access-Reject deniega el intento.
El autenticador hace cumplir la respuesta. Abre la conexión controlada y aplica las instrucciones compatibles, como la ubicación en el segmento de red. En este flujo, el NAS aplica la decisión del servidor en lugar de aprobar la identidad de forma independiente.
La contabilidad registra la sesión. Mensajes independientes notifican el inicio de la sesión, las actualizaciones intermedias y los eventos de detención. Estos registros ayudan a los administradores a distinguir un inicio de sesión exitoso de una conexión que permaneció activa.
Regla para la solución de problemas: Identifique el último intercambio exitoso antes de cambiar las credenciales. Una solicitud que nunca llega al servidor es un problema distinto al de una identidad rechazada.
Utilice el filtro de visualización radius de Wireshark o el registro de autenticación del NAS para seguir la secuencia. Compare la solicitud, la respuesta y el contexto de la sesión; verifique si el NAS aplicó la directiva devuelta en lugar de detenerse en un mensaje de aceptación.
Para obtener una guía visual del intercambio, consulte el video adjunto.
EAP-TLS y certificados para una sólida identidad del dispositivo
Protocolo de autenticación extensible, o EAP, es un marco de trabajo para llevar a cabo una conversación de autenticación. En la red WiFi empresarial y la red cableada 802.1X, el estándar de control de acceso basado en puertos, el autenticador transmite esa conversación al servidor dentro de los atributos de RADIUS EAP-Message.
El punto de acceso no necesita implementar cada método de autenticación por sí mismo. Su función es retransmitir el intercambio y hacer cumplir el resultado.
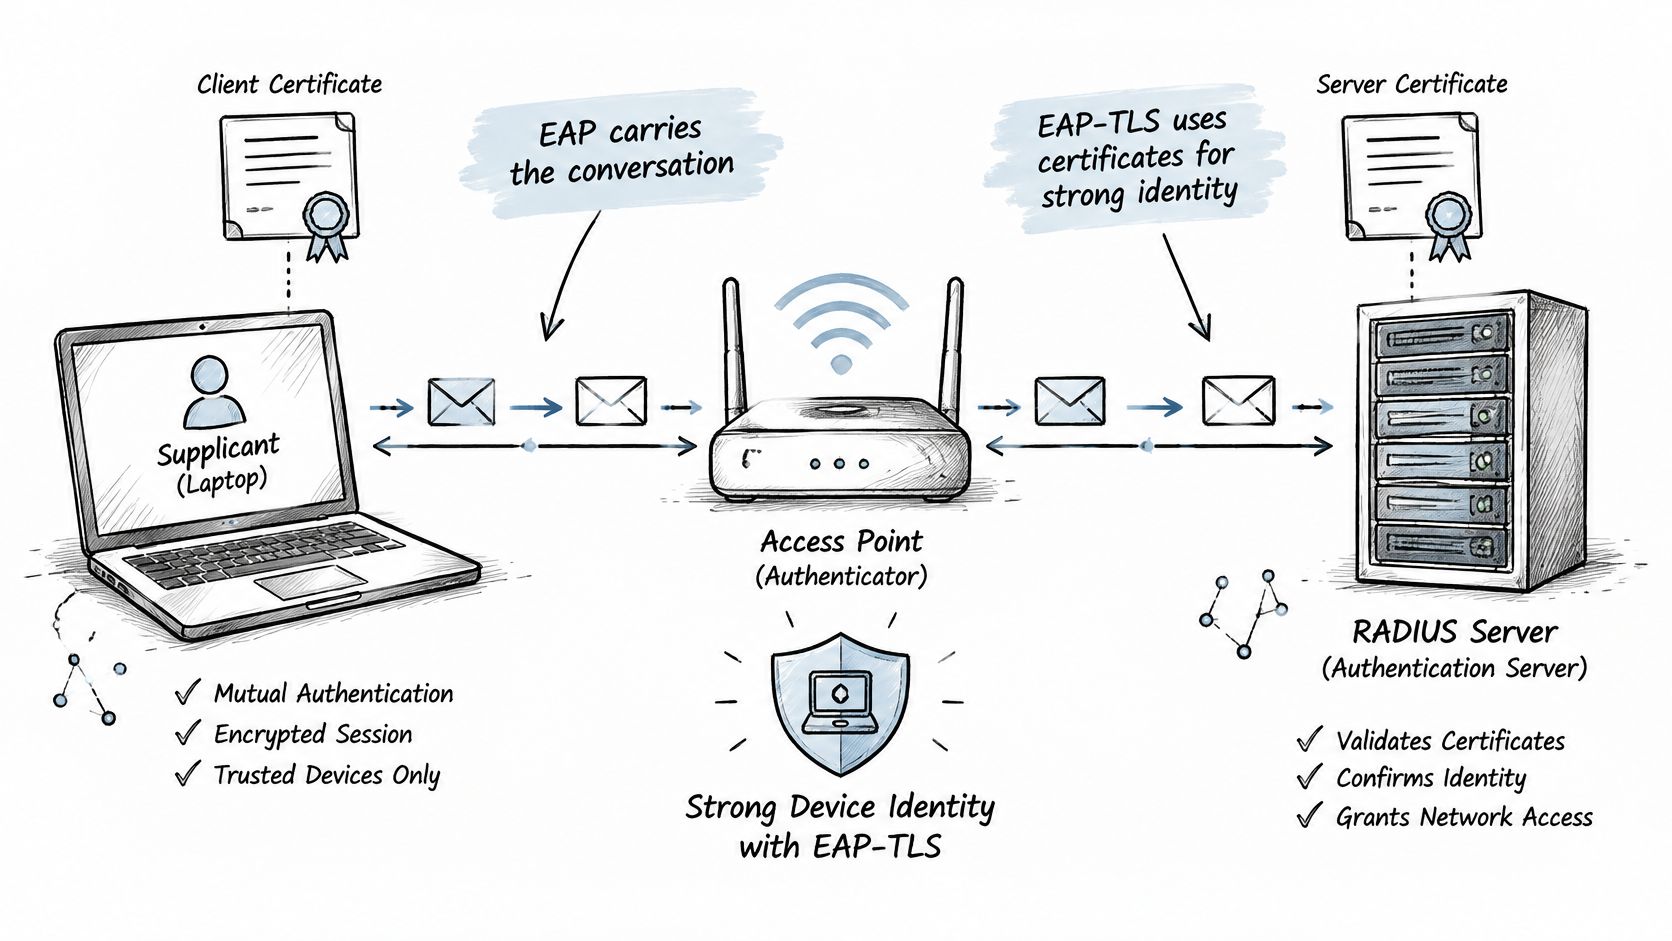
EAP-TLS utiliza Transport Layer Security con certificados para autenticación mutua. El dispositivo demuestra la posesión de la clave privada de su certificado, mientras que el dispositivo también valida el servidor. Las especificaciones EAP del editor de RFC describen la autenticación basada en certificados y cómo la identidad autenticada puede informar la autorización y el registro de actividad.
El diagrama muestra el punto final, el punto de acceso y el servidor de autenticación que participan en ese intercambio.
Los certificados necesitan un propietario
Un certificado vincula una identidad a una clave criptográfica pública. La clave privada correspondiente debe permanecer protegida; copiar únicamente un archivo de certificado no debería ser suficiente para suplantar al dispositivo.
A diferencia de WiFi con contraseña compartida, EAP-TLS no requiere una contraseña común para el personal. Sin embargo, requiere una infraestructura de clave pública gestionada, o PKI, que emita certificados y mantenga la confianza.
Incorpore el ciclo de vida en la implementación:
- Emita certificados automáticamente. Utilice la administración de dispositivos móviles, o MDM, con el protocolo SCEP (Simple Certificate Enrollment Protocol) o un conector de inscripción compatible.
- Instale el certificado y el perfil de red juntos para que los dispositivos sepan en qué identidad de servidor confiar.
- Renueve antes del vencimiento, incluso para los dispositivos que pasan periodos prolongados fuera de la oficina.
- Revoque credenciales tras su pérdida, desincorporación o un cambio en la política de acceso, y asegúrese de que el servicio de autenticación verifique la revocación.
- Mantenga el almacén de confianza, la lista del dispositivo de autoridades de certificación de confianza y la configuración de validación del servidor.
Para una alternativa basada en contraseña, compare EAP-TLS y PEAP antes de elegir un método de incorporación.
Los certificados vencidos pueden causar interrupciones en el servicio. La asignación incorrecta del Nombre alternativo del sujeto del certificado (un campo de identidad) puede asociar un dispositivo con la política equivocada. Un servidor inalcanzable o una alternativa de respaldo demasiado permisiva pueden generar fallas de funcionamiento o un acceso no deseado.
Una identidad sólida del dispositivo depende de la gestión del ciclo de vida, no simplemente de seleccionar EAP-TLS en un menú de configuración.
Atributos de RADIUS que determinan el acceso a la red
Los atributos de ubicación de VLAN muestran por qué RADIUS es más que una verificación de inicio de sesión. Una red de área local virtual, o VLAN, es un segmento de red lógico: el personal y los invitados pueden utilizar la misma infraestructura de acceso mientras reciben un acceso a la red diferente.
Los atributos son campos etiquetados dentro de los mensajes de RADIUS. Transportan datos de entrada de autenticación, contexto de conexión y resultados de autorización; la especificación de RADIUS define el mecanismo de atributos extensibles que hace posibles esos intercambios de políticas.
Atributos clave de RADIUS y qué controlan
Estos valores de configuración son ilustrativos, no parámetros predeterminados obligatorios. El ejemplo de sesión de invitado expresa la regla de tiempo de espera en lugar de prescribir una duración universal.
| Atributo | Qué transporta | Valor de ejemplo | Efecto en el acceso |
|---|---|---|---|
| User-Name | Identidad presentada | jsmith@example.com | Identifica a qué política pertenece |
| EAP-Message | Paquetes de intercambio de autenticación | datos del saludo de EAP-TLS | Transporta la conversación de autenticación |
| Message-Authenticator | Comprobación de integridad del paquete | Valor HMAC | Ayuda a rechazar respuestas falsificadas cuando se requiere y valida |
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | Ubicación de VLAN | VLAN, Ethernet, identificador de VLAN de personal | Coloca el dispositivo en la VLAN de personal configurada |
| Session-Timeout | Duración máxima de la sesión en segundos | Duración de la sesión de invitado convertida a segundos | Finaliza la sesión de invitado ilustrativa de ocho horas |
| Filter-Id | Nombre de una política o filtro local del dispositivo | guest-limited | Selecciona las restricciones configuradas en el dispositivo de aplicación |
| Calling-Station-Id | Dirección MAC del cliente | AA:BB:CC:DD:EE:FF | Asocia la sesión con una dirección de dispositivo reportada |
| NAS-IP-Address o NAS-Identifier | Equipo de red solicitante | ap-floor2 como NAS-Identifier | Proporciona contexto para las reglas específicas del sitio |
| Acct-Session-Id | Identificador de la sesión de contabilidad | 1A2B3C4D | Enlaza los registros de inicio, intermedios y de finalización |
HMAC significa código de autenticación de mensajes basado en hash, una comprobación de integridad con clave. No sustituye al cifrado del transporte.
Existen varias distinciones importantes al leer esta tabla. User-Name identifica la identidad reclamada, pero el método de autenticación proporciona la prueba. Calling-Station-Id proporciona el contexto del dispositivo, pero una dirección de hardware reportada no es por sí sola una prueba de identidad sólida.
Para la ubicación de VLAN, envíe la combinación completa de atributos de túnel que espera el equipo. El VLAN de destino ya debe existir y ser accesible a través de las rutas de red correspondientes; recibir su identificador no crea el segmento.
Filter-Id define una política, en lugar de contener necesariamente las restricciones en sí. Un límite de ancho de banda se aplica únicamente si el equipo de ejecución admite y mapea correctamente dicha política.
Un Access-Accept no es evidencia de que se hayan aplicado las restricciones previstas. Verifique el comportamiento resultante de la sesión, del filtro y de VLAN en el NAS.
La contabilidad añade el registro de auditoría. Vincular un identificador de sesión entre eventos de conexión ayuda a los investigadores a distinguir visitas independientes de una misma identidad.
Pruebe las definiciones de NAS, los secretos compartidos, los reintentos y la entrega de contabilidad junto con los atributos. Una comprobación de identidad exitosa con campos de autorización faltantes o registros incompletos ofrece a los administradores mucho menos control del que sugiere el resultado del inicio de sesión.
Casos de uso comunes de RADIUS y qué decide cada uno
Un servicio RADIUS compartido puede admitir diferentes implementaciones, siempre que los administradores definan el método de autenticación y la política adecuados para cada una.
Implementaciones comunes de RADIUS y lo que determinan
| Caso de uso | Dispositivo de aplicación | Lo que decide RADIUS | Método típico |
|---|---|---|---|
| WiFi para empleados | Punto de acceso o controlador | Admite el dispositivo y selecciona la VLAN para empleados | EAP-TLS o PEAP-MSCHAPv2 |
| WiFi para invitados | Punto de acceso con portal cautivo | Otorga acceso después del inicio de sesión y aplica límites de sesión | Inicio de sesión web o perfil de Passpoint/OpenRoaming |
| Acceso VPN remoto | Concentrador VPN | Verifica al usuario y asigna una política de grupo o un grupo de direcciones | Contraseña con código de un solo uso o EAP |
| Puerto de switch cableado | Switch de red | Abre el puerto para dispositivos aprobados y asigna una VLAN | EAP-TLS, o omisión de autenticación MAC para dispositivos sin un suplicante |
| Administración de dispositivos de red | Inicio de sesión en router o switch | Confirma los privilegios de administrador y admite la contabilidad; los controles a nivel de comando necesitan soporte explícito de la plataforma | RADIUS o TACACS+ con una cuenta de directorio |
PEAP-MSCHAPv2 es una opción basada en contraseña: Protected EAP crea un túnel TLS alrededor del método interno de autenticación por contraseña. Requiere una cuidadosa validación del certificado del servidor y a menudo es una opción de transición cuando no se han implementado certificados de cliente.
Los métodos para invitados resuelven un problema diferente. Un portal cautivo presenta una página web de inicio de sesión, mientras que Passpoint y OpenRoaming utilizan perfiles compatibles y acuerdos de identidad para la detección de redes y la autenticación. Ninguno de los dos debe implicar un acceso a nivel de personal.
Omisión de autenticación MAC, o MAB, verifica la dirección de Control de acceso al medio reportada por un dispositivo cuando este no puede ejecutar un suplicante. Debido a que las direcciones se pueden copiar, coloque estos dispositivos en segmentos restringidos en lugar de tratar la verificación como equivalente a una autenticación por certificado.
Acceso a la red frente a acceso de administrador
TACACS+, Terminal Access Controller Access-Control System Plus, es otro protocolo AAA comúnmente utilizado para la administración de equipos. Separa la autenticación, la autorización y la contabilidad, lo que se adapta a flujos de trabajo detallados de permisos administrativos.
RADIUS suele devolver la autenticación y la autorización juntas. El RADIUS tradicional no cifra todo el paquete, mientras que TACACS+ protege el cuerpo de su paquete; ninguna de las dos distinciones elimina la necesidad de un transporte seguro y una configuración sólida.
Comience con el caso de uso donde el acceso individual sea más importante. Para redes de personal distribuido, una migración multisitio de contraseñas compartidas a autenticación empresarial debe incluir la preparación del punto de conexión, el mapeo de políticas y una ruta de reversión probada.
Límites y conceptos erróneos que debe evitar
Un atacante que cambie Access-Reject por Access-Accept expone la vulnerabilidad de tratar cualquier servicio de autenticación centralizado como seguro de forma automática. La RADIUS guía de seguridad de JumpCloud describe cómo un atacante en la ruta puede explotar las implementaciones heredadas aplicables cuando no se exige la validación del Message-Authenticator, el riesgo asociado con Blast-RADIUS.
El RADIUS tradicional suele utilizar UDP y mecanismos más antiguos basados en MD5. La solidez de las credenciales, la integridad de la respuesta y la confidencialidad del transporte son aspectos independientes: mejorar uno no soluciona automáticamente los demás.
Proteja el intercambio de directivas
- Solicite la validación de Message-Authenticator para el tráfico relevante de acuerdo con la guía actual del proveedor. Confirme que los valores faltantes o no válidos causen el rechazo.
- Utilice RADIUS sobre TLS, también llamado RadSec, donde sea compatible, para proteger el intercambio entre el servidor y el NAS.
- Rote los secretos compartidos y proteja su almacenamiento, o utilice la confianza de transporte basada en certificados cuando el equipo lo permita.
- Aplique parches en servidores, switches, controladores y puntos de acceso. Pruebe la interoperabilidad después de cambiar los requisitos de validación.
Punto de control de seguridad: Verifique lo que el NAS rechaza, no solo lo que envía el servidor.
RADIUS tampoco proporciona autenticación de múltiples factores (o MFA) por sí mismo. Un proveedor de identidades, un flujo de trabajo de código de un solo uso u otro mecanismo integrado proporcionan factores adicionales; el borrador de revisión del IETF RADIUS analiza por qué las suposiciones operativas y de protocolo aún son importantes en estas integraciones.
Un certificado de dispositivo por sí solo no prueba que una persona haya completado la MFA. La autenticación del dispositivo establece qué dispositivo con credenciales se está conectando; la MFA del usuario establece evidencia adicional sobre la persona.
Por último, deshabilitar una identidad no finaliza de forma universal una conexión que ya está activa. La reautenticación, la finalización de la sesión o el Cambio de autorización compatible, conocido como CoA, deben hacer cumplir ese resultado.
Trate el control de acceso WiFi como un sistema operativo: la revocación, los registros, la disponibilidad del servidor y el comportamiento de reserva requieren pruebas constantes en todas las instalaciones.
Decida si RADIUS se adapta a su red
RADIUS es adecuado cuando el acceso debe regirse por identidades individuales y políticas de grupo, en lugar de la posesión de una contraseña compartida. Es posible que una red pequeña e aislada no necesite infraestructura adicional, pero los dispositivos administrados, la rotación de personal y los permisos específicos para invitados o contratistas son razones de peso para considerarlo.
Elija en función de los controles que necesita, no de la cantidad de puntos de acceso. Una instalación modesta con sistemas de personal confidenciales puede requerir decisiones de acceso más estrictas que una red mucho más grande exclusiva para invitados.
Elabore un plan de implementación viable
- Mapee los grupos de acceso. Registre a qué deben acceder el personal, los invitados, los contratistas y los dispositivos desatendidos.
- Verifique la compatibilidad del equipo. Confirme los atributos de RADIUS compatibles, la autenticación empresarial, el transporte protegido y el comportamiento de contabilidad.
- Elija las rutas de incorporación. Utilice el acceso basado en certificados para puntos de conexión administrados y un portal o perfil de itinerancia adecuado para los invitados.
- Asigne la propiedad de los certificados. Nombre al equipo responsable de la inscripción, renovación, configuración de confianza y gestión de dispositivos extraviados.
- Defina el comportamiento en caso de falla. Decida si un servicio de autenticación no disponible debe bloquear el acceso o permitir una alternativa estrictamente restringida.
- Pruebe antes de expandir. Incluya identidades rechazadas, servidores no disponibles, cambios en las políticas y registros de contabilidad incompletos.
Un servicio administrado es una alternativa a mantener servidores de autenticación por su cuenta. Nuestro Cloud RADIUS en Purple Access envía los dispositivos a la red abierta, segura o xPSK según la identidad, cada uno en su propio VLAN, y rechaza a quien abandone la empresa y tenga su cuenta deshabilitada. Nuestro Cloud RADIUS incluye un SLA de tiempo de actividad del 99.9 % en el contrato.
Para una implementación en la industria de la hospitalidad, el personal de limpieza, recepción y operaciones puede autenticarse mediante certificados de EAP-TLS entregados por MDM a través de SCEP, recibir la ubicación de VLAN por grupo de directorio y perder el acceso cuando se deshabilite su cuenta.
Comience con una instalación representativa. Confirme sus grupos, tipos de dispositivos, capacidades de cumplimiento y pruebas de fallas antes de extender la configuración a toda la infraestructura.
Purple Access combina un Cloud RADIUS administrado, autenticación de empleados basada en certificados y políticas de VLAN impulsadas por identidad en sus puntos de acceso existentes. Visite Purple Access para analizar sus grupos de usuarios, la incorporación de dispositivos y un plan de implementación práctico para su primer sitio.


