
¿Qué es Passpoint? Se explica la conexión a WiFi automática y segura
Published

Passpoint es una certificación de WiFi Alliance basada en Hotspot 2.0 que permite a un dispositivo unirse automáticamente a una red participante cuando tiene credenciales válidas, en lugar de elegir un SSID y escribir una contraseña.
Si un teléfono puede pasar de una torre móvil a otra sin pedirle que inicie sesión cada vez, ¿por qué WiFi le sigue pidiendo a los visitantes recurrentes que busquen el nombre de una red, esperen a que cargue una página web y vuelvan a autenticarse? Esa diferencia suele tratarse como algo normal. No es un límite técnico. Es lo que sucede cuando el acceso se diseña alrededor de una contraseña compartida o una página de portal, en lugar de una identidad que el dispositivo ya posee.
Tabla de contenido
- Qué es Passpoint y por qué es más seguro que los puntos de acceso abiertos
- Cómo se conecta Passpoint sin solicitar contraseña
- Cómo obtienen los dispositivos un perfil de Passpoint
- Comparativa entre Passpoint, portales cautivos y OpenRoaming
- Dónde se implementa Passpoint y qué no hace
- Decida si Passpoint se adapta a su red
Qué es Passpoint y por qué es más seguro que las zonas WiFi abiertas
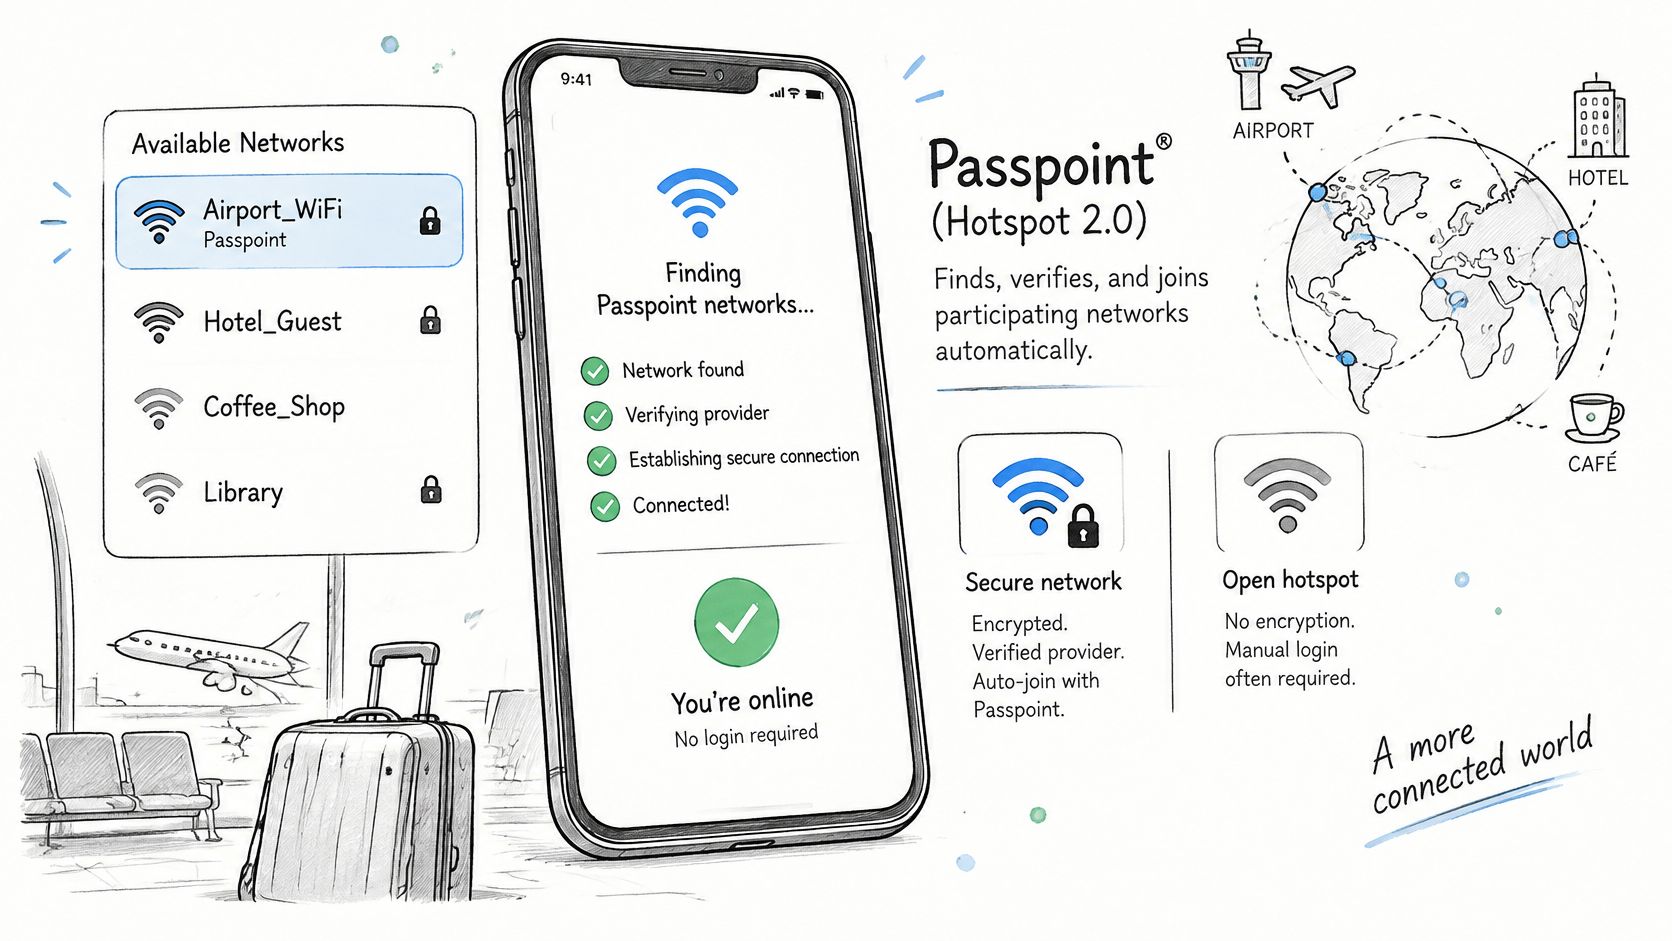
Passpoint, también llamado Hotspot 2.0, es el programa de certificación de la Wi-Fi Alliance que permite a un dispositivo buscar, verificar y unirse a una red participante de manera automática cuando cuenta con credenciales válidas. Según la descripción general de la tecnología de la Wi-Fi Alliance Passpoint, utiliza IEEE 802.11u para el descubrimiento previo a la asociación, IEEE 802.1X para la autenticación y WPA2-Enterprise o WPA3-Enterprise para el acceso cifrado.
Passpoint es una certificación de WiFi Alliance basada en Hotspot 2.0. Utiliza 802.11u para descubrir redes antes de conectarse, 802.1X para verificar la identidad, y WPA2-Enterprise o WPA3-Enterprise para cifrar el enlace.
Piénselo como una tarjeta de miembro aceptada en establecimientos asociados. Usted se registra una vez, la tarjeta permanece en su billetera y el personal de cada lugar verifica la tarjeta en lugar de pedirle que firme un libro de visitas. Un hotspot abierto funciona al revés. Usted busca la puerta correcta, vuelve a escribir una contraseña que todos comparten y repite el proceso en su próxima visita.
De dónde proviene el estándar
La Wi-Fi Alliance lanzó la Versión 1 en 2012, enfocándose inicialmente en el acceso seguro a hotspots y el roaming entre proveedores; posteriormente lanzó la Versión 2 en 2014 con registro en línea y soporte para registrar dispositivos sin SIM. Esa historia es importante porque Passpoint no se diseñó para ser una página de inicio de sesión más agradable. Se diseñó para llevar la red WiFi pública WiFi hacia un roaming basado en credenciales.
Por qué el modelo de seguridad es más sólido
Una red abierta con portal cautivo generalmente no tiene credenciales por dispositivo en la capa de WiFi. El portal puede recopilar una dirección de correo electrónico o un código tras la asociación, pero eso no prueba la identidad de cada dispositivo de la misma manera, ni cifra por sí solo el enlace inalámbrico. El Passpoint certificado utiliza 802.1X y EAP en lugar de una clave compartida, por lo que la red verifica una credencial vinculada a un dispositivo, usuario, SIM o proveedor.
La guía de seguridad de Wi-Fi Alliance Passpoint establece que Passpoint requiere Protected Management Frames (Tramas de administración protegidas), lo que ayuda a prevenir la suplantación de tramas de administración y ciertos ataques de desautenticación o suplantación de identidad. También identifica la inspección de tráfico de Capa 2, proxy ARP, la conversión de multidifusión a unidifusión y la aleatorización de claves de grupo como mecanismos que pueden reducir la exposición entre clientes en hotspots públicos.
La elección de credenciales aún cambia el resultado. EAP-TLS puede otorgar a cada dispositivo un certificado, ofrecer autenticación mutua y permitir la revocación dirigida. EAP basado en SIM vincula el acceso a las credenciales del operador móvil. Por lo tanto, la seguridad depende del tipo de credencial y del diseño del backend, y la red de retorno (backhaul) entre el hotspot y el núcleo del proveedor aún necesita protección.
Ese es también el límite que se debe tener en cuenta. Un dispositivo perdido o no asegurado puede conservar un perfil válido, y una política deficiente en el backend puede desperdiciar una autenticación sólida. El acceso automático mejora la capa de WiFi, pero no reemplaza un buen control de dispositivos ni un diseño de red adecuado. Los recintos que resuelven problemas cotidianos de rendimiento también necesitan los elementos básicos, y esta guía sobre cómo mejorar el WiFi para reuniones de video es un recordatorio útil de que la autenticación, la cobertura y el ancho de banda resuelven problemas diferentes.
Cómo se conecta Passpoint sin solicitar contraseña
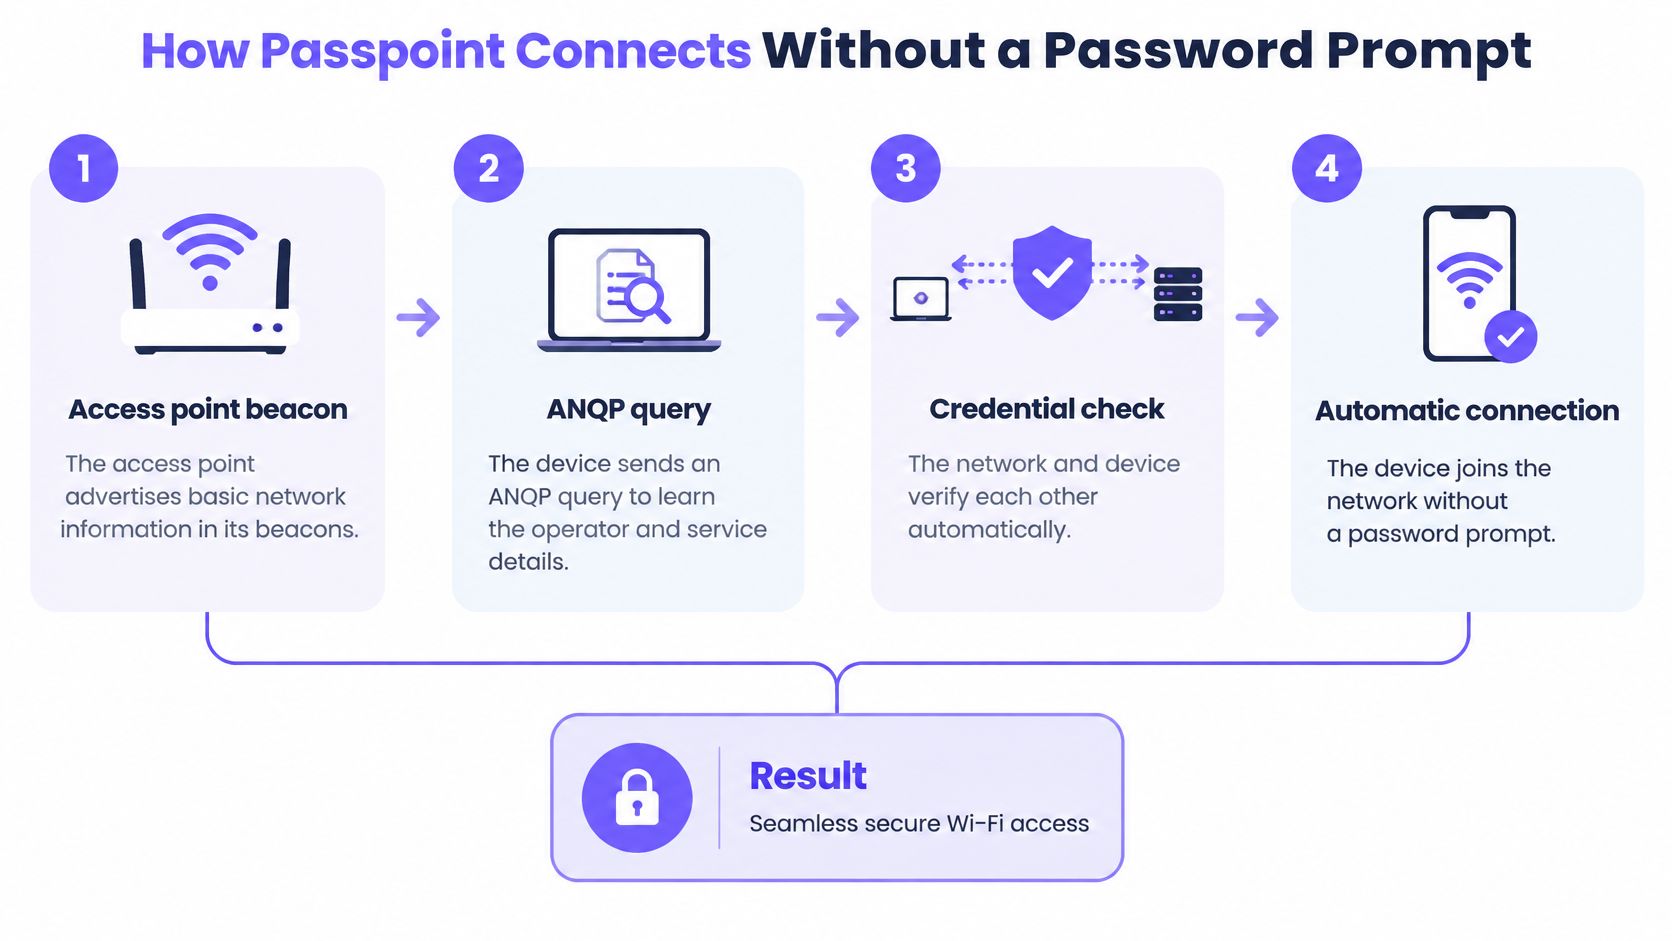
La conexión se siente instantánea porque la mayor parte del trabajo ocurre antes de la asociación. Su dispositivo pregunta cuál es la red, verifica si ya confía en ese proveedor y solo entonces se une y se autentica.
El siguiente diagrama resume la misma secuencia en cuatro etapas.
Los seis pasos en orden
- Beacon del punto de acceso: El punto de acceso anuncia información básica de la red en sus beacons. Esto le indica a un dispositivo compatible que hay más detalles disponibles antes de que se comprometa a conectarse.
- Consulta ANQP: El dispositivo envía una consulta de Access Network Query Protocol para conocer la identidad del operador, el tipo de conectividad, los socios de roaming y los servicios compatibles. Cisco describe ANQP como el mecanismo de consulta y respuesta para las capacidades de red en su nota técnica de Hotspot 2.0.
- Comparación de perfiles: El dispositivo compara esas respuestas con la suscripción aprovisionada o el perfil de credenciales que ya posee. Esto evita intentos fallidos de conexión a redes para las que no tiene permiso de uso.
- Selección de red: Si hay una coincidencia, selecciona una red elegible sin que usted tenga que elegir un SSID. Si no hay coincidencia, no inventa el acceso.
- Autenticación EAP: Ejecuta un método EAP empresarial, casi siempre EAP-TLS con un certificado de dispositivo, o EAP-TTLS con credenciales tunelizadas. Si está evaluando la autenticación por certificado frente a los métodos basados en contraseñas, esta comparación de métodos de autenticación EAP-TLS y PEAP explica las diferencias prácticas.
- Decisión de AAA y RADIUS: La red de acceso pasa la solicitud a un servicio AAA o RADIUS de origen. Ese servicio decide si el dispositivo está autorizado y qué directiva recibe.
La división entre los pasos es el punto que los lectores suelen pasar por alto. ANQP gestiona el descubrimiento. AAA gestiona el permiso. ANQP no otorga acceso y RADIUS no elige entre redes cercanas. Cada uno resuelve una mitad del problema.
El siguiente video corto explica visualmente el flujo de conexión, lo cual resulta útil si el balizamiento, la consulta y la autenticación aún le parecen un solo evento.
Error común: Un dispositivo sin un perfil válido no puede usar Passpoint solo porque el punto de acceso lo admita. Vuelve a la red WiFi ordinaria WiFi y solicita credenciales, un inicio de sesión en el portal o una contraseña compartida.
Puede verificar el resultado sin capturas de paquetes. Busque un perfil de proveedor guardado en la configuración de WiFi del dispositivo, luego salga y vuelva a ingresar. Una conexión de Passpoint que funciona se vuelve a conectar sin que aparezca primero una página de portal.
Cómo obtienen los dispositivos un perfil de Passpoint
La incorporación automática comienza con un paso de aprovisionamiento por única vez. Un dispositivo necesita un perfil o identidad antes de poder reconocer una red participante, comparar lo que esa red anuncia y presentar la credencial correcta.
Ese perfil es el insumo clave en todo el sistema. Sin él, el dispositivo no tiene nada que coincidir, ningún proveedor de confianza que seleccionar y ninguna credencial que enviar. Con él, el mismo registro se puede reutilizar en visitas posteriores en lugar de comenzar de nuevo en una página de inicio de sesión.
Comparativa de rutas de aprovisionamiento
| Ruta | Credencial | Dónde encaja |
|---|---|---|
| Registro en línea | Cuenta creada en el dispositivo durante la inscripción | Dispositivos sin SIM, incorporación de Release 2 |
| EAP basado en SIM | Credenciales SIM de operador móvil | Descarga de tráfico de operador (Carrier offload) |
| Certificado de EAP-TLS | Certificado de dispositivo emitido por el proveedor | Identidad empresarial con revocación dirigida |
| Identidad de OpenRoaming | Identidad de un proveedor de identidad participante | Roaming a través de redes participantes |
| Perfil de proveedor manual | Perfil aprovisionado en el dispositivo | Flotas gestionadas e inscripción guiada por el proveedor donde TI instala el perfil directamente |
El registro en línea exige más al usuario al principio, pero resuelve un vacío importante. Permite que un dispositivo sin SIM se registre por sí mismo, de modo que una computadora portátil o una tableta no queden excluidas solo por no tener una suscripción móvil. Después de ese primer registro, las conexiones posteriores no necesitan realizar el flujo de registro nuevamente.
EAP basado en SIM traslada el trabajo de identidad a otra parte. La credencial del operador móvil ya existe en el teléfono, lo que resulta adecuado para la descarga de tráfico del operador cuando el proveedor desea que los teléfonos aptos se trasladen a la red WiFi sin distribuir contraseñas. El lugar aún necesita el acuerdo de roaming adecuado y la ruta de backend correspondiente.
Los certificados EAP-TLS son adecuados para organizaciones que gestionan dispositivos directamente. El proveedor emite un certificado para el dispositivo, la autenticación mutua verifica ambas partes y el departamento de TI puede revocar ese certificado específico si el dispositivo se pierde o deja de prestar servicio. Para entornos con dispositivos personales y de trabajo combinados, nuestra guía sobre incorporación BYOD para redes de recintos muestra cómo las opciones de registro afectan el soporte y el control.
Una identidad de OpenRoaming proviene de un proveedor de identidad participante. El usuario se registra una vez con ese proveedor y las redes que aceptan esa identidad pueden autenticar el dispositivo cuando este llega. Un perfil de proveedor manual sigue la misma lógica a menor escala: el proveedor o el equipo de TI colocan la configuración en el dispositivo.
Qué verificar antes de depender de un perfil
El soporte de dispositivos y sistemas operativos varía, por lo que debe confirmar el soporte en los teléfonos, laptops y tabletas reales que llevan sus usuarios antes de planificar una implementación. No realice pruebas únicamente en un teléfono insignia nuevo si el personal utiliza equipos más antiguos.
También puede verificar si el aprovisionamiento funcionó. El perfil debe aparecer en la configuración de WiFi WiFi y el dispositivo debe reconectarse sin mostrar una página de portal. Tras la autenticación, los atributos de autorización de RADIUS pueden ubicar a invitados, personal y dispositivos gestionados en segmentos separados, por lo que la ruta que elija no solo afecta la conexión, sino dónde termina ubicado el dispositivo.
Comparativa de Passpoint, portales cautivos y OpenRoaming
Comience con la vista comparativa y luego utilice las notas a continuación para interpretarla.
| Aspecto | Passpoint | Portal cautivo | OpenRoaming |
|---|---|---|---|
| Cómo se conecta el dispositivo | Selección automática a partir de la información de red anunciada | Elección manual de la red y, a continuación, una página web | Automático mediante un perfil de Passpoint habilitado para OpenRoaming |
| Inicio de sesión en cada visita | No, cuando hay credenciales válidas presentes | Sí, la página del portal aparece cada vez | No, el perfil se vuelve a conectar |
| Credenciales utilizadas | Certificados, credenciales SIM o un perfil aprovisionado | Datos de invitado, cupón, inicio de sesión mediante redes sociales o código SMS | Identidad proveniente de un proveedor de identidad participante |
| Cifrado | WPA2-Enterprise o WPA3-Enterprise con 802.1X | A menudo abierta o con clave compartida, según el recinto | Hereda WPA2-Enterprise o WPA3-Enterprise de Passpoint |
| Base de estándares | IEEE 802.11u, IEEE 802.1X, Hotspot 2.0 | Autenticación web específica del proveedor | Basado en Passpoint, regulado por la Wireless Broadband Alliance |
| Recinto típico | Operadores, aeropuertos, grandes recintos | Cafés, hoteles, la mayoría del WiFi público | Roaming a través de redes participantes para usuarios registrados |
Cómo interpretar las diferencias
- Portal cautivo: El usuario se une manualmente y, luego, una página web lo detiene en cada visita para recopilar sus datos, un cupón o la aceptación de los términos.
- Passpoint: El dispositivo se conecta automáticamente una vez que cuenta con un perfil, utilizando autenticación y cifrado de nivel empresarial.
- OpenRoaming: Este es un marco de identidad creado sobre Passpoint, por lo que amplía las credenciales que aceptan las redes participantes. Nuestra explicación sobre OpenRoaming WiFi para recintos cubre cómo funciona esa federación en la práctica.
Estas opciones se complementan en lugar de competir. Un hotel, por ejemplo, puede utilizar un portal para un huésped que lo visita por primera vez y no tiene perfil, y luego ofrecer el registro de perfil para que el mismo huésped se reconecte automáticamente al día siguiente. Un cliente de un operador puede omitir el portal por completo si la credencial SIM y el acuerdo de roaming ya coinciden.
La adopción se está moviendo hacia ese modelo federado. La encuesta de la Wireless Broadband Alliance reportada por Telecoms.com encontró que en 2024, el 81% de 180 ejecutivos de la industria WiFi encuestados a nivel mundial dijeron que planeaban implementar OpenRoaming en 2025 o 2026. Considere eso como una señal de adopción, no como prueba de que cada establecimiento deba unirse a una federación ahora mismo.
Prueba de llegada: Si aparece una página de inicio de sesión en cada visita, está viendo un portal. Si el dispositivo se conecta silenciosamente con un perfil registrado, está viendo Passpoint, posiblemente con OpenRoaming detrás.
Esa sencilla prueba evita mucha confusión en las conversaciones con los proveedores. Pregunte qué credencial presenta el dispositivo, no solo si la experiencia parece fluida. Una contraseña compartida recordada también puede reconectarse automáticamente, pero no es un acceso basado en la identidad.
Dónde se implementa Passpoint y qué no hace
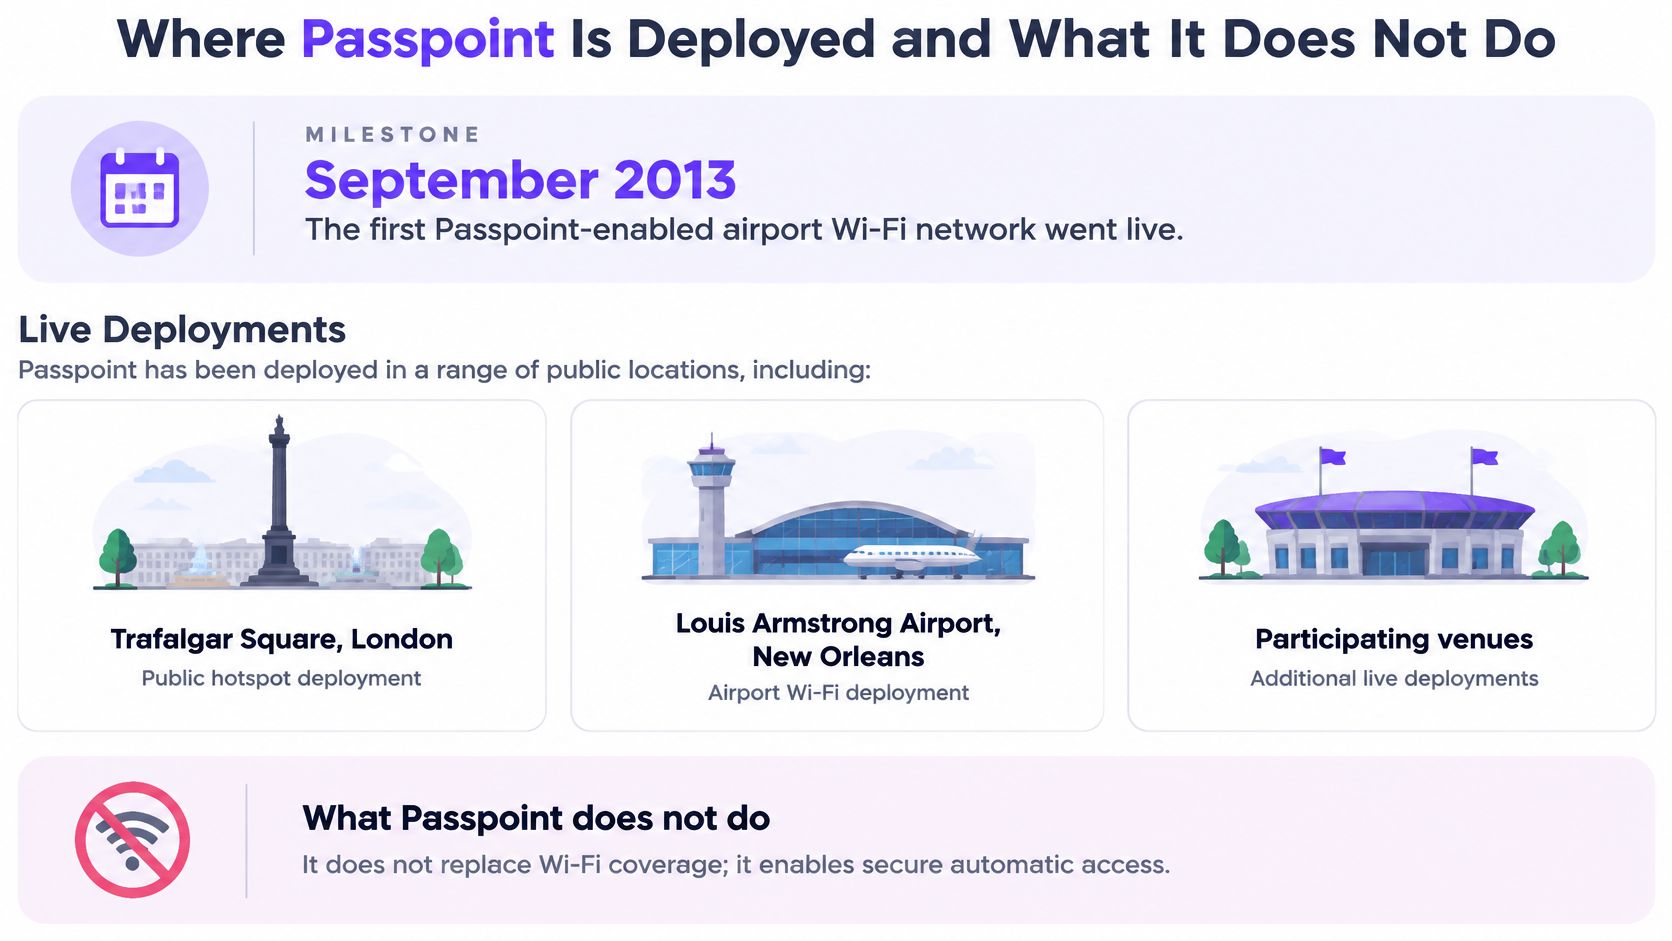
Passpoint salió del laboratorio rápidamente. El anuncio de implementación de Wi-Fi Alliance informa que la primera red WiFi de aeropuerto habilitada para Passpoint se implementó en septiembre de 2013, seguida de implementaciones que incluyen Trafalgar Square en Londres, el Aeropuerto Louis Armstrong en Nueva Orleans y el Aeropuerto John Wayne en California.
En una encuesta de la Wi-Fi Alliance asociada con el programa inicial Passpoint, el 84% de los encuestados expresó interés en el descubrimiento y la autenticación automáticos de hotspots. Durante esa fase inicial, la Alliance reportó aproximadamente 75 dispositivos cliente Passpoint. Más tarde describió que Passpoint estaba habilitado en la mayoría de los dispositivos móviles y reportó una implementación que cubría 13,000 ubicaciones en China entre restaurantes, cafeterías, supermercados y centros comerciales.
Supongamos que un viajero instala un perfil elegible antes de un viaje. El mismo teléfono puede conectarse a la red del aeropuerto al llegar y luego a la de una cafetería calle abajo, sin una página de inicio de sesión en ninguna de las paradas. El teléfono no está recordando dos contraseñas de WiFi SSID. Está comparando cada red anunciada con la información de identidad y roaming de su perfil.
Cuatro conceptos erróneos que se deben corregir
- Passpoint no es OpenRoaming: OpenRoaming es un marco de identidad creado sobre Passpoint. Passpoint puede funcionar dentro del entorno de un solo proveedor sin necesidad de esa federación más amplia.
- No funciona a partir de la nada: Debe existir un perfil aprovisionado antes de la conexión automática. El soporte únicamente en el punto de acceso no es suficiente.
- No todos los teléfonos lo admiten: El soporte del dispositivo y del sistema operativo varía. Verifique la flota de equipos y los dispositivos de invitados que espera, y mantenga una alternativa para el resto.
- No hace que una red sea inquebrantable: No protege un dispositivo robado, no corrige políticas débiles en el backend ni compensa una segmentación deficiente después de la autenticación.
Passpoint demuestra la identidad y cifra el acceso. No reemplaza a todos los portales cautivos, no repara un diseño de red deficiente ni hace que un dispositivo extraviado sea seguro.
Ese último punto es importante para las decisiones de compra. Una cafetería con visitantes en su mayoría ocasionales aún puede necesitar un portal sencillo, mientras que un aeropuerto con viajeros frecuentes y socios operadores se beneficia más del roaming automático. La respuesta correcta depende de quién regrese, qué identidades posean y qué pueda aplicar el backend.
Utilice una regla general cuando escuche una afirmación amplia. Pregunte si especifica la credencial, el cifrado y el backend. Si no puede nombrar los tres, está escuchando una etiqueta de marketing en lugar de un diseño de seguridad.
Decida si Passpoint se adapta a su red
Utilice una prueba de sí o no antes de discutir los productos. Passpoint es adecuado cuando muchos usuarios regresan, los dispositivos pueden guardar perfiles, usted necesita segmentación basada en la identidad y sus puntos de acceso son compatibles con el estándar. Si la mayoría de las respuestas son afirmativas, el acceso automático elimina el trabajo repetitivo sin renunciar al control por dispositivo.
Un portal cautivo sigue siendo más adecuado para visitantes ocasionales, dispositivos sin soporte de perfil y lugares sin proveedor de identidad. Eso no es un fallo. Un huésped por única vez que necesita diez minutos de WiFi puede estar mejor atendido con un portal claro que con un flujo de registro que nunca volverá a utilizar.
Muchos establecimientos deberían operar ambos. Mantenga el portal para visitantes ocasionales y para el primer registro, y luego permita que los clientes habituales, el personal o los residentes utilicen un perfil. La decisión no es un portal o Passpoint para todos. Se trata de qué ruta se adapta mejor a cada grupo.
Realice una prueba piloto en un sitio antes del despliegue general
Comience en un sitio, junto a la red que opera hoy, para que los usuarios actuales no se vean interrumpidos mientras realiza las pruebas. El acceso de Purple permite a los clientes probar primero la solución en un sitio al colocar opciones abiertas, seguras y de xPSK en los puntos de acceso con los que ya cuenta el sitio, evaluando luego el resultado en reportes de soporte y evidencia de auditoría antes del despliegue general.
Evalúe esa prueba piloto basándose en pruebas que pueda inspeccionar. Realice un seguimiento del éxito de las conexiones, cuente los tickets de soporte, revise los registros de autenticación y pruebe la revocación en un dispositivo que usted controle. Si un perfil revocado aún se conecta, o el personal no puede determinar qué identidad se autenticó, solucione eso antes de añadir más sitios.
También puede utilizar una sesión de diseño de 45 minutos en la que un ingeniero de red de Purple asigne sus SSID a redes abiertas, seguras y de xPSK en los puntos de acceso que usted ya posee, y conserve el plan. Eso le brinda un diseño concreto para probar en lugar de una promesa general sobre un acceso fluido.
Tres acciones para esta semana
- Confirme la compatibilidad: Verifique la compatibilidad de Passpoint en sus puntos de acceso y en los dispositivos de usuario representativos.
- Confirme la ruta de identidad: Decida si ofrecerá perfiles de proveedor, certificados, acceso basado en SIM o OpenRoaming.
- Elija un sitio piloto: Seleccione un sitio con usuarios recurrentes y una demanda de soporte medible, luego defina el éxito antes de activar cualquier función.
Si los usuarios recurrentes aún se encuentran con un portal o una contraseña compartida en cada visita, Purple Access puede ayudarle a implementar redes abiertas, seguras y de xPSK en los puntos de acceso que ya posee, con Passpoint y OpenRoaming en la red segura. Comience con la sesión de diseño de 45 minutos para mapear sus SSID actuales, conserve el plan y ponga a prueba el resultado en un sitio antes de realizar el despliegue general.


