
Passpoint क्या है? सुरक्षित स्वचालित WiFi का विवरण
Published

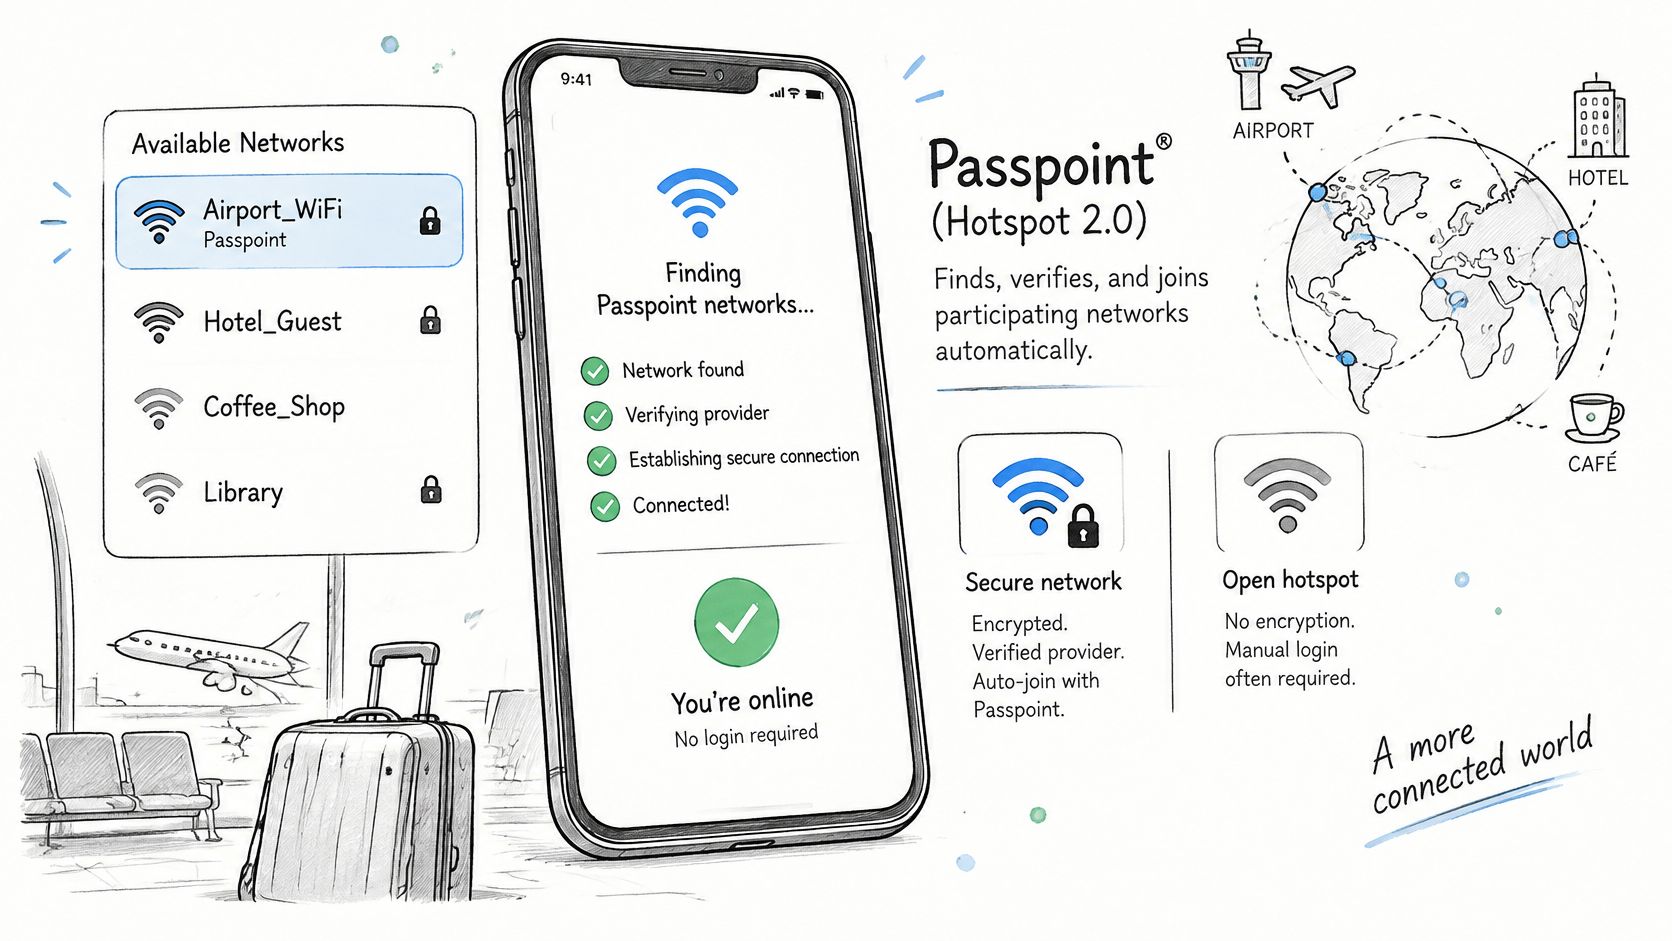
Passpoint Hotspot 2.0 पर आधारित एक WiFi Alliance प्रमाणन है जो किसी उपकरण को SSID चुनने और पासवर्ड टाइप करने के बजाय, वैध क्रेडेंशियल होने पर भाग लेने वाले नेटवर्क से स्वचालित रूप से जुड़ने की अनुमति देता है।
यदि कोई फ़ोन आपसे हर बार लॉग इन करने के लिए कहे बिना मोबाइल मस्तूलों (mobile masts) के बीच रोम कर सकता है, तो WiFi अभी भी लौटने वाले आगंतुकों से नेटवर्क का नाम खोजने, वेब पेज का प्रतीक्षा करने और खुद को फिर से साबित करने के लिए क्यों कहता है? उस अंतर को आमतौर पर सामान्य माना जाता है। यह कोई तकनीकी सीमा नहीं है। ऐसा तब होता है जब एक्सेस किसी शेयर किए गए पासवर्ड या पोर्टल पेज के बजाय ऐसे आइडेंटिटी के आसपास बनाया जाता है जो डिवाइस में पहले से मौजूद है।
विषय सूची
- Passpoint क्या है और यह ओपन हॉटस्पॉट की तुलना में अधिक सुरक्षित क्यों है
- पासवर्ड प्रॉम्प्ट के बिना Passpoint कैसे कनेक्ट होता है
- डिवाइस को Passpoint प्रोफ़ाइल कैसे मिलती है
- Passpoint, कैप्टिव पोर्टल और OpenRoaming की तुलना
- Passpoint कहाँ तैनात किया जाता है और यह क्या नहीं करता है
- तय करें कि क्या Passpoint आपके नेटवर्क के लिए उपयुक्त है
Passpoint क्या है और यह ओपन हॉटस्पॉट की तुलना में अधिक सुरक्षित क्यों है
Passpoint, जिसे Hotspot 2.0 भी कहा जाता है, Wi-Fi Alliance सर्टिफिकेशन प्रोग्राम है जो किसी डिवाइस में वैध क्रेडेंशियल होने पर उसे भाग लेने वाले नेटवर्क को स्वचालित रूप से खोजने, सत्यापित करने और उससे जुड़ने की अनुमति देता है। Wi-Fi Alliance Passpoint टेक्नोलॉजी ओवरव्यू के अनुसार, यह प्री-एसोसिएशन डिस्कवरी के लिए IEEE 802.11u, ऑथेंटिकेशन के लिए IEEE 802.1X, और एन्क्रिप्टेड एक्सेस के लिए WPA2-Enterprise या WPA3-Enterprise का उपयोग करता है।
Passpoint Hotspot 2.0 पर आधारित एक Wi-Fi Alliance प्रमाणीकरण है। यह कनेक्ट करने से पहले नेटवर्क खोजने के लिए 802.11u, पहचान की जांच के लिए 802.1X, और लिंक को एन्क्रिप्ट करने के लिए WPA2-Enterprise या WPA3-Enterprise का उपयोग करता है।
इसे एक सदस्य का कार्ड मानें जिसे भागीदार स्थानों पर स्वीकार किया जाता है। आप एक बार एनरोल करते हैं, कार्ड आपके वॉलेट में रहता है, और प्रत्येक साइट पर कर्मचारी आपसे गेस्ट बुक पर हस्ताक्षर करने के लिए कहने के बजाय कार्ड की जांच करते हैं। एक ओपन हॉटस्पॉट दूसरी तरह से काम करता है। आप सही दरवाजे की तलाश करते हैं, एक पासवर्ड फिर से टाइप करते हैं जिसे हर कोई शेयर करता है, और अपनी अगली यात्रा पर प्रक्रिया को दोहराते हैं।
मानक कहां से आया
Wi-Fi Alliance ने 2012 में रिलीज 1 पेश किया, जो शुरू में सुरक्षित हॉटस्पॉट एक्सेस और अंतर-प्रदाता (inter-provider) रोमिंग को लक्षित करता था, फिर ऑनलाइन साइनअप और नॉन-SIM डिवाइसेज को एनरोल करने के समर्थन के साथ 2014 में रिलीज 2 पेश किया। वह इतिहास महत्वपूर्ण है क्योंकि Passpoint को एक बेहतर लॉगिन पेज के रूप में डिज़ाइन नहीं किया गया था। इसे सार्वजनिक WiFi को क्रेडेंशियल-आधारित रोमिंग की ओर ले जाने के लिए डिज़ाइन किया गया था।
सुरक्षा मॉडल अधिक मजबूत क्यों है
एक ओपन कैप्टिव पोर्टल नेटवर्क में आमतौर पर WiFi लेयर पर कोई प्रति-डिवाइस क्रेडेंशियल नहीं होता है। पोर्टल एसोसिएशन के बाद एक ईमेल पता या वाउचर एकत्र कर सकता है, लेकिन यह उसी तरह से प्रत्येक डिवाइस की पहचान साबित नहीं करता है, और यह स्वयं वायरलेस लिंक को एन्क्रिप्ट नहीं करता है। प्रमाणित Passpoint साझा कुंजी के बजाय 802.1X और EAP का उपयोग करता है, इसलिए नेटवर्क किसी डिवाइस, उपयोगकर्ता, SIM या प्रदाता से जुड़े क्रेडेंशियल की जांच करता है।
WiFi Alliance Passpoint सुरक्षा मार्गदर्शन बताता है कि Passpoint के लिए Protected Management Frames की आवश्यकता होती है, जो प्रबंधन-फ़्रेम स्पूफ़िंग और कुछ डि-ऑथेंटिकेशन या प्रतिरूपण (impersonation) हमलों को रोकने में मदद करता है। यह लेयर 2 ट्रैफ़िक निरीक्षण, प्रॉक्सी ARP, मल्टीकास्ट-टू-यूनिकास्ट रूपांतरण और समूह-कुंजी रैंडमाइजेशन की भी पहचान ऐसे तंत्र के रूप में करता है जो सार्वजनिक हॉटस्पॉट पर क्लाइंट-टू-क्लाइंट एक्सपोज़र को कम कर सकते हैं।
क्रेडेंशियल का विकल्प अभी भी परिणाम बदलता है। EAP-TLS प्रत्येक डिवाइस को एक प्रमाण पत्र दे सकता है, पारस्परिक प्रमाणीकरण (mutual authentication) प्रदान कर सकता है और लक्षित निरसन (targeted revocation) की अनुमति दे सकता है। SIM-आधारित EAP मोबाइल-ऑपरेटर क्रेडेंशियल से एक्सेस को जोड़ता है। इसलिए सुरक्षा क्रेडेंशियल प्रकार और बैकएंड डिज़ाइन पर निर्भर करती है, और हॉटस्पॉट और प्रदाता कोर के बीच बैकहॉल को अभी भी सुरक्षा की आवश्यकता है।
ध्यान रखने योग्य सीमा भी यही है। एक खोया हुआ, असुरक्षित डिवाइस एक वैध प्रोफ़ाइल रख सकता है, और कमजोर बैकएंड पॉलिसी मजबूत ऑथेंटिकेशन को बेकार कर सकती है। स्वचालित एक्सेस WiFi लेयर में सुधार करती है, लेकिन यह अच्छे डिवाइस कंट्रोल या नेटवर्क डिज़ाइन की जगह नहीं लेती है। रोज़मर्रा के प्रदर्शन की समस्याओं को सुलझाने वाले स्थानों को अभी भी बुनियादी बातों की आवश्यकता होती है, और वीडियो मीटिंग के लिए WiFi को बेहतर बनाने का यह गाइड एक उपयोगी अनुस्मारक है कि ऑथेंटिकेशन, कवरेज और बैंडविड्थ अलग-अलग समस्याओं का समाधान करते हैं।
पासवर्ड प्रॉम्प्ट के बिना Passpoint कैसे कनेक्ट होता है
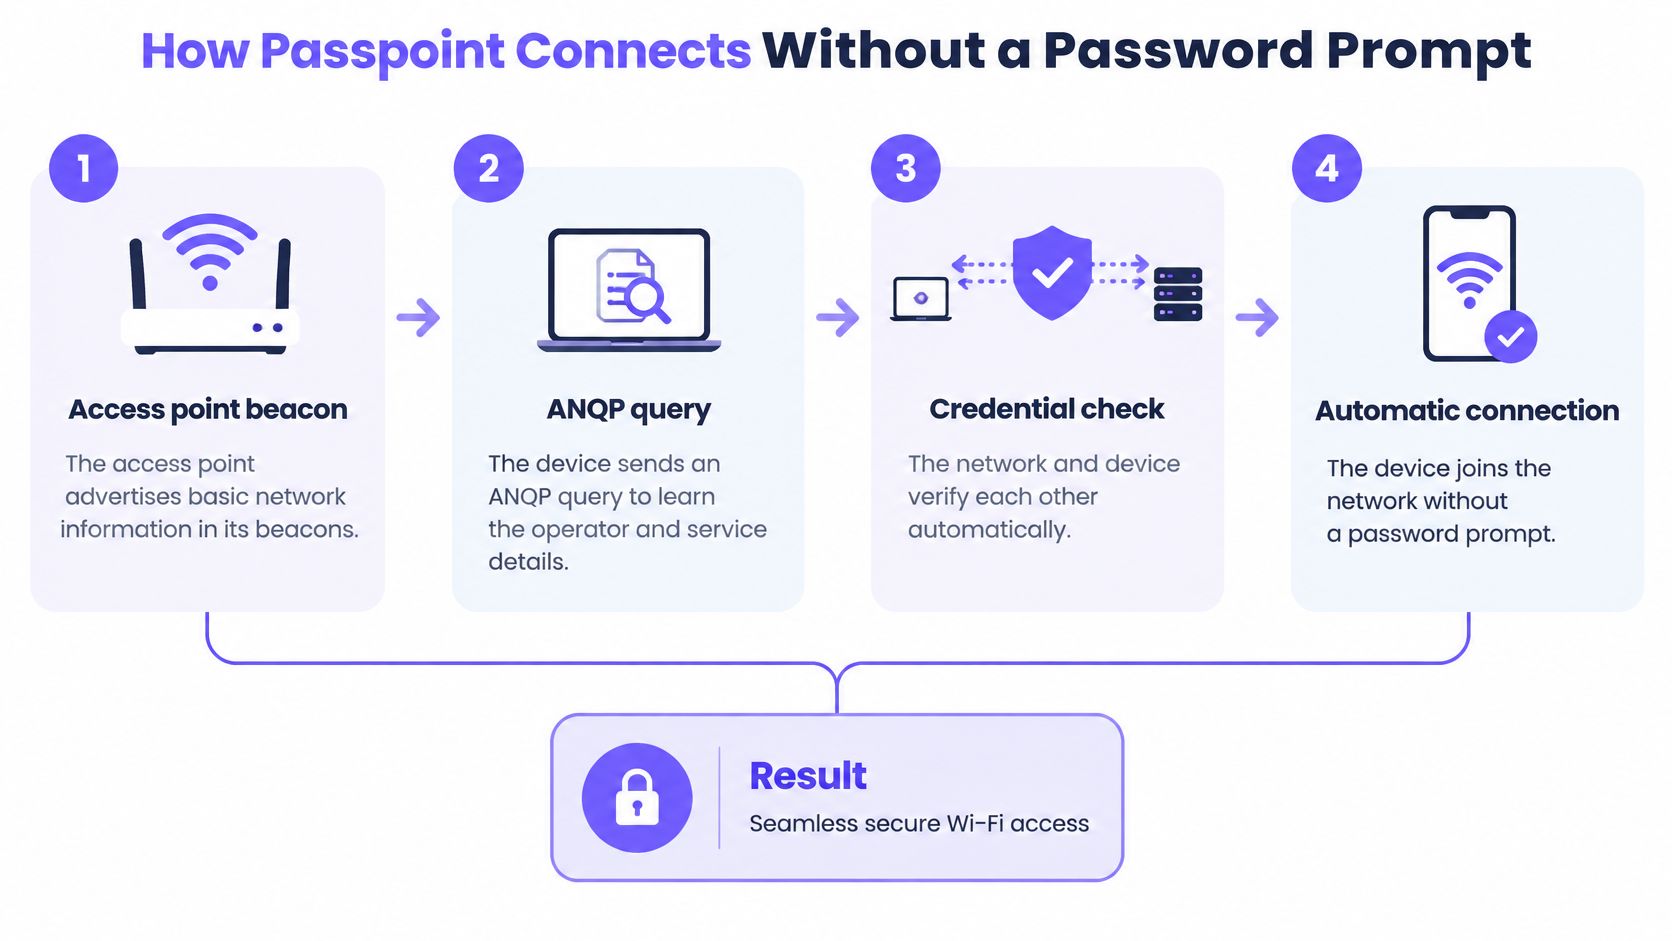
कनेक्शन तुरंत महसूस होता है क्योंकि अधिकांश कार्य एसोसिएशन से पहले होता है। आपका उपकरण पूछता है कि नेटवर्क क्या है, यह जांचता है कि क्या वह उस प्रदाता पर पहले से भरोसा करता है, और केवल तभी जुड़ता है और प्रमाणित करता है।
नीचे दिया गया आरेख उसी क्रम को चार चरणों में संक्षेप में प्रस्तुत करता है।
क्रम में छह चरण
- एक्सेस पॉइंट बीकन: एक्सेस पॉइंट अपने बीकन में बुनियादी नेटवर्क जानकारी प्रसारित करता है। यह एक संगत डिवाइस को बताता है कि कनेक्ट होने के लिए प्रतिबद्ध होने से पहले अधिक विवरण उपलब्ध हैं।
- ANQP क्वेरी: डिवाइस ऑपरेटर की पहचान, कनेक्टिविटी प्रकार, रोमिंग पार्टनर्स और समर्थित सेवाओं के बारे में जानने के लिए एक Access Network Query Protocol क्वेरी भेजता है। Cisco अपने Hotspot 2.0 तकनीकी नोट में ANQP को नेटवर्क क्षमताओं के लिए क्वेरी और प्रतिक्रिया तंत्र के रूप में वर्णित करता है।
- प्रोफाइल तुलना: डिवाइस उन उत्तरों की तुलना अपने पास पहले से मौजूद प्रोविजन किए गए सब्सक्रिप्शन या क्रेडेंशियल प्रोफाइल से करता है। यह उन नेटवर्क से जुड़ने के प्रयास (ट्रायल-एंड-एरर) को रोकता है जिनका उपयोग करने का उसे अधिकार नहीं है।
- नेटवर्क चयन: यदि कोई मिलान होता है, तो यह आपके द्वारा SSID चुने बिना एक योग्य नेटवर्क का चयन करता है। यदि कोई मिलान नहीं होता है, तो यह फर्जी एक्सेस नहीं बनाता है।
- EAP प्रमाणीकरण: यह एक एंटरप्राइज EAP विधि चलाता है, जो अक्सर डिवाइस प्रमाणपत्र के साथ EAP-TLS, या टनेल्ड क्रेडेंशियल के साथ EAP-TTLS होती है। यदि आप पासवर्ड-आधारित विधियों के विरुद्ध प्रमाणपत्र प्रमाणीकरण का मूल्यांकन कर रहे हैं, तो EAP-TLS और PEAP प्रमाणीकरण विधियों की यह तुलना व्यावहारिक फायदों और नुकसानों की व्याख्या करती है।
- AAA और RADIUS निर्णय: एक्सेस नेटवर्क अनुरोध को होम AAA या RADIUS सेवा को भेजता है। वह सेवा यह तय करती है कि डिवाइस को अनुमति दी गई है या नहीं और उसे क्या नीति मिलती है।
चरणों के बीच का विभाजन वह बिंदु है जिसे पाठक अक्सर भूल जाते हैं। ANQP खोज को संभालता है। AAA अनुमति को संभालता है। ANQP पहुँच प्रदान नहीं करता है, और RADIUS आस-पास के नेटवर्क में से चुनाव नहीं करता है। प्रत्येक समस्या के आधे हिस्से को हल करता है।
नीचे दिया गया छोटा वीडियो कनेक्शन फ़्लो को विज़ुअल रूप से समझाता है, जिससे यह समझने में मदद मिलती है कि बीकन, क्वेरी और प्रमाणीकरण अभी भी एक ही घटना की तरह प्रतीत होते हैं या नहीं।
सामान्य चूक: एक वैध प्रोफ़ाइल के बिना एक डिवाइस केवल इसलिए Passpoint का उपयोग नहीं कर सकता क्योंकि एक्सेस प्वाइंट इसका समर्थन करता है। यह साधारण WiFi पर वापस आ जाता है और क्रेडेंशियल, एक पोर्टल लॉगिन या एक साझा पासवर्ड माँगता है।
आप पैकेट कैप्चर के बिना परिणाम सत्यापित कर सकते हैं। उपकरण की WiFi सेटिंग्स में सहेजी गई प्रदाता प्रोफ़ाइल खोजें, फिर बाहर निकलें और वापस आएं। एक कार्यशील Passpoint कनेक्शन पहले पोर्टल पेज दिखाई दिए बिना फिर से कनेक्ट हो जाता है।
उपकरणों को Passpoint प्रोफ़ाइल कैसे मिलती है
स्वचालित रूप से शामिल होना एकमुश्त प्रावधान चरण के साथ शुरू होता है। किसी डिवाइस को किसी भाग लेने वाले नेटवर्क को पहचानने, वह नेटवर्क क्या विज्ञापन करता है इसकी तुलना करने और सही क्रेडेंशियल प्रस्तुत करने से पहले एक प्रोफ़ाइल या पहचान की आवश्यकता होती है।
वह प्रोफ़ाइल संपूर्ण सिस्टम में मुख्य इनपुट है। इसके बिना, डिवाइस के पास मिलान करने के लिए कुछ भी नहीं है, चुनने के लिए कोई विश्वसनीय प्रदाता नहीं है और भेजने के लिए कोई क्रेडेंशियल नहीं है। इसके साथ, लॉगिन पृष्ठ से फिर से शुरू करने के बजाय बाद के दौरों पर उसी नामांकन का पुन: उपयोग किया जा सकता है।
प्रोविजनिंग मार्गों की तुलना
| मार्ग | क्रेडेंशियल | यह कहाँ उपयुक्त बैठता है |
|---|---|---|
| ऑनलाइन साइनअप | एनरोलमेंट के दौरान डिवाइस पर बनाया गया खाता | बिना SIM वाले डिवाइस, रिलीज़ 2 ऑनबोर्डिंग |
| SIM-आधारित EAP | मोबाइल-ऑपरेटर SIM क्रेडेंशियल | करियर ऑफलोड |
| EAP-TLS प्रमाणपत्र | प्रदाता द्वारा जारी किया गया डिवाइस प्रमाणपत्र | लक्षित निरसन के साथ एंटरप्राइज पहचान |
| OpenRoaming पहचान | भाग लेने वाले पहचान प्रदाता से पहचान | भाग लेने वाले नेटवर्क में रोमिंग |
| मैनुअल प्रदाता प्रोफाइल | डिवाइस पर प्रोविजन की गई प्रोफाइल | प्रबंधित बेड़े और प्रदाता-संचालित एनरोलमेंट जहाँ IT सीधे प्रोफाइल इंस्टॉल करता है |
ऑनलाइन साइनअप शुरू में उपयोगकर्ता से सबसे अधिक मांग करता है, लेकिन यह एक महत्वपूर्ण कमी को हल करता है। यह बिना SIM वाले डिवाइस को स्वयं को नामांकित करने देता है, ताकि केवल मोबाइल सब्सक्रिप्शन न होने के कारण लैपटॉप या टैबलेट को बाहर न किया जाए। उस पहले नामांकन के बाद, बाद के कनेक्शनों को फिर से साइनअप फ़्लो की आवश्यकता नहीं होती है।
SIM-आधारित EAP पहचान के काम को कहीं और स्थानांतरित करता है। मोबाइल ऑपरेटर क्रेडेंशियल पहले से ही फोन में मौजूद होता है, जो कैरियर ऑफलोड के लिए उपयुक्त है जहाँ प्रदाता पासवर्ड दिए बिना योग्य हैंडसेट को WiFi पर ले जाना चाहता है। वेन्यू को अभी भी सही रोमिंग व्यवस्था और बैकएंड रूट की आवश्यकता होती है।
EAP-TLS सर्टिफिकेट उन संगठनों के लिए उपयुक्त हैं जो सीधे तौर पर डिवाइसों का प्रबंधन करते हैं। प्रदाता डिवाइस को एक सर्टिफिकेट जारी करता है, म्यूचुअल ऑथेंटिकेशन दोनों पक्षों की जांच करता है, और यदि डिवाइस खो जाता है या सेवा से बाहर हो जाता है तो IT उस एक सर्टिफिकेट को रद्द कर सकता है। व्यक्तिगत और कार्य डिवाइसों के मिश्रण के लिए, स्थान नेटवर्क के लिए BYOD ऑनबोर्डिंग पर हमारा मार्गदर्शन दिखाता है कि एनरोलमेंट के विकल्प सपोर्ट और कंट्रोल को कैसे प्रभावित करते हैं।
एक OpenRoaming आइडेंटिटी एक भाग लेने वाले आइडेंटिटी प्रदाता से आती है। उपयोगकर्ता उस प्रदाता के साथ एक बार एनरोल करता है, और जो नेटवर्क उस आइडेंटिटी को स्वीकार करते हैं, वे डिवाइस के आने पर उसे प्रमाणित (authenticate) कर सकते हैं। एक मैनुअल प्रदाता प्रोफ़ाइल छोटे पैमाने पर उसी तर्क का पालन करती है, जिसमें प्रदाता या IT टीम डिवाइस पर कॉन्फ़िगरेशन रखती है।
प्रोफ़ाइल पर निर्भर होने से पहले क्या जांचें
उपकरण और ऑपरेटिंग सिस्टम का समर्थन भिन्न होता है, इसलिए परिनियोजन की योजना बनाने से पहले अपने उपयोगकर्ताओं द्वारा उपयोग किए जाने वाले वास्तविक फोन, लैपटॉप और टैबलेट पर समर्थन की पुष्टि करें। यदि कर्मचारी पुराने हैंडसेट का उपयोग करते हैं तो केवल नए फ्लैगशिप फोन पर परीक्षण न करें।
आप यह भी जांच सकते हैं कि प्रोविजनिंग ने काम किया या नहीं। प्रोफ़ाइल WiFi सेटिंग्स में दिखाई देनी चाहिए, और डिवाइस को पोर्टल पेज के बिना फिर से कनेक्ट होना चाहिए। प्रमाणीकरण (authentication) के बाद, RADIUS प्राधिकरण विशेषताएँ (authorization attributes) मेहमानों, कर्मचारियों और प्रबंधित डिवाइसेज को अलग-अलग खंडों में रख सकती हैं, इसलिए आपके द्वारा चुना गया मार्ग न केवल जुड़ने को प्रभावित करता है, बल्कि यह भी प्रभावित करता है कि डिवाइस कहाँ उतरता है।
Passpoint, कैप्टिव पोर्टल और OpenRoaming की तुलना
अगल-बगल के दृश्य से शुरुआत करें, फिर इसकी व्याख्या करने के लिए नीचे दिए गए नोट्स का उपयोग करें।
| पहलू | Passpoint | कैप्टिव पोर्टल | OpenRoaming |
|---|---|---|---|
| डिवाइस कैसे कनेक्ट होता है | विज्ञापित नेटवर्क जानकारी से स्वचालित चयन | मैन्युअल नेटवर्क चयन, फिर एक वेब पेज | OpenRoaming-सक्षम Passpoint प्रोफ़ाइल के माध्यम से स्वचालित |
| प्रत्येक विज़िट पर लॉगिन | नहीं, जब वैध क्रेडेंशियल्स मौजूद हों | हाँ, पोर्टल पेज हर बार दिखाई देता है | नहीं, प्रोफ़ाइल फिर से कनेक्ट होती है |
| उपयोग किए गए क्रेडेंशियल्स | प्रमाणपत्र, SIM क्रेडेंशियल्स या प्रोविजन की गई प्रोफ़ाइल | अतिथि विवरण, वाउचर, सोशल लॉगिन या SMS कोड | भाग लेने वाले पहचान प्रदाता से पहचान |
| एन्क्रिप्शन | 802.1X के साथ WPA2-Enterprise या WPA3-Enterprise | स्थान के आधार पर, अक्सर ओपन या साझा कुंजी | Passpoint से WPA2-Enterprise या WPA3-Enterprise प्राप्त करता है |
| मानक आधार | IEEE 802.11u, IEEE 802.1X, Hotspot 2.0 | विक्रेता-विशिष्ट वेब प्रमाणीकरण | Passpoint पर निर्मित, वायरलेस ब्रॉडबैंड एलायंस द्वारा शासित |
| विशिष्ट स्थान | कैरीयर, हवाई अड्डे, बड़े स्थान | कैफे, होटल, अधिकांश सार्वजनिक WiFi | नामांकित उपयोगकर्ताओं के लिए भाग लेने वाले नेटवर्क पर रोमिंग |
अंतर को कैसे समझें
- कैप्टिव पोर्टल: उपयोगकर्ता मैन्युअल रूप से कनेक्ट होता है, फिर एक वेब पेज विवरण, वाउचर या शर्तों की स्वीकृति एकत्र करने के लिए उन्हें हर विज़िट पर रोकता है।
- Passpoint: एक बार प्रोफ़ाइल मौजूद होने पर, एंटरप्राइज ऑथेंटिकेशन और एन्क्रिप्शन का उपयोग करके डिवाइस स्वचालित रूप से कनेक्ट हो जाता है।
- OpenRoaming: यह Passpoint पर निर्मित एक आइडेंटिटी फ्रेमवर्क है, इसलिए यह विस्तार करता है कि भाग लेने वाले नेटवर्क किन क्रेडेंशियल्स को स्वीकार करते हैं। स्थानों के लिए OpenRoaming WiFi पर हमारा व्याख्याता कवर करता है कि वह फेडरेशन व्यावहारिक रूप से कैसे काम करता है।
ये विकल्प प्रतिस्पर्धा करने के बजाय एक-दूसरे के पूरक हैं। उदाहरण के लिए, एक होटल पहली बार आने वाले ऐसे अतिथि के लिए पोर्टल का उपयोग कर सकता है जिसके पास कोई प्रोफाइल नहीं है, फिर प्रोफाइल नामांकन की पेशकश कर सकता है ताकि वही अतिथि कल स्वचालित रूप से फिर से कनेक्ट हो सके। एक कैरियर ग्राहक पोर्टल को पूरी तरह से छोड़ सकता है यदि SIM क्रेडेंशियल और रोमिंग व्यवस्था पहले से मेल खाती है।
अडॉप्शन उस फ़ेडरेटेड मॉडल की ओर बढ़ रहा है। Telecoms.com द्वारा रिपोर्ट किए गए Wireless Broadband Alliance सर्वे में पाया गया कि 2024 में, वैश्विक स्तर पर सर्वेक्षित 180 WiFi उद्योग अधिकारियों में से 81% ने कहा कि वे 2025 या 2026 में OpenRoaming तैनात करने की योजना बना रहे हैं। इसे अडॉप्शन सिग्नल के रूप में देखें, न कि इस प्रमाण के रूप में कि हर स्थान को अभी किसी फ़ेडरेशन में शामिल होना चाहिए।
आगमन परीक्षण: यदि हर बार आने पर एक लॉगिन पेज दिखाई देता है, तो आप एक पोर्टल देख रहे हैं। यदि डिवाइस नामांकित प्रोफ़ाइल के साथ चुपचाप कनेक्ट होता है, तो आप Passpoint देख रहे हैं, संभवतः इसके पीछे OpenRoaming है।
वह सरल परीक्षण विक्रेता की बातचीत में बहुत सारे भ्रम को रोकता है। यह पूछें कि डिवाइस कौन सा क्रेडेंशियल प्रस्तुत करता है, न कि केवल यह कि अनुभव सुचारू लगता है या नहीं। एक याद रखा गया साझा पासवर्ड भी स्वचालित रूप से फिर से कनेक्ट हो सकता है, लेकिन यह पहचान-आधारित पहुंच नहीं है।
Passpoint कहां तैनात है और यह क्या नहीं करता है
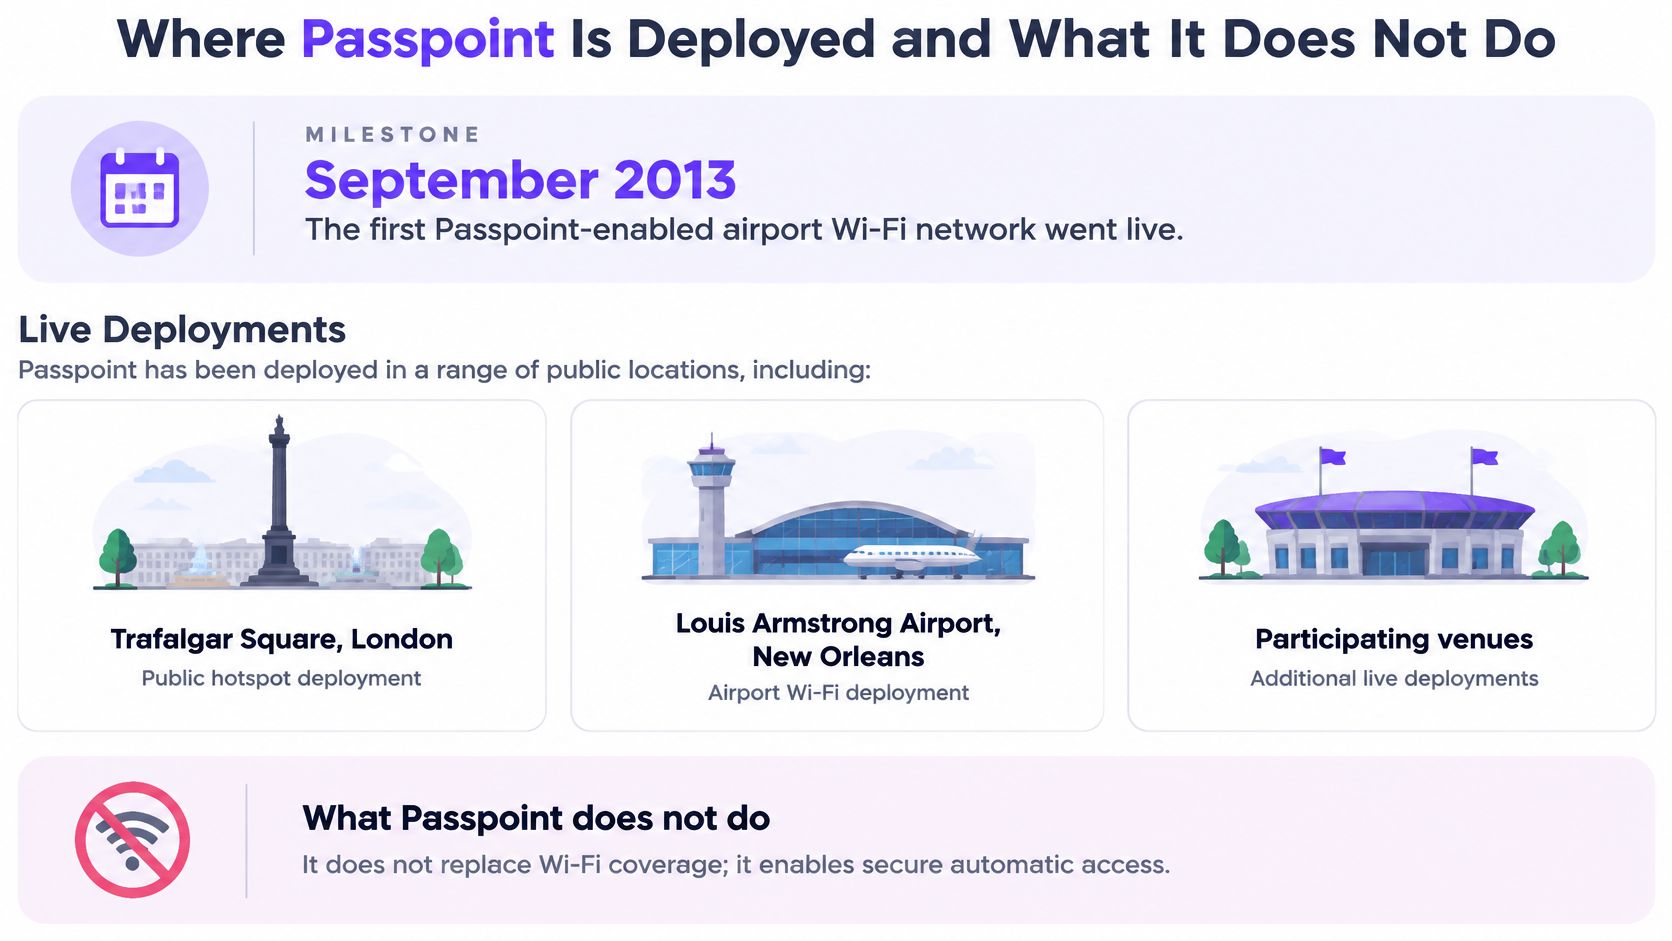
Passpoint ने प्रयोगशाला से जल्दी बाहर कदम रखा। Wi-Fi Alliance परिनियोजन घोषणा की रिपोर्ट है कि पहला Passpoint-सक्षम हवाई अड्डा WiFi नेटवर्क सितंबर 2013 में लागू किया गया था, जिसके बाद लंदन में ट्राफलगर स्क्वायर, न्यू ऑरलियन्स में लुई आर्मस्ट्रांग एयरपोर्ट और कैलिफोर्निया में जॉन वेन एयरपोर्ट सहित कई परिनियोजन हुए।
शुरुआती Passpoint प्रोग्राम से जुड़े WiFi Alliance सर्वे में, 84% उत्तरदाताओं ने ऑटोमैटिक हॉटस्पॉट डिस्कवरी और प्रमाणीकरण में रुचि व्यक्त की। उस शुरुआती चरण के दौरान, Alliance ने लगभग 75 Passpoint क्लाइंट डिवाइसों की रिपोर्ट दी थी। बाद में इसने अधिकांश मोबाइल डिवाइसों में सक्षम के रूप में Passpoint का वर्णन किया और रेस्तरां, कैफे, सुपरमार्केट और शॉपिंग मॉल में चीन में 13,000 स्थानों को कवर करने वाले परिनियोजन (deployment) की रिपोर्ट दी।
मान लीजिए कि कोई यात्री यात्रा से पहले एक पात्र प्रोफ़ाइल इंस्टॉल करता है। वही फ़ोन आगमन पर हवाई अड्डे के नेटवर्क से जुड़ सकता है, फिर किसी भी पड़ाव पर लॉगिन पेज के बिना, सड़क के नीचे एक कैफे से जुड़ सकता है। फ़ोन दो SSID पासवर्ड याद नहीं रख रहा है। यह अपनी प्रोफ़ाइल में आइडेंटिटी और रोमिंग जानकारी के खिलाफ प्रत्येक विज्ञापित नेटवर्क का मिलान कर रहा है।
सुधारने के लिए चार गलत धारणाएं
- Passpoint, OpenRoaming नहीं है: OpenRoaming एक आइडेंटिटी फ्रेमवर्क है जो Passpoint पर बनाया गया है। Passpoint उस व्यापक फेडरेशन के बिना भी एक प्रदाता के एस्टेट के भीतर काम कर सकता है।
- यह बिना किसी पूर्व सेटअप के काम नहीं करता है: स्वचालित रूप से कनेक्ट होने से पहले एक प्रोविजन्ड प्रोफ़ाइल मौजूद होनी चाहिए। केवल एक्सेस प्वाइंट में सपोर्ट होना ही काफी नहीं है।
- हर फ़ोन इसका सपोर्ट नहीं करता है: डिवाइस और ऑपरेटिंग सिस्टम का सपोर्ट अलग-अलग होता है। अपने बेड़े और अपेक्षित गेस्ट डिवाइस की जांच करें, फिर बाकी के लिए एक फ़ॉलबैक रखें।
- यह नेटवर्क को पूरी तरह से अनहैकबल नहीं बनाता है: यह चोरी हुए डिवाइस को सुरक्षित नहीं करता है, कमजोर बैकएंड पॉलिसी को ठीक नहीं करता है या ऑथेंटिकेशन के बाद खराब सेग्मेंटेशन की भरपाई नहीं करता है।
Passpoint पहचान साबित करता है और एक्सेस को एन्क्रिप्ट करता है। यह हर कैप्टिव पोर्टल को प्रतिस्थापित नहीं करता है, कमजोर नेटवर्क डिज़ाइन को ठीक नहीं करता है या किसी खोए हुए डिवाइस को सुरक्षित नहीं बनाता है।
खरीद के निर्णयों के लिए अंतिम बिंदु मायने रखता है। मुख्य रूप से एक बार आने वाले आगंतुकों वाले कैफ़े को अभी भी एक सरल पोर्टल की आवश्यकता हो सकती है, जबकि बार-बार आने वाले यात्रियों और कैरियर भागीदारों वाले हवाई अड्डे को स्वचालित रोमिंग से अधिक लाभ होता है। सही उत्तर इस बात पर निर्भर करता है कि कौन वापस आता है, वे कौन सी पहचान रखते हैं और बैकएंड क्या लागू कर सकता है।
जब आप कोई व्यापक दावा सुनते हैं तो एक व्यावहारिक नियम का उपयोग करें। पूछें कि क्या यह क्रेडेंशियल, एन्क्रिप्शन और बैकएंड का नाम बताता है। यदि यह तीनों का नाम नहीं बता सकता है, तो आप सुरक्षा डिज़ाइन के बजाय एक मार्केटिंग लेबल सुन रहे हैं।
तय करें कि क्या Passpoint आपके नेटवर्क के अनुकूल है
उत्पादों पर चर्चा करने से पहले yes-or-no परीक्षण का उपयोग करें। Passpoint तब उपयुक्त होता है जब कई उपयोगकर्ता बार-बार आते हैं, डिवाइस फ़ाइलें सहेज सकते हैं, आपको पहचान-आधारित सेगमेंटेशन की आवश्यकता होती है, और आपके एक्सेस पॉइंट मानक का समर्थन करते हैं। यदि अधिकांश उत्तर 'हाँ' हैं, तो स्वचालित एक्सेस प्रति-डिवाइस नियंत्रण को छोड़े बिना बार-बार के काम को समाप्त कर देता है।
कैप्टिव पोर्टल अभी भी कभी-कभार आने वाले आगंतुकों, बिना प्रोफाइल सपोर्ट वाले डिवाइसों और बिना किसी पहचान प्रदाता वाले वेन्यू के लिए बेहतर रूप से उपयुक्त है। यह कोई विफलता नहीं है। एक बार आने वाले अतिथि, जिसे दस मिनट के WiFi की आवश्यकता है, को उस नामांकन फ़्लो की तुलना में एक स्पष्ट पोर्टल द्वारा बेहतर सेवा दी जा सकती है जिसे वे कभी दोबारा उपयोग नहीं करेंगे।
कई स्थानों को दोनों को चलाना चाहिए। अनौपचारिक आगंतुकों और पहले नामांकन के लिए पोर्टल रखें, फिर लौटने वाले मेहमानों, कर्मचारियों या निवासियों को एक प्रोफ़ाइल का उपयोग करने दें। निर्णय सभी के लिए पोर्टल या Passpoint का नहीं है। यह इस बारे में है कि कौन सा मार्ग प्रत्येक समूह के लिए उपयुक्त है।
रोल आउट करने से पहले एक साइट का पायलट परीक्षण करें
एक साइट पर शुरुआत करें, उस नेटवर्क के बगल में जिसे आप आज चलाते हैं, ताकि परीक्षण के दौरान मौजूदा उपयोगकर्ता बाधित न हों। Purple एक्सेस ग्राहकों को पहले एक साइट पर ओपन, सुरक्षित और xPSK को एक्सेस पॉइंट्स पर रखकर समाधान साबित करने की अनुमति देता है जो साइट के पास पहले से मौजूद हैं, फिर रोल आउट करने से पहले टिकट और ऑडिट साक्ष्यों पर परिणाम का न्याय करता है।
उस पायलट का आकलन ऐसे साक्ष्यों पर करें जिनकी आप जांच कर सकें। कनेक्शन की सफलता को ट्रैक करें, सपोर्ट टिकटों की गिनती करें, प्रमाणीकरण लॉग की समीक्षा करें और आपके नियंत्रण वाले डिवाइस पर निरसन (revocation) का परीक्षण करें। यदि रद्द किया गया प्रोफाइल अभी भी जुड़ता है, या कर्मचारी यह नहीं बता सकते कि किस पहचान ने प्रमाणित किया है, तो साइटों को जोड़ने से पहले इसे ठीक करें।
आप 45-मिनट के डिज़ाइन सत्र का भी उपयोग कर सकते हैं जहाँ एक Purple नेटवर्क इंजीनियर आपके मौजूदा एक्सेस पॉइंट पर आपके SSID को ओपन, सुरक्षित और xPSK नेटवर्क पर मैप करता है, और आप योजना को अपने पास रखते हैं। यह आपको निर्बाध एक्सेस के सामान्य वादे के बजाय परीक्षण करने के लिए एक ठोस डिज़ाइन देता है।
इस सप्ताह के लिए तीन कार्य
- सपोर्ट की पुष्टि करें: अपने एक्सेस पॉइंट्स और प्रतिनिधि उपयोगकर्ता डिवाइसों पर Passpoint सपोर्ट की जांच करें।
- आइडेंटिटी रूट की पुष्टि करें: तय करें कि क्या आप प्रदाता प्रोफ़ाइल, प्रमाणपत्र, SIM-आधारित एक्सेस या OpenRoaming की पेशकश करेंगे।
- एक पायलट साइट चुनें: लौटने वाले उपयोगकर्ताओं और मापने योग्य सहायता मांग वाली एक साइट चुनें, फिर कुछ भी शुरू करने से पहले सफलता को परिभाषित करें।
यदि लौटने वाले उपयोगकर्ताओं को अभी भी हर यात्रा पर एक पोर्टल या एक साझा पासवर्ड का सामना करना पड़ता है, तो Purple Access आपको आपके स्वामित्व वाले एक्सेस पॉइंट्स पर ओपन, सुरक्षित और xPSK नेटवर्क सेट करने में मदद कर सकता है, सुरक्षित नेटवर्क पर Passpoint और OpenRoaming के साथ। अपने वर्तमान SSIDs को मैप करने के लिए 45-मिनट के डिज़ाइन सत्र के साथ शुरुआत करें, योजना बनाए रखें, और इसे रोल आउट करने से पहले एक साइट पर परिणाम का पायलट परीक्षण करें।


