
RADIUS प्रमाणीकरण क्या है? यह कैसे काम करता है और क्यों
Published
RADIUS प्रमाणीकरण यह तय करने के लिए एक केंद्रीय सर्वर का उपयोग करता है कि कोई उपयोगकर्ता या डिवाइस नेटवर्क में शामिल हो सकता है या नहीं और एक बार अंदर आने के बाद वह क्या कर सकता है, इसलिए एक एक्सेस प्वाइंट अपनी स्वयं की पासवर्ड सूची की जांच करने के बजाय उस सर्वर से पूछता है। लेकिन अगर एक लॉगिन सफल हो जाता है, तो यह कौन तय करता है कि वह डिवाइस कर्मचारियों के सिस्टम तक पहुंच सकता है, केवल अतिथि इंटरनेट एक्सेस का उपयोग कर सकता है, या अनिश्चित काल के लिए कनेक्टेड रह सकता है?
यह वह हिस्सा है जिसे एक सरल पासवर्ड-जांच विवरण छोड़ देता है। RADIUS एक नीति चैनल भी है: नेटवर्क उपकरण को कनेक्शन को व्यवहार में लाने के निर्देशों के बारे में जानकारी मिलती है, न कि केवल इसे अनुमति देने के बारे में।
विषय सूची
- RADIUS का क्या अर्थ है और इसे क्यों बनाया गया था
- RADIUS लॉगिन कैसे काम करता है, चरण दर चरण
- मजबूत डिवाइस पहचान के लिए EAP-TLS और प्रमाणपत्र
- RADIUS विशेषताएं जो नेटवर्क एक्सेस तय करती हैं
- सामान्य RADIUS उपयोग के मामले और प्रत्येक क्या तय करता है
- सीमाएं और गलतफहमियां जिनसे बचना चाहिए
- तय करें कि क्या RADIUS आपके नेटवर्क के लिए उपयुक्त है
RADIUS का क्या अर्थ है और इसे क्यों बनाया गया था
RADIUS का अर्थ Remote Authentication Dial-In User Service है। तकनीकी रूप से, यह स्वयं सर्वर के बजाय संदेशों के आदान-प्रदान के नियमों का एक साझा सेट, यानी एक प्रोटोकॉल है। एक RADIUS सर्वर उन नियमों को लागू करता है और पहुंच संबंधी निर्णय लेता है।
वायरलेस एक्सेस पॉइंट्स, ऑफिस स्विच और रिमोट-एक्सेस गेटवे वाले संगठन पर विचार करें। यदि प्रत्येक डिवाइस अपने स्वयं के क्रेडेंशियल्स को बनाए रखता है, तो किसी के शामिल होने या बाहर जाने पर प्रशासकों को अलग-अलग सूचियों को अपडेट करना होगा। उन निर्णयों को केंद्रीकृत करने से उपकरणों को पूछने के लिए एक सामान्य स्थान मिलता है।
वह समस्या एंटरप्राइज WiFi से भी पुरानी है। RADIUS के इतिहास के अनुसार, लिविंगस्टन एंटरप्राइजेज ने एक शुरुआती इंटरनेट बैकबोन, NSFNET तक पहुंच को नियंत्रित करने से जुड़े मेरिट नेटवर्क अनुरोध के उत्तर में 1991 में यह प्रोटोकॉल विकसित किया था। डायल-अप सर्वर स्वतंत्र क्रेडेंशियल बनाए रखने के बजाय एक साझा प्रमाणीकरण सर्वर से परामर्श कर सकते थे।
साझा की गई अतिथि सूची
कई प्रवेश द्वारों वाले किसी स्थल के बारे में सोचें। प्रत्येक द्वार पर एक बाउंसर होता है, लेकिन प्रत्येक बाउंसर एक ही अतिथि सूची से परामर्श करता है। सूची बैकस्टेज एक्सेस से साधारण प्रवेश में अंतर भी कर सकती है, जबकि स्थल यह रिकॉर्ड करता है कि किसने प्रवेश किया और किसने छोड़ा।
RADIUS उन जिम्मेदारियों को AAA में विभाजित करता है:
- Authentication (प्रमाणीकरण) यह स्थापित करता है कि उपयोगकर्ता या उपकरण कौन है।
- Authorization (प्राधिकरण) यह निर्धारित करता है कि वह किन सेवाओं और नेटवर्क संसाधनों का उपयोग कर सकता है।
- Accounting (अकाउंटिंग) सेशन की गतिविधियों को रिकॉर्ड करता है, जिसमें कनेक्शन और डिस्कनेक्शन की घटनाएं शामिल हैं।
यह चित्र एक्सेस का अनुरोध करने वाले डिवाइस और यह तय करने वाले सर्वर के बीच के अंतर को दर्शाता है कि इसकी अनुमति दी जाए या नहीं।
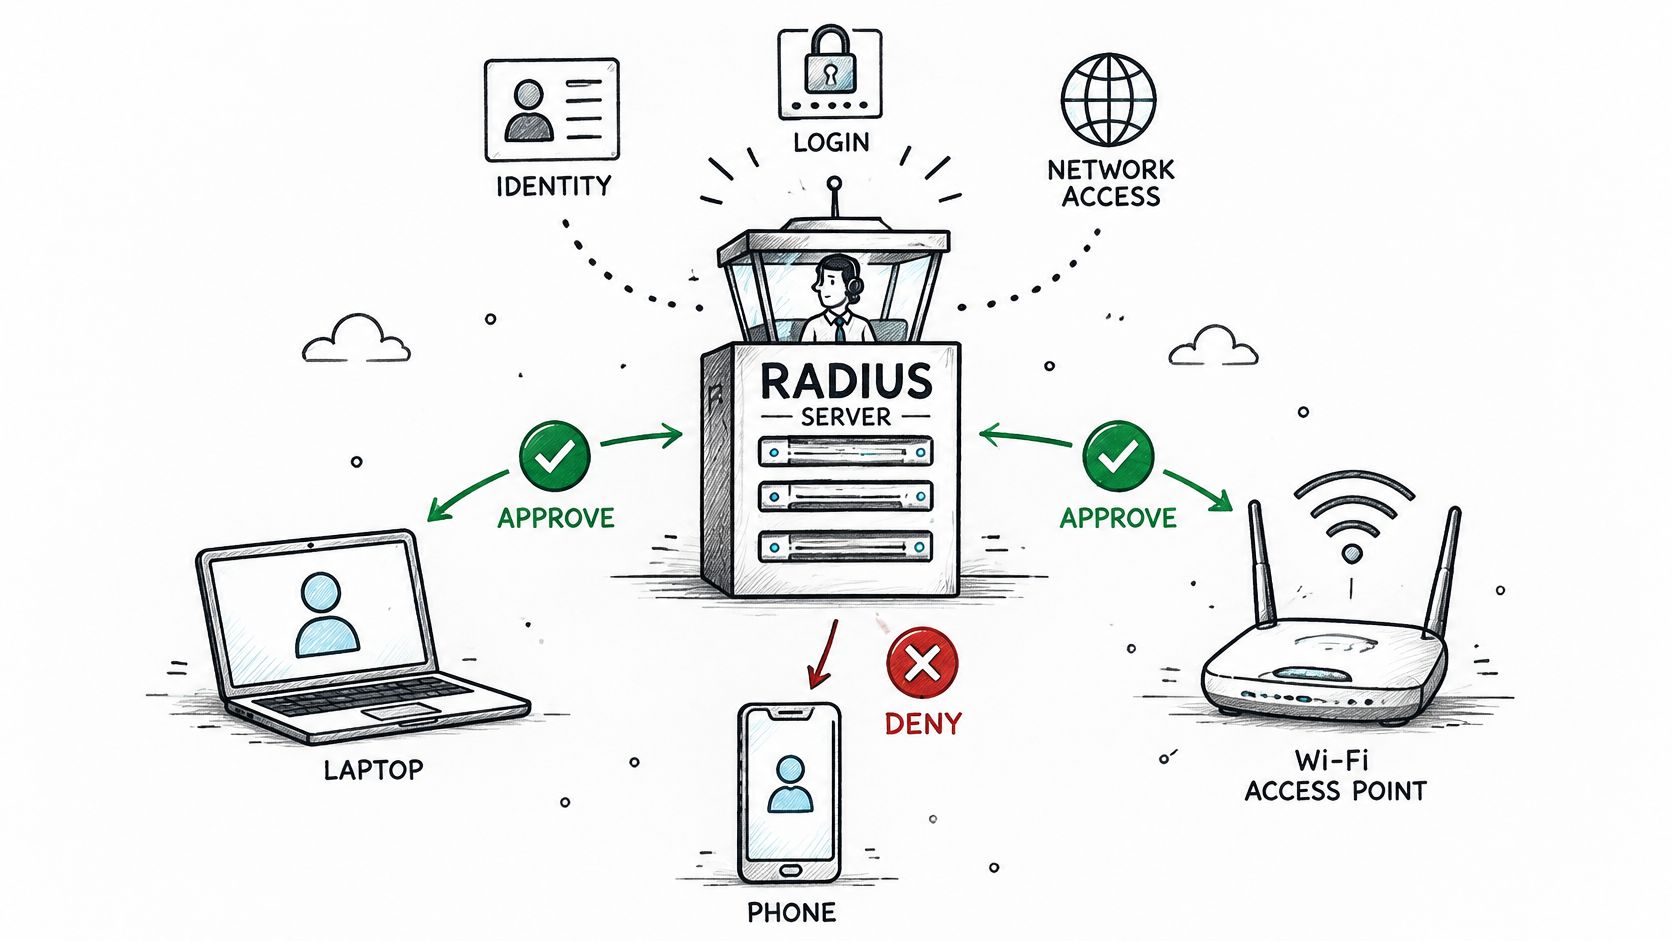
परिणाम को लागू करने वाले उपकरण को Network Access Server, या NAS कहा जाता है। नाम के बावजूद, यह एक एक्सेस प्वाइंट, स्विच, वायरलेस कंट्रोलर या वर्चुअल प्राइवेट नेटवर्क गेटवे हो सकता है।
भौतिक कनेक्टिविटी और पहचान नियंत्रण का समन्वय करने वाली टीमों के लिए, सर्न टियर रिसोर्सेज का ब्रॉडबैंड परिनियोजन और रखरखाव एक प्रासंगिक बुनियादी ढांचा संसाधन है। जिम्मेदारियों को अलग रखें: कनेक्टिविटी स्थापित करना और उसका रखरखाव करना, यह परिभाषित करने के समान कार्य नहीं है कि इसका उपयोग कौन कर सकता है।
RADIUS एंटरप्राइज़ WiFi, रिमोट एक्सेस और वायर्ड-पोर्ट सुरक्षा में मूलभूत बना हुआ है क्योंकि प्रशासक विक्रेताओं के बीच एक सामान्य प्रोटोकॉल का उपयोग करते हुए पहचान के निर्णयों को उन उपकरणों से अलग कर सकते हैं जो उन्हें लागू करते हैं।
RADIUS लॉगिन कैसे काम करता है, चरण-दर-चरण
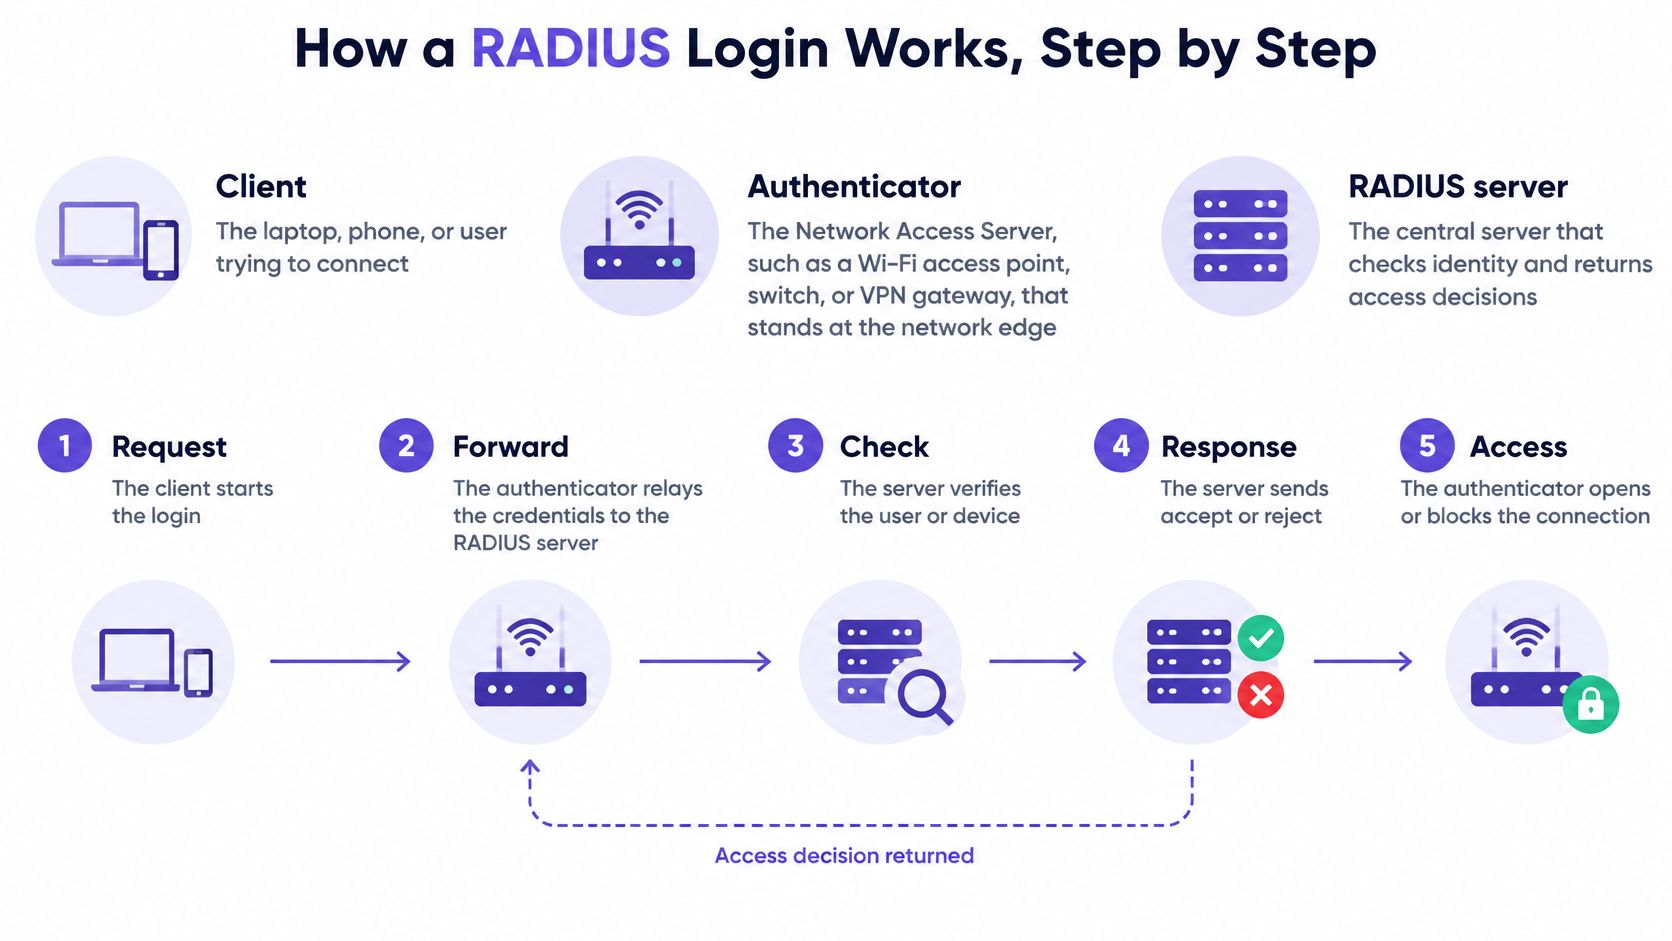
प्रतिभागियों को अलग करके शुरुआत करें:
- एंडपॉइंट या सप्लीकेंट का अर्थ एक्सेस का अनुरोध करने वाला लैपटॉप, फोन या ऑथेंटिकेशन सॉफ़्टवेयर है।
- ऑथेंटिकेटर का अर्थ NAS है जो कनेक्शन को नियंत्रित करता है।
- ऑथेंटिकेशन सर्वर का अर्थ RADIUS सर्वर है जो पहचान और नीति का मूल्यांकन करता है।
यहाँ नामकरण से जुड़ा एक भ्रम हो सकता है। प्रोटोकॉल डॉक्यूमेंटेशन में, RADIUS क्लाइंट आमतौर पर NAS होता है, न कि कर्मचारी का लैपटॉप। लैपटॉप वह एंडपॉइंट है जो कनेक्ट करने का प्रयास कर रहा है।
यह आरेख उन भूमिकाओं का एक सरलीकृत दृश्य प्रदान करता है।
अनुरोध और प्रतिक्रिया का पालन करें
पारंपरिक UDP परिनियोजन के लिए, Wireshark RADIUS संदर्भ ऑथेंटिकेशन और ऑथराइजेशन के लिए UDP 1812 और अकाउंटिंग के लिए UDP 1813 की पहचान करता है। UDP, यूजर डेटाग्राम प्रोटोकॉल, स्थायी ट्रांसपोर्ट कनेक्शन स्थापित किए बिना व्यक्तिगत नेटवर्क संदेशों को ले जाता है।
एंडपॉइंट एक्सेस के लिए अनुरोध करता है। उदाहरण के लिए, एक लैपटॉप एंटरप्राइज WiFi से कनेक्ट होता है, और प्रमाणक (authenticator) पहचान विनिमय (identity exchange) शुरू करता है। जब तक प्रमाणीकरण जारी रहता है, तब तक सामान्य नेटवर्क एक्सेस नियंत्रित रहती है।
NAS एक Access-Request भेजता है। यह प्रमाणीकरण जानकारी और कनेक्शन संदर्भ को RADIUS प्रमाणीकरण एंडपॉइंट पर फॉरवर्ड करता है। यह अनुरोध एक्सेस मांगने वाले व्यक्ति या डिवाइस और कनेक्शन को संभालने वाले नेटवर्क उपकरण दोनों की पहचान करता है।
सर्वर साक्ष्यों की जांच करता है। प्रमाणीकरण विधि के आधार पर, यह किसी डायरेक्टरी से परामर्श कर सकता है, सर्टिफिकेट ट्रस्ट को मान्य कर सकता है, या टोकन सेवा का उपयोग कर सकता है। डायरेक्टरी एक पहचान डेटाबेस है, जरूरी नहीं कि वह खुद RADIUS सर्वर ही हो।
एक चैलेंज बातचीत को आगे बढ़ाता है। जब विधि को इसकी आवश्यकता होती है, तो एक Access-Challenge दूसरे प्रमाणीकरण एक्सचेंज के लिए पूछता है। इसका स्वचालित रूप से यह अर्थ नहीं है कि किसी व्यक्ति को एक अतिरिक्त कोड टाइप करना होगा।
सर्वर एक निर्णय लौटाता है। Access-Accept एक्सेस की अनुमति देता है और इसमें नीति फ़ील्ड शामिल हो सकते हैं। Access-Reject प्रयास को अस्वीकार कर देता है।
प्रमाणक (authenticator) प्रतिक्रिया को लागू करता है। यह नियंत्रित कनेक्शन को खोलता है और समर्थित निर्देशों को लागू करता है, जैसे कि नेटवर्क-सेगमेंट प्लेसमेंट। इस प्रवाह में, NAS स्वतंत्र रूप से पहचान को मंजूरी देने के बजाय सर्वर के निर्णय को लागू करता है।
अकाउंटिंग सत्र का रिकॉर्ड रखती है। अलग-अलग संदेश सत्र के प्रारंभ, अंतरिम अपडेट और समाप्ति की घटनाओं की रिपोर्ट करते हैं। ये रिकॉर्ड प्रशासकों को एक सफल लॉगिन और एक ऐसे कनेक्शन के बीच अंतर करने में मदद करते हैं जो सक्रिय रहा।
ट्रबलशूटिंग नियम: क्रेडेंशियल्स बदलने से पहले अंतिम सफल एक्सचेंज का पता लगाएं। जो रिक्वेस्ट कभी सर्वर तक नहीं पहुंचती, वह रिजेक्ट की गई आइडेंटिटी से एक अलग समस्या है।
सीक्वेंस को फॉलो करने के लिए Wireshark के radius डिस्प्ले फ़िल्टर या NAS प्रमाणीकरण लॉग का उपयोग करें। अनुरोध, प्रतिक्रिया और सत्र संदर्भ का मिलान करें; जांचें कि क्या NAS ने केवल स्वीकार संदेश पर रुकने के बजाय लौटाई गई नीति लागू की है।
एक्सचेंज के दृश्य विवरण (visual walkthrough) के लिए, इस साथ दिए गए वीडियो का उपयोग करें।
मजबूत डिवाइस पहचान के लिए EAP-TLS और प्रमाण पत्र
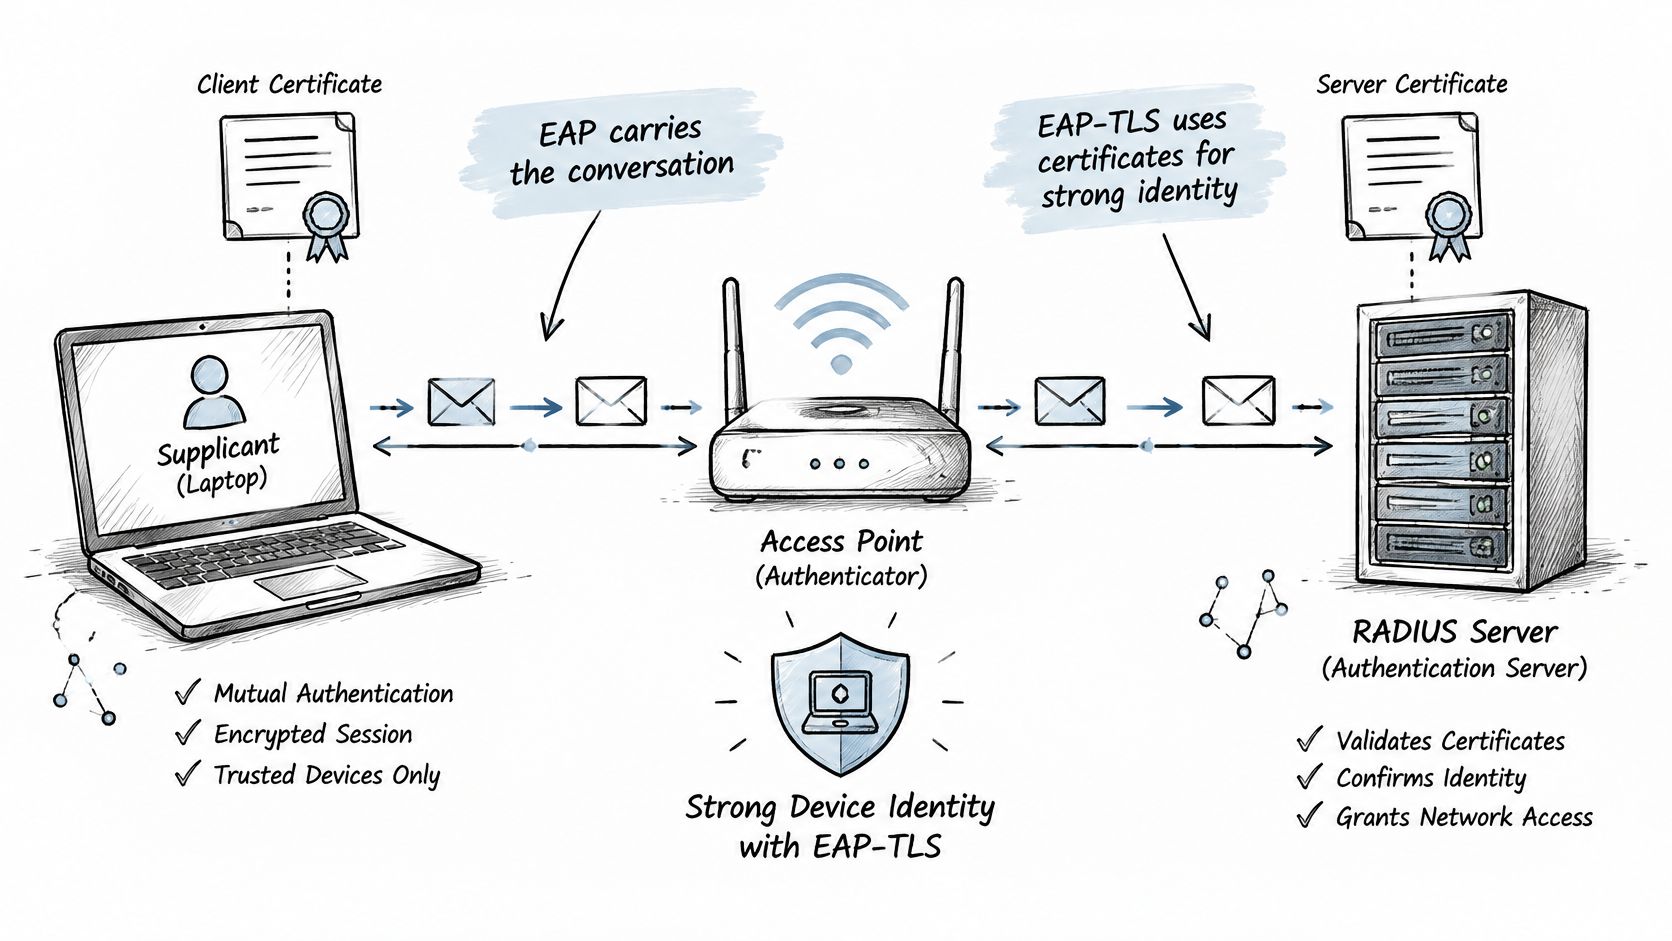
Extensible Authentication Protocol, या EAP, ऑथेंटिकेशन कन्वर्सेशन को ले जाने का एक ढांचा है। एंटरप्राइज WiFi और वायर्ड 802.1X, पोर्ट-आधारित एक्सेस-कंट्रोल मानक पर, ऑथेंटिकेटर उस कन्वर्सेशन को RADIUS EAP-Message एट्रिब्यूट्स के अंदर सर्वर पर रिले करता है।
एक्सेस पॉइंट को खुद हर ऑथेंटिकेशन विधि को लागू करने की आवश्यकता नहीं है। इसका काम एक्सचेंज को रिले करना और परिणाम को लागू करना है।
EAP-TLS आपसी प्रमाणीकरण के लिए प्रमाणपत्रों के साथ ट्रांसपोर्ट लेयर सिक्योरिटी का उपयोग करता है। डिवाइस अपने प्रमाणपत्र की निजी कुंजी के कब्जे को साबित करता है, जबकि डिवाइस सर्वर को भी सत्यापित करता है। RFC एडिटर के EAP विनिर्देशों में प्रमाणपत्र-आधारित प्रमाणीकरण का वर्णन किया गया है और यह भी बताया गया है कि कैसे प्रामाणिक पहचान प्राधिकरण और लेखांकन को सूचित कर सकती है।
यह आरेख उस एक्सचेंज में भाग लेने वाले एंडपॉइंट, एक्सेस प्वाइंट और प्रमाणीकरण सर्वर को दर्शाता है।
प्रमाणपत्रों के लिए एक स्वामी की आवश्यकता होती है
एक सर्टिफिकेट किसी आइडेंटिटी को पब्लिक क्रिप्टोग्राफिक की (key) से बांधता है। संबंधित प्राइवेट की (key) संरक्षित रहनी चाहिए; केवल किसी सर्टिफिकेट फाइल को कॉपी करना ही डिवाइस का प्रतिरूपण (impersonate) करने के लिए पर्याप्त नहीं होना चाहिए।
साझा-पासवर्ड वाले WiFi के विपरीत, EAP-TLS को किसी सामान्य कर्मचारी पासवर्ड की आवश्यकता नहीं होती है। हालांकि, इसके लिए एक प्रबंधित public key infrastructure, या PKI की आवश्यकता होती है, जो प्रमाणपत्र जारी करता है और विश्वास बनाए रखता है।
डिप्लॉयमेंट में जीवनचक्र को शामिल करें:
- प्रमाणपत्र स्वचालित रूप से जारी करें। मोबाइल डिवाइस मैनेजमेंट, या MDM का उपयोग Simple Certificate Enrollment Protocol, SCEP, या किसी समर्थित एनरोलमेंट कनेक्टर के साथ करें।
- प्रमाणपत्र और नेटवर्क प्रोफ़ाइल को एक साथ इंस्टॉल करें ताकि डिवाइस जान सकें कि किस सर्वर पहचान पर भरोसा करना है।
- समाप्ति से पहले नवीनीकृत करें, उन डिवाइसों के लिए भी जो कार्यालय से दूर लंबा समय बिताते हैं।
- हानि, सेवानिवृत्ति या एक्सेस-नीति में बदलाव के बाद क्रेडेंशियल रद्द करें, और सुनिश्चित करें कि प्रमाणीकरण सेवा निरसन की जांच करती है।
- ट्रस्ट स्टोर को बनाए रखें, जो विश्वसनीय प्रमाणपत्र प्राधिकरणों और सर्वर-सत्यापन सेटिंग्स की डिवाइस सूची है।
पासवर्ड-आधारित विकल्प के लिए, ऑनबोर्डिंग विधि चुनने से पहले EAP-TLS और PEAP की तुलना करें।
समाप्त हो चुके प्रमाणपत्र आउटेज का कारण बन सकते हैं। प्रमाणपत्र के पहचान फ़ील्ड, Subject Alternative Name की गलत मैपिंग किसी डिवाइस को गलत नीति से जोड़ सकती है। एक अगम्य सर्वर या अत्यधिक अनुमत फॉलबैक व्यवधान या अनपेक्षित एक्सेस उत्पन्न कर सकता है।
मजबूत डिवाइस पहचान जीवनचक्र प्रबंधन पर निर्भर करती है, न कि केवल एक कॉन्फ़िगरेशन मेनू में EAP-TLS का चयन करने पर।
नेटवर्क एक्सेस तय करने वाले RADIUS गुण
VLAN-placement संबंधी विशेषताएं दर्शाती हैं कि RADIUS केवल एक लॉगिन जांच से कहीं अधिक क्यों है। एक virtual local area network, या VLAN, एक तार्किक (logical) नेटवर्क सेगमेंट है: कर्मचारी और अतिथि भिन्न नेटवर्क पहुंच प्राप्त करते हुए भी एक ही एक्सेस इन्फ्रास्ट्रक्चर का उपयोग कर सकते हैं।
एट्रिब्यूट्स RADIUS संदेशों के अंदर लेबल वाले फ़ील्ड होते हैं। वे ऑथेंटिकेशन इनपुट, कनेक्शन संदर्भ, और ऑथराइजेशन परिणाम ले जाते हैं; RADIUS विनिर्देश एक्स्टेंसिबल एट्रिब्यूट तंत्र को परिभाषित करता है जो उन नीति आदान-प्रदान को संभव बनाता है।
मुख्य RADIUS गुण और वे क्या नियंत्रित करते हैं
ये सांकेतिक कॉन्फ़िगरेशन वैल्यूज हैं, न कि आवश्यक डिफ़ॉल्ट। गेस्ट-सेशन उदाहरण सार्वभौमिक अवधि निर्धारित करने के बजाय टाइमआउट नियम को व्यक्त करता है।
| Attribute | यह क्या ले जाता है | उदाहरण मान | एक्सेस पर प्रभाव |
|---|---|---|---|
| User-Name | प्रस्तुत पहचान | jsmith@example.com | पहचान करता है कि किसकी नीति लागू होती है |
| EAP-Message | ऑथेंटिकेशन एक्सचेंज पैकेट्स | EAP-TLS हैंडशेक डेटा | ऑथेंटिकेशन बातचीत को ले जाता है |
| Message-Authenticator | पैकेट अखंडता जांच | HMAC मान | आवश्यकता पड़ने और मान्य होने पर फर्जी उत्तरों को अस्वीकार करने में मदद करता है |
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | VLAN प्लेसमेंट | VLAN, Ethernet, स्टॉफ VLAN आइडेंटिफायर | डिवाइस को कॉन्फ़िगर किए गए स्टाफ VLAN पर रखता है |
| Session-Timeout | सेकंड में अधिकतम सेशन की अवधि | गेस्ट-सेशन की अवधि सेकंड में परिवर्तित की गई | उदाहरण के तौर पर आठ घंटे के गेस्ट सेशन को समाप्त करता है |
| Filter-Id | डिवाइस-लोकल फ़िल्टर या नीति का नाम | guest-limited | लागू करने वाले डिवाइस पर कॉन्फ़िगर किए गए प्रतिबंधों को चुनता है |
| Calling-Station-Id | क्लाइंट MAC एड्रेस | AA:BB:CC:DD:EE:FF | सेशन को रिपोर्ट किए गए डिवाइस एड्रेस के साथ जोड़ता है |
| NAS-IP-Address या NAS-Identifier | अनुरोध करने वाला नेटवर्क उपकरण | NAS-Identifier के रूप में ap-floor2 | साइट-विशिष्ट नियमों के लिए संदर्भ प्रदान करता है |
| Acct-Session-Id | अकाउंटिंग सेशन आइडेंटिफायर | 1A2B3C4D | स्टार्ट, इंटरिम और स्टॉप रिकॉर्ड्स को लिंक करता है |
HMAC का अर्थ है हैश-बेस्ड मैसेज ऑथेंटिकेशन कोड, एक की-आधारित इंटीग्रिटी चेक। यह ट्रांसपोर्शन को एन्क्रिप्ट करने का विकल्प नहीं है।
इस तालिका को पढ़ते समय कई अंतर महत्वपूर्ण हैं। User-Name दावा की गई पहचान की पुष्टि करता है, लेकिन प्रमाणीकरण विधि प्रमाण प्रदान करती है। Calling-Station-Id डिवाइस का संदर्भ प्रदान करता है, लेकिन रिपोर्ट किया गया हार्डवेयर एड्रेस स्वयं में एक मजबूत पहचान प्रमाण नहीं है।
VLAN प्लेसमेंट के लिए, उपकरण द्वारा अपेक्षित पूर्ण टनल-विशेषता संयोजन भेजें। लक्ष्य VLAN पहले से मौजूद होना चाहिए और प्रासंगिक नेटवर्क पथों के माध्यम से पहुंचने योग्य होना चाहिए; इसका पहचानकर्ता प्राप्त करने से सेगमेंट का निर्माण नहीं होता है।
Filter-Id किसी पॉलिसी का नाम तय करता है, न कि आवश्यक रूप से स्वयं प्रतिबंधों को वहन करता है। बैंडविड्थ कैप केवल तभी लागू होती है जब लागू करने वाला उपकरण उस पॉलिसी को सपोर्ट करता है और सही ढंग से मैप करता है।
एक Access-Accept इस बात का प्रमाण नहीं है कि इच्छित प्रतिबंध लागू किए गए थे। NAS पर परिणामी VLAN, फ़िल्टर और सेशन व्यवहार को सत्यापित करें।
अकाउंटिंग ऑडिट ट्रेल को जोड़ती है। कनेक्शन घटनाओं में किसी सेशन आइडेंटिफायर को मिलाना जांचकर्ताओं को एक ही आइडेंटिटी से अलग-अलग विज़िट की पहचान करने में मदद करता है।
विशेषताओं के साथ NAS परिभाषाओं, साझा रहस्यों (shared secrets), पुनः प्रयासों और लेखांकन वितरण का परीक्षण करें। अनुपलब्ध प्राधिकरण फ़ील्ड या अधूरे लॉग वाले एक सफल पहचान जांच से प्रशासकों को लॉगिन परिणाम के सुझाव की तुलना में बहुत कम नियंत्रण मिलता है।
सामान्य RADIUS उपयोग के मामले और प्रत्येक क्या तय करता है
एक साझा RADIUS सेवा विभिन्न डिप्लॉयमेंट्स का समर्थन कर सकती है, बशर्ते एडमिनिस्ट्रेटर प्रत्येक के लिए सही ऑथेंटिकेशन विधि और पॉलिसी परिभाषित करें।
सामान्य RADIUS परिनियोजन और वे क्या तय करते हैं
| उपयोग का मामला (Use case) | लागू करने वाला डिवाइस | RADIUS क्या तय करता है | सामान्य विधि |
|---|---|---|---|
| स्टाफ WiFi | एक्सेस पॉइंट या कंट्रोलर | डिवाइस को स्वीकार करता है और स्टाफ VLAN का चयन करता है | EAP-TLS या PEAP-MSCHAPv2 |
| गेस्ट WiFi | कैप्टिव पोर्टल के साथ एक्सेस पॉइंट | साइन-इन के बाद एक्सेस प्रदान करता है और सत्र सीमाएं लागू करता है | वेब लॉगिन या Passpoint/OpenRoaming प्रोफ़ाइल |
| रिमोट VPN एक्सेस | VPN कॉन्सेंट्रेटर | उपयोगकर्ता को सत्यापित करता है और एक समूह नीति या एड्रेस पूल आवंटित करता है | वन-टाइम कोड या EAP के साथ पासवर्ड |
| वायर्ड स्विच पोर्ट | नेटवर्क स्विच | अनुमोदित उपकरणों के लिए पोर्ट खोलता है और एक VLAN आवंटित करता है | EAP-TLS, या बिना एप्लीकेंट वाले उपकरणों के लिए MAC प्रमाणीकरण बाईपास |
| नेटवर्क डिवाइस प्रशासन | राउटर या स्विच लॉगिन | प्रशासक विशेषाधिकारों की पुष्टि करता है और अकाउंटिंग का समर्थन करता है; कमांड-स्तरीय नियंत्रणों के लिए स्पष्ट प्लेटफ़ॉर्म समर्थन की आवश्यकता होती है | डायरेक्टरी खाते के साथ RADIUS या TACACS+ |
PEAP-MSCHAPv2 एक पासवर्ड-आधारित विकल्प है: Protected EAP आंतरिक पासवर्ड-प्रमाणीकरण विधि के चारों ओर एक TLS टनल बनाता है। इसके लिए सावधानीपूर्वक सर्वर-सर्टिफिकेट सत्यापन की आवश्यकता होती है और क्लाइंट सर्टिफिकेट तैनात न होने पर यह अक्सर एक संक्रमणकालीन विकल्प होता है।
अतिथि (Guest) विधियां एक अलग समस्या का समाधान करती हैं। एक कैप्टिव पोर्टल एक वेब साइन-इन पृष्ठ प्रस्तुत करता है, जबकि Passpoint और OpenRoaming नेटवर्क खोज और प्रमाणीकरण के लिए समर्थित प्रोफाइल और पहचान व्यवस्था का उपयोग करते हैं। किसी का भी अर्थ कर्मचारी-स्तरीय पहुंच से नहीं होना चाहिए।
MAC authentication bypass, या MAB, किसी डिवाइस के रिपोर्ट किए गए मीडिया एक्सेस कंट्रोल पते की जांच करता है जब वह सप्लीकेंट नहीं चला सकता है। चूंकि पतों की प्रतिलिपि बनाई जा सकती है, इसलिए इस जांच को प्रमाणपत्र ऑथेंटिकेशन के समकक्ष मानने के बजाय इन डिवाइसों को प्रतिबंधित सेगमेंट में रखें।
नेटवर्क एक्सेस बनाम एडमिनिस्ट्रेटर एक्सेस
TACACS+, Terminal Access Controller Access-Control System Plus, एक अन्य AAA प्रोटोकॉल है जो आमतौर पर उपकरण प्रशासन के लिए उपयोग किया जाता है। यह प्रमाणीकरण, प्राधिकरण और अकाउंटिंग को अलग करता है, जो विस्तृत प्रशासनिक अनुमति वर्कफ़्लो के अनुकूल है।
RADIUS आमतौर पर प्रमाणीकरण और प्राधिकरण को एक साथ लौटाता है। पारंपरिक RADIUS पूरे पैकेट को एन्क्रिप्ट नहीं करता है, जबकि TACACS+ अपनी पैकेट बॉडी की सुरक्षा करता है; दोनों में से कोई भी अंतर सुरक्षित परिवहन और सुदृढ़ कॉन्फ़िगरेशन की आवश्यकता को समाप्त नहीं करता है।
उस उपयोग मामले से शुरुआत करें जहां व्यक्तिगत पहुंच सबसे अधिक मायने रखती है। वितरित कर्मचारी नेटवर्क के लिए, साझा पासवर्ड से एंटरप्राइज प्रमाणीकरण में बहु-साइट माइग्रेशन में एंडपॉइंट तत्परता, नीति मैपिंग और एक परीक्षण किया गया रोलबैक पाथ शामिल होना चाहिए।
सीमाएं और गलतफहमियां जिनसे बचना चाहिए
किसी हमलावर द्वारा Access-Reject को Access-Accept में बदलना किसी भी केंद्रीय प्रमाणीकरण सेवा को स्वचालित रूप से सुरक्षित मानने की कमजोरी को उजागर करता है। JumpCloud का RADIUS सुरक्षा मार्गदर्शन बताता है कि जब Message-Authenticator सत्यापन लागू नहीं किया जाता है, तो एक ऑन-पाथ हमलावर लागू लीगेसी परिनियोजन का फायदा कैसे उठा सकता है, जो Blast-RADIUS से जुड़ा जोखिम है।
पारंपरिक RADIUS आमतौर पर UDP और पुराने MD5-आधारित तंत्रों का उपयोग करता है। क्रेडेंशियल की मजबूती, प्रतिक्रिया अखंडता और परिवहन गोपनीयता अलग-अलग चिंताएं हैं: एक में सुधार करने से अन्य स्वचालित रूप से ठीक नहीं होते हैं।
नीति विनिमय (पॉलिसी एक्सचेंज) को सुरक्षित रखें
- वर्तमान विक्रेता मार्गदर्शन के अनुसार प्रासंगिक ट्रैफ़िक के लिए Message-Authenticator सत्यापन आवश्यक करें। पुष्टि करें कि गायब या अमान्य मान अस्वीकृति का कारण बनते हैं।
- सर्वर-से-NAS विनिमय की सुरक्षा के लिए, जहां समर्थित हो, वहां TLS पर RADIUS का उपयोग करें, जिसे RadSec भी कहा जाता है।
- साझा रहस्यों को रोटेट करें और उनके भंडारण की रक्षा करें, या जहां उपकरण इसका समर्थन करते हैं वहां प्रमाणपत्र-आधारित ट्रांसपोर्ट ट्रस्ट का उपयोग करें।
- सर्वर, स्विच, कंट्रोलर और एक्सेस पॉइंट को पैच करें। सत्यापन आवश्यकताओं को बदलने के बाद इंटरऑपरेबिलिटी का परीक्षण करें।
सुरक्षा जांच बिंदू: केवल वही न जांचें जो सर्वर भेजता है, बल्कि यह भी जांचें कि NAS क्या अस्वीकार करता है।
RADIUS स्वतः मल्टी-फैक्टर प्रमाणीकरण भी प्रदान नहीं करता है, या MFA प्रदान नहीं करता है। एक पहचान प्रदाता, वन-टाइम-कोड कार्यप्रवाह, या अन्य एकीकृत तंत्र अतिरिक्त कारक प्रदान करता है; IETF RADIUS समीक्षा ड्राफ्ट चर्चा करता है कि इन एकीकरणों के आसपास प्रोटोकॉल और परिचालन धारणाएं अभी भी क्यों मायने रखती हैं।
केवल डिवाइस सर्टिफिकेट इस बात का प्रमाण नहीं है कि किसी व्यक्ति ने MFA पूरा किया है। डिवाइस ऑथेंटिकेशन यह स्थापित करता है कि कौन सा क्रेडेंशियल-युक्त डिवाइस कनेक्ट हो रहा है; यूजर MFA उस व्यक्ति के बारे में अतिरिक्त प्रमाण स्थापित करता है।
अंत में, किसी पहचान को अक्षम करने से पहले से सक्रिय कनेक्शन सार्वभौमिक रूप से समाप्त नहीं होता है। पुन:-प्रमाणीकरण, सत्र समाप्ति, या समर्थित Change of Authorization, जिसे CoA के रूप में जाना जाता है, को उस परिणाम को लागू करना होगा।
WiFi एक्सेस कंट्रोल को एक ऑपरेशनल सिस्टम की तरह समझें: रिवोकेशन, लॉग्स, सर्वर की उपलब्धता और फ़ॉलबैक व्यवहार को सभी साइट्स पर लगातार परीक्षण करने की आवश्यकता होती है।
तय करें कि RADIUS आपके नेटवर्क के लिए उपयुक्त है या नहीं
RADIUS तब उपयुक्त होता है जब एक्सेस किसी साझा पासवर्ड के स्वामित्व के बजाय व्यक्तिगत पहचानों और समूह नीतियों का पालन करना चाहिए। एक छोटे, अलग-थलग नेटवर्क को अतिरिक्त इंफ्रास्ट्रक्चर की आवश्यकता नहीं हो सकती है, लेकिन मैनेज्ड डिवाइस, कर्मचारियों का आना-जाना, और अलग-अलग गेस्ट या कॉन्ट्रैक्टर अनुमतियाँ इस पर विचार करने के मजबूत कारण हैं।
अपनी आवश्यकता के अनुसार कंट्रोल्स चुनें, न कि एक्सेस पॉइंट्स की संख्या के आधार पर। संवेदनशील स्टाफ सिस्टम वाली एक छोटी साइट को बहुत बड़े केवल-गेस्ट नेटवर्क की तुलना में अधिक सख्त एक्सेस निर्णयों की आवश्यकता हो सकती है।
एक व्यावहारिक डिप्लॉयमेंट योजना बनाएं
- एक्सेस समूहों का मानचित्रण करें। रिकॉर्ड करें कि स्टाफ, गेस्ट, ठेकेदारों और लावारिस उपकरणों को कहाँ तक पहुँचना चाहिए।
- उपकरण सहायता की जाँच करें। संगत RADIUS एट्रिब्यूट, एंटरप्राइज ऑथेंटिकेशन, सुरक्षित ट्रांसपोर्ट और अकाउंटिंग व्यवहार की पुष्टि करें।
- ऑनबोर्डिंग पथ चुनें। प्रबंधित एंडपॉइंट्स के लिए प्रमाणपत्र-आधारित एक्सेस का उपयोग करें और गेस्ट्स के लिए एक उपयुक्त पोर्टल या रोमिंग प्रोफाइल का उपयोग करें।
- प्रमाणपत्र स्वामित्व असाइन करें। एनरोलमेंट, नवीनीकरण, ट्रस्ट सेटिंग्स और खोए हुए डिवाइस की हैंडलिंग के लिए जिम्मेदार टीम को नामित करें।
- विफलता व्यवहार को परिभाषित करें। तय करें कि क्या अनुपलब्ध ऑथेंटिकेशन सेवा को एक्सेस को ब्लॉक करना चाहिए या एक कड़ाई से सीमित फ़ॉलबैक की अनुमति देनी चाहिए।
- विस्तार करने से पहले परीक्षण करें। अस्वीकृत पहचानों, अनुपलब्ध सर्वरों, नीति परिवर्तनों और अधूरे अकाउंटिंग रिकॉर्ड्स को शामिल करें।
एक मैनेज्ड सर्विस खुद से ऑथेंटिकेशन सर्वर को मेंटेन करने का एक विकल्प है। हमारा Cloud RADIUS in Purple Access डिवाइसों को पहचान के आधार पर ओपन, सुरक्षित या xPSK नेटवर्क पर भेजता है, प्रत्येक को उसके खुद के VLAN पर, और किसी ऐसे व्यक्ति को रिजेक्ट कर देता है जिसका अकाउंट डिसेबल कर दिया गया है। हमारा क्लाउड RADIUS कॉन्ट्रैक्ट में 99.9% अपटाइम SLA प्रदान करता है।
हॉस्पिटैलिटी परिनियोजन के लिए, हाउसकीपिंग, रिसेप्शन और संचालन कर्मचारी SCEP पर MDM द्वारा दिए गए EAP-TLS प्रमाणपत्रों का उपयोग करके प्रमाणित कर सकते हैं, निर्देशिका समूह द्वारा VLAN प्लेसमेंट प्राप्त कर सकते हैं, और उनका खाता अक्षम होने पर अपनी पहुंच खो सकते हैं।
एक प्रतिनिधि साइट से शुरुआत करें। पूरी संपत्ति (estate) में कॉन्फ़िगरेशन का विस्तार करने से पहले उसके समूहों, डिवाइस प्रकारों, लागू करने की क्षमताओं और विफलता परीक्षणों की पुष्टि करें।
Purple Access आपके मौजूदा एक्सेस पॉइंट्स पर मैनेज्ड Cloud RADIUS, प्रमाणपत्र-आधारित स्टाफ ऑथेंटिकेशन, और पहचान-संचालित VLAN नीतियों को जोड़ता है। अपने उपयोगकर्ता समूहों, डिवाइस ऑनबोर्डिंग और अपनी पहली साइट के लिए एक व्यावहारिक डिप्लॉयमेंट योजना पर चर्चा करने के लिए Purple Access पर जाएँ।


