Misurazione dell'utilizzo della banda: metodi, KPI e configurazione
Published
Gestisci un hotel, un campus o una catena di sedi. Il report mensile indica che l'uplink è utilizzato solo in parte. Poi arriva la sera, la rete ospiti rallenta e i ticket arrivano comunque. Questo divario è il risultato di una misurazione dell'utilizzo della banda debole che si ferma al totale mensile.
Il volume medio è un punto di riferimento utile. Non descrive l'ora di punta, la direzione del traffico o quale gruppo fosse connesso alle 21:00. La crittografia rende il vecchio metodo ancora meno efficace, poiché i numeri di porta e l'ispezione del payload non consentono più di identificare l'applicazione in modo affidabile.
Ciò che funziona ancora è più mirato. Conta i byte in entrambe le direzioni in un punto specifico, campiona con una frequenza sufficiente per comprendere la struttura della domanda e attribuisci l'utilizzo a una sessione, a una VLAN o a una chiave. Considera qualsiasi elemento più dettagliato come un'inferenza. La configurazione seguente illustra quale fonte risponde a ciascun quesito, quali KPI meritano un avviso e come verificare i numeri su un sito prima di pubblicarli ovunque.
Indice dei contenuti
- Scegli il metodo più adatto alla tua domanda
- KPI che mostrano la domanda, non solo il volume
- Come configurare la misurazione in otto passaggi
- Campionamento rispetto a cattura completa e relativi costi
- Attribuire l'utilizzo quando la maggior parte del traffico è crittografata
- Perché i tuoi numeri non coincidono e come riconciliarli
- Convalida su un singolo sito prima di generare report aziendali
Scegli il metodo più adatto alla tua esigenza
Un gruppo alberghiero può attestarsi a circa il 35% della capacità di uplink durante il giorno e continuare comunque a ricevere reclami dagli ospiti ogni sera. La media rispondeva a una questione di capacità. Gli ospiti ponevano una questione relativa alle ore di punta. La misurazione dell'utilizzo della banda aiuta solo quando la fonte corrisponde al problema, quindi la maggior parte dei siti ha bisogno di due feed prima di poter tracciare un grafico. Un feed serve per i totali e il trend. L'altro serve per l'attribuzione.
Raramente serve nuovo hardware. Sei fonti sono già presenti sugli access point, sul controller, sul router e sul servizio di autenticazione.
| Origine | Cosa riporta | Granularità | Ideale per | Overhead |
|---|---|---|---|---|
| Contatori di interfaccia SNMP (ifHCInOctets, ifHCOutOctets) | Byte in ingresso e in uscita per porta o radio | Per interfaccia, interrogati ogni 1-5 minuti | Tendenze dell'uplink e pianificazione della capacità | Basso |
| NetFlow v9 o IPFIX | Record di flusso con origine, destinazione, porte, byte e pacchetti | Per flusso, in genere esportati ogni 1-5 minuti | Top talker e chi comunica con cosa | Medio, dovuto all'esportazione e al carico della CPU |
| sFlow | Intestazioni dei pacchetti campionate più contatori di interfaccia | 1 pacchetto su N, scalato a stime | Link veloci (10G e superiori) e top talker in tempo quasi reale | Basso, il campionamento viene eseguito via hardware |
| Contatori per SSID e per VLAN | Byte e conteggio client per rete wireless o VLAN | Per SSID, VLAN e access point | Carico ospiti rispetto al personale e costo dell'airtime di ciascun SSID | Basso |
| Accounting RADIUS (Acct-Input-Octets, Acct-Output-Octets) | Byte per sessione autenticata | Per sessione, aggiornamenti intermedi ogni 5-15 minuti | Attribuzione dell'utilizzo a un utente, dispositivo o chiave | Basso |
| Log DNS e DNS protettivo | Query di dominio per criterio o categoria | Per query | Analisi a livello di categoria senza ispezione del payload | Da basso a medio |
Associa il contatore alla specifica esigenza
I contatori SNMP sono la fonte dei totali. Effettua il polling degli oggetti a 64 bit, ifHCInOctets e ifHCOutOctets. Un contatore di ottetti a 32 bit su una porta da 1 Gbps si azzera per overflow in circa 34 secondi alla massima velocità, quindi un polling di cinque minuti sul vecchio oggetto genera delta negativi o privi di senso. I contatori per SSID mostrano il carico dei client e il costo in termini di airtime di ciascuna rete wireless. Il RADIUS accounting associa i byte a un utente, un dispositivo o una chiave, costituendo il feed di attribuzione quando i payload sono crittografati.
La domanda da rete mobile è talmente elevata che integrarla nel totale di una sede fissa nasconde i vincoli reali. Il traffico internet globale degli utenti finali su banda larga mobile ha raggiunto 1 zettabyte nel 2023, secondo i dati ITU Facts and Figures 2024. L'uplink di una struttura e un percorso di offload cellulare sono misurazioni distinte.
Scegli una fonte primaria per i totali e una fonte per l'attribuzione per ciascun sito prima di configurare qualsiasi cosa. Aggiungere un terzo feed in seguito è semplice. Districare due feed non etichettati dopo un mese non lo è.
KPI che mostrano la domanda, non solo il volume
Una baseline utilizzabile calcola il volume totale a livello di access point dell'utente finale, sommando download e upload, in un periodo coerente, di solito un mese solare. I metadati della Commissione Europea, basati sulla metodologia ITU, definiscono in questo modo il traffico a banda larga fissa ed tengono separato il traffico a banda larga mobile escludendo il traffico wholesale e walled-garden. Questo confine è importante anche su una rete di una struttura. L'utilizzo da parte dei clienti non coincide con la capacità di backbone o con il traffico che non esce mai dall'operatore.
Indica il punto di misurazione in ogni report. Specifica se i frame di gestione e controllo sono esclusi. Senza questi controlli, due sedi con gli stessi utenti non saranno paragonabili.
Regola pratica: Se un KPI non specifica il punto, la direzione, l'intervallo di campionamento e il periodo, non è pronto per l'impostazione degli avvisi.
Formule che puoi verificare manualmente
Il throughput medio è dato dai byte totali moltiplicati per 8, quindi divisi per i secondi del periodo. Il throughput di picco è il campionamento a 1 minuto o 5 minuti più alto, non la media mensile. Il 95° percentile ordina ogni campione e prende il valore al 95%, in modo che una singola copia di file non determini il livello di occupazione. Il volume nell'ora di punta indica i byte nella singola ora più carica, ed è su quell'ora che si calcolano le dimensioni. I client attivi simultanei contano i dispositivi che hanno trasmesso dati nella stessa finestra. L'utilizzo dell'airtime è la quota di tempo in cui il canale è stato occupato, ricavata dai contatori radio dell'access point, e rappresenta spesso il limite wireless quando l'uplink sembra ancora adeguato. La quota upstream è data dai byte upstream divisi per i byte totali.
| KPI | Come calcolarlo | Cosa ti dice | Esempio pratico |
|---|---|---|---|
| Volume totale | Somma dei byte in entrata e in uscita nel periodo | Baseline di capacità e trend mensile | 40 GB al giorno su 30 giorni equivalgono a 1,2 TB al mese |
| Throughput medio | Byte x 8 diviso per secondi | Carico medio | 40 GB al giorno equivalgono a circa 3,7 Mbps medi |
| Throughput di picco | Campione più alto a 1 minuto o 5 minuti | Domanda di picco temporanea | Il campione a 5 minuti più attivo su quell'uplink |
| Throughput al 95° percentile | Ordina i campioni e prendi il valore al 95% | Livello di attività sostenuto senza picchi rari | Il valore al 95% in un mese di rilevamenti ogni 5 minuti |
| Volume nelle ore di punta | Byte nell'ora con il traffico più elevato | Dimensionamento per l'ora peggiore | 9 GB nell'ora delle 21:00 |
| Client attivi contemporanei | Client che trasmettono dati nella stessa finestra di campionamento | Contesa e pressione sull'airtime | 45 client che trasmettono dati in una singola finestra di 5 minuti |
| Utilizzo dell'airtime | Tempo di canale occupato dai contatori radio dell'AP | Congestione della rete wireless | Quota di tempo in cui il canale rimane occupato |
| Quota in upstream | Byte in upstream divisi per i byte totali | Videochiamate, backup in cloud, upload | 2 GB in upstream su 10 GB totali equivalgono al 20% |
Queste cifre elaborate sono verifiche aritmetiche, non un obiettivo per le tue sedi. Una sede con una media di 3,7 Mbps può comunque essere satura per un'ora.
Avvisi prima della dashboard
Stabilisci una soglia prima che il primo report venga inviato. Un buon punto di partenza consiste nel segnalare qualsiasi sito il cui 95° percentile rimanga al di sopra dell'80% della capacità di uplink per un'intera ora di punta e nell'analizzare qualsiasi canale il cui airtime rimanga elevato per più sere consecutive. Regola entrambi i parametri dopo un mese di misurazioni di riferimento. Genera i report per sito, SSID e VLAN. Una media complessiva dell'intera rete nasconderà la struttura con problemi, motivo per cui una vista dell'utilizzo per sede deve affiancare i contatori grezzi.
Prima di pubblicare un dato, dovresti essere in grado di indicarne il punto di misurazione, la direzione, l'intervallo di campionamento e il periodo in un'unica frase.
Come configurare la misurazione in otto passaggi
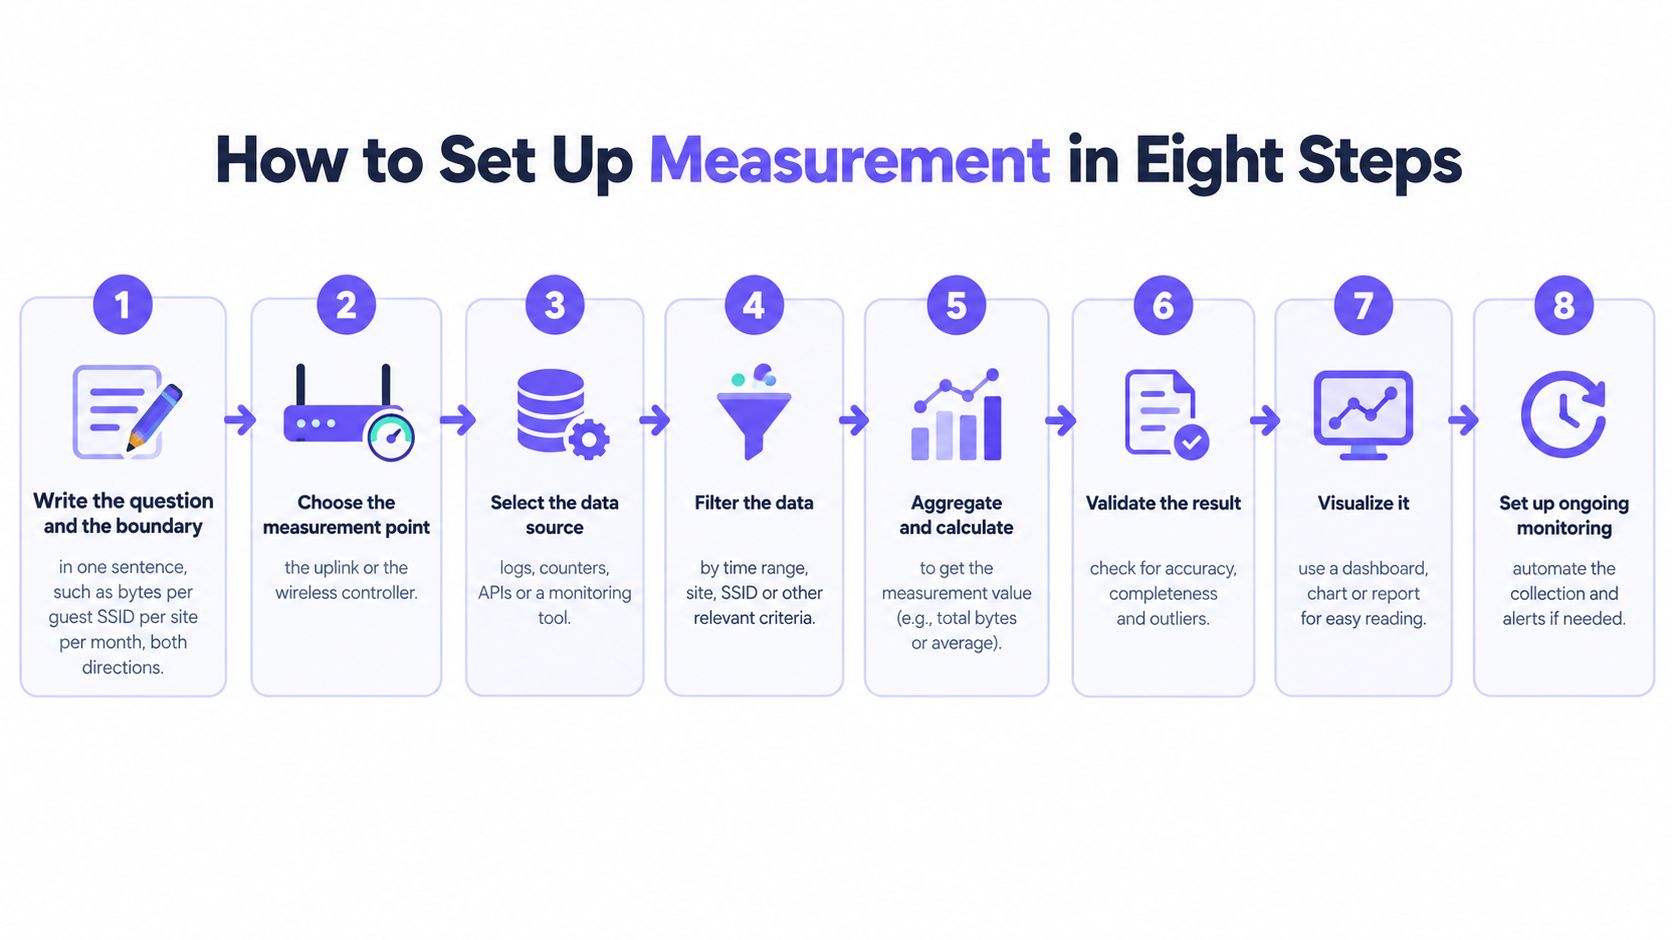
Definisci la struttura della raccolta dati prima di toccare un dispositivo. Gli otto passaggi seguenti rappresentano il minimo indispensabile per superare un anno di avvicendamenti del personale e un aggiornamento firmware.
Documenta e poi avvia la raccolta
Scrivi la domanda e il limite in un'unica frase. Esempio: byte per guest SSID, per sede, al mese, in entrambe le direzioni. Se la frase contiene due domande distinte, genererai due report incompleti. L'errore più comune è iniziare da un modello di dashboard anziché dal ticket che stai cercando di spiegare.
Scegli il punto di misurazione. L'uplink o il controller wireless forniscono i totali. Il core router fornisce i flussi. Il firewall perimetrale fornisce solo il traffico esterno e non rileva i trasferimenti da LAN a LAN. Non sommare questi tre elementi. L'errore consiste nel trattarli come duplicati di uno stesso numero.
Abilita il polling dei contatori a 64 bit. Utilizza intervalli di 1 minuto sugli uplink molto trafficati e intervalli di 5 minuti per i trend a lungo termine. I dati a un minuto mostrano i picchi che una media a cinque minuti appiattisce. Eseguire il polling dell'oggetto a 32 bit è l'errore che corrompe per prime le porte più occupate.
Esporta i flussi verso un collector. Imposta il timeout attivo su 1-5 minuti in modo che una sessione lunga appaia prima della sua conclusione. Senza questo timeout, una videochiamata sembrerà non aver consumato nulla fino alla disconnessione dell'ospite. Monitora la CPU e le perdite di esportazione sul router. Un collector che va in ritardo sottostima i dati senza segnalarlo.
Etichetta ogni serie. Sede, SSID, VLAN e nome dell'access point devono essere presenti nel record al momento dell'archiviazione. I dati non etichettati non possono essere suddivisi in seguito e rinominare un SSID il trimestre successivo non correggerà lo storico. L'errore è dare per scontato che l'hostname del dispositivo sia una chiave di sede stabile.
Attiva il RADIUS accounting con aggiornamenti intermedi. Quindici minuti è un intervallo pratico. I record intermedi mantengono visibile una sessione lunga e sopravvivono a un client che non invia mai uno stop corretto. Se attendi la disconnessione, le sessioni notturne scompaiono dal report giornaliero ogni volta che il segnale di stop va perduto.
Conservazione e trasferimento noto
Imposta la conservazione in modo mirato. Conserva 13 mesi di totali a intervalli di 5 minuti per confrontare la stessa settimana l'anno successivo. Conserva da 7 a 14 giorni di flussi grezzi. Lo storico completo dei flussi per ogni sito costa più di quanto renda in termini di informazioni. L'errore comune è mantenere i flussi grezzi all'infinito perché nessuno ha pianificato un'operazione di eliminazione.
Convalida con un trasferimento noto. Scarica un file da 10 GB su un dispositivo e conferma che i totali variino circa della stessa quantità, entro pochi punti percentuali, sul contatore scelto come principale. Esegui questo controllo prima che chiunque faccia affidamento su un grafico. Saltare la convalida è il motivo per cui un contatore andato in overflow o un'esportazione di flussi unidirezionale finiscono per diventare il riferimento di un piano di capacità.
Se il passaggio 8 fallisce, fermati. Correggi il contatore, il timeout o il percorso mancante. Non applicare la stessa configurazione alla sede successiva.
Campionamento rispetto a acquisizione completa e relativi costi
I totali provengono dai contatori, i principali generatori di traffico dai flussi non campionati, i link veloci sono campionati e la cattura completa è riservata a brevi analisi forensi. Accuratezza, archiviazione e privacy vanno in direzioni opposte, quindi usare un unico metodo per qualsiasi esigenza fornirà dati errati o esaurirà lo spazio su disco.
| Approccio | Precisione | Archiviazione e Overhead | Esposizione della Privacy | Ideale per |
|---|---|---|---|---|
| Contatori di interfaccia interpellati ogni 5 minuti | Totali byte esatti | Molto ridotto | Nessuna | Totali, tendenze e verifiche di fatturazione |
| Record di flusso non campionati (NetFlow o IPFIX) | Esatto per flusso, meno perdite di esportazione | Moderato, cresce con il numero di flussi | Basso, solo intestazioni | Top talker e indicazioni sulle applicazioni a livello di porta |
| sFlow da 1 su 1.000 a 1 su 4.000 pacchetti | Stima, meno precisa per i flussi piccoli | Basso | Basso, intestazioni e payload troncato | Link veloci da 10G e superiori |
| Cattura completa dei pacchetti | Esatta, ogni pacchetto | Molto alto, diversi TB al giorno su un link 10G occupato | Alto, può contenere dati personali | Brevi finestre forensi durante gli incidenti |
Dove fallisce ciascun metodo
I contatori di interfaccia sono precisi per i byte e non forniscono dettagli sul mittente. Utilizzali quando una fattura o una valutazione della capacità deve essere rigorosa. Non identificheranno chi genera il traffico.
NetFlow non campionato o IPFIX registra ogni flusso, ovvero ciò che serve per i top talker. La perdita di esportazione e un collector sovraccarico possono comunque scartare record su un router occupato, quindi la somma dei flussi può risultare inferiore al contatore dell'interfaccia senza che vi sia una configurazione errata. Considera questo divario come un segnale sullo stato di salute del sistema, non come capacità inutilizzata.
sFlow campiona via hardware, spesso circa 1 pacchetto su 1.000 o 1 su 4.000 sui link di accesso e core, per poi scalare i campioni in una stima del volume. Rimanere economico su link a 10G e più veloci. I flussi piccoli possono scomparire. La messaggistica, il DNS e una moltitudine di brevi sessioni HTTPS sono esattamente i punti in cui la stima è più debole, quindi non fatturare tramite sFlow e non usarlo per dimostrare l'utilizzo di un singolo dispositivo.
La cattura completa dei pacchetti è precisa e su un link a 10G ad alto traffico a velocità di linea può produrre diversi terabyte al giorno. Il payload potrebbe contenere dati personali che la tua policy non ti consente di conservare.
Se la risposta deve essere esatta per gestire una contestazione, usa i contatori. Se deve fornire indicazioni sulle applicazioni, usa i record di flusso con sole intestazioni. Se si tratta di un incidente isolato, esegui la cattura per meno di un'ora e interrompila alla chiusura della finestra temporale.
Attribuire l'utilizzo quando la maggior parte del traffico è crittografata
L'ispezione del payload è una base debole per identificare le applicazioni. Misurazioni recenti indicano che HTTPS rappresentava oltre il 95% delle richieste osservate alla fine del 2025, come riportato nel riepilogo dei trend internet 2025 di Cloudflare pubblicato su Help Net Security. QUIC, DNS crittografato, CDN condivise, VPN e funzionalità di privacy rendono le etichette basate sulle porte ancora meno affidabili.
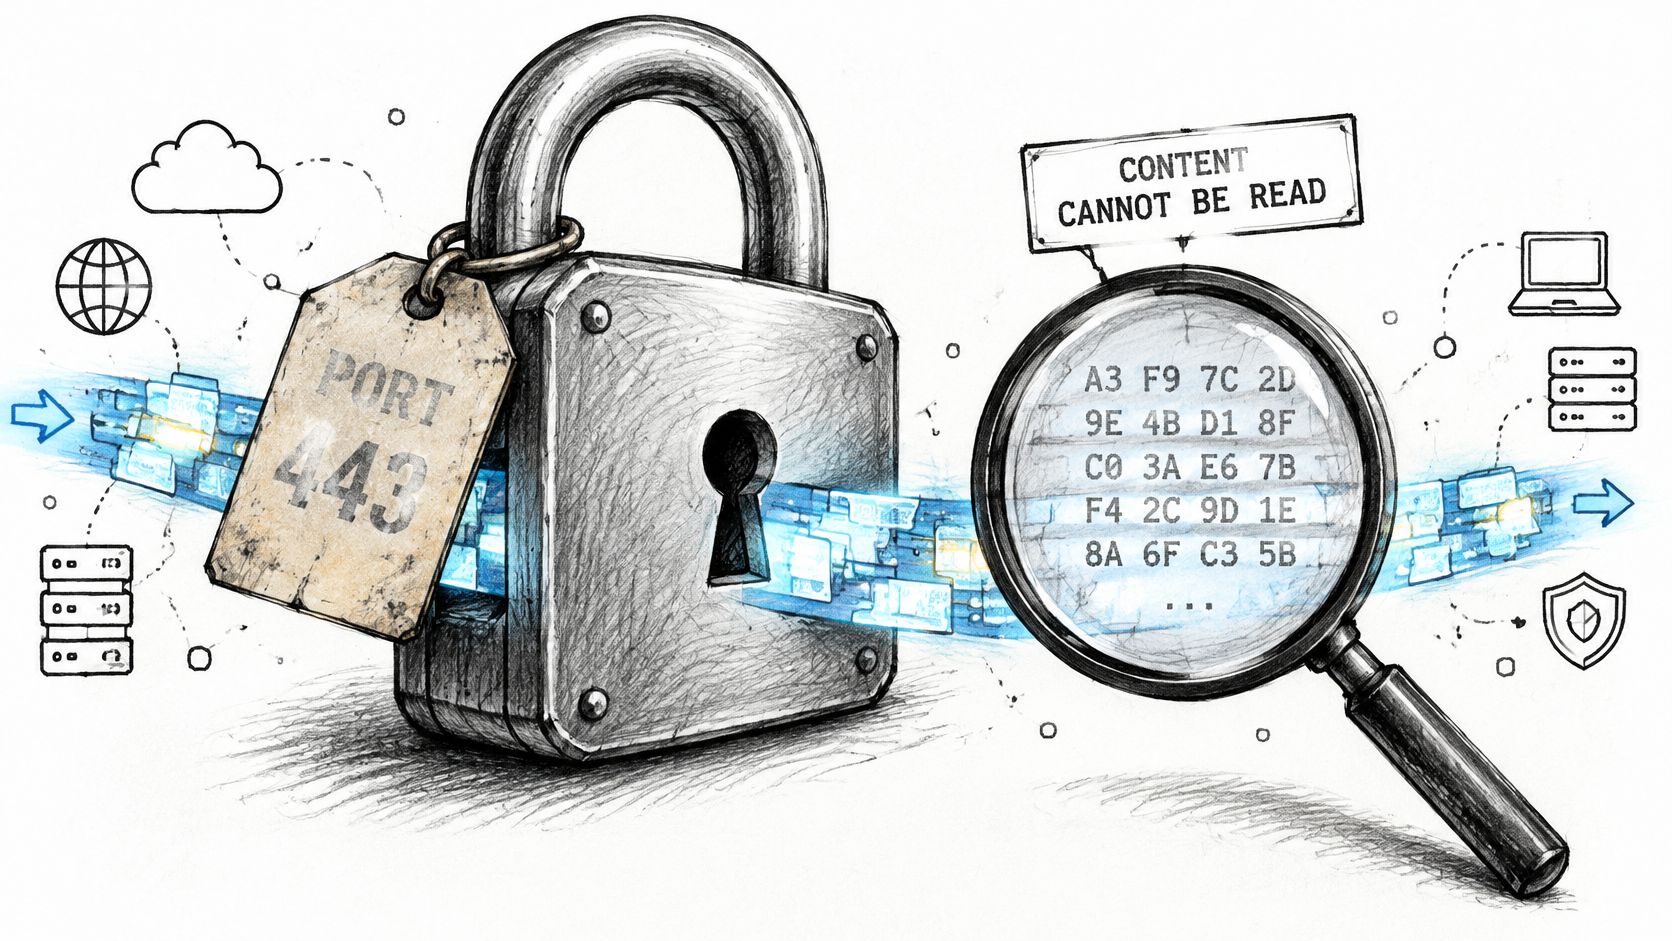
Il traffico crittografato non rende impossibile la misurazione dell'utilizzo della banda. Cambia le evidenze. È comunque possibile misurare byte, pacchetti, tempistiche, direzione, numero di connessioni, ritrasmissioni e latenza. Laddove la policy lo consente, è possibile aggiungere la categoria di destinazione o un'identità autenticata. Non è possibile affermare che il payload abbia rivelato l'applicazione.
Uno stack che certifica il proprio livello di affidabilità
Struttura l'attribuzione a partire da dati verificabili.
- Byte di sessione RADIUS (affidabilità elevata): Acct-Input-Octets e Acct-Output-Octets collegano il volume a una sessione autenticata, a un dispositivo o a una chiave xPSK. "Questo dispositivo ha consumato 8 GB" può essere un'informazione ad alta affidabilità quando il percorso di accounting è completo.
- Contatori per VLAN (affidabilità elevata per il gruppo): Ospiti, personale, casse e IoT fanno capo ciascuno a una VLAN, quindi il carico del gruppo non dipende dalla decrittografia di nulla.
- Categorie di criteri DNS (media e con etichetta): I totali per categoria forniscono informazioni di tipo applicativo. "I video hanno consumato 5 GB" è un'inferenza. Indicalo nel report.
- Record di flusso aggregati (bassa per il nome dell'app): Le intestazioni mostrano comunque chi ha parlato con quale indirizzo e quanti byte sono stati trasferiti. Un indirizzo CDN condiviso non è un'applicazione.
Gli indirizzi MAC casuali sfalsano il conteggio dei dispositivi. Uno smartphone può sembrare due dispositivi diversi nel corso dei giorni, gonfiando il totale dei client e frammentando i relativi byte. Conta le sessioni per persona o per chiave quando la policy ti fornisce tale identità. Per un punto vendita, la stessa logica si applica alla separazione del traffico dei clienti da quello del personale sulla stessa frequenza radio, una componente fondamentale di una corretta progettazione WiFi nel retail.
Il compromesso in termini semplici è illustrato in questa breve panoramica.
Conserva i record collegati all'identità solo per la risoluzione dei problemi, la pianificazione della capacità e la conformità. Eliminali secondo un piano programmato. Applicare un'etichetta di affidabilità a ciascun dato non costa nulla ed evita che una stima approssimativa venga scambiata per un valore definitivo.
Perché i tuoi dati non coincidono e come riconciliarli
La media mensile può sembrare ottimale mentre gli utenti si lamentano ogni sera. Entrambe le affermazioni sono spesso vere. Il traffico combinato fisso e mobile è inoltre un obiettivo in continua evoluzione. Le statistiche sul traffico ITU 2023 attestano la crescita media annua dal 2019 al 2023 a circa il 30%, con l'aumento più netto all'inizio della pandemia nel 2020. La crescita da sola non spiega una brutta serata. La distribuzione nell'arco della giornata sì.
Il report sulla banda larga di OpenVault per il primo trimestre del 2025 mostra perché una singola media trae in inganno il lavoro sulla capacità. L'utilizzo medio degli abbonati negli Stati Uniti ha raggiunto 663,2 GB al mese, in aumento del 9,5% rispetto all'anno precedente, mentre l'utilizzo in downstream nelle ore di punta aziendali è cresciuto del 21,2% e l'utilizzo in upstream è salito del 23,6%. La domanda aziendale in downstream ha toccato il picco alle 13:00. La domanda residenziale in upstream e downstream ha raggiunto il picco intorno alle 21:00. Un hotel o un immobile residenziale può sembrare modesto nel grafico mensile e fallire comunque in un'ora prevedibile. Ridurre i gigabyte mensili non risolve questo problema. Spostare il carico fuori dai momenti di picco o risolvere i problemi di airtime e contesa spesso aiuta gli ospiti più di un canale aggregato più ampio.
Analizza le discrepanze prima di acquistare nuova banda
| Sintomo | Causa probabile | Verifica |
|---|---|---|
| I contatori mostrano il 30% della capacità, ma gli ospiti continuano a lamentarsi | Le medie nascondono i picchi serali o la saturazione dell'airtime | Confronta il 95° percentile nelle ore di punta e l'utilizzo del canale |
| I totali dei flussi sono inferiori del 15% rispetto ai contatori d'interfaccia | Errore di campionamento, routing asimmetrico o un exporter mancante in un percorso | Confronta su un collegamento non campionato e conferma che ogni percorso esporti i flussi |
| I totali per SSID non corrispondono al totale dell'AP | Traffico di gestione escluso o client in roaming a metà campionamento | Allinea i timestamp e conferma quali frame include ciascun contatore |
| I totali RADIUS superano il numero dei dispositivi | Sessioni duplicate dopo la riconnessione o contatori azzerati alla riautenticazione | Raggruppa per ID sessione e verifica la gestione dell'azzeramento |
| Un sito consuma il doppio rispetto a un sito identico | Tipologia di utenti differente, aggiornamenti in cache o errore di tagging VLAN | Scomponi per VLAN e categorie di destinazione principali |
| L'utilizzo si impenna il giorno successivo a un rollout | Aggiornamenti cloud o una nuova classe di dispositivi si è collegata alla rete | Controlla le categorie DNS e l'ora esatta del rollout |
Correggi prima l'allineamento temporale, poi il campionamento, infine l'attribuzione. Gli errori successivi amplificano quelli precedenti.
Un divario pari al doppio tra siti identici è spesso dovuto a un tag VLAN o a un mix diverso di dispositivi, non a un'applicazione misteriosa. Conferma l'orologio, l'esportatore e la chiave di sessione prima di riscrivere il piano di capacità. Una media a livello aziendale non costituisce un modello per ogni singola sede.
Valida su una sola sede prima di generare report aziendali
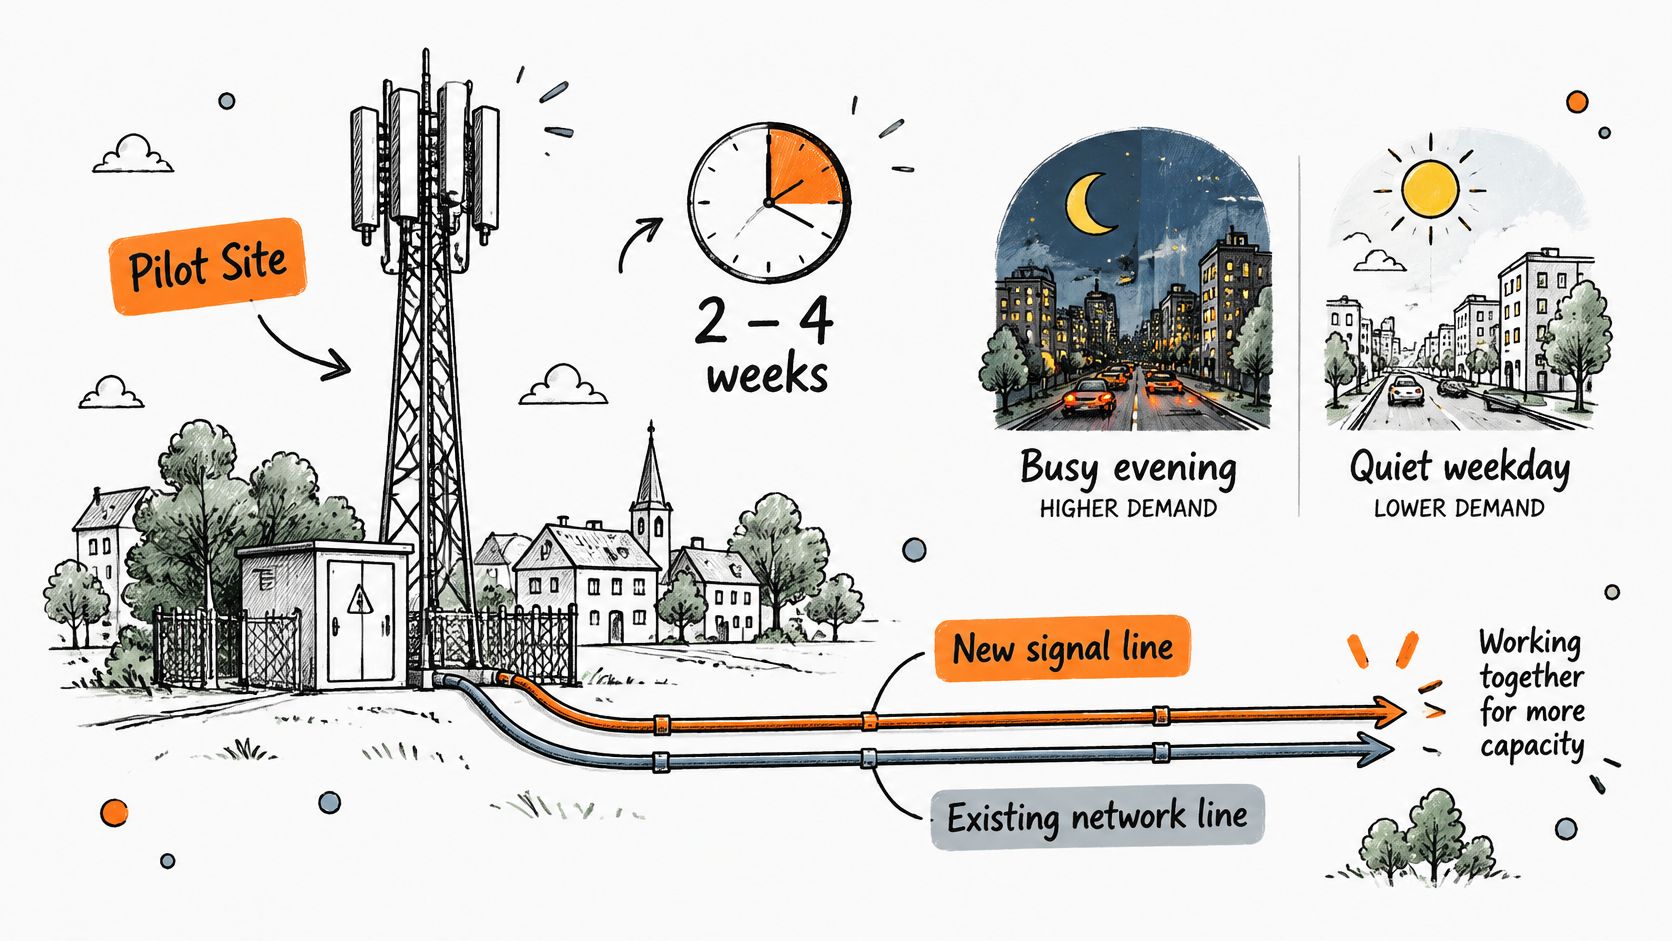
Non applicare un nuovo modello di misurazione a tutte le strutture fin dal primo giorno. Avvia un progetto pilota su un sito rappresentativo per due - quattro settimane. Il periodo deve includere almeno una serata ad alto traffico e un giorno lavorativo tranquillo, altrimenti confermerai soltanto la media di cui già diffidi.
Mantieni la nuova raccolta dati accanto alla rete attualmente in uso. Non sostituire i contatori esistenti finché la nuova serie non concorda con essi, entro un margine di circa il 5% sui byte totali. Un'esecuzione in parallelo è il modo in cui si individuano un contatore riazzerato, un exporter mancante o una VLAN mai etichettata.
Valuta il pilot in base a due test, non su quanto completa appaia la dashboard.
- Ticket: i dati delle ore di punta corrispondono ai reclami già ricevuti? Se il grafico rimane stabile durante la sera peggiore, l'intervallo di campionamento o il punto di misurazione è errato.
- Audit: qualcuno è in grado di rispondere a una domanda reale, ad esempio quale VLAN ha utilizzato un dispositivo in un determinato giorno? Se la traccia non può rispondere a questo, l'attribuzione non è completata.
Testiamo prima una configurazione su un singolo sito, sugli access point già presenti nella struttura, accanto alla rete live, e la valutiamo in base ai ticket e agli elementi di audit prima di un roll-out più ampio. Una sessione di progettazione di 45 minuti è sufficiente a un ingegnere per mappare gli SSID attuali su reti aperte, sicure e iPSK/PPSK su quell'hardware, e il piano resta a te. Il monitoraggio dello stato della rete consente poi di passare dalla panoramica complessiva al singolo sito e al singolo hardware, con test di velocità, tassi di autenticazione, dati di download e comportamentali, rendendo gli usi impropri visibili anziché presunti. La pianificazione radio deve comunque rimanere solida. Le misurazioni non risolveranno una gestione dei canali mai progettata in partenza, ed è per questo che la progettazione della rete WiFi rimane un'attività separata.
Definisci le regole di reportistica prima di passare alla seconda sede. Utilizza lo stesso periodo e lo stesso intervallo di campionamento ovunque. Assegna un livello di affidabilità. Genera report per sede, SSID e VLAN, e assegna a ogni dashboard un proprietario designato. Esegui il rollout solo quando il progetto pilota corrisponde ai contatori e il team è in grado di rispondere alle sue tre domande principali analizzando i dati. In caso contrario, torna alle verifiche delle discrepanze. Estendere una baseline errata serve solo a diffondere l'errore più velocemente.
Purple Access porta l'accesso aperto, sicuro e iPSK/PPSK sugli access point che utilizzi già, con un'accounting RADIUS in cloud che puoi associare a un utente, un dispositivo o una chiave, oltre a viste sullo stato di salute che distinguono una media mensile tranquilla da un'ora di punta problematica. Verificalo su una sede confrontandolo con i tuoi ticket e l'audit trail prima di aggiornare il resto dell'infrastruttura. Scopri come adattarlo alle tue strutture su Purple Access.