WiFi per immobili residenziali plurifamiliari: come funzionano isolamento, xPSK e fatturazione
Published

La TV di un residente non si connette, l'ufficio locazioni sostiene che internet funzioni e le telecamere del parcheggio continuano a disconnettersi. Nel frattempo, qualcuno ha fornito a un corriere la stessa password WiFi usata dalla manutenzione. Vi viene chiesto di acquistare più banda, ma la larghezza di banda non risolverà nessuno di questi problemi di proprietà o di controllo degli accessi.
Il WiFi per immobili plurifamiliari funziona al meglio quando l'edificio viene gestito come un insieme di reti separate in base all'identità, anziché come un unico grande hotspot wireless. Stabilisci a chi appartiene ciascun dispositivo, cosa può raggiungere, chi paga per la sua connessione e chi si occupa dell'assistenza prima di scegliere un altro access point.
Sommario
- Tre reti di cui ogni edificio plurifamiliare ha bisogno
- Confronto tra i modelli di fatturazione
- Come l'isolamento per inquilino mantiene separati i residenti
- Chiavi condivise rispetto a xPSK per dispositivo
- Come testare la copertura e pianificare il failover
- Tre scenari residenziali analizzati nel dettaglio
- Operatività e prontezza al trasloco
- Conferma il modello del tuo edificio prima di costruire
Tre reti fondamentali per ogni edificio multifamiliare
Supponiamo che stiate progettando un edificio con appartamenti, un ufficio locazioni, una palestra, un piano per il personale e telecamere nel parcheggio coperto. I residenti hanno bisogno di una connessione di tipo domestico, i visitatori di un accesso temporaneo a internet e i dipendenti dell'accesso alle applicazioni aziendali. Questi requisiti non dovrebbero generare un nome di rete separato per ogni stanza o reparto.
Inizia con tre categorie di accesso: open guest, secure staff, e resident e device. Si tratta di punti di ingresso nella policy, non dell'autorizzazione a inserire tutto ciò che appartiene a ciascuna categoria nella stessa subnet senza restrizioni.
Tipologie di rete in un edificio multifamiliare
| Rete | Chi e cosa la utilizza | Come si effettuano gli accessi | Cosa la isola |
|---|---|---|---|
| Ospiti aperta | Visitatori, corrieri, telefoni BYOD | Captive Portal con SSO, accesso tramite social o SMS | VLAN ospiti con isolamento dei client |
| Personale sicura | Agenti immobiliari, manutentori, appaltatori, dispositivi gestiti | EAP-TLS basato su certificati o Passpoint con credenziali individuali | VLAN personale, separata dai residenti e dai sistemi dell'edificio |
| Residenti e dispositivi | Residenti, smart TV, termostati, serrature, telecamere, casse dei servizi | Chiave univoca per dispositivo, utente o affittuario | VLAN dedicata per residente o affittuario, con gruppi di criteri separati per i sistemi di proprietà dell'immobile |
Lasciare che sia l'identità a scegliere la destinazione
Un SSID è il nome della rete visibile agli utenti. Una VLAN è un segmento di traffico logico posizionato dietro quel nome. Assegnare a una rete il nome Residenti non dimostra che il dispositivo che vi si collega appartenga a un residente attuale, così come chiamarne un'altra Personale non stabilisce quale dipendente si stia connettendo.
L'autenticazione dovrebbe restituire il VLAN o il ruolo appropriato. Lo smartphone di un residente appartiene al segmento di quell'abitazione; una telecamera di proprietà dell'immobile appartiene al dominio di policy delle telecamere, anche se entrambi accedono tramite lo stesso SSID orientato ai dispositivi. L'architettura a tre SSID offre un modo utile per mappare questi punti di ingresso senza creare una nuova rete broadcast per ogni inquilino.
Mantenete l'onboarding BYOD distinto dall'autorizzazione continua. Un telefono personale può iniziare da un portale, ma un dipendente non dovrebbe ottenere l'accesso ai registri di locazione solo perché ha completato la registrazione come ospite. Allo stesso modo, Passpoint semplifica l'individuazione e la connessione sicura, ma sono comunque le credenziali e la politica di autorizzazione a determinare l'accesso.
Regola di progettazione: Il proprietario e la funzione di un dispositivo devono determinarne le autorizzazioni, non l'access point a cui accade che si colleghi.
Registra il consenso al portale separatamente dall'autorizzazione di rete e non sostituire il consenso di marketing opzionale a una policy di accesso. Prima di selezionare le apparecchiature, elenca ogni classe di dispositivo presente nell'edificio in una riga di tabella, quindi individua il segmento limitato di cui ha bisogno dietro quel punto di ingresso.
Confronto tra i modelli di fatturazione
La distinzione tra disponibile e incluso è importante: il rapporto sugli appartamenti dell'U.S. Census Bureau ha rilevato che il servizio WiFi o internet era disponibile nel 99% degli appartamenti in affitto non arredati di nuova costruzione negli Stati Uniti nel 2015, ma il servizio era incluso solo nel 12%. Un edificio può supportare la connettività senza che il proprietario debba acquistare l'abbonamento di ogni residente.
La fatturazione, la gestione della rete e la proprietà dell'infrastruttura sono decisioni distinte. Una rete gestita non richiede automaticamente la fatturazione cumulativa e un accordo di fatturazione cumulativa non include automaticamente la risoluzione dei problemi a livello di singolo appartamento.
Modelli di fatturazione WiFi multifamiliare
| Modello | Come pagano i residenti | Chi gestisce il servizio | Ideale per | Rischio principale |
|---|---|---|---|---|
| Internet centralizzato nell'affitto | Incluso nell'affitto | Proprietario o fornitore centralizzato | Proprietari che desiderano un servizio di valore per gli affittuari | Il costo viene pagato per ogni unità, usata o meno |
| Offerta retail a carico del residente | Il residente si abbona direttamente a un ISP | Fornitore del singolo residente | Edifici a minore densità o più datati | Copertura non omogenea e residenti alla costante ricerca di connessione |
| WiFi gestito con tariffa residente | Canone mensile aggiunto all'affitto o fatturato separatamente | Fornitore gestito | Proprietà che desiderano un WiFi esteso all'intero immobile senza contratti di acquisto centralizzati | Resistenza ai costi e prezzi per unità non chiari |
| Ibrido base più livello a pagamento | Base inclusa nell'affitto, livello più veloce opzionale | Proprietario e fornitore insieme | Edifici a reddito misto o focalizzati sui servizi | Due livelli su un'unica rete generano controversie di supporto |
| WiFi gratuito nelle aree comuni | Gratuito per le aree condivise | Proprietario | Solo hall e spazi comuni | Non copre le unità abitative, e il traffico pubblico e privato richiede isolamento |
Prezzare la responsabilità, non solo il circuito
La fatturazione cumulativa offre un'esperienza semplice ai residenti, ma il proprietario sostiene il costo contrattualizzato durante i periodi di sfitto e di basso utilizzo. Inoltre, i residenti presenteranno le loro lamentele alla struttura, indipendentemente da quale azienda gestisca tecnicamente il servizio.
Gli abbonamenti retail riducono il ruolo di fatturazione diretta del proprietario. Non eliminano le responsabilità dell'edificio, come l'accesso ai locali tecnici delle comunicazioni, i cablaggi danneggiati o le interferenze dovute ad apparecchiature posizionate in modo scorretto.
Per un modello ibrido, applica il livello a pagamento alla policy del nucleo familiare autenticato. Evita di creare un SSID premium pretendendo che i residenti capiscano se un problema deriva dal loro abbonamento, dal loro dispositivo o dalla loro posizione. Un piano più veloce non risolve comunque una copertura insufficiente all'interno dell'appartamento.
Includere i costi meno visibili nei confronti:
- Manutenzione fisica: switch, alimentatori, guasti ai cavi e access point di ricambio.
- Amministrazione del servizio: modifiche agli account, controversie sulla fatturazione, onboarding e gestione dei traslochi.
- Gestione dei guasti: diagnosi remota, interventi in loco e responsabilità per le apparecchiature di proprietà dei residenti.
Scegli prima il responsabile del supporto. Scegli poi il modello di fatturazione più adatto al budget e all'autorità di quel responsabile.
Un servizio economico diventa oneroso quando il personale di gestione trascorre le giornate a inoltrare screenshot tra i residenti e un provider che non intende effettuare verifiche all'interno dell'edificio.
Come l'isolamento per tenant separa gli utenti residenti
Il corridoio di un hotel presenta porte simili per ogni ospite, ma ciascuna chiave apre solo la stanza prevista. Il WiFi multifamiliare necessita della stessa distinzione: la crittografia protegge il traffico via radio; l'isolamento controlla quali destinazioni può raggiungere un dispositivo connesso.
L'analogia del corridoio rende più semplice spiegare il confine ai team di gestione immobiliare.
Nelle rilevazioni di Parks Associates riportate dal Mecklenburg Times, il 31% dei residenti di complessi plurifamiliari ha riferito che la propria comunità offriva WiFi esteso a tutto l'immobile. Una copertura più ampia porta un maggior numero di dispositivi alla portata dell'infrastruttura, rendendo più grave qualsiasi autorizzazione errata.
Costruire i confini di sicurezza su più livelli
- Assegnazione dell'identità: inserisci ogni nucleo familiare o affittuario nella rispettiva VLAN autorizzata o nel segmento di criteri equivalente. Mantieni tale assegnazione durante il roaming del dispositivo.
- Isolamento dei client ospiti: impedisci ai visitatori sulla rete ospiti di comunicare direttamente tra loro. Verifica il comportamento tra i vari access point, non solo sulla stessa frequenza radio.
- Applicazione del firewall: nega di default il traffico tra residenti e tra residenti e sistemi dell'edificio. Consenti flussi operativi specifici anziché un accesso ampio alle reti interne.
- Servizi condivisi controllati: rendi disponibili stampanti o schermi approvati tramite i criteri del gateway. Limita la visibilità dei dispositivi affinché le apparecchiature private dei singoli nuclei familiari non vengano mostrate all'intero edificio.
Una VLAN da sola non costituisce un firewall. Se il gateway instrada liberamente il traffico tra i segmenti dei residenti, lo schema di segmentazione risulterà rassicurante mentre la policy di accesso effettiva rimarrà permissiva.
Ippotizziamo che un malintenzionato comprometta un termostato non aggiornato su una rete residenziale di tipo flat. L'attaccante potrebbe quindi analizzare la telecamera o il dispositivo di archiviazione di un vicino alla ricerca di servizi esposti. Una password WiFi più robusta non elimina tale percorso, poiché il termostato compromesso è già connesso.
La soluzione consiste nel contenere il termostato all'interno del dominio di policy previsto e limitarne le destinazioni consentite. I controlli di proprietà dell'immobile devono inoltre rimanere distinti dai dispositivi di proprietà dei residenti, anche quando entrambi si trovano all'interno dello stesso appartamento.
Conservare le evidenze senza raccogliere qualsiasi dato
La sicurezza della rete e la privacy dei residenti richiedono decisioni distinte. Spiegare quali dati di telemetria della connessione vengono raccolti, chi può accedervi e per quanto tempo rimangono disponibili; l'isolamento da solo non risponde a queste domande.
Registrare identità, identificativo del dispositivo, assegnazione di VLAN o ruolo ed eventi di revoca, con timestamp utili. Durante un incidente, l'operatore deve essere in grado di identificare il dispositivo interessato e contenerne l'accesso senza trattare ogni nucleo familiare come un sospetto.
Chiavi condivise rispetto a xPSK per singolo dispositivo
xPSK indica che una rete WiFi può accettare chiavi pre-condivise diverse per differenti dispositivi, utenti o inquilini. La chiave identifica la connessione e la policy di autenticazione la mappa sulla VLAN o sul ruolo appropriato. Immagina la chiave come un badge e la VLAN come la stanza in cui quel badge ti consente di entrare.
L'implementazione è fondamentale. Verificare che la piattaforma di access point supporti il modello di chiavi, l'assegnazione delle policy e i comportamenti di revoca previsti, invece di presupporre che ogni funzionalità denominata private PSK funzioni allo stesso modo.
Confronto tra i principali modelli per il WiFi multifamiliare
| Approccio | Responsabilità | Portata della revoca | Sforzo di configurazione |
|---|---|---|---|
| Password condivisa singola | Nessuna identità individuale dalle credenziali | La modifica disconnette tutti coloro che la utilizzano | Basso |
| Chiave per unità o per tenant | Legata a un'unità o a un tenant, non a una persona | L'intera unità o tenant | Da basso a medio |
| xPSK per dispositivo | La credenziale emessa è attribuibile a un dispositivo e mappata sulla policy | La credenziale di un dispositivo | Medio, con emissione della chiave e mappatura VLAN |
| Certificato per utente tramite EAP-TLS | Ogni utente o dispositivo ha un'identità individuale | Un'identità | Alto, richiede la gestione del ciclo di vita dei certificati, spesso una directory e un MDM |
Associare le credenziali al ciclo di vita dell'utente
Una chiave per inquilino è comoda per i dispositivi domestici, ma non può distinguere quale membro del nucleo familiare l'abbia condivisa. Le chiavi per singolo dispositivo offrono una revoca più mirata, a condizione che il processo di emissione associ in modo affidabile ogni credenziale al dispositivo di destinazione. Non si tratta di un'attestazione hardware: una password copiata può comunque essere utilizzata altrove, a meno che controlli aggiuntivi non lo impediscano.
Per l'accesso legato al contratto di locazione, pianificare la scadenza delle credenziali del residente in base alla durata dell'affitto. Il telefono e la TV di un residente in uscita possono perdere l'accesso senza dover modificare le credenziali del nuovo nucleo familiare. Mantenere le apparecchiature di proprietà dell'immobile al di fuori di questo flusso di lavoro di scadenza dei residenti.
Accetterei una password condivisa solo per una rete fortemente limitata e a basso rischio, senza alcun accesso al personale o ai sistemi dell'edificio. Un edificio di piccole dimensioni non rappresenta, di per sé, un motivo valido per condividere le credenziali dei residenti.
Utilizzare WPA3 senza presupporre una compatibilità universale
Le linee guida sulla sicurezza della Wi-Fi Alliance distinguono la resistenza di WPA3-Personal agli attacchi basati su tentativi di indovinare la password dalle funzionalità per ambienti controllati di WPA3-Enterprise, e spiegano che WPA3 richiede i Protected Management Frames. La sua modalità di sicurezza enterprise a 192 bit opzionale richiede anche controlli di compatibilità dei client prima dell'attivazione.
Utilizza EAP-TLS basato su certificati per i dispositivi gestiti dal personale dove l'infrastruttura di gestione dei dispositivi lo supporta. Passpoint può migliorare il rilevamento della connessione e l'onboarding, ma non sostituisce la decisione di autenticazione sottostante.
Eseguire la migrazione secondo un ordine controllato:
- Censire le funzionalità, inclusi i dispositivi smart più datati e il supporto ai certificati.
- Migrare prima il personale, dove gli amministratori possono controllare gli endpoint.
- Migrare i residenti, fornendo istruzioni collaudate e una procedura di ripristino.
- Migrare i dispositivi dell'edificio, verificando le dipendenze dei fornitori e la continuità operativa.
Disattivare le credenziali temporanee in modo programmatico. In caso contrario, la password condivisa provvisoria diventerà una scorciatoia permanente.
Come testare la copertura e pianificare il failover
Uno smartphone può mostrare il massimo del segnale anche quando le chiamate a scatti si interrompono e lo streaming si blocca. La potenza del segnale conferma solo la presenza di energia a radiofrequenza; non dice nulla sulla saturazione del canale da parte delle radio adiacenti, sulla congestione dell'uplink o su un errore di autenticazione che lascia i dispositivi associati ma impossibilitati a scambiare traffico.
La copertura comporta un secondo costo in un edificio plurifamiliare. Ogni stanza coperta aggiuntiva amplia il numero di dispositivi che condividono un canale e aumenta il raggio d'impatto di un singolo client configurato male o con password condivisa. Testate la copertura e la separazione delle identità insieme: un'unità che supera i controlli di throughput ma inserisce i residenti in un unico segmento comune quando il backend si guasta non ha superato il test.
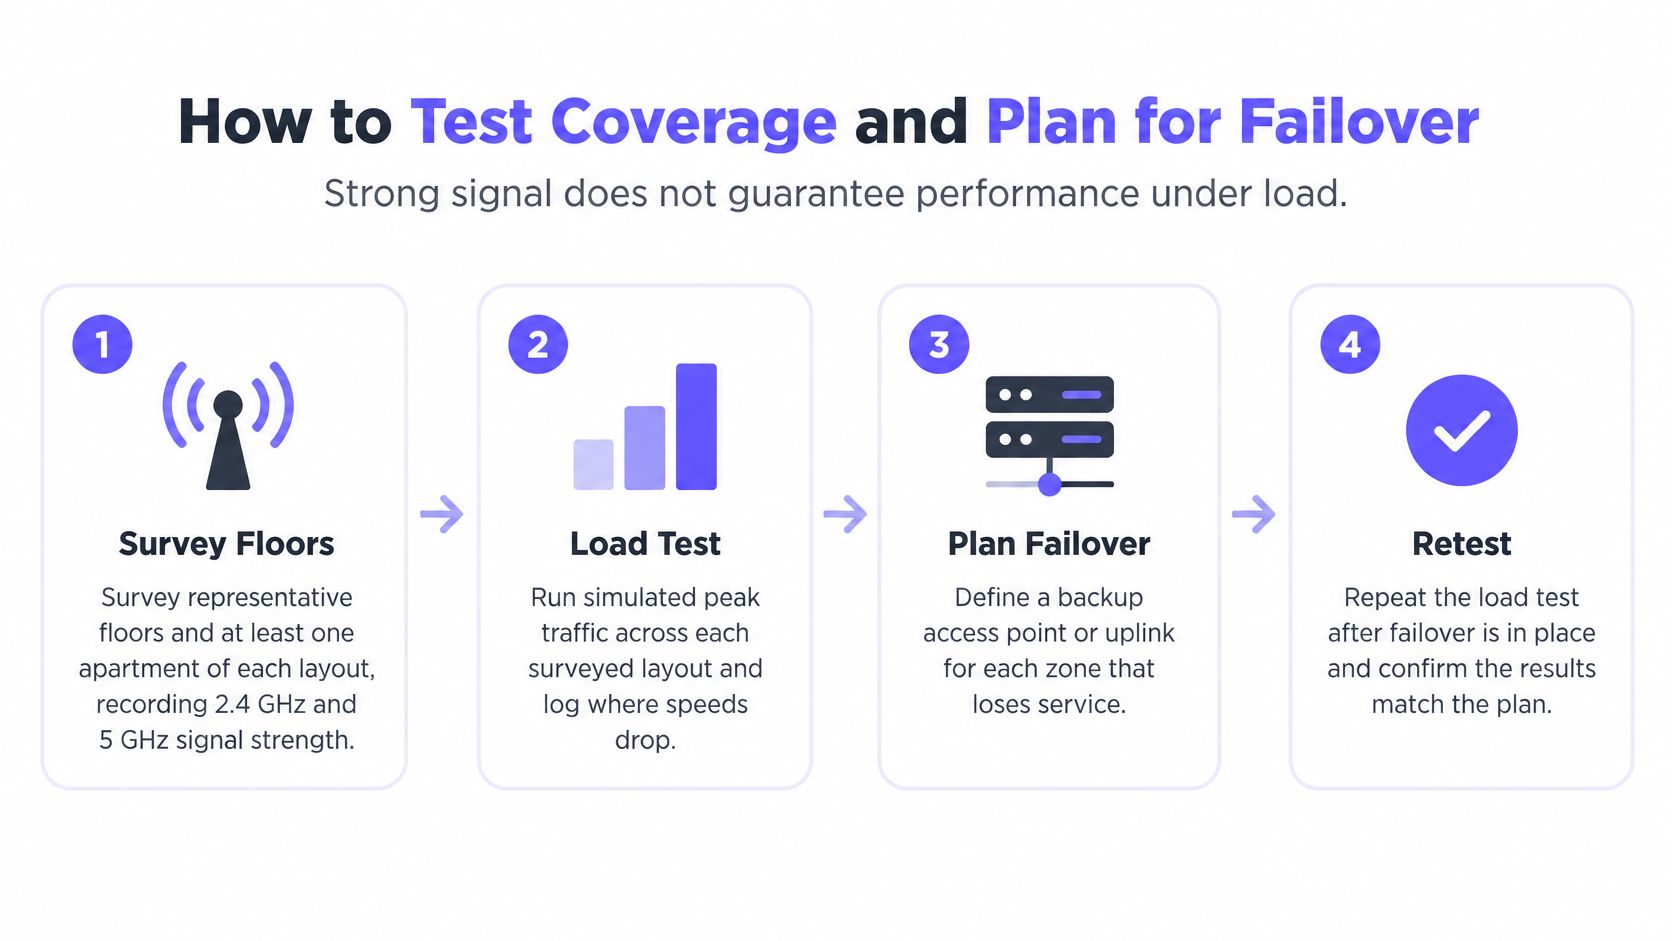
Utilizzare il seguente flusso di lavoro per separare i test di copertura, capacità e resilienza.
Testare l'edificio nelle sue reali condizioni di occupazione
Mappare i layout rappresentativi. Esamina le planimetrie, lo spessore dei muri, il cemento, le strutture metalliche e i passaggi dei cavi. Utilizza uno strumento di indagine come Ekahau o Hamina insieme ai test dei clienti per registrare la potenza del segnale ricevuto e il rapporto segnale-rumore sulle bande utilizzate dai tuoi dispositivi.
Convalidare il posizionamento e lo spostamento. Effettua i test all'interno degli appartamenti, non solo nei corridoi. Esegui una chiamata attiva camminando davanti alle porte delle unità, agli ascensori, ai vani scale e alle sale comuni, registrando dove il roaming interrompe la sessione.
Generare una domanda reale. Dimensiona la capacità in base ai client e alle applicazioni attivi simultaneamente. Il limite di associazione dichiarato di un access point non garantisce che ogni dispositivo connesso possa riprodurre contenuti in streaming o gestire una videochiamata contemporaneamente.
Testare i guasti di autenticazione. Verifica il servizio RADIUS geograficamente ridondante, quindi testa la perdita di un backend o del suo percorso di rete. Documenta cosa succede alle nuove connessioni, alle sessioni esistenti, alla riautenticazione e all'autorizzazione in cache. Controlla in quale segmento atterra ciascun dispositivo durante l'interruzione; un ripiego che appiattisce la separazione per residente in un'unica VLAN condivisa è un problema da risolvere, non un ripristino.
Rimuovere un access point e un uplink. Conferma che le radio adiacenti forniscano una capacità utilizzabile anziché una copertura semplicemente rilevabile. Testa i guasti a monte separatamente, incluse le dipendenze di alimentazione e switching che le radio sovrapposte non possono risolvere.
Ripetere il test nelle ore di punta. Registra il throughput, la perdita di pacchetti, la latenza, la qualità del segnale, il comportamento di roaming e l'assegnazione delle policy sotto carico. Ripeti l'operazione dopo il failover invece di presumere che i risultati delle normali operazioni siano ancora validi.
Le linee guida sulla sicurezza della Wi-Fi Alliance coprono l'aspetto della sicurezza dell'implementazione. La configurazione della sicurezza non sostituisce un'analisi RF o una specifica di collaudo definita per la struttura, e il traffico separato per identità condivise continua a condividere il tempo d'antenna radio, quindi il riutilizzo dei canali e la pianificazione della potenza di trasmissione rimangono parte del lavoro.
Obiettivi di collaudo nelle ore di punta
Inizia da questi valori di pianificazione tipici, quindi ottimizzali per adattarli alle applicazioni e al contratto di servizio dell'edificio.
| Metrica | Obiettivo tipico | Perché è importante |
|---|---|---|
| Potenza del segnale | −67 dBm o migliore nel punto meno coperto di ciascuna unità | Streaming e chiamate affidabili senza ritrasmissioni |
| SNR | Circa 25 dB o superiore sotto carico | Segnale pulito nonostante le interferenze |
| Perdita di pacchetti | Entro l'1% circa per voce e video | Chiamate e video rimangono stabili |
| Latenza | Inferiore a circa 50 ms verso un endpoint di test designato | Applicazioni e dispositivi remoti reattivi |
| Throughput | Almeno il 70% circa della velocità contrattualizzata negli spazi comuni nei momenti di picco | Evidenzia la congestione negli spazi condivisi |
Rendere riproducibile il test di collaudo
Registrare il modello del client, la posizione del test, l'endpoint, il carico di traffico e se la latenza viene misurata a livello locale o tramite Internet. Senza questi dettagli, gli screenshot dei test di velocità contrastanti non risolveranno alcuna controversia.
La maggior parte del materiale sulle reti residenziali si ferma prima di raggiungere questo ambito. Una risorsa a livello residenziale singolo come la guida di rete di Edinhart Realty and Property Management copre il lato delle singole abitazioni, mentre una dettagliata lista di controllo per la progettazione della rete WiFi si avvicina di più alle questioni a livello di immobile a cui una specifica di collaudo deve rispondere.
Considerare il video sottostante come riferimento visivo durante la pianificazione; le specifiche di accettazione sono definite nel documento di test scritto.
Condizione di approvazione: Accettare la rete quando l'unità occupata con le prestazioni peggiori supera il test concordato nelle ore di punta. Una media ottimale dell'edificio può nascondere un'unità ad angolo priva di copertura.
Tre scenari residenziali analizzati nel dettaglio
Build-to-rent con controlli per le unità sfitte
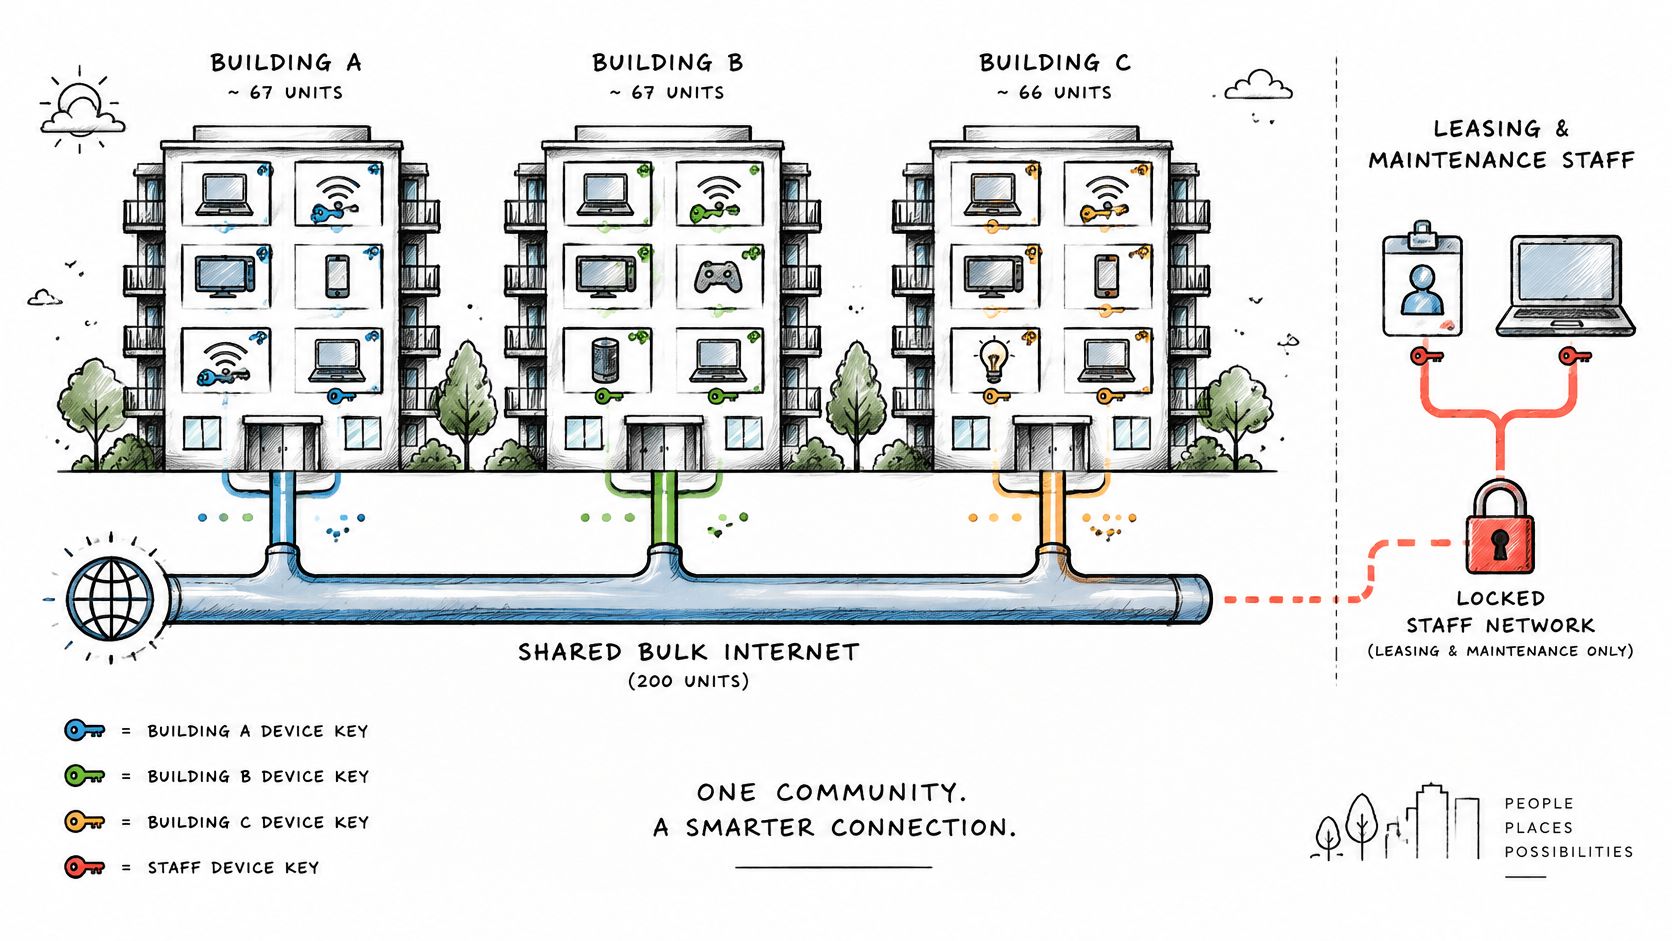
Considera una community build-to-rent in cui internet è incluso nell'affitto. Il problema operativo immediato è mantenere connessi i termostati e le serrature di proprietà dell'immobile durante i periodi di sfitto senza lasciare autorizzato il precedente residente.
Utilizzare la fatturazione centralizzata per il servizio residenti, un accesso sicuro per il personale di vendita e manutenzione e credenziali di dispositivo gestite in modo indipendente per i controlli dell'edificio. Trattare lo stato di sfitto come una variazione dei diritti del residente, non come uno spegnimento dei sistemi operativi dell'appartamento.
Senza questa distinzione, il personale perde il controllo remoto durante il cambio di inquilino oppure mantiene l'accesso dell'inquilino uscente per evitare di disconnettere le apparecchiature. Nessuna delle due è una procedura di manutenzione accettabile.
Un'infrastruttura di rete condivisa può supportare queste distinte responsabilità all'interno della struttura.
Co-living con uscite e avvicendamenti frequenti
Nel co-living, il problema è rappresentato dall'avvicendamento dei membri piuttosto che da un nucleo familiare fisso. Associare la durata delle credenziali del membro alla prenotazione e fare in modo che il checkout revochi automaticamente l'accesso.
Una stampante condivisa o uno schermo nella sala comune possono rimanere disponibili attraverso una policy di gateway definita in modo restrittivo. I laptop, i dispositivi di archiviazione e i bersagli di trasmissione privata dei membri non devono diventare risorse della community solo perché tutti condividono la cucina.
La gestione utile delle eccezioni include:
- Estensioni delle prenotazioni: Aggiornare la scadenza senza rilasciare una password valida per tutto l'edificio.
- Partenze anticipate: Revocare l'accesso al membro in uscita senza disturbare i coinquilini.
- Accesso a schermi condivisi: Consentire il servizio desiderato senza aprire i segmenti privati dei membri.
Se si tralascia questa configurazione, un membro uscente potrebbe mantenere credenziali valide ben oltre il checkout. Di conseguenza, il personale non disporrebbe di un metodo agevole per rimuovere tale utente senza causare disservizi agli attuali residenti.
Appartamenti con servizi gestiti e account aziendali
I visitatori per brevi soggiorni possono accedere tramite un Captive Portal con consenso registrato ed entrare in un segmento ospiti isolato. Gli account aziendali richiedono un modello di autorizzazione differente: il personale dell'azienda potrebbe necessitare di una rete aziendale negli appartamenti assegnati a quell'account.
Mantenere tale autorizzazione collegata all'assegnazione aziendale, non semplicemente al numero dell'appartamento. La riassegnazione di un appartamento deve rimuovere l'accesso della società precedente prima dell'inizio della prenotazione successiva.
In caso contrario, il dispositivo di un ospite potrebbe accedere ai file esposti di un vicino, oppure un vecchio occupante aziendale potrebbe rimanere all'interno del segmento dell'azienda. L'edilizia sociale, gli alloggi per studenti e gli alloggi per le famiglie dei militari seguono lo stesso modello di identità e ciclo di vita, con condizioni di finanziamento e strutture tariffarie sovrapposte alla progettazione del servizio.
Operatività e idoneità all'ingresso degli inquilini
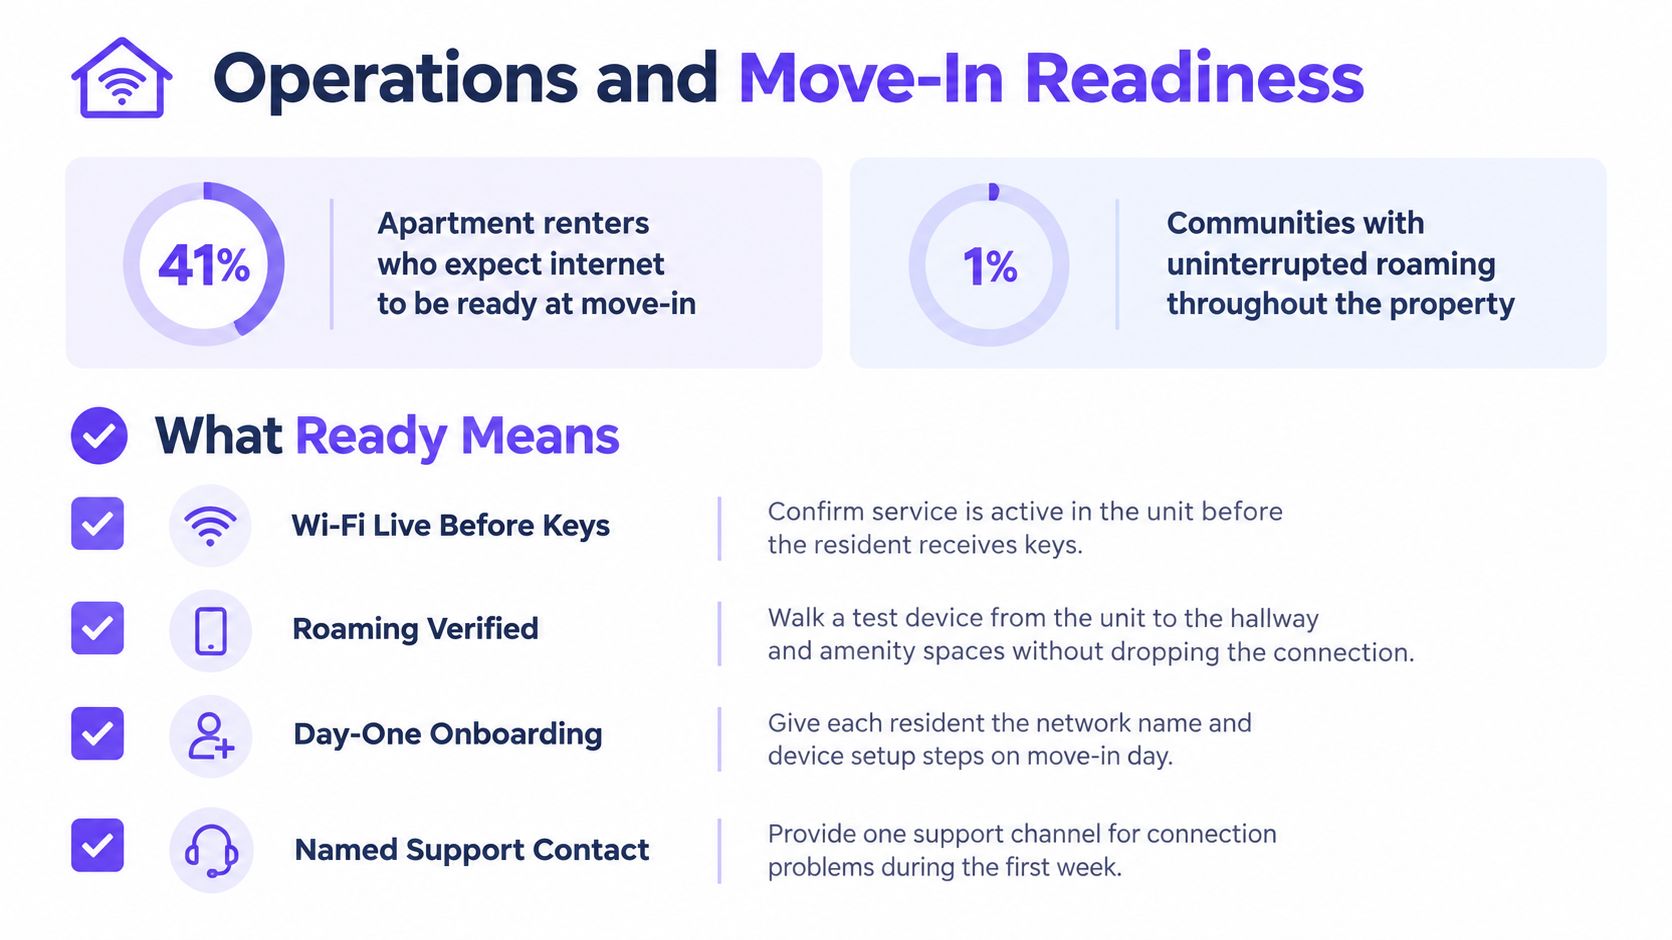
Il 41% degli inquilini di appartamenti si aspetta che internet sia pronto al momento del trasloco, secondo le rilevazioni di Parks Associates riportate dal Mecklenburg Times. Un circuito attivato da solo non soddisfa questa aspettativa. I residenti valutano la prontezza del servizio in base al fatto che il proprio telefono, laptop e TV si connettano e continuino a funzionare in ogni stanza della casa.
La prontezza operativa è il risultato di una verifica pratica, quindi va convalidata nel modo in cui la sperimenta un residente.
Rendere la prontezza operativa un risultato osservabile
- L'autenticazione dei residenti ha successo: Testare le credenziali rilasciate attraverso l'effettivo percorso di onboarding, incluso un dispositivo privo di un browser comodo.
- La copertura negli spazi comuni funziona: Verificare il servizio dove i residenti siedono, si allenano o lavorano, non solo all'ingresso.
- Le identità operative sono attive: Confermare che il personale e i dispositivi dell'edificio utilizzino le credenziali assegnate anziché impiegare la connessione di un residente.
- Il roaming preserva il servizio: Spostarsi con un dispositivo di test lungo il percorso previsto per i residenti mentre è in esecuzione un'applicazione.
- La procedura di escalation ha un responsabile: Fornire ai residenti un canale di supporto dedicato e al personale un percorso documentato verso l'operatore di rete.
Al momento del cambio di inquilino, revocate le chiavi dei dispositivi del residente uscente il giorno del trasloco, emettete le credenziali del nuovo inquilino per l'ingresso e verificate l'assegnazione della VLAN risultante. Utilizzate un flusso di lavoro documentato per le credenziali di ingresso e uscita in modo che l'amministratore non debba affidarsi a un promemoria scritto a mano.
Mantenere una coda di eccezioni per partenze ritardate e registri di occupazione contestati. L'automazione necessita di un controllo manuale gestito anziché di un'eccezione di accesso a tempo indeterminato, quindi impostare la scadenza prima di concederla e mantenere un registro di audit. Un'eccezione senza termine equivale a una credenziale non gestita.
Riduci l'operatività amministrativa
Ogni SSID aggiuntivo aggiunge traffico beacon alle radio che lo trasmettono, e da otto a dieci nomi di rete possono consumare dal 15 al 25% del tempo d'antenna del canale solo per i beacon. Il consolidamento a tre punti di accesso consente di recuperare quel tempo d'antenna. Riduce inoltre il raggio d'azione delle minacce: su una rete che copre ogni corridoio e piano servizi, un dispositivo configurato male o compromesso con una password condivisa può raggiungere qualsiasi punto coperto dall'SSID. Le chiavi individuali gestite da pochi SSID mantengono un singolo dispositivo dannoso all'interno del proprio segmento.
Mantieni una scheda di configurazione concisa per i residenti con il nome della rete, il percorso di recupero delle credenziali, il processo di aggiunta dei dispositivi e il contatto di supporto. Includi le istruzioni per TV e console, poiché un test di onboarding eseguito solo su laptop non rileva i problemi domestici più comuni.
Per il supporto ai residenti, instradare la segnalazione iniziale alla proprietà e l'escalation tecnica all'operatore di rete. Inserire nell'accordo scadenze precise per la presa in carico, l'escalation e gli aggiornamenti, e distinguere una risposta garantita da una riparazione garantita. I residenti non dovrebbero dover determinare se il guasto appartiene all'ISP, all'operatore wireless o all'edificio prima che qualcuno prenda in carico il ticket.
Confermare il modello dell'edificio prima della realizzazione
Per una nuova costruzione con internet centralizzato, sfrutta la fase di cantiere per definire la proprietà dei cablaggi, l'accesso alle apparecchiature e le responsabilità operative. Scegli la fatturazione centralizzata in modo consapevole, utilizza le tre categorie di accesso, assegna credenziali individuali ai dispositivi dell'edificio e usa i certificati per gli endpoint gestiti del personale.
Per un edificio meno recente privo di infrastruttura condivisa, inizia garantendo una connettività sicura per il personale e un accesso controllato per gli impianti dell'immobile. Ispeziona i cablaggi e gli switch esistenti prima di impegnarti in un servizio esteso a tutti i residenti, e definisci la fatturazione per i residenti solo dopo aver individuato il responsabile del supporto.
Per una proprietà a reddito misto o ricca di servizi accessori, un servizio di base con un livello opzionale più veloce può adattarsi al modello operativo. Mantenere l'isolamento, la durata delle credenziali e la protezione della privacy identici tra i vari livelli; pagare meno non deve significare una separazione più debole.
Formalizzare le decisioni per iscritto
- Mappare le classi di dispositivi: Mostrare la rete di ingresso e la destinazione limitata per ogni categoria di residenti, personale, ospiti e sistemi dell'edificio.
- Definire i responsabili dei passaggi di consegne: Assegnare la responsabilità per onboarding, fatturazione, guasti fisici ed escalation tecnica.
- Richiedere prove di accettazione: Completare i test di picco del traffico e di guasto prima che i residenti dipendano dal servizio.
Purple Access funziona sugli access point già in tuo possesso e supporta distribuzioni in contesti multifamiliari, build-to-rent e co-living. Il nostro planner mappa gli SSID esistenti su tre reti, utilizzando identità individuali e chiavi per singolo dispositivo al posto di una password condivisa a livello dell'intero immobile.
Prima di firmare un contratto di servizio, richiedi come elementi consegnabili il diagramma a tre reti e la procedura di revoca. Chiedi all'operatore di dimostrare come un dispositivo compromesso perda l'accesso mentre i residenti non coinvolti e i controlli dell'edificio rimangono connessi.
Purple Access offre WiFi aperto, sicuro e xPSK per ospiti, personale, residenti e dispositivi sugli access point già in tuo possesso. Visita Purple Access per mappare le connessioni esistenti del tuo edificio in tre reti e pianificare come i singoli accessi verranno rilasciati, isolati e revocati.