
Passpoint म्हणजे काय? सुरक्षित स्वयंचलित WiFi समजून घ्या
Published

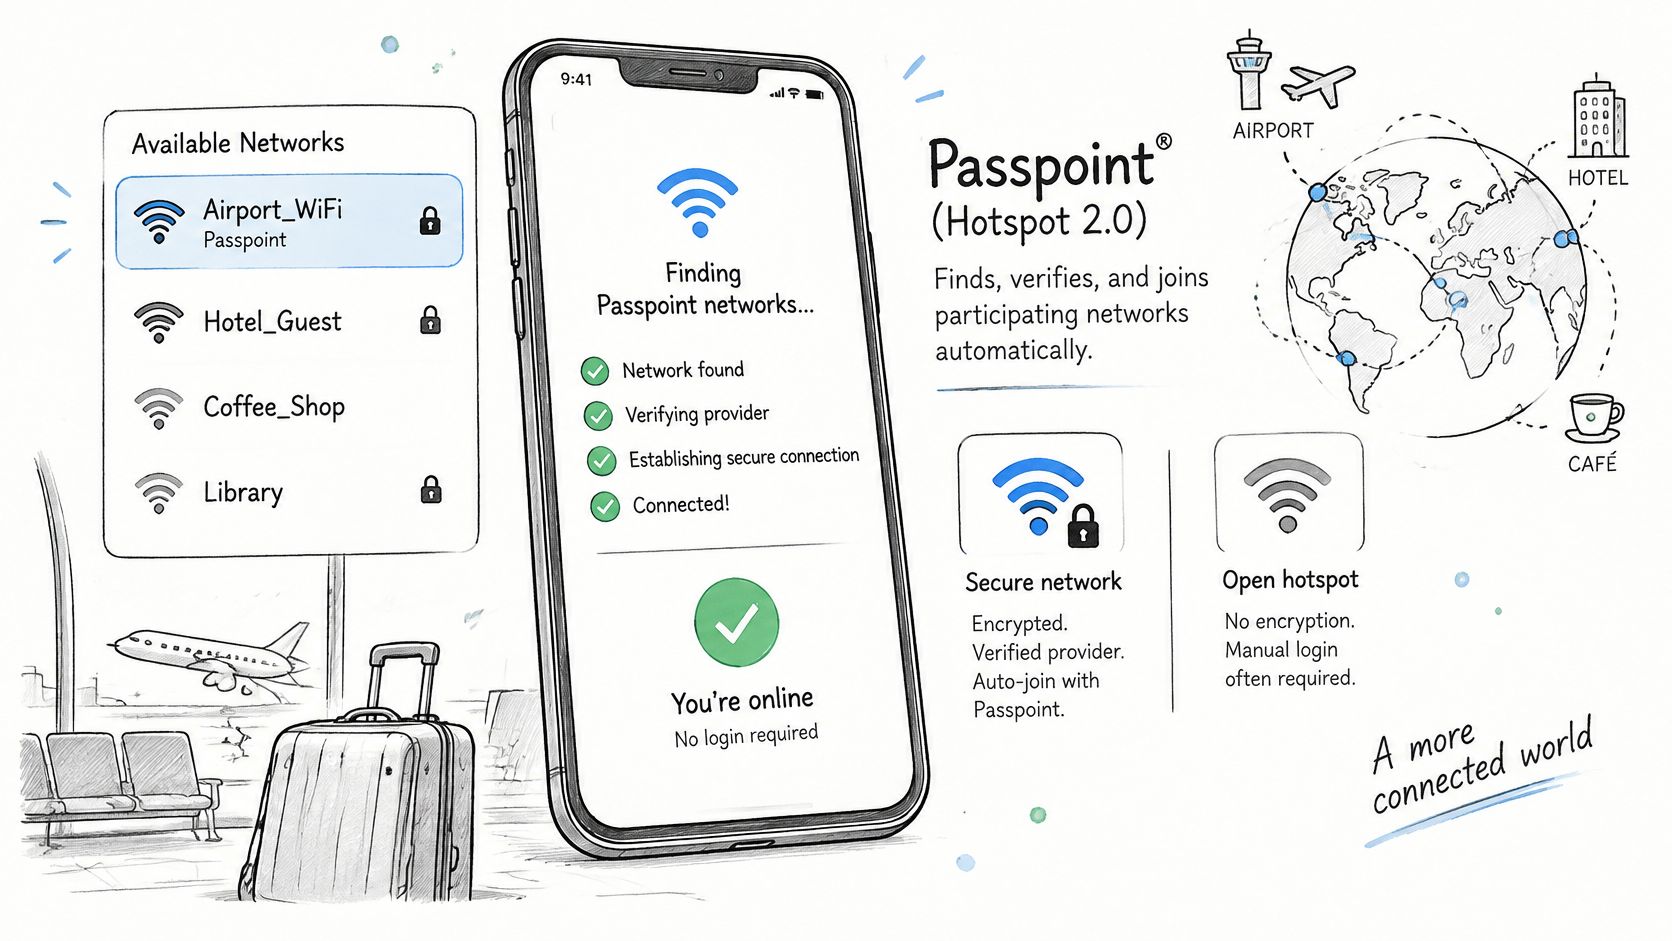
Passpoint हे Hotspot 2.0 वर आधारित Wi-Fi Alliance चे प्रमाणपत्र आहे, जे डिव्हाइसकडे वैध क्रेडेंशियल्स असताना, SSID निवडण्याऐवजी आणि पासवर्ड टाइप करण्याऐवजी सहभागी नेटवर्कवर आपोआप कनेक्ट होण्याची अनुमती देते.
जर एखादा फोन दरवेळी लॉगिन करण्याचे न विचारता मोबाईल मास्ट्स दरम्यान रोम करू शकत असेल, तर WiFi अजूनही परत येणाऱ्या अभ्यागतांना नेटवर्कचे नाव शोधण्यास, वेब पेजची वाट पाहण्यास आणि पुन्हा स्वतःची ओळख पटवून देण्यास का सांगते? त्या फरकाकडे सहसा सामान्य गोष्ट म्हणून पाहिले जाते. ती काही तांत्रिक मर्यादा नाही. जेव्हा ॲक्सेस हा डिव्हाइसमध्ये आधीपासूनच असलेल्या आयडेंटिटीऐवजी सामायिक पासवर्ड किंवा पोर्टल पेजच्या सभोवताल तयार केला जातो, तेव्हा असे घडते.
अनुक्रमणिका
- Passpoint काय आहे आणि ते ओपन हॉटस्पॉट्सपेक्षा अधिक सुरक्षित का आहे
- पासवर्ड प्रॉम्प्टशिवाय Passpoint कसे कनेक्ट होते
- डिव्हाइसला Passpoint प्रोफाईल कसे मिळते
- Passpoint, कॅप्टिव्ह पोर्टल आणि OpenRoaming यांची तुलना
- Passpoint कोठे तैनात केले जाते आणि ते काय करत नाही
- Passpoint तुमच्या नेटवर्कसाठी योग्य आहे की नाही ते ठरवा
Passpoint म्हणजे काय आणि ते ओपन हॉटस्पॉट्सपेक्षा अधिक सुरक्षित का आहे
Passpoint, ज्याला Hotspot 2.0 देखील म्हटले जाते, हा WiFi Alliance सर्टिफिकेशन प्रोग्राम आहे जो वैध क्रेडेंशियल्स असल्यास डिव्हाइसला सहभागी नेटवर्क आपोआप शोधण्याची, पडताळण्याची आणि त्यात सामील होण्याची अनुमती देतो. WiFi Alliance Passpoint तंत्रज्ञान पुनरावलोकन नुसार, हे प्री-एसोसिएशन डिस्कव्हरीसाठी IEEE 802.11u, ऑथेंटिकेशनसाठी IEEE 802.1X आणि एन्क्रिप्टेड ॲक्सेससाठी WPA2-Enterprise किंवा WPA3-Enterprise वापरते.
Passpoint हे Hotspot 2.0 वर आधारित Wi-Fi Alliance चे प्रमाणपत्र आहे. हे कनेक्ट करण्यापूर्वी नेटवर्क शोधण्यासाठी 802.11u, ओळख तपासण्यासाठी 802.1X आणि लिंक एन्क्रिप्ट करण्यासाठी WPA2-Enterprise किंवा WPA3-Enterprise वापरते.
याचा विचार भागीदार ठिकाणांवर स्वीकारल्या जाणाऱ्या सदस्याच्या कार्डासारखा करा. तुम्ही एकदा एनरोल करता, ते कार्ड तुमच्या वॉलेटमध्ये राहते आणि तुम्हाला गेस्ट बुकवर स्वाक्षरी करण्यास सांगण्याऐवजी प्रत्येक ठिकाणचे कर्मचारी ते कार्ड तपासतात. ओपन हॉटस्पॉट दुसऱ्या प्रकारे काम करतो. तुम्ही योग्य दार शोधता, प्रत्येकजण वापरत असलेला पासवर्ड पुन्हा टाइप करता आणि तुमच्या पुढील भेटीवर ही प्रक्रिया पुन्हा करता.
हे मानक कोठून आले
WiFi ॲलायन्सने सुरुवातीला सुरक्षित हॉटस्पॉट ॲक्सेस आणि प्रदाता-अंतर्गत रोमिंगला लक्ष्य करत 2012 मध्ये रिलीज 1 सादर केले, नंतर ऑनलाइन साइनअप आणि नॉन-SIM डिव्हाइसेस एनरोल करण्यासाठीच्या सपोर्टसह 2014 मध्ये रिलीज 2 सादर केले. तो इतिहास महत्त्वाचा आहे कारण Passpoint ही एक उत्तम लॉगिन पेज म्हणून डिझाइन केली गेली नव्हती. ती सार्वजनिक WiFi ला क्रेडेंशियल-आधारित रोमिंगकडे नेण्यासाठी डिझाइन केली गेली होती.
सुरक्षा मॉडेल अधिक मजबूत का आहे
ओपन कॅप्टिव्ह पोर्टल नेटवर्कमध्ये सामान्यतः WiFi लेयरवर प्रति-उपकरण क्रेडेंशियल (माहिती) नसते. पोर्टल असोसिएशननंतर ईमेल पत्ता किंवा व्हाऊचर गोळा करू शकते, परंतु ते प्रत्येक उपकरणाची ओळख त्याच प्रकारे सिद्ध करत नाही आणि ते स्वतः वायरलेस लिंक एन्क्रिप्ट करत नाही. प्रमाणित Passpoint सामायिक केलेल्या की ऐवजी 802.1X आणि EAP वापरते, त्यामुळे नेटवर्क डिव्हाइस, वापरकर्ता, SIM किंवा प्रदात्याशी लिंक केलेल्या क्रेडेंशियलची तपासणी करते.
Wi-Fi Alliance Passpoint सुरक्षा मार्गदर्शक तत्वे सांगते की Passpoint ला प्रोटेक्टेड मॅनेजमेंट फ्रेम्स ची आवश्यकता आहे, जे मॅनेजमेंट-फ्रेम स्पूफिंग आणि विशिष्ट डी-ऑथेंटिकेशन किंवा बनावट ओळख (इम्पर्सनेशन) हल्ले रोखण्यास मदत करते. हे लेयर 2 ट्रॅफिक तपासणी, प्रॉक्सी ARP, मल्टीकास्ट-टू-युनिकास्ट रूपांतरण आणि ग्रुप-की रँडमायझेशन या अशा यंत्रणा म्हणून देखील ओळखते ज्या सार्वजनिक हॉटस्पॉट्सवर क्लायंट-टू-क्लायंट जोखीम कमी करू शकतात.
क्रेडेंशियलच्या निवडीमुळे परिणामात अजूनही बदल होतो. EAP-TLS प्रत्येक डिव्हाइसला प्रमाणपत्र देऊ शकते, परस्पर ऑथेंटिकेशन प्रदान करू शकते आणि लक्ष्यित रिव्होकेशनला अनुमती देऊ शकते. SIM-आधारित EAP ॲक्सेसला मोबाईल-ऑपरेटर क्रेडेशियल्सशी बांधून ठेवते. त्यामुळे सुरक्षा क्रेडेंशियल प्रकार आणि बॅकएंड डिझाइनवर अवलंबून असते, तसेच हॉटस्पॉट आणि प्रदाता कोर दरम्यानच्या बॅकहॉलला अजूनही संरक्षणाची आवश्यकता असते.
ती लक्षात ठेवण्याची मर्यादा देखील आहे. हरवलेल्या किंवा अंसुरक्षित डिव्हाइसमध्ये वैध प्रोफाईल असू शकते आणि कमकुवत बॅकएंड पॉलिसीमुळे मजबूत ऑथेंटिकेशन निरुपयोगी ठरू शकते. स्वयंचलित ॲक्सेसमुळे WiFi लेयर सुधारते, परंतु ते चांगल्या डिव्हाइस कंट्रोल्सची किंवा नेटवर्क डिझाइनची जागा घेत नाही. दररोजच्या परफॉर्मन्सच्या समस्या सोडवणाऱ्या वेन्यूंना अजूनही मूलभूत गोष्टींची गरज असते आणि व्हिडिओ मीटिंगसाठी WiFi कसे सुधारावे यावरील हे मार्गदर्शक ऑथेंटिकेशन, कव्हरेज आणि बँडविड्थ वेगवेगळ्या समस्या सोडवतात याची उपयुक्त आठवण करून देते.
पासवर्ड प्रॉम्प्टशिवाय Passpoint कसे कनेक्ट होते
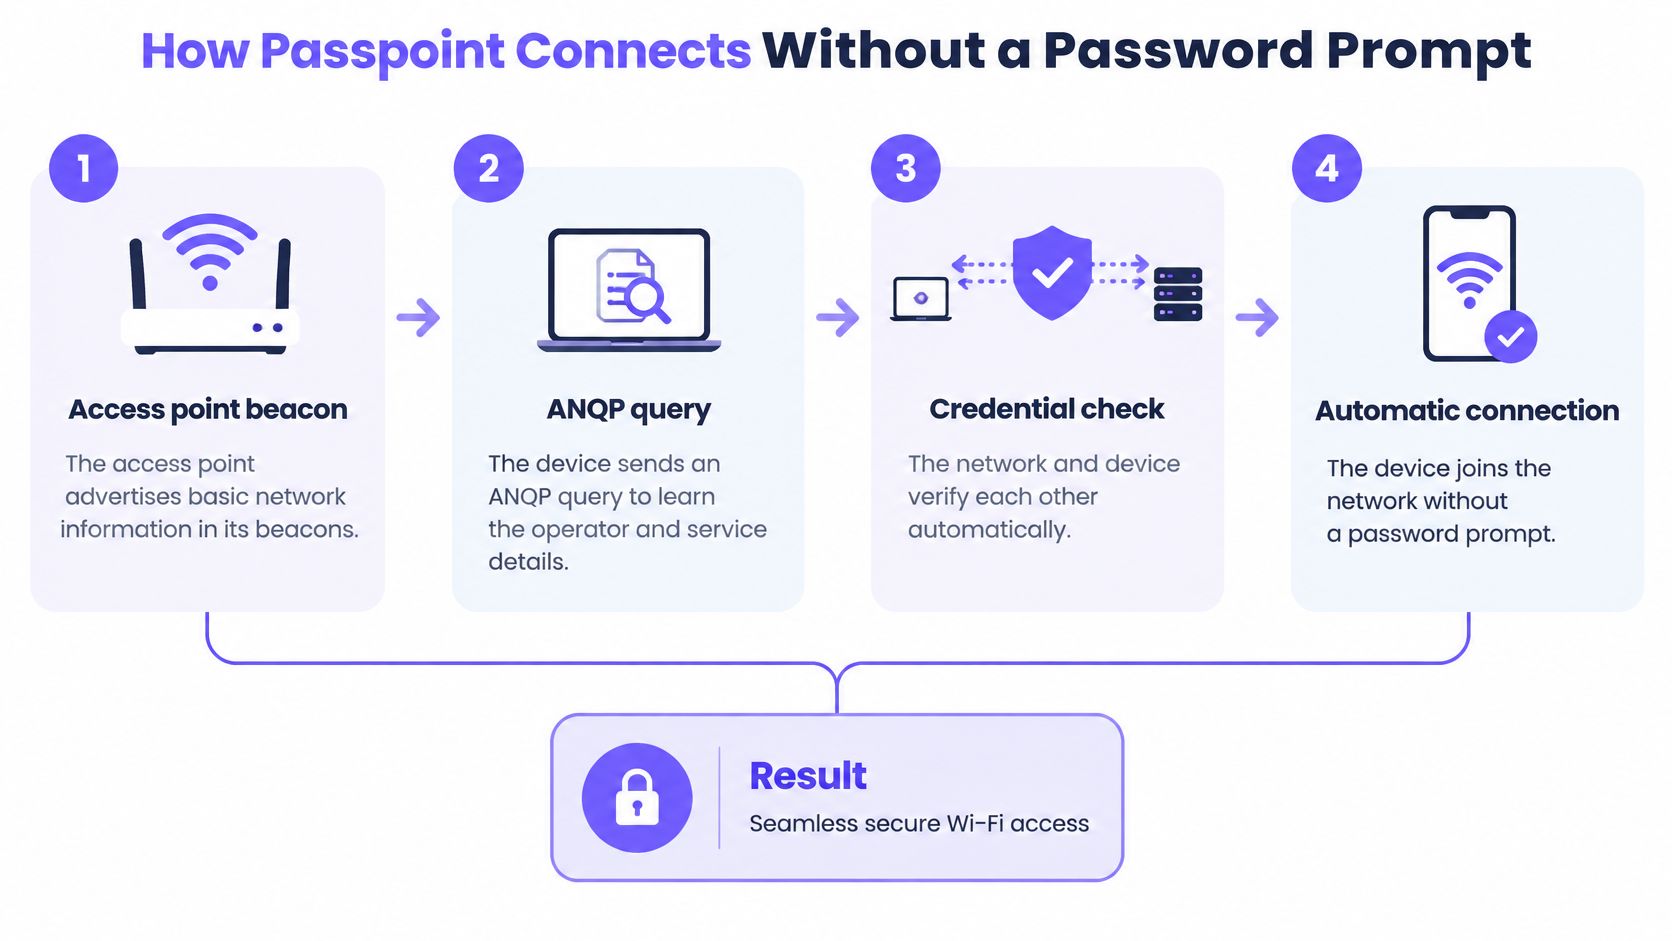
बहुतांश प्रक्रिया असोसिएशनच्या आधी होत असल्याने कनेक्शन त्वरित झाल्याचे जाणवते. तुमचे डिव्हाइस नेटवर्क कोणते आहे हे विचारते, ते आधीच त्या प्रदात्यावर विश्वास ठेवते का हे तपासते आणि त्यानंतरच ते नेटवर्कला जॉइन होते व ऑथेंटिकेट होते.
खाली दिलेला आकृती तोच क्रम चार टप्प्यांत थोडक्यात स्पष्ट करतो.
क्रमाक्रमाने सहा पायऱ्या
- ॲक्सेस पॉइंट बीकन: ॲक्सेस पॉइंट आपल्या बीकनमध्ये मूळ नेटवर्क माहिती प्रसारित करतो. यामुळे जुळणाऱ्या डिव्हाइसला कनेक्ट होण्यापूर्वी अधिक तपशील उपलब्ध असल्याचे समजते.
- ANQP क्वेरी: ऑपरेटरची ओळख, कनेक्टिव्हिटी प्रकार, रोमिंग भागीदार आणि सपोर्ट असलेल्या सेवा जाणून घेण्यासाठी डिव्हाइस Access Network Query Protocol क्वेरी पाठवते. Cisco ने त्यांच्या Hotspot 2.0 तांत्रिक टीप मध्ये नेटवर्क क्षमतांसाठीची क्वेरी आणि रिस्पॉन्स पद्धत म्हणून ANQP चे वर्णन केले आहे.
- प्रोफाइल तुलना: डिव्हाइस त्या उत्तरांची त्याच्याकडे आधीपासून असलेल्या सबस्क्रिप्शन किंवा क्रेडेंशियल प्रोफाइलशी तुलना करते. यामुळे ते वापरण्याचा अधिकार नसलेल्या नेटवर्कशी ट्रायल-अँड-एरर पद्धतीने कनेक्ट होण्यापासून बचाव होतो.
- नेटवर्क निवड: जुळणी झाल्यास, आपण SSID न निवडता ते योग्य नेटवर्क निवडते. जुळणी न झाल्यास, ते आपोआप ॲक्सेस तयार करत नाही.
- EAP ऑथेंटिकेशन: ते एंटरप्राइज EAP पद्धत चालवते, ज्यामध्ये बहुधा डिव्हाइस प्रमाणपत्रासह EAP-TLS किंवा टनल केलेल्या क्रेडेंशियल्ससह EAP-TTLS वापरले जाते. तुम्ही पासवर्ड-आधारित पद्धतींच्या तुलनेत सर्टिफिकेट ऑथेंटिकेशनचा विचार करत असल्यास, EAP-TLS आणि PEAP ऑथेंटिकेशन पद्धतींची ही तुलना व्यावहारिक तडजोडी स्पष्ट करते.
- AAA आणि RADIUS निर्णय: ॲक्सेस नेटवर्क ही विनंती होम AAA किंवा RADIUS सेवेकडे पाठवते. ती सेवा डिव्हाइसला अनुमती आहे की नाही आणि त्याला कोणते धोरण लागू होते हे ठरवते.
टप्प्यांमधील विभाजन हा असा मुद्दा आहे जो वाचक अनेकदा चुकवतात. ANQP शोध (discovery) हाताळते. AAA परवानगी हाताळते. ANQP ॲक्सेस देत नाही आणि RADIUS जवळपासच्या नेटवर्कपैकी निवड करत नाही. प्रत्येक घटक अर्ध्या समस्येचे निराकरण करतो.
खालील छोटा व्हिडिओ कनेक्शन प्रवाह दृष्य स्वरूपात स्पष्ट करतो, जर बीकन, क्वेरी आणि ऑथेंटिकेशन अद्याप एकाच घटनेसारखे वाटत असतील तर हे उपयुक्त ठरेल.
सामान्य चूक: वैध प्रोफाईल नसलेले डिव्हाइस केवळ ॲक्सेस पॉईंट सपोर्ट करतो म्हणून Passpoint वापरू शकत नाही. ते नेहमीच्या WiFi वर परत जाते आणि क्रेडेशिअल्स, पोर्टल लॉगिन किंवा शेअर केलेला पासवर्ड मागते.
तुम्ही पॅकेट कॅप्चरशिवाय परिणामाची पडताळणी करू शकता. डिव्हाइस WiFi सेटिंग्जमध्ये सेव्ह केलेले प्रोव्हायडर प्रोफाइल शोधा, नंतर तेथून बाहेर पडून पुन्हा कनेक्ट व्हा. कार्यक्षम Passpoint कनेक्शन आधी पोर्टल पेज न दाखवता पुन्हा कनेक्ट होते.
डिव्हाइसला Passpoint प्रोफाइल कसे मिळते
स्वयंचलित जोडणी ही एका वेळेच्या प्रोव्हिजनिंग टप्प्याने सुरू होते. सहभागी नेटवर्क ओळखणे, ते नेटवर्क कशाची जाहिरात करते याची तुलना करणे आणि योग्य क्रेडेंशियल सादर करणे यापूर्वी डिव्हाइसला प्रोफाईल किंवा ओळख असणे आवश्यक आहे.
ती प्रोफाईल संपूर्ण सिस्टममधील मुख्य इनपुट आहे. त्याशिवाय, डिव्हाइसकडे मॅच करण्यासाठी काहीही नसते, निवडण्यासाठी कोणताही विश्वासू प्रदाता नसतो आणि पाठवण्यासाठी कोणतेही क्रेडेंशियल नसते. त्या प्रोफाईलसह, लॉगिन पेजवरून पुन्हा सुरुवात करण्याऐवजी पुढील भेटींवर तेच एनरोलमेंट पुन्हा वापरले जाऊ शकते.
तरतुदींच्या मार्गांची (प्रोव्हिजनिंग रूट्स) तुलना
| मार्ग | क्रेडेंशियल | ते कुठे योग्य ठरते |
|---|---|---|
| ऑनलाइन साइनअप | एनरोलमेंट दरम्यान डिव्हाइसवर तयार केलेले खाते | SIM नसलेली डिव्हाइस, रिलीज 2 ऑनबोर्डिंग |
| SIM-आधारित EAP | मोबाइल ऑपरेटर SIM क्रेडेंशियल्स | कॅरियर ऑफलोड |
| EAP-TLS प्रमाणपत्र | प्रदाताद्वारे जारी केलेले डिव्हाइस प्रमाणपत्र | लक्ष्यित रिव्होकेशनसह एंटरप्राइज ओळख |
| OpenRoaming ओळख | सहभागी ओळख प्रदात्याकडून मिळालेली ओळख | सहभागी नेटवर्क्सवर रोमिंग |
| मॅन्युअल प्रदाता प्रोफाइल | डिव्हाइसवर प्रोव्हिजन केलेले प्रोफाइल | व्यवस्थापित ताफे आणि प्रदाता-आधारित एनरोलमेंट जेथे IT थेट प्रोफाइल इंस्टॉल करते |
ऑनलाइन साईनअप सुरवातीला वापरकर्त्याकडून सर्वाधिक माहिती मागते, परंतु ते एका महत्त्वाच्या समस्येचे निवारण करते. हे SIM नसलेल्या डिव्हाइसला स्वतःची नोंदणी करू देते, त्यामुळे लॅपटॉप किंवा टॅब्लेटकडे मोबाईल सबस्क्रिप्शन नाही म्हणून त्याला वगळले जात नाही. त्या पहिल्या नोंदणीनंतर, पुढील कनेक्शन्सना साईनअप प्रक्रियेची पुन्हा गरज भासत नाही.
SIM-आधारित EAP ओळखीचे काम दुसरीकडे ठेवते. मोबाईल ऑपरेटर्सचे क्रेडेन्शियल फोनमध्ये आधीपासूनच अस्तित्वात असते, जे कॅरियर ऑफलोडसाठी उपयुक्त ठरते जिथे प्रदाता पासवर्ड न देता पात्र हँडसेट WiFi वर स्थानांतरित करू इच्छितो. तरीही व्हेन्यूला योग्य रोमिंग व्यवस्था आणि बॅकएंड मार्ग आवश्यक असतो.
EAP-TLS प्रमाणपत्रे थेट डिव्हाइसेस व्यवस्थापित करणाऱ्या संस्थांसाठी योग्य आहेत. प्रदाता डिव्हाइसला प्रमाणपत्र जारी करतो, परस्पर ऑथेंटिकेशन दोन्ही बाजूंची तपासणी करते आणि डिव्हाइस हरवले किंवा सेवेतून बाहेर पडल्यास IT ते प्रमाणपत्र रद्द करू शकते. वैयक्तिक आणि कामाच्या मिश्रित उपकरणांसाठी (BYOD), वेन्यू नेटवर्कसाठी BYOD ऑनबोर्डिंग वरील आमचे मार्गदर्शन दाखवते की एनरोलमेंटचे पर्याय सपोर्ट आणि कंट्रोलवर कसा परिणाम करतात.
एक OpenRoaming आयडेंटिटी सहभागी आयडेंटिटी प्रदात्याकडून येते. युझर त्या प्रदात्याकडे एकदा एनरोल करतो आणि ती आयडेंटिटी स्वीकारणारी नेटवर्क डिव्हाइस आल्यावर त्याचे ऑथेंटिकेशन करू शकतात. मॅन्युअल प्रदाता प्रोफाइल लहान प्रमाणावर याच तर्काचे पालन करते, ज्यामध्ये प्रदाता किंवा IT टीम डिव्हाइसवर कॉन्फिगरेशन ठेवते.
प्रोफाइलवर अवलंबून राहण्यापूर्वी काय तपासावे
डिव्हाइस आणि ऑपरेटिंग सिस्टम सपोर्ट वेगवेगळा असतो, त्यामुळे डिप्लॉयमेंटचे नियोजन करण्यापूर्वी तुमचे युझर्स प्रत्यक्षात वापरत असलेल्या फोन, लॅपटॉप आणि टॅब्लेटवर सपोर्टची पडताळणी करा. कर्मचार्यांकडे जुने हँडसेट असल्यास फक्त नवीन फ्लॅगशिप फोनवर चाचणी करू नका.
प्रोव्हिजनिंग यशस्वी झाले की नाही हे देखील तुम्ही तपासू शकता. प्रोफाइल WiFi सेटिंग्जमध्ये दिसले पाहिजे आणि डिव्हाइस पोर्टल पेजशिवाय पुन्हा कनेक्ट झाले पाहिजे. ऑथेंटिकेशननंतर, RADIUS ऑथरायझेशन ॲट्रीब्युट्स अतिथी, कर्मचारी आणि व्यवस्थापित डिव्हाइसेसना स्वतंत्र विभागांमध्ये ठेवू शकतात, त्यामुळे तुम्ही निवडलेला मार्ग केवळ जोडण्यावरच नाही, तर डिव्हाइस कुठे लँड होते यावरही परिणाम करतो.
Passpoint, कॅप्टिव्ह पोर्टल्स आणि OpenRoaming यांची तुलना
बाजूबाजूच्या दृश्याने (side-by-side view) सुरुवात करा, नंतर त्याचा अर्थ लावण्यासाठी खालील नोंदी वापरा.
| पैलू | Passpoint | कॅप्टिव्ह पोर्टल | OpenRoaming |
|---|---|---|---|
| डिव्हाइस कसे कनेक्ट होते | जाहिरात केलेल्या नेटवर्क माहितीवरून आपोआप निवड | मॅन्युअल नेटवर्क निवड, आणि नंतर वेब पृष्ठ | OpenRoaming-सक्षम Passpoint प्रोफाईलद्वारे आपोआप |
| प्रत्येक भेटीवर लॉगिन | नाही, वैध क्रेडेंशियल्स उपस्थित असताना | होय, पोर्टल पृष्ठ प्रत्येक वेळी दृश्यमान होते | नाही, प्रोफाईल पुन्हा कनेक्ट होते |
| वापरलेली क्रेडेंशियल्स | प्रमाणपत्रे, SIM क्रेडेंशियल्स किंवा प्रोव्हिजन केलेली प्रोफाईल | गेस्ट तपशील, व्हाऊचर, सोशल लॉगिन किंवा SMS कोड | सहभागी ओळख प्रदात्याकडून (identity provider) ओळख |
| एनक्रिप्शन | 802.1X सह WPA2-Enterprise किंवा WPA3-Enterprise | ठिकाणावर अवलंबून, सहसा ओपन किंवा शेअर केलेली की | Passpoint कडून WPA2-Enterprise किंवा WPA3-Enterprise वारशाने मिळते |
| मानक आधार | IEEE 802.11u, IEEE 802.1X, Hotspot 2.0 | व्हेंडर-विशिष्ट वेब ऑथेंटिकेशन | Passpoint वर आधारित, Wireless Broadband Alliance द्वारे संचलित |
| ठराविक ठिकाण | कॅरियर्स, विमानतळ, मोठी ठिकाणे | कॅफे, हॉटेल्स, बहुतांश सार्वजनिक WiFi | नोंदणीकृत वापरकर्त्यांसाठी सहभागी नेटवर्कवर रोमिंग |
फरक कसा समजून घ्यावा
- कॅप्टिव्ह पोर्टल: वापरकर्ता मॅन्युअली कनेक्ट होतो, त्यानंतर माहिती, व्हाउचर किंवा अटींची स्वीकृती गोळा करण्यासाठी वेब पृष्ठ त्यांना प्रत्येक भेटीवेळी थांबवते.
- Passpoint: एंटरप्राइझ ऑथेंटिकेशन आणि एन्क्रिप्शनचा वापर करून, प्रोफाईल उपलब्ध होताच डिव्हाइस आपोआप कनेक्ट होते.
- OpenRoaming: हे Passpoint वर तयार केलेले आयडेंटिटी फ्रेमवर्क आहे, ज्यामुळे सहभागी नेटवर्क कोणत्या क्रेडेंशियल्सना स्वीकारतात याचा विस्तार होतो. वेन्यूसाठी OpenRoaming WiFi वरील आमचे मार्गदर्शक हे फेडरेशन प्रत्यक्षात कसे कार्य करते हे स्पष्ट करते.
हे पर्याय एकमेकांशी स्पर्धा करण्याऐवजी एकमेकांना पूरक ठरतात. उदाहरणार्थ, एखादे हॉटेल ज्याच्याकडे प्रोफाईल नाही अशा पहिल्यांदा येणाऱ्या पाहुण्यासाठी पोर्टल वापरू शकते, आणि नंतर प्रोफाईल एनरोलमेंटचा पर्याय देऊ शकते जेणेकरून तोच पाहुणा उद्या स्वयंचलितपणे पुन्हा कनेक्ट होईल. जर SIM क्रेडेन्शियल आणि रोमिंग व्यवस्था आधीच जुळत असेल, तर कॅरियर ग्राहक पोर्टल पूर्णपणे वगळू शकतो.
याचा अवलंब फेडरेटेड मॉडेलच्या दिशेने होत आहे. Telecoms.com द्वारे अहवाल दिलेल्या Wireless Broadband Alliance सर्वेक्षणात असे आढळून आले की 2024 मध्ये, जागतिक स्तरावर सर्वेक्षण केलेल्या 180 पैकी 81% WiFi उद्योग उपक्रमाच्या मुख्य अधिकाऱ्यांनी सांगितले की त्यांनी 2025 किंवा 2026 मध्ये OpenRoaming तैनात करण्याची योजना आखली आहे. याकडे एक अवलंब करण्याचा सिग्नल म्हणून पहा, प्रत्येक ठिकाणाने आताच फेडरेशनमध्ये सामील झाले पाहिजे याचा पुरावा म्हणून नाही.
आगमनाची चाचणी: प्रत्येक भेटीदरम्यान लॉगिन पेज दिसत असल्यास, तुम्ही पोर्टल पाहत आहात. डिव्हाइस एनरोल केलेल्या प्रोफाईलसह शांतपणे कनेक्ट होत असल्यास, तुम्ही Passpoint पाहत आहात, कदाचित त्यामागे OpenRoaming असू शकते.
ती सोपी चाचणी वेंडरसोबतच्या संभाषणातील मोठा गोंधळ टाळते. केवळ अनुभव सुरळीत वाटतो का हे विचारण्याऐवजी, डिव्हाइस कोणते क्रेडेंशियल सादर करते हे विचारा. लक्षात ठेवलेला शेअर केलेला पासवर्ड देखील स्वयंचलितपणे पुन्हा कनेक्ट होऊ शकतो, परंतु तो ओळख-आधारित (identity-based) ॲक्सेस नाही.
Passpoint कोठे डिप्लॉय केले जाते आणि ते काय करत नाही
Passpoint लॅबमधून लवकर बाहेर पडले. WiFi Alliance चे उपयोजन स्पष्टीकरण असे सांगते की पहिले Passpoint-सक्षम विमानतळ WiFi नेटवर्क सप्टेंबर 2013 मध्ये लागू केले गेले होते, त्यानंतर लंडनमधील ट्रॅफल्गर स्क्वेअर, न्यू ऑर्लिअन्स मधील लुई आर्मस्ट्राँग विमानतळ आणि कॅलिफोर्नियामधील जॉन वेन विमानतळ यांसारख्या ठिकाणी उपयोजन करण्यात आले.
सुरवातीच्या Passpoint प्रोग्रामशी संबंधित Wi-Fi Alliance सर्वेक्षणात, 84% प्रतिसादकर्त्यांनी ऑटोमॅटिक हॉटस्पॉट शोध आणि प्रमाणीकरणामध्ये स्वारस्य व्यक्त केले. त्या सुरुवातीच्या टप्प्यात, युती (Alliance) ने सुमारे 75 Passpoint क्लायंट उपकरणांची नोंद केली. नंतर त्यांनी Passpoint चे वर्णन बहुसंख्य मोबाइल उपकरणांमध्ये सक्षम असल्याचे केले आणि रेस्टॉरंट्स, कॅफे, सुपरमार्केट्स आणि शॉपिंग मॉल्समध्ये चीनमधील 13,000 ठिकाणे समाविष्ट असलेल्या उपयोगाची नोंद केली.
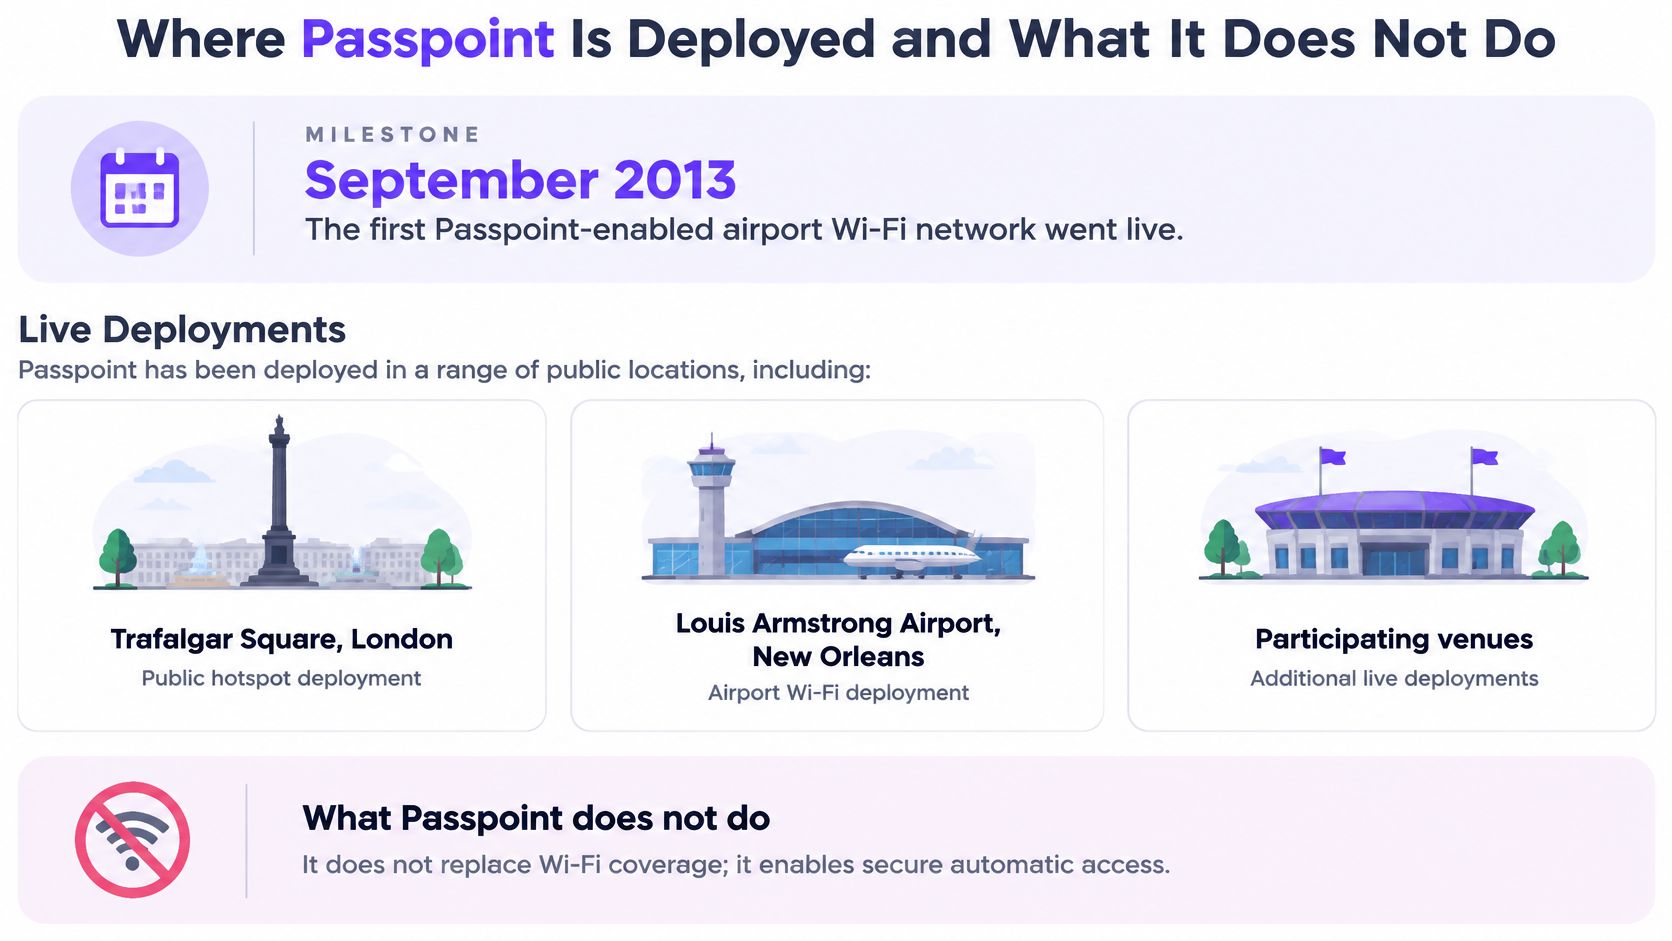
समजा एखाद्या प्रवाशाने प्रवासापूर्वी एक पात्र प्रोफाइल इंस्टॉल केले. तोच फोन आल्यावर विमानतळ नेटवर्कमध्ये सामील होऊ शकतो, नंतर रस्त्यावरील कॅफेमध्ये सामील होऊ शकतो, दोन्ही थांब्यांवर कोणत्याही लॉगिन पेजशिवाय. फोन दोन SSID पासवर्ड लक्षात ठेवण्याऐवजी, प्रत्येक जाहिरात केलेल्या नेटवर्कला त्याच्या प्रोफाइलमधील आयडेंटिटी आणि रोमिंग माहितीशी जुळवून घेत असतो.
दुरुस्त करायचे चार गैरसमज
- Passpoint म्हणजे OpenRoaming नाही: OpenRoaming ही Passpoint वर आधारित एक आयडेंटिटी फ्रेमवर्क आहे. Passpoint हे व्यापक फेडरेशनशिवाय देखील एकाच प्रदात्याच्या मालमत्तेमध्ये कार्य करू शकते.
- हे आपोआप सुरू होत नाही: स्वयंचलितपणे कनेक्ट होण्यापूर्वी एक प्रोव्हिजन केलेले प्रोफाईल अस्तित्वात असणे आवश्यक आहे. केवळ ॲक्सेस पॉइंटमध्ये सपोर्ट असणे पुरेसे नाही.
- प्रत्येक फोन याला सपोर्ट करत नाही: डिव्हाइस आणि ऑपरेटिंग सिस्टमनुसार सपोर्ट बदलतो. आपल्या अपेक्षित फ्लीट आणि गेस्ट डिव्हाइसेसची तपासणी करा आणि उर्वरित उपकरणांसाठी पर्याय ठेवा.
- यामुळे नेटवर्क पूर्णपणे सुरक्षित (अनहॅकेबल) होत नाही: हे चोरीला गेलेले डिव्हाइस सुरक्षित करत नाही, कमकुवत बॅकएंड पॉलिसी सुधारत नाही किंवा ऑथेंटिकेशननंतरच्या खराब सेगमेंटेशनची भरपाई करत नाही.
Passpoint ओळख सिद्ध करते आणि ॲक्सेस एन्क्रिप्ट करते. हे प्रत्येक कॅप्टिव्ह पोर्टल बदलत नाही, कमकुवत नेटवर्क डिझाइन दुरुस्त करत नाही किंवा हरवलेले उपकरण सुरक्षित करत नाही.
हा शेवटचा मुद्दा खरेदीच्या निर्णयांसाठी महत्त्वाचा आहे. मुख्यतः एकाच वेळा भेट देणाऱ्या ग्राहकांसाठी कॅफेला अद्याप सोप्या पोर्टलची गरज असू शकते, तर वारंवार प्रवास करणारे आणि कॅरियर भागीदार असणाऱ्या विमानतळाला ऑटोमॅटिक रोमिंगचा अधिक फायदा होतो. योग्य उत्तर हे कोण पुन्हा भेट देते, ते कोणती ओळख बाळगतात आणि बॅकएंड कशाची अंमलबजावणी करू शकते यावर अवलंबून असते.
जेव्हा तुम्ही मोठा दावा ऐकता तेव्हा एक सोपा नियम वापरा. त्यामध्ये क्रेडेंशियल, एन्क्रिप्शन आणि बॅकएंड याचे नाव आहे का ते विचारा. जर ते या तिन्हींची नावे सांगू शकत नसेल, तर तुम्ही सुरक्षेची डिझाइन ऐकण्याऐवजी मार्केटिंग लेबल ऐकत आहात.
Passpoint तुमच्या नेटवर्कसाठी योग्य आहे की नाही ते ठरवा
उत्पादनांवर चर्चा करण्यापूर्वी होय-किंवा-नाही चाचणीचा वापर करा. जेव्हा अनेक वापरकर्ते पुन्हा भेट देतात, डिव्हाइस प्रोफाईल धरून ठेवू शकतात, तुम्हाला ओळख-आधारित सेगमेंटेशनची आवश्यकता असते आणि तुमचे ॲक्सेस पॉईंट्स मानकांना सपोर्ट करतात, तेव्हा Passpoint योग्य ठरते. जर बहुतांश उत्तरे 'होय' असतील, तर प्रति-डिव्हाइस नियंत्रण न गमावता स्वयंचलित ॲक्सेस पुनरावृत्तीचे काम कमी करतो.
कदाचित कधीतरी भेट देणाऱ्यांसाठी, प्रोफाईल सपोर्ट नसलेल्या डिव्हाइसेससाठी आणि ओळख प्रदाता नसलेल्या ठिकाणांसाठी कॅप्टिव्ह पोर्टल अधिक योग्य ठरते. हे अपयश नाही. ज्या पाहुण्याला दहा मिनिटांसाठी WiFi हवे आहे, त्याला एनरोलमेंट प्रक्रियेपेक्षा - जी तो पुन्हा कधीही वापरणार नाही - एका स्पष्ट पोर्टलद्वारे सेवा देणे अधिक सोयीचे ठरू शकते.
अनेक ठिकाणांनी दोन्ही चालवले पाहिजेत. नेहमीच्या भेट देणाऱ्यांसाठी आणि पहिल्या एनरोलमेंटसाठी पोर्टल ठेवा, त्यानंतर परत येणाऱ्या पाहुण्यांना, कर्मचाऱ्यांना किंवा रहिवाशांना प्रोफाईल वापरू द्या. निर्णय हा सर्वांसाठी पोर्टल किंवा Passpoint असा नाही. प्रत्येक गटासाठी कोणता मार्ग योग्य आहे हा निर्णय आहे.
पूर्ण रोलआउट करण्यापूर्वी एका साइटवर प्रायोगिक तत्त्वावर चाचणी करा
तुम्ही आज चालवत असलेल्या नेटवर्कच्या बाजूने एका साइटवर सुरुवात करा, जेणेकरून तुम्ही चाचणी करत असताना विद्यमान युझर्सना कोणताही व्यत्यय येणार नाही. Purple Access साइटकडे आधीपासूनच असलेल्या ॲक्सेस पॉइंट्सवर ओपन, सुरक्षित आणि xPSK ठेवून ग्राहकांना प्रथम एका साइटवर उपायाचे प्रमाणीकरण करू देते, नंतर रोल आउट करण्यापूर्वी तिकिटे आणि ऑडिट पुराव्यावर परिणामाचा अंदाज लावू देते.
तुम्ही तपासू शकाल अशा पुराव्यांवरून त्या पायलटचे मूल्यमापन करा. कनेक्शन यश ट्रॅक करा, सपोर्ट तिकिटे मोजा, ऑथेंटिकेशन लॉगचे पुनरावलोकन करा आणि तुमच्या नियंत्रणातील डिव्हाइसवर रिव्होकेशनची चाचणी घ्या. जर रद्द केलेले प्रोफाईल अजूनही कनेक्ट होत असेल, किंवा कर्मचाऱ्यांना कोणती ओळख प्रमाणित झाली आहे हे सांगता येत नसेल, तर नवीन साइट्स जोडण्यापूर्वी ते सुधारा.
तुम्ही 45-मिनिटांच्या डिझाइन सत्राचा देखील वापर करू शकता जिथे Purple नेटवर्क इंजिनियर तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉईंट्सवरील ओपन, सुरक्षित आणि xPSK नेटवर्कवर तुमच्या SSIDs चे मॅपिंग करतो आणि तुम्ही हा प्लॅन जतन करून ठेवता. यामुळे तुम्हाला सहज ॲक्सेसच्या सामान्य आश्वासनाऐवजी चाचणी करण्यासाठी एक ठोस डिझाइन मिळते.
या आठवड्यासाठी तीन कृती
- सपोर्टची खात्री करा: तुमच्या ॲक्सेस पॉइंट्सवर आणि प्रातिनिधिक वापरकर्ता उपकरणांवर Passpoint सपोर्ट तपासा.
- आयडेंटिटी मार्ग निश्चित करा: तुम्ही प्रदाता प्रोफाइल, प्रमाणपत्रे, SIM-आधारित ॲक्सेस किंवा OpenRoaming ऑफर कराल का ते ठरवा.
- एक पायलट साइट निवडा: पुनरावृत्ती करणारे वापरकर्ते आणि मोजण्यायोग्य सपोर्ट मागणी असलेली साइट निवडा, नंतर तुम्ही काहीही सुरू करण्यापूर्वी यश परिभाषित करा.
पुनरावृत्ती करणाऱ्या वापरकर्त्यांना प्रत्येक भेटीदरम्यान अजूनही पोर्टल किंवा सामायिक पासवर्डचा सामना करावा लागत असल्यास, सुरक्षित नेटवर्कवर Passpoint आणि OpenRoaming सह, तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर ओपन, सुरक्षित आणि xPSK नेटवर्क ठेवण्यासाठी Purple Access तुम्हाला मदत करू शकते. तुमचे सध्याचे SSIDs मॅप करण्यासाठी 45-मिनिटांच्या डिझाइन सत्राने सुरुवात करा, प्लॅन कायम ठेवा आणि रोल आउट करण्यापूर्वी एका साइटवर निकालाचा पायलट प्रयोग करा.


