
RADIUS प्रमाणीकरण म्हणजे काय? हे कसे कार्य करते आणि ते का आवश्यक आहे
Published
RADIUS प्रमाणीकरण हे वापरकर्ता किंवा डिव्हाइस नेटवर्कमध्ये सामील होऊ शकते की नाही आणि आत आल्यावर ते काय करू शकते हे ठरवण्यासाठी मध्यवर्ती सर्व्हरचा वापर करते, त्यामुळे ॲक्सेस पॉइंट स्वतःची पासवर्ड सूची तपासण्याऐवजी त्या सर्व्हरला विचारतो. परंतु लॉगिन यशस्वी झाल्यास, ते डिव्हाइस कर्मचाऱ्यांच्या सिस्टमपर्यंत पोहोचू शकते, फक्त गेस्ट इंटरनेट वापरू शकते की अनिश्चित काळासाठी कनेक्ट राहू शकते, हे कोण ठरवते?
सोप्या पासवर्ड-चेकच्या स्पष्टीकरणात हाच भाग सुटतो. RADIUS ही एक पॉलिसी चॅनेल देखील आहे: नेटवर्क उपकरणाला कनेक्शनला फक्त अनुमती द्यायची की नाही याबद्दलच नाही, तर त्यावर कशी प्रक्रिया करायची याबद्दलच्या सूचना देखील मिळतात.
अनुक्रमणिका
- RADIUS चा अर्थ काय आहे आणि त्याची निर्मिती का झाली
- RADIUS लॉगिन कसे कार्य करते, टप्प्याटप्प्याने
- मजबूत डिव्हाइस आयडेंटिटीसाठी EAP-TLS आणि सर्टिफिकेट्स
- नेटवर्क ॲक्सेस ठरवणारे RADIUS ॲट्रीब्युट्स
- सामान्य RADIUS युज केसेस आणि त्या काय ठरवतात
- टाळण्याच्या मर्यादा आणि गैरसमज
- RADIUS तुमच्या नेटवर्कसाठी योग्य आहे का ते ठरवा
RADIUS म्हणजे काय आणि ते का तयार केले गेले
RADIUS चा अर्थ Remote Authentication Dial-In User Service असा होतो. तांत्रिकदृष्ट्या, हा स्वतः सर्व्हर नसून मेसेजची देवाणघेवाण करण्यासाठी नियमांचा एक सामायिक संच असलेला प्रोटोकॉल आहे. RADIUS सर्व्हर त्या नियमांची अंमलबजावणी करतो आणि ॲक्सेसचे निर्णय घेतो.
वायर्ड आणि वायरलेस ॲक्सेस पॉइंट्स, ऑफिस स्विचेस आणि रिमोट-ॲक्सेस गेटवे असलेली एखादी संस्था विचारात घ्या. जर प्रत्येक उपकरणाने स्वतःचे क्रेडेंशियल्स मेंटेन केले, तर जेव्हा कोणी सामील होईल किंवा सोडेल तेव्हा प्रशासकांना स्वतंत्र सूची अपडेट कराव्या लागतील. त्या निर्णयांचे केंद्रीकरण केल्याने उपकरणांना विचारण्यासाठी एक सामायिक जागा मिळते.
ती समस्या एंटरप्राइज WiFi च्या आधीपासूनची आहे. RADIUS इतिहासानुसार, लिव्हिंगस्टन एंटरप्राइजेसने 1991 मध्ये मेरिट नेटवर्कच्या विनंतीला प्रतिसाद म्हणून हा प्रोटोकॉल विकसित केला, जो सुरुवातीच्या इंटरनेट बॅकबोन असलेल्या NSFNET च्या ॲक्सेस नियंत्रणाशी संबंधित होता. डायल-अप सर्व्हर स्वतंत्र क्रेडेंशियल ठेवण्याऐवजी सामायिक प्रमाणीकरण सर्व्हरचा सल्ला घेऊ शकत होते.
सामायिक अतिथी सूची
अनेक प्रवेशद्वारे असलेल्या ठिकाणाचा विचार करा. प्रत्येक दरवाजावर एक बाउन्सर असतो, परंतु प्रत्येक बाउन्सर एकाच गेस्ट लिस्टचा संदर्भ घेतो. ती लिस्ट सामान्य प्रवेश आणि बॅकस्टेज ॲक्सेस यातील फरक करू शकते, तर ते ठिकाण कोण आले आणि कोण गेले याची नोंद ठेवते.
RADIUS या जबाबदाऱ्यांची AAA मध्ये विभागणी करते:
- ऑथेंटिकेशन (Authentication) द्वारे वापरकर्ता किंवा डिव्हाइस कोण आहे हे निश्चित केले जाते.
- ऑथोरायझेशन (Authorization) द्वारे ते कोणत्या सेवा आणि नेटवर्क रिसोर्सेस वापरू शकतात हे ठरवले जाते.
- अकाउंटिंग (Accounting) द्वारे कनेक्शन आणि डिस्कनेक्शन इव्हेंट्ससह सेशनच्या ॲक्टिव्हिटीची नोंद ठेवली जाते.
हे आकृती ॲक्सेसची विनंती करणारे डिव्हाइस आणि त्याला परवानगी द्यायची की नाही हे ठरवणारा सर्व्हर यांच्यातील फरक दाखवते.
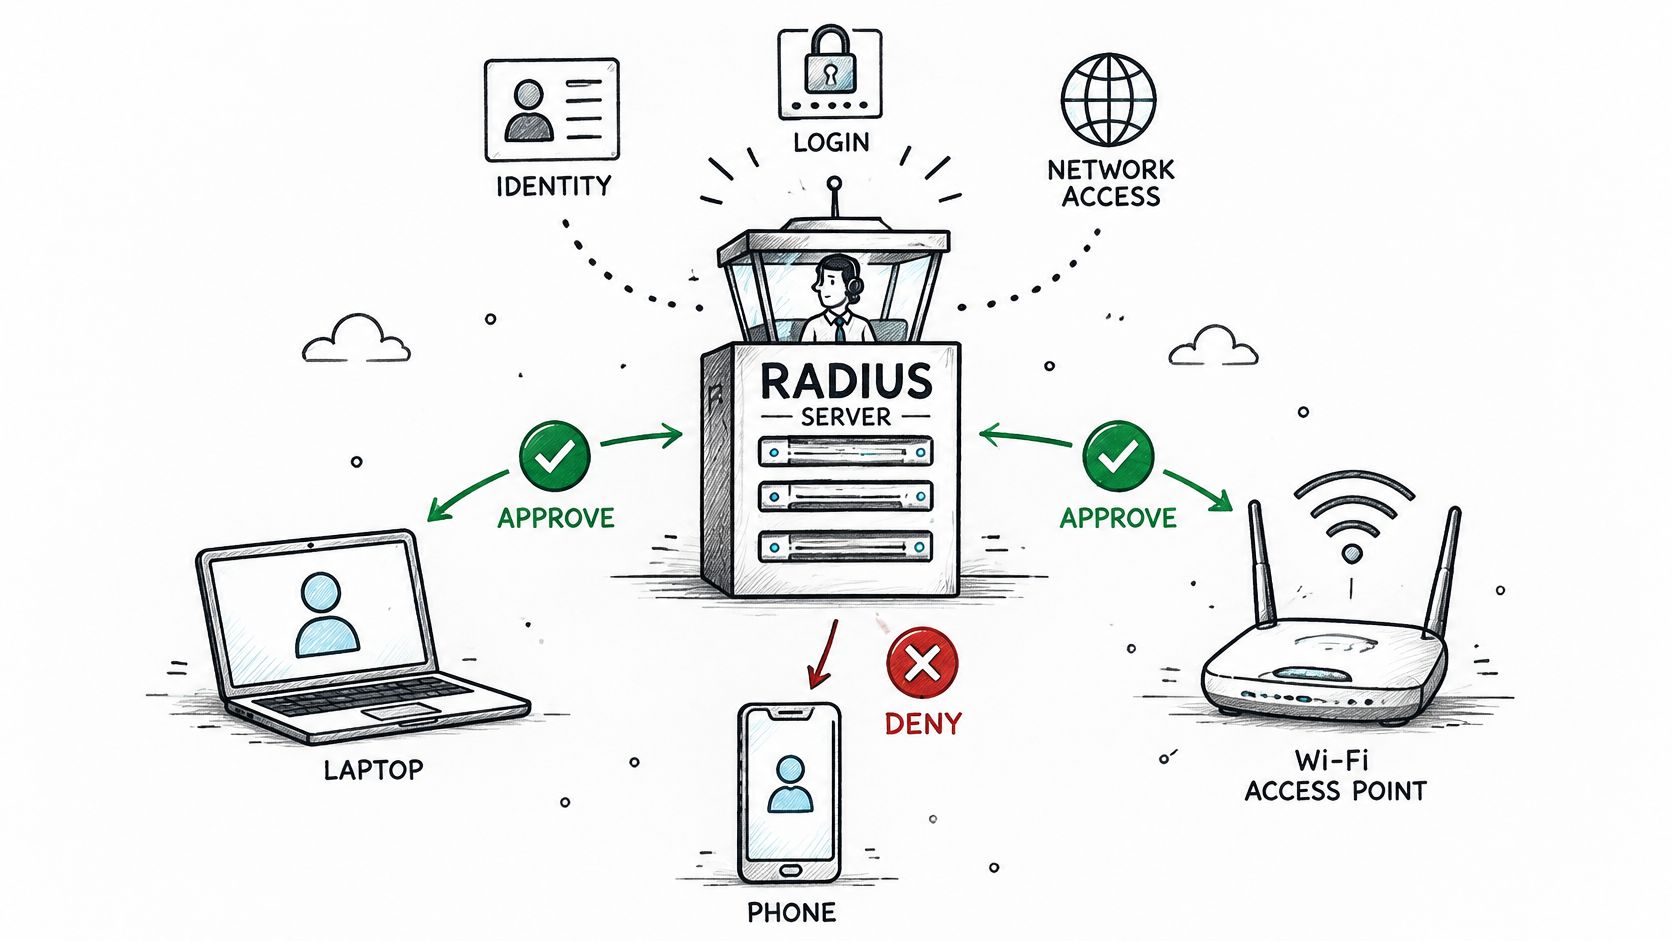
हा निकाल लागू करणाऱ्या उपकरणाला Network Access Server, किंवा NAS म्हटले जाते. नाव असूनही, ते ॲक्सेस पॉइंट, स्विच, वायरलेस कंट्रोलर किंवा व्हर्च्युअल प्रायव्हेट नेटवर्क गेटवे असू शकते.
भौतिक कनेक्टिव्हिटी आणि आयडेंटिटी कंट्रोल्सचे समन्वय साधणाऱ्या टीम्ससाठी, सदर्न टियर रिसोर्सेसचे ब्रॉडबँड उपयोजन आणि देखभाल हे एक संबंधित पायाभूत सुविधा संसाधन आहे. जबाबदाऱ्या स्पष्ट ठेवा: कनेक्टिव्हिटी स्थापित करणे आणि त्याची देखभाल करणे हे ती कोण वापरू शकते हे परिभाषित करण्यासारखे कार्य नाही.
RADIUS हे एंटरप्राइझ WiFi, रिमोट ॲक्सेस आणि वायर्ड-पोर्ट सिक्युरिटीमध्ये पायाभूत राहते कारण ॲडमिनिस्ट्रेटर्स सर्व व्हेंडर्समध्ये समान प्रोटोकॉल वापरताना आयडेंटिटीच्या निर्णयांना ते लागू करणाऱ्या उपकरणांपासून वेगळे करू शकतात.
RADIUS लॉगिन टप्प्याटप्प्याने कसे कार्य करते
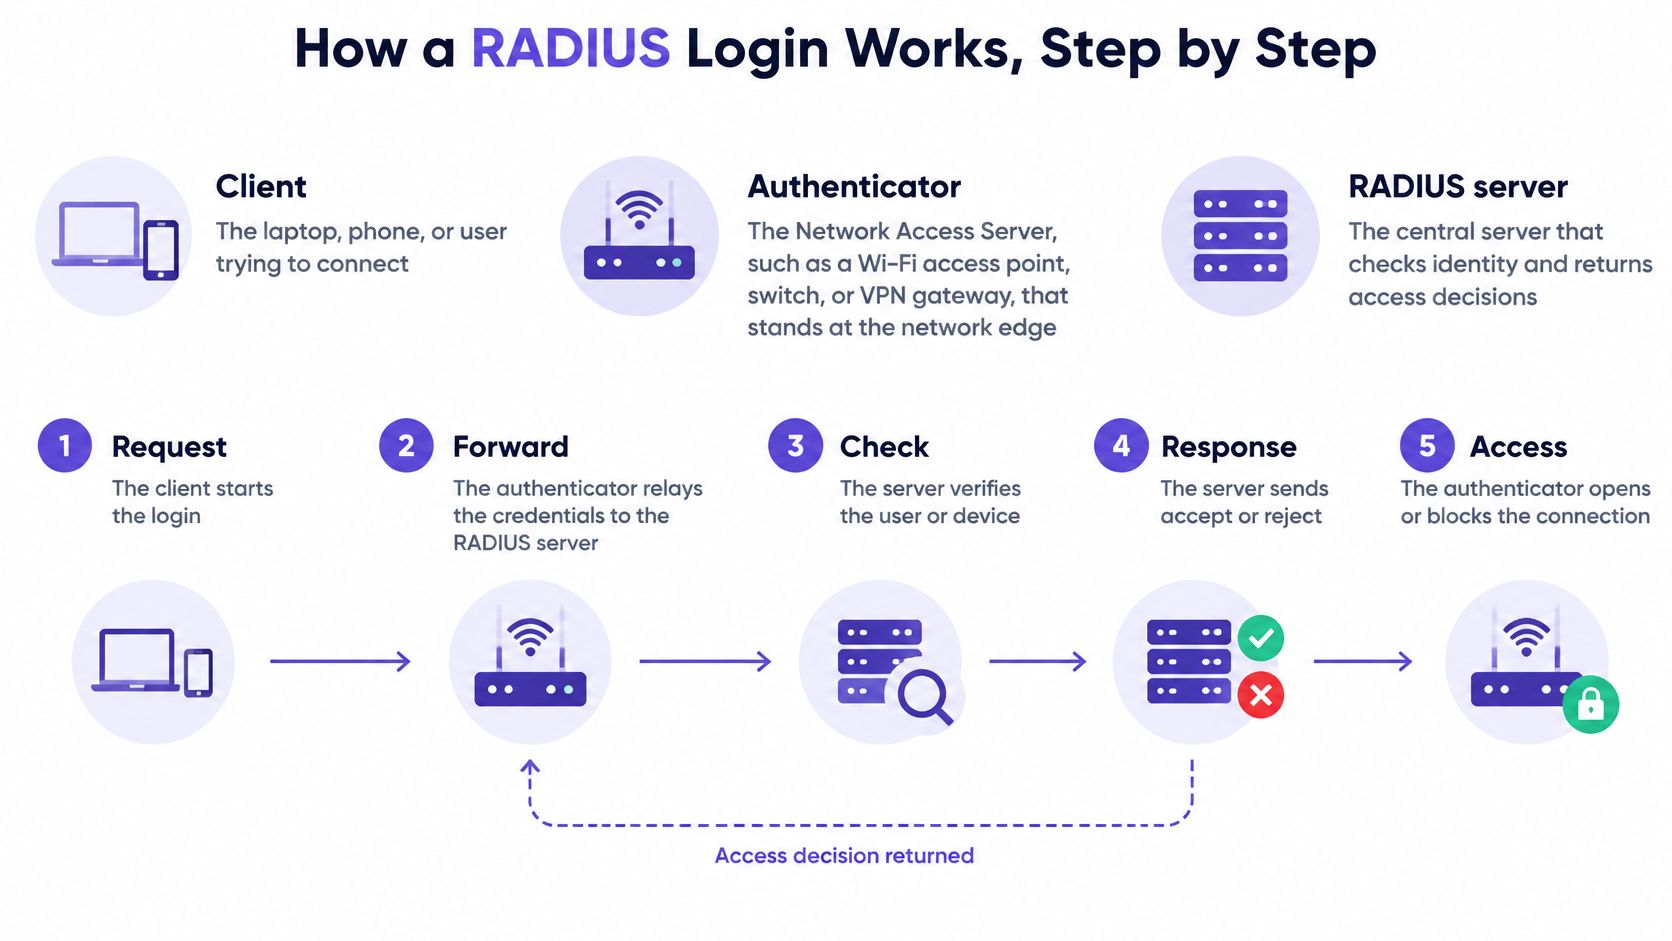
सहभागींना वेगळे करून सुरुवात करा:
- एंडपॉइंट किंवा सप्लिकंट म्हणजे ॲक्सेसची विनंती करणारा लॅपटॉप, फोन किंवा ऑथेंटिकेशन सॉफ्टवेअर.
- ऑथेंटिकेटर म्हणजे कनेक्शन नियंत्रित करणारा NAS.
- ऑथेंटिकेशन सर्व्हर म्हणजे ओळख आणि धोरणांचे मूल्यांकन करणारा RADIUS सर्व्हर.
येथे नावाचा एक गोंधळ आहे. प्रोटोकॉल दस्तऐवजीकरणामध्ये (Documentation), RADIUS क्लायंट म्हणजे सहसा NAS असतो, कर्मचाऱ्याचा लॅपटॉप नाही. लॅपटॉप हा एक एंडपॉइंट आहे जो कनेक्ट करण्याचा प्रयत्न करत असतो.
हे आकृती या भूमिकांचे सोपे स्वरूप दाखवते.
विनंती आणि प्रतिसादाचे अनुसरण करा
पारंपारिक UDP डिप्लॉयमेंट्ससाठी, Wireshark RADIUS संदर्भ ऑथेंटिकेशन आणि ऑथोरायझेशनसाठी UDP 1812 आणि अकाउंटिंगसाठी UDP 1813 ओळखतो. UDP, युजर डेटाग्राम प्रोटोकॉल, पर्सिस्टंट ट्रान्सपोर्ट कनेक्शन स्थापित न करता वैयक्तिक नेटवर्क संदेश वाहून नेतो.
एंडपॉइंट ॲक्सेसची विनंती करतो. उदाहरणार्थ, लॅपटॉप एंटरप्राइज WiFi शी कनेक्ट होतो आणि ऑथेंटिकेटर ओळख पटवण्यास (identity exchange) सुरुवात करतो. ऑथेंटिकेशन सुरू असताना सामान्य नेटवर्क ॲक्सेस नियंत्रित राहतो.
NAS ॲक्सेस-रिक्वेस्ट पाठवतो. ते ऑथेंटिकेशन माहिती आणि कनेक्शन संदर्भ RADIUS ऑथेंटिकेशन एंडपॉइंटकडे फॉरवर्ड करते. ही विनंती ॲक्सेस मागणाऱ्या व्यक्ती किंवा डिव्हाइस आणि कनेक्शन हाताळणाऱ्या नेटवर्क उपकरणाची ओळख पटवते.
सर्व्हर पुराव्यांची तपासणी करतो. ऑथेंटिकेशन पद्धतीनुसार, ते डिरेक्टरीचा सल्ला घेऊ शकते, सर्टिफिकेट ट्रस्टची पडताळणी करू शकते किंवा टोकन सेवा वापरू शकते. डिरेक्टरी हा एक आयडेंटिटी डेटाबेस आहे, तो स्वतः RADIUS सर्व्हर असावाच असे नाही.
चॅलेंजद्वारे संभाषण सुरू राहते. पद्धतीला आवश्यकता असते तेव्हा Access-Challenge दुसऱ्या ऑथेंटिकेशन एक्सचेंजची मागणी करते. याचा अर्थ व्यक्तीने अतिरिक्त कोड टाइप केलाच पाहिजे असा आपोआप होत नाही.
सर्व्हर निर्णय परत करतो. Access-Accept ॲक्सेसची अनुमती देते आणि त्यात पॉलिसी फील्डचा समावेश असू शकतो. Access-Reject प्रयत्न नाकारते.
ऑथेंटिकेटर मिळालेल्या प्रतिसादाची अंमलबजावणी करतो. ते नियंत्रित कनेक्शन उघडते आणि सपोर्ट केलेल्या सूचना लागू करते, जसे की नेटवर्क-सेगमेंट प्लेसमेंट. या प्रक्रियेमध्ये, NAS ओळखीला स्वतंत्रपणे मंजूर करण्याऐवजी सर्व्हरच्या निर्णयाची अंमलबजावणी करतो.
अकाउंटिंग सत्राची नोंद ठेवते. वेगवेगळे संदेश सत्राची सुरुवात, मध्यम अपडेट्स आणि थांबण्याच्या घटनांची नोंद करतात. या नोंदी ॲडमिनिस्ट्रेटरना यशस्वी लॉगिन आणि सक्रिय राहिलेले कनेक्शन यातील फरक स्पष्ट करण्यास मदत करतात.
ट्रबलशूटिंगचा नियम: क्रेडेंशियल्स बदलण्यापूर्वी शेवटची यशस्वी देवाणघेवाण शोधा. सर्व्हरपर्यंत कधीही न पोहोचणारी विनंती आणि नाकारलेली आयडेंटिटी या दोन वेगवेगळ्या समस्या आहेत.
सीक्वेन्स फॉलो करण्यासाठी Wireshark चा radius डिस्प्ले फिल्टर किंवा NAS ऑथेंटिकेशन लॉग वापरा. रिक्वेस्ट, रिस्पॉन्स आणि सेशन संदर्भ मॅच करा; accept मेसेजवर थांबण्याऐवजी NAS ने रिटर्न केलेली पॉलिसी लागू केली आहे का ते तपासा.
या देवाणघेवाणीच्या व्हिज्युअल वॉकथ्रूसाठी, हा सोबत दिलेला व्हिडिओ वापरा.
EAP-TLS आणि मजबूत डिव्हाइस ओळख निश्चित करण्यासाठी डिजिटल प्रमाणपत्रे
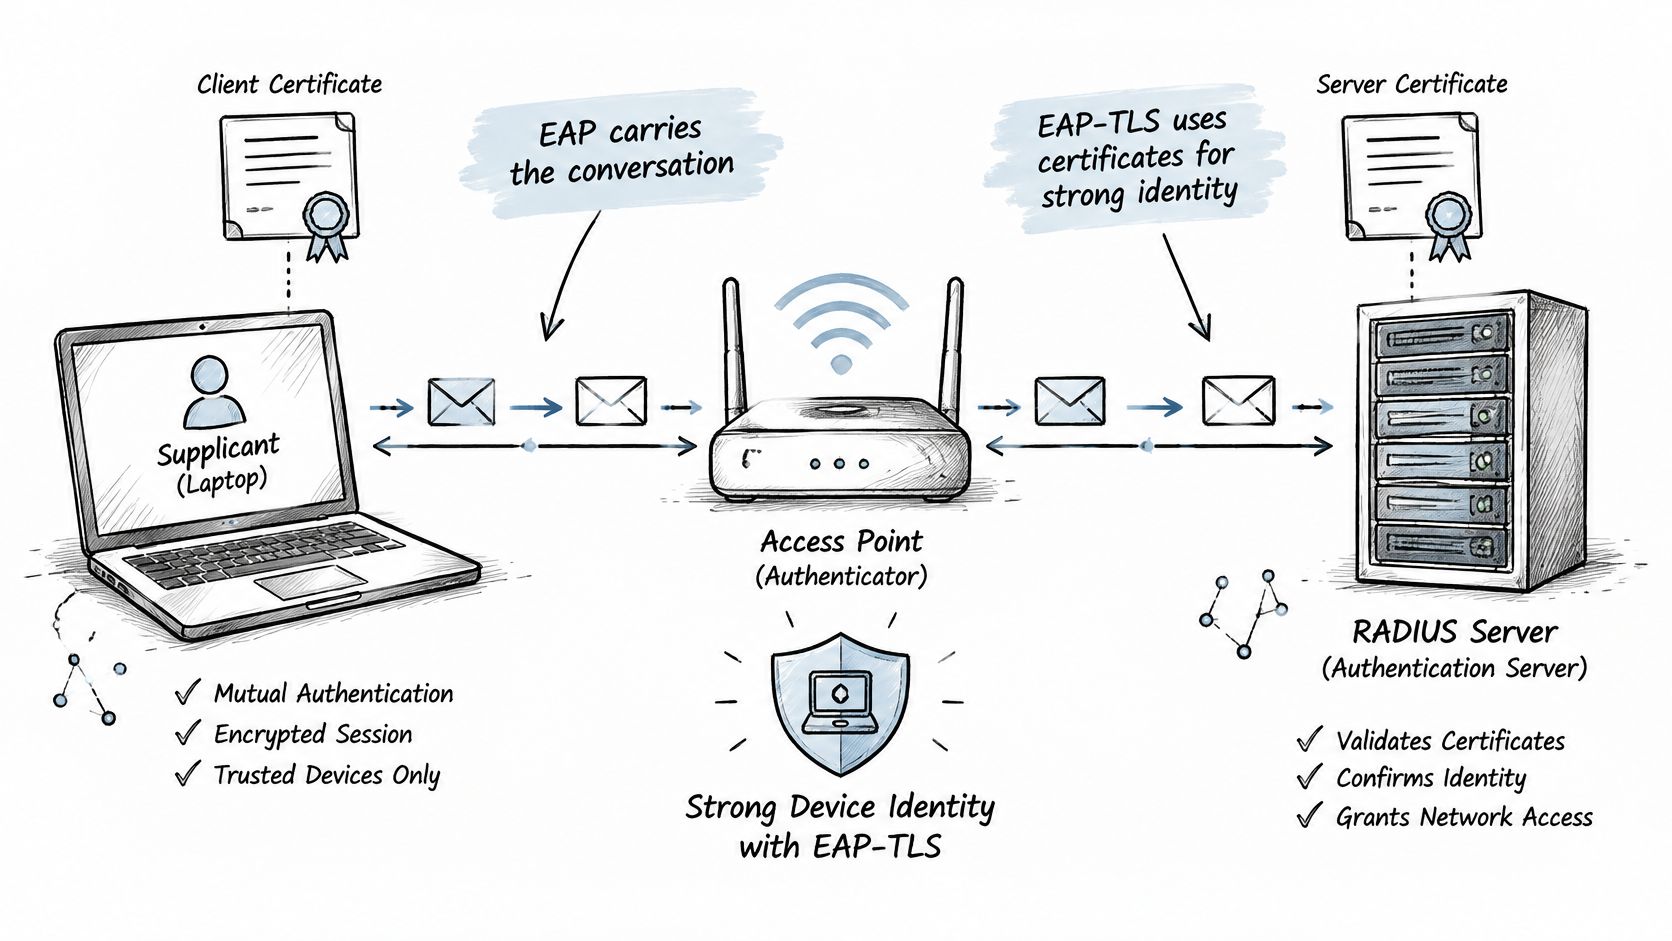
Extensible Authentication Protocol, किंवा EAP, हे ऑथेंटिकेशन संभाषण पुढे नेण्यासाठीचे एक फ्रेमवर्क आहे. एंटरप्राइज WiFi आणि वायर्ड 802.1X, पोर्ट-आधारित ॲक्सेस-कंट्रोल मानकावर, ऑथेंटिकेटर ते संभाषण RADIUS EAP-Message ॲट्रीब्युट्समध्ये सर्व्हरकडे रिले करतो.
ॲक्सेस पॉइंटने स्वतः प्रत्येक ऑथेंटिकेशन पद्धत लागू करण्याची आवश्यकता नाही. ऑथेंटिकेशनची देवाणघेवाण पुढे पाठवणे आणि निकालाची अंमलबजावणी करणे हे त्याचे काम आहे.
EAP-TLS परस्पर प्रमाणीकरणासाठी प्रमाणपत्रांसह ट्रान्सपोर्ट लेयर सिक्युरिटी वापरते. डिव्हाइस त्याच्या प्रमाणपत्राच्या प्रायव्हेट की चे अस्तित्व सिद्ध करते, तर डिव्हाइस सर्व्हरची देखील पडताळणी करते. RFC Editor चे EAP तपशील प्रमाणपत्र-आधारित प्रमाणीकरण आणि प्रमाणित ओळख अधिकृतता तसेच अकाउंटिंगची माहिती कशी देऊ शकते याचे वर्णन करतात.
हे आकृती या देवाणघेवाणीत सहभागी असलेले एंडपॉइंट, ॲक्सेस पॉइंट आणि ऑथेंटिकेशन सर्व्हर दाखवते.
प्रमाणपत्रांसाठी मालक असणे आवश्यक आहे
सर्टिफिकेट हे एका पब्लीक क्रिप्टोग्राफिक की ला आयडेंटिटीसोबत बाइंड करते. संबंधित प्रायव्हेट की सुरक्षित राहणे आवश्यक आहे; केवळ सर्टिफिकेट फाइल कॉपी करणे ही त्या डिव्हाइसचे रूप धारण करण्यासाठी पुरेशी नसावी.
शेअर केलेल्या-पासवर्ड WiFi च्या विपरीत, EAP-TLS ला सामान्य कर्मचारी पासवर्डची आवश्यकता नसते. तथापि, यासाठी मॅनेज केलेल्या public key infrastructure, किंवा PKI ची आवश्यकता असते, जे सर्टिफिकेट जारी करते आणि ट्रस्ट कायम ठेवते.
डिप्लॉयमेंटमध्ये जीवनचक्र समाविष्ट करा:
- सर्टिफिकेट्स आपोआप इश्यू करा. Simple Certificate Enrollment Protocol, SCEP सह मोबाईल डिव्हाइस मॅनेजमेंट किंवा MDM, किंवा समर्थित एनरोलमेंट कनेक्टर वापरा.
- सर्टिफिकेट आणि नेटवर्क प्रोफाईल एकत्र इन्स्टॉल करा जेणेकरून डिव्हाइसेसना कोणत्या सर्व्हर आयडेंटिटीवर विश्वास ठेवायचा ते समजेल.
- मुदत संपण्यापूर्वी रिन्यू करा, ज्यामध्ये ऑफिसपासून दीर्घकाळ दूर राहणाऱ्या डिव्हाइसेसचा समावेश आहे.
- गमावल्यानंतर, निवृत्तीनंतर किंवा ॲक्सेस-पॉलिसी बदलल्यानंतर क्रेडेंशियल्स रद्द करा आणि ऑथेंटिकेशन सर्व्हिस रिव्होकेशन तपासत असल्याची खात्री करा.
- ट्रस्ट स्टोअर, डिव्हाइसची विश्वासू सर्टिफिकेट ऑथॉरिटीजची सूची आणि सर्व्हर-व्हॅलिडेशन सेटिंग्ज मेंटेन करा.
पासवर्ड-आधारित पर्यायासाठी, ऑनबोर्डिंग पद्धत निवडण्यापूर्वी EAP-TLS आणि PEAP ची तुलना करा.
कालबाह्य झालेली प्रमाणपत्रे आउटेजचे कारण बनू शकतात. प्रमाणपत्राच्या Subject Alternative Name (एका ओळख फील्ड) चे चुकीचे मॅपिंग उपकरणाला चुकीच्या धोरणाशी जोडायचे काम करू शकते. अनरिचेबल सर्व्हर किंवा अतिशय सवलतीचा फॉलबॅक एकतर व्यत्यय किंवा अनपेक्षित ॲक्सेस तयार करू शकतो.
मजबूत डिव्हाइस ओळख लाइफसायकल व्यवस्थापनावर अवलंबून असते, केवळ कल्पित मेनूमध्ये EAP-TLS निवडण्यावर नाही.
RADIUS ॲट्रीब्युट्स जे नेटवर्क ॲक्सेस ठरवतात
VLAN-प्लेसमेंट ॲट्रिब्युट्स दर्शवतात की RADIUS हे फक्त लॉगिन तपासण्यापेक्षा अधिक का आहे. वर्च्युअल लोकल एरिया नेटवर्क किंवा VLAN हा एक लॉजिकल नेटवर्क सेगमेंट असतो: कर्मचारी आणि अतिथी एकाच ॲक्सेस इन्फ्रास्ट्रक्चरचा वापर करू शकतात, परंतु त्यांना वेगवेगळ्या प्रकारे नेटवर्क ॲक्सेस मिळतो.
ॲट्रीब्युट्स ही RADIUS मेसेजमधील लेबल असलेली फील्ड्स असतात. ती ऑथेंटिकेशन इनपुट्स, कनेक्शन संदर्भ आणि ऑथोरायझेशन परिणाम घेऊन जातात; RADIUS तपशील एक्स्टेंसिबल ॲट्रीब्युट यंत्रणा परिभाषित करतो जी ती धोरण देवाणघेवाण शक्य करते.
महत्त्वाचे RADIUS ॲट्रीब्युट्स आणि ते कशाचे नियंत्रण करतात
या स्पष्टीकरणात्मक कॉन्फिगरेशन व्हॅल्यूज आहेत, आवश्यक डीफॉल्ट्स नाहीत. गेस्ट-सेशनचे उदाहरण हे सार्वत्रिक कालावधी ठरवण्याऐवजी टाइमआउट नियम व्यक्त करते.
| ॲट्रीब्यूट | यामध्ये काय असते | उदाहरणाचे मूल्य | ॲक्सेसवरील परिणाम |
|---|---|---|---|
| User-Name | सादर केलेली ओळख | jsmith@example.com | कोणाचे पॉलिसी लागू होते ते ओळखते |
| EAP-Message | ऑथेंटिकेशन एक्सचेंज पॅकेट्स | EAP-TLS हँडशेक्स डेटा | ऑथेंटिकेशन संभाषण वाहून नेते |
| Message-Authenticator | पॅकेट इंटिग्रिटी चेक | HMAC मूल्य | आवश्यक आणि व्हॅलिडेट असल्यास बनावट उत्तरांना नाकारण्यात मदत करते |
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | VLAN प्लेसमेंट | VLAN, Ethernet, staff VLAN ओळखकर्ता | डिव्हाइसला कॉन्फिगर केलेल्या staff VLAN वर ठेवते |
| Session-Timeout | सेकंदांमध्ये कमाल सेशनचा कालावधी | गेस्ट-सेशन कालावधी सेकंदांमध्ये रूपांतरित केला | उदाहरणार्थ आठ तासांचे गेस्ट सेशन समाप्त करते |
| Filter-Id | डिव्हाइस-लोकल फिल्टर किंवा पॉलिसीचे नाव | guest-limited | लागू करणाऱ्या डिव्हाइसवर कॉन्फिगर केलेले निर्बंध निवडते |
| Calling-Station-Id | क्लायंट MAC ॲड्रेस | AA:BB:CC:DD:EE:FF | रिपोर्ट केलेल्या डिव्हाइस ॲड्रेससह सेशन ला जोडते |
| NAS-IP-Address किंवा NAS-Identifier | विनंती करणारे नेटवर्क उपकरण | NAS-Identifier म्हणून ap-floor2 | साइट-विशिष्ट नियमांसाठी संदर्भ प्रदान करते |
| Acct-Session-Id | अकाउंटिंग सेशन आयडेंटिफायर | 1A2B3C4D | स्टार्ट, अंतरीम आणि स्टॉप रेकॉर्ड लिंक करते |
HMAC म्हणजे हॅश-बेस्ड मेसेज ऑथेंटिकेशन कोड, एक की-आधारित इंटिग्रिटी चेक. ट्रान्सपोर्ट एनक्रिप्ट करण्यासाठी हा पर्याय नाही.
हा तक्ता वाचताना काही फरक लक्षात घेणे महत्त्वाचे आहे. User-Name दावा केलेली ओळख स्पष्ट करते, परंतु ऑथेंटिकेशन पद्धत त्याचा पुरावा प्रदान करते. Calling-Station-Id डिव्हाइस संदर्भ प्रदान करते, परंतु रिपोर्ट केलेला हार्डवेअर ॲड्रेस हा स्वतःहून ओळखीचा मजबूत पुरावा मानला जात नाही.
VLAN प्लेसमेंटसाठी, उपकरणाद्वारे अपेक्षित असलेले संपूर्ण टनेल-ॲट्रिब्युट कॉम्बिनेशन पाठवा. टार्गेट VLAN आधीपासून अस्तित्वात असणे आणि संबंधित नेटवर्क पाथद्वारे पोहोचण्यायोग्य असणे आवश्यक आहे; त्याचा आयडेंटिफायर मिळाल्याने ते सेगमेंट तयार होत नाही.
Filter-Id हे एका पॉलिशीचे नाव दर्शवते, स्वतःवर मर्यादा वाहून नेणेच आवश्यक आहे असे नाही. बँडविड्थ कॅप केवळ तेव्हाच लागू होते जर ती लागू करणारे उपकरण त्या पॉलिशीला सपोर्ट करत असेल आणि ती योग्यरित्या मॅप करत असेल.
Access-Accept हा अपेक्षित निर्बंध लागू केले गेल्याचा पुरावा नाही. NAS वर परिणामी VLAN, फिल्टर आणि सेशन वर्तनाची पडताळणी करा.
अकाउंटिंगमुळे ऑडिट ट्रेल जोडला जातो. सर्व कनेक्शन इव्हेंटमध्ये सेशन आयडेंटिफायर मॅच केल्याने तपासकांना एकाच आयडेंटिटीवरून आलेल्या वेगवेगळ्या भेटी ओळखण्यास मदत होते.
ॲट्रिब्युट्ससह NAS डेफिनेशन, शेअर केलेले सीक्रेट्स, रीट्राय आणि अकाउंटिंग डिलिव्हरीची चाचणी घ्या. चुकीचे ऑथरायझेशन फील्ड किंवा अपूर्ण लॉग्स असलेल्या यशस्वी आयडेंटिटी चेकमुळे ॲडमिनिस्ट्रेटर्सना लॉगिन परिणामावरून मिळणाऱ्या नियंत्रणापेक्षा खूपच कमी नियंत्रण मिळते.
सामान्य RADIUS वापर प्रकरणे आणि प्रत्येक काय ठरवते
एक शेअर केलेली RADIUS सेवा वेगवेगळ्या डिप्लॉयमेंट्सना सपोर्ट करू शकते, जर ॲडमिनिस्ट्रेटर्सनी प्रत्येकासाठी योग्य ऑथेंटिकेशन पद्धत आणि पॉलिशी परिभाषित केली असेल.
सामान्य RADIUS डिप्लॉयमेंट्स आणि त्या काय ठरवतात
| वापर प्रकरण (Use case) | अंमलबजावणी करणारे डिव्हाइस | RADIUS काय ठरवते | ठराविक पद्धत |
|---|---|---|---|
| कर्मचारी WiFi | ॲक्सेस पॉइंट किंवा कंट्रोलर | डिव्हाइसला प्रवेश देते आणि कर्मचाऱ्यांचे VLAN निवडते | EAP-TLS किंवा PEAP-MSCHAPv2 |
| गेस्ट WiFi | कॅप्टिव्ह पोर्टलसह ॲक्सेस पॉइंट | साइन-इन केल्यानंतर ॲक्सेस प्रदान करते आणि सत्र मर्यादा लागू करते | वेब लॉगिन किंवा Passpoint/OpenRoaming प्रोफाईल |
| रिमोट VPN ॲक्सेस | VPN कॉन्सन्ट्रेटर | वापरकर्त्याची पडताळणी करते आणि ग्रुप पॉलिसी किंवा ॲड्रेस पूल असाइन करते | वन-टाईम कोड किंवा EAP सह पासवर्ड |
| वायर्ड स्विच पोर्ट | नेटवर्क स्विच | मंजूर डिव्हाइसेससाठी पोर्ट उघडते आणि VLAN असाइन करते | EAP-TLS, किंवा सप्लिकंट नसलेल्या डिव्हाइसेससाठी MAC ऑथेंटिकेशन बायपास |
| नेटवर्क डिव्हाइस ॲडमिनिस्ट्रेशन | राऊटर किंवा स्विच लॉगिन | ॲडमिनिस्ट्रेटरच्या हक्कांची पुष्टी करते आणि अकाउंटिंगला सपोर्ट करते; कमांड-स्तरीय नियंत्रणांसाठी स्पष्ट प्लॅटफॉर्म सपोर्ट आवश्यक आहे | RADIUS किंवा डिरेक्टरी अकाउंटसह TACACS+ |
PEAP-MSCHAPv2 हा पासवर्डवर आधारित पर्याय आहे: प्रोटेक्टेड EAP अंतर्गत पासवर्ड-ऑथेंटिकेशन पद्धतीभोवती TLS टनेल तयार करते. यासाठी काळजीपूर्वक सर्व्हर-सर्टिफिकेट व्हॅलिडेशनची आवश्यकता असते आणि क्लायंट सर्टिफिकेट्स तैनात नसताना बऱ्याचदा हा एक तात्पुरता किंवा संक्रमणात्मक पर्याय म्हणून वापरला जातो.
ग्वेस्ट पद्धती वेगळ्या समस्येचे निवारण करतात. कॅप्टिव्ह पोर्टल हे वेब साइन-इन पेज दर्शवते, तर नेटवर्क शोध आणि ऑथेंटिकेशनसाठी Passpoint आणि OpenRoaming सपोर्टेड प्रोफाइल आणि आयडेंटिटी अरेंजमेंट्सचा वापर करतात. या दोन्ही पद्धतींचा अर्थ कर्मचारी-स्तरीय ॲक्सेस असा होऊ नये.
MAC authentication bypass, किंवा MAB, एखादे उपकरण सप्लिकंट रन करू शकत नाही तेव्हा त्याच्या रिपोर्ट केलेल्या मीडिया ॲक्सेस कंट्रोल ॲड्रेसची पडताळणी करते. ॲड्रेस कॉपी केले जाऊ शकत असल्यामुळे, तपासणीला प्रमाणपत्र ऑथेंटिकेशनच्या समतुल्य मानण्याऐवजी ही उपकरणे प्रतिबंधित विभागांमध्ये ठेवा.
नेटवर्क ॲक्सेस विरुद्ध प्रशासक (ॲडमिनिस्ट्रेटर) ॲक्सेस
TACACS+ (Terminal Access Controller Access-Control System Plus) हा सामान्यतः उपकरणांच्या प्रशासनासाठी वापरला जाणारा आणखी एक AAA प्रोटोकॉल आहे. तो ऑथेंटिकेशन, ऑथोरायझेशन आणि अकाउंटिंग वेगळे करतो, जे सविस्तर प्रशासकीय परवानगी वर्कफ्लोसाठी योग्य ठरते.
RADIUS सामान्यतः ऑथेंटिकेशन आणि ऑथरायझेशन एकत्र रिटर्न करते. पारंपारिक RADIUS संपूर्ण पॅकेट एनक्रिप्ट करत नाही, तर TACACS+ त्याची पॅकेट बॉडी सुरक्षित करते; दोन्हीतील फरकांमुळे सुरक्षित ट्रान्सपोर्ट आणि योग्य कॉन्फिगरेशनची गरज कमी होत नाही.
अशा युज केसपासून सुरुवात करा जिथे वैयक्तिक ॲक्सेस सर्वाधिक महत्त्वाचा आहे. वितरीत कर्मचारी नेटवर्कसाठी, सामायिक पासवर्डकडून एंटरप्राइज प्रमाणीकरणाकडे मल्टी-साइट स्थलांतरणामध्ये एंडपॉइंट सज्जता, पॉलिसी मॅपिंग आणि चाचणी केलेला रोलबॅक मार्ग समाविष्ट असणे आवश्यक आहे.
टाळावयाच्या मर्यादा आणि गैरसमज
आक्रमकाने Access-Reject चे Access-Accept मध्ये रूपांतर करणे, कोणत्याही केंद्रीय प्रमाणीकरण सेवेला स्वयंचलितपणे सुरक्षित मानण्यातील कमकुवतपणा उघड करते. JumpCloud चे RADIUS सुरक्षा मार्गदर्शन हे स्पष्ट करते की जेव्हा Message-Authenticator प्रमाणीकरण लागू केले जात नाही, तेव्हा ऑन-पाथ आक्रमक लागू होणाऱ्या जुन्या उपयोगांचा कसा गैरफायदा घेऊ शकतो, ज्यामध्ये Blast-RADIUS शी संबंधित धोका समाविष्ट आहे.
पारंपारिक RADIUS सामान्यतः UDP आणि जुन्या MD5-आधारित यंत्रणांचा वापर करते. क्रेडेंशियल स्ट्रेंथ, रिस्पॉन्स इंटेग्रिटी आणि ट्रान्सपोर्ट कॉन्फिडेंशियलिटी या वेगवेगळ्या बाबी आहेत: यातील एक सुधारल्याने इतर स्वयंचलितपणे सुधारत नाहीत.
धोरण देवाणघेवाणीचे (पॉलिसी एक्सचेंज) संरक्षण करा
- सध्याच्या व्हेंडर मार्गदर्शनानुसार संबंधित ट्रॅफिकसाठी Message-Authenticator व्हॅलिडेशन आवश्यक करा. गहाळ किंवा अवैध व्हॅल्यूजमुळे नकार दिला जातो याची खात्री करा.
- सर्व्हर-टू-NAS एक्सचेंजचे संरक्षण करण्यासाठी जेथे समर्थित असेल तेथे TLS वरील RADIUS वापरा, ज्याला RadSec देखील म्हणतात.
- शेअर केलेले सीक्रेट्स फिरवा (Rotate करा) आणि त्यांच्या स्टोरेजचे रक्षण करा किंवा उपकरणे समर्थित करतात तेथे सर्टिफिकेट-आधारित ट्रान्सपोर्ट ट्रस्ट वापरा.
- सर्व्हर्स, स्विचेस, कंट्रोलर्स आणि ॲक्सेस पॉईंट्स पॅच करा. व्हॅलिडेशन आवश्यकता बदलल्यानंतर इंटरऑपरेबिलिटीची चाचणी घ्या.
सुरक्षा तपासणी point: फक्त सर्व्हर काय पाठवतो हेच नाही, तर NAS काय रिजेक्ट करतो ते देखील तपासा.
RADIUS स्वतःहून मल्टी-फॅक्टर ऑथेंटिकेशन, किंवा MFA प्रदान करत नाही. एक आयडेंटिटी प्रोव्हायडर, वन-टाईम-कोड वर्कफ्लो किंवा इतर समाकलित यंत्रणा अतिरिक्त घटक पुरवते; IETF RADIUS रिव्ह्यू मसुदा यावर चर्चा करतो की या समाकलनांभोवती प्रोटोकॉल आणि ऑपरेशनल गृहीतके अजूनही का महत्त्वाची आहेत.
केवळ डिव्हाइस सर्टिफिकेट असणे म्हणजे एखाद्या व्यक्तीने MFA पूर्ण केल्याचा पुरावा नाही. डिव्हाइस ऑथेंटिकेशन हे कोणते क्रेडेंशियल-बेअरिंग डिव्हाइस कनेक्ट करत आहे ते स्थापित करते; युझर MFA व्यक्तीबद्दल अतिरिक्त पुरावा स्थापित करतो.
शेवटी, आयडेंटिटी डिस्नेबल केल्याने आधीपासूनच ॲक्टिव्ह असलेले कनेक्शन सर्वत्र संपुष्टात येत नाही. रिऑथेंटिकेशन, सेशन टर्मिनेशन, किंवा सपोर्टेड Change of Authorization, ज्याला CoA म्हणून ओळखले जाते, त्यांनी तो परिणाम लागू केला पाहिजे.
WiFi Access control कडे एक ऑपरेशनल सिस्टम म्हणून पाहा: सर्व साइट्सवर रिव्होकेशन, लॉग्स, सर्व्हर उपलब्धतेची स्थिती आणि फॉलबॅक वर्तनाची सुसंगतपणे चाचणी करणे आवश्यक आहे.
RADIUS तुमच्या नेटवर्कसाठी योग्य आहे की नाही ते ठरवा
RADIUS जेव्हा ॲक्सेस शेअर केलेल्या पासवर्डच्या मालकीऐवजी वैयक्तिक ओळख आणि गट धोरणांचे पालन करणारा असावा, तेव्हा योग्य ठरते. एखाद्या लहान, अलगीकृत नेटवर्कला अतिरिक्त पायाभूत सुविधांची आवश्यकता नसेल, परंतु व्यवस्थापित उपकरणे, कर्मचाऱ्यांची फेरबदल आणि विशिष्ट अतिथी किंवा कंत्राटदार परवानग्या ही याविषयी विचार करण्याची प्रबळ कारणे आहेत.
ॲक्सेस पॉइंट्सच्या संख्येवर नाही, तर तुम्हाला आवश्यक असलेल्या नियंत्रणांवर आधारित निवड करा. संवेदनशील कर्मचाऱ्यांच्या सिस्टीम असलेल्या एका लहान साइटला केवळ गेस्ट-फक्त नेटवर्कपेक्षा अधिक कडक ॲक्सेस निर्णयांची आवश्यकता असू शकते.
एक व्यावहारिक डिप्लॉयमेंट योजना तयार करा
- ॲक्सेस ग्रूप्स मॅप करा. कर्मचारी, गेस्ट, कंत्राटदार आणि दुर्लक्षित उपकरणांपर्यंत काय पोहोचले पाहिजे याची नोंद घ्या.
- उपकरणांच्या समर्थनाची पडताळणी करा. सुसंगत RADIUS ॲट्रीब्युट्स, एंटरप्राइझ ऑथेंटिकेशन, संरक्षित ट्रान्सपोर्ट आणि अकाउंटिंग वर्तनाची पुष्टी करा.
- ऑनबोर्डिंग मार्ग निवडा. मॅनेज केलेल्या एंडपॉइंट्ससाठी प्रमाणपत्र-आधारित ॲक्सेस वापरा आणि गेस्टसाठी योग्य पोर्टल किंवा रोमिंग प्रोफाईल वापरा.
- प्रमाणपत्र मालकी नियुक्त करा. एनरोलमेंट, नूतनीकरण, ट्रस्ट सेटिंग्ज आणि हरवलेल्या डिव्हाइसच्या हाताळणीसाठी जबाबदार असलेल्या टीमचे नाव निश्चित करा.
- अपयश वर्तन परिभाषित करा. अनुपलब्ध ऑथेंटिकेशन सेवेने ॲक्सेस ब्लॉक करावा की अत्यंत मर्यादित फॉलबॅकची अनुमती द्यावी हे ठरवा.
- विस्तार करण्यापूर्वी चाचणी घ्या. नाकारलेल्या ओळखी, अनुपलब्ध सर्व्हर्स, पॉलिसीतील बदल आणि अपूर्ण अकाउंटिंग रेकॉर्ड्स यांचा समावेश करा.
एक व्यवस्थापित सेवा ही स्वतः ऑथेंटिकेशन सर्व्हर्स मेंटेन करण्याचा पर्याय आहे. आमची क्लाउड RADIUS in Purple Access ही सेवा ओळखीनुसार उपकरणांना ओपन, सुरक्षित किंवा xPSK नेटवर्कवर, प्रत्येक उपकरणाला त्याच्या स्वतःच्या VLAN वर पाठवते आणि ज्याचे खाते अकार्यक्षम केले आहे अशा सोडणाऱ्या वापरकर्त्याला नाकारते. आमच्या क्लाउड RADIUS मध्ये करारामध्ये 99.9% अपटाइम SLA समाविष्ट आहे.
हॉस्पिटॅलिटी डिप्लॉयमेंटसाठी, हाउसकीपिंग, रिसेप्शन आणि ऑपरेशन्स कर्मचारी SCEP द्वारे MDM ने दिलेले EAP-TLS सर्टिफिकेट्स वापरून ऑथेंटिकेट करू शकतात, डिरेक्टरी ग्रुपद्वारे VLAN प्लेसमेंट मिळवू शकतात आणि त्यांचे खाते डिसेबल केल्यावर ॲक्सेस गमावू शकतात.
एका प्रातिनिधिक साइटपासून सुरुवात करा. सर्व इस्टेटमध्ये कॉन्फिगरेशनचा विस्तार करण्यापूर्वी त्याचे ग्रुप्स, डिव्हाइस प्रकार, अंमलबजावणी क्षमता आणि अपयश चाचण्यांची (Failure tests) पुष्टी करा.
Purple Access तुमच्या विद्यमान ॲक्सेस पॉइंट्सवर व्यवस्थापित क्लाउड RADIUS, प्रमाणपत्र-आधारित कर्मचारी ऑथेंटिकेशन आणि ओळख-आधारित VLAN धोरणे एकत्र आणते. तुमचे वापरकर्ता गट, डिव्हाइस ऑनबोर्डिंग आणि तुमच्या पहिल्या साइटसाठी व्यावहारिक तैनात योजनेवर चर्चा करण्यासाठी Purple Access ला भेट द्या.


