WiFi मार्केटिंग म्हणजे काय आणि संमती का महत्त्वाची आहे
Published

WiFi मार्केटिंग म्हणजे एखाद्या ठिकाणाचा गेस्ट WiFi साइन-इन प्रथम-पक्ष इनसाइट आणिॅम्पेनसाठी परवानगी-आधारित चॅनेल म्हणून वापरणे, निष्क्रिय डिव्हाइस ट्रॅकिंग नाही. कोणालाही इंटरनेट ॲक्सेस देण्यापूर्वी ईमेल गोळा करण्याचा लोकप्रिय सल्ला चुकीचा आहे: कनेक्टिव्हिटी पाहुण्यांना मार्केटिंग ऑप्ट-इन न बनवता सेवा देऊ शकते.
नेटवर्कला दार, कॅप्टिव्ह पोर्टलला काउंटर आणिॅम्पेनला पाहुण्याने निवडलेली वस्तू मानू शकता. काउंटर ॲक्सेसच्या अटी समजावून सांगू शकते आणि पर्यायी लॉयल्टी साइन-अप ऑफर करू शकते, परंतु प्रवेशाची किंमत मार्केटिंग असू नये. हा फरक एखाद्या ठिकाणाला कोणते डेटा आवश्यक आहे आणि कोणता डेटा न गोळा करता सोडून दिला जाऊ शकतो हे ठरवण्यास मदत करतो.
अनुक्रमणिका
- साइन-इन च्या ठिकाणी WiFi मार्केटिंगचा अर्थ काय आहे
- गेस्ट WiFi ही कॅम्पेन इव्हेंट कशी बनते
- अनामिक, संमती असलेली किंवा ओळख-आधारित अॅक्सेस निवडणे
- कनेक्शनला अडथळा न आणणारी संमती
- भेटी आणि मोहिमांचे श्रेय कसे द्यावे
- डेटा गोळा करण्यापूर्वी गेस्ट जर्नी निर्धारित करा
साइन-इन वेळी WiFi मार्केटिंगचा काय अर्थ होतो
सर्वात जास्त डेटा मागणारे साइन-इन हे ठिकाणासाठी सर्वोत्तम ठरेलच असे नाही. WiFi मार्केटिंग म्हणजे एखाद्या ठिकाणाच्या गेस्ट WiFi क्षणाचा इनसाइट आणि मोहिमांसाठी परवानगी-आधारित चॅनेल म्हणून वापर करणे. त्या क्षणी, तीन कामे एकमेकांवर येतात: ॲक्सेस देणे, काय घडले ते जाणून घेणे आणि पाहुण्याला मोहिमेत आमंत्रित करणे. त्यांना एकच काम मानल्यामुळेच ठिकाणांना इंटरनेट ॲक्सेस देण्यासाठी ईमेल ॲड्रेस मागण्याची वेळ येते.
हॉटेल्स, रेस्टॉरंट्स, दुकाने आणि विमानतळांवर गेस्ट WiFi हा एक परिचित टचपॉइंट बनला आहे. परिचितता असल्यामुळे सायनिंग हा मार्केटिंग फॉर्म बनत नाही. एक्सेस, अॅनालिटिक्स आणि मार्केटिंग ही एकाच सॉकेटमधील तीन स्विचेस आहेत. एक्सेस चालू करण्यासाठी इतर दोन चालू करण्याची आवश्यकता नाही. कॅफे व्हिजिटरला इंटरनेट एक्सेस देऊ शकते, त्यांच्या अटी दाखवू शकते आणि पर्यायी लॉयल्टी साइन-अप ऑफर करू शकते. व्हिजिटर कशातही सामील न होता कनेक्ट होऊ शकतो आणि निघून जाऊ शकतो.
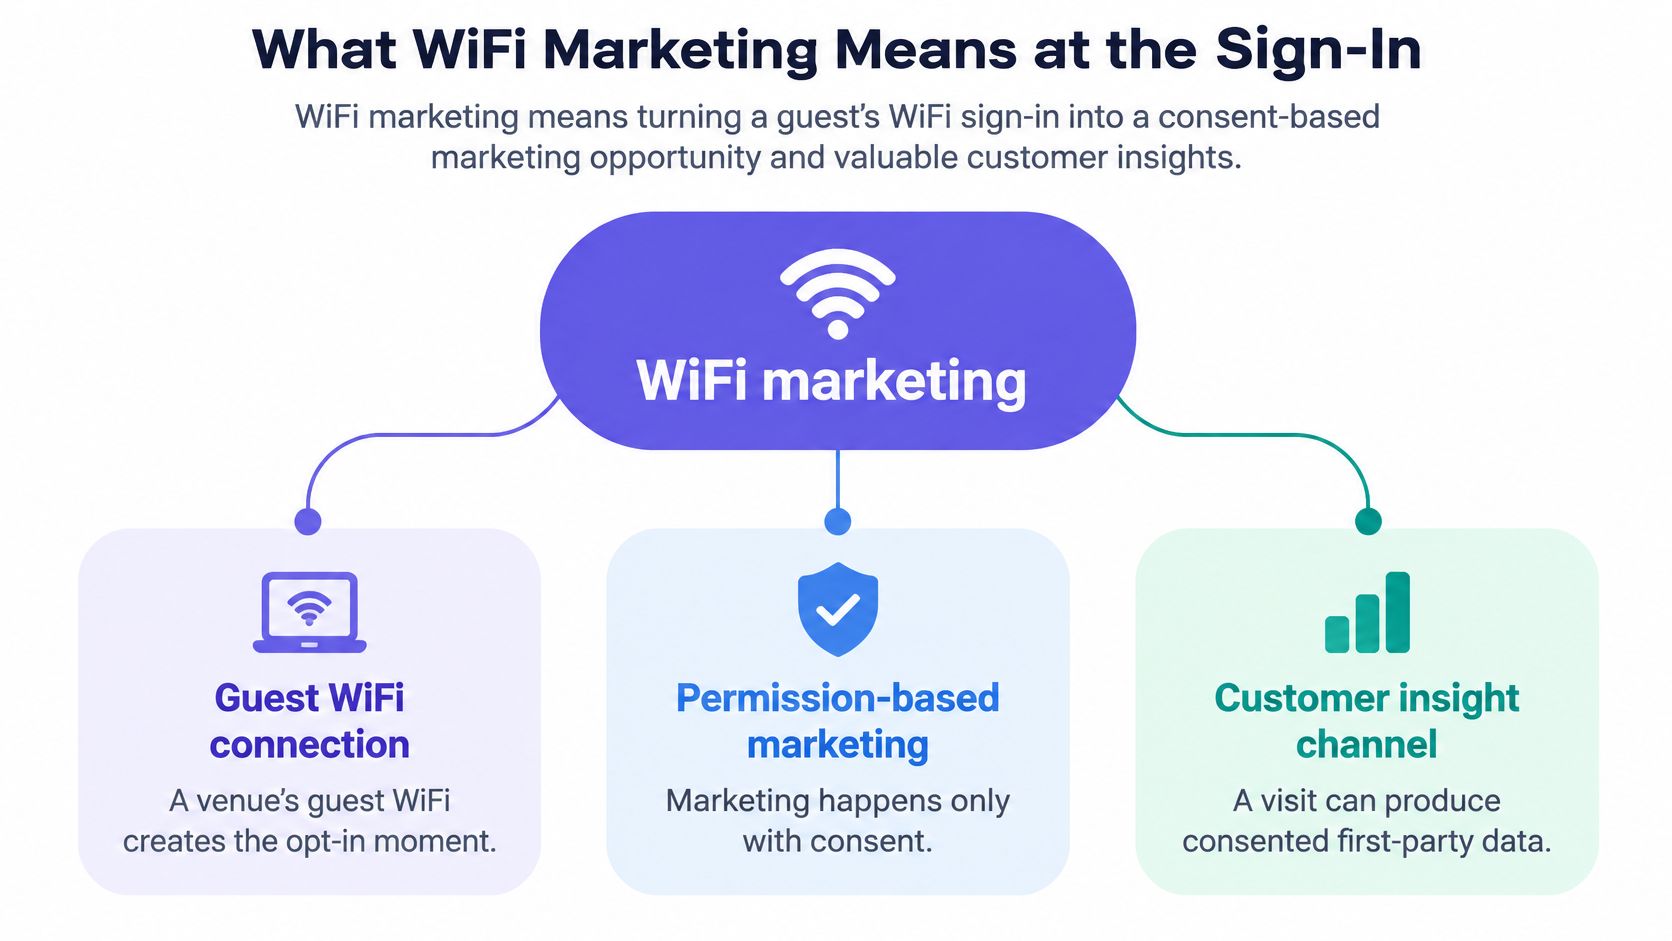
वेन्यू तंत्रज्ञान तज्ञ आणि मार्केटिंग प्रमुख तीन टप्प्यांत या परस्परसंवादाचे मूल्यमापन करू शकतात. हा तक्ता कनेक्शन प्रदान करण्यासाठी काय आवश्यक आहे हे ऐच्छिक माहिती आणि नंतरच्या मोहीम उपक्रमांपासून वेगळे करतो.
| साइन-इन वेळचे काम | पाहुणा काय करतो | कश्याची नोंद होऊ शकते | हे काय नाही |
|---|---|---|---|
| ॲक्सेस | गेस्ट SSID शी कनेक्ट होतो आणि ॲड्रेस प्राप्त करतो | व्हेन्यू, सेशनची सुरुवात आणि कालावधी | मार्केटिंग प्रोफाईल |
| ॲनालिटिक्स | ॲक्सेस अटी आणि कोणतीही ऐच्छिक फील्ड्स स्वीकारतो | जाहीर केलेला संपर्क किंवा लॉयल्टी ID सह संमतीचे फ्लॅग्स | ॲक्सेसची अट |
| मार्केटिंग | ऑफरचा वापर करतो, लॉयल्टीमध्ये सामील होतो, ॲप डाउनलोड करतो किंवा पुन्हा भेट देतो | त्या सेशनशी जोडलेली कॅम्पेन किंवा भेट | डेटा विकण्याची परवानगी |
एखाद्या हॉटेलमध्ये, ॲक्सेसचा अर्थ पाहुणे नेटवर्कमध्ये सामील होतात आणि ऑनलाइन जातात असा असू शकतो. ॲनालिटिक्स म्हणजे ॲक्सेस अटी स्वीकारणे, आणि नंतर ऑफर्ससाठी ईमेल आयडी द्यायचा की नाही हे स्वतंत्रपणे निवडणे असू शकते. जर पाहुण्याने सहभागी होणे निवडले असेल, तर मार्केटिंग म्हणजे लॉयल्टी एनरोलमेंट किंवाॅम्पेनशी संबंधित नंतरची भेट असू शकते.
मल्टी-साइट ऑपरेटरसाठी, फायदा म्हणजे भौतिक ठिकाणांमधील संमती असलेल्या संवादांचे स्ट्रक्चर्ड खाते आहे, ओळखा नसलेल्या सेशन्सची सूची नाही. अधिक फील्ड्स ते खाते अधिक उपयुक्त बनवत नाहीत. जेव्हा एखादी व्यक्ती त्यावर कारवाई करेल तेव्हाच फील्डला त्याचे स्थान मिळते: एक सेगमेंट, मेसेज, सर्व्हिस रिकव्हरी, रिपोर्ट. गेस्टला खऱ्या निवडीची गरज असते आणि वेन्यूला ते गोळा करण्याचे कारण आवश्यक असते.
अतिथी WiFi मोहीम इव्हेंटमध्ये कसे रूपांतरित होते
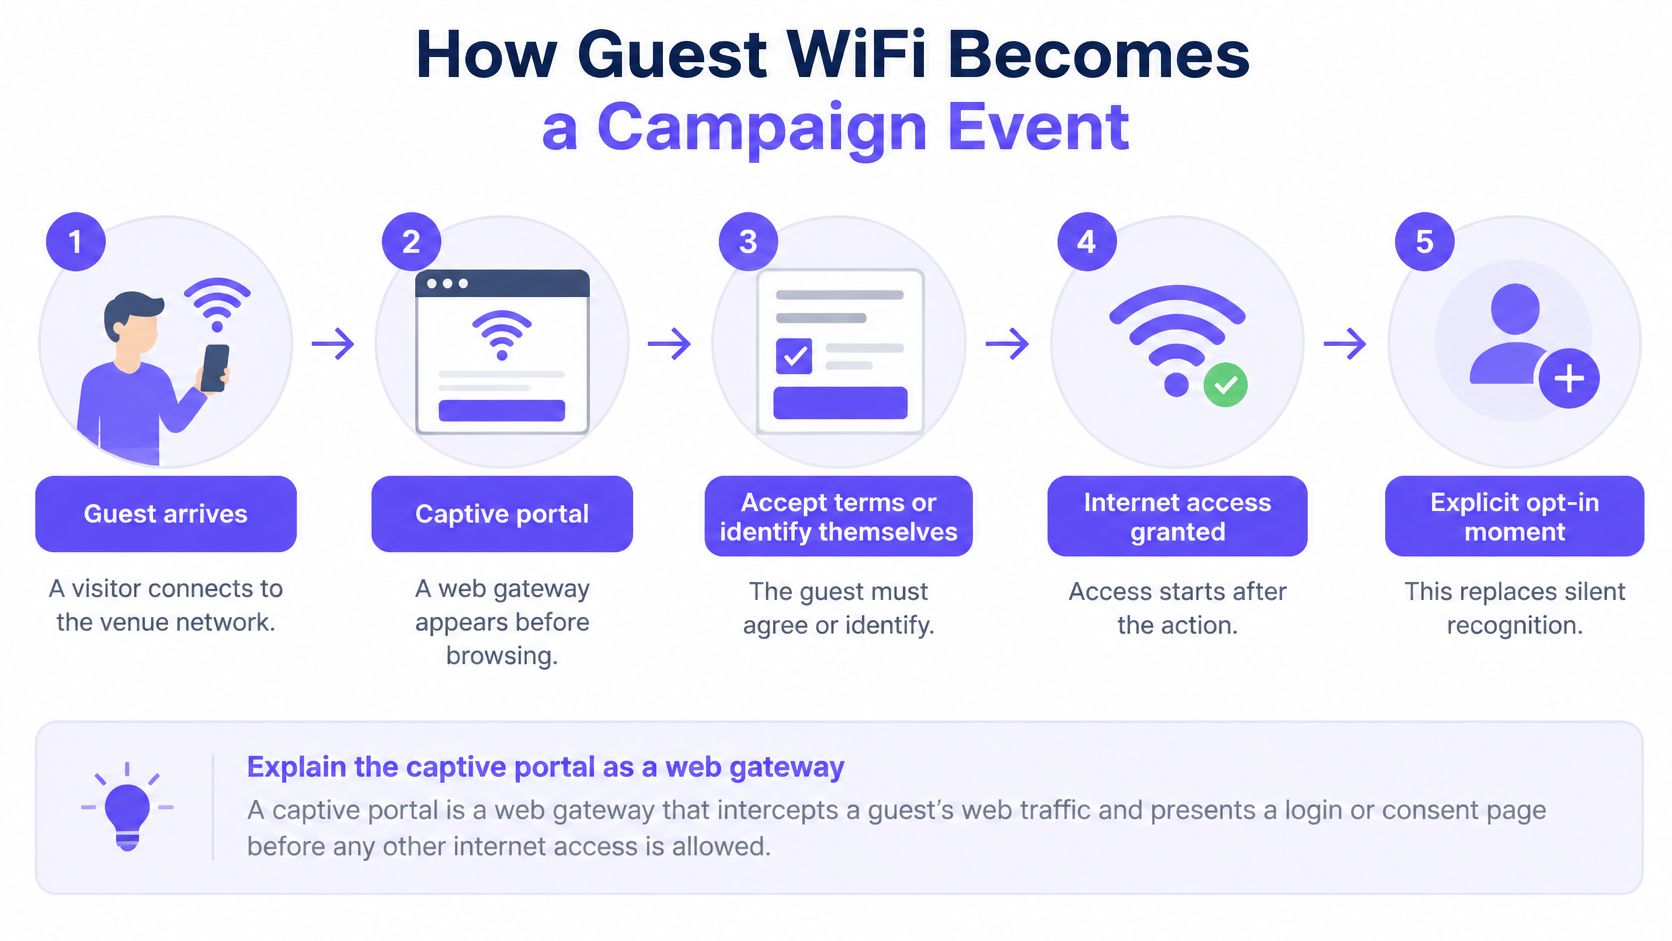
कॅप्टिव्ह पोर्टल हे एक वेब गेटवे आहे जे गेस्ट नेटवर्कमध्ये सामील होणे आणि इंटरनेट ब्राउझ करणे या दरम्यान दिसते. ते व्हिजिटरला एक्सेस अटी स्वीकारण्यास, त्यांची ओळख पटवण्यास किंवा पर्यायी फील्ड पूर्ण करण्यास सांगू शकते. जाहिरात दिसली ही उपयुक्त मार्केटिंग इव्हेंट नाही. त्याऐवजी एक्सेस सेशन, रेकॉर्ड केलेली संमतीची निवड आणि नंतरची क्रिया नियंत्रित मार्गाने संबंधित केली जाऊ शकते ही आहे.
मूलभूत प्रवाहामध्ये चार नियंत्रण बिंदू आहेत:
- कनेक्शन: पाहुणा (गेस्ट) व्हेन्यूचे ओपन गेस्ट SSID निवडतो आणि डिव्हाइसला IP ॲड्रेस मिळतो.
- पोर्टल: नेटवर्क पाहुण्याला ॲक्सेसच्या अटी दर्शविणाऱ्या पेजवर रीडिरेक्ट करते. ऐच्छिक फील्ड्सद्वारे ईमेल ॲड्रेस, फोन नंबर, लॉयल्टी आयडेंटिफायर किंवा प्राधान्ये मागितली जाऊ शकतात.
- नेटवर्क पॉलिसी: ऑथेंटिकेशननंतर, प्लॅटफॉर्म पाहुण्याला प्रतिबंधित गेस्ट VLAN वर ठेवू शकते, बँडविड्थ किंवा कंटेंट नियम लागू करू शकते आणि संबंधित संमतीची नोंद करू शकते.
- कॅम्पेन इव्हेंट: प्लॅटफॉर्म व्हेन्यू, सेशन आणि कॅम्पेन संवादाशी कोणतीही अनुमती दिलेली ओळख व संमती जोडणारा इव्हेंट CRM किंवा कॅम्पेन टूलवर पाठवू शकते.
पोर्टल हे तिकिट तपासणाऱ्या टर्नस्टाइलसारखे काम करते. त्याने पाहुण्यांच्या परवानगी असलेल्या ॲक्सेसची पडताळणी केली पाहिजे, त्यांच्या खिशात वैयक्तिक माहिती शोधू नये. पॅसिव्ह रेकग्निशन देखील कमी विश्वासार्ह बनले आहे: Apple ने iOS 14 मध्ये MAC-ॲड्रेस रँडमायझेशन सादर केले आणि Android ने Android 10 मध्ये समान गोपनीयता वैशिष्ट्य आणले. फ्री इन-स्टोअर WiFi वापरणाऱ्या किरकोळ विक्रेत्यांचा उद्योग अहवाल स्पष्ट करतो की जेव्हा हार्डवेअर ॲड्रेस परत येणाऱ्या पाहुण्याची विश्वासार्हपणे ओळख पटवू शकत नाही, तेव्हा स्पष्ट लॉगिन किंवा संमतीची घटना अधिक महत्त्वाची का ठरते.
नेटवर्कचा पॉलिसी निर्णय सुरक्षेच्या दृष्टीने आणि मोजमापासाठी महत्त्वाचा आहे. एक कॅप्टिव्ह पोर्टल स्वतःहून सुरक्षेची सीमा नसतो. वायरलेस नेटवर्क सुरक्षेविषयीची NIST ची मार्गदर्शक तत्वे बाह्य गेस्ट WLAN ला अंतर्गत WLAN पासून लॉजिकली वेगळे करण्याची आणि एका नेटवर्कवरील डिव्हाइसेसना दुसऱ्या नेटवर्कवरील डिव्हाइसेसपर्यंत पोहोचण्यापासून रोखण्याची शिफारस करतात. व्यावहारिकदृष्ट्या, फायरवॉल नियमांनी गेस्ट डिव्हाइसेसना टिल्स, कॅमेरे, कर्मचाऱ्यांची सिस्टीम्स, बिल्डिंग कंट्रोल्स आणि निवासी नेटवर्कपासून दूर ठेवले पाहिजे.
कॅम्पेन प्रणाली ही नेटवर्कवर काय घडले याच्या नोंदी ठेवणारा एकमेव स्रोत बनू नये. प्रमाणीकरण लॉग्स, सहमतीच्या नोंदी आणिॅम्पेनची वैशिष्ट्ये स्वतंत्र ठेवा. त्यामुळे, मार्केटिंग प्रोफाईल हटवल्याने सुरक्षेच्या ऑडिटचा पुरावा अपघाताने हटवला जात नाही.ॅम्पेन फील्ड्स त्यांच्या नमूद केलेल्या उद्देशापुरतेच मर्यादित ठेवा आणि लागू असलेल्या गोपनीयता आवश्यकतांनुसार ते राखून ठेवा.
अनामित, संमती असलेला किंवा ओळख-समर्थित ॲक्सेस निवडणे
गेस्ट पोर्टलने ईमेल पत्त्याच्या बदल्यात इंटरनेट एक्सेस देण्याची गरज नाही. सायनिंगच्या क्षणात तीन वेगळी कामे असतात: डिव्हाइस ऑनलाइन आणणे, भेट देण्याबद्दल काहीतरी जाणून घेणे आणि मार्केटिंग नातेसंबंध सुरू करणे. वेन्यू टीम्स बर्याचदा ते एकाच निर्णयात एकत्र करतात आणि नंतर विचार करतात की पोर्टल जड का वाटते आणि डेटा कमी का वाटतो. वेन्यूला ज्या कामाची सर्वात जास्त गरज आहे त्याचे नाव द्या आणि मॉडेल त्याचे अनुसरण करेल.
एखाद्या गजबजलेल्या विमानतळावर किंवा रुग्णालयात, फॉर्म ॲक्सेसचा वेग मंदावतो, वापरण्यायोग्य ईमेल ॲड्रेस नसलेल्या अभ्यागतांना वगळतो आणि लोकांना फक्त ॲक्सेस मिळवण्यासाठी चुकीचे तपशील भरण्यास प्रवृत्त करतो. हॉटेल आणि इतर सार्वजनिक गेस्ट WiFi वरील धोक्यांबद्दलचा सायबरन्यूज रिपोर्ट हा दुसऱ्या बाजूचा मुद्दा मांडतो: गेस्ट कनेक्टिव्हिटी ही मार्केटिंगची संधी असण्यापूर्वी एक सुरक्षा सीमा आहे.
| उद्दिष्ट | सर्वात योग्य | पाहुणे काय प्रदान करतात | यशस्वीतेचे संकेत |
|---|---|---|---|
| अनामिक अॅक्सेस | विमानतळ, रुग्णालये, शिक्षण, पीक रिटेल | केवळ अटी व शर्ती, कोणतीही ओळख नाही | पूर्णतेचा दर आणि कमी सपोर्ट संपर्क |
| संमती असलेला अॅक्सेस | रिटेल, हॉस्पिटॅलिटी लॉयल्टी, जाहिरात मोहिमा | ऐच्छिक संपर्क किंवा लॉयल्टी ID आणि एक वेगळी मार्केटिंग निवड | संमतीची गुणवत्ता आणि attributed भेटी |
| ओळख-आधारित अॅक्सेस | कर्मचारी, रहिवासी, ज्ञात पाहुणे, सवलती | सर्टिफिकेट, Passpoint किंवा OpenRoaming ओळख | वर्गीकरणाची अचूकता आणि कमी घटनेची जोखीम |
अनामिक अॅक्सेस पोहोच आणि समावेशनाला प्राधान्य देतो. संमती असलेला अॅक्सेस रिलेशनशिप मार्केटिंगला सपोर्ट करतो, परंतु केवळ तेव्हाच जेव्हा वेन्यूकडे पाहुण्यांशी संपर्क साधण्याचे सुसंगत कारण असेल आणि त्यांनी शेअर केलेल्या माहितीचा वापर करण्याचे नियोजन असेल. ओळख-आधारित अॅक्सेस अॅक्सेस नियंत्रण आणि वर्गीकरणास सपोर्ट करण्यासाठी क्रेडेंशियल, सर्टिफिकेट किंवा रोमिंग आयडेंटिटी वापरतो, ज्यामुळे कनेक्शन प्रोफाइल-बिल्डिंग व्यायामात बदलत नाही. प्रत्येक मॉडेलला पोर्टलवर वेगवेगळ्या डेटाची आवश्यकता असते, ज्यामुळे ही निवड विचारपूर्वक केली पाहिजे. ज्या वेन्यूमध्ये कॉन्फरन्स देखील आयोजित केल्या जातात, तेथे प्रदर्शन स्टँड किंवा सत्राच्या दरवाजावर दुसरी, असंबद्ध माहिती संकलनाची वेळ असते, ज्यासाठी मोठ्या WiFi फॉर्मपेक्षा
लीड्स कॅप्चर करण्यासाठी ऑन-साइट तंत्रज्ञान जास्त उपयुक्त ठरते.नेटवर्कने जे काम करणे आवश्यक आहे त्यानुसार निवडा
रिटेल साखळी गेस्टने एक्सेस अटी स्वीकारल्यानंतर ऑफर दाखवू शकते, मार्केटिंग अनटिक ठेवू शकते आणि लॉयल्टी जॉइन्स मोजू शकते. हॉटेल इंटरनेट एक्सेस त्वरित ठेवू शकते, वेगळी लॉयल्टी प्रॉम्प्ट ऑफर करू शकते आणि प्रोफाइल फील्डऐवजी एक्सेस सोय म्हणून रूम चेक वापरू शकते. दोन्ही प्रकरणांमध्ये एक नियम सामायिक आहे: व्हिजिटर मार्केटिंग नाकारण्यास आणि तरीही ऑनलाइन जाण्यास सक्षम असावा.
विमानतळावर, पीक कालावधीत निनावी एक्सेस हा सर्वात सोपा मार्ग असू शकतो, ज्यामध्ये लाउंजमध्ये ऐच्छिक मोहीम असेल जिथे ऑफर संबंधित असेल. एक मॉल प्रत्येक व्हिजिटरकडे संपर्क तपशील न मागता टिल्स, कॅमेरे, टेनंट डिव्हाइसेस आणि गेस्ट ट्रॅफिक योग्यरित्या वेगळ्या केलेल्या नेटवर्क पाथवर ठेवू शकतो. यामुळे मोठ्या लीड लिस्टऐवजी उत्तम सेवा आणि सुरक्षित सेगमेंटेशन तयार होते.
पाहुणे आधीच सार्वजनिक WiFi बद्दल सावध असतात, आणि लांब फॉर्म सुरक्षितता दर्शवत नाही. तो अडथळा दर्शवतो. पाहुण्यांचा ॲक्सेस लहान आणि सुरक्षित ठेवा, आणि ॲक्सेस डिझाइन गेस्ट नेटवर्क ॲक्सेस-कंट्रोल प्लॅनमध्ये लिहून ठेवा जेणेकरून कर्मचारी, मार्केटिंग आणि सुरक्षा सर्व एकाच मॅपवर काम करतील.
योग्य प्रमाण हे उद्देशानुसार बदलते. अनामित ॲक्सेसचे मूल्यमापन पाहुणे साइन-इन पूर्ण करतात की नाही आणि त्यांना कमी मदतीची आवश्यकता आहे की नाही यावरून केले जाते. संमती-प्राप्त ॲक्सेसचे मूल्यमापन निवडीची गुणवत्ता आणि त्याद्वारे मिळालेल्या भेटींवरून केले जाते. आयडेंटिटी-समर्थित ॲक्सेसचे मूल्यमापन योग्य गटांना योग्य पॉलिसी मिळतात की नाही यावरून केले जाते. जास्तीत जास्त डेटा संकलन म्हणजे जास्तीत जास्त मूल्य नव्हे. आयडेंटिटी फक्त जेव्हा ती एखाद्या परिभाषित उद्देशासाठी उपयुक्त असते तेव्हाच गोळा करा, आणि जिथे फक्त ॲक्सेसने ठिकाणाचे काम होते तिथे ती वगळा.
कनेक्शन न रोखणारी संमती
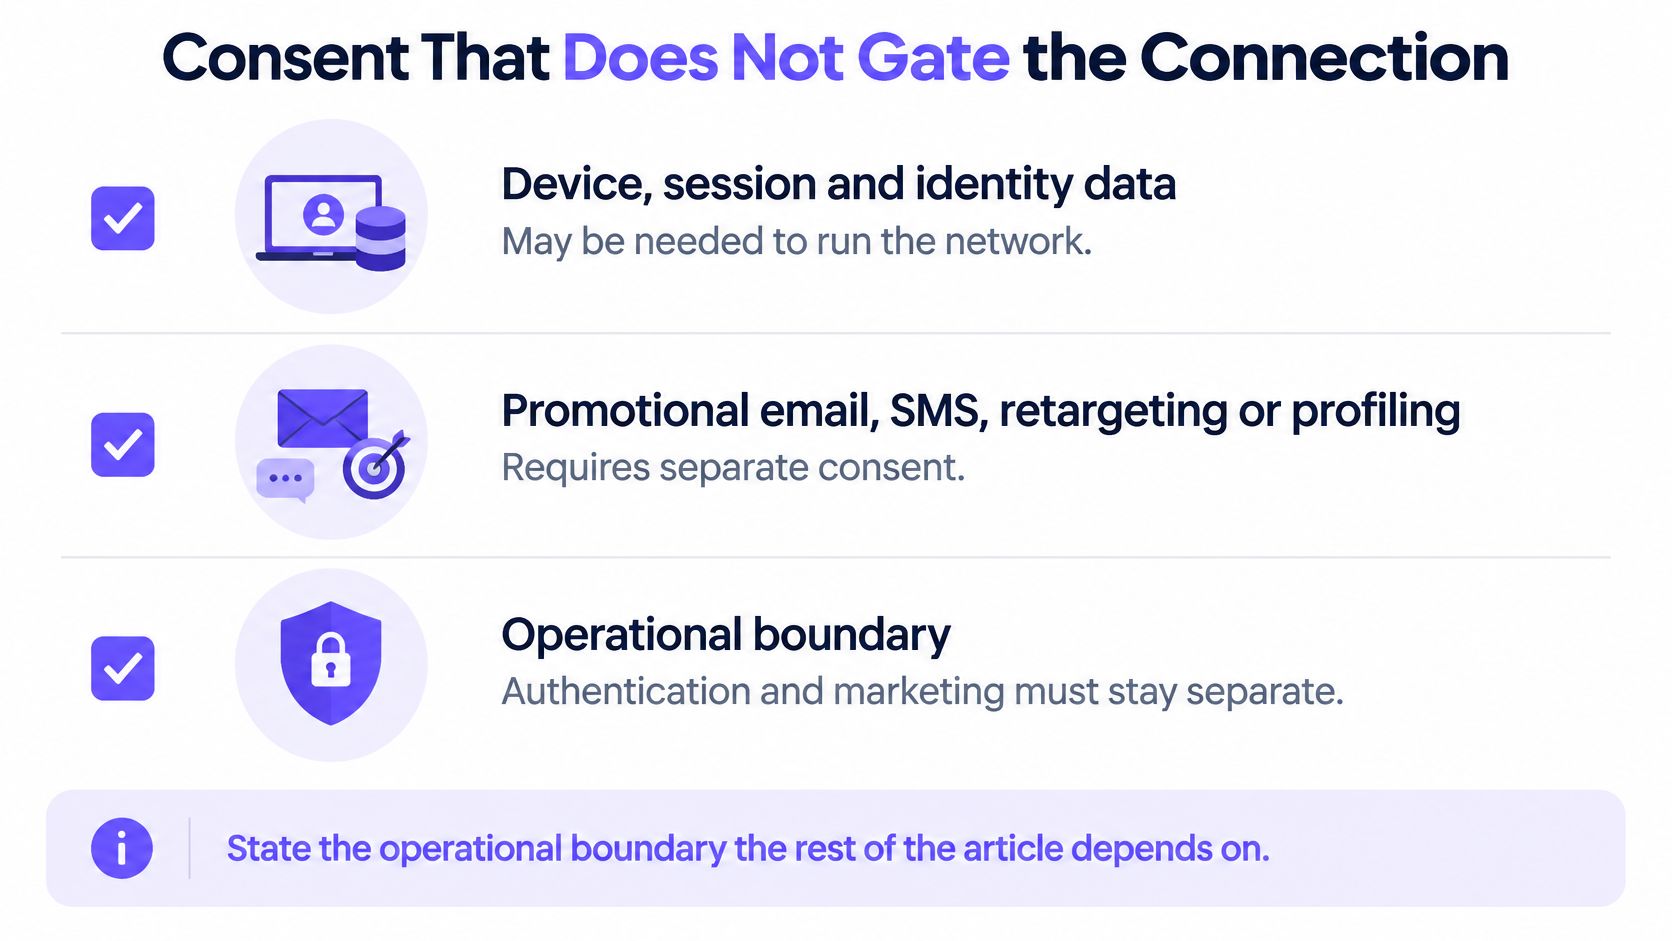
कार्यप्रणालीची मर्यादा स्पष्ट आहे: नेटवर्क चालवण्यासाठी ऑथेंटिकेशनला डिव्हाइस, सेशन आणि आयडेंटिटी डेटाची आवश्यकता असू शकते, तर जाहिरातींचे ईमेल्स, SMS, रीटार्गेटिंग किंवा प्रोफाइलिंगसाठी स्वतःच्या कायदेशीर आधाराची आवश्यकता असते. विविध देशांमधील गेस्ट WiFi मार्केटिंग कायद्यांवरील मार्गदर्शन स्पष्ट करते की यूके, ईयू, कॅनडा, ऑस्ट्रेलिया आणि न्यूझीलंडमधील नियम सामान्यतः मार्केटिंग संदेशांसाठी संमतीची कशी मागणी करतात. ऑनलाइन जाण्यासाठीच्या अटींमध्ये संमती एकत्रित केली जाऊ नये.
सोप्या भाषेत, पाहुणे मार्केटिंगला सहमती न देता कनेक्ट होऊ शकले पाहिजेत. मार्केटिंग सहमती ही विशिष्ट उद्देशासाठी स्पष्ट, सकारात्मक निवड असावी आणि त्या ठिकाणाने आवश्यक नसलेली माहिती गोळा करणे टाळले पाहिजे. जेव्हा तेच पोर्टल नेटवर्क प्रमाणीकरण आणिॅम्पेन साइन-अप दोन्ही हाताळते, तेव्हाही हे वेगळेपण महत्त्वाचे असते.
या निवडी कार्यान्वित करा
- उद्देशांना स्वतंत्रपणे नाव द्या. प्रवेशासाठी काय आवश्यक आहे, विश्लेषण (ॲनालिटिक्स) साठी काय वापरले जाते आणि मार्केटिंगला काय समर्थन देते ते ओळखा. तिन्हीचे अस्पष्टपणे “सेवा सुधारणा” म्हणून वर्णन करू नका.
- स्वतंत्र, अनटिक केलेले पर्याय वापरा. अतिथीला असंबद्ध जाहिराती किंवा प्रोफाइलिंग न स्वीकारता नमूद केलेल्या मार्केटिंग वापरामध्ये ऑप्ट इन करता आले पाहिजे.
- निवडीची नोंद ठेवा. संमती किंवा मागे घेणे, वेळ आणि अतिथीने पाहिलेली शब्दरचना जतन करा. ऑडिट करण्यायोग्य नोंदीशिवाय चेकबॉक्सचा नंतर अर्थ लावणे कठीण जाऊ शकते.
- वेगळे रिटेंशन नियम सेट करा. मार्केटिंग प्रोफाइल फक्त एका ठराविक कालावधीसाठी ठेवा, जे वेगळ्या ऑपरेशनल उद्देशासाठी असलेल्या सुरक्षा लॉग्जपेक्षा वेगळे असतील.
- जबाबदार घटकांना नाव द्या. जेव्हा लँडलॉर्ड, व्हेन्यू ऑपरेटर, ब्रँड आणि तंत्रज्ञान प्रदाता हे सर्व पोर्टल हाताळतात तेव्हा डेटा कोण नियंत्रित करते याचे दस्तऐवजीकरण करा.
वेगवेगळे हेतू, डेटाचा प्रवाह आणि जबाबदाऱ्या असलेल्या अनेक ठिकाणी काम करणारा एखादा मल्टि-साइट व्यवसाय जेव्हा एकाच जागतिक पोर्टलचा आणि एकाच सामान्य प्रायव्हसी नोटीसचा वापर करतो, तेव्हा तो अडचणीत येऊ शकतो. नोटीसमध्ये डेटा कोणाच्या नियंत्रणात आहे किंवा एखाद्या विशिष्ट निवडीमध्ये काय समाविष्ट आहे हे स्पष्ट नसू शकते. प्रत्येक हेतूला स्पष्टपणे हाताळल्याने टीम्सना त्या जबाबदाऱ्या समजण्यायोग्य करण्यास मदत होते. व्यावहारिक गेस्ट नेटवर्क सुरक्षा दृष्टिकोनाने मार्केटिंग वर्कफ्लोला नेटवर्क ॲक्सेस कंट्रोल्सचा पर्याय बनण्यापासून रोखले पाहिजे.
ॲक्सेस ही सेवा आहे. मार्केटिंग हे आमंत्रण आहे.
मोहीम तयार करण्यापूर्वी, अतिथीच्या दृष्टीकोनातून पोर्टलची प्रत वाचा. ती कोणत्याही ऐच्छिक मार्केटिंग निवडीपेक्षा वेगळ्या पद्धतीने ॲक्सेस अटी स्पष्ट करते याची आणि मार्केटिंग नाकारल्याने कनेक्शन ब्लॉक होत नाही याची खात्री करा.
भेटी आणि मोहिमांचे श्रेय कसे द्यावे
अॅट्रिब्यूशन सायनिंगच्या क्षणापासून सुरू होते, परंतु सायनिंग हा अंतिम परिणाम नाही. WiFi मार्केटिंग सिस्टम करू शकत असलेली तीन कामे वेगळी करा. एक्सेस गेस्टला ऑनलाइन आणते. अॅनालिटिक्स नेटवर्कवर काय घडले याचे वर्णन करते. मार्केटिंग नंतरच्या व्यावसायिक निकालाची लिंक संमती दिलेल्या गेस्टशी जोडते. ज्या वेन्यूला फक्त एक्सेसची आवश्यकता असते ती ओळख कॅप्चर करणे पूर्णपणे टाळू शकते. ज्या वेन्यूला व्हिजिट अॅट्रिब्यूशन हवे असते त्याला संमती असलेला आयडेंटिफायर आणि जुळणारा नियम आवश्यक असतो.
स्वीकृती, लॉयल्टी मिळवणे आणि ॲप-डाउनलोडचे दर वेन्यू, देश, ऑफर, पोर्टल डिझाइन आणि गोपनीयता आवश्यकतांनुसार बदलतात. कोणत्याही एका आकड्याला एका विशिष्ट अंमलबजावणीचा प्रोग्राम निकाल समजा, सार्वत्रिक बेंचमार्क मानू नका.
| मापक | हे काय दर्शवते आणि ते कसे वाचावे |
|---|---|
| धोरण स्विकृती (Policy acceptance) | विनामूल्य WiFi साठी अटी स्वीकारणारे अतिथी. यास एका निश्चित बेंचमार्कऐवजी शब्दरचना आणि ऑफरसह वाचा. |
| लॉयल्टी संपादन (Loyalty acquisition) | मार्केटिंग संमती देणाऱ्या पोर्टल वापरकर्त्यांमधील लॉयल्टी जॉइन्स. कमी दर म्हणजे कमकुवत ऑफर किंवा पोर्टल खूप लवकर माहिती विचारत आहे असा असू शकतो. |
| ॲप डाउनलोड | त्याच डिप्लॉयमेंटमधून इन्स्टॉल. यास मोहिम-विशिष्ट म्हणून पाहा, WiFi कार्य करते याचा पुरावा म्हणून नाही. |
| पूर्णता दर (Completion rate) | साइन-इन पूर्ण करणारे अतिथी. कोणत्याही मोहिमेचा निकाल विश्वासार्ह असण्यापूर्वी येथील घसरण ही पोर्टल फ्रिक्शनकडे निर्देश करते. |
| पुनरावृत्ती कनेक्शन (Repeat connection) | ओळखल्या गेलेल्या आयडेंटिफायरवरून रिटर्न सत्रे. अनामित सत्रे ही स्वतःहून पुनरावृत्ती भेटी सिद्ध करू शकत नाहीत. |
| संमती गुणवत्ता (Consent quality) | विशिष्ट ऑप्ट-इन्स जे आधीपासून टिक केलेले नव्हते. एकाच सर्वसमावेशक हो ऐवजी प्रत्येक उद्देशाची स्वतंत्रपणे गणना करा. |
| भेट ॲट्रिब्यूशन (Visit attribution) | सत्राशी जोडलेली नंतरची भेट किंवा खरेदी. यासाठी आयडेंटिफायर, जुळणारा नियम आणि नमूद केलेली विंडो आवश्यक आहे. |
अतिथीने मार्केटिंग नाकारल्यास, सत्र (session) अजूनही एकत्रित कनेक्शन संख्येत गणले जाऊ शकते, परंतु ते एखाद्या व्यक्तीशी जोडले जाऊ शकत नाही. हा फरक ॲक्सेस, ॲनालिटिक्स आणि मार्केटिंगला एकाच डेटा संकलनात विलीन होण्यापासून रोखतो.
एका व्यवहार्य ॲट्रिब्युशन पाथची सुरुवात ठिकाण आणि सेशनच्या वेळेसह सेव्ह केलेल्या संमती-प्राप्त आयडेंटिफायरपासून होते. दाखवलेल्या ऑफरला मोहीम कोड जोडा. त्यानंतर टीमने निवडलेल्या आणि दस्तऐवजीकरण केलेल्या ॲट्रिब्युशन विंडोमध्ये त्याच ब्रँडवर नंतरचे लॉयल्टी स्कॅन, ॲप ओपन किंवा रिटर्न कनेक्शन जुळवा. वेगवेगळ्या चॅनेल्सवर वापरल्या जाणाऱ्या लिंक्ससाठी, कॅम्पेन ॲट्रिब्युशनसाठी युनिक URLs वापरण्याबाबतची मार्गदर्शिका एका मोहिमेला दुसऱ्या मोहिमेपासून कसे वेगळे करायचे हे स्पष्ट करते.
महसूल किंवा भेट देण्याच्या क्रेडिटसोबतच कॉम्पलिशन रेट, रिपीट कनेक्शन रेट, संमतीची गुणवत्ता, सेगमेंटेशनची अचूकता, पोर्टल नंतरची पेज-लोड कामगिरी आणि सपोर्ट कॉन्टॅक्ट्सचा मागोवा घ्या. हे उपाय मोहिमेचा निकाल का बदलला हे स्पष्ट करतात. एक खराब निकाल हा असंबद्ध ऑफरऐवजी कठीण साइन-इन दर्शवू शकतो. व्यापक रोलआउटचे नियोजन करणारा किरकोळ विक्रेता त्याच्या नेटवर्क नियोजनाचा भाग म्हणून या रिटेल WiFi सोल्यूशन्सचे पुनरावलोकन करू शकतो.
सोशल लॉगिन शेअर हा एक ऑथेंटिकेशन उपाय आहे, व्यवसायाचा अंतिम परिणाम नाही. लॉयल्टी जॉइन किंवा मूळ स्रोत नमूद केलेली पुनरागमन भेट हा अंतिम परिणाम असतो. प्रत्येक साइटसाठी कनेक्शन, परवानगी आणि परिणामांचा फनेल दरमहा रिपोर्ट करा. त्यामुळे एका ठिकाणची मजबूत स्थिती दुसऱ्या ठिकाणच्या कमकुवत पोर्टलला लपवून ठेवत नाही.
डेटा गोळा करण्यापूर्वी अतिथी प्रवास निर्धारित करा
पोर्टलमध्ये फील्ड जोडण्यापूर्वी गेस्ट जर्नी एका पानावर लिहून काढा. त्या पानावर पाहुणे कोण आहेत, नेटवर्क निनावी आहे, सहमती दिलेले आहे की ओळख-समर्थित आहे, कोणता परिणाम महत्त्वाचा आहे, कोणत्या कायदेशीर आधारावर प्रत्येक उद्देश समाविष्ट आहे आणि डेटा कोण नियंत्रित करते याचे उत्तर दिले पाहिजे. त्यामुळे तंत्रज्ञानाचा निर्णय त्याला चालवण्याऐवजी डिझाइनचे अनुसरण करतो.
- नेटवर्क आणि व्हेन्यूला नाव द्या. SSID ची नोंद ठेवा आणि हा प्रवास हॉटेल, दुकान, विमानतळ किंवा इतर प्रकारच्या ठिकाणासाठी आहे का ते नोंदवा.
- एक ॲक्सेस उद्देश निवडा. अतिथीने अनामितपणे कनेक्ट व्हावे, विशिष्ट संबंधात ऑप्ट इन करावे किंवा ओळख-आधारित ॲक्सेस पद्धत वापरावी का ते ठरवा.
- मोजण्यासाठी एक निकाल निवडा. लॉयल्टी जॉइन, रिटर्न भेट, फीडबॅक प्रतिसाद किंवा ॲप इन्स्टॉल यासारखा परिणाम निवडा.
- पर्यायी फील्ड्स आणि त्यांचे उद्देश सूचीबद्ध करा. प्रत्येक मार्केटिंग निवडीला तिचे स्वतःचे अनटिक केलेले नियंत्रण द्या आणि व्हेन्यू त्या माहितीचे काय करेल ते नमूद करा.
- नियंत्रण आणि रिटेंशनची पुष्टी करा. मार्केटिंग डेटा कोण नियंत्रित करते ते ओळखा आणि सुरक्षा लॉग्जपेक्षा वेगळा असलेला रिटेंशन कालावधी सेट करा.
अतिथीने मार्केटिंग नाकारल्यास इंटरनेट ॲक्सेस उपलब्ध राहिला पाहिजे. तो नियम वेन्यूला प्रवासाची योग्य चाचणी घेण्याची संधी देतो: जर एखादे फील्ड अनिवार्य असेल, तर ते ॲक्सेससाठीच आवश्यक असले पाहिजे, केवळ भविष्यातील मोहिमेसाठी सोयीचे आहे म्हणून नाही.
एका साइटपासून सुरुवात करा. पूर्णता दर, संमती गुणवत्ता आणि निवडलेल्या एका व्यावसायिक परिणामावरून पायलटचे मूल्यांकन करा, त्यानंतर इतर साइटवर कॉपी करण्यापूर्वी संपूर्ण महिन्यात समान डिझाइन कार्य करते का ते ठरवा. Purple Engage हे भौतिक जागांसाठीचे ऑल-इन-वन मार्केटिंग प्लॅटफॉर्म आहे जे Purple WiFi असो वा नसो, WiFi साइन-इनला परतीच्या भेटींशी आणि मोहिमेच्या एट्रिब्यूशनशी जोडते. नेटवर्क डिझाइनसाठी, Purple Access Purple नेटवर्क अभियंत्यासोबत 45 मिनिटांचे सत्र प्रदान करते, ज्यामध्ये आधीपासून अस्तित्वात असलेल्या अॅक्सेस पॉइंट्सचा वापर करून उघड्या, सुरक्षित आणि xPSK नेटवर्कवर सध्याचे SSIDs मॅप केले जातात आणि ग्राहक हा प्लॅन स्वतःकडे ठेवतो.
या आठवड्यात, तुमच्या सर्वात व्यस्त साइटसाठी एक्सेस ऑब्जेक्टिव्ह निवडा आणि ऑनलाइन जाण्यासाठी आवश्यक असलेली कोणतीही मार्केटिंग निवड काढून टाका.
तुम्ही पाहुण्यांच्या कनेक्टिव्हिटीला मार्केटिंग सहमतीपासून वेगळे करत असल्यास, Purple Access तुमच्याकडे आधीपासून असलेल्या ॲक्सेस पॉइंट्सवर तुमच्या सध्याच्या SSIDs ला ओपन, सुरक्षित आणि xPSK नेटवर्कवर मॅप करण्यासाठी 45 मिनिटांचे डिझाइन सेशन ऑफर करते. तुमचे सध्याचे नेटवर्क आणि गेस्ट जर्नी घेऊन या, आणि तुमच्या टीमला ठेवता येईल व मूल्यांकन करता येईल अशा प्लॅनसह जा.