
Conceção de rede WiFi hospitalar: Segmentação e tempo de atividade
Published
Os conselhos mais populares sobre WiFiWiFi hospitalar começam com novos pontos de acesso, mais cobertura e uma rede de convidados separada. Esse é o ponto de partida errado. Uma rede WiFiWiFi hospitalar deve começar com uma pergunta mais difícil: que fluxos de trabalho clínicos se tornam inseguros quando a conetividade falha e que ligações nunca devem ser permitidas?
Trate a rede sem fios como parte de um sistema de segurança do paciente, e não como uma comodidade melhorada da sala de espera. Antes do aprovisionamento, elabore três documentos de trabalho: um mapa de segmentos, uma tabela de failover clínico e uma matriz de testes de aceitação. Estes elementos entregáveis fazem com que engenheiros, equipas clínicas e instalações concordem sobre o que a rede deve fazer, o que deve bloquear e como provarão que funciona.
Índice
- Que utilizadores e dispositivos partilham a rede
- Que dispositivos clínicos podem depender apenas de WiFi
- Como planear a cobertura e a capacidade antes da instalação
- Como validar o roaming e a interferência no local
- Aplique limites de confiança e gira identidades
- Como monitorizar e provar a conformidade ao longo do tempo
- Mapeie os seus segmentos antes de comprar hardware
Que utilizadores e dispositivos partilham a rede
Antes de comprar pontos de acesso, identifique quem se liga e o que acontece se o respetivo tráfego atingir o local errado. O telemóvel de um visitante e um monitor de telemetria podem partilhar a infraestrutura de rádio, mas não podem partilhar a confiança.
Essa discrepância não é nova. Um inquérito global a mais de 100 profissionais de TI de saúde reportado em 2016 pela Becker's Hospital Review concluiu que 77% dos hospitais utilizavam redes sem fios principalmente para acesso de convidados, enquanto 64% ligavam dispositivos médicos através de redes sem fios. Estes são dados históricos, não um referencial de adoção atual, mas expõem o problema de conceção: o serviço de convidados e a infraestrutura clínica coexistem.
Classes de tráfego, segmentos e regras de acesso
Utilize isto como uma proposta de mapa de políticas e não como um requisito para criar um SSID separado para cada linha.
| Classe de tráfego | Dispositivos típicos | Segmento | Método de acesso | Destinos permitidos |
|---|---|---|---|---|
| Convidados e visitantes | Telemóveis e portáteis pessoais | Rede aberta, VLAN de convidados | Portal cativo ou Passpoint | Apenas Internet |
| Doentes | Telemóveis e tablets próprios | Rede aberta, VLAN de doentes | Portal cativo | Apenas Internet |
| Dispositivos corporativos do pessoal | Portáteis e telemóveis geridos | Rede segura, VLAN do pessoal | Certificado EAP-TLS | Aplicações clínicas e RSE |
| Dispositivos pessoais dos clínicos | Telemóveis e tablets de médicos | BYOD VLAN restrito | Inscrição em MDM e autenticação por certificado | Apenas aplicação de RSE aprovada |
| Postos de trabalho e carrinhos clínicos | Postos de trabalho e carrinhos móveis | VLAN clínico | Certificado ou chave de dispositivo individual | RSE e sistemas clínicos |
| Dispositivos biomédicos | Bombas de infusão, monitores, telemetria | VLAN biomédico | Chave de dispositivo individual | Apenas servidores de fornecedores aprovados |
| Sistemas de edifícios e IoT | Cartões de acesso, sensores, HVAC, elevadores | VLAN de IoT com políticas específicas por dispositivo | Chave de dispositivo individual | Apenas backend designado |
| Prestadores de serviços e fornecedores | Portáteis de engenheiros | VLAN de prestadores de serviços | Credencial com limite de tempo | Apenas sistemas atribuídos |
Os destinos permitidos devem tornar-se regras aplicáveis. Substitua os "servidores de fornecedores" pelos pontos de extremidade de aplicação aprovados e registe separadamente os serviços de suporte necessários, tais como a resolução de nomes e a sincronização de hora. Não transforme um requisito restrito de aplicação num acesso ilimitado à rede de servidores.
Os controlos de edifícios e os crachás de comunicação também necessitam de políticas diferentes, mesmo que o inventário os agrupe. A equipa de instalações é proprietária do controlador de elevadores; as operações clínicas podem ser proprietárias do fluxo de trabalho dos crachás. O acesso administrativo e as consequências de interrupções de ambos não são permutáveis.
Regra prática: Cada linha precisa de um proprietário identificado, de um ciclo de vida de credenciais e de uma lista explícita de destinos antes de os engenheiros construírem o segmento.
Mantenha a capacidade dos dispositivos no inventário. A inscrição em MDM é um pré-requisito de gestão, não um protocolo de autenticação, e os equipamentos biomédicos mais antigos podem não suportar certificados. Registe essa limitação como uma exceção com um responsável, em vez de enfraquecer a política para toda a classe.
Que dispositivos clínicos podem confiar exclusivamente em WiFi
Considere a telemetria contínua do paciente. Um monitor que permanece associado a um ponto de acesso não entregou necessariamente as suas medições ou alarmes à aplicação recetora. A garantia clínica deve abranger todo o fluxo de trabalho, incluindo o que as equipas fazem quando a visibilidade remota desaparece.
As orientações da ASHE sobre telemetria médica sem fios destacam as limitações de interferência, segurança e interoperabilidade em bandas sem fios não licenciadas e recomendam considerar o espetro de telemetria médica licenciado quando a monitorização ininterrupta for essencial. O espetro licenciado é uma opção de conceção, não um substituto para a validação do sistema de monitorização.
Classes de dispositivos, adequação de conectividade e testes de failover
O apresentado em seguida é um modelo de planeamento. A engenharia clínica deve confirmar que cada solução de contingência existe, é suportada pelo fabricante e pode ser utilizada pela equipa.
| Classe de dispositivo | Adequação de WiFi | Alternativa se a ligação falhar | Teste de tolerância a falhas |
|---|---|---|---|
| Telemetria contínua de doentes | WiFi apenas após validar a cobertura sobreposta e a continuidade clínica; considere telemetria médica licenciada onde a monitorização não possa falhar | Alarme local validado e apoio por cabo onde suportado; caso contrário, um fluxo de trabalho de monitorização alternativo aprovado | Desligue um ponto de acesso na enfermaria monitorizada num teste controlado |
| Bombas de infusão | WiFi com cobertura redundante de pontos de acesso e comportamento desligado aprovado | Alarme local do dispositivo validado e verificações manuais | Reinicie um ponto de acesso e registe o tempo de ligação |
| Carrinhos móveis de RSE | WiFi com roaming validado | Estação de ancoragem por cabo e fluxo de trabalho de inatividade aprovado | Desloque o carrinho ao longo de todo o percurso da enfermaria |
| Crachás de comunicação | SSID ou VLAN separados por política com QoS validada | Telefone fixo por cabo ou pager | Realize chamadas de teste durante o reinício de um ponto de acesso |
| Dispositivos de convidados | WiFi do tipo best-effort | Não necessário para a prestação de cuidados | Não testado para utilização clínica |
A perda de conectividade de rede de uma bomba e a perda da prestação de tratamento são modos de falha diferentes. Confirme que funções continuam localmente, que funções remotas param e como os profissionais de saúde detetam a alteração. Nunca assuma que um alarme local substitui a vigilância centralizada.
Testar dependências, não apenas rádios
A sobreposição de cobertura só ajuda se o ponto de extremidade puder utilizar o ponto de acesso sobrevivente. Valide a interoperabilidade dos dispositivos, o comportamento de autenticação e a capacidade restante da rádio em condições de falha.
Inclua o RADIUS failover na tabela de failover clínico. Teste novas autenticações e reautenticações quando o serviço de autenticação principal ou a sua ligação regional estiver indisponível; o facto de uma sessão existente permanecer ligada não prova que nenhum deles vá funcionar.
Rejeitaria um design que considere o WiFi 6 ou o WiFi 7 como o seu argumento de segurança clínica. Capacidades de rádio mais recentes não garantem uma entrega aceitável de alarmes, continuidade de aplicações ou comportamento de recuperação. Execute testes de interrupção com dispositivos de teste ou simulação aprovada, sob controlo de alteração clínica, nunca desligando casualmente a infraestrutura que serve os cuidados em tempo real.
Como planear a cobertura e a capacidade antes da instalação
A aquisição deve seguir um projeto que considere tanto o edifício como os pontos de extremidade (endpoints). Um ponto de acesso posicionado para um portátil moderno pode não servir adequadamente um dispositivo médico de baixa potência, mesmo quando os resultados da análise do portátil parecem bons.
Elabore o plano com base nos requisitos específicos dos dispositivos e não num objetivo universal de intensidade do sinal. Utilize a documentação do fabricante e os requisitos dos fluxos de trabalho clínicos para definir um serviço aceitável e, em seguida, inclua esses requisitos nos critérios de aceitação da compra.
Elaborar o pacote de planeamento
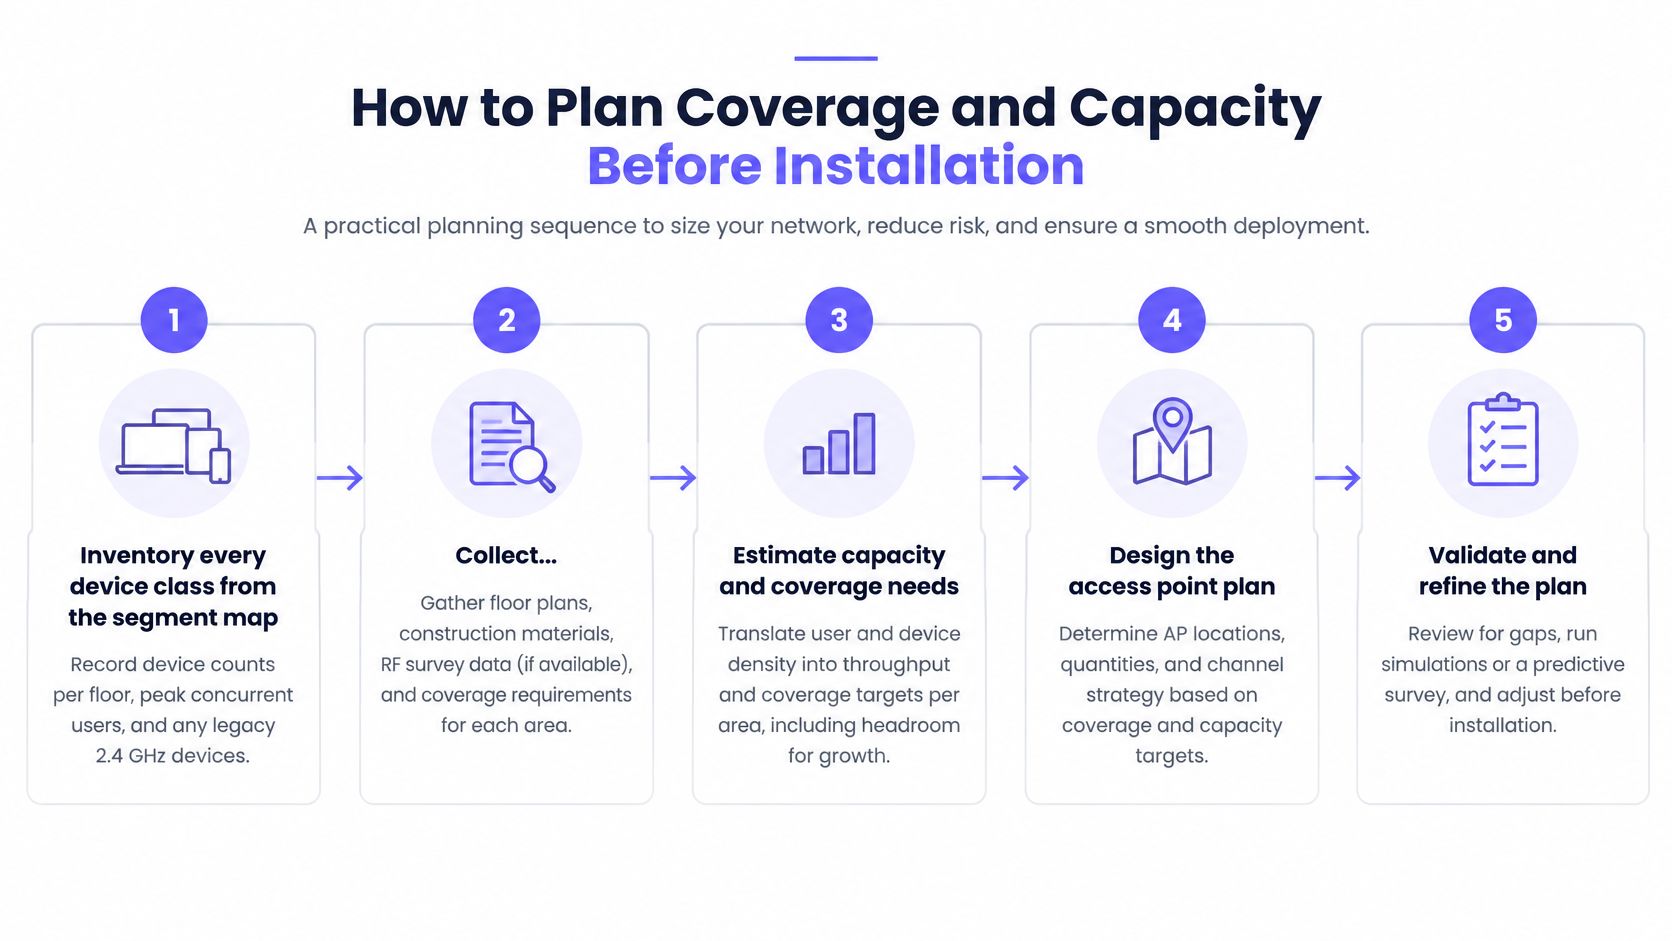
Inventariar todas as classes de dispositivos do mapa de segmentos. Registe os dispositivos por piso, pico de utilização simultânea, bandas suportadas e equipamento legado de 2,4 GHz, incluindo dispositivos que permanecem ligados mas transmitem com pouca frequência. O erro comum consiste em contar contas de funcionários em vez de pontos de extremidade ativos e ignorar equipamentos movidos entre enfermarias.
Recolher plantas e investigar a construção. Marque paredes de betão, salas de imagiologia revestidas a chumbo, divisórias de vidro, poços de elevador e armazéns de equipamento, atribuindo pressupostos de atenuação que os engenheiros possam validar no local. Não trate todas as paredes como se fossem do mesmo material nem confie que um desenho arquitetónico descreva remodelações posteriores.
Construir o modelo de RF preditivo. Posicione os pontos de acesso de acordo com os requisitos para quartos de pacientes, espaços de tratamento e rotas de circulação, contabilizando a capacidade de transmissão do ponto de extremidade assim como a potência do ponto de acesso. Evite resolver todas as áreas com sinal fraco aumentando a potência de transmissão, pois o ponto de extremidade ainda necessita de um caminho de retorno utilizável.
Modelar a capacidade separadamente da cobertura. Estime a procura simultânea de aplicações, a utilização de tempo de antena e a carga deslocada para rádios vizinhos durante uma interrupção. Uma sala com cobertura pode mesmo assim falhar sob contenção, pelo que não deve utilizar um gráfico de cobertura reconfortante como prova de capacidade suficiente.
Desenvolver o plano de canais e antenas. Controle a sobreposição de canais partilhados em corredores e alas de pacientes e identifique onde as antenas diretivas ou de painel poderiam moldar a cobertura de forma mais eficaz do que antenas omnidirecionais. Não prescreva canais largos em todo o lado sem considerar a reutilização de canais, o suporte a dispositivos e o ambiente de RF circundante.
Definir limites de aprovação ou falha antes da instalação. Defina níveis aceitáveis de associação, autenticação, perda de pacotes, latência e continuidade de aplicações para cada classe de dispositivo e rota críticas. Deixar os limites para a fase de colocação em serviço incentiva as equipas a aceitar o que quer que a rede instalada venha a debitar.
Utilize o elemento visual de planeamento como auxílio num workshop, mantendo a lista de verificação detalhada de engenharia.
Resolver as limitações de instalação antecipadamente
As instalações devem confirmar as posições de montagem, rotas de cabos, disposições de energia e acesso para manutenção antes de o modelo se tornar uma ordem de instalação. Uma localização tecnicamente ideal não é útil se os engenheiros não a puderem reparar sem interromper uma sala de isolamento ou entrar numa área clínica restrita.
Identifique também pontos de falha partilhados. Os pontos de acesso adjacentes não proporcionarão uma resiliência significativa se a falha no mesmo comutador (switch) ou na mesma fonte de alimentação retirar ambos de serviço. Documente as dependências de infraestrutura que o teste de tolerância a falhas (failover) deve exercitar.
Um modelo preditivo é uma hipótese de conceção. O pacote de planeamento assinado deve explicar como o hospital irá testá-lo.
O pacote de aprovação deve conter o modelo de RF, as pressuposições de capacidade, os limiares de aceitação e uma lista assinalada dos espaços que necessitam de tratamento especial. A engenharia clínica e a equipa de TI devem revê-lo em conjunto, com a confirmação das instalações de que a instalação proposta é viável.
Como validar o roaming e as interferências no local
Não aceite a implementação até que o levantamento pós-instalação demonstre os limiares acordados para cada classe de dispositivo e rota críticas. O guia de conetividade na saúde da EkahauWiFi descreve o planeamento preditivo seguido da validação no local de cobertura, capacidade, interferência e roaming. A distinção operacional importante é que a predição propõe o desempenho; os testes no terreno estabelecem se o sistema instalado o cumpre.
Locais para testes de aceitação e o que medir
| Localização do teste | O que medir | Repetir quando |
|---|---|---|
| Corredores das enfermarias | Tempo de transição, perda de pacotes e continuidade da sessão da aplicação | Rotas a pé com ocupação máxima |
| Elevadores | Continuidade do roaming entre pisos | Com o elevador em utilização normal |
| Serviços de imagiologia | Interferência de cocanal e perda de pacotes | Enquanto os scanners estão em funcionamento |
| Quartos de doentes | Cobertura, capacidade e associação de dispositivos | Com tráfego biomédico representativo |
| Áreas de esterilização | Interferência associada ao funcionamento dos esterilizadores por micro-ondas | Enquanto os esterilizadores estão em funcionamento |
Utilize uma ferramenta de levantamento de RF, um analisador de espetro quando apropriado, telemetria do controlador e registos de pontos finais ou aplicações. Um adaptador de levantamento pode caracterizar o ambiente, mas não pode provar que um crachá ou bomba específico funcione corretamente.
Registar a transição e o resultado da aplicação
Percorra rotas reais de transição (handoff). Siga os caminhos que as equipas utilizam na prática, incluindo a entrada em divisões, curvas em corredores e a deslocação entre pisos. Registe o modelo do ponto de extremidade (endpoint), o firmware, a rota e a direção para que outro engenheiro possa reproduzir o teste.
Em cada transição, registe o tempo de associação, a conclusão da autenticação, a perda de pacotes e se a sessão da aplicação continua. Distinga um roaming de rádio bem-sucedido de um tempo limite da aplicação: os utilizadores preocupam-se com a continuidade da chamada, da atualização do processo ou da transmissão de monitorização.
Em seguida, meça a latência, a capacidade e a interferência no mesmo canal e em canais adjacentes nos locais de teste. Compare um período de pouca atividade com a ocupação máxima e o tráfego biomédico representativo, em vez de extrapolar a partir de uma enfermaria vazia.
- Equipamento em funcionamento: Repita as medições em redor das áreas de imagiologia e esterilização enquanto o equipamento estiver em funcionamento normal, sujeito aos procedimentos de segurança locais.
- Interferência observada: Utilize medições para distinguir a interferência de RF da blindagem, do congestionamento ou de uma falha de aplicação a montante.
- Resultados com falha: Atribua um responsável, uma ação corretiva e um requisito de novo teste em vez de fazer a média da falha para obter uma pontuação à escala do edifício.
Não assuma que todos os scanners criam interferência no canal de WiFi. Estabeleça a relação através de observação controlada, medições de espetro e marcas temporais; a blindagem e a construção da sala também podem explicar um serviço deficiente.
Critério de aceitação: A validação final exige resultados registados por rota e classe de dispositivo, e não um mapa de calor com aspeto tranquilizador.
Guarde as medições reais juntamente com os limites acordados, as condições de teste e o resultado da aplicação. Se um dispositivo apenas for aprovado com um controlador, versão de firmware ou configuração específicos, registe essa dependência para que uma atualização posterior ative o teste de regressão adequado.
Impor limites de confiança e governar identidades
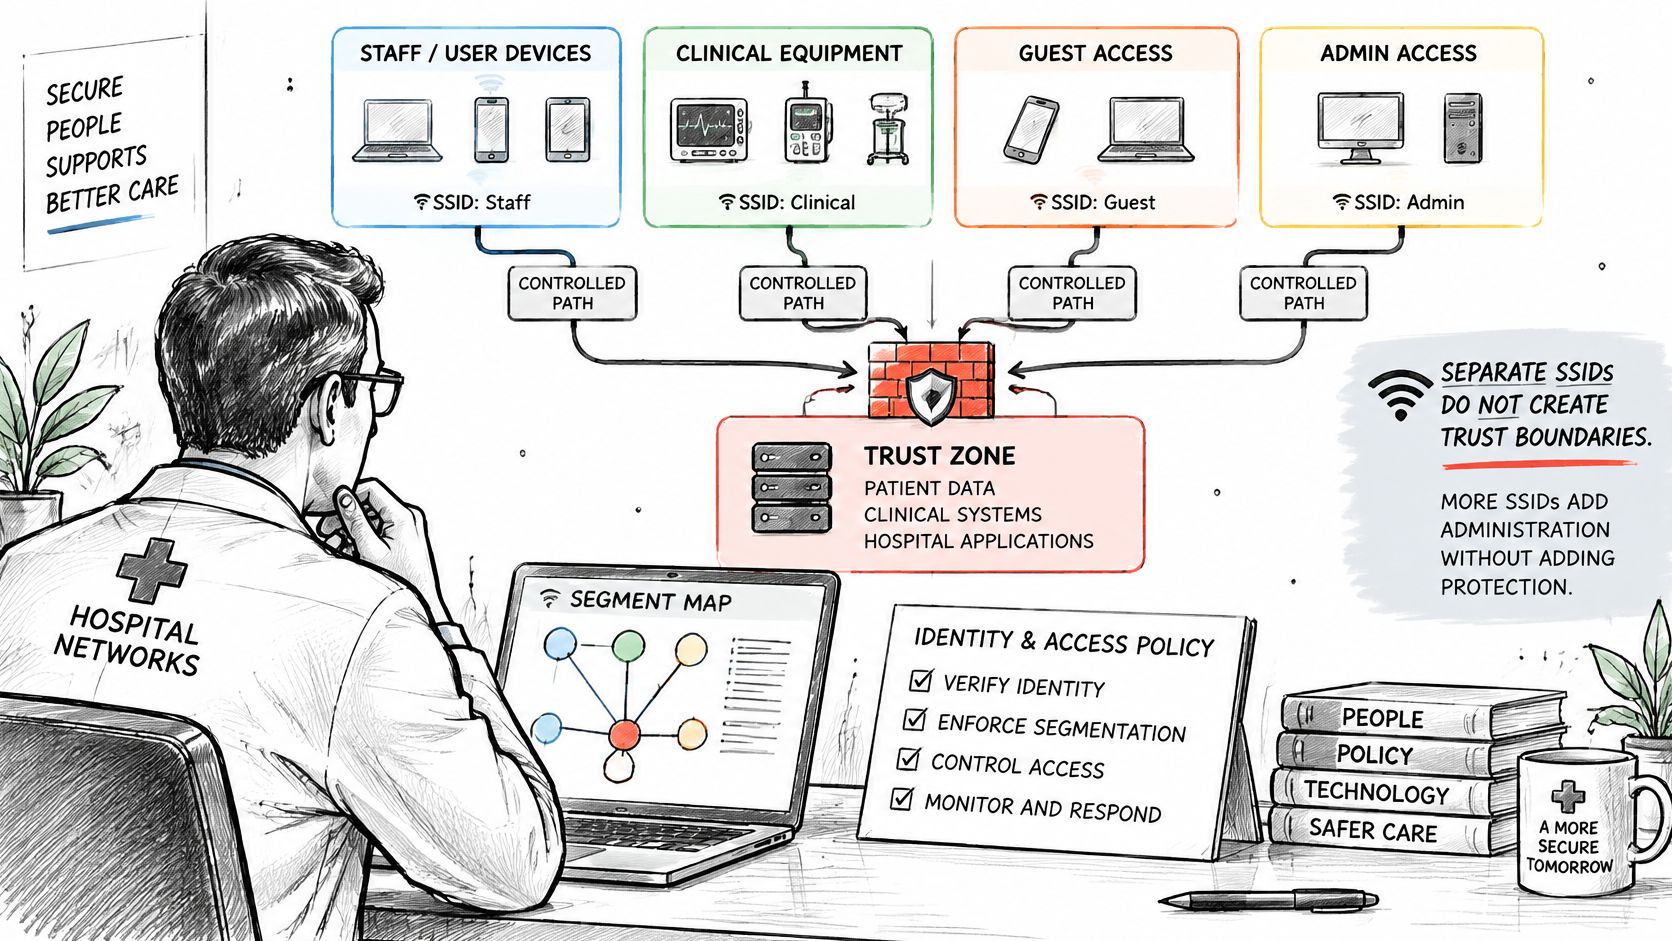
SSIDs separados por si só não criam limites de confiança. Se a firewall reencaminhar tráfego livremente entre as suas VLANs, o hospital apenas mudou o nome de uma rede plana em vez de a proteger.
NHS As orientações de segmentação de rede de Inglaterra recomendam separar as zonas sem fios corporativas do acesso público e identificam o isolamento de clientes como uma forma de ajudar a prevenir o movimento lateral. Implemente esses limites na política de reencaminhamento, e não apenas nos nomes de rede apresentados num telemóvel.
Torne a relação entre identidade e política visível para as pessoas que a administram.
Substituir a confiança partilhada por permissões explícitas
Atribua a cada classe de tráfego uma política e um segmento, aplicando em seguida regras intersegmentos de negação por predefinição. Permita os destinos e protocolos necessários, incluindo dependências de infraestrutura documentadas, e bloqueie comunicações desnecessárias entre clientes. Separe o acesso administrativo da operação normal dos dispositivos.
Utilize certificados EAP-TLS para pontos de extremidade de funcionários geridos e um certificado ou chave suportado exclusivo para dispositivos biomédicos e IoT. Os visitantes de regresso podem utilizar Passpoint sem obter privilégios clínicos. Um método de integração nunca deve determinar a autorização de forma mais ampla do que a função aprovada do utilizador.
A atualização do inquérito de segurança sem fios na área da saúde da AHIMA update%20-%20Retired.pdf) revelou que 32% dos hospitais não utilizavam tecnologia para impor políticas de BYOD. Trate esse dado histórico como um lembrete para testar a aplicação de regras em pontos de extremidade não geridos, e não como uma descrição dos hospitais atuais.
Um projeto útil de controlo de acessos a WiFi WiFi liga a autenticação, a autorização e a revogação. Registe quem emitiu cada credencial, o que esta permite e que evento a deve desativar.
Provar que as exceções podem ser removidas
Cisco O relatório de redes sem fios no setor da saúde da identifica a exposição da segurança sem fios que torna a governação contínua de identidades uma preocupação operacional. Crie um procedimento de revogação que remova um dispositivo ou prestador de serviços comprometido sem alterar as credenciais em toda uma enfermaria.
Atribua uma data de expiração e um responsável nomeado ao acesso de prestadores de serviços. Para dispositivos legados que não consigam cumprir a política de autenticação preferencial, documente as restrições compensatórias, um proprietário responsável e uma condição de revisão. Uma exceção sem esses campos constitui um acesso não gerido.
Utilize o vídeo de apoio como contexto complementar e não como prova de que os controlos do hospital funcionam.
Execute testes explícitos negativos e positivos:
- Associação não autorizada: Um ponto de extremidade não aprovado não deve obter acesso de confiança.
- Tráfego de convidados para a área clínica: As tentativas devem ser recusadas e produzir provas úteis.
- Tráfego biomédico para estações de trabalho: As ligações não aprovadas devem falhar sem interromper a ligação de backend aprovada do dispositivo.
- Credenciais revogadas: Teste tanto a nova autenticação como a gestão de uma sessão já ligada.
- Fluxos de trabalho aprovados: Confirme que as aplicações permitidas continuam a funcionar após a aplicação das restrições.
O sucesso significa a aplicação verificada dos caminhos permitidos. Registe a identidade, a política atribuída, o fluxo tentado e o resultado observado, incluindo o tráfego legítimo que deve permanecer disponível.
Como monitorizar e comprovar a conformidade ao longo do tempo
A monitorização deve informar os operadores se o serviço clínico permanece utilizável e se o acesso continua a corresponder à política. Um ponto de acesso que reporte um estado funcional não prova nenhuma das duas coisas.
Mapeie cada segmento com as obrigações aplicáveis com as equipas de privacidade, segurança e engenharia clínica do hospital. Não assuma que uma etiqueta de VLAN estabelece conformidade nem que todas as jurisdições impõem os mesmos requisitos de registo de dados (logging).
Atribua um responsável a cada controlo
| Área de controlo | Sinal ou evidência identificada | Responsável encarregue |
|---|---|---|
| Privacidade de visitantes e pacientes | Dados recolhidos no portal, permissões de acesso e definições de retenção | Responsável pela privacidade |
| Acesso clínico e de pessoal | Registos de autenticação, alterações de funções e atribuições de políticas | Equipa de identidades |
| Requisitos biomédicos | Configuração aprovada e conetividade suportada pelo fabricante | Engenharia clínica |
| Tráfego não autorizado | Fluxos negados e tentativas fora das listas de permissão de destino | Operações de segurança |
| Qualidade do serviço clínico | Disponibilidade de aplicações, latência e transações falhadas | Responsável por aplicações clínicas |
Gere alertas se um dispositivo desconhecido se juntar a um segmento clínico ou biomédico, se ocorrerem falhas de autenticação invulgares ou tentativas de acesso fora da lista de destinos aprovados. Encaminhe os alertas para alguém capaz de distinguir um erro de integração de um incidente e de iniciar a resposta adequada.
Utilize a medição de utilização de largura de banda juntamente com a telemetria de aplicações para investigar o congestionamento. O débito total por si só não mostrará se uma transação clínica foi interrompida enquanto as transferências dos visitantes continuaram normalmente.
Manter as evidências utilizáveis durante um incidente
Defina um calendário fixo de revisão de registos e anote o revisor, as conclusões e as ações de acompanhamento. Restrinja o acesso aos registos e acorde a retenção com os responsáveis pela privacidade e segurança, uma vez que os registos de ligação podem conter informações de identificação sensíveis.
Atribua a cada enfermaria um objetivo de recuperação clínica aprovado pelo seu responsável clínico. Indique quando é que um serviço degradado ativa o fluxo de trabalho de contingência, quem o declara e como é que a equipa toma conhecimento de que o funcionamento normal foi retomado.
- Consistência de políticas: Compare as regras pretendidas com as configurações implementadas entre locais e pontos de acesso legados.
- Gatilhos de alteração: Revalide após alterações relevantes de firmware, aplicações, edifícios ou dispositivos.
- Pacote de evidências: Mantenha reunidos os resultados de aceitação, registos de failover, exceções e decisões de revisão de registos.
Um auditor ou responsável pela resposta a incidentes deve ser capaz de determinar o que foi testado, em que configuração, quando foi aprovado e quem aceitou o risco remanescente. Mantenha as evidências associadas às versões de configuração em vez de as dispersar por capturas de ecrã e pastas pessoais.
Mapeie os seus segmentos antes de comprar hardware
Crie e aprove o mapa de segmentos antes de encomendar pontos de acesso. Envolva a engenharia clínica, a equipa de TI, as instalações e as operações clínicas na revisão, e resolva as divergências de responsabilidade enquanto estas são apenas entradas num documento e não exceções de acesso ativas.
Para cada classe, decida se necessita de um SSID distinto, de uma atribuição de VLAN, de uma política específica para o dispositivo ou de uma credencial única. Essas são escolhas de conceção diferentes. Um plano de segmentação de rede IoT deve separar os dispositivos pela comunicação necessária e pela consequência de falha, e não apenas pelo rótulo do equipamento.
Condicionar a compra à apresentação de provas
Associe os limiares de cobertura e de aplicação a cada fila clínica, juntamente com a respetiva contingência e teste de aceitação. Inclua as restrições de instalação e as dependências de infraestrutura para que a decisão de compra reflita a totalidade do sistema e não apenas a especificação de rádio.
O nosso planeador de acessos Purple permite-lhe assinalar o que se liga hoje e ver onde cada grupo fica posicionado em três SSIDs: Aberto para convidados e BYOD, Seguro para funcionários e utilizadores de confiança, e xPSK para dispositivos, inquilinos e comunidades. Utilize esse exercício de agrupamento para simplificar o design de acesso sem confundir a consolidação de SSID com a validação clínica.
Antes da aprovação, exija um acordo sobre o âmbito do levantamento, os pontos de extremidade de teste e a evidência necessária para a validação final. Reserve o trabalho de validação no local no plano do projeto em vez de o deixar como uma despesa opcional após a instalação.
Esta semana, tome as seguintes medidas:
- Marque a planta do piso: Liste as classes de dispositivos e as rotas clínicas que utilizam.
- Atribua responsabilidades: Nomeie um responsável para cada classe, incluindo exceções de prestadores de serviços e de dispositivos legados.
- Agende a validação: Agende a inspeção no local e obtenha aprovação sobre a matriz de aceitação antes do aprovisionamento.
A decisão de compra deve seguir um design testável. Não deve definir um.
O Purple Access oferece redes Abertas, Seguras e xPSK baseadas em identidade, com o Cloud RADIUS a atribuir dispositivos por identidade à rede adequada e VLAN. Visite a página do Purple Access para utilizar o planeador para mapear os grupos de ligação do seu hospital e, em seguida, inclua esse mapa na sua revisão de engenharia clínica, juntamente com a sua tabela de failover e testes de aceitação.


