
Guia Hotspot 2.0: Roaming Passpoint Explicado
Published
Conhece aquele momento: um visitante chega ao aeroporto, faz o check-in no hotel ou senta-se num estádio, e a experiência de WiFi começa do zero. Encontrar o SSID, abrir um Captive Portal, introduzir o endereço de e-mail ou número de quarto, aguardar pela confirmação da página de início de sessão e depois repetir tudo no local seguinte.
O Hotspot 2.0 existe para substituir esse ritual repetido por algo mais próximo do roaming celular. O dispositivo deve ser capaz de reconhecer uma rede de confiança, autenticar em segundo plano e ligar-se sem pedir ao utilizador para se tornar um operador de rede a tempo parcial. Se pretende um exemplo familiar de consumo para este ponto crítico, as conselhos de viagem e dicas de conectividade nas escolhas do blogue de viagens do St Christopher's Inns inserem-se no mesmo mundo quotidiano de WiFi de convidados instável e inícios de sessão repetidos.
Índice
- A fricção diária que o Hotspot 2.0 foi concebido para resolver
- Como o Hotspot 2.0 realmente funciona nos bastidores
- Hotspot 2.0 Passpoint e os padrões em que se baseia
- Comparação entre Passpoint Release 1, Release 2 e Release 3
- Benefícios de implementação e onde o Hotspot 2.0 justifica o seu lugar
- Recuperação de integração e a realidade do suporte técnico
- Limites de interoperabilidade e a camada OpenRoaming
- Implementar o Hotspot 2.0 sem quebrar o que funciona
A Fricção Diária Que o Hotspot 2.0 Foi Criado para Resolver
Uma boa experiência de WiFi deve ser invisível. Em vez disso, os utilizadores continuam a encontrar a mesma sequência em cada novo local: um novo SSID, um Captive Portal, um formulário e um início de sessão que provavelmente terão de repetir na próxima visita.
Essa fricção é fácil de ignorar dentro de um único edifício, mas torna-se incómoda ao longo de um dia de viagem. Um telemóvel que já sabe como fazer roaming em redes móveis não deve comportar-se como um visitante perdido de cada vez que alcança um novo ponto de acesso. O Hotspot 2.0 foi concebido tendo em conta essa expectativa, para que a rede possa identificar o dispositivo e decidir se ele pertence ali antes de o utilizador começar a tocar no ecrã.
O modelo mental do utilizador falha na página de início de sessão
O problema não é apenas a conveniência. Cada Captive Portal adiciona atraso e cada nova introdução de dados exige que o utilizador troque tempo por acesso, mesmo quando o dispositivo já foi reconhecido por um fornecedor de identidade ou por um perfil gerido. Em locais onde as pessoas se deslocam entre edifícios, terminais ou propriedades de uma cadeia, esse passo extra transforma-se num fardo diário para o suporte.
É por isso que o Hotspot 2.0 é mais importante onde o WiFi deve fazer parte do ambiente e não ser uma tarefa. O objetivo é proporcionar a mesma sensação que as pessoas já esperam da cobertura móvel - entrar, ligar, continuar a deslocar-se. Um hóspede de um hotel, um passageiro e um funcionário num dispositivo gerido beneficiam todos desse modelo, mesmo que o fluxo de trabalho no backend por trás de cada ligação seja muito diferente.
Regra prática: se o processo de ligação necessitar de uma pessoa para memorizar uma palavra-passe, abrir um portal ou introduzir novamente os seus dados a cada visita, a rede continua a comportar-se como um livro de visitas em vez de um sistema de acesso.
Como o Hotspot 2.0 Realmente Funciona nos Bastidores
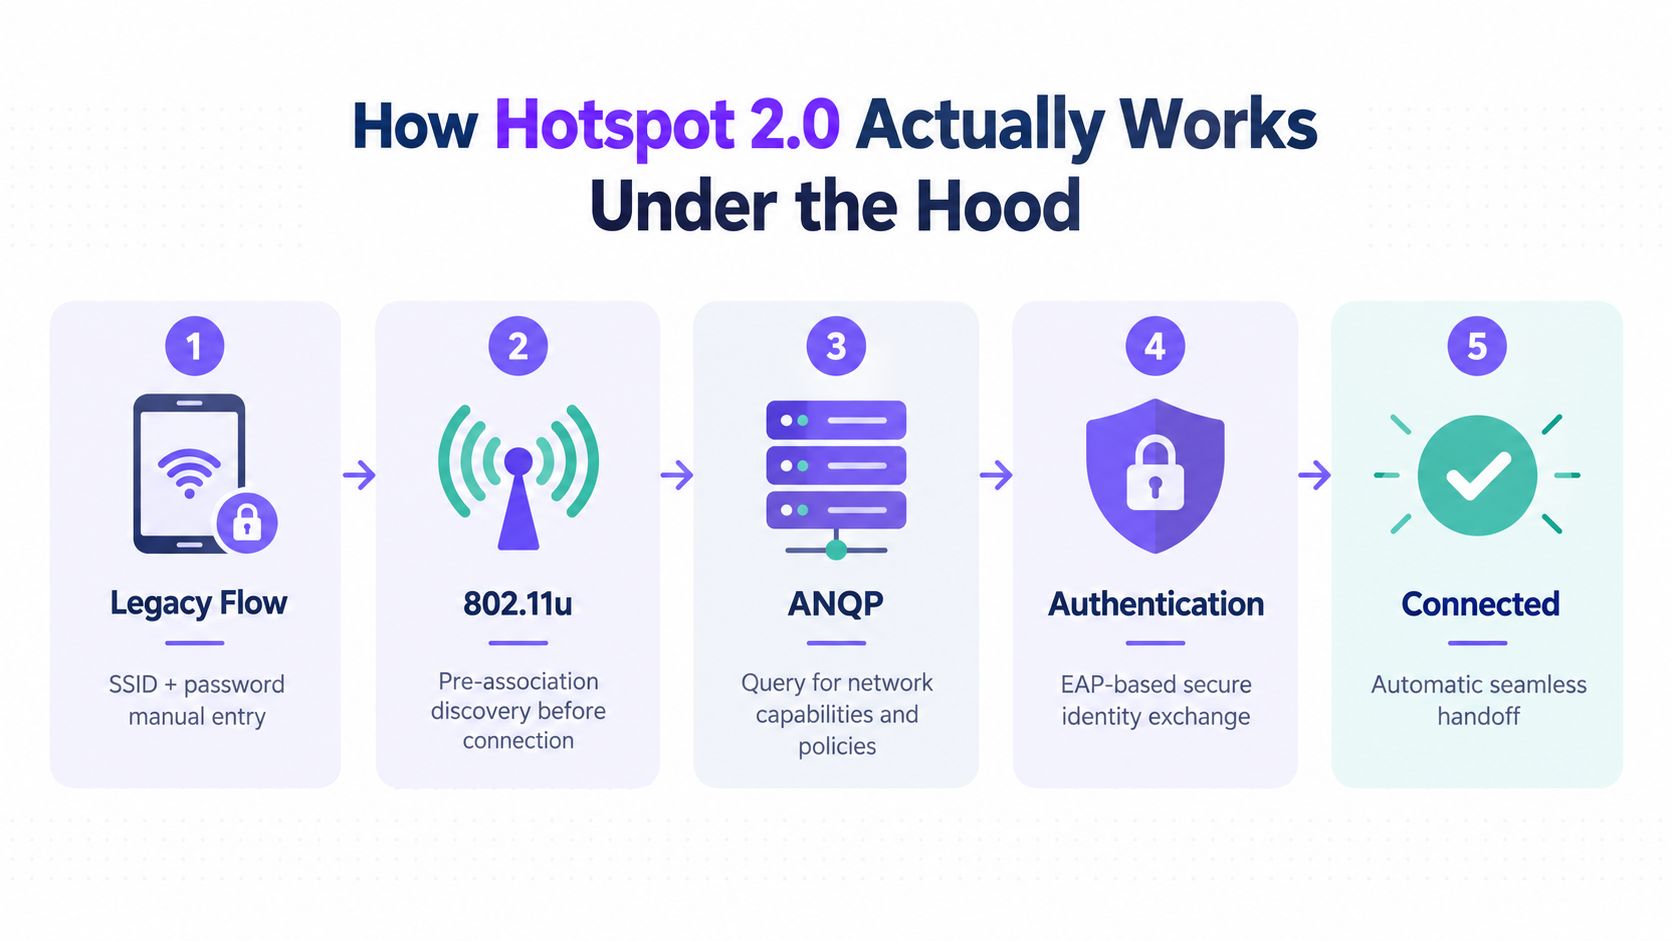
O Hotspot 2.0 começa com a deteção, e isso altera toda a estrutura da ligação. Uma rede WiFi legada normalmente espera que o dispositivo se associe antes de revelar qualquer informação. O Hotspot 2.0 permite que o cliente pergunte primeiro e depois decida se a rede corresponde ao perfil já armazenado no dispositivo.
O dispositivo lê a rede antes de se associar a ela
O 802.11u dá ao cliente uma forma de consultar o ponto de acesso antes da associação. Essa é a primeira mudança importante. Em vez de se associar primeiro e resolver o acesso mais tarde, o dispositivo pode perguntar que tipo de rede é esta, se suporta o método de identidade correto e se o perfil no dispositivo faz sentido para esse ambiente. O Access Network Query Protocol, ou ANQP, transporta essa troca, incluindo a identidade do operador, informações do consórcio de roaming, tipo de local e serviços de autenticação suportados conforme descrito na documentação de Passpoint da Microsoft.
A sequência funciona como a receção de um hotel com a lista de quartos afixada antes de alguém entrar. O dispositivo verifica a informação afixada, compara-a com as suas credenciais e só depois prossegue. Se o perfil não coincidir, o cliente pode parar de forma limpa em vez de tropeçar num fluxo genérico de convidados e falhar mais tarde.
A autenticação ocorre após a deteção, não após um portal
Assim que o dispositivo encontra uma rede compatível, utiliza o 802.1X com um método Extensible Authentication Protocol. O perfil pode exigir EAP-TLS, EAP-TTLS ou um método EAP baseado em SIM, dependendo de como o dispositivo foi aprovisionado. A ligação resultante utiliza WPA2-Enterprise ou WPA3-Enterprise, pelo que o resultado é uma ligação automaticamente encriptada conforme notado na documentação do Passpoint da Microsoft.
Isso transfere o trabalho da página de início de sessão para a gestão de identidades. A rede passa a focar-se na validade do certificado, na correspondência de políticas e em verificar se a credencial ainda é válida. Se o certificado tiver expirado, se a identidade tiver sido revogada ou se o perfil estiver incorreto, o acesso deve falhar claramente.
Uma implementação gerida frequentemente associa essa infraestrutura a um serviço Cloud RADIUS para que a identidade possa ser gerida centralmente. O ponto de acesso anuncia o que suporta, o cliente seleciona um perfil armazenado e a pilha de autenticação decide se o dispositivo pertence à rede. O utilizador não precisa de resolver essa etapa de correspondência de cada vez.
O modelo mental útil é simples. Primeiro, o dispositivo descobre qual é a rede. Depois, verifica se a rede se adequa ao seu perfil. Em seguida, apresenta a sua própria identidade e aguarda pela decisão de acesso.
Hotspot 2.0 Passpoint e as Normas em Que Se Baseia
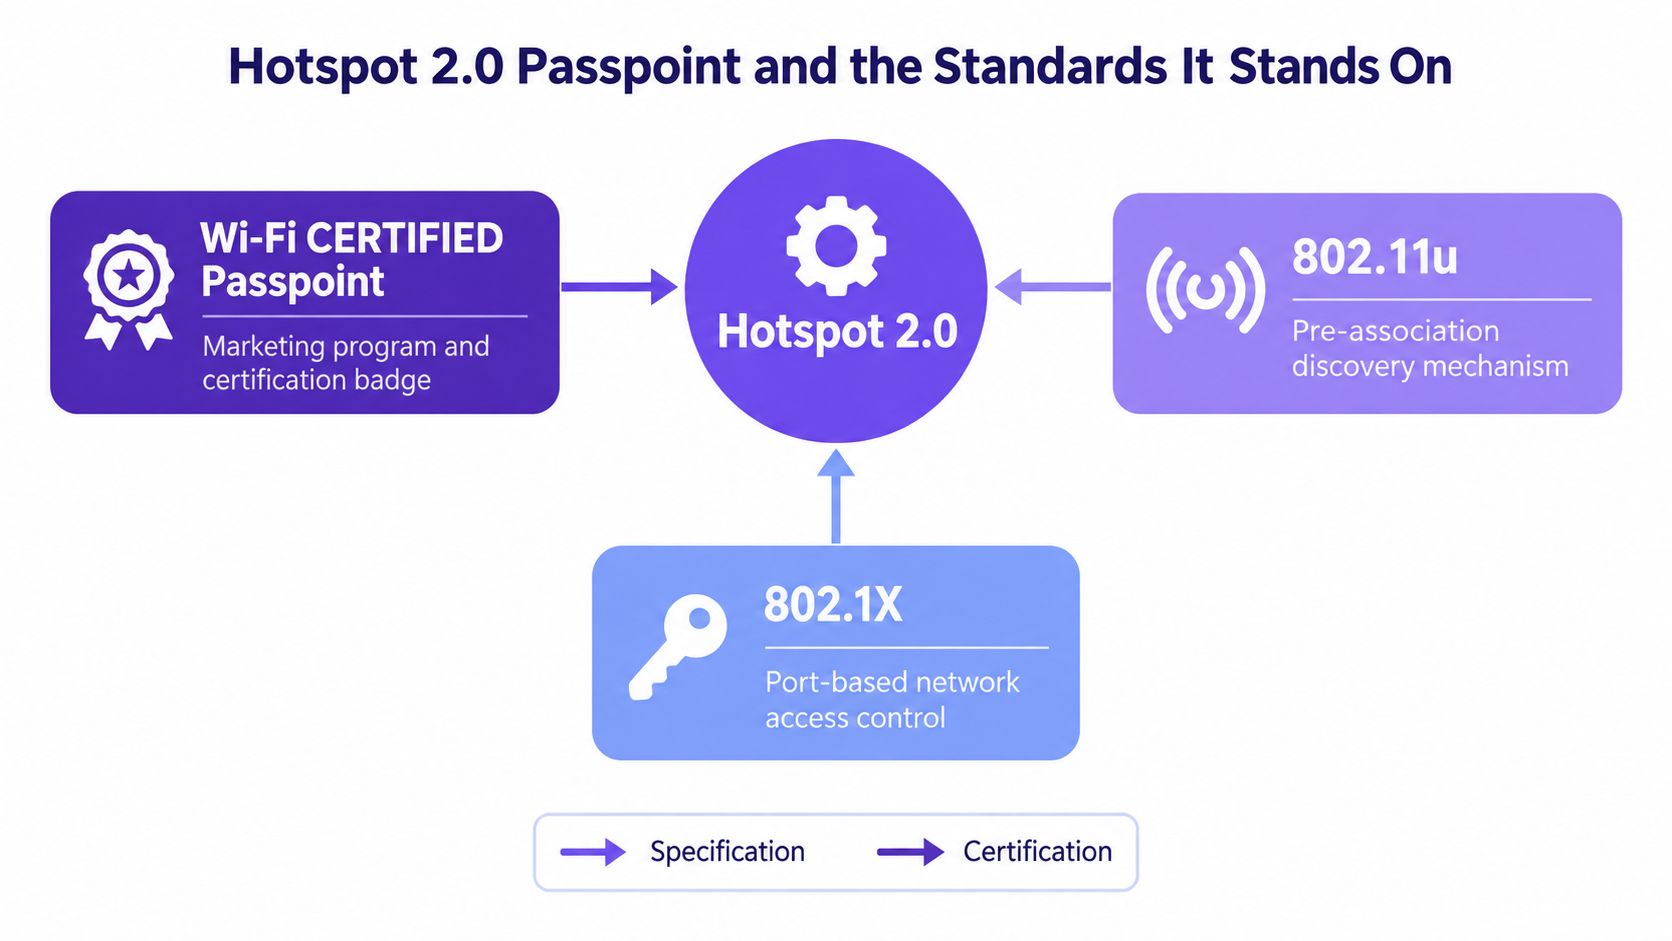
Um telefone adere a uma rede de forma diferente sob o Hotspot 2.0 do que o faz num Captive Portal. O dispositivo descobre primeiro se o ponto de acesso anuncia as capacidades corretas, compara depois essa rede com um perfil guardado e só então se inicia a autenticação. O Wi-Fi CERTIFIED Passpoint é a camada de certificação construída sobre esse comportamento, com o 802.11u a fornecer os elementos de descoberta pré-associação que permitem a um cliente inspecionar a rede antes de se conetar. A certificação é importante porque dá a vários fornecedores um objetivo comum em vez de deixar a funcionalidade bloqueada dentro de uma única família de hardware a escala inicial do programa é referida na referência de abril de 2017 da Wireless Broadband Alliance.
Hotspot 2.0 é o mecanismo, Passpoint é a certificação
Esta separação é útil quando lê fichas de produtos. Se um fornecedor diz "Passpoint suportado", isso significa geralmente que o equipamento passou no programa de interoperabilidade. Se diz Hotspot 2.0, está normalmente a descrever o comportamento de deteção e autenticação subjacente. Se menciona o 802.11u, está a apontar para a parte que expõe as informações da rede antes da associação.
A pilha de segurança encontra-se abaixo da marca. O 802.1X gere o controlo de acesso e o WPA2-Enterprise ou WPA3-Enterprise suporta a sessão encriptada. O cliente continua a precisar de uma identidade válida, quer essa identidade seja um certificado, uma credencial associada ao SIM ou outro método EAP aprovado. É por isso que o Passpoint se adapta tão bem a dispositivos geridos e a perfis orientados por MDM.
Uma analogia útil é a de um edifício de escritórios com leitores de cartão em cada porta. O formato do cartão é importante, o leitor tem de o compreender e o sistema de políticas no back-end tem de confiar no cartão antes de a porta se abrir. O Passpoint segue a mesma lógica, mas o "cartão" é um perfil de dispositivo e uma cadeia de certificados.
Os dispositivos baseados em certificados ajustam-se com precisão ao modelo
Para frotas corporativas, o EAP-TLS é frequentemente a opção mais adequada porque o dispositivo apresenta um certificado e o servidor verifica-o em relação à política. Isso mantém a troca legível por máquinas, que é o que os padrões de roaming exigem. Também oferece às equipas de rede um caminho claro de revogação. Se um portátil for perdido ou um telemóvel for comprometido, a confiança pode ser removida sem forçar todos a usarem uma palavra-passe partilhada.
Esse é o valor do modelo. O Passpoint é uma estrutura de interoperabilidade para dispositivos com suporte de identidade, interligando a descoberta, a seleção de perfil e a autenticação encriptada.
Mentalidade operacional: se a rede não consegue distinguir um dispositivo aprovisionado de um desconhecido, continua a comportar-se como um sistema WiFi aberto genérico.
Comparativo entre Passpoint Release 1, Release 2 e Release 3
As versões fazem mais sentido se as tratar como etapas de maturidade de implementação e não como listas de verificação de funcionalidades. O Release 1 estabeleceu o modelo de deteção e seleção automáticas. O Release 2 adicionou o Online Sign-Up, ou OSU, para que um dispositivo pudesse obter um perfil over-the-air. O Release 3 adicionou suporte a WPA3-Enterprise e um modelo de SSID único que pode transportar tanto o serviço normal como o aprovisionamento OSU conforme descrito na documentação técnica e de fornecedores sobre o Release 3.
Uma tabela de versões é mais útil do que um resumo de marketing
| Versão | Capacidade principal | Nível de segurança base | Suporte OSU | Ressalva prática |
|---|---|---|---|---|
| Versão 1 | Descoberta e seleção automáticas | WPA2-Enterprise | Não | Funciona apenas quando já existe um perfil compatível |
| Versão 2 | Adiciona aprovisionamento de perfis via rede sem fios (over-the-air) | WPA2-Enterprise | Sim | Útil para utilizadores pela primeira vez, mas o suporte de implementação não é uniforme |
| Versão 3 | Adiciona WPA3-Enterprise e aprovisionamento com SSID único | WPA3-Enterprise | Sim | O benefício total depende do suporte ponto a ponto do cliente e da infraestrutura |
O ponto operacional importante é que a Release 3 não é um botão mágico. Uma implementação ainda tem de alinhar o sistema operativo do cliente, o ponto de acesso, o controlador e o servidor de autenticação. Se uma dessas camadas ficar para trás, a experiência do utilizador recua para o que a componente mais antiga conseguir suportar.
A OSU resolve o problema da primeira ligação, não todos os problemas
O OSU é importante porque um dispositivo sem perfil não tem um caminho para o fluxo automático. Isso é especialmente importante para visitantes e dispositivos que não foram pré-registados. Mas o OSU não elimina a necessidade de governação, porque o perfil ainda tem de ser emitido, instalado e mantido corretamente.
Há também uma realidade de compatibilidade a reconhecer. Uma implementação pode ser tecnicamente elegante e, ainda assim, ter um comportamento irregular em diferentes dispositivos. É por isso que as equipas devem pensar em termos de caminhos suportados e não em slogans. A questão não é se o Passpoint existe, mas sim quais os clientes que conseguem utilizar cada versão sem problemas.
Para as equipas de rede, a escolha da versão deve seguir o modelo de identidade e não o oposto. Se o ciclo de vida do perfil for maduro, a Release 3 pode reduzir o atrito. Se o ambiente ainda depender do registo manual, o aprovisionamento ao estilo da Release 2 e um caminho de acesso de recurso continuam a ser essenciais.
Benefícios de Implementação e Onde o Hotspot 2.0 Conquista o Seu Lugar
O átrio de um hotel, o lounge de um aeroporto ou o piso de um campus podem parecer movimentados e, ainda assim, ter um fraco desempenho para os utilizadores de WiFi se cada visita começar com o mesmo ecrã de portal. O Hotspot 2.0 justifica o seu valor quando o operador pretende que o acesso acompanhe o estado da identidade e do perfil em vez de forçar todas as ligações através de uma página de início de sessão partilhada. Essa mudança é importante porque permite que a rede atribua políticas por dispositivo, revogue o acesso de forma limpa e mantenha os utilizadores recorrentes fora do ciclo do Captive Portal.
O ecossistema é grande o suficiente para suportar esse modelo. A visão geral de tecnologia atual da Wi-Fi Alliance afirma que mais de 2800 dispositivos únicos foram certificados como Wi-Fi CERTIFIED Passpoint em todo o mundo, o que mostra que o lado do dispositivo já não é o fator limitador visão geral de tecnologia da Wi-Fi Alliance. A mesma visão geral relata que os operadores membros serviram coletivamente mais de 2 mil milhões de subscritores e operaram mais de 30 milhões de hotspots globalmente, o que ajuda a explicar por que motivo o WiFi baseado em identidade se tornou mais importante à medida que o acesso público continuou a expandir-se.
Onde o valor operacional se destaca
- Menos fricção no portal: Os dispositivos podem regressar à rede sem repetir os mesmos passos de login em cada visita.
- Controlo de identidade mais limpo: Certificados ou outras credenciais geridas associam um dispositivo à política correta.
- Melhor comportamento de roaming: As redes participantes podem reconhecer dispositivos registados em diferentes locais.
- Menos dispersão de palavras-passe partilhadas: A revogação aplica-se a um dispositivo ou perfil, não a todos os que conhecem a palavra-passe.
Estes benefícios alteram a carga de trabalho do suporte. Um grupo hoteleiro pode dar aos dispositivos geridos um caminho previsível, mantendo o processo de integração de hóspedes separado. Um operador de aeroporto pode fazer o mesmo para utilizadores em roaming. Um campus empresarial pode reservar o início de sessão manual para dispositivos que ainda não possuem um perfil, permitindo que os dispositivos registados passem pela autenticação sem fricção adicional.
O contexto de crescimento também ajuda a explicar por que os portais começaram a ter dificuldades. As projeções da WBA dessa época previam que os pontos de acesso WiFi públicos cresceriam de 64,2 milhões em 2015 para 432,5 milhões até 2020, e foi essa expansão que tornou o modelo de portal mais difícil de manter à escala. Um fluxo de início de sessão manual não envelhece bem quando a camada de acesso continua a aumentar.
Se a conformidade for tão importante quanto a conveniência, a escolha do design torna-se ainda mais clara. O WiFi baseado em identidade adapta-se mais naturalmente à segmentação e à governação de acessos do que uma configuração com palavra-passe partilhada, motivo pelo qual muitas equipas o associam a limites de política mais fortes. Para uma perspetiva relacionada sobre essa abordagem operacional, consulte o guia de conformidade PCI para WiFi do Purple Access.
Recuperação do Onboarding e a Realidade do Suporte Técnico
O Passpoint parece simples num dispositivo de demonstração limpo. A história do suporte começa quando esse percurso limpo falha. Um utilizador sem perfil, um telemóvel que foi substituído, um certificado expirado ou uma identidade revogada acabam todos por se tornar em incidentes reais e, se esses casos forem vagos, a implementação parecerá não fiável, mesmo quando a própria norma estiver a funcionar.
A rede tem de responder a quatro perguntas de forma clara
Como obtém um dispositivo um perfil se ainda não existir nenhum? O que acontece quando um telemóvel gerido é substituído? Como deteta e renova certificados antes que expirem sem aviso? Que caminho utilizam os dispositivos não suportados em alternativa?
Essas são questões operacionais e não abstratas. O Android suporta o registo online do Release 2, o que oferece aos utilizadores uma forma padronizada de obter um perfil, enquanto os dispositivos geridos são frequentemente melhor servidos por um perfil enviado via MDM. A equipa de acessos continua a ter de monitorizar a validade dos certificados e remover identidades obsoletas quando um dispositivo deixa de estar em serviço. As orientações da Microsoft sobre o Passpoint cobrem o modelo subjacente
Regra prática: trate a gestão do ciclo de vida dos certificados como parte das operações de WiFi, e não como uma tarefa de PKI em segundo plano que mais alguém irá recordar.
Uma fila de suporte é onde a arquitetura é testada. Se um dispositivo não se conseguir registar corretamente, a rede precisa de um caminho de recuperação previsível, tal como um edifício precisa de uma entrada lateral quando a porta principal está bloqueada.
Projetar o caminho de alternativa com critério
Uma boa implementação do Passpoint mantém o acesso de convidados ativo. Separa o caminho de reduzida fricção para dispositivos registados do caminho de recuperação para todos os outros. Na prática, isso significa geralmente manter um Captive Portal ou outra rota de integração controlada para visitantes pela primeira vez, dispositivos legados e sistemas operativos não suportados.
Em ambientes de vários locais, os serviços de identidade e as políticas RADIUS tornam essa separação gerível. Permitem que as equipas coloquem dispositivos conhecidos na rede certa, revoguem o acesso quando necessário e mantenham a visibilidade de auditoria sobre quem se conetou e porquê. O Purple Access, por exemplo, utiliza o Passpoint juntamente com o Cloud RADIUS e a identidade baseada em diretoria para este tipo de estrutura de acesso controlado, mas o ponto mais amplo é operacional: o acesso progressivo funciona melhor quando o caminho de alternativa já está planeado.
A pergunta sobre suporte deve ser sempre a mesma: o que vê o utilizador quando a automatização falha? Se a resposta for nada, a equipa de rede será responsável por essa falha na forma de tickets e soluções temporárias. Se a resposta for uma alternativa clara com diagnósticos visíveis, a implementação mantém-se passível de suporte.
Limites de Interoperabilidade e a Camada OpenRoaming
O erro mais comum é presumir que o Passpoint funciona em todo o lado assim que é ativado. Não funciona. O suporte de dispositivos é desigual e a camada de federação depende tanto da capacidade do cliente como da disponibilidade do perfil. Uma fonte técnica nota que o Passpoint Release 3 é suportado pelo Android 12 e posterior, enquanto os iPhones permanecem no Release 1, o que significa que o mesmo local pode observar comportamentos diferentes na sua base de utilizadores Guia de interoperabilidade Passpoint da Purple.
O suporte do dispositivo e o suporte do perfil não são a mesma coisa
Esta distinção é importante. Um telemóvel pode suportar o padrão e, ainda assim, falhar a ligação se não tiver um perfil válido. Outro telemóvel pode ter um perfil de roaming, mas acabar no SSID de recurso se o suporte da sua plataforma for limitado. São falhas diferentes que exigem respostas diferentes.
O OpenRoaming alarga a camada de federação, o que significa que ajuda identidades participantes e locais participantes a encontrarem-se mais facilmente. Não elimina a necessidade de suporte de dispositivos, aprovisionamento de perfis ou um caminho de convidados para clientes não suportados. Para o planeamento prático da implementação, esse é o modelo mental correto - a federação expande o alcance, mas não apaga a incompatibilidade.
Se está a avaliar alternativas para a conectividade de visitantes, as discussões mais abrangentes sobre o planeamento de viagens e WiFi para hóspedes nos planos de viagem WiFi da Simsima são um lembrete útil de que a conveniência do roaming apenas resolve parte do problema. O resto continua a depender de quem se pode autenticar, quem não pode e que alternativa o local mantém disponível.
A perspetiva contrária é aquela que se sustenta nas redes reais: o Passpoint é uma camada de acesso progressivo, não uma substituição total para a integração de convidados. Funciona melhor quando os dispositivos registados entram automaticamente e todos os outros acedem a uma alternativa segura e controlada. Essa abordagem em camadas é menos elegante no papel, mas é mais realista em relação ao que os dispositivos e as identidades podem fazer.
Implementar o Hotspot 2.0 sem Interromper o Que Funciona
Uma implementação sensata começa com o público e não com o firmware. Os dispositivos geridos devem obter perfis através de MDM. Os visitantes pela primeira vez devem ter um percurso de integração padronizado, como o OSU, onde este seja suportado. Todos os outros devem continuar a ter um SSID de salvaguarda controlado, porque uma rede que apenas funciona para dispositivos registados não é uma estratégia completa de acesso de convidados.
O lado do ponto de acesso necessita dos pré-requisitos habituais: suporte a 802.11u, integração RADIUS ou AAA e publicitação ANQP correta. Depois, o lado das operações necessita de métricas que digam a verdade: sucesso na instalação de perfis, códigos de falha EAP, latência de autenticação em roaming e taxa de salvaguarda por sistema operativo. Sem isso, está apenas a torcer para que a rede melhore.
O modelo de planeamento de três SSIDs do Purple Access é uma forma de enquadrar essa arquitetura, mas a regra de decisão é simples, mesmo sem um nome de produto: utilize o Passpoint para utilizadores registados e com identidade associada, mantenha um SSID de salvaguarda controlado para todos os outros e meça ambos.
Se está a planejar uma implementação, o Purple Access pode ajudá-lo a estruturar as camadas de identidade, perfil e salvaguarda em torno dos dispositivos que suporta. Explore o Purple Access para ver como o Passpoint, o Cloud RADIUS e a integração controlada de convidados se podem adaptar a uma implementação por etapas sem interromper o que já funciona.

