
O que é o SSID e por que razão menos nomes funcionam melhor
Published
Um SSID é o Service Set Identifier, o nome da rede WiFi que um dispositivo vê quando faz uma varredura, e não uma palavra-passe ou um controlo de segurança. Esta distinção simples invalida dois conselhos populares. Ocultar o nome não torna uma rede privada, e adicionar um novo nome para cada equipa, piso ou inquilino não a torna mais segura.
Se está a perguntar o que é o SSID em termos práticos, pense nele como uma etiqueta que as pessoas escolhem de uma lista. A proteção vem mais tarde, através da autenticação, encriptação e da política aplicada após o início de sessão. Menos nomes e mais claros proporcionam geralmente um canal mais rápido e uma vertente de segurança mais simples.
Índice
- O que um SSID é e o que não é
- Como um dispositivo encontra e se associa a esse nome
- Como os SSIDs adicionais consomem o tempo de antena do canal
- Regras de atribuição de nomes de SSID que permanecem úteis
- Por que razão um SSID oculto não é privado
- Um modelo de três SSID para locais reais
- Mapeie as suas redes em menos nomes
O que é e o que não é um SSID
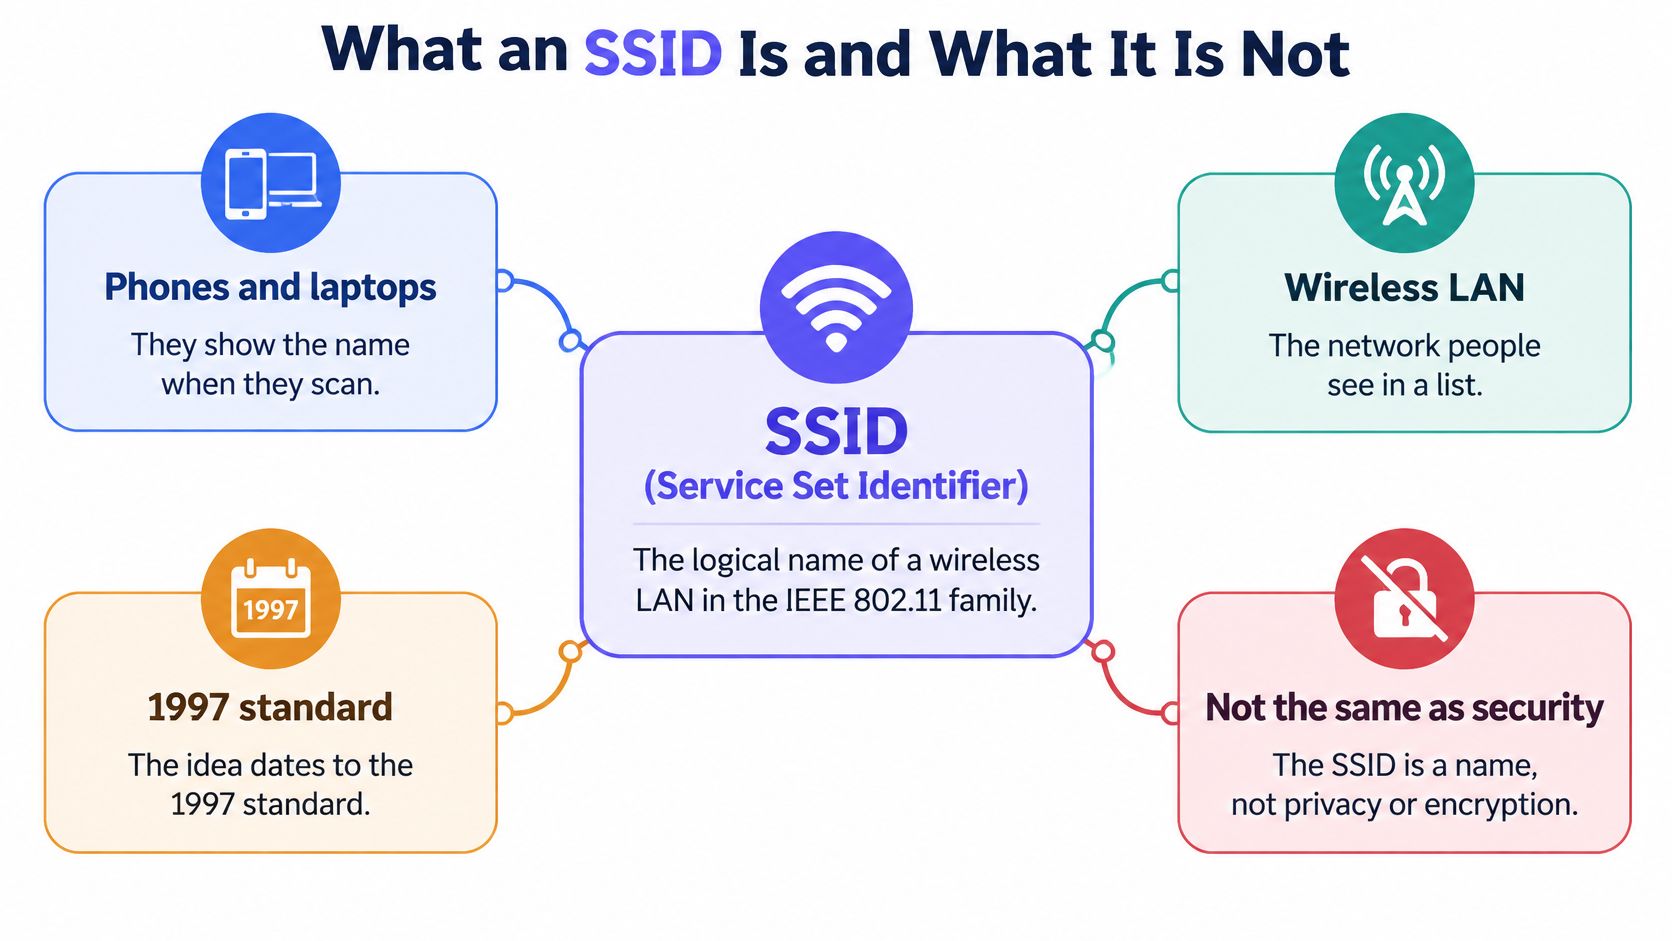
Abra as definições de WiFi num café e poderá ver Cafe Guest, Cafe Staff e Cafe Cameras. Trata-se de três etiquetas, não de três fechaduras. Cada nome indica ao seu telefone a que rede lógica está a pedir para se associar, e nada no texto prova quem a gere ou se o seu tráfego está encriptado.
A entrada da Wikipédia sobre SSID define um SSID como o nome lógico atribuído a uma rede local sem fios ao abrigo da família de normas IEEE 802.11, recuando à norma original de 1997 que suportava taxas de ligação de aproximadamente 1 a 2 Mbit/s. Esse é o nome que um telemóvel ou portátil exibe quando procura redes próximas.
Um nome, vários rádios
Um SSID identifica um conjunto de serviços, um grupo de estações sem fios e pontos de acesso que operam como uma única rede lógica. Não identifica uma caixa física no teto. Num hotel ou campus, vários pontos de acesso anunciam o mesmo SSID para que possa caminhar entre áreas de cobertura e permanecer na mesma rede.
Cada um desses rádios continua a ter o seu próprio BSSID, que identifica um conjunto básico de serviços individual e está normalmente associado ao endereço MAC do ponto de acesso. O utilizador escolhe o SSID. Nos bastidores, o seu dispositivo associa-se a um BSSID específico e pode mudar de BSSID à medida que se desloca, sem que o nome visível se altere.
Etiqueta, rádio e bloqueio
| Item | O que identifica | Onde é visível | O que não faz |
|---|---|---|---|
| SSID | Uma rede WiFi lógica | Lista de redes do telemóvel ou portátil | Comprovar a identidade ou encriptar o tráfego |
| BSSID | Um rádio de ponto de acesso, normalmente o seu MAC | Detalhes de associação e diagnóstico | Nomear a rede que um utilizador escolhe |
| Suite de segurança | Autenticação e encriptação | Definições de WPA2, WPA3 ou 802.1X | Alterar apenas porque o texto do SSID mudou |
Essa tabela é importante porque um ponto de acesso não autorizado pode copiar Cafe Staff exatamente. A cadeia de carateres é pública, pelo que qualquer pessoa nas proximidades a pode reutilizar. O que impede um dispositivo de se juntar ao falso, ou impede um estranho de se juntar ao autêntico, é a segurança configurada separadamente, como certificados, uma frase-passe forte ou autenticação 802.1X.
Um SSID ajuda um dispositivo a escolher uma rede. Por si só, nunca prova que essa rede seja genuína ou segura.
Mudar o nome de Cafe Staff para Cafe Team altera uma placa, não uma fechadura. Os utilizadores, chaves e permissões subjacentes permanecem exatamente como estavam, a menos que também altere essas definições.
Como um dispositivo localiza e se associa a esse nome
Pense no SSID como a placa de uma loja e no beacon como a iluminação dessa placa a piscar com uma frequência agendada. O rádio de um cliente analisa, lê o que está a piscar e só depois pede para entrar. Escolher uma porta pela placa continua a exigir uma chave para abrir a fechadura dessa mesma porta.
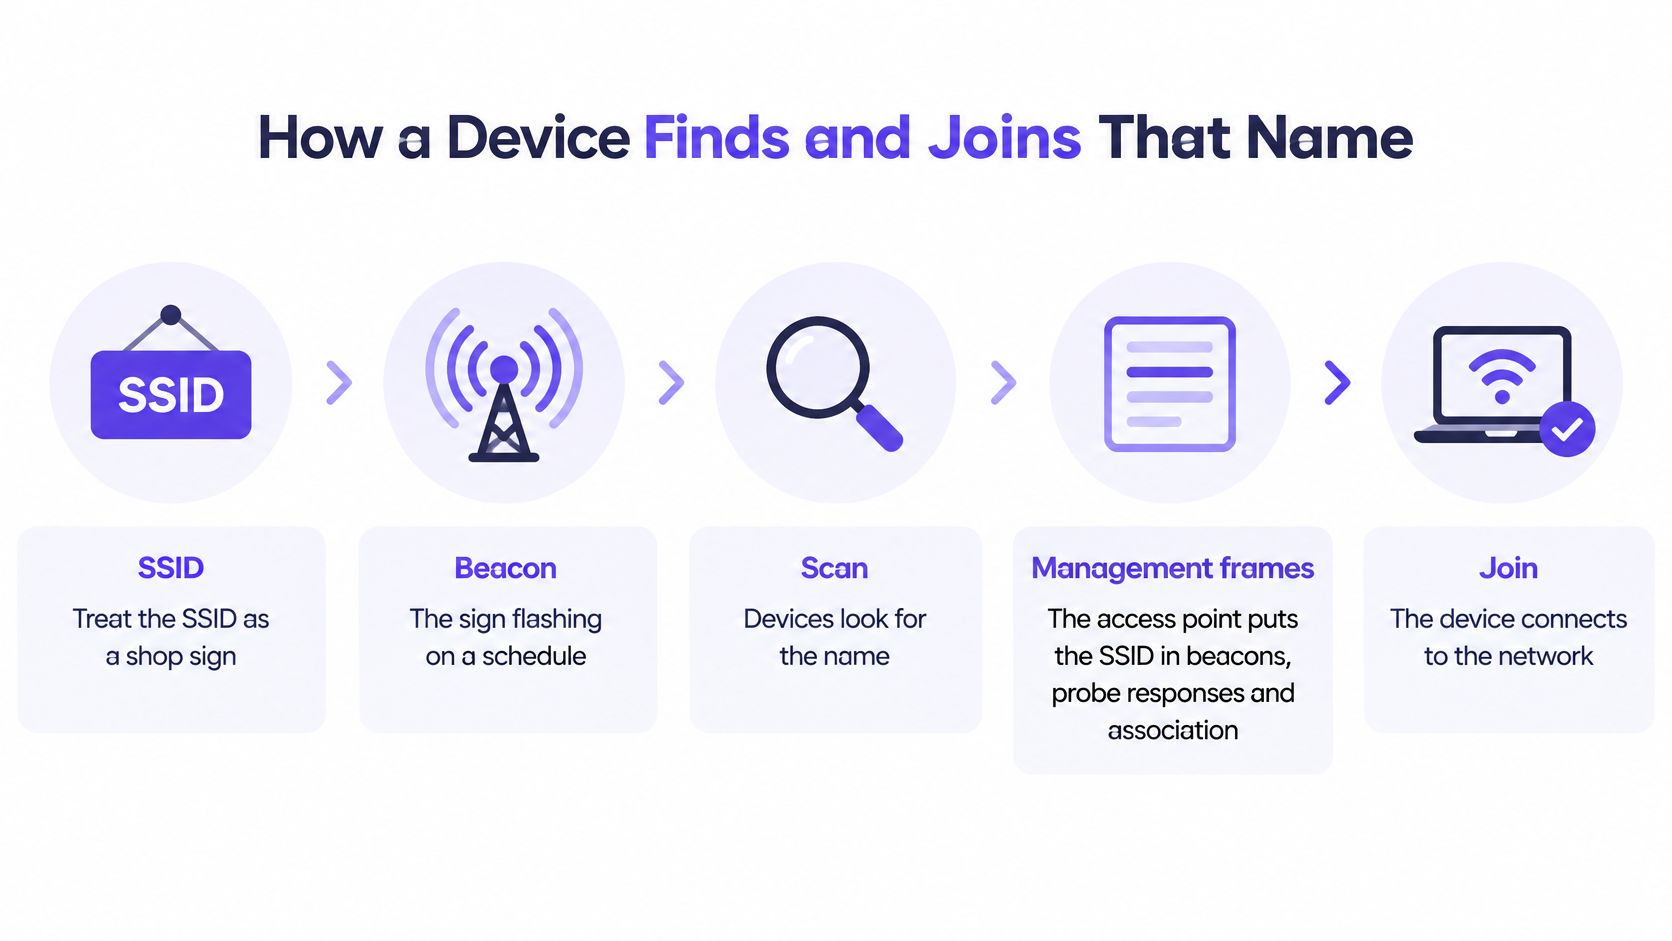
O documento de orientação da IEEE 802.11 sobre pontos de acesso virtuais descreve o SSID como o nome lógico da rede transportado em tramas de gestão, incluindo beacons, respostas a sondagens e pedidos de associação, com um elemento de informação de 0 a 32 octetos. Um valor de comprimento zero solicita qualquer rede disponível em vez de nomear uma específica.
A ordem que um cliente realmente segue
- Ouvir beacons: O ponto de acesso anuncia o SSID, além das taxas suportadas e sequências de segurança, antes da associação.
- Sondar, se necessário: O dispositivo pode solicitar aos rádios próximos um nome específico de que se recorde, e os rádios correspondentes respondem.
- Enviar um pedido de associação: O dispositivo indica o SSID pretendido e negoceia capacidades com um BSSID.
- Autenticar separadamente: WPA2-Enterprise, WPA3-Enterprise ou WPA3-Personal verificam as credenciais ou certificados após a seleção da rede.
Apenas após esse último passo é que a política deve ser aplicada. No design empresarial, a 802.1X, os certificados, os atributos de RADIUS e as regras de firewall atribuem uma VLAN e privilégios com base em quem ou no que se autenticou. Isso significa que duas pessoas podem juntar-se ao mesmo SSID e ficar em segmentos diferentes, sem que tenha de anunciar um nome separado para cada grupo.
O breve passo a passo abaixo ilustra visualmente essa sequência de deteção e ligação.
Mantenha os nomes estáveis e inequívocos, porque os telemóveis, portáteis e perfis geridos guardam exatamente essa cadeia de carateres. Se também monitoriza nomes copiados e rádios não autorizados, o monitorizamento GoSafe Dark Web para MSPs é um recurso complementar útil para detetar pontos de acesso não autorizados. Um SSID familiar de um BSSID desconhecido merece uma investigação, não confiança.
Como os SSIDs adicionais consomem o tempo de emissão do canal
Cada SSID anunciado separadamente precisa do seu próprio beacon e das suas próprias respostas de sonda. Adicione um nome para convidados, voz, câmaras e empreiteiros, e cada ponto de acesso irá repetir todos eles, todo o dia, mesmo quando ninguém estiver a transferir dados. Isso tem custos de desempenho.
O guia de boas práticas de rede sem fios da Cisco recomenda a limitação da contagem de SSID porque os SSIDs adicionais aumentam a poluição por RF e consomem tempo de antena, visando habitualmente um a três SSIDs para ambientes corporativos, com beacons num intervalo de 100-TU que se repetem aproximadamente a cada 102,4 milissegundos. Os beacons também são transmitidos a uma taxa básica reduzida obrigatória, pelo que cada um ocupa o canal durante mais tempo do que uma trâmite de dados rápida do mesmo tamanho.
Onde o impacto surge primeiro
Um escritório calmo pode tolerar nomes mal definidos durante anos. Um anfiteatro, o átrio de um estádio ou o lobby movimentado de um hotel não toleram. Em divisões com elevada densidade, dezenas de rádios partilham o mesmo canal, os clientes disputam o tempo de antena e as tramas de gestão competem diretamente com videochamadas, pagamentos e tráfego de voz.
Os clientes com restrições também sofrem. Digitadores mais antigos, terminais portáteis e rádios IoT de baixo custo têm de analisar resultados de varrimento mais longos e mais respostas a sondagens. Alguns gerem mal listas SSID longas, o que transforma um hábito de nomenclatura num pedido de suporte de compatibilidade.
| Conceção | Comportamento de beacon | Efeito no tempo de antena | Quando se adequa |
|---|---|---|---|
| Um a três SSIDs | Um beacon distinto por SSID a cada ~102,4 ms a uma taxa básica reduzida | O overhead de gestão mantém-se reduzido; Cisco objetivo empresarial | Escritórios, hotéis, campi e recintos |
| Muitos SSIDs em sobreposição | Um beacon e probe response separados para cada nome, mesmo sem tráfego de utilizador | Tempo de antena recorrente e poluição de RF; pior em divisões com elevada densidade | Listas legadas para consolidar |
| WiFi 6E BSSID múltiplo | Informação para vários BSSIDs lógicos transportada num único beacon | Menos tempo de antena de beacon repetido | Locais 6E de alta densidade que ainda necessitam de algumas redes lógicas |
Reduza a lista mantendo a separação
WiFi O 6E Multiple BSSID ajuda ao transportar informações para vários BSSIDs lógicos num único beacon, tendo como objetivo principal a conservação do tempo de antena. Utilize-o onde os clientes o suportem, mas não o trate como uma permissão para manter dez nomes sobrepostos. Reduz a repetição, mas não remove a confusão operacional de uma lista longa.
A solução mais limpa passa por fundir casos de utilização que apenas diferem pela etiqueta e, em seguida, separar as pessoas após a autenticação. A identidade pode orientar a atribuição de VLAN, os limites de largura de banda e a política de firewall por trás de um único SSID. Se estiver a redimensionar um local de raiz, analise as considerações mais amplas de conceção de redes WiFi a par da sua contagem de SSID, visto que o planeamento de canais e as taxas básicas moldam o mesmo orçamento de tempo de antena.
Regra prática: Se dois SSIDs aplicariam a mesma política às mesmas pessoas, são provavelmente a mesma SSID com dois nomes diferentes.
Conte os beacons antes de culpar a largura de banda. Um canal ocupado com tráfego de gestão tem menos espaço para o trabalho que os utilizadores notam.
Regras de nomenclatura de SSID que permanecem úteis
Um bom SSID é estável, curto e óbvio para a pessoa que segura o telemóvel. Deve indicar de que rede se trata. Não deve revelar quem é o proprietário do edifício, que VLAN está por trás dele, nem nada que dê pistas sobre uma palavra-passe.
As definições de fábrica falham nesse teste. O relatório da Bitdefender sobre um inquérito da Broadband Genie de 2025 revelou que 85% de 3 242 utilizadores de banda larga ainda utilizavam o nome de rede predefinido fornecido com o seu router. Os nomes predefinidos revelam frequentemente o fabricante, o que torna as definições de fábrica e as vulnerabilidades conhecidas mais fáceis de adivinhar.
Nomes a descontinuar, nomes a manter
- Elimine identificadores pessoais: SmithFamilyWiFi indica a estranhos a quem pertence a rede.
- Elimine padrões do hardware: TP-Link_2G4 divulga o equipamento que está a utilizar.
- Elimine pormenores internos: Finance-VLAN40 mapeia a sua segmentação para qualquer pessoa que faça um scan.
- Elimine segredos visíveis a todos: Camera-Pass123 é uma pista de credenciais, não um nome.
- Mantenha um padrão coerente: Northwind Guest e Northwind Staff, com grafia idêntica em todos os locais, permitem que os dispositivos encontrem o perfil pretendido em qualquer lugar.
Não codifique um piso, a marca de um inquilino ou uma reestruturação departamental no texto do nome. Os edifícios e os organogramas mudam mais rapidamente do que os perfis de dispositivos guardados. Um nome neutro resiste a essas alterações sem exigir uma alteração de nome dolorosa.
Como alterar nomes sem comprometer o funcionamento do sistema
Inicie sessão na página de administração do router ou controlador, abra as definições de WiFi e edite o SSID mantendo o mesmo modo de segurança. Guarde a alteração e volte a ligar cada dispositivo, uma vez que os clientes tratam uma nova cadeia de carateres como uma rede diferente. À escala, atualize a sinalética impressa, os perfis de MDM e as instruções do portal cativo na mesma janela de alteração.
Mantenha-o também curto. O campo contém apenas 32 octetos, e os carateres que ocupam mais do que um octeto consomem esse limite rapidamente. Nomes longos ou exóticos podem ser truncados por alguns clientes, o que quebra a correspondência com um perfil guardado e deixa os utilizadores a olhar para uma rede à qual não se conseguem associar.
Por que razão um SSID oculto não é privado
As pessoas fazem três perguntas diferentes como se fossem uma só. Os dispositivos nas proximidades conseguem ver o nome? Conseguem descobrir a rede ainda assim? Conseguem juntar-se a ela ou inspecionar o tráfego? Ocultar o SSID responde apenas à primeira pergunta, e apenas em parte.
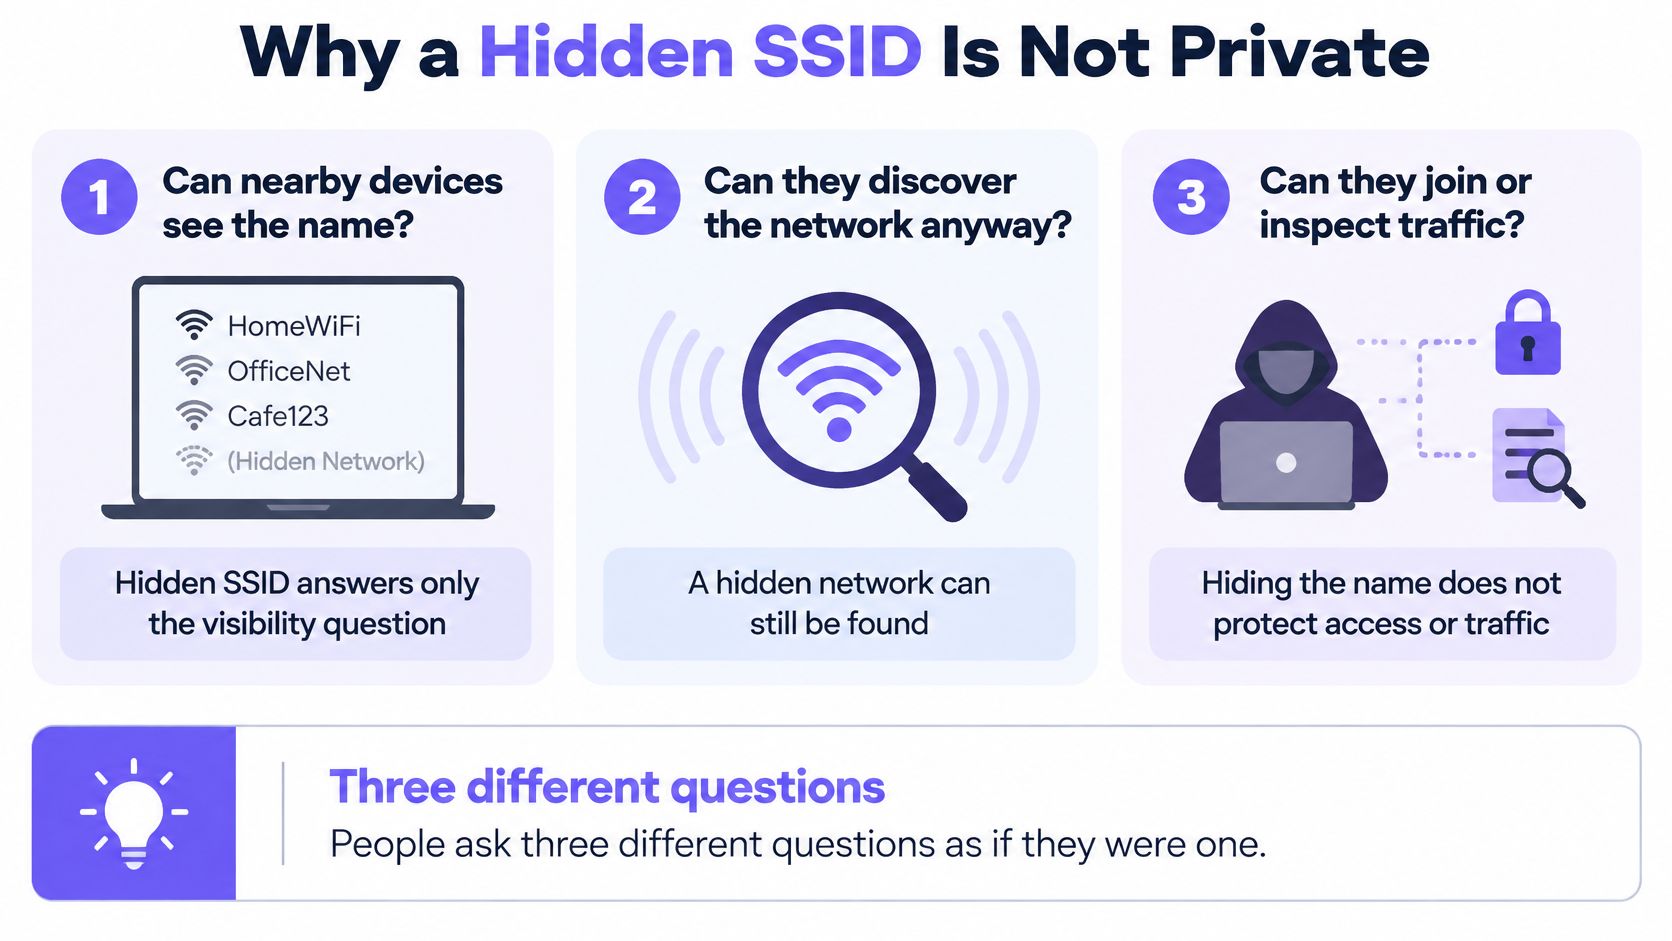
O guia de implementação da Apple sobre redes ocultas afirma que as redes ocultas ainda podem ser identificadas através do tráfego de gestão, podem atrasar a associação e o roaming e podem aumentar o consumo de bateria do dispositivo. A Apple também avisa que uma rede não segura ou aberta desativa a autenticação e a encriptação, expondo potencialmente os recursos partilhados e a atividade de rede.
A rede aberta oculta
Portanto, pode ocultar um SSID aberto e considerá-lo seguro? Não. A visibilidade e a proteção são decisões distintas, e ocultar altera apenas a visibilidade. Qualquer pessoa que descubra o nome através do tráfego de gestão continua a poder juntar-se a uma rede aberta e ver o tráfego não encriptado.
As redes ocultas também podem divulgar mais informações do que as redes transmitidas. Um dispositivo que se tenha associado a uma rede oculta pode, mais tarde, enviar pedidos de sonda contendo esse nome enquanto estiver noutro local, anunciando onde esteve. Transmitir um nome neutro, suportado por uma autenticação e encriptação fortes, é frequentemente a opção que revela menos informações.
O que precisa realmente de ser separado
O tráfego de convidados, funcionários, IoT e operacional necessita de autenticação e políticas diferentes, e não de etiquetas obscuras. Um nome reconhecível pode ser copiado por um ponto de acesso não autorizado, e uma palavra-passe partilhada não pode ser revogada para uma única pessoa que sai ou para um dispositivo perdido sem perturbar todos os outros. Esses são problemas de identidade e de revogação, e nenhum truque de nomenclatura os resolve.
Trate o nome como parte do design de privacidade. Mantenha-o neutro e transmitido publicamente, colocando depois o verdadeiro controlo de acesso por trás dele.
Um modelo de três SSID para espaços reais
Assim que o nome passa a ser apenas uma porta, a maioria das organizações precisa de três portas, não de dez. Os convidados, os funcionários de confiança e os dispositivos comportam-se de forma diferente, autenticam-se de forma diferente e falham de forma diferente. Quase tudo o resto é uma diferença de política que a identidade pode gerir após o início de sessão.
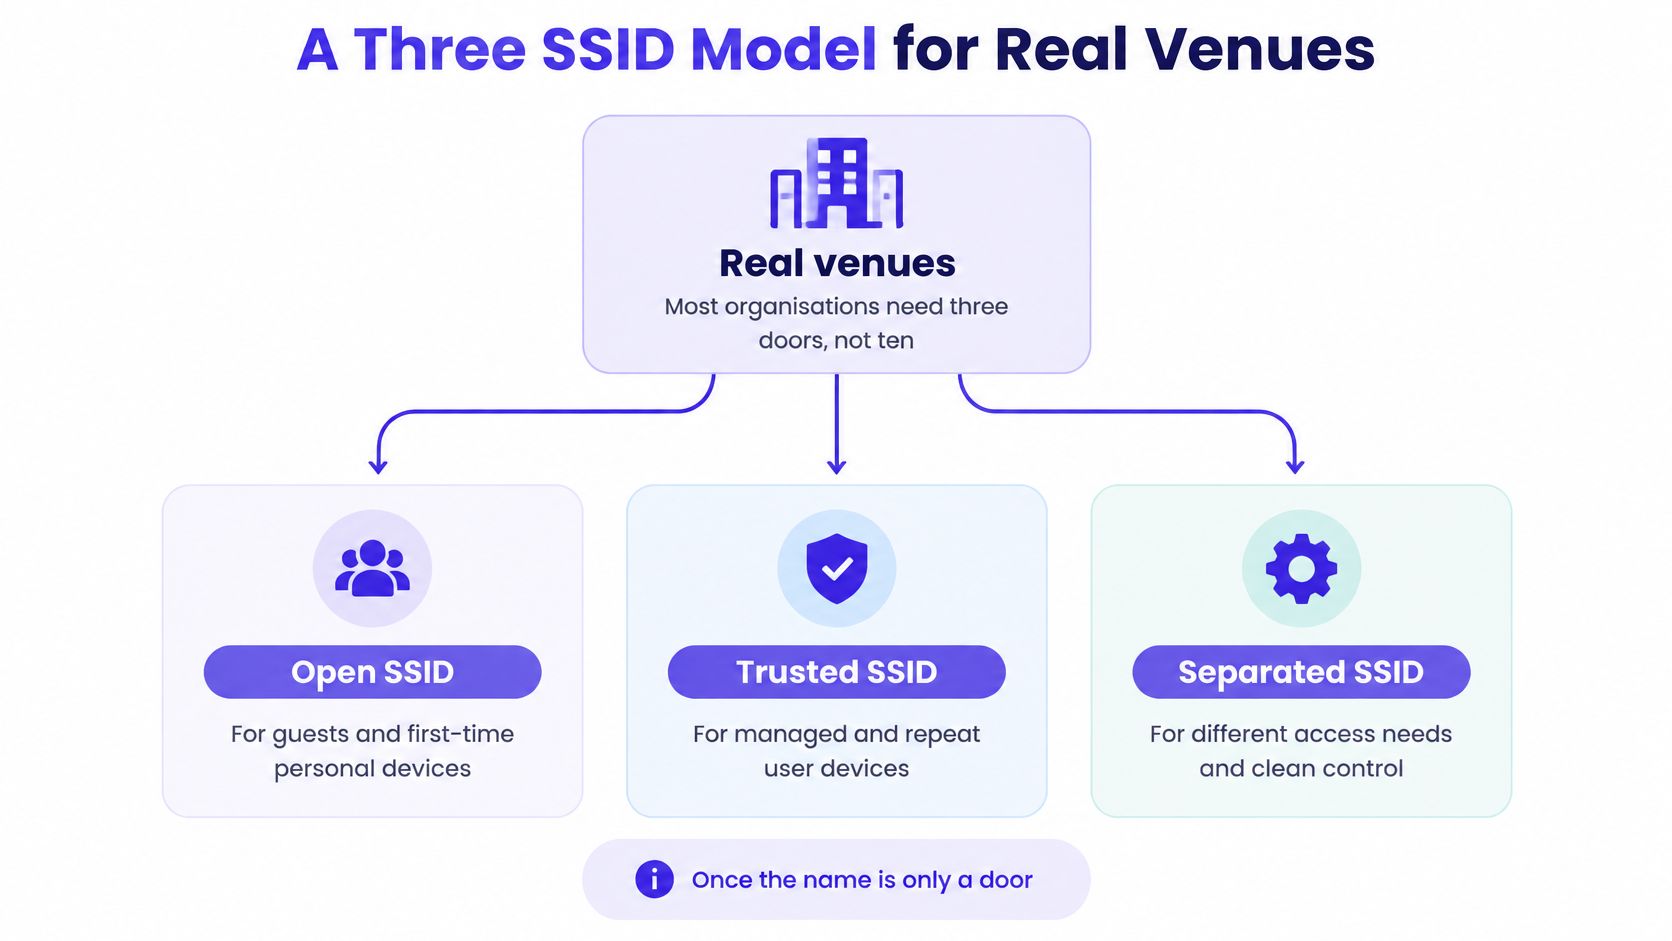
As três portas
O SSID aberto serve convidados e dispositivos pessoais que se ligam pela primeira vez através de um portal cativo ou de uma via de integração equivalente. Adicione o isolamento de clientes e uma VLAN de convidados para que os visitantes nunca vejam caixas registadoras, câmaras ou tráfego de residentes. É a porta de entrada, acolhedora, mas sem acesso a nada sensível.
O SSID seguro é uma rede WPA-Enterprise para pessoas em quem confia, idealmente com certificados EAP-TLS fornecidos pelo seu MDM. Os colaboradores não partilham uma frase de segurança e pode revogar o certificado de quem sai sem alterar a palavra-passe em todos os portáteis restantes. É o controlo de acesso WiFi sólido que torna esta porta única mais segura do que cinco portas departamentais.
O terceiro SSID suporta dispositivos, inquilinos, concessões e empreiteiros, utilizando uma chave única por dispositivo, pessoa ou inquilino. O RADIUS devolve a VLAN, a política e o limite de largura de banda para essa chave no momento da autenticação. Revogue o acesso de uma câmara ou de uma loja sem afetar mais ninguém.
| Função de SSID | Quem se liga | Como autenticam | SSIDs que este substitui |
|---|---|---|---|
| Aberta | Convidados e BYOD de primeira utilização | Portal ou integração equivalente, isolamento, VLAN de convidados | Nomes de convidados por marca ou por evento |
| Segura | Funcionários e utilizadores de confiança | WPA-Enterprise, de preferência certificados EAP-TLS | Palavras-passe de funcionários por departamento |
| Dispositivos e inquilinos | IoT, residentes, concessões, prestadores de serviços | Chave única por dispositivo ou inquilino, VLAN de RADIUS | Um SSID por loja, frota de câmaras ou prestador de serviços |
| eduroam, apenas educação | Visitantes académicos em roaming e funcionários | Autenticação própria do eduroam | Cópias locais de redes de campus visitantes |
O mesmo padrão em três espaços diferentes
Um hotel coloca os hóspedes de curta duração na rede aberta, a equipa na rede segura e as fechaduras das portas, televisores e residentes de longa duração na terceira rede com chaves individuais. Um centro comercial isola cada loja nessa terceira SSID por chave e VLAN, sem anunciar um nome por contrato de arrendamento. Os eventos adicionam pessoas rapidamente e os organizadores que coordenam equipas temporárias podem inspirar-se nos conselhos sobre gestão de pessoal do GM GROUP Services sobre como organizar equipas para eventos, enquanto a vertente da rede se mantém simples com os mesmos três nomes.
Uma escola mantém os mesmos três e adiciona o eduroam como quarto, porque o itineramento (roaming) entre campi é a função do eduroam. Elimine totalmente as chaves por dispositivo e o modelo reduz-se a dois. O que ele recusa é um novo beacon para cada departamento, piso ou marca, porque a identidade após o início de sessão já faz esse trabalho.
Mapeie as suas redes em menos nomes
O inventário antecede o redesenho. Escolha um local representativo e liste todos os SSID que transmite, incluindo nomes que já ninguém se lembra de ter criado. Para cada nome, note qual é o grupo real que se liga a ele hoje, como esse grupo se autentica e que VLAN ou política o grupo recebe. Um nome que não suporte uma autenticação ou política distinta é apenas um rótulo.
O exercício de mapeamento
- Liste os grupos: Convidados, portáteis de funcionários, telemóveis, câmaras, caixas registadoras, residentes, concessões e prestadores de serviços.
- Aloque cada grupo conforme o comprovativo de identidade: Envie-o para a rede aberta, segura ou de dispositivos e residentes SSID de acordo com o modo de autenticação, e não segundo o departamento proprietário.
- Elimine nomes que servem apenas como etiqueta: Remova qualquer SSID que existia apenas para imitar uma VLAN, um piso ou um departamento. A VLAN e a política podem acompanhar a autenticação.
- Conte o resultado: Muitos locais passam a ter apenas três nomes sem perder a segmentação, porque a política passa para o processo de autenticação.
Sete SSIDs num único canal podem ser consolidados em três redes, e três SSIDs com uma taxa básica de 12 Mbps recuperam tempo de antena que 8 a 10 SSIDs estavam a consumir a 15 a 25% do tempo de antena do canal em beacons. Para infraestruturas com muitos dispositivos, combine este exercício com uma adequada segmentação de rede IoT, para que câmaras e sensores fiquem em segmentos dos quais não consigam sair.
Faça um piloto antes da implementação
Faça um projeto-piloto num local e julgue-o com base em evidências, não no aspeto organizado da lista de nomes. Acompanhe os pedidos de suporte do helpdesk, teste se consegue revogar uma chave de dispositivo ou certificado individual sem afetar outros utilizadores e verifique se a carga do beacon na sua sala mais movimentada diminuiu. Em seguida, copie os mesmos três nomes para os locais seguintes em fases, atualizando a sinalética, os perfis de MDM e as instruções do portal cativo em simultâneo.
Se o inventário for confuso, o Purple Access disponibiliza um planeador para mapear os seus SSIDs em três redes, mostrando onde cada grupo fica instalado. Oferece também uma sessão de conceção de 45 minutos na qual um engenheiro de rede da Purple mapeia os seus SSIDs em redes abertas, seguras e xPSK nos pontos de acesso que já possui, e o plano fica para si. Os mesmos passos funcionam com uma folha de cálculo e uma verificação no local se preferir começar sozinho.
Agende uma sessão de conceção de 45 minutos com o Purple Access e um engenheiro de rede irá mapear todos os SSID que opera atualmente em redes abertas, seguras e xPSK nos pontos de acesso que já possui. Sairá com um plano escrito de três redes a mostrar onde os convidados, a equipa e os dispositivos ficam instalados e quais as chaves e certificados que substituem as suas palavras-passe partilhadas. Esse plano fica para si.


