WiFi multifamiliar: como funcionam o isolamento, o xPSK e a faturação
Published

A TV de um residente não se liga, o escritório de arrendamento diz que a internet está a funcionar e as câmaras do estacionamento continuam a ficar offline. Entretanto, alguém deu a um estafeta a mesma palavra-passe de WiFi que a equipa de manutenção utiliza. Estão a pedir-lhe para comprar mais largura de banda, mas a largura de banda não vai resolver nenhum desses problemas de propriedade ou de controlo de acessos.
O WiFi residencial multifamiliar funciona melhor quando trata o edifício como um conjunto de redes separadas por identidade, e não como um único ponto de acesso sem fios gigante. Decida a quem pertence cada dispositivo, ao que pode aceder, quem paga pela sua ligação e quem o repara antes de escolher outro ponto de acesso.
Índice
- Três redes de que todos os edifícios habitacionais comunitários precisam
- Comparação de modelos de faturação
- Como o isolamento por inquilino mantém os residentes separados
- Chaves partilhadas versus xPSK por dispositivo
- Como testar a cobertura e planear para a transição por falha
- Três cenários residenciais analisados
- Operações e preparação para a entrada
- Confirme o modelo do seu edifício antes de construir
Três redes que todos os edifícios habitacionais multifamiliares precisam
Suponha que está a planejar um edifício com apartamentos, um escritório de arrendamento, um ginásio, um piso para funcionários e câmaras no parque de estacionamento. Os residentes precisam de conetividade semelhante à de uma casa, os visitantes precisam de acesso temporário à internet e os colaboradores precisam de acesso a aplicações de negócio. Esses requisitos não devem originar um nome de rede separado para cada divisão ou departamento.
Comece com três categorias de acesso: convidado aberto, pessoal seguro, e residente e dispositivo. Estes são pontos de entrada para políticas, não uma permissão para colocar tudo em cada categoria na mesma sub-rede sem restrições.
Tipos de rede num edifício habitacional multifamiliar
| Rede | Quem e o que a utiliza | Como se associam | O que a isola |
|---|---|---|---|
| Convidado aberto | Visitantes, estafetas, telefones BYOD | Captive Portal com SSO, início de sessão social ou SMS | VLAN de convidados com isolamento de clientes |
| Funcionários seguro | Agentes de arrendamento, manutenção, empreiteiros, dispositivos geridos | EAP-TLS baseado em certificados ou Passpoint com credenciais individuais | VLAN de funcionários, separada dos residentes e dos sistemas do edifício |
| Residente e dispositivo | Residentes, Smart TVs, termóstatos, fechaduras de portas, câmaras, caixas registadoras de comodidades | Chave exclusiva por dispositivo, utilizador ou inquilino | VLAN própria por residente ou inquilino, com grupos de políticas separados para sistemas da propriedade |
Deixe a identidade escolher o destino
Um SSID é o nome da rede que as pessoas veem. Uma VLAN é um segmento lógico de tráfego por trás desse nome. Dar o nome "Residente" a uma rede não prova que o dispositivo que se liga a ela pertence a um residente atual, e dar o nome "Funcionários" a outra não estabelece qual é o colaborador que se está a ligar.
A autenticação deve retornar a VLAN ou a função adequada. O telemóvel de um residente pertence ao segmento dessa habitação; uma câmara propriedade do imóvel pertence ao domínio de política de câmaras, mesmo que ambos entrem através do mesmo SSID orientado a dispositivos. A arquitetura de três SSIDs oferece uma forma útil de mapear estes pontos de entrada sem criar uma nova rede de transmissão para cada inquilino.
Mantenha a integração BYOD distinta da autorização contínua. Um telemóvel pessoal pode começar num portal, mas um colaborador não deve obter acesso aos registos de arrendamento só por ter concluído o registo de convidado. Do mesmo modo, o Passpoint simplifica a deteção e ligação seguras, mas as credenciais e a política de autorização continuam a determinar o acesso.
Regra de design: O proprietário e a finalidade de um dispositivo devem determinar as suas permissões, e não o ponto de acesso ao qual ele se liga.
Registe o consentimento no portal separadamente da autorização de rede e não substitua uma política de acesso por um consentimento de marketing opcional. Antes de selecionar o equipamento, liste todas as classes de dispositivos no edifício numa tabela e, em seguida, identifique o segmento restrito de que necessitam após esse ponto de entrada.
Comparação de modelos de faturação
A distinção entre disponível e incluído é importante: o relatório sobre apartamentos do U.S. Census Bureau revelou que o serviço de internet ou WiFi estava disponível em 99% dos apartamentos para arrendamento sem mobília recentemente construídos nos EUA em 2015, mas o serviço estava incluído em apenas 12%. Um edifício pode suportar conetividade sem que o proprietário pague a subscrição de cada residente.
Faturação, gestão de rede e propriedade da infraestrutura são decisões distintas. Uma rede gerida não exige automaticamente uma faturação em lote, e um acordo em lote não inclui automaticamente a resolução de problemas ao nível do apartamento.
Modelos de faturação de WiFi habitacional multifamiliar
| Modelo | Como os residentes pagam | Quem gere o serviço | Melhor adequação | Principal risco |
|---|---|---|---|---|
| Internet incluída na renda | Incluída na renda | Proprietário ou fornecedor global | Proprietários que procuram uma comodidade para arrendamento | O custo é pago por cada fração, seja utilizada ou não |
| Acesso individual pago pelo residente | O residente subscreve diretamente com um ISP | Fornecedor de cada residente | Edifícios de menor densidade ou mais antigos | Cobertura irregular e residentes à procura de serviço |
| WiFi gerido com taxa de residente | Taxa mensal adicionada à renda ou faturada em separado | Fornecedor gerido | Propriedades que pretendem WiFi em todo o edifício sem um acordo de compra global | Resistência à taxa e preços por fração pouco claros |
| Híbrido base mais escalão pago | Base incluída na renda, escalão mais rápido opcional | Proprietário e fornecedor em conjunto | Edifícios de rendimento misto ou focados em comodidades | Dois escalões numa única rede criam disputas de suporte |
| WiFi gratuito nas áreas comuns | Gratuito para áreas partilhadas | Proprietário | Apenas halls e espaços de comodidades | Não cobre as frações, e o tráfego público e privado precisa de isolamento |
Defina o preço da responsabilidade, não apenas do circuito
A faturação em lote oferece uma experiência simples ao residente, mas o proprietário suporta o custo contratado durante períodos de desocupação e baixo consumo. Os residentes também apresentarão reclamações à propriedade, independentemente de qual empresa opera tecnicamente o serviço.
As subscrições de retalho reduzem o papel de faturação direta do proprietário. No entanto, não eliminam as responsabilidades relativas ao edifício, tais como o acesso às salas de comunicações, cablagens danificadas ou interferências causadas por equipamentos mal posicionados.
Para um modelo híbrido, aplique o plano pago à política do agregado familiar autenticado. Não crie um SSID premium esperando que os residentes compreendam se um problema provém da sua subscrição, do seu dispositivo ou da sua localização. Um plano mais rápido também não resolverá uma cobertura fraca dentro do apartamento.
Inclua os custos menos visíveis nas comparações:
- Manutenção física: Switches, fontes de alimentação, falhas de cablagem e pontos de acesso de substituição.
- Administração do serviço: Alterações de conta, disputas de faturação, integração de novos utilizadores e processamento de saídas.
- Gestão de avarias: Diagnóstico remoto, visitas no local e responsabilidade pelos equipamentos pertencentes aos residentes.
Escolha primeiro o responsável pelo suporte. Depois, escolha o modelo de faturação que se ajusta ao orçamento e à autoridade desse responsável.
Um serviço económico torna-se dispendioso quando a equipa de gestão passa o dia a reencaminhar capturas de ecrã entre residentes e um fornecedor que se recusa a fazer verificações no interior do edifício.
Como o isolamento por inquilino mantém os residentes separados
O corredor de um hotel dá a cada hóspede uma porta semelhante, mas cada chave abre apenas o quarto pretendido. O WiFi multifamiliar precisa da mesma distinção: a encriptação protege o tráfego no ar; o isolamento controla quais os destinos que um dispositivo ligado pode alcançar.
A analogia do corredor torna a fronteira mais fácil de explicar às equipas de gestão imobiliária.
Nos resultados da Parks Associates divulgados pelo Mecklenburg Times, 31% dos residentes de edifícios multifamiliares referiram que a sua comunidade disponibilizava WiFi em toda a propriedade. Uma cobertura mais ampla coloca mais dispositivos ao alcance da infraestrutura, o que torna uma permissão incorreta ainda mais crítica.
Construa os limites em camadas
- Atribuição de identidade: Aloque cada agregado familiar ou inquilino na sua VLAN autorizada ou segmento de política equivalente. Preserve essa atribuição quando o dispositivo faz roaming.
- Isolamento de clientes convidados: Impeça que os visitantes na rede de convidados contactem diretamente entre si. Teste o comportamento entre pontos de acesso, e não apenas no mesmo rádio.
- Aplicação de firewall: Nega o tráfego de residente para residente e de residente para os sistemas do edifício por predefinição. Permita fluxos operacionais específicos em vez de um acesso amplo a redes internas.
- Serviços partilhados controlados: Disponibilize impressoras ou ecrãs de comodidades aprovados através da política de gateway. Limite a reflexão de deteção para que os dispositivos privados do agregado familiar não sejam anunciados a todo o edifício.
Uma VLAN isolada não é um firewall. Se o gateway encaminha livremente o tráfego entre segmentos de residentes, o diagrama de segmentação parece seguro, mas a política de acesso real continua a ser permissiva.
Suponha que um atacante compromete um termóstato sem atualizações numa rede residencial plana. O atacante pode depois sondar a câmara ou o dispositivo de armazenamento de um vizinho em busca de serviços expostos. Uma palavra-passe de WiFi mais forte não elimina esse caminho porque o termóstato comprometido já está ligado.
A correção consiste em conter o termóstato dentro do seu domínio de política pretendido e restringir os seus destinos permitidos. Os controlos da propriedade também devem permanecer distintos dos dispositivos dos residentes, mesmo quando ambos estão dentro de um apartamento.
Mantenha evidências sem recolher tudo
A segurança da rede e a privacidade dos residentes exigem decisões distintas. Explique que telemetria de ligação recolhe, quem pode aceder à mesma e durante quanto tempo permanece disponível; o isolamento de tráfego não responde a essas questões.
Registe identidade, identificador do dispositivo, VLAN ou atribuição de função, e eventos de revogação, com carimbos de data/hora úteis. Durante um incidente, o operador deve ser capaz de identificar o dispositivo afetado e conter o seu acesso sem tratar cada habitação como suspeita.
Chaves partilhadas versus xPSK por dispositivo
xPSK significa que uma rede WiFi pode aceitar diferentes chaves pré-partilhadas para diferentes dispositivos, utilizadores ou inquilinos. A chave identifica a ligação e a política de autenticação mapeia-a para a VLAN ou função adequada. Pense na chave como um crachá e na VLAN como a sala em que esse crachá lhe permite entrar.
A implementação é importante. Confirme se a plataforma de pontos de acesso suporta o modelo de chaves pretendido, a atribuição de políticas e o comportamento de revogação, em vez de assumir que todas as funcionalidades chamadas PPSK ou iPSK funcionam de forma idêntica.
Comparação dos principais modelos para WiFi habitacional multifamiliar
| Abordagem | Responsabilização | Alcance da revogação | Esforço de configuração |
|---|---|---|---|
| Palavra-passe partilhada única | Nenhuma identidade individual a partir da credencial | A alteração desliga todos os que a utilizam | Baixo |
| Chave por fração ou por inquilino | Associada a uma fração ou inquilino, não a uma pessoa | Toda a fração ou inquilino | Baixo a médio |
| xPSK por dispositivo | A credencial emitida é atribuível a um dispositivo e associada a uma política | Credencial de um dispositivo | Médio, com emissão de chaves e mapeamento de VLAN |
| Certificado por utilizador através de EAP-TLS | Cada utilizador ou dispositivo tem uma identidade individual | Uma identidade | Elevado, exigindo gestão do ciclo de vida dos certificados, frequentemente um diretório e MDM |
Corresponda a credencial ao ciclo de vida
Uma chave de inquilino é conveniente para os dispositivos domésticos, mas não consegue distinguir qual dos membros do agregado a partilhou. As chaves por dispositivo oferecem uma revogação mais restrita, desde que o processo de emissão associe com fiabilidade cada credencial ao dispositivo a que se destina. Não se trata de uma atestação de hardware: uma palavra-passe copiada continua a poder ser utilizada noutro local, a menos que controlos adicionais o impeçam.
Para acessos associados ao contrato de arrendamento, agende a expiração das credenciais do residente de acordo com a duração do contrato. O telemóvel e a televisão de um residente de saída podem perder o acesso sem alterar as credenciais da nova habitação. Mantenha os equipamentos propriedade do imóvel fora desse fluxo de trabalho de expiração do residente.
Apenas aceitaria uma palavra-passe partilhada numa rede estritamente restrita, de baixo impacto e sem acesso a sistemas de funcionários ou do edifício. Um edifício pequeno não é, por si só, motivo para partilhar credenciais de residentes.
Utilize WPA3 sem assumir compatibilidade universal
As orientações de segurança da Wi-Fi Alliance distinguem a resistência do WPA3-Personal a ataques de adivinhação de palavras-passe das capacidades em ambiente controlado do WPA3-Enterprise, e explicam que o WPA3 exige Protected Management Frames. O seu modo opcional de segurança empresarial de 192 bits também exige verificações de compatibilidade dos clientes antes da respetiva aplicação.
Utilize EAP-TLS baseado em certificados para dispositivos geridos do pessoal, onde a infraestrutura de gestão de dispositivos o suporte. O Passpoint pode melhorar a deteção de ligações e a integração, mas não substitui a decisão de autenticação subjacente.
Migre numa ordem controlada:
- Fazer o inventário das capacidades, incluindo dispositivos inteligentes mais antigos e suporte a certificados.
- Migrar primeiro os funcionários, onde os administradores podem controlar os pontos de extremidade.
- Migrar os residentes, com instruções testadas e um plano de reversão.
- Migrar os dispositivos do edifício, validando as dependências de fornecedores e a continuidade operacional.
Desative as credenciais de transição deliberadamente. Caso contrário, a palavra-passe temporária partilhada torna-se uma fuga permanente às regras de segurança.
Como testar a cobertura e planejar a tolerância a falhas
Um telemóvel pode mostrar sinal no máximo enquanto as chamadas falham e as transmissões estagnam. A intensidade do sinal apenas confirma a presença de energia de radiofrequência; não diz nada sobre a contenção de tempo de antena de rádios vizinhos, congestionamento no uplink ou uma falha de autenticação que deixa os dispositivos associados, mas incapazes de transmitir tráfego.
A cobertura implica um segundo custo num edifício multifamiliar. Cada divisão adicional coberta alarga o conjunto de dispositivos a partilhar um canal e aumenta o raio de impacto de um único cliente mal configurado ou com palavra-passe partilhada. Teste a cobertura e a separação de identidades em conjunto: uma unidade que passe nas verificações de débito, mas que coloque os residentes num segmento comum quando o backend falha, não foi aprovada.
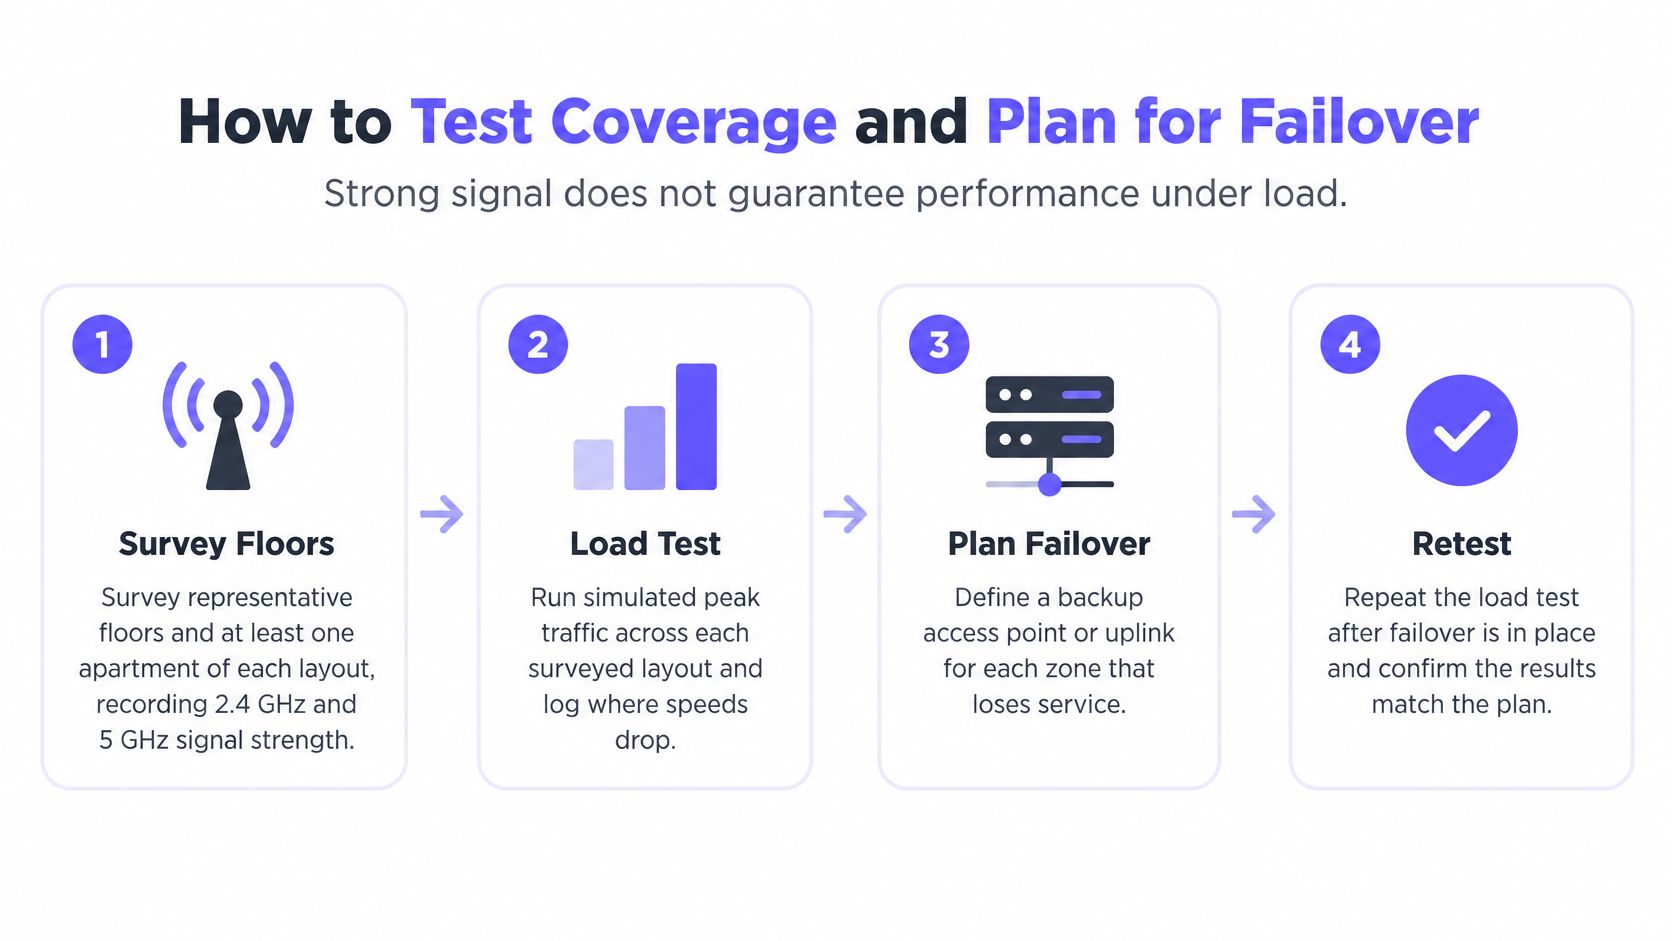
Utilize o seguinte fluxo de trabalho para separar os testes de cobertura, capacidade e resiliência.
Teste o edifício que as pessoas realmente ocupam
Inspecionar esquemas representativos. Analise as plantas, espessura de paredes, betão, estruturas metálicas e prumadas de serviços. Utilize uma ferramenta de inspeção como o Ekahau ou Hamina em conjunto com testes de cliente para registar a intensidade do sinal recebido e a relação sinal-ruído nas bandas que os seus dispositivos utilizam.
Validar o posicionamento e a mobilidade. Teste no interior dos apartamentos, não apenas nos corredores. Percorra o caminho com uma chamada ativa a passar pelas portas das frações, elevadores, escadarias e salas de convívio, registando onde o roaming interrompe a sessão.
Gerar uma procura realista. Dimensione a capacidade com base em clientes ativos e aplicações simultâneas. O limite de associação anunciado de um ponto de acesso não é uma garantia de que todos os dispositivos ligados consigam fazer streaming ou manter uma videochamada ao mesmo tempo.
Testar falhas de autenticação. Verifique o serviço RADIUS geograficamente redundante e, em seguida, teste a perda de um backend ou do seu caminho de rede. Documente o que acontece às novas ligações, sessões existentes, reautenticação e autorização em cache. Verifique em que segmento cada dispositivo entra durante a falha; um recurso de emergência que unifique a separação por residente numa única VLAN partilhada é uma falha a corrigir, não uma recuperação.
Remover um ponto de acesso e um uplink. Confirme que os rádios vizinhos fornecem capacidade útil e não apenas uma cobertura detetável. Teste a falha a montante separadamente, incluindo dependências de alimentação e comutação que os rádios sobrepostos não conseguem resolver.
Repetir o teste em hora de pico. Registe o débito, perda de pacotes, latência, qualidade do sinal, comportamento de roaming e atribuição de políticas sob carga. Repita após o failover em vez de assumir que os resultados do funcionamento normal ainda se aplicam.
As orientações de segurança da Wi-Fi Alliance cobrem a vertente de segurança da implementação. A configuração de segurança não substitui um levantamento de RF nem uma especificação de aceitação específica para a propriedade, e o tráfego com separação de identidades continua a partilhar o tempo de antena de rádio, pelo que a reutilização de canais e o planeamento da potência de transmissão continuam a fazer parte do trabalho.
Metas de aceitação em horas de ponta
Comece com estes valores de planeamento típicos e, em seguida, ajuste-os para corresponder às aplicações e ao contrato de serviço do edifício.
| Métrica | Meta típica | Por que é importante |
|---|---|---|
| Intensidade do sinal | −67 dBm ou superior no ponto de pior cobertura de cada unidade | Streaming e chamadas fiáveis sem retransmissões |
| SNR | Cerca de 25 dB ou superior sob carga | Sinal limpo apesar de interferências |
| Perda de pacotes | Até cerca de 1% para voz e vídeo | As chamadas e o vídeo mantêm-se estáveis |
| Latência | Abaixo de aproximadamente 50 ms para um ponto de teste designado | Aplicações e dispositivos remotos com boa resposta |
| Débito (Throughput) | Pelo menos cerca de 70% da velocidade contratada nos espaços comuns em horas de pico | Expõe a saturação em divisões partilhadas |
Torne o teste de aceitação reproduzível
Registe o modelo do cliente, o local de teste, o dispositivo final, a carga de tráfego e se a latência é medida localmente ou através da internet. Sem esses detalhes, capturas de ecrã de testes de velocidade concorrentes não resolverão uma disputa.
A maioria do material sobre redes residenciais fica aquém deste âmbito. Um recurso focado em habitações individuais, como o guia de redes da Edinhart Realty and Property Management, aborda a perspetiva de uma única habitação, enquanto uma lista detalhada de verificação para conceção de redes WiFi responde com maior precisão às questões ao nível da propriedade exigidas numa especificação de aceitação.
Considere o vídeo abaixo como uma referência visual durante o planeamento; a especificação de aceitação é o documento de teste escrito.
Condição de aprovação: Aceite a rede quando a unidade ocupada com pior sinal passar no teste acordado para a hora de ponta. Uma média saudável do edifício pode esconder um apartamento de canto sem cobertura.
Três cenários residenciais analisados
Build-to-rent com controlos de unidades vagas
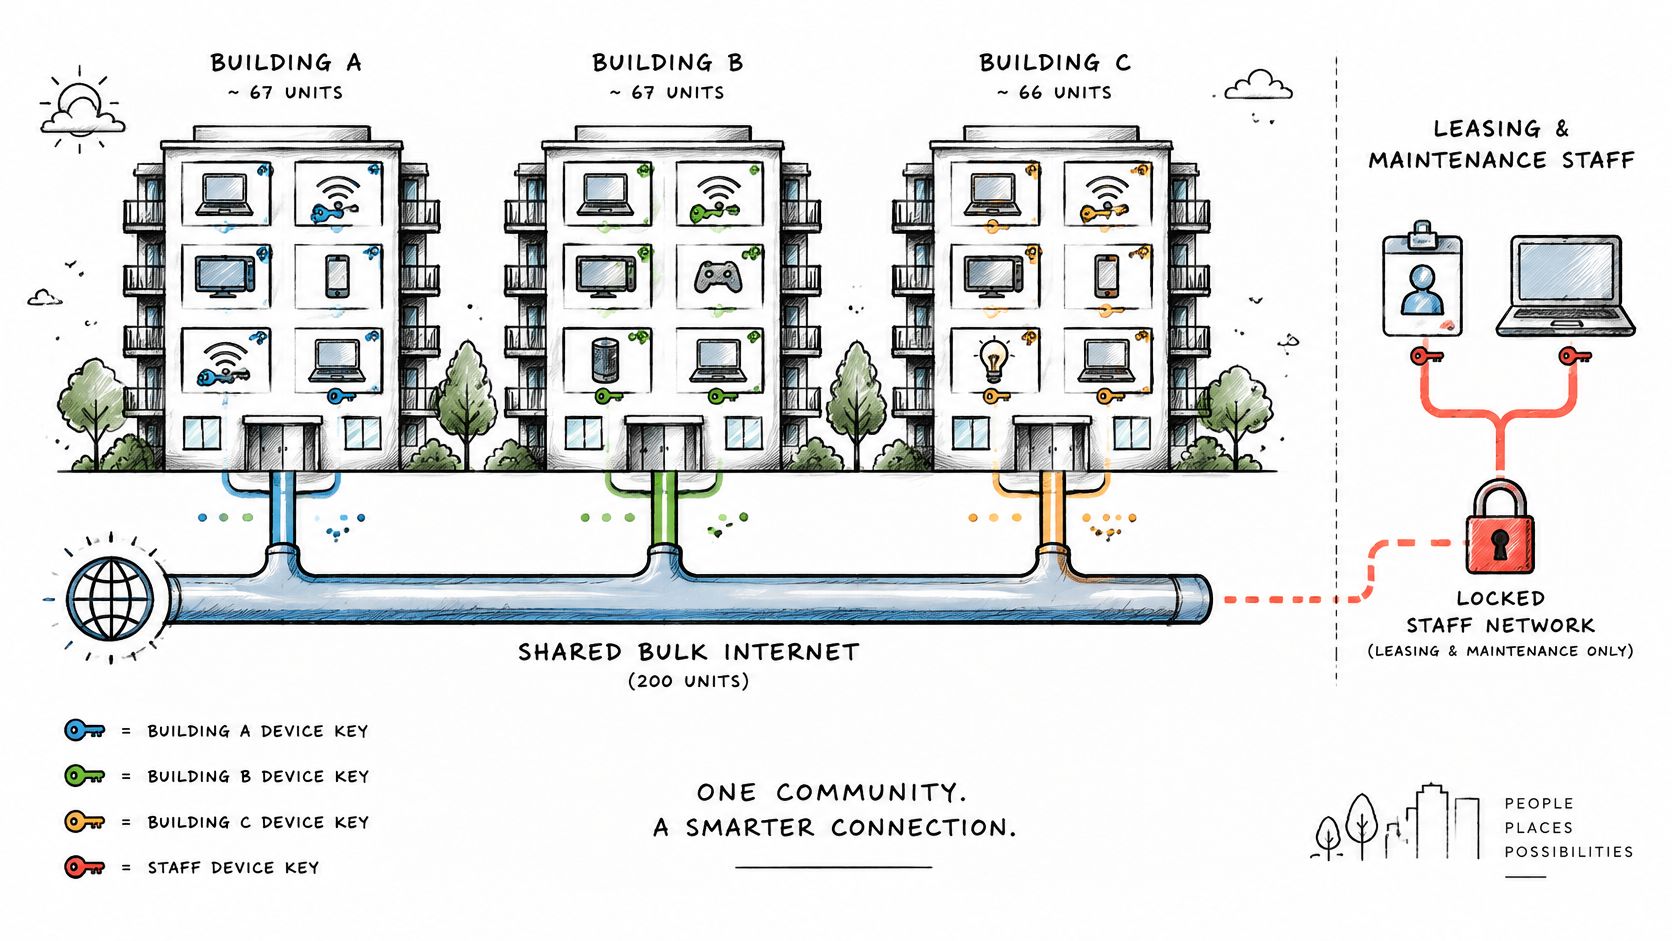
Considere uma comunidade build-to-rent onde a internet está incluída na renda. O problema operacional imediato é manter as fechaduras e termóstatos da propriedade ligados durante a desocupação sem deixar o antigo residente autorizado.
Utilize a faturação global para o serviço de residentes, acesso seguro para as equipas de comercialização e manutenção, e credenciais de dispositivos geridas de forma independente para os controlos do edifício. Trate a desocupação como uma alteração nos direitos do residente, não como um encerramento dos sistemas operacionais do apartamento.
Sem essa distinção, as equipas perdem o controlo remoto durante a rotatividade de inquilinos ou mantêm o acesso de um inquilino de saída para evitar desligar o equipamento. Nenhuma das opções é um procedimento de manutenção aceitável.
Uma infraestrutura física partilhada pode suportar estas responsabilidades distintas em toda a comunidade.
Co-living com saídas frequentes
No co-living, o problema é a rotatividade de membros e não um agregado familiar fixo. Associe a validade da credencial do membro à reserva e garanta que o checkout termina o acesso automaticamente.
Uma impressora partilhada ou um ecrã de lounge pode permanecer disponível através de uma política de gateway estritamente definida. Os portáteis, dispositivos de armazenamento e destinos de transmissão privados dos membros não devem tornar-se recursos comunitários só porque todos partilham uma cozinha.
O tratamento de exceções útil inclui:
- Extensões de reservas: Atualize a expiração sem emitir uma palavra-passe para todo o edifício.
- Saídas antecipadas: Revogue o membro de saída sem perturbar os colegas de quarto.
- Acesso a ecrãs partilhados: Permita o serviço pretendido sem abrir segmentos privados de membros.
Se ignorar este modelo, um membro que já saiu pode manter uma credencial válida muito após o checkout. Os funcionários ficam assim sem uma forma simples de remover essa pessoa sem perturbar os atuais ocupantes.
Apartamentos mobilados com contas corporativas
Os visitantes de curta duração podem ligar-se através de um Captive Portal com consentimento registado e entrar num segmento de convidados isolado. As contas empresariais precisam de um modelo de autorização diferente: a equipa da empresa pode necessitar de uma rede empresarial nos apartamentos atribuídos a essa conta.
Mantenha essa atribuição associada à alocação corporativa, e não apenas ao número do apartamento. A reatribuição de um apartamento deve remover o acesso da empresa anterior antes do início da reserva seguinte.
Caso contrário, um dispositivo de convidado pode aceder aos ficheiros expostos de um vizinho, ou um antigo ocupante empresarial pode permanecer no segmento da empresa. A habitação social, residências universitárias e habitação militar seguem o mesmo padrão de identidade e ciclo de vida, com condições de financiamento e estruturas de custos integradas no suporte do serviço.
Operações e prontidão para a entrada de residentes
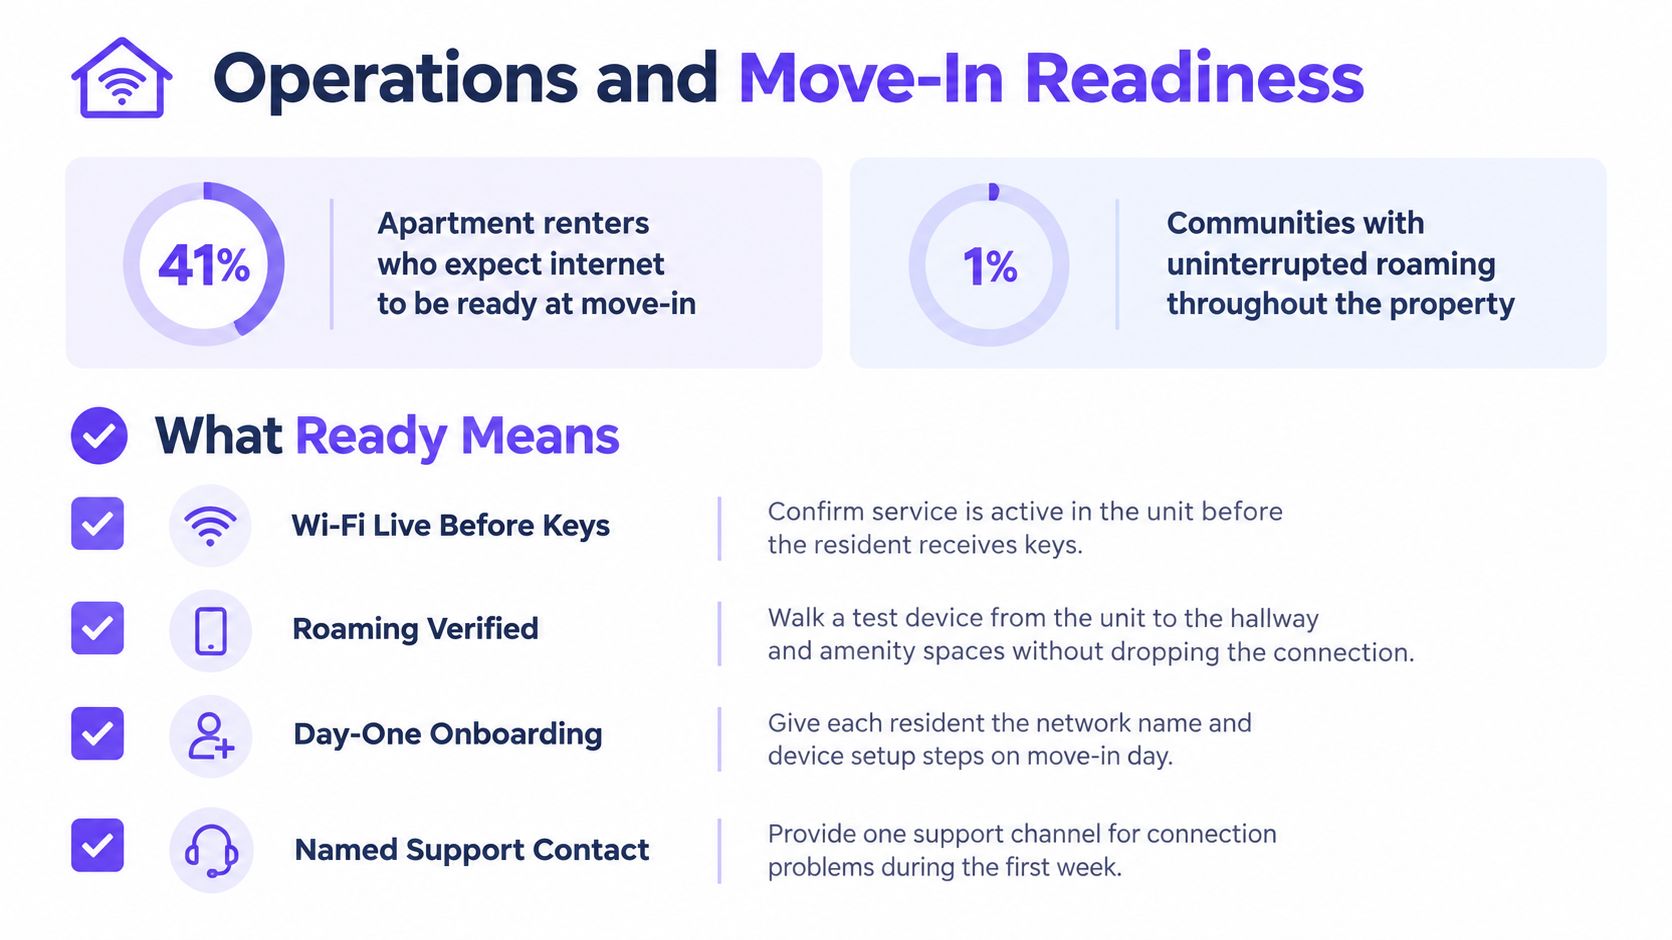
41% dos inquilinos de apartamentos esperam que a internet esteja pronta a usar no momento da mudança, de acordo com os resultados da Parks Associates divulgados pelo Mecklenburg Times. Um circuito ativado por si só não satisfaz essa expectativa. Os residentes avaliam a prontidão pelo facto de o seu telemóvel, portátil e TV se ligarem e continuarem a funcionar em todas as divisões da casa.
A prontidão é o resultado de uma verificação presencial, pelo que deve validá-la da mesma forma que um residente a experiencia.
Torne a prontidão num resultado observável
- Autenticação de residentes bem-sucedida: Teste as credenciais emitidas através do percurso real de integração, incluindo num dispositivo sem um navegador web acessível.
- A cobertura nas áreas comuns funciona: Verifique o serviço onde os residentes se sentam, praticam exercício ou trabalham, e não apenas à entrada.
- Identidades operacionais ativas: Confirme que a equipa e os dispositivos do edifício utilizam as credenciais atribuídas em vez de recorrerem à ligação de um residente.
- O roaming preserva o serviço: Percorra o trajeto previsto para o residente com um dispositivo de teste enquanto executa uma aplicação.
- O escalonamento tem um responsável: Forneça aos residentes um canal de suporte dedicado e à equipa um fluxo documentado para contactar o operador de rede.
No momento da rotação, revogue as chaves de dispositivo do residente de saída no dia da mudança, emita as credenciais do novo inquilino para a entrada e verifique a atribuição de VLAN resultante. Utilize um fluxo de trabalho de credenciais de entrada e saída documentado para que o administrador não fique dependente de um lembrete escrito à mão.
Mantenha uma fila de exceções para partidas atrasadas e registos de ocupação contestados. A automatização precisa de uma sobreposição controlada em vez de uma exceção de acesso indefinida, por isso defina a expiração antes de a conceder e mantenha um registo de auditoria. Uma sobreposição sem limite temporal é uma credencial não gerida.
Reduzir o ruído administrativo
Cada SSID adicional acrescenta tráfego de beacon aos emissores que o transmitem, e de oito a dez nomes de rede podem consumir 15 a 25% do tempo de emissão do canal apenas em beacons. A consolidação em três pontos de entrada recupera esse tempo de emissão. Também reduz o raio de impacto: numa rede que cobre todos os corredores e pisos de comodidades, um dispositivo mal configurado ou comprometido com uma palavra-passe partilhada pode alcançar todos os locais onde o SSID chega. Chaves individuais por trás de poucos SSIDs mantêm um único dispositivo problemático dentro do seu próprio segmento.
Mantenha uma ficha de configuração do residente concisa com o nome da rede, o itinerário de recuperação de credenciais, o processo de adição de dispositivos e o contacto de suporte. Inclua instruções para televisões e consolas, pois um teste de integração apenas com portáteis ignora problemas domésticos comuns.
Para o suporte aos residentes, encaminhe a comunicação inicial para o imóvel e o escalamento técnico para a operadora de rede. Defina prazos de confirmação, escalamento e atualização no contrato, e distinga uma resposta prometida de uma reparação prometida. Os residentes não devem ter de determinar se a falha pertence ao ISP, ao operador de rede sem fios ou ao edifício antes de alguém aceitar o pedido de suporte.
Confirme o modelo do seu edifício antes de construir
Para uma nova construção com internet em lote (bulk internet), aproveite a fase de construção para estabelecer a propriedade da cablagem, o acesso aos equipamentos e a responsabilidade operacional. Escolha a faturação em lote de forma deliberada, utilize as três categorias de acesso, atribua credenciais individuais aos dispositivos do edifício e utilize certificados para dispositivos geridos dos funcionários.
Para um edifício mais antigo sem infraestrutura partilhada, comece com conetividade segura para os funcionários e acesso controlado para os sistemas da propriedade. Inspecione a cablagem e os switches existentes antes de se comprometer com um serviço para todos os residentes e escolha o modelo de faturação dos residentes apenas após ser definido o responsável pelo suporte.
Para uma propriedade de rendimentos mistos ou focada em comodidades, um serviço base com um escalão opcional mais rápido pode adequar-se ao modelo operacional. Mantenha o isolamento, a validade das credenciais e as proteções de privacidade idênticos em todos os escalões; pagar menos não deve significar uma separação mais fraca.
Coloque as decisões no papel
- Mapear classes de dispositivos: Mostre a rede de entrada e o destino restrito para cada categoria de residente, funcionário, convidado e sistema do edifício.
- Nomear responsáveis pela transição: Atribua a responsabilidade pelo onboarding, faturação, falhas físicas e escalamento técnico.
- Exigir provas de aceitação: Conclua os testes de horas de ponta e de falhas antes de os residentes dependerem do serviço.
O Purple Access executa em pontos de acesso que já possui e suporta implementações multifamiliares, build-to-rent e co-living. O nosso planeador mapeia SSIDs existentes em três redes, utilizando identidades individuais e chaves por dispositivo em vez de uma palavra-passe partilhada para toda a propriedade.
Antes de assinar um contrato de serviço, exija o diagrama de três redes e o procedimento de revogação como entregáveis. Peça ao operador para demonstrar como um dispositivo comprometido perde o acesso enquanto os residentes não relacionados e os controlos do edifício permanecem ligados.
O Purple Access fornece WiFi aberto, seguro e xPSK para convidados, funcionários, residentes e dispositivos nos pontos de acesso de que é proprietário. Visite o Purple Access para mapear as ligações existentes do seu edifício em três redes e planear como o acesso individual será emitido, isolado e revogado.