
什么是 Passpoint?为您详解安全自动 WiFi
Published

Passpoint 是基于 Hotspot 2.0 的 WiFi Alliance 认证。当设备持有有效凭据时,它可以自动加入参与网络,而无需选择 SSID 并输入密码。
如果手机可以在移动基站之间漫游而无需您每次都登录,为什么 WiFi 仍要求再次光顾的访客查找网络名称、等待网页加载并重新验证身份?这种差距通常被视为正常现象。但这并非技术限制。当网络接入是围绕共享密码或 Portal 门户页面而非设备已携带的身份凭证构建时,就会发生这种情况。
目录
- Passpoint 概述及其安全性高于开放式热点的原因
- Passpoint 如何在无需密码提示的情况下进行连接
- 设备如何获取 Passpoint 配置文件
- Passpoint、强制门户与 OpenRoaming 的比较
- Passpoint 的部署位置及其不具备的功能
- 评估 Passpoint 是否适合您的网络
什么是 Passpoint 以及为何它比开放式热点更安全
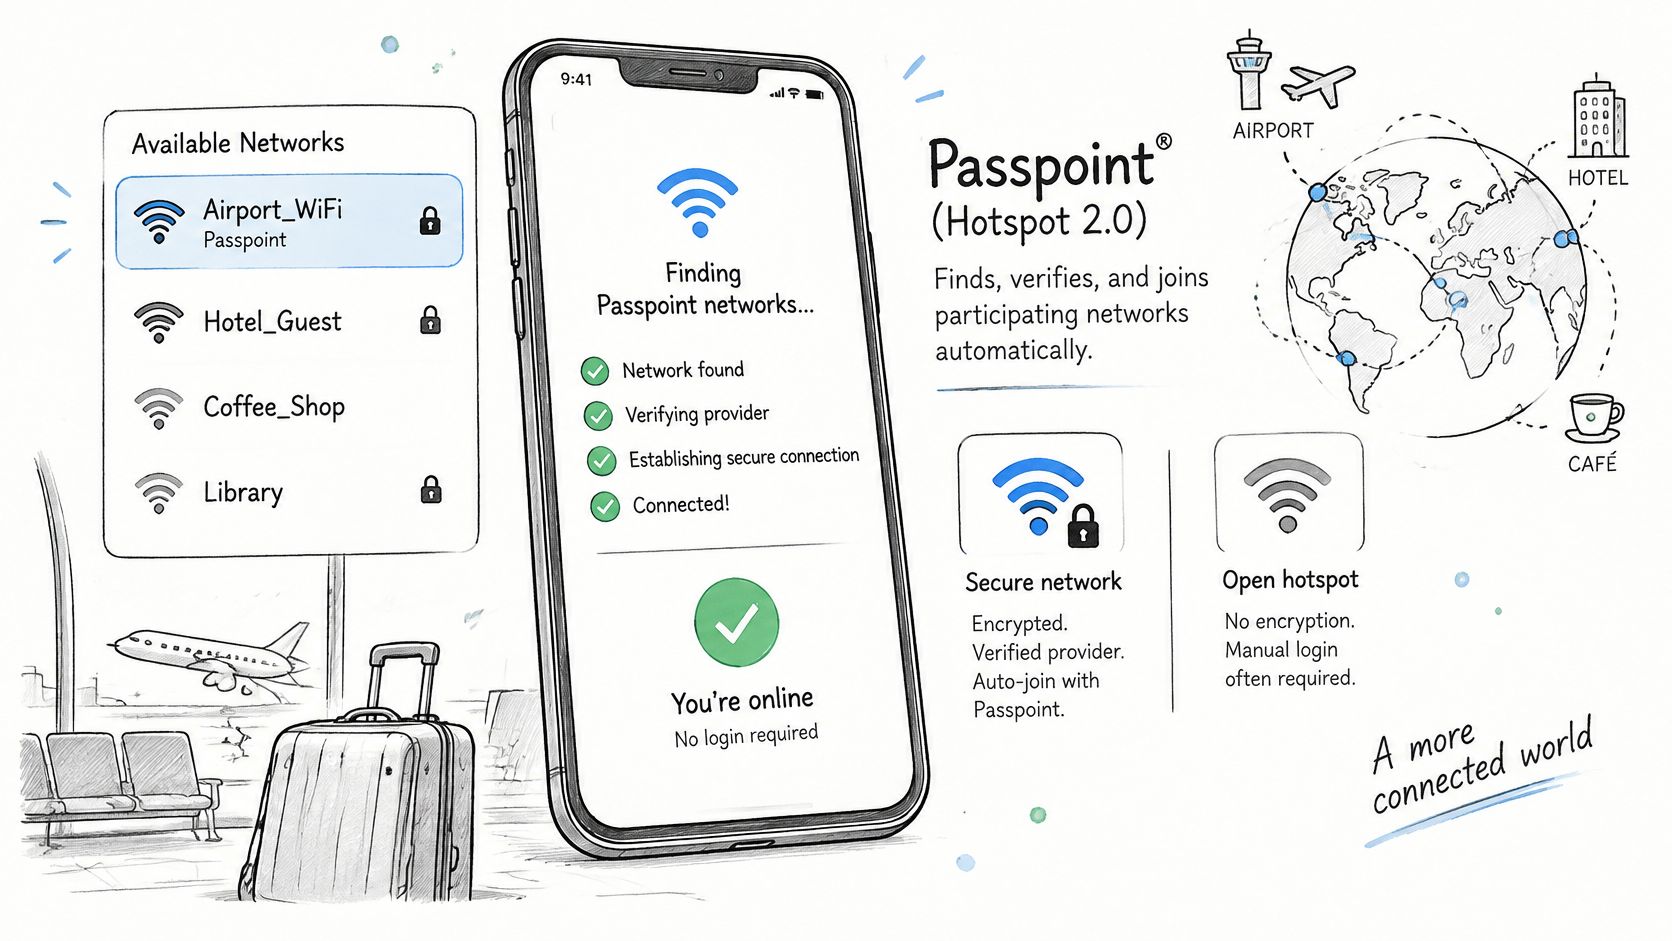
Passpoint(也称为 Hotspot 2.0)是一项 WiFi Alliance 认证计划,允许持有有效凭据的设备在发现参与网络时自动进行识别、验证并加入。根据 WiFi Alliance Passpoint 技术概述,它使用 IEEE 802.11u 进行关联前发现,使用 IEEE 802.1X 进行身份验证,并使用 WPA2-Enterprise 或 WPA3-Enterprise 实现加密接入。
Passpoint 是基于 Hotspot 2.0 的 Wi-Fi Alliance 认证。它在连接前使用 802.11u 发现网络,使用 802.1X 验证身份,并使用 WPA2-Enterprise 或 WPA3-Enterprise 加密链路。
可以将其想象为在合作场所通用的会员卡。您只需注册一次,卡片就会保留在您的钱包中,每个场所的工作人员都会检查卡片,而不是要求您签署访客记录簿。开放式热点的工作方式则恰恰相反。您需要寻找正确的入口,重新输入大家共享的密码,并在下次光顾时重复此过程。
标准的由来
WiFi 联盟于 2012 年推出了 Release 1,最初针对安全热点接入和跨提供商漫游,随后于 2014 年推出了 Release 2,支持在线注册并支持注册非 SIM 卡设备。这段历史之所以重要,是因为 Passpoint 的设计初衷并非为了提供一个更美观的登录页面。它的设计旨在推动公共 WiFi 迈向基于凭证的漫游。
为何安全模型更强大
开放的 Captive Portal 网络在 WiFi 层通常没有针对每台设备的凭据。Portal 可能会在关联后收集电子邮箱地址或凭证,但这并不能以同样的方式证明每台设备的身份,而且它本身也不会对无线链路进行加密。通过认证的 Passpoint 使用 802.1X 和 EAP 代替共享密钥,因此网络会检查与设备、用户、SIM 卡或提供商绑定的凭据。
Wi-Fi Alliance Passpoint 安全指南 指出,Passpoint 需要受保护的管理帧,这有助于防止管理帧欺骗以及某些解除身份验证或冒充攻击。该指南还将 2 层流量检测、代理 ARP、组播到单播转换以及组密钥随机化确定为可以减少公共热点上客户端之间暴露的机制。
凭证的选择依然会影响最终效果。EAP-TLS 可以为每台设备颁发证书,提供双向身份验证,并允许有针对性地撤销权限。基于 SIM 卡的 EAP 将接入权限与移动运营商凭证绑定。因此,安全性取决于凭证类型和后端设计,并且热点与提供商核心网之间的回传网络仍需要保护。
这也是需要牢记的局限性。丢失且未受保护的设备可能仍包含有效的配置文件,而脆弱的后端策略会使强身份验证形同虚设。自动接入改善了 WiFi 层,但它并不能替代良好的设备控制或网络设计。解决日常性能问题的场所仍然需要做好基础工作,这篇关于如何 改善视频会议的 WiFi 指南是一个有用的提醒,即身份验证、覆盖范围和带宽各自解决的是不同的问题。
Passpoint 如何在无需密码提示的情况下进行连接
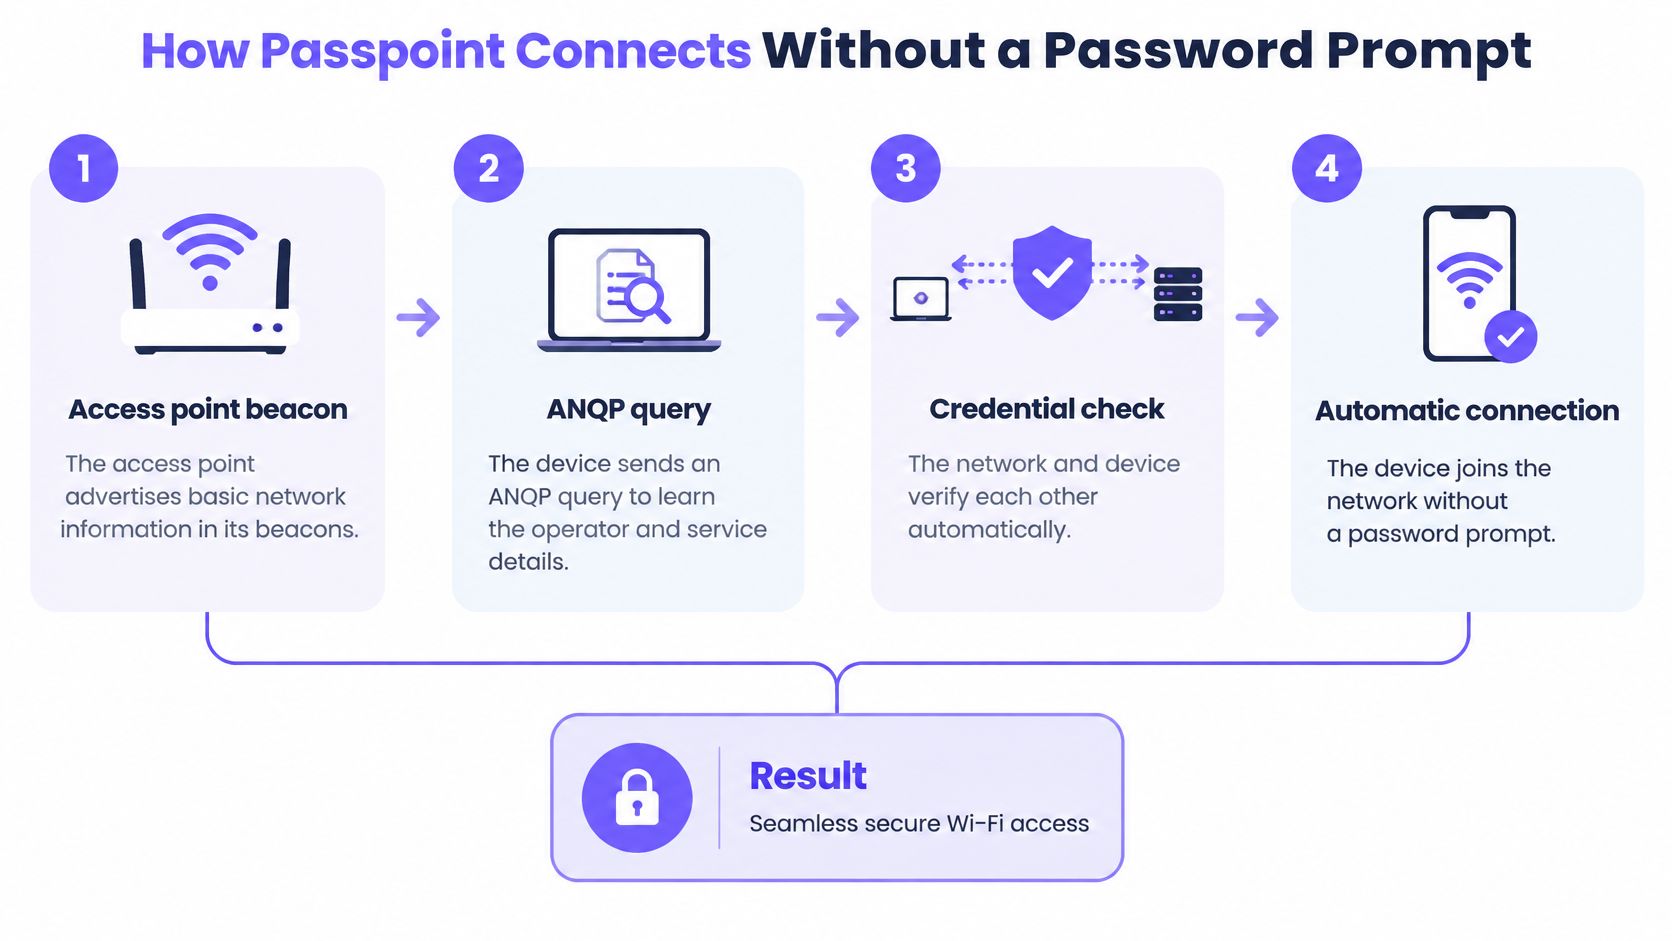
连接过程感觉是瞬间完成的,因为大部分工作都在关联之前完成了。您的设备会询问网络是什么,检查是否已信任该提供商,然后才进行加入和身份验证。
下图分为四个阶段概括了相同的流程。
按顺序排列的六个步骤
- 接入点信标:接入点在其信标中广播基本网络信息。这会在兼容设备决定加入之前告知其有更多详细信息可用。
- ANQP 查询:设备发送接入网络查询协议(ANQP)查询,以了解运营商身份、连接类型、漫游合作伙伴及支持的服务。Cisco在其 Hotspot 2.0 技术说明 中将 ANQP 描述为网络能力的查询和响应机制。
- 配置文件比对:设备将这些响应与其已持有的预配订阅或凭据配置文件进行比对。这可以防止设备试错加入其无权使用的网络。
- 网络选择:如果匹配成功,它会选择一个符合条件的网络,无需您手动选择 SSID。如果不匹配,则不会创建接入。
- EAP 身份验证:它运行企业 EAP 方法,最常见的是带有设备证书的 EAP-TLS,或带有隧道凭据的 EAP-TTLS。如果您正在权衡证书身份验证与基于密码的方法,这份 EAP-TLS 与 PEAP 身份验证方法 对比说明了实际的使用利弊。
- AAA 和 RADIUS 决策:接入网络将请求传递给归属 AAA 或 RADIUS 服务。该服务决定是否允许该设备接入以及为其应用何种策略。
步骤之间的划分是读者经常忽略的地方。ANQP 处理发现。AAA 处理授权。 ANQP 不授予访问权限,RADIUS 也不会在附近的网络中进行选择。两者各解决一半的问题。
下面的短视频直观地展示了连接流程;如果您觉得信标、查询和认证听起来仍像是在同一时刻发生的事件,此视频将有所帮助。
常见误区:没有有效配置文件,即使接入点支持,设备也无法使用 Passpoint。它会退回到普通的 WiFi 并要求提供凭据、门户登录或共享密码。
您无需抓包即可验证结果。在设备 WiFi 设置中查找已保存的提供商配置文件,然后离开并返回。正常的 Passpoint 连接会重新连接,而不会先弹出 Portal 认证页面。
设备如何获取 Passpoint 配置文件
自动加入始于一次性配置步骤。设备需要先获取配置文件或身份,然后才能识别参与的网络,比较该网络广播的内容并提供正确的凭据。
该配置文件是整个关键系统输入。没有它,设备就没有任何可匹配的内容,没有可选择的受信任提供商,也没有可发送的凭据。有了它,在以后的访问中就可以重复使用相同的注册,而无需在登录页面重新开始。
配置途径对比
| 途径 | 凭据 | 适用场景 |
|---|---|---|
| 在线注册 | 注册期间在设备上创建的账户 | 无 SIM 卡的设备,Release 2 初始引导入网 |
| 基于 SIM 卡的 EAP | 移动运营商 SIM 卡凭据 | 运营商数据分流 |
| EAP-TLS 证书 | 提供商颁发的设备证书 | 支持针对性撤销的企业身份识别 |
| OpenRoaming 身份 | 来自参与项目的身份提供商的身份信息 | 跨参与网络的漫游 |
| 手动提供商配置文件 | 设备上预配的配置文件 | 由 IT 部门直接安装配置文件托管设备队列和提供商引导入网 |
在线注册最初对用户的要求最高,但它填补了一个重要空白。它允许没有 SIM 卡的设备进行自我注册,因此笔记本电脑或平板电脑不会仅因没有移动通信套餐而被排除在外。完成首次注册后,后续连接不再需要重新走注册流程。
基于 SIM 的 EAP 将身份验证工作移至别处。手机中已存在移动运营商凭据,这适合运营商分流场景,即服务提供商希望合规手机切入 WiFi 而无需分发密码。场所端仍需要匹配的漫游协议和后端路由。
EAP-TLS 证书适用于直接管理设备的组织。提供商向设备颁发证书,双向身份验证会检查连接双方,如果设备丢失或停用,IT 部门可以吊销该特定证书。对于个人和工作混合使用的设备,我们关于 针对场所网络的 BYOD 注册指南 展示了不同的注册选择会如何影响支持与控制。
OpenRoaming 身份来自参与其中的身份提供商。用户在该提供商处注册一次,接受该身份的网络即可在设备到达时对其进行身份验证。手动设置的提供商配置文件在较小规模上遵循相同的逻辑,由提供商或 IT 团队将配置下发到设备上。
在使用配置文件前需要检查的事项
设备和操作系统支持情况有所不同,因此在规划部署之前,请先在用户实际携带的手机、笔记本电脑和平板电脑上确认支持情况。如果员工使用较旧的手机,请勿仅在新的旗舰手机上进行测试。
您还可以检查配置是否生效。配置文件应出现在 WiFi 设置中,并且设备应在没有 Portal 门户页面的情况下重新连接。身份验证完成后,RADIUS 授权属性 可以将访客、员工和受管设备划分到不同的网络段中,因此您选择的路径不仅会影响接入,还会影响设备最终落入的网络区域。
Passpoint、Captive Portal 和 OpenRoaming 对比
先查看并排对比图,然后使用下面的说明对其进行解读。
| 对比维度 | Passpoint | 强制门户 | OpenRoaming |
|---|---|---|---|
| 设备连接方式 | 根据广播的网络信息自动选择 | 手动选择网络,然后弹出 Web 页面 | 通过启用了 OpenRoaming 的 Passpoint 配置文件自动连接 |
| 每次访问是否需要登录 | 否(存在有效凭据时) | 是,每次都会显示门户页面 | 否,配置文件会自动重新连接 |
| 所用凭据 | 证书、SIM 凭据或预置的配置文件 | 访客信息、上网券、社交账号登录或短信验证码 | 来自参与身份提供者的身份认证 |
| 加密方式 | WPA2-Enterprise 或结合 802.1X 的 WPA3-Enterprise | 通常为开放网络或共享密钥,具体取决于场所 | 继承来自 Passpoint 的 WPA2-Enterprise 或 WPA3-Enterprise |
| 标准基础 | IEEE 802.11u、IEEE 802.1X、Hotspot 2.0 | 厂商特定的 Web 认证 | 基于 Passpoint 构建,由无线宽带联盟(WBA)管理 |
| 典型应用场景 | 运营商、机场、大型场馆 | 咖啡馆、酒店及大多数公共 WiFi | 已注册用户在参与网络间的漫游 |
如何理解这些差异
- 强制门户:用户需手动加入网络,且每次访问时网页都会拦截用户,要求收集详细信息、输入兑换码或接受条款。
- Passpoint:只要存在配置文件,设备即可使用企业级身份验证和加密技术自动连接。
- OpenRoaming:这是构建在 Passpoint 之上的身份标识框架,可扩展参与网络所接受的凭据范围。我们关于 针对场所的 OpenRoaming WiFi 的说明指南详细介绍了该联合机制在实践中是如何工作的。
这些选项之间是互补而非竞争关系。例如,酒店可以为没有配置文件的首次入住客人提供 Portal 门户,随后提供配置文件注册,以便该客人明天能够自动重新连接。如果 SIM 凭据和漫游协议已经匹配,运营商客户则可以完全跳过门户。
采用趋势正朝着这种联合模型发展。Telecoms.com 报道的 Wireless Broadband Alliance 调查 发现,在 2024 年,在全球受访的 180 名 WiFi 行业高管中,有 81% 表示他们计划在 2025 年或 2026 年部署 OpenRoaming。请将此视为采用信号,而非每个场所现在都应加入联合组织的证据。
到达测试:如果每次访问都出现登录页面,则说明您使用的是门户。如果设备使用注册的配置文件静默连接,则说明您使用的是 Passpoint,其背后可能集成了 OpenRoaming。
这个简单的测试可以避免在与供应商沟通时产生许多困惑。不仅要询问体验是否流畅,还要询问设备提供了什么凭据。记住的共享密码也可以自动重新连接,但它并不是基于身份的访问控制。
Passpoint 的部署位置及其不支持的功能
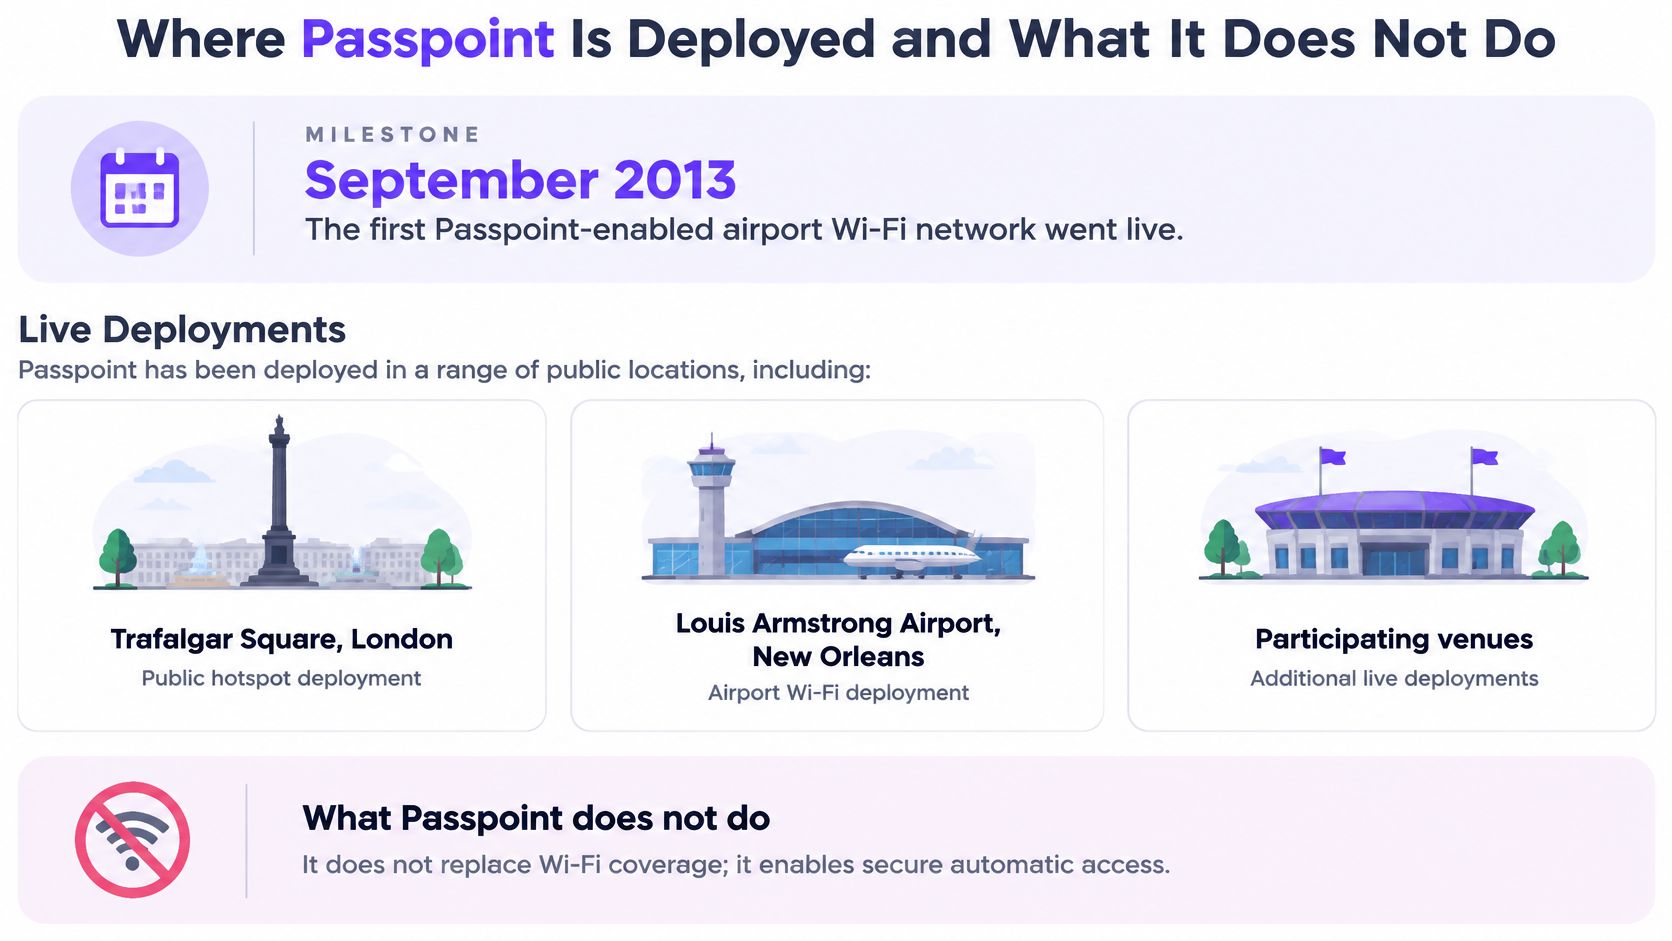
Passpoint 很早就走出了实验室。Wi-Fi Alliance 部署公告 报告称,首个启用 Passpoint 的机场 WiFi 网络于 2013 年 9 月部署,随后实施的项目包括伦敦特拉法加广场、新奥尔良路易斯·阿姆斯特朗机场和加利福尼亚州约翰·韦恩机场。
在 Wi-Fi Alliance 开展的一项与早期 Passpoint 计划相关的调查中,84% 的受访者对自动热点发现和身份验证表示感兴趣。在该早期阶段,Alliance 报告了约 75 款 Passpoint 客户端设备。随后,它将 Passpoint 描述为已在大多数移动设备中启用,并报告了一项覆盖中国餐厅、咖啡馆、超市和购物中心等 13,000 个场所的部署。
假设旅客在出行前安装了一个符合条件的配置文件。抵达后,同一部手机可以加入机场网络,随后加入路边的咖啡馆网络,在这两处停靠点都不需要登录页面。手机并不是在记忆两个 SSID 密码。它是在将每个广播的网络与配置文件中的身份和漫游信息进行匹配。
需要纠正的四个误区
- Passpoint 不等于 OpenRoaming:OpenRoaming 是构建在 Passpoint 之上的身份标识框架。Passpoint 可以在单个提供商的设施范围内独立运行,无需依赖更广泛的联合机制。
- 无法凭空直接运行:实现自动连接前必须存在已配置的配置文件。仅靠接入点(AP)端的支持是不够的。
- 并非所有手机都支持:设备和操作系统的支持情况各不相同。请核对您预期的员工及访客设备,并为其余设备保留备用方案。
- 并不能使网络做到绝对安全:它无法保护已被盗的设备、无法修复脆弱的后端策略,也无法弥补身份验证后网络切片或隔离做的不足。
Passpoint 可以验证身份并加密接入。它并不能取代每一个 Captive Portal,也不能修复薄弱的网络设计,更无法保障丢失设备的安全。
最后一点对采购决策至关重要。单次访客居多的咖啡馆可能仍需要简单直接的门户,而拥有回头客和运营商合作伙伴的机场则能从自动漫游中获益更多。正确的解决方案取决于谁会再次光临、他们持有何种身份以及后端能够执行何种策略。
当您听到宽泛的宣传时,请使用一条经验法则。询问它是否明确指出了凭据、加密和后端。如果无法明确说明这三者,您听到的只是营销标签,而不是安全设计。
评估 Passpoint 是否适合您的网络
在讨论产品前,请先使用是否问答测试。Passpoint 适用于以下情况:大量用户再次光临、设备支持保存配置文件、您需要基于身份的微隔离,且您的接入点支持该标准。如果大多数问题的答案为“是”,则自动接入可以在不放弃单设备控制权的前提下消除重复工作。
强制门户仍然更适合临时访客、不支持配置文件的设备以及没有身份提供商的场所。这并不是一种缺陷。对于只需要使用 10 分钟 WiFi 的单次访客来说,清晰的门户可能比他们永远不会再次使用的注册流程更为适用。
许多场所应该同时运行两者。保留针对临时访客和首次注册的门户,然后让再次光顾的宾客、员工或居民使用配置文件。决策并不是对所有人采用门户还是 Passpoint,而是哪条路线适合每个群体。
在全面推广前先在一个站点试点
先从一个站点开始,紧邻您当前运行的网络,这样在您测试时就不会打扰现有用户。Purple Access 允许客户先在单个站点上验证解决方案,方法是在该站点现有的接入点上部署开放式、安全式和 xPSK,然后在全面推广之前根据工单和审计凭据评估结果。
请根据可审查的证据评估该试点项目。跟踪连接成功率、统计技术支持工单数、审核认证日志,并在您控制的设备上测试吊销功能。如果已吊销的配置文件仍能接入,或者工作人员无法分辨认证的具体身份,请在推广到更多站点前予以解决。
您还可以参与 45 分钟的架构设计会话,由 Purple 网络工程师在您已有的接入点上,将您的 SSID 规划映射至开放、安全和 xPSK 网络中,且方案由您保留。这能为您提供一个可测试的具体设计方案,而非关于无缝接入的虚化承诺。
本周需采取的项三行动
- 确认支持情况:检查您的接入点和有代表性的用户设备上的 Passpoint 支持情况。
- 确认身份路由:决定是提供提供商配置文件、证书、基于 SIM 卡的接入还是 OpenRoaming。
- 选择一个试点场所:选择一个拥有回头用户和可衡量支持需求的场所,然后在开启任何功能之前定义成功标准。
如果回头用户在每次访问时仍需面对 Portal 或共享密码,Purple Access 可以帮助您在已有的接入点上部署开放、安全和 xPSK 网络,并在安全网络上启用 Passpoint 和 OpenRoaming。您可以从 45 分钟的设计会议开始,梳理当前的 SSID,保留该规划,并在全网推广前先在一个场所试点成果。


