
什么是 RADIUS 认证?其工作原理与应用原因
Published
RADIUS 认证使用集中式服务器来决定用户或设备是否可以加入网络,以及加入网络后可以执行哪些操作;因此,接入点会向该服务器发起询问,而不是检查自身的密码列表。但是,如果登录成功,由谁来决定该设备是访问员工系统、仅使用访客互联网接入,还是保持无限期连接?
这正是简单的密码检查说明所遗漏的部分。RADIUS 也是一个策略通道:网络设备不仅会收到是否允许连接的指令,还会收到关于如何处理该连接的说明。
目录
- RADIUS 的含义及其创建原因
- RADIUS 登录的工作原理(按步骤分步说明)
- EAP-TLS 与证书助力实现强设备身份标识
- 决定网络访问权限的 RADIUS 属性
- 常见 RADIUS 使用场景及各自决定的事项
- 需要避免的限制和误区
- 评估 RADIUS 是否适合您的网络
RADIUS 的含义及其创建原因
RADIUS 代表 远程身份验证拨号用户服务。从技术角度来看,它是一种协议 - 即交换消息的共享规则集 - 而非服务器本身。RADIUS 服务器负责实现这些规则并做出访问决策。
设想一个拥有无线接入点(AP)、办公室交换机和远程访问网关的企业组织。如果每台设备都独立维护自身的凭据,那么每当有人员入职或离职时,管理员就必须分别更新各个列表。将这些决策集中化,可以为所有设备提供一个统一的查询入口。
该问题早于企业 WiFi 出现。根据 RADIUS 历史记录,Livingston Enterprises 于 1991 年开发了该协议,以响应 Merit Network 关于控制 NSFNET(早期互联网骨干网)访问权限的要求。拨号服务器可以咨询共享认证服务器,而无需维护独立的凭据。
共享的访客列表
假设有一个拥有多个入口的场所。每个门都有一名保镖,但每名保镖都会查阅同一份宾客名单。该名单还可以区分普通入场和后台访问权限,同时场所会记录谁进出过。
RADIUS 将这些职责划分为 AAA:
- 身份验证(Authentication)确认用户或设备的身份。
- 授权(Authorization)确定其可以使用哪些服务和网络资源。
- 计费(Accounting)记录会话活动,包括连接和断开事件。
图示展示了请求访问的设备与决定是否允许访问的服务器之间的区别。
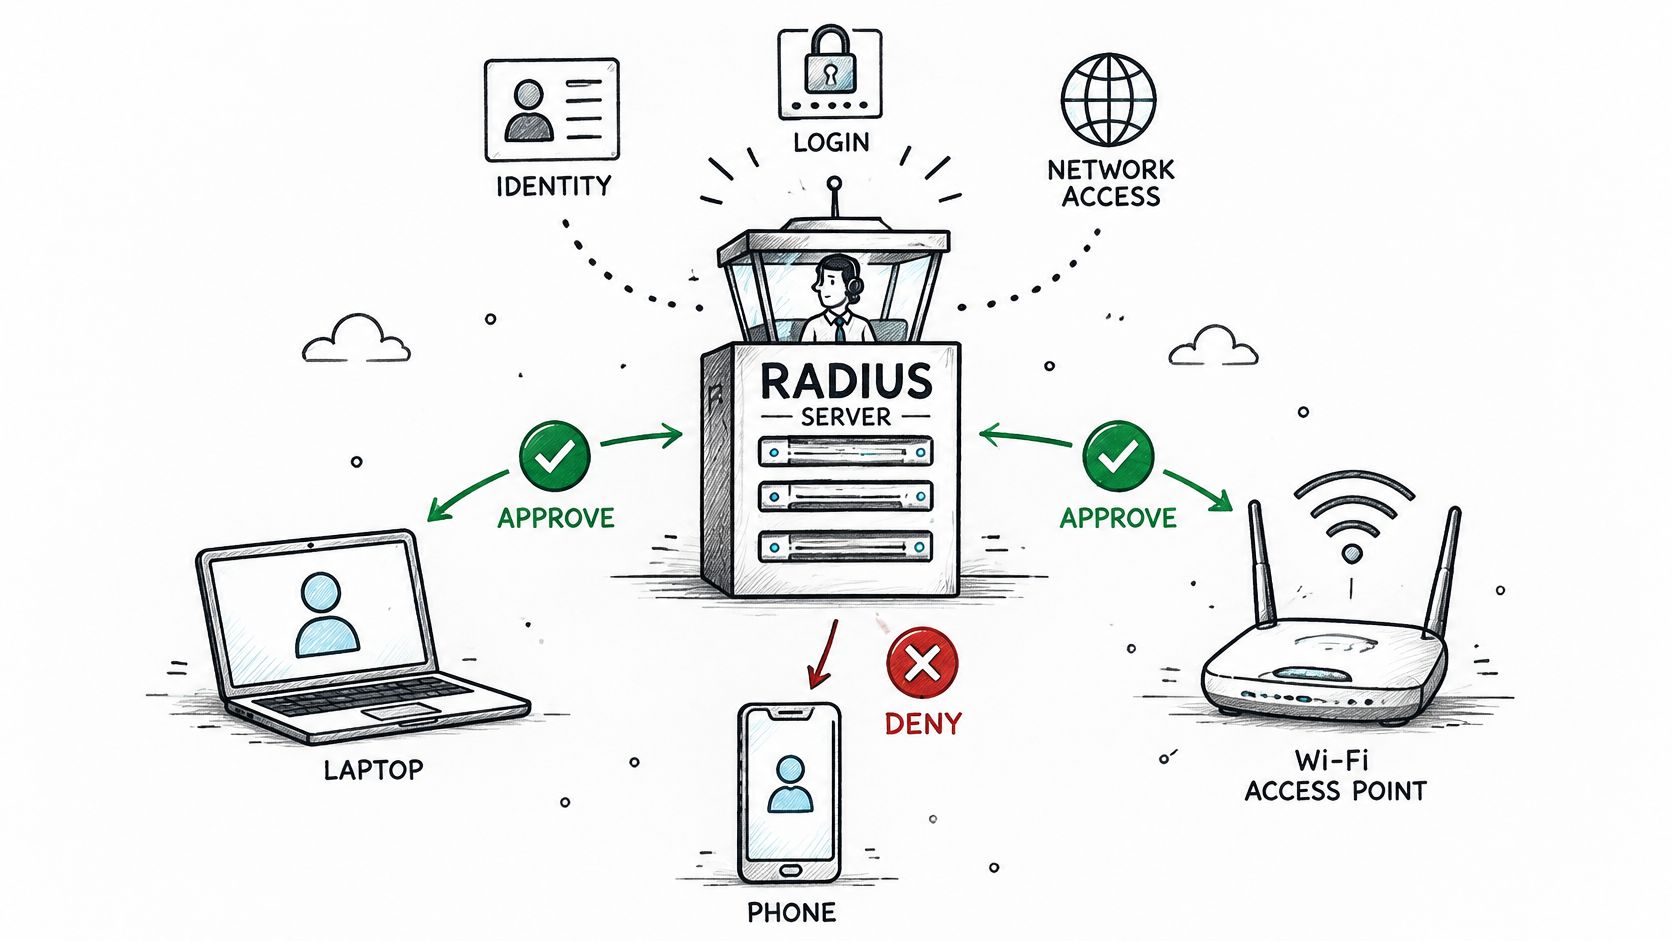
执行该结果的设备被称为网络接入服务器(即 NAS)。顾名思义,它可能是无线接入点、交换机、无线控制器或虚拟专用网络网关。
对于协调物理连接和身份控制的团队而言,Southern Tier Resources 的 宽带部署与维护 是相关的基础设施资源。请保持职责分明:安装和维护连接与定义谁可以使用连接并不是同一项任务。
RADIUS 在企业 WiFi、远程接入和有线端口安全领域仍然是奠基性的技术,因为管理员可以将身份决策与执行决策的设备分离,同时在不同厂商的设备之间使用通用协议。
RADIUS 登录工作原理逐步说明
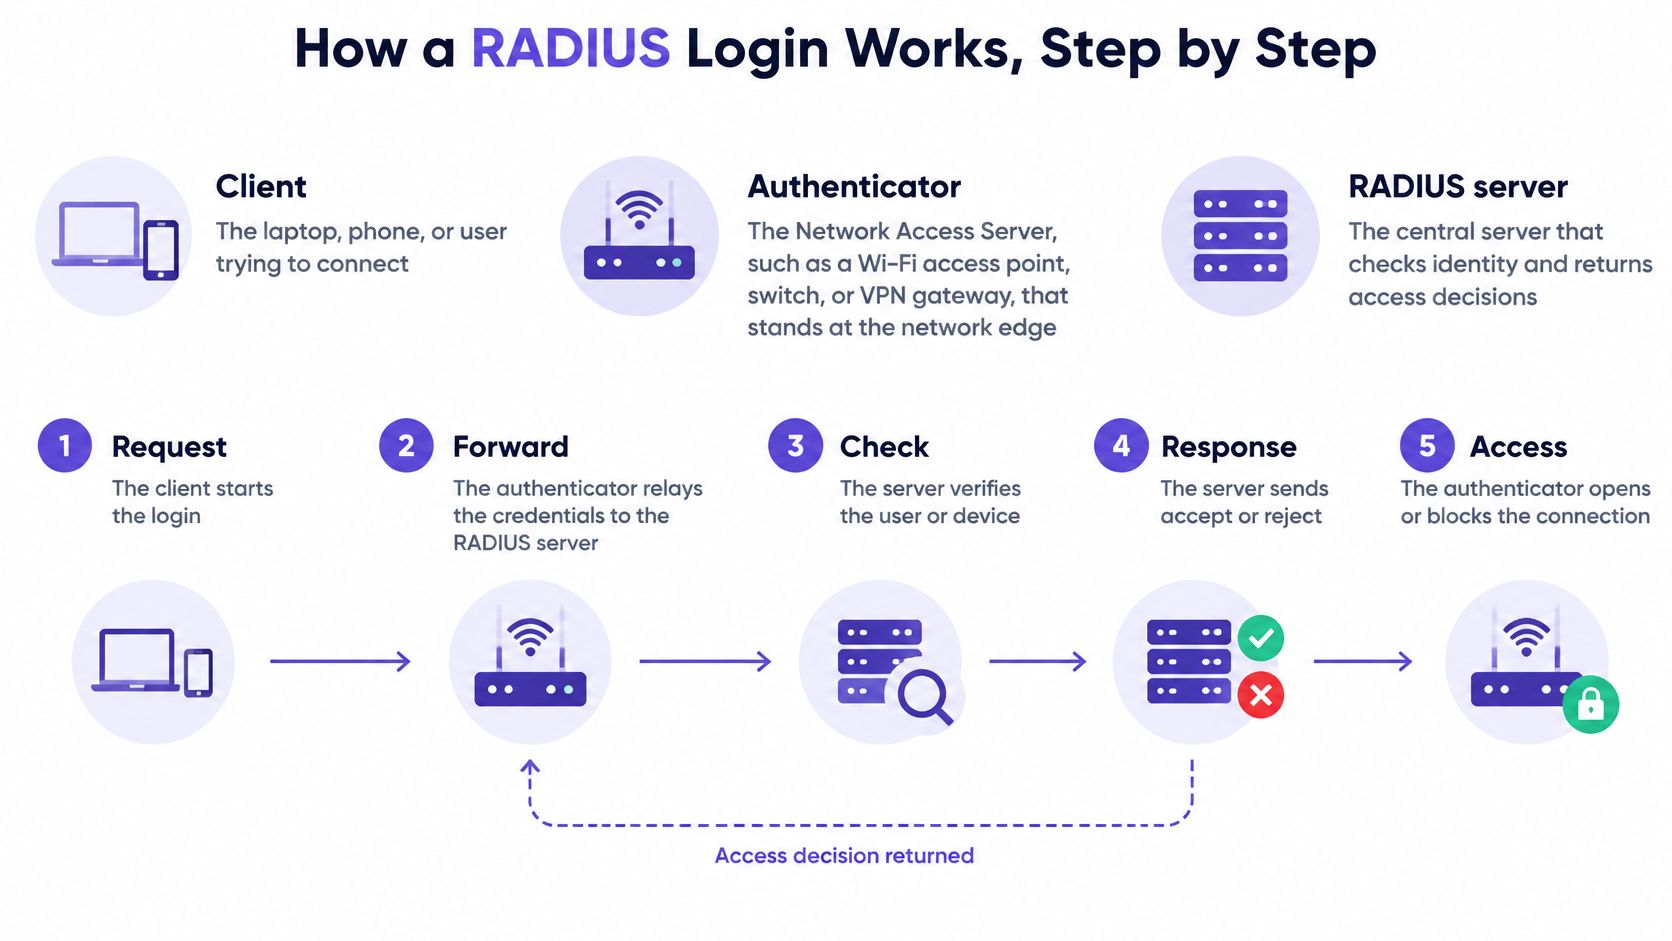
首先区分参与者:
- 端点或客户端(Endpoint or supplicant)是指请求访问权限的笔记本电脑、手机或身份验证软件。
- 身份验证器(Authenticator)是指控制网络连接的 NAS 设备。
- 身份验证服务器(Authentication server)是指用于评估身份和策略的 RADIUS 服务器。
这里有一个命名陷阱。在协议文档中,RADIUS 客户端通常是指 NAS,而不是员工的笔记本电脑。笔记本电脑是尝试连接的端点。
图表简要展示了这些角色。
跟踪请求和响应流程
对于传统的 UDP 部署,Wireshark RADIUS 参考指南 指出 UDP 1812 用于身份验证和授权,UDP 1813 用于计费。UDP(用户数据报协议)用于传输独立的网络消息,无需建立持久的传输连接。
终端发起访问请求。例如,笔记本电脑连接到企业 WiFi,认证器随之开始身份交换。在认证进行期间,普通网络访问仍处于受控状态。
NAS 发送 Access-Request。它将认证信息和连接上下文转发至 RADIUS 认证端点。该请求会同时识别请求访问的人员或设备以及处理连接的网络设备。
服务器核验凭证。根据认证方法的不同,服务器可以查询目录、验证证书信任或使用令牌服务。目录是身份数据库,不一定是 RADIUS 服务器本身。
挑战继续会话。当某种方法需要时,Access-Challenge 会请求另一次认证交换。这并不自动意味着人员必须输入额外的代码。
服务器返回决策。 Access-Accept 允许访问并可包含策略字段。Access-Reject 则拒绝该尝试。
认证器强制执行响应。它打开受控连接并应用支持的指令(例如网段划分)。在此流程中,NAS 强制执行服务器的决策,而不是独立批准身份。
计费记录会话。独立的报文会报告会话开始、中间更新和停止事件。这些记录有助于管理员区分成功登录与保持活动状态的连接。
排错规则:在更改凭据之前,先找出最后一次成功的交互。请求从未到达服务器与身份被拒绝属于不同的问题。
使用 Wireshark 的 radius 显示过滤器或 NAS 身份验证日志来跟踪处理序列。将请求、响应和会话上下文进行匹配;检查 NAS 是否应用了返回的策略,而不是仅仅停留在接收 Accept 消息上。
如需查看该交互过程的直观演示,请观看附带视频。
EAP-TLS 和证书用于强设备身份验证
可扩展身份验证协议(即 EAP)是用于承载身份验证对话的框架。在企业级 WiFi 和有线 802.1X(基于端口的访问控制标准)上,身份验证器会通过 RADIUS EAP-Message 属性将该对话中继转发至服务器。
接入点不需要亲自实现每种认证方法。它的作用是中继交互并执行结果。
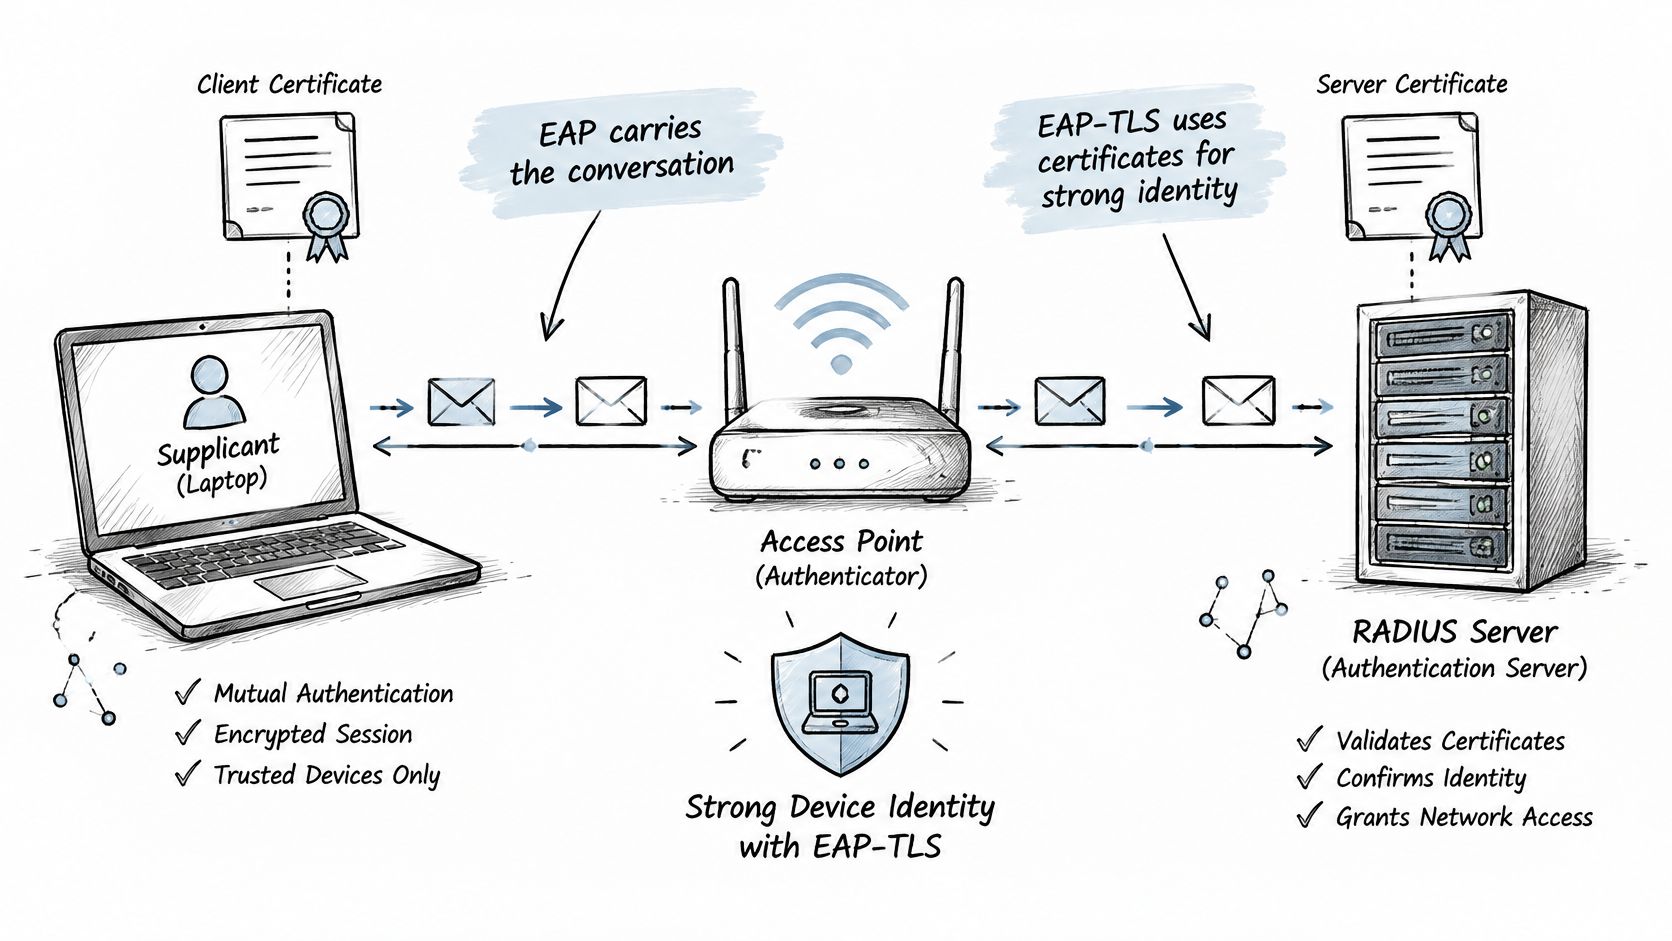
EAP-TLS 使用带有证书的传输层安全性 (TLS) 来实现双向认证。设备验证其证书私钥的所有权,同时设备也会对服务器进行验证。RFC Editor 的 EAP 规范 阐述了基于证书的认证,以及已认证的身份如何指导授权和计费。
图表展示了参与该交互过程的终节点、接入点和认证服务器。
证书需要明确所有者
证书将身份与公钥绑定在一起。对应的私钥必须受到保护;仅复制证书文件不足以冒充该设备。
与共享密码的 WiFi 不同,EAP-TLS 不需要通用的员工密码。但是,它确实需要一个托管的公钥基础设施(即 PKI)来颁发证书并维护信任关系。
将生命周期纳入部署计划:
- 自动颁发证书。结合使用移动设备管理 (MDM) 与简单证书注册协议 (SCEP) 或受支持的注册连接器。
- 将证书和网络配置文件一并安装,以便设备明确信任哪个服务器身份。
- 在到期前续订,包括长期在办公室以外场所使用的设备。
- 在设备丢失、报废或访问策略变更后吊销凭据,并确保身份验证服务检查吊销状态。
- 维护信任库,即设备上的受信任证书颁发机构列表和服务器验证设置。
对于基于密码的替代方案,请在选择入网引导方法之前对比 EAP-TLS 和 PEAP。
证书过期可能导致服务中断。证书中 使用者可选名称(Subject Alternative Name,一种身份字段)映射不正确,可能会将设备关联到错误的策略。服务器无法访问或回退机制过于宽松,可能会导致业务中断或带来未授权访问的隐患。
强大的设备身份取决于生命周期管理,而不仅仅是在配置菜单中选择 EAP-TLS。
RADIUS 决定网络访问权限的属性
VLAN放置属性展示了为何 RADIUS 不仅仅是登录检查。虚拟局域网(即 VLAN)是一种逻辑网络段:员工和访客可以使用相同的接入基础设施,同时获得不同的网络访问权限。
属性是 RADIUS 消息中带有标签的字段。它们用于承载身份验证输入、连接上下文以及授权结果;RADIUS 规范 定义了可扩展的属性机制,使得这些策略交换成为可能。
关键 RADIUS 属性及其控制的内容
这些是示范性的配置值,而非必需的默认值。访客会话示例体现的是超时规则,而不是规定一个通用的持续时间。
| 属性 | 携带内容 | 示例值 | 对访问控制的影响 |
|---|---|---|---|
| User-Name | 提报的身份 | jsmith@example.com | 标识应应用哪位用户的策略 |
| EAP-Message | 身份验证交换数据包 | EAP-TLS 握手数据 | 承载身份验证会话 |
| Message-Authenticator | 数据包完整性检查 | HMAC 值 | 按需校验,帮助拒绝伪造的响应 |
| Tunnel-Type、Tunnel-Medium-Type、Tunnel-Private-Group-ID | VLAN 分配 | VLAN,以太网,员工 VLAN 标识符 | 将设备分配至已配置的员工 VLAN |
| Session-Timeout | 最大会话时长(秒) | 转换为秒的访客会话时长 | 结束示例中为期 8 小时的访客会话 |
| Filter-Id | 设备本地过滤器或策略的名称 | guest-limited | 选择在执行设备上配置的限制项 |
| Calling-Station-Id | 客户端 MAC 地址 | AA:BB:CC:DD:EE:FF | 将会话与上报的设备地址关联 |
| NAS-IP-Address 或 NAS-Identifier | 请求的网络设备 | ap-floor2 作为 NAS-Identifier | 为特定场所规则提供上下文信息 |
| Acct-Session-Id | 计费会话标识符 | 1A2B3C4D | 关联 Start、Interim 和 Stop 记录 |
HMAC 代表基于哈希的消息认证码,是一种基于密钥的完整性检查。它不能替代传输加密。
阅读此表时,需要注意几点区别。User-Name 标识声称的身份,但身份验证方法提供证明。Calling-Station-Id 提供设备上下文,但报告的硬件地址本身并不是强有力的身份凭证。
对于 VLAN 分配,请发送设备预期的完整隧道属性组合。目标 VLAN 必须已经存在,并且可以通过相关的网络路径到达;仅仅接收其标识符并不会创建该网段。
Filter-Id 命名了一项策略,而不一定自身携带限制条件。仅当执行设备支持并正确映射该策略时,带宽限制才会生效。
Access-Accept 并非已应用预期限制的凭证。请在 NAS 上验证最终的 VLAN、过滤器和会话行为。
计费添加了审计追踪。在连接事件之间匹配会话标识符,有助于调查人员区分来自同一身份的多次独立访问。
在测试属性的同时,测试 NAS 定义、共享密钥、重试和计费交付。如果身份检查成功,但缺少授权字段或日志不完整,管理员所获得的控制权将远低于登录结果所显示的控制权。
常见的 RADIUS 应用场景及各自决定的事项
共享的 RADIUS 服务可以支持不同的部署,前提是管理员为每种部署定义了正确的认证方法和策略。
常见 RADIUS 部署及其决定的事项
| 应用场景 | 执行设备 | RADIUS 决定的内容 | 典型方法 |
|---|---|---|---|
| 员工 WiFi | 无线 AP 或控制器 | 准入设备并选择员工 VLAN | EAP-TLS 或 PEAP-MSCHAPv2 |
| 访客 WiFi | 带有强制门户的无线 AP | 在登录后授予访问权限并应用会话限制 | Web 登录或 Passpoint/OpenRoaming 配置文件 |
| 远程 VPN 访问 | VPN 集中器 | 验证用户并分配组策略或地址池 | 密码结合动态验证码或 EAP |
| 有线交换机端口 | 网络交换机 | 为已批准的设备开放端口并分配 VLAN | EAP-TLS,或针对无请求方(supplicant)设备的 MAC 认证旁路 |
| 网络设备管理 | 路由器或交换机登录 | 确认管理员权限并支持计费;命令级控制需要明确的平台支持 | RADIUS 或结合目录账户的 TACACS+ |
PEAP-MSCHAPv2 是一种基于密码的选项:受保护的 EAP(PEAP)在内部密码身份验证方法周围建立 TLS 隧道。它需要仔细验证服务器证书,通常是在未部署客户端证书时的过渡选择。
访客接入方法旨在解决不同的问题。强制门户提供网页登录页面,而 Passpoint 与 OpenRoaming 则使用支持的配置文件和身份机制来进行网络发现和身份验证。两者都不应包含员工级别的访问权限。
MAC 身份验证旁路(即 MAB)用于在设备无法运行客户端软件(supplicant)时,检查设备报告的媒体访问控制地址。由于 MAC 地址可以被伪造,因此请将此类设备放置在受限的网络区域中,而不要将此检查等同于证书身份验证。
网络访问与管理员访问的对比
TACACS+(终端访问控制器访问控制系统加)是另一种常用于设备管理的 AAA 协议。它将身份验证、授权和计费相互独立,非常适合详细的管理权限工作流。
RADIUS 通常会将身份验证和授权一起返回。传统的 RADIUS 不会对整个数据包进行加密,而 TACACS+ 则会保护其数据包体;但这两者的区别都不能免除对安全传输和完备配置的需求。
首先从个人访问最为关键的用例入手。对于分布式员工网络,从共享密码到企业认证的多站点迁移 应当包括终端就绪性、策略映射以及经过测试的回滚路径。
需避免的局限性与常见误区
攻击者将 Access-Reject 篡改为 Access-Accept,凸显了将任何集中式认证服务自动视为安全的脆弱性。JumpCloud 的 RADIUS 安全指南 描述了当未强制执行 Message-Authenticator 验证时,路径上的攻击者如何利用适用的传统部署,这正是与 Blast-RADIUS 相关的风险。
传统的 RADIUS 通常使用 UDP 和较旧的基于 MD5 的机制。凭据强度、响应完整性和传输机密性是完全独立的考虑事项:改善其中一项并不会自动修复其他项。
保护策略交换安全
- 要求对相关流量进行消息身份验证码验证(依据当前厂商指南)。确认缺少或无效的数值会导致拒绝。
- 在受支持的情况下使用 TLS 传输层上的 RADIUS(亦称为 RadSec),以保护服务器与 NAS 之间的交换。
- 定期轮换共享密钥并保护其存储,或在设备支持的情况下使用基于证书的传输层信任。
- 修补服务器、交换机、控制器和接入点补丁。更改验证要求后请测试互操作性。
安全检查点:不仅要检查服务器发送的内容,还要检查 NAS 拒绝的内容。
RADIUS 本身也不提供多因素认证(即 MFA)。身份提供商、一次性密码工作流或其他集成机制可提供额外的因素;IETF 的 RADIUS 审查草案 探讨了为什么围绕这些集成的协议和操作假设依然至关重要。
仅凭设备证书不足以证明人员已完成 MFA。设备认证确立了哪个包含凭据的设备正在连接;用户 MFA 则确立了关于该人员的附加凭据。
最后,禁用某个身份并不能普遍终止已处于活动状态的连接。必须通过重新身份验证、会话终止或支持的 授权变更(即 CoA)来强制执行该结果。
将 WiFi 访问控制 作为运维系统对待:撤销、日志、服务器可用性和回退行为需要在各个站点之间进行一致性测试。
评估 RADIUS 是否适合您的网络
RADIUS 适用于访问权限应当基于个人身份和组策略、而非通过共享密码进行控制的场景。规模较小且相互独立的网络可能不需要这种额外基础设施;但对于管理设备、员工离职频繁以及需要为访客或承包商分配独立权限的情况,该方案是非常值得考虑的重要理由。
请根据您所需的控制项进行选择,而不是根据接入点的数量。包含敏感员工系统的中小型站点,可能比规模大得多的仅限访客的网络需要更严格的访问决策。
制定可行的部署计划
- 映射访问组。 记录员工、访客、承包商和无人值守设备可访问的内容。
- 检查设备支持情况。 确认兼容的 RADIUS 属性、企业级身份验证、受保护的传输以及计费行为。
- 选择入网路径。 对托管终端使用基于证书的访问,对访客使用适当的门户或漫游配置文件。
- 分配证书管理职责。 明确负责注册、续订、信任设置和设备丢失处理的团队。
- 定义故障应对行为。 确定当身份验证服务不可用时,是阻止访问还是允许受严格限制的回退访问。
- 扩大部署前先测试。 包括被拒绝的身份、不可用的服务器、策略变更和不完整的计费记录。
托管服务是自行维护身份验证服务器的一种替代方案。我们在 Purple Access 中的 Cloud RADIUS 可根据身份将设备引导至开放、安全或 xPSK 网络(每个设备分配独立的 VLAN),并在离职员工的账户被禁用时拒绝其连接。我们的云端 RADIUS 在合同中提供 99.9% 的正常运行时间 SLA。
对于酒店部署场景,客房打扫、前台和运营人员可以使用通过 MDM 经由 SCEP 交付的 EAP-TLS 证书进行身份验证,按目录组接收 VLAN 分配,并在其账户被禁用时失去访问权限。
从具有代表性的站点开始。在将配置推广到整个系统之前,确认其组、设备类型、执行能力和故障测试。
Purple Access 结合了托管式 Cloud RADIUS、基于证书的员工身份验证,以及基于现有无线接入点(AP)的身份驱动型 VLAN 策略。请访问 Purple Access,了解如何针对您的用户组、设备入网流程以及首个基地的实际部署计划进行讨论。


