
Hotspot 2.0 指南:Passpoint 漫遊解析
Published
您一定遇過這種時刻:訪客抵達機場、辦理飯店入住,或坐在體育場座位上時,WiFi 體驗又得重新來過。尋找 SSID、開啟 Captive Portal、輸入電子郵件地址或房號、等待登入頁面完成,然後在下一個場地再重複一次所有步驟。
Hotspot 2.0 的存在是為了用更接近行動網路漫遊的體驗,取代那種重複的儀式。裝置應該要能夠辨識受信任的網路、在背景進行驗證並連線,而無需要求使用者扮演兼職的網路管理員。如果您想要一個熟悉的使用者痛點範例,St Christopher's Inns 旅遊部落格精選 中的旅遊建議與連線技巧,同樣反映了不穩定的訪客 WiFi 和重複登入的日常困擾。
目錄
- Hotspot 2.0 旨在解決的日常摩擦
- Hotspot 2.0 的實際運作原理
- Hotspot 2.0、Passpoint 及其依循的標準
- Passpoint Release 1、Release 2 與 Release 3 比較
- 部署優勢與 Hotspot 2.0 的應用價值
- 裝置導入、異常修復與技術支援現況
- 互通性限制與 OpenRoaming 層級
- 在不影響現有運作的情況下導入 Hotspot 2.0
Hotspot 2.0 旨在解決的日常痛點
良好的 WiFi 體驗應該讓人感覺不到它的存在。相反地,使用者在每個新地點仍然遇到相同的流程 - 新的 SSID、Captive Portal、表單,以及下次可能還要再重複一次的登入程序。
這種不順暢感在一棟建築內可能很容易被忽略,但在整天的行程中會變得令人難受。一隻已經知道如何在行動網路上漫遊的手機,不應該在每次到達新基地台時都像個迷路的訪客。Hotspot 2.0 就是圍繞著這種預期設計的,讓網路能在使用者開始點擊螢幕之前,就辨識出裝置並決定其是否具備存取權限。
使用者的心理模型在登入頁面崩潰
問題不僅僅在於便利性。每個 Captive Portal 都會增加延遲,每次重新輸入都要求使用者花費時間來換取存取權限,即使設備已經過身分驗證提供者或受管設定檔的識別。在人們頻繁於建築物、航廈或連鎖據點之間移動的場所,這個額外步驟將轉化為日常的維運負擔。
這就是為什麼 Hotspot 2.0 在 WiFi 應該成為環境一部分而非一項任務的地方最為重要。它的目標是提供人們對行動網路覆蓋所期望的相同體驗:走進來、連上線、繼續移動。飯店住客、通勤者以及使用託管裝置的員工都能從這種模式中受益,即使每個連線背後的後端工作流程截然不同。
實用規則:如果連線流程需要使用者記住密碼、開啟 Captive Portal,或每次造訪時重新輸入資料,這意味著該網路運作起來仍像個訪客登記簿,而不是個存取控制系統。
Hotspot 2.0 底層運作原理剖析
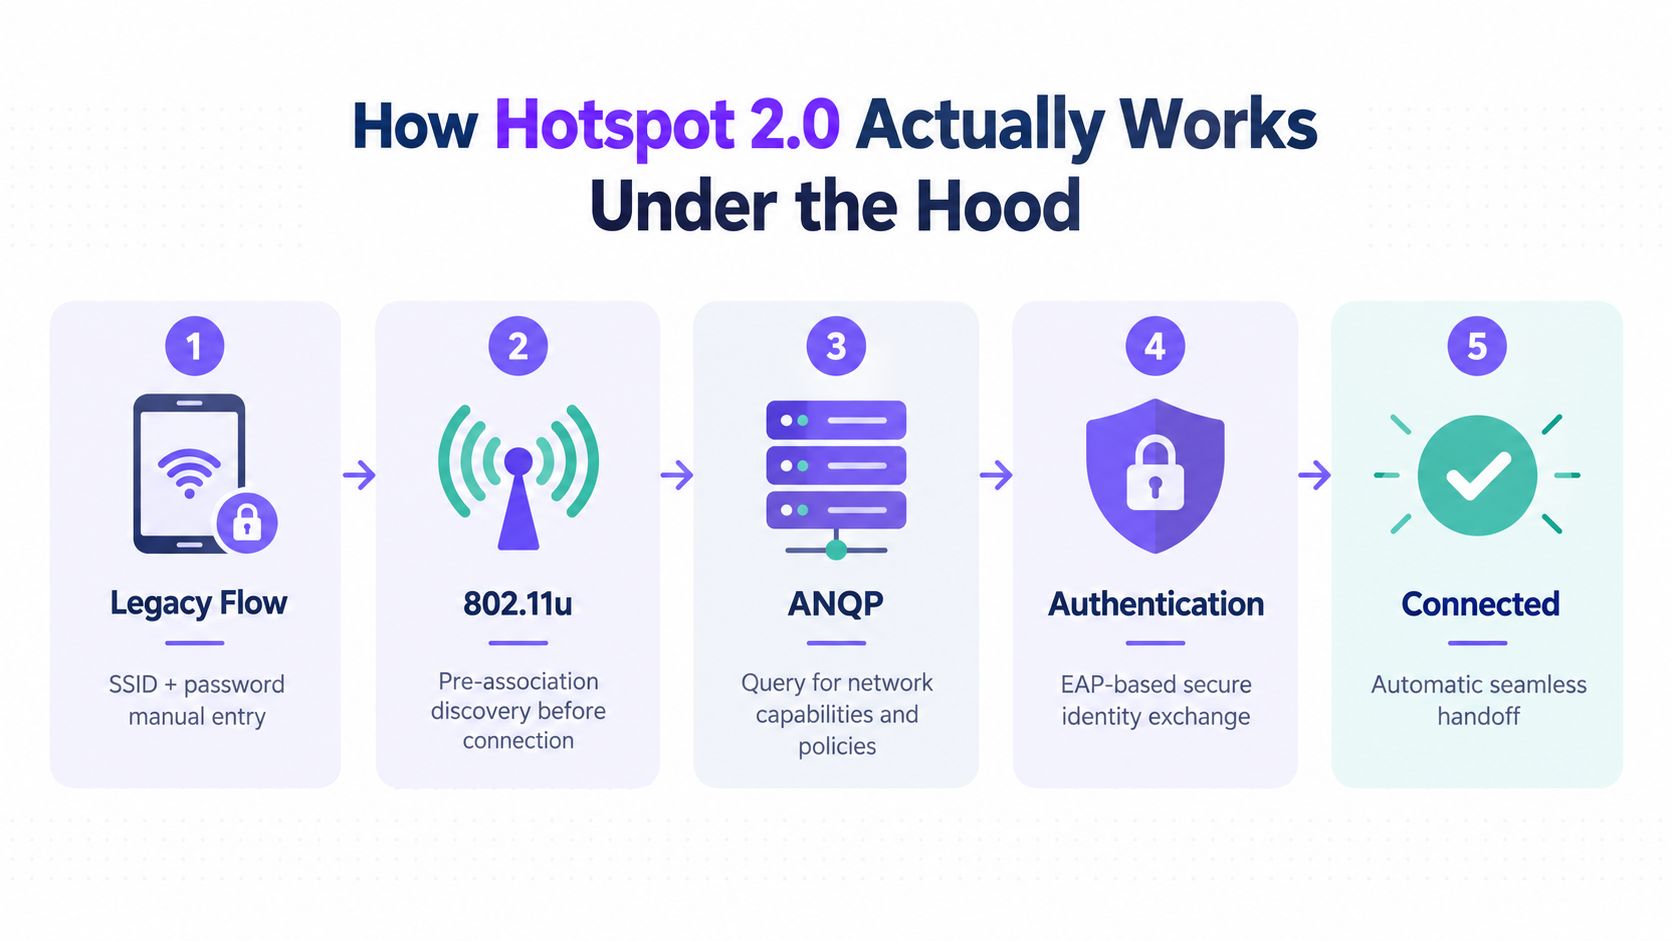
Hotspot 2.0 從探索階段開始,這徹底改變了連線的整體架構。傳統的 WiFi 網路通常會等待裝置加入後,才顯示相關資訊。而 Hotspot 2.0 則允許用戶端先進行詢問,再決定該網路是否符合裝置上已儲存的設定檔。
裝置在加入網路前即會讀取網路資訊
IEEE 802.11u 為用戶端提供了一種在連線前查詢基地台的方法。這是第一個重要的轉變。裝置不必先連線再處理存取問題,而是可以先詢問這是哪種網路、是否支援正確的身分驗證方法,以及裝置上的設定檔是否適合該環境。存取網路查詢協定(ANQP)負責承載該交換過程,包含營運商身分、漫遊聯盟資訊、場域類型以及支援的驗證服務 如 Microsoft 的 Passpoint 文件所述。
該運作流程就像飯店櫃檯在客人走進來之前就已張貼好房間清單。設備會檢查張貼的資訊,將其與自身的憑證進行比對,然後才繼續執行。如果設定檔不符,用戶端可以乾淨俐落地下線,而不是誤入一般的訪客流程並在隨後宣告失敗。
身份驗證發生於探索之後,而非 Portal 頁面之後
裝置找到相容的網路後,就會透過 可擴充驗證協定 (EAP) 方法使用 802.1X。根據裝置配備的方式,設定檔可能會要求使用 EAP-TLS、EAP-TTLS 或基於 SIM 卡的 EAP 方法。產生的連線會使用 WPA2-Enterprise 或 WPA3-Enterprise,因此最終會獲得自動加密的連線,如 Microsoft 的 Passpoint 文件所述。
這將工作重心從登入頁面轉移到了身分識別管理。網路現在關注的是憑證健康狀況、策略比對,以及身分憑證是否依然有效。如果憑證已過期、身分已被撤銷或設定檔錯誤,存取就應該明確失敗。
代管部署通常會將該後端與 Cloud RADIUS 服務 搭配使用,以便集中處理身分驗證。無線基地台會廣播其支援的功能,用戶端選擇已儲存的設定檔,驗證堆疊隨即決定該裝置是否屬於該網路。使用者無需每次都手動進行比對步驟。
實用的思維模型非常簡單。首先,裝置先了解該網路的身分。接著,檢查該網路是否符合其設定檔。最後,提出自己的身分識別,並等待存取決策。
Hotspot 2.0 Passpoint 與其採用的標準
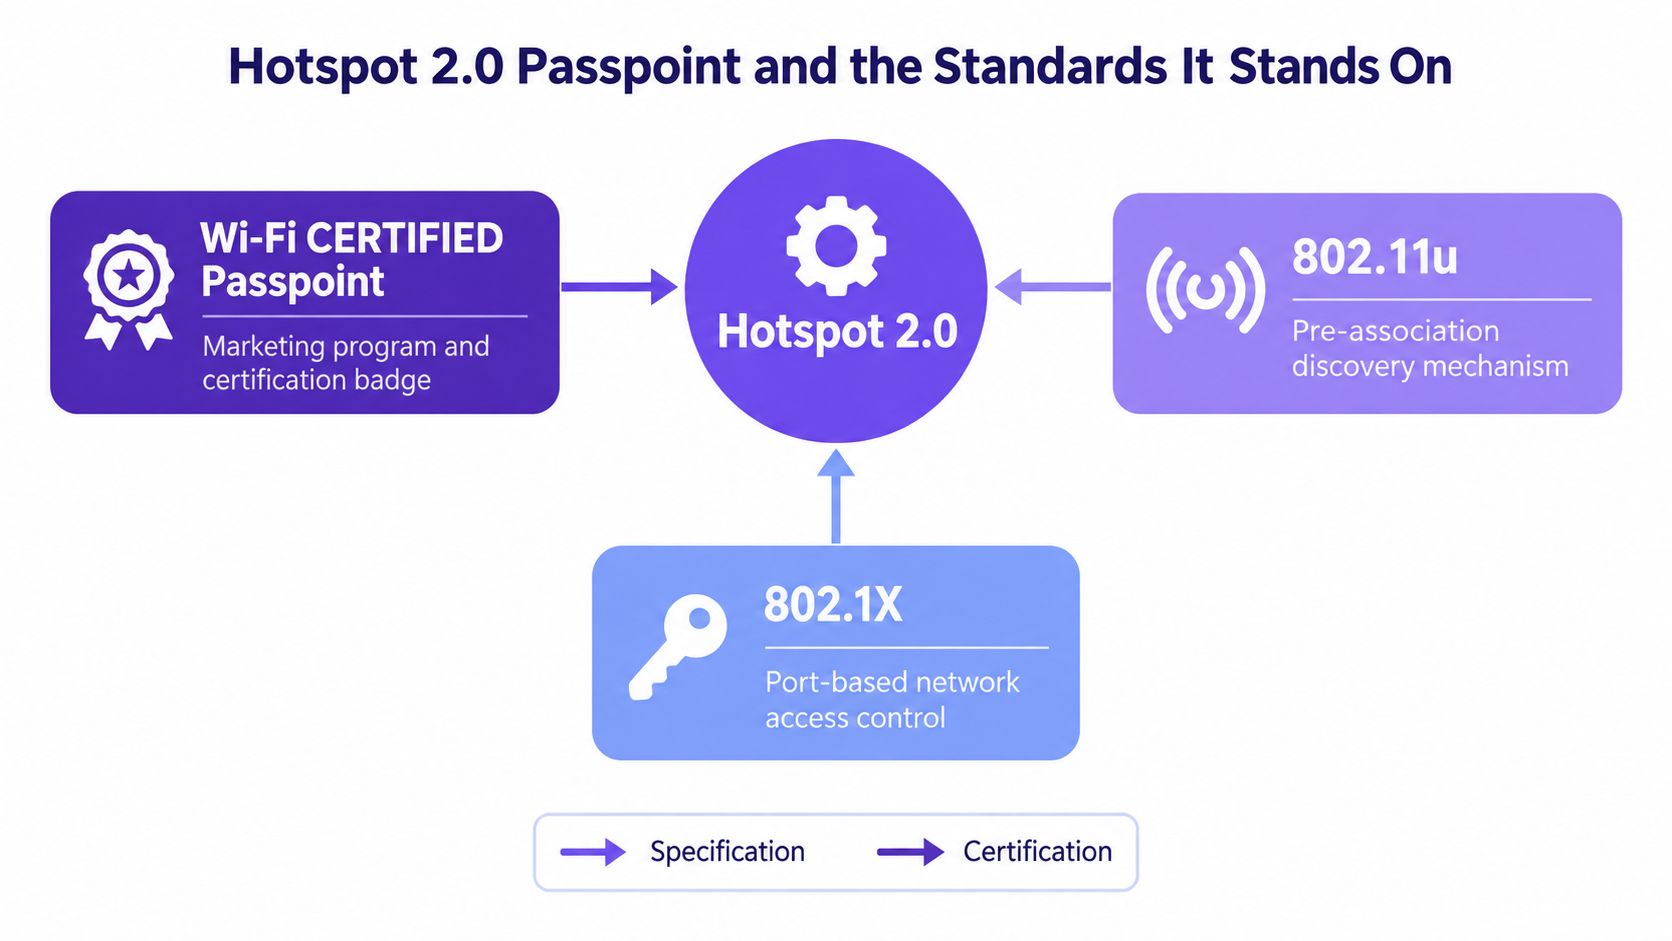
手機在 Hotspot 2.0 下連線網路的方式與在 Captive Portal 上不同。裝置會先探索基地台是否廣播正確的能力,接著將該網路與已儲存的設定檔進行比對,隨後才會開始進行驗證。Wi-Fi CERTIFIED Passpoint 是建立在此行為之上的認證層,並由 IEEE 802.11u 提供連線前探索機制,讓用戶端能在連線前檢查網路。這項認證至關重要,因為它為多家廠商提供了共同的目標,而不是將功能鎖定在單一硬體系列中 該計畫的早期規模已載於 2017 年 4 月的 Wireless Broadband Alliance 參考文件中。
Hotspot 2.0 是技術機制,Passpoint 是認證標章
在閱讀產品規格書時,這種區分非常實用。如果廠商標註「支援 Passpoint」,通常意味著該設備已通過互通性計畫。如果標註 Hotspot 2.0,通常是在描述其底層的探索與驗證行為。如果提到 802.11u,則是指在連線關聯之前公開網路資訊的部分。
資安堆疊位於品牌層之下。802.1X 負責存取控制,而 WPA2-Enterprise 或 WPA3-Enterprise 則傳輸加密會話。用戶端仍需要有效的身分,無論該身分是憑證、SIM 卡憑證還是其他核可的 EAP 方法。這就是 Passpoint 非常適合託管裝置和 MDM 驅動的設定檔的原因。
一個實用的比喻是每扇門都設有讀卡機的辦公大樓。識別證格式很重要、讀卡機必須能辨識它,且後端策略系統必須在開門前信任該識別證。Passpoint 也遵循相同的邏輯,只不過其中的「識別證」是裝置設定檔與憑證鏈。
基於憑證的裝置能完美融入此模型
對企業車隊或設備而言,EAP-TLS 通常是最俐落的做法,因為裝置會出示憑證,由伺服器根據政策進行驗證。這能確保交換過程可被機器讀取,正好符合漫遊標準的需求。它也為網路團隊提供了明確的撤銷路徑。如果筆電遺失或手機受到安全威脅,可以直接撤銷信任,而無需強制所有人更換共享密碼。
這就是該模型的價值所在。Passpoint 是一個針對帶有身分識別裝置的互通性架構,將探索、設定檔選擇與加密身分驗證緊密結合在一起。
運作思維:如果網路無法區分已組態的裝置與未知的裝置,它的運作模式就依然像是一般開放式 WiFi 系統。
Passpoint Release 1、Release 2 與 Release 3 比較
如果將這些版本視為部署成熟度的階段,而不是功能清單,就會更好理解。Release 1 建立了自動搜尋與選擇模型。Release 2 新增了線上註冊 (OSU),讓裝置可以透過空中傳輸取得設定檔。Release 3 新增了 WPA3-Enterprise 支援,以及可同時承載正常服務與 OSU 配備的單一 SSID 模型,如 Release 3 的技術與廠商文件所述。
版本對照表比行銷摘要更有實用價值
| 版本 | 核心能力 | 安全性基準 | OSU 支援 | 實際注意事項 |
|---|---|---|---|---|
| Release 1 | 自動探索與選擇 | WPA2-Enterprise | 否 | 僅在已存在相容設定檔時有效 |
| Release 2 | 新增空中傳輸 (OTA) 設定檔配置 | WPA2-Enterprise | 是 | 適用於初次使用的使用者,但部署支援度並不一致 |
| Release 3 | 新增 WPA3-Enterprise 與單一 SSID 配置 | WPA3-Enterprise | 是 | 完整效益取決於端到端的用戶端與基礎設施支援 |
營運上的重要關鍵在於 Release 3 並非神奇的萬靈丹。正式上線依然需要配合用戶端作業系統、無線基地台 (AP)、控制器以及驗證伺服器。如果其中一個層級落後,使用者體驗就會退回到最舊元件所能支援的狀態。
OSU 解決的是首次連線問題,而非所有問題
OSU 至關重要,因為沒有設定檔的裝置就無法進入自動化流程。這對於訪客以及尚未預先註冊的裝置來說尤為重要。但 OSU 並不能消除對管理機制的需求,因為設定檔仍然必須經過正確的核發、安裝與維護。
同時也必須承認相容性的客觀事實。即使部署在技術上非常完美,在不同裝置上的表現仍可能不盡相同。這就是為什麼團隊應該從支援路徑的角度思考,而不是光靠口號。問題不在於 Passpoint 是否存在,而在於哪些用戶端能順暢使用哪一個版本。
對於網路團隊來說,版本的選擇應該順應身分模型,而不是倒果為因。如果設定檔生命週期管理相當成熟,Release 3 可以減少摩擦。如果環境仍然依賴手動入網,Release 2 風格的配置與備用存取路徑依然至關重要。
部署效益與 Hotspot 2.0 展現價值的領域
如果每次造訪都從同一個 Captive Portal 畫面開始,那麼飯店大廳、機場貴賓室或校園樓層即便看起來繁忙,對 WiFi 使用者來說體驗依然很差。當營運商希望存取權限跟隨身分與設定檔狀態,而不是強制每次連線都通過共享登入頁面時,Hotspot 2.0 就能發揮其價值。這種轉變非常重要,因為它允許網路依裝置指派策略、乾淨俐落處置並撤銷存取權限,並讓重複造訪的使用者跳過 Captive Portal 的循環。
該生態系統足夠龐大,能夠支援這種模式。Wi-Fi Alliance 目前的技術概述指出,全球已有 超過 2,800 種不重複裝置 通過 Wi-Fi CERTIFIED Passpoint 認證,這顯示裝置端不再是限制因素 Wi-Fi Alliance 技術概述。同一份概述也指出,會員營運商總計服務了 超過 20 億名訂閱使用者,並在全球營運 超過 3,000 萬個熱點,這有助於解釋為什麼隨著公共存取持續擴展,基於身分驗證的 WiFi 變得更加重要。
營運價值的具體體現
- 減少 Portal 頁面摩擦:裝置返回網路時,無需在每次造訪時重複相同的登入步驟。
- 更完善的身分控管:憑證或其他受控憑據可將裝置綁定至正確的策略。
- 更佳的漫遊表現:參與的網路可在不同場域識別已註冊的裝置。
- 降低共用密碼外洩風險:撤銷權限僅適用於特定裝置或設定檔,而非所有知道密碼的人。
這些優勢改變了技術支援的工作量。飯店集團可以為託管裝置提供可預測的連線路徑,同時將訪客註冊流程保持獨立。機場營運商也能為漫遊使用者做到這一點。企業園區可以為尚未取得設定檔的裝置保留手動登入,同時讓已註冊的裝置順暢通過身分驗證,不會遇到額外阻礙。
這種成長背景也有助於解釋為何 Captive Portal 開始面臨瓶頸。WBA 對該時期的預測顯示,公共 WiFi 熱點將從 2015 年的 6,420 萬個增加到 2020 年的 4.325 億個,正是這種急劇擴張使得 Captive Portal 模式難以進行大規模維護。當存取層不斷擴大時,手動登入流程顯然無法應對未來的需求。
如果合規性與便利性同等重要,架構設計的選擇會更加清晰。比起共享密碼的設定,基於身分的 WiFi 能更自然地融入網路分段與存取治理,這也是許多團隊將其與更強大的策略邊界相結合的原因。如需瞭解該營運方法的相關內容,請參閱 Purple Access 的 WiFi PCI 合規指南。
註冊復原與 IT 服務台的真實情況
Passpoint 在乾淨的測試設備上運作起來非常簡單。但真正的支援挑戰始於該完美流程出現異常時。沒有設定檔的使用者、更換過的手機、過期的憑證或被撤銷的身分,最終都會變成真實的技術支援工單。如果這些案例沒有明確的處置機制,即使標準本身運作正常,部署方案也會讓人覺得不夠穩定。
網路必須明確回答四個問題
如果裝置目前沒有設定檔,該如何取得?當受控的手機更換時會發生什麼事?如何能在憑證無預警過期前發現並予以更新?不支援的裝置又改走什麼路徑?
這些是營運層面的問題,而非抽象的概念。Android 支援 Release 2 線上註冊,這為使用者提供了取得設定檔的標準化方式,而受控裝置通常透過 MDM 推送設定檔獲得更好的服務。存取團隊仍必須監控憑證健康狀況,並在裝置停止使用時移除過期的身分。Microsoft 的 Passpoint 指南涵蓋了底層模型
實用規則:請將憑證生命週期管理視為 WiFi 營運的一部分,而不是預期其他人會記住的背景 PKI 工作。
技術支援佇列是檢驗設計的地方。如果裝置無法順暢註冊,網路需要一條可預測的復原路徑,就像建築物在大門堵塞時需要側門一樣。
深謀遠慮地設計備援路徑
良好的 Passpoint 推廣會保留訪客存取機制。它將已註冊裝置的高效低阻力路徑,與其他所有人的復原路徑區隔開來。在實務上,這通常意味著為首次造訪者、舊型裝置和不支援的作業系統保留 Captive Portal 或其他受控的註冊管道。
在多據點環境中,身分服務與 RADIUS 策略能讓網路隔離更易於管理。它們讓團隊能將已知裝置安排在正確的網路中、在需要時撤銷存取權限,並維持關於「誰在何時因何原因連線」的稽核可視性。例如,Purple Access 將 Passpoint 與 Cloud RADIUS 及基於目錄的身分識別搭配使用,以實現這種受控存取設計,但更重要的營運重點在於:當備援路徑已提前規劃好時,漸進式存取才能發揮最佳效果。
支援團隊應始終關注同一個問題:當自動化失敗時,使用者會看到什麼?如果答案是「什麼都看不到」,網路團隊就必須承擔這些失敗,處理處理大量的工單與變通方案。如果答案是「具有清晰可見診斷資訊的明確備援機制」,部署就能保持可維護性。
互通性限制與 OpenRoaming 層
最常見的錯誤是假設只要啟用 Passpoint,它就能在所有地方正常運作。事實並非如此。裝置支援度並不一致,且聯盟層取決於用戶端能力與設定檔可用性。技術來源指出,Passpoint Release 3 受 Android 12 及更新版本支援,而 iPhone 仍停留在 Release 1,這意味著同一場地可能會在其使用者群體中看到不同的行為,詳情請參閱 Purple 的 Passpoint 互通性指南。
裝置支援與設定檔支援並非同一回事
這種差異非常重要。一支手機即使支援該標準,但如果沒有有效的設定檔,依然無法連線。另一支手機即使擁有漫遊設定檔,但如果其平台支援有限,仍可能落入備用 SSID。這些屬於不同的故障類型,需要不同的解決方案。
OpenRoaming 擴展了聯盟層,這意味著它有助於讓參與的身分識別與參與的場地更容易找到彼此。但它並未消除對裝置支援、設定檔預點(provisioning)或為不支援客戶端提供訪客路徑的需求。在實際部署規劃中,這是正確的心智模型:聯盟擴大了覆蓋範圍,但並不能抹平不相容性。
如果您正在權衡訪客連線的替代方案,Simsima 的旅遊 WiFi 計畫 中關於廣泛旅遊與訪客 WiFi 規劃的討論是個很好的提醒:漫遊便利性只解決了部分問題。其餘關鍵仍取決於誰能通過身分驗證、誰不能,以及場地提供何種備援方案。
在實際網路中站得住腳的反向思維是:Passpoint 是一個漸進式存取層,而不是完全取代訪客註冊的方案。當已註冊的裝置順暢地自動連線,而其他所有裝置則引導至安全且受控的替代方案時,它的效果最好。這種分層方法在理論上可能沒那麼完美,但它更真實地反映了裝置和身分驗證所能達到的效果。
在不影響現有運作下推廣 Hotspot 2.0
合理的推廣應從目標受眾開始,而非從韌體著手。受管設備應透過 MDM 取得設定檔。首次存取的訪客應透過受支援的標準化引導流程 (例如 OSU) 進行設定。其他所有使用者仍應擁有受控的備援 SSID,因為僅支援已註冊設備的網路並非完整的訪客存取策略。
基地台端需要具備常見的先決條件:802.11u 支援、RADIUS 或 AAA 整合,以及正確的 ANQP 廣播。接著,營運端需要能反映真實情況的指標:設定檔安裝成功率、EAP 失敗代碼、漫遊驗證延遲,以及按作業系統統計的備援率。缺乏這些資料,您只能憑空祈禱網路品質有所改善。
Purple Access 的三 SSID 規劃模型 是構建該架構的一種方式,但即使不考慮特定產品名稱,決策原則依然明確:對已註冊且具備身分憑證的使用者採用 Passpoint,為其他所有人保留一個受控的備援 SSID,並對兩者進行量化監控。
若您正在規劃部署方案,Purple Access 可協助您圍繞所支援的設備建立身分驗證、設定檔與備援層結構。探索 Purple Access,瞭解 Passpoint、Cloud RADIUS 與受控的訪客引導流程如何納入分階段部署中,且完全不影響現有運作。

