
VLAN 網路區隔指南:設計、對照與測試您的網路
Published

網路即使擁有訪客 WiFi 名稱、員工網路及一組設備網路,但若設定疏漏,訪客筆記型電腦仍可能因為一條權限過大的規則而存取員工伺服器。VLAN 清單看起來可能很整齊,但真正有價值的問題在於,裝置是否能存取任何不該存取的內容。
VLAN 區隔為您提供了一種在共用交換基礎架構上區隔流量的實用方法。這並不代表該區隔絕對安全。請從群組及其必要的連線開始,盡可能依身分指派裝置,然後測試應該允許和阻擋的路徑。
目錄
- 適用於訪客、員工與裝置的參考 VLAN 圖譜
- 如何根據您的資產清冊設計網路區段
- 透過 RADIUS 將身分對映至 VLAN
- 限制橫向移動的區段規則
- 在裝置與人員變更時保持 VLAN 分配的準確性
- 測試網路區分是否確實有效
- 確認區段圖譜並在單一據點進行試行
適用於訪客、員工與裝置的參考 VLAN 圖譜
VLAN 會將單一實體交換架構分割成獨立的廣播網域,因此某個邏輯網路中的設備不會自動存在於另一個網路中。如 IEEE 802.1Q 標準 中所述,IEEE 802.1Q 會使用 VLAN 識別碼(VID)標記乙太網路訊框,交換器則以此識別碼保持資料流量與正確的虛擬區域網路關聯。
這是一個包含訪客、員工、建築裝置、外包商和租戶的場域初始規劃地圖。VLAN 編號為範例分配,非通用要求。外包商與租戶 ID 填寫為 50 和 60,以示範為需要獨立區段的群組預留空間的一種方式。
| 分段 | 網路 | VLAN | 裝置如何加入 | 可從此 VLAN 存取 |
|---|---|---|---|---|
| 訪客與 BYOD | 開放 | 10 | 強制入口或 Passpoint,並記錄同意聲明 | 僅限網際網路,已啟用用戶端隔離 |
| 員工筆記型電腦與手機 | 安全 | 20 | 透過 MDM 實施 EAP-TLS,或透過 Entra ID、Okta 或 Google Workspace 進行 SSO | 僅限具名的內部伺服器與印表機 |
| 門鎖、恆溫器、漏水感測器 | xPSK | 40 | 每台裝置一組金鑰(綁定 MAC) | 僅限廠商雲端,訪客無法存取 |
| 維護承包商 | xPSK | 50 | 限時金鑰,無需 MDM | 僅限工作所需的系統,存取權限於工作最後一天結束 |
| 租戶或特許商 | xPSK | 60 | 每個租戶一組金鑰 | 專屬的 VLAN,與顧客和商場系統隔離 |
請將此表視為預期存取權限的地圖,而不是存取權限已按寫入方式運作的證明。VLAN 提供了邏輯隔離,並能使不斷擴展的網路更容易維運,但 VID 本身並不會建立精細的安全政策。Trunking 設定、存取連接埠指派、路由以及邊界規則都必須與設計一致。
VLAN 仍是常見的基石:在 Omdia 對 352 位醫療保健與製造業資安主管進行的調查中,有 64% 已經或計劃使用 VLAN。該調查亦發現近 50% 的受訪者在過去一年中曾遭遇橫向移動的安全事件,這提醒我們網路區域除了 VLAN 標籤之外,還需要其他防禦機制(Omdia 微斷層掃瞄與微隔離報告)。
在動到任何交換器設定之前,請先草擬您專屬的此表格版本,其中包含負責人與可達到的系統。
如何從您的資產清冊設計網路分段
請從團隊經常忽略的問題開始:哪些裝置必須彼此通訊? VLAN 編號可稍後再決定。若在了解有哪些裝置以及它們需要存取哪些資源之前就指派 ID,所建立的分割區將難以具備合理性,且更難以維護。
CISA 的網路基礎架構安全防護指南 建議將用途相似的設備進行分組,並將安全需求不同的元件予以隔離。對於風險較高的環境,這意味著要區分 IT 與 OT(營運技術)VLAN,並搭配第 3 層存取控制與應用程式感知防火牆。
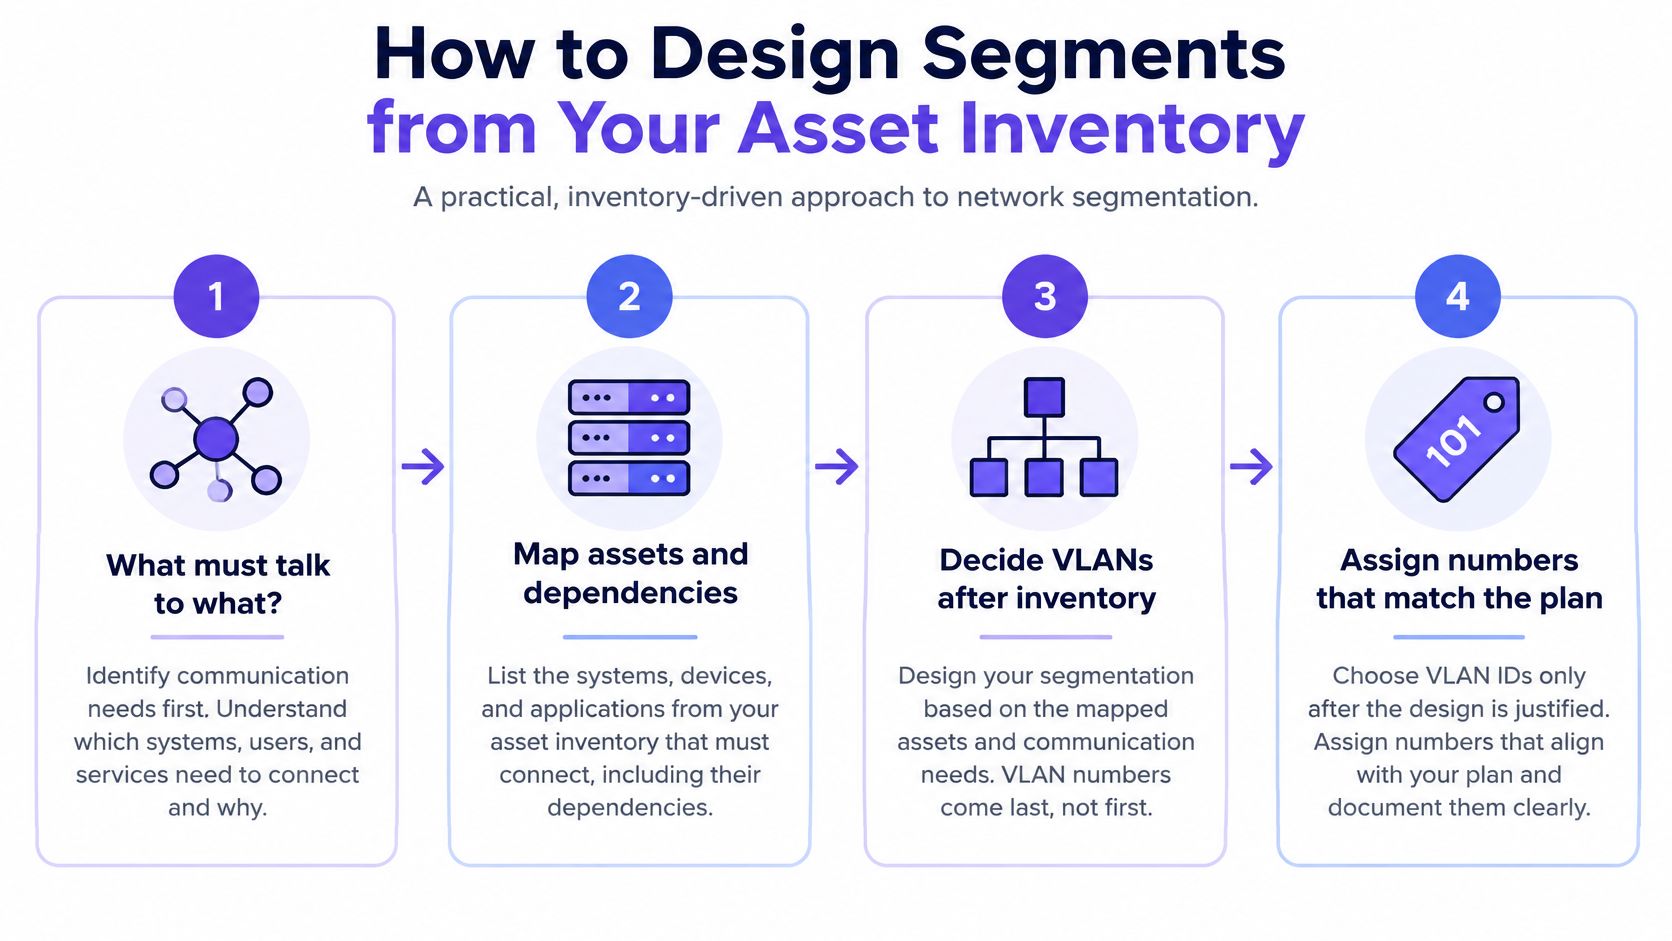
請使用此順序將資產清冊轉換為可用設計:
盤點裝置與所有者。列出端點、系統和管理介面,包含攝影機、POS 機、建築控制系統與網路設備。記錄每個資產的所有者以及誰能核准其存取權限。未知的裝置往往最終會出現在任何人能讓其連線的地方,這也是它們獲得非預期存取權限的原因。
按用途與風險進行分組。區分訪客裝置、員工端點、支付系統、攝影機、建築控制系統、伺服器和網路管理。當類似的業務功能具有相當的存取需求與風險時,可以共用同一個區域。
記錄最少限度的合法流量。針對每個必要的連線,記錄來源、目的地、協定與連接埠。如果團隊無法說出為何需要某個流量,請將其視為待移除的候選對象,而不是要允許的例外項目。
每個分組建立一個 VLAN 與 IP 子網路。當環境需要時,請保持較高風險的營運技術 (OT) 與資訊技術 (IT) 相互隔離。選擇邊界應反映業務與安全性需求,而非交換器的實體位置。
將 VLAN 間路由放置於受控邊界。透過防火牆或 Layer 3 控制點進行路由,使團隊能夠套用原則。不要只因為 VLAN 名稱不同就開放路由。
先預設拒絕,再增設嚴格的例外情況。將每個核准的規則範圍限制在所需的協定、連接埠、方向和目的地。記錄所有者對每個例外情況的核准。
從一開始就記錄邊界決策。讓允許和拒絕的流量透明化,以便團隊可以審查規則的作用。
例如,餐飲集團可能會將銷售點(POS)終端機與廚房顯示器區隔開來。如果唯一需要的互動是 POS 系統在單一連接埠上傳送交易至刷卡機,請允許該特定路徑,而不是在兩個 VLAN 之間開放通用存取權限。
編號方案可讓策略更容易閱讀。其中一個範例是依區域保留範圍,例如訪客為 10、員工為 20、裝置為 40,並為日後的群組保留間隔。在 scheme 符合現有位址規劃的前提下,將子網路的第三個八位元組與其 VLAN ID 比對,也能讓防火牆規則更容易瀏覽。
針對您今天可以審查的規則,請思考:我能說出該規則的負責人與背後的業務流程嗎?如果不行,就不要將其放入核准的設計方案中。
透過 RADIUS 將身分對應至 VLAN
裝置不必與共用無線網路上的其他所有裝置加入相同的 VLAN。透過基於身分的指派,驗證程序即可決定網路配置。
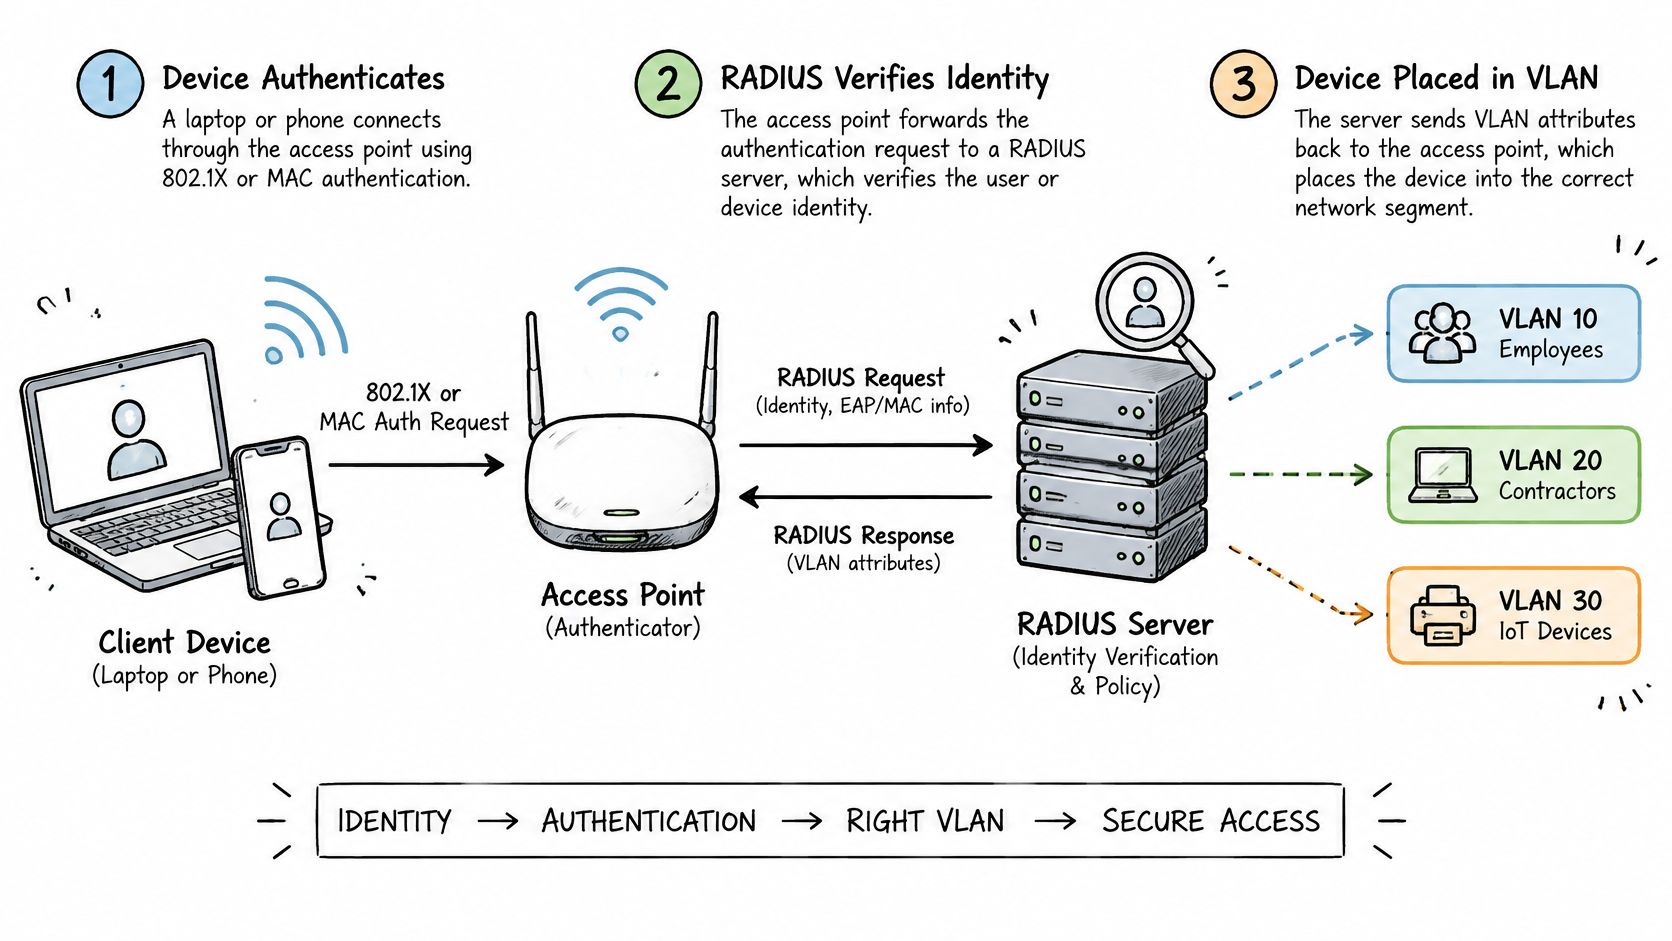
加入期間會發生什麼事
典型的 802.1X 加入過程遵循明確的順序。裝置會透過無線基地台或交換器傳送驗證要求,網路則會將其轉發至 RADIUS。RADIUS 會檢查身分,如果接受要求,就會傳回 VLAN 屬性。交換器或無線基地台接著會將該工作階段放置在指派的 VLAN 上。
通常用於識別 VLAN 的屬性包括:將 Tunnel-Type 設定為 VLAN、將 Tunnel-Medium-Type 設定為 802,以及將 Tunnel-Private-Group-ID 設定為 VLAN 編號。這些數值必須與網路中設定的 ID 相符;正確的身份識別若配對到錯誤的屬性,可能會將設備置於錯誤的區段中。
將對應關係套用至人員與裝置
針對員工,EAP-TLS 可以使用透過行動裝置管理核發的憑證。受管理的員工管理筆記型電腦會在驗證期間出示其憑證,身分策略則可將其放置在員工 VLAN 中。這可避免依賴共用 WiFi 密碼作為存取權限的基礎。
第二條途徑是從員工身分驗證提供者開始。來自 Entra ID 或 Okta 的群組成員身分可透過 SAML 與 SCIM 傳遞,如此一來,例如財務群組的成員便能取得員工 VLAN,而外包商群組則會取得其專屬的 VLAN。如需深入了解此架構的存取控制端說明,請參閱 WiFi 存取控制與基於身分的存取。
某些裝置無法執行 802.1X。針對這些裝置,綁定 MAC 位址的金鑰可提供獨立的憑證與指定的 VLAN 指派。當您需要撤銷單一裝置的存取權,且不希望影響使用同一網路的其他裝置時,請使用單一裝置專屬金鑰。
當環境有需求時,條件式存取與裝置狀態應納入連線驗證決策的一環。如果裝置未通過必要的規則驗證,請直接在身分驗證階段拒絕存取,而不是將其放入理論上較安全的 VLAN 並假定風險已受到控制。
在設定 RADIUS 之前,請先將群組對屬性對 VLAN 的對映寫成表格。同時也要包含備援運作邏輯:若無法連線至 RADIUS,現有的會話將保持連線,但新的加入請求會安全拒絕(fail closed),而非直接降級至員工 VLAN。被停用的帳號應在下次嘗試加入時遭拒,且驗證記錄必須記載時間與原因。VLAN 的分配發生在登入時;除非您額外新增策略,否則會話期間不會自動重新評估。
限制橫向移動的分段規則
受信任 VLAN 中的裝置,並不會單純因為其加入的地點就被信任。NIST 對於網路微隔離與零信任進行了明確區分:VLAN 建立的是子網域層級的區域,而存取策略則通常在閘道端針對主機群組執行。零信任不會僅憑網路位置就給予隱性存取權限(NIST 特別出版物 800-215)。
使用流量矩陣作為工作策略。條件與允許或拒絕的決策同樣重要。
| 來源 | 目的地 | 規則 | 條件 |
|---|---|---|---|
| 訪客 (VLAN 10) | 網際網路 | 允許 | 用戶端隔離會封鎖對等裝置 |
| 訪客 (VLAN 10) | 員工 (VLAN 20) | 拒絕 | 無路由,預設拒絕 |
| 員工 (VLAN 20) | 訪客 (VLAN 10) | 拒絕 | 無路由,預設拒絕 |
| 員工 (VLAN 20) | 具名檔案伺服器 | 允許 | 僅限所需的連接埠 |
| 裝置 (VLAN 40) | 廠商雲端 | 允許 | 僅限出站,前往固定目的地 |
| 裝置 (VLAN 40) | 員工 (VLAN 20) | 拒絕 | 控制器需透過單一核可的閘道存取 |
| 承包商 | 建築控制系統 | 僅以例外方式允許 | 需要擁有者核准並設定結束日期 |
訪客規則允許網際網路存取,同時防止訪客裝置主動發起對彼此的連線。兩條「訪客對員工」規則雙向禁止存取,而不是依賴單邊的政策來保護另一邊。員工僅能透過其服務所需的連接埠存取指定的檔案伺服器。裝置可以向外聯繫其廠商的雲端服務,但廠商連線不應成為進入員工裝置的路徑。如果外包商需要存取建築控制系統,請僅針對經核准的工作授予存取權,並在約定的結束日期將其移除。
VLAN 內部的控制也很重要。除非有其他控制措施阻擋,否則同一 VLAN 中的裝置通常可以互相連線。在不需要對等通訊的訪客和裝置網路中使用用戶端隔離功能,並在員工端點上使用主機防火牆以限制本機連線。
請維持這些分段層級的安全防護措施:
- 移除預設存取權限:將未使用的交換器連接埠移出預設 VLAN,並在可行情況下予以停用。
- 避免使用啟用的原生 VLAN:將原生 VLAN 設定為未使用的 ID。
- 限制 Trunk 連接埠:每個交換器連結僅允許必要的 VLAN 通過。
- 保護管理介面:將網路管理功能放在獨立的 VLAN 中,且不提供任何從訪客網路連至該處的路由。
增加 VLAN 的數量並不自動意味著更高的安全性。NIST 的指南主張將關鍵資源隔離至不同的信任區域,並在能改善控制與監控的前提下逐步劃分基礎設施。然而,只要執行策略時考量了身分識別與政策,採用數量較少且基於風險的區域劃分,會比列出一長串狹隘的 VLAN 更安全且更容易營運。在 Omdia 對醫療保健與製造業資安主管進行的調查中,有 99% 的受訪者正在部署或計劃部署微區段化,但只有 9% 的受訪者已將其用於保護關鍵系統(Omdia 關於微區段化落差的調查)。
作為一個實用原則,如果兩個群組具有相同的存取需求與風險層級,則可將它們歸類在同一個區域中。如需深入了解隔離訪客存取的詳細資訊,請參考這篇 訪客網路安全性指南。
隨著裝置與人員變動,維持 VLAN 分配的準確性
員工離職、承包商完成工作,或是更換了鎖具。每一次變更都可能留下綁定至 VLAN 的過期憑證,因此存取記錄需要追蹤每個人員或設備的身份識別與生命週期。
| 事件 | 動作 | 時機 | 對存取權限的影響 |
|---|---|---|---|
| 員工離職 | 停用帳戶;RADIUS 拒絕下次加入 | 當天 | 員工 VLAN 存取權限結束 |
| 裝置更換 | 撤銷綁定 MAC 的金鑰並核發新金鑰 | 安裝前 | 更換的裝置加入其裝置類別 VLAN |
| 長期住宿訪客退房 | 金鑰在核發時設定的結束日期過期 | 結束日期 | 訪客 VLAN 存取權限結束 |
| 承包商工作結束 | 限時金鑰過期 | 工作的最後一天 | 承包商 VLAN 存取權限結束 |
| 租戶搬離 | 僅撤銷該租戶的金鑰 | 搬離時 | 其他租戶保持連線 |
與 MAC 位址綁定的建築鎖,其金鑰與 VLAN 會在房客交替時保留。該憑證屬於硬體,而非離店的房客。請在更換門鎖時撤銷憑證,而非在房客辦理退房時。
對於大樓控制系統與支付系統等高風險資產,在變更 VLAN 指派前,應要求執行明確的變更管理程序。對於訪客與其他臨時存取,請設定憑證過期日,使存取權能自動終止,無需依賴人工清理。
跨多個據點維護一份共用的 VLAN 計劃,並記錄該計劃中合法的在地差異。否則,交換器設定可能會成為記錄特定位置設置方式的唯一依據。請定期審查例外情況與未使用的金鑰,並移除沒有當前所有者的金鑰。衡量此流程的標準,應在於身份識別是否仍能對應至預期的區段,以及存取權限是否在應結束時結束,而不是看地圖中的 VLAN 數量。
測試網路分段是否確實生效
請測試可達性,而非 VLAN 數量。 對於每條預期路徑,請從會發起流量的裝置或分段驗證允許的連線正常運作,且禁止的路徑失敗。
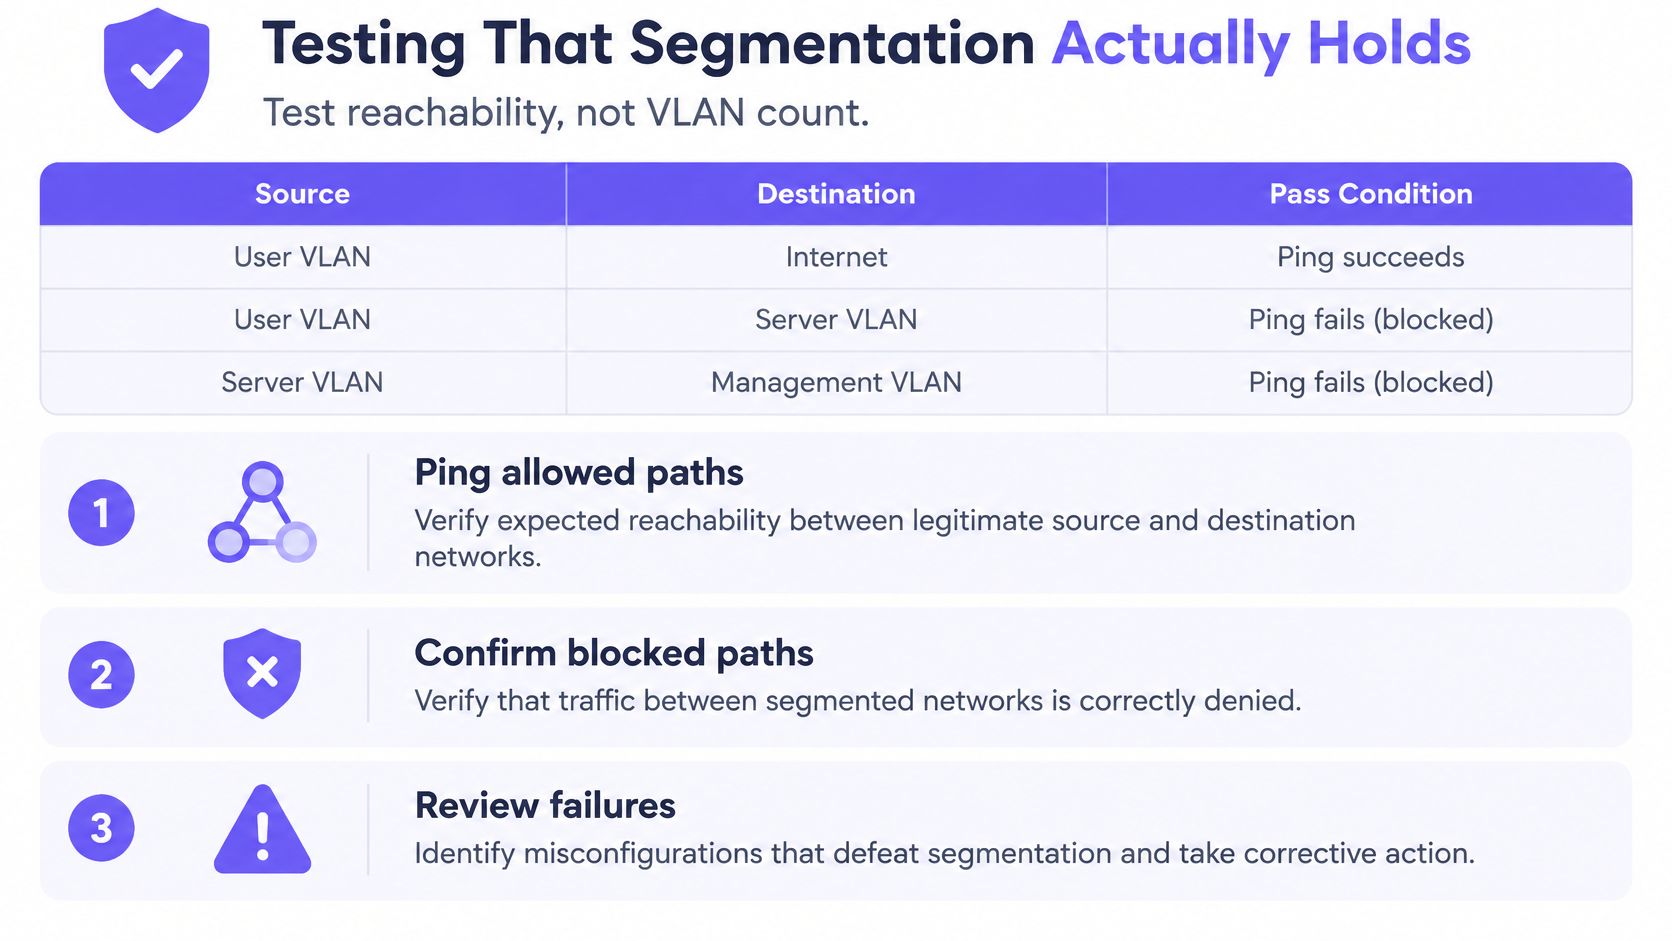
| 測試項目 | 來源 | 目的端 | 通過條件 |
|---|---|---|---|
| 橫向連線範圍 | 訪客 VLAN 10 | 員工 VLAN 20 | 零連線成功 |
| 訪客內同級裝置連線範圍 VLAN | 訪客裝置 A | 訪客裝置 B | 遭用戶端隔離功能阻擋 |
| Trunk 洩漏 | 存取連接埠 | 未使用的 VLAN | 未使用的 VLAN 沒有被加上標籤的訊框 |
| 裝置暴露風險 | 訪客 VLAN 10 | 門禁控制器 | 連線遭拒絕 |
| 例外狀況檢查 | 員工 VLAN 20 | 指定的檔案伺服器 | 僅開放經核准的連接埠 |
邏輯隔離可能會因為常見的設定錯誤而失效。Trunk 埠可能會傳送不屬於該連結的 VLAN 流量。原生 VLAN 可能會以非預期的方式暴露流量。未管理的交換器連接埠可能會將設備置於預設 VLAN 中,而過於寬鬆的路由或過於寬泛的防火牆規則,則可能會重新開啟設計上意圖阻擋的路徑。
使用三項檢查,然後重新測試變更
首先,對交換器與防火牆進行通過身分驗證的組態審查。檢查存取連接埠上的 VLAN 成員資格、中繼埠 (Trunk) 上允許的 VLAN、原生 VLAN、路由介面,以及允許跨 VLAN 流量的規則。
第二,對每個分割區執行弱點掃描。掃描可以揭露不應存在的系統、需要審查的暴露服務,以及預期網路藍圖與實際部署網路之間的差異。
第三,安排嘗試從每個信任度較低的 VLAN 向信任度較高的區域進行橫向移動的滲透測試。測試應執行真實的路徑,而不僅僅是確認網路具有不同的 VLAN 名稱。如需檢查身份驗證路徑本身的指引,請參閱 如何測試 RADIUS 身份驗證。
為銷售點 (POS) 廠商變更防火牆設定後,請重新從訪客 VLAN 測試至 POS 系統,確認訪客流量仍被阻擋。接著從獲准的來源測試廠商特例設定,確認僅開放其獲准的連接埠。
在每次相關變更後執行這些檢查:
- 驗證允許的路徑:確認必要的應用程式仍可正常連線。
- 驗證拒絕的路徑:嘗試進行策略規定必須失敗的連線。
- 檢查連接埠與 VLAN 分配:確認測試裝置落在預期的區段中。
- 審查邊界記錄:確認允許與拒絕的決策皆已記錄。
- 記錄核准資訊:為每一個啟用的例外情況留存負責人與原因。
只有在未授權路徑失敗、邊界決策已記錄,且每個異常狀況皆有記錄在案的負責人時,才能視為通過測試。測試失敗時,請修復規則並在關閉工單前重新執行相同的測試。
確認分段地圖並在一個場域試行
可靠的部署始於經同意的地圖,以及團隊可針對真實裝置驗證設計的場域。請使用以下決策路徑:
- 與各群組負責人確認。將群組與 VLAN、身分識別來源及其需要存取的系統進行對應。
- 使用規劃工具。勾選目前連線至網路的項目,並檢查各群組在這三個網路中的劃分位置。
- 進行單一據點試行。與據點負責人一起執行可達性測試,並確認日常服務仍可正常運作。
- 僅在試行通過後才進行全面推廣。在將設定套用至其他地方之前,確保例外狀況均已繫結至指定負責人。
Purple Access 使用三個 SSID 而非七個,由身分決定 VLAN,且每位住戶、租戶或裝置群組都會放置在專屬的區隔中。其規劃工具可讓團隊將目前的連線情況映射至這三個網路,且專家設計會議可在推出前審查該計畫。
VLAN 是您必須證明的邊界,而非您分配的標籤。
在變更交換器組態前,請先執行規劃工具或預約架構設計會議。
Purple Access 可在現有的無線基地台上,將開放、安全和 xPSK 網路映射至由身分驅動的 VLAN 指派,並具備撤銷和稽核記錄功能。請使用 Purple Access 規劃工具 來映射您目前的裝置群組,並在推出前驗證可達性規則。


