
SSID কী এবং কেন কম নাম বেশি কার্যকরী
Published
একটি SSID হল সার্ভিস সেট আইডেন্টিফায়ার, WiFi নেটওয়ার্ক নাম যা একটি ডিভাইস স্ক্যান করার সময় দেখতে পায়, কোনো পাসওয়ার্ড বা সুরক্ষা নিয়ন্ত্রণ নয়। এই একটি পার্থক্য দুটি জনপ্রিয় পরামর্শকে উল্টে দেয়। নাম লুকানো একটি নেটওয়ার্ককে ব্যক্তিগত করে তোলে না, এবং প্রতিটি টিম, ফ্লোর বা টেন্যান্টের জন্য একটি নতুন নাম যোগ করা এটিকে আরও সুরক্ষিত করে তোলে না।
ব্যবহারিক দিক থেকে SSID কী তা জানতে চাইলে, এটিকে একটি তালিকা থেকে বেছে নেওয়া লেবেল হিসেবে চিন্তা করুন। সুরক্ষা পরে আসে, authentication, encryption এবং লগইনের পরে প্রয়োগ করা পলিসি থেকে। কম এবং স্পষ্ট নাম আপনাকে সাধারণত একটি দ্রুত চ্যানেল এবং একটি স্বচ্ছ সুরক্ষা ব্যবস্থা প্রদান করে।
সূচিপত্র
- একটি SSID কী এবং এটি কী নয়
- একটি ডিভাইস কীভাবে সেই নামটি খুঁজে পায় এবং যুক্ত হয়
- অতিরিক্ত SSIDগুলি কীভাবে চ্যানেলের এয়ারটাইম ব্যবহার করে
- SSID নামকরণের নিয়মাবলী যা সবসময় উপযোগী থাকে
- কেন একটি লুকানো SSID ব্যক্তিগত নয়
- বাস্তব ভেন্যুগুলির জন্য একটি তিন-SSID মডেল
- আপনার নেটওয়ার্কগুলিকে কম সংখ্যক নামে চিহ্নিত করুন
একটি SSID কী এবং এটি কী নয়
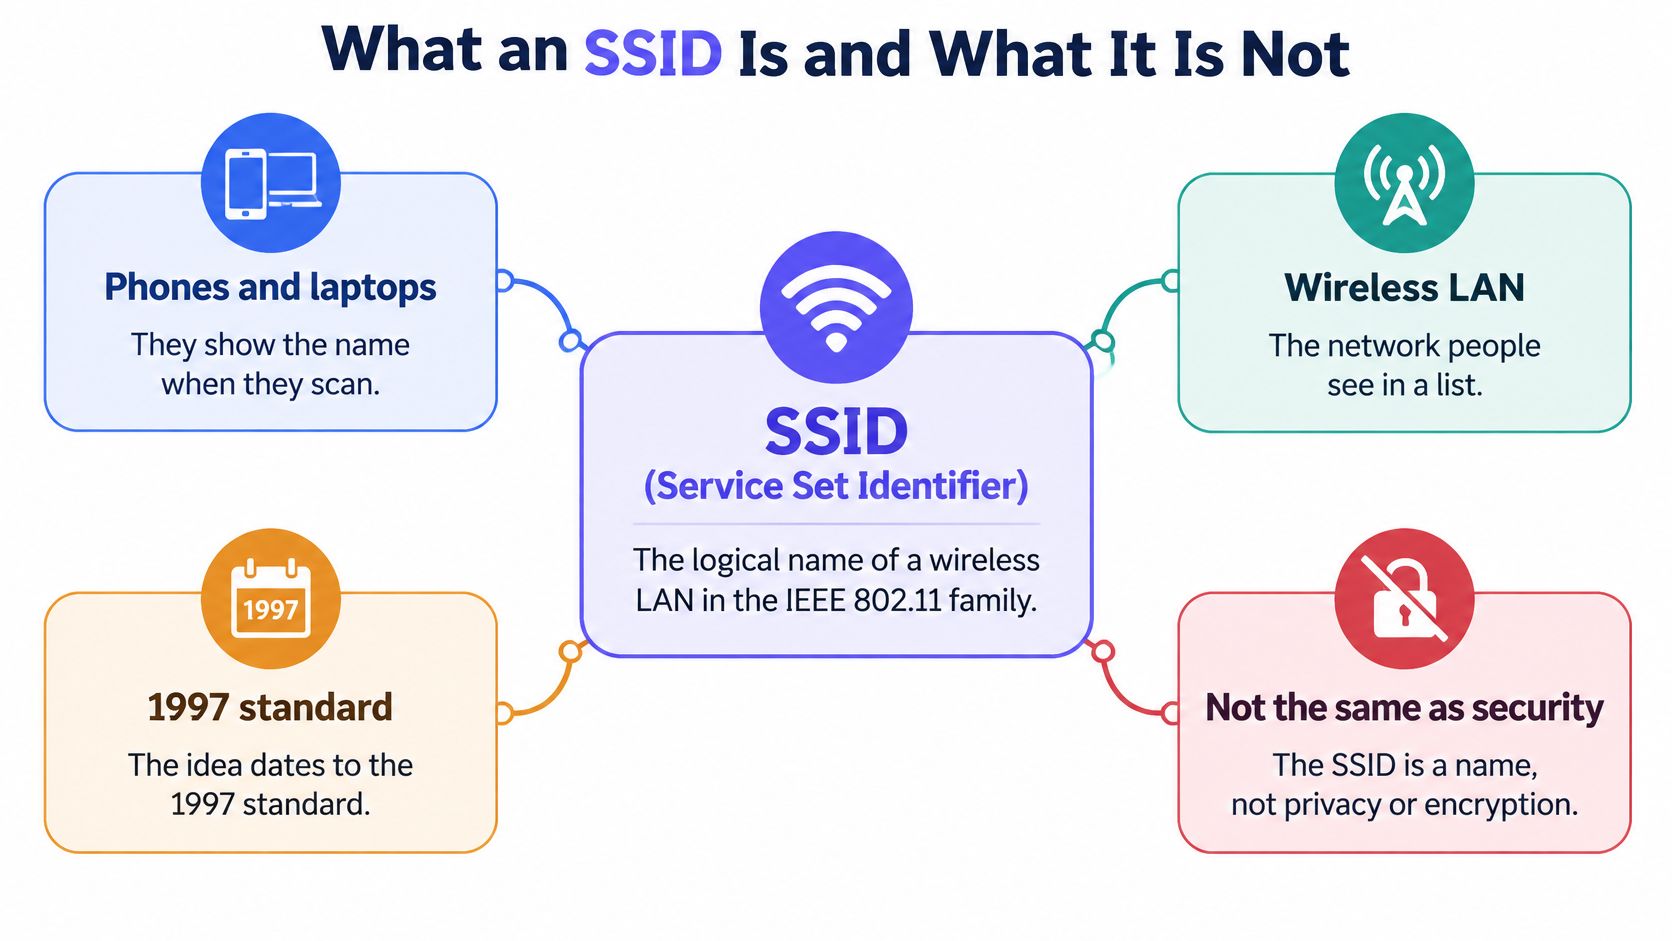
একটি ক্যাফেতে WiFi সেটিংস খুললে আপনি Cafe Guest, Cafe Staff এবং Cafe Cameras দেখতে পেতে পারেন। এগুলি তিনটি লেবেল, তিনটি লক নয়। প্রতিটি নাম আপনার ফোনকে বলে যে আপনি কোন লজিক্যাল নেটওয়ার্কে যোগ দেওয়ার অনুরোধ করছেন, এবং টেক্সটের কোনো কিছুই প্রমাণ করে না যে এটি কে পরিচালনা করে বা আপনার ট্রাফিক এনক্রিপ্ট করা হয়েছে কিনা।
SSID সম্পর্কিত উইকিপিডিয়া এন্ট্রিটি IEEE 802.11 স্ট্যান্ডার্ডের অধীনে একটি ওয়্যারলেস লোকাল-এরিয়া নেটওয়ার্কে বরাদ্দ করা লজিক্যাল নাম হিসাবে একটি SSID-কে সংজ্ঞায়িত করে, যা মূল 1997 সালের স্ট্যান্ডার্ডের সময় থেকে ব্যবহৃত হচ্ছে যা প্রায় 1 থেকে 2 Mbit/s লিঙ্ক রেট সমর্থন করে। কোনো ফোন বা ল্যাপটপ কাছাকাছি থাকা নেটওয়ার্ক স্ক্যান করার সময় এই নামটিই দেখতে পাওয়া যায়।
একটি নাম, একাধিক রেডিও
একটি SSID একটি service set সনাক্ত করে, যা একটি লজিক্যাল নেটওয়ার্ক হিসাবে পরিচালিত ওয়্যারলেস স্টেশন এবং অ্যাক্সেস পয়েন্টের একটি গ্রুপ। এটি ছাদের ওপরের কোনো একটি ফিজিক্যাল বক্সকে সনাক্ত করে না। একটি হোটেল বা ক্যাম্পাসে, একাধিক অ্যাক্সেস পয়েন্ট একই SSID প্রচার করে যাতে আপনি কভারেজ এলাকার মধ্যে চলাফেরা করতে পারেন এবং একই নেটওয়ার্কে থাকতে পারেন।
সেই রেডিওগুলির প্রতিটির নিজস্ব BSSID রয়েছে, যা একটি স্বতন্ত্র মৌলিক পরিষেবা সেট সনাক্ত করে এবং সাধারণত অ্যাক্সেস পয়েন্টের MAC ঠিকানার সাথে আবদ্ধ থাকে। আপনি বেছে নিন SSID। নেপথ্যে, আপনার ডিভাইস একটি নির্দিষ্ট BSSID-এর সাথে যুক্ত হয় এবং দৃশ্যমান নাম পরিবর্তিত না হয়েও আপনার চলাচলের সাথে সাথে এটি BSSID পরিবর্তন করতে পারে।
লেবেল, রেডিও এবং লক
| আইটেম | এটি কিসের নামকরণ করে | আপনি এটি কোথায় দেখতে পান | এটি যা করে না |
|---|---|---|---|
| SSID | একটি লজিক্যাল WiFi নেটওয়ার্ক | ফোন বা ল্যাপটপের নেটওয়ার্ক তালিকা | পরিচয় প্রমাণ করা বা ট্র্যাফিক এনক্রিপ্ট করা |
| BSSID | একটি অ্যাক্সেস পয়েন্ট রেডিও, সাধারণত এর MAC | অ্যাসোসিয়েশন এবং ডায়াগনস্টিক বিবরণ | ব্যবহারকারী যে নেটওয়ার্কটি বেছে নেন তার নামকরণ করা |
| সিকিউরিটি স্যুট | অথেন্টিকেশন এবং এনক্রিপশন | WPA2, WPA3 বা 802.1X সেটিংস | শুধুমাত্র SSID টেক্সট পরিবর্তিত হওয়ার কারণে পরিবর্তন করা |
সেই টেবিলটি গুরুত্বপূর্ণ কারণ একটি ভণ্ড অ্যাক্সেস পয়েন্ট Cafe Staff হুবহু কপি করতে পারে। স্ট্রিংটি পাবলিক, তাই আসেপাশের যে কেউ এটি পুনরায় ব্যবহার করতে পারে। ডিভাইসটিকে ভুয়াটিতে যোগ দেওয়া থেকে যা আটকায়, বা কোনো বহিরাগতকে আসলটিতে যোগ দেওয়া থেকে যা আটকায়, তা হল আলাদাভাবে কনফিগার করা নিরাপত্তা, যেমন শংসাপত্র, একটি শক্তিশালী পাসফ্রেজ বা 802.1X প্রমাণীকরণ।
একটি SSID কোনো ডিভাইসকে নেটওয়ার্ক বেছে নিতে সাহায্য করে। এটি নিজে কখনোই প্রমাণ করে না যে নেটওয়ার্কটি খাঁটি বা নিরাপদ।
Cafe Staff নাম বদলে Cafe Team করলে আপনি কেবল একটি সাইন পরিবর্তন করছেন, কোনো লক নয়। এর পেছনের ব্যবহারকারী, কী এবং অনুমতিগুলো হুবহু আগের মতোই থেকে যায়, যতক্ষণ না আপনি সেই সেটিংসগুলোও পরিবর্তন করছেন।
কীভাবে একটি ডিভাইস সেই নাম খুঁজে পায় এবং যুক্ত হয়
SSID-কে একটি দোকানের সাইনবোর্ড এবং বিকন-কে একটি সময়সূচী অনুযায়ী জ্বলতে থাকা সাইন হিসেবে বিবেচনা করুন। একটি ক্লায়েন্ট রেডিও স্ক্যান করে, কী জ্বলছে তা পড়ে এবং কেবল তখনই ভেতরে আসার অনুরোধ করে। একটি দরজার সাইন দেখে তা নির্বাচন করার পর সেই দরজার তালা খোলার জন্য আপনার একটি চাবির প্রয়োজন থেকেই যায়।
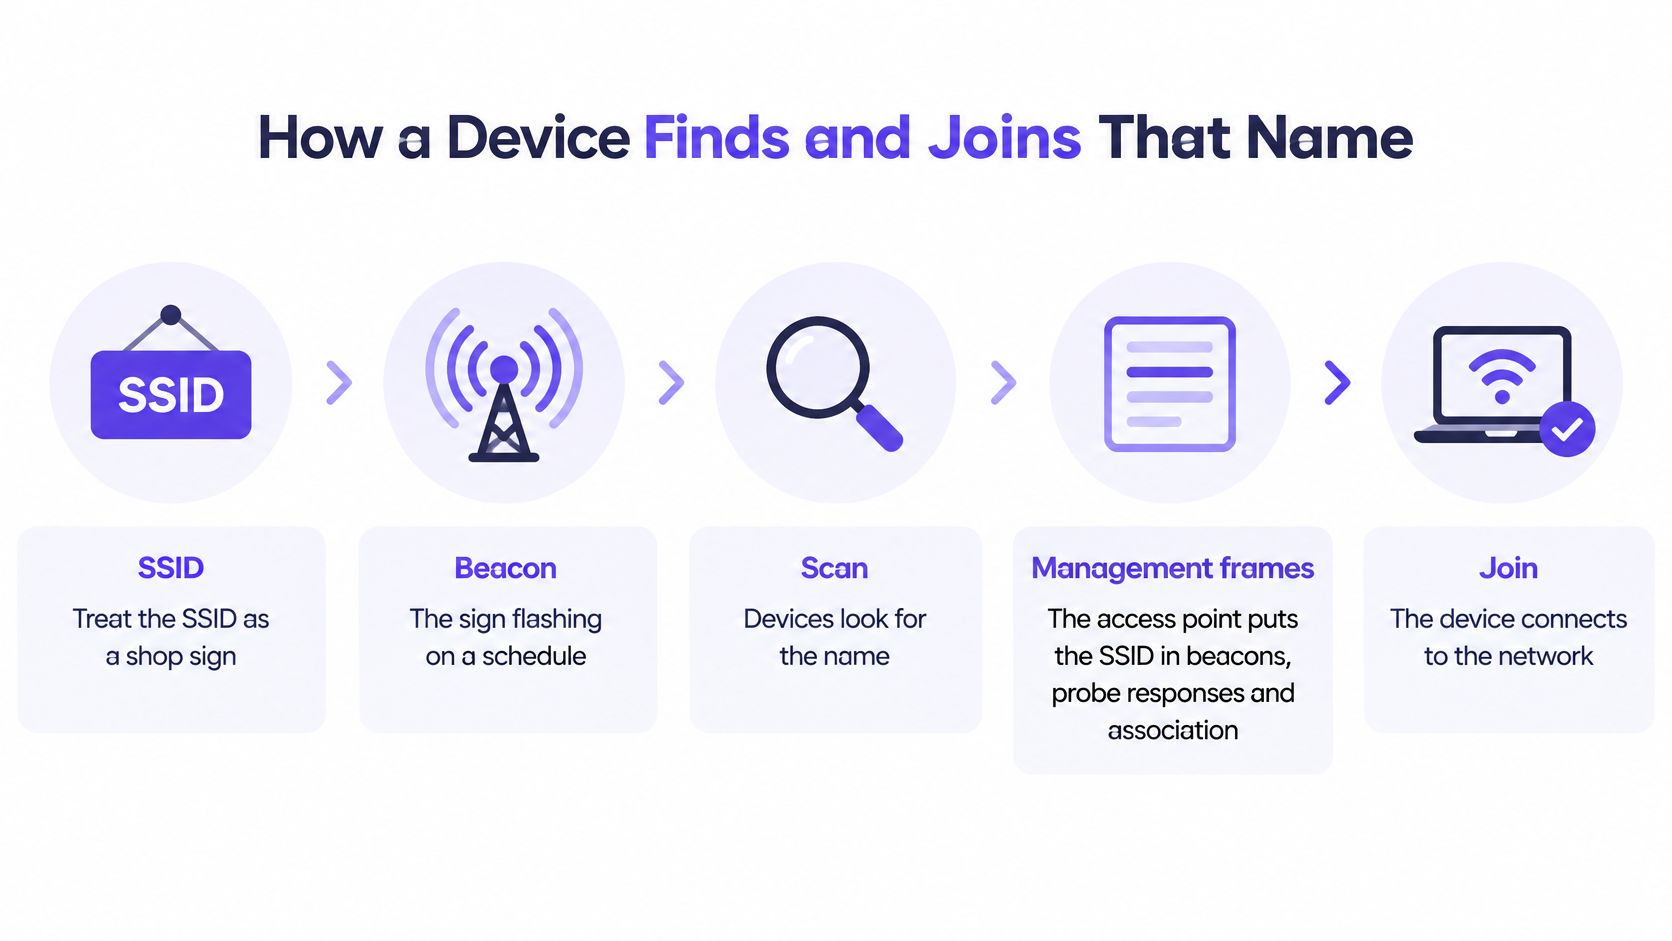
ভার্চুয়াল অ্যাক্সেস পয়েন্ট সংক্রান্ত IEEE 802.11 মেন্টর ডকুমেন্টে SSID-কে ম্যানেজমেন্ট ফ্রেমের মধ্যে বহন করা লজিক্যাল নেটওয়ার্ক নাম হিসাবে বর্ণনা করা হয়েছে, যার মধ্যে বিকন, প্রোব রেসপন্স এবং অ্যাসোসিয়েশন রিকোয়েস্ট অন্তর্ভুক্ত রয়েছে, যেখানে 0 থেকে 32 অক্টেটের তথ্য উপাদান থাকে। একটি জিরো-লেংথ ভ্যালু কোনও নির্দিষ্ট নাম নির্দিষ্ট করার পরিবর্তে যে কোনও উপলব্ধ নেটওয়ার্কের অনুরোধ করে।
একটি ক্লায়েন্ট বাস্তবে যে ক্রম অনুসরণ করে
- বীকন শুনুন: অ্যাসোসিয়েশনের আগে অ্যাক্সেস পয়েন্টটি SSID এর পাশাপাশি সাপোর্টেড রেট এবং সিকিউরিটি স্যুটগুলি প্রচার করে।
- প্রয়োজনে প্রোব করুন: ডিভাইসটি তার মনে থাকা একটি নির্দিষ্ট নামের জন্য নিকটবর্তী রেডিওগুলিকে জিজ্ঞাসা করতে পারে এবং মেলানো রেডিওগুলি উত্তর দেয়।
- একটি অ্যাসোসিয়েশন অনুরোধ পাঠান: ডিভাইসটি তার পছন্দের SSID এর নাম উল্লেখ করে এবং একটি BSSID এর সাথে সক্ষমতা নিয়ে আলোচনা করে।
- আলাদাভাবে প্রমাণীকরণ করুন: নেটওয়ার্ক সিলেক্ট করার পর WPA2-Enterprise, WPA3-Enterprise বা WPA3-Personal ক্রেডেনশিয়াল বা সার্টিফিকেট পরীক্ষা করে।
কেবলমাত্র শেষ ধাপের পরেই নীতি প্রয়োগ করা উচিত। এন্টারপ্রাইজ ডিজাইনে, 802.1X, শংসাপত্র, RADIUS অ্যাট্রিবিউট এবং ফায়ারওয়াল নিয়মগুলি কে বা কী প্রমাণিত হয়েছে তার ওপর ভিত্তি করে একটি VLAN এবং সুবিধা প্রদান করে। এর মানে হল যে দুইজন ব্যক্তি একই SSID এ যোগ দিতে পারেন এবং আপনার প্রতিটি গ্রুপের জন্য আলাদা নাম বিজ্ঞাপন না করেই আলাদা সেগমেন্টে পৌঁছাতে পারেন।
নিচে সংক্ষেপে দেওয়া দ্য ওয়াকথ্রুটি স্ক্যান এবং জয়েন সিকোয়েন্সটিকে দৃশ্যমানভাবে অনুসরণ করে।
নামগুলি স্থায়ী এবং স্পষ্ট রাখুন, কারণ ফোন, ল্যাপটপ এবং পরিচালিত প্রোফাইলগুলি ঠিক সেই স্ট্রিংটিই সংরক্ষণ করে। আপনি যদি কপি করা নাম এবং সন্দেহজনক রেডিও মনিটরও করেন, তবে জাল অ্যাক্সেস পয়েন্টগুলি সনাক্ত করার ক্ষেত্রে MSP-এর জন্য GoSafe Dark Web মনিটরিং একটি দরকারী সহায়ক সম্পদ। একটি অজানা BSSID থেকে আসা পরিচিত SSID বিশ্বাসের নয়, তদন্তের দাবি রাখে।
অতিরিক্ত SSID কীভাবে চ্যানেলের এয়ারটাইম খরচ করে
প্রতিটি আলাদাভাবে বিজ্ঞাপন দেওয়া SSID-এর নিজস্ব বিকন এবং নিজস্ব প্রোব প্রতিক্রিয়া প্রয়োজন। অতিথি, ভয়েস, ক্যামেরা এবং ঠিকাদারদের জন্য একটি নাম যোগ করুন, এবং প্রতিটি অ্যাক্সেস পয়েন্ট সারাদিন ধরে সেই সবকটি পুনরাবৃত্তি করতে থাকে, এমনকি যখন কেউ ডেটা ট্রান্সফার করছে না তখনও। এটি বিনামূল্যে পাওয়া যায় না।
Cisco ওয়্যারলেস সেরা অনুশীলনের গাইড SSID সংখ্যা সীমিত করার সুপারিশ করে কারণ অতিরিক্ত SSID গুলি RF দূষণ বাড়ায় এবং এয়ারটাইম গ্রহণ করে, যা কর্পোরেট পরিবেশের জন্য সাধারণত এক থেকে তিনটি SSIDs কে টার্গেট করে, যেখানে বীকনগুলি 100-TU ব্যবধানে প্রতি 102.4 মিলি সেকেন্ডে আনুমানিকভাবে পুনরাবৃত্ত হয়। বীকনগুলি একটি বাধ্যতামূলক কম মৌলিক হারেও বাইরে যায়, তাই প্রতিটি একই আকারের একটি দ্রুত ডাটা ফ্রেমের চেয়ে বেশি সময় ধরে চ্যানেলটি দখল করে রাখে।
যেখানে খরচ প্রথম প্রকাশ পায়
একটি শান্ত অফিস বহু বছর ধরে অপরিকল্পিত নামকরণের বিষয়টি সহ্য করে নিতে পারে। কিন্তু একটি বক্তৃতা কক্ষ, স্টেডিয়াম কনকোর্স বা ব্যস্ত হোটেল লবি তা পারবে না। ভিড়ে ঠাসা ঘরগুলিতে, ডজন ডজন রেডিও একটি চ্যানেল শেয়ার করে, ক্লায়েন্টরা এয়ারটাইমের জন্য লড়াই করে এবং ম্যানেজমেন্ট ফ্রেমগুলি সরাসরি ভিডিও কল, পেমেন্ট ও ভয়েস ট্র্যাফিকের সাথে প্রতিযোগিতা করে।
সীমাবদ্ধতার মধ্যে থাকা ক্লায়েন্টরাও ভুগে থাকে। পুরনো স্ক্যানার, হ্যান্ডহেল্ড ডিভাইস এবং সস্তা IoT রেডিওগুলোকে দীর্ঘতর স্ক্যান রেজাল্ট এবং আরও বেশি প্রোব রেসপন্স পার্স করতে হয়। কিছু ডিভাইস দীর্ঘ SSID তালিকা সঠিকভাবে সামলাতে পারে না, যা একটি নামকরণের অভ্যাসকে সামঞ্জস্যের সমস্যায় পরিণত করে।
| ডিজাইন | বিকনের আচরণ | এয়ারটাইমের ওপর প্রভাব | কখন এটি উপযুক্ত |
|---|---|---|---|
| এক থেকে তিনটি SSID | একটি কম বেসিক রেটে প্রতি ১০২.৪ মিলি সেকেন্ডে প্রতি SSID পিছু একটি পৃথক বিকন | ম্যানেজমেন্ট ওভারহেড কম থাকে; Cisco কর্পোরেট লক্ষ্য | অফিস, হোটেল, ক্যাম্পাস এবং ভেন্যু |
| অনেকগুলি ওভারল্যাপিং SSID | কোনো ব্যবহারকারী ট্র্যাফিক না থাকলেও প্রতিটি নামের জন্য একটি পৃথক বিকন এবং প্রোব রেসপন্স | পুনরাবৃত্তিমূলক এয়ারটাইম এবং RF দূষণ; ঘনকক্ষগুলিতে সবচেয়ে খারাপ | একত্রিত করার জন্য লেগাসি তালিকা |
| WiFi 6E একাধিক BSSID | একটি বিকনে একাধিক লজিক্যাল BSSID-এর তথ্য বহন করা হয় | কম পুনরাবৃত্ত বিকন এয়ারটাইম | ঘন 6E সাইট যেগুলিতে এখনও কিছু লজিক্যাল নেটওয়ার্কের প্রয়োজন রয়েছে |
তালিকা ছোট করুন, পৃথকীকরণ বজায় রাখুন
WiFi 6E Multiple BSSID প্রধান লক্ষ্য হিসেবে এয়ারটাইম সংরক্ষণের মাধ্যমে একটি একক বিকনে বেশ কয়েকটি লজিক্যাল BSSID-এর তথ্য বহন করে সাহায্য করে। ক্লায়েন্টরা এটি সমর্থন করলে এটি ব্যবহার করুন, তবে এটিকে দশটি ওভারল্যাপিং নাম রাখার অনুমতি হিসেবে বিবেচনা করবেন না। এটি পুনরাবৃত্তি কমায়, কিন্তু দীর্ঘ তালিকার অপারেশনাল বিভ্রান্তি দূর করে না।
সবচেয়ে ভালো সমাধান হলো শুধুমাত্র লেবেল দ্বারা আলাদা হওয়া ব্যবহারের ক্ষেত্রগুলিকে একত্রিত করা, তারপর প্রমাণীকরণের পর মানুষদের আলাদা করা। পরিচয় একটি SSID এর পিছনে VLAN অ্যাসাইনমেন্ট, ব্যান্ডউইথ লিমিট এবং ফায়ারওয়াল পলিসি চালনা করতে পারে। আপনি যদি একদম শুরু থেকে একটি সাইট নতুন করে ডিজাইন করেন, তবে আপনার SSID গণনার সাথে সাথে বিস্তৃত WiFi নেটওয়ার্ক ডিজাইন বিবেচনাগুলির মাধ্যমে কাজ করুন, কারণ চ্যানেল প্ল্যানিং এবং মৌলিক হার একই এয়ারটাইম বাজেট তৈরি করে।
ব্যবহারিক নিয়ম: যদি দুটি SSID একই মানুষের ওপর একই নীতি প্রয়োগ করে, তবে সেগুলো সম্ভবত একটিই SSID যা দুটি ভিন্ন নাম ব্যবহার করছে।
ব্যান্ডউইথকে দোষ দেওয়ার আগে বীকন গণনা করুন। ম্যানেজমেন্ট ট্রাফিকে ব্যস্ত থাকা চ্যানেলে ব্যবহারকারীদের প্রয়োজনীয় কাজের জন্য কম জায়গা থাকে।
SSID নামকরণের নিয়ম যা কাজের জন্য উপযুক্ত থাকে
একটি ভালো SSID হল ফোন ধরে রাখা ব্যক্তির কাছে স্থিতিশীল, সংক্ষিপ্ত এবং স্পষ্ট। এটি প্রকাশ করা উচিত যে এটি কোন নেটওয়ার্ক। এটি বিল্ডিংয়ের মালিক কে, এর পেছনে কোন VLAN রয়েছে, বা পাসওয়ার্ডের ইঙ্গিত দেয় এমন কিছু প্রকাশ করা উচিত নয়।
ডিফল্ট সেটিংসে সেই পরীক্ষা ব্যর্থ হয়। 2025 ব্রডব্যান্ড জিনি সমীক্ষার বিটডিফেন্ডার রিপোর্ট অনুযায়ী পাওয়া গিয়েছে যে 3,242 ব্রডব্যান্ড ব্যবহারকারীর মধ্যে 85% ব্যবহারকারী এখনও তাদের রাউটারের সাথে প্রদত্ত ডিফল্ট নেটওয়ার্ক নামটিই ব্যবহার করেন। ডিফল্ট নামগুলি প্রায়শই প্রস্তুতকারকের পরিচয় প্রকাশ করে, যা ফ্যাক্টরি সেটিংস এবং পরিচিত দুর্বলতাগুলি অনুমান করা সহজ করে তোলে।
যে নামগুলো বাদ দিতে হবে, যে নামগুলো রাখতে হবে
- ব্যক্তিগত সনাক্তকারীগুলি ব্যবহার বন্ধ করুন: SmithFamilyWiFi অপরিচিতদের বলে দেয় এটি কার নেটওয়ার্ক।
- হার্ডওয়্যারের ডিফল্ট নামগুলি সড়িয়ে দিন: TP-Link_2G4 আপনি কোন কিট চালাচ্ছেন তা বিজ্ঞাপন করে।
- অভ্যন্তরীণ বিবরণ সড়িয়ে দিন: Finance-VLAN40 স্ক্যান করা যে কারোর জন্য আপনার সেগমেন্টেশনকে ম্যাপ করে দেয়।
- সবার সামনে গোপন তথ্য রাখা বন্ধ করুন: Camera-Pass123 একটি শংসাপত্রের সংকেত, কোনো নাম নয়।
- একটি ধারাবাহিক প্যাটার্ন বজায় রাখুন: Northwind Guest এবং Northwind Staff, প্রতিটি সাইটে অভিন্ন বানানে থাকলে, ডিভাইসগুলিকে যেকোনো স্থানে নির্দিষ্ট প্রোফাইলটি খুঁজে পেতে সাহায্য করে।
স্ট্রিংয়ের মধ্যে ফ্লোর, ভাড়াটে ব্র্যান্ড বা ডিপার্টমেন্ট পুনর্গঠনের নাম এনকোড করবেন না। সেভ করা ডিভাইস প্রোফাইলের চেয়ে বিল্ডিং এবং অর্গ চার্ট দ্রুত পরিবর্তিত হয়। একটি নিউট্রাল নাম কোনো কঠিন পরিবর্তন ছাড়াই সেই পরিবর্তনগুলিতে টিকে থাকে।
সবকিছু অকেজো না করে কীভাবে নাম পরিবর্তন করবেন
রাউটার বা কন্ট্রোলার অ্যাডমিন পেজে সাইন ইন করুন, ওয়্যারলেস সেটিংস খুলুন, এবং একই সুরক্ষা মোড রেখে SSID এডিট করুন। পরিবর্তনটি সংরক্ষণ করুন, তারপর প্রতিটি ডিভাইস পুনরায় সংযুক্ত করুন, কারণ ক্লায়েন্টরা একটি নতুন স্ট্রিংকে একটি ভিন্ন নেটওয়ার্ক হিসেবে গণ্য করে। স্কেলে, একই পরিবর্তন উইন্ডোতে প্রিন্টেড সাইন, MDM প্রোফাইল এবং ক্যাপটিভ পোর্টাল নির্দেশাবলী আপডেট করুন।
এটি ছোটও রাখুন। ফিল্ডটিতে মাত্র 32 octets ধরে, এবং একাধিক অক্টেট গ্রহণকারী চরিত্রগুলি দ্রুত সেই সীমা শেষ করে দেয়। দীর্ঘ বা অস্বাভাবিক নামগুলি কিছু ক্লায়েন্ট দ্বারা কেটে ছোট বা ট্রাঙ্কেট করা যেতে পারে, যা একটি সংরক্ষিত প্রোফাইলের সাথে অমিল তৈরি করে এবং ব্যবহারকারীদের এমন একটি নেটওয়ার্কের দিকে তাকাতে বাধ্য করে যেটিতে তারা যোগ দিতে পারেন না।
কেন একটি লুকানো SSID গোপনীয় নয়
মানুষ তিনটি ভিন্ন প্রশ্নকে একটি প্রশ্ন হিসেবে জিজ্ঞেস করে। কাছের ডিভাইসগুলো কি নামটি দেখতে পারে? তারা কি যেকোনো উপায়ে নেটওয়ার্কটি খুঁজে পেতে পারে? তারা কি এতে যোগ দিতে পারে বা ট্র্যাফিক পরীক্ষা করতে পারে? SSID লুকিয়ে রাখা কেবল প্রথম প্রশ্নের উত্তর দেয়, এবং তা-ও আংশিকভাবে।
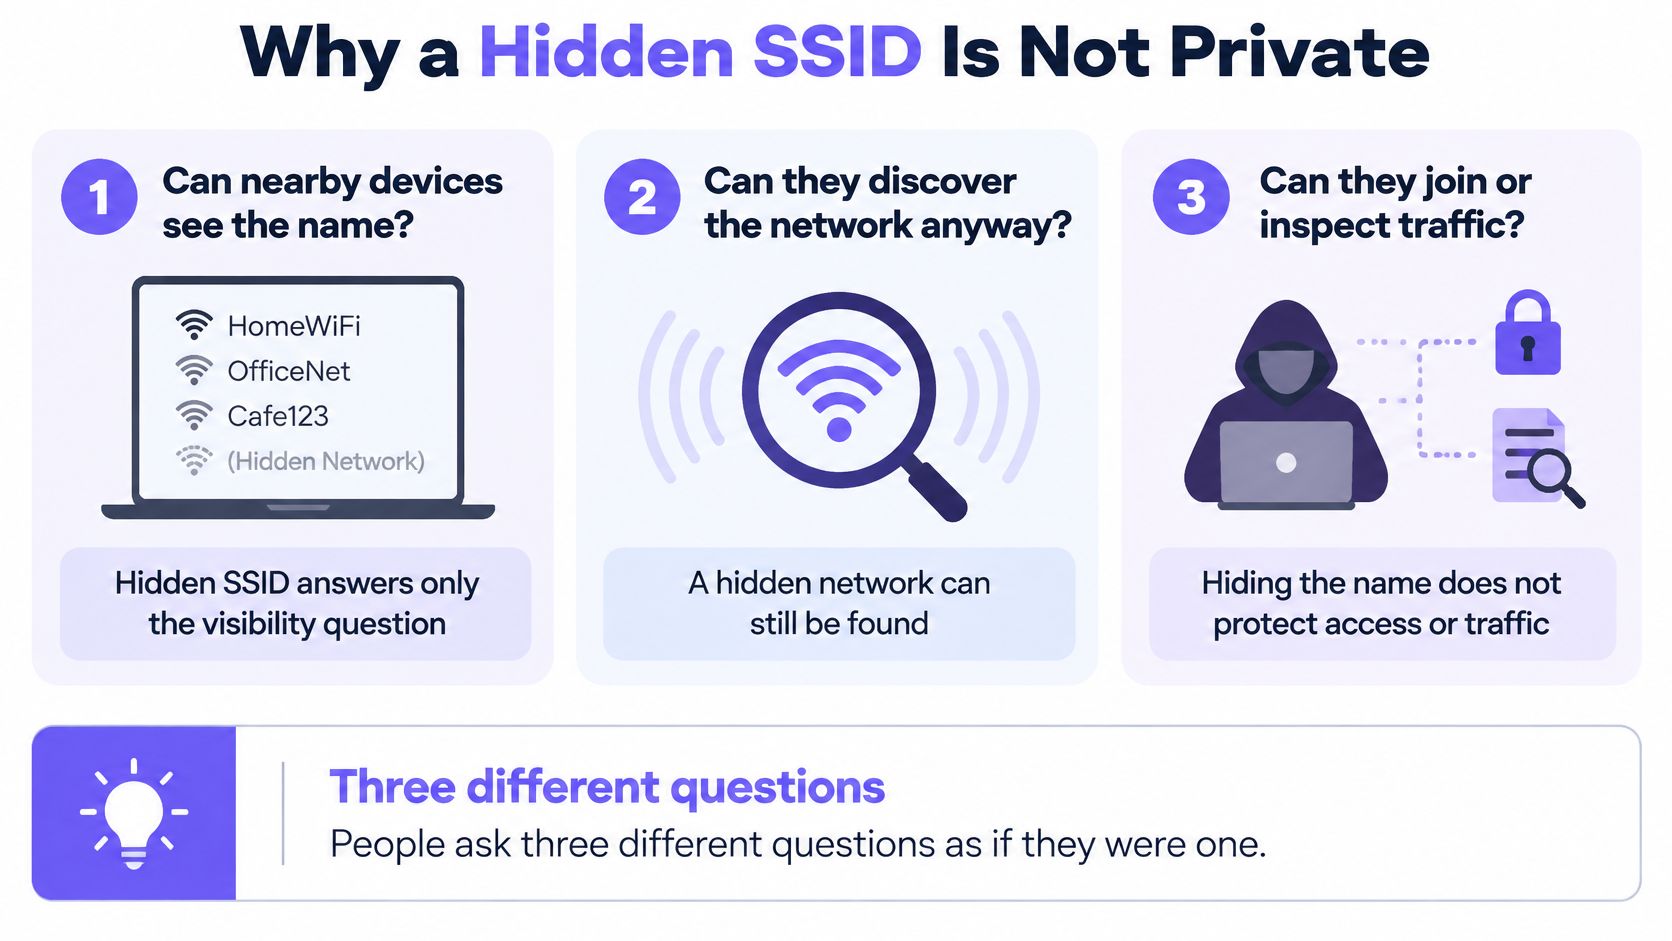
লুকানো নেটওয়ার্ক সম্পর্কিত অ্যাপলের ডিপ্লয়মেন্ট গাইড উল্লেখ করে যে লুকানো নেটওয়ার্কগুলি এখনও ম্যানেজমেন্ট ট্রাফিক থেকে শেখা যেতে পারে, অ্যাসোসিয়েশন এবং রোমিংয়ে বিলম্ব করতে পারে এবং ডিভাইসের ব্যাটারি ব্যবহার বাড়াতে পারে। অ্যাপল আরও সতর্ক করে যে একটি অরক্ষিত বা উন্মুক্ত নেটওয়ার্ক প্রমাণীকরণ এবং এনক্রিপশন নিষ্ক্রিয় করে, যা সম্ভাব্যভাবে শেয়ার করা সম্পদ এবং নেটওয়ার্ক কার্যকলাপকে উন্মুক্ত করে দিতে পারে।
লুকানো উন্মুক্ত নেটওয়ার্ক
তাহলে আপনি কি একটি উন্মুক্ত SSID লুকিয়ে রাখতে পারেন এবং একে নিরাপদ বলতে পারেন? না। দৃশ্যমানতা এবং সুরক্ষা আলাদা সিদ্ধান্ত, এবং গোপন করা কেবল দৃশ্যমানতা পরিবর্তন করে। যিনি ম্যানেজমেন্ট ট্র্যাফিক থেকে নামটি জানতে পারেন, তিনি এখনও একটি উন্মুক্ত নেটওয়ার্কে যোগ দিতে পারেন এবং আনএনক্রিপ্ট করা অ্যাক্টিভিটি দেখতে পারেন।
লুকানো বা হিডেন নেটওয়ার্কগুলি ব্রডকাস্ট নেটওয়ার্কের চেয়েও বেশি তথ্য ফাঁস করতে পারে। একটি ডিভাইস যা একটি হিডেন নেটওয়ার্কে যোগ দিয়েছে তা অন্য কোথাও থাকার সময় সেই নামটি ধারণকারী probe requests পাঠাতে পারে, যা এটি কোথায় ছিল তা প্রচার করে। শক্তিশালী প্রমাণীকরণ এবং এনক্রিপশন দ্বারা সমর্থিত একটি নিরপেক্ষ নাম ব্রডকাস্ট করা প্রায়শই কম প্রকাশযোগ্য পছন্দ।
বাস্তবে কী আলাদা করা প্রয়োজন
গেস্ট, স্টাফ, IoT এবং অপারেশনাল ট্রাফিকের জন্য ভিন্ন প্রমাণীকরণ এবং নীতি প্রয়োজন, অস্পষ্ট লেবেল নয়। একটি চেনা নাম একটি ভণ্ড অ্যাক্সেস পয়েন্ট দ্বারা কপি করা যেতে পারে, এবং একটি শেয়ার করা পাসওয়ার্ড অন্য সকলকে বিরক্ত না করে কোনো একজন প্রস্থানকারী বা একটি হারানো ডিভাইসের জন্য বাতিল করা যায় না। এগুলি পরিচয় এবং বাতিলের সমস্যা, এবং কোনো নামকরণের কৌশল এগুলির সমাধান করতে পারে না।
নামটিকে গোপনীয়তা ডিজাইনের অংশ হিসেবে বিবেচনা করুন। এটিকে নিরপেক্ষ রাখুন এবং ব্রডকাস্ট করুন, তারপর এর পেছনে প্রকৃত অ্যাক্সেস কন্ট্রোল রাখুন।
বাস্তব ভেন্যুর জন্য একটি তিন SSID মডেল
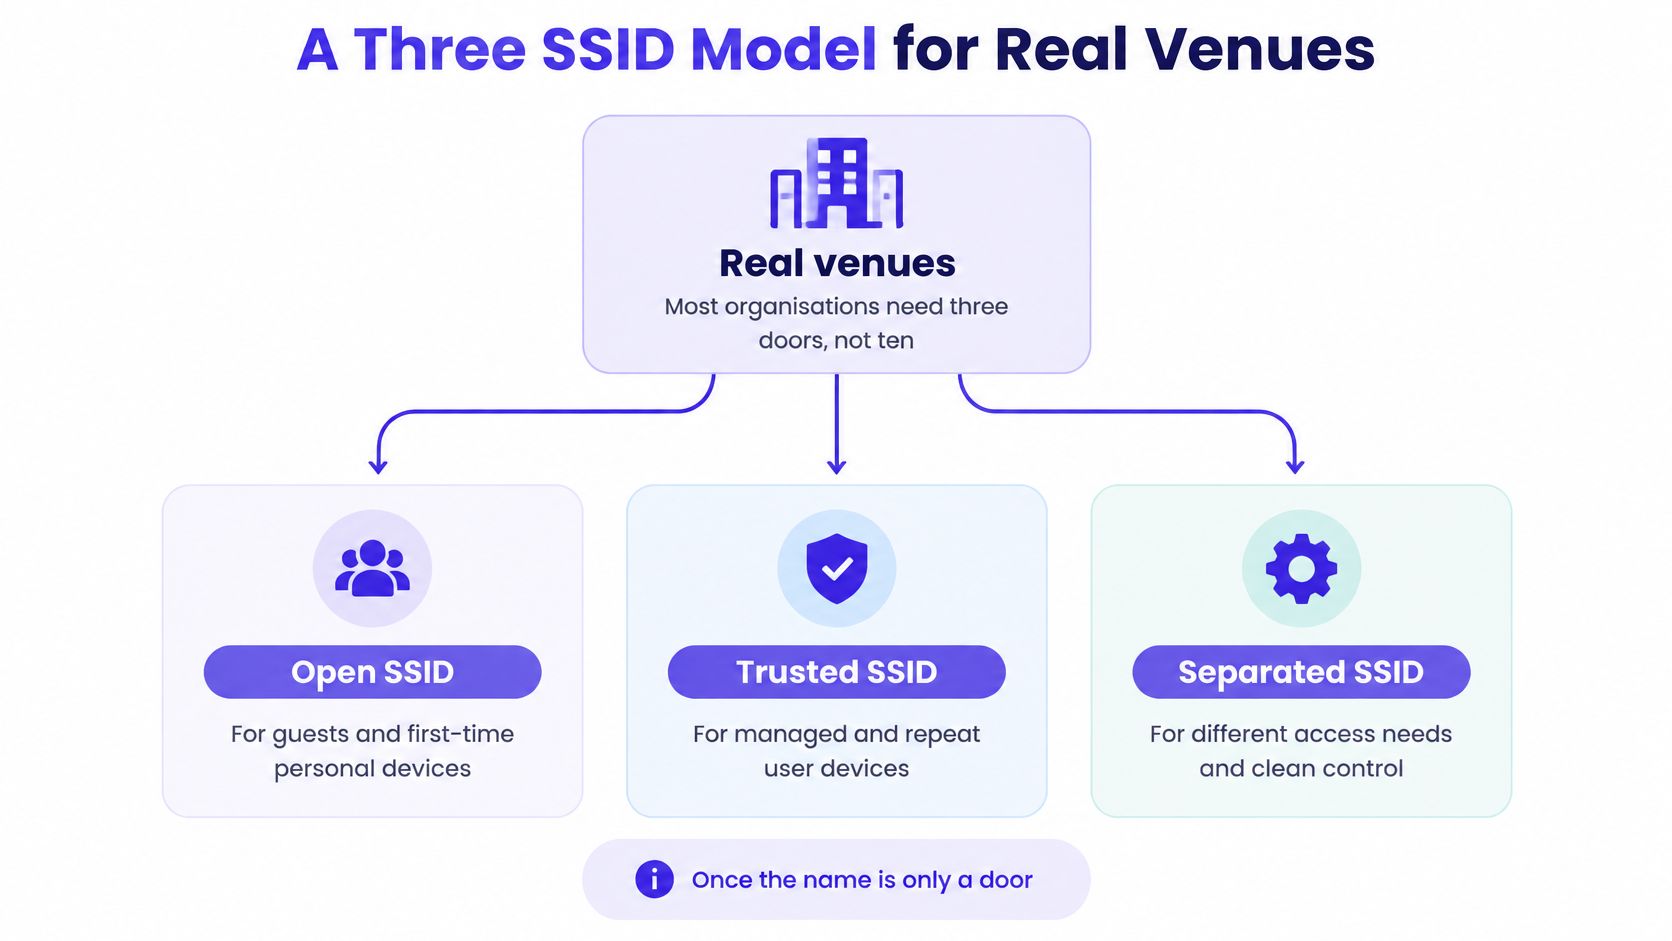
একবার নামটি কেবল একটি দ্বার হিসেবে গণ্য হলে, বেশিরভাগ সংস্থার দশটির বদলে তিনটি দ্বারের প্রয়োজন হয়। অতিথি, বিশ্বস্ত কর্মী এবং ডিভাইসগুলি আলাদাভাবে আচরণ করে, আলাদাভাবে প্রামাণীকরণ করে এবং আলাদাভাবে ব্যর্থ হয়। প্রায় বাকি সবকিছুই হল নীতিগত পার্থক্য যা লগইনের পরে পরিচয় দ্বারা পরিচালনা করা যেতে পারে।
তিনটি দরজা
ওপেন SSID একটি ক্যাপটিভ পোর্টাল বা সমতুল্য অনবোর্ডিং লেনের মাধ্যমে অতিথি এবং প্রথমবারের জন্য আসা ব্যক্তিগত ডিভাইসগুলিতে পরিষেবা দেয়। client isolation এবং একটি গেস্ট VLAN যোগ করুন যাতে দর্শকরা কখনও টিল, ক্যামেরা বা রেসিডেন্ট ট্রাফিক দেখতে না পান। এটি প্রবেশদ্বার, যা স্বাগত জানায় তবে সংবেদনশীল স্থানে পৌঁছায় না।
সুরক্ষিত SSID হলো আপনার বিশ্বস্ত ব্যক্তিদের জন্য একটি WPA-Enterprise নেটওয়ার্ক, আদর্শভাবে আপনার MDM দ্বারা সরবরাহ করা EAP-TLS সার্টিফিকেট সহ। কর্মীরা একটি পাসফ্রেজ শেয়ার করেন না, এবং আপনি প্রতিটি অবশিষ্ট ল্যাপটপে পাসওয়ার্ড পরিবর্তন না করেই একজন প্রাক্তন কর্মীর সার্টিফিকেট বাতিল করতে পারেন। শক্তিশালী WiFi অ্যাক্সেস কন্ট্রোলই এই একক দরজাকে পাঁচটি বিভাগীয় দরজার চেয়ে বেশি নিরাপদ করে তোলে।
তৃতীয় SSID-টি ডিভাইস, ব্যক্তি বা টেন্যান্ট পিছু একটি অনন্য কি (key) ব্যবহার করে জিনিসপত্র, টেন্যান্ট, কনসেশন এবং কন্ট্রাক্টরদের বহন করে। অ্যাথেন্টিকেশনের সময় RADIUS সেই কি-এর জন্য VLAN, নীতি এবং ব্যান্ডউইথের সীমা প্রদান করে। অন্য কাউকে স্পর্শ না করেই একটি ক্যামেরা বা একটি দোকানের অ্যাক্সেস বাতিল করুন।
| SSID ভূমিকা | কারা যুক্ত হন | কীভাবে তাঁরা প্রামাণীকরণ করেন | SSIDগুলি যা এটি প্রতিস্থাপন করে |
|---|---|---|---|
| উন্মুক্ত | অতিথি এবং প্রথমবার ব্যবহারকারী BYOD | পোর্টাল বা সমমানের অনবোর্ডিং, পৃথকীকরণ, অতিথি VLAN | প্রতি-ব্র্যান্ড বা প্রতি-ইভেন্ট অতিথি নাম |
| সুরক্ষিত | কর্মী এবং বিশ্বস্ত ব্যবহারকারী | WPA-Enterprise, পছন্দসইভাবে EAP-TLS সার্টিফিকেট | প্রতি বিভাগ কর্মীদের পাসওয়ার্ড |
| ডিভাইস এবং ভাড়াটে | IoT, বাসিন্দা, সুবিধাভোগী, ঠিকাদার | প্রতিটি ডিভাইস বা ভাড়াটের জন্য অনন্য কী, RADIUS থেকে VLAN | প্রতিটি দোকান, ক্যামেরা ফ্লিট বা ঠিকাদারের জন্য একটি করে SSID |
| eduroam, কেবল শিক্ষার জন্য | রোমিং একাডেমিক দর্শনার্থী এবং কর্মী | eduroam-এর নিজস্ব প্রামাণীকরণ | দর্শনার্থী ক্যাম্পাস নেটওয়ার্কের স্থানীয় অনুলিপি |
তিনটি ভেন্যুতে একই প্যাটার্ন
একটি হোটেল স্বল্প মেয়াদের অতিথিদের ওপেন নেটওয়ার্কে, কর্মীদের সুরক্ষিত নেটওয়ার্কে এবং দরজার লক, টিভি ও দীর্ঘ মেয়াদের বাসিন্দাদের স্বতন্ত্র কী সহ তৃতীয়টিতে রাখে। একটি মল প্রতি লিজে কোনো নাম না দেখিয়ে কী এবং VLAN দ্বারা সেই তৃতীয় SSID এ প্রতিটি দোকানকে আলাদা করে। ইভেন্টগুলি দ্রুত লোক যুক্ত করে, এবং অস্থায়ী দল সমন্বয়কারী পরিকল্পনাকারীরা ইভেন্ট স্টাফদের সংগঠিত করার বিষয়ে GM GROUP Services থেকে স্টাফিং সংক্রান্ত পরামর্শের ভাবনা ধার নিতে পারেন, আর একই তিনটি নামের সাথে নেটওয়ার্কের দিকটি সহজ থাকে।
একটি স্কুল একই তিনটি বজায় রাখে এবং চতুর্থটি হিসাবে eduroam যোগ করে, কারণ ক্যাম্পাসগুলির মধ্যে রোমিং করা eduroam-এর কাজ। প্রতি-ডিভাইস কী সম্পূর্ণরূপে এড়িয়ে যান এবং মডেলটি দুটিতে সংকুচিত হয়ে যায়। এটি প্রতিটি বিভাগ, তলা বা ব্র্যান্ডের জন্য একটি নতুন বিকেন প্রত্যাখ্যান করে, কারণ লগইনের পরে পরিচয় ইতিমধ্যেই সেই কাজ শেষ করে ফেলে।
আপনার নেটওয়ার্কগুলোকে কম সংখ্যক নামে ম্যাপ করুন
পুনরায় ডিজাইন করার আগেই ইনভেন্টরির কাজটি আসে। একটি প্রতিনিধি সাইট বেছে নিন এবং এটি ব্রডকাস্ট করা প্রতিটি SSID-এর তালিকা তৈরি করুন, যার মধ্যে এমন নামও থাকবে যা কে তৈরি করেছে তা কারও মনে নেই। প্রতিটি নামের জন্য নোট করুন যে আজকে কোন আসল গ্রুপ এটির সাথে কানেক্ট হচ্ছে, কীভাবে সেই গ্রুপটি অথেন্টিকেট করছে এবং সেই গ্রুপটি কী ধরনের VLAN বা পলিসি পাচ্ছে। যে নামটিতে কোনো আলাদা অথেন্টিকেশন বা পলিসি নেই, সেটি কেবল একটি সাধারণ লেবেল মাত্র।
ম্যাপিং এক্সারসাইজ
- গ্রুপগুলির তালিকা তৈরি করুন: অতিথি, কর্মীদের ল্যাপটপ, ফোন, ক্যামেরা, ক্যাশ রেজিস্টার, বাসিন্দা, কনসেশন এবং কন্ট্রাক্টর।
- পরিচয় প্রমাণের ভিত্তিতে প্রতিটি গ্রুপকে স্থান দিন: এটি যে বিভাগের অধীনেই থাকুক না কেন, এটি যেভাবে অথেন্টিকেট করে সেই অনুযায়ী এটিকে ওপেন, সিকিউর অথবা থিংস অ্যান্ড টেন্যান্টস SSID-এ পাঠান।
- শুধুমাত্র লেবেলযুক্ত নামগুলি মুছে ফেলুন: একটি VLAN, একটি ফ্লোর বা একটি বিভাগের অনুকরণ করার জন্য বিদ্যমান যেকোনো SSID সরিয়ে ফেলুন। VLAN এবং পলিসি কিন্তু লগইনের পরেও অনুসরণ করা যেতে পারে।
- ফলাফল গণনা করুন: সেগমেন্টেশন না হারিয়েও অনেক সাইট তিনটি নামে নেমে আসে, কারণ পলিসি লগইনের পেছনে চলে যায়।
একটি চ্যানেলে সাতটি SSID কমিয়ে তিনটি নেটওয়ার্কে আনা যেতে পারে, এবং একটি 12 Mbps বেসিক রেটের সাথে তিনটি SSID এমন এয়ারটাইম পুনরুদ্ধারে সহায়তা করে যা 8 থেকে 10 টি SSID বিকনে চ্যানেলের 15 থেকে 25% এয়ারটাইম হিসেবে ব্যবহার করছিল। অধিক ডিভাইসযুক্ত প্রোপার্টির জন্য, সঠিক IoT নেটওয়ার্ক সেগমেন্টেশনের সাথে এই অনুশীলনটি যুক্ত করুন যাতে ক্যামেরা এবং সেন্সরগুলি এমন সেগমেন্টে থাকে যা থেকে তারা বাইরে বের হতে না পারে।
চালু করার আগে পাইলট পরীক্ষা করুন
একটি সাইট পাইলট করুন এবং প্রমাণের ভিত্তিতে বিচার করুন, নামটি কতটা গোছানো দেখাচ্ছে তার উপর নয়। হেল্প-ডেস্ক টিকিটগুলি পর্যবেক্ষণ করুন, অন্যান্য ব্যবহারকারীদের স্পর্শ না করে আপনি একটি একক ডিভাইস কী বা শংসাপত্র প্রত্যাহার করতে পারেন কিনা তা পরীক্ষা করুন এবং আপনার সবচেয়ে ব্যস্ত রুমে বিকন লোড কমেছে কিনা তা পরীক্ষা করুন। তারপর পর্যায়ক্রমে পরবর্তী সাইটগুলিতে একই তিনটি নাম কপি করুন, একসাথে সাইন, MDM প্রোফাইল এবং পোর্টাল নির্দেশাবলী আপডেট করুন।
যদি ইনভেন্টরিটি অগোছালো হয়, তবে Purple Access আপনার SSID-গুলিকে তিনটি নেটওয়ার্কে ম্যাপ করার জন্য একটি প্ল্যানার অফার করে, যা দেখায় যে প্রতিটি গ্রুপ কোথায় অবস্থান করছে। এটি একটি 45-মিনিটের ডিজাইন সেশনও অফার করে যেখানে একজন Purple নেটওয়ার্ক ইঞ্জিনিয়ার আপনার আগেই কেনা অ্যাক্সেস পয়েন্টগুলিতে আপনার SSID-গুলি উন্মুক্ত, সুরক্ষিত এবং xPSK নেটওয়ার্কে ম্যাপ করে দেন এবং সেই প্ল্যানটি আপনার কাছেই থেকে যায়। আপনি যদি একা কাজ শুরু করতে পছন্দ করেন তবে স্প্রেডশীট এবং একটি সাইট ওয়াকের মাধ্যমেও এই একই ধাপগুলি কাজ করে।
Purple Access-এর সাথে একটি 45-মিনিটের ডিজাইন সেশন বুক করুন, এবং একজন নেটওয়ার্ক ইঞ্জিনিয়ার আপনার বর্তমান প্রতিটি SSID-কে আপনার ইতিমধ্যে কেনা অ্যাক্সেস পয়েন্টগুলির উন্মুক্ত, সুরক্ষিত এবং xPSK নেটওয়ার্কে ম্যাপ করবেন। আপনার কাছে একটি লিখিত তিন-নেটওয়ার্কের প্ল্যান থাকবে যা দেখায় যে অতিথি, কর্মী এবং ডিভাইসগুলি কোথায় যুক্ত থাকবে এবং কোন কী এবং সার্টিফিকেটগুলি আপনার শেয়ার করা পাসওয়ার্ডগুলি প্রতিস্থাপন করবে। সেই প্ল্যানটি সর্বদা আপনার কাছেই থাকবে।


