
Guide zur VLAN-Segmentierung: Entwerfen, Kartieren und Testen Ihres Netzwerks
Published

Ein Netzwerk kann einen Namen für ein Gäste-WiFi, ein Mitarbeiter-Netzwerk und eine Sammlung von Geräte-Netzwerken haben und dennoch einen Gäste-Laptop nur eine zugängliche Regel von einem Mitarbeiter-Server entfernt lassen. Die VLAN-Liste mag übersichtlich aussehen, aber die entscheidende Frage ist, ob ein Gerät etwas erreichen kann, das es nicht sollte.
VLAN-Segmentierung bietet Ihnen eine praktische Möglichkeit, Datenverkehr auf einer gemeinsam genutzten Switching-Infrastruktur zu trennen. Sie beweist jedoch nicht, dass die Trennung sicher ist. Beginnen Sie mit den Gruppen und ihren notwendigen Verbindungen, weisen Sie Geräte nach Möglichkeit über Identitäten zu und testen Sie dann die Pfade, die zugelassen und blockiert werden sollen.
Inhaltsverzeichnis
- Eine Referenz-VLAN-Zuordnung für Gäste, Mitarbeiter und Geräte
- So entwerfen Sie Segmente aus Ihrem Asset-Inventar
- Zuordnung von Identitäten zu VLANs über RADIUS
- Segmentierungsregeln zur Einschränkung lateraler Bewegungen
- Präzise VLAN-Zuweisungen bei Änderungen von Geräten und Personen sicherstellen
- Überprüfung der tatsächlichen Wirksamkeit der Segmentierung
- Segmentierungskonzept bestätigen und an einem Standort testen
Eine Referenz-VLAN-Zuordnung für Gäste, Mitarbeiter und Geräte
Ein VLAN unterteilt eine physische Switching-Fabric in getrennte Broadcast-Domänen, sodass sich Geräte in einem logischen Netzwerk nicht automatisch in einem anderen befinden. IEEE 802.1Q versieht Ethernet-Frames mit einer VLAN-Kennung (VID), die Switches verwenden, um den Datenverkehr dem richtigen virtuellen LAN zuzuweisen, wie im IEEE 802.1Q-Standard beschrieben.
Hier ist eine erste Übersicht für einen Standort mit Besuchern, Personal, Gebäude-Devices, externen Dienstleistern und Mandanten. Die VLAN Nummern sind beispielhafte Zuordnungen und keine universellen Anforderungen. Die IDs für Dienstleister und Mandanten sind als 50 und 60 eingetragen, um eine Möglichkeit zu zeigen, wie Bereich für Gruppen reserviert werden kann, die ihr eigenes Segment benötigen.
| Segment | Netzwerk | VLAN | Verbindungsaufbau von Geräten | Erreichbar über dieses VLAN |
|---|---|---|---|---|
| Gäste und BYOD | Offen | 10 | Captive Portal oder Passpoint, mit erfasster Einwilligung | Nur Internet, Client-Isolierung aktiv |
| Laptops und Telefone von Mitarbeitenden | Sicher | 20 | EAP-TLS über MDM oder SSO über Entra ID, Okta oder Google Workspace | Nur benannte interne Server und Drucker |
| Schlösser, Thermostate, Leckagesensoren | xPSK | 40 | Ein MAC-gebundener Schlüssel pro Gerät | Nur Anbieter-Cloud, für Gäste nicht erreichbar |
| Wartungsdienstleister | xPSK | 50 | Zeitlich begrenzter Schlüssel, kein MDM erforderlich | Nur die für den Auftrag benötigten Systeme, Zugriff endet am letzten Auftragstag |
| Mieter oder Konzessionäre | xPSK | 60 | Ein Schlüssel pro Mieter | Eigenes VLAN, getrennt von Kunden und Center-Systemen |
Betrachten Sie die Tabelle als eine Übersicht des vorgesehenen Zugriffs und nicht als Beweis dafür, dass der Zugriff wie beschrieben funktioniert. VLANs bieten eine logische Trennung und können den Betrieb eines wachsenden Netzwerks vereinfachen, aber die VID selbst erstellt keine feingliedrige Sicherheitsrichtlinie. Trunking, Access-Port-Zuweisung, Routing und Grenzeinstellungen müssen alle mit dem Design übereinstimmen.
VLANs bleiben ein verbreitetes Fundament: In einer Omdia-Umfrage unter 352 Sicherheitsverantwortlichen aus dem Gesundheitswesen und der Fertigung nutzten oder planten 64 % den Einsatz von VLANs. Dieselbe Umfrage ergab, dass fast 50 % im vorangegangenen Jahr einen Vorfall mit lateraler Bewegung erlebt hatten - eine Erinnerung daran, dass Netzwerkzonen Kontrollen benötigen, die über die reine VLAN-Kennzeichnung hinausgehen (Mikrosegmentierungsbericht von Omdia).
Erstellen Sie Ihre eigene Version dieser Tabelle mit Verantwortlichen und erreichbaren Systemen, bevor Sie Änderungen an einer Switch-Konfiguration vornehmen.
So entwerfen Sie Segmente aus Ihrem Asset-Inventar
Beginnen Sie mit der Frage, die Teams oft überspringen: Was muss womit kommunizieren? VLAN-Nummern kommen später. Die Zuweisung von IDs, bevor Sie wissen, welche Geräte vorhanden sind und was sie erreichen müssen, führt zu Segmenten, die schwer zu rechtfertigen und noch schwerer zu warten sind.
CISA-Leitfaden zur Sicherung der Netzwerkinfrastruktur empfiehlt die Gruppierung von Geräten mit ähnlichen Aufgaben und die Trennung von Komponenten mit unterschiedlichen Sicherheitsanforderungen. Für Umgebungen mit höherem Risiko kann dies getrennte IT- und Operational-Technology-VLANs mit Layer-3-Zugriffskontrollen und anwendungsspezifischen Firewalls bedeuten.
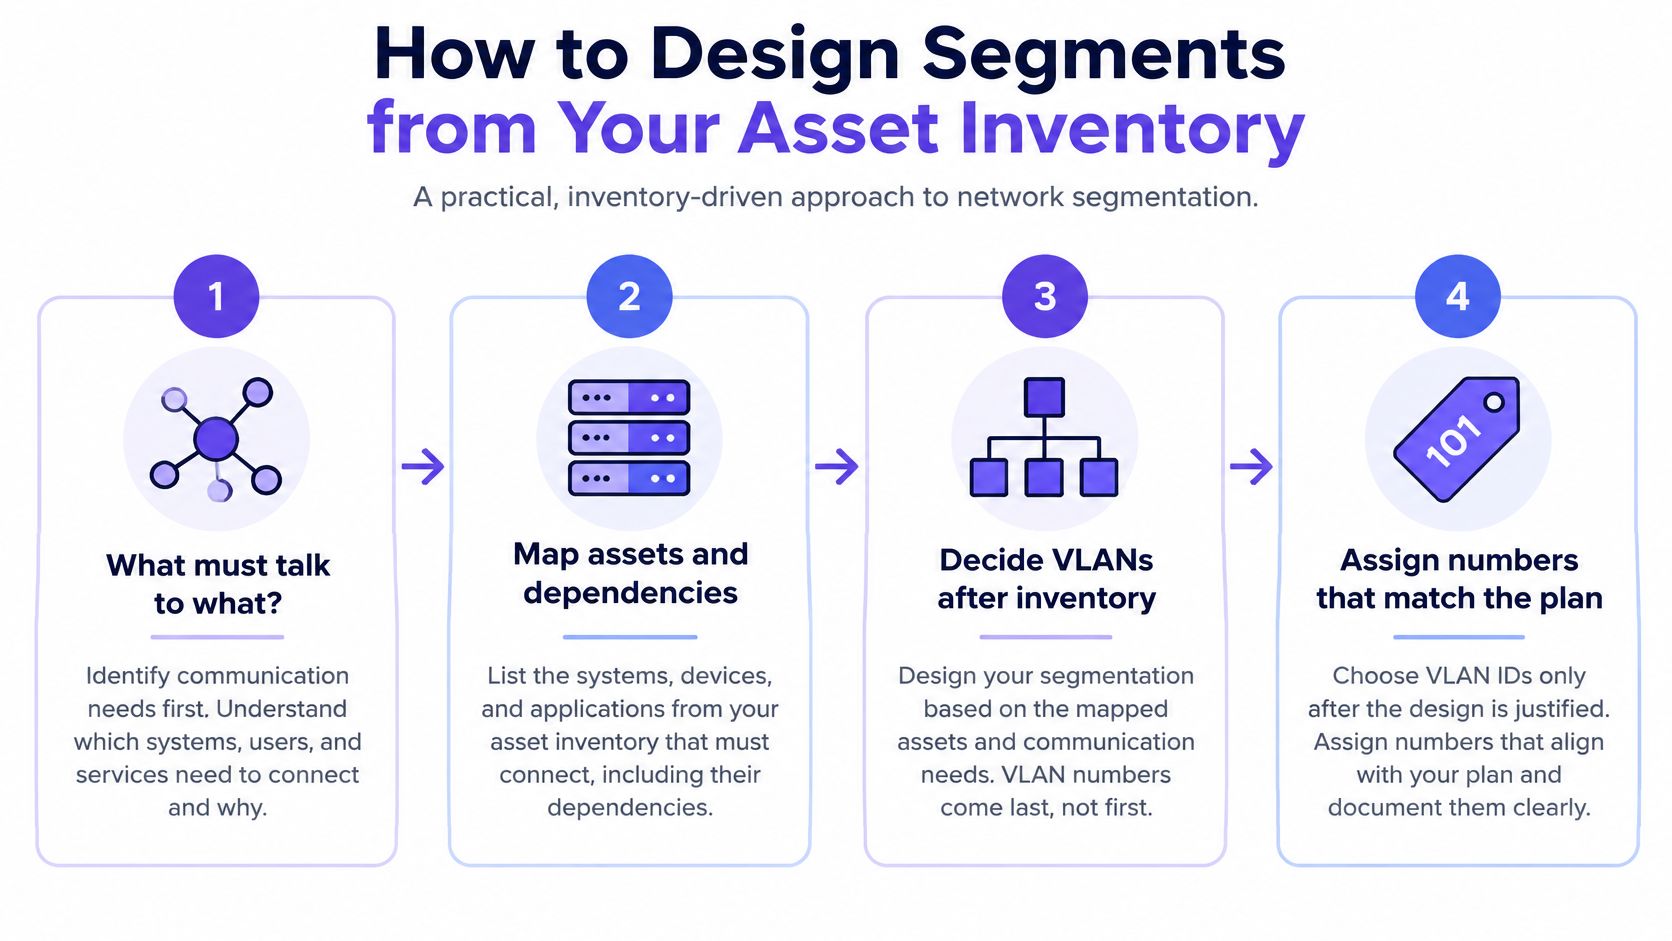
Nutzen Sie diese Reihenfolge, um aus dem Inventar ein funktionierendes Design zu erstellen:
Geräte und Eigentümer inventarisieren. Erfassen Sie Endgeräte, Systeme und Verwaltungsschnittstellen, einschließlich Kameras, Kassen, Gebäudeleittechnik und Netzwerkkomponenten. Dokumentieren Sie, wer für das jeweilige Asset verantwortlich ist und wer dessen Zugriff genehmigen kann. Unbekannte Geräte landen meist dort, wo sie jemand online bringen kann - und erhalten so unbeabsichtigte Zugriffsrechte.
Nach Zweck und Risiko gruppieren. Trennen Sie Gastgeräte, Mitarbeiter-Endgeräte, Zahlungssysteme, Kameras, Gebäudeleittechnik, Server und Netzwerkmanagement. Ähnliche Geschäftsbereiche können in einer Zone zusammengefasst werden, wenn deren Zugriffsanforderungen und Risikoprofil vergleichbar sind.
Minimal erforderliche Datenflüsse dokumentieren. Erfassen Sie für jede erforderliche Verbindung Quelle, Ziel, Protokoll und Port. Kann das Team die Notwendigkeit eines Datenflusses nicht begründen, sollte dieser eher entfernt als als Ausnahme zugelassen werden.
Ein VLAN und ein IP-Subnetz pro Gruppe erstellen. Trennen Sie betriebliche Technologie (OT) mit höherem Risiko von der IT, sofern die Umgebung dies erfordert. Wählen Sie die Grenzen nach geschäftlichen und sicherheitstechnischen Anforderungen, nicht nach dem physischen Standort eines Switches.
Inter-VLAN-Routing an einem kontrollierten Übergangspunkt platzieren. Routen Sie über eine Firewall oder einen Layer-3-Kontrollpunkt, an dem das Team Richtlinien anwenden kann. Belassen Sie das Routing nicht offen, nur weil die VLANs unterschiedliche Namen haben.
Standardmäßig ablehnen, dann gezielte Ausnahmen hinzufügen. Beschränken Sie jede genehmigte Regel auf das erforderliche Protokoll, den Port, die Richtung und das Ziel. Dokumentieren Sie die Genehmigung des Verantwortlichen für jede Ausnahme.
Grenzentscheidungen von Anfang an protokollieren. Machen Sie zulässige und abgelehnte Datenflüsse transparent, damit Teams die Wirkung der Regeln überprüfen können.
Eine Restaurantgruppe könnte beispielsweise Kassen-Terminals von Küchenmonitoren trennen. Wenn die einzige erforderliche Interaktion darin besteht, dass ein Kassen-System eine Transaktion über einen einzelnen Port an ein Kartenterminal sendet, lassen Sie diesen spezifischen Pfad zu, anstatt den allgemeinen Zugriff zwischen den beiden VLANs zu öffnen.
Ein Nummerierungsschema kann Richtlinien lesbarer machen. Ein Beispiel ist das Reservieren von Bereichen nach Zonen, z. B. 10 für Gäste, 20 für Mitarbeiter und 40 für Geräte, wobei Lücken für spätere Gruppen gelassen werden. Die Anpassung des dritten Oktetts eines Subnetzes an seine VLAN-ID kann auch das Überprüfen von Firewall-Regeln erleichtern, sofern das Schema zum bestehenden Adressplan passt.
Wenn Sie heute eine Regel überprüfen möchten, fragen Sie sich: Kann ich den Verantwortlichen und den dahinterstehenden Geschäftsprozess benennen? Wenn nicht, nehmen Sie sie nicht in das genehmigte Design auf.
Zuordnung von Identitäten zu VLANs über RADIUS
Ein Gerät muss nicht demselben VLAN beitreten wie jedes andere Gerät in einem gemeinsam genutzten WLAN-Netzwerk. Bei der identitätsbasierten Zuweisung bestimmt die Authentifizierung die Netzwerkplatzierung.
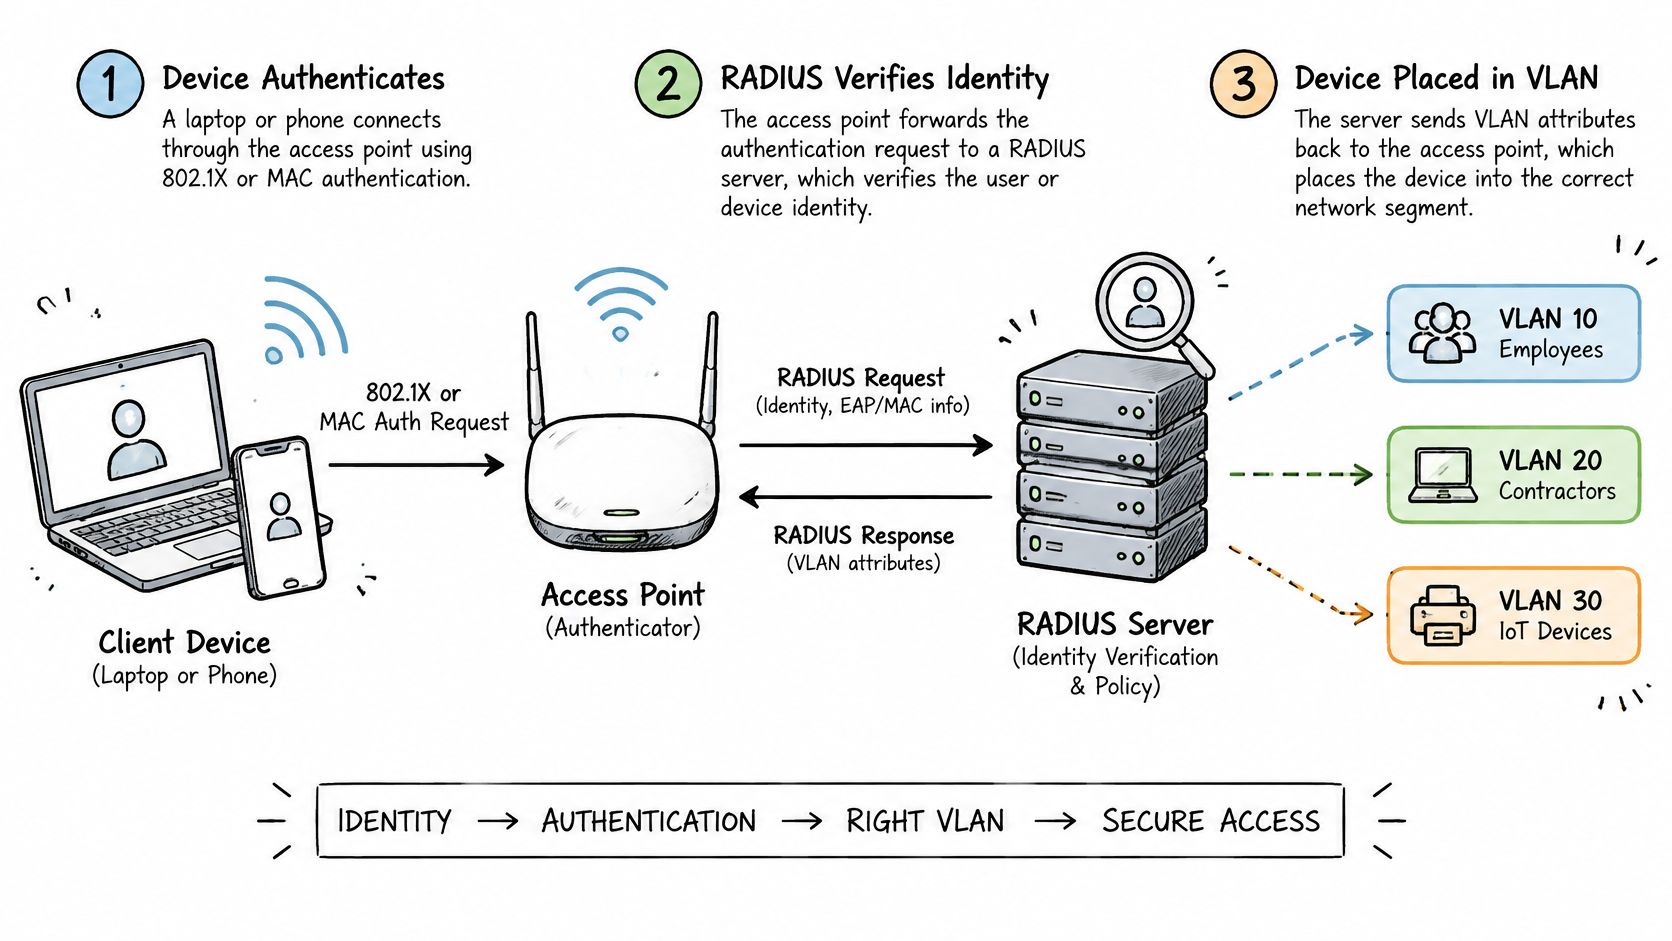
Was während eines Beitritts geschieht
Ein typischer 802.1X-Beitritt folgt einer klaren Sequenz. Das Gerät sendet eine Authentifizierungsanfrage über den Access Point oder Switch, und das Netzwerk leitet sie an RADIUS weiter. RADIUS überprüft die Identität und gibt, wenn die Anfrage akzeptiert wird, VLAN-Attribute zurück. Der Switch oder Access Point platziert diese Sitzung dann im zugewiesenen VLAN.
Die Attribute, die üblicherweise zur Identifizierung des VLAN verwendet werden, sind Tunnel-Type (eingestellt auf VLAN), Tunnel-Medium-Type (eingestellt auf 802) und Tunnel-Private-Group-ID (eingestellt auf die VLAN-Nummer). Diese Werte müssen mit den im Netzwerk konfigurierten IDs übereinstimmen. Eine korrekte Identität gepaart mit einem falschen Attribut kann dazu führen, dass ein Gerät im falschen Segment platziert wird.
Wenden Sie die Zuordnung auf Personen und Geräte an
Für Mitarbeiter kann EAP-TLS Zertifikate verwenden, die über Mobile Device Management ausgestellt wurden. Ein verwaltetes Mitarbeiter-Laptop weist sein Zertifikat während der Authentifizierung vor, und die Identitätsrichtlinie kann es im Mitarbeiter-VLAN platzieren. Dadurch wird vermieden, dass ein gemeinsam genutztes WiFi-Passwort als Zugangsgrundlage dient.
Ein zweiter Pfad beginnt mit einem Identitätsanbieter für Mitarbeiter. Die Gruppenmitgliedschaft aus Entra ID oder Okta kann über SAML und SCIM übergeben werden, sodass beispielsweise ein Mitglied der Finanzen-Gruppe das Personal-VLAN erhält, während eine Auftragnehmer-Gruppe ein eigenes VLAN erhält. Für einen tieferen Einblick in die Zugriffssteuerungsseite dieser Einrichtung siehe WiFi Zugriffssteuerung und identitätsbasierter Zugriff.
Einige Geräte können 802.1X nicht ausführen. Für diese kann ein MAC-gebundener Schlüssel eine individuelle Anmeldeinformation und eine definierte VLAN-Zuweisung bereitstellen. Verwenden Sie einen Schlüssel pro Gerät, wenn Sie ein einzelnes Gerät widerrufen müssen, ohne den Zugriff anderer Geräte zu ändern, die dasselbe Netzwerk nutzen.
Bedingter Zugriff (Conditional Access) und Gerätestatus sollten Teil der Beitrittsentscheidung sein, wenn die Umgebung dies erfordert. Wenn ein Gerät eine erforderliche Regel nicht erfüllt, lehnen Sie es bei der Authentifizierung ab, anstatt es in ein vermeintlich sichereres VLAN zu platzieren und davon auszugehen, dass das Risiko eingedämmt ist.
Schreiben Sie die Zuordnung von Gruppe zu Attribut zu VLAN in eine Tabelle, bevor Sie RADIUS konfigurieren. Berücksichtigen Sie auch das Fallback-Verhalten: Wenn RADIUS nicht erreichbar ist, bleibt eine bestehende Sitzung verbunden, aber neue Beitritte schlagen sicher fehl (Fail-Closed), anstatt im Personal-VLAN zu landen. Ein deaktiviertes Konto sollte beim nächsten Beitritt abgewiesen werden, wobei Authentifizierungsprotokolle erfassen, wann und warum. Die VLAN-Zuweisung erfolgt bei der Anmeldung; sie wird während der Sitzung nicht automatisch neu bewertet, es sei denn, Sie fügen eine entsprechende Richtlinie hinzu.
Segmentregeln zur Begrenzung lateraler Bewegungen
Ein Gerät in einem vertrauenswürdigen VLAN ist nicht allein aufgrund des Ortes seines Beitritts vertrauenswürdig. NIST unterscheidet Netzwerksegmentierung von Zero Trust: VLANs erstellen Zonen auf Subnetz-Ebene, während Zugriffsrichtlinien für Gruppen von Hosts häufig an Gateways durchgesetzt werden. Zero Trust gewährt keinen impliziten Zugriff basierend auf dem Netzwerkstandort (NIST Special Publication 800-215).
Verwenden Sie eine Flow-Matrix als Arbeitsrichtlinie. Die Bedingungen sind genauso wichtig wie die Entscheidung über Zulassen oder Verweigern.
| Quelle | Ziel | Regel | Bedingung |
|---|---|---|---|
| Gäste (VLAN 10) | Internet | Zulassen | Client-Isolierung blockiert Peer-Geräte |
| Gäste (VLAN 10) | Mitarbeitende (VLAN 20) | Ablehnen | Keine Route, standardmäßig ablehnen |
| Mitarbeitende (VLAN 20) | Gäste (VLAN 10) | Ablehnen | Keine Route, standardmäßig ablehnen |
| Mitarbeitende (VLAN 20) | Benannter Dateiserver | Zulassen | Nur die erforderlichen Ports |
| Geräte (VLAN 40) | Anbieter-Cloud | Zulassen | Nur ausgehend, zu festen Zielen |
| Geräte (VLAN 40) | Mitarbeitende (VLAN 20) | Ablehnen | Erreichung des Controllers über ein genehmigtes Gateway |
| Dienstleister | Gebäudesteuerung | Nur ausnahmsweise zulassen | Genehmigung des Eigentümers und ein Enddatum sind erforderlich |
Die Gäste-Regel erlaubt den Internetzugriff und verhindert gleichzeitig, dass Gästedevices Verbindungen untereinander aufbauen. Die beiden Regeln für den Verkehr zwischen Gästen und Personal verweigern den Zugriff in beide Richtungen, anstatt sich darauf zu verlassen, dass die Richtlinie der einen Seite die andere schützt. Das Personal kann nur über die Ports auf einen benannten Dateiserver zugreifen, die dessen Dienst erfordert. Ein Device kann die Cloud-Dienste seines Herstellers ausgehend kontaktieren, die Herstellerverbindung sollte jedoch nicht zu einem Pfad zu den Devices des Personals werden. Wenn ein externer Dienstleister Zugriff auf die Gebäudesteuerung benötigt, gewähren Sie den Zugriff nur für die genehmigte Aufgabe und entfernen Sie ihn zum vereinbarten Enddatum.
Steuerungsmechanismen innerhalb eines VLAN sind ebenfalls wichtig. Geräte im selben VLAN können sich im Allgemeinen erreichen, sofern keine andere Steuerung dies verhindert. Verwenden Sie Client-Isolierung für Gast- und Gerätenetzwerke, in denen keine Peer-Kommunikation erforderlich ist, und Host-Firewalls auf Endgeräten von Mitarbeitern, um lokale Verbindungen einzuschränken.
Behalten Sie diese Schutzmaßnahmen auf Segmentebene bei:
- Standardzugriff entfernen: Weisen Sie ungenutzte Switch-Ports außerhalb des Standard-VLAN zu und deaktivieren Sie diese, wo immer möglich.
- Aktives natives VLAN vermeiden: Setzen Sie das native VLAN auf eine ungenutzte ID.
- Trunks beschränken: Lassen Sie auf jedem Switch-Link nur die erforderlichen VLANs zu.
- Verwaltung schützen: Legen Sie das Netzwerkmanagement auf ein eigenes VLAN und bieten Sie von Gastnetzwerken aus keine Route dorthin an.
Mehr VLANs bedeuten nicht automatisch mehr Sicherheit. Die Richtlinien von NIST unterstützen die Isolierung kritischer Ressourcen in separate Vertrauenszonen sowie die schrittweise Unterteilung der Infrastruktur, sofern dadurch die Eingrenzung und Überwachung verbessert werden. Allerdings können wenigere, risikobasierte Zonen sicherer und einfacher zu betreiben sein als eine lange Liste enger VLANs, vorausgesetzt, die Durchsetzung berücksichtigt Identität und Richtlinien. In einer Omdia-Umfrage unter Sicherheitsverantwortlichen im Gesundheitswesen und in der Fertigung gaben 99 % an, Mikrosegmentierung einzusetzen oder zu planen, während sie nur bei 9 % der Befragten kritische Systeme schützte (Omdia-Umfrage zur Lücke bei der Mikrosegmentierung).
Als praktische Regel gilt: Wenn zwei Gruppen dieselben Zugriffsanforderungen und dasselbe Risiko haben, gehören sie möglicherweise in eine Zone. Weitere Informationen zur Isolierung des Besucherzugriffs finden Sie in diesem Leitfaden zur Sicherheit von Gäste-Netzwerken.
Präzise Zuweisungen von VLAN bei Änderungen von Geräten und Personen aufrechterhalten
Ein Mitarbeiter scheidet aus, ein Auftragnehmer beendet eine Aufgabe oder ein Schloss wird ausgetauscht. Jede Änderung kann dazu führen, dass veraltete Anmeldedaten an ein VLAN gebunden bleiben. Daher müssen Zugriffsdatensätze der Identität und dem Lebenszyklus jeder Person oder jedes Geräts folgen.
| Ereignis | Aktion | Zeitpunkt | Auswirkung auf den Zugriff |
|---|---|---|---|
| Mitarbeiter scheidet aus | Konto deaktivieren; RADIUS lehnt die nächste Verbindung ab | Am selben Tag | Zugriff der Mitarbeitenden auf VLAN endet |
| Gerät ersetzt | MAC-gebundenen Schlüssel widerrufen und einen neuen ausstellen | Vor der Installation | Ersatzgerät verbindet sich mit seiner Geräteklassen-VLAN |
| Langzeitgast reist ab | Schlüssel läuft an dem bei der Ausstellung festgelegten Enddatum ab | Enddatum | Gastzugriff auf VLAN endet |
| Dienstleisterauftrag beendet | Zeitlich begrenzter Schlüssel läuft ab | Letzter Auftragstag | Dienstleisterzugriff auf VLAN endet |
| Mieter zieht aus | Nur den Schlüssel dieses Mieters widerrufen | Beim Auszug | Andere Mieter bleiben verbunden |
Ein Gebäudeschloss mit einem MAC-gebundenen Schlüssel behält seinen Schlüssel und VLAN auch bei einem Gästewechsel bei. Anmeldeinformationen gehören zur Hardware, nicht zum abreisenden Gast. Widerrufen Sie diese, wenn das Schloss ersetzt wird, nicht wenn ein Gast auscheckt.
Für risikoreiche Ressourcen wie Gebäudesteuerungen und Zahlungssysteme müssen Sie vor der Änderung einer VLAN-Zuweisung eine explizite Änderungsteuerung (Change Control) anfordern. Legen Sie für Gäste- und andere temporäre Zugriffe ein Ablaufdatum für die Anmeldedaten fest, damit der Zugriff ohne manuelle Bereinigung endet.
Führen Sie über mehrere Standorte hinweg einen gemeinsamen VLAN-Plan und dokumentieren Sie darin berechtigte lokale Abweichungen. Andernfalls können Switch-Konfigurationen zum einzigen Nachweis dafür werden, wie ein Standort eingerichtet ist. Überprüfen Sie Ausnahmen und ungenutzte Schlüssel regelmäßig und entfernen Sie diejenigen ohne aktuellen Verantwortlichen. Beurteilen Sie den Prozess danach, ob Identitäten weiterhin den vorgesehenen Segmenten zugeordnet sind und ob der Zugriff endet, wenn er enden sollte - nicht nach der Anzahl der VLANs in der Übersicht.
Überprüfung, ob die Segmentierung tatsächlich standhält
Testen Sie die Erreichbarkeit, nicht die Anzahl von VLAN. Überprüfen Sie für jeden vorgesehenen Pfad, ob die zulässige Verbindung funktioniert und dass unzulässige Pfade von dem Gerät oder Segment aus fehlschlagen, das den Datenverkehr initiieren würde.
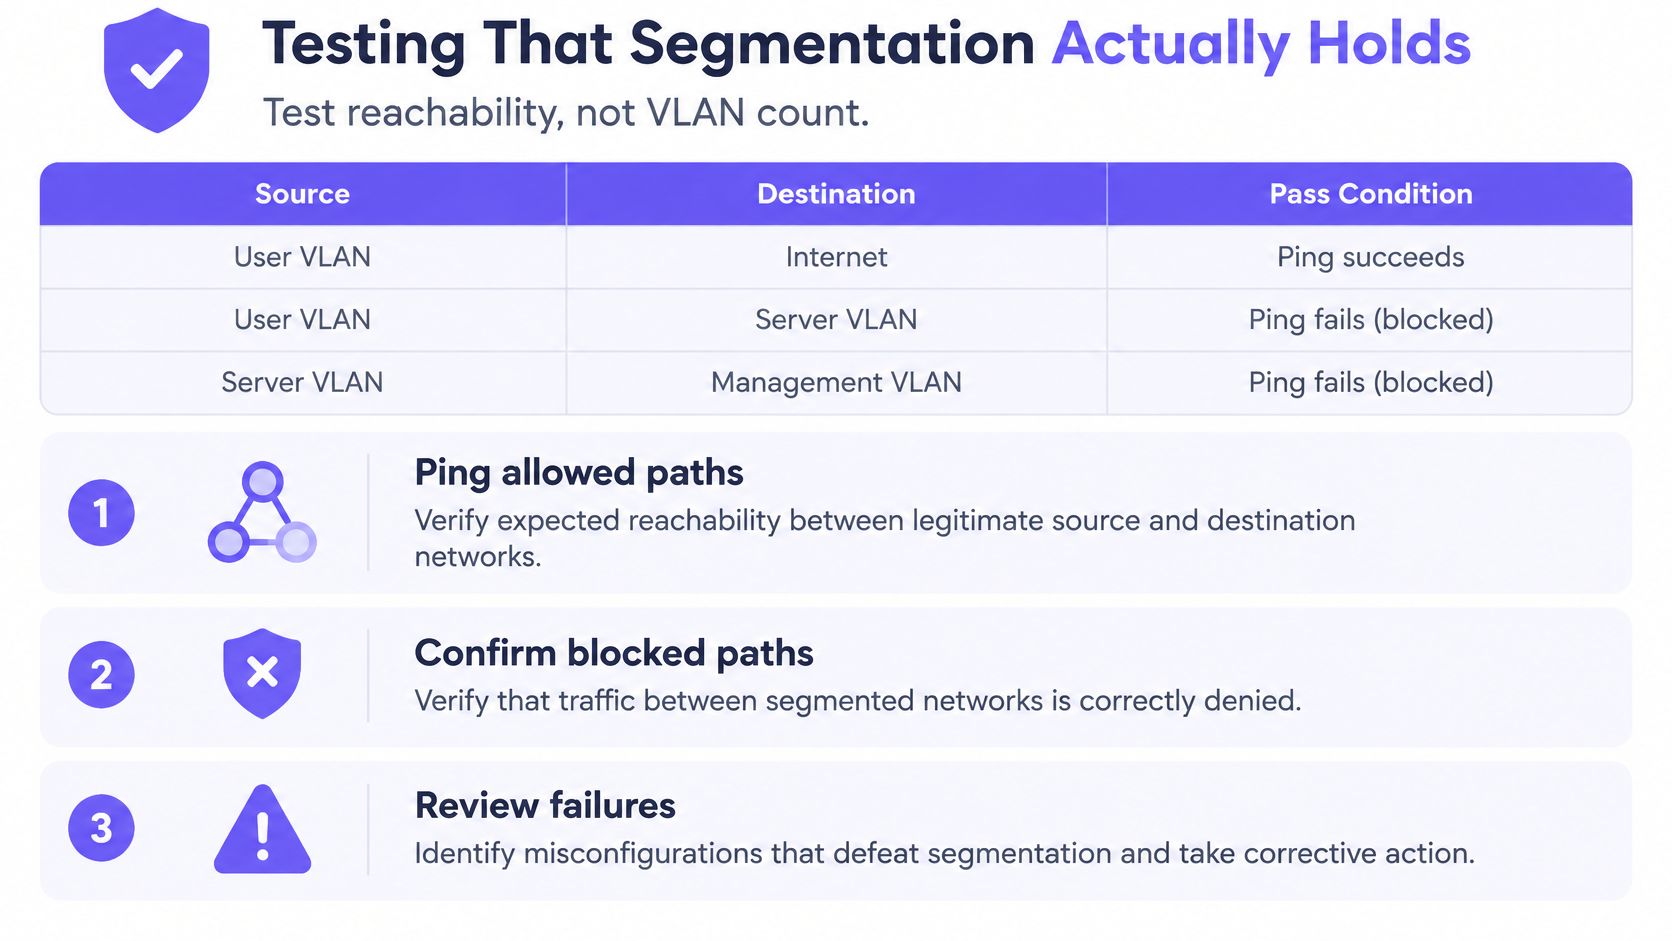
| Test | Von | Nach | Bestanden, wenn |
|---|---|---|---|
| Laterale Reichweite | Gäste-VLAN 10 | Personal-VLAN 20 | Null Verbindungen erfolgreich sind |
| Peer-Reichweite im Gäste-VLAN | Gästedevice A | Gästedevice B | Durch Client-Isolierung blockiert |
| Trunk-Leck | Zugriffsport | Ungenutztes VLAN | Keine Frames für das ungenutzte VLAN getaggt sind |
| Device-Exposition | Gäste-VLAN 10 | Schloss-Controller | Verbindung abgelehnt wird |
| Ausnahmeprüfung | Personal-VLAN 20 | Benannter Dateiserver | Nur der genehmigte Port geöffnet ist |
Die logische Trennung kann durch gewöhnliche Konfigurationsfehler fehlschlagen. Ein Trunk kann Datenverkehr für VLANs übertragen, die nicht auf diesen Link gehören. Ein natives VLAN kann Datenverkehr auf unerwartete Weise offenlegen. Ein unverwalteter Switch-Port kann ein Gerät in das Standard-VLAN versetzen, während eine tolerante Routenführung oder eine zu weit gefasste Firewall-Regel Pfade wieder öffnen kann, die durch das Design blockiert werden sollten.
Führen Sie drei Prüfungen durch und testen Sie Änderungen anschließend erneut
Führen Sie zuerst eine authentifizierte Konfigurationsüberprüfung von Switches und Firewalls durch. Überprüfen Sie die VLAN-Mitgliedschaft auf Access-Ports, zulässige VLANs auf Trunks, das native VLAN, Routing-Schnittstellen und die Regeln, die den Datenverkehr zwischen VLANs erlauben.
Führen Sie zweitens Schwachstellenscans für jedes Segment durch. Ein Scan kann Systeme aufdecken, die nicht vorhanden sein sollten, exponierte Dienste, die überprüft werden müssen, und Unterschiede zwischen der beabsichtigten Struktur und dem bereitgestellten Netzwerk.
Drittens: Veranlassen Sie einen Penetrationstest, der eine spätere Bewegung von jeder Zone mit geringerem Vertrauen VLAN in Zonen mit höherem Vertrauen versucht. Ein Test sollte realistische Pfade prüfen und nicht nur bestätigen, dass das Netzwerk über getrennte VLAN-Namen verfügt. Hinweise zur Überprüfung des Authentifizierungspfads selbst finden Sie unter So testen Sie die RADIUS-Authentifizierung.
Nehmen Sie nach einer Firewall-Änderung für einen POS-Anbieter erneute Tests vom Gäste-VLAN zum POS-System vor und bestätigen Sie, dass der Gäste-Datenverkehr weiterhin blockiert wird. Testen Sie dann die Ausnahme des Anbieters von seiner genehmigten Quelle aus und bestätigen Sie, dass nur sein genehmigter Port geöffnet ist.
Führen Sie diese Prüfungen nach jeder relevanten Änderung durch:
- Zulässige Pfade überprüfen: Bestätigen Sie, dass erforderliche Anwendungen weiterhin eine Verbindung herstellen.
- Verweigerte Pfade überprüfen: Versuchen Sie Verbindungen herzustellen, die laut Richtlinie fehlschlagen müssen.
- Port- und VLAN-Zuweisung prüfen: Bestätigen Sie, dass Testgeräte im vorgesehenen Segment landen.
- Begrenzungsprotokolle überprüfen: Bestätigen Sie, dass zugelassene und verweigerte Entscheidungen aufgezeichnet werden.
- Genehmigung aufzeichnen: Erfassen Sie für jede aktive Ausnahme einen Verantwortlichen und einen Grund.
Betrachten Sie einen Test nur dann als bestanden, wenn unautorisierte Pfade fehlschlagen, Grenzentscheidungen protokolliert werden und für jede Ausnahme ein dokumentierter Verantwortlicher existiert. Wenn ein Test fehlschlägt, korrigieren Sie die Regel und führen Sie denselben Test erneut aus, bevor Sie das Ticket schließen.
Bestätigen Sie den Segmentplan und testen Sie einen Standort im Pilotbetrieb
Ein zuverlässiger Rollout beginnt mit einem vereinbarten Plan und einem Standort, an dem das Team das Design anhand realer Geräte überprüfen kann. Nutzen Sie diesen Entscheidungspfad:
- Stimmen Sie jede Gruppe mit deren Verantwortlichen ab. Ordnen Sie die Gruppe einem VLAN, einer Identitätsquelle und den Systemen zu, die sie erreichen muss.
- Nutzen Sie den Planer. Wählen Sie aus, was sich heute mit dem Netzwerk verbindet, und prüfen Sie, wo jede Gruppe über die drei Netzwerke hinweg platziert werden würde.
- Führen Sie einen Pilotbetrieb an einem Standort durch. Führen Sie die Erreichbarkeitstests mit den Verantwortlichen des Standorts aus und bestätigen Sie, dass alltägliche Dienste weiterhin funktionieren.
- Rollen Sie erst aus, wenn der Pilotbetrieb erfolgreich war. Verknüpfen Sie Ausnahmen mit benannten Verantwortlichen, bevor Sie die Konfiguration andernorts anwenden.
Purple Access verwendet drei SSIDs statt sieben, wobei die Identität über das VLAN entscheidet und jede Bewohner-, Mieter- oder Gerätegruppe in ihrem eigenen Segment platziert wird. Der zugehörige Planer ermöglicht es Teams zu kartieren, was heute mit den drei Netzwerken verbunden ist, und Experten-Design-Sitzungen können den Plan vor der Bereitstellung überprüfen.
Ein VLAN ist eine Grenze, die Sie nachweisen müssen, nicht eine Bezeichnung, die Sie zuweisen.
Führen Sie den Planer aus oder buchen Sie eine Design-Sitzung, bevor Sie die Switch-Konfiguration ändern.
Purple Access kann offene, sichere und xPSK Netzwerke identitätsbasierten VLAN-Zuweisungen auf bestehenden Access Points mit Widerrufs- und Audit-Protokollierung zuordnen. Verwenden Sie den Purple Access-Planer, um Ihre aktuellen Gerätegruppen zu kartieren, und überprüfen Sie dann die Erreichbarkeitsregeln vor der Bereitstellung.


