
Was ist Passpoint? Sicheres automatisches WiFi erklärt
Published

Passpoint ist eine Zertifizierung der Wi-Fi Alliance auf Basis von Hotspot 2.0. Sie ermöglicht es Geräten mit gültigen Anmeldeinformationen, einem teilnehmenden Netzwerk automatisch beizutreten, anstatt eine SSID auszuwählen und ein Passwort einzugeben.
Wenn ein Smartphone zwischen Mobilfunkmasten wechseln kann, ohne dass Sie sich jedes Mal neu anmelden müssen, warum fordert WiFi wiederkehrende Besucher dann immer noch auf, einen Netzwerknamen zu suchen, auf eine Webseite zu warten und sich erneut zu authentifizieren? Dieser Unterschied wird gewöhnlich als normal angesehen. Es ist jedoch keine technische Einschränkung. Es ist das Ergebnis, wenn der Zugriff auf einem gemeinsamen Passwort oder einer Portal-Seite basiert, anstatt auf einer Identität, die das Gerät bereits besitzt.
Inhaltsverzeichnis
- Was Passpoint ist und warum es sicherer als offene Hotspots ist
- Wie Passpoint ohne Passwortaufforderung verbindet
- Wie Geräte ein Passpoint-Profil erhalten
- Passpoint, Captive Portals und OpenRoaming im Vergleich
- Wo Passpoint eingesetzt wird und was es nicht leistet
- Entscheiden Sie, ob Passpoint zu Ihrem Netzwerk passt
Was Passpoint ist und warum es sicherer als offene Hotspots ist
Passpoint, auch Hotspot 2.0 genannt, ist das Zertifizierungsprogramm der Wi-Fi Alliance, mit dem ein Gerät ein teilnehmendes Netzwerk automatisch finden, überprüfen und diesem beitreten kann, wenn es gültige Anmeldedaten besitzt. Laut der Technologieübersicht der Wi-Fi Alliance zu Passpoint nutzt es IEEE 802.11u für die Erkennung vor der Zuordnung, IEEE 802.1X für die Authentifizierung und WPA2-Enterprise oder WPA3-Enterprise für den verschlüsselten Zugriff.
Passpoint ist eine Zertifizierung der Wi-Fi Alliance, die auf Hotspot 2.0 basiert. Sie nutzt 802.11u, um Netzwerke vor dem Verbindungsaufbau zu erkennen, 802.1X zur Identitätsprüfung und WPA2-Enterprise oder WPA3-Enterprise zur Verschlüsselung der Verbindung.
Stellen Sie es sich wie einen Mitgliedsausweis vor, der bei Partnernetzwerken akzeptiert wird. Sie registrieren sich einmal, der Ausweis bleibt in Ihrer Brieftasche und das Personal an jedem Standort prüft den Ausweis, anstatt Sie aufzufordern, sich in ein Gästebuch einzutragen. Ein offener Hotspot funktioniert genau umgekehrt: Sie suchen nach der richtigen Tür, geben ein Passwort ein, das sich alle teilen, und wiederholen den Vorgang bei Ihrem nächsten Besuch.
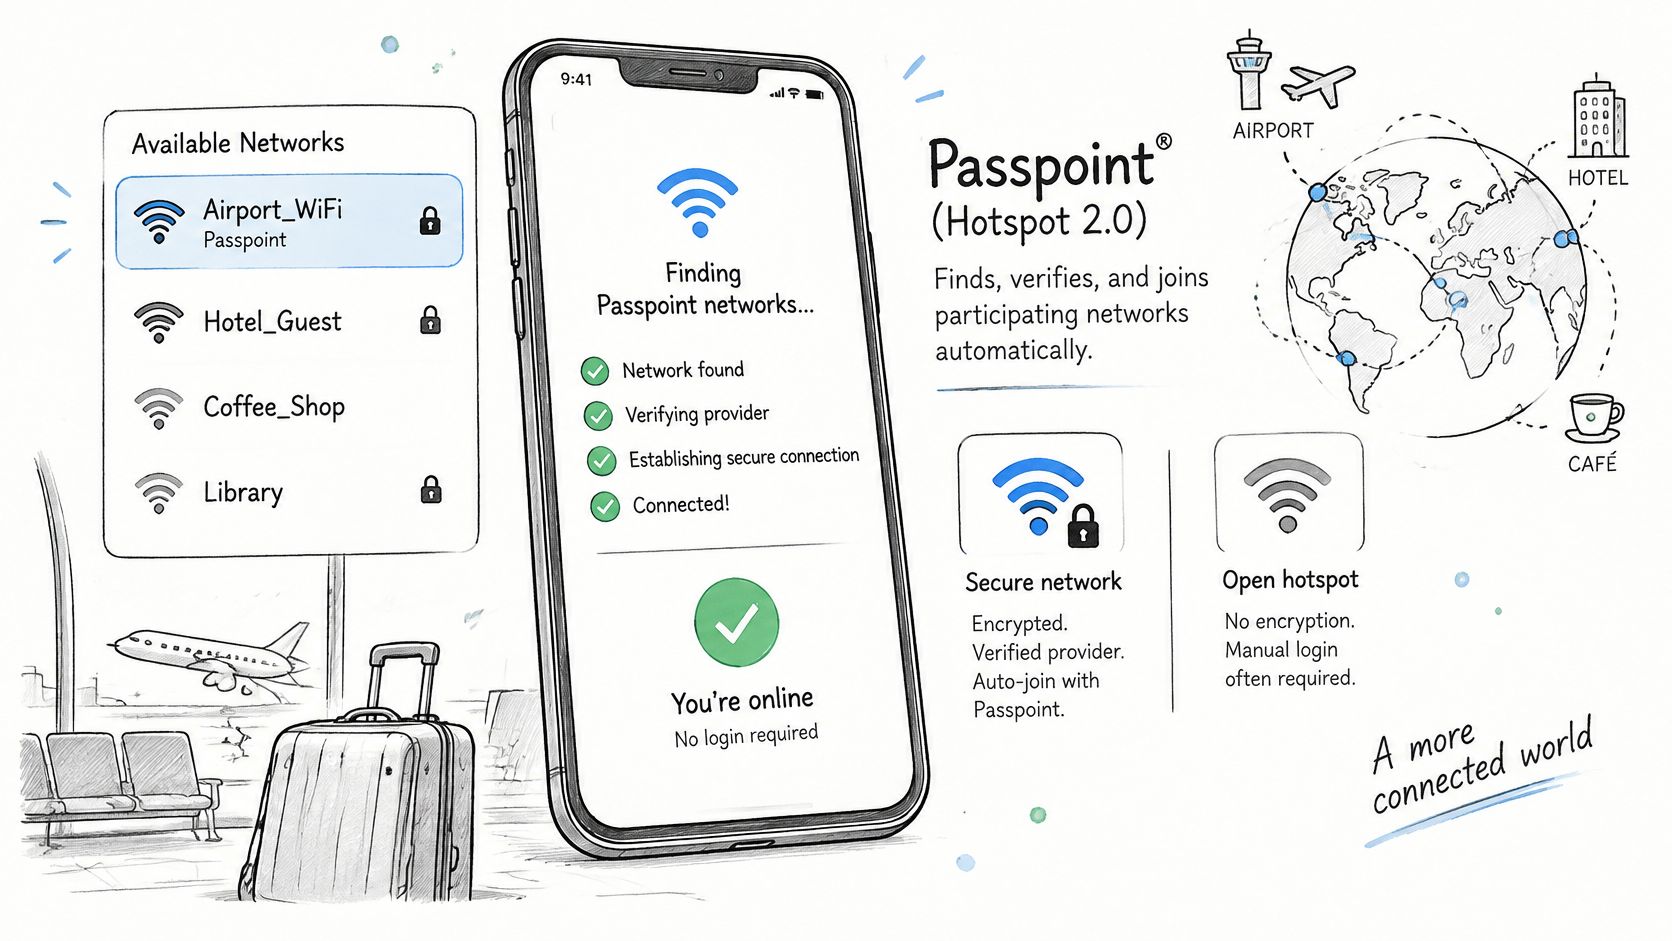
Woher der Standard stammt
Die Wi-Fi Alliance hat Release 1 im Jahr 2012 eingeführt, was ursprünglich auf sicheren Hotspot-Zugriff und anbieterübergreifendes Roaming abzielte. Release 2 folgte 2014 mit Online-Registrierung und Unterstützung für die Einbindung von Geräten ohne SIM-Karte. Diese Entwicklung ist wichtig, da Passpoint nicht als eine ansprechendere Anmeldeseite konzipiert wurde. Es wurde entwickelt, um öffentliches WiFi in Richtung eines anmeldedatenbasierten Roamings zu bewegen.
Warum das Sicherheitsmodell robuster ist
Ein offenes Captive-Portal-Netzwerk verfügt auf der WiFi-Ebene im Allgemeinen über keine Anmeldeinformationen pro Gerät. Das Portal erfasst nach der Verbindung möglicherweise eine E-Mail-Adresse oder einen Voucher, zeigt die Identität des jeweiligen Geräts jedoch nicht auf dieselbe Weise nach und verschlüsselt die Funkverbindung nicht von selbst. Zertifiziertes Passpoint nutzt 802.1X und EAP anstelle eines geteilten Schlüssels, sodass das Netzwerk Anmeldeinformationen prüft, die an ein Gerät, einen Benutzer, eine SIM-Karte oder einen Anbieter gebunden sind.
Die Sicherheitsrichtlinie der Wi-Fi Alliance Passpoint besagt, dass Passpoint Protected Management Frames erfordert. Dies hilft, Management-Frame-Spoofing sowie bestimmte Deauthentifizierungs- oder Impersonation-Angriffe zu verhindern. Zudem werden Layer-2-Traffic-Inspection, Proxy-ARP, Multicast-zu-Unicast-Konvertierung und Group-Key-Randomisierung als Mechanismen identifiziert, die die Client-zu-Client-Exposition an öffentlichen Hotspots reduzieren können.
Die Wahl der Anmeldedaten verändert nach wie vor das Ergebnis. EAP-TLS kann jedem Gerät ein Zertifikat zuweisen, eine gegenseitige Authentifizierung bereitstellen und einen gezielten Widerruf ermöglichen. SIM-basiertes EAP bindet den Zugriff an die Anmeldedaten des Mobilfunkanbieters. Die Sicherheit hängt daher vom Anmeldedatentyp und der Backend-Architektur ab, und auch der Backhaul zwischen Hotspot und Anbieter-Core benötigt weiterhin Schutz.
Das ist gleichzeitig die Grenze, die Sie beachten sollten. Ein verlorenes, ungesichertes Gerät kann ein gültiges Profil enthalten, und eine schwache Backend-Richtlinie kann eine starke Authentifizierung zunichtemachen. Der automatische Zugriff verbessert die WiFi-Schicht, ersetzt jedoch weder eine gute Gerätestuerung noch ein durchdachtes Netzwerkdesign. Standorte, die alltägliche Leistungsprobleme beheben möchten, benötigen weiterhin die Grundlagen. Dieser Leitfaden zur Optimierung von WiFi für Videokonferenzen ist eine nützliche Erinnerung daran, dass Authentifizierung, Abdeckung und Bandbreite unterschiedliche Probleme lösen.
Wie Passpoint ohne Passwortaufforderung verbindet
Die Verbindung fühlt sich sofortig an, da der Großteil des Prozesses vor der Zuordnung stattfindet. Ihr Gerät fragt ab, um welches Netzwerk es sich handelt, prüft, ob es diesem Anbieter bereits vertraut, und stellt erst dann die Verbindung und Authentifizierung her.
Das folgende Diagramm fasst dieselbe Sequenz in vier Phasen zusammen.
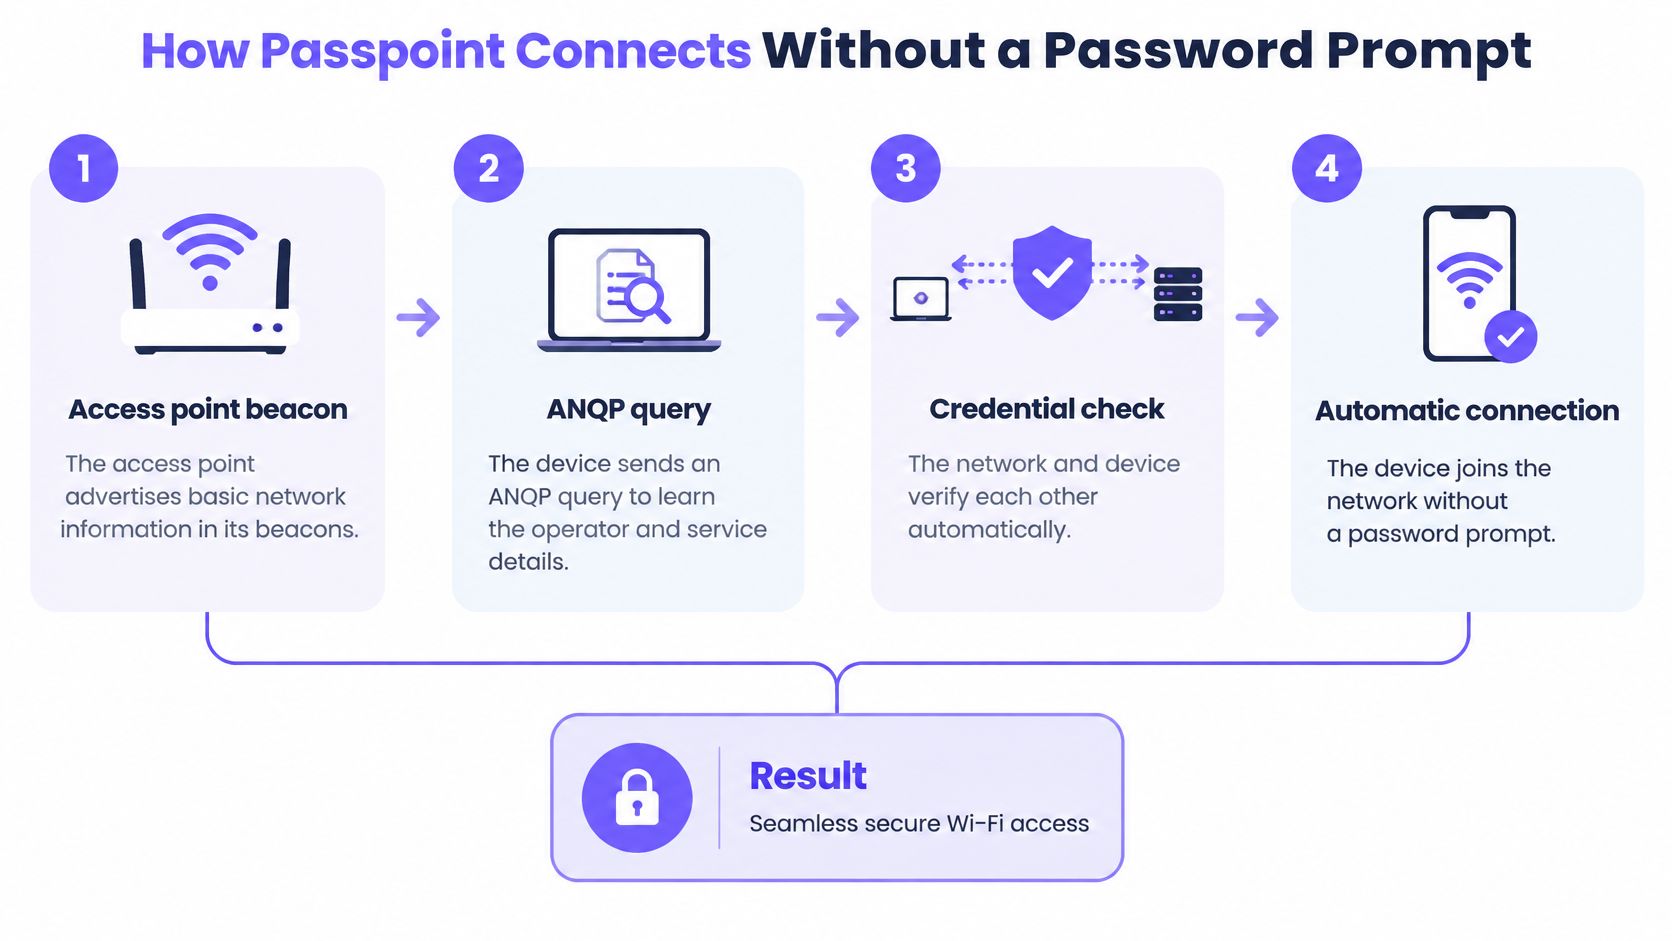
Die sechs Schritte in Reihenfolge
- Access-Point-Beacon: Der Access Point sendet grundlegende Netzwerk-Informationen in seinen Beacons. Dies signalisiert einem kompatiblen Gerät, dass weitere Details verfügbar sind, bevor es sich für eine Verbindung entscheidet.
- ANQP-Abfrage: Das Gerät sendet eine Anfrage über das Access Network Query Protocol, um die Betreiberidentität, den Verbindungstyp, Roaming-Partner und unterstützte Dienste zu erfahren. Cisco beschreibt ANQP in seinem technischen Hinweis zu Hotspot 2.0 als Abfrage- und Antwortmechanismus für Netzwerkfunktionen.
- Profilabgleich: Das Gerät vergleicht diese Antworten mit dem bereitgestellten Abonnement- oder Anmeldedatenprofil, das es bereits besitzt. Dies verhindert ein fehleranfälliges Ausprobieren von Verbindungen zu Netzwerken, für die keine Nutzungsrechte bestehen.
- Netzwerkauswahl: Wenn eine Übereinstimmung vorliegt, wählt es ein berechtigtes Netzwerk aus, ohne dass Sie eine SSID manuell auswählen müssen. Liegt keine Übereinstimmung vor, wird kein Zugriff erzwungen.
- EAP-Authentifizierung: Es führt eine Enterprise-EAP-Methode aus, meistens EAP-TLS mit einem Geräte-Zertifikat oder EAP-TTLS mit getunnelten Anmeldedaten. Wenn Sie eine Zertifikatsauthentifizierung gegenüber passwortbasierten Methoden abwägen, erläutert dieser Vergleich von EAP-TLS- und PEAP-Authentifizierungsmethoden die praktischen Vor- und Nachteile.
- AAA- und RADIUS-Entscheidung: Das Zugangsnetzwerk leitet die Anfrage an einen Heim-AAA- oder RADIUS-Dienst weiter. Dieser Dienst entscheidet, ob das Gerät zugelassen wird und welche Richtlinie es erhält.
Die Aufteilung zwischen den Schritten ist der Punkt, den Leser oft übersehen. ANQP übernimmt die Erkennung. AAA übernimmt die Berechtigung. ANQP gewährt keinen Zugriff, und RADIUS wählt nicht zwischen Netzwerken in der Nähe aus. Jedes Verfahren löst jeweils eine Hälfte des Problems.
Das folgende kurze Video veranschaulicht den Verbindungsablauf visuell. Das hilft, wenn Beacon, Abfrage und Authentifizierung für Sie noch wie ein einziger Vorgang klingen.
Häufiger Fehler: Ein Gerät ohne gültiges Profil kann Passpoint nicht nutzen, nur weil der Access Point dies unterstützt. Es weicht auf gewöhnliches WiFi aus und fordert Zugangsdaten, ein Portal-Login oder ein gemeinsam genutztes Passwort an.
Sie können das Ergebnis ohne Paketaufzeichnungen überprüfen. Suchen Sie in den Einstellungen des Geräts nach einem gespeicherten Anbieterprofil WiFi, trennen Sie dann die Verbindung und kehren Sie zurück. Eine funktionierende Passpoint-Verbindung stellt die Verbindung wieder her, ohne dass zuerst eine Portal-Seite angezeigt wird.
Wie Geräte ein Passpoint-Profil erhalten
Der automatische Beitritt beginnt mit einem einmaligen Bereitstellungsschritt. Ein Gerät benötigt ein Profil oder eine Identität, bevor es ein teilnehmendes Netzwerk erkennen, dessen Angebote vergleichen und die passenden Zugangsdaten vorweisen kann.
Dieses Profil ist die zentrale Komponente im gesamten System. Ohne dieses Profil hat das Gerät keine Abgleichsbasis, kann keinen vertrauenswürdigen Anbieter auswählen und keine Zugangsdaten senden. Mit diesem Profil kann dieselbe Registrierung bei späteren Besuchen wiederverwendet werden, anstatt erneut auf einer Anmeldeseite beginnen zu müssen.
Bereitstellungswege im Vergleich
| Pfad | Anmeldedaten | Anwendungsbereich |
|---|---|---|
| Online-Registrierung | Während des Onboardings auf dem Gerät erstelltes Konto | Geräte ohne SIM-Karte, Release 2-Onboarding |
| SIM-basiertes EAP | SIM-Anmeldedaten des Mobilfunkanbieters | Carrier Offload |
| EAP-TLS-Zertifikat | Vom Anbieter ausgestelltes Geräte-Zertifikat | Unternehmensidentität mit gezielter Sperrung |
| OpenRoaming-Identität | Identität eines teilnehmenden Identitätsanbieters | Roaming über teilnehmende Netzwerke hinweg |
| Manuelles Anbieterprofil | Bereitgestelltes Profil auf dem Gerät | Verwaltete Geräteflotten und anbietergeführtes Onboarding, bei dem die IT das Profil direkt installiert |
Die Online-Registrierung fordert dem Benutzer zu Beginn am meisten ab, schließt jedoch eine wichtige Lücke. Sie ermöglicht Geräten ohne SIM-Karte die eigenständige Registrierung, sodass Laptops oder Tablets nicht ausgeschlossen werden, nur weil kein Mobilfunkvertrag besteht. Nach dieser ersten Registrierung ist der Registrierungsprozess bei späteren Verbindungen nicht mehr erforderlich.
SIM-basiertes EAP verlagert die Identitätsprüfung. Die Zugangsdaten des Mobilfunkanbieters sind auf dem Smartphone bereits vorhanden. Dies eignet sich für Carrier Offloading, wenn der Anbieter berechtigte Endgeräte in das WiFi verlagern möchte, ohne Passwörter herauszugeben. Der Standort benötigt weiterhin die passende Roaming-Vereinbarung und Backend-Route.
EAP-TLS-Zertifikate eignen sich für Organisationen, die Geräte direkt verwalten. Der Anbieter stellt dem Gerät ein Zertifikat aus, eine gegenseitige Authentifizierung überprüft beide Seiten und die IT kann dieses eine Zertifikat widerrufen, wenn das Gerät verloren geht oder aus dem Dienst ausscheidet. Für eine Mischung aus privaten und geschäftlichen Geräten zeigt unsere Anleitung zum BYOD-Onboarding für Standortnetzwerke, wie sich die Registrierungsoptionen auf Support und Kontrolle auswirken.
Eine OpenRoaming Identität stammt von einem teilnehmenden Identitätsanbieter. Der Benutzer registriert sich einmalig bei diesem Anbieter, und Netzwerke, die diese Identität akzeptieren, können das Gerät bei seiner Ankunft authentifizieren. Ein manuelles Anbieterprofil folgt demselben Prinzip im kleineren Rahmen, indem der Anbieter oder das IT-Team die Konfiguration auf dem Gerät hinterlegt.
Was Sie prüfen sollten, bevor Sie sich auf ein Profil verlassen
Die Unterstützung durch Geräte und Betriebssysteme variiert. Überprüfen Sie daher vor der Planung einer Bereitstellung die Unterstützung auf den tatsächlichen Smartphones, Laptops und Tablets Ihrer Benutzer. Testen Sie nicht nur auf einem neuen Flaggschiff-Smartphone, wenn die Mitarbeiter ältere Geräte nutzen.
Sie können auch überprüfen, ob die Bereitstellung erfolgreich war. Das Profil sollte in den WiFi-Einstellungen erscheinen, und das Gerät sollte sich ohne Portal-Seite erneut verbinden. Nach der Authentifizierung können RADIUS Autorisierungsattribute Gäste, Mitarbeiter und verwaltete Geräte in separate Segmente unterteilen. Der von Ihnen gewählte Weg wirkt sich also nicht nur auf die Verbindung aus, sondern auch darauf, wo das Gerät im Netzwerk landet.
Passpoint, Captive Portals und OpenRoaming im Vergleich
Beginnen Sie mit der Gegenüberstellung und nutzen Sie die folgenden Hinweise zur Interpretation.
| Aspekt | Passpoint | Captive Portal | OpenRoaming |
|---|---|---|---|
| Wie sich das Gerät verbindet | Automatische Auswahl aus den angebotenen Netzwerkinformationen | Manuelle Netzwerkauswahl, danach eine Webseite | Automatisch über ein OpenRoaming-fähiges Passpoint-Profil |
| Anmeldung bei jedem Besuch | Nein, wenn gültige Anmeldeinformationen vorhanden sind | Ja, die Portal-Seite erscheint jedes Mal | Nein, das Profil verbindet sich erneut |
| Verwendete Anmeldeinformationen | Zertifikate, SIM-Zugangsdaten oder ein bereitgestelltes Profil | Gästedaten, Voucher, Social-Login oder SMS-Code | Identität von einem teilnehmenden Identitätsanbieter |
| Verschlüsselung | WPA2-Enterprise oder WPA3-Enterprise mit 802.1X | Oft offen oder mit gemeinsam genutztem Schlüssel, je nach Veranstaltungsort | Übernimmt WPA2-Enterprise oder WPA3-Enterprise von Passpoint |
| Standardgrundlage | IEEE 802.11u, IEEE 802.1X, Hotspot 2.0 | Herstellerspezifische Web-Authentifizierung | Basiert auf Passpoint, verwaltet von der Wireless Broadband Alliance |
| Typischer Veranstaltungsort | Mobilfunkanbieter, Flughäfen, große Veranstaltungsorte | Cafés, Hotels, die meisten öffentlichen WiFi | Roaming über teilnehmende Netzwerke für angemeldete Benutzer |
So interpretieren Sie die Unterschiede
- Captive Portal: Der Nutzer verbindet sich manuell. Anschließend stoppt ihn bei jedem Besuch eine Webseite, um Daten, einen Voucher oder die Zustimmung zu den AGB abzufragen.
- Passpoint: Das Gerät verbindet sich automatisch, sobald ein Profil vorhanden ist, unter Nutzung von Enterprise-Authentifizierung und -Verschlüsselung.
- OpenRoaming: Hierbei handelt es sich um ein Identitäts-Framework, das auf Passpoint aufbaut und somit erweitert, welche Anmeldedaten von teilnehmenden Netzwerken akzeptiert werden. Unser Leitfaden zu OpenRoaming WiFi für Standorte erläutert, wie diese Föderation in der Praxis funktioniert.
Diese Optionen überschneiden sich, anstatt zu konkurrieren. Ein Hotel kann beispielsweise ein Portal für einen Erstgast ohne Profil nutzen und anschließend eine Profilregistrierung anbieten, damit sich derselbe Gast am nächsten Tag automatisch verbindet. Ein Mobilfunkkunde kann das Portal vollständig überspringen, wenn die SIM-Zugangsdaten und die Roaming-Vereinbarung bereits übereinstimmen.
Die Einführung bewegt sich in Richtung dieses verbundenen Modells. Die Umfrage der Wireless Broadband Alliance, über die Telecoms.com berichtete, ergab, dass im Jahr 2024 81 % von 180 weltweit befragten WiFi Führungskräften der Branche planten, OpenRoaming in den Jahren 2025 oder 2026 einzuführen. Betrachten Sie dies als Signal für die Akzeptanz, nicht als Beweis dafür, dass jeder Standort jetzt einem Verbund beitreten sollte.
Ankunftstest: Wenn bei jedem Besuch eine Anmeldeseite erscheint, nutzen Sie ein Portal. Wenn sich das Gerät mit einem registrierten Profil im Hintergrund verbindet, nutzen Sie Passpoint, möglicherweise mit OpenRoaming dahinter.
Dieser einfache Test verhindert viele Missverständnisse in Gesprächen mit Anbietern. Fragen Sie nach den Zugangsdaten, die das Gerät vorweist, und nicht nur danach, ob der Vorgang reibungslos erscheint. Ein gespeichertes, gemeinsam genutztes Passwort kann die Verbindung ebenfalls automatisch wiederherstellen, stellt jedoch keinen identitätsbasierten Zugriff dar.
Wo Passpoint eingesetzt wird und was es nicht leistet
Passpoint hat das Testlabor frühzeitig verlassen. Laut der Bereitstellungsankündigung der Wi-Fi Alliance wurde das erste Passpoint-fähige Flughafen-WiFi-Netzwerk im September 2013 eingerichtet. Darauf folgten Implementierungen an Orten wie dem Trafalgar Square in London, dem Louis Armstrong Airport in New Orleans und dem John Wayne Airport in Kalifornien.
In einer Umfrage der Wi-Fi Alliance im Zusammenhang mit dem frühen Passpoint-Programm äußerten 84 % der Befragten Interesse an der automatischen Hotspot-Erkennung und -Authentifizierung. In dieser frühen Phase meldete die Alliance ungefähr 75 Passpoint-Client-Geräte. Später beschrieb sie Passpoint als auf der Mehrheit der Mobilgeräte aktiviert und berichtete von einer Bereitstellung an 13.000 Standorten in China in Restaurants, Cafés, Supermärkten und Einkaufszentren.
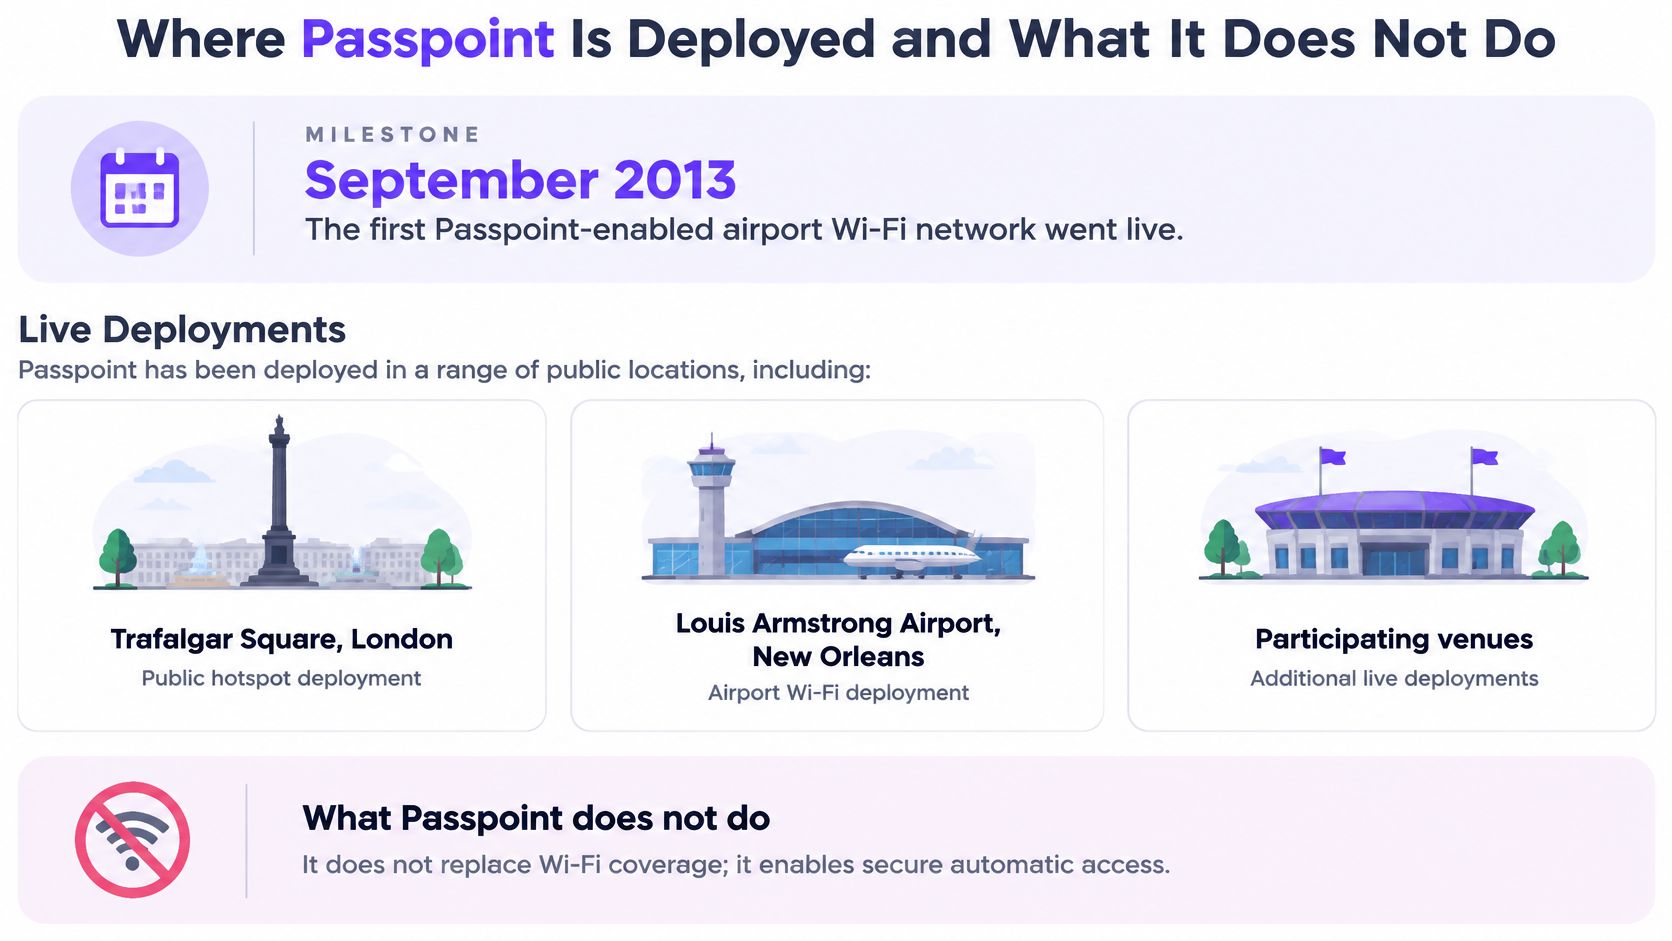
Nehmen wir an, ein Reisender installiert vor einer Reise ein berechtigtes Profil. Dasselbe Smartphone kann sich bei der Ankunft mit dem Flughafennetzwerk und anschließend mit einem Café an der Straße verbinden - ganz ohne Anmeldeseite bei beiden Zwischenstopps. Das Smartphone speichert nicht zwei SSID Passwörter. Es gleicht jedes angebotene Netzwerk mit den Identitäts- und Roaming-Informationen in seinem Profil ab.
Vier Missverständnisse, die es zu korrigieren gilt
- Passpoint ist nicht OpenRoaming: OpenRoaming ist ein Identitäts-Framework, das auf Passpoint aufbaut. Passpoint kann auch ohne diese umfassendere Föderation innerhalb der Infrastruktur eines einzelnen Anbieters funktionieren.
- Es funktioniert nicht aus dem Nichts: Vor dem automatischen Verbindungsaufbau muss ein bereitgestelltes Profil vorhanden sein. Die reine Unterstützung auf dem Access Point reicht nicht aus.
- Nicht jedes Smartphone unterstützt es: Die Unterstützung unterscheidet sich je nach Gerät und Betriebssystem. Prüfen Sie die zu erwartenden Flotten- und Gastgeräte und halten Sie eine Fallback-Lösung für die übrigen bereit.
- Es macht ein Netzwerk nicht unangreifbar: Es schützt weder ein gestohlenes Gerät noch behebt es schwache Backend-Richtlinien oder kompensiert eine mangelhafte Segmentierung nach der Authentifizierung.
Passpoint weist die Identität nach und verschlüsselt den Zugriff. Es ersetzt nicht jedes Captive Portal, behebt kein schwaches Netzwerkdesign und macht ein verlorenes Gerät nicht sicher.
Dieser letzte Punkt ist für Kaufentscheidungen von Bedeutung. Ein Café mit überwiegend einmaligen Besuchern benötigt möglicherweise weiterhin ein einfaches Portal, während ein Flughafen mit wiederkehrenden Reisenden und Mobilfunkpartnern stärker von automatischem Roaming profitiert. Die richtige Lösung hängt davon ab, wer wiederkehrt, welche Identitäten diese Personen nutzen und was das Backend durchsetzen kann.
Nutzen Sie eine Faustregel, wenn Sie eine pauschale Aussage hören. Fragen Sie, ob die Zugangsdaten, die Verschlüsselung und das Backend benannt werden. Wenn nicht alle drei genannt werden können, hören Sie eher eine Marketingbezeichnung als ein Sicherheitskonzept.
Entscheiden Sie, ob Passpoint zu Ihrem Netzwerk passt
Führen Sie vor Produktgesprächen einen Ja/Nein-Test durch. Passpoint eignet sich, wenn viele Benutzer wiederkehren, Geräte Profile speichern können, Sie eine identitätsbasierte Segmentierung benötigen und Ihre Access Points den Standard unterstützen. Lauten die meisten Antworten Ja, erübrigt der automatische Zugriff wiederholte Aufwände, ohne die Kontrolle pro Gerät aufzugeben.
Ein Captive Portal eignet sich weiterhin besser für gelegentliche Besucher, Geräte ohne Profilunterstützung und Standorte ohne Identitätsanbieter. Das ist kein Nachteil. Einem einmaligen Gast, der zehn Minuten WiFi benötigt, ist mit einem übersichtlichen Portal oft besser gedient als mit einem Registrierungsprozess, den er nie wieder nutzt.
Viele Standorte sollten beide Verfahren nutzen. Behalten Sie das Portal für Gelegenheitsbesucher und die Erstanmeldung bei, und ermöglichen Sie wiederkehrenden Gästen, Mitarbeitern oder Bewohnern die Nutzung eines Profils. Die Entscheidung lautet nicht Portal oder Passpoint für alle. Es geht darum, welcher Weg zu welcher Gruppe passt.
Führen Sie einen Pilotbetrieb an einem Standort durch, bevor Sie mit dem Rollout beginnen
Starten Sie an einem Standort, parallel zu dem Netzwerk, das Sie heute betreiben, damit bestehende Benutzer während des Tests nicht beeinträchtigt werden. Mit Purple Access können Kunden die Lösung zunächst an einem Standort validieren, indem sie offene, sichere und xPSK Netzwerke auf den bereits vorhandenen Access Points bereitstellen und das Ergebnis anhand von Support-Tickets und Überwachungsnachweisen bewerten, bevor der vollständige Rollout erfolgt.
Beurteilen Sie dieses Pilotprojekt anhand überprüfbarer Nachweise. Verfolgen Sie den Verbindungserfolg, erfassen Sie Support-Tickets, prüfen Sie Authentifizierungsprotokolle und testen Sie den Widerruf auf einem von Ihnen verwalteten Gerät. Wenn sich ein widerrufenes Profil weiterhin verbindet oder das Personal nicht feststellen kann, welche Identität authentifiziert wurde, beheben Sie dies vor der Anbindung weiterer Standorte.
Sie können auch eine 45-minütige Design-Session nutzen, in der ein Purple Network Engineer Ihre SSIDs auf offene, sichere und xPSK Netzwerke auf Ihren vorhandenen Access Points überträgt. Den Plan behalten Sie. Das gibt Ihnen ein konkretes Design zum Testen an die Hand - statt eines allgemeinen Versprechens über einen reibungslosen Zugriff.
Drei Maßnahmen für diese Woche
- Unterstützung bestätigen: Überprüfen Sie die Unterstützung für Passpoint auf Ihren Access Points und auf repräsentativen Benutzergeräten.
- Identitätspfad bestätigen: Entscheiden Sie, ob Sie Anbieterprofile, Zertifikate, SIM-basierten Zugriff oder OpenRoaming anbieten möchten.
- Einen Pilotstandort auswählen: Wählen Sie einen Standort mit wiederkehrenden Benutzern und messbarem Supportbedarf und definieren Sie den Erfolg, bevor Sie etwas einschalten.
Wenn wiederkehrende Benutzer bei jedem Besuch weiterhin mit einem Portal oder einem gemeinsamen Passwort konfrontiert werden, kann Purple Access Ihnen dabei helfen, offene, sichere und xPSK Netzwerke auf den Access Points einzurichten, die Sie bereits besitzen - mit Passpoint und OpenRoaming auf dem sicheren Netzwerk. Beginnen Sie mit der 45-minütigen Design-Sitzung, um Ihre aktuellen SSIDs zu kartieren, behalten Sie den Plan bei und testen Sie das Ergebnis an einem Standort, bevor Sie es einführen.


