
Hotspot 2.0 Leitfaden: Passpoint Roaming erklärt
Published
Sie kennen diesen Moment: Ein Gast landet am Flughafen, checkt im Hotel ein oder setzt sich im Stadion auf seinen Platz, und das WiFi Erlebnis beginnt von vorn. SSID suchen, Captive Portal öffnen, E-Mail-Adresse oder Zimmernummer eingeben, warten, bis die Anmeldeseite freigeschaltet wird, und das Ganze beim nächsten Veranstaltungsort wiederholen.
Hotspot 2.0 existiert, um dieses wiederkehrende Ritual durch etwas zu ersetzen, das dem Mobilfunk-Roaming ähnelt. Das Gerät sollte in der Lage sein, ein vertrauenswürdiges Netzwerk zu erkennen, sich im Hintergrund zu authentifizieren und eine Verbindung herzustellen, ohne den Nutzer aufzufordern, als Teilzeit-Netzwerkadministrator zu agieren. Ein bekanntes Alltagsbeispiel für diese Problematik bieten die Reisetipps und Konnektivitätsratschläge in der Auswahl des Reiseblogs von St Christopher's Inns, die dieselbe Alltagswelt von instabilem Gäste-WiFi und wiederholten Anmeldungen aufgreifen.
Inhaltsverzeichnis
- Die alltäglichen Hürden, für deren Beseitigung Hotspot 2.0 entwickelt wurde
- Wie Hotspot 2.0 unter der Haube wirklich funktioniert
- Hotspot 2.0 Passpoint und die zugrundeliegenden Standards
- Passpoint Release 1, Release 2 und Release 3 im Vergleich
- Bereitstellungsvorteile und wo Hotspot 2.0 seinen Platz verdient
- Onboarding-Wiederherstellung und die Realität des Helpdesks
- Interoperabilitätsgrenzen und die OpenRoaming-Ebene
- Hotspot 2.0 einführen, ohne Funktionierendes zu beeinträchtigen
Die täglichen Hürden, die Hotspot 2.0 lösen soll
Ein gutes WiFi Erlebnis sollte sich unsichtbar anfühlen. Stattdessen erleben Nutzer an jedem neuen Ort dieselbe Abfolge - eine neue SSID, ein Captive Portal, ein Formular und eine Anmeldung, die sie beim nächsten Mal wahrscheinlich wiederholen müssen.
Diese Reibung wird innerhalb eines einzelnen Gebäudes leicht übersehen, wird aber im Laufe eines Reisetages anstrengend. Ein Smartphone, das im Mobilfunknetz bereits automatisch roamen kann, sollte sich nicht wie ein verirrter Besucher verhalten, sobald es einen neuen Access Point erreicht. Hotspot 2.0 wurde genau für diese Erwartung entwickelt, damit das Netzwerk das Gerät identifizieren und entscheiden kann, ob es berechtigt ist, bevor der Benutzer manuell eingreifen muss.
Das mentale Modell des Benutzers bricht an der Anmeldeseite
Das Problem ist nicht nur der Komfort. Jedes Captive Portal sorgt für Verzögerungen, und bei jeder erneuten Eingabe muss der Nutzer Zeit gegen Zugang tauschen - selbst wenn das Gerät bereits von einem Identity Provider oder einem verwalteten Profil erkannt wurde. An Orten, an denen sich Menschen zwischen Gebäuden, Terminals oder Filialen bewegen, wird dieser zusätzliche Schritt zu einer täglichen Support-Belastung.
Deshalb ist Hotspot 2.0 dort am wichtigsten, wo WiFi ein nahtloser Teil der Umgebung sein soll und keine Aufgabe. Es zielt auf dasselbe Gefühl ab, das Menschen bereits von der Mobilfunkabdeckung erwarten - hineingehen, verbinden, weitergehen. Ein Hotelgast, ein Pendler und ein Mitarbeiter mit einem verwalteten Gerät profitieren alle von diesem Modell, selbst wenn der Backend-Workflow hinter jeder Verbindung sehr unterschiedlich ist.
Praktische Regel: Wenn der Verbindungsprozess erfordert, dass sich eine Person an ein Passwort erinnert, ein Portal öffnet oder bei jedem Besuch ihre Daten erneut eingibt, verhält sich das Netzwerk immer noch wie ein Gästebuch statt wie ein Zugangssystem.
Wie Hotspot 2.0 unter der Haube wirklich funktioniert
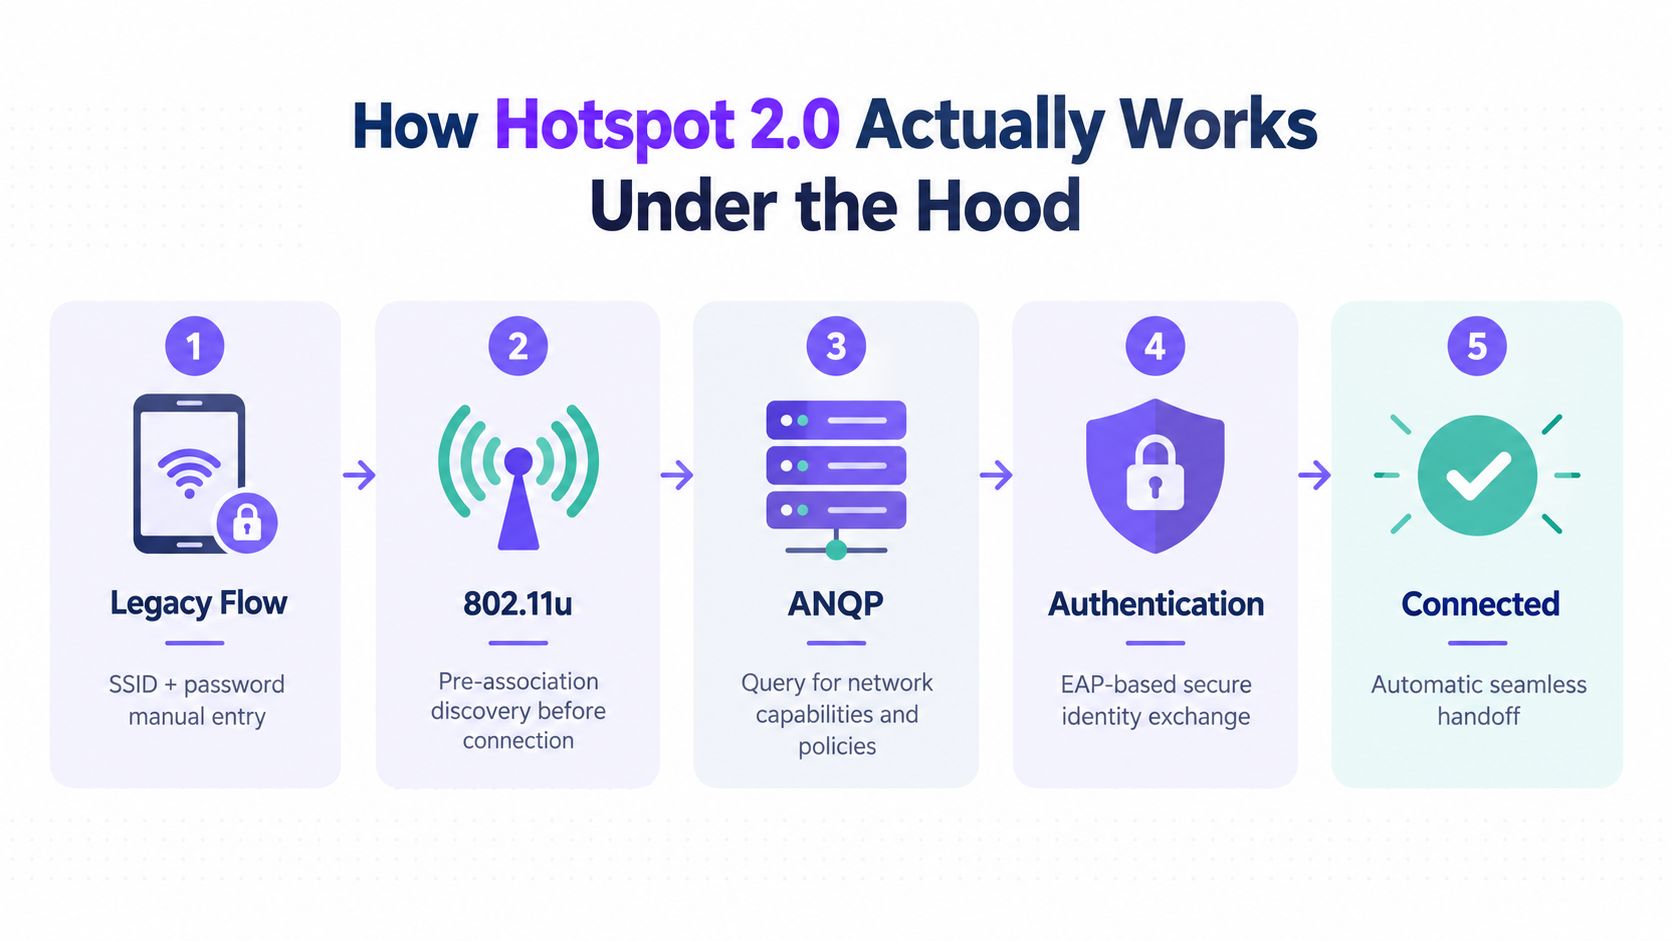
Hotspot 2.0 beginnt mit der Erkennung, und das verändert die gesamte Struktur der Verbindung. Ein herkömmliches WiFi Netz wartet oft, bis das Gerät beitritt, bevor es Informationen preisgibt. Hotspot 2.0 ermöglicht es dem Client, zuerst anzufragen und dann zu entscheiden, ob das Netzwerk mit dem bereits auf dem Gerät gespeicherten Profil übereinstimmt.
Das Gerät liest das Netzwerk, bevor es ihm beitritt
IEEE 802.11u bietet dem Client eine Möglichkeit, den Access Point vor der Zuordnung abzufragen. Das ist die erste wichtige Änderung. Anstatt sich zuerst zu verbinden und den Zugriff erst später zu regeln, kann das Gerät abfragen, um welche Art von Netzwerk es sich handelt, ob es die richtige Identitätsmethode unterstützt und ob das Profil auf dem Gerät für diese Umgebung geeignet ist. Das Access Network Query Protocol, oder ANQP, überträgt diesen Austausch, einschließlich Betreiberidentität, Roaming-Konsortium-Informationen, Standorttyp und unterstützten Authentifizierungsdiensten wie in der Passpoint-Dokumentation von Microsoft beschrieben.
Der Ablauf ähnelt Rezeption eines Hotels, an der die Zimmerliste aushängt, bevor jemand eintritt. Das Gerät prüft die bereitgestellten Informationen, gleicht sie mit seinen Anmeldedaten ab und fährt erst dann fort. Wenn das Profil nicht übereinstimmt, kann der Client den Vorgang sauber abbrechen, anstatt in einen generischen Gast-Ablauf zu geraten und später zu scheitern.
Die Authentifizierung erfolgt nach der Ermittlung, nicht nach einem Portal
Sobald das Gerät ein kompatibles Netzwerk findet, nutzt es 802.1X mit einer Methode des Extensible Authentication Protocol. Das Profil kann je nach Bereitstellung des Geräts EAP-TLS, EAP-TTLS oder eine SIM-basierte EAP-Methode erfordern. Die resultierende Verbindung nutzt WPA2-Enterprise oder WPA3-Enterprise, sodass das Ergebnis eine automatisch verschlüsselte Verbindung ist, wie in der Passpoint-Dokumentation von Microsoft angemerkt.
Dadurch verlagert sich der Aufwand von der Anmeldeseite hin zum Identitätsmanagement. Das Netzwerk kümmert sich nun um den Zertifikatsstatus, den Richtlinienabgleich und die Gültigkeit der Anmeldedaten. Wenn das Zertifikat abgelaufen ist, die Identität widerrufen wurde oder das Profil falsch ist, sollte der Zugriff eindeutig fehlschlagen.
Eine verwaltete Bereitstellung kombiniert dieses Backend oft mit einem Cloud RADIUS-Dienst, damit die Identität zentral verwaltet werden kann. Der Access Point signalisiert, was er unterstützt, der Client wählt ein gespeichertes Profil aus und der Authentifizierungs-Stack entscheidet, ob das Gerät ins Netzwerk gehört. Der Benutzer muss diesen Zuordnungsschritt nicht jedes Mal aufs Neue durchführen.
Das nützliche Denkmodell ist einfach. Zuerst erfährt das Gerät, wer das Netzwerk ist. Dann prüft es, ob das Netzwerk zu seinem Profil passt. Anschließend präsentiert es seine eigene Identität und wartet auf die Zugangsentscheidung.
Hotspot 2.0 Passpoint und die Standards, auf denen es basiert
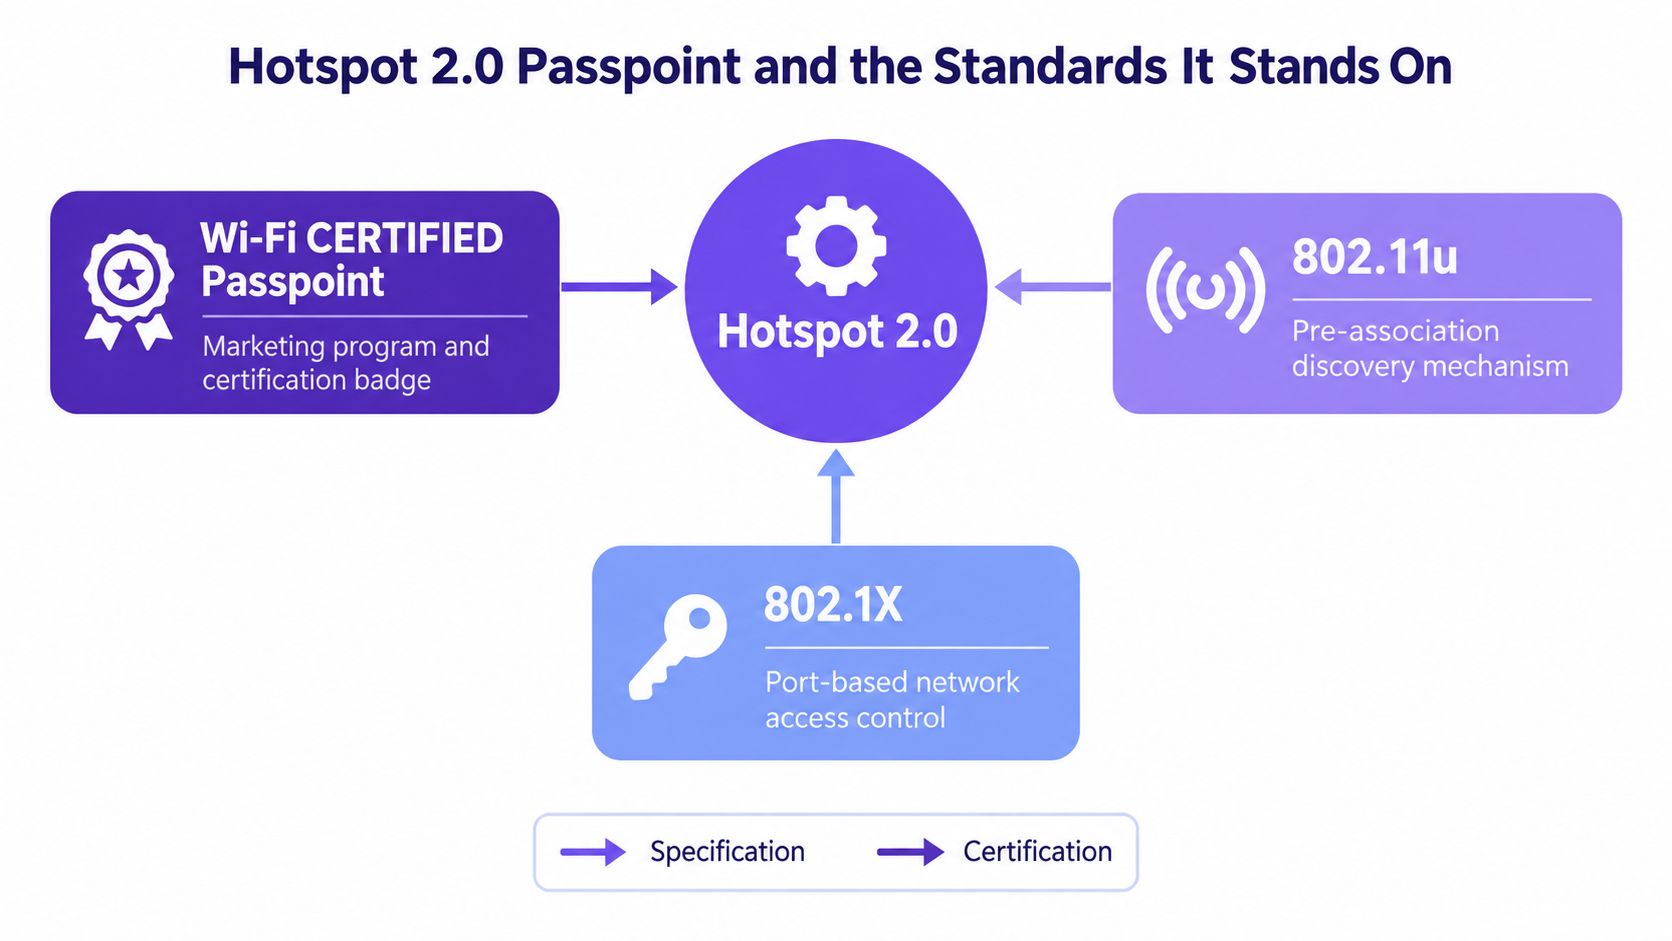
Ein Smartphone verbindet sich unter Hotspot 2.0 anders mit einem Netzwerk als über ein Captive Portal. Das Gerät erkennt zuerst, ob der Access Point die richtigen Funktionen signalisiert, gleicht dieses Netzwerk dann mit einem gespeicherten Profil ab und erst danach beginnt die Authentifizierung. Wi-Fi CERTIFIED Passpoint ist die Zertifizierungsschicht, die auf diesem Verhalten aufbaut, wobei IEEE 802.11u die Komponenten zur Erkennung vor der Zuordnung bereitstellt, mit denen ein Client das Netzwerk vor der Verbindung überprüfen kann. Die Zertifizierung ist wichtig, da sie mehreren Anbietern ein gemeinsames Ziel bietet, anstatt die Funktion in einer einzelnen Hardwarefamilie zu isolieren die frühe Skalierung des Programms wird im Referenzdokument der Wireless Broadband Alliance vom April 2017 erwähnt.
Hotspot 2.0 ist der Mechanismus, Passpoint ist das Siegel
Diese Unterscheidung ist beim Lesen von Datenblättern nützlich. Wenn ein Anbieter sagt: "Passpoint unterstützt", bedeutet dies in der Regel, dass die Hardware das Interoperabilitätsprogramm bestanden hat. Wenn von Hotspot 2.0 die Rede ist, beschreibt dies gewöhnlich das zugrunde liegende Erkennungs- und Authentifizierungsverhalten. Wenn 802.11u erwähnt wird, verweist dies auf den Teil, der Netzwerkinformationen vor der Zuordnung offenlegt.
Der Sicherheits-Stack befindet sich unterhalb des Brandings. 802.1X übernimmt die Zugriffskontrolle, und WPA2-Enterprise oder WPA3-Enterprise überträgt die verschlüsselte Sitzung. Der Client benötigt weiterhin eine gültige Identität, unabhängig davon, ob es sich um ein Zertifikat, eine SIM-basierte Anmeldeinformation oder eine andere genehmigte EAP-Methode handelt. Deshalb passt Passpoint so gut zu verwalteten Geräten und MDM-gesteuerten Profilen.
Ein nützlicher Vergleich ist ein Bürogebäude mit Ausweislesern an jeder Tür. Das Ausweisformat ist wichtig, der Leser muss es verstehen und das dahinterliegende Richtliniensystem muss dem Ausweis vertrauen, bevor sich die Tür öffnet. Passpoint folgt derselben Logik, aber der "Ausweis" ist ein Geräteprofil und eine Zertifikatskette.
Zertifikatsbasierte Geräte fügen sich nahtlos in das Modell ein
Für Unternehmensflotten ist EAP-TLS oft die sauberste Lösung, da das Gerät ein Zertifikat vorlegt und der Server dieses anhand von Richtlinien prüft. Dadurch bleibt der Austausch maschinenlesbar, was Roaming-Standards erfordern. Zudem bietet es Netzwerkteams einen klaren Widerrufspfad. Wenn ein Laptop verloren geht oder ein Smartphone kompromittiert wird, kann das Vertrauen entzogen werden, ohne dass alle Benutzer auf ein gemeinsames Passwort ausweichen müssen.
Das ist der Wert des Modells. Passpoint ist ein Interoperabilitäts-Framework für identitätstragende Geräte, das Erkennung, Profilauswahl und verschlüsselte Authentifizierung miteinander verbindet.
Betriebliche Denkweise: Wenn das Netzwerk ein bereitgestelltes Gerät nicht von einem unbekannten unterscheiden kann, verhält es sich weiterhin wie ein gewöhnliches offenes WiFi-System.
Passpoint Release 1, Release 2 und Release 3 im Vergleich
Die Releases ergeben mehr Sinn, wenn man sie als Stufen der Bereitstellungsreife und nicht als Funktionschecklisten betrachtet. Release 1 führte das Modell zur automatischen Erkennung und Auswahl ein. Release 2 ergänzte die Online Sign-Up-Funktion (OSU), sodass ein Gerät ein Profil über die Schnittstelle beziehen konnte. Release 3 fügte die Unterstützung für WPA3-Enterprise sowie ein Single-SSID-Modell hinzu, das sowohl den normalen Dienst als auch die OSU-Bereitstellung übertragen kann, wie in der technischen Dokumentation und Herstellerdokumentation zu Release 3 beschrieben.
Eine Release-Tabelle ist nützlicher als eine Marketing-Zusammenfassung
| Release | Schlüsselfunktion | Sicherheits-Baseline | OSU-Unterstützung | Praktischer Hinweis |
|---|---|---|---|---|
| Release 1 | Automatische Erkennung und Auswahl | WPA2-Enterprise | Nein | Funktioniert nur, wenn bereits ein kompatibles Profil vorhanden ist |
| Release 2 | Ergänzt Profilbereitstellung über die Schnittstelle (Over-the-Air) | WPA2-Enterprise | Ja | Nützlich für Erstbenutzer, aber die Bereitstellungsunterstützung ist nicht einheitlich |
| Release 3 | Ergänzt WPA3-Enterprise und Single-SSID-Bereitstellung | WPA3-Enterprise | Ja | Der volle Nutzen hängt von der durchgängigen Client- und Infrastrukturunterstützung ab |
Der wichtige betriebliche Punkt ist, dass Release 3 kein Wundermittel ist. Eine Einführung muss nach wie vor das Client-Betriebssystem, den Access Point, den Controller und den Authentifizierungsserver aufeinander abstimmen. Wenn eine dieser Schichten hinterherhinkt, fällt die Benutzererfahrung auf das zurück, was die älteste Komponente unterstützen kann.
OSU löst das Erstverbindungsproblem, nicht jedes Problem
OSU ist wichtig, da ein Gerät ohne Profil keinen Pfad in den automatischen Ablauf hat. Das ist besonders wichtig für Besucher und Geräte, die nicht vorab registriert wurden. OSU macht jedoch eine Governance nicht überflüssig, da das Profil immer noch korrekt ausgestellt, installiert und verwaltet werden muss.
Es gibt auch eine Kompatibilitätsrealität zu berücksichtigen. Eine Bereitstellung kann technisch elegant sein und sich dennoch auf verschiedenen Geräten unterschiedlich verhalten. Deshalb sollten Teams in unterstützten Pfaden denken und nicht in Slogans. Die Frage ist nicht, ob Passpoint existiert, sondern welche Clients welches Release reibungslos nutzen können.
Für Netzwerk-Teams sollte die Wahl des Release dem Identitätsmodell folgen und nicht umgekehrt. Wenn der Profil-Lebenszyklus ausgereift ist, kann Release 3 Hürden abbauen. Basiert die Umgebung weiterhin auf manueller Registrierung, bleiben eine Bereitstellung nach Release 2 Standard und ein Fallback-Zugangspfad unerlässlich.
Bereitstellungsvorteile und wo Hotspot 2.0 seinen Platz verdient
Eine Hotellobby, eine Flughafen-Lounge oder eine Etage auf dem Campus können belebt wirken und für WiFi-Nutzer dennoch eine schlechte Leistung bieten, wenn jeder Besuch mit demselben Portal-Bildschirm beginnt. Hotspot 2.0 beweist seinen Wert, wenn der Betreiber möchte, dass der Zugriff dem Identitäts- und Profilstatus folgt, anstatt jede Verbindung über eine gemeinsame Anmeldeseite zu erzwingen. Dieser Wandel ist wichtig, da er es dem Netzwerk ermöglicht, Richtlinien nach Gerät zuzuweisen, den Zugriff sauber zu widerrufen und wiederkehrende Benutzer aus der Captive Portal-Schleife herauszuhalten.
Das Ökosystem ist groß genug, um dieses Modell zu unterstützen. Die aktuelle Technologieübersicht der Wi-Fi Alliance besagt, dass weltweit mehr als 2.800 eindeutige Geräte Wi-Fi CERTIFIED Passpoint sind, was zeigt, dass die Geräteseite nicht mehr der limitierende Faktor ist Wi-Fi Alliance Technologieübersicht. Dieselbe Übersicht berichtet, dass Mitgliedsbetreiber gemeinsam mehr als 2 Milliarden Abonnenten bedienten und über 30 Millionen Hotspots weltweit betrieben, was erklärt, warum identitätsbasiertes WiFi mit der kontinuierlichen Expansion des öffentlichen Zugangs an Bedeutung gewonnen hat.
Wo sich der betriebliche Mehrwert zeigt
- Weniger Portal-Hürden: Geräte können zum Netzwerk zurückkehren, ohne bei jedem Besuch die gleichen Anmeldeschritte zu wiederholen.
- Klarere Identitätskontrolle: Zertifikate oder andere verwaltete Anmeldeinformationen binden ein Gerät an die richtige Richtlinie.
- Besseres Roaming-Verhalten: Teilnehmende Netzwerke können registrierte Geräte angetroffenen Standorten wiedererkennen.
- Weniger Wildwuchs bei geteilten Passwörtern: Der Widerruf gilt für ein Gerät oder Profil, nicht für jeden, der das Passwort kennt.
Diese Vorteile verändern den Support-Arbeitsaufwand deutlich. Eine Hotelgruppe kann verwalteten Geräten einen verlässlichen Pfad bieten und gleichzeitig das Guest-Onboarding getrennt halten. Ein Flughafenbetreiber kann dasselbe für Roaming-Benutzer umsetzen. Ein Unternehmenscampus kann die manuelle Anmeldung für Geräte reservieren, die noch kein Profil besitzen, während registrierte Geräte die Authentifizierung ohne zusätzliche Reibungsverluste durchlaufen.
Der Wachstumskontext erklärt auch, warum die Portale an ihre Grenzen stießen. WBA-Prognosen aus dieser Zeit gingen davon aus, dass die Zahl der öffentlichen WiFi Hotspots von 64,2 Millionen im Jahr 2015 auf 432,5 Millionen bis 2020 steigen würde. Genau diese Expansion machte es schwerer, das Portal-Modell skaliert aufrechtzuerhalten. Ein manueller Login-Ablauf altert nicht gut, wenn die Zugriffsebene immer größer wird.
Wenn Compliance ebenso wichtig ist wie Komfort, wird die Designentscheidung noch deutlicher. Identitätsbasiertes WiFi passt natürlicher zu Segmentierung und Zugriffssteuerung als eine Konfiguration mit gemeinsam genutztem Passwort. Aus diesem Grund kombinieren viele Teams dies mit strengeren Richtliniengrenzen. Einen verwandten Einblick in diesen betrieblichen Ansatz finden Sie im PCI-Compliance-Leitfaden für WiFi von Purple Access.
Onboarding-Wiederherstellung und die Realität des Helpdesks
Auf einem sauberen Demogerät wirkt Passpoint unkompliziert. Die Support-Herausforderung beginnt, wenn dieser reibungslose Pfad unterbrochen wird. Ein Nutzer ohne Profil, ein ausgetauschtes Telefon, ein abgelaufenes Zertifikat oder eine widerrufene Identität führen zu echten Tickets. Wenn diese Fälle unklar behandelt werden, wirkt die Bereitstellung unzuverlässig, selbst wenn der Standard an sich funktioniert.
Das Netzwerk muss vier Fragen eindeutig beantworten
Wie erhält ein Gerät ein Profil, wenn noch keines vorhanden ist? Was passiert, wenn ein verwaltetes Smartphone ersetzt wird? Wie erkennen und erneuern Sie Zertifikate, bevor sie ohne Vorwarnung ablaufen? Welchen Pfad nutzen nicht unterstützte Geräte stattdessen?
Das sind betriebliche Fragen, keine abstrakten. Android unterstützt das Online Sign-Up von Release 2, was Nutzern einen standardisierten Weg bietet, ein Profil zu beziehen, während verwaltete Geräte oft besser mit einem per MDM bereitgestellten Profil bedient sind. Das Access-Team muss weiterhin den Zertifikatsstatus überwachen und veraltete Identitäten entfernen, wenn ein Gerät aus dem Dienst ausscheidet. Die Passpoint-Anleitung von Microsoft deckt das zugrundeliegende Modell ab
Praktische Regel: Betrachten Sie das Zertifikats-Lebenszyklusmanagement als Teil des WiFi-Betriebs und nicht als Hintergrund-PKI-Aufgabe, an die sich schon jemand anderes erinnern wird.
In der Support-Warteschlange zeigt sich, wie gut das Design wirklich ist. Wenn ein Gerät nicht sauber registriert werden kann, benötigt das Netzwerk einen vorhersehbaren Wiederherstellungspfad - genauso wie ein Gebäude einen Seiteneingang braucht, wenn die Haupttür blockiert ist.
Den Fallback-Pfad bewusst gestalten
Einführung eines guten Passpoint-Systems behält den Gastzugriff bei. Es trennt den reibungslosen Pfad für registrierte Geräte vom Wiederherstellungspfad für alle anderen. In der Praxis bedeutet dies in der Regel, dass ein Captive Portal oder eine andere kontrollierte Onboarding-Route für Erstbesucher, ältere Geräte und nicht unterstützte Betriebssysteme beibehalten wird.
In Umgebungen mit mehreren Standorten machen Identitätsdienste und RADIUS-Richtlinien diese Trennung verwaltbar. Sie ermöglichen es Teams, bekannte Geräte im richtigen Netzwerk zu platzieren, den Zugriff bei Bedarf zu widerrufen und die Audit-Transparenz darüber zu wahren, wer sich warum verbunden hat. Purple Access nutzt beispielsweise Passpoint zusammen mit Cloud RADIUS und verzeichnisbasierter Identität für diese Art von steuerbarem Zugriffskonzept. Der wichtigere betriebliche Punkt ist jedoch: Progressiver Zugriff funktioniert am besten, wenn der Fallback-Pfad bereits eingeplant ist.
Die Support-Frage sollte immer dieselbe sein: Was sieht der Benutzer, wenn die Automatisierung fehlschlägt? Lautet die Antwort "nichts", übernimmt das Netzwerk-Team diesen Fehler in Form von Tickets und Workarounds. Lautet die Antwort jedoch "ein klarer Fallback mit sichtbarer Diagnose", bleibt die Bereitstellung supportfähig.
Interoperabilitätsgrenzen und die OpenRoaming-Ebene
Der häufigste Fehler besteht in der Annahme, dass Passpoint überall funktioniert, sobald es aktiviert ist. Das tut es nicht. Die Geräteunterstützung ist uneinheitlich, und die Föderationsschicht hängt sowohl von den Funktionen des Clients als auch von der Profilverfügbarkeit ab. Eine technische Quelle merkt an, dass Passpoint Release 3 von Android 12 und neuer unterstützt wird, während iPhones auf Release 1 verbleiben. Das bedeutet, dass ein und derselbe Standort unterschiedliches Verhalten bei seiner Nutzerbasis feststellen kann, wie in Purples Leitfaden zur Passpoint-Interoperabilität beschrieben.
Geräteunterstützung und Profilunterstützung sind nicht dasselbe
Dieser Unterschied ist entscheidend. Ein Telefon kann den Standard unterstützen und sich trotzdem nicht verbinden, wenn es kein gültiges Profil hat. Ein anderes Telefon kann ein Roaming-Profil besitzen, aber dennoch auf der Fallback-SSID landen, wenn die Plattformunterstützung eingeschränkt ist. Das sind unterschiedliche Fehler, die verschiedene Lösungen erfordern.
OpenRoaming erweitert die Föderationsschicht, was bedeutet, dass es teilnehmenden Identitäten und teilnehmenden Standorten hilft, sich einfacher zu finden. Es ersetzt jedoch keineswegs die Notwendigkeit von Geräteunterstützung, Profil-Bereitstellung oder einem Gästepfad für nicht unterstützte Clients. Für die praktische Bereitstellungsplanung ist das das richtige Denkmodell: Föderation erweitert die Reichweite, hebt Inkompatibilitäten aber nicht auf.
Wenn Sie Alternativen für die Konnektivität von Besuchern abwägen, bieten die umfassenderen Diskussionen zur Reise- und Gäste-WiFi-Planung in den Reise-WiFi-Plänen von Simsima eine nützliche Erinnerung daran, dass Roaming-Komfort nur einen Teil des Problems löst. Der Rest hängt nach wie vor davon ab, wer sich authentifizieren kann, wer nicht und welche Ausweichoption der Standort bereithält.
Die konträre Ansicht ist diejenige, die sich in realen Netzwerken bewährt: Passpoint ist eine progressive Zugriffsschicht und kein vollständiger Ersatz für das Onboarding von Gästen. Es funktioniert am besten, wenn registrierte Geräte automatisch verbunden werden und alle anderen auf einer sicheren, kontrollierten Alternative landen. Dieser vielschichtige Ansatz ist auf dem Papier weniger elegant, aber ehrlicher in Bezug auf das, was Geräte und Identitäten leisten können.
Hotspot 2.0 einführen, ohne Bewährtes zu beeinträchtigen
Ein sinnvolles Rollout beginnt bei der Zielgruppe, nicht bei der Firmware. Verwaltete Geräte sollten Profile über MDM erhalten. Erstbesucher sollten einen standardisierten Onboarding-Pfad wie OSU nutzen, sofern dieser unterstützt wird. Für alle anderen sollte weiterhin eine gesteuerte Fallback-SSID vorhanden sein, denn ein Netzwerk, das nur für angemeldete Geräte funktioniert, ist keine vollständige Gastzugangsstrategie.
Auf der Access-Point-Seite werden die üblichen Voraussetzungen benötigt: 802.11u-Unterstützung, RADIUS- oder AAA-Integration und eine korrekte ANQP-Signalisierung. Auf der betrieblichen Seite braucht es Kennzahlen, die die Wahrheit sagen: Erfolgsquote bei der Profilinstallation, EAP-Fehlercodes, Latenz bei der Roaming-Authentifizierung und Fallback-Rate nach Betriebssystem. Ohne diese hoffen Sie lediglich auf eine Verbesserung des Netzwerks.
Das Drei-SSID-Planungsmodell von Purple Access ist eine Möglichkeit, diese Architektur zu strukturieren, aber die Entscheidungsregel ist auch ohne Produktnamen einfach: Nutzen Sie Passpoint für angemeldete Nutzer mit Identitätsnachweis, halten Sie eine gesteuerte Fallback-SSID für alle anderen bereit und messen Sie beides.
Wenn Sie ein Rollout planen, kann Ihnen Purple Access dabei helfen, die Identitäts-, Profil- und Fallback-Ebenen für die von Ihnen unterstützten Geräte zu strukturieren. Entdecken Sie Purple Access, um zu erfahren, wie Passpoint, Cloud-RADIUS und ein gesteuertes Gast-Onboarding in eine gestaffelte Bereitstellung integriert werden können, ohne bestehende Abläufe zu stören.

