
Was ist die RADIUS-Authentifizierung? Funktionsweise und Gründe für ihren Einsatz
Published
Die RADIUS-Authentifizierung nutzt einen zentralen Server, um zu entscheiden, ob ein Benutzer oder Gerät einem Netzwerk beitreten darf und was es darin tun kann. Ein Access Point fragt also diesen Server ab, anstatt seine eigene Passwortliste zu überprüfen. Wenn eine Anmeldung jedoch erfolgreich ist: Wer entscheidet dann, ob dieses Gerät Mitarbeitersysteme erreichen, nur den Gast-Internetzugang nutzen oder unbegrenzt verbunden bleiben kann?
Das ist der Teil, den eine einfache Erklärung der Passwortprüfung außer Acht lässt. RADIUS ist auch ein Richtlinienkanal: Die Netzwerkgeräte erhalten Anweisungen darüber, wie die Verbindung zu behandeln ist, und nicht nur darüber, ob sie zugelassen werden soll.
Inhaltsverzeichnis
- Was RADIUS bedeutet und warum es entwickelt wurde
- Wie eine RADIUS-Anmeldung Schritt für Schritt funktioniert
- EAP-TLS und Zertifikate für eine starke Geräteidentität
- RADIUS-Attribute, die über den Netzwerkzugriff entscheiden
- Gängige RADIUS-Anwendungsfälle und worüber jeweils entschieden wird
- Grenzen und Missverständnisse, die es zu vermeiden gilt
- Entscheiden Sie, ob RADIUS zu Ihrem Netzwerk passt
Was RADIUS bedeutet und warum es entwickelt wurde
RADIUS steht für Remote Authentication Dial-In User Service. Technisch gesehen handelt es sich um ein Protokoll, also ein gemeinsames Regelwerk für den Austausch von Nachrichten, und nicht um den Server selbst. Ein RADIUS-Server setzt diese Regeln um und trifft Zugriffsentscheidungen.
Stellen Sie sich ein Unternehmen mit WLAN-Access-Points, Office-Switches und einem Remote-Access-Gateway vor. Wenn jedes Gerät seine eigenen Zugangsdaten verwalten würde, müssten Administratoren bei jedem Ein- oder Austritt von Mitarbeitenden separate Listen aktualisieren. Die Zentralisierung dieser Entscheidungen bietet den Geräten eine gemeinsame Anlaufstelle für Anfragen.
Dieses Problem besteht schon länger als Enterprise-WiFi. Laut der RADIUS-Historie entwickelte Livingston Enterprises das Protokoll im Jahr 1991 als Reaktion auf eine Anfrage von Merit Network im Zusammenhang mit der Zugriffssteuerung auf NSFNET, einem frühen Internet-Backbone. Wählverbindungsserver konnten einen gemeinsamen Authentifizierungsserver abfragen, anstatt unabhängige Anmeldedaten zu verwalten.
Die gemeinsame Gästeliste
Stellen Sie sich einen Veranstaltungsort mit mehreren Eingängen vor. An jeder Tür steht ein Türsteher, aber jeder Türsteher greift auf dieselbe Gästeliste zu. Die Liste kann zudem zwischen normalem Einlass und Backstage-Zugang unterscheiden, während der Veranstaltungsort erfasst, wer die Räumlichkeiten betreten und verlassen hat.
RADIUS unterteilt diese Aufgaben in AAA:
- Authentifizierung stellt fest, wer der Benutzer oder das Gerät ist.
- Autorisierung bestimmt, welche Dienste und Netzwerkressourcen genutzt werden dürfen.
- Accounting (Abrechnung) zeichnet die Sitzungsaktivität auf, einschließlich Verbindungs- und Trennungsereignissen.
Die Abbildung zeigt den Unterschied zwischen einem Gerät, das Zugriff anfordert, und dem Server, der entscheidet, ob dieser gewährt wird.
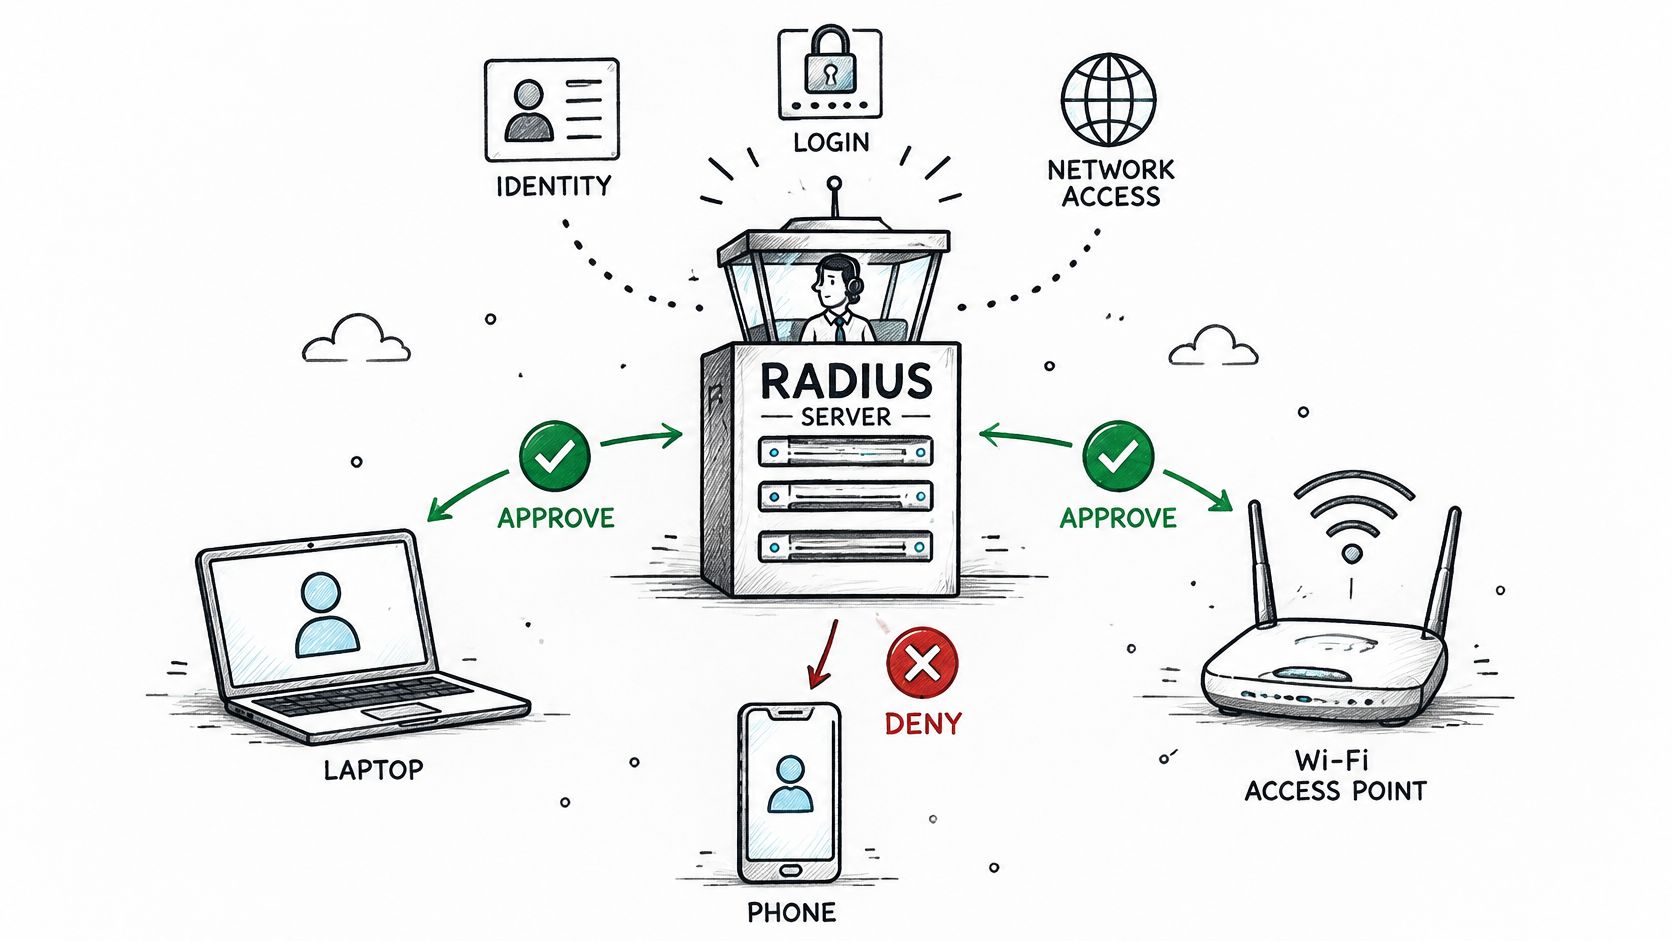
Das Gerät, das das Ergebnis durchsetzt, wird als Network Access Server oder NAS bezeichnet. Trotz des Namens kann es sich um einen Access Point, Switch, Wireless-Controller oder ein Virtual Private Network Gateway handeln.
Für Teams, die physische Konnektivität und Identitätskontrollen koordinieren, stellt die Breitbandbereitstellung und -wartung von Southern Tier Resources eine relevante Infrastrukturressource dar. Halten Sie die Verantwortlichkeiten getrennt: Das Installieren und Warten von Konnektivität ist nicht dieselbe Aufgabe wie das Festlegen, wer sie nutzen darf.
RADIUS bleibt eine grundlegende Säule in der Unternehmens-WiFi-, Fernzugriffs- und kabelgebundenen Portsicherheit, da Administratoren Identitätsentscheidungen von den Geräten trennen können, die diese durchsetzen, während herstellerübergreifend ein gemeinsames Protokoll verwendet wird.
So funktioniert eine RADIUS-Anmeldung Schritt für Schritt
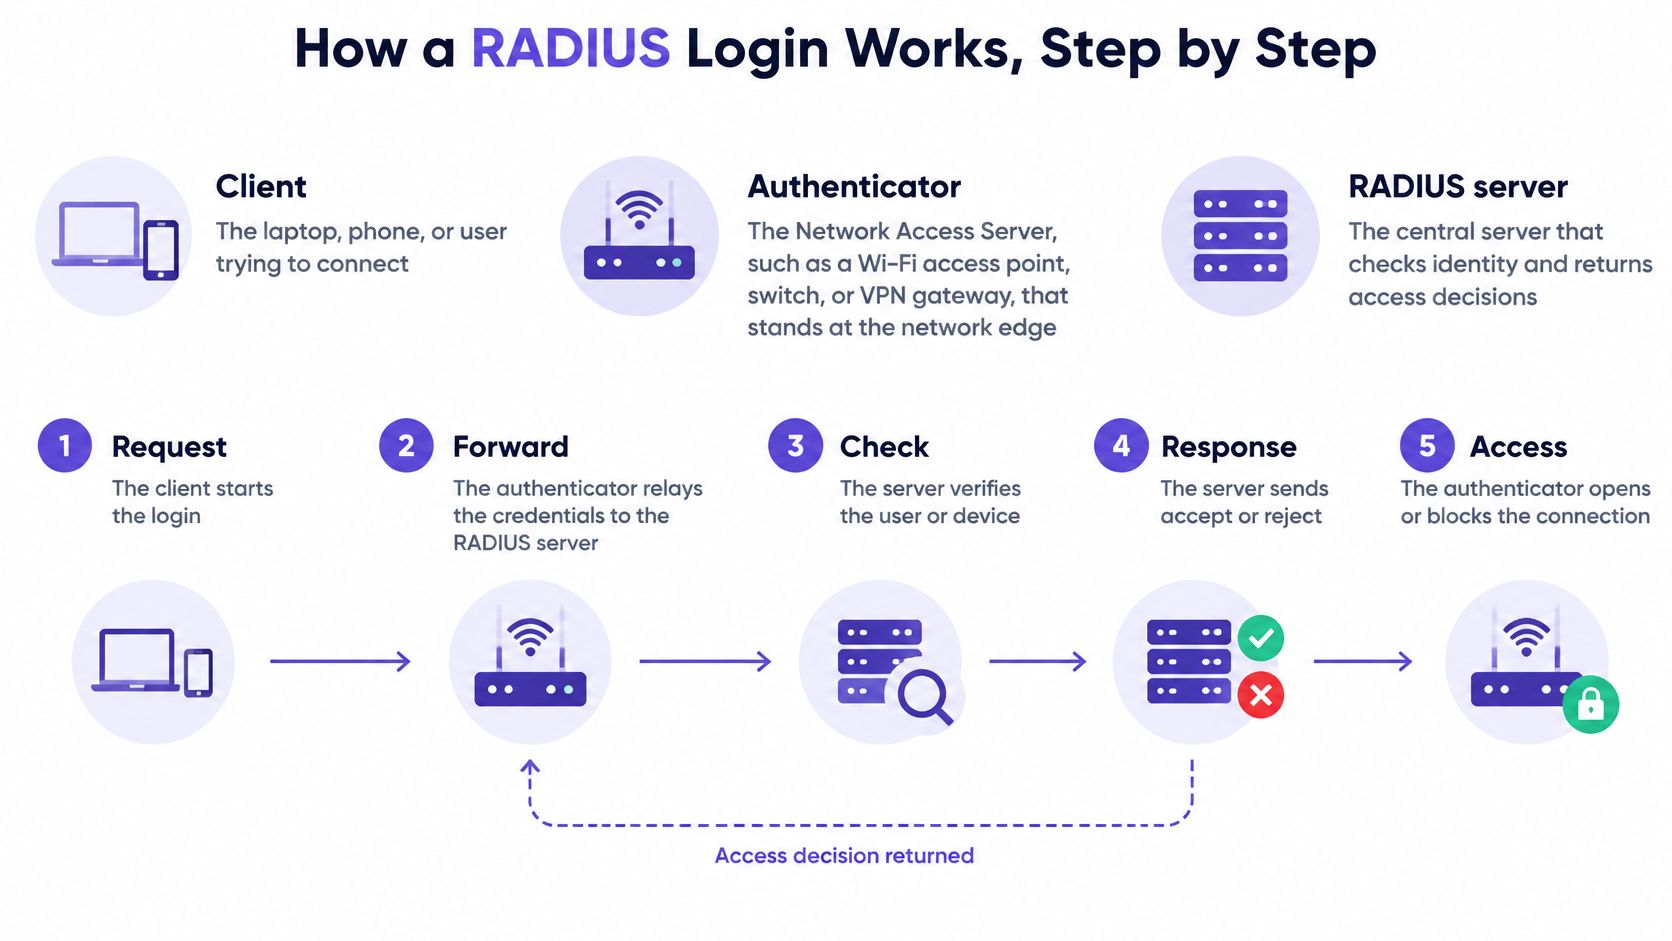
Beginnen Sie mit der Trennung der Beteiligten:
- Endpunkt oder Supplicant bezeichnet den Laptop, das Telefon oder die Authentifizierungssoftware, die den Zugriff anfordert.
- Authentifikator bezeichnet den NAS, der die Verbindung steuert.
- Authentifizierungsserver bezeichnet den RADIUS-Server, der Identität und Richtlinie auswertet.
Hier gibt es eine Bezeichnungsfalle. In der Protokolldokumentation ist der RADIUS Client in der Regel der NAS, nicht der Laptop des Mitarbeiters. Der Laptop ist der Endpunkt, der versucht, eine Verbindung herzustellen.
Das Diagramm bietet eine vereinfachte Übersicht dieser Rollen.
Verfolgen Sie Anfrage und Antwort
Bei herkömmlichen UDP-Bereitstellungen verweist die WiresharkRADIUS-Referenz auf UDP 1812 für Authentifizierung und Autorisierung sowie UDP 1813 für Accounting. UDP (User Datagram Protocol) überträgt einzelne Netzwerknachrichten, ohne eine dauerhafte Transportverbindung aufzubauen.
Der Endpunkt fordert Zugriff an. Ein Laptop verbindet sich beispielsweise mit dem Enterprise-WiFi, und der Authentifikator startet den Identitätsaustausch. Der gewöhnliche Netzwerkzugriff bleibt gesteuert, während die Authentifizierung läuft.
Der NAS sendet einen Access-Request. Er leitet Authentifizierungsinformationen und den Verbindungskontext an den RADIUS-Authentifizierungsendpunkt weiter. Die Anfrage identifiziert sowohl die Person oder das Gerät, die Zugriff suchen, als auch die Netzwerkkomponente, die die Verbindung verarbeitet.
Der Server prüft die Nachweise. Je nach Authentifizierungsmethode kann er ein Verzeichnis konsultieren, die Zertifikatsvertrauenswürdigkeit validieren oder einen Token-Dienst nutzen. Ein Verzeichnis ist eine Identitätsdatenbank, nicht zwingend der RADIUS-Server selbst.
Eine Abfrage setzt das Gespräch fort. Ein Access-Challenge fordert einen weiteren Authentifizierungsaustausch an, wenn die Methode dies erfordert. Das bedeutet nicht automatisch, dass eine Person einen zusätzlichen Code eingeben muss.
Der Server liefert eine Entscheidung zurück. Access-Accept gewährt den Zugriff und kann Richtlinienfelder enthalten. Access-Reject lehnt den Versuch ab.
Der Authentifikator setzt die Antwort durch. Er öffnet die gesteuerte Verbindung und wendet unterstützte Anweisungen an, wie etwa die Zuordnung zu einem Netzwerksegment. In diesem Ablauf setzt der NAS die Entscheidung des Servers durch, anstatt die Identität unabhängig zu genehmigen.
Accounting zeichnet die Sitzung auf. Separate Nachrichten melden den Sitzungsstart, Zwischenupdates und Stopp-Ereignisse. Diese Datensätze helfen Administratoren, eine erfolgreiche Anmeldung von einer aktiv gebliebenen Verbindung zu unterscheiden.
Fehlerbehebungsregel: Ermitteln Sie den letzten erfolgreichen Austausch, bevor Sie Anmeldedaten ändern. Eine Anfrage, die den Server nie erreicht, ist ein anderes Problem als eine abgewiesene Identität.
Verwenden Sie den Anzeige-Filter radius von Wireshark oder das Authentifizierungsprotokoll des NAS, um den Ablauf zu verfolgen. Gleichen Sie Anforderung, Antwort und Sitzungskontext ab. Prüfen Sie, ob das NAS die zurückgegebene Richtlinie angewendet hat, anstatt nach einer Accept-Nachricht aufzuhören.
Für eine visuelle Anleitung des Austauschs nutzen Sie dieses begleitende Video.
EAP-TLS und Zertifikate für eine starke Geräteidentität
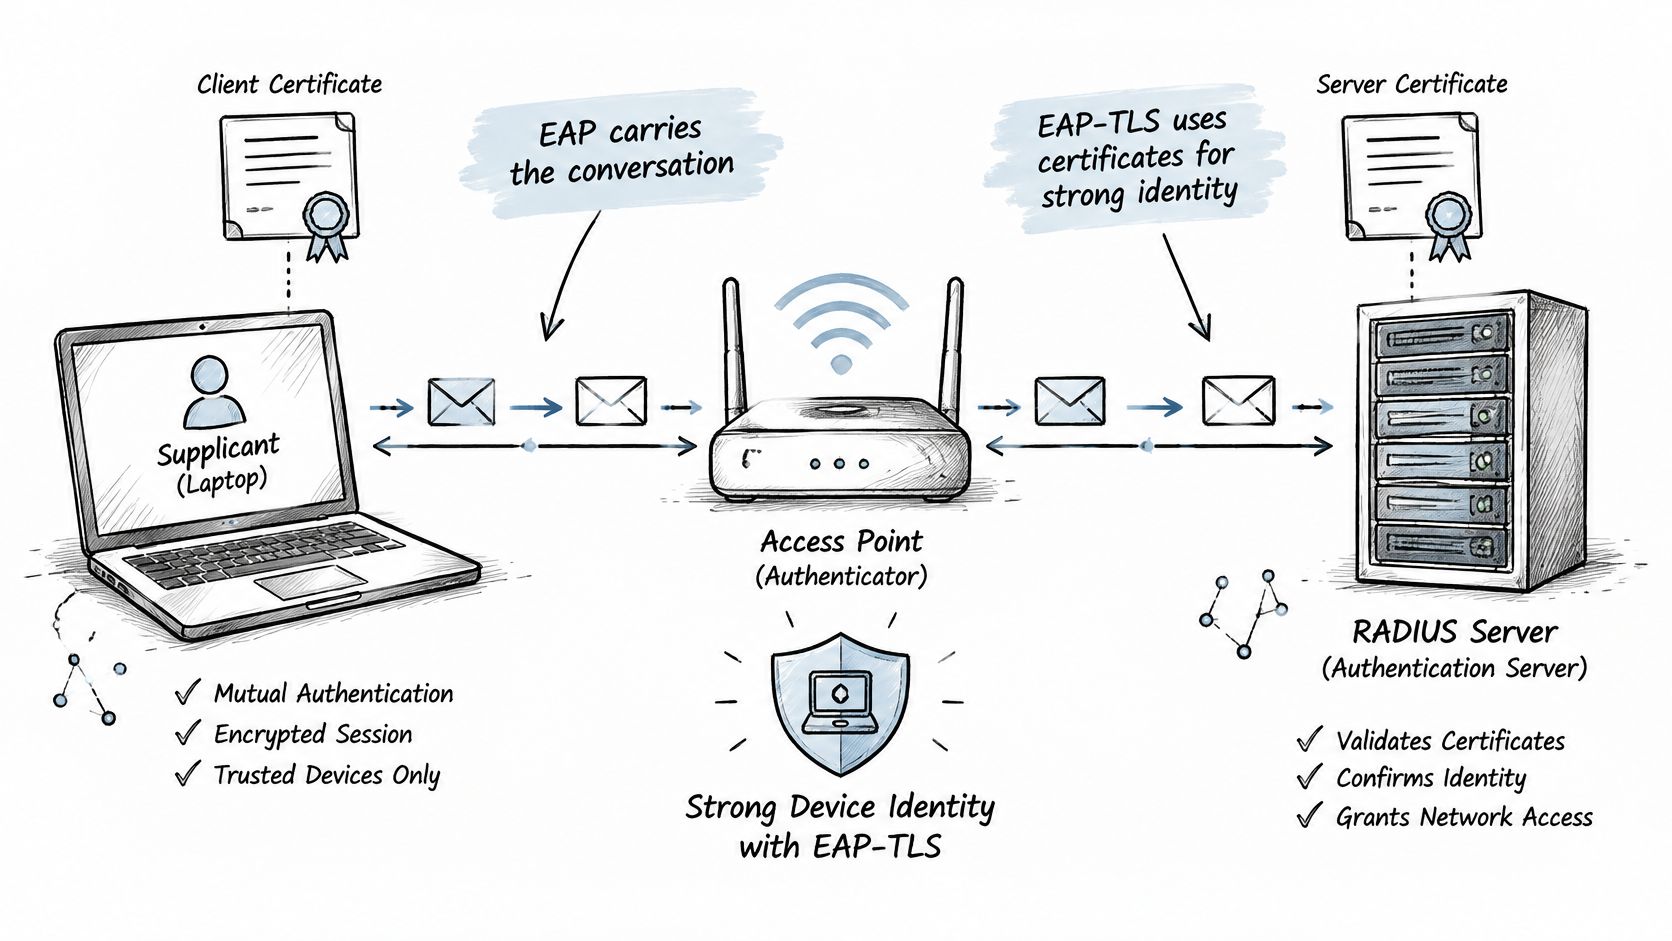
Extensible Authentication Protocol oder EAP ist ein Framework zur Übermittlung einer Authentifizierungskommunikation. Bei Enterprise-WiFi und kabelgebundenen 802.1X, dem portbasierten Zugangskontrollstandard, leitet der Authentifikator diese Kommunikation innerhalb von RADIUS EAP-Message-Attributen an den Server weiter.
Der Access Point muss nicht jede Authentifizierungsmethode selbst implementieren. Seine Aufgabe ist es, den Austausch weiterzuleiten und das Ergebnis durchzusetzen.
EAP-TLS nutzt Transport Layer Security mit Zertifikaten für die gegenseitige Authentifizierung. Das Gerät weist den Besitz des privaten Schlüssels seines Zertifikats nach, während das Gerät gleichzeitig den Server validiert. Die EAP-Spezifikationen des RFC-Editors beschreiben die zertifikatbasierte Authentifizierung und wie eine authentifizierte Identität Autorisierung und Accounting unterstützen kann.
Das Diagramm zeigt den Endpunkt, den Access Point und den Authentifizierungsserver, die an diesem Austausch beteiligt sind.
Zertifikate benötigen einen Eigentümer
Ein Zertifikat bindet eine Identität an einen öffentlichen kryptografischen Schlüssel. Der zugehörige private Schlüssel muss geschützt bleiben - das alleinige Kopieren einer Zertifikatsdatei sollte nicht ausreichen, um ein Gerät zu imitieren.
Im Gegensatz zu WiFi mit gemeinsam genutztem Passwort erfordert EAP-TLS kein gemeinsames Mitarbeiterpasswort. Es erfordert jedoch eine verwaltete Public-Key-Infrastruktur (PKI), die Zertifikate ausstellt und Vertrauen aufrechterhält.
Integrieren Sie den Lebenszyklus in die Bereitstellung:
- Stellen Sie Zertifikate automatisch aus. Nutzen Sie Mobile Device Management (MDM) mit dem Simple Certificate Enrollment Protocol (SCEP) oder einem unterstützten Registrierungs-Konnektor.
- Installieren Sie das Zertifikat und das Netzwerkprofil zusammen, damit die Geräte wissen, welcher Serveridentität sie vertrauen können.
- Erneuern Sie Zertifikate vor dem Ablaufdatum, auch für Geräte, die sich längere Zeit außerhalb des Büros befinden.
- Widerrufen Sie Anmeldedaten nach Verlust, Außerdienststellung oder einer Änderung der Zugriffsrichtlinie und stellen Sie sicher, dass der Authentifizierungsdienst den Widerruf prüft.
- Pflegen Sie den Trust Store, also die Liste des Geräts mit vertrauenswürdigen Zertifizierungsstellen und Servervalidierungseinstellungen.
Für eine kennwortbasierte Alternative vergleichen Sie EAP-TLS und PEAP, bevor Sie eine Onboarding-Methode auswählen.
Abgelaufene Zertifikate können zu Ausfällen führen. Eine fehlerhafte Zuordnung des Subject Alternative Name des Zertifikats, einem Identitätsfeld, kann ein Gerät mit der falschen Richtlinie verknüpfen. Ein nicht erreichbarer Server oder ein zu tolerantes Fallback kann entweder zu Störungen oder zu unbeabsichtigtem Zugriff führen.
Eine starke Geräteidentität hängt vom Lebenszyklus-Management ab und nicht nur von der Auswahl von EAP-TLS in einem Konfigurationsmenü.
RADIUS-Attribute, die über den Netzwerkzugriff entscheiden
VLAN-Zuweisungsattribute zeigen, warum RADIUS mehr als eine Anmeldeprüfung ist. Ein Virtual Local Area Network, oder VLAN, ist ein logisches Netzwerksegment: Mitarbeiter und Gäste können dieselbe Zugangsinfrastruktur nutzen und gleichzeitig unterschiedliche Netzwerkzugriffsrechte erhalten.
Attribute sind gekennzeichnete Felder innerhalb von RADIUS-Nachrichten. Sie enthalten Authentifizierungseingaben, Verbindungskontext und Autorisierungsergebnisse; die RADIUS-Spezifikation definiert den erweiterbaren Attributmechanismus, der diesen Richtlienaustausch ermöglicht.
Wichtige RADIUS-Attribute und deren Steuerungsumfang
Dies sind beispielhafte Konfigurationswerte und keine erforderlichen Standardwerte. Das Beispiel für die Gästesitzung drückt die Zeitüberschreitungsregel aus, anstatt eine universelle Dauer vorzuschreiben.
| Attribut | Inhalt / Funktion | Beispielwert | Auswirkung auf den Zugriff |
|---|---|---|---|
| User-Name | Angegebene Identität | jsmith@example.com | Identifiziert, welche Richtlinie angewendet wird |
| EAP-Message | Pakete des Authentifizierungsaustauschs | EAP-TLS-Handshake-Daten | Überträgt den Authentifizierungsdialog |
| Message-Authenticator | Paketintegritätsprüfung | HMAC-Wert | Hilft beim Abweisen gefälschter Antworten, sofern erforderlich und validiert |
| Tunnel-Type, Tunnel-Medium-Type, Tunnel-Private-Group-ID | VLAN-Zuordnung | VLAN, Ethernet, Kennung für Mitarbeiter-VLAN | Weist das Gerät dem konfigurierten Mitarbeiter-VLAN zu |
| Session-Timeout | Maximale Sitzungsdauer in Sekunden | Dauer der Gäste-Sitzung in Sekunden umgerechnet | Beendet die beispielhafte achtstündige Gäste-Sitzung |
| Filter-Id | Name eines gerätespezifischen Filters oder einer Richtlinie | guest-limited | Wählt die auf dem durchsetzenden Gerät konfigurierten Einschränkungen aus |
| Calling-Station-Id | Client-MAC-Adresse | AA:BB:CC:DD:EE:FF | Verknüpft die Sitzung mit einer gemeldeten Geräteadresse |
| NAS-IP-Address oder NAS-Identifier | Anforderndes Netzwerkgerät | ap-floor2 als NAS-Identifier | Liefert Kontext für standortspezifische Regeln |
| Acct-Session-Id | Kennung der Accounting-Sitzung | 1A2B3C4D | Verknüpft Start-, Zwischen- und Stopp-Datensätze |
HMAC steht für Hash-based Message Authentication Code, eine schlüsselbasierte Integritätsprüfung. Es ist kein Ersatz für die Verschlüsselung des Transports.
Beim Lesen dieser Tabelle sind mehrere Unterscheidungen von Bedeutung. User-Name identifiziert die angegebene Identität, aber die Authentifizierungsmethode liefert den Nachweis. Calling-Station-Id liefert den Gerätekontext, aber eine gemeldete Hardwareadresse allein ist kein starker Identitätsnachweis.
Senden Sie für die VLAN-Zuweisung die vollständige Kombination aus Tunnel-Attributen, die vom Gerät erwartet wird. Das Ziel-VLAN muss bereits existieren und über die relevanten Netzwerkpfade erreichbar sein. Der Empfang seiner Kennung erstellt das Segment nicht.
Filter-Id benennt eine Richtlinie, anstatt notwendigerweise die Beschränkungen selbst zu enthalten. Eine Bandbreitenbegrenzung greift nur, wenn das durchsetzende Gerät diese Richtlinie unterstützt und korrekt zuordnet.
Ein Access-Accept ist kein Beweis dafür, dass die vorgesehenen Einschränkungen angewendet wurden. Überprüfen Sie die resultierende VLAN, das Filter- und das Sitzungsverhalten auf dem NAS.
Accounting fügt den Audit-Trail hinzu. Der Abgleich einer Sitzungskennung über Verbindungsereignisse hinweg hilft Prüfern, getrennte Zugriffe derselben Identität zu unterscheiden.
Testen Sie NAS-Definitionen, Shared Secrets, Wiederholungsversuche und die Übermittlung von Accounting-Daten zusammen mit den Attributen. Eine erfolgreiche Identitätsprüfung mit fehlenden Autorisierungsfeldern oder unvollständigen Protokollen gibt Administratoren weit weniger Kontrolle, als das Anmeldeergebnis vermuten lässt.
Häufige RADIUS-Anwendungsfälle und deren Entscheidungsgegenstand
Ein gemeinsamer RADIUS Dienst kann verschiedene Bereitstellungen unterstützen, sofern Administratoren für jede die richtige Authentifizierungsmethode und Richtlinie definieren.
Gängige RADIUS-Bereitstellungen und worüber sie entscheiden
| Anwendungsfall | Durchsetzendes Gerät | Was RADIUS entscheidet | Typische Methode |
|---|---|---|---|
| Mitarbeiter-WiFi | Access Point oder Controller | Gewährt dem Gerät Zugriff und wählt das Mitarbeiter-VLAN aus | EAP-TLS oder PEAP-MSCHAPv2 |
| Gäste-WiFi | Access Point mit Captive Portal | Gewährt Zugriff nach der Anmeldung und wendet Sitzungsbeschränkungen an | Web-Anmeldung oder Passpoint/OpenRoaming-Profil |
| Remote-VPN-Zugriff | VPN-Konzentrator | Überprüft den Benutzer und weist eine Gruppenrichtlinie oder einen Adress-Pool zu | Passwort mit Einmalcode oder EAP |
| Kabelgebundener Switch-Port | Netzwerk-Switch | Öffnet den Port für genehmigte Geräte und weist ein VLAN zu | EAP-TLS oder MAC-Authentifizierungs-Bypass für Geräte ohne Supplikant |
| Netzwerkgeräte-Verwaltung | Router- oder Switch-Anmeldung | Bestätigt Administratorrechte und unterstützt Accounting; Berechtigungssteuerungen auf Befehlsebene erfordern explizite Plattformunterstützung | RADIUS oder TACACS+ mit einem Verzeichniskonto |
PEAP-MSCHAPv2 ist eine passwortbasierte Option: Protected EAP erstellt einen TLS-Tunnel um die innere Passwort-Authentifizierungsmethode. Es erfordert eine sorgfältige Validierung des Serverzertifikats und ist oft eine Übergangslösung, wenn keine Clientzertifikate bereitgestellt werden.
Gästemethoden lösen ein anderes Problem. Ein Captive Portal zeigt eine Web-Anmeldeseite an, während Passpoint und OpenRoaming unterstützte Profile und Identitätsvereinbarungen für die Netzwerkerkennung und Authentifizierung nutzen. Keines von beiden sollte einen Zugriff auf Mitarbeiter-Ebene implizieren.
MAC Authentication Bypass oder MAB überprüft die gemeldete Media-Access-Control-Adresse eines Geräts, wenn dieses keinen Supplicant ausführen kann. Da Adressen kopiert werden können, sollten Sie diese Geräte in beschränkte Segmente einordnen, anstatt die Überprüfung als gleichwertig mit einer Zertifikatsauthentifizierung zu behandeln.
Netzwerkzugriff im Vergleich zu Administratorzugriff
TACACS+, Terminal Access Controller Access-Control System Plus, ist ein weiteres AAA-Protokoll, das häufig für die Geräteverwaltung verwendet wird. Es trennt Authentifizierung, Autorisierung und Accounting, was sich für detaillierte administrative Berechtigungs-Workflows eignet.
RADIUS gibt gewöhnlich Authentifizierung und Autorisierung zusammen zurück. Herkömmliches RADIUS verschlüsselt nicht das gesamte Paket, während TACACS+ seinen Paket-Body schützt. Weder der eine noch der andere Unterschied hebt die Notwendigkeit eines sicheren Transports und einer soliden Konfiguration auf.
Beginnen Sie mit dem Anwendungsfall, bei dem individueller Zugriff am wichtigsten ist. Für verteilte Mitarbeiter-Netzwerke sollte eine Standortübergreifende Migration von gemeinsamen Passwörtern zu Enterprise-Authentifizierung Endgeräte-Bereitschaft, Richtlinienzuordnung und einen getesteten Rollback-Pfad umfassen.
Grenzen und Missverständnisse, die Sie vermeiden sollten
Ein Angreifer, der Access-Reject in Access-Accept ändert, legt die Schwachstelle offen, die entsteht, wenn ein zentraler Authentifizierungsdienst automatisch als sicher eingestuft wird. Der RADIUS Sicherheitsleitfaden von JumpCloud beschreibt, wie ein On-Path-Angreifer entsprechende Altsysteme ausnutzen kann, wenn die Message-Authenticator-Validierung nicht erzwungen wird - das Risiko im Zusammenhang mit Blast-RADIUS.
Herkömmliches RADIUS nutzt üblicherweise UDP und ältere MD5-basierte Mechanismen. Anmeldedatenstärke, Antwortintegrität und Transportvertraulichkeit sind getrennte Aspekte: Die Verbesserung eines Aspekts behebt nicht automatisch die anderen.
Schützen Sie den Richtlinienaustausch
- Fordern Sie die Message-Authenticator-Validierung für relevanten Datenverkehr gemäß den aktuellen Anweisungen des Herstellers an. Bestätigen Sie, dass fehlende oder ungültige Werte zur Ablehnung führen.
- Verwenden Sie RADIUS über TLS, auch bezeichnet als RadSec, sofern unterstützt, um den Austausch zwischen Server und NAS zu schützen.
- Führen Sie eine Rotation geteilter Geheimnisse (Shared Secrets) durch und schützen Sie deren Speicherung, oder nutzen Sie zertifikatsbasierten Transportschutz, sofern die Hardware dies unterstützt.
- Führen Sie Patches für Server, Switches, Controller und Access Points durch. Testen Sie die Interoperabilität nach der Änderung von Validierungsanforderungen.
Sicherheitskontrollpunkt: Prüfen Sie, was der NAS ablehnt, nicht nur, was der Server sendet.
RADIUS bietet selbst auch keine Multi-Faktor-Authentifizierung (MFA). Ein Identity Provider, ein Einmalcode-Workflow oder ein anderer integrierter Mechanismus stellt zusätzliche Faktoren bereit. Der IETF-RADIUS-Prüfentwurf erläutert, warum Protokoll- und Betriebsannahmen bei diesen Integrationen weiterhin von Bedeutung sind.
Ein Gerätezertifikat allein ist kein Nachweis dafür, dass ein Benutzer die MFA abgeschlossen hat. Die Geräteauthentifizierung stellt fest, welches Gerät mit Anmeldedaten die Verbindung herstellt - die Benutzer-MFA liefert zusätzliche Nachweise über die Person.
Schließlich führt das Deaktivieren einer Identität nicht automatisch zum Beenden einer bereits aktiven Verbindung. Eine erneute Authentifizierung, das Beenden der Sitzung oder eine unterstützte Change of Authorization (bekannt als CoA) muss dieses Ergebnis erzwingen.
Betrachten Sie die WiFi Access Control als ein betriebliches System: Widerrufe, Logs, Serververfügbarkeit und Fallback-Verhalten müssen an allen Standorten konsistent getestet werden.
Entscheiden Sie, ob RADIUS zu Ihrem Netzwerk passt
RADIUS eignet sich, wenn der Zugriff individuellen Identitäten und Gruppenrichtlinien folgen soll und nicht dem Besitz eines gemeinsam genutzten Passworts. Ein kleines, isoliertes Netzwerk benötigt die zusätzliche Infrastruktur möglicherweise nicht, aber verwaltete Geräte, Personalfluktuation und unterschiedliche Berechtigungen für Gäste oder externe Mitarbeiter sind starke Gründe, dies in Betracht zu ziehen.
Wählen Sie auf der Grundlage der benötigten Kontrollen, nicht nach der Anzahl der Access Points. Ein kleinerer Standort mit sensiblen Mitarbeitersystemen kann strengere Zugriffsentscheidungen erfordern als ein wesentlich größeres reines Gäste-Netzwerk.
Erstellen Sie einen umsetzbaren Bereitstellungsplan
- Zugriffsgruppen zuordnen. Erfassen Sie, worauf Mitarbeiter, Gäste, Auftragnehmer und unbeaufsichtigte Geräte zugreifen dürfen.
- Gerätekompatibilität prüfen. Bestätigen Sie die Unterstützung für kompatible RADIUS-Attribute, Enterprise-Authentifizierung, geschützten Transport und Accounting-Verhalten.
- Onboarding-Pfade auswählen. Nutzen Sie zertifikatsbasierten Zugriff für verwaltete Endgeräte sowie ein passendes Portal oder Roaming-Profil für Gäste.
- Zertifikatsverantwortung zuweisen. Benennen Sie das Team, das für Registrierung, Verlängerung, Vertrauenseinstellungen und die Handhabung verlorener Geräte zuständig ist.
- Ausfallverhalten definieren. Entscheiden Sie, ob ein nicht verfügbarer Authentifizierungsdienst den Zugriff blockieren oder ein stark eingeschränktes Fallback zulassen soll.
- Vor der Erweiterung testen. Berücksichtigen Sie abgewiesene Identitäten, nicht verfügbare Server, Richtlinienänderungen und unvollständige Accounting-Datensätze.
Ein Managed Service ist eine Alternative zur eigenen Wartung von Authentifizierungsserver. Unser Cloud-RADIUS in Purple Access leitet Geräte anhand ihrer Identität in das offene, sichere oder xPSK-Netzwerk weiter, jedes in seinem eigenen VLAN, und lehnt ausscheidende Personen ab, deren Konto deaktiviert wurde. Unser Cloud-RADIUS bietet vertraglich eine SLA für eine Betriebszeit von 99,9 %.
Bei einer Bereitstellung im Gastgewerbe können sich Reinigungspersonal, Empfang und Betriebspersonal mithilfe von EAP-TLS-Zertifikaten authentifizieren, die über MDM mittels SCEP bereitgestellt werden. Sie erhalten eine VLAN-Zuweisung nach Verzeichnisgruppe und verlieren den Zugriff, wenn ihr Konto deaktiviert wird.
Beginnen Sie mit einem repräsentativen Standort. Bestätigen Sie dessen Gruppen, Gerätetypen, Durchsetzungsfunktionen und Ausfalltests, bevor Sie die Konfiguration auf den gesamten Bestand ausweiten.
Purple Access kombiniert verwaltetes Cloud-RADIUS, zertifikatsbasierte Mitarbeiterauthentifizierung und identitätsbasierte VLAN-Richtlinien auf Ihren bestehenden Access Points. Besuchen Sie Purple Access, um Ihre Benutzergruppen, das Geräte-Onboarding und einen praktischen Bereitstellungsplan für Ihren ersten Standort zu besprechen.


