Autenticación WiFi con Okta: pasos de configuración, opciones y soluciones
Published

El consejo habitual sobre la autenticación Okta Wi-Fi es apuntar sus puntos de acceso a Okta, activar MFA y retirar la contraseña compartida. No base su despliegue en esa frase. Okta no es un autenticador inalámbrico en sus puntos de acceso, un suplicante 802.1X nativo a menudo no puede mostrar un reto interactivo de forma limpia, y la parte que desconecta una sede entera suele ser la confianza en los certificados o un perfil de dispositivo erróneo, no la solicitud de MFA.
Eso no significa que la red WiFi basada en identidad sea una dirección equivocada. El informe Okta Secure Sign-In Trends Report 2024 reflejó que el 66 % de los usuarios de Okta Workforce Identity iniciaron sesión con autenticación de doble factor a fecha de enero de 2024, mientras que la adopción entre los administradores alcanzó el 91 %. Estas cifras describen inicios de sesión en aplicaciones, no sesiones WiFi, pero demuestran que la garantía de identidad está reemplazando a las contraseñas simples en el mismo directorio que utilizará para las directivas de red.
Yo empezaría por una pregunta más compleja: ¿qué componente finaliza el intercambio EAP, qué sistema emite y renueva la confianza en el dispositivo, y qué ocurre cuando alguno de los dos cambia? Responda a estas tres cuestiones en un laboratorio y la autenticación WiFi de Okta será fácil de gestionar. Si las omite, tendrá que depurar el SSID de producción sistema operativo por sistema operativo.
Índice de contenidos
- Elija la ruta de integración de Okta compatible con su red
- Confianza de certificados e incorporación de dispositivos antes de la conexión
- Cómo configurar el agente Okta RADIUS paso a paso
- Establezca reglas de acceso condicional y estado del dispositivo
- Resolución de problemas de inicios de sesión fallidos en Okta WiFi
- Confirme la prueba piloto antes de expandir a más ubicaciones
Elija la ruta de integración de Okta que admita su red
Okta no ejecuta 802.1X en sus puntos de acceso por sí solo. Un controlador inalámbrico, un punto de acceso o un servicio RADIUS independiente debe actuar como autenticador, reenviar cada solicitud y aplicar el Access-Accept, Access-Reject, la VLAN o el rol que se devuelva. Okta proporciona la decisión de identidad. No elimina el trabajo de protocolo orientado a la WLAN.
Por eso la primera elección no es una configuración de Okta. Es la arquitectura que su controlador y sus clientes realmente pueden completar. La documentación de integración de Okta Cisco Meraki RADIUS describe una configuración de seguridad 802.1X EAP en la que el cliente inalámbrico proporciona un nombre de usuario y una contraseña de Okta durante la autenticación de red. Esa es una ruta específica documentada por Meraki, no una prueba de que todos los controladores y métodos EAP vayan a funcionar de la misma manera.
Cuatro rutas que resuelven problemas diferentes
| Opción | Credencial que verifica Okta | Uso recomendado | Limitación principal |
|---|---|---|---|
| Agente Okta RADIUS Server | Nombre de usuario y contraseña mediante PAP | Controladores heredados con una ruta PAP validada en laboratorio | La documentación de Okta no incluye la infraestructura WiFi entre las compatibles |
| Credenciales de Okta en Cisco Meraki 802.1X | Nombre de usuario y contraseña de Okta en el intercambio EAP | WLAN de Meraki que siguen la configuración de seguridad EAP documentada por Okta | Vinculado a la configuración de Meraki que documenta Okta |
| Inicio de sesión SAML o SSO en un captive portal | Inicio de sesión en el navegador a través del proveedor de identidad | Incorporación de invitados y dispositivos BYOD | No autentica los dispositivos del personal en 802.1X |
| Certificados emitidos por MDM con pertenencia a grupos de directorio | Certificado de cliente EAP-TLS emitido por el MDM | Dispositivos gestionados del personal en múltiples ubicaciones | Requiere una autoridad de certificación, distribución de perfiles MDM y un plan de renovación |
Lea detenidamente la fila del agente RADIUS. Trátelo como un puente de acceso a la red heredado, no como un plano de identidad WiFi nativo. No se puede asumir que un diseño convencional WPA2 o WPA3-Enterprise basado en EAP-TLS con certificados funcione directamente con un agente cuyo protocolo documentado es PAP, figurando EAP-TTLS y EAP-GTC solo para escenarios de aplicación RADIUS concretos.
El SSO en un Captive Portal resuelve una necesidad distinta. Ofrece a los invitados y a los dispositivos BYOD no gestionados un proceso en el navegador antes de acceder a internet, y puede registrar quién se conecta. Sin embargo, no proporciona a un portátil de empresa un acceso 802.1X cifrado desde el primer paquete, y los dispositivos sin interfaz de usuario (headless) no pueden completarlo. No deje que una demostración impecable del portal sustituya a la autenticación de la red corporativa.
Utilice tres criterios para decidir
- Compatibilidad con controlador y EAP: Confirme conjuntamente el modelo exacto de controlador, el firmware, el suplicante y el método EAP. Que la ficha técnica afirme compatibilidad con 802.1X no demuestra que su ruta para PAP, EAP-TTLS o EAP-TLS funcione.
- Gestión de dispositivos: Los portátiles y teléfonos gestionados pueden recibir certificados y perfiles de confianza de forma automática. Los dispositivos no gestionados necesitan una incorporación basada en contraseñas o una vía mediante portal.
- Alcance del impacto: Cuente los sitios, SSIDs y tipos de controlador que cambian simultáneamente. Un mayor número de sitios justifica la entrega centralizada de perfiles y certificados en lugar de una configuración manual.
Regla de decisión: Utilice el agente RADIUS solo después de que un laboratorio pruebe la combinación exacta de controlador y cliente. Para los dispositivos gestionados del personal, planifique primero la ruta del certificado y trate las contraseñas como opción de respaldo.
Confianza de certificados e incorporación de dispositivos antes de la conexión
La mayoría de los fallos de WiFi de Okta que llegan al soporte técnico no son fallos de MFA. Son fallos de confianza. El dispositivo no confía en el certificado del servidor RADIUS, el perfil 802.1X nombra el método EAP o servidor incorrecto, el certificado de cliente no ha llegado o el usuario no ha registrado el factor que exige la directiva. Okta puede evaluar la identidad correctamente mientras que el dispositivo nunca llega lo suficientemente lejos como para preguntar.
El punto de registro está documentado y no es teórico. La documentación de la aplicación Okta RADIUS indica que EAP-TTLS admite la autenticación por contraseña y código de acceso, mientras que EAP-TTLS no admite el registro, por lo que la autenticación puede fallar si los usuarios no están registrados previamente en el factor requerido. La guía de resolución de problemas de Okta para Meraki también señala que un certificado no válido o no fiable y los perfiles 802.1X desplegados incorrectamente son causas de fallos en la conexión. Primero complete el registro; después conéctese.
Compare las dos opciones EAP de forma honesta
| Método | Credencial enviada | Inscripción antes de la primera conexión | Dónde encaja | Falta de planificación de |
|---|---|---|---|---|
| EAP-TTLS con contraseña o código de acceso | Contraseña o código de acceso de Okta dentro de un túnel TLS | Obligatoria, ya que EAP-TTLS no admite la inscripción | Dispositivos mixtos o no gestionados con usuarios inscritos | Los usuarios que aún no se hayan inscrito en el factor no podrán conectarse |
| EAP-TLS con certificado emitido por MDM | Certificado de cliente emitido mediante SCEP | Obligatoria, con el certificado distribuido por el MDM | Dispositivos corporativos gestionados a escala | Un certificado de servidor o cliente caducado elimina el acceso en toda una sede |
EAP-TTLS mantiene las contraseñas en el diseño. Están expuestas a phishing, reutilización, restablecimientos por parte de soporte técnico y a un manejo incómodo de retos en un suplicante Wi-Fi. EAP-TLS elimina la contraseña del intercambio inalámbrico y ofrece autenticación mutua, pero traslada el trabajo a su autoridad de certificación, así como al canal de emisión SCEP, renovación y revocación. Ninguno es gratuito. Simplemente está eligiendo dónde reside la carga operativa.
Cree el ciclo de vida que la mayoría de las guías omiten
- Elija la autoridad de certificación: Decida qué CA firma el certificado del servidor RADIUS y qué CA emite los certificados de cliente. No los confunda en el perfil y evite que la caducidad de un certificado de servidor público le tome por sorpresa.
- Programe la renovación con antelación: Renueve el certificado de servidor mucho antes de su caducidad, envíe el nuevo ancla de confianza mientras el antiguo siga funcionando y confirme que los dispositivos validen el nombre de servidor esperado.
- Distribuya los perfiles a través del MDM: Utilice Intune, Jamf o su MDM actual para enviar el SSID, el tipo de EAP, la CA de confianza, el nombre del servidor y el certificado SCEP. La instalación manual no es escalable y no se puede auditar.
- Organice el proceso de incorporación antes de exigir el cumplimiento: Ofrezca a los dispositivos una ruta de incorporación temporal, confirme que el perfil y el certificado se han recibido correctamente y, a continuación, aplique las directivas en el SSID del personal. Un dispositivo sin relación de confianza no puede utilizar la red del personal para obtener dicha confianza.
- Planifique la revocación y la recuperación: Defina qué ocurre cuando se pierde un dispositivo, se revoca un certificado, cambia una CA o se elimina el perfil MDM. Pruebe la reemisión en un dispositivo de repuesto.
Ejecute una matriz de pruebas antes de realizar cambios en los sitios. Pruebe Windows, macOS, iOS y Android, cada uno como gestionado y no gestionado, en la primera conexión, reconexión, itinerancia entre puntos de acceso y tras una renovación de certificado simulada. Incluya un usuario no inscrito y un dispositivo con el perfil eliminado.
Supongamos que la distribución de un perfil falla sin previo aviso en una sucursal un viernes. El lunes, todos los dispositivos gestionados de esa ubicación rechazan el certificado del servidor, mientras que la sede central, que sí recibió el perfil, funciona correctamente. La directiva de Okta no ha cambiado, pero la distribución de la confianza sí. Por esta razón, los informes sobre perfiles deben formar parte de los criterios de puesta en marcha y no de una revisión posterior al incidente.
Cómo configurar el agente Okta RADIUS paso a paso
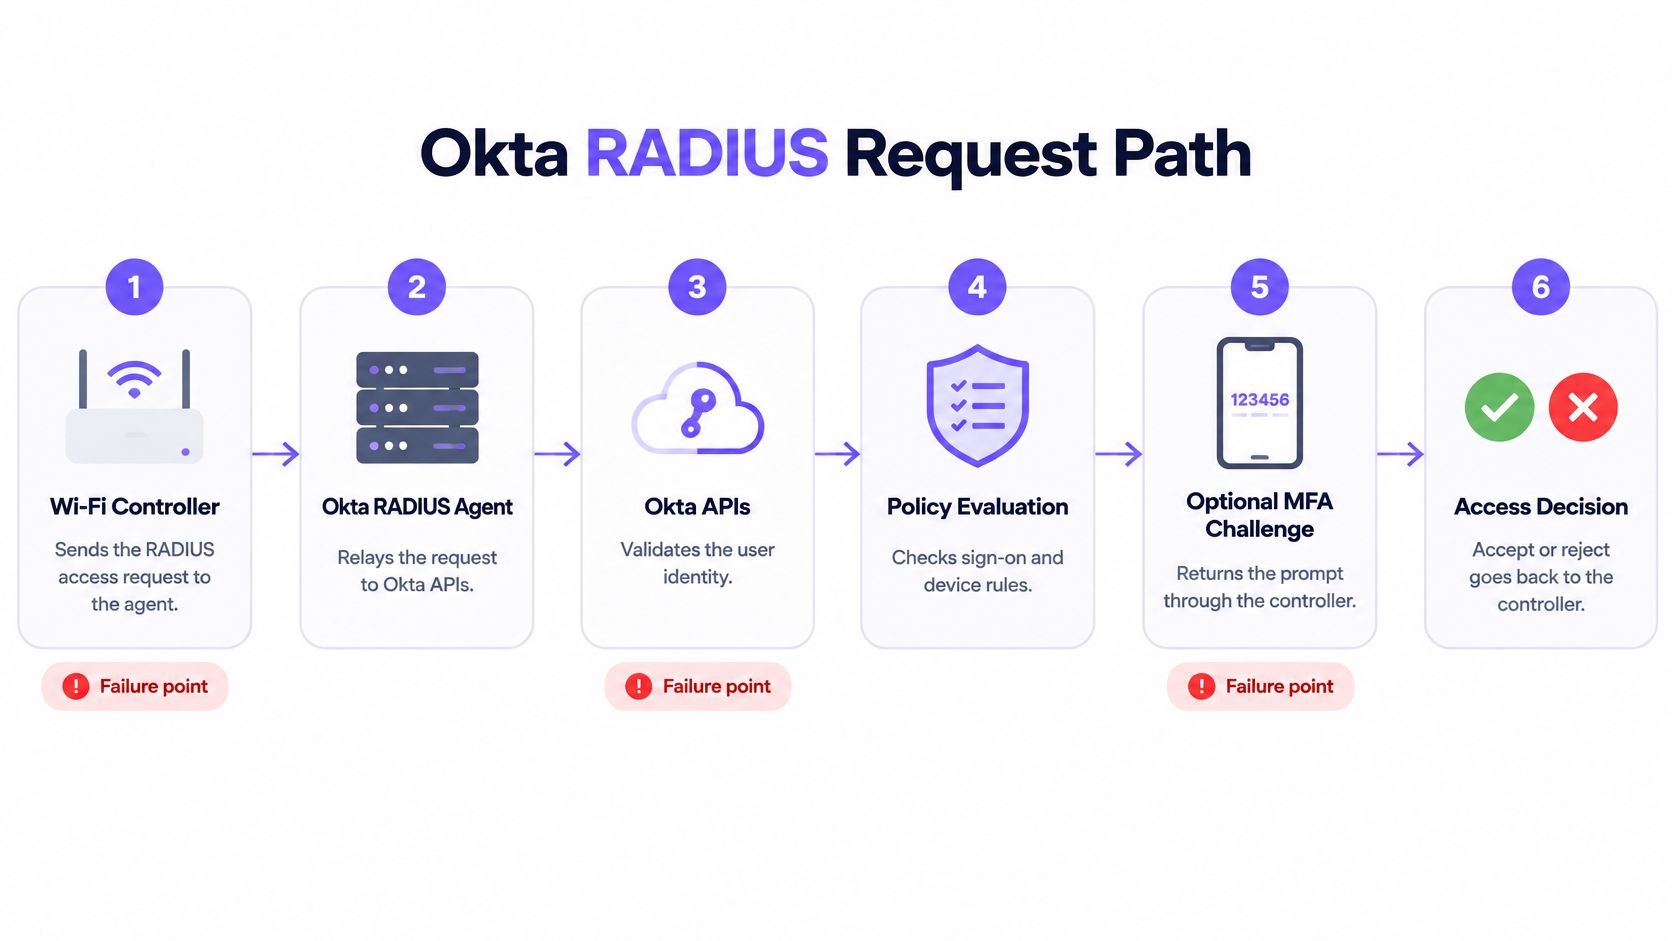
Comience por la ruta de la solicitud, ya que le indica dónde buscar cuando falla un inicio de sesión. El controlador envía una solicitud RADIUS al Okta RADIUS Server Agent, el agente llama a las API de Okta, Okta evalúa la directiva, se devuelve un desafío de MFA opcional a través del dispositivo de red y el agente envía un Access-Accept o Access-Reject de vuelta al controlador. Cada salto puede fallar sin que los demás se vean afectados.
La secuencia de implementación a continuación sigue el modelo de la guía del servidor de acceso a la red de Okta, que posiciona al agente entre el servidor de acceso a la red y la evaluación de directivas de Okta a través del puerto UDP 1812. Impleméntelo en este orden, en un entorno de laboratorio, con registros de paquetes y de agentes disponibles desde la primera prueba.
Cree la ruta del laboratorio en orden
- Instale el agente como servicio. Instale Okta RADIUS Server Agent en un host Windows o Linux que pueda comunicarse tanto con el controlador inalámbrico como con Okta. No lo instale en una estación de trabajo que entre en reposo, se actualice de forma impredecible o esté detrás de una regla de firewall no documentada. El error habitual es probar la conectividad con Okta desde la consola del servidor pero no probar nunca la conectividad del controlador al agente.
- Cree la aplicación RADIUS en Okta. Cree la aplicación, anote la configuración que necesita el agente y mantenga el nombre vinculado al SSID y al alcance del sitio al que da servicio. Los nombres de aplicación vagos ralentizan las búsquedas posteriores en los registros. No reutilice una aplicación RADIUS de VPN para WiFi solo porque ambas utilicen RADIUS.
- Configure el controlador como cliente RADIUS. Apunte el controlador inalámbrico o el servidor de acceso a la red a la dirección IP del agente, configure el puerto UDP 1812 e introduzca un secreto compartido coincidente en ambos extremos. Escriba el secreto a mano; no lo pegue desde un mensaje de chat que pueda añadir un espacio al final. Una discrepancia en el secreto a menudo parece una contraseña incorrecta en el cliente.
- Restrinja la origen. Limite la IP de origen del cliente o la zona de red de Okta únicamente a las direcciones del controlador. Esto impide que hosts internos arbitrarios envíen solicitudes de autenticación al agente. El error común es permitir la subred de gestión durante las pruebas y no restringirla nunca después.
- Asigne los grupos de Okta correctos. Asigne la aplicación RADIUS únicamente a los grupos que deban tener acceso a este SSID. La asignación de grupos es su límite general para personal, contratistas y administradores. No asigne a toda la empresa prometiendo solucionar la segmentación más adelante con reglas de firewall que nadie ha escrito.
- Pruebe la aceptación y el rechazo. Conecte un cliente en el laboratorio con una cuenta de prueba dentro del grupo asignado y, a continuación, pruebe la misma cuenta tras eliminarla. Necesita ver ambos resultados tanto en el registro del controlador como en el registro de Okta. Probar solo el éxito no demuestra nada sobre la revocación.
- Compruebe el comportamiento de la comprobación. Si la directiva requiere MFA, confirme que el suplicante del cliente específico y el controlador pueden presentar y responder a la comprobación dentro de sus tiempos de espera. Muchos no pueden hacerlo de forma limpia. Si el aviso no aparece nunca, no lo resuelva debilitando la directiva en producción antes de comprender el límite del protocolo.
Antes de ajustar cualquier otra cosa, observe una autenticación completa en el laboratorio y compare cada salto con sus registros.
Para la variante de Meraki, el cliente proporciona un nombre de usuario y contraseña de Okta según la configuración 802.1X EAP documentada por Okta. Verifique la confianza del certificado y el perfil implementado en el cliente de prueba antes de seguir cambiando la configuración del SSID. Un certificado no válido o un perfil incorrecto anularán la configuración correcta del controlador, por lo que debe enviar el perfil a través del MDM en lugar de instalarlo manualmente.
Si su diseño necesita métodos EAP o una escala que un agente local no gestiona bien, compare esa limitación con una capa gestionada de RADIUS-as-a-Service antes de multiplicar los servidores de agentes en distintas sedes. Elija lo que elija, mantenga una ruta de administración de emergencia independiente que no dependa del agente, de las API de Okta o del servicio MFA. La necesitará durante el primer incidente de certificados o de la WAN, no después.
No apruebe una configuración solo porque un portátil se haya conectado una vez. Apruébela cuando la aceptación, el rechazo, la eliminación de grupo, el tiempo de espera y el reinicio del agente se comporten exactamente como ha documentado.
Configurar reglas de acceso condicional y estado del dispositivo
Sitúe cada control en la capa que pueda aplicarlo. Okta decide quién es el usuario, a qué grupos pertenece y qué directiva de factores se aplica. El MDM decide si el dispositivo está inscrito y cumple las normativas, y entrega su certificado y perfil de Wi-Fi. El controlador o agente RADIUS convierte esas entradas en Access-Accept o Access-Reject y aplica la VLAN o función devuelta.
La asignación de grupos a la aplicación RADIUS decide quién puede unirse al SSID. La directiva de factores de esa aplicación decide si se requiere MFA, pero el controlador y el suplicante todavía tienen que gestionar el reto. La postura del dispositivo no procede de una contraseña. Procede de la inscripción en el MDM y de la presencia de un certificado válido, por lo que un dispositivo personal no gestionado no debería acceder a la red del personal solo porque su propietario conozca credenciales válidas.
La pertenencia a grupos de directorio también puede determinar la ubicación tras la aceptación. Asigne cada grupo a una VLAN o rol, devuelva ese atributo en Access-Accept y mantenga la asignación lo suficientemente reducida para poder auditarla. La restricción de origen corresponde a la zona de red de Okta y al agente. Solo las direcciones de los controladores deben ser orígenes RADIUS válidos. Las decisiones más amplias de acceso a la red deben mantenerse en coherencia con sus soluciones de control de acceso a la red en general, en lugar de convertirse en un conjunto de excepciones específicas para cada SSID.
Realice tres comprobaciones antes del despliegue
- Prueba de revocación: elimine una cuenta de prueba real del grupo asignado y confirme que la siguiente conexión sea rechazada. A continuación, deshabilite la cuenta y repita la operación.
- Prueba de postura: pruebe con un dispositivo registrado conforme, un dispositivo registrado no conforme y un dispositivo no registrado. Confirme que solo el primero alcanza la VLAN del personal.
- Documento de auditoría: registre cada asignación de grupo a VLAN, el propietario de cada grupo y el conjunto independiente de reglas para invitados en un único documento que su equipo de soporte pueda consultar.
Los equipos que refuercen estos límites entre la identidad, los puntos de acceso y los dispositivos de red también pueden consultar la protección de TI de Wisely como contexto general. Para este despliegue, mantenga las pruebas bien acotadas. Si no se puede demostrar que un control modifica una aceptación, un rechazo o una VLAN en el laboratorio, significa que aún no está configurado.
Resolución de problemas de inicios de sesión fallidos en Okta WiFi
Empiece por el síntoma que más comunican los usuarios. Un cliente que nunca muestra una solicitud de credenciales no suele estar esperando a Okta. O bien le falta su perfil 802.1X, está ofreciendo un método EAP incorrecto o rechaza el certificado del servidor antes de enviar las credenciales. Compruebe el perfil del dispositivo y la configuración EAP del controlador antes de restablecer la contraseña de ningún usuario.
Trabaje capa por capa. Confirme que el servicio del agente está en ejecución, lea el motivo del rechazo en el controlador, cambie un solo ajuste y vuelva a realizar la prueba con el mismo dispositivo y la misma cuenta. Si modifica el secreto, el perfil, el grupo y el certificado a la vez, solucionará el inicio de sesión sin saber qué fallo reaparecerá en la siguiente sede.
Asocie el síntoma con la primera solución
| Síntoma | Causa probable | Primera solución |
|---|---|---|
| El cliente nunca muestra la solicitud de credenciales | Perfil 802.1X no encontrado o tipo de EAP no coincidente | Vuelva a implementar el perfil y haga coincidir el método EAP con la controladora |
| Se agota el tiempo de espera de autenticación | UDP 1812 bloqueado o servicio de agente caído | Compruebe la ruta del firewall y el estado del servicio del agente desde la red de la controladora |
| Access-Reject con la contraseña correcta | El secreto compartido no coincide o el usuario está fuera del grupo asignado | Vuelva a introducir el secreto en ambos extremos y confirme la asignación de grupo |
| Rechazos solo desde una controladora | La IP de origen o la zona de red excluye esa controladora | Compare la dirección de la controladora con la zona permitida |
| La solicitud de MFA nunca aparece | El cliente o la controladora no pueden mostrar el desafío | Pruebe otro cliente y confirme la ruta del desafío en el laboratorio |
| Funciona en Windows, falla en iOS | Confianza de certificado o perfil no coincidente | Compruebe la cadena de certificados del servidor y la configuración de confianza del perfil en el sistema operativo que falla |
| El sitio en funcionamiento falla tras una fecha fija | El certificado de servidor ha caducado | Renueve el certificado y aplique el perfil de confianza actualizado |
Separe las soluciones rápidas de las correcciones a nivel de flota. Volver a introducir un secreto compartido, corregir un grupo, añadir una dirección de origen de controlador o reiniciar el agente puede resolver un fallo en el laboratorio rápidamente. Renovar un certificado de servidor, reconstruir un perfil de confianza y esperar a que miles de dispositivos se conecten con el MDM puede llevar días. No prometa una recuperación del sitio en el mismo día para un problema en la cadena de confianza.
Supongamos que los portátiles Windows se vuelven a conectar tras un cambio de certificado, pero los iPhone fallan en todo un edificio. Ese patrón aleja la causa de la directiva de Okta, ya que las mismas cuentas funcionan correctamente en otros lugares. Compare la CA de confianza del perfil de iOS, el nombre de servidor esperado y la cadena de certificados con los de un dispositivo Windows que funcione. Es posible que un SO haya guardado en caché o recibido la nueva confianza mientras que el otro no.
Escale la incidencia con pruebas. Si un ciclo de pruebas no modifica la causa del rechazo, deje de editar los ajustes de producción, lleve el dispositivo que falla de nuevo al SSID de laboratorio y compare su asociación, intercambio EAP, resultado del RADIUS y VLAN asignada con los de un dispositivo que funcione. Anote las marcas de tiempo. Las suposiciones entre cuatro sistemas diferentes solo hacen perder el tiempo previsto para el cambio.
Confirme la prueba piloto antes de expandir a más ubicaciones
Un inicio de sesión correcto en Okta no equivale a una sesión WiFi operativa. El piloto debe medir la transacción completa, desde la asociación hasta el acceso utilizable a la red, porque a los usuarios no les importa en qué salto se ha producido el error. El flujo de mejores prácticas de Okta RADIUS describe un proceso de desafío que abarca hasta once pasos lógicos, que incluyen el reenvío de credenciales, la validación por API, la presentación del desafío MFA, la respuesta al desafío, la segunda validación y la decisión final del servidor RADIUS. Instrumente la cadena en consecuencia.
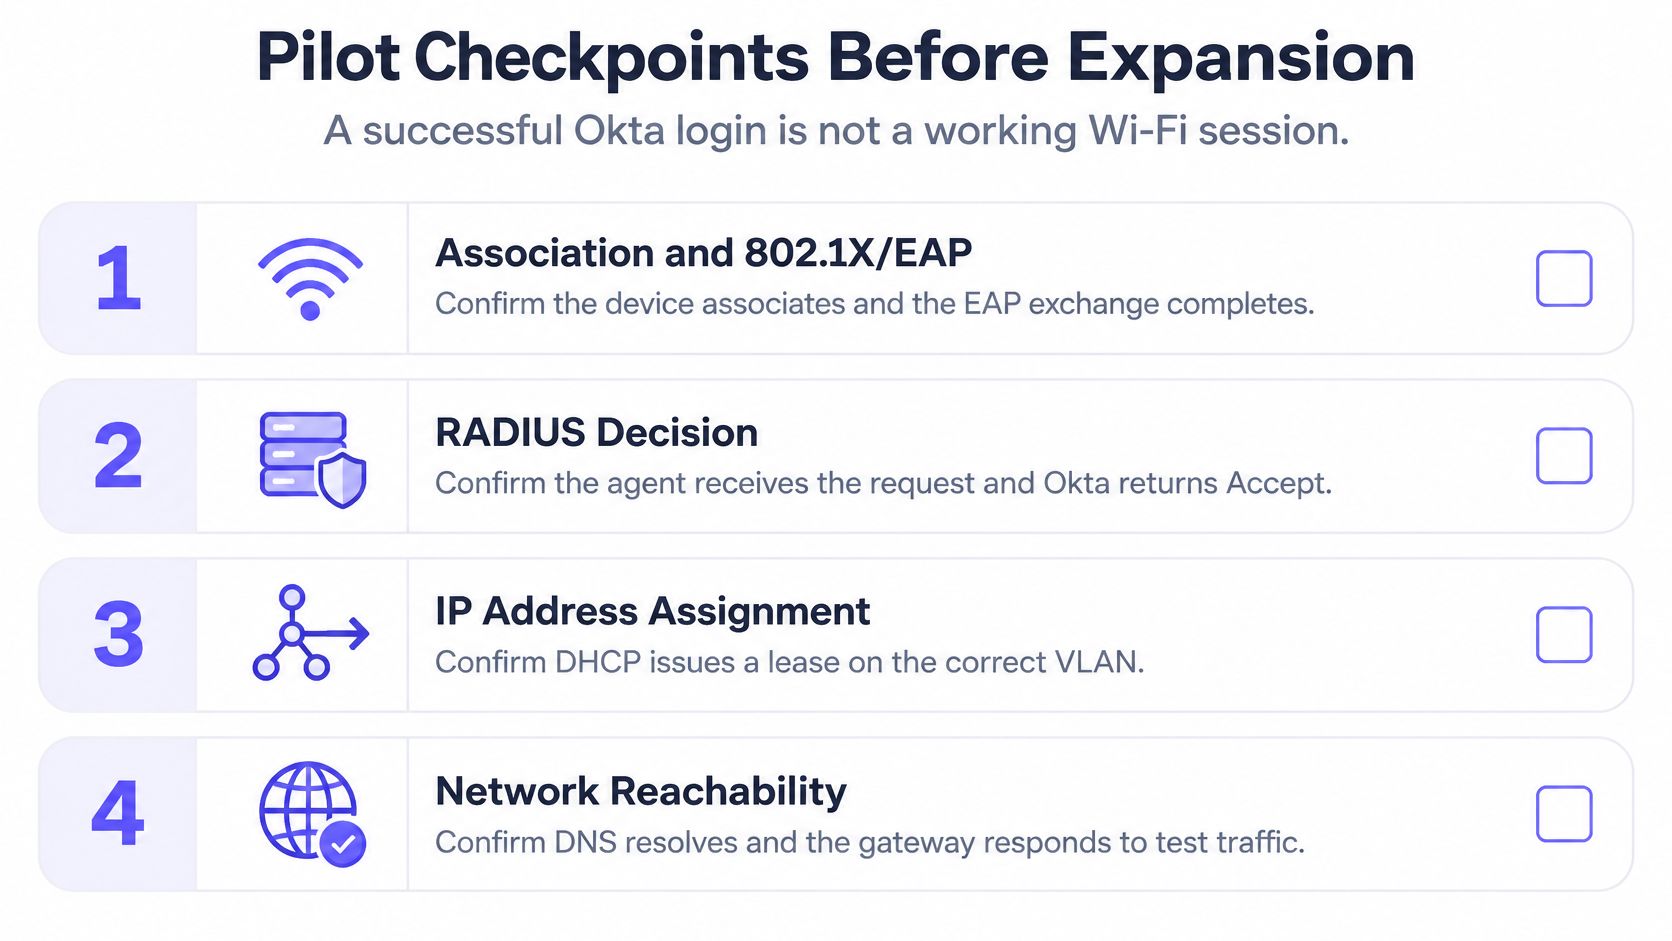
Utilice cuatro puntos de control para cada dispositivo piloto. En primer lugar, la asociación y la negociación 802.1X/EAP en el punto de acceso. En segundo lugar, la recepción de la solicitud RADIUS en el agente. En tercer lugar, la respuesta de la directiva y del factor de Okta. En cuarto lugar, el Access-Accept o Access-Reject final en el controlador, seguido de la VLAN correcta. Desglose el éxito en el primer intento, la latencia de autenticación mediana y del percentil 95, la tasa de tiempos de espera expirados, las lecturas repetidas de credenciales y las causas de rechazo por SO del dispositivo, sitio, SSID, modelo de controlador y tipo de factor.
Okta no publica un punto de referencia universal de éxito para la autenticación WiFi, por lo que debe establecer una regla de aceptación local y defenderla. Por ejemplo, exija al menos un 99 % de finalización al primer intento en el piloto controlado, cero rechazos no explicados y ningún tiempo de espera de autenticación que supere su presupuesto de roaming. Considere esos criterios como sus propios umbrales piloto y, a continuación, valídelos bajo la máxima concurrencia y una prueba de fallo de WAN. Un inicio de sesión que funciona para cinco usuarios en el laboratorio a mediodía puede fallar cuando comienza un turno y cientos de dispositivos se vuelven a conectar al mismo tiempo.
Sus evidencias deben ser consultables en todo el parque de dispositivos. Purple Access proporciona un registro de autenticación que muestra cada aceptación y rechazo, con identidad, dispositivo, estado de inscripción en MDM, método, punto de acceso, SSID, sede, VLAN, rol, motivo y marcas de tiempo, en una sola consulta a nivel global. Ese nivel de detalle también es crucial para la evidencia de segmentación, especialmente porque la norma PCI-DSS v4.0.1 Req 2.3.2 exige que las claves inalámbricas cambien cuando cualquier persona que las conozca abandone la empresa, algo que resulta inviable con una clave compartida. Mantenga a la vista el diseño de red WiFi subyacente, ya que la autenticación no puede solucionar unos límites de VLAN débiles.
Amplíe solo tras una decisión clara de continuar. Cada SO y tipo de factor en el alcance debe cumplir con las tres condiciones de aceptación, los rechazos deben tener causas identificadas y la ruta del administrador de emergencia debe probarse con el agente detenido. Si falla alguna condición, manténgase en la fase piloto y corrija esa capa. Añadir sitios multiplica un fallo no resuelto.
Si su diseño de autenticación Okta Wi-Fi ha dejado atrás las contraseñas compartidas, los servidores de agentes frágiles o el trabajo manual con certificados, Purple Access puede ubicar a invitados, personal y dispositivos en redes independientes basadas en la identidad utilizando los puntos de acceso que ya posee. Aporte sus modelos de controlador, MDM y plan de asignación de grupos a VLAN, y le ayudaremos a validar un despliegue previo en laboratorio antes de llevarlo a un entorno de producción.