
Qué es el SSID y por qué tener menos nombres funciona mejor
Published
Un SSID es el Service Set Identifier, el nombre de red WiFi que ve un dispositivo cuando realiza un escaneo; no es una contraseña ni un control de seguridad. Esa única distinción desmiente dos consejos populares: ocultar el nombre no convierte a una red en privada, y añadir un nombre nuevo para cada equipo, planta o inquilino no la hace más segura.
Si se pregunta qué es el SSID en términos prácticos, piénselo como una etiqueta que la gente elige de una lista. La protección llega más tarde, mediante la autenticación, el cifrado y la directiva aplicada tras el inicio de sesión. Utilizar menos nombres y más claros suele ofrecer un canal más rápido y una estructura de seguridad más limpia.
Índice de contenidos
- Qué es y qué no es un SSID
- Cómo encuentra y se conecta un dispositivo a ese nombre
- Cómo consumen tiempo de aire en el canal los SSID adicionales
- Reglas de nomenclatura de SSID que siguen siendo útiles
- Por qué un SSID oculto no es privado
- Un modelo de tres SSID para recintos reales
- Mapee sus redes en menos nombres
Qué es y qué no es un SSID
Abra la configuración de la WiFi en una cafetería y podrá ver Cafe Guest, Cafe Staff y Cafe Cameras. Se trata de tres etiquetas, no de tres cerraduras. Cada nombre le indica a su teléfono a qué red lógica solicita unirse, y nada en el texto demuestra quién la administra o si su tráfico está cifrado.
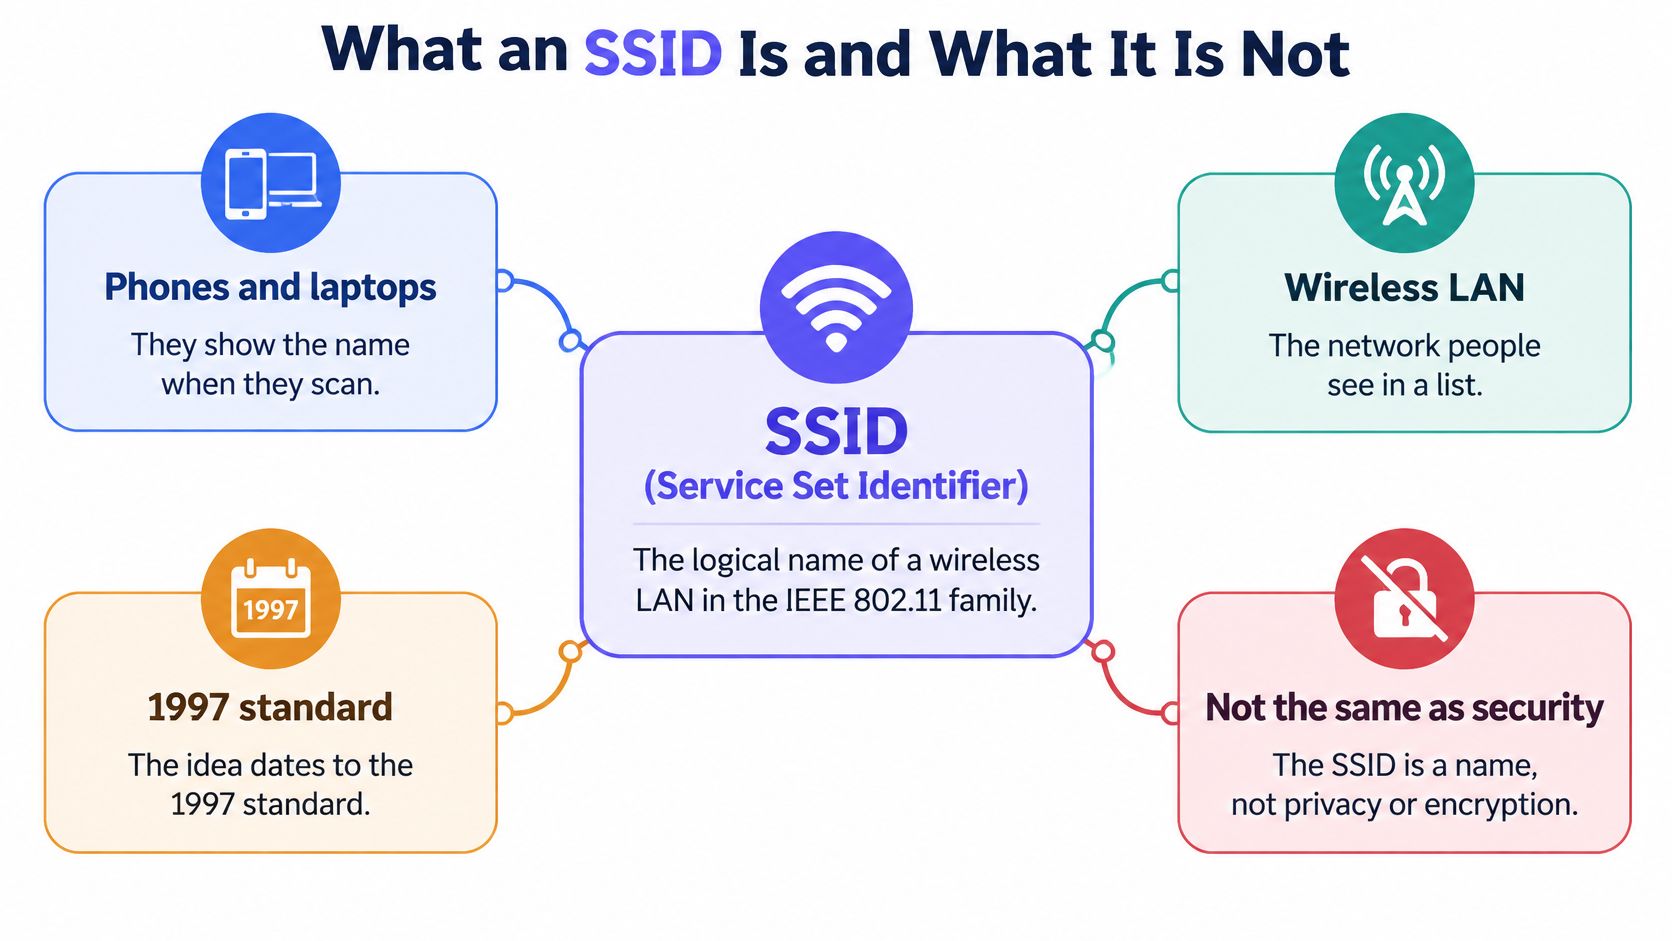
La entrada de Wikipedia sobre el SSID define un SSID como el nombre lógico asignado a una red de área local inalámbrica bajo la familia de estándares IEEE 802.11, que se remonta al estándar original de 1997 que admitía velocidades de enlace de aproximadamente 1 a 2 Mbit/s. Ese es el nombre que muestra un teléfono o un ordenador portátil cuando busca redes cercanas.
Un nombre, varias radios
Un SSID identifica un conjunto de servicios, un grupo de estaciones inalámbricas y puntos de acceso que funcionan como una sola red lógica. No identifica una caja física en el techo. En un hotel o campus, varios puntos de acceso anuncian el mismo SSID para que pueda desplazarse entre áreas de cobertura y permanecer en la misma red.
Cada una de esas radios sigue teniendo su propio BSSID, el cual identifica un conjunto de servicios básicos individual y normalmente está vinculado a la dirección MAC del punto de acceso. Usted elige el SSID. En segundo plano, su dispositivo se asocia con un BSSID específico y puede cambiar de BSSID a medida que se desplaza sin que cambie el nombre visible.
Etiqueta, radio y bloqueo
| Elemento | Qué nombra | Dónde se ve | Qué no hace |
|---|---|---|---|
| SSID | Una red lógica WiFi | Lista de redes del teléfono o portátil | Demostrar la identidad o cifrar el tráfico |
| BSSID | Una radio de punto de acceso, habitualmente su MAC | Detalles de asociación y diagnóstico | Nombrar la red que elige un usuario |
| Suite de seguridad | Autenticación y cifrado | Ajustes de WPA2, WPA3 o 802.1X | Cambiar solo porque haya cambiado el texto del SSID |
Esa tabla es importante porque un punto de acceso no autorizado puede copiar Cafe Staff de forma exacta. La cadena es pública, por lo que cualquiera que esté cerca puede reutilizarla. Lo que impide que un dispositivo se conecte al falso, o que un externo se conecte al auténtico, es la seguridad configurada de forma independiente, como certificados, una frase de contraseña sólida o autenticación mediante 802.1X.
Un SSID ayuda a un dispositivo a elegir una red. Por sí solo, jamás demuestra que dicha red sea auténtica o segura.
Si cambia el nombre de Cafe Staff a Cafe Team, habrá cambiado un cartel, no una cerradura. Los usuarios, las claves y los permisos subyacentes permanecen exactamente como estaban a menos que también modifique esos ajustes.
Cómo detecta y se conecta un dispositivo a ese nombre
Considere el SSID como el letrero de una tienda y la baliza como ese letrero parpadeando de forma programada. La radio de un cliente escanea, lee lo que parpadea y solo entonces solicita entrar. Elegir una puerta por su letrero sigue requiriendo una llave para abrir la cerradura.
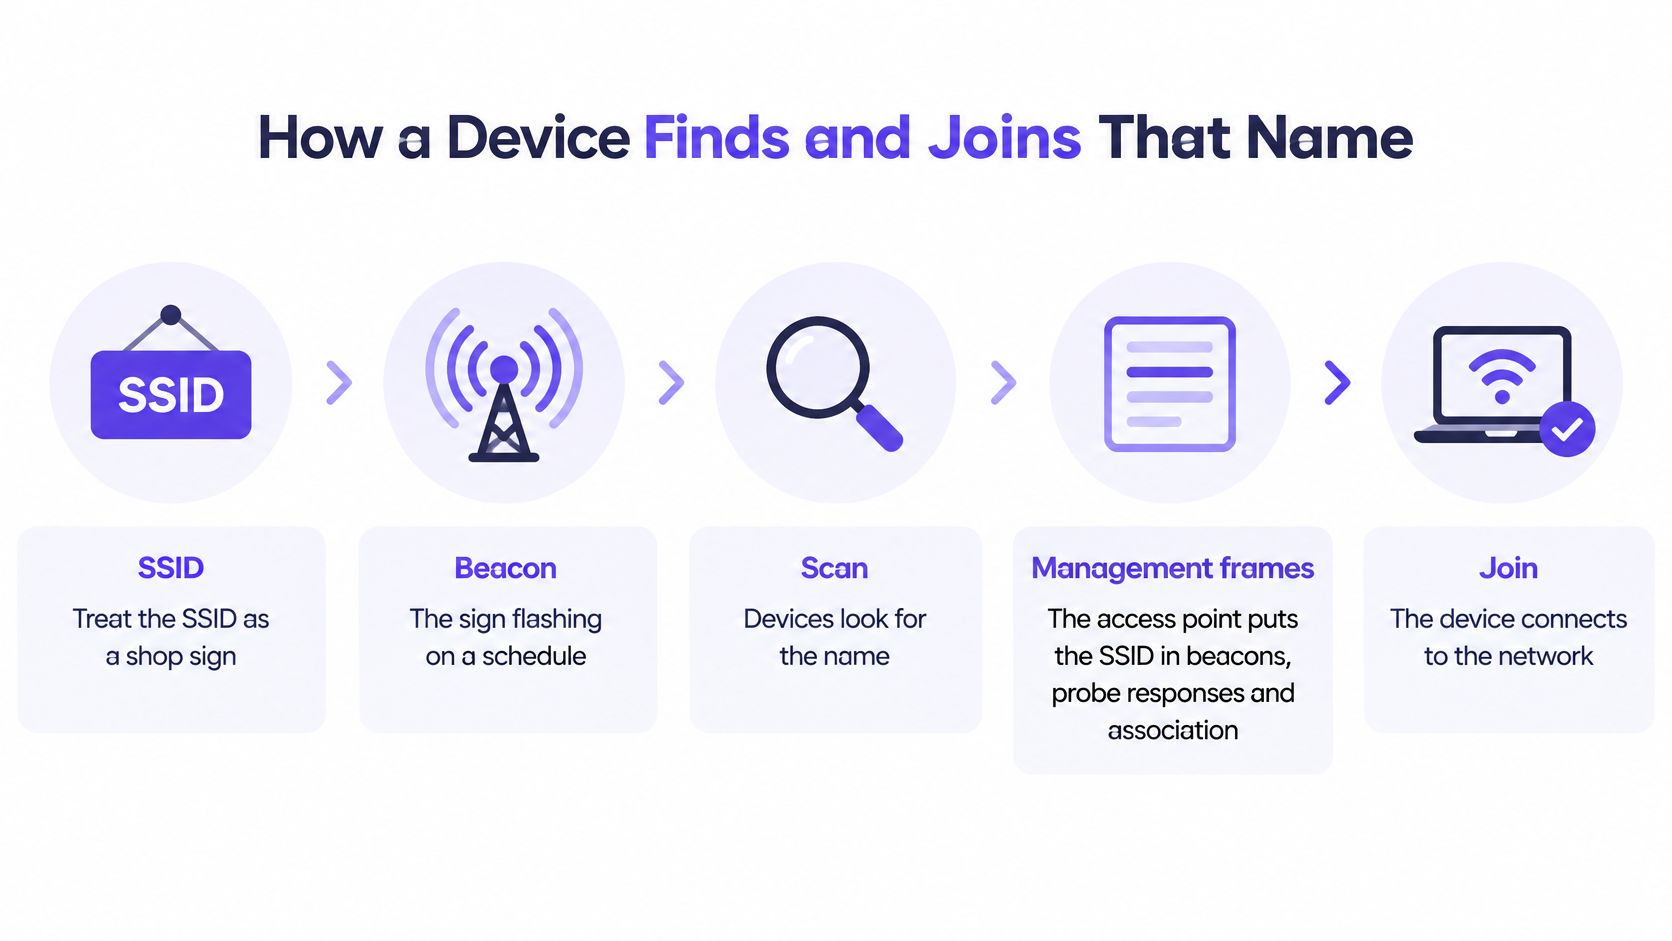
El documento guía de IEEE 802.11 sobre puntos de acceso virtuales describe el SSID como el nombre lógico de red que se transmite en las tramas de gestión, incluidas las balizas (beacons), las respuestas de sondeo (probe responses) y las solicitudes de asociación, con un elemento de información de 0 a 32 octetos. Un valor de longitud cero solicita cualquier red disponible en lugar de nombrar una concreta.
El orden real que sigue un cliente
- Escuchar beacons: el punto de acceso anuncia el SSID más las tarifas admitidas y las suites de seguridad antes de la asociación.
- Sondear si es necesario: el dispositivo puede solicitar a las radios cercanas un nombre específico que recuerde, y las radios que coincidan responderán.
- Enviar una solicitud de asociación: el dispositivo indica el SSID que desea y negocia las funcionalidades con un BSSID.
- Autenticar por separado: WPA2-Enterprise, WPA3-Enterprise o WPA3-Personal verifican las credenciales o los certificados tras seleccionar la red.
La política solo debe aplicarse tras ese último paso. En el diseño empresarial, los certificados, los atributos de RADIUS y las reglas de firewall asignan un VLAN y privilegios basados en quién o qué se ha autenticado mediante 802.1X. Eso significa que dos personas pueden conectarse al mismo SSID y terminar en segmentos diferentes, sin necesidad de anunciar un nombre independiente para cada grupo.
El breve tutorial a continuación muestra de forma visual esa secuencia de escaneo y conexión.
Mantenga los nombres estables y sin ambigüedades, ya que los teléfonos, ordenadores portátiles y perfiles gestionados almacenan esa cadena exacta. Si también supervisa nombres copiados y transmisiones no autorizadas, la supervisión de la Dark Web de GoSafe para MSP es un recurso complementario muy útil para detectar puntos de acceso no autorizados. Un SSID familiar procedente de un BSSID desconocido merece una investigación, no confianza.
Cómo consumen el tiempo de aire del canal los SSID adicionales
Cada SSID anunciado de forma independiente necesita su propia baliza y sus propias respuestas de sondeo. Si añade un nombre para invitados, voz, cámaras y contratistas, cada punto de acceso los repetirá todos, durante todo el día, incluso cuando nadie esté transfiriendo datos. Eso tiene un coste en rendimiento.
La Cisco guía de mejores prácticas de redes inalámbricas recomienda limitar la cantidad de SSID porque los SSID adicionales aumentan la contaminación por RF y consumen tiempo de aire, fijando habitualmente un objetivo de uno a tres SSID para entornos corporativos, con beacons en un intervalo de 100 TU que se repite aproximadamente cada 102,4 milisegundos. Los beacons también se emiten a una tarifa básica baja obligatoria, por lo que cada uno ocupa el canal durante más tiempo que una trama de datos rápida del mismo tamaño.
Dónde se refleja primero el coste
Una oficina tranquila puede tolerar nombres descuidados durante años. Un aula magna, el vestíbulo de un estadio o el concurrido hall de un hotel, no. En espacios con alta densidad, docenas de radios comparten un canal, los clientes compiten por el tiempo de emisión y las tramas de gestión compiten directamente con las videollamadas, los pagos y el tráfico de voz.
Los clientes limitados también sufren las consecuencias. Los escáneres más antiguos, los terminales portátiles y los módulos de radio IoT de bajo coste tienen que procesar resultados de escaneo más largos y más respuestas de sondeo (probe responses). Algunos gestionan mal las listas largas de SSID, lo que convierte un simple hábito de nomenclatura en una incidencia de compatibilidad.
| Diseño | Comportamiento de la baliza (beacon) | Efecto en el tiempo de emisión (airtime) | Cuándo es adecuado |
|---|---|---|---|
| De uno a tres SSID | Una baliza distinta por SSID aproximadamente cada 102,4 ms a una tasa básica baja | La sobrecarga de gestión se mantiene reducida; objetivo corporativo de Cisco | Oficinas, hoteles, campus y recintos |
| Múltiples SSID superpuestos | Una baliza y una respuesta de sondeo independientes para cada nombre, incluso sin tráfico de usuario | Consumo recurrente de tiempo de emisión y contaminación por radiofrecuencia; peor en salas de alta densidad | Listas heredadas para consolidar |
| BSSID múltiple en WiFi 6E | Información de varios BSSID lógicos transmitida en una sola baliza | Menor tiempo de emisión repetido para balizas | Instalaciones de alta densidad en 6E que aún requieren unas pocas redes lógicas |
Reduzca la lista manteniendo la separación
BSSID múltiple en WiFiWiFi 6E ayuda a transmitir información de varios BSSID lógicos en una sola baliza o beacon, siendo la conservación del tiempo de aire un objetivo prioritario. Utilícelo donde los clientes lo admitan, pero no lo considere como un permiso para mantener diez nombres superpuestos. Reduce la repetición, pero no elimina la confusión operativa de una lista larga.
La solución más idónea consiste en fusionar los casos de uso que solo se diferencian por la etiqueta y, a continuación, separar a los usuarios tras la autenticación. La identidad puede gestionar la asignación de VLAN, los límites de ancho de banda y la directiva de firewall detrás de un SSID. Si va a rediseñar una instalación desde cero, analice detenidamente las consideraciones de diseño de redes WiFi junto con su recuento de SSID, ya que la planificación de canales y las tarifas básicas determinan el mismo presupuesto de tiempo de aire.
Regla práctica: Si dos SSID aplican la misma directiva a los mismos usuarios, es muy probable que se trate de una única red SSID con dos nombres diferentes.
Cuente las tramas beacon antes de echarle la culpa al ancho de banda. Un canal saturado con tráfico de gestión dispone de menos espacio para las tareas que los usuarios perciben.
Reglas de nomenclatura de SSID que siguen siendo útiles
Un buen SSID es estable, corto y obvio para la persona que sostiene el teléfono. Debe indicar de qué red se trata. No debería revelar quién es el propietario del edificio, qué VLAN se encuentra detrás, ni nada que dé pistas sobre la contraseña.
Los valores predeterminados no superan esa prueba. El informe de Bitdefender sobre una encuesta de Broadband Genie de 2025 reveló que el 85 % de 3 242 usuarios de banda ancha seguían utilizando el nombre de red predeterminado suministrado con su router. Los nombres predeterminados a menudo revelan el fabricante, lo que facilita adivinar la configuración de fábrica y las vulnerabilidades conocidas.
Nombres que conviene retirar y nombres que se deben mantener
- Retire identificadores personales: SmithFamilyWiFi revela a desconocidos a quién pertenece la red.
- Retire valores predeterminados de hardware: TP-Link_2G4 promociona el equipo que está utilizando.
- Retire detalles internos: Finance-VLAN40 expone la estructura de su segmentación a cualquiera que realice un escaneo.
- Retire secretos expuestos a la vista: Camera-Pass123 es una pista de credencial, no un nombre.
- Mantenga un patrón coherente: Northwind Guest y Northwind Staff, escritos de forma idéntica en cada centro, permiten que los dispositivos encuentren el perfil deseado en cualquier lugar.
No incluya en la cadena la planta, la marca del arrendatario ni la reestructuración de un departamento. Los edificios y los organigramas cambian más rápido que los perfiles de dispositivos guardados. Un nombre neutro perdura ante esos cambios sin requerir un cambio de nombre traumático.
Cómo cambiar el nombre sin romper nada
Inicie sesión en la página de administración del router o controlador, abra la configuración inalámbrica y edite el SSID manteniendo el mismo modo de seguridad. Guarde el cambio y vuelva a conectar cada dispositivo, ya que los clientes tratan una cadena nueva como una red diferente. A gran escala, actualice la señalización impresa, los perfiles de MDM y las instrucciones del portal cautivo en la misma ventana de cambios.
Procure que sea breve. El campo solo admite 32 octetos, y los caracteres que ocupan más de un octeto agotan ese límite rápidamente. Algunos clientes pueden truncar los nombres largos o exóticos, lo que rompe la coincidencia con un perfil guardado y deja a los usuarios viendo una red a la que no pueden unirse.
Por qué un SSID oculto no es privado
La gente hace tres preguntas distintas como si fueran una sola. ¿Pueden los dispositivos cercanos ver el nombre? ¿Pueden descubrir la red de todos modos? ¿Pueden unirse a ella o inspeccionar el tráfico? Ocultar el SSID solo responde a la primera pregunta, y solo en parte.
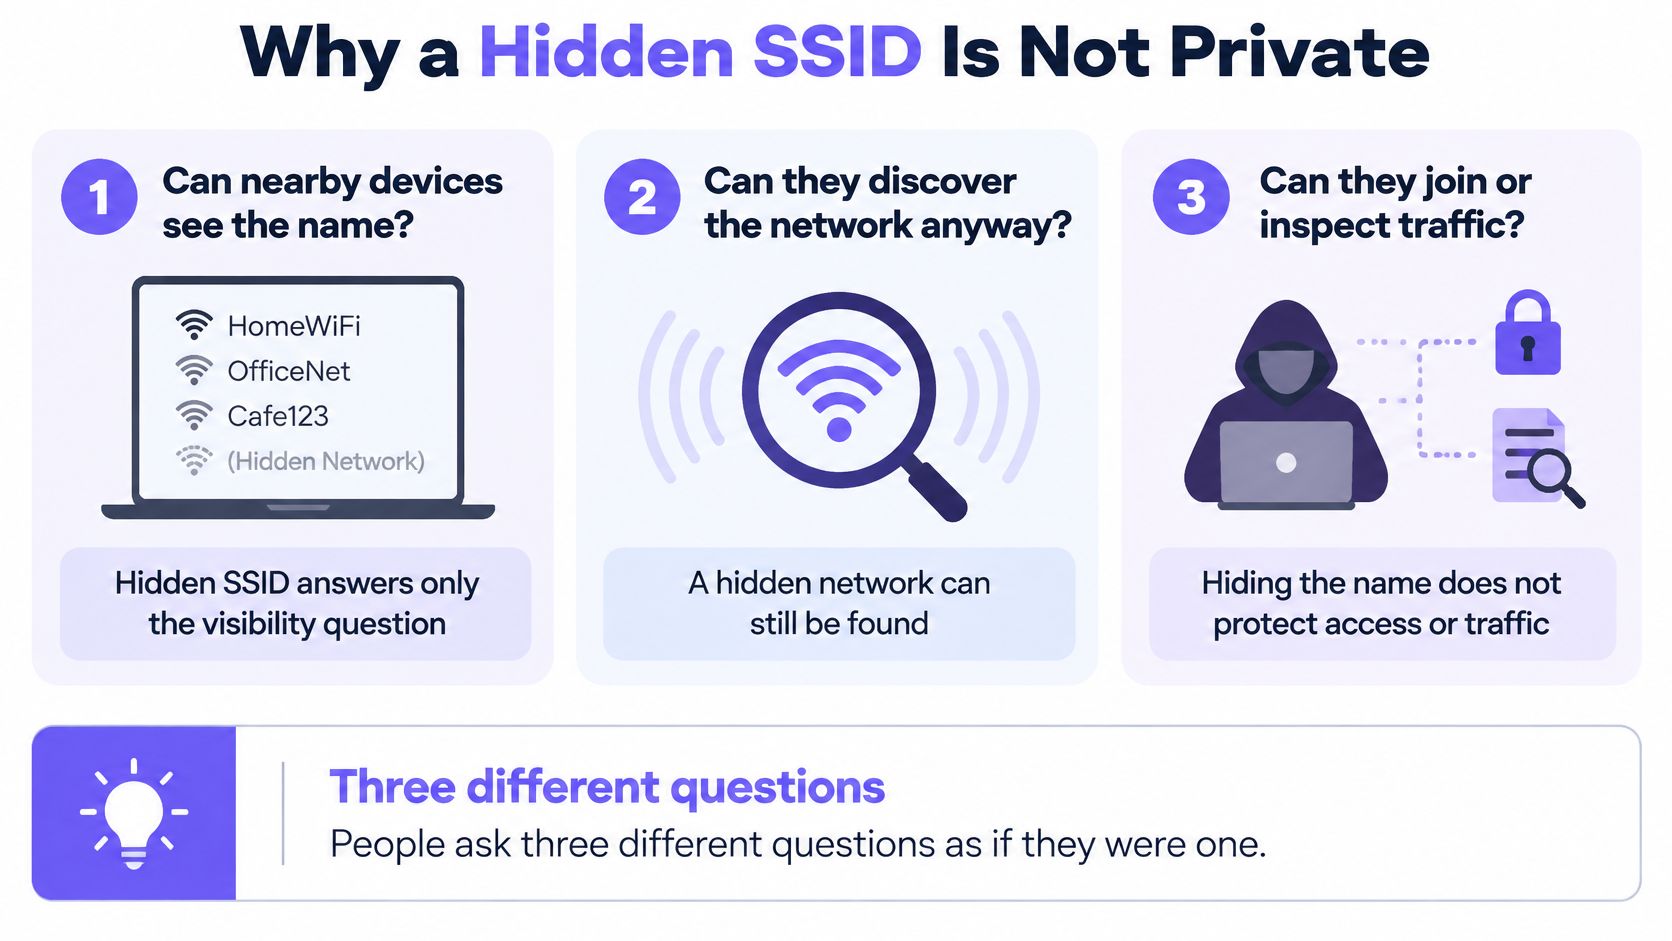
La guía de despliegue de Apple sobre redes ocultas establece que estas aún pueden detectarse a partir del tráfico de gestión, pueden retrasar la asociación y el itineraje (roaming) y pueden aumentar el consumo de batería del dispositivo. Apple también advierte de que una red no segura u abierta deshabilita la autenticación y el cifrado, lo que podría exponer los recursos compartidos y la actividad de la red.
La red abierta oculta
Por lo tanto, ¿se puede ocultar un SSID abierto y considerarlo seguro? No. La visibilidad y la protección son decisiones independientes, y ocultar solo modifica la visibilidad. Cualquiera que averigüe el nombre a través del tráfico de gestión podrá seguir uniéndose a una red abierta y ver la actividad no cifrada.
Las redes ocultas también pueden filtrar más información que las visibles. Un dispositivo que se ha unido a una red oculta puede enviar más tarde probe requests que contengan ese nombre mientras está en otro lugar, anunciando dónde ha estado. Emitir un nombre neutro, respaldado por una autenticación y un cifrado sólidos, suele ser la opción que revela menos información.
Qué requiere realmente una separación
El tráfico de invitados, personal, IoT y operativo requiere diferentes políticas y autenticaciones, no etiquetas oscuras. Un punto de acceso no autorizado puede copiar un nombre reconocible, y una contraseña compartida no se puede revocar para un solo empleado que abandone la empresa o un único dispositivo perdido sin interrumpir a todos los demás. Esos son problemas de identidad y revocación que no se resuelven con ninguna estrategia de nomenclatura.
Trate el nombre como parte del diseño de la privacidad. Manténgalo neutral y emítalo, y luego aplique un control de acceso real tras él.
Un modelo de tres SSID para recintos reales
Una vez que el nombre pasa a ser solo una puerta, la mayoría de las organizaciones necesitan tres puertas, no diez. Los invitados, el personal de confianza y los dispositivos se comportan de manera distinta, se autentican de forma diferente y fallan por motivos distintos. Casi todo lo demás es una diferencia de directiva que la identidad puede gestionar tras el inicio de sesión.
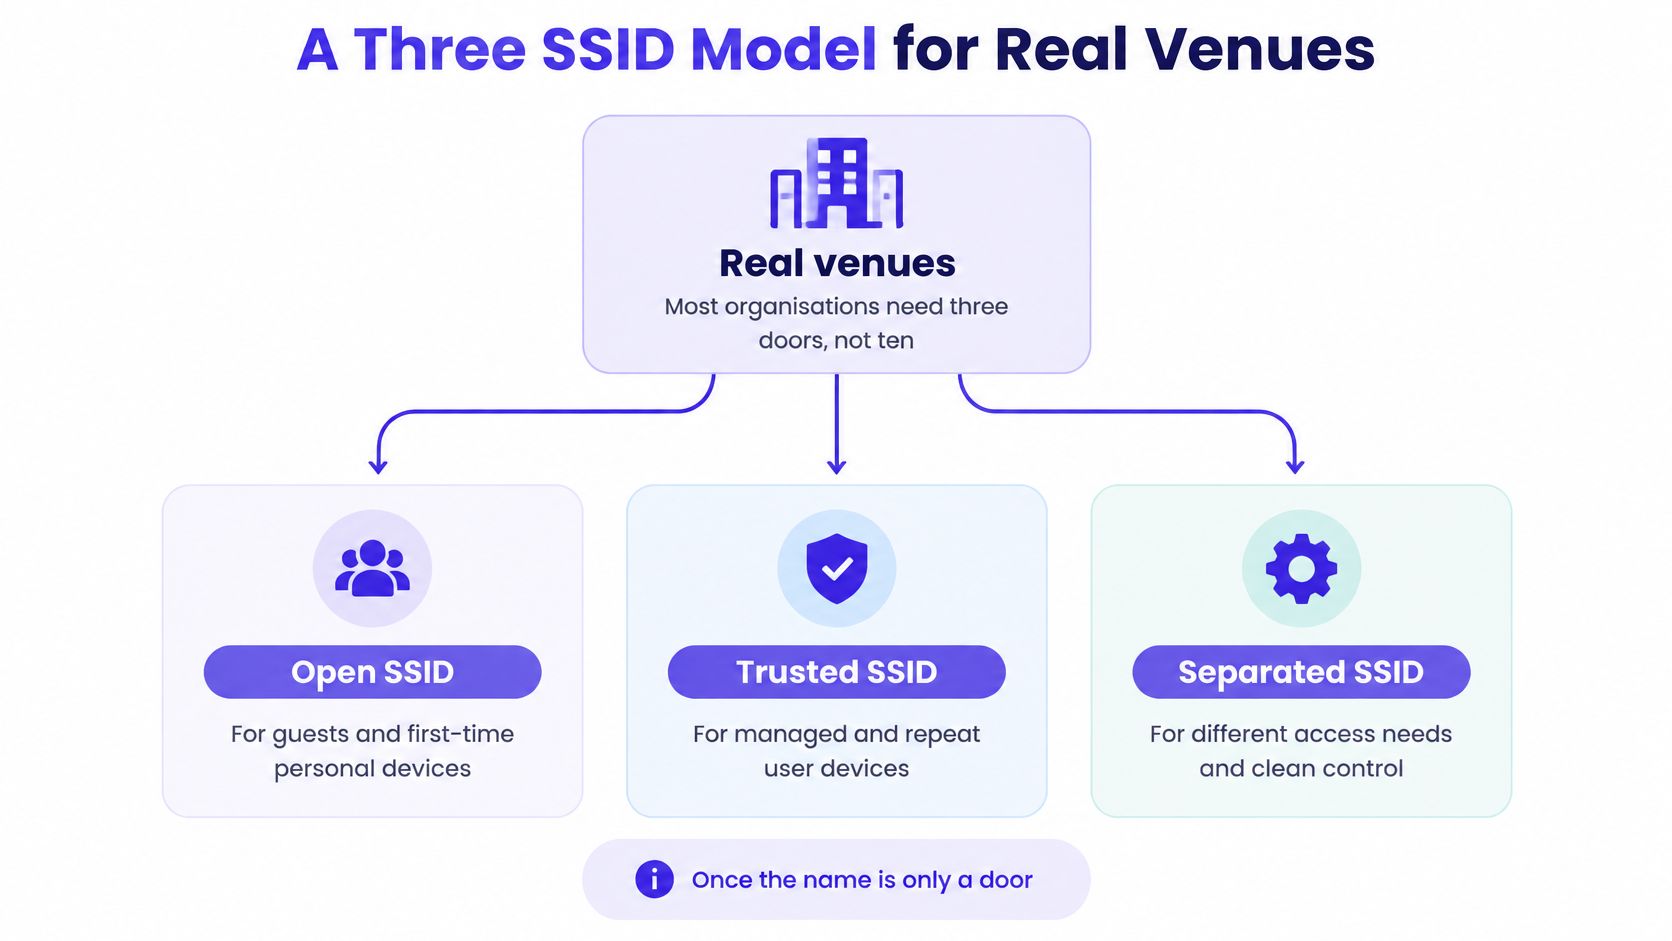
Las tres puertas
La SSID abierta da servicio a invitados y dispositivos personales de primera conexión a través de un portal cautivo o un canal de incorporación equivalente. Añada aislamiento de clientes y una VLAN para invitados de modo que los visitantes nunca vean las cajas registradoras, las cámaras o el tráfico local. Es la puerta de entrada: acogedora, pero sin acceso a nada confidencial.
El seguro SSID es una red WPA-Enterprise para usuarios de confianza, idealmente con certificados EAP-TLS distribuidos mediante su MDM. El personal no comparte ninguna frase de contraseña y se puede revocar el certificado de una persona que deje la empresa sin tener que cambiar la contraseña en cada uno de los portátiles restantes. Un control de acceso WiFi sólido es lo que hace que esta única puerta sea más segura que cinco puertas departamentales.
El tercero SSID transporta cosas, inquilinos, concesiones y contratistas, utilizando una clave única por dispositivo, persona o inquilino. RADIUS devuelve la VLAN, la directiva y el límite de ancho de banda para esa clave durante la autenticación. Revoque el acceso a una cámara o a una tienda sin afectar a nadie más.
| Rol de SSID | Quién se conecta | Cómo se autentican | SSID a los que sustituye |
|---|---|---|---|
| Abierta | Invitados y BYOD por primera vez | Portal o incorporación equivalente, aislamiento, VLAN de invitados | Nombres de invitados por marca o evento |
| Segura | Personal y usuarios de confianza | WPA-Enterprise, preferiblemente certificados EAP-TLS | Contraseñas de personal por departamento |
| Dispositivos e inquilinos | IoT, residentes, concesiones, contratistas | Clave única por dispositivo o inquilino, VLAN desde RADIUS | Un SSID por tienda, flota de cámaras o contratista |
| eduroam, solo educación | Personal y visitantes académicos en itinerancia | Autenticación propia de eduroam | Copias locales de redes de campus visitantes |
El mismo patrón en tres recintos distintos
Un hotel asigna a los huéspedes de estancia corta a la red abierta, al personal a la red segura, y las cerraduras de las puertas, los televisores y los residentes de larga estancia a la tercera red con claves individuales. Un centro comercial aísla cada tienda en esa tercera SSID mediante clave y VLAN, sin anunciar un nombre por contrato de arrendamiento. Los eventos suman personas rápidamente, y los organizadores que coordinan equipos temporales pueden tomar ideas de la recomendación de personal de GM GROUP Services sobre la organización del personal de eventos, mientras que la parte de la red se mantiene sencilla con los mismos tres nombres.
Un colegio mantiene los mismos tres y añade eduroam como cuarto, porque la itinerancia entre campus es el cometido de eduroam. Si prescinde por completo de las claves por dispositivo, el modelo se reduce a dos. Lo que evita es crear una nueva baliza o beacon para cada departamento, planta o marca, ya que la identidad tras el inicio de sesión se encarga de esa función.
Mapee sus redes en un número menor de nombres
El inventario precede al rediseño. Elija una instalación representativa y elabore una lista de cada SSID que emita, incluidos los nombres que nadie recuerda haber creado. Para cada nombre, anote qué grupo real se conecta a él en la actualidad, cómo se autentica ese grupo y qué VLAN o directiva recibe. Un nombre que no contemple una autenticación o directiva diferenciada no es más que una etiqueta.
El ejercicio de mapeo
- Enumere los grupos: invitados, portátiles de personal, teléfonos, cámaras, TPV, residentes, concesiones y contratistas.
- Ubique cada grupo según la prueba de identidad: envíelo al SSID abierto, seguro o para IoT/inquilinos según su método de autenticación, no en función del departamento al que pertenezca.
- Elimine nombres que sean solo etiquetas: retire cualquier SSID que existiera únicamente para imitar una VLAN, una planta o un departamento. La VLAN y la directiva pueden aplicarse tras el inicio de sesión.
- Calcule el resultado: muchas instalaciones se reducen a tres nombres sin perder segmentación, ya que la directiva se gestiona tras el inicio de sesión.
Siete SSID en un canal pueden reducirse a tres redes, y tres SSID con una velocidad básica de 12 Mbps recuperan el tiempo de emisión que de 8 a 10 SSID utilizaban en un 15 a 25 % del tiempo de emisión del canal en balizas (beacons). En el caso de instalaciones con gran cantidad de dispositivos, combine este ejercicio con una adecuada segmentación de la red IoT para que las cámaras y los sensores queden ubicados en segmentos de los que no puedan salir.
Realice una prueba piloto antes del despliegue
Realice una prueba piloto en una sede y evalúela basándose en pruebas, no en el orden aparente de la lista de nombres. Realice un seguimiento de las incidencias del servicio de asistencia, pruebe si puede revocar una clave de dispositivo o certificado individual sin afectar a otros usuarios y compruebe si la carga de señales en su sala más concurrida ha disminuido. A continuación, copie esos mismos tres nombres en sedes posteriores de forma escalonada, actualizando al mismo tiempo la señalización, los perfiles de MDM y las instrucciones del portal cautivo.
Si el inventario resulta caótico, Purple Access le ofrece un planificador para asignar sus SSID a tres redes, mostrando dónde se ubica cada grupo. También ofrece una sesión de diseño de 45 minutos en la que un ingeniero de redes de Purple asigna sus SSID a redes abiertas, seguras y xPSK en los puntos de acceso que ya posee, y usted conserva el plan. Estos mismos pasos se pueden llevar a cabo con una hoja de cálculo y una inspección de la instalación si prefiere comenzar por su cuenta.
Reserve una sesión de diseño de 45 minutos con Purple Access y un ingeniero de redes asignará cada SSID que utilice actualmente a redes abiertas, seguras y xPSK en los puntos de acceso que ya posee. Obtendrá un plan por escrito de tres redes que mostrará dónde se ubican los invitados, el personal y los dispositivos, y qué claves y certificados reemplazarán sus contraseñas compartidas. Ese plan será suyo.


