
Claves precompartidas explicadas: cómo funcionan y sus limitaciones
Published

Alguien ha dejado su equipo, pero su teléfono todavía conoce la contraseña de WiFi. Podría cambiarla, salvo porque esa misma contraseña también conecta las cajas registradoras, impresoras, cámaras y un termostato que nadie recuerda haber configurado. Es posible que el cifrado funcione a la perfección; su problema inmediato es decidir cómo revocar el acceso sin interrumpir las operaciones de los demás.
Ese es el desafío práctico detrás de las claves precompartidas, generalmente escritas como claves precompartidas (PSK). Son sencillas de implementar, pero la forma en que las emite, rastrea y retira importa tanto como la criptografía.
Tabla de contenido
- Cómo funciona una clave previamente compartida (PSK)
- Comparación entre claves compartidas, únicas y empresariales
- Por qué una sola contraseña compartida se convierte en un riesgo
- Cómo rotar una clave compartida sin perder dispositivos
- Cómo WPA3-Personal transforma el problema de las contraseñas
- Cómo implementar claves únicas por dispositivo o inquilino
- Confirme si una clave compartida aún se ajusta a sus necesidades
Cómo funciona una clave previamente compartida (PSK)
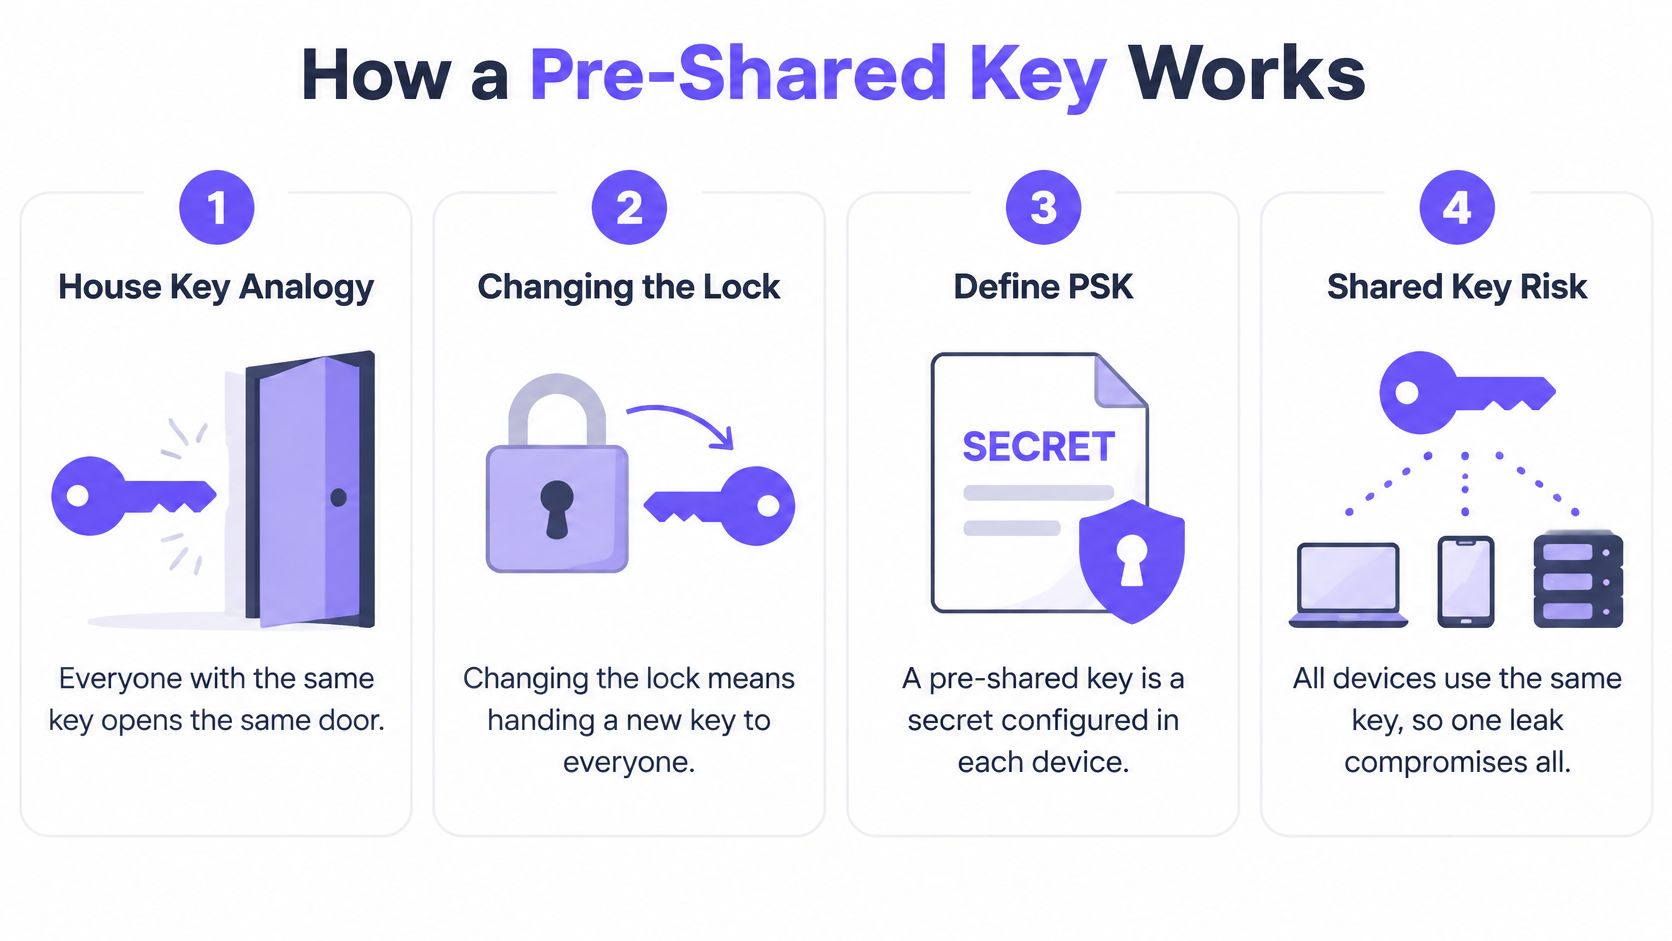
Una contraseña compartida de WiFi es como la llave de una casa duplicada para todas las personas que necesitan ingresar. Cualquier persona que tenga una copia puede abrir la misma puerta. Si alguien conserva una copia después de mudarse, cambiar la cerradura significa entregar llaves de reemplazo a todas las personas que aún pertenecen al lugar.
Una clave precompartida (PSK) es un secreto configurado previamente en un punto de acceso y en los dispositivos que se conectan a él. En WPA2-Personal, por lo general usted ingresa una frase de contraseña en la configuración del router y luego la introduce en cada dispositivo. El punto de acceso no necesita un servidor de autenticación independiente para determinar si un dispositivo que se conecta conoce el secreto.
El diagrama sigue esa relación de clave compartida.
Qué sucede cuando una laptop se conecta
Supongamos que introduce la frase de contraseña de la oficina WiFi en una laptop. La conexión se realiza a través de varias operaciones distintas:
- Preparar el secreto. La laptop utiliza la frase de contraseña configurada y el nombre de la red para derivar el material de clave. El punto de acceso cuenta con el material correspondiente.
- Demostrar la posesión. Durante el protocolo de enlace de cuatro vías de WPA2, los dispositivos intercambian información que les permite verificar la posesión del secreto correspondiente. La contraseña en sí no se transmite.
- Crear claves de tráfico. El protocolo de enlace deriva una Pairwise Transient Key, la cual protege el tráfico entre ese cliente y el punto de acceso.
La distinción importante radica entre la credencial de larga duración que usted escribe y las claves de cifrado que se emplean para la conexión. Están relacionadas, pero no son términos intercambiables.
Por qué este modelo se volvió común
WPA llegó como un reemplazo provisional para el débil sistema WEP, e IEEE 802.11i se convirtió en la base técnica de WPA2 cuando se ratificó el 24 de junio de 2004, según lo documentado en el historial de IEEE 802.11i. WPA2-Personal ofreció una protección sustancialmente más sólida que WEP sin exigir que la organización administrara un servidor de autenticación.
Esa combinación funcionaba bien para hogares y pequeñas empresas: configurar el punto de acceso, dar la contraseña a los usuarios y conectar sus dispositivos. La carga operativa aparece más adelante, cuando el administrador debe decidir quién debería seguir teniendo acceso a esa clave secreta.
Regla práctica: Considere una contraseña de WiFi como una credencial de acceso con un propietario y un proceso de desincorporación, no solo como una configuración del router.
Comparación entre claves compartidas, únicas y empresariales
Comparación de modelos de claves por control y rendición de cuentas
| Modelo | Titulares de credenciales | Revocar a un solo usuario | Pista de auditoría por usuario | Infraestructura necesaria |
|---|---|---|---|---|
| Frase de contraseña compartida WPA2-Personal | Una frase de contraseña para todos los usuarios y dispositivos | No | No | Solo punto de acceso |
| Contraseña compartida WPA3-Personal (SAE) | Una contraseña para todos los usuarios y dispositivos | No | No | Punto de acceso y clientes compatibles con WPA3 |
| PSK única por dispositivo o por inquilino | Una clave por dispositivo, persona o inquilino | Sí | Parcial, por identidad de clave | Punto de acceso con soporte de PSK por clave o RADIUS |
| 802.1X con EAP (WPA2/WPA3-Enterprise) | Cuenta individual o certificado por usuario | Sí | Sí, con asignación de identidades y registro de eventos | Servidor RADIUS y directorio de identidades o infraestructura de certificados |
Lea primero la columna de revocación. Esta le indica lo que un administrador puede hacer cuando alguien se va, pierde un dispositivo o divulga una credencial. Las otras preguntas útiles son quién posee esa credencial, qué pueden identificar los registros y qué infraestructura de soporte está dispuesto a administrar.
Las filas compartidas de WPA2 y WPA3 lucen operativamente similares porque actualizar la autenticación por contraseña no cambia quién la conoce. Ninguno de los modelos compartidos identifica a la persona que utiliza una credencial por el simple hecho de que el punto de acceso la haya aceptado.
Las claves únicas identifican una credencial, no necesariamente a una persona
Con PSK por dispositivo o por inquilino, la red reconoce distintas credenciales bajo el mismo nombre de red inalámbrica, o SSID. Los sistemas compatibles pueden asociar esas credenciales con diferentes políticas de red, incluidas asignaciones de VLAN y controles de ancho de banda, como se describe en la guía de seguridad inalámbrica de NIST.
Sin embargo, una clave llamada Invitado del departamento no es una identidad individual. Si un inquilino la comparte entre sus dispositivos, el registro de auditoría identifica la credencial del inquilino, no qué persona tenía un dispositivo en particular. Un buen registro de inventario hace que esa distinción sea útil en lugar de engañosa.
La autenticación empresarial añade un servicio de identidad
802.1X con EAP traslada la autenticación a un proceso basado en identidades, utilizando habitualmente RADIUS y cuentas de usuario o certificados. Se adapta mejor a los dispositivos administrados del personal cuando los administradores necesitan vincular las decisiones de acceso al estatus laboral, el registro del dispositivo o la validez de los certificados.
El trabajo adicional incluye configurar el servicio de autenticación, aprovisionar clientes y mantener la configuración de confianza. Nuestra explicación de WPA2-Enterprise frente a Personal cubre esa distinción de implementación.
Elija en función de su caso cotidiano más difícil, no de su laptop más fácil. La salida de un contratista, la mudanza de un residente o un sensor sin interfaz gráfica (headless) que no puede ejecutar la autenticación empresarial le dirán más sobre el modelo correcto que una prueba de conexión exitosa.
Por qué una sola contraseña compartida se convierte en una vulnerabilidad
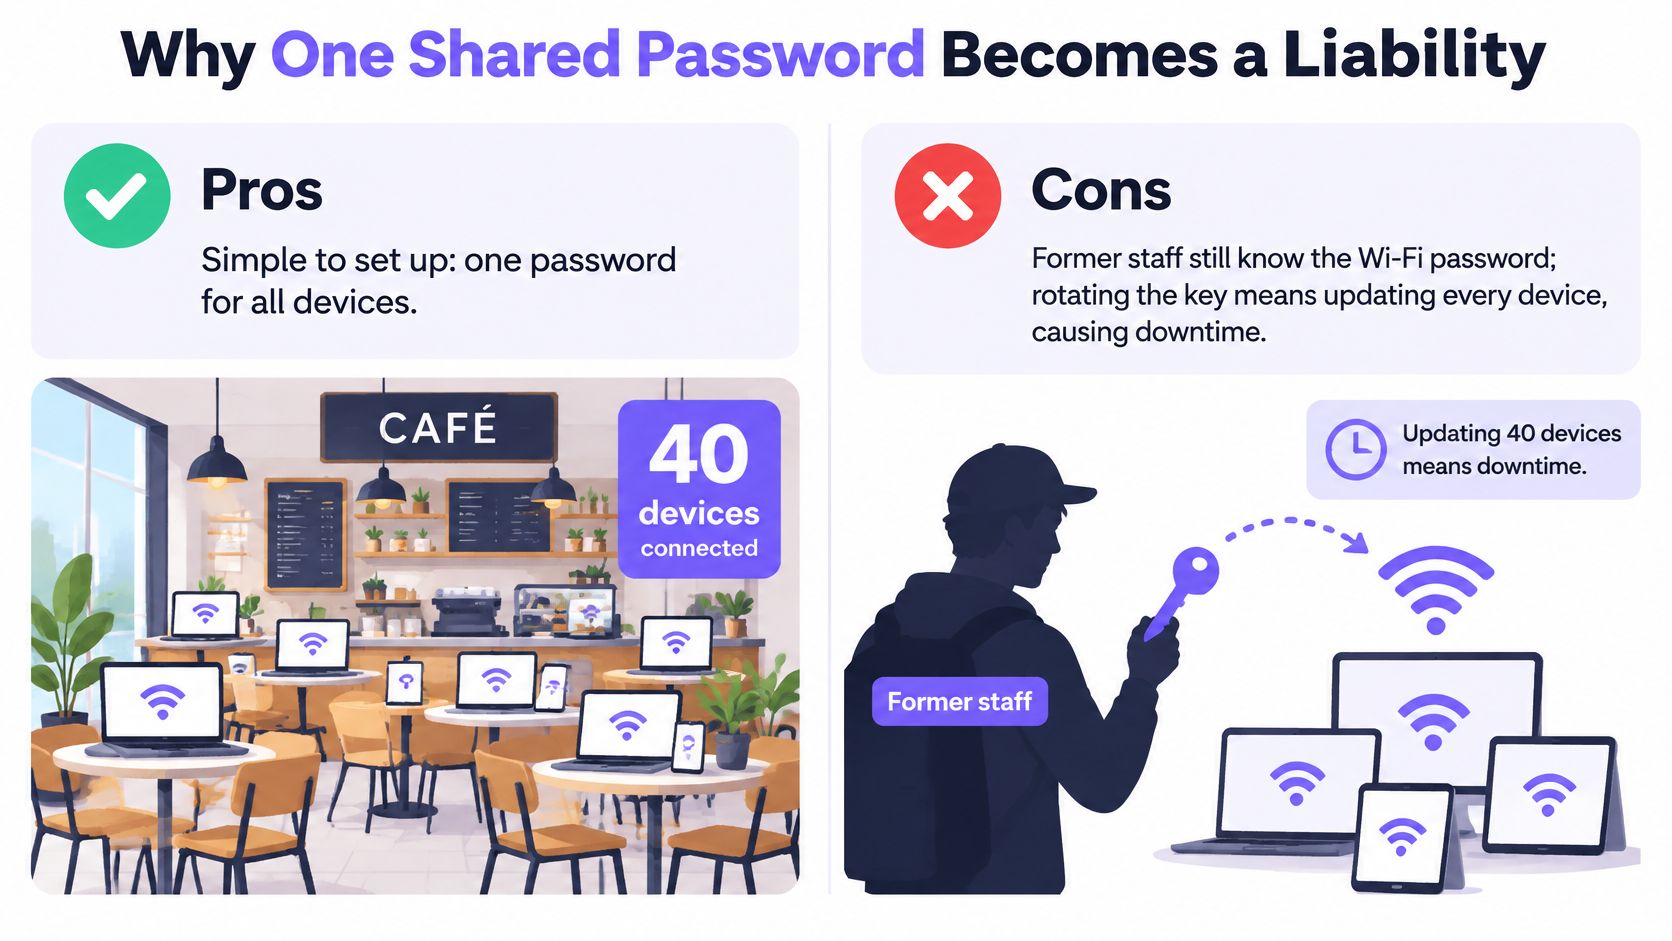
Supongamos que una cafetería tiene alrededor de cuarenta dispositivos conectados y un exempleado todavía conoce su contraseña de WiFi. Eliminar su nombre de las listas de turnos no cambia nada en la red. A menos que la cafetería cuente con otro mecanismo eficaz de control de acceso, el administrador deberá sustituir la credencial compartida y actualizar cada dispositivo legítimo.
Ese es el radio de impacto compartido: una credencial divulgada puede permitir que un dispositivo no autorizado obtenga el mismo acceso a la red disponible para los usuarios legítimos. No anula automáticamente todos los firewalls ni descifra todas las aplicaciones, pero elimina la barrera de la contraseña compartida.
Una configuración práctica se convierte en un mantenimiento complicado.
La seguridad de las contraseñas resuelve un problema distinto
La guía de NIST señala que las PSK deben distribuirse de manera segura y que los conjuntos de cifrado PSK especificados deben proporcionar al menos 112 bits de solidez de seguridad, de acuerdo con sus recomendaciones para la administración de claves. Ese es un requisito de solidez de seguridad, no una regla universal de recuento de caracteres.
Un secreto generado aleatoriamente por un administrador de contraseñas es diferente de una frase que un empleado inventa a partir del nombre de la empresa y el año de apertura. En WPA2-Personal, un atacante que intercepte un intercambio de autenticación adecuado puede probar intentos sin conexión. Una frase de contraseña predecible o reutilizada facilita esa tarea.
Sin embargo, un secreto seguro no le indica quién lo utilizó. Tampoco evita que una persona autorizada lo copie en un mensaje. Cuando los empleados también conectan equipos personales, los riesgos de seguridad del esquema BYOD hacen que la titularidad de las credenciales y el inventario de dispositivos sean especialmente importantes.
Adapte el acceso a los usuarios de la red
Las siguientes recomendaciones describen modelos operativos adecuados, no requisitos legales generales para todas las organizaciones de un sector.
Cuándo es aceptable una clave compartida
| Caso de red | ¿Clave compartida aceptable? | Motivo principal |
|---|---|---|
| Hogar unifamiliar WiFi | Por lo general, sí | Un solo hogar, un inventario de dispositivos manejable y una frase de contraseña larga y aleatoria |
| Oficina pequeña con personal estable | Sí, con un plan de rotación | Membresía limitada, pero las salidas de personal aún requieren el reemplazo de credenciales |
| Hotel o departamentos con servicios | No, no como modelo de acceso común | La constante rotación de huéspedes y personal requiere un acceso administrado por separado |
| Edificio residencial o coliving | No | Los residentes y contratistas requieren una revocación independiente |
| Dispositivos IoT compartidos, como cerraduras y sensores | No | Los dispositivos del inmueble duran más que los huéspedes y necesitan sus propias claves |
| Dispositivos del personal de salud, educación o retail | No, donde se requiera responsabilidad individual | Las auditorías y las obligaciones de cumplimiento aplicables requieren registros vinculados a la identidad |
En el hogar, quienes controlan el router suelen coordinar los cambios directamente. En una oficina pequeña a veces se puede hacer lo mismo, siempre y cuando alguien sea responsable del proceso de rotación y conozca cada dispositivo conectado.
Los hoteles y las propiedades residenciales enfrentan un ciclo de vida diferente. El permiso de un huésped debe terminar a su salida sin desconectar una cerradura, a otro residente o a un contratista de mantenimiento. Las cerraduras y los sensores deben conservar sus propias credenciales hasta que el ciclo de vida de su hardware requiera un cambio.
Las redes de personal con obligaciones de auditoría necesitan más que una lista de direcciones de dispositivos conectados. Los administradores necesitan registros que vinculen el acceso con una identidad responsable.
El cifrado robusto responde si el tráfico está protegido. La gestión de credenciales responde a quién se le debe seguir permitiendo el acceso.
Las claves PSK compartidas simplifican la administración inicial. Sin embargo, dejan de ser una opción viable cuando los administradores deben coordinar reiteradamente a personas y dispositivos sin relación alguna solo para revocar un acceso.
Cómo rotar una clave compartida sin perder dispositivos
La rotación es una solución temporal útil cuando aún no es posible implementar credenciales administradas de forma individual. Trátela como un cambio de mantenimiento controlado, con un inventario de dispositivos y un plan de recuperación, en lugar de una simple modificación rápida en el panel del router.
Prepare el cambio
Identifique a los destinatarios legítimos. Elabore una lista de los equipos conectados, los propietarios de los dispositivos y los usuarios autorizados. Incluya impresoras desatendidas, cámaras, cerraduras y herramientas de contratistas, y registre por separado a los antiguos usuarios que no deban recibir el reemplazo.
Genere y proteja el reemplazo. Utilice el generador de contraseñas aleatorias de un administrador de contraseñas y guarde el resultado en una bóveda administrativa restringida. Confirme el formato de contraseña admitido en sus puntos de acceso y clientes; la longitud por sí sola no garantiza un nivel de seguridad específico.
Programe un periodo de baja actividad. Informe a los usuarios autorizados cuándo se interrumpirá la conectividad y cómo recibirán el acceso de forma segura. No envíe el reemplazo a través de un grupo que incluya a exempleados o contratistas anteriores.
La preparación es fundamental, sobre todo en los dispositivos de difícil acceso. Asegúrese de contar con acceso de administración local, detalles de instalación y una persona responsable disponible para equipos como cámaras montadas en el techo o controladores en salas de servicio cerradas.
Vuelva a conectar y verificar
Cambie la configuración del punto de acceso. Aplique la nueva credencial de forma coherente en toda la red inalámbrica prevista. Mantenga disponible una conexión administrativa que no dependa de la credencial WiFi que va a sustituir.
Actualice los dispositivos por prioridad operativa. Comience con el equipo esencial y, a continuación, continúe con el inventario restante en lotes manejables. Registre las fallas individualmente en lugar de restablecer la contraseña anterior para dar cabida a un dispositivo olvidado.
Concilie la lista de clientes. Compare los clientes conectados del controlador con su inventario. Pruebe el servicio que proporciona cada dispositivo crítico, no solo si aparece asociado.
Registre el resultado. Registre la fecha del cambio, el motivo, el administrador responsable y los dispositivos que requieren intervención manual. Elimine los registros de configuración obsoletos para que nadie redistribuya accidentalmente la credencial retirada.
Control de cambios: Una terminal de pago conectada que no puede comunicarse con su servicio de pago sigue siendo una interrupción no resuelta.
Cada rotación reproduce gran parte de este trabajo de coordinación. Conserve el inventario que ha creado, ya que también es el punto de partida para emitir credenciales con un alcance más reducido.
Cómo WPA3-Personal cambia el problema de las contraseñas
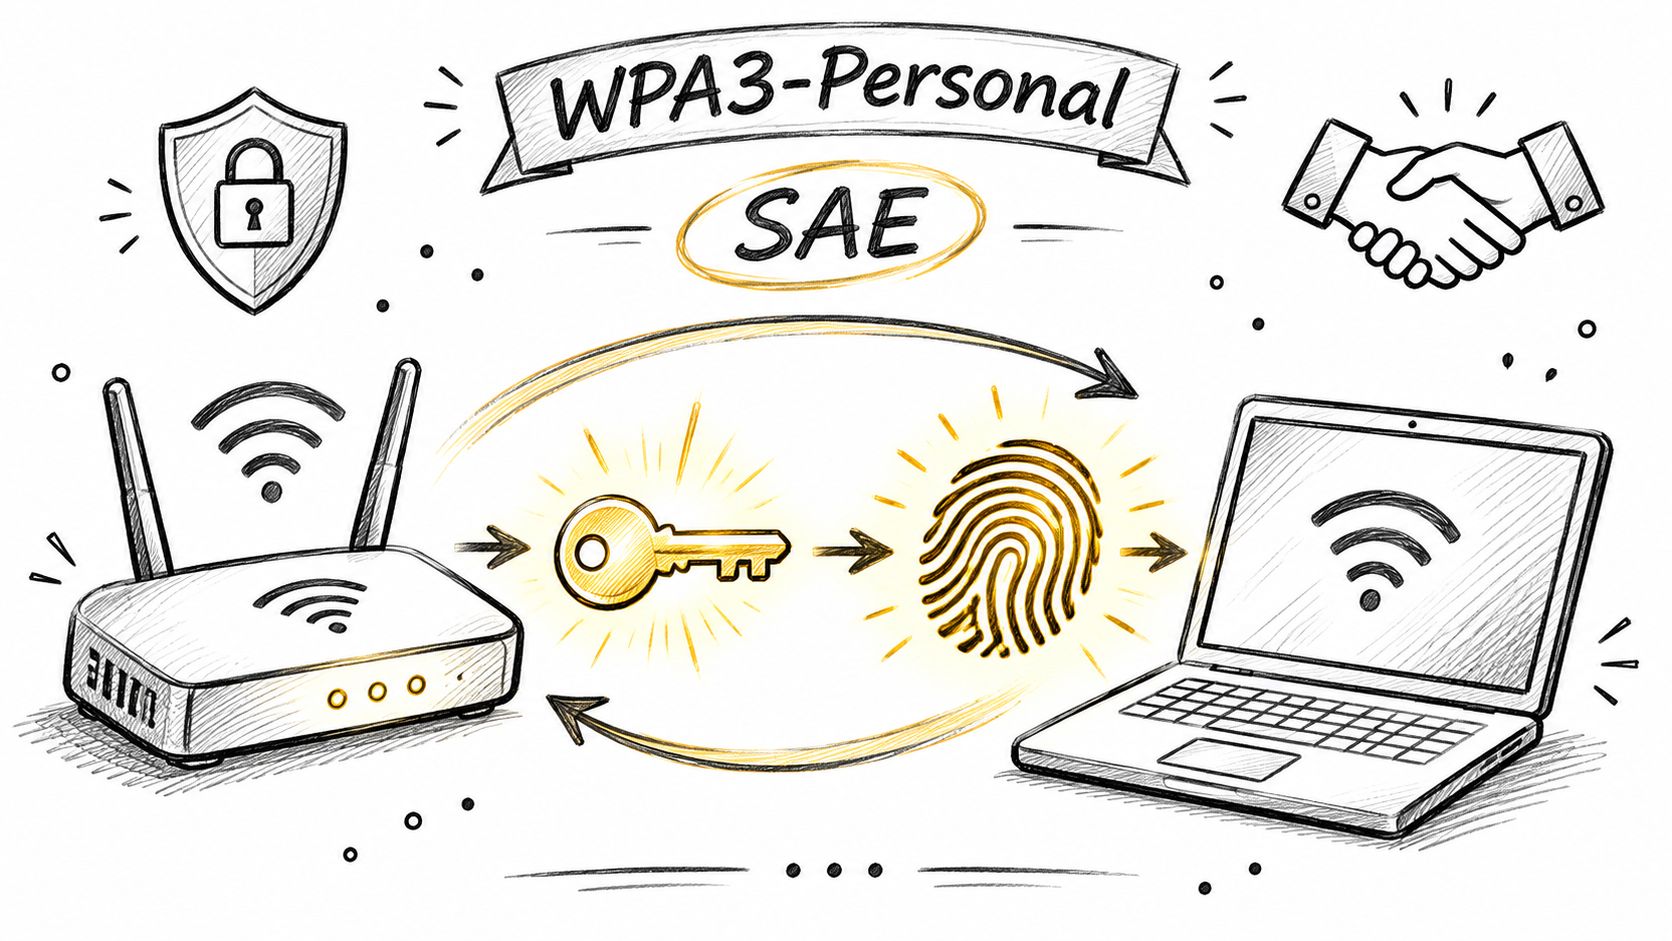
WPA3-Personal reemplaza el mecanismo de autenticación PSK de WPA2-Personal con Autenticación Simultánea de Iguales (SAE, por sus siglas en inglés). Los usuarios siguen introduciendo una contraseña, pero los dispositivos utilizan un proceso diferente para establecer el material clave para la conexión.
La ilustración resalta los dispositivos involucrados en esa relación de autenticación.
Qué mejoras ofrece SAE
SAE establece una nueva Pairwise Master Key para cada asociación de cliente antes de que el protocolo de enlace de cuatro vías convencional derive las claves de sesión. La guía de implementación de Wi-Fi Alliance describe la protección contra ataques de diccionario fuera de línea mediante captura pasiva y la provisión de confidencialidad directa perfecta.
Estas protecciones abordan situaciones distintas:
- Tráfico de autenticación capturado. Un observador no puede utilizar una grabación pasiva como una hoja de trabajo offline ilimitada para probar contraseñas. Los intentos de adivinar contraseñas requieren una interacción activa con el autenticador.
- Revelación posterior de la contraseña. Descubrir la contraseña más adelante no revela la clave maestra de la sesión anterior, por lo que no permite descifrar el tráfico capturado previamente.
Se trata de una mejora arquitectónica, no de una recomendación para elegir una contraseña más compleja. Modifica lo que un atacante puede hacer con el tráfico de autenticación interceptado.
Para ver una explicación visual complementaria, mire el siguiente video.
No confunda el modo de transición con una migración completa
Una red de transición WPA2/WPA3 admite clientes más antiguos, pero esos clientes siguen utilizando WPA2. Habilitar la configuración mixta no brinda las protecciones de SAE a todas las conexiones.
Antes de realizar el cambio, revise los puntos de acceso, las impresoras, los equipos IoT y los sistemas de gestión para verificar la compatibilidad de configuración y firmware. Realice una prueba piloto con un grupo representativo de clientes en un SSID de prueba, incluidos los dispositivos que se reconectan de forma desatendida después de una interrupción del suministro eléctrico.
Mantenga los clientes heredados bajo controles de directivas independientes, con un acceso limitado a los servicios indispensables. Registre a sus propietarios y las opciones de reemplazo en lugar de dejarlos como excepciones sin justificar.
SAE tampoco genera una identidad individual a partir de una contraseña compartida entre varias personas. Las opciones de implementación de WPA3 de la WiFi Alliance ayudan a distinguir entre una autenticación por contraseña más sólida y la necesidad independiente de contar con un acceso auditable.
Esta semana, exporte su inventario de clientes y marque qué dispositivos admiten WPA3. Asigne a cada dispositivo WPA2 restante un propietario y un motivo documentado para conservarlo.
Cómo gestionar claves únicas por dispositivo o inquilino
Comience por verificar las capacidades de PSK por clave de su controlador. Los proveedores utilizan diferentes nombres y métodos de aprovisionamiento, así que confirme el soporte para asignación de credenciales, políticas de VLAN, expiración y terminación de sesión antes de diseñar el despliegue.
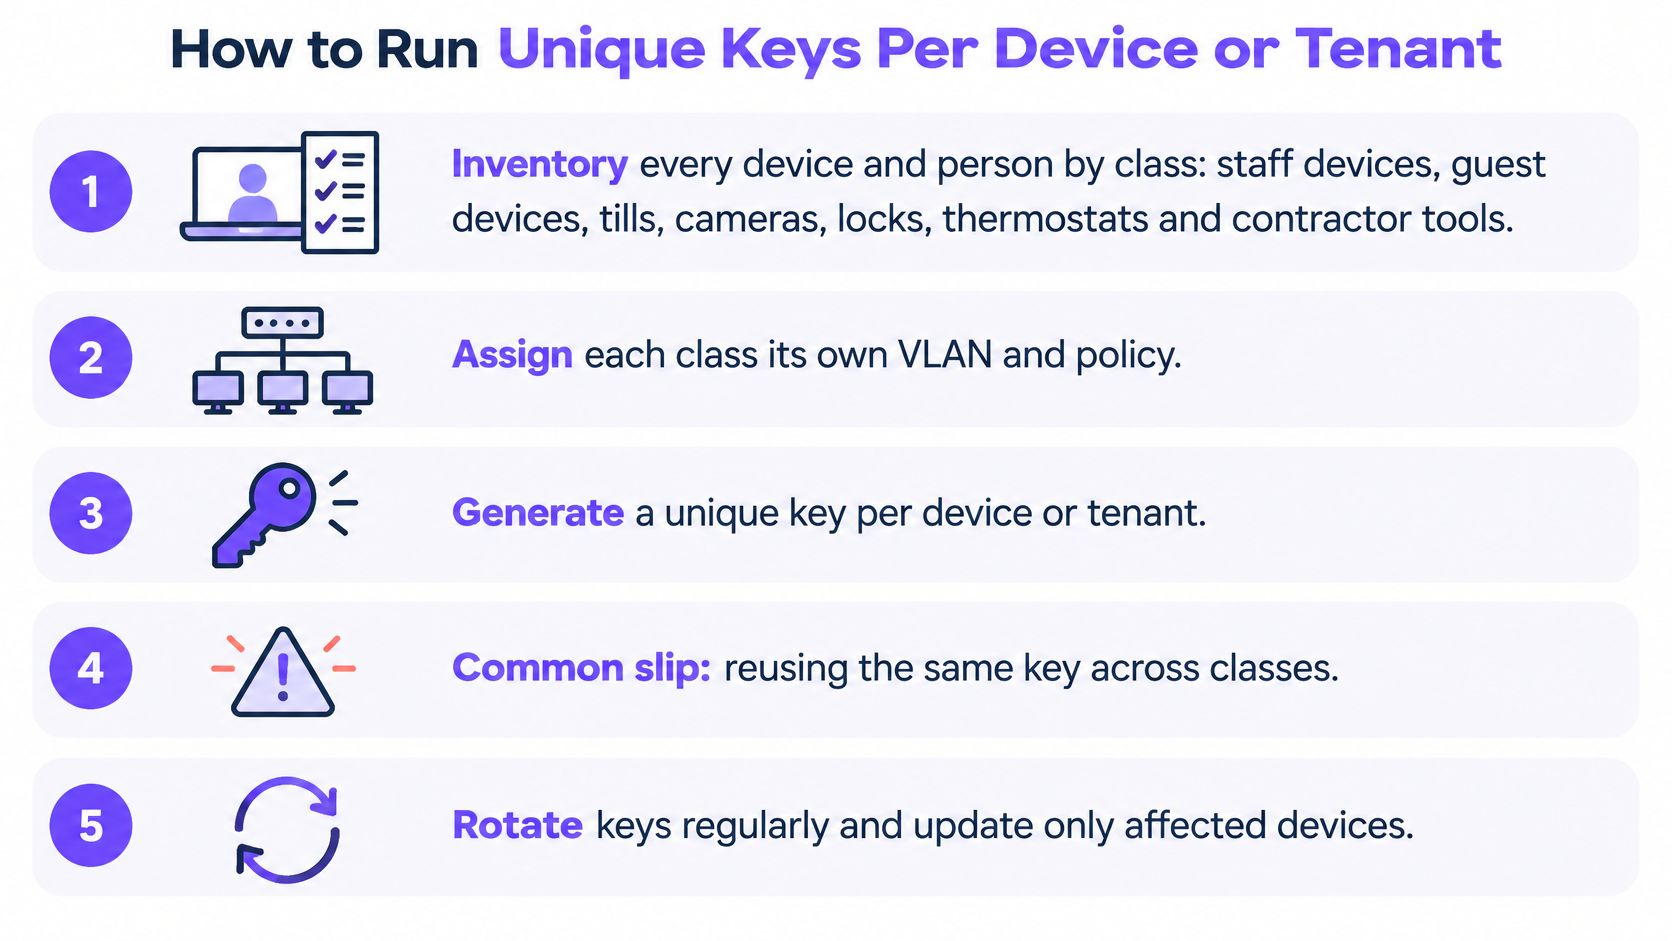
Una clave administrada de forma individual solo es útil si su registro le indica al administrador a qué corresponde y cuándo debe retirarse. La lista de verificación muestra las tareas operativas principales.
Emita credenciales basadas en ciclos de vida reales
Haga un inventario por clase de dispositivo y propietario. Separe los dispositivos del personal, las computadoras portátiles de invitados, las cajas registradoras, las cámaras, las cerraduras, los termostatos y las herramientas de contratistas. Registre los servicios que necesita cada clase; poner una cerradura y el teléfono de un empleado bajo la misma credencial crea una dependencia evitable.
Elija el límite de revocación. Emita una clave por dispositivo cuando los dispositivos requieran una eliminación independiente, o por inquilino cuando la unidad de administración prevista sea el alquiler o arrendamiento. No reutilice la clave de un dispositivo retirado para su reemplazo, ya que eso traslada una credencial antigua a un nuevo ciclo de vida.
Vincule las claves donde sea compatible. Asocie la credencial con la dirección MAC del dispositivo correspondiente para evitar transferencias informales a otro dispositivo. La vinculación de MAC no es una prueba criptográfica de identidad de hardware, y el comportamiento de las direcciones privadas debe probarse para que los dispositivos legítimos no pierdan el acceso de forma inesperada.
Aplique la política de red adecuada. Asigne VLAN según la confianza y la función, y luego configure reglas de puerta de enlace o firewall que apliquen la separación. Una etiqueta de VLAN por sí sola no bloquea el tráfico, y un límite de ancho de banda no proporciona aislamiento; utilice la segmentación de red de IoT para definir a qué destinos puede acceder cada clase de dispositivo.
No otorgue acceso antes de probar la directiva con dispositivos representativos. Por ejemplo, un termostato puede requerir su servicio de administración, pero no tiene por qué tener acceso a las laptops del personal o a las terminales de pago.
Revoque el acceso de manera deliberada
Establezca un vencimiento adecuado. Asigne a los invitados y contratistas una fecha de finalización vinculada a su reservación o trabajo. Por el contrario, el equipo del edificio necesita un ciclo de vida basado en hardware, para que la salida de un huésped no deshabilite la cerradura o el termostato de la habitación.
Revoque y pruebe el resultado. Elimine la credencial cuando su titular se marche o se retire el dispositivo, y confirme después que finalice cualquier sesión activa. Pruebe tanto un dispositivo ya conectado como un intento de conexión nuevo, ya que rechazar la autenticación futura no necesariamente da por terminada una sesión existente.
Revise los registros periódicamente. Concilie las claves emitidas, los registros de conexión y el inventario. Investigue las credenciales con propietarios faltantes, órdenes de trabajo vencidas o asociaciones de dispositivos imprevistas en lugar de conservarlas automáticamente.
Mantenga registros claros y útiles. El identificador de una clave debe vincularse a un propietario o registro de activo, y los administradores deben ser capaces de explicar los cambios en las directivas sin recurrir a mensajes personales.
Una operación adecuada parece no tener contratiempos: pocas excepciones, fechas de expiración deliberadas y registros de inventario que coinciden con las conexiones reales. Cuando un dispositivo falla o finaliza un contrato de arrendamiento, el administrador modifica el registro afectado en lugar de coordinar a todo un edificio.
Confirme si una clave compartida aún es adecuada
La pregunta adecuada no es si una contraseña compartida puede cifrar el tráfico inalámbrico. Es si su equipo puede gestionar a todas las personas que la poseen a lo largo de su permanencia en la red.
Utilice estos criterios de decisión:
- Titulares de credenciales. ¿Puede identificar a las personas y dispositivos autorizados que tienen acceso actualmente?
- Rotación. ¿Las bajas, trabajos temporales o cambios de inquilinos generan tareas de eliminación con frecuencia?
- Aislamiento. ¿Las cerraduras, cajas registradoras, invitados o herramientas de contratistas deben mantenerse separados?
- Evidencia de auditoría. ¿Pueden sus registros vincular las decisiones de acceso a un individuo, dispositivo o inquilino?
- Estándares aplicables. ¿Existe algún requisito contractual o de cumplimiento que regule los cambios de credenciales inalámbricas?
Pruebe primero los casos que generan más trabajo
No espere a que fallen todos los criterios. Si no puede revocar el acceso a un contratista o generar los registros de acceso requeridos, ya cuenta con un motivo concreto para probar un modelo diferente.
En los entornos de tarjetas de pago aplicables, el Requisito 2.3.2 de PCI DSS v4.0.1 exige cambiar las claves inalámbricas cada vez que alguien que las conoce se desvincula de la organización. Esto hace que gestionar una credencial compartida ampliamente resulte especialmente complicado.
Mantenga la prueba piloto acotada: una ubicación, un piso o una clase de dispositivo con un problema de acceso específico. Ejecútela en paralelo a la red existente y evalúela en función de los tickets de revocación completados, la continuidad del servicio y la evidencia de auditoría utilizable, en lugar de considerar únicamente el éxito de la conexión.
Purple Access es una opción para evaluar junto con su controlador actual: ofrecemos soporte para claves revocables de forma individual, vinculación de MAC para evitar que se compartan claves fácilmente y RADIUS Change of Authorization para finalizar sesiones activas en puntos de acceso compatibles. Pruebe estos controles con un escenario real de baja de personal antes de ampliar la implementación.
Una prueba de aceptación útil es sencilla: elimine el permiso de un contratista mientras deja conectados la cerradura, el termostato y el teléfono del personal. Conserve el registro de autenticación y la evidencia de terminación de la sesión con el ticket de cambio para que otro administrador pueda verificar el resultado.
Purple Access proporciona claves individuales y políticas de red para dispositivos, usuarios e inquilinos en los puntos de acceso que usted ya posee. Visite Purple Access para programar una prueba piloto y comprobar la emisión y revocación de una clave en una red activa sin afectar a los dispositivos no relacionados.


